

兰精灵
413 Publicações
兰精灵
 Square verificado+
Denunciar
Bloquear Utilizador
1.7K+ A seguir
34.5K+ Seguidores
8.6K+ Gostaram
Publicações
PINNED
·
--
Lua Cheia no Festival do Meio-Outono, aguardando a flor desabrochar.
Que o mercado como a lua cheia caminhe para um cenário cada vez melhor, e que todos tenham um Feliz Meio-Outono, muita saúde e bem-estar ✨
$BTC $BNB $SOL
Lua Cheia no Festival do Meio-Outono, aguardando a flor desabrochar.
Que o mercado como a lua cheia caminhe para um cenário cada vez melhor, e que todos tenham um Feliz Meio-Outono, muita saúde e bem-estar ✨
$BTC $BNB $SOL
Que o mercado como a lua cheia caminhe para um cenário cada vez melhor, e que todos tenham um Feliz Meio-Outono, muita saúde e bem-estar ✨
$BTC $BNB $SOL
120
1
15
247
·
--
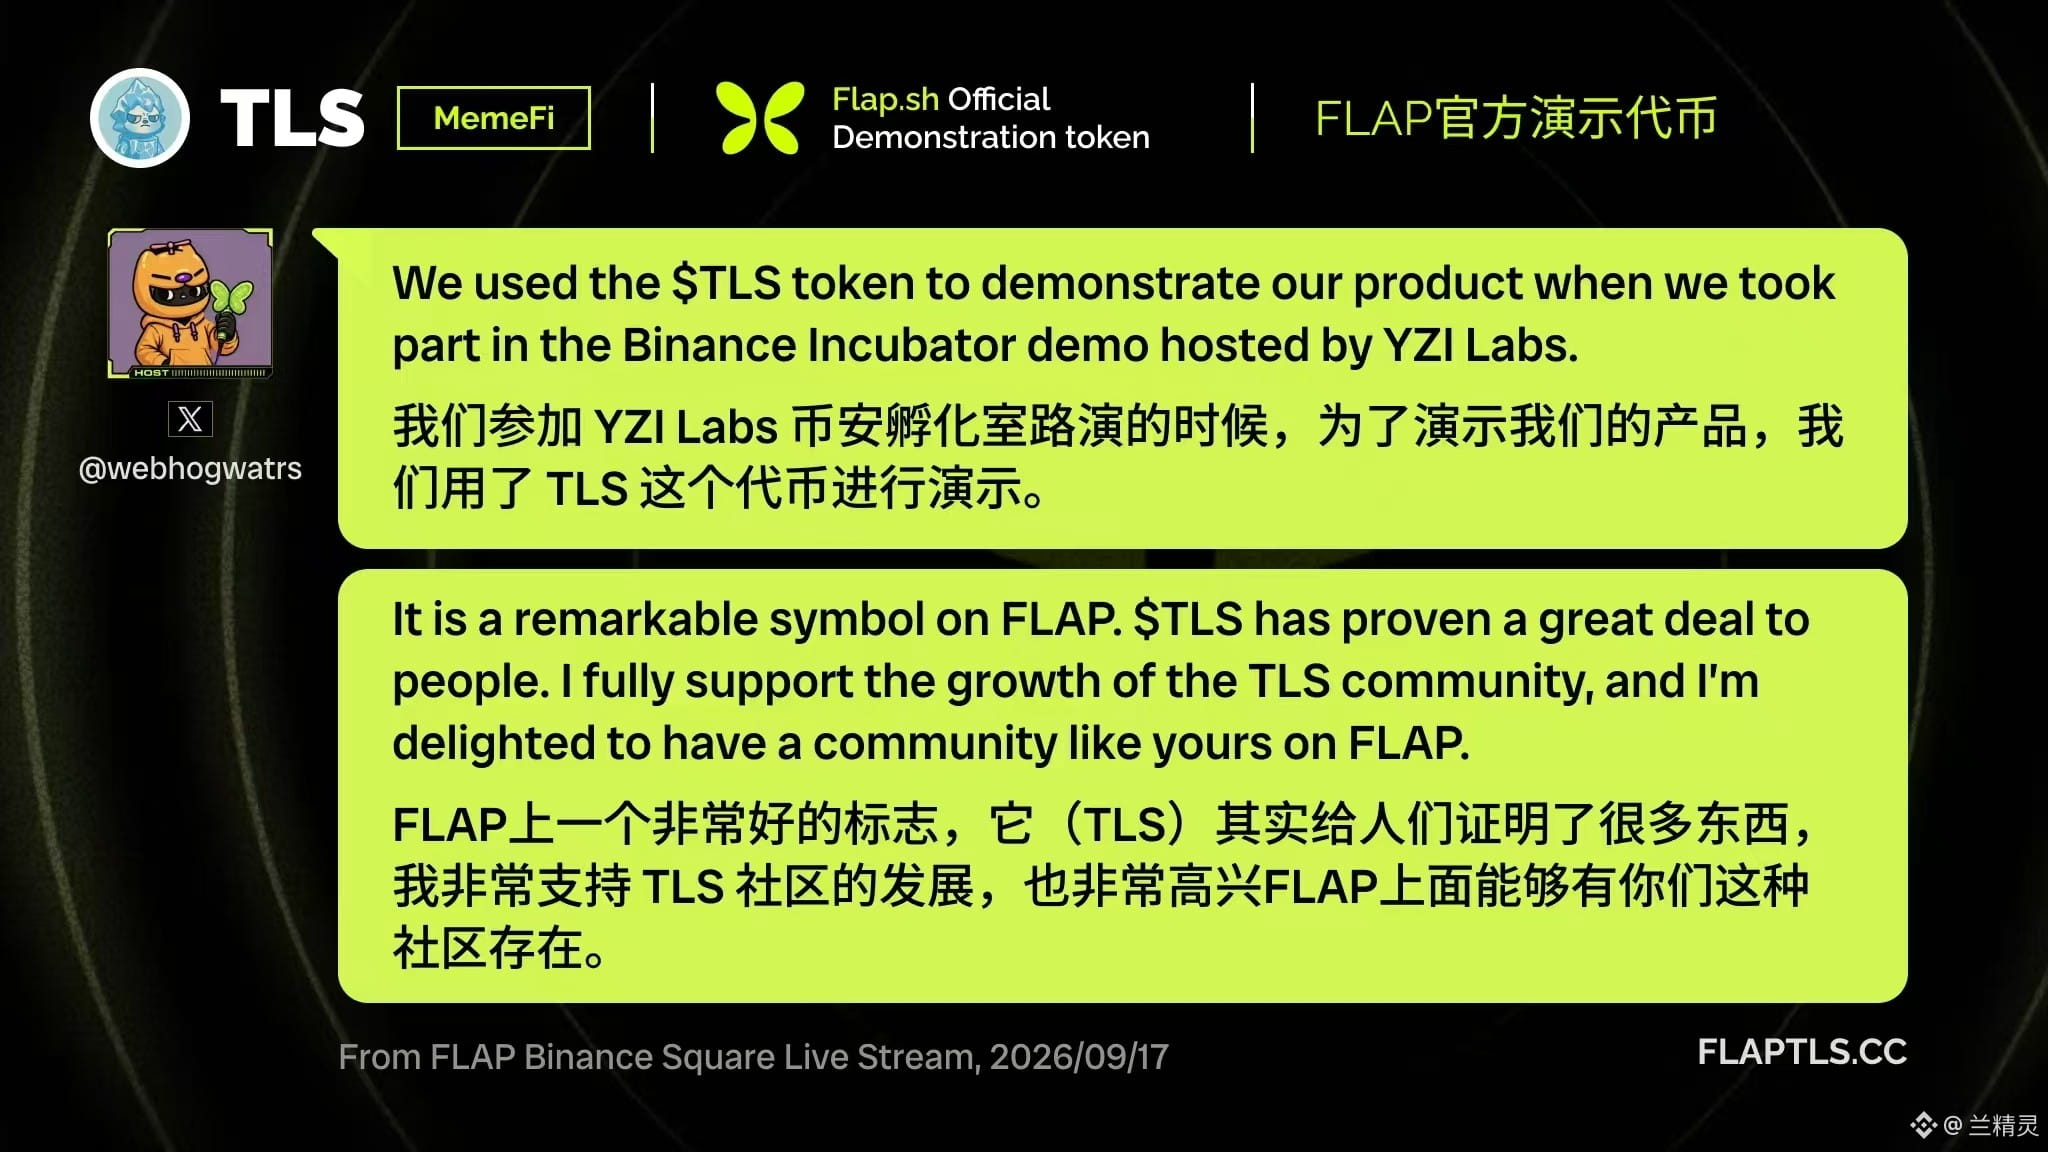
Quatro meses de maturação, e então a floração acontece.
O $TLS é oficialmente anunciado como o token de teste oficial da FLAP — um agradecimento perfeito a todo o empenho e dedicação do passado, e também um novo começo para se firmar no ecossistema da BNBChain e impulsionar a promissora jornada na tendência #MemeFi.
Como um token de teste oficial recém-chegado ao ecossistema, o TLS se baseia no sistema de capitalização consolidado de TST e TUT. Graças às vantagens do ecossistema de disparo (launch) de Memes da FLAP, que está fervendo no momento, o TLS dispõe de um impulso de crescimento excepcional. Diferente de tantos tokens especulativos do mercado, o TLS se sustenta com construção comunitária de verdade, apoiada em endossos oficiais que fortalecem a base de valor.
Sem apostar em febre de curto prazo; apenas em valor de longo prazo com previsibilidade. No futuro, o $TLS certamente continuará a escrever a lenda de capitalização dos tokens de teste oficiais da BNBChain, entregando uma resposta satisfatória a cada construtor que permaneceu firme em sua missão.
406
1
24
406
·
--
Um mar de água azulada, nuvens nas montanhas a refletirem-se.
Tudo o que vejo é ternura; roubo um instante de tranquilidade.
$BTC $BNB $SOL
Um mar de água azulada, nuvens nas montanhas a refletirem-se.
Tudo o que vejo é ternura; roubo um instante de tranquilidade.
$BTC $BNB $SOL
Tudo o que vejo é ternura; roubo um instante de tranquilidade.
$BTC $BNB $SOL
1.9k
2
75
1.9k
·
--
As estações se sucedem, as flores florescem como de costume 🌿
Não é preciso correr para longe; até perto há paisagens.
$BTC $BNB $SOL
As estações se sucedem, as flores florescem como de costume 🌿
Não é preciso correr para longe; até perto há paisagens.
$BTC $BNB $SOL
Não é preciso correr para longe; até perto há paisagens.
$BTC $BNB $SOL
2.7k
8
127
2.7k
·
--
Os altos e baixos do mercado fazem parte da rotina da vida ☕
Aqueça-se com um raio de sol, e mantenha uma mente serena,
desacelerar também é uma forma de confiança.
$BTC $BNB $SOL
Os altos e baixos do mercado fazem parte da rotina da vida ☕
Aqueça-se com um raio de sol, e mantenha uma mente serena,
desacelerar também é uma forma de confiança.
$BTC $BNB $SOL
Aqueça-se com um raio de sol, e mantenha uma mente serena,
desacelerar também é uma forma de confiança.
$BTC $BNB $SOL

2.1k
3
93
2.1k
·
--
Hoje não há sol,
O tempo está ameno e fresco, e a brisa está na medida.
Até as flores estão desabrochando com mais suavidade do que o habitual,
então não se prenda demais.
Ande um pouco mais devagar,
dê um pouco de vento para si, e um pouco de espaço para o humor.
$BTC $BNB $SOL
Hoje não há sol,
O tempo está ameno e fresco, e a brisa está na medida.
Até as flores estão desabrochando com mais suavidade do que o habitual,
então não se prenda demais.
Ande um pouco mais devagar,
dê um pouco de vento para si, e um pouco de espaço para o humor.
$BTC $BNB $SOL
O tempo está ameno e fresco, e a brisa está na medida.
Até as flores estão desabrochando com mais suavidade do que o habitual,
então não se prenda demais.
Ande um pouco mais devagar,
dê um pouco de vento para si, e um pouco de espaço para o humor.
$BTC $BNB $SOL
2.2k
4
105
2.2k
·
--
Um rio ao pôr do sol, tudo dourado aos olhos🌅
Os rios têm altos e baixos, e o mercado também.
Menos impaciência, mais paciência.
Mantenha a calma, espere a flor desabrochar; desejo a todos que realizem seus desejos.
$BTC $BNB $SOL
Um rio ao pôr do sol, tudo dourado aos olhos🌅
Os rios têm altos e baixos, e o mercado também.
Menos impaciência, mais paciência.
Mantenha a calma, espere a flor desabrochar; desejo a todos que realizem seus desejos.
$BTC $BNB $SOL
Os rios têm altos e baixos, e o mercado também.
Menos impaciência, mais paciência.
Mantenha a calma, espere a flor desabrochar; desejo a todos que realizem seus desejos.
$BTC $BNB $SOL


2.9k
6
139
2.9k
·
--
Uma fraca pó e uma roxa, florescer do verão 🌿
Entre o cotidiano e o calor das chamas da cidade, capturando um instante de romance.
$BTC $BNB $SOL
Uma fraca pó e uma roxa, florescer do verão 🌿
Entre o cotidiano e o calor das chamas da cidade, capturando um instante de romance.
$BTC $BNB $SOL
Entre o cotidiano e o calor das chamas da cidade, capturando um instante de romance.
$BTC $BNB $SOL


2.1k
3
89
2.1k
·
--
Olá, setembro. Que o vento deste mês traga um pouco de boa sorte nova.
$BNB $BTC $SOL
A agitação de agosto vai ficando para trás,
e em setembro, os dias também vão, aos poucos, ficando mais tranquilos.
Não é preciso correr para alcançar nada,
nem forçar-se a ter respostas todos os dias.
Tome uma bebida de que você goste,
observe uma vez o vento do fim da tarde,
dê tempo para que o coração se acomode e se assente.
Neste mês,
que consigamos manter o ritmo,
na rotina miúda do dia a dia,
acumular aos poucos a própria claridade que nos pertence.
2.3k
8
95
2.3k
·
--
O orvalho da manhã cobre as trepadeiras,
as flores desabrocham por vezes,
subindo e descendo de forma imprevisível 🌿
Tudo no mundo tem um ciclo,
aguarde a hora certa,
com a serenidade, a transformação florescerá.
$BNB $SOL $BTC
O orvalho da manhã cobre as trepadeiras,
as flores desabrocham por vezes,
subindo e descendo de forma imprevisível 🌿
Tudo no mundo tem um ciclo,
aguarde a hora certa,
com a serenidade, a transformação florescerá.
$BNB $SOL $BTC
as flores desabrocham por vezes,
subindo e descendo de forma imprevisível 🌿
Tudo no mundo tem um ciclo,
aguarde a hora certa,
com a serenidade, a transformação florescerá.
$BNB $SOL $BTC
3.1k
2
144
3.1k
·
--
Aplicativo de táxi geralmente é assim: te prepara psicologicamente com um preço estimado, e no fim você paga pela distância real. O “Gas” do @Dusk_Foundation também é essa lógica: o custo é `gas_used × gas_price`, e o Gas price é em LUX; 1 DUSK equivale a 1 bilhão de LUX. O saldo de Gas não usado não é cobrado, mas se o Gas acabar no meio da transação, toda a execução volta (rollback) — as contas feitas antes são pagas do mesmo jeito, sem desconto. No começo eu achei essa configuração uma cilada; depois entendi: se falhassem “de graça” totalmente, um hacker poderia provocar erros complexos infinitamente para manter os nós trabalhando sem necessidade. Aí sim é a verdadeira armadilha.
Então, toda vez que confirmo uma transação, eu verifico separadamente três coisas: se o Gas limit dá para rodar todo o fluxo, se o Gas price faz sentido, e se o objeto da chamada e os parâmetros foram preenchidos corretamente. Se falhar, não saia reenviando às cegas: primeiro entre no navegador oficial para checar o tipo, a taxa/custo, o consumo e em que ponto deu erro. Dobrar o limite “no escuro” só compra mais combustível para o contrato errado — resolve só o sintoma, não a causa.
O fluxo das taxas também é interessante. A recompensa de cada bloco é a nova emissão $DUSK somada às taxas de transação; é dividida entre o gerador do bloco, o fundo de desenvolvimento e o comitê, e a parte não alocada pode ser destruída (burn). Quando a rede está congestionada, a taxa entra nos incentivos de validação, mas isso não é uma “divindenda” que você ganha só por ter moedas.
O que realmente me fez parar e olhar com atenção foi a parte de privacidade. O Dusk não esconde todas as transações; ele faz divulgação seletiva. Em cenários de conformidade, consegue provar que a informação necessária é adequada, sem expor todos os detalhes em uma blockchain pública. XSC, DuskEVM e mais a estrutura de identidade Citadel parecem mais alinhados com cenários financeiros reais do que simplesmente ficar repetindo “cadeia de privacidade”.
O processo do Citadel 2 tem quatro passos: o License Provider faz auditoria offline e emite credenciais de criptografia; o usuário gera uma prova de conhecimento zero, mostrando apenas que possui uma credencial válida; o contrato verifica e mantém um session público; então o serviço decide se aprova ou não. On-chain só prova que a sessão é válida — não importa em quem a instituição confia, quais atributos são necessários ou se a credencial expirou. Com uma mesma documentação de identidade, não precisa armazenar repetidamente em cada plataforma; o risco deixa de ser “cópia de dados” e passa para governança do emissor e sincronização de revogação.
Antes de usar Dusk, entenda o Gas: assim você evita pagar algumas rodadas de erro. No fim, se vai dar certo ou não depende do resultado da transação, e se o valor consegue continuar fluindo para o DUSK exige observar o uso real da rede e o ritmo de oferta. #dusk $DUSK
{spot}(DUSKUSDT)
Aplicativo de táxi geralmente é assim: te prepara psicologicamente com um preço estimado, e no fim você paga pela distância real. O “Gas” do @Dusk também é essa lógica: o custo é `gas_used × gas_price`, e o Gas price é em LUX; 1 DUSK equivale a 1 bilhão de LUX. O saldo de Gas não usado não é cobrado, mas se o Gas acabar no meio da transação, toda a execução volta (rollback) — as contas feitas antes são pagas do mesmo jeito, sem desconto. No começo eu achei essa configuração uma cilada; depois entendi: se falhassem “de graça” totalmente, um hacker poderia provocar erros complexos infinitamente para manter os nós trabalhando sem necessidade. Aí sim é a verdadeira armadilha.
Então, toda vez que confirmo uma transação, eu verifico separadamente três coisas: se o Gas limit dá para rodar todo o fluxo, se o Gas price faz sentido, e se o objeto da chamada e os parâmetros foram preenchidos corretamente. Se falhar, não saia reenviando às cegas: primeiro entre no navegador oficial para checar o tipo, a taxa/custo, o consumo e em que ponto deu erro. Dobrar o limite “no escuro” só compra mais combustível para o contrato errado — resolve só o sintoma, não a causa.
O fluxo das taxas também é interessante. A recompensa de cada bloco é a nova emissão $DUSK somada às taxas de transação; é dividida entre o gerador do bloco, o fundo de desenvolvimento e o comitê, e a parte não alocada pode ser destruída (burn). Quando a rede está congestionada, a taxa entra nos incentivos de validação, mas isso não é uma “divindenda” que você ganha só por ter moedas.
O que realmente me fez parar e olhar com atenção foi a parte de privacidade. O Dusk não esconde todas as transações; ele faz divulgação seletiva. Em cenários de conformidade, consegue provar que a informação necessária é adequada, sem expor todos os detalhes em uma blockchain pública. XSC, DuskEVM e mais a estrutura de identidade Citadel parecem mais alinhados com cenários financeiros reais do que simplesmente ficar repetindo “cadeia de privacidade”.
O processo do Citadel 2 tem quatro passos: o License Provider faz auditoria offline e emite credenciais de criptografia; o usuário gera uma prova de conhecimento zero, mostrando apenas que possui uma credencial válida; o contrato verifica e mantém um session público; então o serviço decide se aprova ou não. On-chain só prova que a sessão é válida — não importa em quem a instituição confia, quais atributos são necessários ou se a credencial expirou. Com uma mesma documentação de identidade, não precisa armazenar repetidamente em cada plataforma; o risco deixa de ser “cópia de dados” e passa para governança do emissor e sincronização de revogação.
Antes de usar Dusk, entenda o Gas: assim você evita pagar algumas rodadas de erro. No fim, se vai dar certo ou não depende do resultado da transação, e se o valor consegue continuar fluindo para o DUSK exige observar o uso real da rede e o ritmo de oferta. #dusk $DUSK
1
227
·
--
Tenho estado a observar @Dusk_Foundation ; quanto mais olho, mais acho que tem algo de interessante.
Vou começar pelo ciclo de vida das transações que mais me “fisgou”. No começo eu também fui levado pela ideia de finalidade determinística, passei dias lendo documentação até perceber que “confirmed” e “finalized” são coisas totalmente diferentes. O bloco ainda não chegou ao último passo; ainda pode dar revert. O fluxo é: o provisioner propõe primeiro um bloco candidato, depois vem a validação de um comitê aleatório, em seguida um lote de ratificações (Ratification); só depois que a ratificação acontece é que ocorre a entrega/assentamento real (landing). Não é que, ao propor, acabou tudo — é que, após a finalização, você não precisa mais empilhar contagens de confirmação.
Se for só uma transferência comum, tudo bem; mas quando é depósito em exchange ou liquidação de títulos, não dá para brincar assim. Detectar “executed” só indica que a execução ocorreu; você ainda precisa confirmar que o campo “error” está vazio. Só o evento “finalized” é que é realmente seguro. Se vier um “reverted”, tem que ouvir de novo (reescutar). Um revert de contrato é erro de código; um revert de bloco é mudança de consenso — a lógica de recuperação é totalmente em direções opostas. Se o integrador tratar “confirmed” como “final”, a determinística vai cair por terra na camada de aplicação. O que eu mais quero saber agora é: exchange e Dusk Trade usam mesmo “finalized” como fronteira unificada? Existe um fluxo de replay auditável?
Falando em negociação justa, isso me enojou de verdade. O Mempool parece uma sala de vidro sem cortina: tudo que você quer comprar fica visível para a rede; robôs de pinça atacam a qualquer momento. $DUSK faz uma licitação/bate-papo privada e em lote diretamente no nível de protocolo: lances e quantidades são submetidos e, num instante, são “encapsulados”/protegidos por ZK. Os nós calculam um preço justo equivalente ao valor cujo desvio entre a demanda total de compras escondidas e a oferta total de vendas fica próximo de zero; então, todas as ordens pendentes no mesmo bloco são liquidadas nesse preço. A assimetria de informação é arrancada — a piscina escura é justa até na essência.
Também não enrolam em conformidade. A Phoenix usa ZK para privacidade; a Moonlight usa um livro-razão transparente; a Citadel suporta divulgação seletiva; a XSC escreve elegibilidade, restrições e relatórios inteiros na lógica do contrato. Não dá para depender apenas de regras fora da cadeia.
Quanto mais o produto fica complexo, mais regras aparecem. A questão que eu continuo acompanhando é: dá para rodar tudo de forma consistente e estável em vários fluxos de trabalho? A verdadeira “finalidade” não é um termo — é o caminho do evento do nó até o ledger, sem ninguém antecipar. #dusk $DUSK
{spot}(DUSKUSDT)
Tenho estado a observar @Dusk ; quanto mais olho, mais acho que tem algo de interessante.
Vou começar pelo ciclo de vida das transações que mais me “fisgou”. No começo eu também fui levado pela ideia de finalidade determinística, passei dias lendo documentação até perceber que “confirmed” e “finalized” são coisas totalmente diferentes. O bloco ainda não chegou ao último passo; ainda pode dar revert. O fluxo é: o provisioner propõe primeiro um bloco candidato, depois vem a validação de um comitê aleatório, em seguida um lote de ratificações (Ratification); só depois que a ratificação acontece é que ocorre a entrega/assentamento real (landing). Não é que, ao propor, acabou tudo — é que, após a finalização, você não precisa mais empilhar contagens de confirmação.
Se for só uma transferência comum, tudo bem; mas quando é depósito em exchange ou liquidação de títulos, não dá para brincar assim. Detectar “executed” só indica que a execução ocorreu; você ainda precisa confirmar que o campo “error” está vazio. Só o evento “finalized” é que é realmente seguro. Se vier um “reverted”, tem que ouvir de novo (reescutar). Um revert de contrato é erro de código; um revert de bloco é mudança de consenso — a lógica de recuperação é totalmente em direções opostas. Se o integrador tratar “confirmed” como “final”, a determinística vai cair por terra na camada de aplicação. O que eu mais quero saber agora é: exchange e Dusk Trade usam mesmo “finalized” como fronteira unificada? Existe um fluxo de replay auditável?
Falando em negociação justa, isso me enojou de verdade. O Mempool parece uma sala de vidro sem cortina: tudo que você quer comprar fica visível para a rede; robôs de pinça atacam a qualquer momento. $DUSK faz uma licitação/bate-papo privada e em lote diretamente no nível de protocolo: lances e quantidades são submetidos e, num instante, são “encapsulados”/protegidos por ZK. Os nós calculam um preço justo equivalente ao valor cujo desvio entre a demanda total de compras escondidas e a oferta total de vendas fica próximo de zero; então, todas as ordens pendentes no mesmo bloco são liquidadas nesse preço. A assimetria de informação é arrancada — a piscina escura é justa até na essência.
Também não enrolam em conformidade. A Phoenix usa ZK para privacidade; a Moonlight usa um livro-razão transparente; a Citadel suporta divulgação seletiva; a XSC escreve elegibilidade, restrições e relatórios inteiros na lógica do contrato. Não dá para depender apenas de regras fora da cadeia.
Quanto mais o produto fica complexo, mais regras aparecem. A questão que eu continuo acompanhando é: dá para rodar tudo de forma consistente e estável em vários fluxos de trabalho? A verdadeira “finalidade” não é um termo — é o caminho do evento do nó até o ledger, sem ninguém antecipar. #dusk $DUSK
461
·
--
Ontem à noite eu reli mais uma vez o documento do @Dusk_Foundation e, sinceramente, me deixou um pouco dividido.
De um lado, dizem que estão no segmento de privacidade. A abordagem do Phoenix com UTXO e provas de conhecimento zero é de fato bem “pesada”, escondendo as informações de transferência de forma bem completa; mas, de repente, fazem um DuskEVM compatível com Solidity — deixando claro que querem capturar o fluxo de desenvolvedores do ecossistema Ethereum. O próprio site oficial também admite: o modelo de contas e o UTXO, em termos de privacidade, simplesmente não são a mesma espécie. Compatibilidade “pesada” inevitavelmente cobra um preço pela anonimidade. Fica esse constrangimento: desenvolver com ferramentas do EVM é super conveniente, mas a privacidade vira algo meio capenga; se a intenção for ter privacidade auditável de verdade, aí você tem que encarar o patamar do ambiente nativo — e ficar no meio do caminho é bem desconfortável.
O lado dos nós é ainda mais confuso. No consenso Succinct Attestation, apostar 1000 DUSK já te coloca como Provisioner — o limite parece bem amigável e até pessoas comuns conseguem brincar. Mas, se você sobe mais na hierarquia, as saídas de valor de verdade ficam nas mãos de instituições: canais RWA, licenças NPEX, verificação de identidade em conformidade. A base é um PoS Permissionless; o topo é um clube Permissioned. Com essa arquitetura, como o token captura valor, eu ainda não entendi claramente.
E tem aquela emissão nativa — a ambição é realmente grande. A ideia não é só emitir um token simples: querem enfiar whitelist, view key, transferências controladas e liquidação no mesmo estado de máquina. No cenário ideal, de fato, títulos privados/negociáveis em regime privado não precisariam de escrituração off-chain. O problema é a eficácia legal e questões como custódia e reconhecimento — nada disso é substituído, mesmo com uma cadeia super bem desenhada.
Falando a sério: a divulgação seletiva do Phoenix, a troca de dois modelos do Moonlight e a lógica de emissão do Citadel são, no desenho, bem engenhosas. Mas, na experiência prática, a complexidade ainda é alta, e o usuário comum provavelmente desiste. Eu aceito que há espaço para a narrativa de conformidade sob a MiCA da Europa, mas se a vantagem técnica consegue ou não se transformar em vitalidade on-chain depende de o ecossistema realmente decolar.
Vou continuar de olho, mas antes do “dinheiro de verdade”, é preciso primeiro colocar essas farpas lógicas em ordem. #dusk $DUSK
{spot}(DUSKUSDT)
Ontem à noite eu reli mais uma vez o documento do @Dusk e, sinceramente, me deixou um pouco dividido.
De um lado, dizem que estão no segmento de privacidade. A abordagem do Phoenix com UTXO e provas de conhecimento zero é de fato bem “pesada”, escondendo as informações de transferência de forma bem completa; mas, de repente, fazem um DuskEVM compatível com Solidity — deixando claro que querem capturar o fluxo de desenvolvedores do ecossistema Ethereum. O próprio site oficial também admite: o modelo de contas e o UTXO, em termos de privacidade, simplesmente não são a mesma espécie. Compatibilidade “pesada” inevitavelmente cobra um preço pela anonimidade. Fica esse constrangimento: desenvolver com ferramentas do EVM é super conveniente, mas a privacidade vira algo meio capenga; se a intenção for ter privacidade auditável de verdade, aí você tem que encarar o patamar do ambiente nativo — e ficar no meio do caminho é bem desconfortável.
O lado dos nós é ainda mais confuso. No consenso Succinct Attestation, apostar 1000 DUSK já te coloca como Provisioner — o limite parece bem amigável e até pessoas comuns conseguem brincar. Mas, se você sobe mais na hierarquia, as saídas de valor de verdade ficam nas mãos de instituições: canais RWA, licenças NPEX, verificação de identidade em conformidade. A base é um PoS Permissionless; o topo é um clube Permissioned. Com essa arquitetura, como o token captura valor, eu ainda não entendi claramente.
E tem aquela emissão nativa — a ambição é realmente grande. A ideia não é só emitir um token simples: querem enfiar whitelist, view key, transferências controladas e liquidação no mesmo estado de máquina. No cenário ideal, de fato, títulos privados/negociáveis em regime privado não precisariam de escrituração off-chain. O problema é a eficácia legal e questões como custódia e reconhecimento — nada disso é substituído, mesmo com uma cadeia super bem desenhada.
Falando a sério: a divulgação seletiva do Phoenix, a troca de dois modelos do Moonlight e a lógica de emissão do Citadel são, no desenho, bem engenhosas. Mas, na experiência prática, a complexidade ainda é alta, e o usuário comum provavelmente desiste. Eu aceito que há espaço para a narrativa de conformidade sob a MiCA da Europa, mas se a vantagem técnica consegue ou não se transformar em vitalidade on-chain depende de o ecossistema realmente decolar.
Vou continuar de olho, mas antes do “dinheiro de verdade”, é preciso primeiro colocar essas farpas lógicas em ordem. #dusk $DUSK
2
494
·
--
Corri testes por mais de meio ano nos nós e agora já me acostumei a “espiar primeiro” a camada de disseminação das blockchains públicas. Faz pouco tempo eu caí numa armadilha: a largura de banda do nó simplesmente atingiu o limite total e os e-mails de alerta viraram uma tela inteira. No começo eu achei que era porque o volume de transações estava forte demais; só depois de revisar os logs entendi que a camada inferior, por padrão, faz uma inundação (broadcast) para toda a rede. Qualquer oscilação mínima do nó e as mensagens repetidas começam a se empurrar sem parar, como um engarrafamento.
Depois, quando consultei o documento @Dusk_Foundation , vi a parte do Kadcast e realmente fiquei um bom tempo olhando. Ele não usa aquele esquema de difusão “no piloto automático”; ele usa a topologia do Kademlia: calcula a distância XOR a partir do hash de identidade do nó e separa o par em diferentes “roteiros/buckets” de acordo com essa distância. Na hora de transmitir, não faz um envio desordenado e indiscriminado; ele distribui de forma ordenada por camadas de distância, e organiza a sincronização de toda a rede em uma árvore de multicast estruturada. Nos meus testes locais, o pico de largura de banda ficou bem mais contido. E depois que as mensagens passam por múltiplos saltos, fica bem mais difícil para alguém deduzir o iniciador apenas pelas características de tráfego. O whitepaper diz que economiza 25%-50% de banda vs. Gossip tradicional; eu trato isso como referência. Na prática, quando somamos a instabilidade de nós (entrando e saindo com frequência), o “tremor” entre regiões e o atraso na atualização da tabela de roteamento, a economia real certamente fica menor. E, como validação de retaguarda, ainda dá para usar o BitVM3: transações não conformes sequer têm chance de entrar. Essa ideia é bem parecida com a lógica de base do modelo de staking—regras “soldadas” na criptografia.
Mas essa abordagem tem um custo: ela depende muito da topologia lógica. Se cair em uma situação de partição entre países, ou se houver nós maliciosos despejando dados sujos dentro dos buckets de roteamento, a busca ao alternar rotas alternativas consome rápido a vantagem de latência. Controlar a largura de banda de fato é algo bom: usuários comuns de staking não precisam puxar linha dedicada, e a barreira cai um pouco. Porém, para depurar problemas, fica mais complexo do que o broadcast tradicional—tem que estar mentalmente preparado.
Também passei por armadilhas na interoperabilidade entre cadeias. Do mainnet para a BSC não é só “mudar de endereço”. Você precisa transferir o DUSK nativo para a conta de bridge oficial; depois que a validação no mainnet estiver travada/confirmada, você gera o BEP20 para o endereço BSC especificado no Memo. A quantidade tem de ser maior do que 1 DUSK. As taxas são: fee do mainnet + taxa da bridge (1 DUSK). Em torno de uma hora chega; na prática, o valor recebido é a quantidade enviada menos 1.
O Kadcast resolve redundância e risco de rastreamento com distância matemática, mas o que realmente precisa ser observado é: no ambiente de internet pública onde os nós entram e saem, a atualização da tabela de roteamento é rápida o suficiente? E o “pool” de rotas alternativas é espesso o bastante? Quando funciona, é uma atualização pragmática; quando não roda, vira só fachada de papel. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
Corri testes por mais de meio ano nos nós e agora já me acostumei a “espiar primeiro” a camada de disseminação das blockchains públicas. Faz pouco tempo eu caí numa armadilha: a largura de banda do nó simplesmente atingiu o limite total e os e-mails de alerta viraram uma tela inteira. No começo eu achei que era porque o volume de transações estava forte demais; só depois de revisar os logs entendi que a camada inferior, por padrão, faz uma inundação (broadcast) para toda a rede. Qualquer oscilação mínima do nó e as mensagens repetidas começam a se empurrar sem parar, como um engarrafamento.
Depois, quando consultei o documento @Dusk , vi a parte do Kadcast e realmente fiquei um bom tempo olhando. Ele não usa aquele esquema de difusão “no piloto automático”; ele usa a topologia do Kademlia: calcula a distância XOR a partir do hash de identidade do nó e separa o par em diferentes “roteiros/buckets” de acordo com essa distância. Na hora de transmitir, não faz um envio desordenado e indiscriminado; ele distribui de forma ordenada por camadas de distância, e organiza a sincronização de toda a rede em uma árvore de multicast estruturada. Nos meus testes locais, o pico de largura de banda ficou bem mais contido. E depois que as mensagens passam por múltiplos saltos, fica bem mais difícil para alguém deduzir o iniciador apenas pelas características de tráfego. O whitepaper diz que economiza 25%-50% de banda vs. Gossip tradicional; eu trato isso como referência. Na prática, quando somamos a instabilidade de nós (entrando e saindo com frequência), o “tremor” entre regiões e o atraso na atualização da tabela de roteamento, a economia real certamente fica menor. E, como validação de retaguarda, ainda dá para usar o BitVM3: transações não conformes sequer têm chance de entrar. Essa ideia é bem parecida com a lógica de base do modelo de staking—regras “soldadas” na criptografia.
Mas essa abordagem tem um custo: ela depende muito da topologia lógica. Se cair em uma situação de partição entre países, ou se houver nós maliciosos despejando dados sujos dentro dos buckets de roteamento, a busca ao alternar rotas alternativas consome rápido a vantagem de latência. Controlar a largura de banda de fato é algo bom: usuários comuns de staking não precisam puxar linha dedicada, e a barreira cai um pouco. Porém, para depurar problemas, fica mais complexo do que o broadcast tradicional—tem que estar mentalmente preparado.
Também passei por armadilhas na interoperabilidade entre cadeias. Do mainnet para a BSC não é só “mudar de endereço”. Você precisa transferir o DUSK nativo para a conta de bridge oficial; depois que a validação no mainnet estiver travada/confirmada, você gera o BEP20 para o endereço BSC especificado no Memo. A quantidade tem de ser maior do que 1 DUSK. As taxas são: fee do mainnet + taxa da bridge (1 DUSK). Em torno de uma hora chega; na prática, o valor recebido é a quantidade enviada menos 1.
O Kadcast resolve redundância e risco de rastreamento com distância matemática, mas o que realmente precisa ser observado é: no ambiente de internet pública onde os nós entram e saem, a atualização da tabela de roteamento é rápida o suficiente? E o “pool” de rotas alternativas é espesso o bastante? Quando funciona, é uma atualização pragmática; quando não roda, vira só fachada de papel. $DUSK #dusk $DUSK
437
·
--
Verificado
Tenho acompanhado o RWA recentemente e, sinceramente, quanto mais olho, mais ansioso eu fico. A ideia de colocar ativos na cadeia é tecnicamente algo que dá para fazer: basta olhar para as soluções. Mas e se você realmente pedir a uma instituição para levar imóveis, títulos e ações para a blockchain e tentar? Uma blockchain pública é tão transparente quanto uma casa de vidro: segredos comerciais ficam totalmente expostos—quem ousaria? Já uma blockchain de privacidade é tão opaca que nem dá para o regulador sequer encostar na porta. Eu dei uma olhada mais a fundo e descobri que @Dusk_Foundation não tomou partido; ela incorpora privacidade e conformidade na camada base. Isso é, no mínimo, interessante.
Eu fui atrás da pilha técnica dela. Consenso de Succinct Attestation: com comitê aleatório fazendo o trabalho; rollback por bifurcação praticamente não rola. DuskEVM é compatível com Ethereum. Eu rodei um mini demo com Solidity e a função de privacidade já veio embutida. O protocolo Hedger, com privacidade auditável, me deixou pensativo por um bom tempo—os detalhes ficam todos travados, mas em cenários de conformidade dá para apresentar provas verificáveis. Essa jogada é bem inteligente. Dois modelos de transação, Moonlight e Phoenix, rodando em paralelo: necessidades diferentes, cada um leva o seu. Eu vi que o plano da NPEX é tokenizar na cadeia mais de 300 milhões de euros em títulos; o ritmo de implementação eu preciso acompanhar.
Mas falando sério, uma pergunta fica martelando na minha cabeça: aquela chave capaz de desbloquear toda a privacidade, no fim, fica com quem? Isso determina se ela é liberdade ou apenas outra forma de controle. Eu também fiz algumas contas: emissões contínuas de tokens e travas de custódia comprimem a dinâmica; se a regulação da UE mudar, a narrativa pode ser totalmente reescrita. A liquidez secundária dos primeiros ativos e o custo de ZK ainda dependem de comprovação em prática.
Em um período recente, muita gente foi enganada por promessas de validação on-chain em 2,8 ms; eu quase caí também. O PLONK realmente empurra a verificação ao limite, mas é “leve na cadeia, pesado fora dela”. Eu mesmo rodei localmente circuitos de identidade do Citadel: só uma licença já tem mais de 30 mil constraints. O prover mastigou isso por 16 segundos inteiros; já o verificador precisa de apenas 0,007 segundo. O overhead de computação do ZK é algo como 10 mil vezes o cálculo original—toda a pressão cai no equipamento local.
Eu sou do tipo que gosta de validar por conta própria; não vou só olhar quem começou a conversa. O caminho da Dusk é difícil, mas correto; só que, na prática, ainda tem uma distância entre a tecnologia e a aceitação real do mercado—no meio disso tem o jogo regulatório. Neste momento, meus focos são só dois: como essa chave será controlada e qual será o volume real de transações depois que esses ativos de 300 milhões de euros forem colocados na cadeia. O resto, vou esperar eu terminar os testes para falar. #dusk $DUSK
{spot}(DUSKUSDT)
Tenho acompanhado o RWA recentemente e, sinceramente, quanto mais olho, mais ansioso eu fico. A ideia de colocar ativos na cadeia é tecnicamente algo que dá para fazer: basta olhar para as soluções. Mas e se você realmente pedir a uma instituição para levar imóveis, títulos e ações para a blockchain e tentar? Uma blockchain pública é tão transparente quanto uma casa de vidro: segredos comerciais ficam totalmente expostos—quem ousaria? Já uma blockchain de privacidade é tão opaca que nem dá para o regulador sequer encostar na porta. Eu dei uma olhada mais a fundo e descobri que @Dusk não tomou partido; ela incorpora privacidade e conformidade na camada base. Isso é, no mínimo, interessante.
Eu fui atrás da pilha técnica dela. Consenso de Succinct Attestation: com comitê aleatório fazendo o trabalho; rollback por bifurcação praticamente não rola. DuskEVM é compatível com Ethereum. Eu rodei um mini demo com Solidity e a função de privacidade já veio embutida. O protocolo Hedger, com privacidade auditável, me deixou pensativo por um bom tempo—os detalhes ficam todos travados, mas em cenários de conformidade dá para apresentar provas verificáveis. Essa jogada é bem inteligente. Dois modelos de transação, Moonlight e Phoenix, rodando em paralelo: necessidades diferentes, cada um leva o seu. Eu vi que o plano da NPEX é tokenizar na cadeia mais de 300 milhões de euros em títulos; o ritmo de implementação eu preciso acompanhar.
Mas falando sério, uma pergunta fica martelando na minha cabeça: aquela chave capaz de desbloquear toda a privacidade, no fim, fica com quem? Isso determina se ela é liberdade ou apenas outra forma de controle. Eu também fiz algumas contas: emissões contínuas de tokens e travas de custódia comprimem a dinâmica; se a regulação da UE mudar, a narrativa pode ser totalmente reescrita. A liquidez secundária dos primeiros ativos e o custo de ZK ainda dependem de comprovação em prática.
Em um período recente, muita gente foi enganada por promessas de validação on-chain em 2,8 ms; eu quase caí também. O PLONK realmente empurra a verificação ao limite, mas é “leve na cadeia, pesado fora dela”. Eu mesmo rodei localmente circuitos de identidade do Citadel: só uma licença já tem mais de 30 mil constraints. O prover mastigou isso por 16 segundos inteiros; já o verificador precisa de apenas 0,007 segundo. O overhead de computação do ZK é algo como 10 mil vezes o cálculo original—toda a pressão cai no equipamento local.
Eu sou do tipo que gosta de validar por conta própria; não vou só olhar quem começou a conversa. O caminho da Dusk é difícil, mas correto; só que, na prática, ainda tem uma distância entre a tecnologia e a aceitação real do mercado—no meio disso tem o jogo regulatório. Neste momento, meus focos são só dois: como essa chave será controlada e qual será o volume real de transações depois que esses ativos de 300 milhões de euros forem colocados na cadeia. O resto, vou esperar eu terminar os testes para falar. #dusk $DUSK
620
·
--
Ontem à noite li o whitepaper @Dusk_Foundation e, para ser sincero, comecei com a mentalidade de procurar defeitos. Só que, quanto mais eu lia, mais eu sentia que esse projeto tem um certo “teimosia” técnica.
Vamos aos pontos negativos: o whitepaper é pesado demais, cheio de termos acadêmicos de criptografia; a leitura parece um artigo de engenharia financeira, e eu quase desisti no meio do caminho. A evolução do ecossistema também anda devagar: enquanto outras equipes postam parcerias todo dia, eles ficam focados, em silêncio, em desenvolver a mainnet e os padrões do XSC — a repercussão no mercado é bem pequena e lamentável. O token e a comunidade então são ainda mais “fósseis”, sem nenhuma empolgação de pump. Mas depois de reclamar dessas três coisas, eu me vi mais disposto a observar de forma contínua, porque infraestrutura financeira não é algo que vive de hype e “sinais”; o que instituições querem mesmo é estabilidade e conformidade.
Mas, tecnicamente, há algo de fato: a Dusk incorporou nativamente o PLONK zk-SNARK e o Bulletproofs na camada base do protocolo. Privacidade não é um “plug-in” de DApp, e sim uma propriedade inerente à cadeia. Combinado com o Citadel ZK-KYC, quando o usuário conclui a verificação de identidade, ele não precisa enviar dados originais como passaporte; em vez disso, ele apenas fornece uma prova de conhecimento zero já com a verificação de conformidade concluída. Isso mira diretamente casos de RWA e tokenização de títulos no nível institucional — precisa ser compatível, mas sem expor posição e estratégia inteira no livro-razão público.
Claro que também houve problemas: a OtterSec encontrou uma vulnerabilidade no dusk-plonk — um provador malicioso poderia falsificar uma prova. Felizmente, depois disso a equipe implementou o AEGIS para travar taxas, reembolsos e consistência de endereços tanto no limite do mempool quanto no da VM, além de adicionar testes de regressão específicos. Prova de conhecimento zero válida não significa automaticamente que os dados ao redor da transação são seguros — essa lição foi bem concreta.
Então, hoje eu olho para o $DUSK mais como quem observa uma trajetória realmente empenhada em fazer liquidação financeira com privacidade. Não importa que ande devagar; o que importa é se a camada base e a segurança conseguem sustentar necessidades institucionais. $DUSK #dusk $DUSK
{spot}(DUSKUSDT)
Ontem à noite li o whitepaper @Dusk e, para ser sincero, comecei com a mentalidade de procurar defeitos. Só que, quanto mais eu lia, mais eu sentia que esse projeto tem um certo “teimosia” técnica.
Vamos aos pontos negativos: o whitepaper é pesado demais, cheio de termos acadêmicos de criptografia; a leitura parece um artigo de engenharia financeira, e eu quase desisti no meio do caminho. A evolução do ecossistema também anda devagar: enquanto outras equipes postam parcerias todo dia, eles ficam focados, em silêncio, em desenvolver a mainnet e os padrões do XSC — a repercussão no mercado é bem pequena e lamentável. O token e a comunidade então são ainda mais “fósseis”, sem nenhuma empolgação de pump. Mas depois de reclamar dessas três coisas, eu me vi mais disposto a observar de forma contínua, porque infraestrutura financeira não é algo que vive de hype e “sinais”; o que instituições querem mesmo é estabilidade e conformidade.
Mas, tecnicamente, há algo de fato: a Dusk incorporou nativamente o PLONK zk-SNARK e o Bulletproofs na camada base do protocolo. Privacidade não é um “plug-in” de DApp, e sim uma propriedade inerente à cadeia. Combinado com o Citadel ZK-KYC, quando o usuário conclui a verificação de identidade, ele não precisa enviar dados originais como passaporte; em vez disso, ele apenas fornece uma prova de conhecimento zero já com a verificação de conformidade concluída. Isso mira diretamente casos de RWA e tokenização de títulos no nível institucional — precisa ser compatível, mas sem expor posição e estratégia inteira no livro-razão público.
Claro que também houve problemas: a OtterSec encontrou uma vulnerabilidade no dusk-plonk — um provador malicioso poderia falsificar uma prova. Felizmente, depois disso a equipe implementou o AEGIS para travar taxas, reembolsos e consistência de endereços tanto no limite do mempool quanto no da VM, além de adicionar testes de regressão específicos. Prova de conhecimento zero válida não significa automaticamente que os dados ao redor da transação são seguros — essa lição foi bem concreta.
Então, hoje eu olho para o $DUSK mais como quem observa uma trajetória realmente empenhada em fazer liquidação financeira com privacidade. Não importa que ande devagar; o que importa é se a camada base e a segurança conseguem sustentar necessidades institucionais. $DUSK #dusk $DUSK
324
·
--
Recentemente conversei com amigos sobre DeFi, e o que mais reclamam é a taxa de juros flutuante. Parece bem atrativo: você deposita e a taxa muda “de uma hora para outra”, então você nem consegue prever quanto vai ganhar daqui a seis meses. Eu fiquei justamente irritado com essa confusão, então comecei a procurar soluções de taxa fixa — e acabei esbarrando no @termmax .
Vamos ao mecanismo: ele divide os empréstimos em FT, XT e GT. A FT é parecida com um título sem cupom: comprada com desconto, resgatada no vencimento pelo valor nominal, e o credor ganha a diferença. O GT é uma posição em formato de NFT, registrando a garantia e a dívida. Já o XT funciona em conjunto para manter o equilíbrio. O tomador emite GT e FT usando os ativos em garantia, vende a FT para obter capital e, no vencimento, quita a dívida e resgata o ativo dado como garantia. Além disso, há a Range Order: por meio de uma curva de precificação, o intervalo de taxas é embutido no mecanismo; em teoria, isso consegue reproduzir uma curva de rendimento on-chain.
Agora, os pontos que me chamaram atenção: a função de renovação automática é bem útil — no vencimento, usa-se um Dutch auction para encontrar uma nova taxa, com um keeper executando a ação. Assim, não precisa operar manualmente. Mas se o sistema é estável ou não, a “base” da segurança depende de o keeper ser suficientemente descentralizado. A quantidade ativa e a taxa de execução — esses dados é que contam de verdade como colchão de segurança.
Claro, também tenho algumas preocupações: o custo de uma taxa fixa é a queda na flexibilidade. Se você quiser sair no meio do caminho, só consegue vender FT no mercado secundário, e o preço vai oscilando. Se a volatilidade da garantia for alta, o valor recebido no vencimento também pode não ser estável em stablecoin. Então, minha estratégia é priorizar ativos mainstream e mercados com taxa de garantia conservadora; retornos muito altos, por enquanto, eu trato como um prêmio de risco.
Eu acho que a direção do #TermMax faz sentido. De fato, o DeFi está carente de retornos com certeza por tempo suficiente. Mas se isso realmente “vai decolar”, depende da demanda real por empréstimos e da liquidez. Vou continuar observando; só depois que o uso real crescer é que dá para dizer.
Vocês acham que é difícil impulsionar taxa fixa on-chain? Qual é, na sua opinião, a principal razão?
Recentemente conversei com amigos sobre DeFi, e o que mais reclamam é a taxa de juros flutuante. Parece bem atrativo: você deposita e a taxa muda “de uma hora para outra”, então você nem consegue prever quanto vai ganhar daqui a seis meses. Eu fiquei justamente irritado com essa confusão, então comecei a procurar soluções de taxa fixa — e acabei esbarrando no @TermMax .
Vamos ao mecanismo: ele divide os empréstimos em FT, XT e GT. A FT é parecida com um título sem cupom: comprada com desconto, resgatada no vencimento pelo valor nominal, e o credor ganha a diferença. O GT é uma posição em formato de NFT, registrando a garantia e a dívida. Já o XT funciona em conjunto para manter o equilíbrio. O tomador emite GT e FT usando os ativos em garantia, vende a FT para obter capital e, no vencimento, quita a dívida e resgata o ativo dado como garantia. Além disso, há a Range Order: por meio de uma curva de precificação, o intervalo de taxas é embutido no mecanismo; em teoria, isso consegue reproduzir uma curva de rendimento on-chain.
Agora, os pontos que me chamaram atenção: a função de renovação automática é bem útil — no vencimento, usa-se um Dutch auction para encontrar uma nova taxa, com um keeper executando a ação. Assim, não precisa operar manualmente. Mas se o sistema é estável ou não, a “base” da segurança depende de o keeper ser suficientemente descentralizado. A quantidade ativa e a taxa de execução — esses dados é que contam de verdade como colchão de segurança.
Claro, também tenho algumas preocupações: o custo de uma taxa fixa é a queda na flexibilidade. Se você quiser sair no meio do caminho, só consegue vender FT no mercado secundário, e o preço vai oscilando. Se a volatilidade da garantia for alta, o valor recebido no vencimento também pode não ser estável em stablecoin. Então, minha estratégia é priorizar ativos mainstream e mercados com taxa de garantia conservadora; retornos muito altos, por enquanto, eu trato como um prêmio de risco.
Eu acho que a direção do #TermMax faz sentido. De fato, o DeFi está carente de retornos com certeza por tempo suficiente. Mas se isso realmente “vai decolar”, depende da demanda real por empréstimos e da liquidez. Vou continuar observando; só depois que o uso real crescer é que dá para dizer.
Vocês acham que é difícil impulsionar taxa fixa on-chain? Qual é, na sua opinião, a principal razão?
286
·
--
Ontem à noite reli o white paper @Dusk_Foundation e, quando cheguei à página sobre a “arquitetura de dupla VM”, travei.
Vamos começar pela arquitetura. Piecrust é uma VM nativa de conhecimento zero, baseada em WASM, com liquidação em 2–3 segundos. DuskEVM é compatível com Solidity; você consegue colocar Hardhat e MetaMask direto e fazer rodar. A privacidade é completada no nível de ZK pela Hedger. A ideia de design em duas trilhas realmente faz sentido: uma cuida dos contratos de privacidade e a outra cuida da compatibilidade, cada uma no seu papel.
Mas quanto mais eu avançava, mais parecia errado. A Piecrust desenvolveu sua própria VM. Em março deste ano, a auditoria AEGIS revelou 39 problemas, sendo 7 de severidade alta; dois bugs críticos ficaram presos na camada de sandbox. Mesmo nós honestos, executando o mesmo trecho de código, podem obter resultados diferentes. Contratos maliciosos podem empurrar o runtime para um estado em que a garantia de propriedade fica inválida. Se a sandbox for comprometida, todo o contrato confidencial acima vai à falência. Já a DuskEVM, por si só, só suporta transações públicas; toda a privacidade depende de módulos adicionais para “segurar a onda”. No fim, são duas VMs batendo uma na outra, e tanto o volume de código quanto a superfície de ataque praticamente dobram.
Agora, sobre a parceria. NPEX, Chainlink, Cordial, Quantoz, 21X — no site consta €300M+ em emissão confirmada, alcance de 50K+ investidores e 210M+ DUSK apostado. Os recursos realmente parecem mais sólidos do que projetos que só contam histórias de RWA. Mas o próprio time oficial também admite: tokenização reduz atrito, mas não dá para criar compradores, vendedores e profundidade de mercado. O Dusk Trade ainda está em Building/Waitlist, e tanto DuskEVM quanto Hedger ainda estão no Testnet. A lista de parcerias mostra que as partes topam colaborar; para valer mesmo, é preciso ver métricas duras como volume de ativos on-chain, número de traders e profundidade no secundário.
Por fim, a conexão entre compliance e privacidade. A Zedger, no momento da emissão, escreve na própria proposta a whitelist, identidade única por conta, e aprovação explícita do destinatário. A transferência é dividida em duas etapas; se houver timeout, ela é automaticamente cancelada. A Phoenix usa uma arquitetura UTXO: o dinheiro fica guardado em notas criptografadas; na execução, o ZK valida simultaneamente cinco coisas, e Pedersen Commitments esconde valores e endereços. O DuskDS confirma em três fases — quando o bloco é produzido, é definitivo. As regras definem o que pode ou não acontecer, a Phoenix controla quais partes não precisam ser públicas, e a DuskDS define qual estado conta. Esses três elos completam o mesmo ponto de ruptura: da emissão à liquidação, para que as operações não precisem voltar à camada off-chain e coordenar de novo.
A lista de parcerias já está bem “institucionalizada”. Na próxima fase, eu quero ver migração real e dados de成交 — não ficar sempre preso em PPT. #dusk $DUSK
{spot}(DUSKUSDT)
Ontem à noite reli o white paper @Dusk e, quando cheguei à página sobre a “arquitetura de dupla VM”, travei.
Vamos começar pela arquitetura. Piecrust é uma VM nativa de conhecimento zero, baseada em WASM, com liquidação em 2–3 segundos. DuskEVM é compatível com Solidity; você consegue colocar Hardhat e MetaMask direto e fazer rodar. A privacidade é completada no nível de ZK pela Hedger. A ideia de design em duas trilhas realmente faz sentido: uma cuida dos contratos de privacidade e a outra cuida da compatibilidade, cada uma no seu papel.
Mas quanto mais eu avançava, mais parecia errado. A Piecrust desenvolveu sua própria VM. Em março deste ano, a auditoria AEGIS revelou 39 problemas, sendo 7 de severidade alta; dois bugs críticos ficaram presos na camada de sandbox. Mesmo nós honestos, executando o mesmo trecho de código, podem obter resultados diferentes. Contratos maliciosos podem empurrar o runtime para um estado em que a garantia de propriedade fica inválida. Se a sandbox for comprometida, todo o contrato confidencial acima vai à falência. Já a DuskEVM, por si só, só suporta transações públicas; toda a privacidade depende de módulos adicionais para “segurar a onda”. No fim, são duas VMs batendo uma na outra, e tanto o volume de código quanto a superfície de ataque praticamente dobram.
Agora, sobre a parceria. NPEX, Chainlink, Cordial, Quantoz, 21X — no site consta €300M+ em emissão confirmada, alcance de 50K+ investidores e 210M+ DUSK apostado. Os recursos realmente parecem mais sólidos do que projetos que só contam histórias de RWA. Mas o próprio time oficial também admite: tokenização reduz atrito, mas não dá para criar compradores, vendedores e profundidade de mercado. O Dusk Trade ainda está em Building/Waitlist, e tanto DuskEVM quanto Hedger ainda estão no Testnet. A lista de parcerias mostra que as partes topam colaborar; para valer mesmo, é preciso ver métricas duras como volume de ativos on-chain, número de traders e profundidade no secundário.
Por fim, a conexão entre compliance e privacidade. A Zedger, no momento da emissão, escreve na própria proposta a whitelist, identidade única por conta, e aprovação explícita do destinatário. A transferência é dividida em duas etapas; se houver timeout, ela é automaticamente cancelada. A Phoenix usa uma arquitetura UTXO: o dinheiro fica guardado em notas criptografadas; na execução, o ZK valida simultaneamente cinco coisas, e Pedersen Commitments esconde valores e endereços. O DuskDS confirma em três fases — quando o bloco é produzido, é definitivo. As regras definem o que pode ou não acontecer, a Phoenix controla quais partes não precisam ser públicas, e a DuskDS define qual estado conta. Esses três elos completam o mesmo ponto de ruptura: da emissão à liquidação, para que as operações não precisem voltar à camada off-chain e coordenar de novo.
A lista de parcerias já está bem “institucionalizada”. Na próxima fase, eu quero ver migração real e dados de成交 — não ficar sempre preso em PPT. #dusk $DUSK
294
·
--
Antes eu sempre achei que empréstimos com taxa fixa eram uma demanda “falsa”. Olha o jeito que esse mercado cripto oscila: quem não fica de olho em retornos de curto prazo usando taxa variável? No máximo, de vez em quando, faz um hedge, mas não parece necessário travar tudo. Então, quando o @termmax acabou de ser lançado, eu até disse ao meu amigo que, dentro de meio ano, certamente iria se transformar.
Mas recentemente eu fui ver os dados: no Token Terminal, a atividade diária (DAU) dele está estável em cerca de 4.000, acima dos 3.700 da Morpho. Só aí eu fui realmente estudar a documentação.
Entendi que, no fundo, ele é um “AMM de empréstimos”: ele toma emprestado a ideia do Uniswap V3 e usa três tipos de tokens para separar a taxa fixa. O FT funciona como um título zero-cupom: no vencimento, resgata 1:1. O XT, em conjunto com o FT, faz com que 1 FT + 1 XT corresponda sempre a 1 token de dívida; no vencimento, o XT zera. O GT é um NFT que registra a garantia e a dívida de cada empréstimo. O tomador trava a garantia no GT, cunha FT com base na LTV máxima, vende para obter caixa; o credor compra FT com desconto e, no vencimento, resgata pelo valor de face, lucrando a diferença. A liquidação é ainda mais direta: se a LTV ultrapassar o limite ou se não pagar na data de vencimento, dentro de uma janela de 2 horas, o liquidante recebe uma recompensa de 5%; o tomador ainda paga uma multa adicional de 10%. Se ninguém fizer a liquidação, ocorre entrega física: a garantia vai diretamente para o credor, sem “robôs” interceptarem.
O problema de saltos na taxa parece ter sido resolvido, mas o risco de a garantia ficar pulando de preço e o risco de liquidez no mercado secundário continuam, sem faltar nenhum. O Range Order faz os market makers configurarem as taxas por faixas; o pool segue o produto constante. Quanto mais fundo o empréstimo, mais a taxa dispara. O cold start é realmente difícil: sem LPs varejistas para dar suporte, fica tudo nas mãos de cotações profissionais sustentando no duro.
Agora, ao olhar o TMX, não fique só preso ao TVL. O que importa são sinais como a profundidade de negociação de FT com o mesmo prazo, a diferença de preço entre empréstimos, e se antes do vencimento há gente saindo em massa. Se a taxa fixa vai conseguir sobreviver, depende de haver pessoas de verdade, com dinheiro, tomando empréstimos continuamente nessa faixa de preço. #TermMax
Antes eu sempre achei que empréstimos com taxa fixa eram uma demanda “falsa”. Olha o jeito que esse mercado cripto oscila: quem não fica de olho em retornos de curto prazo usando taxa variável? No máximo, de vez em quando, faz um hedge, mas não parece necessário travar tudo. Então, quando o @TermMax acabou de ser lançado, eu até disse ao meu amigo que, dentro de meio ano, certamente iria se transformar.
Mas recentemente eu fui ver os dados: no Token Terminal, a atividade diária (DAU) dele está estável em cerca de 4.000, acima dos 3.700 da Morpho. Só aí eu fui realmente estudar a documentação.
Entendi que, no fundo, ele é um “AMM de empréstimos”: ele toma emprestado a ideia do Uniswap V3 e usa três tipos de tokens para separar a taxa fixa. O FT funciona como um título zero-cupom: no vencimento, resgata 1:1. O XT, em conjunto com o FT, faz com que 1 FT + 1 XT corresponda sempre a 1 token de dívida; no vencimento, o XT zera. O GT é um NFT que registra a garantia e a dívida de cada empréstimo. O tomador trava a garantia no GT, cunha FT com base na LTV máxima, vende para obter caixa; o credor compra FT com desconto e, no vencimento, resgata pelo valor de face, lucrando a diferença. A liquidação é ainda mais direta: se a LTV ultrapassar o limite ou se não pagar na data de vencimento, dentro de uma janela de 2 horas, o liquidante recebe uma recompensa de 5%; o tomador ainda paga uma multa adicional de 10%. Se ninguém fizer a liquidação, ocorre entrega física: a garantia vai diretamente para o credor, sem “robôs” interceptarem.
O problema de saltos na taxa parece ter sido resolvido, mas o risco de a garantia ficar pulando de preço e o risco de liquidez no mercado secundário continuam, sem faltar nenhum. O Range Order faz os market makers configurarem as taxas por faixas; o pool segue o produto constante. Quanto mais fundo o empréstimo, mais a taxa dispara. O cold start é realmente difícil: sem LPs varejistas para dar suporte, fica tudo nas mãos de cotações profissionais sustentando no duro.
Agora, ao olhar o TMX, não fique só preso ao TVL. O que importa são sinais como a profundidade de negociação de FT com o mesmo prazo, a diferença de preço entre empréstimos, e se antes do vencimento há gente saindo em massa. Se a taxa fixa vai conseguir sobreviver, depende de haver pessoas de verdade, com dinheiro, tomando empréstimos continuamente nessa faixa de preço. #TermMax
410
·
--
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk_Foundation 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
{spot}(DUSKUSDT)
$DUSK #dusk 说实话,我研究一个新项目,习惯先看它跟谁绑定了,不是那种官宣合作,是正儿八经的股权绑定。所以我关注@Dusk 之后,第一件事就是看它跟荷兰NPEX的关系。
这不只是签了个备忘录,是真金白银买股份。Dusk在2020年就拿了NPEX大概10%的股权,直接进股东名册那种。这分量可比十份合作公告都重,合同能撕毁,股权可是要一起沉浮的。NPEX手里捏着MTF、券商和ECSP三张AFM监管的牌照,帮中小企业融了两个多亿欧元,一万七千多活跃投资者,是正经老牌场子。实体愿意把Dusk当底层,本身就是最大背书。
不过说句实在的,10%离控股还远,牌照在人家手里,主网也没全落地。官方自己说得直白:Tokenization能降低摩擦,但不能凭空创造买家和公平价格。现在发行规模超3亿欧元,覆盖5万+投资者,数据挺漂亮。但Dusk Trade还在建,EVM和Hedger还是测试网。真正关键的是资产上链后,谁提供买盘、谁做价格发现、争议听链上还是法院?如果高度依赖NPEX和托管银行,中间环节到底减了多少?
官方承认Tokenization ≠ Liquidity,至少诚实。接下来我就盯第一批资产上线后的成交、持有人和周转率,那才是验收。
最后提醒:同名DUSK,主网9位小数,ERC20/BEP20是18位,主网用LUX记账,1 DUSK=10亿LUX。跨链迁移时钱包和系统必须认清链和标准,否则余额看着对,实际差着量级。文档指向主网迁移指南,生态得把这些字段始终跟着资产显示,别让用户猜。
判断项目,我还是先看绑定深度和执行落地,再看技术细节。$DUSK
238
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
EarningsSeason
253,270 visualizações
2,218 a discutir
Temporada de Resultados: Resultados do 4T da Micron — Touro ou Urso?
Binance Square Official
·352 gostos
·717.5k visualizações
BitwiseLaunchesFirstSpotNEARETF
15,734 visualizações
415 a discutir
USJobOpeningsFallToFiveMonthLow
21,282 visualizações
316 a discutir