
Sijan18
1.2k Publicações
Sijan18
Denunciar
Bloquear Utilizador
Every thing happens for a reason.

Traders League Badge Beginner
Aberto ao trading
Trader Frequente
2 ano(s)
104 A seguir
82 Seguidores
973 Gostaram
1 Emblemas
Publicações
Portfólio
Tudo
Cotações
·
--
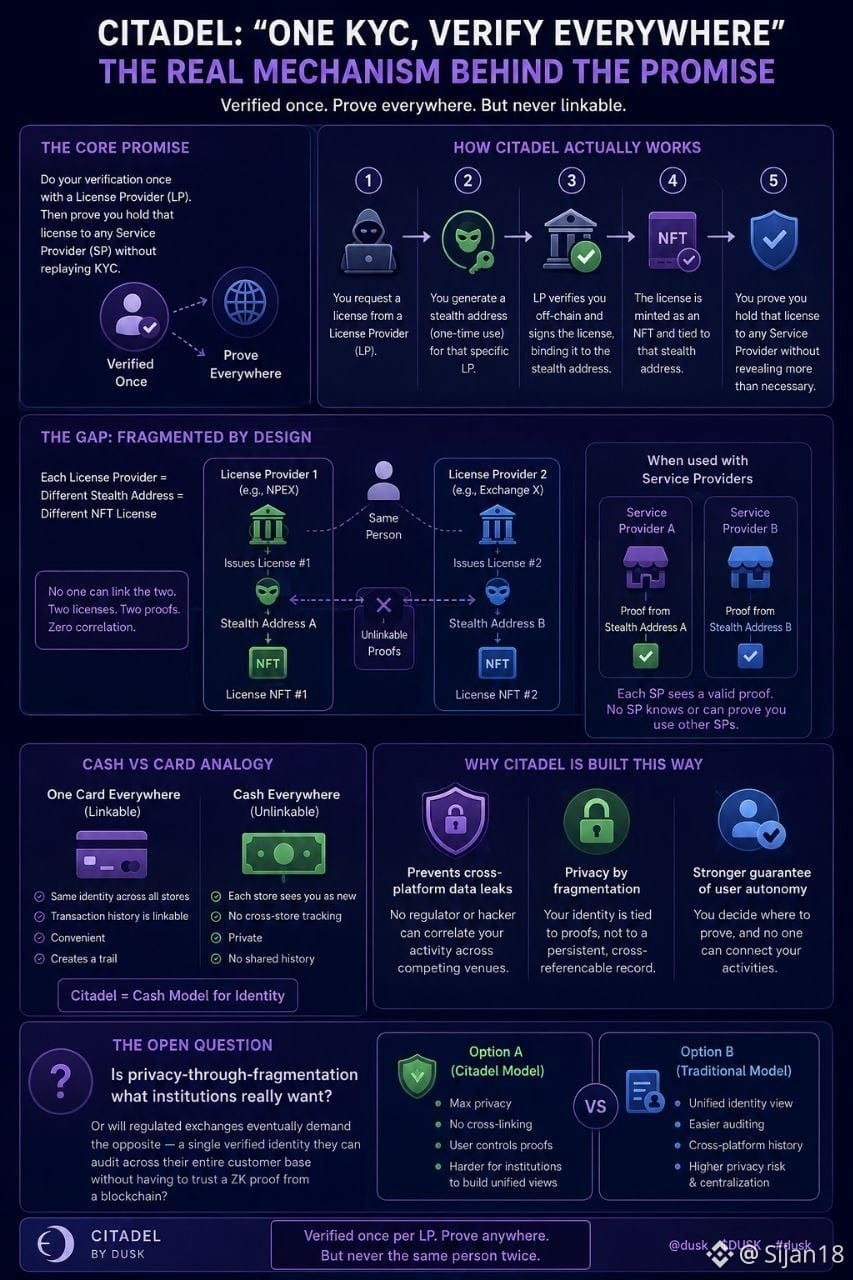
#dusk $DUSK @Dusk_Foundation Fui ver como a Citadel lida com o discurso de “um KYC, verifique em todo lugar”. A ideia parece simples: verifique uma vez e, então, as instituições podem checar suas credenciais sem repetir todo o processo. Mas o “em todo lugar” está fazendo um trabalho interessante.
Quando você solicita uma licença a um License Provider (provedor de licença), você envia um endereço stealth — um endereço único gerado especificamente para aquele LP. O LP assina a licença, vincula-a a esse endereço e a cunha como um NFT. Em seguida, você pode provar a um Service Provider que possui uma licença válida sem revelar os dados de identidade por trás disso.
A parte interessante surge quando você usa diferentes LPs. Se a NPEX emitir uma credencial e outra exchange emitir uma segunda, essas licenças usam endereços stealth separados e geram provas separadas, não vinculáveis. Não há uma trilha de identidade compartilhada que as conecte.
Eu inicialmente presumi que “um KYC para todo lugar” significava uma única identidade verificada que as instituições poderiam cruzar. A Citadel parece adotar quase o oposto: verifique uma vez por LP e, depois, prove que você possui a credencial sem revelar que é a mesma pessoa vista em outros lugares.
Isso me lembra dinheiro versus cartão de crédito. Um cartão funciona em todo lugar e cria uma trilha. Usar dinheiro em lojas diferentes torna cada transação mais difícil de conectar — mas cada loja também o vê como um estranho, mesmo que você já tenha estado lá antes.
Essa troca faz sentido do ponto de vista da privacidade. Se as exchanges conseguissem correlacionar a mesma pessoa verificada em ambientes concorrentes, um único banco de dados de clientes comprometido poderia expor a atividade dela em outros lugares.
Mas ainda me pergunto se instituições regulamentadas realmente vão preferir esse modelo de privacidade por fragmentação, ou se eventualmente vão exigir uma identidade única que possam auditar em toda a base de clientes.
#dusk $DUSK @Dusk Fui ver como a Citadel lida com o discurso de “um KYC, verifique em todo lugar”. A ideia parece simples: verifique uma vez e, então, as instituições podem checar suas credenciais sem repetir todo o processo. Mas o “em todo lugar” está fazendo um trabalho interessante.
Quando você solicita uma licença a um License Provider (provedor de licença), você envia um endereço stealth — um endereço único gerado especificamente para aquele LP. O LP assina a licença, vincula-a a esse endereço e a cunha como um NFT. Em seguida, você pode provar a um Service Provider que possui uma licença válida sem revelar os dados de identidade por trás disso.
A parte interessante surge quando você usa diferentes LPs. Se a NPEX emitir uma credencial e outra exchange emitir uma segunda, essas licenças usam endereços stealth separados e geram provas separadas, não vinculáveis. Não há uma trilha de identidade compartilhada que as conecte.
Eu inicialmente presumi que “um KYC para todo lugar” significava uma única identidade verificada que as instituições poderiam cruzar. A Citadel parece adotar quase o oposto: verifique uma vez por LP e, depois, prove que você possui a credencial sem revelar que é a mesma pessoa vista em outros lugares.
Isso me lembra dinheiro versus cartão de crédito. Um cartão funciona em todo lugar e cria uma trilha. Usar dinheiro em lojas diferentes torna cada transação mais difícil de conectar — mas cada loja também o vê como um estranho, mesmo que você já tenha estado lá antes.
Essa troca faz sentido do ponto de vista da privacidade. Se as exchanges conseguissem correlacionar a mesma pessoa verificada em ambientes concorrentes, um único banco de dados de clientes comprometido poderia expor a atividade dela em outros lugares.
Mas ainda me pergunto se instituições regulamentadas realmente vão preferir esse modelo de privacidade por fragmentação, ou se eventualmente vão exigir uma identidade única que possam auditar em toda a base de clientes.
Quando você solicita uma licença a um License Provider (provedor de licença), você envia um endereço stealth — um endereço único gerado especificamente para aquele LP. O LP assina a licença, vincula-a a esse endereço e a cunha como um NFT. Em seguida, você pode provar a um Service Provider que possui uma licença válida sem revelar os dados de identidade por trás disso.
A parte interessante surge quando você usa diferentes LPs. Se a NPEX emitir uma credencial e outra exchange emitir uma segunda, essas licenças usam endereços stealth separados e geram provas separadas, não vinculáveis. Não há uma trilha de identidade compartilhada que as conecte.
Eu inicialmente presumi que “um KYC para todo lugar” significava uma única identidade verificada que as instituições poderiam cruzar. A Citadel parece adotar quase o oposto: verifique uma vez por LP e, depois, prove que você possui a credencial sem revelar que é a mesma pessoa vista em outros lugares.
Isso me lembra dinheiro versus cartão de crédito. Um cartão funciona em todo lugar e cria uma trilha. Usar dinheiro em lojas diferentes torna cada transação mais difícil de conectar — mas cada loja também o vê como um estranho, mesmo que você já tenha estado lá antes.
Essa troca faz sentido do ponto de vista da privacidade. Se as exchanges conseguissem correlacionar a mesma pessoa verificada em ambientes concorrentes, um único banco de dados de clientes comprometido poderia expor a atividade dela em outros lugares.
Mas ainda me pergunto se instituições regulamentadas realmente vão preferir esse modelo de privacidade por fragmentação, ou se eventualmente vão exigir uma identidade única que possam auditar em toda a base de clientes.
3
79
·
--
Ver tradução
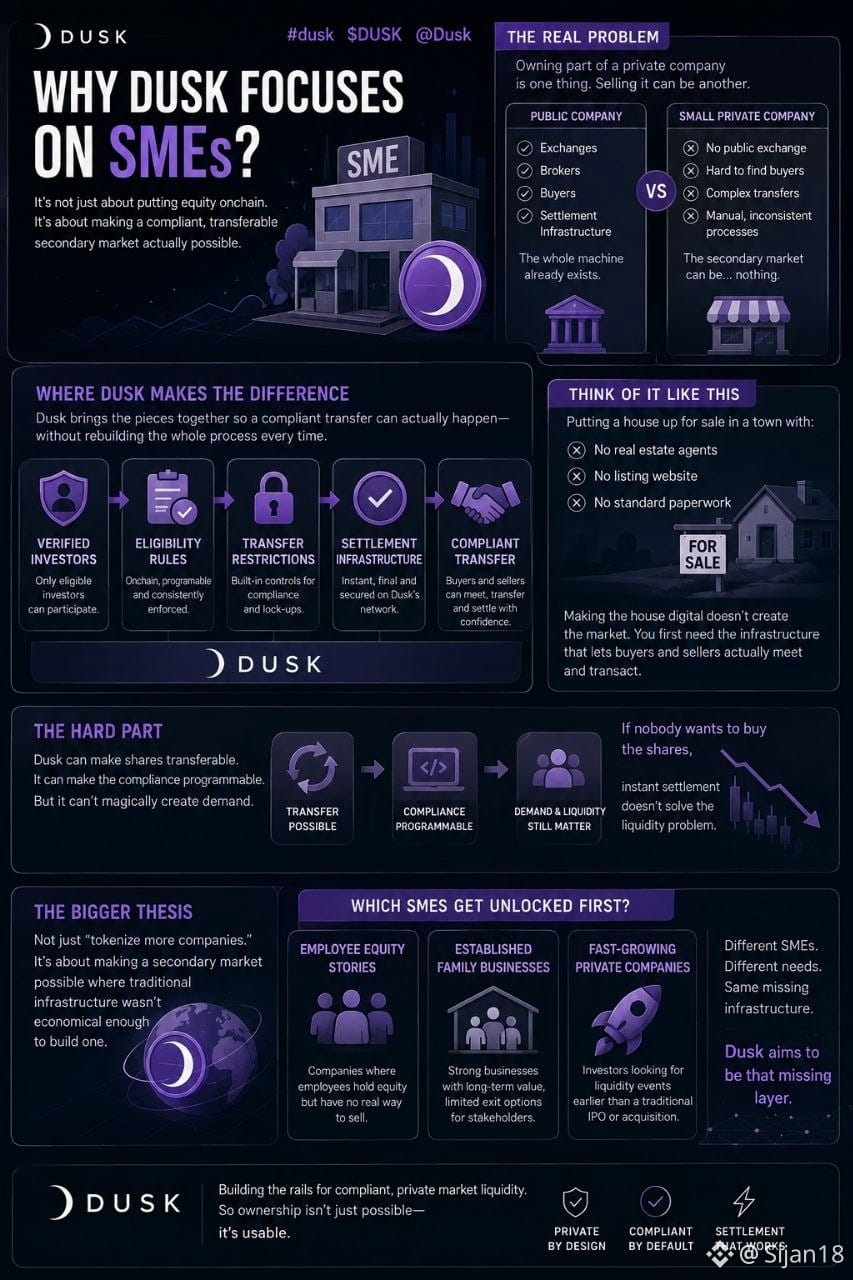
#dusk $DUSK #dusk $DUSK @Dusk_Foundation I went looking into why Dusk keeps bringing up SMEs, expecting another “RWAs are a huge market” story. Instead I got stuck on something much simpler: what happens when someone owns part of a private company and actually wants to sell it?
For a public company, you have an exchange, brokers, buyers, settlement infrastructure — the whole machine already exists. For a small private company, the secondary market can basically be... nothing. You might own the shares, but finding a buyer and completing the transfer compliantly can be a completely different problem.
That made Dusk's SME angle click for me in a different way.
The interesting part isn't just putting the equity onchain. It's having verified investors, eligibility rules, transfer restrictions and settlement working together so a compliant transfer can actually happen without rebuilding the whole process manually every time.
It reminded me of putting a house up for sale in a town with no real estate agents, no listing website and no standard paperwork. Making the house digital doesn't create the market. You first need the infrastructure that lets buyers and sellers actually meet and transact.
And that's also where I think the story gets harder.
Dusk can make an SME share transferable. It can make the compliance around that transfer programmable. But it can't magically create demand. If nobody wants to buy the shares, instant settlement doesn't solve the liquidity problem.
So I'm starting to see the SME thesis less as “tokenize more companies” and more as “make a secondary market possible where traditional infrastructure wasn't economical enough to build one.”
That feels like a much bigger question.
If this actually works, which SMEs get unlocked first — companies with employees waiting to sell their equity, established family businesses, or fast-growing private companies whose investors want an exit?
#Dusk
#dusk $DUSK #dusk $DUSK @Dusk I went looking into why Dusk keeps bringing up SMEs, expecting another “RWAs are a huge market” story. Instead I got stuck on something much simpler: what happens when someone owns part of a private company and actually wants to sell it?
For a public company, you have an exchange, brokers, buyers, settlement infrastructure — the whole machine already exists. For a small private company, the secondary market can basically be... nothing. You might own the shares, but finding a buyer and completing the transfer compliantly can be a completely different problem.
That made Dusk's SME angle click for me in a different way.
The interesting part isn't just putting the equity onchain. It's having verified investors, eligibility rules, transfer restrictions and settlement working together so a compliant transfer can actually happen without rebuilding the whole process manually every time.
It reminded me of putting a house up for sale in a town with no real estate agents, no listing website and no standard paperwork. Making the house digital doesn't create the market. You first need the infrastructure that lets buyers and sellers actually meet and transact.
And that's also where I think the story gets harder.
Dusk can make an SME share transferable. It can make the compliance around that transfer programmable. But it can't magically create demand. If nobody wants to buy the shares, instant settlement doesn't solve the liquidity problem.
So I'm starting to see the SME thesis less as “tokenize more companies” and more as “make a secondary market possible where traditional infrastructure wasn't economical enough to build one.”
That feels like a much bigger question.
If this actually works, which SMEs get unlocked first — companies with employees waiting to sell their equity, established family businesses, or fast-growing private companies whose investors want an exit?
#Dusk
For a public company, you have an exchange, brokers, buyers, settlement infrastructure — the whole machine already exists. For a small private company, the secondary market can basically be... nothing. You might own the shares, but finding a buyer and completing the transfer compliantly can be a completely different problem.
That made Dusk's SME angle click for me in a different way.
The interesting part isn't just putting the equity onchain. It's having verified investors, eligibility rules, transfer restrictions and settlement working together so a compliant transfer can actually happen without rebuilding the whole process manually every time.
It reminded me of putting a house up for sale in a town with no real estate agents, no listing website and no standard paperwork. Making the house digital doesn't create the market. You first need the infrastructure that lets buyers and sellers actually meet and transact.
And that's also where I think the story gets harder.
Dusk can make an SME share transferable. It can make the compliance around that transfer programmable. But it can't magically create demand. If nobody wants to buy the shares, instant settlement doesn't solve the liquidity problem.
So I'm starting to see the SME thesis less as “tokenize more companies” and more as “make a secondary market possible where traditional infrastructure wasn't economical enough to build one.”
That feels like a much bigger question.
If this actually works, which SMEs get unlocked first — companies with employees waiting to sell their equity, established family businesses, or fast-growing private companies whose investors want an exit?
#Dusk
1
76
·
--
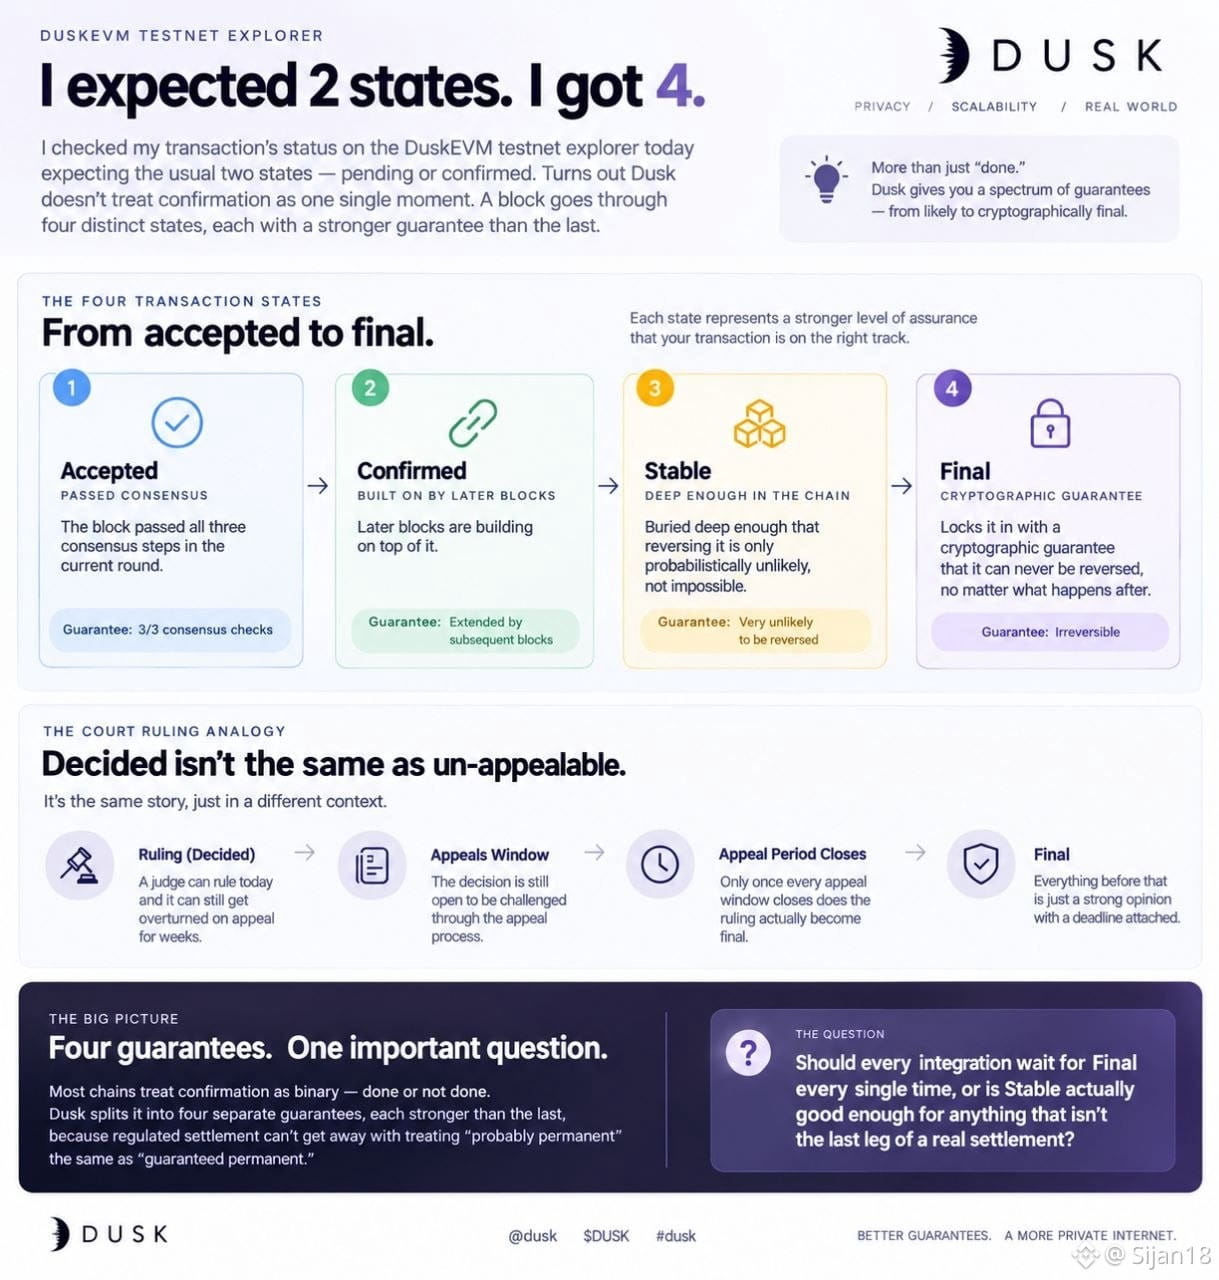
#dusk $DUSK Hoje verifiquei o status da minha transação no explorador da rede de testes do DuskEVM esperando os dois estados usuais — pendente ou confirmado. Obtive quatro em vez disso.
Acontece que o Dusk não trata a confirmação como um único momento. Um bloco passa primeiro por Accepted — ele passou por todas as três etapas de consenso no ciclo atual. Depois vem Confirmed — os blocos posteriores estão sendo construídos sobre ele. Em seguida, Stable — enterrado fundo o suficiente para que revertê-lo seja apenas improvável por probabilidade, não impossível. Apenas o quarto estado, Final, de fato o fixa com uma garantia criptográfica de que ele nunca pode ser revertido, não importa o que aconteça depois.
Isso me lembrou uma decisão judicial. "Decidido" não é a mesma coisa que "irrecorrível". Um juiz pode decidir hoje e ainda assim a decisão pode ser derrubada em recurso por semanas. Somente quando cada janela de recurso se fecha é que a decisão realmente se torna final — tudo antes disso é apenas uma opinião forte com um prazo anexado.
O que me pegou é que a maioria das redes que usei trata confirmação como binária: feita ou não feita. O Dusk divide isso em quatro garantias separadas, cada uma mais forte que a anterior, porque uma liquidação regulada não pode se dar ao luxo de tratar "provavelmente permanente" como "permanentemente garantido" — a diferença entre Stable e Final é exatamente a linha entre o suficiente para a maioria das pessoas e o suficiente para um regulador.
Então toda integração deveria esperar por Final todas as vezes, ou Stable realmente é bom o bastante para qualquer coisa que não seja o último trecho de uma liquidação real?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK Hoje verifiquei o status da minha transação no explorador da rede de testes do DuskEVM esperando os dois estados usuais — pendente ou confirmado. Obtive quatro em vez disso.
Acontece que o Dusk não trata a confirmação como um único momento. Um bloco passa primeiro por Accepted — ele passou por todas as três etapas de consenso no ciclo atual. Depois vem Confirmed — os blocos posteriores estão sendo construídos sobre ele. Em seguida, Stable — enterrado fundo o suficiente para que revertê-lo seja apenas improvável por probabilidade, não impossível. Apenas o quarto estado, Final, de fato o fixa com uma garantia criptográfica de que ele nunca pode ser revertido, não importa o que aconteça depois.
Isso me lembrou uma decisão judicial. "Decidido" não é a mesma coisa que "irrecorrível". Um juiz pode decidir hoje e ainda assim a decisão pode ser derrubada em recurso por semanas. Somente quando cada janela de recurso se fecha é que a decisão realmente se torna final — tudo antes disso é apenas uma opinião forte com um prazo anexado.
O que me pegou é que a maioria das redes que usei trata confirmação como binária: feita ou não feita. O Dusk divide isso em quatro garantias separadas, cada uma mais forte que a anterior, porque uma liquidação regulada não pode se dar ao luxo de tratar "provavelmente permanente" como "permanentemente garantido" — a diferença entre Stable e Final é exatamente a linha entre o suficiente para a maioria das pessoas e o suficiente para um regulador.
Então toda integração deveria esperar por Final todas as vezes, ou Stable realmente é bom o bastante para qualquer coisa que não seja o último trecho de uma liquidação real?
@Dusk $DUSK #dusk
Acontece que o Dusk não trata a confirmação como um único momento. Um bloco passa primeiro por Accepted — ele passou por todas as três etapas de consenso no ciclo atual. Depois vem Confirmed — os blocos posteriores estão sendo construídos sobre ele. Em seguida, Stable — enterrado fundo o suficiente para que revertê-lo seja apenas improvável por probabilidade, não impossível. Apenas o quarto estado, Final, de fato o fixa com uma garantia criptográfica de que ele nunca pode ser revertido, não importa o que aconteça depois.
Isso me lembrou uma decisão judicial. "Decidido" não é a mesma coisa que "irrecorrível". Um juiz pode decidir hoje e ainda assim a decisão pode ser derrubada em recurso por semanas. Somente quando cada janela de recurso se fecha é que a decisão realmente se torna final — tudo antes disso é apenas uma opinião forte com um prazo anexado.
O que me pegou é que a maioria das redes que usei trata confirmação como binária: feita ou não feita. O Dusk divide isso em quatro garantias separadas, cada uma mais forte que a anterior, porque uma liquidação regulada não pode se dar ao luxo de tratar "provavelmente permanente" como "permanentemente garantido" — a diferença entre Stable e Final é exatamente a linha entre o suficiente para a maioria das pessoas e o suficiente para um regulador.
Então toda integração deveria esperar por Final todas as vezes, ou Stable realmente é bom o bastante para qualquer coisa que não seja o último trecho de uma liquidação real?
@Dusk $DUSK #dusk
78
·
--
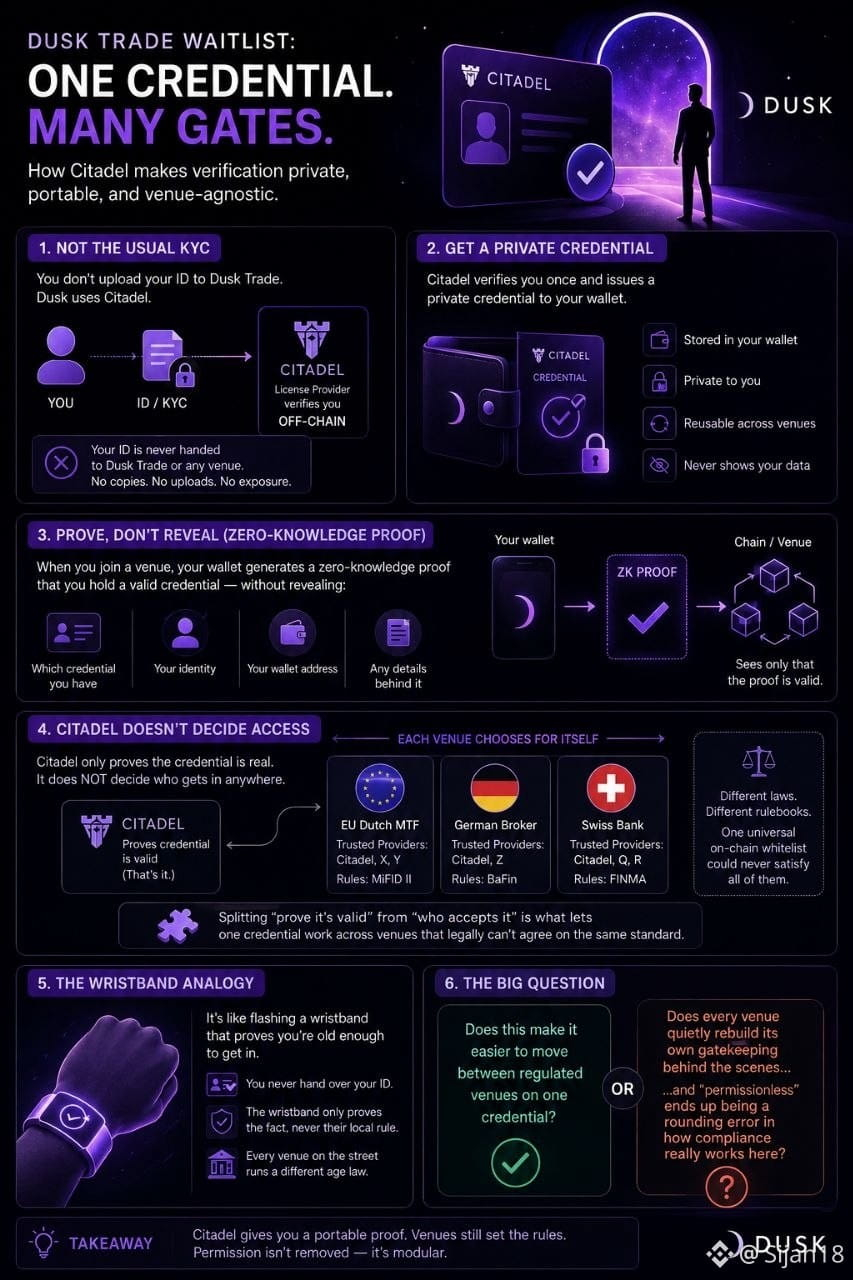
#dusk $DUSK @Dusk_Foundation Tentei hoje fazer o onboarding na página de lista de espera do Dusk Trade, esperando o procedimento usual — enviar um documento de identificação, uma selfie e aguardar uma pessoa verificar. Só que não é assim que foi construído.
Descobri que a Dusk avalia a elegibilidade por meio de algo chamado Citadel. Um License Provider verifica você uma vez, fora da cadeia (off-chain), e em seguida entrega uma credencial privada. Depois disso, você nunca mais entrega seu documento de identificação a ninguém — você gera uma prova de conhecimento zero (zero-knowledge) de que possui uma credencial válida, sem revelar qual é a credencial, sua carteira (wallet) ou quaisquer detalhes por trás dela. A cadeia só vê uma prova que passou na validação.
A parte que me fez pensar duas vezes: a Citadel não decide se você entra em algum lugar. Ela só comprova que a credencial é real. Cada local ainda decide quais License Providers ele confia e o que ele quer. Isso não é uma falha que eles esqueceram — um MTF holandês e um corretor alemão não operam com as mesmas regras, então uma única whitelist universal on-chain nunca poderia satisfazer ambos. Separar "provar que é válido" de "quem aceita" é o que permite que uma mesma credencial funcione em diferentes locais que legalmente não conseguem concordar com o mesmo padrão.
Pareceu aquela ideia de mostrar uma pulseira que comprova que você tem idade suficiente para entrar, sem nunca entregar seu documento na porta — exceto que cada local na rua segue uma lei de idade diferente, e a pulseira só prova o fato, nunca a regra local.
Então isso realmente torna mais fácil circular entre locais regulados com uma única credencial, ou significa apenas que cada venue silenciosamente reconstrói o próprio controle de entrada nos bastidores, e que "permissionless" acaba sendo um detalhe sem importância (um arredondamento) na forma como a conformidade realmente funciona aqui?
#dusk $DUSK @Dusk Tentei hoje fazer o onboarding na página de lista de espera do Dusk Trade, esperando o procedimento usual — enviar um documento de identificação, uma selfie e aguardar uma pessoa verificar. Só que não é assim que foi construído.
Descobri que a Dusk avalia a elegibilidade por meio de algo chamado Citadel. Um License Provider verifica você uma vez, fora da cadeia (off-chain), e em seguida entrega uma credencial privada. Depois disso, você nunca mais entrega seu documento de identificação a ninguém — você gera uma prova de conhecimento zero (zero-knowledge) de que possui uma credencial válida, sem revelar qual é a credencial, sua carteira (wallet) ou quaisquer detalhes por trás dela. A cadeia só vê uma prova que passou na validação.
A parte que me fez pensar duas vezes: a Citadel não decide se você entra em algum lugar. Ela só comprova que a credencial é real. Cada local ainda decide quais License Providers ele confia e o que ele quer. Isso não é uma falha que eles esqueceram — um MTF holandês e um corretor alemão não operam com as mesmas regras, então uma única whitelist universal on-chain nunca poderia satisfazer ambos. Separar "provar que é válido" de "quem aceita" é o que permite que uma mesma credencial funcione em diferentes locais que legalmente não conseguem concordar com o mesmo padrão.
Pareceu aquela ideia de mostrar uma pulseira que comprova que você tem idade suficiente para entrar, sem nunca entregar seu documento na porta — exceto que cada local na rua segue uma lei de idade diferente, e a pulseira só prova o fato, nunca a regra local.
Então isso realmente torna mais fácil circular entre locais regulados com uma única credencial, ou significa apenas que cada venue silenciosamente reconstrói o próprio controle de entrada nos bastidores, e que "permissionless" acaba sendo um detalhe sem importância (um arredondamento) na forma como a conformidade realmente funciona aqui?
Descobri que a Dusk avalia a elegibilidade por meio de algo chamado Citadel. Um License Provider verifica você uma vez, fora da cadeia (off-chain), e em seguida entrega uma credencial privada. Depois disso, você nunca mais entrega seu documento de identificação a ninguém — você gera uma prova de conhecimento zero (zero-knowledge) de que possui uma credencial válida, sem revelar qual é a credencial, sua carteira (wallet) ou quaisquer detalhes por trás dela. A cadeia só vê uma prova que passou na validação.
A parte que me fez pensar duas vezes: a Citadel não decide se você entra em algum lugar. Ela só comprova que a credencial é real. Cada local ainda decide quais License Providers ele confia e o que ele quer. Isso não é uma falha que eles esqueceram — um MTF holandês e um corretor alemão não operam com as mesmas regras, então uma única whitelist universal on-chain nunca poderia satisfazer ambos. Separar "provar que é válido" de "quem aceita" é o que permite que uma mesma credencial funcione em diferentes locais que legalmente não conseguem concordar com o mesmo padrão.
Pareceu aquela ideia de mostrar uma pulseira que comprova que você tem idade suficiente para entrar, sem nunca entregar seu documento na porta — exceto que cada local na rua segue uma lei de idade diferente, e a pulseira só prova o fato, nunca a regra local.
Então isso realmente torna mais fácil circular entre locais regulados com uma única credencial, ou significa apenas que cada venue silenciosamente reconstrói o próprio controle de entrada nos bastidores, e que "permissionless" acaba sendo um detalhe sem importância (um arredondamento) na forma como a conformidade realmente funciona aqui?
74
·
--
Nesta semana, fiquei comparando lado a lado os dois sistemas de privacidade do Dusk, e uma diferença quase passou por mim — até que não passou.
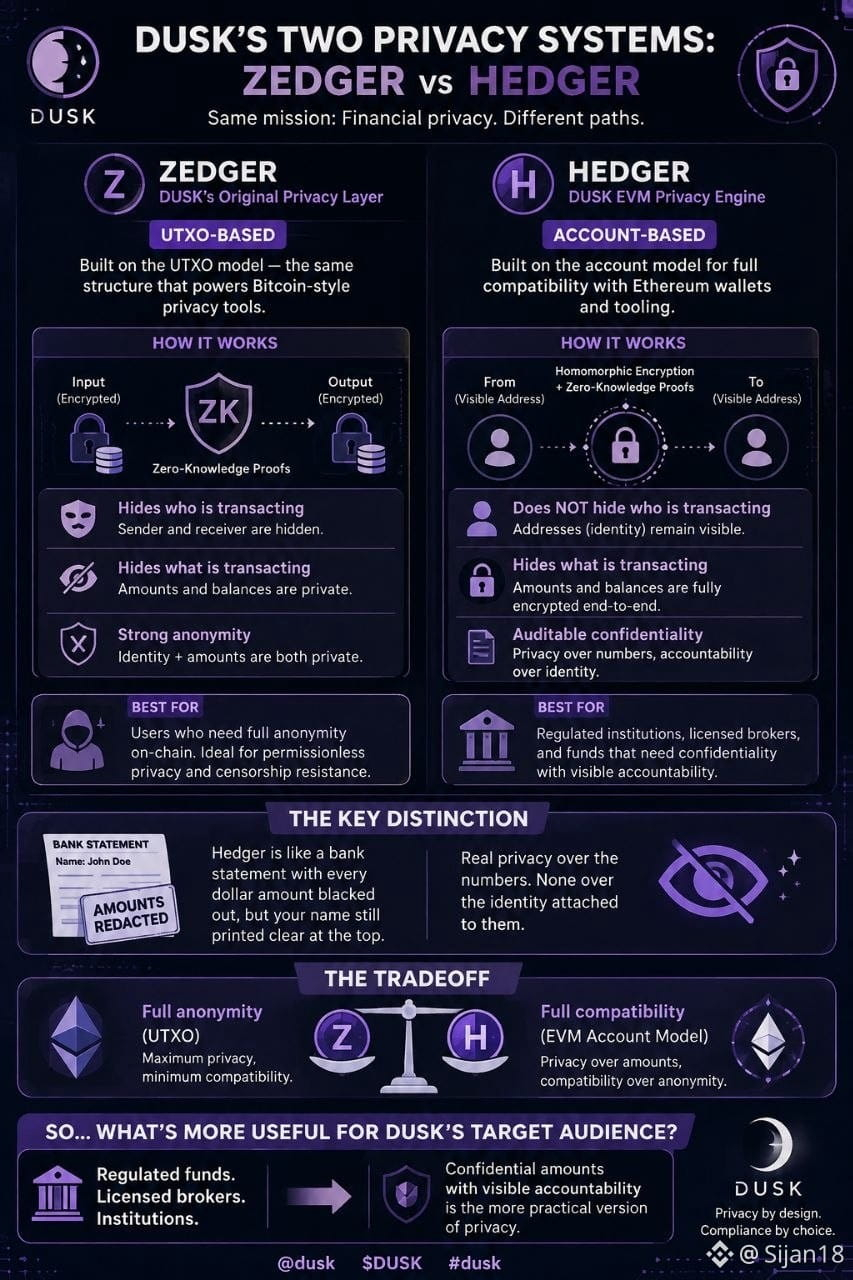
A camada original de privacidade do Dusk, a Zedger, foi construída no estilo UTXO — o mesmo modelo que permite que ferramentas de privacidade do tipo Bitcoin escondam quem está realmente fazendo transações. O Hedger, o novo motor de privacidade para o DuskEVM, não é feito desse jeito. Ele roda em um modelo de conta, porque é isso que o torna compatível com carteiras e ferramentas Ethereum comuns. A criptografia homomórfica e as provas de conhecimento zero mantêm valores e saldos totalmente criptografados ponta a ponta. Mas a própria conta — o endereço que envia e o que recebe — permanece visível. O Hedger oculta o que se moveu. Ele não oculta quem fez a movimentação.
Parece um extrato bancário com cada valor em dólares borrado, mas seu nome ainda impresso claramente no topo. Privacidade real nos números. Nenhuma na identidade ligada a eles.
Isso não é um “bug” que eles estão escondendo — é o tradeoff real por terem escolhido ser compatível com EVM em vez de baseado em UTXO. Anonimato total e compatibilidade total com as carteiras e ferramentas existentes do Ethereum não vêm como um pacote único. O Dusk escolheu compatibilidade e confidencialidade auditável em vez de anonimato, de propósito, porque instituições reguladas precisam provar quem elas são de qualquer forma.
Então, para o público específico para o qual o Dusk está construindo — fundos regulados, corretores licenciados — esconder a identidade é algo que eles até gostariam, ou privacidade com valores confidenciais e responsabilização visível é a versão mais útil?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Nesta semana, fiquei comparando lado a lado os dois sistemas de privacidade do Dusk, e uma diferença quase passou por mim — até que não passou.
A camada original de privacidade do Dusk, a Zedger, foi construída no estilo UTXO — o mesmo modelo que permite que ferramentas de privacidade do tipo Bitcoin escondam quem está realmente fazendo transações. O Hedger, o novo motor de privacidade para o DuskEVM, não é feito desse jeito. Ele roda em um modelo de conta, porque é isso que o torna compatível com carteiras e ferramentas Ethereum comuns. A criptografia homomórfica e as provas de conhecimento zero mantêm valores e saldos totalmente criptografados ponta a ponta. Mas a própria conta — o endereço que envia e o que recebe — permanece visível. O Hedger oculta o que se moveu. Ele não oculta quem fez a movimentação.
Parece um extrato bancário com cada valor em dólares borrado, mas seu nome ainda impresso claramente no topo. Privacidade real nos números. Nenhuma na identidade ligada a eles.
Isso não é um “bug” que eles estão escondendo — é o tradeoff real por terem escolhido ser compatível com EVM em vez de baseado em UTXO. Anonimato total e compatibilidade total com as carteiras e ferramentas existentes do Ethereum não vêm como um pacote único. O Dusk escolheu compatibilidade e confidencialidade auditável em vez de anonimato, de propósito, porque instituições reguladas precisam provar quem elas são de qualquer forma.
Então, para o público específico para o qual o Dusk está construindo — fundos regulados, corretores licenciados — esconder a identidade é algo que eles até gostariam, ou privacidade com valores confidenciais e responsabilização visível é a versão mais útil?
@Dusk $DUSK #dusk
#dusk $DUSK
A camada original de privacidade do Dusk, a Zedger, foi construída no estilo UTXO — o mesmo modelo que permite que ferramentas de privacidade do tipo Bitcoin escondam quem está realmente fazendo transações. O Hedger, o novo motor de privacidade para o DuskEVM, não é feito desse jeito. Ele roda em um modelo de conta, porque é isso que o torna compatível com carteiras e ferramentas Ethereum comuns. A criptografia homomórfica e as provas de conhecimento zero mantêm valores e saldos totalmente criptografados ponta a ponta. Mas a própria conta — o endereço que envia e o que recebe — permanece visível. O Hedger oculta o que se moveu. Ele não oculta quem fez a movimentação.
Parece um extrato bancário com cada valor em dólares borrado, mas seu nome ainda impresso claramente no topo. Privacidade real nos números. Nenhuma na identidade ligada a eles.
Isso não é um “bug” que eles estão escondendo — é o tradeoff real por terem escolhido ser compatível com EVM em vez de baseado em UTXO. Anonimato total e compatibilidade total com as carteiras e ferramentas existentes do Ethereum não vêm como um pacote único. O Dusk escolheu compatibilidade e confidencialidade auditável em vez de anonimato, de propósito, porque instituições reguladas precisam provar quem elas são de qualquer forma.
Então, para o público específico para o qual o Dusk está construindo — fundos regulados, corretores licenciados — esconder a identidade é algo que eles até gostariam, ou privacidade com valores confidenciais e responsabilização visível é a versão mais útil?
@Dusk $DUSK #dusk
#dusk $DUSK
3
2
75
·
--
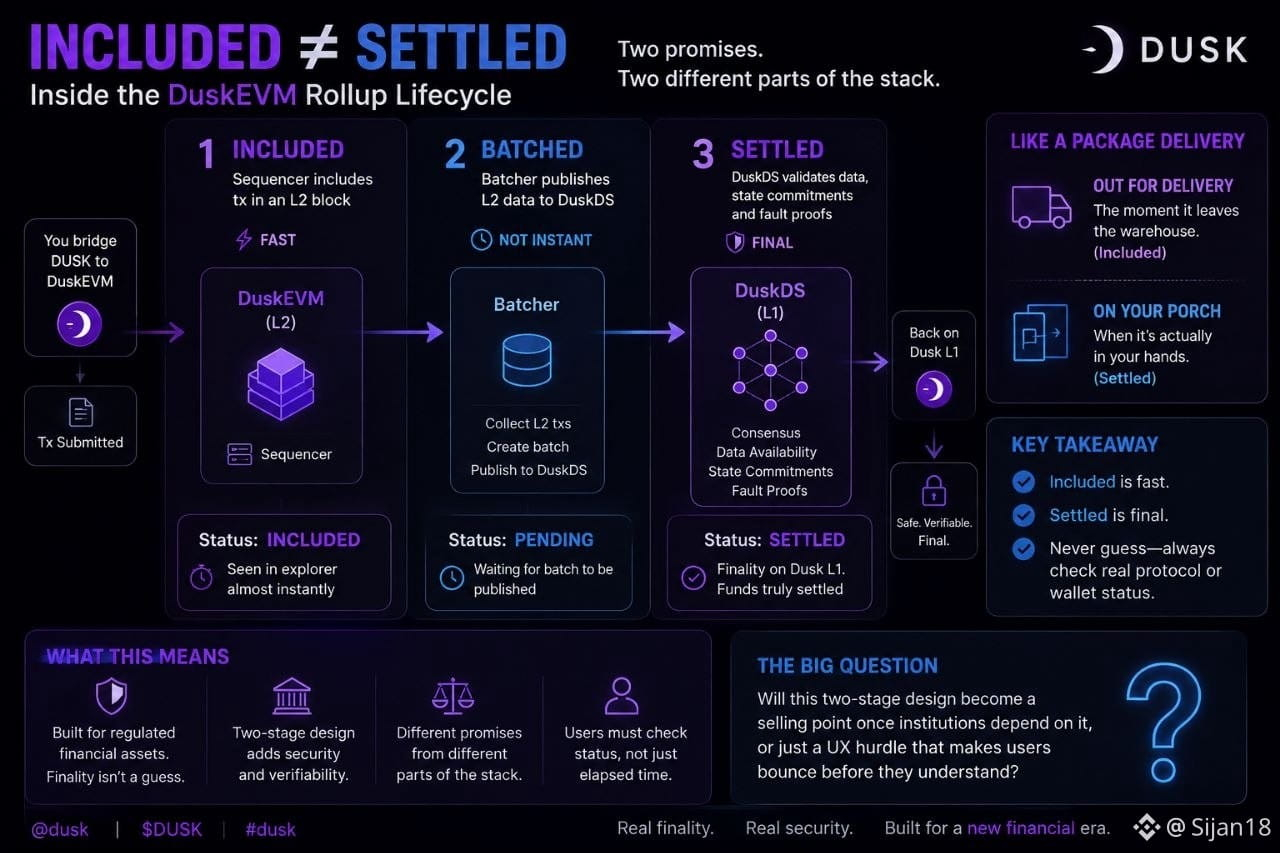
Hoje, eu conectei algumas coisas da DUSK à DuskEVM e fiquei atualizando o rastreador como se isso pudesse mudar algo. A minha transação apareceu como "incluída" quase imediatamente. Depois, ela ficou parada por um tempo até que algo dissesse "assentida". Achei que essa diferença era atraso de interface.
Não é. A DuskEVM roda sobre um ciclo de vida de rollup: um sequenciador inclui sua transação em um bloco L2 rapidamente, mas isso não é a mesma etapa que o assentamento. Um batcher separado precisa publicar esses dados na DuskDS — a própria camada de consenso e disponibilidade de dados da Dusk — e somente quando compromissos de estado e provas de falha ligam de volta a essa camada é que qualquer coisa é realmente assentada. "Incluída" e "assentida" são duas promessas diferentes, feitas por partes diferentes da stack.
Parece uma entrega em que aparece "em rota de entrega" no momento em que sai do armazém, muito antes de estar de fato no seu endereço. Ambas as coisas são verdadeiras. Não é a mesma afirmação.
O que ficou evidente é que você não deveria inferir isso pelo tempo decorrido. Mover valor entre a DuskEVM e a Dusk L1 significa verificar o status real do protocolo ou da carteira, em vez de presumir que minutos suficientes se passaram. Para algo que foi pensado para transportar ativos financeiros regulados, isso não é um detalhe pequeno — um fundo não pode se assentar por suposição.
Então esse design em duas etapas vira um ponto de venda quando instituições passam a depender dele, ou é só uma barreira de UX que usuários comuns ignoram antes de entenderem por que ele foi construído desse jeito?
@Dusk_Foundation $DUSK #dusk
#dusk $DUSK
Hoje, eu conectei algumas coisas da DUSK à DuskEVM e fiquei atualizando o rastreador como se isso pudesse mudar algo. A minha transação apareceu como "incluída" quase imediatamente. Depois, ela ficou parada por um tempo até que algo dissesse "assentida". Achei que essa diferença era atraso de interface.
Não é. A DuskEVM roda sobre um ciclo de vida de rollup: um sequenciador inclui sua transação em um bloco L2 rapidamente, mas isso não é a mesma etapa que o assentamento. Um batcher separado precisa publicar esses dados na DuskDS — a própria camada de consenso e disponibilidade de dados da Dusk — e somente quando compromissos de estado e provas de falha ligam de volta a essa camada é que qualquer coisa é realmente assentada. "Incluída" e "assentida" são duas promessas diferentes, feitas por partes diferentes da stack.
Parece uma entrega em que aparece "em rota de entrega" no momento em que sai do armazém, muito antes de estar de fato no seu endereço. Ambas as coisas são verdadeiras. Não é a mesma afirmação.
O que ficou evidente é que você não deveria inferir isso pelo tempo decorrido. Mover valor entre a DuskEVM e a Dusk L1 significa verificar o status real do protocolo ou da carteira, em vez de presumir que minutos suficientes se passaram. Para algo que foi pensado para transportar ativos financeiros regulados, isso não é um detalhe pequeno — um fundo não pode se assentar por suposição.
Então esse design em duas etapas vira um ponto de venda quando instituições passam a depender dele, ou é só uma barreira de UX que usuários comuns ignoram antes de entenderem por que ele foi construído desse jeito?
@Dusk $DUSK #dusk
#dusk $DUSK
Não é. A DuskEVM roda sobre um ciclo de vida de rollup: um sequenciador inclui sua transação em um bloco L2 rapidamente, mas isso não é a mesma etapa que o assentamento. Um batcher separado precisa publicar esses dados na DuskDS — a própria camada de consenso e disponibilidade de dados da Dusk — e somente quando compromissos de estado e provas de falha ligam de volta a essa camada é que qualquer coisa é realmente assentada. "Incluída" e "assentida" são duas promessas diferentes, feitas por partes diferentes da stack.
Parece uma entrega em que aparece "em rota de entrega" no momento em que sai do armazém, muito antes de estar de fato no seu endereço. Ambas as coisas são verdadeiras. Não é a mesma afirmação.
O que ficou evidente é que você não deveria inferir isso pelo tempo decorrido. Mover valor entre a DuskEVM e a Dusk L1 significa verificar o status real do protocolo ou da carteira, em vez de presumir que minutos suficientes se passaram. Para algo que foi pensado para transportar ativos financeiros regulados, isso não é um detalhe pequeno — um fundo não pode se assentar por suposição.
Então esse design em duas etapas vira um ponto de venda quando instituições passam a depender dele, ou é só uma barreira de UX que usuários comuns ignoram antes de entenderem por que ele foi construído desse jeito?
@Dusk $DUSK #dusk
#dusk $DUSK
1
3
75
·
--
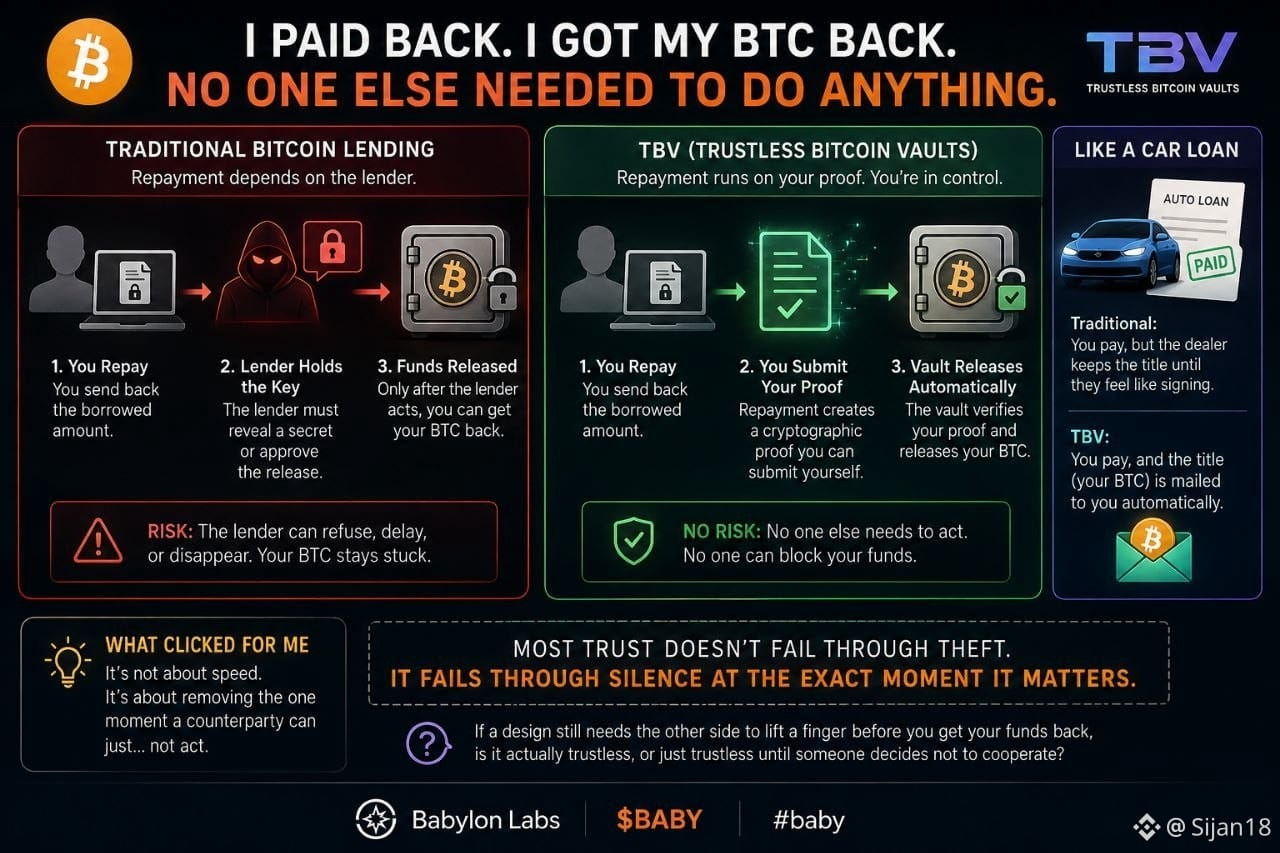
Fechei meu empréstimo no TBV testnet na noite passada, esperando precisar de algo do lado do credor antes que meu BTC se movesse — um release, um confirm, qualquer coisa. Não veio. Minha retirada apenas foi processada com base na minha própria prova de pagamento.
Acontece que isso não é um atalho do testnet. Outros designs de empréstimo em Bitcoin realmente dão ao credor uma alavanca real: se o reembolso depender de o credor revelar um segredo, ele pode simplesmente se recusar, e o coin do tomador fica preso mesmo depois de pagar tudo. O TBV pula essa etapa por completo — o reembolso gera uma prova que eu mesmo envio, e o release do cofre roda apenas com essa prova. Ninguém do outro lado precisa fazer nada, nem concordar com nada, para que eu recupere meu BTC.
Pareceu com pagar um financiamento de carro e receber o título enviado automaticamente assim que o pagamento é compensado, em vez de esperar o vendedor decidir que quer assinar a transferência.
O que ficou claro para mim é que isso não é realmente sobre velocidade. É sobre remover o único momento em que uma contraparte pode simplesmente... não agir. A maior parte da confiança nesses sistemas não falha por causa de roubo; ela falha porque alguém, em silêncio, se recusa a fazer a parte dele exatamente no momento em que isso importa.
Então, se um design ainda precisa que o outro lado dê uma levantada no dedo antes que você recupere seu dinheiro, ele é realmente sem confiança (trustless), ou só trustless até alguém decidir não cooperar?
@babylonlabs_io $BABY #baby $HEI $BLESS
Fechei meu empréstimo no TBV testnet na noite passada, esperando precisar de algo do lado do credor antes que meu BTC se movesse — um release, um confirm, qualquer coisa. Não veio. Minha retirada apenas foi processada com base na minha própria prova de pagamento.
Acontece que isso não é um atalho do testnet. Outros designs de empréstimo em Bitcoin realmente dão ao credor uma alavanca real: se o reembolso depender de o credor revelar um segredo, ele pode simplesmente se recusar, e o coin do tomador fica preso mesmo depois de pagar tudo. O TBV pula essa etapa por completo — o reembolso gera uma prova que eu mesmo envio, e o release do cofre roda apenas com essa prova. Ninguém do outro lado precisa fazer nada, nem concordar com nada, para que eu recupere meu BTC.
Pareceu com pagar um financiamento de carro e receber o título enviado automaticamente assim que o pagamento é compensado, em vez de esperar o vendedor decidir que quer assinar a transferência.
O que ficou claro para mim é que isso não é realmente sobre velocidade. É sobre remover o único momento em que uma contraparte pode simplesmente... não agir. A maior parte da confiança nesses sistemas não falha por causa de roubo; ela falha porque alguém, em silêncio, se recusa a fazer a parte dele exatamente no momento em que isso importa.
Então, se um design ainda precisa que o outro lado dê uma levantada no dedo antes que você recupere seu dinheiro, ele é realmente sem confiança (trustless), ou só trustless até alguém decidir não cooperar?
@BabylonLabs_io $BABY #baby $HEI $BLESS
Acontece que isso não é um atalho do testnet. Outros designs de empréstimo em Bitcoin realmente dão ao credor uma alavanca real: se o reembolso depender de o credor revelar um segredo, ele pode simplesmente se recusar, e o coin do tomador fica preso mesmo depois de pagar tudo. O TBV pula essa etapa por completo — o reembolso gera uma prova que eu mesmo envio, e o release do cofre roda apenas com essa prova. Ninguém do outro lado precisa fazer nada, nem concordar com nada, para que eu recupere meu BTC.
Pareceu com pagar um financiamento de carro e receber o título enviado automaticamente assim que o pagamento é compensado, em vez de esperar o vendedor decidir que quer assinar a transferência.
O que ficou claro para mim é que isso não é realmente sobre velocidade. É sobre remover o único momento em que uma contraparte pode simplesmente... não agir. A maior parte da confiança nesses sistemas não falha por causa de roubo; ela falha porque alguém, em silêncio, se recusa a fazer a parte dele exatamente no momento em que isso importa.
Então, se um design ainda precisa que o outro lado dê uma levantada no dedo antes que você recupere seu dinheiro, ele é realmente sem confiança (trustless), ou só trustless até alguém decidir não cooperar?
@BabylonLabs_io $BABY #baby $HEI $BLESS
1
4
192
·
--
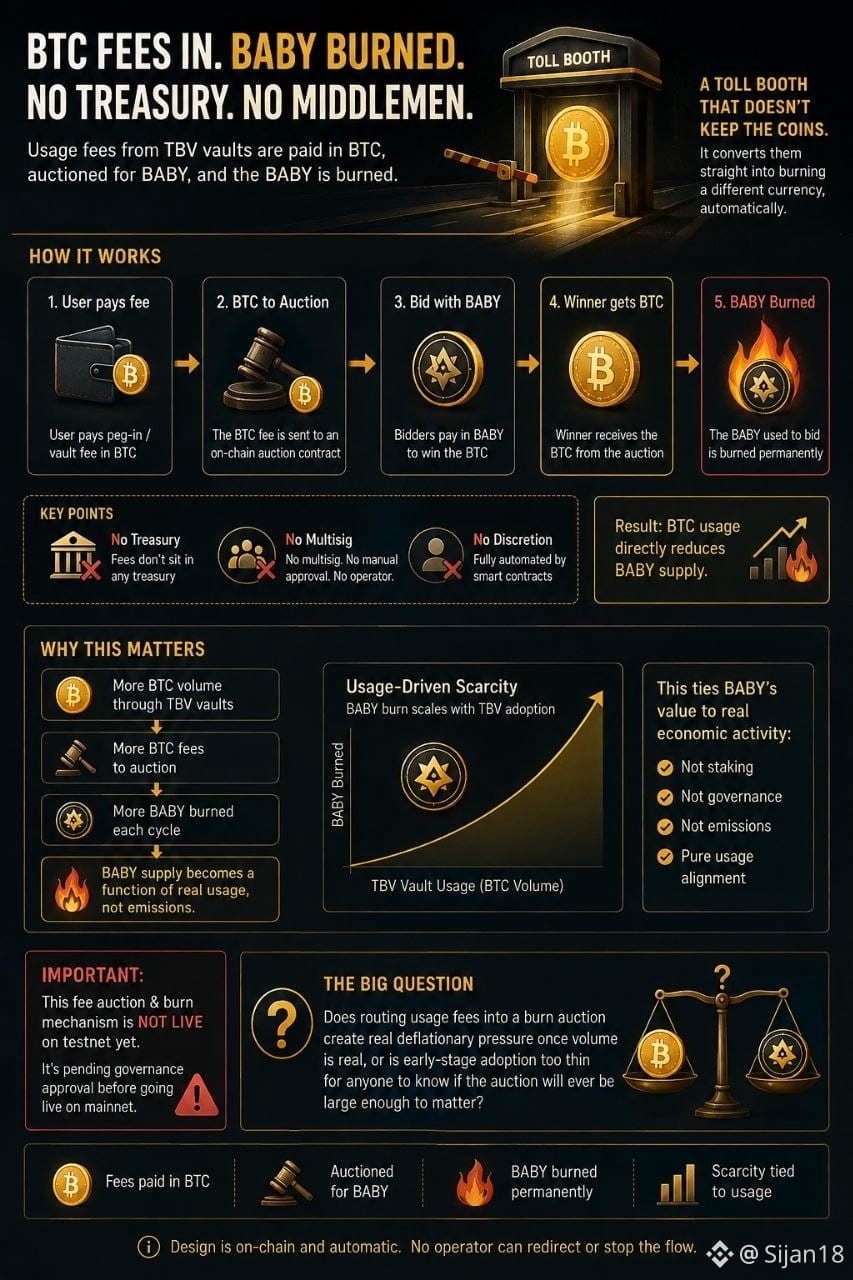
Notei uma linha de taxa no meu peg-in do testnet que eu não tinha prestado atenção antes — paga em BTC, não em BABY. Fui procurar onde esse BTC realmente vai, e a resposta nem estava no aplicativo.
Ele não fica em um tesouro. O design o direciona para um leilão on-chain automatizado: participantes pagam BABY para vencer o BTC, e o BABY que eles gastam é queimado diretamente. Não há tesouro, não há multisig, e não existe nenhuma chamada discricionária de alguém.
Pareceu uma cabine de pedágio que não guarda as moedas que arrecada — ela converte tudo diretamente em queimar uma moeda diferente, automaticamente, sem que um operador decida o que acontece com o caixa.
O que chamou atenção é que isso liga a oferta do BABY diretamente ao uso dos cofres, e não a staking ou participação em governança. Mais BTC circulando pelos cofres significa mais BTC para leilão, o que significa mais BABY queimado por ciclo. A escassez do token vira uma função de quanto o TBV realmente é usado, e não de um cronograma fixo de emissão.
Vale ser direto sobre esta parte — ainda não está ao vivo no testnet; está pendente de aprovação de governança para rodar de verdade.
Então, rotear taxas de uso para um leilão de queima cria uma pressão deflacionária real quando o volume for de verdade, ou a adoção em fase inicial está fraca demais para alguém saber se o leilão alguma vez será grande o suficiente para fazer diferença?
@babylonlabs_io $BABY #baby $CYS $HEI
Notei uma linha de taxa no meu peg-in do testnet que eu não tinha prestado atenção antes — paga em BTC, não em BABY. Fui procurar onde esse BTC realmente vai, e a resposta nem estava no aplicativo.
Ele não fica em um tesouro. O design o direciona para um leilão on-chain automatizado: participantes pagam BABY para vencer o BTC, e o BABY que eles gastam é queimado diretamente. Não há tesouro, não há multisig, e não existe nenhuma chamada discricionária de alguém.
Pareceu uma cabine de pedágio que não guarda as moedas que arrecada — ela converte tudo diretamente em queimar uma moeda diferente, automaticamente, sem que um operador decida o que acontece com o caixa.
O que chamou atenção é que isso liga a oferta do BABY diretamente ao uso dos cofres, e não a staking ou participação em governança. Mais BTC circulando pelos cofres significa mais BTC para leilão, o que significa mais BABY queimado por ciclo. A escassez do token vira uma função de quanto o TBV realmente é usado, e não de um cronograma fixo de emissão.
Vale ser direto sobre esta parte — ainda não está ao vivo no testnet; está pendente de aprovação de governança para rodar de verdade.
Então, rotear taxas de uso para um leilão de queima cria uma pressão deflacionária real quando o volume for de verdade, ou a adoção em fase inicial está fraca demais para alguém saber se o leilão alguma vez será grande o suficiente para fazer diferença?
@BabylonLabs_io $BABY #baby $CYS $HEI
Ele não fica em um tesouro. O design o direciona para um leilão on-chain automatizado: participantes pagam BABY para vencer o BTC, e o BABY que eles gastam é queimado diretamente. Não há tesouro, não há multisig, e não existe nenhuma chamada discricionária de alguém.
Pareceu uma cabine de pedágio que não guarda as moedas que arrecada — ela converte tudo diretamente em queimar uma moeda diferente, automaticamente, sem que um operador decida o que acontece com o caixa.
O que chamou atenção é que isso liga a oferta do BABY diretamente ao uso dos cofres, e não a staking ou participação em governança. Mais BTC circulando pelos cofres significa mais BTC para leilão, o que significa mais BABY queimado por ciclo. A escassez do token vira uma função de quanto o TBV realmente é usado, e não de um cronograma fixo de emissão.
Vale ser direto sobre esta parte — ainda não está ao vivo no testnet; está pendente de aprovação de governança para rodar de verdade.
Então, rotear taxas de uso para um leilão de queima cria uma pressão deflacionária real quando o volume for de verdade, ou a adoção em fase inicial está fraca demais para alguém saber se o leilão alguma vez será grande o suficiente para fazer diferença?
@BabylonLabs_io $BABY #baby $CYS $HEI
3
3
96
·
--
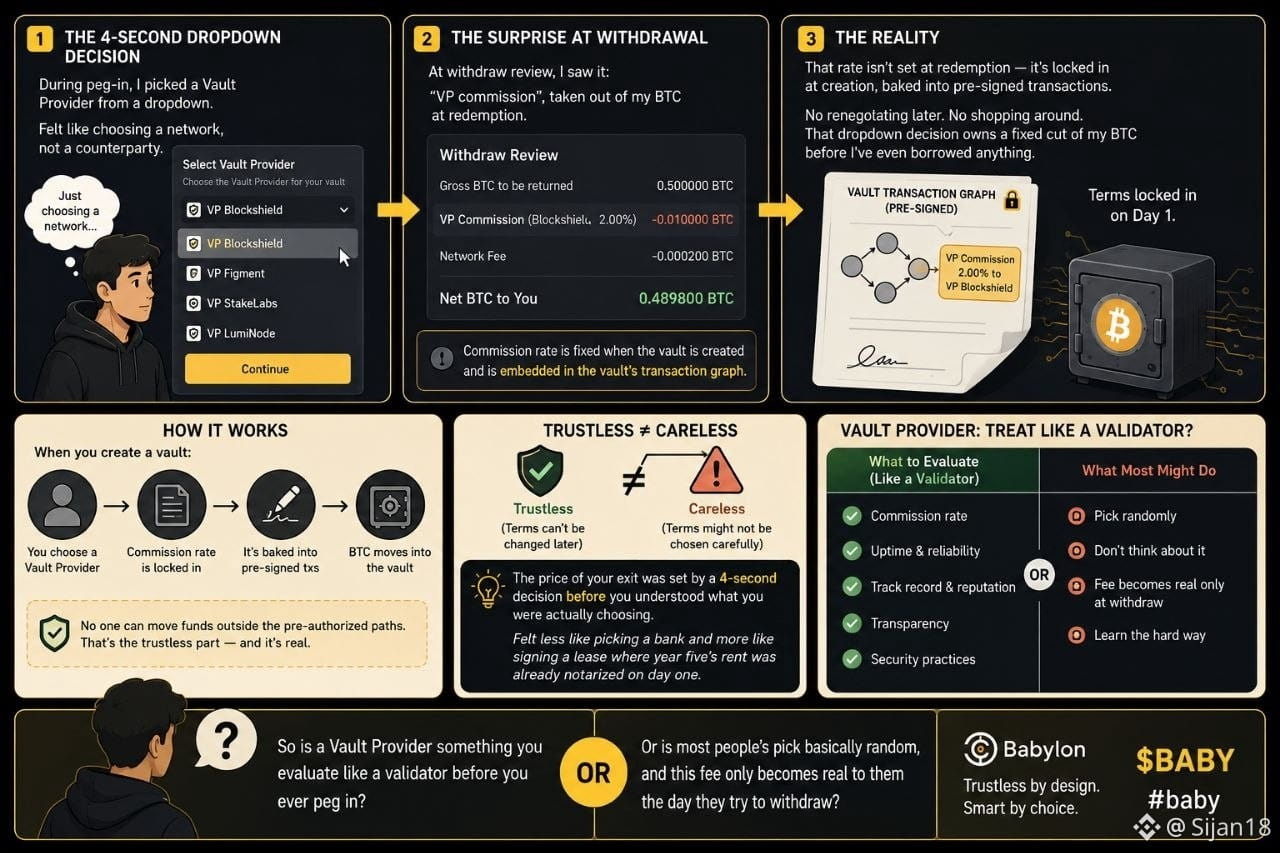
Eu selecionei um Provedor de Vault em um menu suspenso durante o peg-in e não pensei muito — pareceu mais escolher uma rede do que uma contraparte.
Então eu cheguei à tela de revisão de saque e vi uma linha: comissão do VP, retirada do meu BTC no resgate. Verifiquei a documentação depois. Essa taxa não é definida no resgate — ela é fixa no momento em que o vault é criado, incorporada diretamente nas transações de pagamento pré-assinadas no grafo de transações do vault. Sem renegociação depois, sem ficar comprando por aí quando você já entrou. Quem quer que eu tenha escolhido nesse menu suspenso fica com um corte fixo do meu BTC antes mesmo de eu ter contraído qualquer empréstimo.
Pareceu menos escolher um banco e mais assinar um contrato de aluguel em que o aluguel do quinto ano já estava reconhecido em cartório no primeiro dia.
O protocolo chama isso de trustless porque ninguém consegue mover fundos fora dos caminhos pré-autorizados — essa parte é real. Mas isso também significa que o preço da minha saída foi definido por uma decisão de um menu suspenso de quatro segundos antes de eu entender o que eu estava realmente escolhendo. Trustless quer dizer que os termos não podem ser alterados depois. Não quer dizer que os termos foram escolhidos com cuidado logo na primeira vez.
Então um Provedor de Vault é algo que você avalia como um validador — taxa de comissão, uptime, reputação — antes de você fazer peg in? Ou a maior parte das escolhas das pessoas é basicamente aleatória, e essa taxa só se torna real para elas no dia em que tentam sacar?
@babylonlabs_io $BABY #baby $VIC $SKYAI
Eu selecionei um Provedor de Vault em um menu suspenso durante o peg-in e não pensei muito — pareceu mais escolher uma rede do que uma contraparte.
Então eu cheguei à tela de revisão de saque e vi uma linha: comissão do VP, retirada do meu BTC no resgate. Verifiquei a documentação depois. Essa taxa não é definida no resgate — ela é fixa no momento em que o vault é criado, incorporada diretamente nas transações de pagamento pré-assinadas no grafo de transações do vault. Sem renegociação depois, sem ficar comprando por aí quando você já entrou. Quem quer que eu tenha escolhido nesse menu suspenso fica com um corte fixo do meu BTC antes mesmo de eu ter contraído qualquer empréstimo.
Pareceu menos escolher um banco e mais assinar um contrato de aluguel em que o aluguel do quinto ano já estava reconhecido em cartório no primeiro dia.
O protocolo chama isso de trustless porque ninguém consegue mover fundos fora dos caminhos pré-autorizados — essa parte é real. Mas isso também significa que o preço da minha saída foi definido por uma decisão de um menu suspenso de quatro segundos antes de eu entender o que eu estava realmente escolhendo. Trustless quer dizer que os termos não podem ser alterados depois. Não quer dizer que os termos foram escolhidos com cuidado logo na primeira vez.
Então um Provedor de Vault é algo que você avalia como um validador — taxa de comissão, uptime, reputação — antes de você fazer peg in? Ou a maior parte das escolhas das pessoas é basicamente aleatória, e essa taxa só se torna real para elas no dia em que tentam sacar?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
Então eu cheguei à tela de revisão de saque e vi uma linha: comissão do VP, retirada do meu BTC no resgate. Verifiquei a documentação depois. Essa taxa não é definida no resgate — ela é fixa no momento em que o vault é criado, incorporada diretamente nas transações de pagamento pré-assinadas no grafo de transações do vault. Sem renegociação depois, sem ficar comprando por aí quando você já entrou. Quem quer que eu tenha escolhido nesse menu suspenso fica com um corte fixo do meu BTC antes mesmo de eu ter contraído qualquer empréstimo.
Pareceu menos escolher um banco e mais assinar um contrato de aluguel em que o aluguel do quinto ano já estava reconhecido em cartório no primeiro dia.
O protocolo chama isso de trustless porque ninguém consegue mover fundos fora dos caminhos pré-autorizados — essa parte é real. Mas isso também significa que o preço da minha saída foi definido por uma decisão de um menu suspenso de quatro segundos antes de eu entender o que eu estava realmente escolhendo. Trustless quer dizer que os termos não podem ser alterados depois. Não quer dizer que os termos foram escolhidos com cuidado logo na primeira vez.
Então um Provedor de Vault é algo que você avalia como um validador — taxa de comissão, uptime, reputação — antes de você fazer peg in? Ou a maior parte das escolhas das pessoas é basicamente aleatória, e essa taxa só se torna real para elas no dia em que tentam sacar?
@BabylonLabs_io $BABY #baby $VIC $SKYAI
3
2
279
·
--
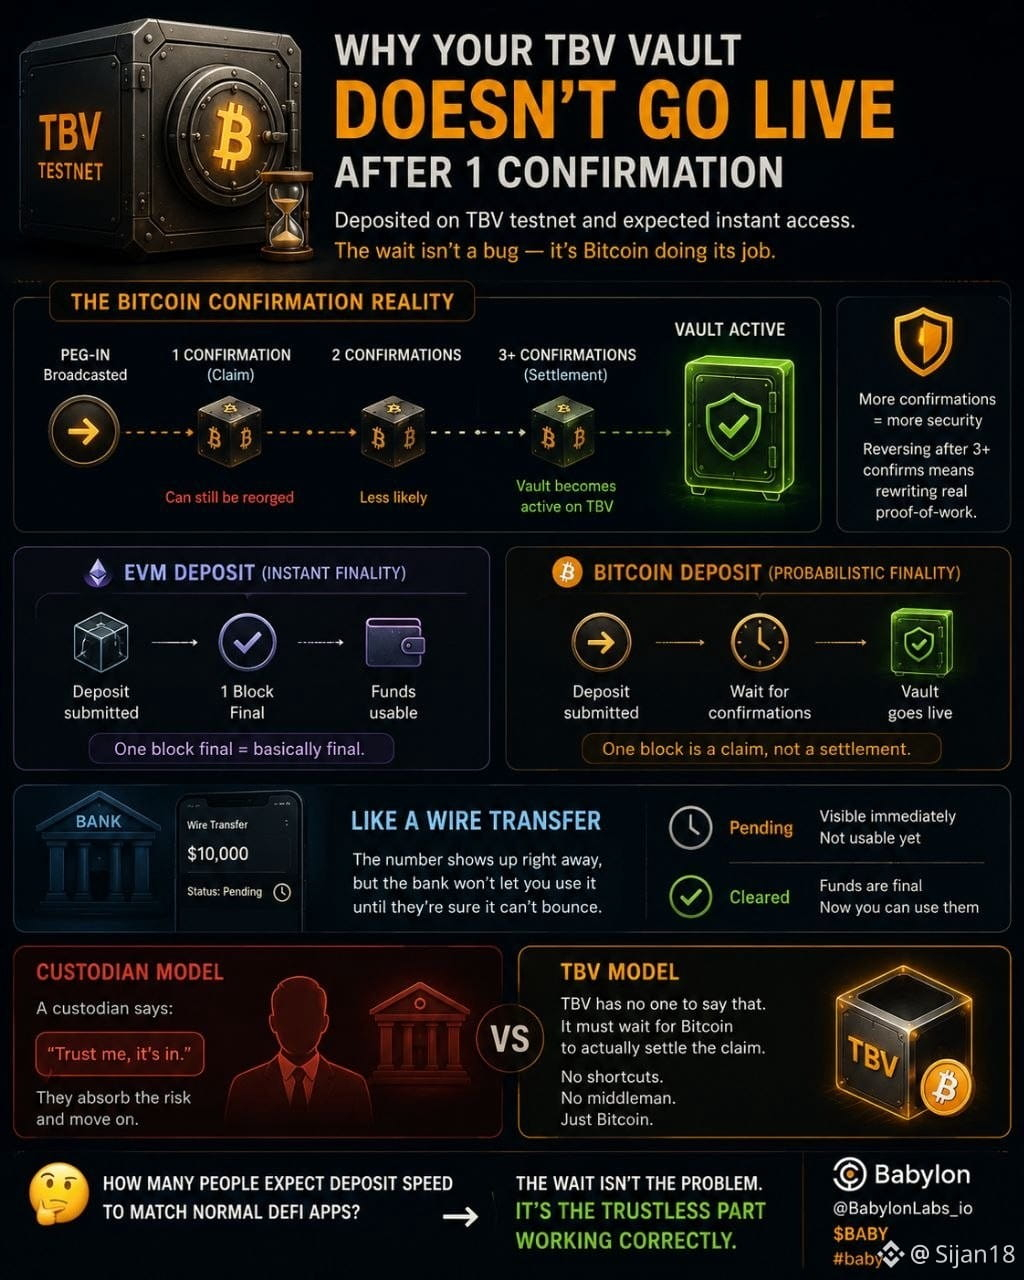
Eu depositei na testnet do TBV esperando que o cofre entrasse no ar no momento em que minha transação fosse confirmada. Não foi isso que aconteceu. Houve uma espera que eu não tinha planejado, e entender o porquê mudou a forma como eu penso sobre todo o fluxo.
Um peg-in não fica “ao vivo” depois de uma confirmação do Bitcoin. O TBV precisa de um número suficiente de confirmações empilhadas em cima antes que o cofre seja considerado liquidado, porque uma única confirmação ainda pode ser revertida por um reorg na cadeia. Em um depósito EVM, uma finalização por um bloco é praticamente final. No Bitcoin, um bloco é uma alegação, não uma liquidação — a garantia real só aparece alguns blocos depois, quando desfazer isso exigiria reescrever prova de trabalho de verdade.
Isso me lembrou uma transferência bancária em que aparece “pendente” no seu app do banco antes de, na prática, estar liberada. O número aparece na tela imediatamente, mas o banco não deixa você mexer no dinheiro até ter certeza de que o lado do remetente não vai mais “voltar atrás”.
O que me surpreendeu é que o TBV não consegue pular essa etapa do jeito que um custodiante poderia. Um custodiante simplesmente diz “confie, está lá” e segue em frente. O TBV não tem alguém para dizer isso — ele precisa esperar o Bitcoin realmente liquidar a alegação, porque o ponto inteiro é não depender da palavra de alguém.
Então essa espera de confirmação não é uma “falha” de UX que vai ser otimizada depois. É o custo de pular um custodiante que normalmente absorveria essa incerteza por você e apenas diria que está tudo bem.
Faz-me pensar quantas pessoas testando isso esperam que a velocidade do depósito eventualmente se iguale a um app DeFi normal, em vez de perceber que a espera é, na verdade, a parte sem confiança (trustless) funcionando corretamente — e não um bug esperando para ser corrigido.
@babylonlabs_io $BABY #baby $BLESS $TAKE #Babylon
Eu depositei na testnet do TBV esperando que o cofre entrasse no ar no momento em que minha transação fosse confirmada. Não foi isso que aconteceu. Houve uma espera que eu não tinha planejado, e entender o porquê mudou a forma como eu penso sobre todo o fluxo.
Um peg-in não fica “ao vivo” depois de uma confirmação do Bitcoin. O TBV precisa de um número suficiente de confirmações empilhadas em cima antes que o cofre seja considerado liquidado, porque uma única confirmação ainda pode ser revertida por um reorg na cadeia. Em um depósito EVM, uma finalização por um bloco é praticamente final. No Bitcoin, um bloco é uma alegação, não uma liquidação — a garantia real só aparece alguns blocos depois, quando desfazer isso exigiria reescrever prova de trabalho de verdade.
Isso me lembrou uma transferência bancária em que aparece “pendente” no seu app do banco antes de, na prática, estar liberada. O número aparece na tela imediatamente, mas o banco não deixa você mexer no dinheiro até ter certeza de que o lado do remetente não vai mais “voltar atrás”.
O que me surpreendeu é que o TBV não consegue pular essa etapa do jeito que um custodiante poderia. Um custodiante simplesmente diz “confie, está lá” e segue em frente. O TBV não tem alguém para dizer isso — ele precisa esperar o Bitcoin realmente liquidar a alegação, porque o ponto inteiro é não depender da palavra de alguém.
Então essa espera de confirmação não é uma “falha” de UX que vai ser otimizada depois. É o custo de pular um custodiante que normalmente absorveria essa incerteza por você e apenas diria que está tudo bem.
Faz-me pensar quantas pessoas testando isso esperam que a velocidade do depósito eventualmente se iguale a um app DeFi normal, em vez de perceber que a espera é, na verdade, a parte sem confiança (trustless) funcionando corretamente — e não um bug esperando para ser corrigido.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
Um peg-in não fica “ao vivo” depois de uma confirmação do Bitcoin. O TBV precisa de um número suficiente de confirmações empilhadas em cima antes que o cofre seja considerado liquidado, porque uma única confirmação ainda pode ser revertida por um reorg na cadeia. Em um depósito EVM, uma finalização por um bloco é praticamente final. No Bitcoin, um bloco é uma alegação, não uma liquidação — a garantia real só aparece alguns blocos depois, quando desfazer isso exigiria reescrever prova de trabalho de verdade.
Isso me lembrou uma transferência bancária em que aparece “pendente” no seu app do banco antes de, na prática, estar liberada. O número aparece na tela imediatamente, mas o banco não deixa você mexer no dinheiro até ter certeza de que o lado do remetente não vai mais “voltar atrás”.
O que me surpreendeu é que o TBV não consegue pular essa etapa do jeito que um custodiante poderia. Um custodiante simplesmente diz “confie, está lá” e segue em frente. O TBV não tem alguém para dizer isso — ele precisa esperar o Bitcoin realmente liquidar a alegação, porque o ponto inteiro é não depender da palavra de alguém.
Então essa espera de confirmação não é uma “falha” de UX que vai ser otimizada depois. É o custo de pular um custodiante que normalmente absorveria essa incerteza por você e apenas diria que está tudo bem.
Faz-me pensar quantas pessoas testando isso esperam que a velocidade do depósito eventualmente se iguale a um app DeFi normal, em vez de perceber que a espera é, na verdade, a parte sem confiança (trustless) funcionando corretamente — e não um bug esperando para ser corrigido.
@BabylonLabs_io $BABY #baby $BLESS $TAKE #Babylon
6
2
88
·
--
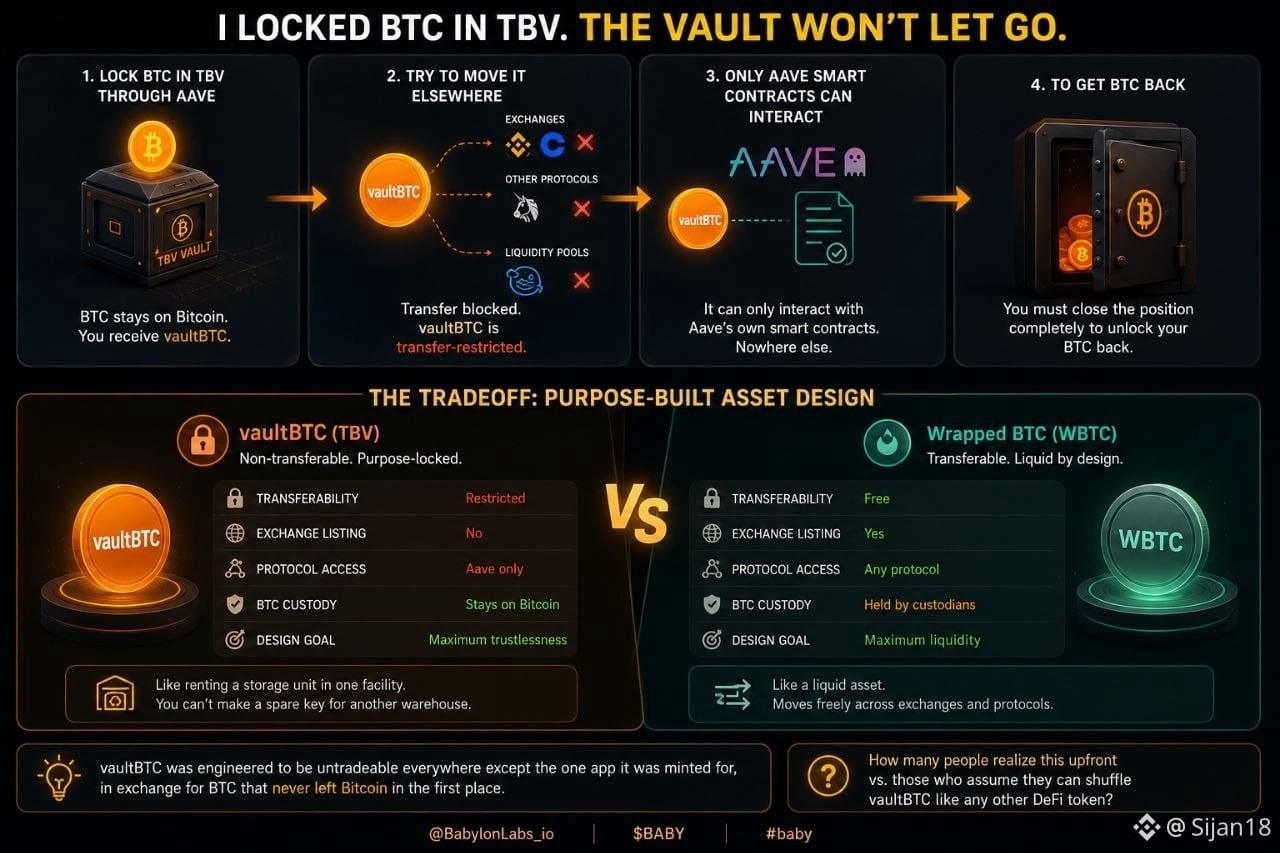
Tentei mover meu BTC de teste de um lending flow para outro aplicativo diferente depois de travá-lo no TBV, esperando que isso fosse um rebalanceamento normal. Não consegui. O cofre não libera.
Descobri que não é uma lacuna do testnet; isso foi codificado. Ao travar BTC via a integração com Aave, você emite um vaultBTC — e vaultBTC é um token com transferência restrita. Ele não pode ser listado nem negociado em nenhuma exchange e só pode interagir com contratos inteligentes próprios do Aave. Não é uma configuração de permissões que alguém poderia afrouxar depois. O próprio token foi construído de forma incapaz de ir para qualquer outro lugar.
Pareceu alugar uma unidade de armazenamento pelo sistema de chaves de uma instalação específica. Você não pode cortar uma chave reserva e deixar outra pessoa em outro armazém, do outro lado da cidade, reivindicar parte do que está lá dentro. O que estiver naquela unidade pertence a essa instalação até você fechar a conta completamente.
Faz sentido quando você compara com o que o wrapped BTC realmente é. Wrapped BTC é um token líquido — ele é listado em exchanges, salta entre protocolos, porque é apenas um saldo em um ledger sem restrições associadas. O vaultBTC foi construído deliberadamente sem essa propriedade. A flexibilidade nunca foi um recurso do ativo subjacente. O wrapping só foi encaixado, e o TBV tira isso de propósito.
Então a troca não é, em abstrato, liquidez versus falta de confiança; é algo bem específico: um token projetado para ser innegociável em qualquer lugar, exceto no app para o qual ele foi emitido, em troca de BTC que nem sequer saiu do Bitcoin em primeiro lugar.
Fico curioso para saber quantas pessoas montam uma posição no TBV assumindo que podem movimentar o vaultBTC do mesmo jeito que qualquer outro token DeFi, versus perceber desde o início que ele nunca foi feito para se mover.
@babylonlabs_io $BABY #baby $IDOL $UAI #Babylon
Tentei mover meu BTC de teste de um lending flow para outro aplicativo diferente depois de travá-lo no TBV, esperando que isso fosse um rebalanceamento normal. Não consegui. O cofre não libera.
Descobri que não é uma lacuna do testnet; isso foi codificado. Ao travar BTC via a integração com Aave, você emite um vaultBTC — e vaultBTC é um token com transferência restrita. Ele não pode ser listado nem negociado em nenhuma exchange e só pode interagir com contratos inteligentes próprios do Aave. Não é uma configuração de permissões que alguém poderia afrouxar depois. O próprio token foi construído de forma incapaz de ir para qualquer outro lugar.
Pareceu alugar uma unidade de armazenamento pelo sistema de chaves de uma instalação específica. Você não pode cortar uma chave reserva e deixar outra pessoa em outro armazém, do outro lado da cidade, reivindicar parte do que está lá dentro. O que estiver naquela unidade pertence a essa instalação até você fechar a conta completamente.
Faz sentido quando você compara com o que o wrapped BTC realmente é. Wrapped BTC é um token líquido — ele é listado em exchanges, salta entre protocolos, porque é apenas um saldo em um ledger sem restrições associadas. O vaultBTC foi construído deliberadamente sem essa propriedade. A flexibilidade nunca foi um recurso do ativo subjacente. O wrapping só foi encaixado, e o TBV tira isso de propósito.
Então a troca não é, em abstrato, liquidez versus falta de confiança; é algo bem específico: um token projetado para ser innegociável em qualquer lugar, exceto no app para o qual ele foi emitido, em troca de BTC que nem sequer saiu do Bitcoin em primeiro lugar.
Fico curioso para saber quantas pessoas montam uma posição no TBV assumindo que podem movimentar o vaultBTC do mesmo jeito que qualquer outro token DeFi, versus perceber desde o início que ele nunca foi feito para se mover.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
Descobri que não é uma lacuna do testnet; isso foi codificado. Ao travar BTC via a integração com Aave, você emite um vaultBTC — e vaultBTC é um token com transferência restrita. Ele não pode ser listado nem negociado em nenhuma exchange e só pode interagir com contratos inteligentes próprios do Aave. Não é uma configuração de permissões que alguém poderia afrouxar depois. O próprio token foi construído de forma incapaz de ir para qualquer outro lugar.
Pareceu alugar uma unidade de armazenamento pelo sistema de chaves de uma instalação específica. Você não pode cortar uma chave reserva e deixar outra pessoa em outro armazém, do outro lado da cidade, reivindicar parte do que está lá dentro. O que estiver naquela unidade pertence a essa instalação até você fechar a conta completamente.
Faz sentido quando você compara com o que o wrapped BTC realmente é. Wrapped BTC é um token líquido — ele é listado em exchanges, salta entre protocolos, porque é apenas um saldo em um ledger sem restrições associadas. O vaultBTC foi construído deliberadamente sem essa propriedade. A flexibilidade nunca foi um recurso do ativo subjacente. O wrapping só foi encaixado, e o TBV tira isso de propósito.
Então a troca não é, em abstrato, liquidez versus falta de confiança; é algo bem específico: um token projetado para ser innegociável em qualquer lugar, exceto no app para o qual ele foi emitido, em troca de BTC que nem sequer saiu do Bitcoin em primeiro lugar.
Fico curioso para saber quantas pessoas montam uma posição no TBV assumindo que podem movimentar o vaultBTC do mesmo jeito que qualquer outro token DeFi, versus perceber desde o início que ele nunca foi feito para se mover.
@BabylonLabs_io $BABY #baby $IDOL $UAI #Babylon
4
2
65
·
--
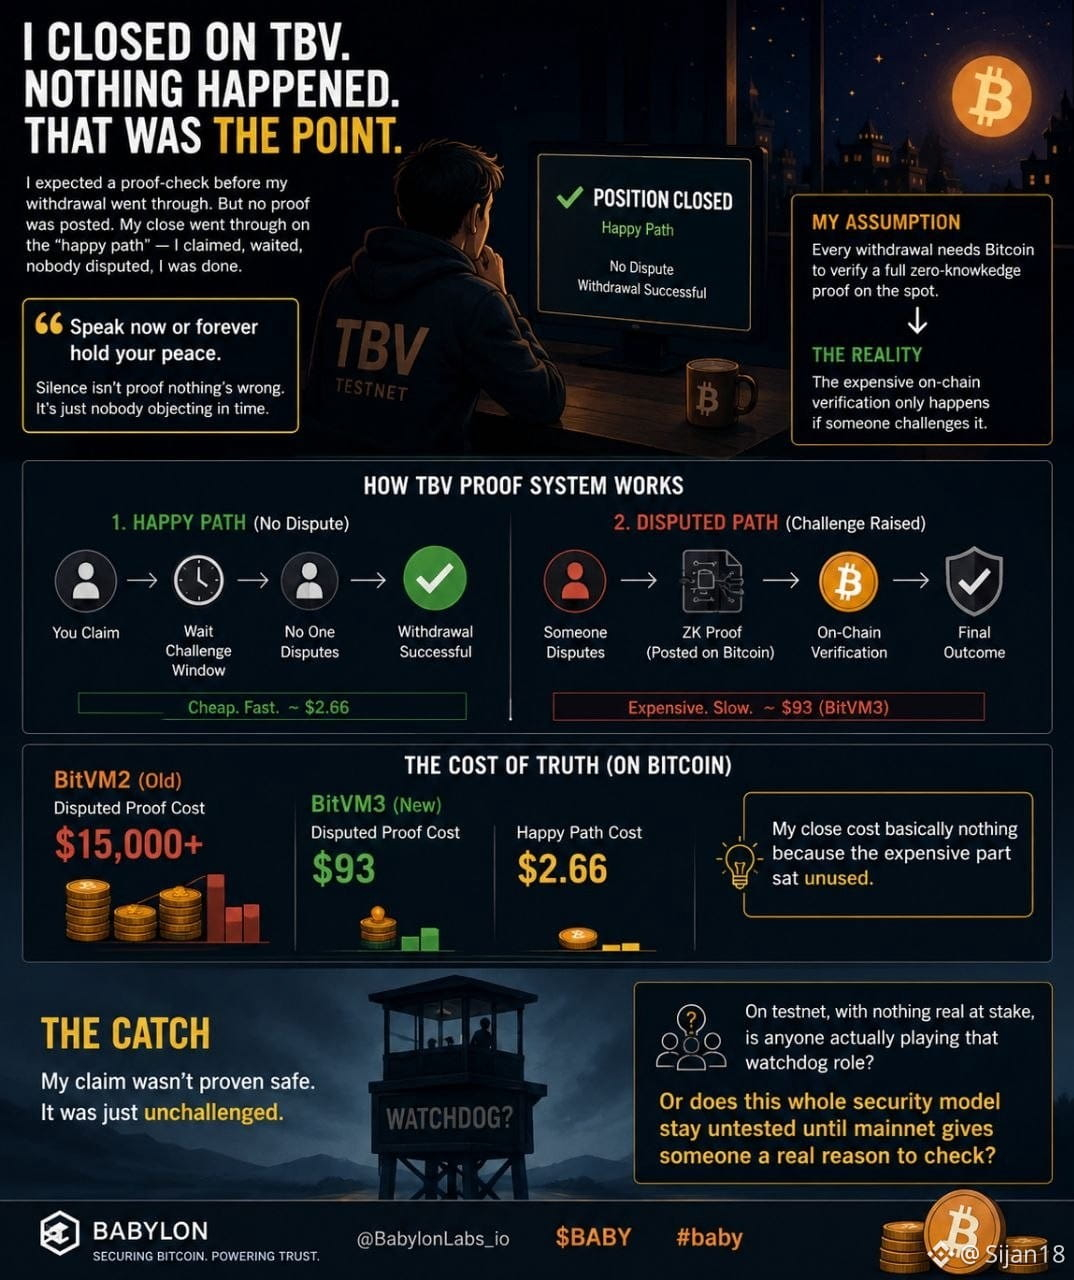
Fechei uma posição de teste no TBV na noite passada, esperando algum tipo de etapa de verificação por prova antes de ela passar. Esperei um pouco. Não apareceu nada. Na verdade, essa foi a parte interessante.
Eu tinha assumido que todo saque precisava de Bitcoin para verificar, no ato, uma prova completa de zero conhecimento — essa é a proposta, verificação sem confiança. Mas, ao ver minha própria alegação ficar lá, percebi que a prova na verdade nunca foi publicada. Meu fechamento passou pelo que o protocolo chama de “happy path” — você afirma, espera, ninguém contesta e pronto. A parte cara, a verificação do circuito embaralhado on-chain, só dispara se alguém fizer um desafio.
Pareceu aquela frase “fale agora ou para sempre cale-se” num casamento — o silêncio não prova que não está errado; apenas significa que ninguém se opôs a tempo.
Conferi os números depois e faz sentido: a versão anterior desse sistema de provas, a BitVM2, custava mais de US$ 15.000 para publicar uma prova contestada no Bitcoin. A BitVM3 reduziu isso para US$ 93 para uma disputa real, cerca de US$ 2,66 para o happy path pelo qual eu acabei de passar. Meu fechamento basicamente não custou nada especificamente porque a parte cara ficou sem uso.
E esse é o ponto que eu não conseguia parar de pensar — minha alegação não foi provada como segura; ela só não foi contestada. Ninguém estava olhando de perto o suficiente no testnet para se dar ao trabalho de contestar qualquer coisa.
Então: no testnet, sem nada real em jogo, alguém realmente está cumprindo esse papel de “cão de guarda”, ou todo esse modelo de segurança fica sem teste até que o mainnet dê a alguém um motivo real para checar?
@babylonlabs_io $BABY #baby $1000RATS $KOMA #Babylon
Fechei uma posição de teste no TBV na noite passada, esperando algum tipo de etapa de verificação por prova antes de ela passar. Esperei um pouco. Não apareceu nada. Na verdade, essa foi a parte interessante.
Eu tinha assumido que todo saque precisava de Bitcoin para verificar, no ato, uma prova completa de zero conhecimento — essa é a proposta, verificação sem confiança. Mas, ao ver minha própria alegação ficar lá, percebi que a prova na verdade nunca foi publicada. Meu fechamento passou pelo que o protocolo chama de “happy path” — você afirma, espera, ninguém contesta e pronto. A parte cara, a verificação do circuito embaralhado on-chain, só dispara se alguém fizer um desafio.
Pareceu aquela frase “fale agora ou para sempre cale-se” num casamento — o silêncio não prova que não está errado; apenas significa que ninguém se opôs a tempo.
Conferi os números depois e faz sentido: a versão anterior desse sistema de provas, a BitVM2, custava mais de US$ 15.000 para publicar uma prova contestada no Bitcoin. A BitVM3 reduziu isso para US$ 93 para uma disputa real, cerca de US$ 2,66 para o happy path pelo qual eu acabei de passar. Meu fechamento basicamente não custou nada especificamente porque a parte cara ficou sem uso.
E esse é o ponto que eu não conseguia parar de pensar — minha alegação não foi provada como segura; ela só não foi contestada. Ninguém estava olhando de perto o suficiente no testnet para se dar ao trabalho de contestar qualquer coisa.
Então: no testnet, sem nada real em jogo, alguém realmente está cumprindo esse papel de “cão de guarda”, ou todo esse modelo de segurança fica sem teste até que o mainnet dê a alguém um motivo real para checar?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
Eu tinha assumido que todo saque precisava de Bitcoin para verificar, no ato, uma prova completa de zero conhecimento — essa é a proposta, verificação sem confiança. Mas, ao ver minha própria alegação ficar lá, percebi que a prova na verdade nunca foi publicada. Meu fechamento passou pelo que o protocolo chama de “happy path” — você afirma, espera, ninguém contesta e pronto. A parte cara, a verificação do circuito embaralhado on-chain, só dispara se alguém fizer um desafio.
Pareceu aquela frase “fale agora ou para sempre cale-se” num casamento — o silêncio não prova que não está errado; apenas significa que ninguém se opôs a tempo.
Conferi os números depois e faz sentido: a versão anterior desse sistema de provas, a BitVM2, custava mais de US$ 15.000 para publicar uma prova contestada no Bitcoin. A BitVM3 reduziu isso para US$ 93 para uma disputa real, cerca de US$ 2,66 para o happy path pelo qual eu acabei de passar. Meu fechamento basicamente não custou nada especificamente porque a parte cara ficou sem uso.
E esse é o ponto que eu não conseguia parar de pensar — minha alegação não foi provada como segura; ela só não foi contestada. Ninguém estava olhando de perto o suficiente no testnet para se dar ao trabalho de contestar qualquer coisa.
Então: no testnet, sem nada real em jogo, alguém realmente está cumprindo esse papel de “cão de guarda”, ou todo esse modelo de segurança fica sem teste até que o mainnet dê a alguém um motivo real para checar?
@BabylonLabs_io $BABY #baby $1000RATS $KOMA #Babylon
4
2
382
·
--
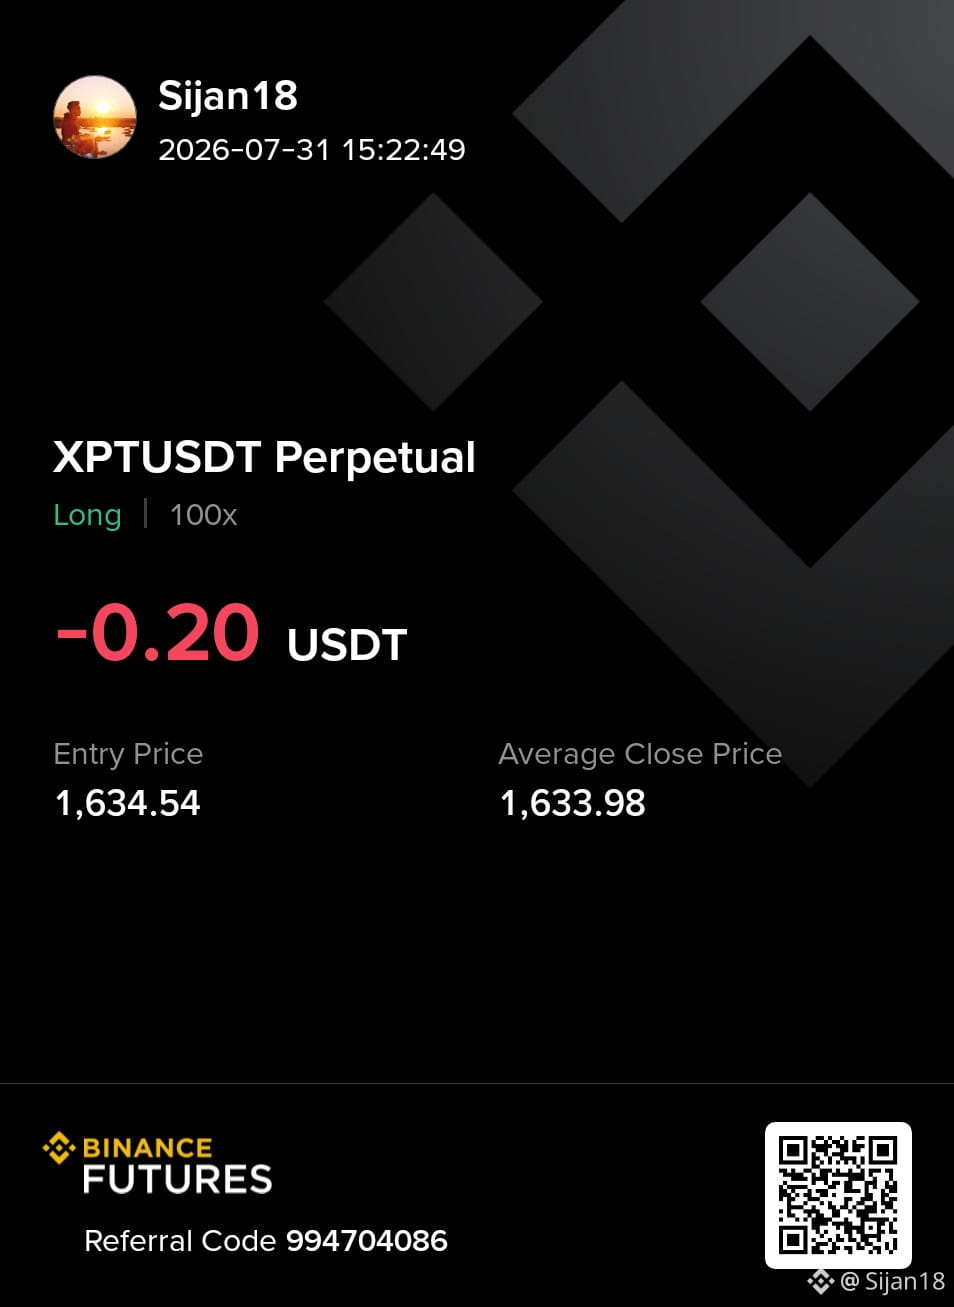
Acabei de encerrar meu trade Perpétuo XPTUSDT na Binance Futures. Cada trade é uma oportunidade de aprendizado. Essa posição terminou com uma pequena perda, mas a gestão de risco disciplinada e revisar minhas entradas são mais importantes do que correr atrás de lucros rápidos. Permanecer paciente, seguir minha estratégia e melhorar continuamente vai me ajudar a me tornar um trader melhor com o tempo. 📈💪 #ShareMyTradFi
Acabei de encerrar meu trade Perpétuo XPTUSDT na Binance Futures. Cada trade é uma oportunidade de aprendizado. Essa posição terminou com uma pequena perda, mas a gestão de risco disciplinada e revisar minhas entradas são mais importantes do que correr atrás de lucros rápidos. Permanecer paciente, seguir minha estratégia e melhorar continuamente vai me ajudar a me tornar um trader melhor com o tempo. 📈💪 #ShareMyTradFi
1
1
128
·
--
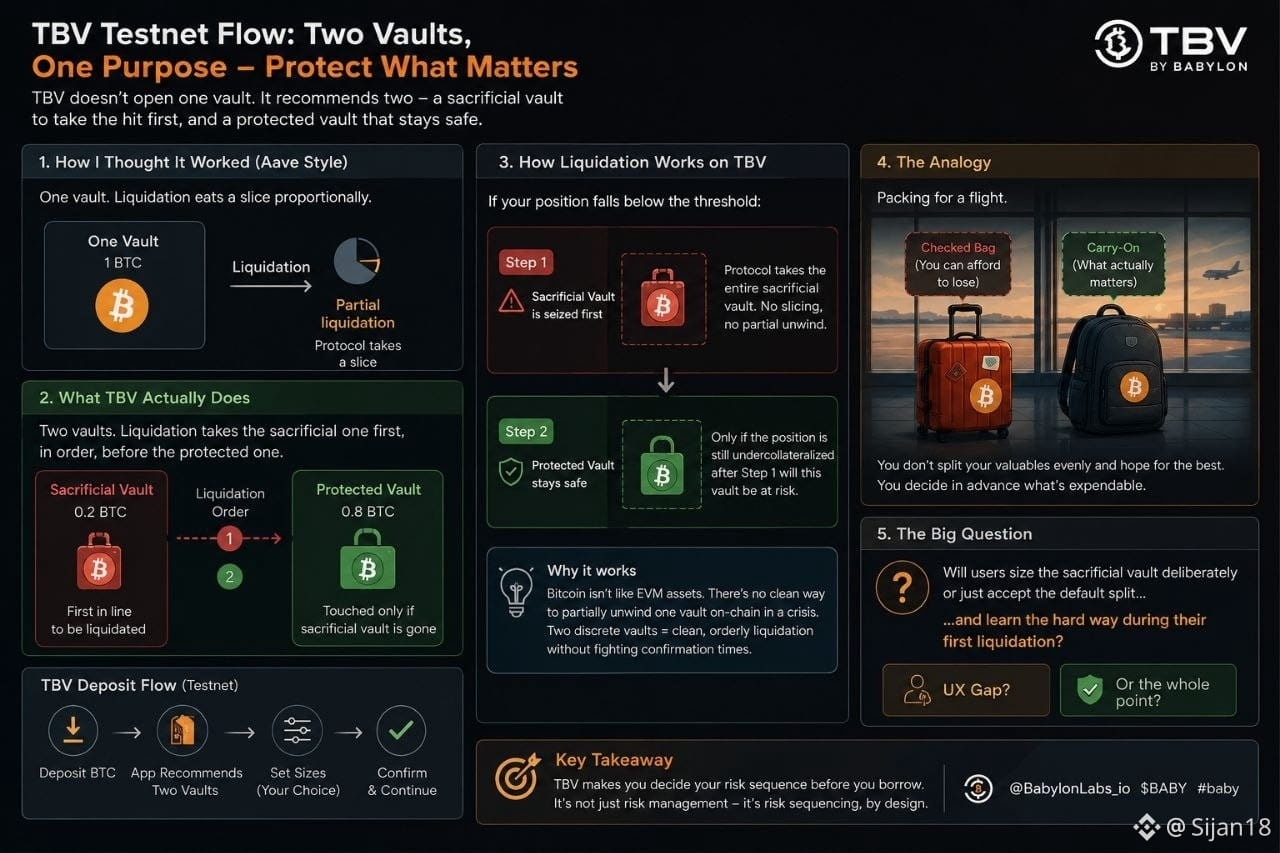
Passei pelo fluxo real de teste da TBV em vez de apenas ler sobre isso e fiquei preso numa etapa que eu não esperava — logo depois de depositar, o app não apenas abre um cofre. Ele recomenda dividir em dois: um cofre "sacrificial" com tamanho suficiente para cobrir o que o protocolo espera apreender primeiro, e um cofre "protected" com o restante. O cofre sacrificial é liquidado primeiro, na ordem, antes de o protected ser tocado.
Isso não é como eu imaginava que a liquidação funcionasse aqui. Em um mercado normal da Aave, a liquidação apenas come uma fatia da sua única posição de colateral proporcionalmente.
Me lembrou de fazer as malas para um voo com uma bagagem que você está totalmente preparado para perder. Você não divide seus bens de forma uniforme em duas malas esperando pelo melhor. Você coloca o que pode perder na mala que vai no porão e mantém o que realmente importa com você. A TBV está te fazendo fazer isso com BTC antes mesmo de você ter emprestado alguma coisa — decida com antecedência o que é sacrificável, para que, se algo der errado, apenas a "bagagem despachada" seja levada.
Aqui vai a parte que me surpreendeu: nos parâmetros atuais do testnet, o cofre sacrificial é, na verdade, o maior dos dois, e não o menor. O protocolo não está pedindo para você arriscar uma quantidade de token logo de cara — ele está pedindo para você colocar peso real por trás do isco.
Faz sentido quando você pensa no porquê. Desfazer o BTC na rede Bitcoin não é instantâneo como uma chamada de liquidação em EVM — não existe uma forma limpa de desfazer parcialmente um único cofre compartilhado no meio de uma crise. Ter dois cofres discretos significa que o protocolo apenas segue e pega o menor, sem problema de desfazimento parcial, sem brigar com tempos de confirmação no meio da liquidação.
Parece menos gerenciamento de risco e mais sequenciamento de risco, decidido pelo depositante em vez do protocolo.
Fico curioso para saber quantas pessoas realmente vão dimensionar o cofre sacrificial de propósito, em vez de apenas aceitar a divisão padrão do app e descobrir o que assinaram durante a primeira liquidação — isso é uma lacuna de UX, ou forçar a decisão antecipadamente é exatamente o ponto?
@babylonlabs_io $BABY #baby $KOMA $AKE
Passei pelo fluxo real de teste da TBV em vez de apenas ler sobre isso e fiquei preso numa etapa que eu não esperava — logo depois de depositar, o app não apenas abre um cofre. Ele recomenda dividir em dois: um cofre "sacrificial" com tamanho suficiente para cobrir o que o protocolo espera apreender primeiro, e um cofre "protected" com o restante. O cofre sacrificial é liquidado primeiro, na ordem, antes de o protected ser tocado.
Isso não é como eu imaginava que a liquidação funcionasse aqui. Em um mercado normal da Aave, a liquidação apenas come uma fatia da sua única posição de colateral proporcionalmente.
Me lembrou de fazer as malas para um voo com uma bagagem que você está totalmente preparado para perder. Você não divide seus bens de forma uniforme em duas malas esperando pelo melhor. Você coloca o que pode perder na mala que vai no porão e mantém o que realmente importa com você. A TBV está te fazendo fazer isso com BTC antes mesmo de você ter emprestado alguma coisa — decida com antecedência o que é sacrificável, para que, se algo der errado, apenas a "bagagem despachada" seja levada.
Aqui vai a parte que me surpreendeu: nos parâmetros atuais do testnet, o cofre sacrificial é, na verdade, o maior dos dois, e não o menor. O protocolo não está pedindo para você arriscar uma quantidade de token logo de cara — ele está pedindo para você colocar peso real por trás do isco.
Faz sentido quando você pensa no porquê. Desfazer o BTC na rede Bitcoin não é instantâneo como uma chamada de liquidação em EVM — não existe uma forma limpa de desfazer parcialmente um único cofre compartilhado no meio de uma crise. Ter dois cofres discretos significa que o protocolo apenas segue e pega o menor, sem problema de desfazimento parcial, sem brigar com tempos de confirmação no meio da liquidação.
Parece menos gerenciamento de risco e mais sequenciamento de risco, decidido pelo depositante em vez do protocolo.
Fico curioso para saber quantas pessoas realmente vão dimensionar o cofre sacrificial de propósito, em vez de apenas aceitar a divisão padrão do app e descobrir o que assinaram durante a primeira liquidação — isso é uma lacuna de UX, ou forçar a decisão antecipadamente é exatamente o ponto?
@BabylonLabs_io $BABY #baby $KOMA $AKE
Isso não é como eu imaginava que a liquidação funcionasse aqui. Em um mercado normal da Aave, a liquidação apenas come uma fatia da sua única posição de colateral proporcionalmente.
Me lembrou de fazer as malas para um voo com uma bagagem que você está totalmente preparado para perder. Você não divide seus bens de forma uniforme em duas malas esperando pelo melhor. Você coloca o que pode perder na mala que vai no porão e mantém o que realmente importa com você. A TBV está te fazendo fazer isso com BTC antes mesmo de você ter emprestado alguma coisa — decida com antecedência o que é sacrificável, para que, se algo der errado, apenas a "bagagem despachada" seja levada.
Aqui vai a parte que me surpreendeu: nos parâmetros atuais do testnet, o cofre sacrificial é, na verdade, o maior dos dois, e não o menor. O protocolo não está pedindo para você arriscar uma quantidade de token logo de cara — ele está pedindo para você colocar peso real por trás do isco.
Faz sentido quando você pensa no porquê. Desfazer o BTC na rede Bitcoin não é instantâneo como uma chamada de liquidação em EVM — não existe uma forma limpa de desfazer parcialmente um único cofre compartilhado no meio de uma crise. Ter dois cofres discretos significa que o protocolo apenas segue e pega o menor, sem problema de desfazimento parcial, sem brigar com tempos de confirmação no meio da liquidação.
Parece menos gerenciamento de risco e mais sequenciamento de risco, decidido pelo depositante em vez do protocolo.
Fico curioso para saber quantas pessoas realmente vão dimensionar o cofre sacrificial de propósito, em vez de apenas aceitar a divisão padrão do app e descobrir o que assinaram durante a primeira liquidação — isso é uma lacuna de UX, ou forçar a decisão antecipadamente é exatamente o ponto?
@BabylonLabs_io $BABY #baby $KOMA $AKE
4
2
126
·
--
Fiquei pensando por que a Babylon dividiu isso em dois protocolos separados em vez de construir um único sistema. Acontece que a parte de timestamping é a que quase ninguém comenta.
O staking faz o BTC ficar bloqueado. Timestamping é o que torna o deslock rápido. A Babylon agrupa aproximadamente 300 blocos em um único checkpoint a cada epoch e, então, publica esse checkpoint no Bitcoin. Quando isso está no Bitcoin, reescrevê-lo significa atacar o próprio Bitcoin — não apenas o conjunto de validadores da Babylon.
Pensei nisso como correio registrado. Qualquer um pode alegar que uma carta chegou em um certo dia, mas o carimbo do correio é a coisa com a qual ninguém consegue discutir depois. A Babylon não está inventando um sistema novo de alegação — ela só está levando cada conjunto de 300 blocos até o único funcionário cujo carimbo ninguém consegue falsificar.
Esse é o motivo real pelo qual o deslock caiu do habitual cooldown de 21 dias do PoS para algo em questão de horas. A maioria das cadeias precisa dessa janela por depender de consenso social para detectar um validador que fez unbonding e, então, fazer silenciosamente um fork de um estado antigo — um ataque de longo alcance. A Babylon não precisa dessa camada social. O carimbo é a prova.
O preço está por volta de US$ 0,0116 hoje, caiu na semana, com market cap perto de US$ 44–46M. Nada disso mexe na matemática do checkpoint nem um pouco — a segurança que isso produz não está precificada em BABY; ela está precificada no quão caro seria falsificar esse carimbo.
Mas ainda tem uma parte para observar: a própria cadeia da Babylon é o funcionário que leva as cartas até o correio. Se esse percurso travar ou for censurado, a promessa de unbonding em dois dias continua de pé, ou ela silenciosamente passa a ficar sujeita ao mesmo problema de consenso social que foi criada para remover?
@babylonlabs_io $BABY #baby $COTI $UAI
Qual é a maior inovação no design da Babylon?
Fiquei pensando por que a Babylon dividiu isso em dois protocolos separados em vez de construir um único sistema. Acontece que a parte de timestamping é a que quase ninguém comenta.
O staking faz o BTC ficar bloqueado. Timestamping é o que torna o deslock rápido. A Babylon agrupa aproximadamente 300 blocos em um único checkpoint a cada epoch e, então, publica esse checkpoint no Bitcoin. Quando isso está no Bitcoin, reescrevê-lo significa atacar o próprio Bitcoin — não apenas o conjunto de validadores da Babylon.
Pensei nisso como correio registrado. Qualquer um pode alegar que uma carta chegou em um certo dia, mas o carimbo do correio é a coisa com a qual ninguém consegue discutir depois. A Babylon não está inventando um sistema novo de alegação — ela só está levando cada conjunto de 300 blocos até o único funcionário cujo carimbo ninguém consegue falsificar.
Esse é o motivo real pelo qual o deslock caiu do habitual cooldown de 21 dias do PoS para algo em questão de horas. A maioria das cadeias precisa dessa janela por depender de consenso social para detectar um validador que fez unbonding e, então, fazer silenciosamente um fork de um estado antigo — um ataque de longo alcance. A Babylon não precisa dessa camada social. O carimbo é a prova.
O preço está por volta de US$ 0,0116 hoje, caiu na semana, com market cap perto de US$ 44–46M. Nada disso mexe na matemática do checkpoint nem um pouco — a segurança que isso produz não está precificada em BABY; ela está precificada no quão caro seria falsificar esse carimbo.
Mas ainda tem uma parte para observar: a própria cadeia da Babylon é o funcionário que leva as cartas até o correio. Se esse percurso travar ou for censurado, a promessa de unbonding em dois dias continua de pé, ou ela silenciosamente passa a ficar sujeita ao mesmo problema de consenso social que foi criada para remover?
@BabylonLabs_io $BABY #baby $COTI $UAI
Qual é a maior inovação no design da Babylon?
O staking faz o BTC ficar bloqueado. Timestamping é o que torna o deslock rápido. A Babylon agrupa aproximadamente 300 blocos em um único checkpoint a cada epoch e, então, publica esse checkpoint no Bitcoin. Quando isso está no Bitcoin, reescrevê-lo significa atacar o próprio Bitcoin — não apenas o conjunto de validadores da Babylon.
Pensei nisso como correio registrado. Qualquer um pode alegar que uma carta chegou em um certo dia, mas o carimbo do correio é a coisa com a qual ninguém consegue discutir depois. A Babylon não está inventando um sistema novo de alegação — ela só está levando cada conjunto de 300 blocos até o único funcionário cujo carimbo ninguém consegue falsificar.
Esse é o motivo real pelo qual o deslock caiu do habitual cooldown de 21 dias do PoS para algo em questão de horas. A maioria das cadeias precisa dessa janela por depender de consenso social para detectar um validador que fez unbonding e, então, fazer silenciosamente um fork de um estado antigo — um ataque de longo alcance. A Babylon não precisa dessa camada social. O carimbo é a prova.
O preço está por volta de US$ 0,0116 hoje, caiu na semana, com market cap perto de US$ 44–46M. Nada disso mexe na matemática do checkpoint nem um pouco — a segurança que isso produz não está precificada em BABY; ela está precificada no quão caro seria falsificar esse carimbo.
Mas ainda tem uma parte para observar: a própria cadeia da Babylon é o funcionário que leva as cartas até o correio. Se esse percurso travar ou for censurado, a promessa de unbonding em dois dias continua de pé, ou ela silenciosamente passa a ficar sujeita ao mesmo problema de consenso social que foi criada para remover?
@BabylonLabs_io $BABY #baby $COTI $UAI
Qual é a maior inovação no design da Babylon?
🟠 BTC timestamping
0%
🔒 Native BTC staking
0%
⚡ 2-day unbonding
0%
🤔 Still researching
0%
0 Votos • Votação encerrada
2
59
·
--
Parcialmente verdadeiro
Perdi uma janela de recompensa de co-staking no mês passado por seis horas. Nem sabia que isso existia até o prazo já ter passado — só vi um pagamento menor do que eu esperava e fui investigar.
Aqui está o que encontrei: os Provedores de Finalidade da Babylon não conseguem rotacionar suas chaves. Uma vez que um FP registra sua chave EOTS e sua chave Genesis, essa identidade é permanente — não dá para trocar uma chave comprometida como você faria na maioria das redes de validadores. Isso está diretamente ligado ao design de slashing: se um provedor fizer double-sign, o mecanismo EOTS pode revelar o material de chave necessário para puni-lo. A identidade permanente é o que torna essa ameaça real.
Eu tinha assumido que a rotação de chaves era apenas uma higiene operacional padrão em qualquer lugar. Aqui é o oposto — o protocolo removeu deliberadamente essa flexibilidade para que a responsabilização não possa ser redefinida silenciosamente.
Isso significa que o risco real para um FP não é a criptografia, e sim sobreviver por anos a falhas de hardware, rotatividade de equipe e migrações de infraestrutura sem nunca tocar naquela chave.
Você delegaria a um provedor que opere com uma única chave permanente por anos, ou esse modelo te faz querer uma prova do plano de backup operacional deles primeiro?
@babylonlabs_io $BABY #baby $BULLA $ON
{future}(ONUSDT)
A maioria dos validadores: rotaciona chaves quando elas são comprometidas. Os FPs da Babylon: ficam presos a uma, para sempre. Qual abordagem você confia mais?
Perdi uma janela de recompensa de co-staking no mês passado por seis horas. Nem sabia que isso existia até o prazo já ter passado — só vi um pagamento menor do que eu esperava e fui investigar.
Aqui está o que encontrei: os Provedores de Finalidade da Babylon não conseguem rotacionar suas chaves. Uma vez que um FP registra sua chave EOTS e sua chave Genesis, essa identidade é permanente — não dá para trocar uma chave comprometida como você faria na maioria das redes de validadores. Isso está diretamente ligado ao design de slashing: se um provedor fizer double-sign, o mecanismo EOTS pode revelar o material de chave necessário para puni-lo. A identidade permanente é o que torna essa ameaça real.
Eu tinha assumido que a rotação de chaves era apenas uma higiene operacional padrão em qualquer lugar. Aqui é o oposto — o protocolo removeu deliberadamente essa flexibilidade para que a responsabilização não possa ser redefinida silenciosamente.
Isso significa que o risco real para um FP não é a criptografia, e sim sobreviver por anos a falhas de hardware, rotatividade de equipe e migrações de infraestrutura sem nunca tocar naquela chave.
Você delegaria a um provedor que opere com uma única chave permanente por anos, ou esse modelo te faz querer uma prova do plano de backup operacional deles primeiro?
@BabylonLabs_io $BABY #baby $BULLA $ON
A maioria dos validadores: rotaciona chaves quando elas são comprometidas. Os FPs da Babylon: ficam presos a uma, para sempre. Qual abordagem você confia mais?
Aqui está o que encontrei: os Provedores de Finalidade da Babylon não conseguem rotacionar suas chaves. Uma vez que um FP registra sua chave EOTS e sua chave Genesis, essa identidade é permanente — não dá para trocar uma chave comprometida como você faria na maioria das redes de validadores. Isso está diretamente ligado ao design de slashing: se um provedor fizer double-sign, o mecanismo EOTS pode revelar o material de chave necessário para puni-lo. A identidade permanente é o que torna essa ameaça real.
Eu tinha assumido que a rotação de chaves era apenas uma higiene operacional padrão em qualquer lugar. Aqui é o oposto — o protocolo removeu deliberadamente essa flexibilidade para que a responsabilização não possa ser redefinida silenciosamente.
Isso significa que o risco real para um FP não é a criptografia, e sim sobreviver por anos a falhas de hardware, rotatividade de equipe e migrações de infraestrutura sem nunca tocar naquela chave.
Você delegaria a um provedor que opere com uma única chave permanente por anos, ou esse modelo te faz querer uma prova do plano de backup operacional deles primeiro?
@BabylonLabs_io $BABY #baby $BULLA $ON
A maioria dos validadores: rotaciona chaves quando elas são comprometidas. Os FPs da Babylon: ficam presos a uma, para sempre. Qual abordagem você confia mais?
Rotation flexibility 🔄
0%
Permanent accountability 🔒
100%
Neither convinces me 🤷
0%
1 Votos • Votação encerrada
10
6
766
·
--
Notei algo estranho enquanto jogava um jogo online.
Dois jogadores começaram com os mesmos recursos.
Mesmas regras.
Mesma oportunidade.
Mas depois de um tempo, um deles estava sempre à frente.
Não porque tivesse mais.
Mas porque ele se movia primeiro… todas as vezes.
Eles enxergavam oportunidades antes.
Eles reagiam mais rápido.
Eles se posicionavam antes mesmo de outros perceberem o que estava acontecendo.
O jogo era justo.
Mas os resultados não eram.
Isso ficou comigo enquanto eu analisava o Babylon.
Antes, eu achava que sistemas como esse eram, principalmente, sobre segurança.
Se o Bitcoin assegura a camada base,
se tudo é verificável,
se ninguém consegue trapacear…
então o sistema é justo.
Mas agora eu não tenho tanta certeza.
Porque o Babylon separa funções de um jeito que é fácil de ignorar.
O BTC fornece o peso.
Mas a coordenação—por meio de provedores de finalização e da participação entre cadeias—decide como esse peso é, de fato, usado.
Ou seja:
Nem todo mundo está jogando o mesmo jogo.
Alguns participantes estão apenas reagindo ao sistema.
Outros estão moldando-o em tempo real.
E com o tempo, essa diferença se acumula.
Não porque as regras são quebradas.
Mas porque tempo e coordenação viram uma vantagem.
Então a pergunta não é só:
“Será que o sistema é sem confiança?”
Talvez seja:
“Quem consegue consistentemente agir primeiro dentro desse sistema?”
Porque se o mesmo grupo continuar enxergando, reagindo e se posicionando mais cedo do que todo mundo…
então o sistema pode continuar totalmente sem permissão—
e ainda assim concentrar vantagem.
Eu não acho que isso seja uma falha.
Mas isso muda a forma como eu penso sobre isso.
O Babylon não apenas estende a utilidade do Bitcoin.
Ele cria um sistema em que
segurança é compartilhada… mas vantagem talvez não seja.
E eu ainda estou tentando entender como isso se desenrola à medida que mais valor passa por ele.
@babylonlabs_io
#baby $BABY #Babylon #baby $BABY
Notei algo estranho enquanto jogava um jogo online.
Dois jogadores começaram com os mesmos recursos.
Mesmas regras.
Mesma oportunidade.
Mas depois de um tempo, um deles estava sempre à frente.
Não porque tivesse mais.
Mas porque ele se movia primeiro… todas as vezes.
Eles enxergavam oportunidades antes.
Eles reagiam mais rápido.
Eles se posicionavam antes mesmo de outros perceberem o que estava acontecendo.
O jogo era justo.
Mas os resultados não eram.
Isso ficou comigo enquanto eu analisava o Babylon.
Antes, eu achava que sistemas como esse eram, principalmente, sobre segurança.
Se o Bitcoin assegura a camada base,
se tudo é verificável,
se ninguém consegue trapacear…
então o sistema é justo.
Mas agora eu não tenho tanta certeza.
Porque o Babylon separa funções de um jeito que é fácil de ignorar.
O BTC fornece o peso.
Mas a coordenação—por meio de provedores de finalização e da participação entre cadeias—decide como esse peso é, de fato, usado.
Ou seja:
Nem todo mundo está jogando o mesmo jogo.
Alguns participantes estão apenas reagindo ao sistema.
Outros estão moldando-o em tempo real.
E com o tempo, essa diferença se acumula.
Não porque as regras são quebradas.
Mas porque tempo e coordenação viram uma vantagem.
Então a pergunta não é só:
“Será que o sistema é sem confiança?”
Talvez seja:
“Quem consegue consistentemente agir primeiro dentro desse sistema?”
Porque se o mesmo grupo continuar enxergando, reagindo e se posicionando mais cedo do que todo mundo…
então o sistema pode continuar totalmente sem permissão—
e ainda assim concentrar vantagem.
Eu não acho que isso seja uma falha.
Mas isso muda a forma como eu penso sobre isso.
O Babylon não apenas estende a utilidade do Bitcoin.
Ele cria um sistema em que
segurança é compartilhada… mas vantagem talvez não seja.
E eu ainda estou tentando entender como isso se desenrola à medida que mais valor passa por ele.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
Dois jogadores começaram com os mesmos recursos.
Mesmas regras.
Mesma oportunidade.
Mas depois de um tempo, um deles estava sempre à frente.
Não porque tivesse mais.
Mas porque ele se movia primeiro… todas as vezes.
Eles enxergavam oportunidades antes.
Eles reagiam mais rápido.
Eles se posicionavam antes mesmo de outros perceberem o que estava acontecendo.
O jogo era justo.
Mas os resultados não eram.
Isso ficou comigo enquanto eu analisava o Babylon.
Antes, eu achava que sistemas como esse eram, principalmente, sobre segurança.
Se o Bitcoin assegura a camada base,
se tudo é verificável,
se ninguém consegue trapacear…
então o sistema é justo.
Mas agora eu não tenho tanta certeza.
Porque o Babylon separa funções de um jeito que é fácil de ignorar.
O BTC fornece o peso.
Mas a coordenação—por meio de provedores de finalização e da participação entre cadeias—decide como esse peso é, de fato, usado.
Ou seja:
Nem todo mundo está jogando o mesmo jogo.
Alguns participantes estão apenas reagindo ao sistema.
Outros estão moldando-o em tempo real.
E com o tempo, essa diferença se acumula.
Não porque as regras são quebradas.
Mas porque tempo e coordenação viram uma vantagem.
Então a pergunta não é só:
“Será que o sistema é sem confiança?”
Talvez seja:
“Quem consegue consistentemente agir primeiro dentro desse sistema?”
Porque se o mesmo grupo continuar enxergando, reagindo e se posicionando mais cedo do que todo mundo…
então o sistema pode continuar totalmente sem permissão—
e ainda assim concentrar vantagem.
Eu não acho que isso seja uma falha.
Mas isso muda a forma como eu penso sobre isso.
O Babylon não apenas estende a utilidade do Bitcoin.
Ele cria um sistema em que
segurança é compartilhada… mas vantagem talvez não seja.
E eu ainda estou tentando entender como isso se desenrola à medida que mais valor passa por ele.
@BabylonLabs_io
#baby $BABY #Babylon #baby $BABY
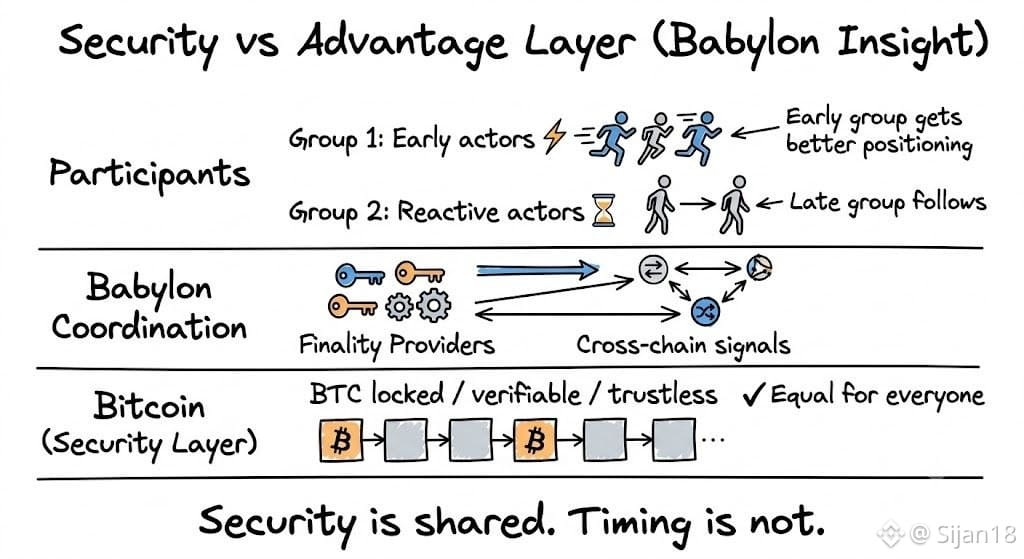
2
1
113
·
--
#baby $BABY
Geralmente pensamos que flexibilidade é uma força.
Mais opções.
Mais adaptabilidade.
Mais maneiras de reagir.
Mas analisar projetos de cofres de Bitcoin usados por me fez questionar isso.
E se a flexibilidade for, na verdade, onde os sistemas são explorados?
Em vez de decidir o que fazer depois que os fundos são bloqueados…
A abordagem da Babylon define resultados antes de qualquer coisa acontecer.
Não é apenas um caminho.
Um mapa completo de resultados possíveis.
No começo, parece restritivo.
Mas então você percebe:
Ninguém pode improvisar depois.
Ninguém pode “ajustar” condições no meio do processo.
Nenhuma mudança silenciosa de regras.
Essa rigidez elimina uma categoria inteira de risco.
Não é para ser dinâmico.
É para ser definitivo.
E essa é uma filosofia de design bem diferente da maioria das plataformas de contratos inteligentes.
Agora estou pensando:
À medida que os sistemas ficam mais complexos, a flexibilidade realmente aumenta o risco em vez de reduzi-lo?
Porque se toda ação possível é conhecida com antecedência…
não sobra nada para manipular.
#baby $BABY @babylonlabs_io
#baby $BABY
Geralmente pensamos que flexibilidade é uma força.
Mais opções.
Mais adaptabilidade.
Mais maneiras de reagir.
Mas analisar projetos de cofres de Bitcoin usados por me fez questionar isso.
E se a flexibilidade for, na verdade, onde os sistemas são explorados?
Em vez de decidir o que fazer depois que os fundos são bloqueados…
A abordagem da Babylon define resultados antes de qualquer coisa acontecer.
Não é apenas um caminho.
Um mapa completo de resultados possíveis.
No começo, parece restritivo.
Mas então você percebe:
Ninguém pode improvisar depois.
Ninguém pode “ajustar” condições no meio do processo.
Nenhuma mudança silenciosa de regras.
Essa rigidez elimina uma categoria inteira de risco.
Não é para ser dinâmico.
É para ser definitivo.
E essa é uma filosofia de design bem diferente da maioria das plataformas de contratos inteligentes.
Agora estou pensando:
À medida que os sistemas ficam mais complexos, a flexibilidade realmente aumenta o risco em vez de reduzi-lo?
Porque se toda ação possível é conhecida com antecedência…
não sobra nada para manipular.
#baby $BABY @BabylonLabs_io
Geralmente pensamos que flexibilidade é uma força.
Mais opções.
Mais adaptabilidade.
Mais maneiras de reagir.
Mas analisar projetos de cofres de Bitcoin usados por me fez questionar isso.
E se a flexibilidade for, na verdade, onde os sistemas são explorados?
Em vez de decidir o que fazer depois que os fundos são bloqueados…
A abordagem da Babylon define resultados antes de qualquer coisa acontecer.
Não é apenas um caminho.
Um mapa completo de resultados possíveis.
No começo, parece restritivo.
Mas então você percebe:
Ninguém pode improvisar depois.
Ninguém pode “ajustar” condições no meio do processo.
Nenhuma mudança silenciosa de regras.
Essa rigidez elimina uma categoria inteira de risco.
Não é para ser dinâmico.
É para ser definitivo.
E essa é uma filosofia de design bem diferente da maioria das plataformas de contratos inteligentes.
Agora estou pensando:
À medida que os sistemas ficam mais complexos, a flexibilidade realmente aumenta o risco em vez de reduzi-lo?
Porque se toda ação possível é conhecida com antecedência…
não sobra nada para manipular.
#baby $BABY @BabylonLabs_io
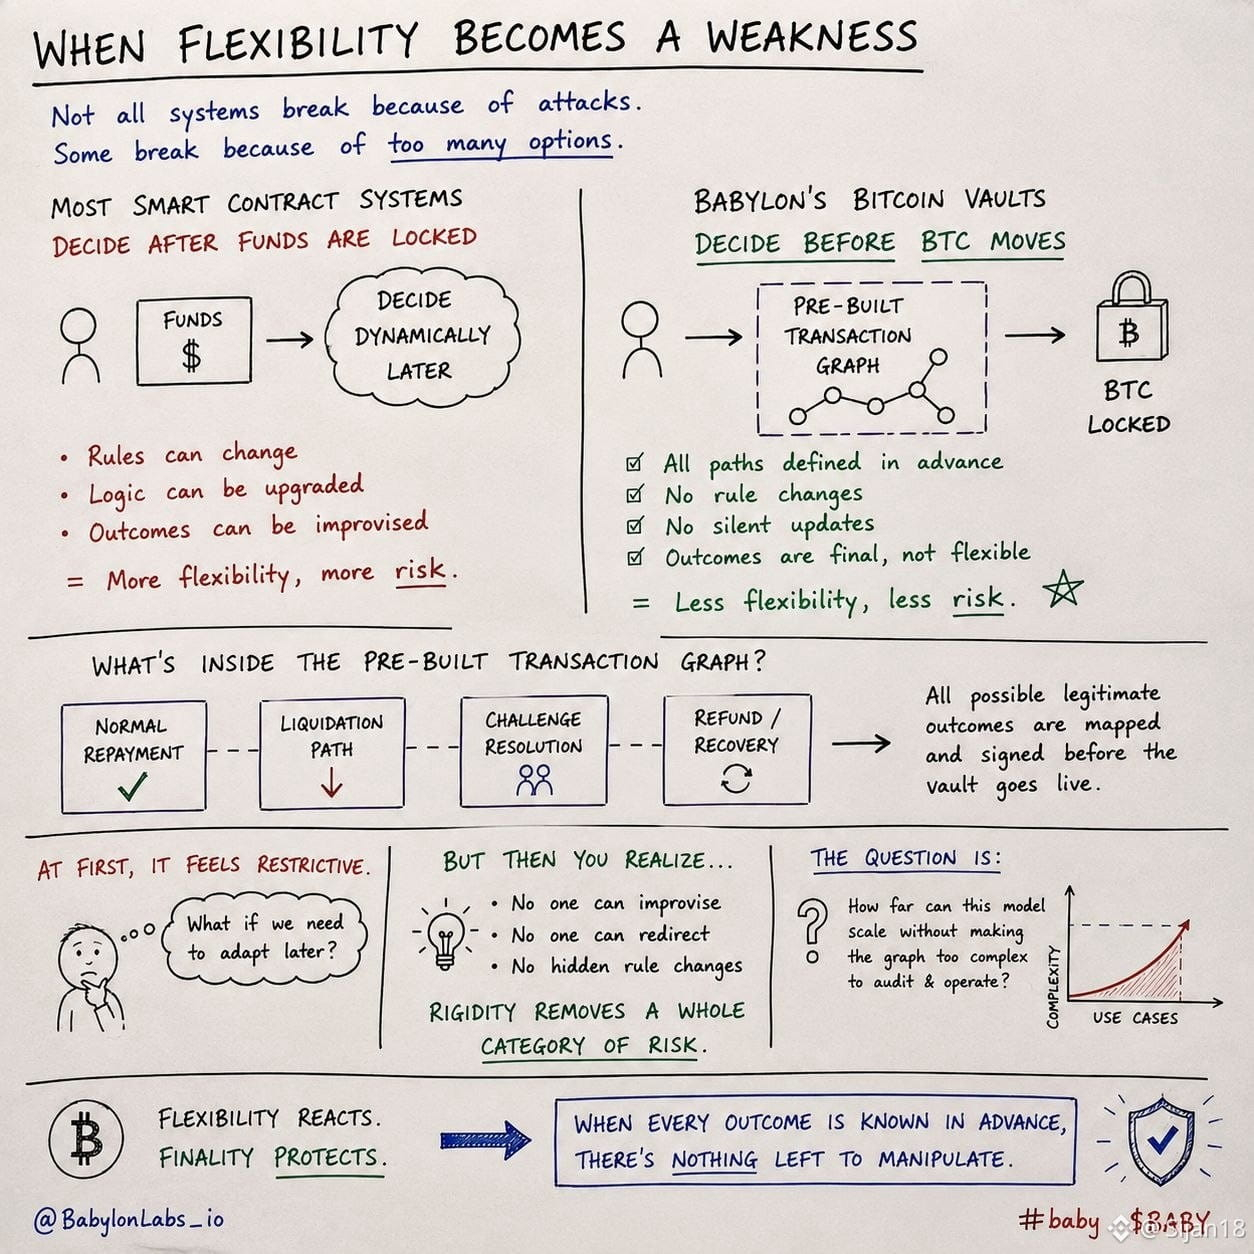
2
2
109
·
--
Eu estava a um clique de fazer de novo.
Algumas noites atrás, eu abri a minha carteira, olhei meu BTC e pensei: “Eu provavelmente deveria colocar isso para trabalhar.”
Nada emocional. Sem urgência.
Só hábito.
Meu cérebro já tinha os passos alinhados: envolver → fazer a ponte → depositar.
Eu já fiz isso antes. Funciona.
Então eu avancei…
…e então parei bem antes de confirmar.
Não porque eu tivesse medo de perder fundos.
Mas porque alguma coisa pareceu estranha de um jeito que eu não conseguia explicar.
Não era risco.
Era como tudo parecia automático.
Como se eu não estivesse mais tomando uma decisão — apenas seguindo um processo que eu tinha repetido tantas vezes a ponto de parar de questionar.
E é essa a parte que me incomodou.
Quando é que “usar Bitcoin” começou a significar movê-lo para longe do Bitcoin?
Quando isso virou normal?
Essa pergunta ficou comigo por mais tempo do que a própria transação teria.
E é exatamente por isso que os Trustless Bitcoin Vaults chamaram minha atenção.
Não porque prometem rendimento. Não porque é mais uma camada de empréstimos.
Mas porque eles desafiam esse primeiro passo.
E se tornar o Bitcoin útil nunca tivesse exigido sair do Bitcoin em primeiro lugar?
E se a gente simplesmente aceitasse esse caminho porque era o único disponível na época?
Eu não sei se o TBV resolve isso totalmente ainda.
Mas eu sei uma coisa—
No momento em que você para bem antes de clicar em confirmar… e percebe que, na verdade, você não sabe por que está fazendo algo mais…
é normalmente aí que começa a mudança.
@babylonlabs_io
$BABY #baby #Babylon i
#baby $BABY
Eu estava a um clique de fazer de novo.
Algumas noites atrás, eu abri a minha carteira, olhei meu BTC e pensei: “Eu provavelmente deveria colocar isso para trabalhar.”
Nada emocional. Sem urgência.
Só hábito.
Meu cérebro já tinha os passos alinhados: envolver → fazer a ponte → depositar.
Eu já fiz isso antes. Funciona.
Então eu avancei…
…e então parei bem antes de confirmar.
Não porque eu tivesse medo de perder fundos.
Mas porque alguma coisa pareceu estranha de um jeito que eu não conseguia explicar.
Não era risco.
Era como tudo parecia automático.
Como se eu não estivesse mais tomando uma decisão — apenas seguindo um processo que eu tinha repetido tantas vezes a ponto de parar de questionar.
E é essa a parte que me incomodou.
Quando é que “usar Bitcoin” começou a significar movê-lo para longe do Bitcoin?
Quando isso virou normal?
Essa pergunta ficou comigo por mais tempo do que a própria transação teria.
E é exatamente por isso que os Trustless Bitcoin Vaults chamaram minha atenção.
Não porque prometem rendimento. Não porque é mais uma camada de empréstimos.
Mas porque eles desafiam esse primeiro passo.
E se tornar o Bitcoin útil nunca tivesse exigido sair do Bitcoin em primeiro lugar?
E se a gente simplesmente aceitasse esse caminho porque era o único disponível na época?
Eu não sei se o TBV resolve isso totalmente ainda.
Mas eu sei uma coisa—
No momento em que você para bem antes de clicar em confirmar… e percebe que, na verdade, você não sabe por que está fazendo algo mais…
é normalmente aí que começa a mudança.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
Algumas noites atrás, eu abri a minha carteira, olhei meu BTC e pensei: “Eu provavelmente deveria colocar isso para trabalhar.”
Nada emocional. Sem urgência.
Só hábito.
Meu cérebro já tinha os passos alinhados: envolver → fazer a ponte → depositar.
Eu já fiz isso antes. Funciona.
Então eu avancei…
…e então parei bem antes de confirmar.
Não porque eu tivesse medo de perder fundos.
Mas porque alguma coisa pareceu estranha de um jeito que eu não conseguia explicar.
Não era risco.
Era como tudo parecia automático.
Como se eu não estivesse mais tomando uma decisão — apenas seguindo um processo que eu tinha repetido tantas vezes a ponto de parar de questionar.
E é essa a parte que me incomodou.
Quando é que “usar Bitcoin” começou a significar movê-lo para longe do Bitcoin?
Quando isso virou normal?
Essa pergunta ficou comigo por mais tempo do que a própria transação teria.
E é exatamente por isso que os Trustless Bitcoin Vaults chamaram minha atenção.
Não porque prometem rendimento. Não porque é mais uma camada de empréstimos.
Mas porque eles desafiam esse primeiro passo.
E se tornar o Bitcoin útil nunca tivesse exigido sair do Bitcoin em primeiro lugar?
E se a gente simplesmente aceitasse esse caminho porque era o único disponível na época?
Eu não sei se o TBV resolve isso totalmente ainda.
Mas eu sei uma coisa—
No momento em que você para bem antes de clicar em confirmar… e percebe que, na verdade, você não sabe por que está fazendo algo mais…
é normalmente aí que começa a mudança.
@BabylonLabs_io
$BABY #baby #Babylon i
#baby $BABY
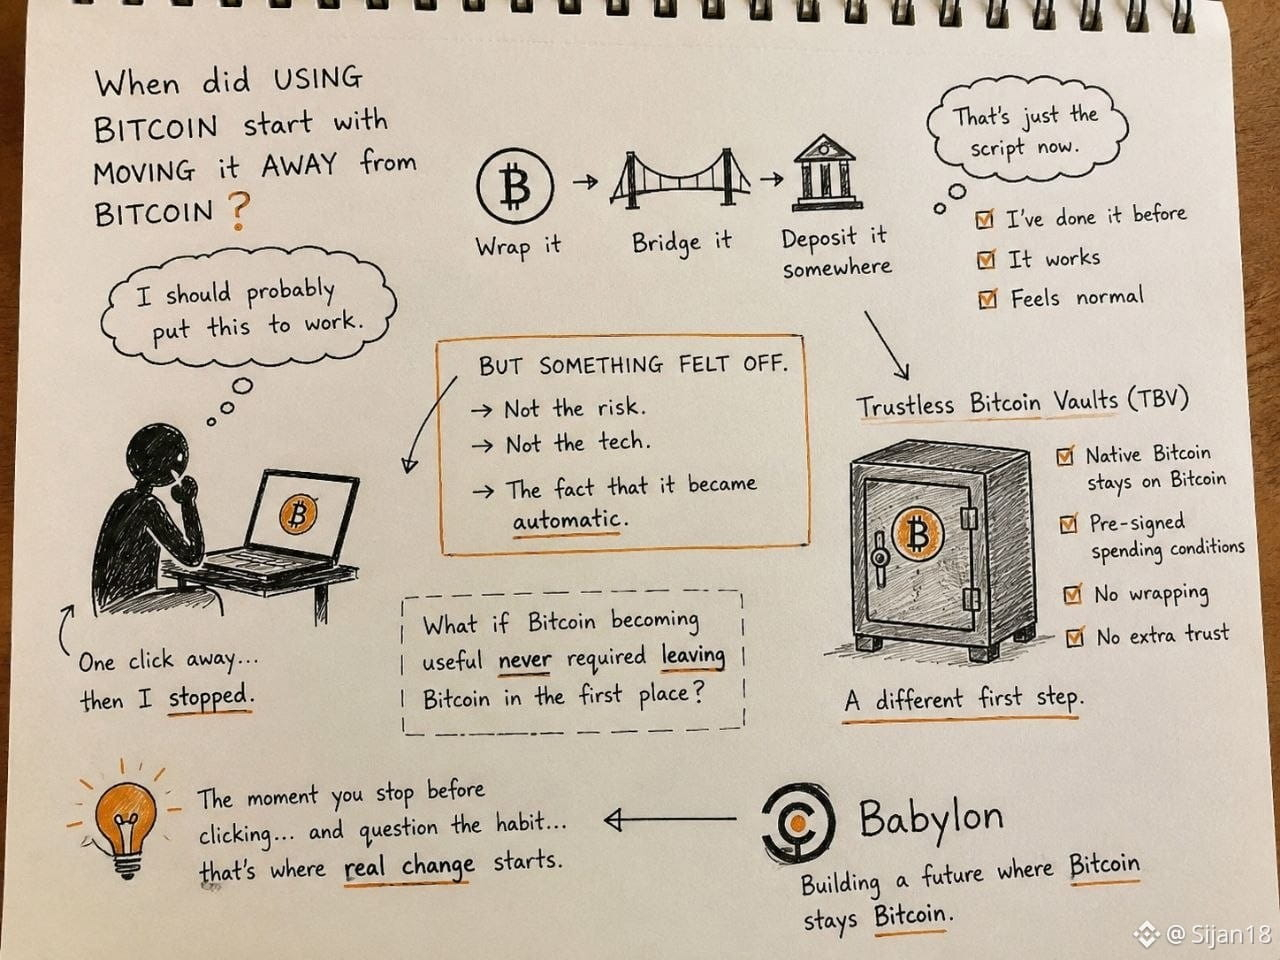
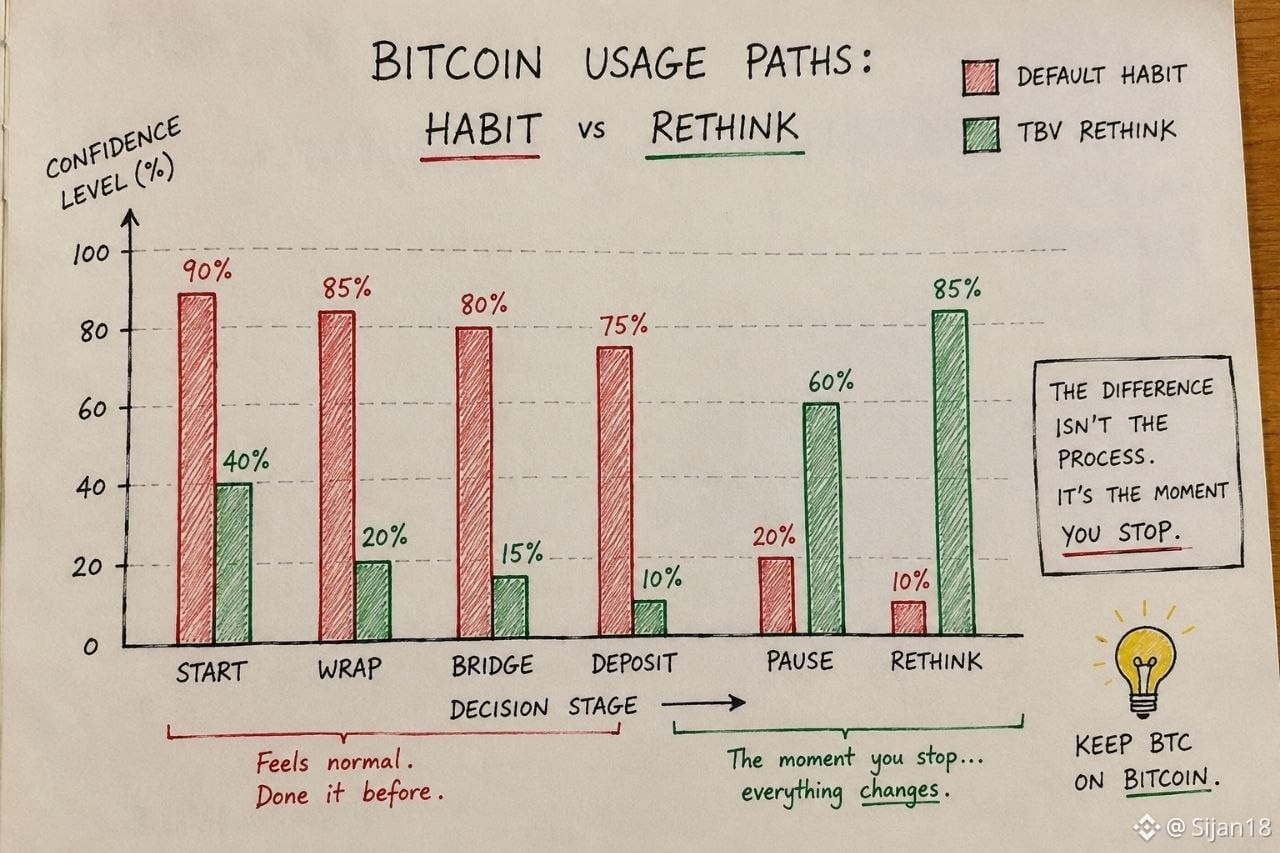
12
8
293
·
--
Acho que a cripto tem o hábito de resolver o compromisso de ontem em vez de perguntar por que esse compromisso existiu.
Pegue o Bitcoin.
Por anos, se você quisesse colocar BTC para trabalhar, a conversa normalmente começava com a alteração de algo.
Envolva-o. Faça uma ponte. Deposite em algum lugar. Aceite mais uma camada.
Ninguém mais questionava o primeiro passo.
Isso virou normal.
É essa a parte que acho interessante nos Cofres de Bitcoin sem Confiança.
Eles não começam perguntando, "Como podemos mover Bitcoin?"
Eles começam perguntando, "E se mover Bitcoin nunca foi o ponto de partida certo?"
Essas parecem perguntas semelhantes.
Eu não acho que sejam.
Uma assume que o compromisso é inevitável.
A outra questiona se esse compromisso era necessário antes de tudo.
Essa é uma filosofia de design bem diferente.
Talvez, daqui a alguns anos, as pessoas não se lembrem do TBV porque ele introduziu mais um produto de empréstimo.
Talvez se lembrem dele porque ele mudou, de forma silenciosa, a primeira pergunta que desenvolvedores faziam ao construir com Bitcoin.
@babylonlabs_io
$BABY #baby #Babylon
Acho que a cripto tem o hábito de resolver o compromisso de ontem em vez de perguntar por que esse compromisso existiu.
Pegue o Bitcoin.
Por anos, se você quisesse colocar BTC para trabalhar, a conversa normalmente começava com a alteração de algo.
Envolva-o. Faça uma ponte. Deposite em algum lugar. Aceite mais uma camada.
Ninguém mais questionava o primeiro passo.
Isso virou normal.
É essa a parte que acho interessante nos Cofres de Bitcoin sem Confiança.
Eles não começam perguntando, "Como podemos mover Bitcoin?"
Eles começam perguntando, "E se mover Bitcoin nunca foi o ponto de partida certo?"
Essas parecem perguntas semelhantes.
Eu não acho que sejam.
Uma assume que o compromisso é inevitável.
A outra questiona se esse compromisso era necessário antes de tudo.
Essa é uma filosofia de design bem diferente.
Talvez, daqui a alguns anos, as pessoas não se lembrem do TBV porque ele introduziu mais um produto de empréstimo.
Talvez se lembrem dele porque ele mudou, de forma silenciosa, a primeira pergunta que desenvolvedores faziam ao construir com Bitcoin.
@BabylonLabs_io
$BABY #baby #Babylon
Pegue o Bitcoin.
Por anos, se você quisesse colocar BTC para trabalhar, a conversa normalmente começava com a alteração de algo.
Envolva-o. Faça uma ponte. Deposite em algum lugar. Aceite mais uma camada.
Ninguém mais questionava o primeiro passo.
Isso virou normal.
É essa a parte que acho interessante nos Cofres de Bitcoin sem Confiança.
Eles não começam perguntando, "Como podemos mover Bitcoin?"
Eles começam perguntando, "E se mover Bitcoin nunca foi o ponto de partida certo?"
Essas parecem perguntas semelhantes.
Eu não acho que sejam.
Uma assume que o compromisso é inevitável.
A outra questiona se esse compromisso era necessário antes de tudo.
Essa é uma filosofia de design bem diferente.
Talvez, daqui a alguns anos, as pessoas não se lembrem do TBV porque ele introduziu mais um produto de empréstimo.
Talvez se lembrem dele porque ele mudou, de forma silenciosa, a primeira pergunta que desenvolvedores faziam ao construir com Bitcoin.
@BabylonLabs_io
$BABY #baby #Babylon
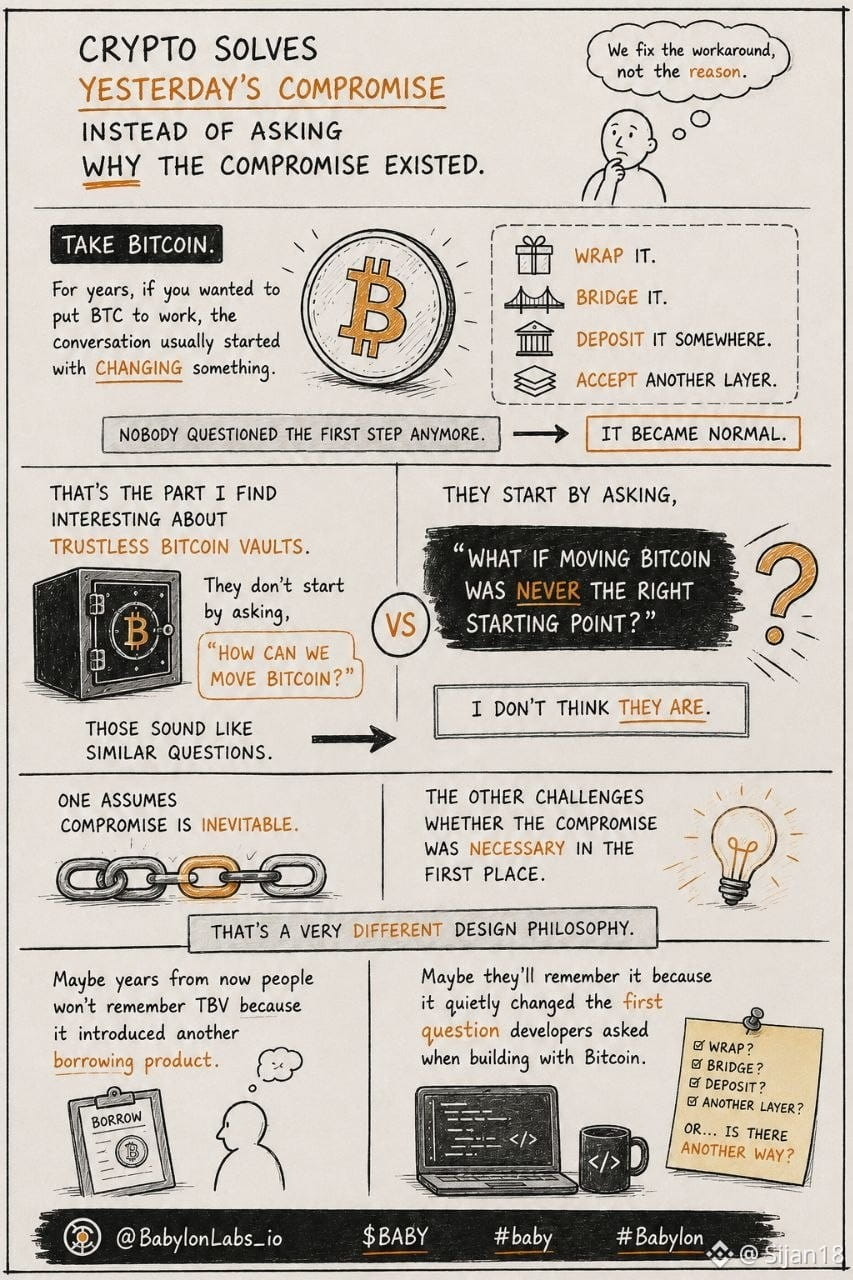
7
5
214
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
FedRateWatch
1.1M visualizações
5,491 a discutir
Participe e ganhe recompensas de tráfego na nossa campanha de hashtag em alta
✨Tema: Setembro do FOMC — Qual será o próximo movimento do Fed?
👉Como participar:
Publique uma postagem ou artigo curto com a hashtag #FedRateWatch
Crie conteúdo com base nos ângulos abaixo:
- O núcleo do CPI de agosto subiu 0,3% mês a mês, e as chances de um aumento de 25 pb esta semana agora estão perto de 90%. Você antecipa um aumento de taxa esta semana? É algo pontual, ou o início de um ciclo de altas mais longo?
- Se o aumento acontecer, como isso se reflete em BTC, ações de tecnologia e ouro? Em alta ou em baixa?
- Como você planeja operar a seguir? Compartilhe sua operação/posições de BTC, ações ou ouro com nosso widget de compartilhamento de trades.
⏰Período da campanha:
- 2026-09-15 11:00 - 2026-09-17 3:00 UTC
🎁Recompensa:
- As postagens qualificadas que cumprirem as diretrizes acima e tiverem mais de 100 palavras serão revisadas e poderão receber um impulso aleatório de tráfego de 500 a 3.000 visualizações. Você receberá uma notificação do secretário da sua seção no feed caso sua postagem seja selecionada.
- Tenha a chance de ter seu artigo em destaque na Binance Square Official
Precisa de ideias para sua postagem? Acesse a página do tema #FedRateWatch ou a Square Guide on How to Post for Better Reach.
Binance Square Official
·588 gostos
·1.4M visualizações
ZcashRises6%
4,892 visualizações
139 a discutir
XRPSinks10%
2,092 visualizações
93 a discutir