
786 隐狼
10.7k Publicações
786 隐狼
 Square verificado+
Denunciar
Bloquear Utilizador
I don't predict markets — I read them. 🐺
Daily signals | Chart analysis | Real moves
Verified Creator | Wolves don't follow — they lead
Aberto ao trading
Trader Ocasional
3.8 ano(s)
855 A seguir
39.1K+ Seguidores
6.2K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Vídeos
Em direto
·
--
#BTCRebounds80K
O Bitcoin voltou aos US$ 80 mil. A linha do tempo está comemorando. 🎉
Mas veja o que está por baixo 👇
📉 Os ETFs continuam vendendo — 3º dia consecutivo de saídas.
💸 A alta foi impulsionada principalmente por liquidações, não por novos compradores — o open interest mal se mexeu.
😨 O Índice de Medo e Ganância ainda indica “Medo” — 37.
O preço subiu. O dinheiro não acompanhou.
Então, antes de chamar isso de recuperação, pergunte:
Isso é demanda real — ou um short squeeze disfarçado de rali?
$BTC #Bitcoin #CryptoNews
Siga o sinal, não o ruído. 🐺
#BTCRebounds80K
O Bitcoin voltou aos US$ 80 mil. A linha do tempo está comemorando. 🎉
Mas veja o que está por baixo 👇
📉 Os ETFs continuam vendendo — 3º dia consecutivo de saídas.
💸 A alta foi impulsionada principalmente por liquidações, não por novos compradores — o open interest mal se mexeu.
😨 O Índice de Medo e Ganância ainda indica “Medo” — 37.
O preço subiu. O dinheiro não acompanhou.
Então, antes de chamar isso de recuperação, pergunte:
Isso é demanda real — ou um short squeeze disfarçado de rali?
$BTC #Bitcoin #CryptoNews
Siga o sinal, não o ruído. 🐺
O Bitcoin voltou aos US$ 80 mil. A linha do tempo está comemorando. 🎉
Mas veja o que está por baixo 👇
📉 Os ETFs continuam vendendo — 3º dia consecutivo de saídas.
💸 A alta foi impulsionada principalmente por liquidações, não por novos compradores — o open interest mal se mexeu.
😨 O Índice de Medo e Ganância ainda indica “Medo” — 37.
O preço subiu. O dinheiro não acompanhou.
Então, antes de chamar isso de recuperação, pergunte:
Isso é demanda real — ou um short squeeze disfarçado de rali?
$BTC #Bitcoin #CryptoNews
Siga o sinal, não o ruído. 🐺
1
219
·
--
🎙️ Previsão das ações da Nvidia: a NVDA vai subir na segunda-feira? COMPRE, MANTENHA OU ESPERE?
Encerrado
01 h 09 min. 08 seg.
75
0
0
·
--
Outubro foi o segundo pior mês de outubro do Ethereum desde 2016. Queda de 16,1%.
As saídas foram barulhentas. O fundo de ETH da BlackRock perdeu cerca de US$ 1,32 bilhão em um mês. As manchetes chamaram isso de capitulação.
Mas capitulação é apenas metade de uma transação.
Enquanto o varejo e os ETFs vendiam, uma empresa — BitMine
— acumulava discretamente. Em 1º de novembro, ela detém 6.060.506 ETH.
Isso é cerca de 4,9% de todo Ether existente, parado em um único tesouro.
Leia isso de novo. Durante o medo, a oferta não desapareceu. Ela trocou de mãos — de pessoas que precisavam sair, para alguém construindo uma posição medida em percentuais de toda a rede.
Essa é a parte que os candles vermelhos nunca mostram. Cada venda em pânico tem um comprador do outro lado — e esse comprador quase nunca compartilha o seu horizonte de tempo. Você está reagindo a um mês. Eles estão se posicionando para anos.
É assim que a oferta se concentra silenciosamente durante o medo — não em um crash, mas em uma transferência.
Então, antes da sua próxima saída motivada pelo medo, faça a pergunta que o gráfico não vai responder:
𝑾𝒉𝒐 𝒊𝒔 𝒐𝒏 𝒕𝒉𝒆 𝒐𝒕𝒉𝒆𝒓 𝒔𝒊𝒅𝒆 𝒐𝒇 𝒚𝒐𝒖𝒓 𝒕𝒓𝒂𝒅𝒆 — 𝒂𝒏𝒅 𝒘𝒉𝒂𝒕 𝒅𝒐 𝒕𝒉𝒆𝒚 𝒌𝒏𝒐𝒘 𝒕𝒉𝒂𝒕 𝒚𝒐𝒖𝒓 𝒑𝒂𝒏𝒊𝒄 𝒅𝒐𝒆𝒔𝒏’𝒕?
$ETH #Ethereum #crypto #786CryptoWolf
𝑭𝒐𝒍𝒍𝒐𝒘 𝒕𝒉𝒆 𝒔𝒊𝒈𝒏𝒂𝒍, 𝒏𝒐𝒕 𝒕𝒉𝒆 𝒏𝒐𝒊𝒔𝒆. 🐺
Outubro foi o segundo pior mês de outubro do Ethereum desde 2016. Queda de 16,1%.
As saídas foram barulhentas. O fundo de ETH da BlackRock perdeu cerca de US$ 1,32 bilhão em um mês. As manchetes chamaram isso de capitulação.
Mas capitulação é apenas metade de uma transação.
Enquanto o varejo e os ETFs vendiam, uma empresa — BitMine
— acumulava discretamente. Em 1º de novembro, ela detém 6.060.506 ETH.
Isso é cerca de 4,9% de todo Ether existente, parado em um único tesouro.
Leia isso de novo. Durante o medo, a oferta não desapareceu. Ela trocou de mãos — de pessoas que precisavam sair, para alguém construindo uma posição medida em percentuais de toda a rede.
Essa é a parte que os candles vermelhos nunca mostram. Cada venda em pânico tem um comprador do outro lado — e esse comprador quase nunca compartilha o seu horizonte de tempo. Você está reagindo a um mês. Eles estão se posicionando para anos.
É assim que a oferta se concentra silenciosamente durante o medo — não em um crash, mas em uma transferência.
Então, antes da sua próxima saída motivada pelo medo, faça a pergunta que o gráfico não vai responder:
𝑾𝒉𝒐 𝒊𝒔 𝒐𝒏 𝒕𝒉𝒆 𝒐𝒕𝒉𝒆𝒓 𝒔𝒊𝒅𝒆 𝒐𝒇 𝒚𝒐𝒖𝒓 𝒕𝒓𝒂𝒅𝒆 — 𝒂𝒏𝒅 𝒘𝒉𝒂𝒕 𝒅𝒐 𝒕𝒉𝒆𝒚 𝒌𝒏𝒐𝒘 𝒕𝒉𝒂𝒕 𝒚𝒐𝒖𝒓 𝒑𝒂𝒏𝒊𝒄 𝒅𝒐𝒆𝒔𝒏’𝒕?
$ETH #Ethereum #crypto #786CryptoWolf
𝑭𝒐𝒍𝒍𝒐𝒘 𝒕𝒉𝒆 𝒔𝒊𝒈𝒏𝒂𝒍, 𝒏𝒐𝒕 𝒕𝒉𝒆 𝒏𝒐𝒊𝒔𝒆. 🐺
As saídas foram barulhentas. O fundo de ETH da BlackRock perdeu cerca de US$ 1,32 bilhão em um mês. As manchetes chamaram isso de capitulação.
Mas capitulação é apenas metade de uma transação.
Enquanto o varejo e os ETFs vendiam, uma empresa — BitMine
— acumulava discretamente. Em 1º de novembro, ela detém 6.060.506 ETH.
Isso é cerca de 4,9% de todo Ether existente, parado em um único tesouro.
Leia isso de novo. Durante o medo, a oferta não desapareceu. Ela trocou de mãos — de pessoas que precisavam sair, para alguém construindo uma posição medida em percentuais de toda a rede.
Essa é a parte que os candles vermelhos nunca mostram. Cada venda em pânico tem um comprador do outro lado — e esse comprador quase nunca compartilha o seu horizonte de tempo. Você está reagindo a um mês. Eles estão se posicionando para anos.
É assim que a oferta se concentra silenciosamente durante o medo — não em um crash, mas em uma transferência.
Então, antes da sua próxima saída motivada pelo medo, faça a pergunta que o gráfico não vai responder:
𝑾𝒉𝒐 𝒊𝒔 𝒐𝒏 𝒕𝒉𝒆 𝒐𝒕𝒉𝒆𝒓 𝒔𝒊𝒅𝒆 𝒐𝒇 𝒚𝒐𝒖𝒓 𝒕𝒓𝒂𝒅𝒆 — 𝒂𝒏𝒅 𝒘𝒉𝒂𝒕 𝒅𝒐 𝒕𝒉𝒆𝒚 𝒌𝒏𝒐𝒘 𝒕𝒉𝒂𝒕 𝒚𝒐𝒖𝒓 𝒑𝒂𝒏𝒊𝒄 𝒅𝒐𝒆𝒔𝒏’𝒕?
$ETH #Ethereum #crypto #786CryptoWolf
𝑭𝒐𝒍𝒍𝒐𝒘 𝒕𝒉𝒆 𝒔𝒊𝒈𝒏𝒂𝒍, 𝒏𝒐𝒕 𝒕𝒉𝒆 𝒏𝒐𝒊𝒔𝒆. 🐺
158
·
--
Uma exchange guarda bilhões protegidos por um código que nunca foi violado.
Na semana passada, mais de US$ 6 bilhões saíram da Binance mesmo assim — o maior roubo de criptomoedas da história.
O código resistiu. O ser humano, não.
O FBI rastreou o ataque até o grupo TraderTraitor, da Coreia do Norte. O ponto de entrada não foi uma falha na blockchain nem uma brecha na criptografia. Segundo relatos, tudo começou com um único laptop comprometido — uma pessoa, manipulada por engenharia social.
Veja o que a maioria das pessoas não está percebendo enquanto verifica se seus fundos estão seguros:
A exchange mais fortificada do planeta caiu pela mesma porta por onde usuários comuns perdem dinheiro todos os dias — uma pessoa manipulada para confiar na mensagem errada.
Já vi essa porta de perto. Certa vez, uma conta falsa de “suporte” me orientou a fazer uma “correção”. A mesma técnica. Valores diferentes.
Até agora, tarefas falsas de “compensação de US$ 150” estão circulando — aproveitando-se deste mesmo ataque. Essa é a porta.
A criptografia protege suas chaves. Não protege sua atenção.
Nenhuma engenharia de segurança pode salvar você no momento em que seu próprio discernimento é sequestrado. Até a muralha mais forte tem um portão humano — e os atacantes pararam de atacar muralhas.
A verdadeira pergunta não é “minha exchange é segura?”
É: quando a próxima mensagem chegar parecendo exatamente uma oferta de ajuda — você estará seguro?
$BNB #Binance #CryptoSecurity #786CryptoWolf
Siga o sinal, não o ruído. 🐺
Uma exchange guarda bilhões protegidos por um código que nunca foi violado.
Na semana passada, mais de US$ 6 bilhões saíram da Binance mesmo assim — o maior roubo de criptomoedas da história.
O código resistiu. O ser humano, não.
O FBI rastreou o ataque até o grupo TraderTraitor, da Coreia do Norte. O ponto de entrada não foi uma falha na blockchain nem uma brecha na criptografia. Segundo relatos, tudo começou com um único laptop comprometido — uma pessoa, manipulada por engenharia social.
Veja o que a maioria das pessoas não está percebendo enquanto verifica se seus fundos estão seguros:
A exchange mais fortificada do planeta caiu pela mesma porta por onde usuários comuns perdem dinheiro todos os dias — uma pessoa manipulada para confiar na mensagem errada.
Já vi essa porta de perto. Certa vez, uma conta falsa de “suporte” me orientou a fazer uma “correção”. A mesma técnica. Valores diferentes.
Até agora, tarefas falsas de “compensação de US$ 150” estão circulando — aproveitando-se deste mesmo ataque. Essa é a porta.
A criptografia protege suas chaves. Não protege sua atenção.
Nenhuma engenharia de segurança pode salvar você no momento em que seu próprio discernimento é sequestrado. Até a muralha mais forte tem um portão humano — e os atacantes pararam de atacar muralhas.
A verdadeira pergunta não é “minha exchange é segura?”
É: quando a próxima mensagem chegar parecendo exatamente uma oferta de ajuda — você estará seguro?
$BNB #Binance #CryptoSecurity #786CryptoWolf
Siga o sinal, não o ruído. 🐺
Na semana passada, mais de US$ 6 bilhões saíram da Binance mesmo assim — o maior roubo de criptomoedas da história.
O código resistiu. O ser humano, não.
O FBI rastreou o ataque até o grupo TraderTraitor, da Coreia do Norte. O ponto de entrada não foi uma falha na blockchain nem uma brecha na criptografia. Segundo relatos, tudo começou com um único laptop comprometido — uma pessoa, manipulada por engenharia social.
Veja o que a maioria das pessoas não está percebendo enquanto verifica se seus fundos estão seguros:
A exchange mais fortificada do planeta caiu pela mesma porta por onde usuários comuns perdem dinheiro todos os dias — uma pessoa manipulada para confiar na mensagem errada.
Já vi essa porta de perto. Certa vez, uma conta falsa de “suporte” me orientou a fazer uma “correção”. A mesma técnica. Valores diferentes.
Até agora, tarefas falsas de “compensação de US$ 150” estão circulando — aproveitando-se deste mesmo ataque. Essa é a porta.
A criptografia protege suas chaves. Não protege sua atenção.
Nenhuma engenharia de segurança pode salvar você no momento em que seu próprio discernimento é sequestrado. Até a muralha mais forte tem um portão humano — e os atacantes pararam de atacar muralhas.
A verdadeira pergunta não é “minha exchange é segura?”
É: quando a próxima mensagem chegar parecendo exatamente uma oferta de ajuda — você estará seguro?
$BNB #Binance #CryptoSecurity #786CryptoWolf
Siga o sinal, não o ruído. 🐺
4
1
372
·
--
Verificado
Vi o mercado mover-se contra mim no instante em que minha intenção ficou visível. Quem já teve seu stop caçado conhece a sensação — seu nível de saída não foi vazado, ele simplesmente... ficou público.
É exatamente esse problema que @nillionnetwork está resolvendo.
Abra qualquer mapa de liquidações e você verá os níveis de saída de milhares de traders, visíveis horas antes de fazerem diferença. É por isso que a caça aos stops funciona e que as estratégias são copiadas na semana em que são lançadas.
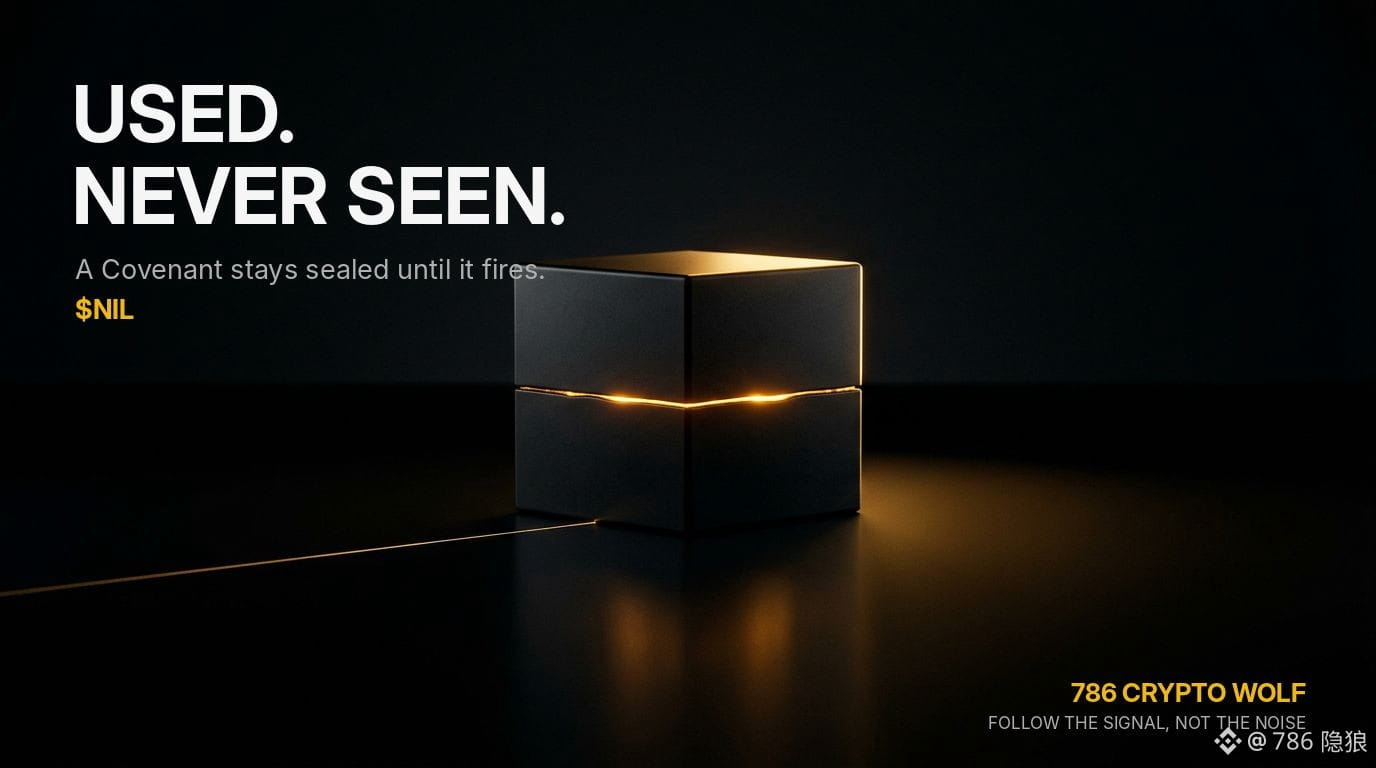
Um Covenant resolve isso — é uma instrução que ninguém consegue ler até ser acionada. Você vincula uma ordem a uma condição, um preço ou um horário, publica-a onchain totalmente criptografada e ela permanece invisível enquanto aguarda. Quando a condição se torna verdadeira, ela é revelada e executada automaticamente. Sem bot, sem keeper, sem ninguém espiando.
O que isso possibilita:
◉ Um stop loss que ninguém pode caçar
◉ Um lance selado até o encerramento do leilão
◉ Uma previsão cuja autoria você pode provar antes do evento
◉ Um pagamento que é liberado automaticamente na hora certa
E isso não é uma testnet — o primeiro lançamento da Nillion, Dusk, já está no ar na mainnet da Ethereum. Um lançamento de verdade. Crie um Covenant, execute um nó ou desenvolva com o SDK hoje mesmo.
Dusk é apenas a primeira era de um roteiro de 7 eras que vai até 2028, com mais novidades antes do fim do ano. Os mercados criptografados estão apenas começando.
Se suas ordens permanecessem invisíveis até serem executadas, você negociaria da mesma maneira?
#nil $NIL @nillionnetwork
Vi o mercado mover-se contra mim no instante em que minha intenção ficou visível. Quem já teve seu stop caçado conhece a sensação — seu nível de saída não foi vazado, ele simplesmente... ficou público.
É exatamente esse problema que @Nillion está resolvendo.
Abra qualquer mapa de liquidações e você verá os níveis de saída de milhares de traders, visíveis horas antes de fazerem diferença. É por isso que a caça aos stops funciona e que as estratégias são copiadas na semana em que são lançadas.
Um Covenant resolve isso — é uma instrução que ninguém consegue ler até ser acionada. Você vincula uma ordem a uma condição, um preço ou um horário, publica-a onchain totalmente criptografada e ela permanece invisível enquanto aguarda. Quando a condição se torna verdadeira, ela é revelada e executada automaticamente. Sem bot, sem keeper, sem ninguém espiando.
O que isso possibilita:
◉ Um stop loss que ninguém pode caçar
◉ Um lance selado até o encerramento do leilão
◉ Uma previsão cuja autoria você pode provar antes do evento
◉ Um pagamento que é liberado automaticamente na hora certa
E isso não é uma testnet — o primeiro lançamento da Nillion, Dusk, já está no ar na mainnet da Ethereum. Um lançamento de verdade. Crie um Covenant, execute um nó ou desenvolva com o SDK hoje mesmo.
Dusk é apenas a primeira era de um roteiro de 7 eras que vai até 2028, com mais novidades antes do fim do ano. Os mercados criptografados estão apenas começando.
Se suas ordens permanecessem invisíveis até serem executadas, você negociaria da mesma maneira?
#nil $NIL @Nillion
É exatamente esse problema que @Nillion está resolvendo.
Abra qualquer mapa de liquidações e você verá os níveis de saída de milhares de traders, visíveis horas antes de fazerem diferença. É por isso que a caça aos stops funciona e que as estratégias são copiadas na semana em que são lançadas.
Um Covenant resolve isso — é uma instrução que ninguém consegue ler até ser acionada. Você vincula uma ordem a uma condição, um preço ou um horário, publica-a onchain totalmente criptografada e ela permanece invisível enquanto aguarda. Quando a condição se torna verdadeira, ela é revelada e executada automaticamente. Sem bot, sem keeper, sem ninguém espiando.
O que isso possibilita:
◉ Um stop loss que ninguém pode caçar
◉ Um lance selado até o encerramento do leilão
◉ Uma previsão cuja autoria você pode provar antes do evento
◉ Um pagamento que é liberado automaticamente na hora certa
E isso não é uma testnet — o primeiro lançamento da Nillion, Dusk, já está no ar na mainnet da Ethereum. Um lançamento de verdade. Crie um Covenant, execute um nó ou desenvolva com o SDK hoje mesmo.
Dusk é apenas a primeira era de um roteiro de 7 eras que vai até 2028, com mais novidades antes do fim do ano. Os mercados criptografados estão apenas começando.
Se suas ordens permanecessem invisíveis até serem executadas, você negociaria da mesma maneira?
#nil $NIL @Nillion
5
5.6k
·
--
⚠️ Acabei de perder cerca de US$ 387 num golpe. Vou compartilhar a conversa exata para que você não caia nessa.
Eu estava trocando mensagens com o suporte da Binance por causa de um problema de acesso ao Discord que se arrastou por um tempo. No meio da conversa, um chat falso de “Suporte da Binance” me enviou uma mensagem — alegando que cuidaria da “escalada” daquele mesmo problema.
Foi isso que tornou o golpe tão convincente. Ele se encaixava perfeitamente numa conversa que eu já estava tendo.
Como o golpe funcionou:
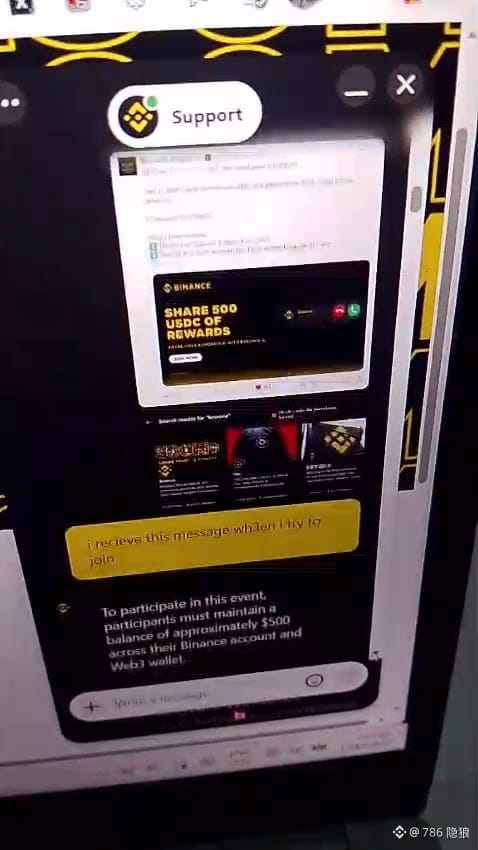
🚩 Usaram como isca o CONCURSO REAL de 500 USDC — “mantenha cerca de US$ 500 na sua conta Binance + carteira Web3 para participar”
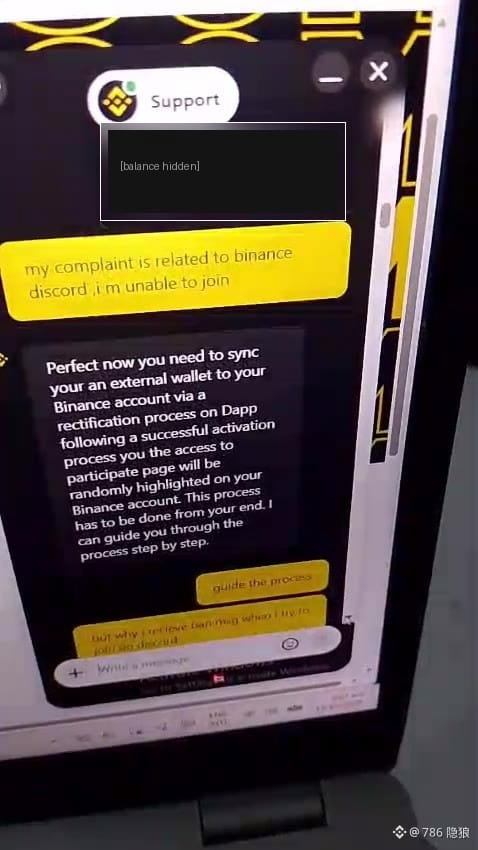
🚩 Depois, me disseram para “sincronizar minha carteira por meio de um processo de retificação em um Dapp”
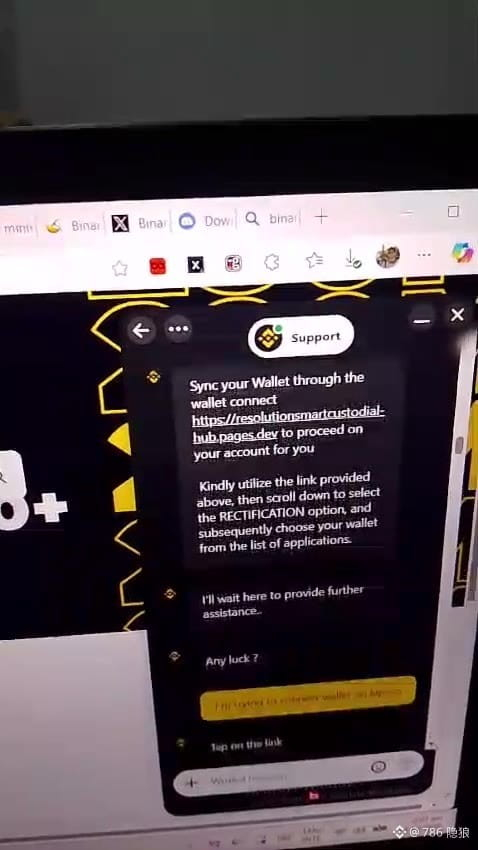
🚩 Enviaram um link externo falso → conectei minha carteira → ela foi esvaziada na hora
🚩 Depois, apareceu um token USD falso (uma isca para fazer você interagir e perder ainda mais)
A Binance NÃO tem nenhum processo de “sincronização de carteira” ou “retificação”. O suporte oficial NUNCA pede que você conecte sua carteira ou clique em links externos. Essa frase = golpe.
As capturas de tela abaixo mostram a conversa real com o golpista. Analise o padrão.
Se alguém entrar em contato dizendo ser do suporte — mesmo durante um problema que você já esteja tentando resolver — é um golpe.
Aprenda com meu erro de US$ 387 para que isso não lhe custe nada.
Siga o sinal, não o ruído. 🐺
#Binance #CryptoSecurity #ScamAlert #Web3 @Binance_Customer_Support
⚠️ Acabei de perder cerca de US$ 387 num golpe. Vou compartilhar a conversa exata para que você não caia nessa.
Eu estava trocando mensagens com o suporte da Binance por causa de um problema de acesso ao Discord que se arrastou por um tempo. No meio da conversa, um chat falso de “Suporte da Binance” me enviou uma mensagem — alegando que cuidaria da “escalada” daquele mesmo problema.
Foi isso que tornou o golpe tão convincente. Ele se encaixava perfeitamente numa conversa que eu já estava tendo.
Como o golpe funcionou:
🚩 Usaram como isca o CONCURSO REAL de 500 USDC — “mantenha cerca de US$ 500 na sua conta Binance + carteira Web3 para participar”
🚩 Depois, me disseram para “sincronizar minha carteira por meio de um processo de retificação em um Dapp”
🚩 Enviaram um link externo falso → conectei minha carteira → ela foi esvaziada na hora
🚩 Depois, apareceu um token USD falso (uma isca para fazer você interagir e perder ainda mais)
A Binance NÃO tem nenhum processo de “sincronização de carteira” ou “retificação”. O suporte oficial NUNCA pede que você conecte sua carteira ou clique em links externos. Essa frase = golpe.
As capturas de tela abaixo mostram a conversa real com o golpista. Analise o padrão.
Se alguém entrar em contato dizendo ser do suporte — mesmo durante um problema que você já esteja tentando resolver — é um golpe.
Aprenda com meu erro de US$ 387 para que isso não lhe custe nada.
Siga o sinal, não o ruído. 🐺
#Binance #CryptoSecurity #ScamAlert #Web3 @Binance Customer Support
Eu estava trocando mensagens com o suporte da Binance por causa de um problema de acesso ao Discord que se arrastou por um tempo. No meio da conversa, um chat falso de “Suporte da Binance” me enviou uma mensagem — alegando que cuidaria da “escalada” daquele mesmo problema.
Foi isso que tornou o golpe tão convincente. Ele se encaixava perfeitamente numa conversa que eu já estava tendo.
Como o golpe funcionou:
🚩 Usaram como isca o CONCURSO REAL de 500 USDC — “mantenha cerca de US$ 500 na sua conta Binance + carteira Web3 para participar”
🚩 Depois, me disseram para “sincronizar minha carteira por meio de um processo de retificação em um Dapp”
🚩 Enviaram um link externo falso → conectei minha carteira → ela foi esvaziada na hora
🚩 Depois, apareceu um token USD falso (uma isca para fazer você interagir e perder ainda mais)
A Binance NÃO tem nenhum processo de “sincronização de carteira” ou “retificação”. O suporte oficial NUNCA pede que você conecte sua carteira ou clique em links externos. Essa frase = golpe.
As capturas de tela abaixo mostram a conversa real com o golpista. Analise o padrão.
Se alguém entrar em contato dizendo ser do suporte — mesmo durante um problema que você já esteja tentando resolver — é um golpe.
Aprenda com meu erro de US$ 387 para que isso não lhe custe nada.
Siga o sinal, não o ruído. 🐺
#Binance #CryptoSecurity #ScamAlert #Web3 @Binance Customer Support
2
2.8k
·
--
🎙️ Previsão das ações da Nvidia: como a NVDA se comportará na segunda-feira e nível-alvo
Encerrado
05 h 59 min. 45 seg.
609
4
0
·
--
🎙️ AÇÕES DA NVIDIA: CHIPS DE IA CHEGAM À CHINA! E AGORA, NVDA? | DYOR
Encerrado
05 h 59 min. 44 seg.
820
4
0
·
--
🎙️ NVIDIA rumo a US$ 10 TRILHÕES?! O boom da IA está ficando insano
Encerrado
05 h 50 min. 39 seg.
639
5
0
·
--
🎙️ Os maiores vencedores da IA ainda podem estar por vir...
Encerrado
05 h 59 min. 45 seg.
622
3
0
·
--
🎙️ A aposta em IA está mudando RÁPIDO… Estas ações podem ser as próximas
Encerrado
02 h 58 min. 44 seg.
287
2
0
·
--
🎙️ Se eu começasse a investir em 2026, isto é o que faria (o meu plano exato)
Encerrado
05 h 59 min. 50 seg.
1.3k
5
0
·
--
🎙️ META DA MORGAN STANLEY DE US$ 300 PARA A AÇÃO DA NVDA: É POSSÍVEL? | NVIDIA
Encerrado
05 h 59 min. 44 seg.
854
6
0
·
--
🎙️ Se Você Não Está Comprando Ações Agora, Vai Arrepender-se Para Sempre
Encerrado
02 h 40 min. 58 seg.
395
8
0
·
--
🎙️ Top 9 Ações para COMPRAR AGORA (Ações de Alto Crescimento)
Encerrado
05 h 18 min. 02 seg.
424
2
0
·
--
🎙️ Eu analisei milhares de balanços financeiros, mas a Micron acabou de fazer isso
Encerrado
11 seg.
10
0
0
·
--
🎙️ ONDE ESTARÁ A AÇÃO DA NVDA NO PRÓXIMO ANO? | AÇÃO NVIDIA | MERCADO DE AÇÕES
Encerrado
05 h 59 min. 44 seg.
908
4
0
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BTCRebounds80K
57,786 visualizações
667 a discutir
ATUALIZAÇÃO DO BITCOIN: AINDA ESTOU BAIXISTA, E AQUI ESTÁ O PORQUÊ! 🚨⚠️
Como todos vocês testemunharam, o BTC se recuperou da região de $75.700 e tocou os $81 mil. Primeiro, o mercado armou uma cilada para os traders comprados e, depois, para os traders vendidos.
Ainda estou baixista. Antes de tudo, como todos sabem, os Democratas venceram as eleições legislativas de meio de mandato dos EUA de hoje, e, na minha visão, esse resultado é baixista para o mercado.
O mercado pode permanecer volátil no curto prazo e prender tantos traders quanto quiser, mas isso não muda a perspectiva geral do mercado.
Há vários eventos importantes se aproximando, incluindo os Payrolls Não Agrícolas dos EUA (6 de novembro), o CPI de inflação dos EUA (10 de novembro), o PPI dos EUA (13 de novembro), as vendas no varejo dos EUA (17 de novembro), as atas da reunião do FOMC (18 de novembro), o PCE de inflação dos EUA (25 de novembro), as expectativas de taxa de juros do Federal Reserve, o índice do dólar americano (DXY), os rendimentos do Tesouro, o desempenho do Nasdaq, os fluxos dos ETFs de Bitcoin e os desdobramentos geopolíticos contínuos (Irã) Israel. Tudo isso pode ter um impacto significativo no Bitcoin e no mercado cripto em geral.
Mas não se deixe levar demais pelo movimento recente do Bitcoin. Tecnicamente falando, ainda não houve nenhum grande movimento de alta. Ontem, o BTC estava sendo negociado entre $80 mil e $82 mil e, até hoje, ainda está basicamente nessa mesma faixa.
Se você quiser ficar otimista, isso é totalmente escolha sua.
No meu post anterior, expliquei claramente que o BTC tinha suporte técnico na zona de $75 mil / $76 mil, e o preço saltou desse suporte e voltou em direção aos $80 mil. Mas isso não era algo que eu tivesse deixado de mencionar antes. Na verdade, mencionei repetidamente em meus posts que o BTC poderia se mover em direção aos $80 mil, $81 mil ou até $82 mil.
Apesar disso, ainda estou baixista.
E eu não tenho apenas um motivo para sustentar minha visão baixista. Tenho vários motivos, que já expliquei em meus posts anteriores.
Por enquanto, continuarei esperando o BTC cair abaixo de $74 mil, o que acredito que possa acontecer muito em breve. Na minha visão, essa correção também é necessária para o mercado.
Quem estiver procurando orientação sobre cripto, é só me avisar.
#BTCRebounds80K
Strategic Adviser
·27 gostos
·28.5k visualizações
Binance98PercentReplenished
37,702 visualizações
532 a discutir
USMidterms-WhatAreMarketsExpecting?
336,848 visualizações
2,036 a discutir