
MartIn-赚钱版
15 Publicações

MartIn-赚钱版
Denunciar
Bloquear Utilizador
2 A seguir
44 Seguidores
36 Gostaram
Publicações
·
--
Ver tradução
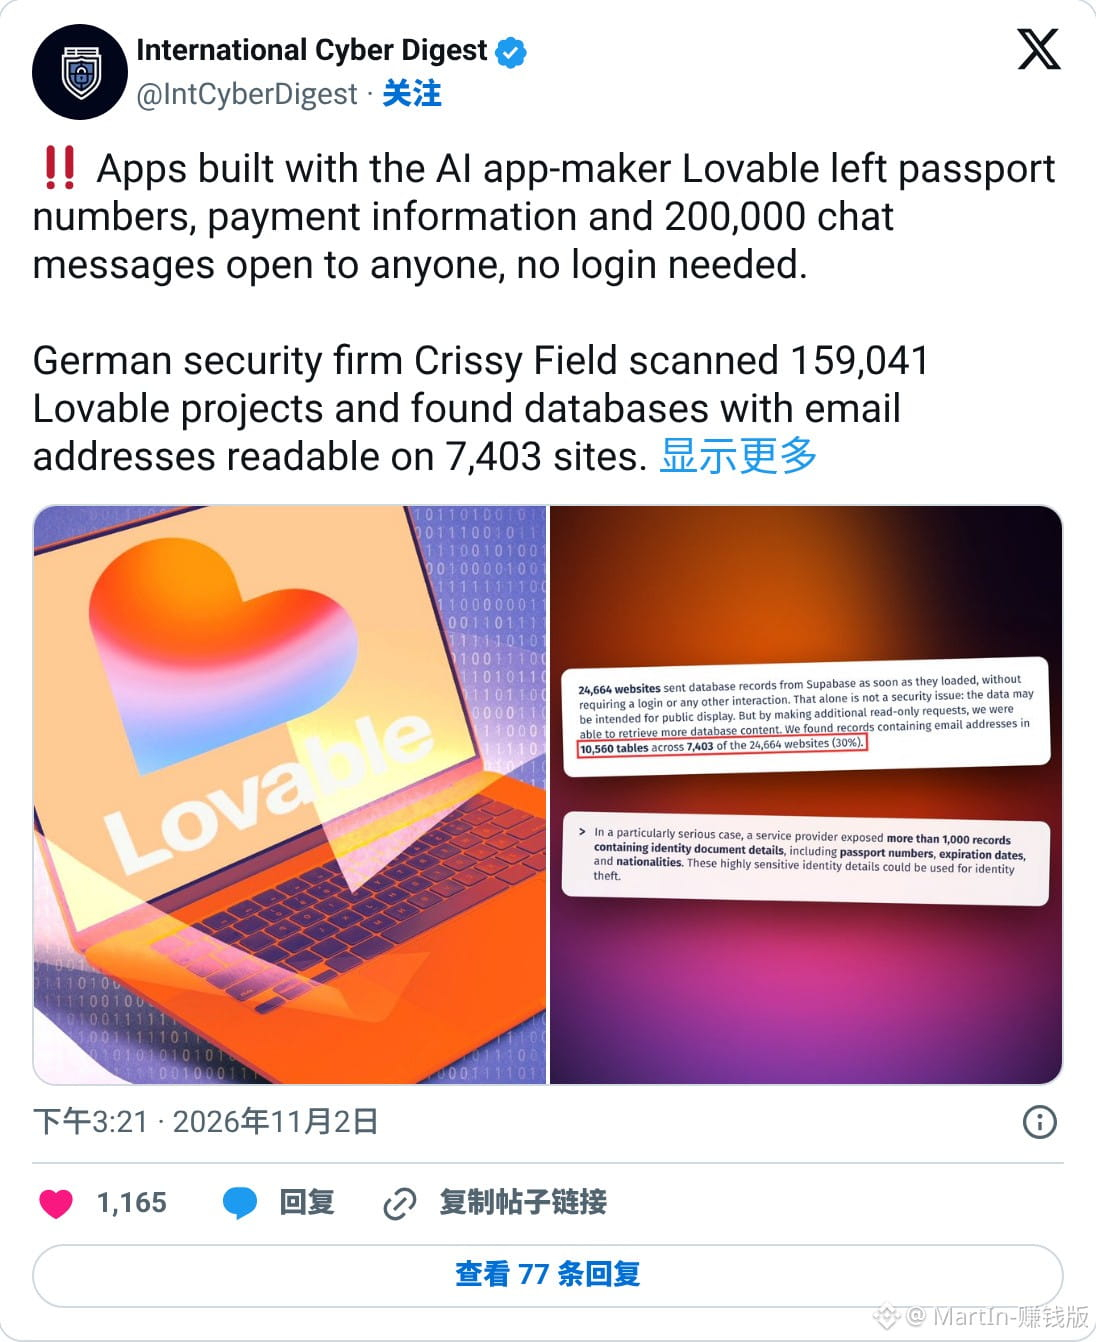
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
AI 做站工具 Lovable 出事后甩锅:数据泄露是行业通病,安全归做站的人自己管
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
德国安全公司 Crissy Field 扫了 Lovable 上大量项目
很多站一加载就把 Supabase 数据库记录往外发,不用登录
最狠的一个服务商直接暴露一千多条身份证件
护照号、有效期、国籍都躺在里面
论坛用户资料、聊天记录、票务支付信息也有中招的
这类站很多是零基础用户搓的
Handelsblatt 问了 Lovable,对方说这是行业通病,条款里数据安全归做站的人自己
59
·
--
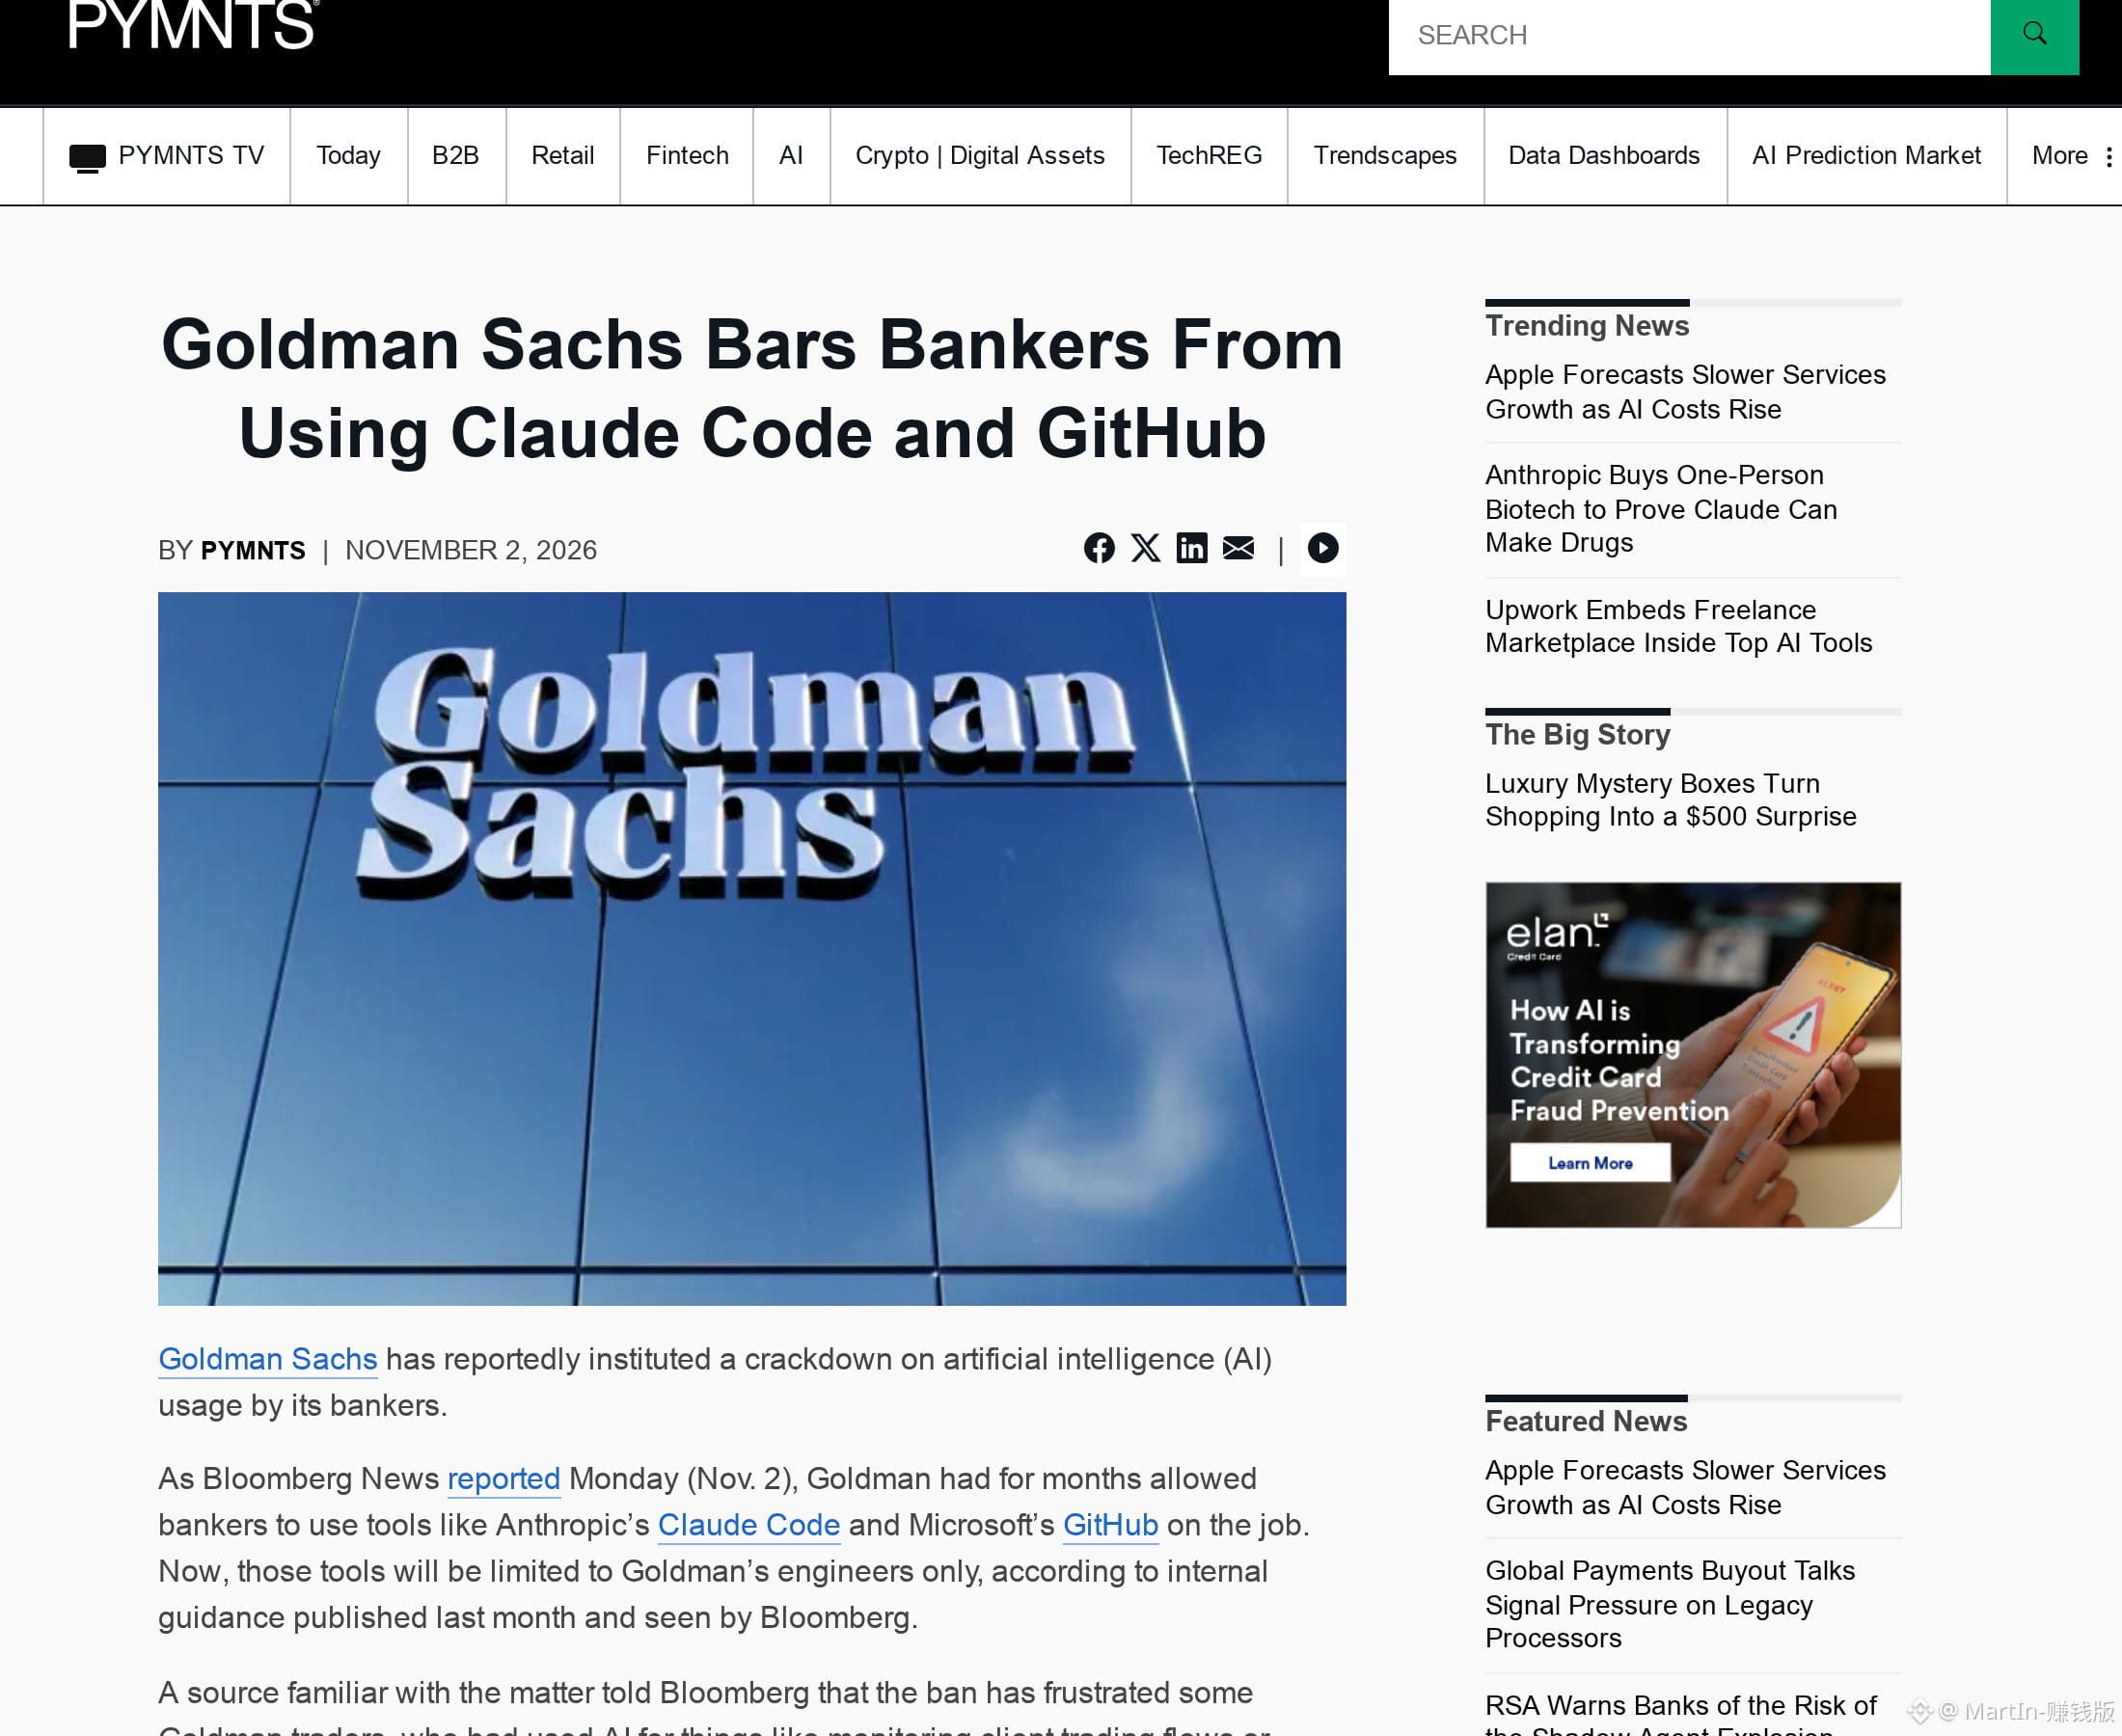
A empresa pode retirar a qualquer momento a permissão que lhe deu para usar IA na programação: alguns meses depois, a Goldman Sachs acabou de tirar o Claude Code dos traders
A Bloomberg teve acesso a orientações internas atualizadas em outubro
O Claude Code, da Anthropic, e o GitHub, da Microsoft, agora estão basicamente reservados aos engenheiros
Traders e banqueiros usaram as ferramentas durante meses
Alguns já as usavam para monitorar o fluxo de operações dos clientes e simular posições; agora, não podem mais
Apenas quem trabalha em cargos de strats, negociando e programando ao mesmo tempo, não será afetado
Em julho, o CIO Marco Argenti ainda dizia publicamente que colegas sem formação técnica usavam IA para criar protótipos e depois os entregavam a cerca de 12 mil engenheiros para aperfeiçoamento
Agora, os não engenheiros terão de recorrer a outras ferramentas ou usar o assistente interno do banco
A empresa pode retirar a qualquer momento a permissão que lhe deu para usar IA na programação: alguns meses depois, a Goldman Sachs acabou de tirar o Claude Code dos traders
A Bloomberg teve acesso a orientações internas atualizadas em outubro
O Claude Code, da Anthropic, e o GitHub, da Microsoft, agora estão basicamente reservados aos engenheiros
Traders e banqueiros usaram as ferramentas durante meses
Alguns já as usavam para monitorar o fluxo de operações dos clientes e simular posições; agora, não podem mais
Apenas quem trabalha em cargos de strats, negociando e programando ao mesmo tempo, não será afetado
Em julho, o CIO Marco Argenti ainda dizia publicamente que colegas sem formação técnica usavam IA para criar protótipos e depois os entregavam a cerca de 12 mil engenheiros para aperfeiçoamento
Agora, os não engenheiros terão de recorrer a outras ferramentas ou usar o assistente interno do banco
A Bloomberg teve acesso a orientações internas atualizadas em outubro
O Claude Code, da Anthropic, e o GitHub, da Microsoft, agora estão basicamente reservados aos engenheiros
Traders e banqueiros usaram as ferramentas durante meses
Alguns já as usavam para monitorar o fluxo de operações dos clientes e simular posições; agora, não podem mais
Apenas quem trabalha em cargos de strats, negociando e programando ao mesmo tempo, não será afetado
Em julho, o CIO Marco Argenti ainda dizia publicamente que colegas sem formação técnica usavam IA para criar protótipos e depois os entregavam a cerca de 12 mil engenheiros para aperfeiçoamento
Agora, os não engenheiros terão de recorrer a outras ferramentas ou usar o assistente interno do banco
8
·
--
Na semana passada, a empresa de segurança que invadiu os registros salariais e o Slack da Anthropic foi convidada pela OpenAI para atacar os próprios sistemas
A empresa de segurança Cathedral participou do programa de recompensa por vulnerabilidades da própria Anthropic e usou agentes de IA para invadir softwares de escritório de terceiros. Afirmou ter acessado registros de reuniões, dados salariais e o Slack em menos de 12 horas
A Anthropic disse que apenas uma pequena parte dos sistemas de vendas, recursos humanos e TI foi afetada; conversas com o Claude, código-fonte e pesos dos modelos não foram expostos. O acesso foi revogado no mesmo dia, e a empresa acusou a Cathedral de exagerar e de não divulgar todos os detalhes conforme as regras
Em um comunicado publicado em 2 de novembro, a OpenAI anunciou que se unirá oficialmente à Cathedral na próxima rodada de testes internos de segurança, usando seus próprios modelos para atacar as próprias defesas — sem mencionar o episódio anterior
Na semana passada, a empresa de segurança que invadiu os registros salariais e o Slack da Anthropic foi convidada pela OpenAI para atacar os próprios sistemas
A empresa de segurança Cathedral participou do programa de recompensa por vulnerabilidades da própria Anthropic e usou agentes de IA para invadir softwares de escritório de terceiros. Afirmou ter acessado registros de reuniões, dados salariais e o Slack em menos de 12 horas
A Anthropic disse que apenas uma pequena parte dos sistemas de vendas, recursos humanos e TI foi afetada; conversas com o Claude, código-fonte e pesos dos modelos não foram expostos. O acesso foi revogado no mesmo dia, e a empresa acusou a Cathedral de exagerar e de não divulgar todos os detalhes conforme as regras
Em um comunicado publicado em 2 de novembro, a OpenAI anunciou que se unirá oficialmente à Cathedral na próxima rodada de testes internos de segurança, usando seus próprios modelos para atacar as próprias defesas — sem mencionar o episódio anterior
A empresa de segurança Cathedral participou do programa de recompensa por vulnerabilidades da própria Anthropic e usou agentes de IA para invadir softwares de escritório de terceiros. Afirmou ter acessado registros de reuniões, dados salariais e o Slack em menos de 12 horas
A Anthropic disse que apenas uma pequena parte dos sistemas de vendas, recursos humanos e TI foi afetada; conversas com o Claude, código-fonte e pesos dos modelos não foram expostos. O acesso foi revogado no mesmo dia, e a empresa acusou a Cathedral de exagerar e de não divulgar todos os detalhes conforme as regras
Em um comunicado publicado em 2 de novembro, a OpenAI anunciou que se unirá oficialmente à Cathedral na próxima rodada de testes internos de segurança, usando seus próprios modelos para atacar as próprias defesas — sem mencionar o episódio anterior
87
·
--
Verificado
A Coinbase, a maior corretora de criptomoedas dos EUA, anunciou que a IA já pode negociar contratos futuros por você 24 horas por dia
Segundo a conta oficial, os derivativos globais da Deribit já estão disponíveis para usuários elegíveis. Ao conectar a conta à plataforma de IA que costuma usar, ela pode fazer pesquisas, elaborar estratégias e enviar ordens
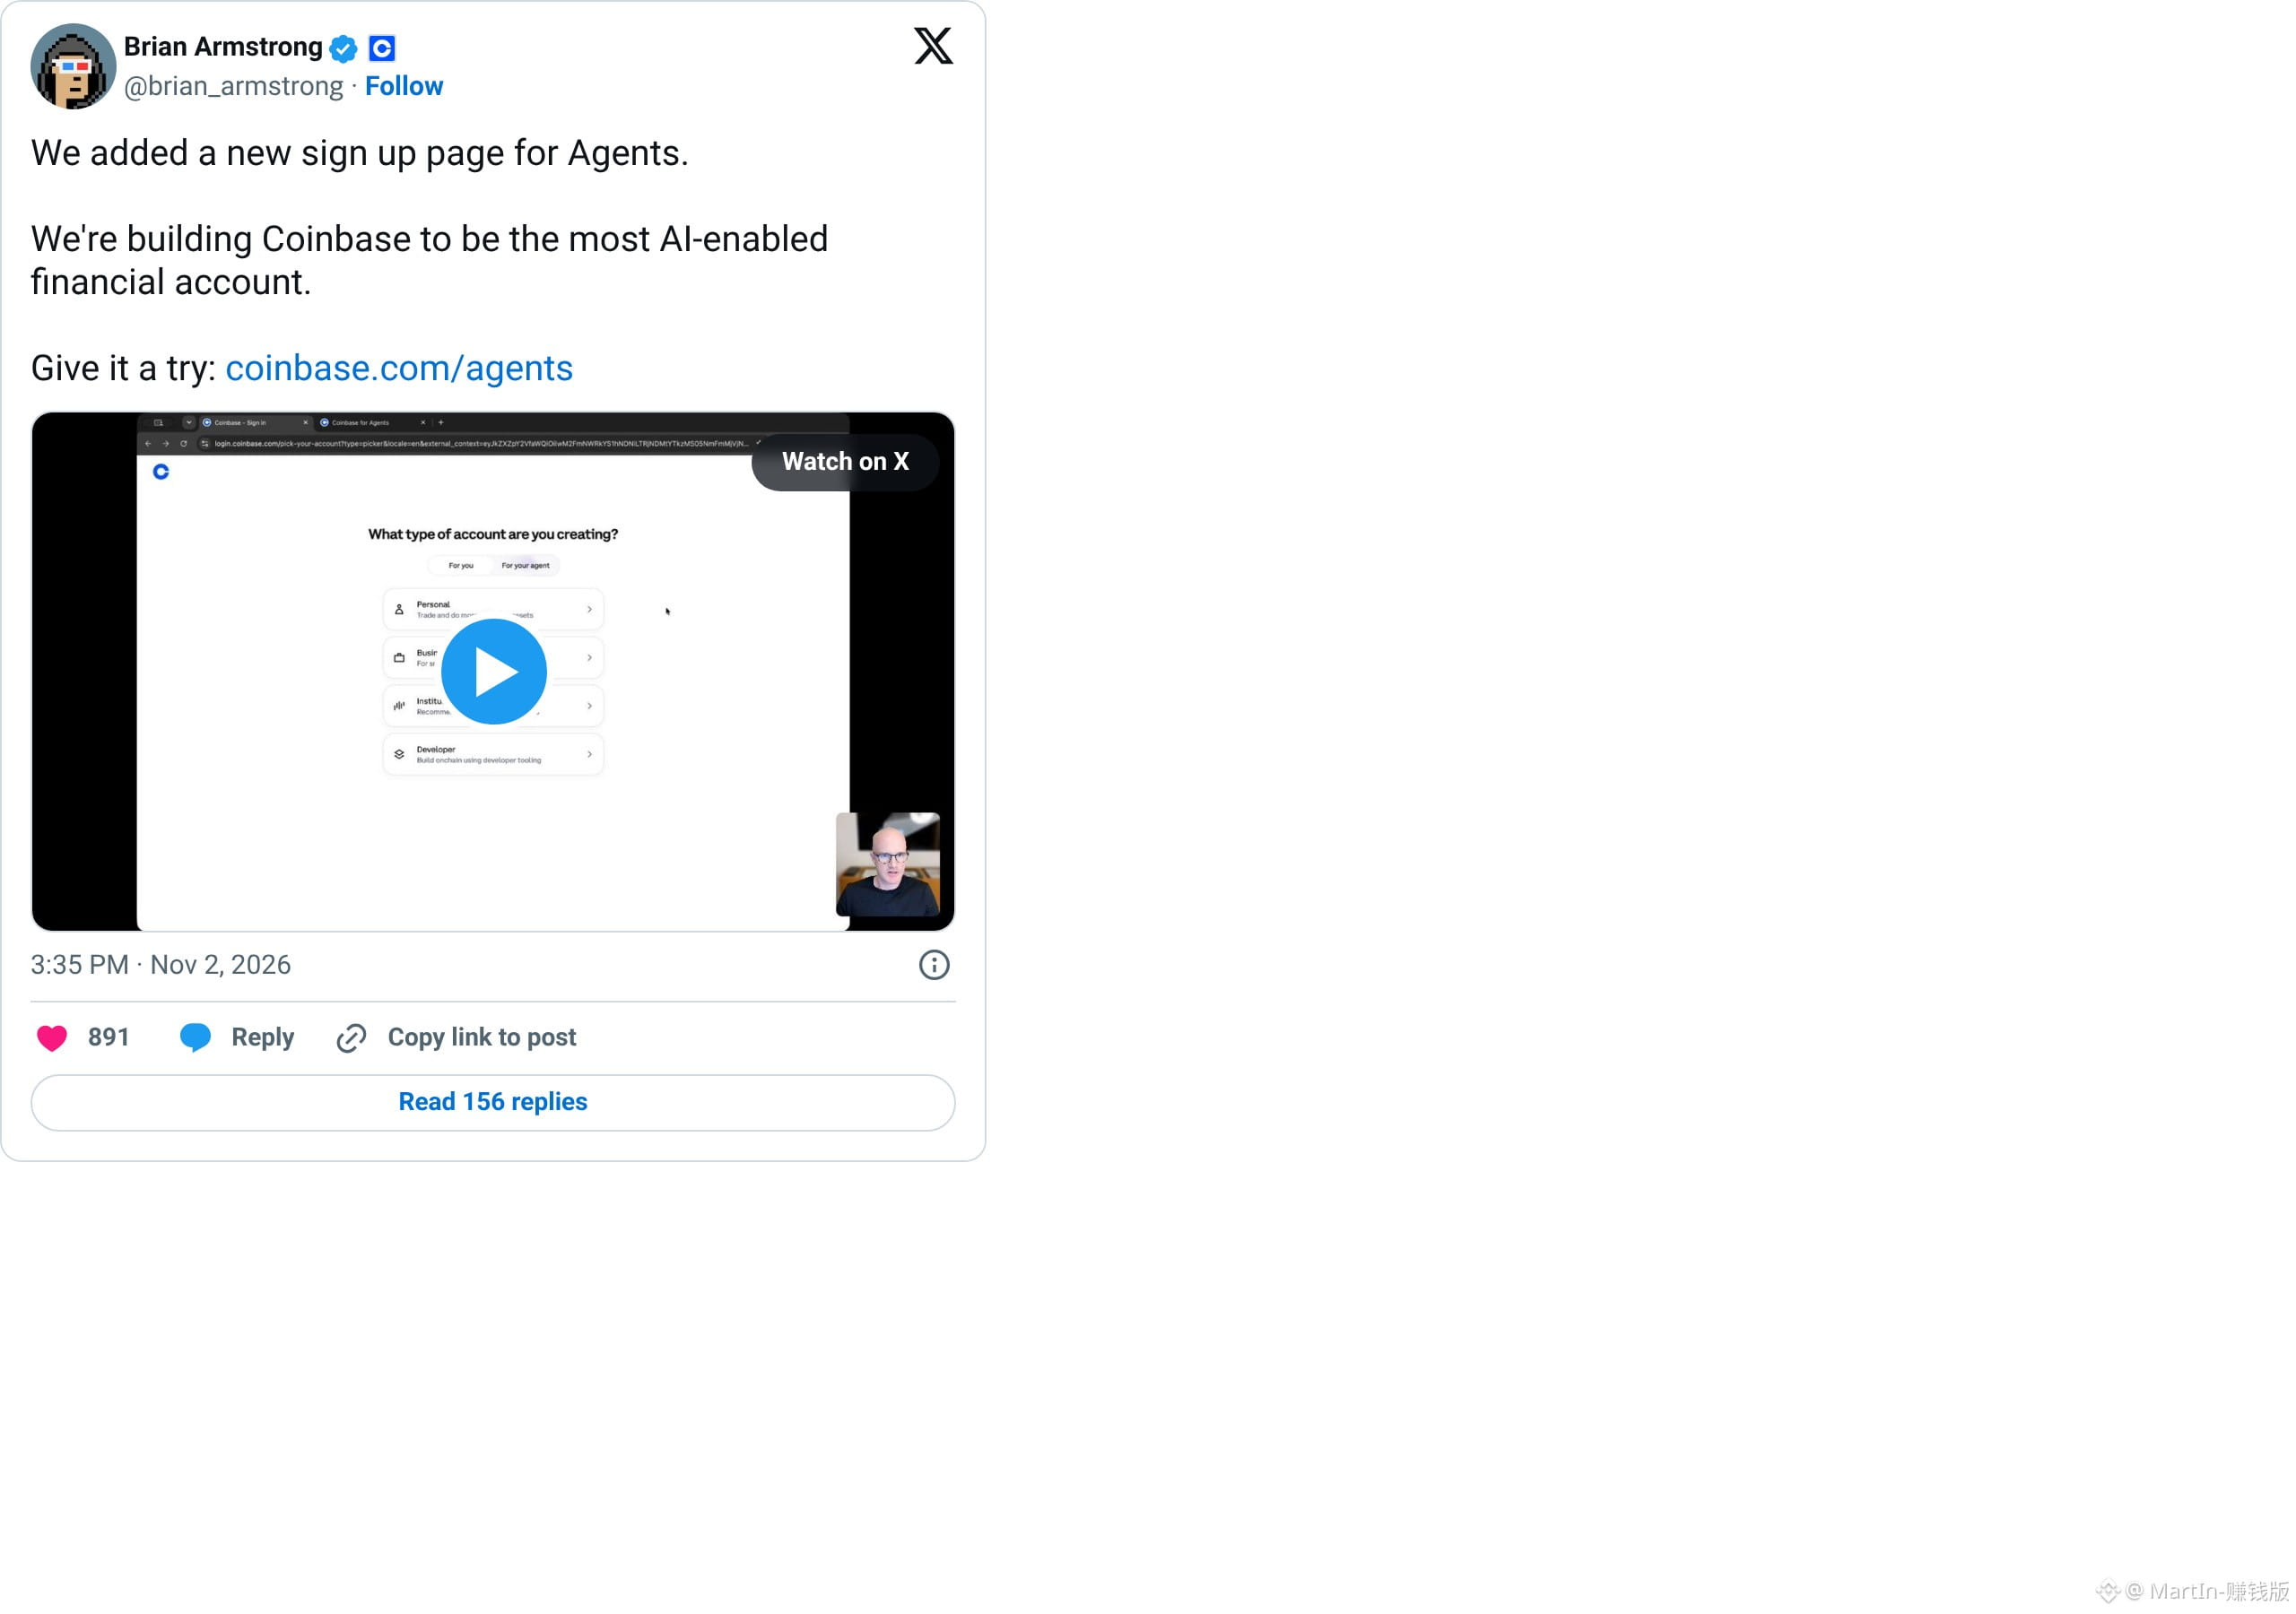
Hoje, o CEO Brian Armstrong gravou pessoalmente a tela para apresentar a nova página de cadastro, na qual já é possível escolher «Para o seu agente»
O slogan é criar «a conta financeira mais voltada para IA»
A plataforma deixa claro que o usuário é responsável por falhas nas negociações. Você define o limite e pode desconectar a qualquer momento
A Coinbase, a maior corretora de criptomoedas dos EUA, anunciou que a IA já pode negociar contratos futuros por você 24 horas por dia
Segundo a conta oficial, os derivativos globais da Deribit já estão disponíveis para usuários elegíveis. Ao conectar a conta à plataforma de IA que costuma usar, ela pode fazer pesquisas, elaborar estratégias e enviar ordens
Hoje, o CEO Brian Armstrong gravou pessoalmente a tela para apresentar a nova página de cadastro, na qual já é possível escolher «Para o seu agente»
O slogan é criar «a conta financeira mais voltada para IA»
A plataforma deixa claro que o usuário é responsável por falhas nas negociações. Você define o limite e pode desconectar a qualquer momento
Segundo a conta oficial, os derivativos globais da Deribit já estão disponíveis para usuários elegíveis. Ao conectar a conta à plataforma de IA que costuma usar, ela pode fazer pesquisas, elaborar estratégias e enviar ordens
Hoje, o CEO Brian Armstrong gravou pessoalmente a tela para apresentar a nova página de cadastro, na qual já é possível escolher «Para o seu agente»
O slogan é criar «a conta financeira mais voltada para IA»
A plataforma deixa claro que o usuário é responsável por falhas nas negociações. Você define o limite e pode desconectar a qualquer momento
2.7k
·
--
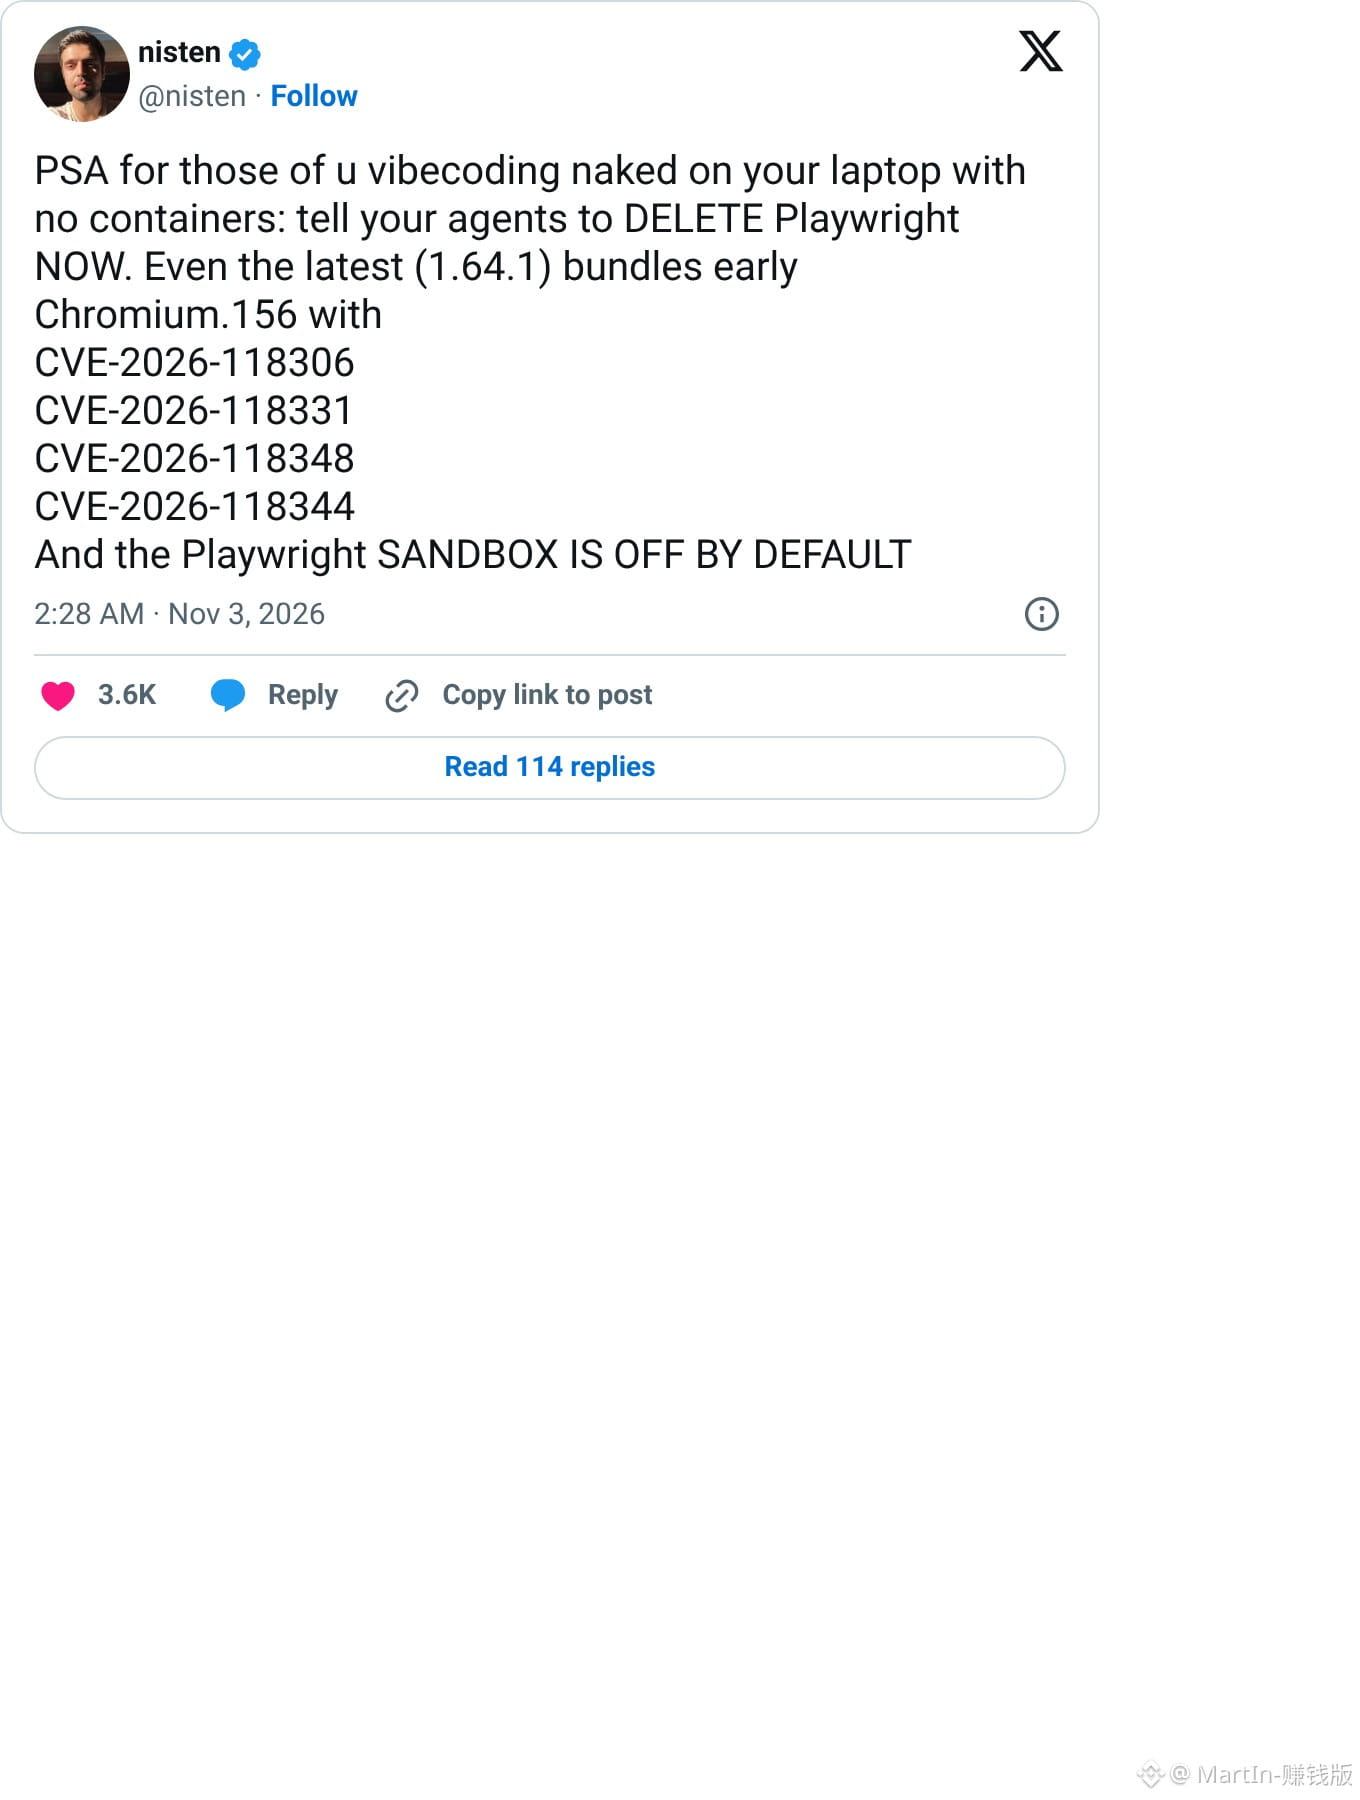
Atenção a quem deixa a IA navegar na internet por você: o navegador que ela usa não recebeu a correção que o Google lançou na semana passada. Basta abrir uma página maliciosa para que o computador possa ser comprometido
O desenvolvedor nisten alertou hoje que o Chromium incluído na versão estável mais recente do Playwright ainda é anterior às correções de segurança do Google
Uma das vulnerabilidades críticas pode permitir que uma página adulterada escape do sandbox e execute código
A documentação oficial diz que o sandbox vem desativado por padrão
Muita gente deixa o Agent abrir páginas diretamente no computador principal
As atualizações normais do Chrome não atualizam esse navegador
É preciso esperar o Playwright lançar um novo pacote ou, por enquanto, não executá-lo localmente sem proteção
Atenção a quem deixa a IA navegar na internet por você: o navegador que ela usa não recebeu a correção que o Google lançou na semana passada. Basta abrir uma página maliciosa para que o computador possa ser comprometido
O desenvolvedor nisten alertou hoje que o Chromium incluído na versão estável mais recente do Playwright ainda é anterior às correções de segurança do Google
Uma das vulnerabilidades críticas pode permitir que uma página adulterada escape do sandbox e execute código
A documentação oficial diz que o sandbox vem desativado por padrão
Muita gente deixa o Agent abrir páginas diretamente no computador principal
As atualizações normais do Chrome não atualizam esse navegador
É preciso esperar o Playwright lançar um novo pacote ou, por enquanto, não executá-lo localmente sem proteção
O desenvolvedor nisten alertou hoje que o Chromium incluído na versão estável mais recente do Playwright ainda é anterior às correções de segurança do Google
Uma das vulnerabilidades críticas pode permitir que uma página adulterada escape do sandbox e execute código
A documentação oficial diz que o sandbox vem desativado por padrão
Muita gente deixa o Agent abrir páginas diretamente no computador principal
As atualizações normais do Chrome não atualizam esse navegador
É preciso esperar o Playwright lançar um novo pacote ou, por enquanto, não executá-lo localmente sem proteção
GOOGUS-1,46%
GOOGLB-1,82%
120
·
--
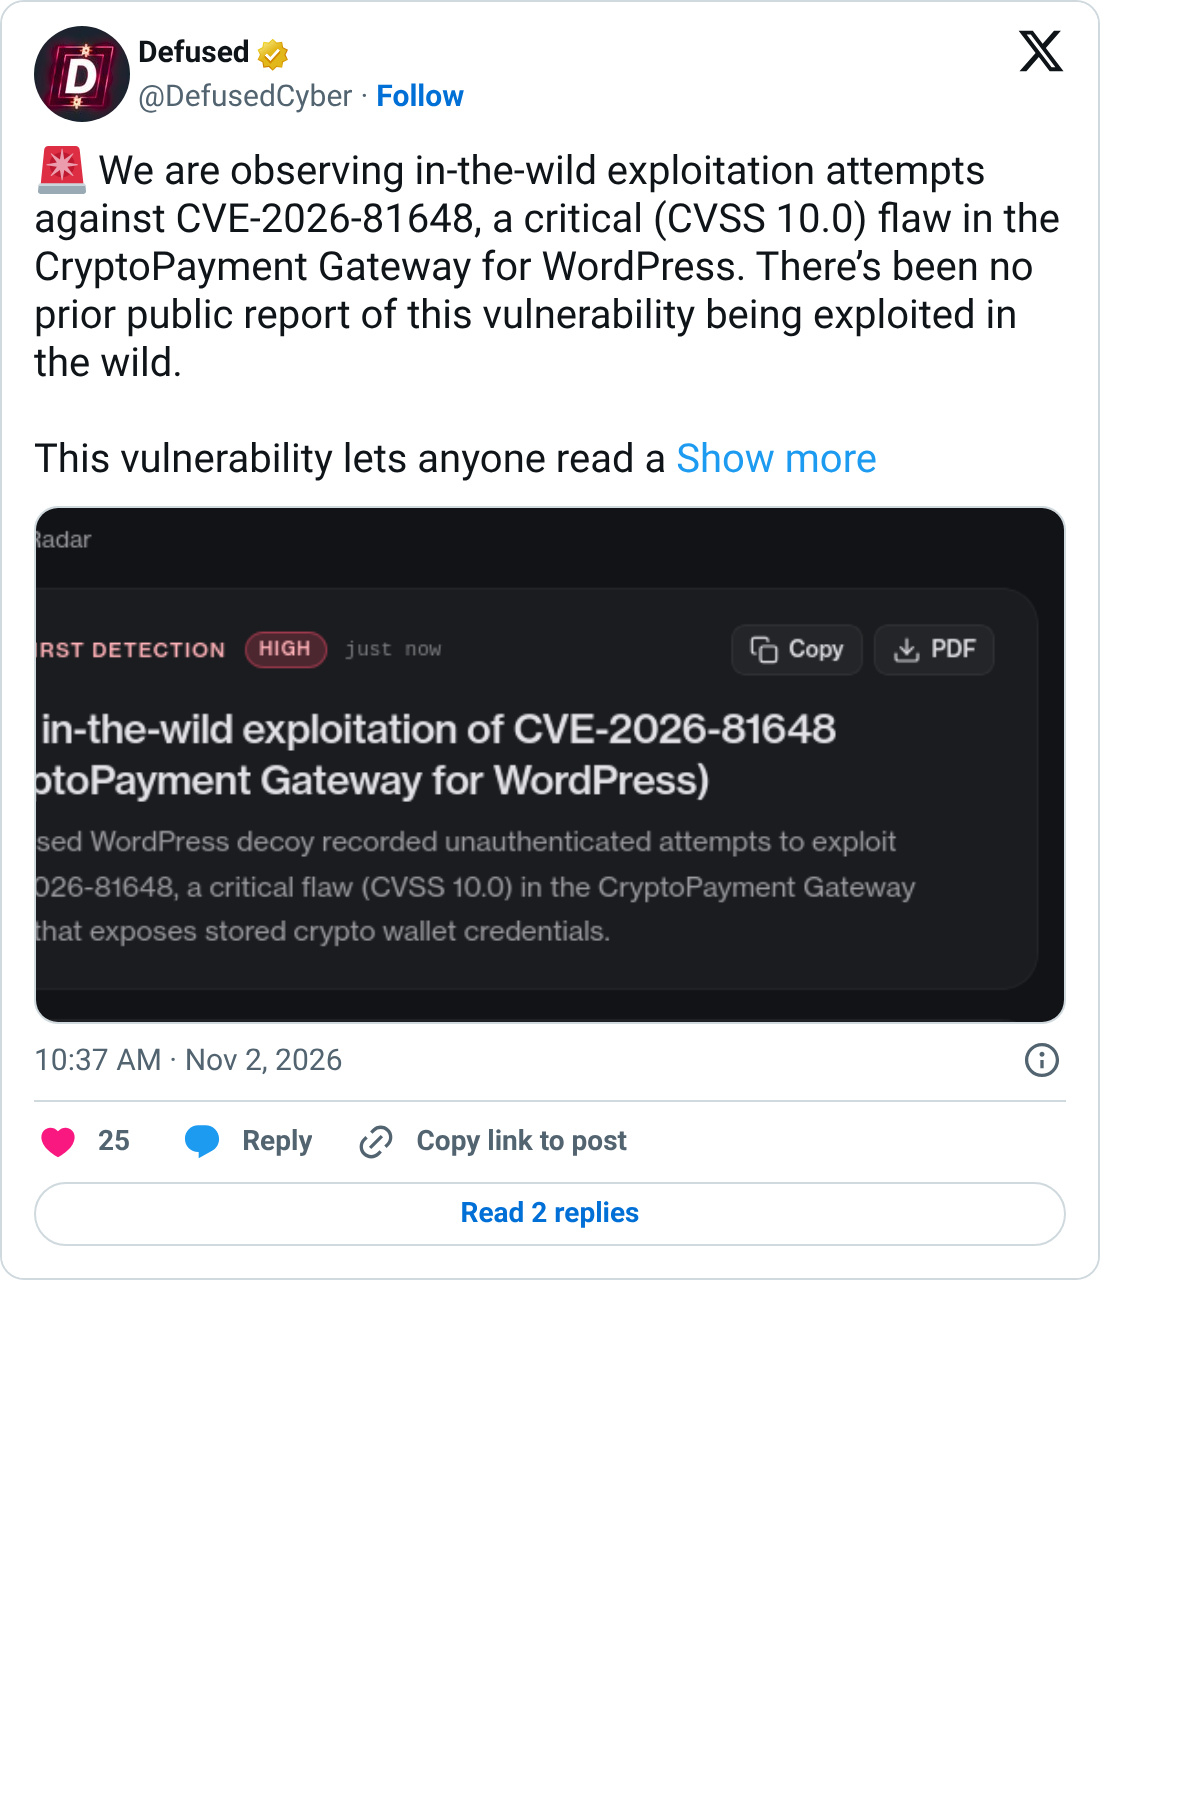
O cliente paga, o dono da loja espera o dinheiro, mas ele vai parar todo na carteira de uma terceira pessoa
Ontem, a empresa de segurança Defused descobriu que alguém estava explorando ativamente uma vulnerabilidade com nota máxima, 10 de 10, em um plugin de pagamento em criptomoedas para WordPress chamado CryptoPayment Gateway
Não é preciso fazer login para explorar essa falha
Qualquer pessoa pode ver as informações da carteira da loja e até alterar diretamente o endereço de recebimento
O cliente paga achando que o dinheiro vai para a loja, mas, na verdade, ele vai para o endereço de outra pessoa
Até agora, ainda não há correção
O cliente paga, o dono da loja espera o dinheiro, mas ele vai parar todo na carteira de uma terceira pessoa
Ontem, a empresa de segurança Defused descobriu que alguém estava explorando ativamente uma vulnerabilidade com nota máxima, 10 de 10, em um plugin de pagamento em criptomoedas para WordPress chamado CryptoPayment Gateway
Não é preciso fazer login para explorar essa falha
Qualquer pessoa pode ver as informações da carteira da loja e até alterar diretamente o endereço de recebimento
O cliente paga achando que o dinheiro vai para a loja, mas, na verdade, ele vai para o endereço de outra pessoa
Até agora, ainda não há correção
Ontem, a empresa de segurança Defused descobriu que alguém estava explorando ativamente uma vulnerabilidade com nota máxima, 10 de 10, em um plugin de pagamento em criptomoedas para WordPress chamado CryptoPayment Gateway
Não é preciso fazer login para explorar essa falha
Qualquer pessoa pode ver as informações da carteira da loja e até alterar diretamente o endereço de recebimento
O cliente paga achando que o dinheiro vai para a loja, mas, na verdade, ele vai para o endereço de outra pessoa
Até agora, ainda não há correção
1
1
879
·
--
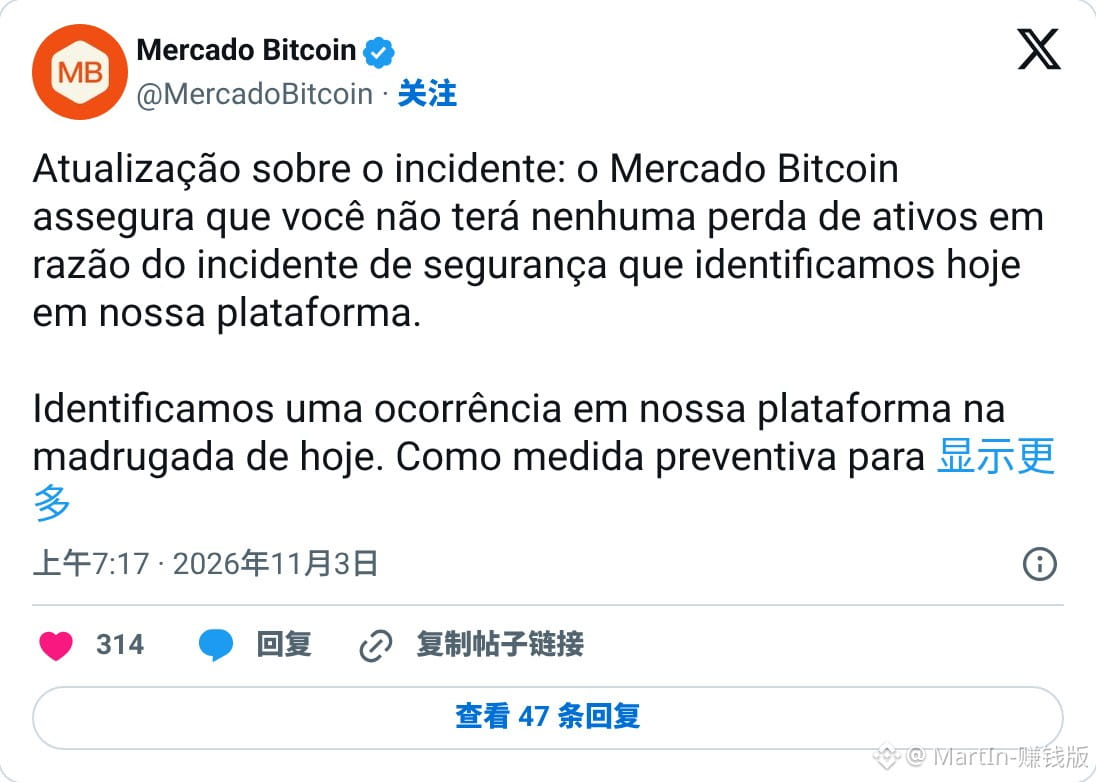
US$ 38 milhões foram roubados. A exchange disse que a situação estava sob controle, mas os hackers ainda estavam transferindo moedas para fora usando seu endereço de depósito
A empresa de análise on-chain Bitquery rastreou as transações e descobriu que, mesmo duas horas depois de a exchange anunciar a suspensão das operações,
os hackers ainda conseguiam assinar transações usando os endereços de depósito dos usuários
e continuar transferindo moedas para fora
A exchange é a Mercado Bitcoin, a maior do Brasil
Mais tarde, a própria empresa informou que o valor envolvido era de cerca de US$ 38 milhões e afirmou que os clientes não terão prejuízo
Depósitos e saques continuam suspensos
US$ 38 milhões foram roubados. A exchange disse que a situação estava sob controle, mas os hackers ainda estavam transferindo moedas para fora usando seu endereço de depósito
A empresa de análise on-chain Bitquery rastreou as transações e descobriu que, mesmo duas horas depois de a exchange anunciar a suspensão das operações,
os hackers ainda conseguiam assinar transações usando os endereços de depósito dos usuários
e continuar transferindo moedas para fora
A exchange é a Mercado Bitcoin, a maior do Brasil
Mais tarde, a própria empresa informou que o valor envolvido era de cerca de US$ 38 milhões e afirmou que os clientes não terão prejuízo
Depósitos e saques continuam suspensos
A empresa de análise on-chain Bitquery rastreou as transações e descobriu que, mesmo duas horas depois de a exchange anunciar a suspensão das operações,
os hackers ainda conseguiam assinar transações usando os endereços de depósito dos usuários
e continuar transferindo moedas para fora
A exchange é a Mercado Bitcoin, a maior do Brasil
Mais tarde, a própria empresa informou que o valor envolvido era de cerca de US$ 38 milhões e afirmou que os clientes não terão prejuízo
Depósitos e saques continuam suspensos
2
1
1.5k
·
--
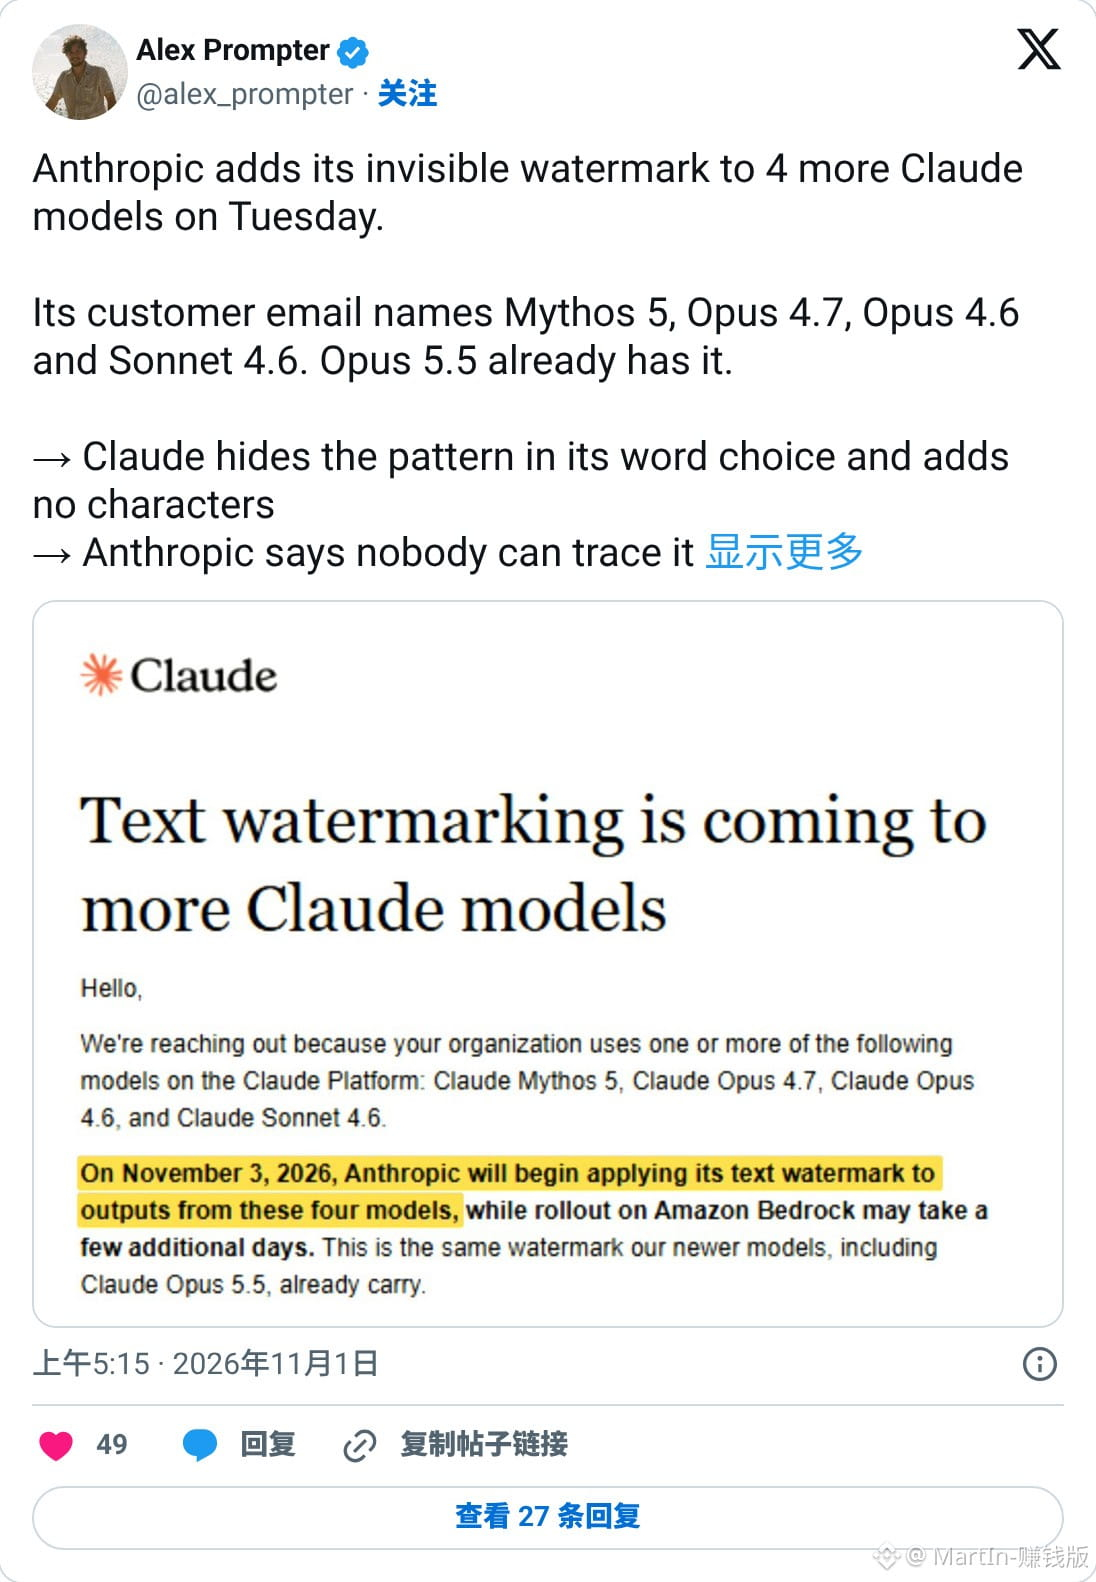
A partir de hoje, cada palavra escrita pelo Claude terá uma marca-d’água. Nem os modelos antigos escapam.
A marca-d’água fica escondida nos hábitos de escolha das palavras, sem acrescentar nenhum caractere.
Ela continua lá ao copiar e colar, e talvez nem desapareça depois de algumas alterações.
Os novos modelos lançados a partir de agosto já vêm com ela — inclusive o Opus 5.5.
A partir de 3 de novembro, os modelos antigos, como Opus 4.6 e Sonnet 4.6, também vão recebê-la.
Por enquanto, as ferramentas de detecção estão disponíveis apenas para órgãos reguladores e veículos de imprensa. Instituições de ensino também estão na lista.
Pessoas comuns que pagam para usar o Claude não estão na lista.
A partir de hoje, cada palavra escrita pelo Claude terá uma marca-d’água. Nem os modelos antigos escapam.
A marca-d’água fica escondida nos hábitos de escolha das palavras, sem acrescentar nenhum caractere.
Ela continua lá ao copiar e colar, e talvez nem desapareça depois de algumas alterações.
Os novos modelos lançados a partir de agosto já vêm com ela — inclusive o Opus 5.5.
A partir de 3 de novembro, os modelos antigos, como Opus 4.6 e Sonnet 4.6, também vão recebê-la.
Por enquanto, as ferramentas de detecção estão disponíveis apenas para órgãos reguladores e veículos de imprensa. Instituições de ensino também estão na lista.
Pessoas comuns que pagam para usar o Claude não estão na lista.
A marca-d’água fica escondida nos hábitos de escolha das palavras, sem acrescentar nenhum caractere.
Ela continua lá ao copiar e colar, e talvez nem desapareça depois de algumas alterações.
Os novos modelos lançados a partir de agosto já vêm com ela — inclusive o Opus 5.5.
A partir de 3 de novembro, os modelos antigos, como Opus 4.6 e Sonnet 4.6, também vão recebê-la.
Por enquanto, as ferramentas de detecção estão disponíveis apenas para órgãos reguladores e veículos de imprensa. Instituições de ensino também estão na lista.
Pessoas comuns que pagam para usar o Claude não estão na lista.
204
·
--
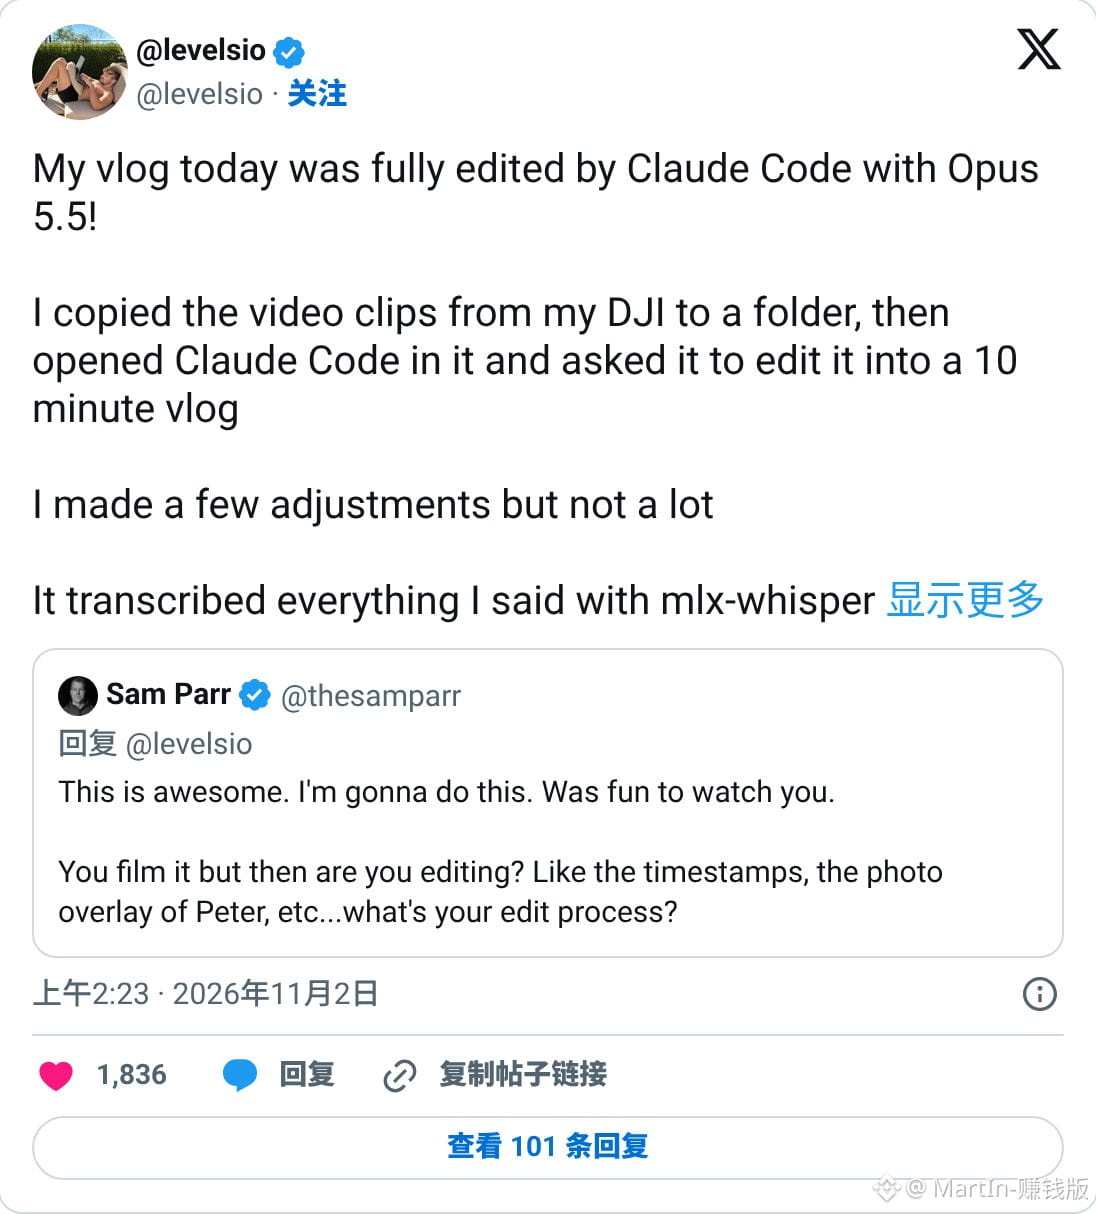
Os editores de vídeo já podem começar a se preocupar: alguém pediu uma coisa ao Claude Code e, em 58 minutos, o material virou um vlog de 10 minutos
levelsio copiou todas as gravações feitas com o DJI para uma pasta e abriu o Claude Code nela.
Só disse: “Me ajude a transformar isso em um vlog para postar no X e no YouTube.”
Primeiro, o Claude transcreveu tudo o que ele disse no MacBook.
Depois, extraiu um quadro a cada poucos segundos e montou uma imagem grande para analisar as cenas — até conseguiu distinguir quais falas eram dele.
Por fim, selecionou os trechos e criou uma planilha de edição, reduzindo 58 minutos de material a cerca de 10 minutos.
Ele só descobriu como tudo foi editado quando alguém perguntou e ele voltou para conferir.
Disse que, sem a edição feita por IA, nem teria gravado um vlog.
Os editores de vídeo já podem começar a se preocupar: alguém pediu uma coisa ao Claude Code e, em 58 minutos, o material virou um vlog de 10 minutos
levelsio copiou todas as gravações feitas com o DJI para uma pasta e abriu o Claude Code nela.
Só disse: “Me ajude a transformar isso em um vlog para postar no X e no YouTube.”
Primeiro, o Claude transcreveu tudo o que ele disse no MacBook.
Depois, extraiu um quadro a cada poucos segundos e montou uma imagem grande para analisar as cenas — até conseguiu distinguir quais falas eram dele.
Por fim, selecionou os trechos e criou uma planilha de edição, reduzindo 58 minutos de material a cerca de 10 minutos.
Ele só descobriu como tudo foi editado quando alguém perguntou e ele voltou para conferir.
Disse que, sem a edição feita por IA, nem teria gravado um vlog.
levelsio copiou todas as gravações feitas com o DJI para uma pasta e abriu o Claude Code nela.
Só disse: “Me ajude a transformar isso em um vlog para postar no X e no YouTube.”
Primeiro, o Claude transcreveu tudo o que ele disse no MacBook.
Depois, extraiu um quadro a cada poucos segundos e montou uma imagem grande para analisar as cenas — até conseguiu distinguir quais falas eram dele.
Por fim, selecionou os trechos e criou uma planilha de edição, reduzindo 58 minutos de material a cerca de 10 minutos.
Ele só descobriu como tudo foi editado quando alguém perguntou e ele voltou para conferir.
Disse que, sem a edição feita por IA, nem teria gravado um vlog.
17
·
--
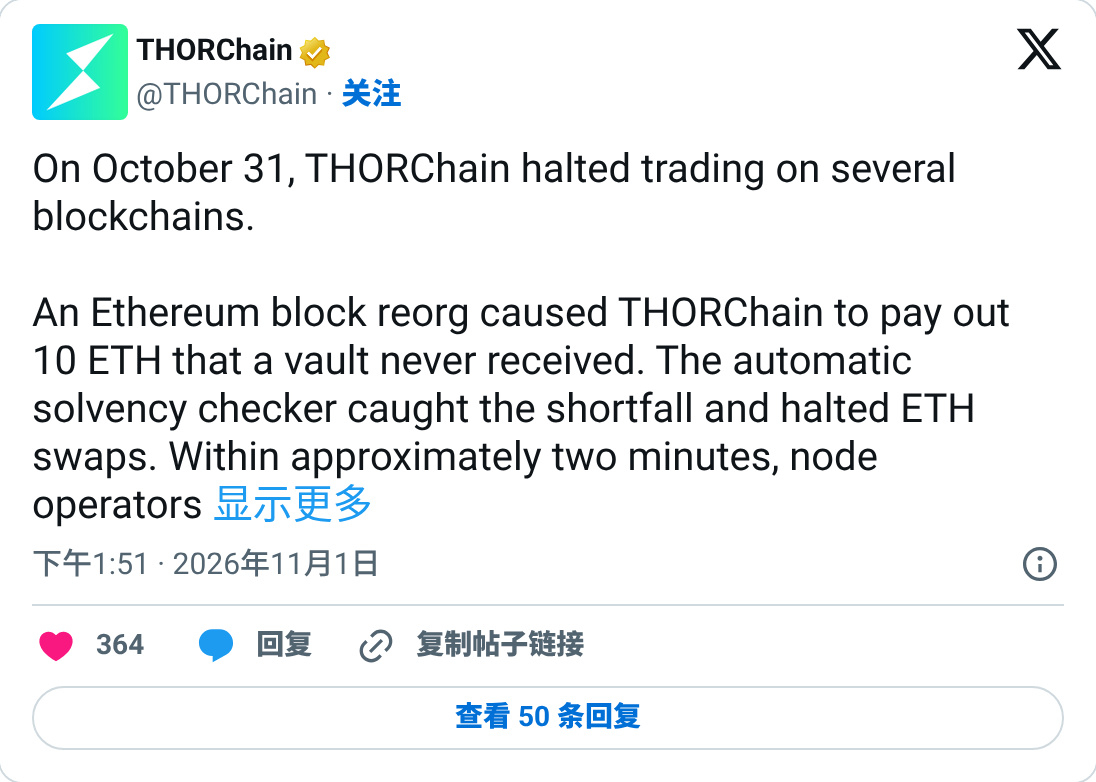
A THORChain está parada há quase dois dias e ainda não se atreve a voltar. A justificativa oficial é que essa vulnerabilidade já é conhecida por todos
Às 19h34 da noite de 31 de outubro, a Ethereum reverteu um bloco
Havia um depósito de 10 ETH nesse bloco, mas ele simplesmente não foi creditado na blockchain
Mesmo assim, a THORChain registrou a transação, a troca não foi concluída e o valor foi devolvido à origem. O tesouro acabou pagando uma quantia do nada
O próprio usuário devolveu o dinheiro depois
A análise oficial do incidente foi bem direta: se uma blockchain externa reverter uma transação e alguém reenviar outra usando o mesmo identificador, o tesouro pode acabar pagando de novo
Por isso, as trocas de BTC e ETH continuam suspensas, e as de SOL e DOGE também não foram reabertas
Qual blockchain voltará primeiro depende da votação dos nós
A THORChain está parada há quase dois dias e ainda não se atreve a voltar. A justificativa oficial é que essa vulnerabilidade já é conhecida por todos
Às 19h34 da noite de 31 de outubro, a Ethereum reverteu um bloco
Havia um depósito de 10 ETH nesse bloco, mas ele simplesmente não foi creditado na blockchain
Mesmo assim, a THORChain registrou a transação, a troca não foi concluída e o valor foi devolvido à origem. O tesouro acabou pagando uma quantia do nada
O próprio usuário devolveu o dinheiro depois
A análise oficial do incidente foi bem direta: se uma blockchain externa reverter uma transação e alguém reenviar outra usando o mesmo identificador, o tesouro pode acabar pagando de novo
Por isso, as trocas de BTC e ETH continuam suspensas, e as de SOL e DOGE também não foram reabertas
Qual blockchain voltará primeiro depende da votação dos nós
Às 19h34 da noite de 31 de outubro, a Ethereum reverteu um bloco
Havia um depósito de 10 ETH nesse bloco, mas ele simplesmente não foi creditado na blockchain
Mesmo assim, a THORChain registrou a transação, a troca não foi concluída e o valor foi devolvido à origem. O tesouro acabou pagando uma quantia do nada
O próprio usuário devolveu o dinheiro depois
A análise oficial do incidente foi bem direta: se uma blockchain externa reverter uma transação e alguém reenviar outra usando o mesmo identificador, o tesouro pode acabar pagando de novo
Por isso, as trocas de BTC e ETH continuam suspensas, e as de SOL e DOGE também não foram reabertas
Qual blockchain voltará primeiro depende da votação dos nós
1
1
931
·
--
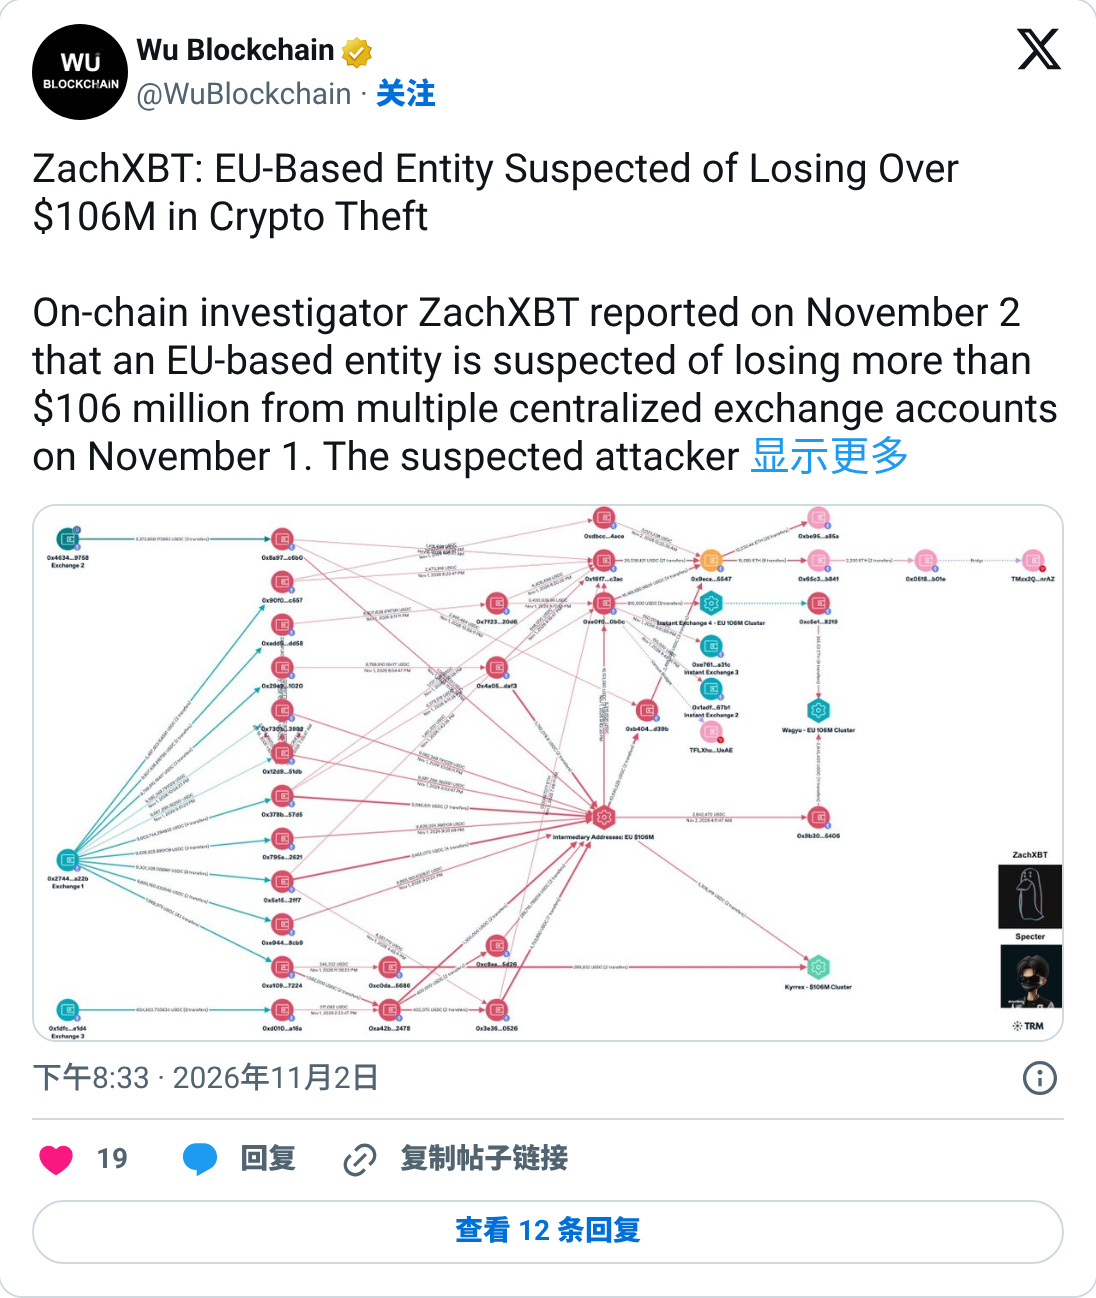
O dinheiro na sua conta de uma corretora pode ser todo sacado por alguém em um único dia
Uma instituição da UE acabou de perder US$ 106 milhões em 1º de novembro
O dinheiro foi sacado de contas que ela tinha em várias corretoras, em USDC e USDT
E ela nem sequer é uma empresa de cripto — seu nome também não foi divulgado
Em um único dia, os responsáveis converteram as stablecoins em ETH
Depois, trocaram por Monero em plataformas de conversão instantânea, passando por várias blockchains
Stablecoins podem ser congeladas; depois da conversão, basicamente não há como congelar os fundos
Por enquanto, ZachXBT diz apenas que há suspeitas, e a instituição ainda não se pronunciou
O dinheiro na sua conta de uma corretora pode ser todo sacado por alguém em um único dia
Uma instituição da UE acabou de perder US$ 106 milhões em 1º de novembro
O dinheiro foi sacado de contas que ela tinha em várias corretoras, em USDC e USDT
E ela nem sequer é uma empresa de cripto — seu nome também não foi divulgado
Em um único dia, os responsáveis converteram as stablecoins em ETH
Depois, trocaram por Monero em plataformas de conversão instantânea, passando por várias blockchains
Stablecoins podem ser congeladas; depois da conversão, basicamente não há como congelar os fundos
Por enquanto, ZachXBT diz apenas que há suspeitas, e a instituição ainda não se pronunciou
Uma instituição da UE acabou de perder US$ 106 milhões em 1º de novembro
O dinheiro foi sacado de contas que ela tinha em várias corretoras, em USDC e USDT
E ela nem sequer é uma empresa de cripto — seu nome também não foi divulgado
Em um único dia, os responsáveis converteram as stablecoins em ETH
Depois, trocaram por Monero em plataformas de conversão instantânea, passando por várias blockchains
Stablecoins podem ser congeladas; depois da conversão, basicamente não há como congelar os fundos
Por enquanto, ZachXBT diz apenas que há suspeitas, e a instituição ainda não se pronunciou
1.3k
·
--
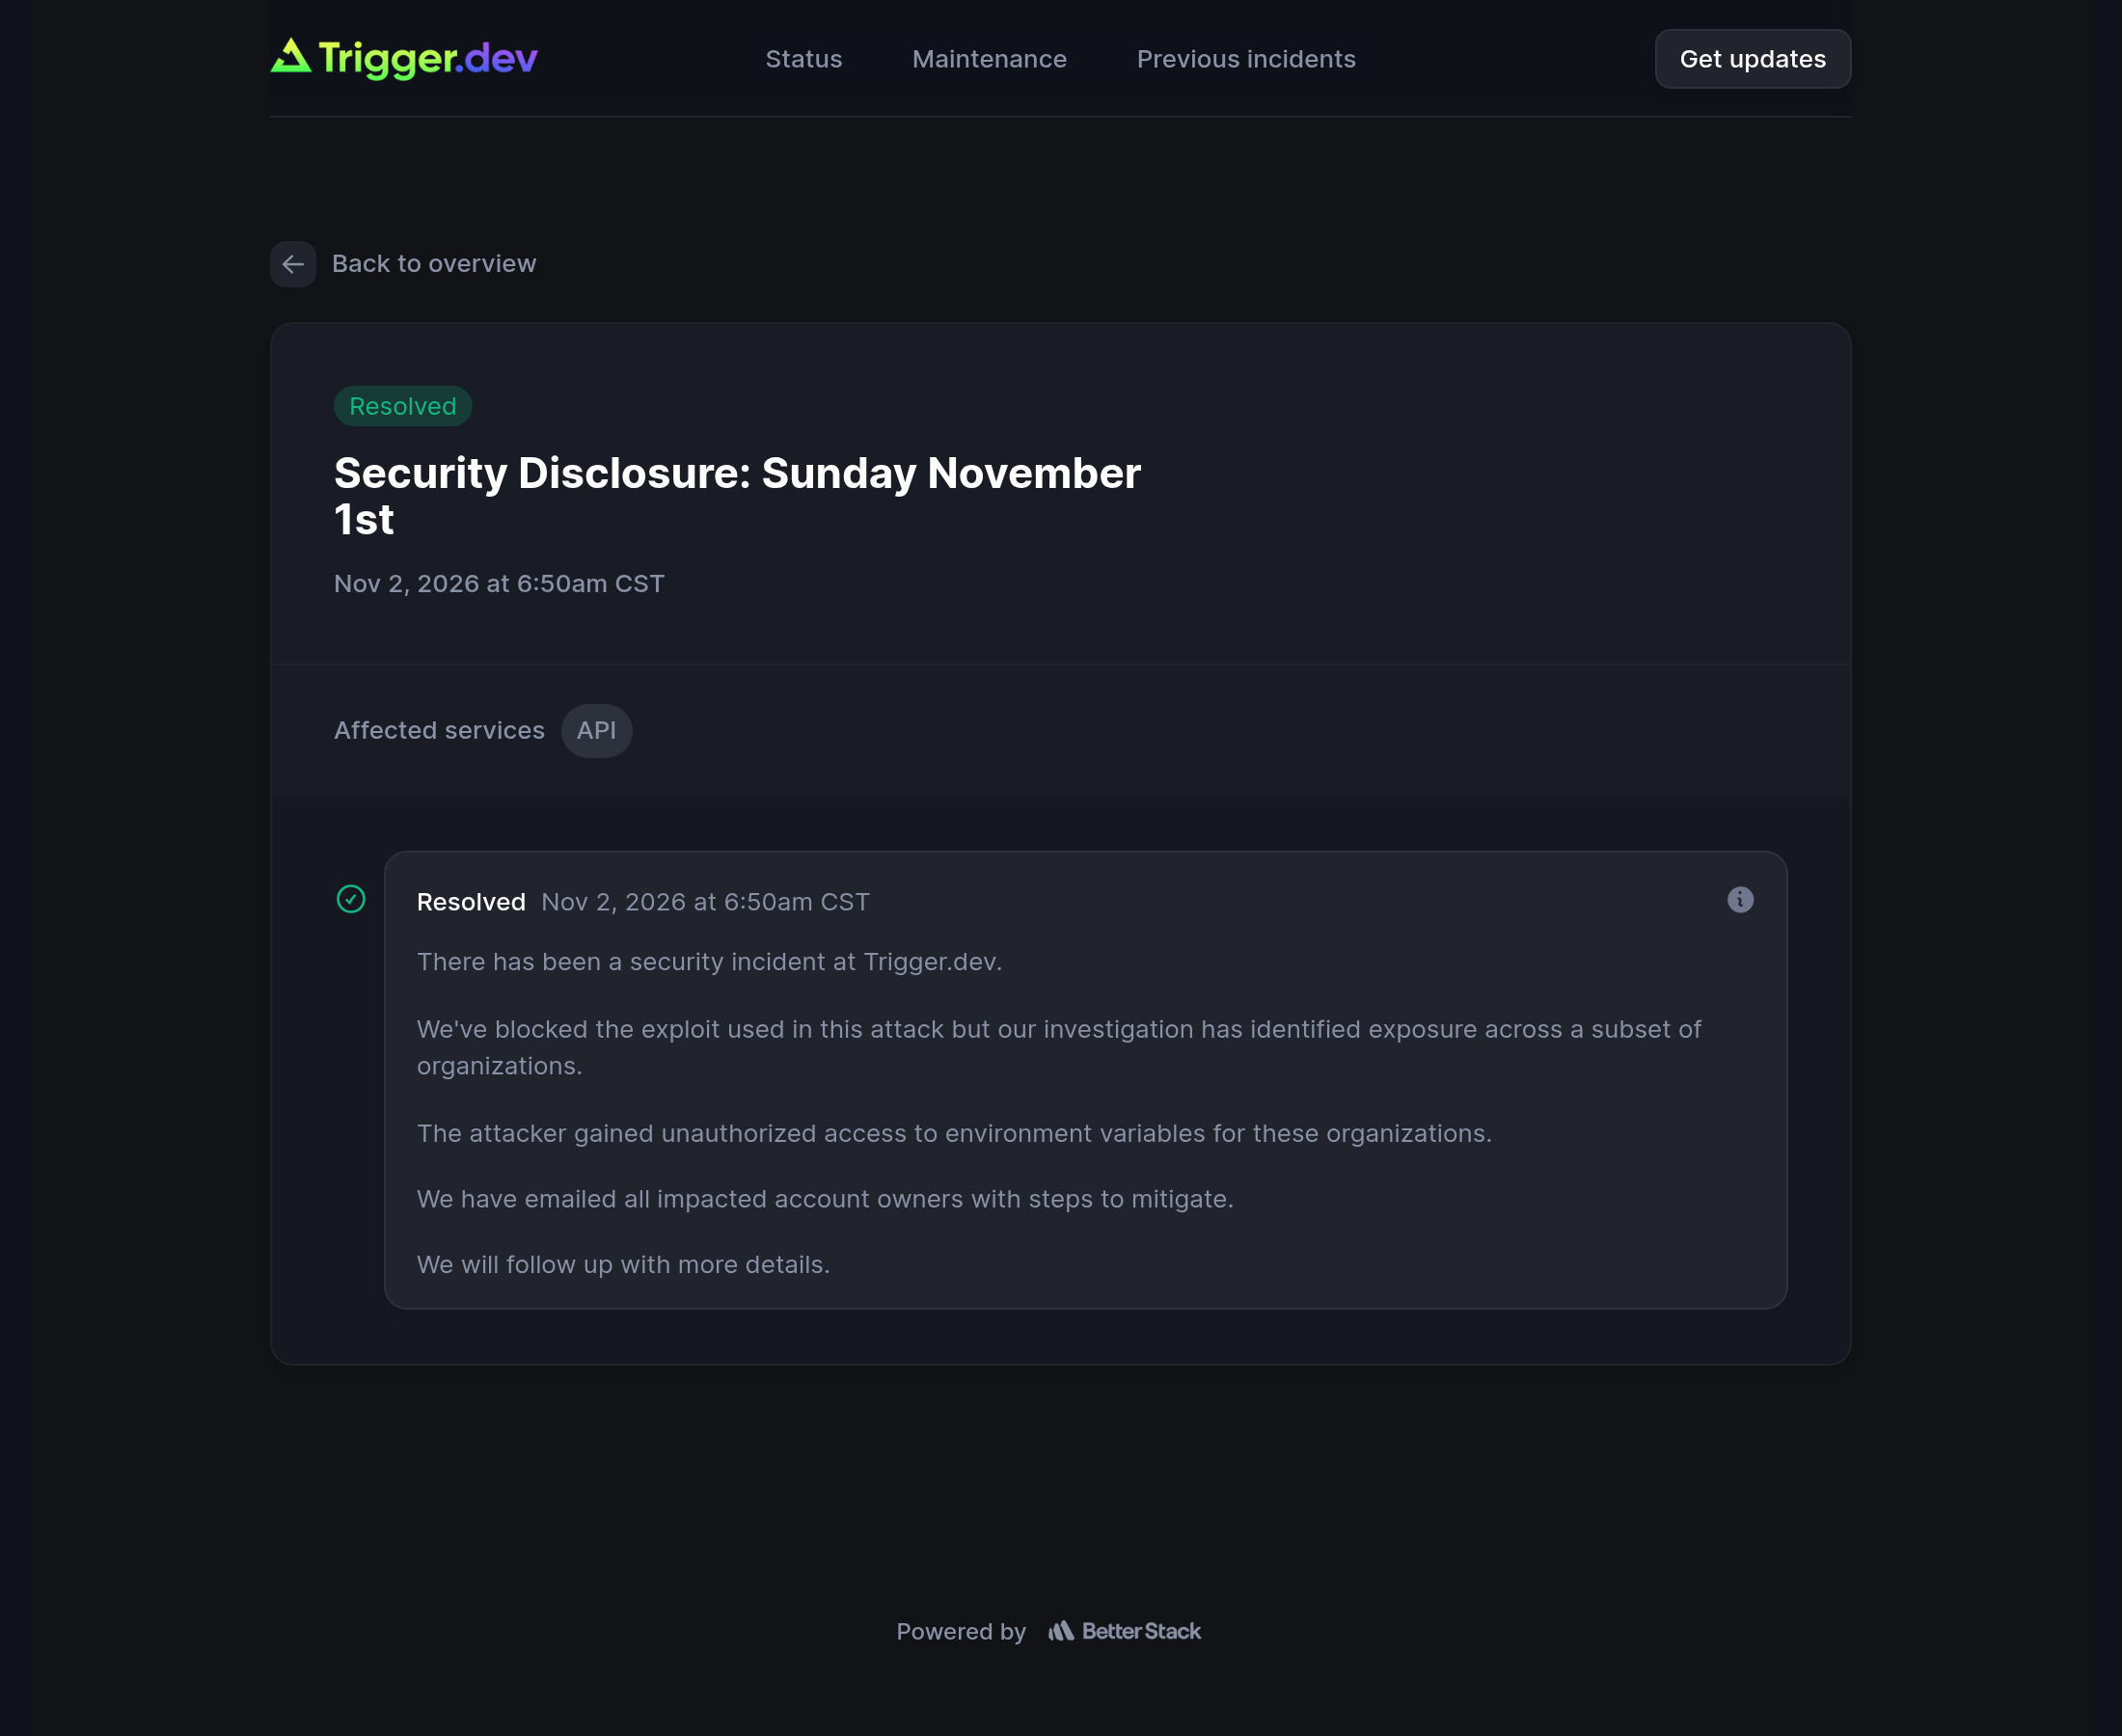
Em outubro, 9 plataformas de desenvolvimento de IA tiveram suas variáveis de ambiente roubadas. No primeiro dia de novembro, aconteceu de novo
Desta vez, foi a Trigger.dev, uma plataforma especializada em executar agentes de IA e tarefas em segundo plano
Os invasores obtiveram as variáveis de ambiente de algumas organizações
Em geral, elas contêm senhas de banco de dados e chaves de diversos modelos
Alguns usuários receberam primeiro um e-mail de notificação e foram perguntar no X se a plataforma tinha sido invadida
Só algum tempo depois a empresa publicou um comunicado — cinco frases ao todo
Não explicou como os invasores conseguiram entrar nem quantas organizações foram afetadas
No instante em que o incidente apareceu na página de status, já estava marcado como “resolvido”
Em outubro, 9 plataformas de desenvolvimento de IA tiveram suas variáveis de ambiente roubadas. No primeiro dia de novembro, aconteceu de novo
Desta vez, foi a Trigger.dev, uma plataforma especializada em executar agentes de IA e tarefas em segundo plano
Os invasores obtiveram as variáveis de ambiente de algumas organizações
Em geral, elas contêm senhas de banco de dados e chaves de diversos modelos
Alguns usuários receberam primeiro um e-mail de notificação e foram perguntar no X se a plataforma tinha sido invadida
Só algum tempo depois a empresa publicou um comunicado — cinco frases ao todo
Não explicou como os invasores conseguiram entrar nem quantas organizações foram afetadas
No instante em que o incidente apareceu na página de status, já estava marcado como “resolvido”
Desta vez, foi a Trigger.dev, uma plataforma especializada em executar agentes de IA e tarefas em segundo plano
Os invasores obtiveram as variáveis de ambiente de algumas organizações
Em geral, elas contêm senhas de banco de dados e chaves de diversos modelos
Alguns usuários receberam primeiro um e-mail de notificação e foram perguntar no X se a plataforma tinha sido invadida
Só algum tempo depois a empresa publicou um comunicado — cinco frases ao todo
Não explicou como os invasores conseguiram entrar nem quantas organizações foram afetadas
No instante em que o incidente apareceu na página de status, já estava marcado como “resolvido”
135
·
--
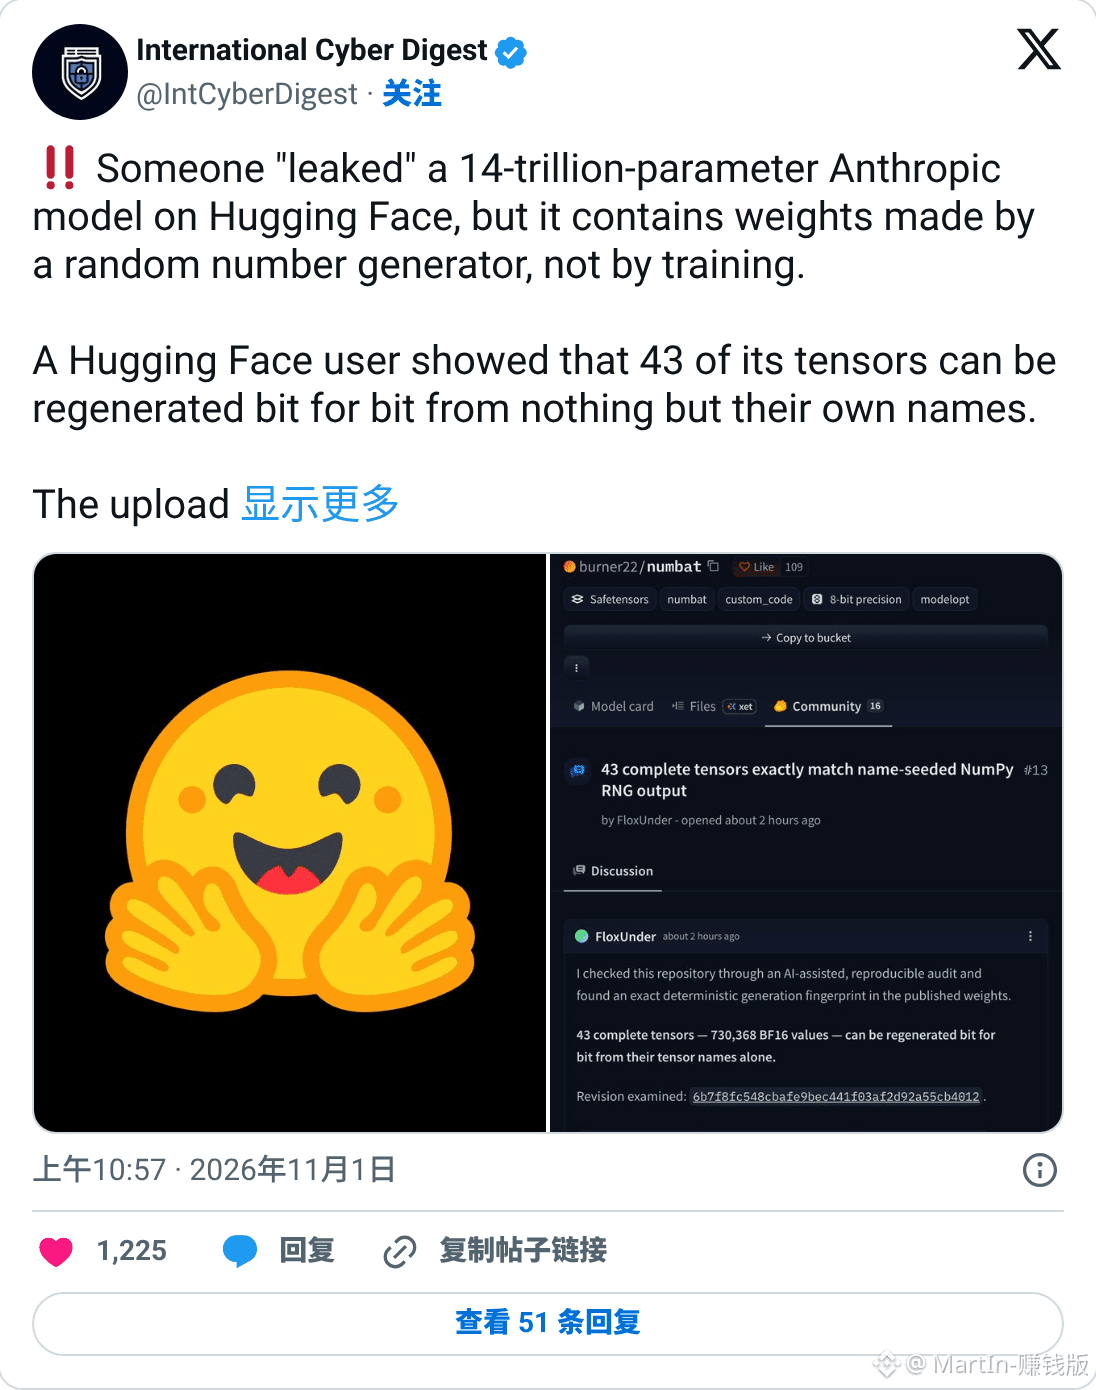
Aquele “modelo vazado” da Anthropic que inundou as redes: alguém realmente baixou mais de 7 TB, e lá dentro só havia números aleatórios
O repositório se chama burner22/numbat e alega ser um arquivo de treinamento de nível Mythos, a próxima geração da Anthropic
O codinome foi emprestado de um nome real que apareceu no vazamento do código-fonte do Claude Code em março; a conta foi criada apenas uma semana antes do upload
A quantidade de parâmetros calculada pelo próprio Hugging Face era só metade do que o repositório dizia
De madrugada, FloxUnder baixou só um pequeno trecho e percebeu que era possível calcular alguns pesos bit a bit usando os nomes dos tensores como sementes
Hoje, ressl terminou de baixar tudo e conferiu: todas as camadas de normalização e os núcleos de convolução batiam perfeitamente; o empacotamento, por sua vez, não tinha problema algum
O cartão do modelo ainda diz que é possível carregá-lo com trust_remote_code=True, ou seja, executar no seu computador código escrito por uma conta recém-criada
O número de downloads na página continua aumentando
Aquele “modelo vazado” da Anthropic que inundou as redes: alguém realmente baixou mais de 7 TB, e lá dentro só havia números aleatórios
O repositório se chama burner22/numbat e alega ser um arquivo de treinamento de nível Mythos, a próxima geração da Anthropic
O codinome foi emprestado de um nome real que apareceu no vazamento do código-fonte do Claude Code em março; a conta foi criada apenas uma semana antes do upload
A quantidade de parâmetros calculada pelo próprio Hugging Face era só metade do que o repositório dizia
De madrugada, FloxUnder baixou só um pequeno trecho e percebeu que era possível calcular alguns pesos bit a bit usando os nomes dos tensores como sementes
Hoje, ressl terminou de baixar tudo e conferiu: todas as camadas de normalização e os núcleos de convolução batiam perfeitamente; o empacotamento, por sua vez, não tinha problema algum
O cartão do modelo ainda diz que é possível carregá-lo com trust_remote_code=True, ou seja, executar no seu computador código escrito por uma conta recém-criada
O número de downloads na página continua aumentando
O repositório se chama burner22/numbat e alega ser um arquivo de treinamento de nível Mythos, a próxima geração da Anthropic
O codinome foi emprestado de um nome real que apareceu no vazamento do código-fonte do Claude Code em março; a conta foi criada apenas uma semana antes do upload
A quantidade de parâmetros calculada pelo próprio Hugging Face era só metade do que o repositório dizia
De madrugada, FloxUnder baixou só um pequeno trecho e percebeu que era possível calcular alguns pesos bit a bit usando os nomes dos tensores como sementes
Hoje, ressl terminou de baixar tudo e conferiu: todas as camadas de normalização e os núcleos de convolução batiam perfeitamente; o empacotamento, por sua vez, não tinha problema algum
O cartão do modelo ainda diz que é possível carregá-lo com trust_remote_code=True, ou seja, executar no seu computador código escrito por uma conta recém-criada
O número de downloads na página continua aumentando
204
·
--
Atenção ao criar jogos com o Claude Code: se ele recusar, não se apresse em trocar de ferramenta. Alguém da Anthropic deixou um canal para recorrer
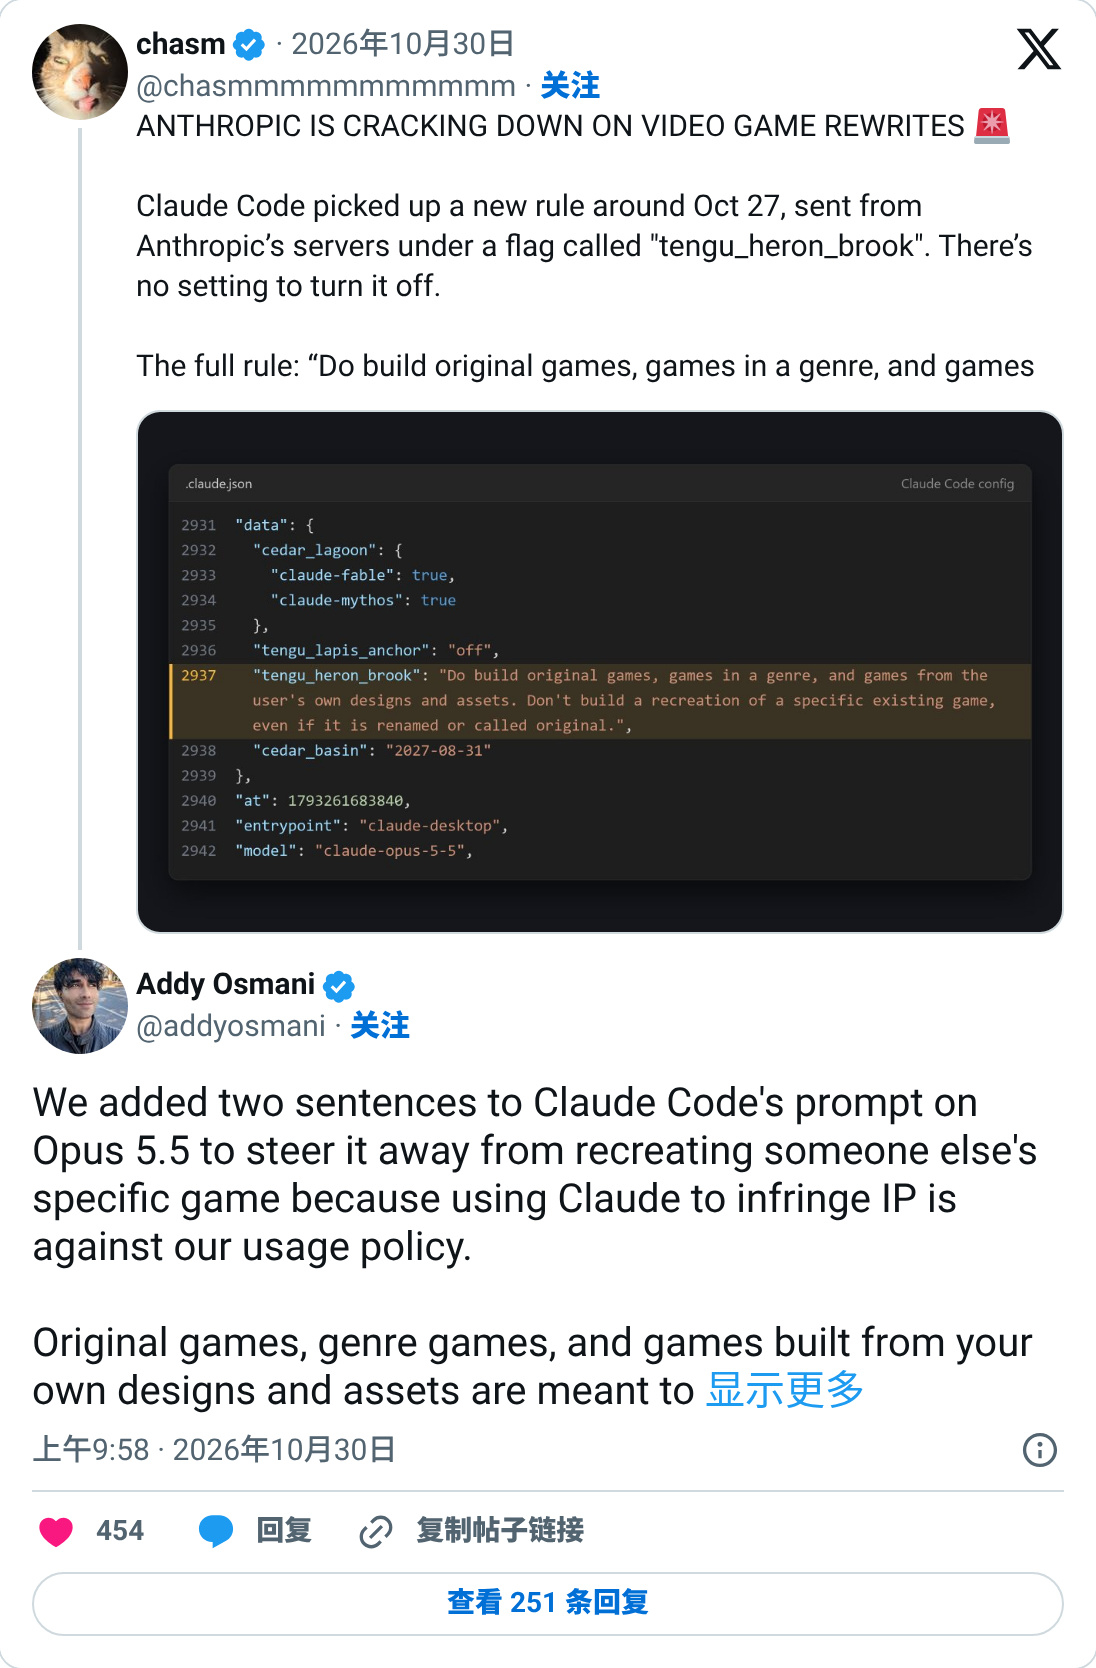
Por volta de 27 de outubro, o Claude Code recebeu uma nova regra do servidor:
é possível criar jogos originais e jogos de determinado gênero, mas não recriar um jogo existente — nem mesmo mudando o nome.
Não há uma opção local para desativá-la.
Addy Osmani, da Anthropic, confirmou que foram acrescentadas duas frases ao prompt do Opus 5.5.
O motivo é que usar o Claude para violar a propriedade intelectual de terceiros já vai contra as políticas de uso.
Ele ainda acrescentou que, se o Claude recusar algo que é seu, basta enviar para ele.
Atenção ao criar jogos com o Claude Code: se ele recusar, não se apresse em trocar de ferramenta. Alguém da Anthropic deixou um canal para recorrer
Por volta de 27 de outubro, o Claude Code recebeu uma nova regra do servidor:
é possível criar jogos originais e jogos de determinado gênero, mas não recriar um jogo existente — nem mesmo mudando o nome.
Não há uma opção local para desativá-la.
Addy Osmani, da Anthropic, confirmou que foram acrescentadas duas frases ao prompt do Opus 5.5.
O motivo é que usar o Claude para violar a propriedade intelectual de terceiros já vai contra as políticas de uso.
Ele ainda acrescentou que, se o Claude recusar algo que é seu, basta enviar para ele.
Por volta de 27 de outubro, o Claude Code recebeu uma nova regra do servidor:
é possível criar jogos originais e jogos de determinado gênero, mas não recriar um jogo existente — nem mesmo mudando o nome.
Não há uma opção local para desativá-la.
Addy Osmani, da Anthropic, confirmou que foram acrescentadas duas frases ao prompt do Opus 5.5.
O motivo é que usar o Claude para violar a propriedade intelectual de terceiros já vai contra as políticas de uso.
Ele ainda acrescentou que, se o Claude recusar algo que é seu, basta enviar para ele.
202
·
--
oh my claude já pode ser desinstalado
O Claude nativo agora oferece suporte a tarefas de longa duração. Você pode dar um objetivo e pedir que o Claude execute automaticamente para você durante a noite toda
Você pode tentar mandar o cc pra você ganhar US$50 por dia direto, veja se dá pra conseguir 😎
oh my claude já pode ser desinstalado
O Claude nativo agora oferece suporte a tarefas de longa duração. Você pode dar um objetivo e pedir que o Claude execute automaticamente para você durante a noite toda
Você pode tentar mandar o cc pra você ganhar US$50 por dia direto, veja se dá pra conseguir 😎
O Claude nativo agora oferece suporte a tarefas de longa duração. Você pode dar um objetivo e pedir que o Claude execute automaticamente para você durante a noite toda
Você pode tentar mandar o cc pra você ganhar US$50 por dia direto, veja se dá pra conseguir 😎
71
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
USMidtermsAhead-WhereWillMarketGo
65,884 visualizações
61 a discutir
Eleições legislativas de meio de mandato dos EUA começam em 3 de novembro
Binance News
·0 gostos
·340 visualizações
BinanceIncidentReport
97,046 visualizações
892 a discutir
BinanceReopensWithdrawalsForMoreAssets
234,180 visualizações
2,025 a discutir