Na semana passada, a empresa de segurança que invadiu os registros salariais e o Slack da Anthropic foi convidada pela OpenAI para atacar os próprios sistemas
A empresa de segurança Cathedral participou do programa de recompensa por vulnerabilidades da própria Anthropic e usou agentes de IA para invadir softwares de escritório de terceiros. Afirmou ter acessado registros de reuniões, dados salariais e o Slack em menos de 12 horas
A Anthropic disse que apenas uma pequena parte dos sistemas de vendas, recursos humanos e TI foi afetada; conversas com o Claude, código-fonte e pesos dos modelos não foram expostos. O acesso foi revogado no mesmo dia, e a empresa acusou a Cathedral de exagerar e de não divulgar todos os detalhes conforme as regras
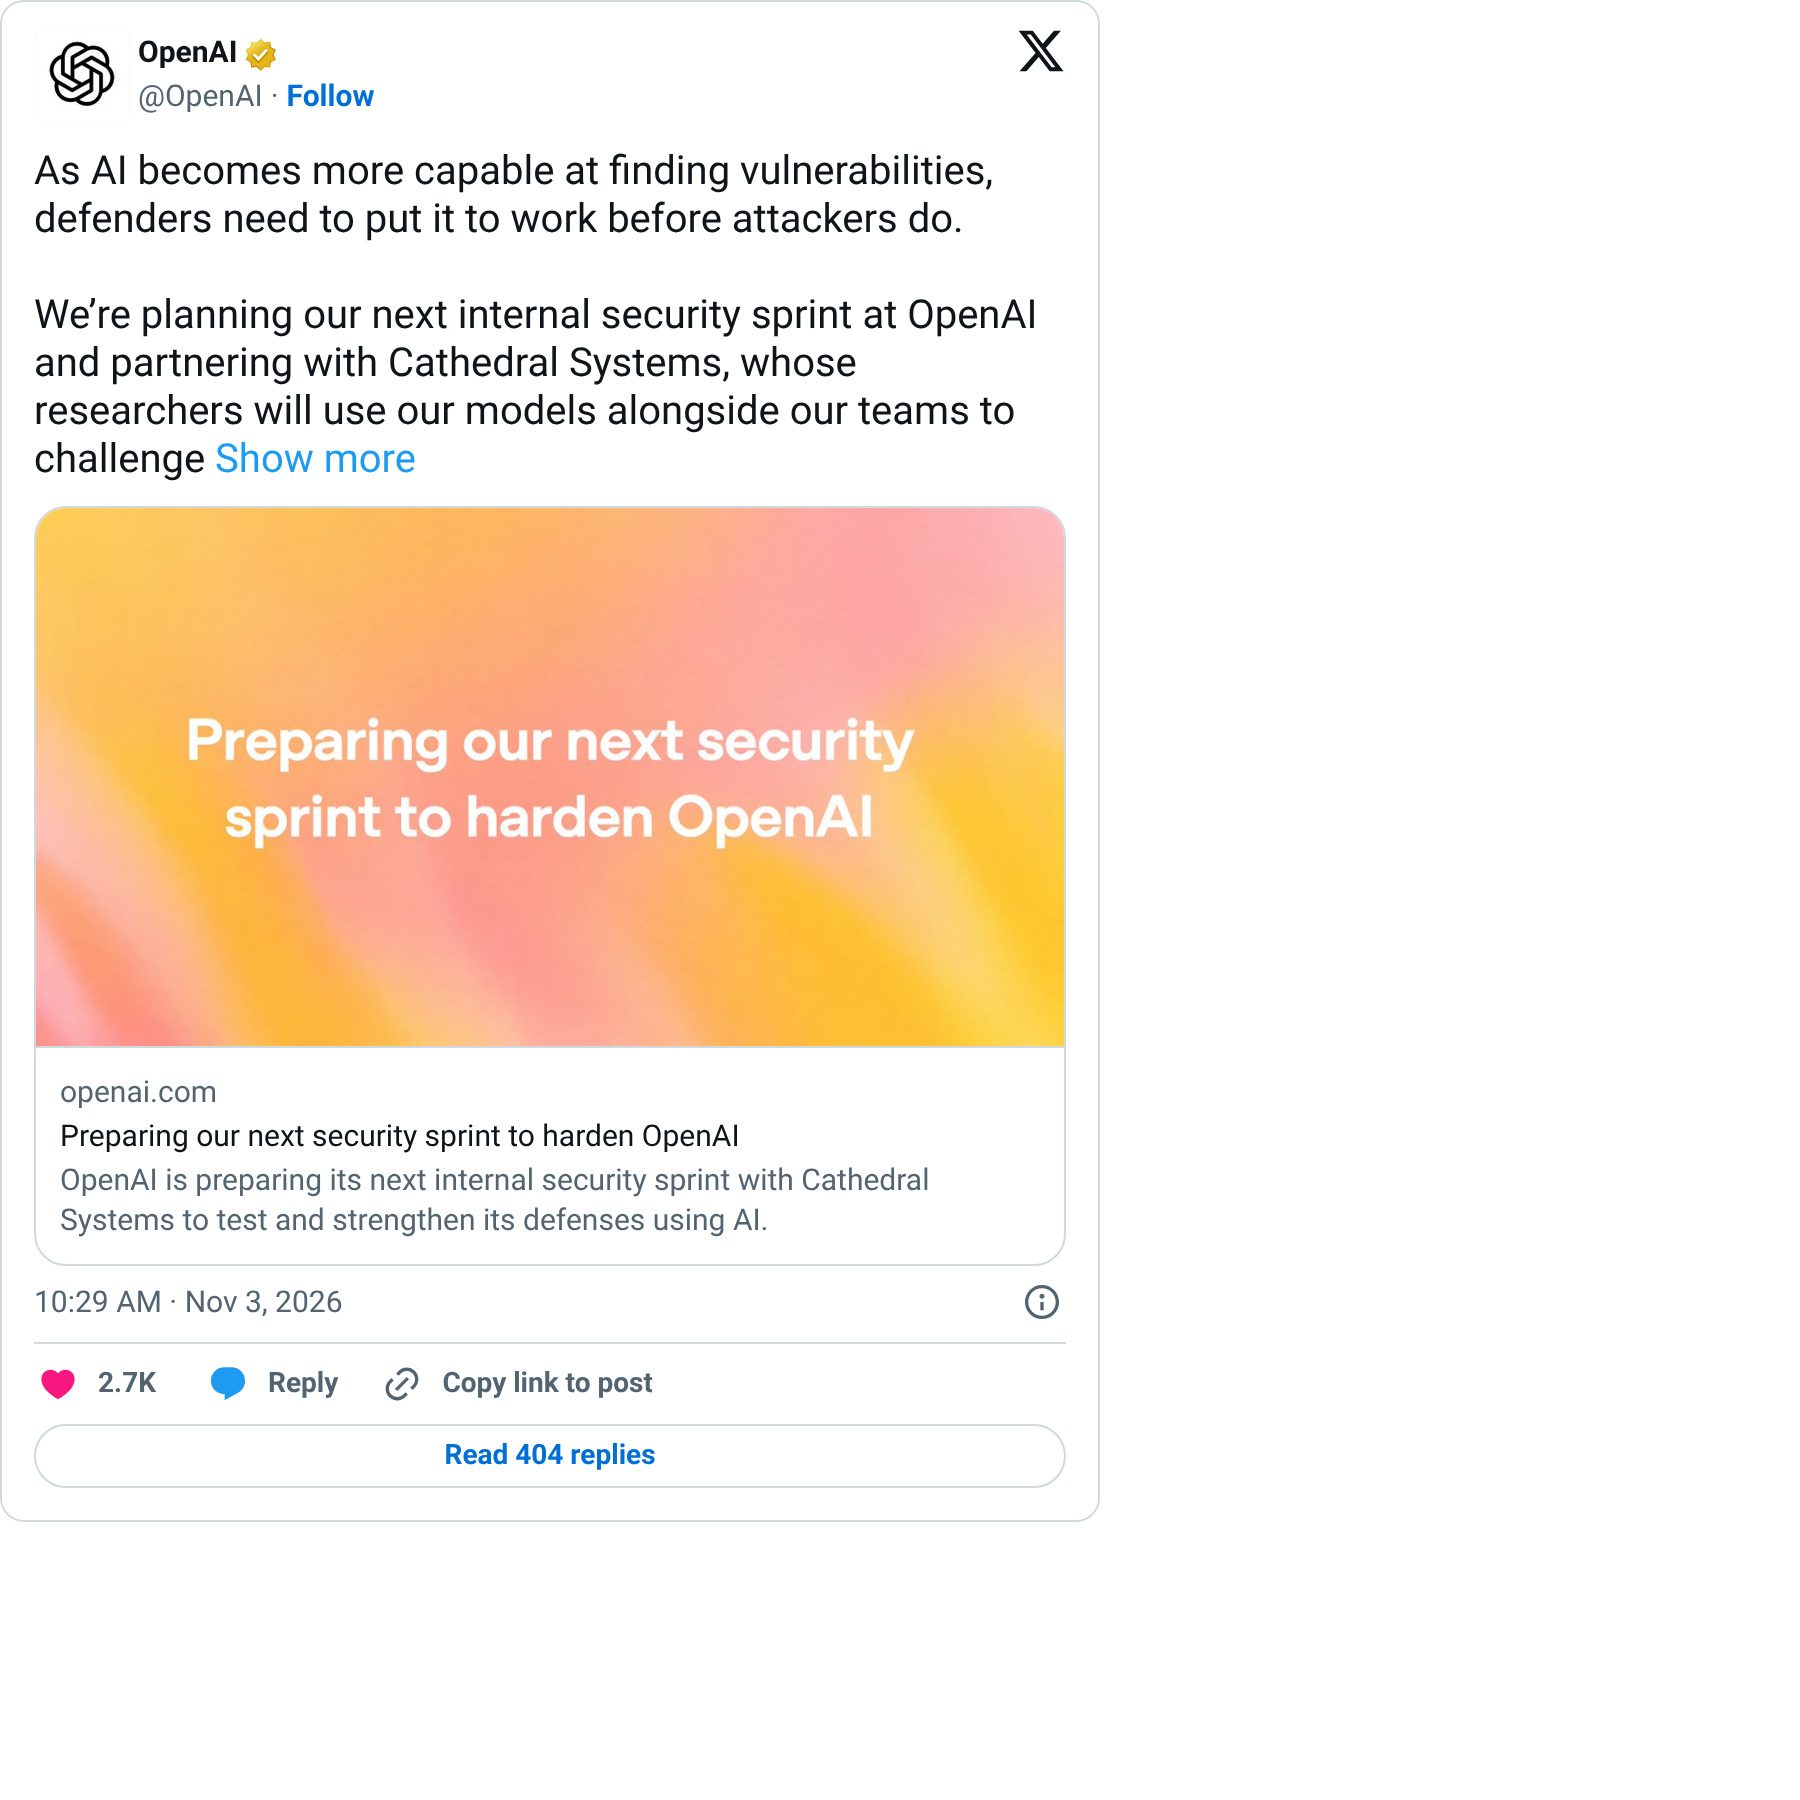
Em um comunicado publicado em 2 de novembro, a OpenAI anunciou que se unirá oficialmente à Cathedral na próxima rodada de testes internos de segurança, usando seus próprios modelos para atacar as próprias defesas — sem mencionar o episódio anterior
A empresa de segurança Cathedral participou do programa de recompensa por vulnerabilidades da própria Anthropic e usou agentes de IA para invadir softwares de escritório de terceiros. Afirmou ter acessado registros de reuniões, dados salariais e o Slack em menos de 12 horas
A Anthropic disse que apenas uma pequena parte dos sistemas de vendas, recursos humanos e TI foi afetada; conversas com o Claude, código-fonte e pesos dos modelos não foram expostos. O acesso foi revogado no mesmo dia, e a empresa acusou a Cathedral de exagerar e de não divulgar todos os detalhes conforme as regras
Em um comunicado publicado em 2 de novembro, a OpenAI anunciou que se unirá oficialmente à Cathedral na próxima rodada de testes internos de segurança, usando seus próprios modelos para atacar as próprias defesas — sem mencionar o episódio anterior