

复生Crypto
64 Publicações

复生Crypto
Denunciar
Bloquear Utilizador
关注钱包底层基建与链上技术前沿
5 A seguir
5 Seguidores
39 Gostaram
Publicações
·
--
🔥 Intents da NEAR roubados de US$ 3,8 milhões; aviso de reembolso em 48 horas
▸ US$ 3,8 milhões: em 1º de outubro, a infraestrutura de depósito/saque (on/off-ramp) da Omni e as interações dos contratos de NEAR Intents sofreram uma vulnerabilidade; os fundos dos usuários foram roubados, e o serviço de ponte entre cadeias foi pausado de emergência
▸ Compensação integral: a equipe oficial afirma que a falha no contrato foi corrigida; os usuários afetados foram totalmente reembolsados, o caso foi registrado com as autoridades e a segurança e parceiros de análise on-chain estão rastreando os fundos
▸ Rastreio da ZachXBT: os fundos obtidos ilegalmente foram transferidos para a KuCoin e, em seguida, fazer ponte entre cadeias até o Bitcoin; o oficial diz que a identidade do atacante foi identificada e que foi aberto um prazo de 48 horas para divulgação de responsabilidade
💡 Protocolos de intenções cross-chain apostam na velocidade, mas protegem justamente a porta mais antiga: depósitos e saques. Antes de operar, verifique cuidadosamente as autorizações e a cadeia de destino; ao surgir qualquer anomalia, revogue a autorização primeiro. O alerta de risco do Cat Wallet também existe para ficar de olho nessas etapas de ponte entre cadeias.
#NEAR #跨链安全 #Web3 segurança
141
·
--
Caso de roubo de US$ 388 milhões da Bitget traz revelações cruciais: o hacker explorou uma vulnerabilidade zero-day em um produto de segurança de terceiros, entrou nos sistemas internos críticos da bolsa, forjou negociações e iniciou saques — todo o processo sem usar nenhuma chave privada. A reconstituição da Halborn aponta o núcleo: as negociações podem ser adulteradas antes da assinatura on-chain; o atacante contornou a barreira de "assinatura é autenticação". A lição do maior incidente de segurança do ano até agora é bem direta: os limites de segurança do Web3 já se estenderam muito além dos contratos inteligentes e alcançam as operações off-chain; qualquer fraqueza no fluxo de assinatura, nos sistemas de back-end ou nos componentes do fornecedor pode romper todo o conjunto de defesas. O relatório de auditoria independente será divulgado em uma semana — vale a pena ler com atenção.
#Bitget #Web3安全 #攻击者
#Bitget #Web3安全 #攻击者
1
99
·
--
Notícias da linha de frente nesta manhã (PA): o responsável pelos NEAR Intents, Alex Shevchenko, publicou um post afirmando que o hacker da Bitget tentou transferir mais de 50 milhões de dólares via NEAR Intents, mas no fim apenas 166 mil dólares conseguiram passar; outros 503 mil dólares foram congelados durante a execução.
A interceptação foi feita pela camada de inteligência de risco da NEAR Intents, a SHIELD — que detecta automaticamente fluxos de fundos anormais, identifica transações relacionadas aos hackers, recusa cotações ou interrompe a execução. As NEAR Intents também desistiram proativamente da recompensa prometida pela Bitget de 5% + 5%, para que a bolsa tenha a máxima chance de recuperar os fundos.
Esse detalhe é bastante instigante: receber o dinheiro é só o primeiro passo; o campo de batalha real está na etapa de “monetização”. Pontes cross-chain, agregadores e protocolos de Intent estão se tornando a segunda linha de defesa contra lavagem de dinheiro. O atacante, mesmo com mais de 60 mil ETH em mãos, não consegue avançar — “sem permissão” e descentralização não significam que se dê sinal verde aos hackers.
Para usuários comuns, a lição também é direta: mantenha seus ativos em carteiras não custodiais na cadeia, com a chave privada sob seu próprio controle; nunca será necessário depender do “fundo de proteção” da exchange para cobrir prejuízos.
#Web3安全 #Bitget #黑客追踪 #segurança on-chain
1
67
·
--
🔥 Recapitulação: roubo de US$ 350 milhões da Bitget — a chave privada não foi perdida, então como o dinheiro sumiu?
Em 24 de setembro, a carteira hot da Bitget foi roubada em cerca de US$ 350 milhões. Mas a CEO Gracy Chen afirmou claramente: não houve vazamento de chave privada.
Caminho do ataque: exploração de uma vulnerabilidade em um produto de segurança de terceiros + roubo de credenciais de acesso à rede interna → falsificação de uma ordem de saque enviada ao sistema da carteira → bypass de controles de risco → disparo de transferências anômalas.
Em outras palavras: não roubaram a chave do cofre; em vez disso, falsificaram o “pedido de saque” e retiraram o dinheiro no próprio balcão do banco.
Três alertas para a indústria:
1️⃣ A superfície de ataque mudou: no 1º semestre de 2026, quase 90% dos fundos roubados não podem ser recuperados; o alvo do ataque está saindo de “código” e indo para “pessoas” e sistemas do back-end
2️⃣ Saldo da exchange ≠ seu dinheiro: para grandes quantias, o ideal é auto-custódia; carteira não custodial é o caminho
3️⃣ Hackers norte-coreanos já responderam por 76% do valor global roubado em criptomoedas neste ano; diante de adversários estatais, qualquer confiança em ponto único é um alvo
A Bitget retomou os saques de BTC em 28 de setembro. O fundo de proteção dos usuários cobre as perdas. Mas na próxima vez, quem será o alvo?
#Web3安全 #Bitget
1
126
·
--
Ver tradução
Arc 满一周了。该看的还是 RWA,不是开局土狗。
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
Arc 满一周了。该看的还是 RWA,不是开局土狗。
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
官方成绩单:链上资产(USDC 等)从 0 到约 7 亿美元,USDC 成交过 70 亿。钱主要堆在借贷里。
更值得盯的是昨天:代币化黄金 XAUm 上了 Arc,合资格赎回可当天拿 USDC,链上能直接对 USDC 成交。美元之后,黄金也开始当抵押品用了。
锁仓可以很快,不等于申赎已经跑顺。代币化黄金也不等于你手里握着金条。
#Arc #USDC #RWA #XAUm
220
·
--
A RWA precisa de privacidade, mas não pode virar um lançamento que ninguém consegue consultar
A mainnet Arc já foi lançada, mas o Privacy Sector voltado para instituições ainda está em desenvolvimento.
Esse intervalo de tempo indica uma coisa: quando a RWA entra na blockchain pública, o desafio não está apenas na emissão e liquidação — é também decidir quais dados devem ser públicos e quais só podem ser vistos pelas partes autorizadas.
Se as subscrições do fundo, os pagamentos corporativos e as posições em garantia fossem totalmente divulgados, os concorrentes poderiam inferir o tamanho dos recursos, os destinatários das transações e até mesmo a pressão de liquidez. As finanças tradicionais não transmitem essas informações em tempo real para todos, e as instituições também dificilmente aceitariam esse nível de transparência on-chain.
O plano da Arc é ter dois ambientes de execução: transações comuns permanecem no EVM público, enquanto contratos sensíveis entram em um ambiente de privacidade independente. O conteúdo das transações e o status dos contratos são criptografados, mas as garantias do estado privado ainda são registradas no mesmo bloco que o estado público. Por fora, os detalhes não podem ser vistos, mas é possível confirmar que essa parte do estado foi liquidada junto com o bloco.
Privacidade também não significa total invisibilidade. As permissões de visualização no design podem ser atribuídas a auditorias, reguladores ou instituições designadas — permitindo leitura, mas não a movimentação de ativos. Assim, o que se oculta são detalhes comerciais, e não a capacidade de responsabilização do livro razão.
Mas a tecnologia ainda tem limites: o código do contrato em si não fica oculto, e as interfaces de negócio podem vazar informações. Por exemplo, se uma interface de consulta retornar slippage, ainda pode revelar a profundidade do pool de liquidez. A verdadeira privacidade em RWA exige projetar, ao mesmo tempo, criptografia, permissões de acesso e interfaces de negócio.
As instituições não precisam de anonimato total, mas de divulgação controlável: o público não pode consultar livremente, as partes autorizadas conseguem auditar, e a blockchain ainda consegue provar que o estado avança conforme as regras.
#Arc #RWA #隐私计算
2
59
·
--
Verificado
A carteira anti-quântica da Arc: as verdadeiras dificuldades não estão no nome do algoritmoA documentação da Arc para a rede principal adicionou suporte a assinaturas de carteiras pós-quânticas baseadas em SLH-DSA-SHA2-128s, mas usando um modo opcional.
Esse detalhe vale mais ser observado do que “anti-quântica” em três palavras: a atualização de segurança consegue ser implementada de fato? Isso depende se a carteira, os dispositivos de hardware e as aplicações conseguem migrar juntos.
A verdadeira ameaça da computação quântica é a criptografia de chave pública. Se, no futuro, um atacante conseguir derivar a chave privada a partir da chave pública, poderá falsificar assinaturas de transações. Para detentores de RWA a longo prazo e carteiras institucionais, o problema não é se isso será quebrado hoje ou não; a questão é se as chaves e os dados on-chain expostos agora conseguem permanecer seguros até que a migração seja concluída.
A carteira anti-quântica da Arc: as verdadeiras dificuldades não estão no nome do algoritmo
A documentação da Arc para a rede principal adicionou suporte a assinaturas de carteiras pós-quânticas baseadas em SLH-DSA-SHA2-128s, mas usando um modo opcional.
Esse detalhe vale mais ser observado do que “anti-quântica” em três palavras: a atualização de segurança consegue ser implementada de fato? Isso depende se a carteira, os dispositivos de hardware e as aplicações conseguem migrar juntos.
A verdadeira ameaça da computação quântica é a criptografia de chave pública. Se, no futuro, um atacante conseguir derivar a chave privada a partir da chave pública, poderá falsificar assinaturas de transações. Para detentores de RWA a longo prazo e carteiras institucionais, o problema não é se isso será quebrado hoje ou não; a questão é se as chaves e os dados on-chain expostos agora conseguem permanecer seguros até que a migração seja concluída.
1
742
·
--
Após o lançamento da Mainnet da Arc, qualquer desenvolvedor pode implantar contratos e enviar transações, mas os validadores responsáveis por produzir blocos e confirmar transações ainda são instituições previamente selecionadas.
Isto não é jogo de palavras: são dois tipos de permissões deliberadamente separados.
A camada de aplicação é aberta: carteiras, emissores de RWA e protocolos DeFi não precisam de aprovação para se conectar. Já a camada de consenso adota PoA com sistema licenciado, executado por nós operados por instituições conhecidas. Para um bloco ser confirmado, é necessário que mais de dois terços dos validadores participem; e, sob a condição de que validadores com falha sejam menos de um terço, o sistema consegue evitar que dois blocos conflitantes se tornem simultaneamente o resultado final.
Esse desenho é adequado para RWA, pois deixa mais claras a entidade responsável e as fronteiras de governança. Uma vez que uma transação seja confirmada, ela obtém encerramento determinístico; não há necessidade de continuar aguardando múltiplos blocos, como ocorre em cadeias com finalização probabilística. Com isso, as instituições conseguem concluir mais rapidamente a liquidação de ativos e o processamento contábil.
O custo também é bem definido: o poder de validação fica concentrado nas mãos de um conjunto de participantes autorizados. A capacidade de resistência à censura da rede, as regras para substituição de validadores e se várias instituições dependem do mesmo serviço em nuvem ou de infraestrutura semelhante devem ser incluídos na avaliação de riscos.
Para julgar se uma cadeia de RWA é aberta, não basta olhar apenas para “se é possível implantar contratos livremente”. É preciso avaliar separadamente quem pode usar, quem pode desenvolver, quem pode validar e quem tem autoridade para modificar essas regras.
#Arc #RWA #infraestruturaBlockchain
1
517
·
--
A Arc já está no ar há quatro dias. O que importa não é caçar “shitcoin”, e sim ver se a RWA tem entrada real de dinheiro.
A rede pública do Circle para a Arc foi aberta em 16 de setembro. O gas é em USDC, e os validadores incluem BlackRock, DTCC, Visa e Mastercard. Nos últimos dias, a praça ainda estava apostando no “opening” do mercado, mas o que realmente combina com esta cadeia já foi colocado no palco: fundos tokenizados, cofres de crédito e liquidação com stablecoins.
Meu julgamento se resume a três pontos:
1. RWA não é slogan, é lista de produtos. Já dá para ver on-chain o BUIDL da BlackRock, o USYC do Circle e o fundo tokenizado da Janus Henderson; também o cofre PAPY-USDC da Bitwise já entrou em sincronismo. Usando USDC para conceder empréstimos com base em RWA tokenizada com garantias excessivas, com retorno alvo em torno de 5%–6%. Isso é “dólar e ativos reais na cadeia”, não uma festa de emissão de moeda de uma nova rede.
2. Com lock-up, não significa que a RWA já esteja rodando. Após o lançamento, o capital entra rápido, mas principalmente fica concentrado em stablecoins e em empréstimos. O próximo teste não é só ver o TVL bater novo recorde; é saber se esses fundos e cofres têm resgates e emissões reais, se estão sendo usados como colateral e se a rotatividade consegue continuar.
3. Não encaixe a Arc no roteiro de “aposta de emissão”. Ela é uma camada de liquidação institucional, e validadores temem mais por reputação. Shitcoins vão aparecer, mas é difícil virarem a mesma cadeia de revezamento. E registre mais uma coisa: o token ARC já foi cunhado em 10 bilhões de unidades — é um marco técnico, não equivale a oferta pública, nem airdrop.
Como eu mesmo faço:
Não corro atrás do shitcoin do início. Se eu topar com esta cadeia, só olho os cofres ligados a stablecoins e a RWA da whitelist; primeiro entenda quais são os colaterais, quem consegue resgatar, e se existe algum risco nas pontes de fim de semana e nas autorizações. A meta de retorno não é garantia de rendimento, e as cotas de fundos tokenizados não significam que você esteja, de fato, detendo diretamente os ativos subjacentes.
Me siga: vou ficar de olho em duas coisas depois. O capital na Arc vai continuar afundando em USDC e empréstimos, ou vai virar fluxo real para produtos como BUIDL e USYC? Cofres de RWA como PAPY têm depósitos reais.
#Arc #Circle #USDC #RWA #BUIDL
1
181
·
--
O Bitcoin Core 32.0 já entrou em testes de versão candidata. Desta vez, a correção aborda uma questão de segurança: não se trata de vazamento de chaves privadas, mas sim da ativação do walletnotify em um nó, que poderia ser acionado por um nome de carteira especialmente preparado, para executar comandos do sistema.
O cenário não é complexo: um usuário que já passou pela autenticação via RPC e que também possui permissão para criar carteiras configura um nome de carteira construído. Quando uma transação relevante aparece, o walletnotify executa automaticamente um script predefinido. Se o programa não tratar o nome da carteira de forma estritamente textual, caracteres especiais podem ser interpretados como comandos adicionais.
Isso não equivale a “o Bitcoin ter sido invadido”. O atacante precisa primeiro obter permissões de RPC no nó, e o nó também deve ter o walletnotify habilitado. Mas isso revela uma via de ataque frequentemente ignorada: transações na cadeia não têm problemas, e as chaves privadas não se perdem; ainda assim, a falha pode atingir o host do nó ao longo do caminho de RPC, nome da carteira e scripts do sistema.
O 32.0 também melhora as estimativas de taxas e a leitura de dados do bloco. O novo método faz mais referências às transações em tempo real na mempool, para que a recomendação de taxas caia mais rapidamente após a congestão diminuir; o nó também pode ler partes dos dados em paralelo, acelerando a validação do bloco e a sincronização.
Ao executar um nó do Bitcoin Core, não exponha o RPC diretamente à internet; desative o walletnotify que não seja necessário; use scripts automáticos com parâmetros fixos e permissões mínimas do sistema. A versão candidata deve ser testada primeiro em um diretório isolado, sem substituir diretamente carteiras em produção.
A segurança do nó não se resume apenas a consenso e chaves privadas; ela também depende de quais interfaces, scripts e permissões do sistema estão conectados ao lado dele.
#Bitcoin #segurança_de_carteiras #segurança_de_nós
1
147
·
--
A multisig não foi quebrada; US$ 7,8 milhões ainda assim saíram da carteira
Em 15 de setembro, uma carteira Ethereum Safe perdeu cerca de 2.900 rsETH, no valor de aproximadamente US$ 7,8 milhões. O problema não está no contrato central do Safe, nem no vazamento de chaves da multisig, mas sim em um módulo auxiliar que a carteira havia autorizado anteriormente.
Esse módulo era usado originalmente para executar automaticamente operações de liquidez. Sua verificação de permissões, porém, tratou erroneamente “o alvo da chamada ser o próprio módulo” como uma autorização válida. Com isso, o atacante conseguiu inserir quaisquer instruções e, em seguida, o Safe transferiu os fundos como se estivesse executando operações normais do módulo.
Isso revela um ponto que a multisig muitas vezes é mal interpretada: M-of-N só limita quantas chaves precisam concordar para transações comuns. Os módulos habilitados podem ter a capacidade de contornar o fluxo de assinaturas convencional e fazer chamadas diretas à carteira. Mesmo com a porta da multisig trancada com rigor, módulos automatizados com autorização de longo prazo ainda podem virar uma porta dos fundos.
Mais dramático ainda: depois que a transação do ataque entrou no mempool público, um robô MEV a executou primeiro. O robô pagou cerca de US$ 46 mil para garantir o posicionamento e, no fim, interceptou cerca de 2.882 rsETH. A transparência on-chain permite que o ataque seja observado e também possibilita que terceiros o copiem e “façam frontrun”.
As tesourarias corporativas e usuários de DeFi não podem se limitar a auditar quem assina; eles também precisam, periodicamente, listar os módulos habilitados, limites de gastos e contratos que podem ser chamados. Desabilite os módulos que não forem mais necessários e restrinja as permissões de automação a ativos, alvos e valores específicos.
A segurança da carteira não depende apenas de quem tem a chave; depende também de quais contratos foram autorizados a entrar sem bater.
#SegurançaDeCarteira #Multisig #DeFi
1
2
102
·
--
A Arc foi lançada hoje. Não siga o roteiro da Robinhood Chain para avançar em cheio.
A rede principal pública do Circle Arc começou hoje: gás usando USDC, e a lista de validadores inclui BlackRock, DTCC, Visa e Mastercard. A cadeia ainda não esquentou de verdade, mas os memecoins de “terra” (shitcoins) já chegaram primeiro; algumas mesas já passaram de um milhão de dólares em market cap. A frase mais alta na praça é: a Robinhood Chain lançou CASHCAT; a Arc vai trazer mais uma rodada?
Minha análise em três pontos:
1. Não copie o roteiro da Robinhood Chain. Aquela cadeia conseguiu ser negociada em alta graças à entrada de varejo, pools de lançamento e ao mempool público. A Arc é uma cadeia institucional; validadores temem mais o risco à reputação, então não vivem de taxas de shitcoins.
2. Vai existir quem emita tokens, mas isso não significa que haverá a mesma “corrida de revezamento”. Como é compatível com EVM e o Uniswap v4 já está no primeiro dia, a shitcoin certamente vai aparecer. Mas, sem mempool público e sem token nativo ainda emitido, fazer a corrida antecipada e criar barulho será mais difícil — e também mais fácil de terminar em um único dia.
3. No primeiro dia de uma nova cadeia, ponte falsa, RPC falsa e permissões falsas são mais fatais do que as shitcoins. O hype vai empurrar as pessoas para assinarem tudo no impulso.
Como eu vou fazer:
Não vou perseguir shitcoin logo no início, nem mover o capital de uma vez para um contrato desconhecido. Primeiro verifique se a ponte é oficial ou de um agregador de topo; depois confira o escopo das permissões. A cadeia pode ser nova, mas a chave privada tem que ficar com você. Antes de assinar, passe pelas mensagens de alerta de risco.
Siga-me: nos próximos posts, vou acompanhar duas coisas — se as transações do primeiro dia na Arc são demanda real ou só um passeio de um dia; e se a quantidade do outro lado continua, já que o Robinhood Wallet com Gas gratuito vai parar em 29 de setembro.
#Arc #Circle #USDC #RobinhoodChain #RWA #Meme
71
·
--
A ponte Bitcoin do Symbiosis foi atacada em 11 de setembro. O atacante cunhou cerca de 46,1 bilhões de tokens syBTC sem lastro suficiente em BTC; no fim, os ativos efetivamente resgatados foram de aproximadamente US$ 336 mil. A equipe do projeto afirma ter recuperado cerca de 15 BTC, e a Bitcoin Bridge nativa ainda permanece suspensa.
Os números parecem contraditórios: se foi possível cunhar tantas “moedas falsas”, por que não conseguiram trocá-las por todo o BTC real?
Porque, em pontes cross-chain, normalmente existem duas camadas de ativos.
A primeira é o “documento contábil”, por exemplo o syBTC na cadeia de destino; a segunda são os BTC de verdade, trancados na ponte. Se o atacante só conseguir violar a lógica de cunhagem, ele pode fabricar muitos documentos, mas ainda precisa encontrar liquidez suficiente para trocar esses documentos por ativos reais.
Assim, o valor registrado em balanço e o montante que realmente pode ser resgatado podem divergir em várias ordens de grandeza.
Esse é justamente o tipo de risco da ponte, diferente de uma simples transferência de uma carteira comum. A assinatura da carteira serve principalmente para provar que “esta transação foi autorizada pela chave”. Já a ponte precisa provar, adicionalmente, que “há de fato um lastro suficiente por trás dos documentos na cadeia de destino”. Se qualquer etapa — cunhagem, mensagens cross-chain ou contabilização do lastro — falhar, o usuário pode receber apenas um token que parece BTC.
Ao pausar um único roteamento Bitcoin e manter outros canais de rede, o projeto adota uma medida emergencial de isolamento de falhas. Mas, para os usuários, até a ponte voltar a funcionar, não basta olhar apenas o preço do token ou o saldo na carteira: é preciso confirmar se as permissões de cunhagem correspondentes, o status do lastro e os canais de resgate foram reabertos.
O limite de segurança dos ativos cross-chain não está no nome do token, e sim em quem tem permissão para cunhar, onde o lastro está e quem consegue validá-lo.
#crosschain segurança #segurança carteira #DeFi
110
·
--
A Pendle recentemente transformou os Stock Tokens de NVDA e PFE na Robinhood Chain em um mercado de rendimento.
O ponto principal não é que surgiram mais dois pools de negociação, mas sim que o principal dos tokens de ações e os dividendos futuros agora podem ser desmembrados em dois ativos independentes.
O mecanismo é um pouco parecido com o de “split de debêntures”. O PT representa a parcela do principal que pode ser resgatada ao vencimento, enquanto o YT representa os rendimentos gerados antes do vencimento. Ao comprar YT, não se está comprando mais ações; em vez disso, está negociando separadamente o fluxo de caixa referente aos dividendos futuros. Quanto mais perto do vencimento, menor o tempo restante para obter rendimento com o YT, e o valor diminui proporcionalmente.
O que mais costuma causar confusão aqui é o nível de ativos.
A documentação oficial da Robinhood afirma claramente que os Stock Tokens são títulos tokenizados na forma de ERC-20, fornecendo exposição econômica às ações subjacentes, mas não equivalem à obtenção direta de propriedade legal ou de titularidade/benefício sobre as ações subjacentes. O que a Pendle desmembra é o principal e o rendimento desse token, não é “cortar” as ações reais ao meio.
Para usuários de carteiras, o caminho operacional fica mais longo: primeiro preparar o ativo-alvo da cadeia e o ETH Gas, depois interagir com contratos de PT, YT ou de pool de liquidez. A cada camada adicional na composição, surge também mais uma camada de contratos, preços e regras de vencimento que precisam ser verificadas.
Depois que os tokens de ações entram no DeFi, a maior mudança não é o horário de negociação, e sim que os direitos sobre os ativos são ainda mais modularizados. A carteira fica responsável por assinar e manter os ativos, mas não consegue eliminar para o usuário os riscos de emissão, contratos e precificação dos rendimentos.
#Robinhood #RWA #Pendle
239
·
--
Os tokens de ações da Robinhood não param no fim de semana — a ação de base, sim. Já mostrei isso no último fim de semana prolongado.
Hoje é sexta-feira. Os tokens de ações na Robinhood Chain podem ser negociados 24 horas por dia; a NYSE não. No último fim de semana prolongado, já foi assim: a ação de base da AMC fechou em US$ 2,54, e o token chegou a tocar US$ 18 em determinado momento. Não foi o fundamento que mudou de repente — é que o canal de subscrição/resgate acompanhou o feriado do mercado de ações dos EUA: o token permaneceu na cadeia e fez negociações por conta própria.
Minha leitura em três pontos:
1. O que “voa” é o ágio do token, não aquela ação que você imagina. O token te dá exposição ao preço, não a participação acionária.
2. Assim que o canal abre, o emissor pode continuar cunhando, jogando o ágio de volta para baixo. Foi exatamente assim que terminou no último fim de semana prolongado.
3. O interesse on-chain já está diminuindo. Entrar agora apostando no “token de ação + Meme” para o gap do fim de semana traz uma probabilidade/retorno pior — não é mais “mais gostoso”.
Como eu faço:
Antes do fim de semana, não mantenho posições com ágio que eu não entendo, e não tranco a posição em um único L2 novo. A cadeia permite transferir 24 horas; a chave privada precisa ficar com você. Antes de assinar, passe antes por autorização e pelo “mel”/armadilha (anti-fishing). Eu uso o CatWallet: a chave fica comigo, e a IA ajuda a verificar o caminho de troca e avisos de risco.
Outra anotação: o Gas grátis da Robinhood Wallet vai só até 29 de setembro. Carteiras de terceiros, por natureza, não tinham esse subsídio. Só depois da “desmama” você percebe quantas daquelas transações gigantescas eram realmente demanda.
Siga-me: no fim de semana, observe se o ágio volta; no fim do mês, observe se quando o Gas grátis parar continuam existindo taxas e negociações.
#Robinhood #RobinhoodChain #RWA #StockTokens #CatWallet
Não constitui recomendação de investimento. Ativos on-chain têm oscilações extremamente grandes; pesquise por conta própria e tenha atenção aos riscos de contrato.
1
101
·
--
Robinhood Chain: receita diária cai de 6 milhões para menos de 1 milhão; o entusiasmo acabou ou a narrativa se quebrou?
Hoje, esses dados são ainda mais dignos de atenção do que os anúncios dos últimos dois dias.
DeFiLlama: a receita da Robinhood Chain nos últimos 24 horas é de aproximadamente 950 mil dólares e já caiu abaixo de 1 milhão. No pico, dava para chegar a cerca de 6 milhões por dia. Nos últimos 7 dias, a receita acumulou 18,34 milhões; o volume de negociações em DEX nas últimas 24 horas foi de aproximadamente 1,8 bilhão. O mercado “não morreu”, mas a inclinação já virou.
Minha análise em três pontos:
1. As principais taxas no pico não vêm tanto de tokens de ações, e sim da atividade do lançamento e dos Memes. Quando os Memes esfriarem, a receita diária cai imediatamente. Isso é bem normal.
2. O bloqueio de capital pode até continuar, mas o “hype” pode sair. Mesmo que o TVL dos tokens de ações fique bonito, ele não consegue segurar a saída do entusiasmo on-chain.
3. Não trate essa cadeia como um “gerador perpétuo” no curto prazo. O sentimento vai atingir primeiro as taxas, e depois os ativos relacionados. Antes do lançamento da Arc em 16 de setembro, o capital tem mais chances de ficar observando do que adicionar mais posição nos “launchpads” (lancamentos) que estão em queda.
Como eu faço:
Não sigo os “shitcoins” que já estão fora do pico; não travo a posição em um único novo L2. A cadeia pode apagar, mas a chave privada não pode ir junto com a plataforma. Deixo a posição em auto-custódia; antes de assinar, reviso as permissões e o “mel honey pot”. Eu uso o CatWallet: a chave fica com você; a IA ajuda a analisar a rota de troca e alertas de risco.
Siga-me: nos próximos posts, vou continuar de olho se a taxa da Robinhood Chain vai fazer uma segunda alta e se a Arc consegue conectar essa onda de entusiasmo on-chain.
#Robinhood #RobinhoodChain #RWA #Meme #CatWallet
Isto não constitui aconselhamento de investimento. Ativos on-chain apresentam grande volatilidade; faça sua própria pesquisa e atente aos riscos dos contratos.
1
91
·
--
Esta semana, o assunto mais quente do Robinhood não foi a emissão de mais alguma “corrente”, e sim que o dono da AMC continua a xingar os tokens de ações.
A AMC diz que nunca autorizou, e que o token não representa, de fato, participação acionária; a área jurídica do Robinhood respondeu diretamente: “advogado chegou, a gente ensina”; o CEO, em seguida, também se pronunciou para manter o apoio aos Stock Tokens. A discussão foi até hoje: não houve deslistagem, nem a ação judicial foi concluída — mas na cadeia, a rodada de negociação já tinha começado primeiro: tokens relacionados à AMC chegaram a se desvincular das ações reais e dispararam de forma desordenada, para logo serem puxados de volta pela arbitragem. A agitação é real, mas a titularidade é falsa.
Nos dias anteriores, o próprio Robinhood Chain também já tinha demonstrado insegurança: sob um volume enorme de transações, houve um intervalo em branco ao enviar dados para a Ethereum. A Arbitrum depois disse que não foi “a cadeia inteira” que travou, e que as negociações dos usuários não se perderam. Mas esses poucos minutos de intervalo já bastam.
**O “calor” pode vir de uma blockchain de corretora, mas os ativos não podem ficar apenas presos a um único sequencer.**
Então, olhando para este ciclo de destaque que vemos hoje, o que realmente devemos pensar com clareza não é “em qual memecoin/‘shitcoin’ correr”, e sim:
1. A chave privada está mesmo nas suas mãos
2. Antes de assinar, alguém te alertou que isso pode ser uma armadilha/iscas (honeypot) / risco de autorização
3. Se vai acabar travando todas as posições em um único novo L2
O CatWallet faz exatamente essas três coisas: autocustódia multi-chain, chaves sem upload e uma IA embutida para te ajudar a analisar rotas de troca e avisos de risco. Mesmo a cadeia ficando mais quente, primeiro mantenha a carteira sob seu controle.
#Robinhood #RobinhoodChain #RWA #Meme #CatWallet #CarteiraWeb3
Isto não constitui aconselhamento de investimento. Ativos on-chain oscilam muito; pesquise por conta própria e observe os riscos dos contratos.
1
1
64
·
--
A Robinhood Crypto divulgou recentemente que os Stock Tokens na Robinhood Chain atingiram cerca de US$ 1,5 bilhão em volume de negociações DEX nas últimas 24 horas.
O aquecimento do mercado é só o primeiro passo. A questão mais realista agora é: como os ativos entram de outras redes e como eles saem com segurança?
Transações entre cadeias não significam apenas “converter” as moedas da carteira para outra blockchain. Normalmente é preciso passar por confirmação na cadeia de origem, processamento por ponte (bridge) ou roteador, e depois receber na cadeia de destino. Se qualquer etapa no meio falhar, o que o usuário vê pode ser “transação concluída”, mas o ativo ainda não chegou à rede real onde será utilizado.
A Robinhood Chain é uma L2 compatível com Ethereum. De acordo com a documentação oficial, o Chain ID da mainnet é 4663 e o Gas é utilizado em ETH. Ou seja, mesmo que o usuário queira negociar apenas um determinado token, ainda é necessário preparar Gas na cadeia de destino. Se a rede for escolhida incorretamente ou o RPC estiver configurado errado, o saldo e o status da transação podem exibir informações incorretas.
É exatamente aí que uma carteira multi-chain se torna realmente valiosa: não é apenas colocar todas as redes em uma única interface, e sim ajudar o usuário a enxergar claramente a rede atual, os ativos que chegaram e o caminho da transação.
O CatWallet é voltado para gerenciamento de ativos multi-chain. Conforme as informações fornecidas pelo fabricante do produto, o CatWallet já integra a funcionalidade de transações cross-chain, podendo servir como um ponto de entrada para conversão de ativos entre múltiplas redes.
Mas tornar a entrada mais simples não significa que o risco desapareceu. Antes de fazer a ponte, ainda é necessário verificar a cadeia de origem, a cadeia de destino, o ativo que será creditado, o slippage e o conteúdo final da assinatura.
A popularidade da Robinhood Chain pode atrair tráfego; o que realmente mantém os usuários, porém, é conseguir entender e consultar cada passo, e quando algo der errado, saber em qual camada o ativo está.
#Robinhood #L2 #transaçõesCrossChain #CatWallet
1
80
·
--
A “versão vazada” de GTA6 ainda não apareceu, mas um coletor disfarçado de site de download já entrou no ar. A Malwarebytes analisou recentemente uma página falsa que usa a data real de lançamento, o mapa e informações do jogo para induzir os usuários a conectar a carteira e assinar.
O mais perigoso desse tipo de golpe é que a página pode conter muitas informações verdadeiras. A contagem regressiva real, as imagens oficiais e os dados corretos do jogo apenas mostram que o golpista fez o dever de casa na página; não provam que o processo de pagamento é legítimo.
O ataque acontece na etapa de confirmação da carteira. Um script malicioso primeiro lê o endereço público e a situação dos ativos e, em seguida, gera solicitações de transferência ou autorização com base no saldo da carteira. Uma transferência pode enviar os ativos imediatamente; uma autorização pode permitir que o atacante mova tokens e até NFTs depois, por meio de um contrato.
Isso é diferente de um download falso comum. O usuário não está apenas pagando uma taxa única; pode estar expondo toda a carteira a um conjunto de solicitações de transação direcionadas.
Para identificar esse tipo de página, não basta olhar se o site parece real; é preciso verificar as ações reais no pop-up da carteira. Uma página de download de jogo não tem motivo para exigir autorização ilimitada de tokens, nem para fazer você transferir quase todo o saldo.
A blockchain só verifica se a assinatura é válida; ela não decide se você foi enganado pela página. Informações reais do jogo também não endossam uma transação suspeita.
Em carteiras usadas com muita frequência, mantenha apenas uma pequena quantia de ativos; não conecte seus fundos de longo prazo a sites desconhecidos. Antes de assinar, confira o endereço de recebimento, o valor e o destinatário da autorização; se o pedido não corresponder à ação atual, recuse imediatamente.
A página pode ser muito realista, mas o pedido de assinatura precisa ser verificado separadamente.
126
·
--
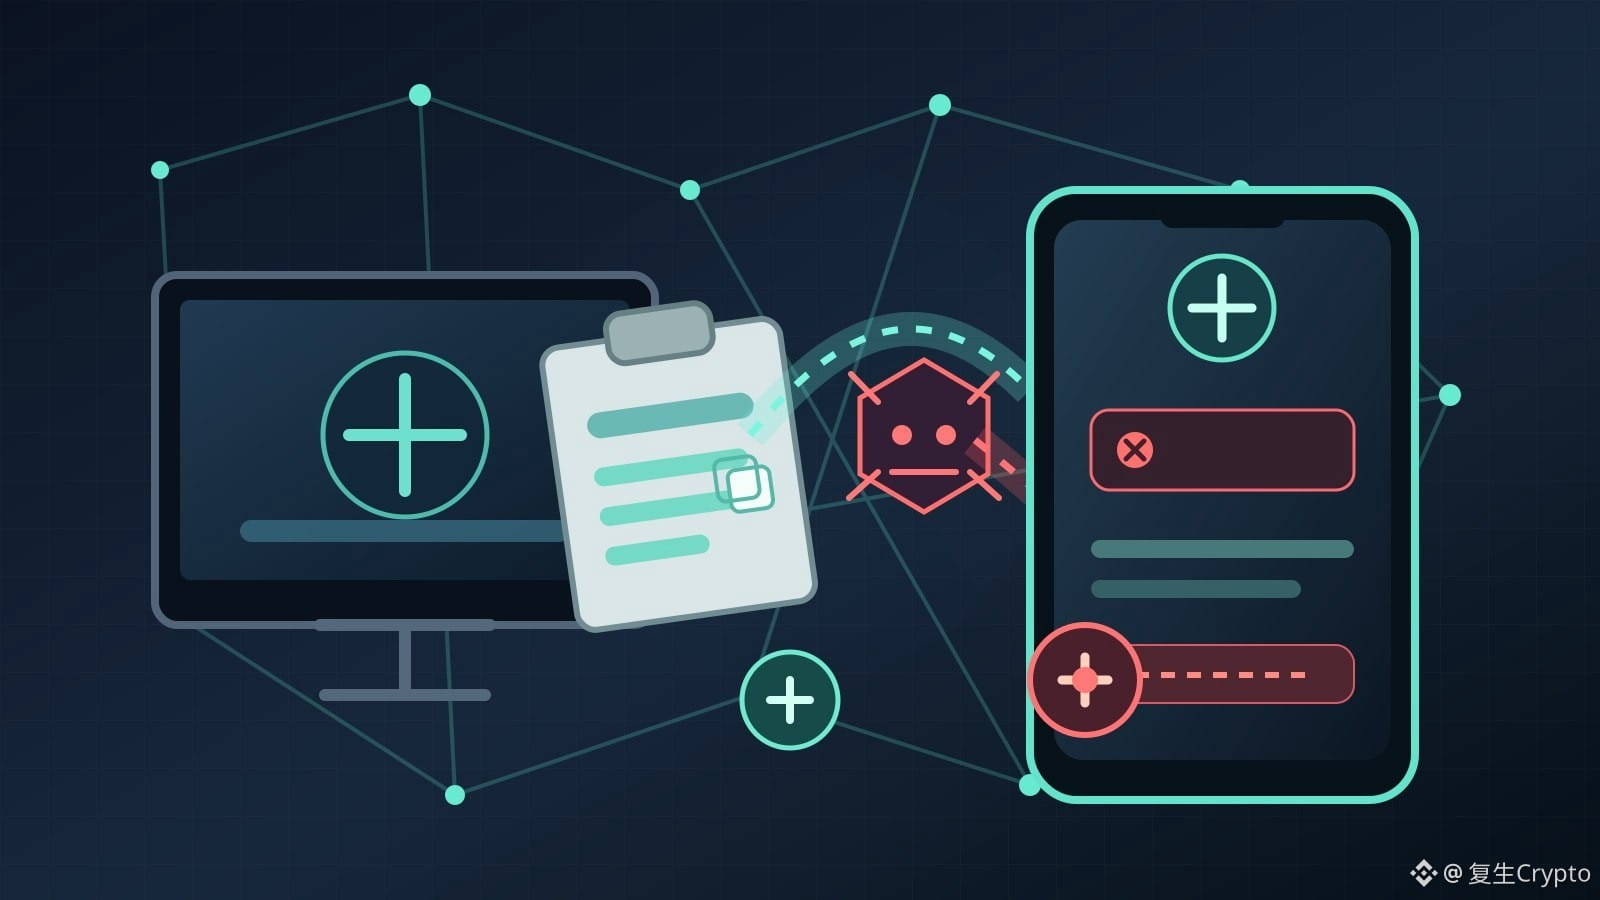
O Departamento de Justiça dos EUA e a CrowdStrike anunciaram recentemente uma ação contra a botnet Sality. A CrowdStrike afirma que cerca de 15.000 computadores infectados compõem essa rede, na qual a ferramenta EggJagger monitora a área de transferência, substituindo endereços de carteiras criptográficas copiadas pelos endereços do atacante.
Esse tipo de ataque não requer quebrar a blockchain e nem necessariamente invadir a carteira. Basta que, entre “copiar endereço” e “confirmar transferência”, uma parte do texto seja alterada.
Por isso, as transações on-chain exibem “assinatura válida”, e isso não prova que o destinatário seja exatamente a pessoa para quem você pretendia enviar. A blockchain verifica a assinatura e executa a transação, mas não julga se o endereço na área de transferência foi substituído por malware.
A defesa mais eficaz não é apenas observar os primeiros e os últimos dígitos do endereço, e sim conferir o endereço completo na página final de confirmação da carteira. Para transferências de grande valor, envie primeiro um teste de pequeno valor e opere usando um dispositivo dedicado; ao notar aquecimento anormal, travamentos ou o surgimento de processos desconhecidos, interrompa a assinatura.
Se o dispositivo já estiver infectado, limpar o malware é apenas o primeiro passo. Também é necessário verificar conexões da carteira, autorizações e transações recentes; se necessário, migre os ativos para uma nova carteira segura gerada.
Os últimos metros de segurança da carteira não estão nos nós da blockchain, e sim naquela tela que você vê antes de clicar em confirmar.
1
108
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
AmazonPlansToSell$8BNvidiaChips
19 visualizações
5 a discutir
🔥 A jogada de chips NVIDIA de US$ 8B da Amazon: O que isso significa para a Tecnologia & os Mercados
Nurul Hasnat Samir
·0 gostos
·8 visualizações
NEARFallsToAround$4.70Down14%
24,538 visualizações
36 a discutir
EthereumFoundationLaunchesZkAPIOnMainnet
17,611 visualizações
289 a discutir