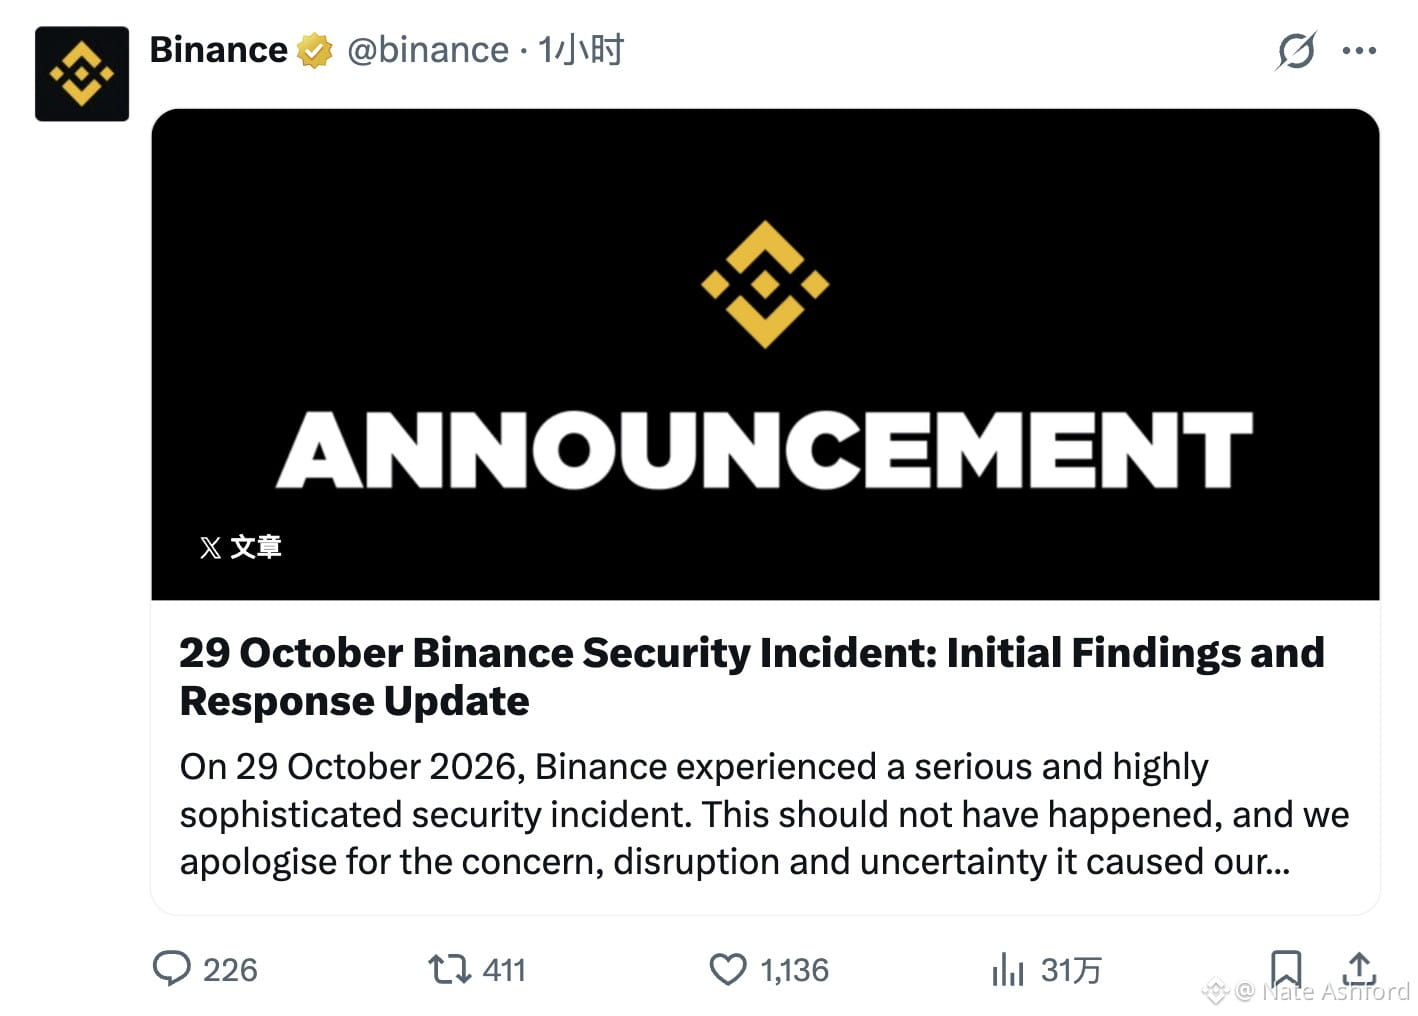
#BinanceIncidentReport A Ataque de mais de US$ 6 bilhões que começou com uma falsa entrevista de emprego🚨😢A Binance acaba de divulgar seu relatório inicial sobre como hackers norte-coreanos conseguiram fazer isso, e é inacreditável.
Um engenheiro da Binance tinha seu currículo publicado em um site de empregos. Alguém se passando por diretor de projetos entrou em contato sobre uma vaga.
Primeira etapa: uma videochamada com o «RH». Rosto verdadeiro, diante da câmera. Ela até enviou suas redes sociais, cheias de fotos e vídeos do dia a dia. Parecia uma pessoa totalmente normal.
A segunda etapa passou para um aplicativo de mensagens comum, com o «CEO» da empresa. Só que a empresa não existia. Perto do fim, pediram que ele baixasse um teste de programação.
Durante a instalação, esse teste foi executado discretamente, substituiu o pyenv (uma ferramenta comum de desenvolvimento) por uma versão trojanizada, entrou em contato com o servidor dos hackers e apagou os próprios rastros. Era um malware de dia zero, então as ferramentas de segurança disponíveis na época ainda não conseguiam detectá-lo.
A partir daquele único notebook, os hackers usaram uma ferramenta interna de IA como trampolim e foram avançando até chegar ao sistema de assinatura de carteiras. Então, usaram o EIP-7702 para dar ao próprio contrato controle parcial sobre uma carteira quente, diretamente na blockchain.
Felizmente, a Binance agiu rápido. Os saques foram suspensos, parceiros ajudaram a congelar os fundos e cerca de US$ 2,85 bilhões foram congelados ou interceptados.
A Coreia do Norte não está mirando apenas uma corretora. Está mirando todo o setor. A Binance divulgar todos os detalhes dá a todos a oportunidade de se antecipar a isso #Binance #Hack
Um engenheiro da Binance tinha seu currículo publicado em um site de empregos. Alguém se passando por diretor de projetos entrou em contato sobre uma vaga.
Primeira etapa: uma videochamada com o «RH». Rosto verdadeiro, diante da câmera. Ela até enviou suas redes sociais, cheias de fotos e vídeos do dia a dia. Parecia uma pessoa totalmente normal.
A segunda etapa passou para um aplicativo de mensagens comum, com o «CEO» da empresa. Só que a empresa não existia. Perto do fim, pediram que ele baixasse um teste de programação.
Durante a instalação, esse teste foi executado discretamente, substituiu o pyenv (uma ferramenta comum de desenvolvimento) por uma versão trojanizada, entrou em contato com o servidor dos hackers e apagou os próprios rastros. Era um malware de dia zero, então as ferramentas de segurança disponíveis na época ainda não conseguiam detectá-lo.
A partir daquele único notebook, os hackers usaram uma ferramenta interna de IA como trampolim e foram avançando até chegar ao sistema de assinatura de carteiras. Então, usaram o EIP-7702 para dar ao próprio contrato controle parcial sobre uma carteira quente, diretamente na blockchain.
Felizmente, a Binance agiu rápido. Os saques foram suspensos, parceiros ajudaram a congelar os fundos e cerca de US$ 2,85 bilhões foram congelados ou interceptados.
A Coreia do Norte não está mirando apenas uma corretora. Está mirando todo o setor. A Binance divulgar todos os detalhes dá a todos a oportunidade de se antecipar a isso #Binance #Hack