#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🚨 Trezor emite alerta de segurança: suspeita de implante de hardware em carteiras de terceiros
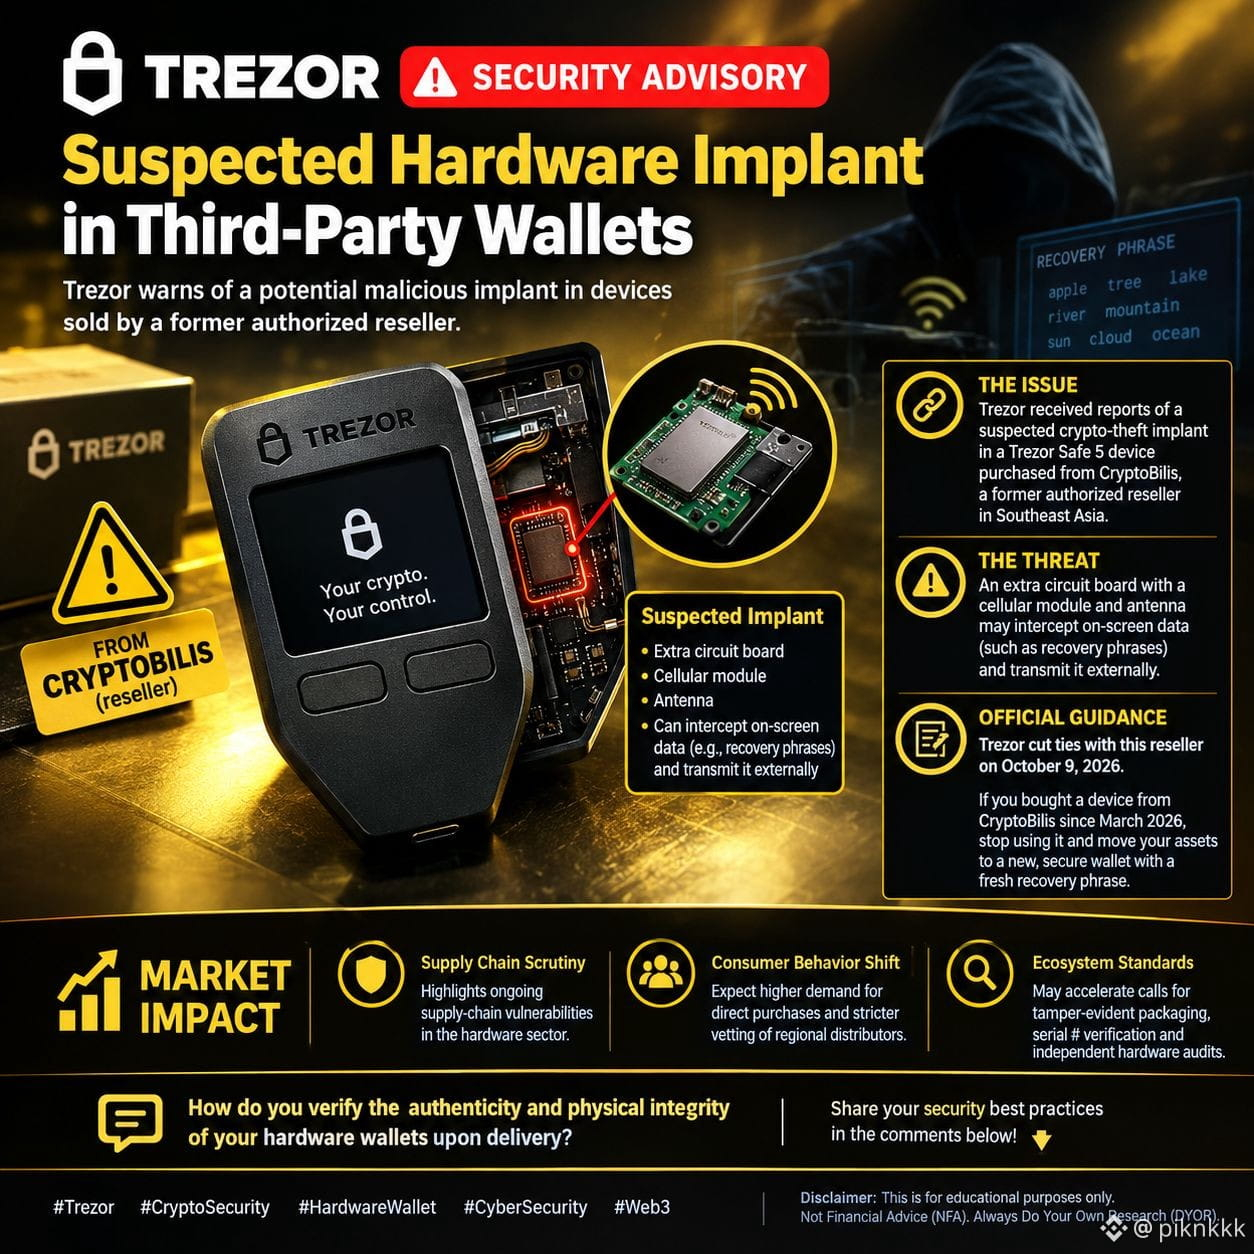
A segurança das carteiras de hardware enfrenta um novo desafio na cadeia de suprimentos. A Trezor emitiu um alerta urgente sobre um possível implante malicioso de hardware em dispositivos vendidos por um antigo revendedor autorizado.
🔹 O problema A Trezor recebeu relatos confiáveis de um possível implante para roubo de criptomoedas dentro de um dispositivo Trezor Safe 5 comprado da CryptoBilis, antigo revendedor autorizado no Sudeste Asiático [[2]].
🔹 A ameaça A adulteração relatada envolve uma placa de circuito adicional equipada com um módulo celular e uma antena, supostamente capaz de interceptar dados exibidos na tela (como frases de recuperação) e transmiti-los externamente [[2]].
🔹 Orientação oficial**: A Trezor encerrou oficialmente o relacionamento com esse revendedor em 9 de outubro de 2026 [[1]]. Recomenda-se fortemente que os usuários que compraram um dispositivo da CryptoBilis desde março de 2026 parem de usá-lo e transfiram seus ativos para uma carteira segura recém-criada, com uma nova frase de recuperação [[2]].
📊 Impacto no mercado
📉 Fiscalização da cadeia de suprimentos Este incidente destaca as persistentes vulnerabilidades na cadeia de suprimentos do setor de hardware cripto, refletindo preocupações recentes em todo o setor sobre a distribuição por terceiros.
🛡️ Mudança no comportamento do consumidor Espere um aumento na demanda por compras diretas dos fabricantes oficiais e uma verificação mais rigorosa dos distribuidores regionais.
🔍 Padrões do ecossistema Este acontecimento pode acelerar o esforço do setor para tornar obrigatórias embalagens invioláveis, verificações por número de série e auditorias independentes de hardware.
Como você verifica a autenticidade e a integridade física das suas carteiras de hardware ao recebê-las? Compartilhe nos comentários abaixo suas boas práticas de segurança! 👇
#Trezor #SegurançaCripto #CarteiraDeHardware #Cibersegurança #Web3
$INTWB $INTCB $RDDTB