#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ALERTA: CARTEIRAS VENDIDAS PELA CRYPTOBILIS PODEM CONTER HARDWARE MALICIOSO OCULTO! ⚠️
A maior ameaça à segurança pode não vir da internet.
Às vezes, ela pode estar escondida dentro do dispositivo em que você mais confia.
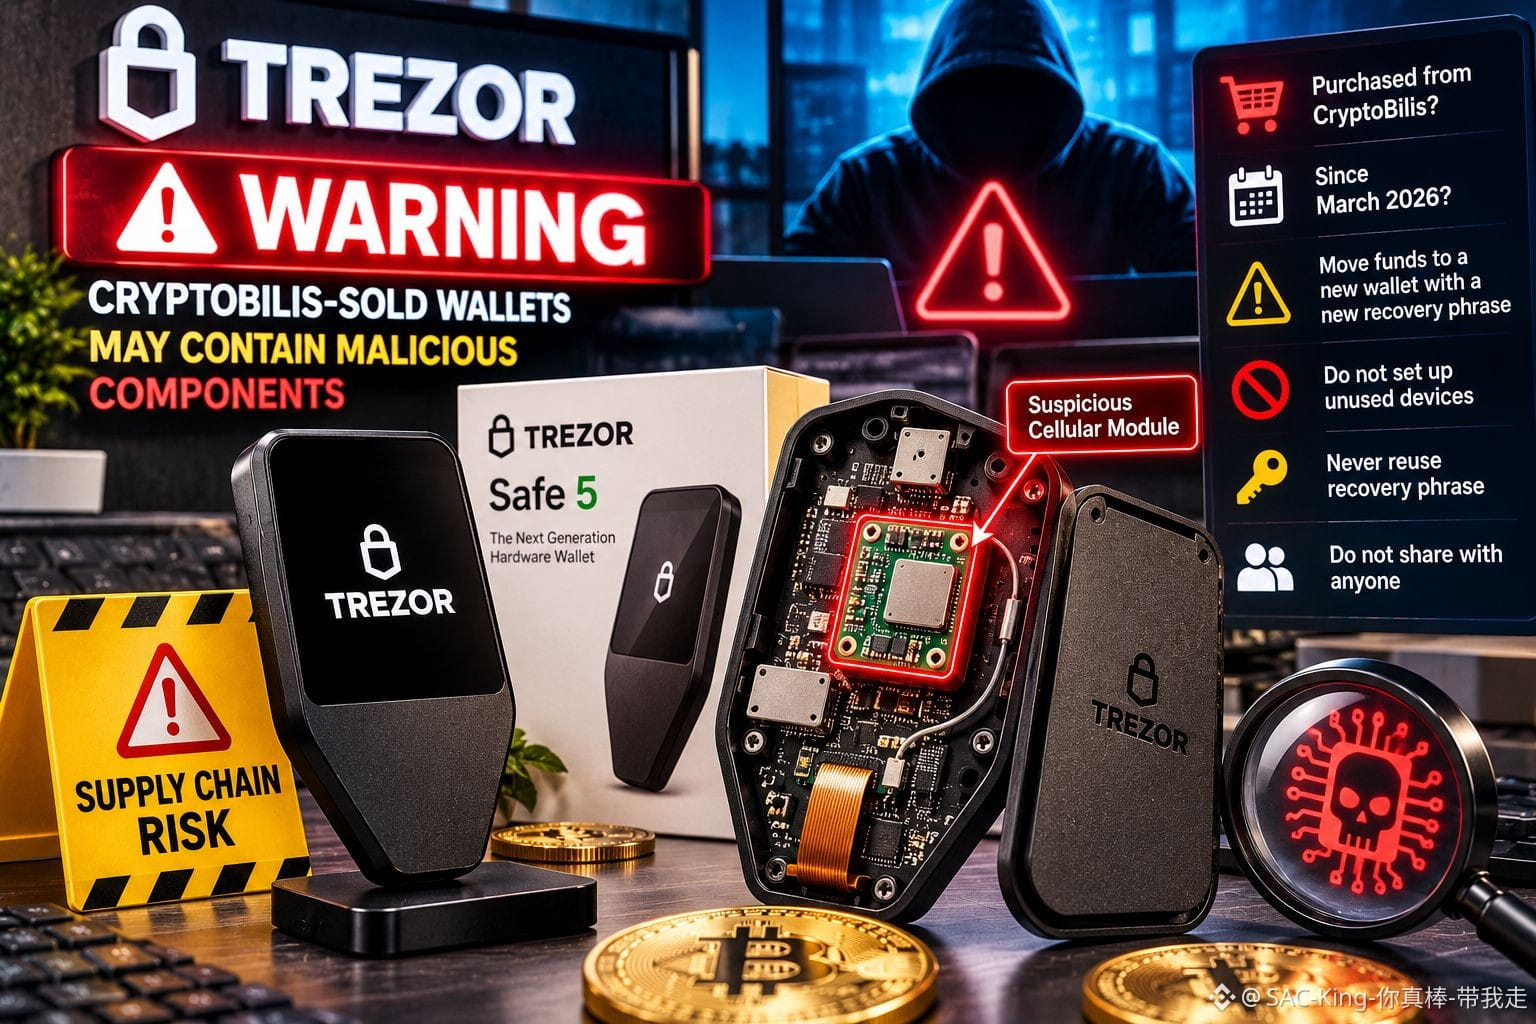
A Trezor emitiu um alerta urgente depois que um cliente indonésio relatou a suspeita de um implante de hardware em um Trezor Safe 5 comprado do revendedor CryptoBilis em agosto de 2026.
De acordo com o relato, uma placa de circuito adicional contendo um módulo celular e uma antena teria sido instalada entre a tela do dispositivo e a placa principal. Ela pode capturar informações confidenciais, incluindo frases de recuperação da carteira, e transmiti-las por uma rede móvel.
A Trezor ainda não examinou fisicamente o dispositivo relatado, mas considera as evidências suficientemente confiáveis para emitir um alerta preventivo.
Recomenda-se que qualquer pessoa que tenha comprado uma Trezor da CryptoBilis desde março de 2026 transfira os fundos para uma carteira recém-criada, com uma frase de recuperação totalmente nova.
Dispositivos não utilizados não devem ser configurados. Nunca reutilize uma frase de recuperação exposta e nunca a compartilhe com alguém que alegue ser do suporte.
Minha opinião: Este incidente revela uma grave vulnerabilidade na segurança das criptomoedas: proteger o software não é suficiente se a cadeia de fornecimento física puder ser comprometida.
Suas chaves privadas merecem proteção em todas as etapas, inclusive antes de a carteira chegar às suas mãos.
As carteiras de hardware podem continuar verdadeiramente seguras sem uma verificação mais rigorosa da cadeia de fornecimento?
Aviso: Conteúdo apenas educativo. Não é aconselhamento financeiro. Faça sua própria pesquisa (DYOR).
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB