🔐 Durante meses, estive experimentando diferentes áreas da Web3:
🌐 redes
💧 pools de liquidez
🌉 pontes
🖼️ NFT
🧪 missões e airdrops
📊 staking
🔗 diferentes dApps
Essa etapa cumpriu seu objetivo: aprender fazendo.
Mas encerrar uma posição ou deixar de usar uma rede não significa necessariamente que tudo o que está relacionado a essa experiência desapareça.
Cada interação pode ter deixado permissões on-chain que autorizam determinados contratos a interagir com tokens ou NFTs.
E desconectar-se de uma dApp não significa necessariamente eliminar essas autorizações.
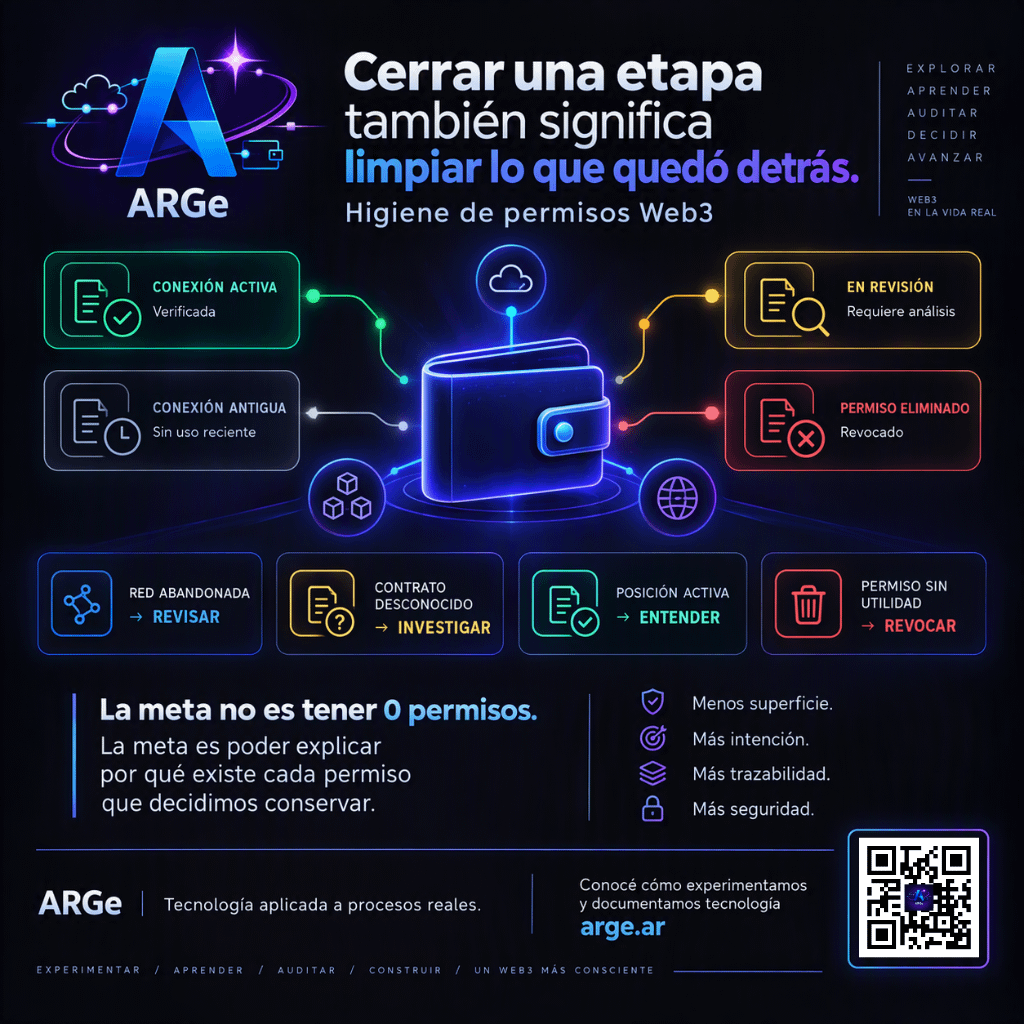
Por isso, decidi encerrar esta etapa revisando as permissões ativas da minha wallet.
Usei o Revoke.cash para fazer uma auditoria rede por rede.
Em redes que já não fazem parte das minhas operações habituais, como Optimism, Linea, BNB Chain e Polygon, removi permissões antigas que já não tinham uma função atual.
Encontrei, entre outras coisas:
🔹 allowances antigas;
🔹 autorizações vinculadas a protocolos que já não uso;
🔹 permissões sobre NFTs que preferia manter, mas que já não precisavam continuar autorizando terceiros.
Mas surgiu um aprendizado ainda mais importante:
revogar tudo também pode ser uma má ideia.
Na Arbitrum, Base e zkSync ainda tenho posições ativas.
Nesse caso, o processo foi diferente:
identificar → investigar → entender → só então decidir.
Um contrato que inicialmente pode parecer um endereço desconhecido pode cumprir uma função necessária para uma posição que ainda está ativa.
Por isso, meu objetivo não é conseguir uma tela que diga:
“0 permissões”.
Meu objetivo é algo muito mais útil:
poder explicar por que existe cada permissão que decidi manter.
A nova regra que fica para mim é:
🧹 Rede abandonada → revisar permissões desnecessárias.
🔍 Contrato desconhecido → investigar antes de mexer.
⚙️ Posição ativa → entender de qual permissão precisa.
❌ Permissão antiga sem função → avaliar revogá-la.
E há outro motivo para fazer isso periodicamente.
Uma wallet pode ter pouco capital hoje e parecer irrelevante.
Mas a permissão pode continuar existindo.
Meses depois, você pode voltar a usar essa rede ou depositar tokens novamente e ter esquecido quais contratos continuavam autorizados.
A higiene de uma wallet também faz parte da gestão patrimonial.
A Etapa 0 foi aprender fazendo.
A próxima será mais seletiva:
menos experimentos permanentes → mais intenção → mais rastreabilidade → mais segurança.
👇Você revisa periodicamente as permissões que continuam ativas nas suas wallets ou só quando deixa de usar uma dApp?
ℹ️ Isto documenta meu processo pessoal de segurança Web3. Não recomendo revogar contratos indiscriminadamente: primeiro é preciso entender qual função cada permissão cumpre.
Ativos envolvidos $USDT $ARB $ETH
#Web3 #CryptoSecurity #WalletSecurity #DeFi #RiskManagement