$ARK obteve 100/100 na rápida verificação pública de risco.
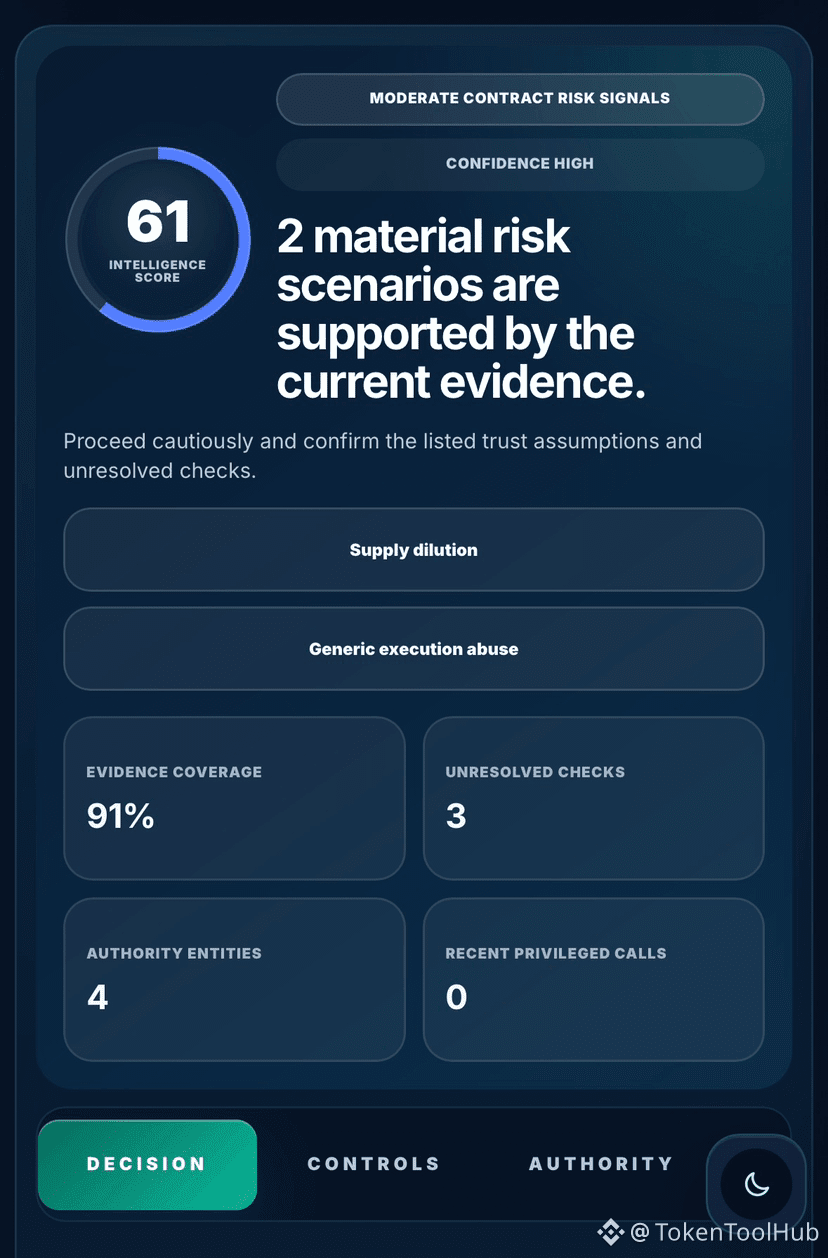
A análise mais profunda de inteligência do contrato TokenToolHub retornou 61/100.
Contrato:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
Rede: BNB Smart Chain
Principais achados:
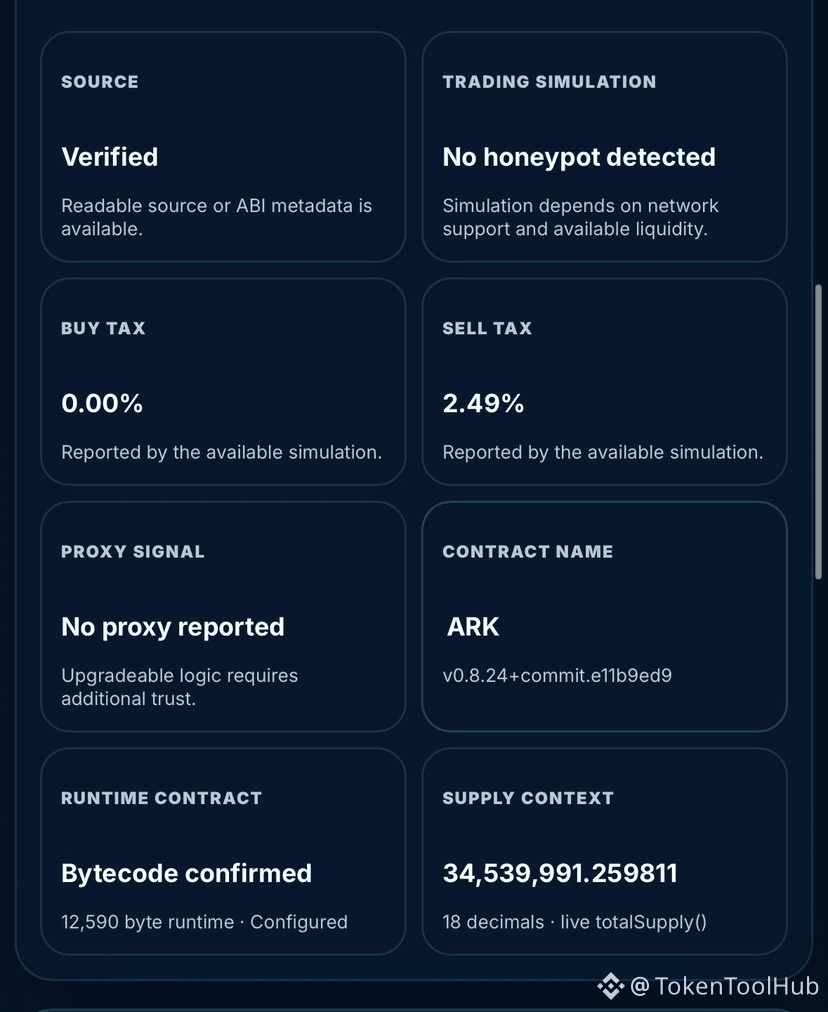
• Fonte verificada
• Honeypot: Não detectado
• Imposto de compra: 0%
• Imposto de venda: 2.49%
• Proxy: Não detectado
• Oferta atual: ~34.54M $ARK
• Expansão de oferta: Presente
• Gerenciamento de funções: Presente
• Isenções de carteira: Presente
• Execução externa genérica: Presente
• Redução de oferta: Presente
• Taxas mutáveis: Não detectado
• Alternadores de negociação: Não detectados
• Restrições de carteira: Não detectadas
• Pausa de emergência: Não detectada
• Autoridade de upgrade: Não detectada
Dois cenários materiais de risco foram identificados:
• Possível diluição de oferta
• Possível abuso de execução genérica
O caminho de expansão de oferta é explícito:
mint(address,uint256)
O contrato também usa autoridade baseada em funções.
Funções detectadas incluem:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
Os endereços que controlam essas funções não foram resolvidos.
Isso importa porque administradores de funções podem potencialmente conceder ou revogar permissões operacionais, incluindo permissões conectadas à cunhagem (minting).
A análise mais profunda também detectou execução externa genérica.
Capacidade de chamada genérica ou delegate-call pode expandir o que o código privilegiado pode executar, dependendo da autorização e das restrições do alvo.
Isso não prova que uma execução maliciosa está ocorrendo. Significa que os limites de autorização e os alvos chamáveis precisam ser entendidos.
Nenhum proxy ou caminho de upgrade foi detectado.
O contrato também não expôs controles de definição de taxa mutável, alternadores de negociação, restrição de carteira ou pausa de emergência na análise disponível.
A atividade recente do contrato, a atividade de transferência de tokens e o contexto de criação não estavam disponíveis.
100/100 na camada rápida.
61/100 quando a autoridade e o modelo de execução são examinados.
Análise completa do $ARK:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity
A análise mais profunda de inteligência do contrato TokenToolHub retornou 61/100.
Contrato:
0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
Rede: BNB Smart Chain
Principais achados:
• Fonte verificada
• Honeypot: Não detectado
• Imposto de compra: 0%
• Imposto de venda: 2.49%
• Proxy: Não detectado
• Oferta atual: ~34.54M $ARK
• Expansão de oferta: Presente
• Gerenciamento de funções: Presente
• Isenções de carteira: Presente
• Execução externa genérica: Presente
• Redução de oferta: Presente
• Taxas mutáveis: Não detectado
• Alternadores de negociação: Não detectados
• Restrições de carteira: Não detectadas
• Pausa de emergência: Não detectada
• Autoridade de upgrade: Não detectada
Dois cenários materiais de risco foram identificados:
• Possível diluição de oferta
• Possível abuso de execução genérica
O caminho de expansão de oferta é explícito:
mint(address,uint256)
O contrato também usa autoridade baseada em funções.
Funções detectadas incluem:
• MY_ROLE
• DEFAULT_ADMIN_ROLE
• previousAdminRole
Os endereços que controlam essas funções não foram resolvidos.
Isso importa porque administradores de funções podem potencialmente conceder ou revogar permissões operacionais, incluindo permissões conectadas à cunhagem (minting).
A análise mais profunda também detectou execução externa genérica.
Capacidade de chamada genérica ou delegate-call pode expandir o que o código privilegiado pode executar, dependendo da autorização e das restrições do alvo.
Isso não prova que uma execução maliciosa está ocorrendo. Significa que os limites de autorização e os alvos chamáveis precisam ser entendidos.
Nenhum proxy ou caminho de upgrade foi detectado.
O contrato também não expôs controles de definição de taxa mutável, alternadores de negociação, restrição de carteira ou pausa de emergência na análise disponível.
A atividade recente do contrato, a atividade de transferência de tokens e o contexto de criação não estavam disponíveis.
100/100 na camada rápida.
61/100 quando a autoridade e o modelo de execução são examinados.
Análise completa do $ARK:
https://tokentoolhub.com/token-safety-checker/?net=bsc&address=0xCae117ca6Bc8A341D2E7207F30E180f0e5618B9D
#BNBChain #crypto #Web3 #blockchain #CryptoSecurity