

#zeroday
zeroday
1,075 visualizações
15 a discutir
Popular
Mais recente

·
--
Em Baixa
ELON MUSK: “TODO DIA É DIA ZERO” — UM ALERTA APÓS O ATAQUE À BINANCE?
Após relatos de um grave incidente de segurança envolvendo a Binance em 29 de outubro, Elon Musk publicou uma mensagem curta, mas intrigante, no X:
“Todo dia é dia zero.”
Uma vulnerabilidade de dia zero é uma falha de segurança em softwares ou sistemas que invasores podem explorar antes que os desenvolvedores tenham a oportunidade de corrigi-la.
A observação de Musk veio em meio à crescente preocupação com o incidente de segurança envolvendo a Binance, destacando como o mundo digital pode ser imprevisível e vulnerável.
Com bilhões de dólares em ativos digitais expostos a possíveis riscos de segurança, uma pergunta permanece:
Em um mundo movido pela tecnologia, algum sistema é realmente seguro?
#ElonMusk #ZeroDay #BinanceHack2026 #SegurançaCibernética #NotíciasCripto #Blockchain
62
·
--
**Título:** Ameaça zero-day 'StyleSmuggler' atinge plataformas $ECOM chaves
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**Título:** Ameaça zero-day 'StyleSmuggler' atinge plataformas $ECOM chaves
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
**
— Análise por EmeDotEme
#EmeDotEme #Ciberseguridad #ZeroDay
70

Ver tradução
⚠️ $ETH SECURITY SHOCK: ZERO‑DAY VULNERABILITY REWRITES THE PLAYBOOK 🦈
📊 Recent zero‑day exploits on top web3 platforms have ripped billions from users, exposing a glaring gap in even the most hardened security layers. 🛡️ The breach wave signals that “level‑4” safeguards are just the opening act—smart money is already re‑positioning, hunting liquidity under the radar. 💥 Expect tighter audits and a surge in defensive token flows as developers scramble for patches.
💬 How are you adjusting your exposure to protect against the next unseen flaw? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ETH #Security #ZeroDay #Web3 #Crypto
🔥 💎

·
--
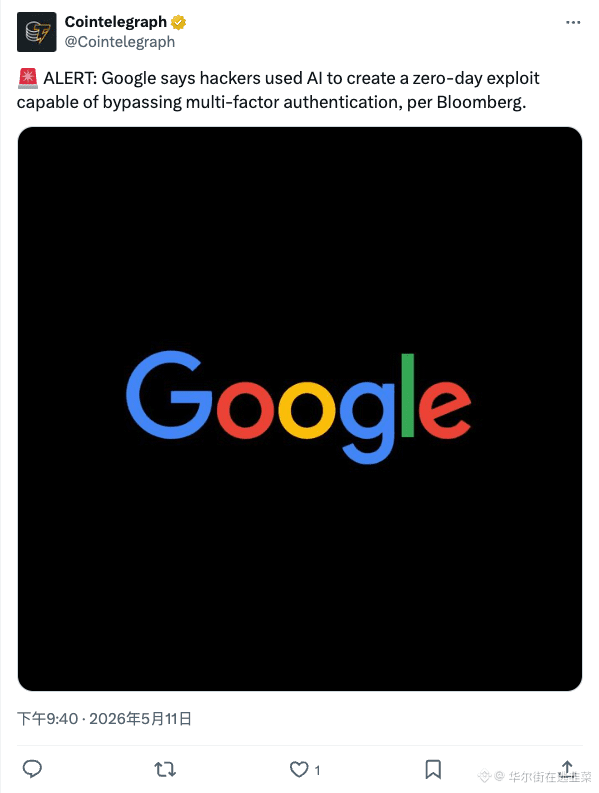
As notícias que o Google soltou dessa vez estão meio pesadas, os hackers já começaram a usar IA para criar um monte de vulnerabilidades 0-day, e conseguem até contornar a autenticação multifatorial (MFA) que a gente mais confia.
Esse troço soa familiar, a evolução tecnológica sempre sai na frente do crime cibernético. Antes, a gente achava que só botar um autenticador nos deixava tranquilos, mas agora, com a velocidade da evolução dos hackers usando IA, é como se fosse um ataque de outra dimensão. Pelo que estamos vendo, essa onda de pânico vai provavelmente direcionar grana para as áreas de "segurança em IA" e "identidade descentralizada (DID)", já que, diante da IA, os métodos de verificação centralizados estão parecendo papel picado. Pessoal, não fiquem só correndo atrás de tokens inúteis, verifiquem se suas chaves privadas não estão expostas em dispositivos conectados, a lógica dos wallets de hardware vai ter que ser reforçada. #AI #CyberSecurity #ZeroDay $GOOGL $ARKM
{future}(ARKMUSDT)
{future}(GOOGLUSDT)
As notícias que o Google soltou dessa vez estão meio pesadas, os hackers já começaram a usar IA para criar um monte de vulnerabilidades 0-day, e conseguem até contornar a autenticação multifatorial (MFA) que a gente mais confia.
Esse troço soa familiar, a evolução tecnológica sempre sai na frente do crime cibernético. Antes, a gente achava que só botar um autenticador nos deixava tranquilos, mas agora, com a velocidade da evolução dos hackers usando IA, é como se fosse um ataque de outra dimensão. Pelo que estamos vendo, essa onda de pânico vai provavelmente direcionar grana para as áreas de "segurança em IA" e "identidade descentralizada (DID)", já que, diante da IA, os métodos de verificação centralizados estão parecendo papel picado. Pessoal, não fiquem só correndo atrás de tokens inúteis, verifiquem se suas chaves privadas não estão expostas em dispositivos conectados, a lógica dos wallets de hardware vai ter que ser reforçada. #AI #CyberSecurity #ZeroDay $GOOGL $ARKM
Esse troço soa familiar, a evolução tecnológica sempre sai na frente do crime cibernético. Antes, a gente achava que só botar um autenticador nos deixava tranquilos, mas agora, com a velocidade da evolução dos hackers usando IA, é como se fosse um ataque de outra dimensão. Pelo que estamos vendo, essa onda de pânico vai provavelmente direcionar grana para as áreas de "segurança em IA" e "identidade descentralizada (DID)", já que, diante da IA, os métodos de verificação centralizados estão parecendo papel picado. Pessoal, não fiquem só correndo atrás de tokens inúteis, verifiquem se suas chaves privadas não estão expostas em dispositivos conectados, a lógica dos wallets de hardware vai ter que ser reforçada. #AI #CyberSecurity #ZeroDay $GOOGL $ARKM
239
·
--
🚨 Litecoin Acabou de Corrigir uma Vulnerabilidade Crítica de Zero-Day! 🚨
A equipe do LTC descobriu e corrigiu rapidamente uma exploração de zero-day que permitia a atacantes lançarem poderosos ataques DoS na rede.
A vulnerabilidade afetou a camada de privacidade MWEB (MimbleWimble Extension Blocks) — nós não corrigidos estavam aceitando transações inválidas, causando quedas em grandes pools de mineração.
Mas o Litecoin não ficou parado!
Após uma reorganização de cadeia de 13 blocos, a vulnerabilidade foi completamente eliminada, a rede voltou à operação normal e todas as transações legítimas permanecem seguras.
O que isso significa para a comunidade?
O Litecoin mais uma vez provou por que é um dos projetos mais confiáveis e de resposta mais rápida no mundo cripto. Quando a segurança está em jogo, a equipe age imediatamente.
🔥 Mensagem Importante da Equipe:
Atualize seus nós, carteiras e software para a versão mais recente agora mesmo! Não corra riscos — segurança em primeiro lugar.
O Litecoin continua a mostrar por que ainda é o “prata” do cripto: rápido, estável e testado em batalha.
Quem já atualizou? Deixe um comentário abaixo 👇
#LTC #Litecoin #CryptoSecurity #ZeroDay $LTC
{spot}(LTCUSDT)
🚨 Litecoin Acabou de Corrigir uma Vulnerabilidade Crítica de Zero-Day! 🚨
A equipe do LTC descobriu e corrigiu rapidamente uma exploração de zero-day que permitia a atacantes lançarem poderosos ataques DoS na rede.
A vulnerabilidade afetou a camada de privacidade MWEB (MimbleWimble Extension Blocks) — nós não corrigidos estavam aceitando transações inválidas, causando quedas em grandes pools de mineração.
Mas o Litecoin não ficou parado!
Após uma reorganização de cadeia de 13 blocos, a vulnerabilidade foi completamente eliminada, a rede voltou à operação normal e todas as transações legítimas permanecem seguras.
O que isso significa para a comunidade?
O Litecoin mais uma vez provou por que é um dos projetos mais confiáveis e de resposta mais rápida no mundo cripto. Quando a segurança está em jogo, a equipe age imediatamente.
🔥 Mensagem Importante da Equipe:
Atualize seus nós, carteiras e software para a versão mais recente agora mesmo! Não corra riscos — segurança em primeiro lugar.
O Litecoin continua a mostrar por que ainda é o “prata” do cripto: rápido, estável e testado em batalha.
Quem já atualizou? Deixe um comentário abaixo 👇
#LTC #Litecoin #CryptoSecurity #ZeroDay $LTC
4
231

🚨 Aviso de segurança: ataques graves visando WordPress e SharePoint, entre outros!
Esta semana, foi observada uma série de vulnerabilidades críticas que permitiram a execução remota de código em sistemas comuns como WordPress, além do aproveitamento de falhas no SonicWall e no SharePoint. Os ataques envolvem execução de código, vazamento/perda de memória, roubo de chaves e desativação de ferramentas de segurança por meio de entradas simples.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #Vulnerabilities #WordPress #SharePoint #ZeroDay
🔗 Fonte: https://thehackernews.com/2026/07/weekly-recap-wordpress-rce-sonicwall-0.html
4
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EarningsSeason
6.5M visualizações
32,594 a discutir
2
#USMidtermElections
69,054 visualizações
869 a discutir
3
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
108 visualizações
6 a discutir
4
#BinanceWillListPredictPREDICT
2,833 visualizações
138 a discutir
5
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
243 visualizações
19 a discutir
6
#StrategyReports$21BQ3OperatingProfit
115 visualizações
7 a discutir
7
#TwoAddressesHoldingAbout1.28BUSDTFrozen
216 visualizações
34 a discutir
8
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
85 visualizações
5 a discutir
9
#BitcoinDropsBelow$80K
49,298 visualizações
146 a discutir
10
#BoEOpensConsultationOnTokenizedCollateralForClearing
1,882 visualizações
39 a discutir