

#walletdrainer
walletdrainer
18,228 visualizações
26 a discutir
Popular
Mais recente

Um falso airdrop de SHIB que viralizou está circulando, e é claramente um golpe para esvaziar carteiras. Membros veteranos da comunidade estão alertando todos para ficarem bem longe desses links suspeitos antes que alguém se dê mal.
#ShibaInu #WalletDrainer
Um falso airdrop de SHIB que viralizou está circulando, e é claramente um golpe para esvaziar carteiras. Membros veteranos da comunidade estão alertando todos para ficarem bem longe desses links suspeitos antes que alguém se dê mal.
#ShibaInu #WalletDrainer
#ShibaInu #WalletDrainer
39

🔐 Trader de Solana perde US$ 4 milhões em drenagem silenciosa de carteira
Um trader de criptomoedas conhecido como Frogman teve US$ 4 milhões drenados de sua carteira Solana às 4h14, horário de Singapura, no primeiro dia da TOKEN2049, segundo registros on-chain.
Os tokens roubados foram vendidos em quatro lotes iguais ao longo de nove minutos. Frogman afirma não ter encontrado sinais de invasão em seu celular ou e-mail, deixando sem identificação o vetor do ataque.
O incidente serve como um lembrete dos riscos que os detentores de carteiras de alto valor enfrentam em grandes eventos de criptomoedas, onde a engenharia social e os ataques de proximidade física são ameaças conhecidas.
#WalletDrainer #crypto_moj $ETH
1
128

🚨 ALERTA DE SEGURANÇA Web3: As assinaturas de phishing podem esvaziar sua carteira em segundos
O roubo de criptomoedas mudou. Os golpistas não precisam mais das suas 12 palavras-chave; agora usam scripts chamados Crypto Drainers projetados para te enganar por meio de assinaturas off-chain que te deixam zerado com um único clique. 🛑💼
Como funciona a armadilha invisível:
* Assinaturas sem Gas (Permit/Permit2): Projetadas para economizar taxas, são aproveitadas por sites falsos. Ao te pedirem "assinar para conectar a wallet ou reclamar um airdrop", na verdade você está assinando uma autorização de retirada ilimitada.
* Execução em diferido: O atacante guarda sua assinatura digital e pode executar o roubo dias ou semanas depois, fazendo você acreditar inicialmente que o site era seguro.
* Afeta tokens e NFTs: Uma única assinatura maliciosa pode autorizar o esvaziamento completo das suas stablecoins (USDT/USDC) ou coleções inteiras.
🔒 Como se proteger hoje mesmo:
1. Leia antes de assinar: Se a janela da sua carteira mostrar termos como Permit, Permit2 ou Approve em um site suspeito, cancele imediatamente.
2. Use carteiras queimadoras: Nunca conecte sua carteira principal a sites de reclamação de recompensas ou novas dApps.
3. Audite seus acessos: Entre periodicamente em ferramentas como Revoke.cash ou o painel do ScamSniffer para revogar permissões antigas ou ilimitadas.
Sua assinatura na blockchain é definitiva e irreversível. Mantenha sua OpSec no nível máximo! 🛡️ Quais ferramentas você usa para verificar a segurança das suas dApps antes de interagir com elas? Estou lendo vocês abaixo! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469

·
--
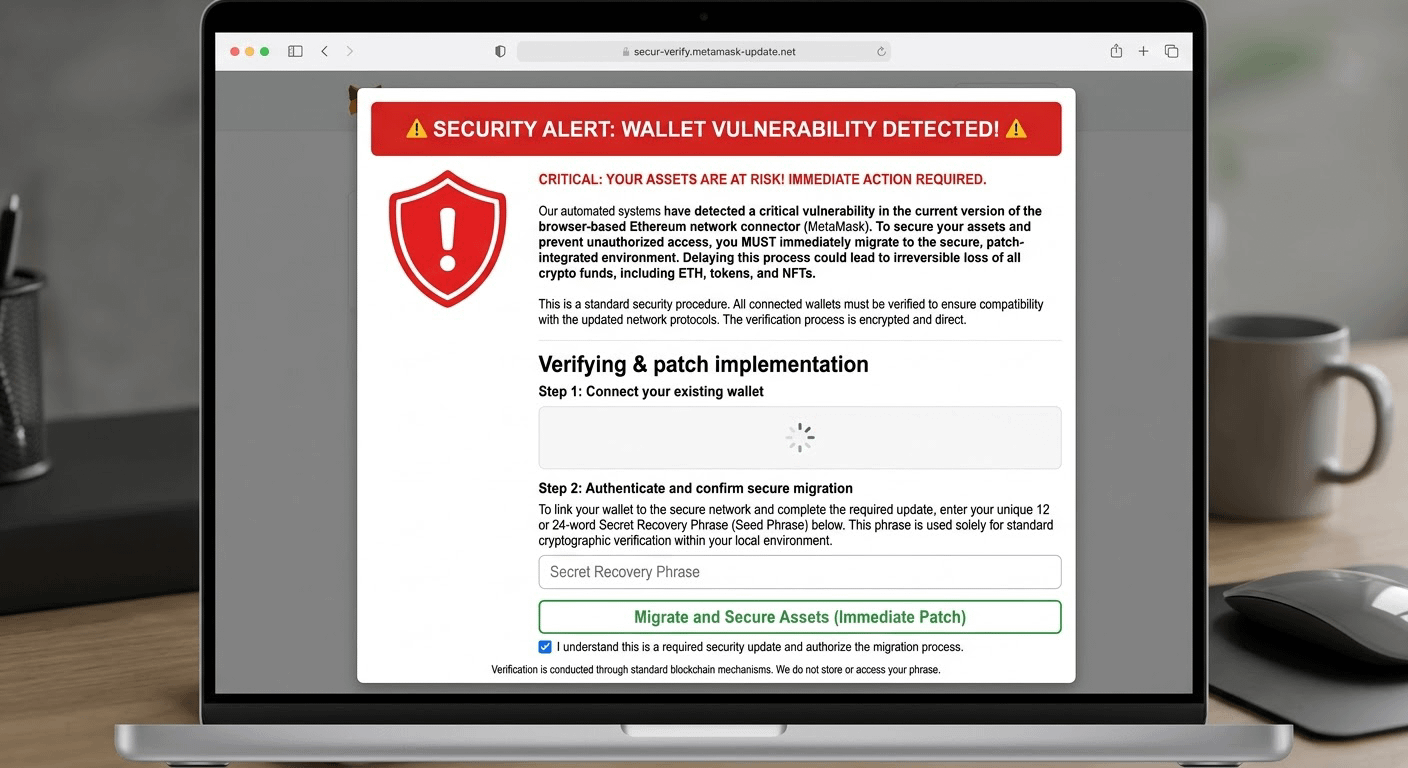
Os roubadores de carteira (wallet drainers) são sites/aplicativos maliciosos que roubam as permissões da sua carteira 🚨
Você os aprova pensando que é legítimo; eles drenam tudo 💸 Sinais clássicos: "Verify wallet", "Claim rewards", "Unstake tokens" 🚩
NUNCA aprove contratos desconhecidos — verifique primeiro no Etherscan 🔍
#SAFU #ᴰʸᴼᴿ
#WalletDrainer #Web3Security #VerifyFirst .
Você os aprova pensando que é legítimo; eles drenam tudo 💸 Sinais clássicos: "Verify wallet", "Claim rewards", "Unstake tokens" 🚩
NUNCA aprove contratos desconhecidos — verifique primeiro no Etherscan 🔍
#SAFU #ᴰʸᴼᴿ
#WalletDrainer #Web3Security #VerifyFirst .
866

·
--
Se você guarda suas criptos em carteiras de desktop, preste muita atenção nisso. A equipe de inteligência de ameaças da Microsoft acabou de soltar um aviso crítico sobre um novo Trojan chamado "CryptoBandits" (ou Crypto Clipper).
Esse malware altamente sofisticado se espalha fisicamente via pen drives infectados usando arquivos de atalho maliciosos. Assim que entra no seu sistema Windows, ele intercepta os dados da sua área de transferência e troca silenciosamente os endereços de carteiras de cripto que você copiou pelo endereço do atacante bem na hora que você aperta enviar. E ainda pior, ele usa um cliente Tor embutido para mascarar seu tráfego de rede, tornando-se invisível para ferramentas de segurança padrão.
Isso é um lembrete enorme de por que depender estritamente de carteiras de software pode ser um perigo.
👇 Como você protege seus ativos? Você está 100% em uma carteira fria de hardware ou confia na segurança de exchanges como a Binance? Fique seguro!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
1
84
·
--
Pare de rolar. Este erro de 10 segundos pode custar tudo pra você. 👇
Eu testei o "ChatGPT 5.0 AI Trading Bot" que tá invadindo o Telegram.
Resultado: É um Drenador de Wallet.
Aqui está como eles roubam seu dinheiro:
1. Eles prometem: "Deposite $100. A IA te faz ganhar $20/dia. Airdrop grátis de $50!"
2. Você clica em "Conectar Wallet para reivindicar Airdrop".
3. Você pressiona "Aprovar".
4. Seu USDT, ETH, BNB... desaparecem. Em 10 segundos. O bot leva tudo.
Esse é o novo FTX. Mesmo truque, nova máscara.
Regra Fantasma #1: Se te pedirem pra "Conectar Wallet" pra ganhar dinheiro grátis, FUJA.
Regra Fantasma #2: "Retornos Garantidos" = Golpe Garantido. 100% das vezes.
Eu morri na Mt. Gox pra você não ter que morrer em 2026.
Verifique suas DMs do Telegram agora. Você recebeu esse link?
Comente "VERIFICAR" se você quiser que eu valide um link pra você. Eu leio todas as respostas.
Não seja a próxima manchete.
NFA. DYOR. Esse é um personagem para fins educacionais.
#CryptoHorror #GhostWarnings #ScamAlert #WalletDrainer #Web3Security
1
1
124
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
19,088 visualizações
178 a discutir
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
34,087 visualizações
692 a discutir
3
#CZSaysCompensationIsinPlaceUsersAreProtected
40,316 visualizações
558 a discutir
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
6,684 visualizações
40 a discutir
5
#IntelHasItsWorstDaySince1974
6,463 visualizações
202 a discutir
6
#TRMCambodianCasinosReceived$1.07BInCrypto
1,533 visualizações
47 a discutir
7
#USDCCirculationFallsAbout800MInSevenDays
23,120 visualizações
375 a discutir
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
8,543 visualizações
74 a discutir
9
#OpenAICutsFundraisingTargetBy$10B
1,755 visualizações
58 a discutir
10
#ASICHasReceivedNoPredictionMarketApplications
34,719 visualizações
802 a discutir