
#seguridaddefi
seguridaddefi
2,117 visualizações
5 a discutir
Popular
Mais recente
Ver tradução
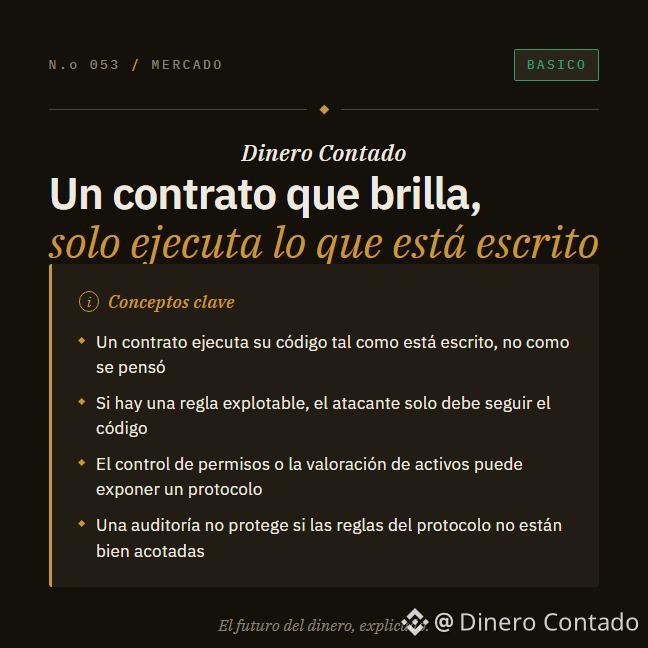
Que un protocolo DeFi corra sobre contratos inteligentes públicos debería bastar para que los fondos estén seguros: eso cree la mayoría, y eso acaba de demostrarse falso.
La lógica tiene sentido a primera vista. El código es público, cualquiera lo puede revisar, ninguna persona lo controla sola. Suena bien. Pero dos plataformas que operan sobre la red de $ETH y sobre Polygon sufrieron ataques distintos, y en ambos casos el resultado fue el mismo: fondos fuera del protocolo sin que nadie lo autorizara.
Un exploit no destruye el código: lo usa exactamente como fue escrito, pero en un orden o contexto que el equipo no anticipó.
CONCEPTOS CLAVE
- Los contratos inteligentes ejecutan lo que el código dice, no lo que el programador quiso decir. Esa diferencia es donde viven los exploits.
- Un préstamo relámpago se pide y se devuelve en la misma transacción. Su utilidad para un atacante es que da acceso a capital muy grande por un instante, suficiente para distorsionar precios internos de un protocolo.
- Un contrato proxy no es un detalle menor: es el mecanismo que decide qué código se ejecuta. Si un atacante puede modificarlo, controla el protocolo entero.
La seguridad de un protocolo DeFi no la garantiza la tecnología: la garantiza qué tan lejos llegaron sus desarrolladores en imaginar cómo podría fallar. Dos plataformas acaban de mostrar que ese trabajo nunca termina.
Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RiesgosCripto
Que un protocolo DeFi corra sobre contratos inteligentes públicos debería bastar para que los fondos estén seguros: eso cree la mayoría, y eso acaba de demostrarse falso.
La lógica tiene sentido a primera vista. El código es público, cualquiera lo puede revisar, ninguna persona lo controla sola. Suena bien. Pero dos plataformas que operan sobre la red de $ETH y sobre Polygon sufrieron ataques distintos, y en ambos casos el resultado fue el mismo: fondos fuera del protocolo sin que nadie lo autorizara.
Un exploit no destruye el código: lo usa exactamente como fue escrito, pero en un orden o contexto que el equipo no anticipó.
CONCEPTOS CLAVE
- Los contratos inteligentes ejecutan lo que el código dice, no lo que el programador quiso decir. Esa diferencia es donde viven los exploits.
- Un préstamo relámpago se pide y se devuelve en la misma transacción. Su utilidad para un atacante es que da acceso a capital muy grande por un instante, suficiente para distorsionar precios internos de un protocolo.
- Un contrato proxy no es un detalle menor: es el mecanismo que decide qué código se ejecuta. Si un atacante puede modificarlo, controla el protocolo entero.
La seguridad de un protocolo DeFi no la garantiza la tecnología: la garantiza qué tan lejos llegaron sus desarrolladores en imaginar cómo podría fallar. Dos plataformas acaban de mostrar que ese trabajo nunca termina.
Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RiesgosCripto
La lógica tiene sentido a primera vista. El código es público, cualquiera lo puede revisar, ninguna persona lo controla sola. Suena bien. Pero dos plataformas que operan sobre la red de $ETH y sobre Polygon sufrieron ataques distintos, y en ambos casos el resultado fue el mismo: fondos fuera del protocolo sin que nadie lo autorizara.
Un exploit no destruye el código: lo usa exactamente como fue escrito, pero en un orden o contexto que el equipo no anticipó.
CONCEPTOS CLAVE
- Los contratos inteligentes ejecutan lo que el código dice, no lo que el programador quiso decir. Esa diferencia es donde viven los exploits.
- Un préstamo relámpago se pide y se devuelve en la misma transacción. Su utilidad para un atacante es que da acceso a capital muy grande por un instante, suficiente para distorsionar precios internos de un protocolo.
- Un contrato proxy no es un detalle menor: es el mecanismo que decide qué código se ejecuta. Si un atacante puede modificarlo, controla el protocolo entero.
La seguridad de un protocolo DeFi no la garantiza la tecnología: la garantiza qué tan lejos llegaron sus desarrolladores en imaginar cómo podría fallar. Dos plataformas acaban de mostrar que ese trabajo nunca termina.
Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RiesgosCripto
1
100
·
--
O encerramento do segundo trimestre deixa um sinal desconfortável para a DeFi: o custo de segurança já não é um detalhe técnico, mas uma variável que influencia liquidez, confiança e valuation. Na Binance Square, o tema das perdas por hacks voltou a escalar no Q2, e a leitura mais útil não é o título isolado, e sim a mudança de regime: quando os incidentes se multiplicam, o mercado passa a premiar menos a promessa de rendimento e mais a resiliência operacional.
Segundo a Binance News com dados da DeFiLlama, o trimestre acumulou US$ 780,3 milhões em perdas com 88 incidentes, com valores conhecidos até 30 de junho. Abril concentrou a maior parte do dano, mas maio e junho confirmaram que o problema não foi um evento único, e sim uma pressão sustentada sobre pontes, lógica do protocolo, gestão de chaves e resposta a incidentes. Isso muda a conversa: auditorias, monitoramento em tempo real e limites de dano deixam de ser “gasto defensivo” e passam a fazer parte do custo para captar capital.
Para o usuário, a lição também muda. Em ciclos anteriores bastava acompanhar TVL, incentivos ou narrativa. Hoje, vale observar quais protocolos reforçaram processos, quais equipes comunicam rápido quando há anomalias e onde existe profundidade real para absorver choques sem destruir a confiança. Em outras palavras, a segurança começa a ser cotada como um prêmio de qualidade.
No mercado, a reação não é linear. Ethereum sobe 3,02% em 24h até 1609,94 e recupera estrutura em 4H saindo de 1569,89 em direção à zona de 1610,60, sinal de que o capital continua usando seu ecossistema como referência base. Aave avança 1,59% para 86,71 com faixa de 24h de 84,29 a 87,98, enquanto dYdX dispara 17,42% para 0,18938 e confirma que a demanda por tokens de trading não desapareceu, embora seu candle 4H mostre esfriamento após o pico de 0,24466. O contraste é claro: a demanda volta, mas chega com menor tolerância ao risco operacional.
$ETH $AAVE $DYDX
Conteúdo Educacional. Não é aconselhamento financeiro.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
O encerramento do segundo trimestre deixa um sinal desconfortável para a DeFi: o custo de segurança já não é um detalhe técnico, mas uma variável que influencia liquidez, confiança e valuation. Na Binance Square, o tema das perdas por hacks voltou a escalar no Q2, e a leitura mais útil não é o título isolado, e sim a mudança de regime: quando os incidentes se multiplicam, o mercado passa a premiar menos a promessa de rendimento e mais a resiliência operacional.
Segundo a Binance News com dados da DeFiLlama, o trimestre acumulou US$ 780,3 milhões em perdas com 88 incidentes, com valores conhecidos até 30 de junho. Abril concentrou a maior parte do dano, mas maio e junho confirmaram que o problema não foi um evento único, e sim uma pressão sustentada sobre pontes, lógica do protocolo, gestão de chaves e resposta a incidentes. Isso muda a conversa: auditorias, monitoramento em tempo real e limites de dano deixam de ser “gasto defensivo” e passam a fazer parte do custo para captar capital.
Para o usuário, a lição também muda. Em ciclos anteriores bastava acompanhar TVL, incentivos ou narrativa. Hoje, vale observar quais protocolos reforçaram processos, quais equipes comunicam rápido quando há anomalias e onde existe profundidade real para absorver choques sem destruir a confiança. Em outras palavras, a segurança começa a ser cotada como um prêmio de qualidade.
No mercado, a reação não é linear. Ethereum sobe 3,02% em 24h até 1609,94 e recupera estrutura em 4H saindo de 1569,89 em direção à zona de 1610,60, sinal de que o capital continua usando seu ecossistema como referência base. Aave avança 1,59% para 86,71 com faixa de 24h de 84,29 a 87,98, enquanto dYdX dispara 17,42% para 0,18938 e confirma que a demanda por tokens de trading não desapareceu, embora seu candle 4H mostre esfriamento após o pico de 0,24466. O contraste é claro: a demanda volta, mas chega com menor tolerância ao risco operacional.
$ETH $AAVE $DYDX
Conteúdo Educacional. Não é aconselhamento financeiro.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
Segundo a Binance News com dados da DeFiLlama, o trimestre acumulou US$ 780,3 milhões em perdas com 88 incidentes, com valores conhecidos até 30 de junho. Abril concentrou a maior parte do dano, mas maio e junho confirmaram que o problema não foi um evento único, e sim uma pressão sustentada sobre pontes, lógica do protocolo, gestão de chaves e resposta a incidentes. Isso muda a conversa: auditorias, monitoramento em tempo real e limites de dano deixam de ser “gasto defensivo” e passam a fazer parte do custo para captar capital.
Para o usuário, a lição também muda. Em ciclos anteriores bastava acompanhar TVL, incentivos ou narrativa. Hoje, vale observar quais protocolos reforçaram processos, quais equipes comunicam rápido quando há anomalias e onde existe profundidade real para absorver choques sem destruir a confiança. Em outras palavras, a segurança começa a ser cotada como um prêmio de qualidade.
No mercado, a reação não é linear. Ethereum sobe 3,02% em 24h até 1609,94 e recupera estrutura em 4H saindo de 1569,89 em direção à zona de 1610,60, sinal de que o capital continua usando seu ecossistema como referência base. Aave avança 1,59% para 86,71 com faixa de 24h de 84,29 a 87,98, enquanto dYdX dispara 17,42% para 0,18938 e confirma que a demanda por tokens de trading não desapareceu, embora seu candle 4H mostre esfriamento após o pico de 0,24466. O contraste é claro: a demanda volta, mas chega com menor tolerância ao risco operacional.
$ETH $AAVE $DYDX
Conteúdo Educacional. Não é aconselhamento financeiro.
#SeguridadDeFi #Ethereum #AAVE #DYDX #BinanceSquare
91

·
--
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
3.9k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#IsAnthropic’s$1.5TMarketCapJustified?
27,142 visualizações
153 a discutir
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
124 visualizações
3 a discutir
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
151,509 visualizações
1,264 a discutir
4
#CanGTA6'sLaunchLiftTTWOShares?
116,888 visualizações
914 a discutir
5
#LedgerProbesTamperedWalletsInBerlinAndDubai
0 visualizações
3 a discutir
6
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
3,404 visualizações
66 a discutir
7
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
306,802 visualizações
2,277 a discutir
8
#StrategySTRCPreferredSlips3.65%Below$100Par
10,759 visualizações
94 a discutir
9
#MASToUpgradeSGDTestnetToSGDigitalLedger
33,831 visualizações
346 a discutir
10
#Solana2027RoadmapTargetsDoubleComputeCapacity
15,449 visualizações
189 a discutir