Que um protocolo DeFi opere com contratos inteligentes públicos deveria ser suficiente para manter os fundos seguros: é nisso que a maioria acredita, e isso acaba de se provar falso.
A lógica faz sentido à primeira vista. O código é público, qualquer pessoa pode analisá-lo, ninguém o controla sozinho. Parece ótimo. Mas duas plataformas que operam na rede $ETH y e na Polygon sofreram ataques diferentes e, nos dois casos, o resultado foi o mesmo: fundos foram retirados do protocolo sem autorização.
Um exploit não destrói o código: ele o usa exatamente como foi escrito, mas em uma ordem ou contexto que a equipe não previu.
CONCEITOS-CHAVE
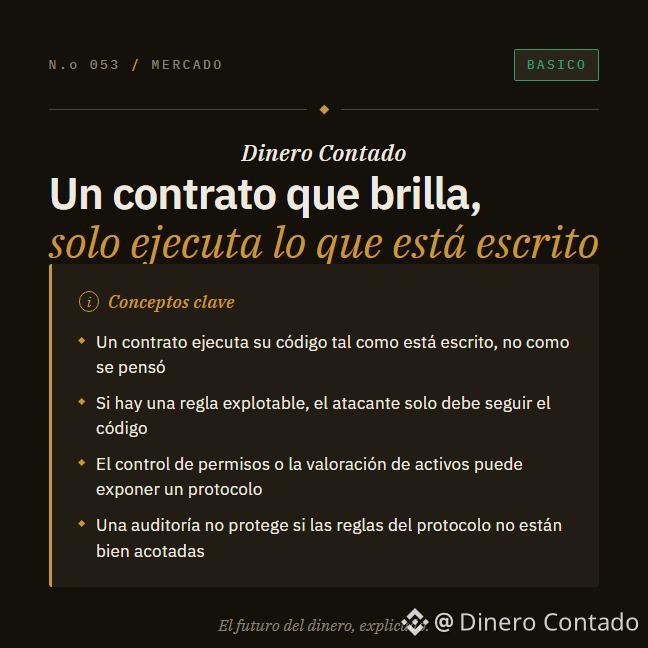
- Os contratos inteligentes executam o que o código diz, não o que o programador quis dizer. É nessa diferença que os exploits se escondem.
- Um empréstimo relâmpago é solicitado e devolvido na mesma transação. Sua utilidade para um invasor é permitir acesso a um capital muito grande por um instante, o suficiente para distorcer os preços internos de um protocolo.
- Um contrato proxy não é um detalhe irrelevante: é o mecanismo que decide qual código será executado. Se um invasor puder modificá-lo, controlará o protocolo inteiro.
A segurança de um protocolo DeFi não é garantida pela tecnologia: ela depende de até onde seus desenvolvedores foram ao imaginar como ele poderia falhar. Duas plataformas acabam de mostrar que esse trabalho nunca termina.
Transparência: a Binance pode nos pagar uma comissão se você negociar depois de clicar em um símbolo de ativo ou em um link de preço desta publicação.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RiesgosCripto
A lógica faz sentido à primeira vista. O código é público, qualquer pessoa pode analisá-lo, ninguém o controla sozinho. Parece ótimo. Mas duas plataformas que operam na rede $ETH y e na Polygon sofreram ataques diferentes e, nos dois casos, o resultado foi o mesmo: fundos foram retirados do protocolo sem autorização.
Um exploit não destrói o código: ele o usa exatamente como foi escrito, mas em uma ordem ou contexto que a equipe não previu.
CONCEITOS-CHAVE
- Os contratos inteligentes executam o que o código diz, não o que o programador quis dizer. É nessa diferença que os exploits se escondem.
- Um empréstimo relâmpago é solicitado e devolvido na mesma transação. Sua utilidade para um invasor é permitir acesso a um capital muito grande por um instante, o suficiente para distorcer os preços internos de um protocolo.
- Um contrato proxy não é um detalhe irrelevante: é o mecanismo que decide qual código será executado. Se um invasor puder modificá-lo, controlará o protocolo inteiro.
A segurança de um protocolo DeFi não é garantida pela tecnologia: ela depende de até onde seus desenvolvedores foram ao imaginar como ele poderia falhar. Duas plataformas acabam de mostrar que esse trabalho nunca termina.
Transparência: a Binance pode nos pagar uma comissão se você negociar depois de clicar em um símbolo de ativo ou em um link de preço desta publicação.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #RiesgosCripto