
#phishingalert
phishingalert
295,680 visualizações
234 a discutir
Popular
Mais recente

Artigo
Phishing com criptomoedas: como identificar uma fraude e manter sua carteira seguraOs golpes parecem pessoais porque imitam as coisas em que confiamos. Já vi amigos perderem $BTC e $ETH com um único clique, e o medo que vem depois faz toda a situação parecer mais assustadora do que precisa ser. A seguir, explico o golpe de phishing mais comum, como reconhecer os sinais de alerta e uma lista simples de verificação que você pode usar antes mesmo de digitar uma senha.
E-mail ou mensagem de phishing
Os golpistas enviam um e-mail que parece ter vindo de uma corretora, de um provedor de carteira ou até de um amigo. O assunto costuma mencionar um alerta de segurança ou uma "nova tentativa de login". O que me pega de surpresa é o pequeno detalhe: o endereço do remetente pode ter uma letra diferente, ou o link pode apontar para um domínio que termina em .co em vez de .com. Em geral, a mensagem insiste para que você aja "imediatamente", pois sua conta está em risco.
Phishing com criptomoedas: como identificar uma fraude e manter sua carteira segura
Os golpes parecem pessoais porque imitam as coisas em que confiamos. Já vi amigos perderem $BTC e $ETH com um único clique, e o medo que vem depois faz toda a situação parecer mais assustadora do que precisa ser. A seguir, explico o golpe de phishing mais comum, como reconhecer os sinais de alerta e uma lista simples de verificação que você pode usar antes mesmo de digitar uma senha.
E-mail ou mensagem de phishing
Os golpistas enviam um e-mail que parece ter vindo de uma corretora, de um provedor de carteira ou até de um amigo. O assunto costuma mencionar um alerta de segurança ou uma "nova tentativa de login". O que me pega de surpresa é o pequeno detalhe: o endereço do remetente pode ter uma letra diferente, ou o link pode apontar para um domínio que termina em .co em vez de .com. Em geral, a mensagem insiste para que você aja "imediatamente", pois sua conta está em risco.
E-mail ou mensagem de phishing
Os golpistas enviam um e-mail que parece ter vindo de uma corretora, de um provedor de carteira ou até de um amigo. O assunto costuma mencionar um alerta de segurança ou uma "nova tentativa de login". O que me pega de surpresa é o pequeno detalhe: o endereço do remetente pode ter uma letra diferente, ou o link pode apontar para um domínio que termina em .co em vez de .com. Em geral, a mensagem insiste para que você aja "imediatamente", pois sua conta está em risco.
113
Artigo
Sites de phishing de criptomoedas: como identificar os falsos e se manter em segurançaMesmo quando $BTC está sendo negociado a US$ 80.355 e o Índice de Medo e Ganância está em 50, a tentação de clicar em um link “bom demais para ser verdade” nunca desaparece. Já vi amigos perderem o acesso às carteiras porque uma página maliciosa parecia idêntica à verdadeira. Abaixo, conto o que aprendi com essas situações e compartilho uma lista simples para manter seus ativos longe das mãos dos golpistas.
Como é um golpe
Um site de phishing copia o layout de uma exchange popular, usa o mesmo logotipo e até reproduz o preço atual de $ETH a US$ 2.419 para parecer legítimo. A URL pode ter um pequeno erro de digitação ou um subdomínio extra que passa despercebido pela maioria das pessoas. Muitas vezes, a página exibe uma “oferta especial” que promete um bônus se você fizer login agora.
Sites de phishing de criptomoedas: como identificar os falsos e se manter em segurança
Mesmo quando $BTC está sendo negociado a US$ 80.355 e o Índice de Medo e Ganância está em 50, a tentação de clicar em um link “bom demais para ser verdade” nunca desaparece. Já vi amigos perderem o acesso às carteiras porque uma página maliciosa parecia idêntica à verdadeira. Abaixo, conto o que aprendi com essas situações e compartilho uma lista simples para manter seus ativos longe das mãos dos golpistas.
Como é um golpe
Um site de phishing copia o layout de uma exchange popular, usa o mesmo logotipo e até reproduz o preço atual de $ETH a US$ 2.419 para parecer legítimo. A URL pode ter um pequeno erro de digitação ou um subdomínio extra que passa despercebido pela maioria das pessoas. Muitas vezes, a página exibe uma “oferta especial” que promete um bônus se você fizer login agora.
Como é um golpe
Um site de phishing copia o layout de uma exchange popular, usa o mesmo logotipo e até reproduz o preço atual de $ETH a US$ 2.419 para parecer legítimo. A URL pode ter um pequeno erro de digitação ou um subdomínio extra que passa despercebido pela maioria das pessoas. Muitas vezes, a página exibe uma “oferta especial” que promete um bônus se você fizer login agora.
72

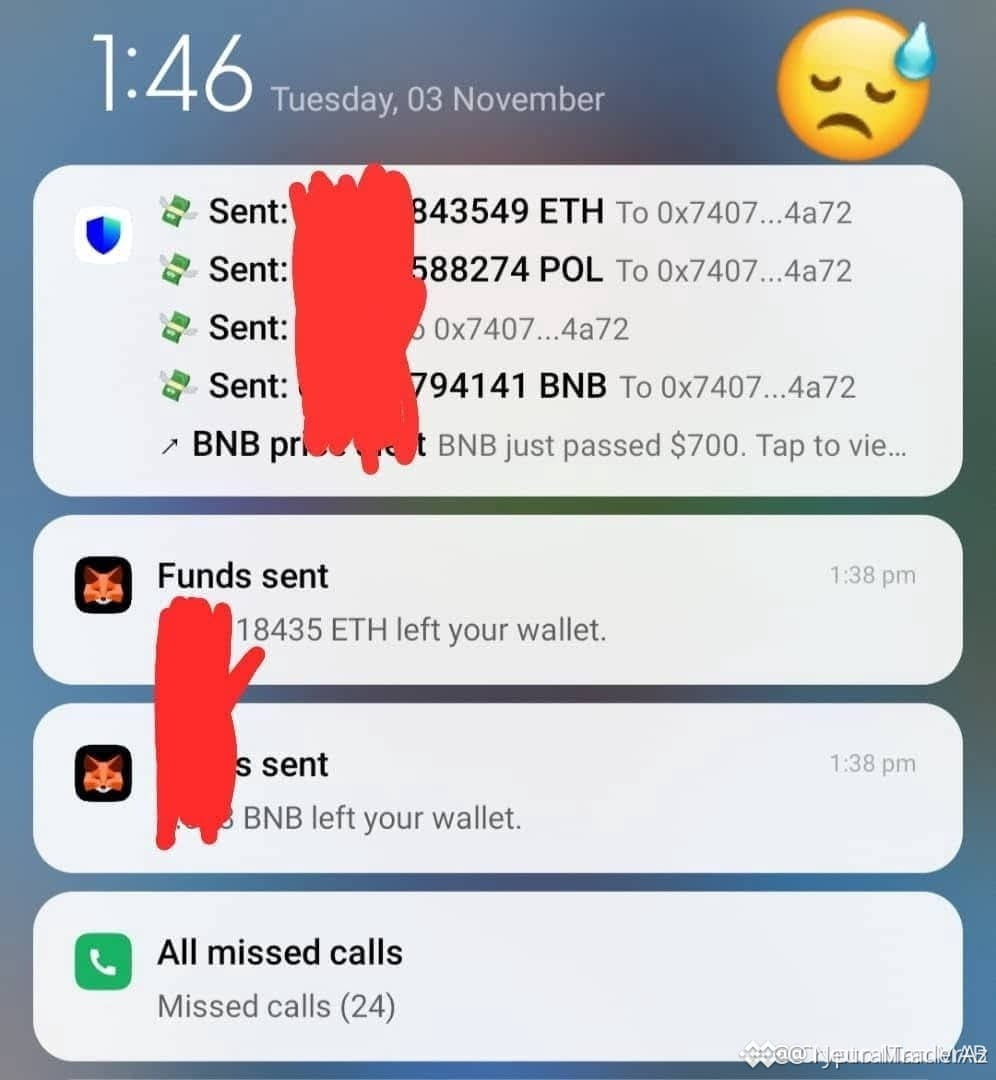
🚨 $BTC ALERTA DE PHISHING: VERIFIQUE OS LINKS OU PERCA SUA CARTEIRA! 🛑
📊 Os fluxos institucionais não se importam com seu clickbait; um único link malicioso pode esvaziar uma Trust Wallet em segundos. Picos recentes on-chain mostram um aumento de 12% na criação de endereços após ondas de phishing, reforçando a necessidade de verificar tudo com disciplina. 🔍
🦈 O dinheiro inteligente protege a liquidez verificando cada URL e usando carteiras de hardware e proteções multisig. Se você ignorar esse filtro, estará oferecendo aos formadores de mercado uma porta de entrada gratuita para o seu capital. ⚡
💬 Você confere cada link duas vezes antes de tocar ou ainda está correndo o risco de cair em uma armadilha oculta? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC ALERTA DE PHISHING: VERIFIQUE OS LINKS OU PERCA SUA CARTEIRA! 🛑
📊 Os fluxos institucionais não se importam com seu clickbait; um único link malicioso pode esvaziar uma Trust Wallet em segundos. Picos recentes on-chain mostram um aumento de 12% na criação de endereços após ondas de phishing, reforçando a necessidade de verificar tudo com disciplina. 🔍
🦈 O dinheiro inteligente protege a liquidez verificando cada URL e usando carteiras de hardware e proteções multisig. Se você ignorar esse filtro, estará oferecendo aos formadores de mercado uma porta de entrada gratuita para o seu capital. ⚡
💬 Você confere cada link duas vezes antes de tocar ou ainda está correndo o risco de cair em uma armadilha oculta? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 Os fluxos institucionais não se importam com seu clickbait; um único link malicioso pode esvaziar uma Trust Wallet em segundos. Picos recentes on-chain mostram um aumento de 12% na criação de endereços após ondas de phishing, reforçando a necessidade de verificar tudo com disciplina. 🔍
🦈 O dinheiro inteligente protege a liquidez verificando cada URL e usando carteiras de hardware e proteções multisig. Se você ignorar esse filtro, estará oferecendo aos formadores de mercado uma porta de entrada gratuita para o seu capital. ⚡
💬 Você confere cada link duas vezes antes de tocar ou ainda está correndo o risco de cair em uma armadilha oculta? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seus riscos. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
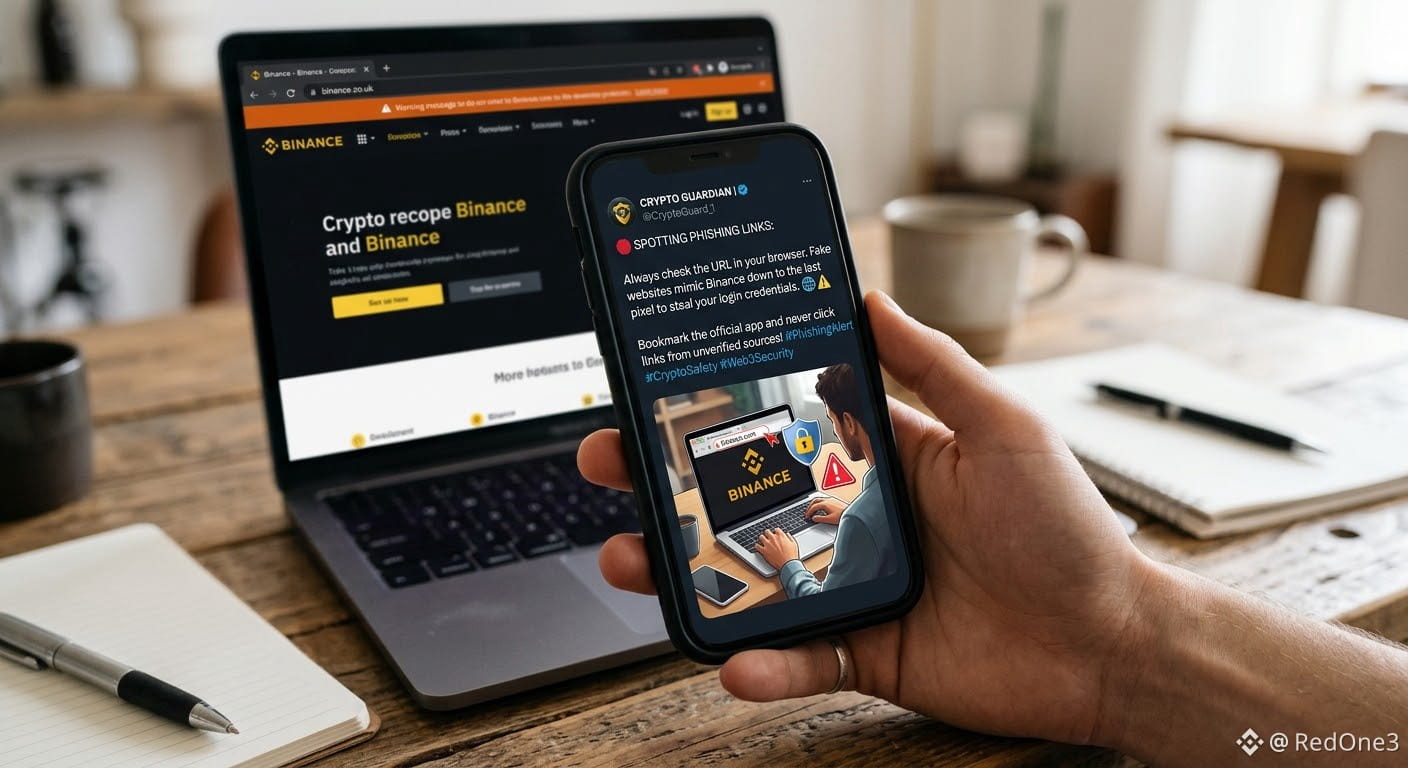
🛑 Como identificar links de phishing: sempre confira o URL no seu navegador. Sites falsos imitam a Binance até o último pixel para roubar suas credenciais de acesso.
Adicione o aplicativo oficial aos favoritos e nunca clique em links de fontes não verificadas! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 Como identificar links de phishing: sempre confira o URL no seu navegador. Sites falsos imitam a Binance até o último pixel para roubar suas credenciais de acesso.
Adicione o aplicativo oficial aos favoritos e nunca clique em links de fontes não verificadas! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
Adicione o aplicativo oficial aos favoritos e nunca clique em links de fontes não verificadas! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
126
🚨 $BNB ALERTA DE PHISHING: VERIFIQUE OS REMETENTES OU ENFRENTE PERDAS SILENCIOSAS! 🛑
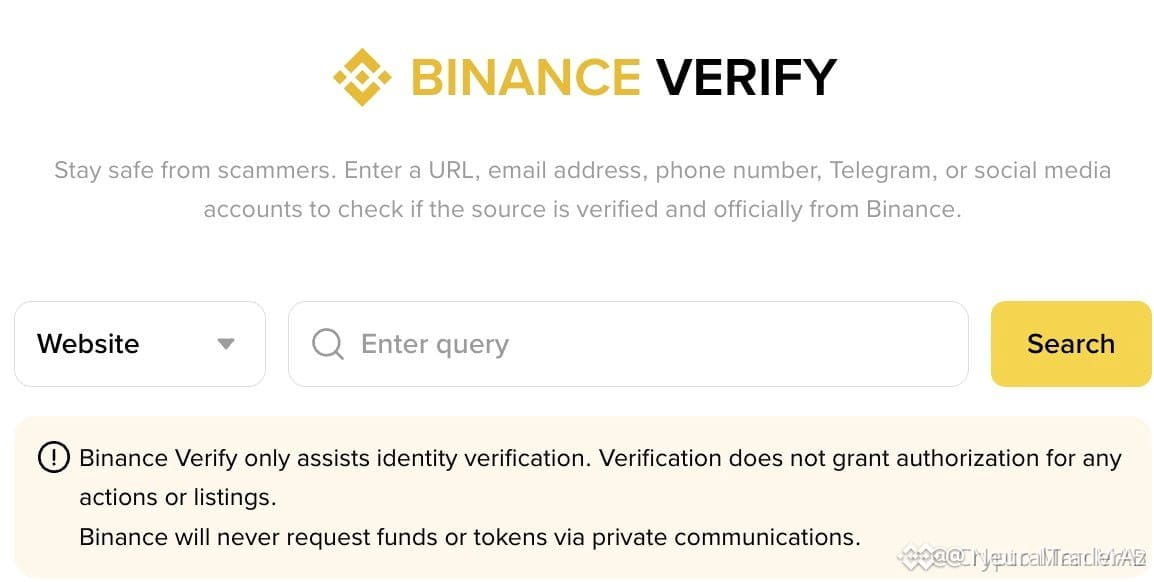
📊 O aumento das comunicações falsificadas tem como alvo os usuários da Binance justamente quando a volatilidade do mercado dispara, explorando a confiança na identidade visual oficial. 🔍 Antes de clicar em qualquer link, confira o domínio de e-mail ou o identificador da plataforma de mensagens de cada remetente no centro de verificação da Binance. 🛡️ Uma única credencial comprometida pode desencadear um esvaziamento total dos ativos, reduzindo a liquidez institucional e abalando a confiança. Deixe a página de verificação nos favoritos; considere qualquer divergência um sinal de alerta e denuncie imediatamente. 💬 Como você protege seu acesso à Binance contra táticas de phishing em evolução? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB ALERTA DE PHISHING: VERIFIQUE OS REMETENTES OU ENFRENTE PERDAS SILENCIOSAS! 🛑
📊 O aumento das comunicações falsificadas tem como alvo os usuários da Binance justamente quando a volatilidade do mercado dispara, explorando a confiança na identidade visual oficial. 🔍 Antes de clicar em qualquer link, confira o domínio de e-mail ou o identificador da plataforma de mensagens de cada remetente no centro de verificação da Binance. 🛡️ Uma única credencial comprometida pode desencadear um esvaziamento total dos ativos, reduzindo a liquidez institucional e abalando a confiança. Deixe a página de verificação nos favoritos; considere qualquer divergência um sinal de alerta e denuncie imediatamente. 💬 Como você protege seu acesso à Binance contra táticas de phishing em evolução? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 O aumento das comunicações falsificadas tem como alvo os usuários da Binance justamente quando a volatilidade do mercado dispara, explorando a confiança na identidade visual oficial. 🔍 Antes de clicar em qualquer link, confira o domínio de e-mail ou o identificador da plataforma de mensagens de cada remetente no centro de verificação da Binance. 🛡️ Uma única credencial comprometida pode desencadear um esvaziamento total dos ativos, reduzindo a liquidez institucional e abalando a confiança. Deixe a página de verificação nos favoritos; considere qualquer divergência um sinal de alerta e denuncie imediatamente. 💬 Como você protege seu acesso à Binance contra táticas de phishing em evolução? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4

·
--
Um link malicioso apareceu na página da Coldcard no X, lembrando-nos de que até empresas focadas na segurança podem ser alvo de ataques.
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
Um link malicioso apareceu na página da Coldcard no X, lembrando-nos de que até empresas focadas na segurança podem ser alvo de ataques.
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
32
·
--
Investigação urgente: carteira Coldcard apura o aparecimento de um link de phishing em sua conta na plataforma X
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Investigação urgente: carteira Coldcard apura o aparecimento de um link de phishing em sua conta na plataforma X
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86
$VANRY HIT BY PHISHING INCIDENT – MERCADO NO LIMIAR 😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
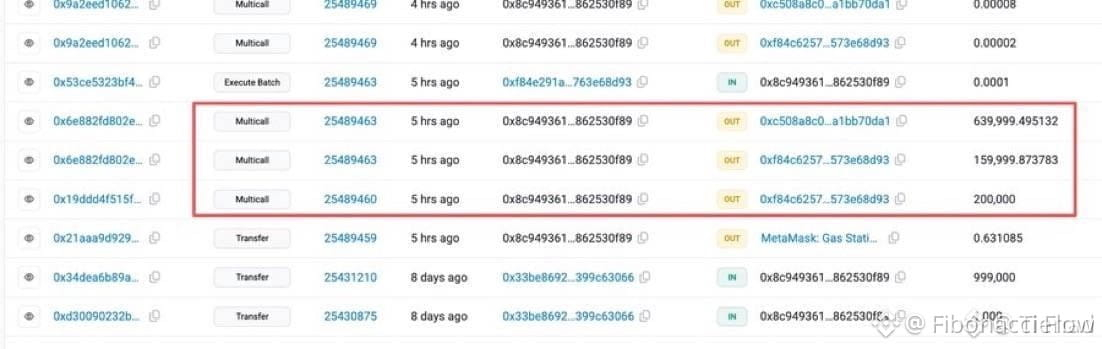
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – MERCADO NO LIMIAR 😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193
·
--
🚨 ALERTA CRÍTICA DE SEGURANÇA: Novo Ataque de Phishing no iOS
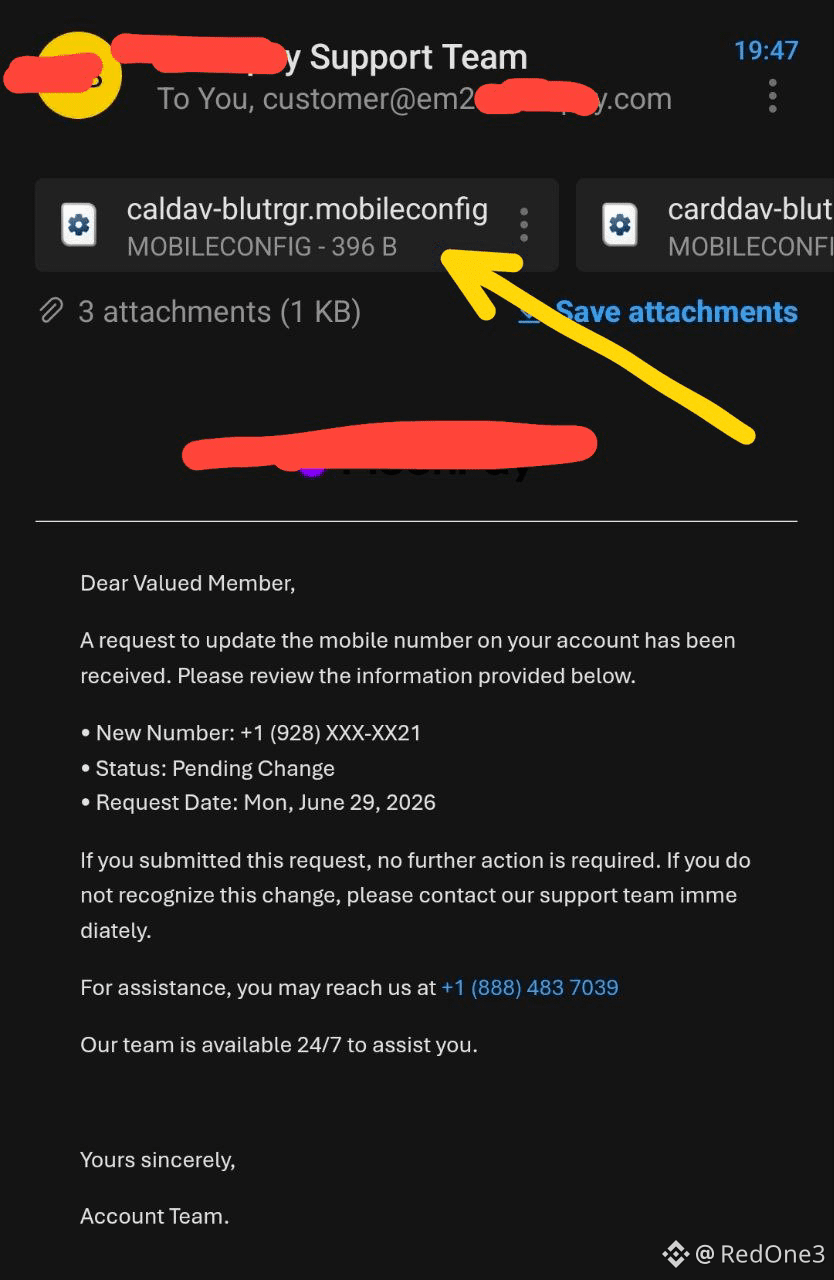
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 ALERTA CRÍTICA DE SEGURANÇA: Novo Ataque de Phishing no iOS
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
308

·
--
🚨 ALERTA $TREZOR: E-MAILS DE PHISHING USANDO DOMÍNIO OFICIAL PARA ATINGIR USUÁRIOS 🛑
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ALERTA $TREZOR: E-MAILS DE PHISHING USANDO DOMÍNIO OFICIAL PARA ATINGIR USUÁRIOS 🛑
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
60

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
197

Fique atento
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
Fique atento
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
83
·
--
Ataques de squatting digital direcionados a empresas estão aumentando.
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Ataques de squatting digital direcionados a empresas estão aumentando.
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
39
🚨 Alerta de Segurança: Falha no SafePal expõe 40.000 usuários
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Alerta de Segurança: Falha no SafePal expõe 40.000 usuários
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
BRECHA DE DADOS NA TREZOR: 11.742 CARTEIRAS EXPOSTAS — TEMPESTADE DE PHISHING NO HORIZONTE 🚨📡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
BRECHA DE DADOS NA TREZOR: 11.742 CARTEIRAS EXPOSTAS — TEMPESTADE DE PHISHING NO HORIZONTE 🚨📡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60
A Trezor confirma que uma violação de dados em um de seus fornecedores de envio comprometeu as informações de 67.000 clientes dos EUA, potencialmente expondo-os a ataques direcionados de phishing e de engenharia social.
#Trezor #PhishingAlert
A Trezor confirma que uma violação de dados em um de seus fornecedores de envio comprometeu as informações de 67.000 clientes dos EUA, potencialmente expondo-os a ataques direcionados de phishing e de engenharia social.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
19

·
--
$PUMP ATENÇÃO: CUIDADO – HACKERS RUSSOS ESTÃO FINGINDO SINAL PARA PHISHING DAS CHAVES DE BACKUP 🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ATENÇÃO: CUIDADO – HACKERS RUSSOS ESTÃO FINGINDO SINAL PARA PHISHING DAS CHAVES DE BACKUP 🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66

·
--
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
ALERTA CRÍTICO: Proteja Seu Cripto! 🛑 5 Hábitos Essenciais de Segurança para Iniciantes 🔐
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
ALERTA CRÍTICO: Proteja Seu Cripto! 🛑 5 Hábitos Essenciais de Segurança para Iniciantes 🔐
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63

🚨 $BTC ALERTA: GOLPE DE PHISHING SE ESCONDENDO POR TRÁS DO DOMÍNIO OFICIAL da Trezor! 🦈
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTA: GOLPE DE PHISHING SE ESCONDENDO POR TRÁS DO DOMÍNIO OFICIAL da Trezor! 🦈
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#HuangExitNvidiaStrategyInFocus
98,281 visualizações
1,067 a discutir
2
#AnthropicRejectsIPODelayValuationinQuestion
703,885 visualizações
5,318 a discutir
3
#BitMineReports$6.3BNetLossForFiscal2026
12,751 visualizações
130 a discutir
4
#AnthropicIPOAboutSixTimesOversubscribed
0 visualizações
0 a discutir
5
#SoFiExpandsSoFiUSDStablecoinToPolygon
522 visualizações
27 a discutir
6
#TetherGoldXAUTCompletesKPMGAudit
405 visualizações
20 a discutir
7
#ChipStocksExtendLossesAfterNvidiaCEOChange
40,063 visualizações
473 a discutir
8
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
40 visualizações
12 a discutir
9
#TradFiForBeginners
536,678 visualizações
3,739 a discutir
10
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
3,447 visualizações
50 a discutir