

#movevm
movevm
8,962 visualizações
34 a discutir
Popular
Mais recente

·
--
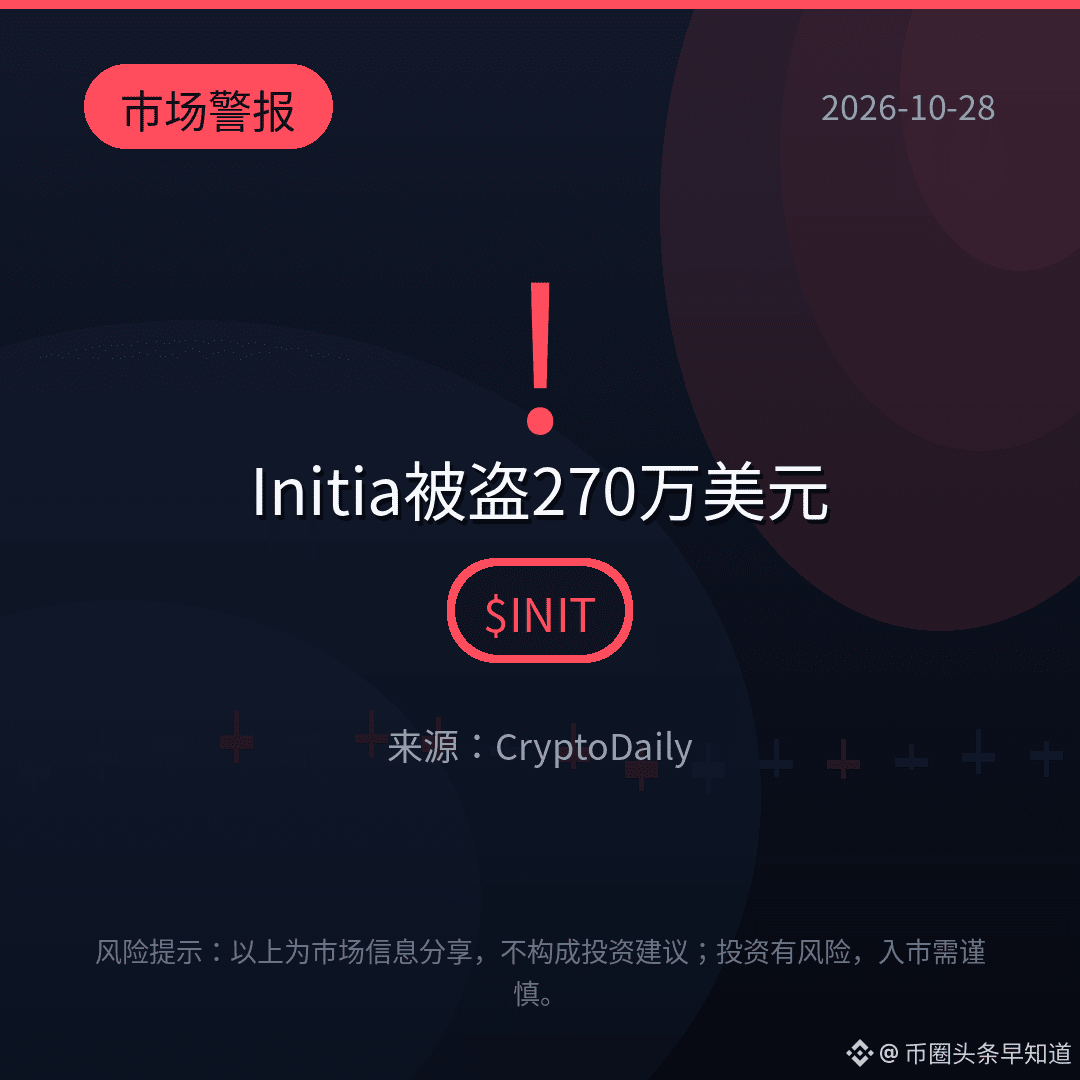
【Flash do mercado】US$ 2,7 milhões “impressos” do nada: uma vulnerabilidade no cache do MoveVM da Initia permitiu que um atacante falsificasse o estado e registrasse saldos sem garantia. Cerca de 105 WETH, 1,4 milhão de AUSD0 e 1,08 milhão de USDC foram então transferidos por uma ponte cross-chain.
Foram criados ativos “sombra”, mas não houve emissão adicional de INIT. O problema estava na camada de execução.
A cadeia foi interrompida em 23 de outubro; o patch está em revisão.
Uma falha na camada de execução: isso te preocupa?
$INIT $ETH $USDC
#INIT #MoveVM #跨链
(Fonte: CryptoDaily)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela.
4

·
--
Uma vulnerabilidade no cache fez a Initia perder cerca de US$ 2,7 milhões em poucos minutos. O invasor não emitiu mais INIT nem alterou a oferta total de tokens: falsificou o estado do MoveVM e creditou a si mesmo WETH, iUSD e USDC sem lastro real — os números apareceram do nada nos registros, enquanto ativos reais eram transferidos on-chain.
O caminho percorrido está claro: em 23 de outubro, às 22h59 (UTC+8), o invasor explorou uma vulnerabilidade no cache de scripts do MoveVM para contornar as verificações de segurança. Antes da pausa da rede, cerca de 105 WETH e 1,4 milhão de AUSD0 foram transferidos via LayerZero; outros cerca de 1,08 milhão de USDC foram transferidos via Noble e CCTP. Em seguida, tudo foi convertido em 1.135,52 ETH, que agora estão em um endereço da Ethereum.
O que chama atenção nesse caso é que a oferta total não mudou e não houve emissão adicional de INIT, mas os ativos roubados eram reais. A L1 e a Rollup continuam pausadas. A correção de segurança deve ser concluída e auditada nos próximos dias, enquanto a recuperação dos ativos avança em conjunto com parceiros de segurança. Para as pontes cross-chain e o ecossistema MoveVM, uma vez confirmada a possibilidade de contornar as verificações pela camada de cache, os detalhes das correções no relatório de análise posterior serão mais úteis como referência do que o valor das perdas. $BTC #Initia #MoveVM
$ETH $USDC #Ethereum

·
--
Quando uma brecha no cache de scripts é explorada, os fundos costumam ser drenados mais depressa do que sai um comunicado.
A Initia divulgou um ataque que explorou uma vulnerabilidade no cache de scripts do MoveVM: o invasor conseguiu transferir cerca de 2,7 milhões de dólares em ativos, e a equipe afirma que os esforços para recuperá-los continuam. O problema não está no nível de «lógica de negócio mal escrita», mas na consistência do cache na camada de execução — depois que um caminho de script é contaminado, as verificações on-chain ainda podem indicar que ele «parece legítimo».
Como interpretar: para o ecossistema Move e qualquer ambiente de execução que dependa fortemente de cache, este é um estudo de caso público. Após uma atualização, verifique primeiro as políticas de invalidação do cache, a vinculação ao hash do script e se o mecanismo de pausa de emergência pode ser acionado de imediato. Do lado do usuário, confirme os canais oficiais e não clique em páginas de phishing que prometem «recuperar os fundos antes dos outros».
#Initia #MoveVM #安全 #OnChain
16
·
--
O MoveVM da Initia tinha uma vulnerabilidade que permitia falsificar estados, e os atacantes retiraram de lá cerca de US$ 2,7 milhões.
O incidente ocorreu em 23 de outubro, às 22:59 (UTC+8). Segundo a divulgação da Initia, os atacantes exploraram uma vulnerabilidade no cache de scripts do MoveVM. Após contornarem as verificações de segurança, falsificaram o estado do MoveVM e creditaram a si mesmos WETH, iUSD e USDC sem lastro real. O ponto crucial é que não houve emissão direta de novos tokens: eles fizeram o estado parecer legítimo e, assim, contornaram as verificações de segurança.
Cerca de US$ 2,7 milhões foram retirados da blockchain, mas a Initia ressaltou que a oferta total dos tokens afetados não mudou e que $INIT também não foi emitido. Em outras palavras, os registros contábeis foram adulterados, mas a quantidade total de tokens não aumentou. Para os detentores, dados de oferta inalterados não significam que não houve perdas; o que importa agora é acompanhar o destino efetivo dos fundos roubados e o que será feito com eles.
O MoveVM sempre teve como diferenciais a segurança de tipos e o modelo de recursos. O problema desta vez estava no cache de scripts, um detalhe de implementação da camada de execução. Cada vez mais projetos cross-chain e modulares adotam o MoveVM como opção de ambiente de execução. Se houver uma falha na lógica de validação da camada de cache, estados falsificados poderão contornar as verificações que deveriam ser aplicadas. As equipes que trabalham com o ecossistema Move deveriam usar este caso como referência para fazer uma revisão interna.
$USDC #Initia #MoveVM #Incidente de segurança

·
--
1、背景
Recentemente, a Hexens, uma entidade de segurança, revelou que existe uma vulnerabilidade grave na máquina virtual Move da blockchain Aptos. O problema foi corrigido rapidamente após o relatório, sem causar perdas de fundos na cadeia. Com base em informações públicas, o núcleo da vulnerabilidade está relacionado a falhas no processamento de cache, o que pode levar a problemas de confusão de tipos. Para a Aptos, que tem o Move como ambiente de execução central, esse tipo de falha de camada inferior é extremamente sensível, pois não afeta apenas um protocolo específico, mas sim todo o limite de confiança do ambiente de execução.⚠️
2、Análise da vulnerabilidade
Do ponto de vista técnico, o Move é conhecido por segurança de recursos e controle de permissões. Portanto, o foco desta ocorrência não está em erros comuns de lógica de contratos, mas sim em anomalias na implementação da máquina virtual. Se o mecanismo de cache reutilizar ou identificar tipos incorretamente sob certas condições, isso pode permitir que um atacante contorne as restrições originais e obtenha papéis de alto privilégio que não deveria possuir. Em teoria, isso significa que a superfície de ataque pode se ampliar de um único aplicativo para infraestruturas críticas como cunhagem de stablecoins, validação de pontes cross-chain e módulos de gestão de DeFi.
A Hexens também mencionou que a equipe de pesquisa montou um ambiente de simulação próximo à mainnet com custo relativamente baixo e validou repetidamente o caminho de exploração, o que indica que não se trata de um risco apenas “no papel”, mas com possibilidade real de execução. Ainda assim, a Aptos ressaltou que a explorabilidade é menor no ambiente real, refletindo a diferença entre “gravidade teórica” e “limiar prático”. De forma objetiva, divergências desse tipo não são incomuns em incidentes de segurança; o ponto-chave continua sendo que a vulnerabilidade foi bloqueada a tempo.
3、Impacto no mercado e no ecossistema
Este incidente enviou dois sinais para o ecossistema da Aptos. Primeiro, a segurança das blockchains de camada base não pode considerar apenas as vantagens do design de linguagem: a implementação da máquina virtual, os mecanismos de cache e as otimizações de execução também podem ser fontes de risco sistêmico. Segundo, recompensas por vulnerabilidades, divulgação por white hats e mecanismos de correção rápida estão se tornando uma parte importante da competitividade entre blockchains. Como não houve perda de fundos, na essência isso mostra que o ecossistema é eficaz em resposta a emergências.🛡️
No aspecto de mercado, o sentimento de curto prazo pode ser perturbado por termos como “vulnerabilidade grave”; no entanto, no médio e longo prazo, o mais relevante é acompanhar a eficiência da correção, a transparência e as ações de auditoria subsequentes. Se a equipe oficial puder explicar melhor o escopo do patch, o processo de validação e medidas preventivas para riscos semelhantes, isso tende a aumentar a confiança do público na capacidade de governança técnica da Aptos.
4、Conclusão
De forma geral, não é um evento do tipo “cisne negro” que já causou perdas, mas sim um caso que expõe riscos de execução em camadas inferiores e, ao mesmo tempo, testa a capacidade de resposta do projeto à segurança. Na fase atual, os investidores devem se concentrar em saber se a Aptos vai reforçar a auditoria da máquina virtual, o isolamento de permissões e a defesa em conjunto das infraestruturas críticas. Para toda a indústria, o cerne da segurança das blockchains já não é apenas “se o código consegue rodar”, mas sim “se o sistema consegue detectar e mitigar riscos em cenários de alta pressão”.📌
#Aptos #MoveVM #crypto
140

Ver tradução
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
⚔️ ĐỐI ĐẦU RỰC LỬA: $SUI vs $APT — Ai sẽ là vua Move VM chu kỳ này?
Cùng xuất thân từ dự án Diem huyền thoại của Meta và sử dụng ngôn ngữ Move tối tân, cuộc chiến giữa $SUI và $APT luôn là tâm điểm chú ý của dòng tiền Layer 1 thế hệ mới.
Đặt lên bàn cân số liệu thực tế phiên hôm nay:
• Thanh khoản Spot 24h: $SUI áp đảo hoàn toàn với 77.57M USDT, gấp hơn 6.5 lần so với $APT (chỉ đạt 11.78M USDT).
• Khối lượng Phái sinh & OI: Open Interest của $SUI nén chặt ở mức 87.95M USDT; trong khi $APT chỉ đạt 15.73M USDT.
• Dấu chân Top Trader: Tài khoản tay to trên Binance Futures của $APT đang âm thầm gom Long cực mạnh với tỷ lệ Long/Short lên tới 2.32 (69.87% Long), trong khi $SUI duy trì tỷ lệ 1.75 (63.62% Long).
• Định giá & Dư địa: $SUI (0.88 USDT, MCap ~3.1B, FDV ~8.8B USD) vs $APT (0.62 USDT, MCap ~310M, FDV ~620M USD).
Góc nhìn dòng tiền:
$SUI đang chiếm trọn sự chú ý và thanh khoản của đám đông nhờ hệ sinh thái DeFi sôi động, nhưng mức FDV lớn và lịch unlock liên tục là bài toán cần thận trọng. Ngược lại, $APT dù thanh khoản bán lẻ trầm lắng hơn nhưng với vốn hóa nhẹ và tỷ lệ Long áp đảo của Smart Money, một nhịp nén vol ở phiên London hoàn toàn có thể kích hoạt sóng hồi bất ngờ.
Nếu chỉ được chọn ALL-IN một bên từ giờ đến hết chu kỳ, anh em chọn $SUI hay $APT ?
$SUI $APT #CryptoDuel #MoveVM #Altcoins #BinanceSquare
285
·
--
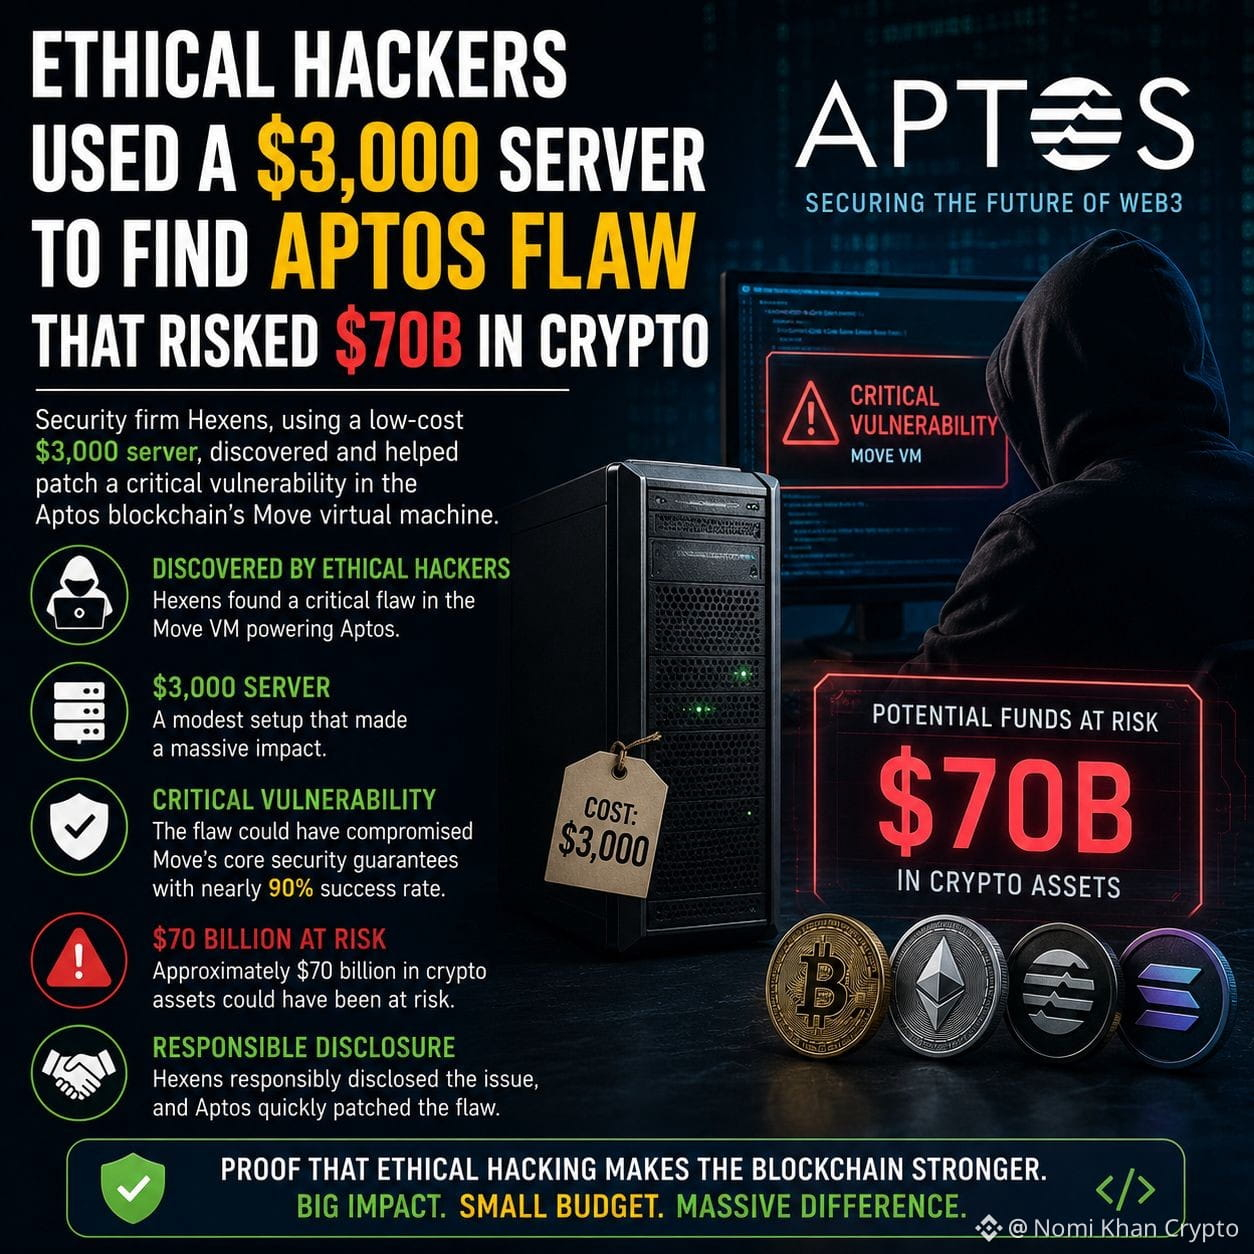
🚨 Hackers Éticos Evitaram um Potencial Desastre Cripto de US$ 70B
Uma equipe de hackers éticos da Hexens descobriu uma vulnerabilidade crítica na Máquina Virtual Move da blockchain Aptos usando apenas um servidor de US$ 3.000.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
A falha, segundo relatos, tinha uma taxa de sucesso de quase 90% e poderia ter enfraquecido as garantias centrais de segurança da linguagem de programação Move, potencialmente colocando cerca de US$ 70 bilhões em ativos cripto em risco.
Agindo de forma responsável, os pesquisadores divulgaram o problema à equipe da Aptos, permitindo que a vulnerabilidade fosse corrigida antes que pudesse ser explorada.
Este incidente destaca o papel vital dos hackers éticos e das auditorias de segurança proativas na proteção do ecossistema blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Hackers Éticos Evitaram um Potencial Desastre Cripto de US$ 70B
Uma equipe de hackers éticos da Hexens descobriu uma vulnerabilidade crítica na Máquina Virtual Move da blockchain Aptos usando apenas um servidor de US$ 3.000.
$APT
$DL
A falha, segundo relatos, tinha uma taxa de sucesso de quase 90% e poderia ter enfraquecido as garantias centrais de segurança da linguagem de programação Move, potencialmente colocando cerca de US$ 70 bilhões em ativos cripto em risco.
Agindo de forma responsável, os pesquisadores divulgaram o problema à equipe da Aptos, permitindo que a vulnerabilidade fosse corrigida antes que pudesse ser explorada.
Este incidente destaca o papel vital dos hackers éticos e das auditorias de segurança proativas na proteção do ecossistema blockchain.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILIDADE PODERIA RISCAR US$ 700 BILHÕES – CORRIGIDA EM HORAS 🛡️
Uma vulnerabilidade crítica foi descoberta no Aptos Move VM em fevereiro, com uma exposição teórica de risco de US$ 700 bilhões em todo o ecossistema. A equipe da Aptos corrigiu o mainnet em poucas horas, e nenhum fundo de usuários foi perdido.
A Hexens demonstrou uma taxa de sucesso de ataque de 90% usando apenas um servidor de US$ 3.000, sem necessidade de acesso a validador. Embora a explorabilidade no mundo real tenha sido considerada mínima, os achados destacam como falhas únicas em uma VM podem se propagar por meio de bridges, stablecoins e protocolos de DeFi.
Você está prestando atenção suficiente aos riscos da infraestrutura subjacente nos ecossistemas de camada 1?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
HackersÉticosDescobremUmaFalhaNaAptosRiscoDeUS$70B
🚨 Alerta de Segurança Web3: Hackers Éticos Salvam a Aptos de uma Ameaça de US$ 70B
Um lembrete contundente de como hackers de chapéu branco são críticos para o ecossistema blockchain. Uma vulnerabilidade massiva e de importância vital para os negócios foi acabada de ser descoberta e corrigida na Rede Aptos, o que poderia ter colocado cerca de US$ 70 bilhões em ativos em risco.
Aqui está o que aconteceu:
🛡️ A Falha: Hackers éticos identificaram uma vulnerabilidade grave escondida dentro da Máquina Virtual Move (MoveVM) — o motor que alimenta os contratos inteligentes da Aptos.
•📉 O Risco: Se fosse explorada, a falha poderia ter provocado colapsos catastróficos de negação de serviço (DoS) em nós de rede ou interrompido as operações por completo, congelando bilhões em valor.
💰 A Assimetria: De forma chocante, os pesquisadores observaram que executar o exploit custaria ao atacante tão pouco quanto US$ 3.000
✅ A Resolução: A equipe da Aptos agiu rápido para implantar um patch, garantindo a rede com sucesso antes que atores maliciosos pudessem aproveitar a brecha.
💡 A Grande Conclusão
Este é um exemplo clássico de por que programas robustos de caça a bugs e auditorias contínuas de protocolo não são opcionais — eles são a base. A segurança em Web3 não é um marco único; é uma batalha contínua. Parabéns aos pesquisadores de segurança que identificaram isso antes que uma tragédia acontecesse.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
A temporada de “moedas clone” está subindo silenciosamente uma moeda que talvez você não tenha notado 👀
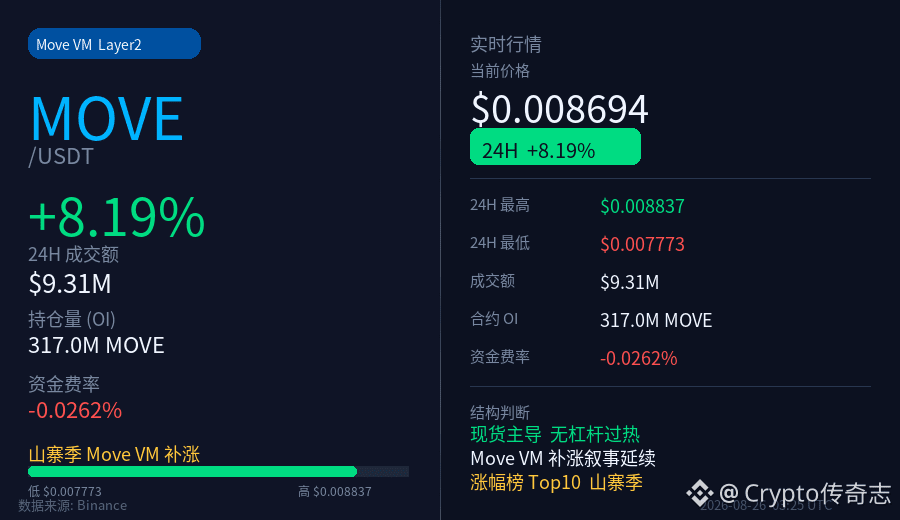
MOVE (Move VM Layer2) hoje apareceu discretamente entre os 10 primeiros da lista de variação, +8,2%, e a estrutura está bem limpa —
📌 Onde está agora?
- Preço atual: $0.00869
- Variação 24H: +8,19%
- Volume negociado: ~9,3 milhões de USDT
- Contrato OI: 317 milhões de MOVE
📌 Como está a estrutura?
- Taxa de funding -0,026%, leve “subsídio” para posições vendidas (short)
- Indica que o movimento veio do spot, não foi alavancagem de contratos empurrando
- O OI não mostra anomalias evidentes, sem sinais de “perseguição”/calor excessivo
📌 Que história está por trás?
O sentimento geral da temporada de moedas clone está se espalhando. A trilha Move VM, como narrativa de uma nova geração de máquinas virtuais de contratos inteligentes, entrou na sequência de “correções” compradas pelo fluxo de capital. A atualização Pasteur da BNBChain impulsionou o clima no ecossistema, beneficiando toda a camada de L2/VM “não mainstream”.
Não quer dizer que você deva comprar obrigatoriamente — só um lembrete: quando a lista de variações mostra uma estrutura dessas, com pouca gente comentando, mas puxando silenciosamente, geralmente é um sinal que vale prestar mais atenção no meio da temporada de moedas clone 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Clique no cartão abaixo para ver rapidamente o行情👇
1
139
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 visualizações
854 a discutir
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 visualizações
546 a discutir
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 visualizações
267 a discutir
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 visualizações
82 a discutir
5
#KOSPIFalls3.53%BackBelow6000
69,417 visualizações
1,150 a discutir
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 visualizações
628 a discutir
7
#USMidtermElections
273,003 visualizações
2,412 a discutir
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 visualizações
96 a discutir
9
#BinanceWillListPredictPREDICT
105,580 visualizações
1,448 a discutir
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 visualizações
115 a discutir