
#hardwarewallet
hardwarewallet
108,527 visualizações
398 a discutir
Popular
Mais recente

Ver tradução
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93

·
--
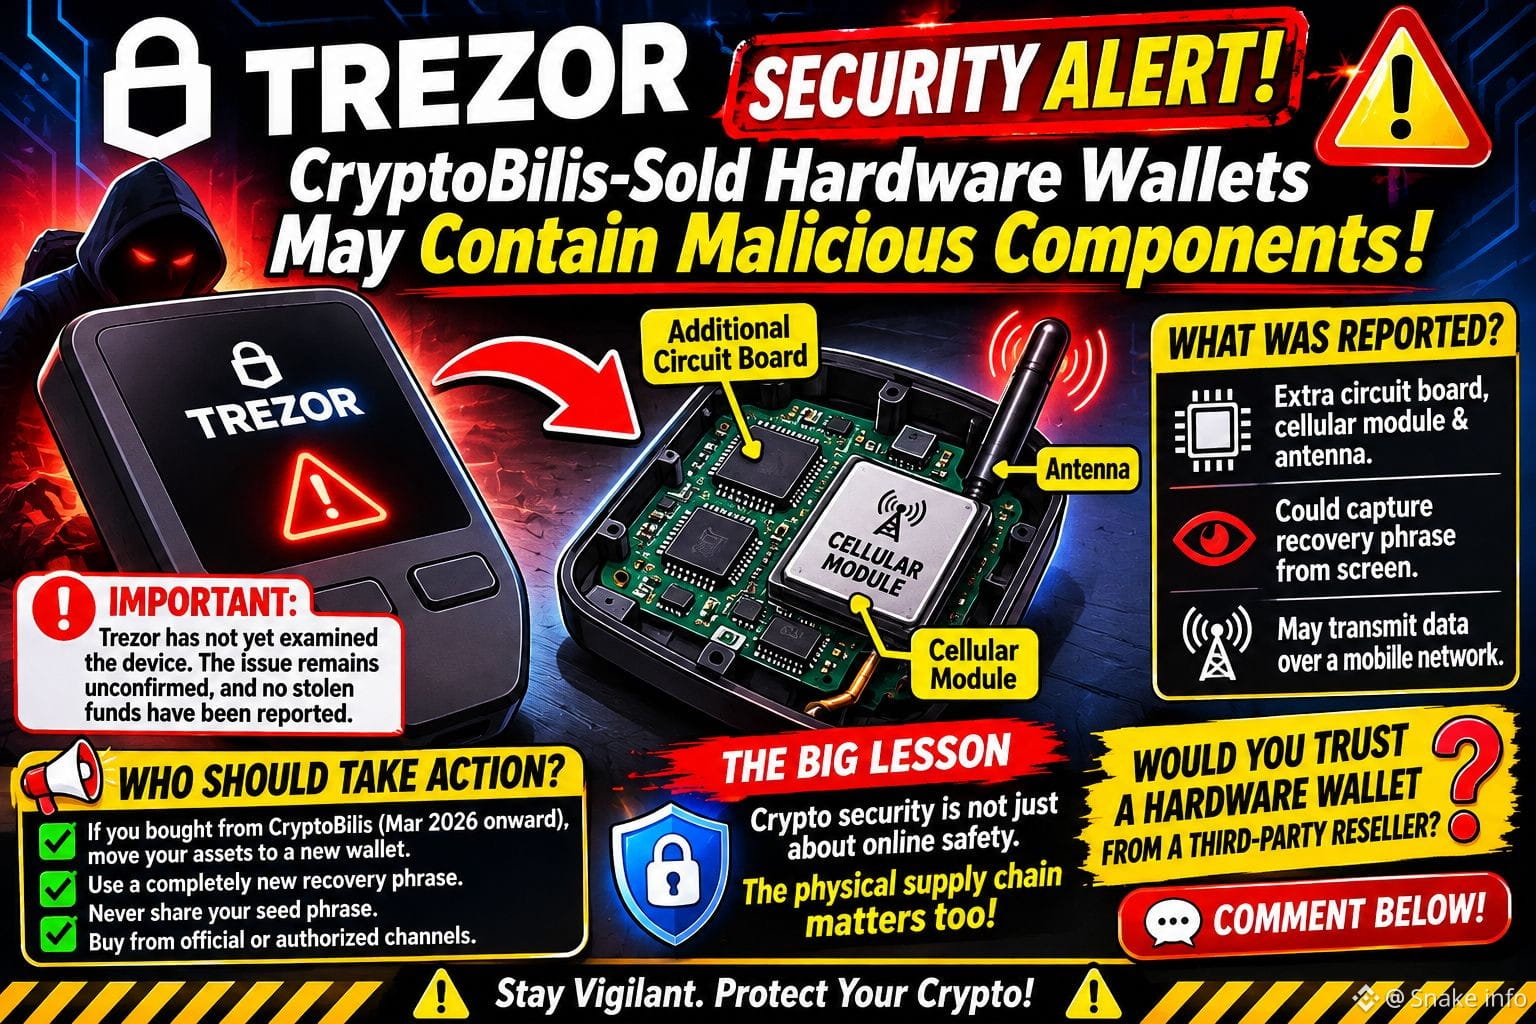
🚨 ALERTA DE SEGURANÇA DA TREZOR: PREOCUPAÇÕES COM ADULTERAÇÃO DE CARTEIRAS DE HARDWARE ACENDEM SINAIS DE ALERTA! 🔐⚠️
Imagine comprar uma carteira de hardware para proteger suas criptomoedas e só depois descobrir que o próprio dispositivo pode ter sido adulterado. 😨
A Trezor manifestou preocupação depois que um cliente na Indonésia supostamente encontrou hardware suspeito dentro de uma Trezor Safe 5 comprada por meio do revendedor CryptoBilis.
🔍 O QUE FOI RELATADO?
⚠️ Supostamente, uma placa de circuito adicional, um módulo celular e uma antena foram encontrados dentro do dispositivo.
🔑 A suposta modificação poderia expor informações confidenciais, incluindo a frase de recuperação exibida na tela da carteira.
📡 Uma conexão celular poderia transmitir as informações capturadas a terceiros.
IMPORTANTE: O dispositivo relatado ainda não foi examinado de forma independente pelo laboratório da Trezor, portanto, a suspeita de implante não foi confirmada. Nenhum caso relacionado de fundos roubados foi comunicado à empresa.
🛡️ QUEM DEVE TOMAR PROVIDÊNCIAS?
👉 A Trezor aconselha os clientes que compraram dispositivos fornecidos pela CryptoBilis a partir de março de 2026 a transferir seus ativos para uma carteira recém-criada, com uma frase de recuperação totalmente nova.
👉 Nunca reutilize uma frase de recuperação que possa ter sido exposta.
👉 Nunca compartilhe sua frase-semente com alguém que alegue oferecer suporte técnico.
👉 Sempre que possível, compre carteiras de hardware por canais oficiais ou autorizados.
🔥 A GRANDE LIÇÃO
A segurança das criptomoedas não se resume a proteger suas chaves privadas online. A cadeia de fornecimento física também importa.
Sua carteira é tão confiável quanto as medidas de segurança que a protegem.
💬 PERGUNTA: Você confiaria em uma carteira de hardware comprada por meio de um revendedor terceirizado depois de ouvir falar desse incidente relatado? 👇
⚠️ Conteúdo apenas para fins educativos e de conscientização sobre segurança. Verifique os comunicados oficiais antes de tomar qualquer providência.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUE ABAIXO PARA NEGOCIAR👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ALERTA DE SEGURANÇA DA TREZOR: PREOCUPAÇÕES COM ADULTERAÇÃO DE CARTEIRAS DE HARDWARE ACENDEM SINAIS DE ALERTA! 🔐⚠️
Imagine comprar uma carteira de hardware para proteger suas criptomoedas e só depois descobrir que o próprio dispositivo pode ter sido adulterado. 😨
A Trezor manifestou preocupação depois que um cliente na Indonésia supostamente encontrou hardware suspeito dentro de uma Trezor Safe 5 comprada por meio do revendedor CryptoBilis.
🔍 O QUE FOI RELATADO?
⚠️ Supostamente, uma placa de circuito adicional, um módulo celular e uma antena foram encontrados dentro do dispositivo.
🔑 A suposta modificação poderia expor informações confidenciais, incluindo a frase de recuperação exibida na tela da carteira.
📡 Uma conexão celular poderia transmitir as informações capturadas a terceiros.
IMPORTANTE: O dispositivo relatado ainda não foi examinado de forma independente pelo laboratório da Trezor, portanto, a suspeita de implante não foi confirmada. Nenhum caso relacionado de fundos roubados foi comunicado à empresa.
🛡️ QUEM DEVE TOMAR PROVIDÊNCIAS?
👉 A Trezor aconselha os clientes que compraram dispositivos fornecidos pela CryptoBilis a partir de março de 2026 a transferir seus ativos para uma carteira recém-criada, com uma frase de recuperação totalmente nova.
👉 Nunca reutilize uma frase de recuperação que possa ter sido exposta.
👉 Nunca compartilhe sua frase-semente com alguém que alegue oferecer suporte técnico.
👉 Sempre que possível, compre carteiras de hardware por canais oficiais ou autorizados.
🔥 A GRANDE LIÇÃO
A segurança das criptomoedas não se resume a proteger suas chaves privadas online. A cadeia de fornecimento física também importa.
Sua carteira é tão confiável quanto as medidas de segurança que a protegem.
💬 PERGUNTA: Você confiaria em uma carteira de hardware comprada por meio de um revendedor terceirizado depois de ouvir falar desse incidente relatado? 👇
⚠️ Conteúdo apenas para fins educativos e de conscientização sobre segurança. Verifique os comunicados oficiais antes de tomar qualquer providência.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUE ABAIXO PARA NEGOCIAR👇
$BNB $FUEL $BEAT
Imagine comprar uma carteira de hardware para proteger suas criptomoedas e só depois descobrir que o próprio dispositivo pode ter sido adulterado. 😨
A Trezor manifestou preocupação depois que um cliente na Indonésia supostamente encontrou hardware suspeito dentro de uma Trezor Safe 5 comprada por meio do revendedor CryptoBilis.
🔍 O QUE FOI RELATADO?
⚠️ Supostamente, uma placa de circuito adicional, um módulo celular e uma antena foram encontrados dentro do dispositivo.
🔑 A suposta modificação poderia expor informações confidenciais, incluindo a frase de recuperação exibida na tela da carteira.
📡 Uma conexão celular poderia transmitir as informações capturadas a terceiros.
IMPORTANTE: O dispositivo relatado ainda não foi examinado de forma independente pelo laboratório da Trezor, portanto, a suspeita de implante não foi confirmada. Nenhum caso relacionado de fundos roubados foi comunicado à empresa.
🛡️ QUEM DEVE TOMAR PROVIDÊNCIAS?
👉 A Trezor aconselha os clientes que compraram dispositivos fornecidos pela CryptoBilis a partir de março de 2026 a transferir seus ativos para uma carteira recém-criada, com uma frase de recuperação totalmente nova.
👉 Nunca reutilize uma frase de recuperação que possa ter sido exposta.
👉 Nunca compartilhe sua frase-semente com alguém que alegue oferecer suporte técnico.
👉 Sempre que possível, compre carteiras de hardware por canais oficiais ou autorizados.
🔥 A GRANDE LIÇÃO
A segurança das criptomoedas não se resume a proteger suas chaves privadas online. A cadeia de fornecimento física também importa.
Sua carteira é tão confiável quanto as medidas de segurança que a protegem.
💬 PERGUNTA: Você confiaria em uma carteira de hardware comprada por meio de um revendedor terceirizado depois de ouvir falar desse incidente relatado? 👇
⚠️ Conteúdo apenas para fins educativos e de conscientização sobre segurança. Verifique os comunicados oficiais antes de tomar qualquer providência.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLIQUE ABAIXO PARA NEGOCIAR👇
$BNB $FUEL $BEAT
2
715
·
--
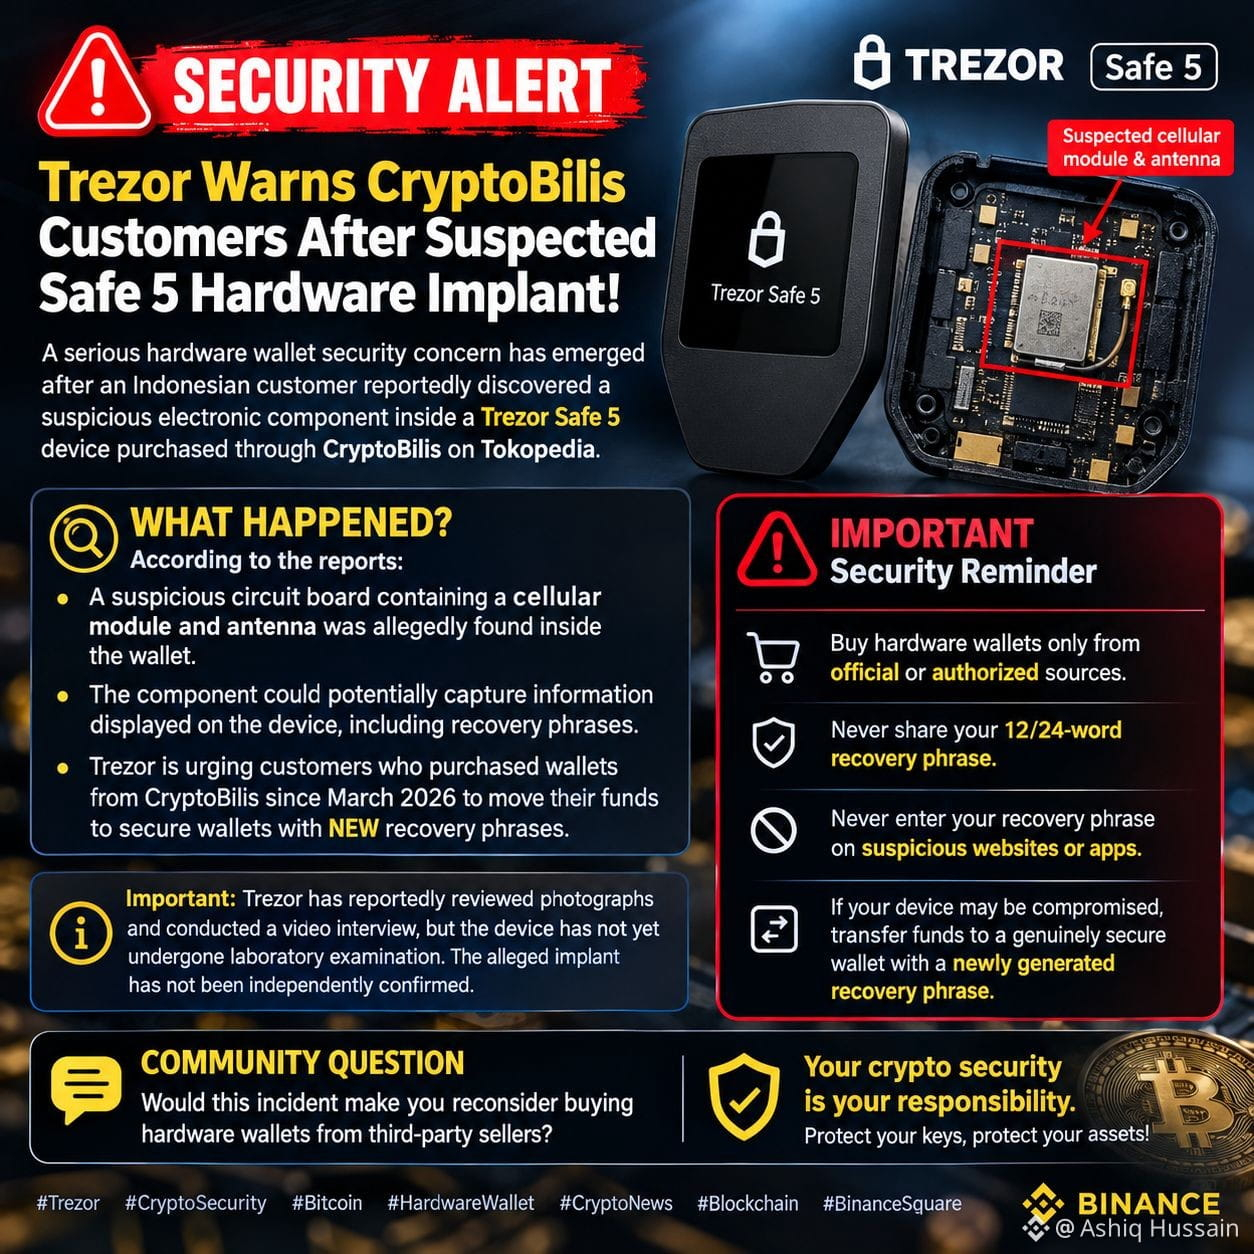
🚨 ALERTA DE SEGURANÇA: Trezor alerta clientes da CryptoBilis após suspeita de implante de hardware no Safe 5! ⚠️
Uma séria preocupação com a segurança de carteiras de hardware veio à tona após um cliente indonésio supostamente descobrir um componente eletrônico suspeito dentro de um dispositivo Trezor Safe 5 comprado pela CryptoBilis na Tokopedia.
🔍 O que aconteceu?
De acordo com as notícias:
- Uma placa de circuito suspeita contendo um módulo celular e uma antena teria sido encontrada dentro da carteira.
- O componente poderia capturar informações exibidas no dispositivo, incluindo frases de recuperação.
- A Trezor está pedindo aos clientes que compraram carteiras da CryptoBilis desde março de 2026 que transfiram seus fundos para carteiras seguras com NOVAS frases de recuperação.
⚠️ Lembrete importante de segurança:
✅ Compre carteiras de hardware somente de fontes oficiais ou autorizadas.
✅ Nunca compartilhe sua frase de recuperação de 12 ou 24 palavras.
✅ Nunca insira sua frase de recuperação em sites ou aplicativos suspeitos.
✅ Se o seu dispositivo puder estar comprometido, transfira os fundos para uma carteira realmente segura com uma frase de recuperação recém-gerada.
📌 Importante: A Trezor teria analisado fotografias e realizado uma entrevista por vídeo, mas o dispositivo ainda não foi submetido a uma análise laboratorial. A existência do suposto implante não foi confirmada de forma independente.
💬 Pergunta para a comunidade:
Este incidente faria você reconsiderar a compra de carteiras de hardware de vendedores terceirizados?
{spot}(BTCUSDT)
🔐 Lembre-se: A segurança das suas criptomoedas é sua responsabilidade. Proteja suas chaves, proteja seus ativos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ALERTA DE SEGURANÇA: Trezor alerta clientes da CryptoBilis após suspeita de implante de hardware no Safe 5! ⚠️
Uma séria preocupação com a segurança de carteiras de hardware veio à tona após um cliente indonésio supostamente descobrir um componente eletrônico suspeito dentro de um dispositivo Trezor Safe 5 comprado pela CryptoBilis na Tokopedia.
🔍 O que aconteceu?
De acordo com as notícias:
- Uma placa de circuito suspeita contendo um módulo celular e uma antena teria sido encontrada dentro da carteira.
- O componente poderia capturar informações exibidas no dispositivo, incluindo frases de recuperação.
- A Trezor está pedindo aos clientes que compraram carteiras da CryptoBilis desde março de 2026 que transfiram seus fundos para carteiras seguras com NOVAS frases de recuperação.
⚠️ Lembrete importante de segurança:
✅ Compre carteiras de hardware somente de fontes oficiais ou autorizadas.
✅ Nunca compartilhe sua frase de recuperação de 12 ou 24 palavras.
✅ Nunca insira sua frase de recuperação em sites ou aplicativos suspeitos.
✅ Se o seu dispositivo puder estar comprometido, transfira os fundos para uma carteira realmente segura com uma frase de recuperação recém-gerada.
📌 Importante: A Trezor teria analisado fotografias e realizado uma entrevista por vídeo, mas o dispositivo ainda não foi submetido a uma análise laboratorial. A existência do suposto implante não foi confirmada de forma independente.
💬 Pergunta para a comunidade:
Este incidente faria você reconsiderar a compra de carteiras de hardware de vendedores terceirizados?
🔐 Lembre-se: A segurança das suas criptomoedas é sua responsabilidade. Proteja suas chaves, proteja seus ativos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Uma séria preocupação com a segurança de carteiras de hardware veio à tona após um cliente indonésio supostamente descobrir um componente eletrônico suspeito dentro de um dispositivo Trezor Safe 5 comprado pela CryptoBilis na Tokopedia.
🔍 O que aconteceu?
De acordo com as notícias:
- Uma placa de circuito suspeita contendo um módulo celular e uma antena teria sido encontrada dentro da carteira.
- O componente poderia capturar informações exibidas no dispositivo, incluindo frases de recuperação.
- A Trezor está pedindo aos clientes que compraram carteiras da CryptoBilis desde março de 2026 que transfiram seus fundos para carteiras seguras com NOVAS frases de recuperação.
⚠️ Lembrete importante de segurança:
✅ Compre carteiras de hardware somente de fontes oficiais ou autorizadas.
✅ Nunca compartilhe sua frase de recuperação de 12 ou 24 palavras.
✅ Nunca insira sua frase de recuperação em sites ou aplicativos suspeitos.
✅ Se o seu dispositivo puder estar comprometido, transfira os fundos para uma carteira realmente segura com uma frase de recuperação recém-gerada.
📌 Importante: A Trezor teria analisado fotografias e realizado uma entrevista por vídeo, mas o dispositivo ainda não foi submetido a uma análise laboratorial. A existência do suposto implante não foi confirmada de forma independente.
💬 Pergunta para a comunidade:
Este incidente faria você reconsiderar a compra de carteiras de hardware de vendedores terceirizados?
🔐 Lembre-se: A segurança das suas criptomoedas é sua responsabilidade. Proteja suas chaves, proteja seus ativos!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139
·
--
espião literal DENTRO da sua carteira fria 🚨
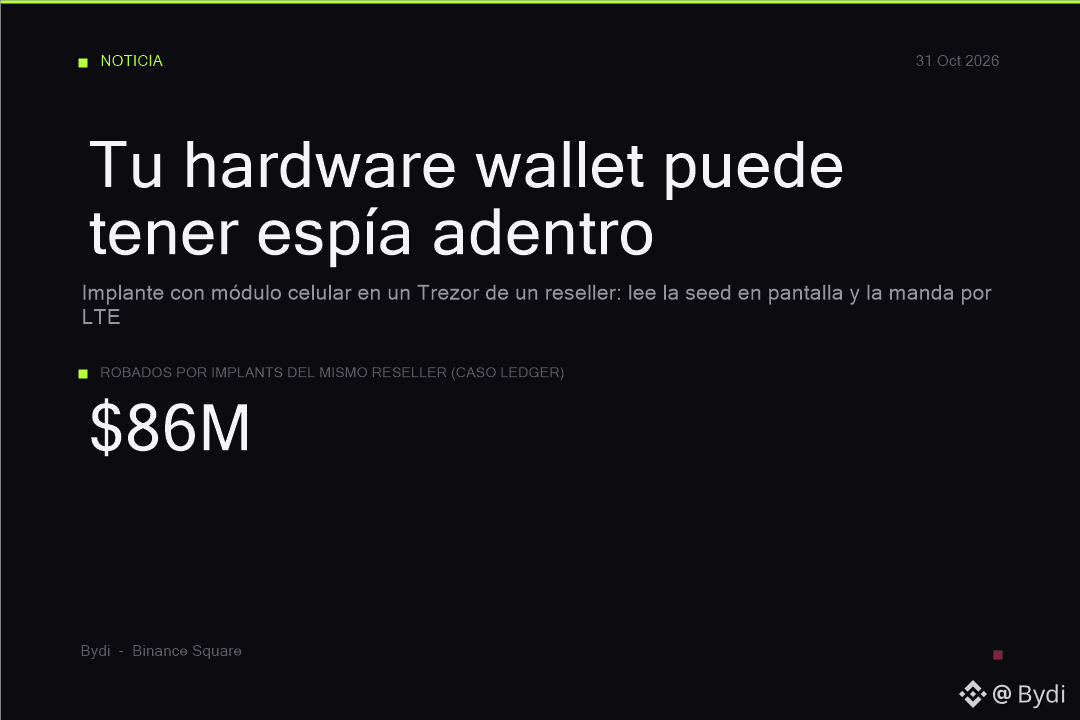
encontraram um Trezor Safe 5 de um revendedor com uma placa extra entre a placa-mãe e a tela: módulo celular com antena que lê sua frase-semente NA TELA e a envia por LTE quando você conecta o aparelho. nem pesar o dispositivo é um teste confiável, foi o que a Trezor disse
o mesmo revendedor já vendeu implantes de Ledger: ~86M roubados e uma vítima perdeu 60+ BTC. a orientação da Trezor: se você comprou lá desde março de 2026, transfira TUDO para uma carteira nova com uma frase-semente NOVA (restaurar o backup antigo não resolve nada, a frase já foi comprometida)
eu imaginando minha carteira enviando a frase-semente por sinal de celular como se fosse fazer check-in no hotel
comprar direto do fabricante ou é roleta-russa, não tem meio-termo
sua carteira veio do fabricante ou de um marketplace? me conte, mas por favor, que não seja pela Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
espião literal DENTRO da sua carteira fria 🚨
encontraram um Trezor Safe 5 de um revendedor com uma placa extra entre a placa-mãe e a tela: módulo celular com antena que lê sua frase-semente NA TELA e a envia por LTE quando você conecta o aparelho. nem pesar o dispositivo é um teste confiável, foi o que a Trezor disse
o mesmo revendedor já vendeu implantes de Ledger: ~86M roubados e uma vítima perdeu 60+ BTC. a orientação da Trezor: se você comprou lá desde março de 2026, transfira TUDO para uma carteira nova com uma frase-semente NOVA (restaurar o backup antigo não resolve nada, a frase já foi comprometida)
eu imaginando minha carteira enviando a frase-semente por sinal de celular como se fosse fazer check-in no hotel
comprar direto do fabricante ou é roleta-russa, não tem meio-termo
sua carteira veio do fabricante ou de um marketplace? me conte, mas por favor, que não seja pela Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
encontraram um Trezor Safe 5 de um revendedor com uma placa extra entre a placa-mãe e a tela: módulo celular com antena que lê sua frase-semente NA TELA e a envia por LTE quando você conecta o aparelho. nem pesar o dispositivo é um teste confiável, foi o que a Trezor disse
o mesmo revendedor já vendeu implantes de Ledger: ~86M roubados e uma vítima perdeu 60+ BTC. a orientação da Trezor: se você comprou lá desde março de 2026, transfira TUDO para uma carteira nova com uma frase-semente NOVA (restaurar o backup antigo não resolve nada, a frase já foi comprometida)
eu imaginando minha carteira enviando a frase-semente por sinal de celular como se fosse fazer check-in no hotel
comprar direto do fabricante ou é roleta-russa, não tem meio-termo
sua carteira veio do fabricante ou de um marketplace? me conte, mas por favor, que não seja pela Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
#TrezorDizQueCarteiraVendidaPelaCryptoBilisPodeConterComponentesMaliciosos
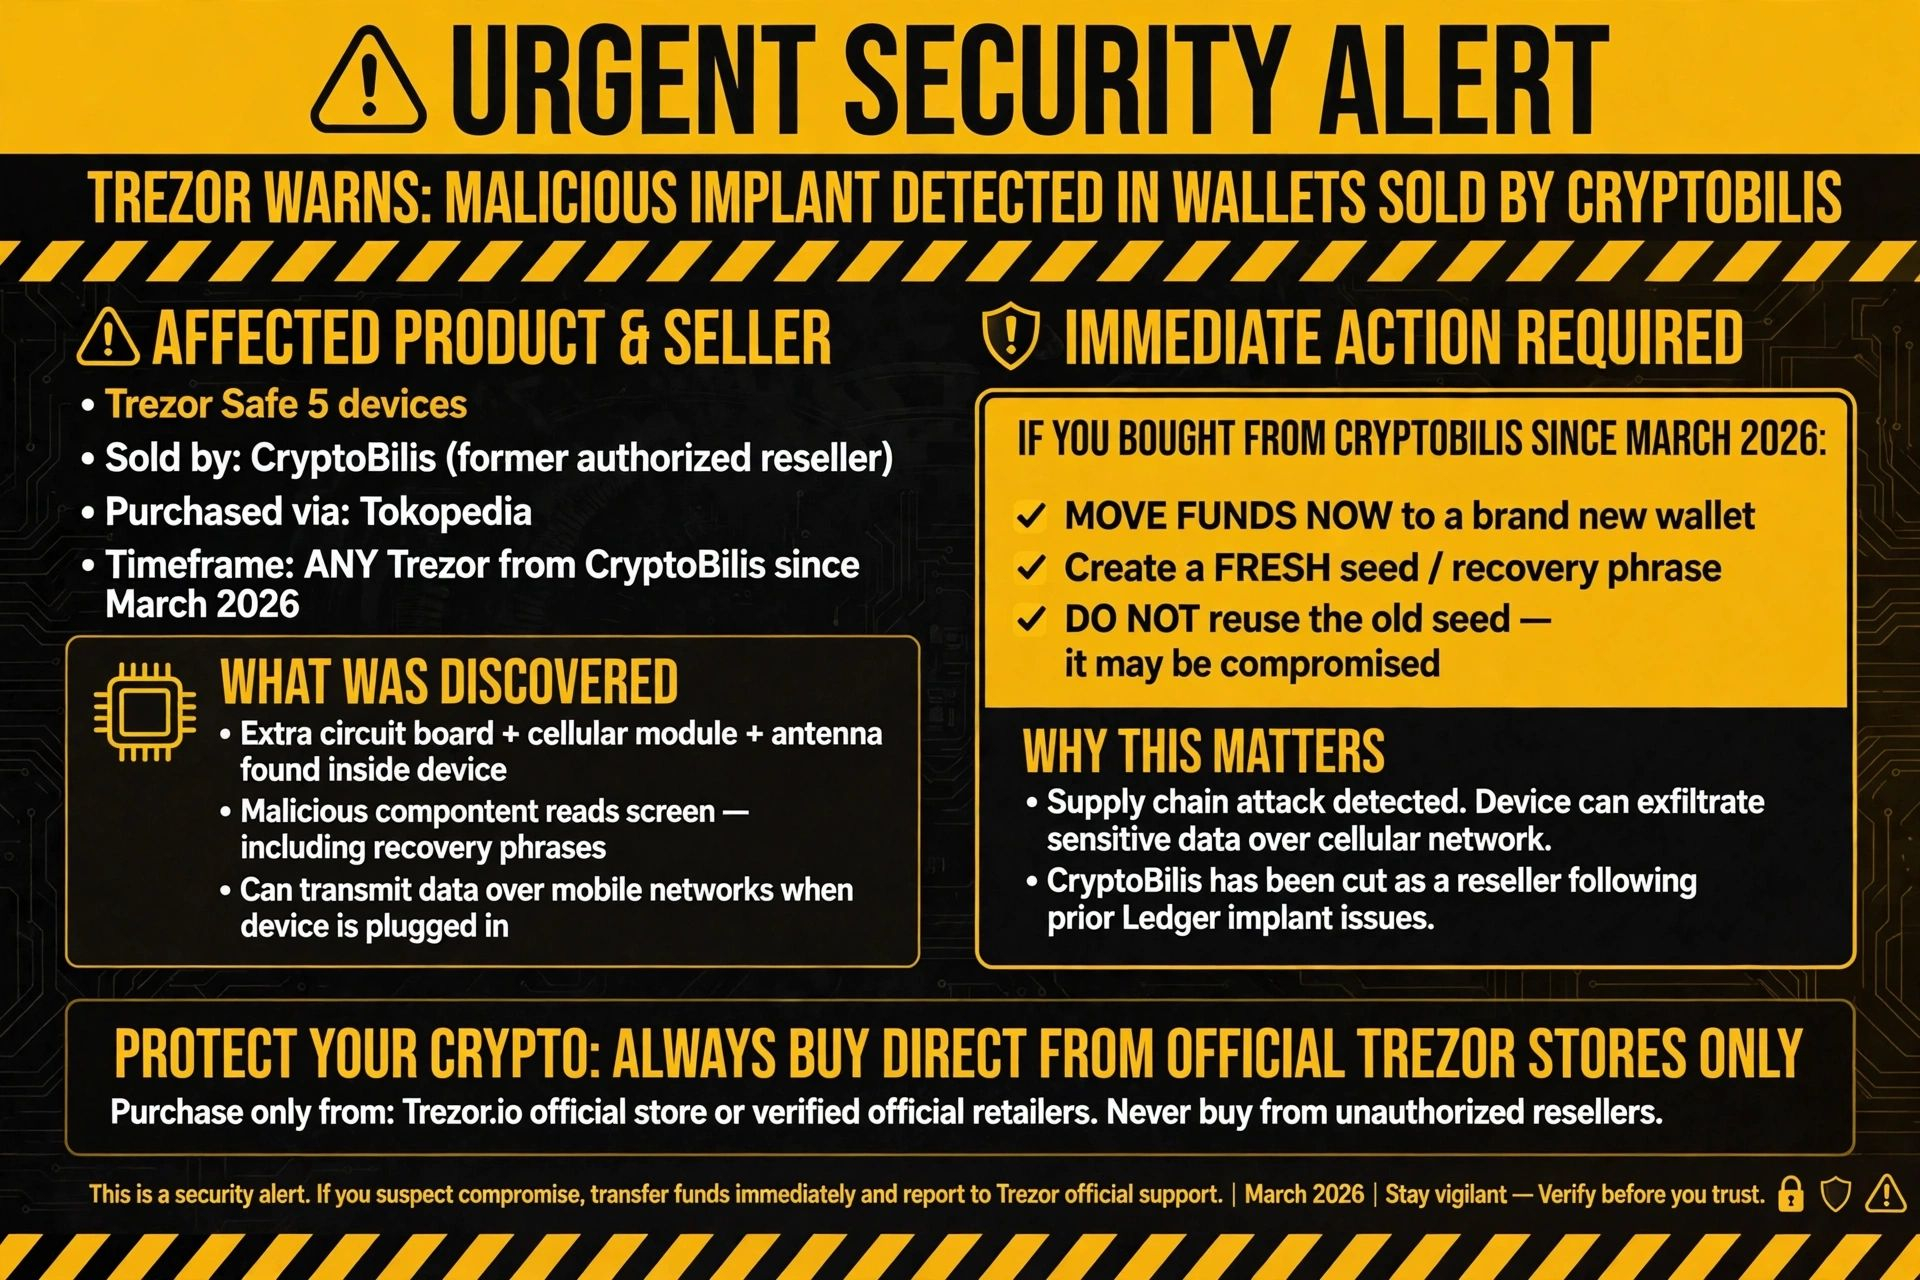
🚨 URGENTE: Trezor alerta sobre possível implante malicioso em carteiras vendidas pela CryptoBilis!
A Trezor acaba de emitir um alerta sério de segurança. Um cliente relatou a presença de um implante de hardware dentro de uma Trezor Safe 5 comprada da antiga revendedora autorizada CryptoBilis (pela Tokopedia, em agosto).
A placa de circuito adicional + o módulo celular + a antena supostamente leem a tela (incluindo as frases de recuperação) e podem transmitir dados por redes móveis quando conectados.
Ainda não há relatos de perda de fundos, mas a Trezor considera o caso verossímil.
*Se você comprou QUALQUER Trezor da CryptoBilis desde março de 2026 → Transfira seus fundos imediatamente para uma carteira totalmente nova com uma NOVA seed. NÃO reutilize a seed antiga.*
A CryptoBilis já havia sido removida da lista de revendedores após os problemas anteriores com implantes da Ledger.
Ataques à cadeia de suprimentos são o novo pesadelo. Até mesmo carteiras de hardware confiáveis podem ser comprometidas antes de chegarem até você. Sempre que possível, compre diretamente nas lojas oficiais, verifique a embalagem e nunca ignore a regra da “nova seed” se algo parecer estranho. A autocustódia só funciona se o dispositivo estiver limpo. Mantenha-se alerta, mantenha-se seguro.
Quem mais está conferindo suas carteiras de hardware agora? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorDizQueCarteiraVendidaPelaCryptoBilisPodeConterComponentesMaliciosos
🚨 URGENTE: Trezor alerta sobre possível implante malicioso em carteiras vendidas pela CryptoBilis!
A Trezor acaba de emitir um alerta sério de segurança. Um cliente relatou a presença de um implante de hardware dentro de uma Trezor Safe 5 comprada da antiga revendedora autorizada CryptoBilis (pela Tokopedia, em agosto).
A placa de circuito adicional + o módulo celular + a antena supostamente leem a tela (incluindo as frases de recuperação) e podem transmitir dados por redes móveis quando conectados.
Ainda não há relatos de perda de fundos, mas a Trezor considera o caso verossímil.
*Se você comprou QUALQUER Trezor da CryptoBilis desde março de 2026 → Transfira seus fundos imediatamente para uma carteira totalmente nova com uma NOVA seed. NÃO reutilize a seed antiga.*
A CryptoBilis já havia sido removida da lista de revendedores após os problemas anteriores com implantes da Ledger.
Ataques à cadeia de suprimentos são o novo pesadelo. Até mesmo carteiras de hardware confiáveis podem ser comprometidas antes de chegarem até você. Sempre que possível, compre diretamente nas lojas oficiais, verifique a embalagem e nunca ignore a regra da “nova seed” se algo parecer estranho. A autocustódia só funciona se o dispositivo estiver limpo. Mantenha-se alerta, mantenha-se seguro.
Quem mais está conferindo suas carteiras de hardware agora? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 URGENTE: Trezor alerta sobre possível implante malicioso em carteiras vendidas pela CryptoBilis!
A Trezor acaba de emitir um alerta sério de segurança. Um cliente relatou a presença de um implante de hardware dentro de uma Trezor Safe 5 comprada da antiga revendedora autorizada CryptoBilis (pela Tokopedia, em agosto).
A placa de circuito adicional + o módulo celular + a antena supostamente leem a tela (incluindo as frases de recuperação) e podem transmitir dados por redes móveis quando conectados.
Ainda não há relatos de perda de fundos, mas a Trezor considera o caso verossímil.
*Se você comprou QUALQUER Trezor da CryptoBilis desde março de 2026 → Transfira seus fundos imediatamente para uma carteira totalmente nova com uma NOVA seed. NÃO reutilize a seed antiga.*
A CryptoBilis já havia sido removida da lista de revendedores após os problemas anteriores com implantes da Ledger.
Ataques à cadeia de suprimentos são o novo pesadelo. Até mesmo carteiras de hardware confiáveis podem ser comprometidas antes de chegarem até você. Sempre que possível, compre diretamente nas lojas oficiais, verifique a embalagem e nunca ignore a regra da “nova seed” se algo parecer estranho. A autocustódia só funciona se o dispositivo estiver limpo. Mantenha-se alerta, mantenha-se seguro.
Quem mais está conferindo suas carteiras de hardware agora? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR ALERTA USUÁRIOS DE CRIPTO — CARTEIRAS DE HARDWARE PODEM CONTER COMPONENTES MALICIOSOS!Um grande alerta de segurança cripto está nas manchetes! A Trezor alertou os clientes após receber um relato confiável sobre um suposto implante de hardware dentro de um Trezor Safe 5 comprado por meio da revendedora CryptoBilis.
Isso pode ser mais uma séria preocupação de segurança na cadeia de suprimentos do setor cripto. Veja o que você precisa saber. 👇
🔴 1. COMO FUNCIONA O SUPOSTO IMPLANTE?
De acordo com o relato do cliente, o dispositivo supostamente continha:
Uma placa de circuito adicional.
Um módulo de comunicação celular.
Uma antena capaz de transmitir informações.
TREZOR ALERTA USUÁRIOS DE CRIPTO — CARTEIRAS DE HARDWARE PODEM CONTER COMPONENTES MALICIOSOS!
Um grande alerta de segurança cripto está nas manchetes! A Trezor alertou os clientes após receber um relato confiável sobre um suposto implante de hardware dentro de um Trezor Safe 5 comprado por meio da revendedora CryptoBilis.
Isso pode ser mais uma séria preocupação de segurança na cadeia de suprimentos do setor cripto. Veja o que você precisa saber. 👇
🔴 1. COMO FUNCIONA O SUPOSTO IMPLANTE?
De acordo com o relato do cliente, o dispositivo supostamente continha:
Uma placa de circuito adicional.
Um módulo de comunicação celular.
Uma antena capaz de transmitir informações.
Isso pode ser mais uma séria preocupação de segurança na cadeia de suprimentos do setor cripto. Veja o que você precisa saber. 👇
🔴 1. COMO FUNCIONA O SUPOSTO IMPLANTE?
De acordo com o relato do cliente, o dispositivo supostamente continha:
Uma placa de circuito adicional.
Um módulo de comunicação celular.
Uma antena capaz de transmitir informações.
61

·
--
Urgente: Trezor alerta para carteiras de hardware comprometidas da CryptoBilis.
A Trezor alertou os compradores de dispositivos Trezor Safe 5 adquiridos da CryptoBilis em ou após março de 2026 para que transfiram imediatamente os fundos para uma nova carteira com uma nova frase-semente.
O alerta surge após uma divulgação responsável, em 28 de outubro, por um cliente indonésio que descobriu uma placa de circuito adicional com um módulo celular e uma antena dentro do dispositivo.
O implante pode ler o ecrã, incluindo a cópia de segurança da carteira, e transmitir dados através de uma rede móvel quando ligado à corrente.
Isto evidencia um ataque à cadeia de abastecimento e os crescentes desafios de segurança das criptomoedas para os utilizadores de carteiras de hardware.
A Trezor aconselha os utilizadores afetados a transferir os ativos para uma carteira de hardware segura ou, temporariamente, para uma carteira de software ou uma corretora de confiança, verificando o endereço de destino.
Os clientes que ainda não configuraram o dispositivo não devem utilizá-lo.
Os compradores elegíveis receberão uma Trezor de substituição ou um vale e devem guardar o dispositivo da CryptoBilis e contactar o Suporte da Trezor.
Que medidas está a tomar para verificar a integridade da cadeia de abastecimento da sua carteira de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Urgente: Trezor alerta para carteiras de hardware comprometidas da CryptoBilis.
A Trezor alertou os compradores de dispositivos Trezor Safe 5 adquiridos da CryptoBilis em ou após março de 2026 para que transfiram imediatamente os fundos para uma nova carteira com uma nova frase-semente.
O alerta surge após uma divulgação responsável, em 28 de outubro, por um cliente indonésio que descobriu uma placa de circuito adicional com um módulo celular e uma antena dentro do dispositivo.
O implante pode ler o ecrã, incluindo a cópia de segurança da carteira, e transmitir dados através de uma rede móvel quando ligado à corrente.
Isto evidencia um ataque à cadeia de abastecimento e os crescentes desafios de segurança das criptomoedas para os utilizadores de carteiras de hardware.
A Trezor aconselha os utilizadores afetados a transferir os ativos para uma carteira de hardware segura ou, temporariamente, para uma carteira de software ou uma corretora de confiança, verificando o endereço de destino.
Os clientes que ainda não configuraram o dispositivo não devem utilizá-lo.
Os compradores elegíveis receberão uma Trezor de substituição ou um vale e devem guardar o dispositivo da CryptoBilis e contactar o Suporte da Trezor.
Que medidas está a tomar para verificar a integridade da cadeia de abastecimento da sua carteira de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
A Trezor alertou os compradores de dispositivos Trezor Safe 5 adquiridos da CryptoBilis em ou após março de 2026 para que transfiram imediatamente os fundos para uma nova carteira com uma nova frase-semente.
O alerta surge após uma divulgação responsável, em 28 de outubro, por um cliente indonésio que descobriu uma placa de circuito adicional com um módulo celular e uma antena dentro do dispositivo.
O implante pode ler o ecrã, incluindo a cópia de segurança da carteira, e transmitir dados através de uma rede móvel quando ligado à corrente.
Isto evidencia um ataque à cadeia de abastecimento e os crescentes desafios de segurança das criptomoedas para os utilizadores de carteiras de hardware.
A Trezor aconselha os utilizadores afetados a transferir os ativos para uma carteira de hardware segura ou, temporariamente, para uma carteira de software ou uma corretora de confiança, verificando o endereço de destino.
Os clientes que ainda não configuraram o dispositivo não devem utilizá-lo.
Os compradores elegíveis receberão uma Trezor de substituição ou um vale e devem guardar o dispositivo da CryptoBilis e contactar o Suporte da Trezor.
Que medidas está a tomar para verificar a integridade da cadeia de abastecimento da sua carteira de hardware?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor alerta oficialmente que dispositivos Safe 5 do canal CryptoBilis podem ter recebido chips implantados; proprietários devem transferir os fundos com urgência
A linha de defesa da segurança das carteiras de hardware está se estendendo do software aos chips físicos.
Segundo reportagem da Decrypt, a fabricante de carteiras de hardware Trezor respondeu oficialmente pela primeira vez a suspeitas de que produtos vendidos por um revendedor terceirizado possam ter recebido chips de hardware implantados. A Trezor recomenda que usuários que compraram o modelo Safe 5 pela CryptoBilis a partir de março transfiram o quanto antes os ativos armazenados nos dispositivos.
É importante esclarecer que a Trezor afirma ainda não ter inspecionado os dispositivos envolvidos; por enquanto, está tratando os relatos como pistas confiáveis. A CryptoBilis é um revendedor terceirizado, não um canal oficial de vendas, o que significa que o alcance do risco é relativamente limitado e se concentra principalmente em produtos de lotes específicos vendidos por esse canal.
Em termos da natureza do incidente, trata-se de um novo desafio à segurança física das carteiras de hardware. No passado, as discussões sobre a segurança das carteiras se concentravam sobretudo em vulnerabilidades de software, exposição de frases de recuperação ou ações dos usuários. Se a implantação de chips for confirmada, porém, o ataque terá como alvo direto o próprio hardware do dispositivo, o que significa que até a última barreira física de proteção das chaves privadas poderá ser contornada. Isso, junto com vários incidentes recentes de segurança em exchanges e as controvérsias envolvendo produtos de armazenamento de chaves como os da Keystone, compõe uma discussão mais ampla sobre a segurança da custódia própria de ativos.
Ainda há algumas variáveis importantes a acompanhar: primeiro, a Trezor ainda não inspecionou os dispositivos e, por enquanto, está tratando o caso apenas com base em relatos confiáveis; a conclusão final depende de verificação oficial. Segundo, o canal envolvido é um revendedor terceirizado, e ainda não está claro se os produtos vendidos pelos canais oficiais foram afetados. Terceiro, o risco pode estar limitado a lotes específicos, e não à linha inteira de produtos.
Para quem possui um dispositivo, a medida mais prudente agora é confirmar o canal e a data da compra. Se o Safe 5 tiver sido comprado pela CryptoBilis após março, transfira os ativos prontamente para reduzir a incerteza. Para o setor como um todo, a maneira de garantir a segurança física das carteiras de hardware durante a produção, a logística e a revenda poderá se tornar uma questão sob constante escrutínio.
Agora, é preciso acompanhar se a Trezor divulgará os resultados oficiais da inspeção e uma declaração formal, além de observar como o canal envolvido lidará com a situação.
#Trezor #CryptoSecurity #HardwareWallet
O texto acima reúne informações e análises pessoais, e não constitui aconselhamento de investimento.
Caso surjam novidades importantes, continuarei acompanhando e atualizando.
Trezor alerta oficialmente que dispositivos Safe 5 do canal CryptoBilis podem ter recebido chips implantados; proprietários devem transferir os fundos com urgência
A linha de defesa da segurança das carteiras de hardware está se estendendo do software aos chips físicos.
Segundo reportagem da Decrypt, a fabricante de carteiras de hardware Trezor respondeu oficialmente pela primeira vez a suspeitas de que produtos vendidos por um revendedor terceirizado possam ter recebido chips de hardware implantados. A Trezor recomenda que usuários que compraram o modelo Safe 5 pela CryptoBilis a partir de março transfiram o quanto antes os ativos armazenados nos dispositivos.
É importante esclarecer que a Trezor afirma ainda não ter inspecionado os dispositivos envolvidos; por enquanto, está tratando os relatos como pistas confiáveis. A CryptoBilis é um revendedor terceirizado, não um canal oficial de vendas, o que significa que o alcance do risco é relativamente limitado e se concentra principalmente em produtos de lotes específicos vendidos por esse canal.
Em termos da natureza do incidente, trata-se de um novo desafio à segurança física das carteiras de hardware. No passado, as discussões sobre a segurança das carteiras se concentravam sobretudo em vulnerabilidades de software, exposição de frases de recuperação ou ações dos usuários. Se a implantação de chips for confirmada, porém, o ataque terá como alvo direto o próprio hardware do dispositivo, o que significa que até a última barreira física de proteção das chaves privadas poderá ser contornada. Isso, junto com vários incidentes recentes de segurança em exchanges e as controvérsias envolvendo produtos de armazenamento de chaves como os da Keystone, compõe uma discussão mais ampla sobre a segurança da custódia própria de ativos.
Ainda há algumas variáveis importantes a acompanhar: primeiro, a Trezor ainda não inspecionou os dispositivos e, por enquanto, está tratando o caso apenas com base em relatos confiáveis; a conclusão final depende de verificação oficial. Segundo, o canal envolvido é um revendedor terceirizado, e ainda não está claro se os produtos vendidos pelos canais oficiais foram afetados. Terceiro, o risco pode estar limitado a lotes específicos, e não à linha inteira de produtos.
Para quem possui um dispositivo, a medida mais prudente agora é confirmar o canal e a data da compra. Se o Safe 5 tiver sido comprado pela CryptoBilis após março, transfira os ativos prontamente para reduzir a incerteza. Para o setor como um todo, a maneira de garantir a segurança física das carteiras de hardware durante a produção, a logística e a revenda poderá se tornar uma questão sob constante escrutínio.
Agora, é preciso acompanhar se a Trezor divulgará os resultados oficiais da inspeção e uma declaração formal, além de observar como o canal envolvido lidará com a situação.
#Trezor #CryptoSecurity #HardwareWallet
O texto acima reúne informações e análises pessoais, e não constitui aconselhamento de investimento.
Caso surjam novidades importantes, continuarei acompanhando e atualizando.
A linha de defesa da segurança das carteiras de hardware está se estendendo do software aos chips físicos.
Segundo reportagem da Decrypt, a fabricante de carteiras de hardware Trezor respondeu oficialmente pela primeira vez a suspeitas de que produtos vendidos por um revendedor terceirizado possam ter recebido chips de hardware implantados. A Trezor recomenda que usuários que compraram o modelo Safe 5 pela CryptoBilis a partir de março transfiram o quanto antes os ativos armazenados nos dispositivos.
É importante esclarecer que a Trezor afirma ainda não ter inspecionado os dispositivos envolvidos; por enquanto, está tratando os relatos como pistas confiáveis. A CryptoBilis é um revendedor terceirizado, não um canal oficial de vendas, o que significa que o alcance do risco é relativamente limitado e se concentra principalmente em produtos de lotes específicos vendidos por esse canal.
Em termos da natureza do incidente, trata-se de um novo desafio à segurança física das carteiras de hardware. No passado, as discussões sobre a segurança das carteiras se concentravam sobretudo em vulnerabilidades de software, exposição de frases de recuperação ou ações dos usuários. Se a implantação de chips for confirmada, porém, o ataque terá como alvo direto o próprio hardware do dispositivo, o que significa que até a última barreira física de proteção das chaves privadas poderá ser contornada. Isso, junto com vários incidentes recentes de segurança em exchanges e as controvérsias envolvendo produtos de armazenamento de chaves como os da Keystone, compõe uma discussão mais ampla sobre a segurança da custódia própria de ativos.
Ainda há algumas variáveis importantes a acompanhar: primeiro, a Trezor ainda não inspecionou os dispositivos e, por enquanto, está tratando o caso apenas com base em relatos confiáveis; a conclusão final depende de verificação oficial. Segundo, o canal envolvido é um revendedor terceirizado, e ainda não está claro se os produtos vendidos pelos canais oficiais foram afetados. Terceiro, o risco pode estar limitado a lotes específicos, e não à linha inteira de produtos.
Para quem possui um dispositivo, a medida mais prudente agora é confirmar o canal e a data da compra. Se o Safe 5 tiver sido comprado pela CryptoBilis após março, transfira os ativos prontamente para reduzir a incerteza. Para o setor como um todo, a maneira de garantir a segurança física das carteiras de hardware durante a produção, a logística e a revenda poderá se tornar uma questão sob constante escrutínio.
Agora, é preciso acompanhar se a Trezor divulgará os resultados oficiais da inspeção e uma declaração formal, além de observar como o canal envolvido lidará com a situação.
#Trezor #CryptoSecurity #HardwareWallet
O texto acima reúne informações e análises pessoais, e não constitui aconselhamento de investimento.
Caso surjam novidades importantes, continuarei acompanhando e atualizando.
28

🚨 $BTC ALERTA DE CARTEIRA DE HARDWARE: IMPLANTES MALICIOSOS DA LEDGER EXPOSTOS 🛑
📊 A polícia de Singapura acaba de alertar que dispositivos Ledger vendidos localmente foram comprometidos, roubando frases de recuperação em dois casos que resultaram na perda de S$ 3,5 milhões. A violação da cadeia de suprimentos mostra que até mesmo o armazenamento “a frio” pode ser manipulado por agentes mal-intencionados. 🦈 Os investidores experientes já estão redirecionando suas compras para canais autorizados e verificando a autenticidade antes de qualquer aquisição. 📈 É de se esperar uma queda de curto prazo na demanda por hardware comprado no varejo, enquanto os usuários correm atrás de dispositivos verificados.
💡 A lição? Nunca confie em uma caixa que não tenha sido lacrada pelo fabricante. Verifique as assinaturas do firmware, mantenha as frases de recuperação offline e considere transferir seus fundos para uma carteira nova se suspeitar de adulteração. 🤔 Como você está reforçando seu plano de segurança para hardware? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ALERTA DE CARTEIRA DE HARDWARE: IMPLANTES MALICIOSOS DA LEDGER EXPOSTOS 🛑
📊 A polícia de Singapura acaba de alertar que dispositivos Ledger vendidos localmente foram comprometidos, roubando frases de recuperação em dois casos que resultaram na perda de S$ 3,5 milhões. A violação da cadeia de suprimentos mostra que até mesmo o armazenamento “a frio” pode ser manipulado por agentes mal-intencionados. 🦈 Os investidores experientes já estão redirecionando suas compras para canais autorizados e verificando a autenticidade antes de qualquer aquisição. 📈 É de se esperar uma queda de curto prazo na demanda por hardware comprado no varejo, enquanto os usuários correm atrás de dispositivos verificados.
💡 A lição? Nunca confie em uma caixa que não tenha sido lacrada pelo fabricante. Verifique as assinaturas do firmware, mantenha as frases de recuperação offline e considere transferir seus fundos para uma carteira nova se suspeitar de adulteração. 🤔 Como você está reforçando seu plano de segurança para hardware? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 A polícia de Singapura acaba de alertar que dispositivos Ledger vendidos localmente foram comprometidos, roubando frases de recuperação em dois casos que resultaram na perda de S$ 3,5 milhões. A violação da cadeia de suprimentos mostra que até mesmo o armazenamento “a frio” pode ser manipulado por agentes mal-intencionados. 🦈 Os investidores experientes já estão redirecionando suas compras para canais autorizados e verificando a autenticidade antes de qualquer aquisição. 📈 É de se esperar uma queda de curto prazo na demanda por hardware comprado no varejo, enquanto os usuários correm atrás de dispositivos verificados.
💡 A lição? Nunca confie em uma caixa que não tenha sido lacrada pelo fabricante. Verifique as assinaturas do firmware, mantenha as frases de recuperação offline e considere transferir seus fundos para uma carteira nova se suspeitar de adulteração. 🤔 Como você está reforçando seu plano de segurança para hardware? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

Ver tradução
🚨 $BTC USERS ALERT: MALICIOUS LEDGER IMPLANTS STOLEN $2.7M IN SINGAPORE 💥
📊 Singapore police uncovered hardware wallets with covert implants that siphon recovery phrases, costing investors S$3.5 million. The breach underscores a classic supply‑chain vulnerability where malicious actors infiltrate retail channels, turning trusted devices into silent liquidity hunters. 🦈
💡 To safeguard assets, source wallets directly from the manufacturer or an authorized reseller, run Ledger’s authenticity checks, and never expose your online. If you suspect tampering, halt usage and migrate funds to a fresh, verified device. 🤔 What extra steps are you taking to verify your hardware wallet’s integrity? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC USERS ALERT: MALICIOUS LEDGER IMPLANTS STOLEN $2.7M IN SINGAPORE 💥
📊 Singapore police uncovered hardware wallets with covert implants that siphon recovery phrases, costing investors S$3.5 million. The breach underscores a classic supply‑chain vulnerability where malicious actors infiltrate retail channels, turning trusted devices into silent liquidity hunters. 🦈
💡 To safeguard assets, source wallets directly from the manufacturer or an authorized reseller, run Ledger’s authenticity checks, and never expose your online. If you suspect tampering, halt usage and migrate funds to a fresh, verified device. 🤔 What extra steps are you taking to verify your hardware wallet’s integrity? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 Singapore police uncovered hardware wallets with covert implants that siphon recovery phrases, costing investors S$3.5 million. The breach underscores a classic supply‑chain vulnerability where malicious actors infiltrate retail channels, turning trusted devices into silent liquidity hunters. 🦈
💡 To safeguard assets, source wallets directly from the manufacturer or an authorized reseller, run Ledger’s authenticity checks, and never expose your online. If you suspect tampering, halt usage and migrate funds to a fresh, verified device. 🤔 What extra steps are you taking to verify your hardware wallet’s integrity? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC ESCÂNDALO COM CARTEIRAS DE HARDWARE: CHAVES COMPROMETIDAS, CONFIANÇA EM JOGO! 🛑
📊 A Keystone acaba de revelar que um dispositivo falsificado passou despercebido no teste de autenticação e roubou a chave de verificação de fábrica. A empresa vai destruir 18.835 carteiras não vendidas e passar a usar uma nova geração de chaves, mas a violação também expôs 25.964 registros de compradores — nomes, endereços de entrega, o dossiê completo. 🦈
🔍 Embora as frases de recuperação e as chaves privadas permaneçam intactas, qualquer unidade enviada após 20 de outubro terá de passar por uma verificação adicional, mesmo que seja aprovada na verificação padrão. A questão central: ainda podemos confiar em carteiras de hardware quando o próprio controle de acesso pode ser falsificado? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC ESCÂNDALO COM CARTEIRAS DE HARDWARE: CHAVES COMPROMETIDAS, CONFIANÇA EM JOGO! 🛑
📊 A Keystone acaba de revelar que um dispositivo falsificado passou despercebido no teste de autenticação e roubou a chave de verificação de fábrica. A empresa vai destruir 18.835 carteiras não vendidas e passar a usar uma nova geração de chaves, mas a violação também expôs 25.964 registros de compradores — nomes, endereços de entrega, o dossiê completo. 🦈
🔍 Embora as frases de recuperação e as chaves privadas permaneçam intactas, qualquer unidade enviada após 20 de outubro terá de passar por uma verificação adicional, mesmo que seja aprovada na verificação padrão. A questão central: ainda podemos confiar em carteiras de hardware quando o próprio controle de acesso pode ser falsificado? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 A Keystone acaba de revelar que um dispositivo falsificado passou despercebido no teste de autenticação e roubou a chave de verificação de fábrica. A empresa vai destruir 18.835 carteiras não vendidas e passar a usar uma nova geração de chaves, mas a violação também expôs 25.964 registros de compradores — nomes, endereços de entrega, o dossiê completo. 🦈
🔍 Embora as frases de recuperação e as chaves privadas permaneçam intactas, qualquer unidade enviada após 20 de outubro terá de passar por uma verificação adicional, mesmo que seja aprovada na verificação padrão. A questão central: ainda podemos confiar em carteiras de hardware quando o próprio controle de acesso pode ser falsificado? 🤔
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
Ver tradução
🚨 $BTC HARDWARE WALLET ALERT: KEYS COMPROMISED, TRUST AT RISK 🦈
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC HARDWARE WALLET ALERT: KEYS COMPROMISED, TRUST AT RISK 🦈
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Keystone’s breach exposed 18,835 unsold units and 25,964 buyer records, proving that a forged device can slip past factory authentication. 🦈 This undermines the very premise of hardware‑based security – if the verification chain is broken, smart‑money operators will hunt for the next liquidity sweep in compromised wallets. ⚡ Devices shipped after Oct 20 will require additional checks, even when they pass the standard test.
💬 How will you safeguard your $BTC holdings now? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5


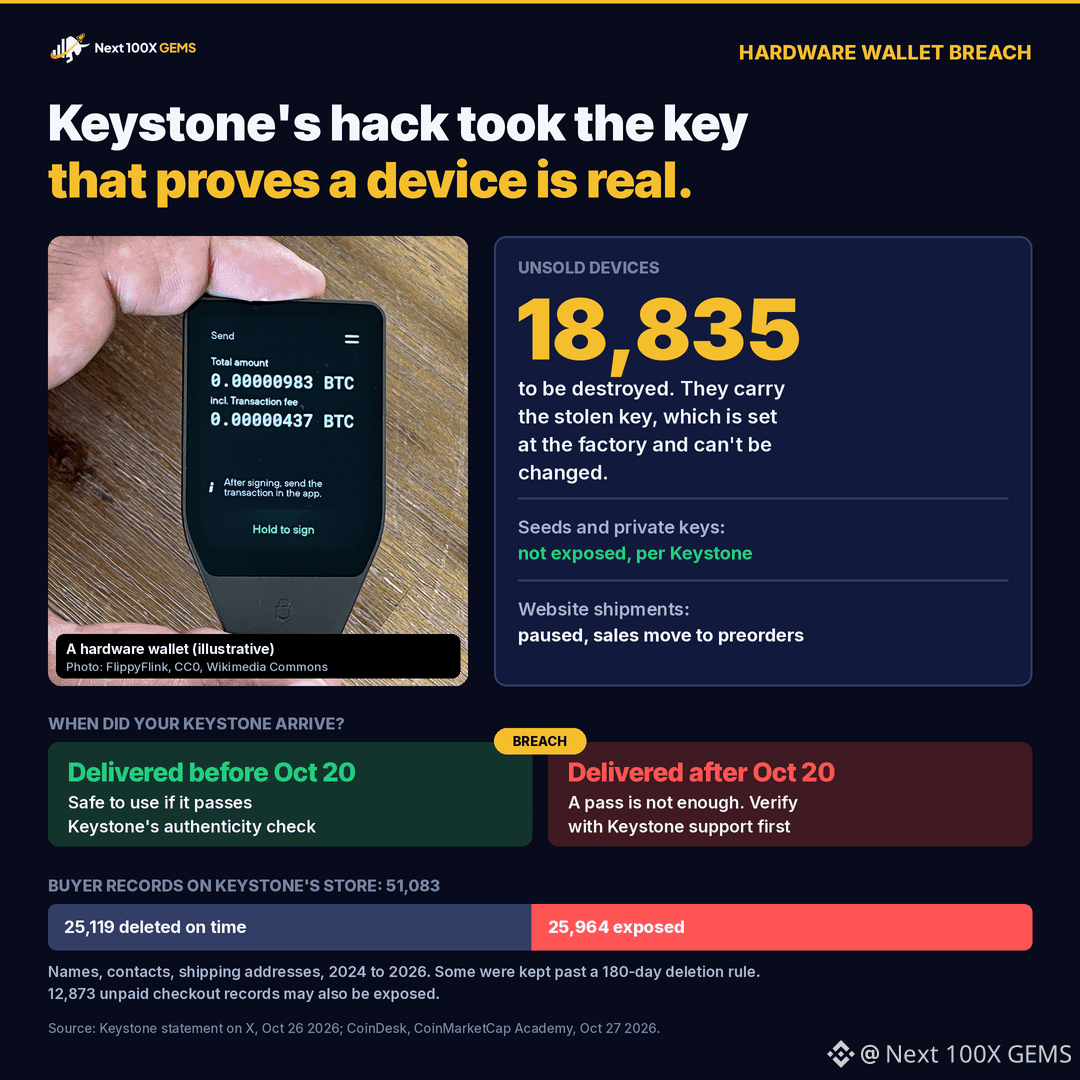
No domingo, perguntámos por que motivo ainda havia registo de uma encomenda da Keystone de 2024, quando a própria política da empresa diz que os dados dos compradores são apagados após 180 dias. A Keystone já respondeu, e a resposta trouxe um problema ainda maior.
O atacante que acedeu ao site da empresa a 20 de outubro também obteve a chave que a Keystone usa para verificar se um dispositivo é genuíno. Essa chave é gravada em cada carteira na fábrica e não pode ser apagada nem substituída. Com ela, alguém poderia criar uma contrafação que passasse na verificação de autenticidade da própria Keystone. Por isso, a empresa está a destruir 18.835 dispositivos do seu inventário, suspendeu os envios através do site e está a transferir as vendas para pré-encomendas com uma nova chave.
Quanto aos dados, a loja da Keystone continha 51.083 registos de compradores. 25.119 tinham sido apagados ao abrigo da regra dos 180 dias. Os outros 25.964, referentes ao período de 2024 a 2026, podem ter sido roubados: nomes, dados de contacto, moradas de envio e detalhes das encomendas. A Keystone afirma que a sua ferramenta de apagamento automático falhou e que ninguém se apercebeu. Outros 12.873 registos de finalização de compra não paga também poderão ter sido expostos. De acordo com a Keystone, as frases de recuperação, as chaves privadas e os dados de pagamento não foram afetados.
O que isto significa se tiver uma: uma Keystone entregue antes de 20 de outubro está segura se passar na verificação. Uma entregue depois de 20 de outubro precisa de ser verificada diretamente com o apoio ao cliente da Keystone, mesmo que passe na verificação. Segundo a empresa, não precisa de transferir os seus $BTC só por causa disto. A Keystone também afirma que nunca lhe pedirá para devolver um dispositivo, por isso qualquer e-mail, chamada ou encomenda a falar de uma «recolha» é uma burla.
#CryptoSecurity #CarteiraDeHardware
Não é aconselhamento financeiro. Faça a sua própria pesquisa.
No domingo, perguntámos por que motivo ainda havia registo de uma encomenda da Keystone de 2024, quando a própria política da empresa diz que os dados dos compradores são apagados após 180 dias. A Keystone já respondeu, e a resposta trouxe um problema ainda maior.
O atacante que acedeu ao site da empresa a 20 de outubro também obteve a chave que a Keystone usa para verificar se um dispositivo é genuíno. Essa chave é gravada em cada carteira na fábrica e não pode ser apagada nem substituída. Com ela, alguém poderia criar uma contrafação que passasse na verificação de autenticidade da própria Keystone. Por isso, a empresa está a destruir 18.835 dispositivos do seu inventário, suspendeu os envios através do site e está a transferir as vendas para pré-encomendas com uma nova chave.
Quanto aos dados, a loja da Keystone continha 51.083 registos de compradores. 25.119 tinham sido apagados ao abrigo da regra dos 180 dias. Os outros 25.964, referentes ao período de 2024 a 2026, podem ter sido roubados: nomes, dados de contacto, moradas de envio e detalhes das encomendas. A Keystone afirma que a sua ferramenta de apagamento automático falhou e que ninguém se apercebeu. Outros 12.873 registos de finalização de compra não paga também poderão ter sido expostos. De acordo com a Keystone, as frases de recuperação, as chaves privadas e os dados de pagamento não foram afetados.
O que isto significa se tiver uma: uma Keystone entregue antes de 20 de outubro está segura se passar na verificação. Uma entregue depois de 20 de outubro precisa de ser verificada diretamente com o apoio ao cliente da Keystone, mesmo que passe na verificação. Segundo a empresa, não precisa de transferir os seus $BTC só por causa disto. A Keystone também afirma que nunca lhe pedirá para devolver um dispositivo, por isso qualquer e-mail, chamada ou encomenda a falar de uma «recolha» é uma burla.
#CryptoSecurity #CarteiraDeHardware
Não é aconselhamento financeiro. Faça a sua própria pesquisa.
O atacante que acedeu ao site da empresa a 20 de outubro também obteve a chave que a Keystone usa para verificar se um dispositivo é genuíno. Essa chave é gravada em cada carteira na fábrica e não pode ser apagada nem substituída. Com ela, alguém poderia criar uma contrafação que passasse na verificação de autenticidade da própria Keystone. Por isso, a empresa está a destruir 18.835 dispositivos do seu inventário, suspendeu os envios através do site e está a transferir as vendas para pré-encomendas com uma nova chave.
Quanto aos dados, a loja da Keystone continha 51.083 registos de compradores. 25.119 tinham sido apagados ao abrigo da regra dos 180 dias. Os outros 25.964, referentes ao período de 2024 a 2026, podem ter sido roubados: nomes, dados de contacto, moradas de envio e detalhes das encomendas. A Keystone afirma que a sua ferramenta de apagamento automático falhou e que ninguém se apercebeu. Outros 12.873 registos de finalização de compra não paga também poderão ter sido expostos. De acordo com a Keystone, as frases de recuperação, as chaves privadas e os dados de pagamento não foram afetados.
O que isto significa se tiver uma: uma Keystone entregue antes de 20 de outubro está segura se passar na verificação. Uma entregue depois de 20 de outubro precisa de ser verificada diretamente com o apoio ao cliente da Keystone, mesmo que passe na verificação. Segundo a empresa, não precisa de transferir os seus $BTC só por causa disto. A Keystone também afirma que nunca lhe pedirá para devolver um dispositivo, por isso qualquer e-mail, chamada ou encomenda a falar de uma «recolha» é uma burla.
#CryptoSecurity #CarteiraDeHardware
Não é aconselhamento financeiro. Faça a sua própria pesquisa.
763
·
--
A Keystone está destruindo 18.835 carteiras físicas não vendidas após uma violação expor uma chave de produção que permite que dispositivos falsificados passem nas verificações de autenticidade.
A chave roubada não pode ser substituída, então qualquer carteira falsa que a tenha parecerá genuína — colocando os fundos dos usuários em risco.
O que isso significa para a confiança na cadeia de suprimentos de carteiras físicas?
#Keystone #CarteiraDeHardware
A Keystone está destruindo 18.835 carteiras físicas não vendidas após uma violação expor uma chave de produção que permite que dispositivos falsificados passem nas verificações de autenticidade.
A chave roubada não pode ser substituída, então qualquer carteira falsa que a tenha parecerá genuína — colocando os fundos dos usuários em risco.
O que isso significa para a confiança na cadeia de suprimentos de carteiras físicas?
#Keystone #CarteiraDeHardware
A chave roubada não pode ser substituída, então qualquer carteira falsa que a tenha parecerá genuína — colocando os fundos dos usuários em risco.
O que isso significa para a confiança na cadeia de suprimentos de carteiras físicas?
#Keystone #CarteiraDeHardware
101

·
--
🚨 LEDGER ENFRENTA AÇÃO COLETIVA ENQUANTO DADOS VAZADOS COLOCAM EM RISCO $BTC HOLDINGS! 💣
A advogada Ariel Givner acabou de revelar que a Ledger foi atingida por uma ação coletiva em Nova York após falhas de segurança não divulgadas. A reclamação alega que uma violação em dezembro de 2023 vazou dados sensíveis de clientes, incluindo e-mails e números de telefone, que rapidamente surgiram em canais da dark web. 🔍
Agentes mal-intencionados utilizaram esses metadados roubados para lançar ataques cirúrgicos de engenharia social, se passando por representantes oficiais para esvaziar carteiras de autocustódia. 🌊 Proteger seu $BTC fora das exchanges é apenas metade da batalha quando vulnerabilidades em dados pessoais abrem portas traseiras para atacantes. 🛡️
Com táticas de phishing se tornando muito mais direcionadas, quais passos você está tomando para auditar sua segurança operacional pessoal? 🤔
⚠️ Não é सलाह financeira. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER ENFRENTA AÇÃO COLETIVA ENQUANTO DADOS VAZADOS COLOCAM EM RISCO $BTC HOLDINGS! 💣
A advogada Ariel Givner acabou de revelar que a Ledger foi atingida por uma ação coletiva em Nova York após falhas de segurança não divulgadas. A reclamação alega que uma violação em dezembro de 2023 vazou dados sensíveis de clientes, incluindo e-mails e números de telefone, que rapidamente surgiram em canais da dark web. 🔍
Agentes mal-intencionados utilizaram esses metadados roubados para lançar ataques cirúrgicos de engenharia social, se passando por representantes oficiais para esvaziar carteiras de autocustódia. 🌊 Proteger seu $BTC fora das exchanges é apenas metade da batalha quando vulnerabilidades em dados pessoais abrem portas traseiras para atacantes. 🛡️
Com táticas de phishing se tornando muito mais direcionadas, quais passos você está tomando para auditar sua segurança operacional pessoal? 🤔
⚠️ Não é सलाह financeira. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
A advogada Ariel Givner acabou de revelar que a Ledger foi atingida por uma ação coletiva em Nova York após falhas de segurança não divulgadas. A reclamação alega que uma violação em dezembro de 2023 vazou dados sensíveis de clientes, incluindo e-mails e números de telefone, que rapidamente surgiram em canais da dark web. 🔍
Agentes mal-intencionados utilizaram esses metadados roubados para lançar ataques cirúrgicos de engenharia social, se passando por representantes oficiais para esvaziar carteiras de autocustódia. 🌊 Proteger seu $BTC fora das exchanges é apenas metade da batalha quando vulnerabilidades em dados pessoais abrem portas traseiras para atacantes. 🛡️
Com táticas de phishing se tornando muito mais direcionadas, quais passos você está tomando para auditar sua segurança operacional pessoal? 🤔
⚠️ Não é सलाह financeira. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6

A segurança das carteiras físicas está seriamente ameaçada! A Keystone acaba de anunciar a destruição de 18,835 carteiras não vendidas e a suspensão das entregas após o ataque hacker de 20/10.
Os invasores não só obtiveram 25,964 registros de clientes, como também ROUBARAM A CHAVE CRIPTOGRÁFICA usada para autenticar dispositivos originais. É um desastre!
Isso significa que carteiras falsas e de baixa qualidade PODEM SER AUTENTICADAS COMO ORIGINAIS. O risco de os usuários perderem dinheiro aumenta drasticamente se comprarem uma carteira fraudulenta.
Embora a Keystone garanta que as chaves privadas e os fundos não foram afetados, os usuários devem TER EXTREMA CAUTELA com mensagens fraudulentas. A empresa substituirá a chave comprometida nos novos produtos.
Esse incidente fez você perder a confiança nas carteiras físicas? Ou será apenas uma lição sobre os riscos da centralização?
#HardwareWallet #Segurança
$BTC $ETH
A segurança das carteiras físicas está seriamente ameaçada! A Keystone acaba de anunciar a destruição de 18,835 carteiras não vendidas e a suspensão das entregas após o ataque hacker de 20/10.
Os invasores não só obtiveram 25,964 registros de clientes, como também ROUBARAM A CHAVE CRIPTOGRÁFICA usada para autenticar dispositivos originais. É um desastre!
Isso significa que carteiras falsas e de baixa qualidade PODEM SER AUTENTICADAS COMO ORIGINAIS. O risco de os usuários perderem dinheiro aumenta drasticamente se comprarem uma carteira fraudulenta.
Embora a Keystone garanta que as chaves privadas e os fundos não foram afetados, os usuários devem TER EXTREMA CAUTELA com mensagens fraudulentas. A empresa substituirá a chave comprometida nos novos produtos.
Esse incidente fez você perder a confiança nas carteiras físicas? Ou será apenas uma lição sobre os riscos da centralização?
#HardwareWallet #Segurança
$BTC $ETH
Os invasores não só obtiveram 25,964 registros de clientes, como também ROUBARAM A CHAVE CRIPTOGRÁFICA usada para autenticar dispositivos originais. É um desastre!
Isso significa que carteiras falsas e de baixa qualidade PODEM SER AUTENTICADAS COMO ORIGINAIS. O risco de os usuários perderem dinheiro aumenta drasticamente se comprarem uma carteira fraudulenta.
Embora a Keystone garanta que as chaves privadas e os fundos não foram afetados, os usuários devem TER EXTREMA CAUTELA com mensagens fraudulentas. A empresa substituirá a chave comprometida nos novos produtos.
Esse incidente fez você perder a confiança nas carteiras físicas? Ou será apenas uma lição sobre os riscos da centralização?
#HardwareWallet #Segurança
$BTC $ETH
2
346
·
--
Keystone volta a ser alvo: chave de verificação roubada, e uma carteira falsa pode até ser autenticada como verdadeira
O incidente de segurança da Keystone está evoluindo de “vazamento de informações” para “roubo de chave”, mais um marco na quebra da cadeia de confiança das carteiras de hardware.
Segundo reportagem da Cointelegraph, a Keystone inicialmente revelou apenas um vazamento de informações de clientes, mas depois atualizou que hackers também roubaram uma chave usada para verificar se uma carteira é “legítima”. Isso significa que, em teoria, um invasor pode usar essa chave para fazer uma carteira falsa parecer verdadeira, contornando a checagem do usuário sobre a autenticidade do dispositivo.
Por que isso merece mais atenção do que um vazamento comum de dados? O valor central de uma carteira de hardware está em ser “offline + verificável”. Os usuários só confiam grandes quantias a ela porque presumem que a assinatura do dispositivo é autêntica e que a origem é confiável. Uma vez que a chave de verificação vaza, o mecanismo de confiança na base desse sistema fica abalado — o impacto deixa de ser apenas sobre uma senha ou conta específica e passa a atingir o próprio fundamento de “ser confiável” do produto.
Do ponto de vista factual, as divulgações ainda estão em atualização contínua: o alcance exato do impacto da chave roubada e se ela já foi de fato usada de forma indevida ainda não foram concluídos oficialmente. Portanto, é preciso diferenciar “fatos já ocorridos” de “especulações ainda não comprovadas” — a chave foi de fato roubada, mas se ela já foi usada para falsificar carteiras e quantos usuários foram afetados ainda não está claro.
No mercado, esse tipo de incidente costuma atingir primeiro a confiança dos detentores de ativos, podendo levar a uma postura de aversão ao risco no curto prazo; porém, para a carteira de hardware em si, o que realmente define a tendência de longo prazo é se a empresa conseguirá apresentar rapidamente uma solução verificável e uma comunicação transparente.
Também existem fatores contrários: vazamento de chave não é o mesmo que roubo de ativos, já que as chaves privadas da carteira de hardware ainda ficam armazenadas offline, e uma única chave de verificação talvez não permita transferir fundos diretamente; além disso, o evento ainda está em andamento, então há risco considerável de interpretações exageradas.
O que observar a seguir? Primeiro, novas explicações oficiais sobre o alcance do impacto da chave roubada; segundo, se surgirem casos comprovados de fraude com carteiras falsas; terceiro, a velocidade da resposta emergencial da empresa e a credibilidade da solução proposta. Em termos de negociação, o impacto de incidentes de segurança sobre ativos relacionados a carteiras de hardware tende a ser mais emocional e pontual; mais importante é aguardar as próximas divulgações para confirmar o grau real de perda, em vez de tirar conclusões antecipadas com informação incompleta.
#Keystone #CryptoSecurity #HardwareWallet
O texto acima é uma organização de informações e análise pessoal, e não constitui सलाहा de investimento.
Se houver novidades importantes, continuarei acompanhando e atualizando.
Keystone volta a ser alvo: chave de verificação roubada, e uma carteira falsa pode até ser autenticada como verdadeira
O incidente de segurança da Keystone está evoluindo de “vazamento de informações” para “roubo de chave”, mais um marco na quebra da cadeia de confiança das carteiras de hardware.
Segundo reportagem da Cointelegraph, a Keystone inicialmente revelou apenas um vazamento de informações de clientes, mas depois atualizou que hackers também roubaram uma chave usada para verificar se uma carteira é “legítima”. Isso significa que, em teoria, um invasor pode usar essa chave para fazer uma carteira falsa parecer verdadeira, contornando a checagem do usuário sobre a autenticidade do dispositivo.
Por que isso merece mais atenção do que um vazamento comum de dados? O valor central de uma carteira de hardware está em ser “offline + verificável”. Os usuários só confiam grandes quantias a ela porque presumem que a assinatura do dispositivo é autêntica e que a origem é confiável. Uma vez que a chave de verificação vaza, o mecanismo de confiança na base desse sistema fica abalado — o impacto deixa de ser apenas sobre uma senha ou conta específica e passa a atingir o próprio fundamento de “ser confiável” do produto.
Do ponto de vista factual, as divulgações ainda estão em atualização contínua: o alcance exato do impacto da chave roubada e se ela já foi de fato usada de forma indevida ainda não foram concluídos oficialmente. Portanto, é preciso diferenciar “fatos já ocorridos” de “especulações ainda não comprovadas” — a chave foi de fato roubada, mas se ela já foi usada para falsificar carteiras e quantos usuários foram afetados ainda não está claro.
No mercado, esse tipo de incidente costuma atingir primeiro a confiança dos detentores de ativos, podendo levar a uma postura de aversão ao risco no curto prazo; porém, para a carteira de hardware em si, o que realmente define a tendência de longo prazo é se a empresa conseguirá apresentar rapidamente uma solução verificável e uma comunicação transparente.
Também existem fatores contrários: vazamento de chave não é o mesmo que roubo de ativos, já que as chaves privadas da carteira de hardware ainda ficam armazenadas offline, e uma única chave de verificação talvez não permita transferir fundos diretamente; além disso, o evento ainda está em andamento, então há risco considerável de interpretações exageradas.
O que observar a seguir? Primeiro, novas explicações oficiais sobre o alcance do impacto da chave roubada; segundo, se surgirem casos comprovados de fraude com carteiras falsas; terceiro, a velocidade da resposta emergencial da empresa e a credibilidade da solução proposta. Em termos de negociação, o impacto de incidentes de segurança sobre ativos relacionados a carteiras de hardware tende a ser mais emocional e pontual; mais importante é aguardar as próximas divulgações para confirmar o grau real de perda, em vez de tirar conclusões antecipadas com informação incompleta.
#Keystone #CryptoSecurity #HardwareWallet
O texto acima é uma organização de informações e análise pessoal, e não constitui सलाहा de investimento.
Se houver novidades importantes, continuarei acompanhando e atualizando.
O incidente de segurança da Keystone está evoluindo de “vazamento de informações” para “roubo de chave”, mais um marco na quebra da cadeia de confiança das carteiras de hardware.
Segundo reportagem da Cointelegraph, a Keystone inicialmente revelou apenas um vazamento de informações de clientes, mas depois atualizou que hackers também roubaram uma chave usada para verificar se uma carteira é “legítima”. Isso significa que, em teoria, um invasor pode usar essa chave para fazer uma carteira falsa parecer verdadeira, contornando a checagem do usuário sobre a autenticidade do dispositivo.
Por que isso merece mais atenção do que um vazamento comum de dados? O valor central de uma carteira de hardware está em ser “offline + verificável”. Os usuários só confiam grandes quantias a ela porque presumem que a assinatura do dispositivo é autêntica e que a origem é confiável. Uma vez que a chave de verificação vaza, o mecanismo de confiança na base desse sistema fica abalado — o impacto deixa de ser apenas sobre uma senha ou conta específica e passa a atingir o próprio fundamento de “ser confiável” do produto.
Do ponto de vista factual, as divulgações ainda estão em atualização contínua: o alcance exato do impacto da chave roubada e se ela já foi de fato usada de forma indevida ainda não foram concluídos oficialmente. Portanto, é preciso diferenciar “fatos já ocorridos” de “especulações ainda não comprovadas” — a chave foi de fato roubada, mas se ela já foi usada para falsificar carteiras e quantos usuários foram afetados ainda não está claro.
No mercado, esse tipo de incidente costuma atingir primeiro a confiança dos detentores de ativos, podendo levar a uma postura de aversão ao risco no curto prazo; porém, para a carteira de hardware em si, o que realmente define a tendência de longo prazo é se a empresa conseguirá apresentar rapidamente uma solução verificável e uma comunicação transparente.
Também existem fatores contrários: vazamento de chave não é o mesmo que roubo de ativos, já que as chaves privadas da carteira de hardware ainda ficam armazenadas offline, e uma única chave de verificação talvez não permita transferir fundos diretamente; além disso, o evento ainda está em andamento, então há risco considerável de interpretações exageradas.
O que observar a seguir? Primeiro, novas explicações oficiais sobre o alcance do impacto da chave roubada; segundo, se surgirem casos comprovados de fraude com carteiras falsas; terceiro, a velocidade da resposta emergencial da empresa e a credibilidade da solução proposta. Em termos de negociação, o impacto de incidentes de segurança sobre ativos relacionados a carteiras de hardware tende a ser mais emocional e pontual; mais importante é aguardar as próximas divulgações para confirmar o grau real de perda, em vez de tirar conclusões antecipadas com informação incompleta.
#Keystone #CryptoSecurity #HardwareWallet
O texto acima é uma organização de informações e análise pessoal, e não constitui सलाहा de investimento.
Se houver novidades importantes, continuarei acompanhando e atualizando.
51

·
--
O incidente com a carteira Keystone ficou ainda mais grave! Inicialmente, houve apenas um vazamento de dados de clientes, mas agora foi confirmado que hackers roubaram a chave usada para verificar a autenticidade das carteiras. Isso significa que carteiras falsas podem ser aprovadas como genuínas. Se você usa uma carteira Keystone, fique atento e verifique se a sua foi afetada. Segurança em primeiro lugar!
A violação de segurança da carteira Keystone ficou ainda mais grave! No início, parecia se tratar apenas de um vazamento de dados de clientes, mas agora foi confirmado que hackers roubaram a chave usada para verificar se as carteiras são genuínas. Isso significa que carteiras falsas podem ser aceitas como autênticas. Se você usa uma carteira Keystone, fique atento e verifique se a sua foi afetada. Segurança em primeiro lugar!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
O incidente com a carteira Keystone ficou ainda mais grave! Inicialmente, houve apenas um vazamento de dados de clientes, mas agora foi confirmado que hackers roubaram a chave usada para verificar a autenticidade das carteiras. Isso significa que carteiras falsas podem ser aprovadas como genuínas. Se você usa uma carteira Keystone, fique atento e verifique se a sua foi afetada. Segurança em primeiro lugar!
A violação de segurança da carteira Keystone ficou ainda mais grave! No início, parecia se tratar apenas de um vazamento de dados de clientes, mas agora foi confirmado que hackers roubaram a chave usada para verificar se as carteiras são genuínas. Isso significa que carteiras falsas podem ser aceitas como autênticas. Se você usa uma carteira Keystone, fique atento e verifique se a sua foi afetada. Segurança em primeiro lugar!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
A violação de segurança da carteira Keystone ficou ainda mais grave! No início, parecia se tratar apenas de um vazamento de dados de clientes, mas agora foi confirmado que hackers roubaram a chave usada para verificar se as carteiras são genuínas. Isso significa que carteiras falsas podem ser aceitas como autênticas. Se você usa uma carteira Keystone, fique atento e verifique se a sua foi afetada. Segurança em primeiro lugar!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
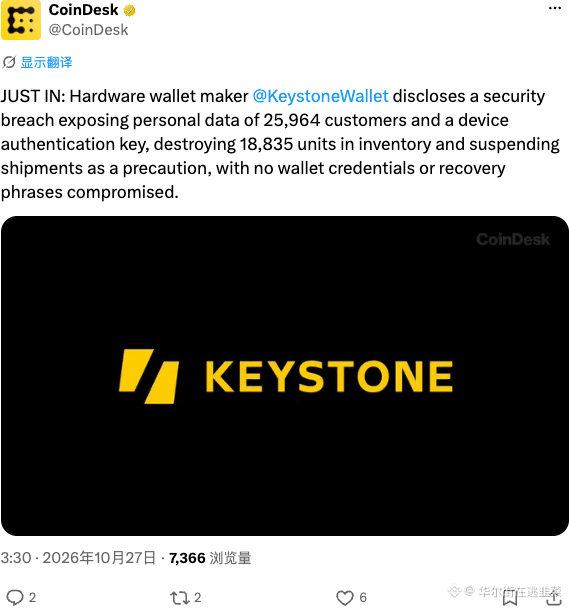
--
A Keystone, fabricante de carteiras de hardware, revelou uma vulnerabilidade de segurança que expôs os dados de 25 mil clientes e as chaves dos dispositivos. Para evitar riscos futuros, destruiu 18 mil dispositivos ainda não enviados e suspendeu as entregas, mas as chaves privadas não foram comprometidas.
A Keystone foi longe demais nessa medida: destruiu diretamente 18 mil dispositivos ainda não enviados. Embora as chaves privadas estejam seguras, essa contenção de danos por meio da “destruição física” mostra que a gravidade do incidente foi muito maior do que se imaginava. A reputação da marca sofreu um forte golpe e, no curto prazo, o sentimento do mercado está sob pressão. Mas, a longo prazo, as carteiras físicas offline continuam sendo a última linha de defesa — só mudou o poder de escolha.
#Keystone #HardwareWallet #Security
A Keystone, fabricante de carteiras de hardware, revelou uma vulnerabilidade de segurança que expôs os dados de 25 mil clientes e as chaves dos dispositivos. Para evitar riscos futuros, destruiu 18 mil dispositivos ainda não enviados e suspendeu as entregas, mas as chaves privadas não foram comprometidas.
A Keystone foi longe demais nessa medida: destruiu diretamente 18 mil dispositivos ainda não enviados. Embora as chaves privadas estejam seguras, essa contenção de danos por meio da “destruição física” mostra que a gravidade do incidente foi muito maior do que se imaginava. A reputação da marca sofreu um forte golpe e, no curto prazo, o sentimento do mercado está sob pressão. Mas, a longo prazo, as carteiras físicas offline continuam sendo a última linha de defesa — só mudou o poder de escolha.
#Keystone #HardwareWallet #Security
A Keystone foi longe demais nessa medida: destruiu diretamente 18 mil dispositivos ainda não enviados. Embora as chaves privadas estejam seguras, essa contenção de danos por meio da “destruição física” mostra que a gravidade do incidente foi muito maior do que se imaginava. A reputação da marca sofreu um forte golpe e, no curto prazo, o sentimento do mercado está sob pressão. Mas, a longo prazo, as carteiras físicas offline continuam sendo a última linha de defesa — só mudou o poder de escolha.
#Keystone #HardwareWallet #Security
4
·
--
Keystone revela violação que expôs dados de envio de compradores de carteiras de hardware
Nomes, endereços e dados de pedidos foram acessados por meio de uma vulnerabilidade na API da Shopify, após alertas de pesquisadores sobre phishing e ataques físicos. Clientes afetados relataram ligações fraudulentas de pessoas que alegavam ser agentes da lei.
A Keystone notificou você?
#Security #HardwareWallet $BTC
Fonte: cointelegraph.com
Keystone revela violação que expôs dados de envio de compradores de carteiras de hardware
Nomes, endereços e dados de pedidos foram acessados por meio de uma vulnerabilidade na API da Shopify, após alertas de pesquisadores sobre phishing e ataques físicos. Clientes afetados relataram ligações fraudulentas de pessoas que alegavam ser agentes da lei.
A Keystone notificou você?
#Security #HardwareWallet $BTC
Fonte: cointelegraph.com
Nomes, endereços e dados de pedidos foram acessados por meio de uma vulnerabilidade na API da Shopify, após alertas de pesquisadores sobre phishing e ataques físicos. Clientes afetados relataram ligações fraudulentas de pessoas que alegavam ser agentes da lei.
A Keystone notificou você?
#Security #HardwareWallet $BTC
Fonte: cointelegraph.com
127
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#JobsReportRaisesHikeOdds
239,151 visualizações
1,924 a discutir
2
#CPITestsDecemberRateOutlook
16,281 visualizações
252 a discutir
3
#BitcoinRebounds$75KAsChipsLead
20,150 visualizações
218 a discutir
4
#US Data Center Rules May Constrain AI Expansion
37,352 visualizações
151 a discutir
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 visualizações
6 a discutir
6
#WillAnthropicListOnTime
56,611 visualizações
740 a discutir
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 visualizações
99 a discutir
8
#BitcoinETFsSee$412MNetOutflows
2,447 visualizações
43 a discutir
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 visualizações
212 a discutir
10
#TradFiForBeginners
37,415 visualizações
571 a discutir