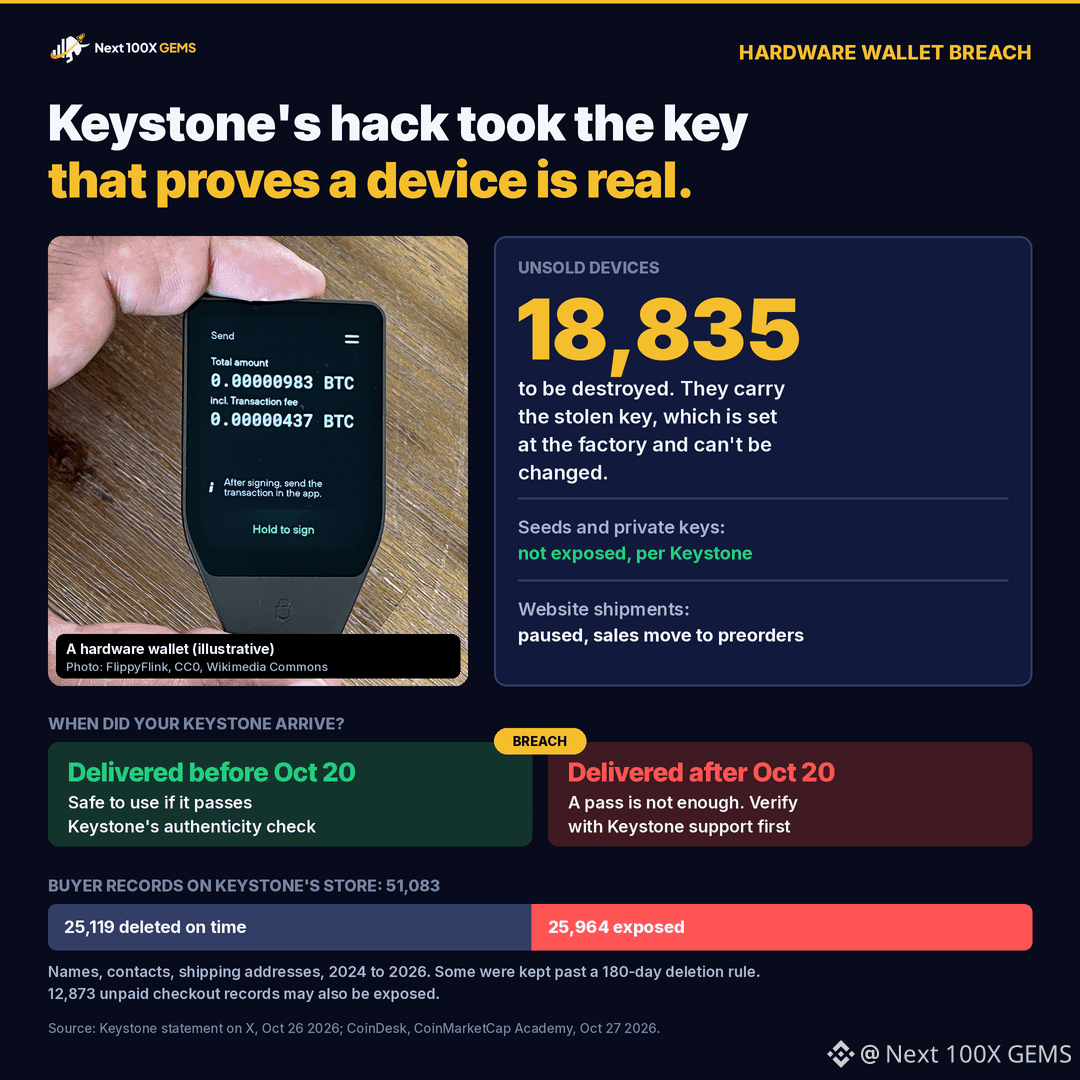
No domingo, perguntámos por que motivo ainda havia registo de uma encomenda da Keystone de 2024, quando a própria política da empresa diz que os dados dos compradores são apagados após 180 dias. A Keystone já respondeu, e a resposta trouxe um problema ainda maior.
O atacante que acedeu ao site da empresa a 20 de outubro também obteve a chave que a Keystone usa para verificar se um dispositivo é genuíno. Essa chave é gravada em cada carteira na fábrica e não pode ser apagada nem substituída. Com ela, alguém poderia criar uma contrafação que passasse na verificação de autenticidade da própria Keystone. Por isso, a empresa está a destruir 18.835 dispositivos do seu inventário, suspendeu os envios através do site e está a transferir as vendas para pré-encomendas com uma nova chave.
Quanto aos dados, a loja da Keystone continha 51.083 registos de compradores. 25.119 tinham sido apagados ao abrigo da regra dos 180 dias. Os outros 25.964, referentes ao período de 2024 a 2026, podem ter sido roubados: nomes, dados de contacto, moradas de envio e detalhes das encomendas. A Keystone afirma que a sua ferramenta de apagamento automático falhou e que ninguém se apercebeu. Outros 12.873 registos de finalização de compra não paga também poderão ter sido expostos. De acordo com a Keystone, as frases de recuperação, as chaves privadas e os dados de pagamento não foram afetados.
O que isto significa se tiver uma: uma Keystone entregue antes de 20 de outubro está segura se passar na verificação. Uma entregue depois de 20 de outubro precisa de ser verificada diretamente com o apoio ao cliente da Keystone, mesmo que passe na verificação. Segundo a empresa, não precisa de transferir os seus $BTC só por causa disto. A Keystone também afirma que nunca lhe pedirá para devolver um dispositivo, por isso qualquer e-mail, chamada ou encomenda a falar de uma «recolha» é uma burla.
#CryptoSecurity #CarteiraDeHardware
Não é aconselhamento financeiro. Faça a sua própria pesquisa.