
#devops
devops
1,174 visualizações
22 a discutir
Popular
Mais recente


·
--
A Ilusão da Independência Local em Desenvolvimento
Fazer a transição da infraestrutura em nuvem para hardware local auto-hospedado não é apenas sobre economizar grana; é uma mudança estrutural em direção à autonomia total.
Confiar em servidores empresariais pagos traz riscos de terceiros e passivos ocultos de contrapartida. A arquitetura local por meio de nós independentes garante privacidade absoluta dos dados.
#SelfHosted #OpenSource #DevOps #TechAutonomy
A Ilusão da Independência Local em Desenvolvimento
Fazer a transição da infraestrutura em nuvem para hardware local auto-hospedado não é apenas sobre economizar grana; é uma mudança estrutural em direção à autonomia total.
Confiar em servidores empresariais pagos traz riscos de terceiros e passivos ocultos de contrapartida. A arquitetura local por meio de nós independentes garante privacidade absoluta dos dados.
#SelfHosted #OpenSource #DevOps #TechAutonomy
Fazer a transição da infraestrutura em nuvem para hardware local auto-hospedado não é apenas sobre economizar grana; é uma mudança estrutural em direção à autonomia total.
Confiar em servidores empresariais pagos traz riscos de terceiros e passivos ocultos de contrapartida. A arquitetura local por meio de nós independentes garante privacidade absoluta dos dados.
#SelfHosted #OpenSource #DevOps #TechAutonomy
113

·
--
Verificado
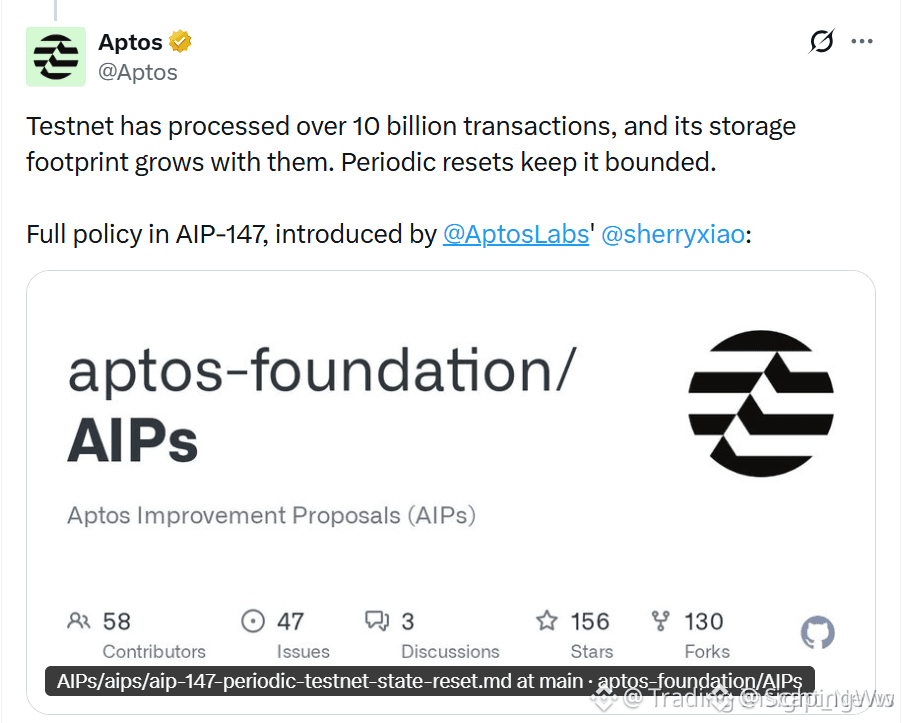
🚨 $APT TESTNET REINICIADO DEFINITIVAMENTE PARA 7 DE OUT – ENTRADA DE VARREDURA DE ARMAZENAMENTO! 📊
Aptos vai desligar o testnet em 7 de outubro, apagando contratos, saldos e todo o ledger de transações. 🦈 Essa mudança de “página em branco” reduz a pressão de armazenamento após ultrapassar 10 B de transações, mantendo a rede leve para devs.
Nenhum impacto no mainnet ou devnet – eles ficam intactos, então a produção continua sem problemas. 📊 Espere uma breve pausa para a nova implantação e, depois, um novo começo para novos experimentos. ⚡
💬 Como você está preparando seus contratos de teste para o reset? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
🚨 $APT TESTNET REINICIADO DEFINITIVAMENTE PARA 7 DE OUT – ENTRADA DE VARREDURA DE ARMAZENAMENTO! 📊
Aptos vai desligar o testnet em 7 de outubro, apagando contratos, saldos e todo o ledger de transações. 🦈 Essa mudança de “página em branco” reduz a pressão de armazenamento após ultrapassar 10 B de transações, mantendo a rede leve para devs.
Nenhum impacto no mainnet ou devnet – eles ficam intactos, então a produção continua sem problemas. 📊 Espere uma breve pausa para a nova implantação e, depois, um novo começo para novos experimentos. ⚡
💬 Como você está preparando seus contratos de teste para o reset? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
Aptos vai desligar o testnet em 7 de outubro, apagando contratos, saldos e todo o ledger de transações. 🦈 Essa mudança de “página em branco” reduz a pressão de armazenamento após ultrapassar 10 B de transações, mantendo a rede leve para devs.
Nenhum impacto no mainnet ou devnet – eles ficam intactos, então a produção continua sem problemas. 📊 Espere uma breve pausa para a nova implantação e, depois, um novo começo para novos experimentos. ⚡
💬 Como você está preparando seus contratos de teste para o reset? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k

⚡ FALHA CRÍTICA NA INFRAESTRUTURA DO GITHUB ABALA A TEC E OS FLUXOS DO ECOSSISTEMA $FET AI! 🚨
A principal infraestrutura está cedendo sob pressão hoje, enquanto o GitHub atinge um grave atraso na replicação de banco de dados em seus sistemas de colaboração. 📊 Com interfaces de autorização falhando e o GitHub Actions travando em todo o sistema, as esteiras de desenvolvimento e os fluxos automatizados de implantação essencialmente congelaram em tempo real. 🔍
O “dinheiro inteligente” observa de perto essas falhas de infraestrutura, sabendo como atrasos na implantação de código afetam o ritmo em ambientes de tecnologia em rápida evolução. ⚡ Quando a camada de execução subjacente dá engasgos, a velocidade de execução se torna o prêmio máximo no tabuleiro. 💬 Você acha que essas falhas de infraestrutura estancam temporariamente o ritmo, ou os devs vão avançar apesar do ruído? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
⚡ FALHA CRÍTICA NA INFRAESTRUTURA DO GITHUB ABALA A TEC E OS FLUXOS DO ECOSSISTEMA $FET AI! 🚨
A principal infraestrutura está cedendo sob pressão hoje, enquanto o GitHub atinge um grave atraso na replicação de banco de dados em seus sistemas de colaboração. 📊 Com interfaces de autorização falhando e o GitHub Actions travando em todo o sistema, as esteiras de desenvolvimento e os fluxos automatizados de implantação essencialmente congelaram em tempo real. 🔍
O “dinheiro inteligente” observa de perto essas falhas de infraestrutura, sabendo como atrasos na implantação de código afetam o ritmo em ambientes de tecnologia em rápida evolução. ⚡ Quando a camada de execução subjacente dá engasgos, a velocidade de execução se torna o prêmio máximo no tabuleiro. 💬 Você acha que essas falhas de infraestrutura estancam temporariamente o ritmo, ou os devs vão avançar apesar do ruído? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
A principal infraestrutura está cedendo sob pressão hoje, enquanto o GitHub atinge um grave atraso na replicação de banco de dados em seus sistemas de colaboração. 📊 Com interfaces de autorização falhando e o GitHub Actions travando em todo o sistema, as esteiras de desenvolvimento e os fluxos automatizados de implantação essencialmente congelaram em tempo real. 🔍
O “dinheiro inteligente” observa de perto essas falhas de infraestrutura, sabendo como atrasos na implantação de código afetam o ritmo em ambientes de tecnologia em rápida evolução. ⚡ Quando a camada de execução subjacente dá engasgos, a velocidade de execução se torna o prêmio máximo no tabuleiro. 💬 Você acha que essas falhas de infraestrutura estancam temporariamente o ritmo, ou os devs vão avançar apesar do ruído? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
105
·
--
Aviso de Segurança: CZ Acendeu o Alerta em Todos os Desenvolvedores da $BNB Chain
Repositórios do GitHub comprometidos. Credenciais de acesso vazadas. Pipelines de desenvolvimento em projetos de cripto open-source expostos a ataques direcionados.
A mensagem do CZ para todos os builders: suas chaves do GitHub são tão críticas quanto sua wallet de exchange. Um elo fraco na sua pipeline de dev significa atacantes dentro do seu protocolo.
A BNB Chain abriga centenas de projetos DeFi open-source. O código publicamente forkado cria a maior superfície de ataque no crypto. Com bilhões em jogo, o elo mais fraco é a segurança das suas operações.
Urgente: Audite os repositórios. Rotacione as chaves. Assuma que nada está seguro.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
Aviso de Segurança: CZ Acendeu o Alerta em Todos os Desenvolvedores da $BNB Chain
Repositórios do GitHub comprometidos. Credenciais de acesso vazadas. Pipelines de desenvolvimento em projetos de cripto open-source expostos a ataques direcionados.
A mensagem do CZ para todos os builders: suas chaves do GitHub são tão críticas quanto sua wallet de exchange. Um elo fraco na sua pipeline de dev significa atacantes dentro do seu protocolo.
A BNB Chain abriga centenas de projetos DeFi open-source. O código publicamente forkado cria a maior superfície de ataque no crypto. Com bilhões em jogo, o elo mais fraco é a segurança das suas operações.
Urgente: Audite os repositórios. Rotacione as chaves. Assuma que nada está seguro.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
Repositórios do GitHub comprometidos. Credenciais de acesso vazadas. Pipelines de desenvolvimento em projetos de cripto open-source expostos a ataques direcionados.
A mensagem do CZ para todos os builders: suas chaves do GitHub são tão críticas quanto sua wallet de exchange. Um elo fraco na sua pipeline de dev significa atacantes dentro do seu protocolo.
A BNB Chain abriga centenas de projetos DeFi open-source. O código publicamente forkado cria a maior superfície de ataque no crypto. Com bilhões em jogo, o elo mais fraco é a segurança das suas operações.
Urgente: Audite os repositórios. Rotacione as chaves. Assuma que nada está seguro.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
31
·
--
Depois que o sistema automatizado começa a rodar, como monitorar se ele ainda está ativo
Essa é uma das lições mais profundas que aprendi depois de montar algumas linhas de automação: **o sistema não pode cair à noite e você descobrir só no dia seguinte**.
Uma vez, eu implementei uma tarefa agendada, achando que, ao configurar o cron, poderia deixá-la correr solta. Depois de uma semana, fui checar o status e percebi que ele já tinha parado silenciosamente por 3 dias — a conexão com o banco de dados caiu e não recebi nenhuma notificação. Desde então, eu criei uma filosofia de monitoramento completa, e hoje vou compartilhar com vocês.
**Primeira camada: monitoramento do ciclo de execução**
O método mais básico é olhar o last_run_at do cron. Minha regra é: **se o último tempo de execução ultrapassar 2 vezes o ciclo esperado, disparar um alerta imediatamente**. Por exemplo, uma tarefa que deveria rodar a cada 5 minutos, se o last_run_at estiver a mais de 10 minutos do agora, já mando um Telegram de alerta. Esse indicador é extremamente eficaz — cerca de 90% dos "sistemas caíram" podem ser capturados em 1 hora, em vez de esperar passivamente o departamento de negócios descobrir.
**Segunda camada: mecanismo de fusão de API**
Instabilidade de API é a norma. Minha abordagem é: **se 3 solicitações de API falharem consecutivamente, desconectar automaticamente por 24 horas**. Por que 3 vezes? Porque 1-2 vezes podem ser flutuações na rede, mas 3 falhas consecutivas realmente indicam que há um problema. Durante o período de fusão, o sistema não tentará mais chamadas, evitando continuar a desperdiçar a valiosa cota de API e espaço de log em um estado de erro. Isso é muito mais eficaz do que tentar repetidamente à cegas.
**Terceira camada: persistência do arquivo de estado**
A cada execução do sistema, eu escrevo o estado atual — número de sucessos, número de falhas, timestamp, informações de erro — em um arquivo de estado. Esse arquivo eu mantenho por 30 dias de histórico. Quais são os benefícios disso? Permite a retroanálise — "por que a taxa de postagem caiu repentinamente para 60% na quarta-feira passada?" — basta olhar os logs que você tem a resposta. O arquivo de estado não ocupa espaço, mas me dá uma cadeia de auditoria completa.
**Quarta camada: revisão manual semanal**
Toda semana, gasto 15 minutos, e deixo o sistema gerar automaticamente um relatório resumo: taxa de sucesso de postagens, distribuição de taxas de erro, contagem de palavras, se houve flutuações anormais. Não precisa ser muito frequente, mas **não se pode depender completamente de alertas automáticos**. Às vezes, um problema de tendência onde a taxa de erro sobe de 2% para 4%, o monitoramento automático não vai te avisar, mas um olhar humano já pode indicar "aqui devemos começar a prestar atenção".
**Insight fundamental**
Construir automação é rápido, mas **fazer o monitoramento certo é o que realmente traz tranquilidade sem estar de olho constantemente**. Minha experiência é: alertas automáticos cuidam de emergências (sistema completamente fora do ar), a revisão manual cuida de problemas de tendência (deterioração gradual). A combinação de ambos é o que faz esse sistema sobreviver a longo prazo. Caso contrário, a automação mais inteligente é apenas uma bomba-relógio dentro de uma caixa preta.
$BTC #DevOps #automação
Depois que o sistema automatizado começa a rodar, como monitorar se ele ainda está ativo
Essa é uma das lições mais profundas que aprendi depois de montar algumas linhas de automação: **o sistema não pode cair à noite e você descobrir só no dia seguinte**.
Uma vez, eu implementei uma tarefa agendada, achando que, ao configurar o cron, poderia deixá-la correr solta. Depois de uma semana, fui checar o status e percebi que ele já tinha parado silenciosamente por 3 dias — a conexão com o banco de dados caiu e não recebi nenhuma notificação. Desde então, eu criei uma filosofia de monitoramento completa, e hoje vou compartilhar com vocês.
**Primeira camada: monitoramento do ciclo de execução**
O método mais básico é olhar o last_run_at do cron. Minha regra é: **se o último tempo de execução ultrapassar 2 vezes o ciclo esperado, disparar um alerta imediatamente**. Por exemplo, uma tarefa que deveria rodar a cada 5 minutos, se o last_run_at estiver a mais de 10 minutos do agora, já mando um Telegram de alerta. Esse indicador é extremamente eficaz — cerca de 90% dos "sistemas caíram" podem ser capturados em 1 hora, em vez de esperar passivamente o departamento de negócios descobrir.
**Segunda camada: mecanismo de fusão de API**
Instabilidade de API é a norma. Minha abordagem é: **se 3 solicitações de API falharem consecutivamente, desconectar automaticamente por 24 horas**. Por que 3 vezes? Porque 1-2 vezes podem ser flutuações na rede, mas 3 falhas consecutivas realmente indicam que há um problema. Durante o período de fusão, o sistema não tentará mais chamadas, evitando continuar a desperdiçar a valiosa cota de API e espaço de log em um estado de erro. Isso é muito mais eficaz do que tentar repetidamente à cegas.
**Terceira camada: persistência do arquivo de estado**
A cada execução do sistema, eu escrevo o estado atual — número de sucessos, número de falhas, timestamp, informações de erro — em um arquivo de estado. Esse arquivo eu mantenho por 30 dias de histórico. Quais são os benefícios disso? Permite a retroanálise — "por que a taxa de postagem caiu repentinamente para 60% na quarta-feira passada?" — basta olhar os logs que você tem a resposta. O arquivo de estado não ocupa espaço, mas me dá uma cadeia de auditoria completa.
**Quarta camada: revisão manual semanal**
Toda semana, gasto 15 minutos, e deixo o sistema gerar automaticamente um relatório resumo: taxa de sucesso de postagens, distribuição de taxas de erro, contagem de palavras, se houve flutuações anormais. Não precisa ser muito frequente, mas **não se pode depender completamente de alertas automáticos**. Às vezes, um problema de tendência onde a taxa de erro sobe de 2% para 4%, o monitoramento automático não vai te avisar, mas um olhar humano já pode indicar "aqui devemos começar a prestar atenção".
**Insight fundamental**
Construir automação é rápido, mas **fazer o monitoramento certo é o que realmente traz tranquilidade sem estar de olho constantemente**. Minha experiência é: alertas automáticos cuidam de emergências (sistema completamente fora do ar), a revisão manual cuida de problemas de tendência (deterioração gradual). A combinação de ambos é o que faz esse sistema sobreviver a longo prazo. Caso contrário, a automação mais inteligente é apenas uma bomba-relógio dentro de uma caixa preta.
$BTC #DevOps #automação
Essa é uma das lições mais profundas que aprendi depois de montar algumas linhas de automação: **o sistema não pode cair à noite e você descobrir só no dia seguinte**.
Uma vez, eu implementei uma tarefa agendada, achando que, ao configurar o cron, poderia deixá-la correr solta. Depois de uma semana, fui checar o status e percebi que ele já tinha parado silenciosamente por 3 dias — a conexão com o banco de dados caiu e não recebi nenhuma notificação. Desde então, eu criei uma filosofia de monitoramento completa, e hoje vou compartilhar com vocês.
**Primeira camada: monitoramento do ciclo de execução**
O método mais básico é olhar o last_run_at do cron. Minha regra é: **se o último tempo de execução ultrapassar 2 vezes o ciclo esperado, disparar um alerta imediatamente**. Por exemplo, uma tarefa que deveria rodar a cada 5 minutos, se o last_run_at estiver a mais de 10 minutos do agora, já mando um Telegram de alerta. Esse indicador é extremamente eficaz — cerca de 90% dos "sistemas caíram" podem ser capturados em 1 hora, em vez de esperar passivamente o departamento de negócios descobrir.
**Segunda camada: mecanismo de fusão de API**
Instabilidade de API é a norma. Minha abordagem é: **se 3 solicitações de API falharem consecutivamente, desconectar automaticamente por 24 horas**. Por que 3 vezes? Porque 1-2 vezes podem ser flutuações na rede, mas 3 falhas consecutivas realmente indicam que há um problema. Durante o período de fusão, o sistema não tentará mais chamadas, evitando continuar a desperdiçar a valiosa cota de API e espaço de log em um estado de erro. Isso é muito mais eficaz do que tentar repetidamente à cegas.
**Terceira camada: persistência do arquivo de estado**
A cada execução do sistema, eu escrevo o estado atual — número de sucessos, número de falhas, timestamp, informações de erro — em um arquivo de estado. Esse arquivo eu mantenho por 30 dias de histórico. Quais são os benefícios disso? Permite a retroanálise — "por que a taxa de postagem caiu repentinamente para 60% na quarta-feira passada?" — basta olhar os logs que você tem a resposta. O arquivo de estado não ocupa espaço, mas me dá uma cadeia de auditoria completa.
**Quarta camada: revisão manual semanal**
Toda semana, gasto 15 minutos, e deixo o sistema gerar automaticamente um relatório resumo: taxa de sucesso de postagens, distribuição de taxas de erro, contagem de palavras, se houve flutuações anormais. Não precisa ser muito frequente, mas **não se pode depender completamente de alertas automáticos**. Às vezes, um problema de tendência onde a taxa de erro sobe de 2% para 4%, o monitoramento automático não vai te avisar, mas um olhar humano já pode indicar "aqui devemos começar a prestar atenção".
**Insight fundamental**
Construir automação é rápido, mas **fazer o monitoramento certo é o que realmente traz tranquilidade sem estar de olho constantemente**. Minha experiência é: alertas automáticos cuidam de emergências (sistema completamente fora do ar), a revisão manual cuida de problemas de tendência (deterioração gradual). A combinação de ambos é o que faz esse sistema sobreviver a longo prazo. Caso contrário, a automação mais inteligente é apenas uma bomba-relógio dentro de uma caixa preta.
$BTC #DevOps #automação
98
·
--
Em Alta
Alerta de Violação Interna do GitHub 🚨: TeamPCP afirma que ~4.000 repositórios privados foram exfiltrados através de uma extensão maliciosa do VS Code em um dispositivo de um funcionário.
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Alerta de Violação Interna do GitHub 🚨: TeamPCP afirma que ~4.000 repositórios privados foram exfiltrados através de uma extensão maliciosa do VS Code em um dispositivo de um funcionário.
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
186
·
--
Pesquisas de segurança recentes descobriram pacotes maliciosos do npm se passando por ferramentas de polyfill do Rollup, destacando os riscos da cadeia de suprimentos para desenvolvedores de blockchain. 📊
O amplo ecossistema de ferramentas do Ethereum, incluindo soluções populares de rollup, o torna um alvo frequente para esses ataques. 🧠
Os resultados reforçam a importância de verificar as assinaturas dos pacotes e usar ambientes de desenvolvimento mais robustos ao construir $ETH smart contracts. 🔍
O roadmap do Ethereum continua com próximas atualizações centradas em rollups, como o EIP‑4844, com o objetivo de melhorar a escalabilidade e reduzir os custos das transações. ⚡
Os desenvolvedores são incentivados a adotar bibliotecas verificadas e acompanhar canais oficiais para avisos de segurança. 💡
DYOR antes de integrar qualquer código de terceiros em seus $ETH projects. 🌐
Como sua equipe está fortalecendo a segurança de seus contratos inteligentes diante dessas novas ameaças? #crypto #Ethereum #Security #DevOps #GAMERXERO
Pesquisas de segurança recentes descobriram pacotes maliciosos do npm se passando por ferramentas de polyfill do Rollup, destacando os riscos da cadeia de suprimentos para desenvolvedores de blockchain. 📊
O amplo ecossistema de ferramentas do Ethereum, incluindo soluções populares de rollup, o torna um alvo frequente para esses ataques. 🧠
Os resultados reforçam a importância de verificar as assinaturas dos pacotes e usar ambientes de desenvolvimento mais robustos ao construir $ETH smart contracts. 🔍
O roadmap do Ethereum continua com próximas atualizações centradas em rollups, como o EIP‑4844, com o objetivo de melhorar a escalabilidade e reduzir os custos das transações. ⚡
Os desenvolvedores são incentivados a adotar bibliotecas verificadas e acompanhar canais oficiais para avisos de segurança. 💡
DYOR antes de integrar qualquer código de terceiros em seus $ETH projects. 🌐
Como sua equipe está fortalecendo a segurança de seus contratos inteligentes diante dessas novas ameaças? #crypto #Ethereum #Security #DevOps #GAMERXERO
O amplo ecossistema de ferramentas do Ethereum, incluindo soluções populares de rollup, o torna um alvo frequente para esses ataques. 🧠
Os resultados reforçam a importância de verificar as assinaturas dos pacotes e usar ambientes de desenvolvimento mais robustos ao construir $ETH smart contracts. 🔍
O roadmap do Ethereum continua com próximas atualizações centradas em rollups, como o EIP‑4844, com o objetivo de melhorar a escalabilidade e reduzir os custos das transações. ⚡
Os desenvolvedores são incentivados a adotar bibliotecas verificadas e acompanhar canais oficiais para avisos de segurança. 💡
DYOR antes de integrar qualquer código de terceiros em seus $ETH projects. 🌐
Como sua equipe está fortalecendo a segurança de seus contratos inteligentes diante dessas novas ameaças? #crypto #Ethereum #Security #DevOps #GAMERXERO
22
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#FedRateWatch
1.3M visualizações
6,074 a discutir
2
#ZcashRises6%
23,075 visualizações
401 a discutir
3
#XRPSinks10%
13,885 visualizações
263 a discutir
4
#BitcoinETFsShed$450M
2,072 visualizações
57 a discutir
5
#CircleOpensArcMainnet
7,748 visualizações
177 a discutir
6
#ZcashHoldersBackNU7Upgrade
17,966 visualizações
349 a discutir
7
#MSTRTradingVolumeSurpassesMorganStanley
19,646 visualizações
516 a discutir
8
#BitcoinFalls4%
39,981 visualizações
813 a discutir
9
#SKHynixInTalksToMakeMemoryChipsInUS
17,529 visualizações
342 a discutir
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
4,127 visualizações
57 a discutir