

#coldcard
coldcard
160,548 visualizações
518 a discutir
Popular
Mais recente

·
--
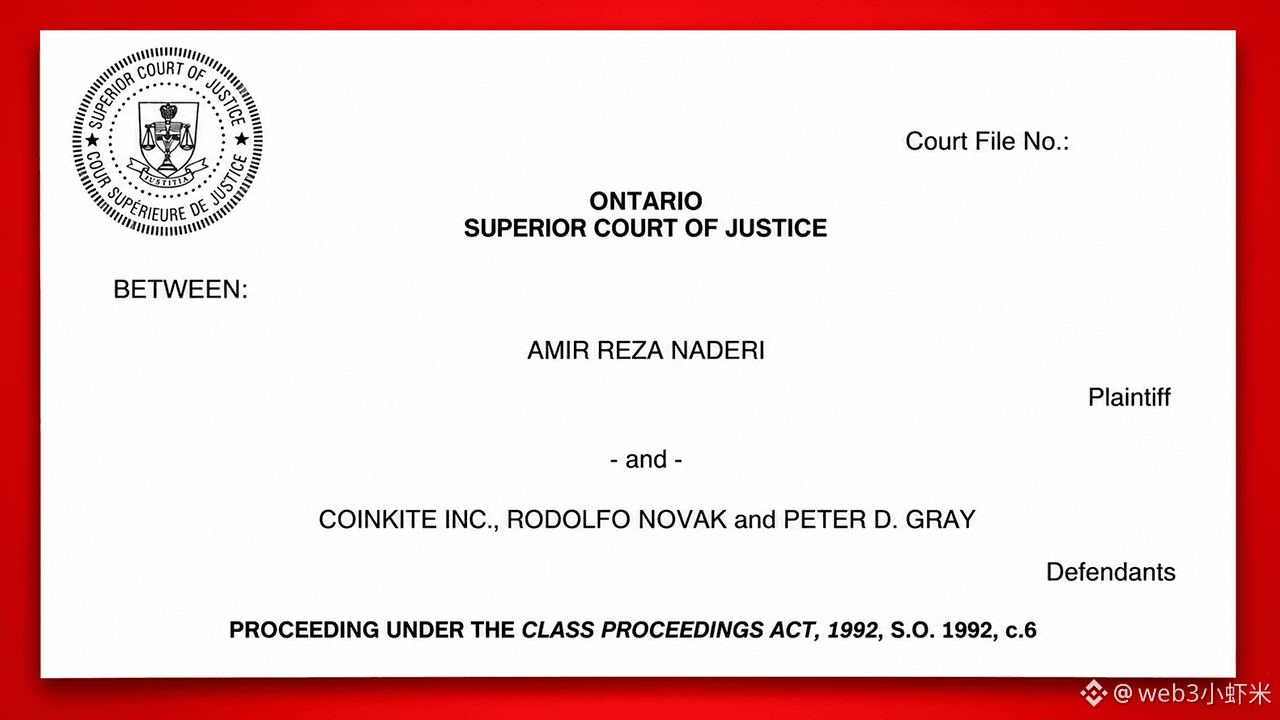
Encontrei no Globe and Mail: a fabricante de carteiras de hardware de Toronto Coinkite e seus cofundadores estão na mira de uma proposta de ação coletiva no Tribunal Superior de Justiça de Ontário, no Canadá — a petição alega que uma vulnerabilidade no firmware da Coldcard permitia adivinhar as frases de recuperação, e que usuários tiveram mais de US$ 140 milhões em bitcoins roubados.
Pontos principais: a petição foi apresentada em 11 de setembro. Entre os réus estão o CEO Rodolfo Novak e o cofundador Peter Gray. Alega-se que, em 2021, o firmware conectou números aleatórios a um PRNG de software mais fraco; o engenheiro James O'Beirne já havia alertado sobre o problema em maio de 2025. Os ataques ocorreram em várias ondas a partir de 30/7/2026, e a petição estima as perdas em mais de US$ 140 milhões. O autor da ação, Amir Naderi, afirma ter perdido cerca de US$ 80 mil. A empresa se recusou a comentar os detalhes do processo e disse que publicará uma análise pós-incidente completa em alguns dias; anteriormente, o CEO já havia reconhecido publicamente a existência de um bug no firmware. A ação ainda não foi certificada, e as alegações não foram comprovadas.
Nem mesmo as carteiras frias são absolutamente seguras — se a etapa de geração da seed falha, estar offline não adianta.
#$BTC #Coldcard #Carteira de hardware
4

·
--
🚨 $BTC ALERTA AOS UTILIZADORES: Falha na Coldcard pode expor as suas chaves 🛑
A recente ação coletiva apresentada em Ontário revela que o firmware da Coldcard tem usado um PRNG previsível desde março de 2021, transformando aquilo que deveria ser uma seed de uso único num guião que pode ser repetido. 🦈 Os investidores mais atentos, que já farejaram a fuga, estão a mudar para dispositivos de hardware que garantem verdadeira entropia.
Para quem detém Bitcoin, a violação traduz-se numa retirada silenciosa de liquidez — se um agente malicioso alguma vez obtiver a frase mnemónica, poderá antecipar-se e aceder aos seus fundos. 📊 Esteja atento a quaisquer transações de saída invulgares e pondere migrar para uma carteira com um gerador de números aleatórios baseado em hardware. 💡
💬 Está a planear migrar de carteira esta semana ou vai esperar por uma correção? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a gestão do seu risco. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

Comprei uma carteira de hardware para ficar tranquilo, mas as palavras-semente eram “pseudoaleatórias”. A Coldcard, da Coinkite, foi exposta: a atualização de firmware de março de 2021 desativou secretamente o gerador de números verdadeiramente aleatórios do chip. A semente tinha apenas 40 bits de aleatoriedade, enquanto o padrão BIP-39 exige 128 bits — era como escrever a senha da porta da frente no manual do produto. Em 30 de julho, um invasor levou 594 $BTC (cerca de 38 milhões de dólares) em 25 minutos e saqueou mais de 500 carteiras. No total, foram roubados mais de 140 milhões de dólares, com mais de 5.200 vítimas. Em 11 de setembro, o Tribunal Superior de Ontário aceitou oficialmente uma ação coletiva. Os autores alegam que a equipe fundadora já sabia do problema em maio de 2025. A empresa nega e diz que também só ficou sabendo naquele dia, e que já lançou uma correção. A correção saiu, mas nem uma única moeda roubada voltou. Afinal, quem compra uma carteira fria busca segurança de verdade ou apenas conforto psicológico? Comentem: A — continuar usando carteira de hardware depois da correção; B — a confiança acabou, vou transferir tudo de volta para a corretora.
$ETH $SOL
#Coldcard #CarteiraDeHardware
$ETH $SOL
#Coldcard #CarteiraDeHardware
107

·
--
【Notícias do mercado】O mais irônico não é a vulnerabilidade ter ficado oculta por 5 anos: segundo a ação judicial, um engenheiro já havia alertado a Coinkite em maio de 2025. Mesmo assim, em 30 de julho deste ano, atacantes roubaram 594 BTC em 25 minutos, cerca de US$ 38 milhões. As perdas totais teriam ultrapassado US$ 140 milhões. A ação coletiva já chegou a um tribunal de Ontário e abrange toda a linha, do Mk2 ao Q. E o que dói ainda mais: instalar um novo firmware não protege as frases-semente antigas já geradas. Sem substituí-las por novas, a porta continua aberta. Você ainda ousa confiar toda a segurança da sua carteira de hardware à palavra do fabricante?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Fonte: Bitcoin.com News)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Fonte: Bitcoin.com News)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
9
·
--
Encontrei a ação judicial divulgada pelo Tribunal Superior de Justiça de Ontário: a fabricante da Coldcard, Coinkite, e seus cofundadores, Rodolfo Novak e Peter D. Gray, são alvo de uma ação coletiva.
A ação alega que, devido a um erro de compilação, o firmware lançado a partir de março de 2021 passou a usar o gerador de números pseudoaleatórios Yasmarang do MicroPython, o que permitia reproduzir as frases mnemônicas. Alega também que, desde 30 de julho de 2026, invasores exploraram essa vulnerabilidade para roubar criptomoedas: na primeira leva, cerca de 594 BTC foram transferidos em aproximadamente 25 minutos, e as perdas acumuladas ultrapassaram US$ 140 milhões. A ação afirma ainda que os dois fundadores tinham conhecimento da falha, no mais tardar, em maio de 2025. Os autores buscam a certificação da ação coletiva e reivindicam indenizações com base, entre outras normas, na Lei de Proteção ao Consumidor de Ontário.
$BTC #Coldcard #carteira de hardware
52

·
--
Carteiras frias chegam aos tribunais: ação coletiva alega falha nas frases-sementeCarteiras de hardware também chegaram ao Tribunal Superior de Ontário — o que o autor alega é uma «ação coletiva», e o tribunal ainda não se pronunciou.
Petição inicial pública no Tribunal Superior de Ontário (processo n.º CV-26-00018158, emitida eletronicamente por volta de 2026-09-11): o autor Amir Reza Naderi, em representação de uma ação coletiva proposta, processa a Coinkite Inc., fabricante da Coldcard, e os cofundadores Rodolfo Novak e Peter D. Gray. A petição alega que, após uma atualização de firmware em março de 2021, a geração de frases-semente passou a usar o PRNG Yasmarang, não criptográfico, do MicroPython, podendo ser reproduzida offline; que a vulnerabilidade começou a ser explorada em 2026-07-30, com cerca de 594 BTC transferidos nos primeiros 25 minutos (valor estimado na petição em cerca de US$ 38 milhões), e que as perdas alegadas posteriormente ultrapassaram US$ 140 milhões; e que o próprio autor afirma ter perdido cerca de 1,2294 BTC em 6 de agosto. A petição também alega que os réus foram notificados de uma potencial vulnerabilidade pelo menos desde maio de 2025, mas não emitiram avisos adequados. Entre as medidas pedidas estão reparações ao abrigo da legislação de proteção do consumidor e da legislação sobre venda de bens, bem como por negligência e violação de contrato — tudo alegações do autor, ainda sem decisão judicial.
Carteiras frias chegam aos tribunais: ação coletiva alega falha nas frases-semente
Carteiras de hardware também chegaram ao Tribunal Superior de Ontário — o que o autor alega é uma «ação coletiva», e o tribunal ainda não se pronunciou.
Petição inicial pública no Tribunal Superior de Ontário (processo n.º CV-26-00018158, emitida eletronicamente por volta de 2026-09-11): o autor Amir Reza Naderi, em representação de uma ação coletiva proposta, processa a Coinkite Inc., fabricante da Coldcard, e os cofundadores Rodolfo Novak e Peter D. Gray. A petição alega que, após uma atualização de firmware em março de 2021, a geração de frases-semente passou a usar o PRNG Yasmarang, não criptográfico, do MicroPython, podendo ser reproduzida offline; que a vulnerabilidade começou a ser explorada em 2026-07-30, com cerca de 594 BTC transferidos nos primeiros 25 minutos (valor estimado na petição em cerca de US$ 38 milhões), e que as perdas alegadas posteriormente ultrapassaram US$ 140 milhões; e que o próprio autor afirma ter perdido cerca de 1,2294 BTC em 6 de agosto. A petição também alega que os réus foram notificados de uma potencial vulnerabilidade pelo menos desde maio de 2025, mas não emitiram avisos adequados. Entre as medidas pedidas estão reparações ao abrigo da legislação de proteção do consumidor e da legislação sobre venda de bens, bem como por negligência e violação de contrato — tudo alegações do autor, ainda sem decisão judicial.
Petição inicial pública no Tribunal Superior de Ontário (processo n.º CV-26-00018158, emitida eletronicamente por volta de 2026-09-11): o autor Amir Reza Naderi, em representação de uma ação coletiva proposta, processa a Coinkite Inc., fabricante da Coldcard, e os cofundadores Rodolfo Novak e Peter D. Gray. A petição alega que, após uma atualização de firmware em março de 2021, a geração de frases-semente passou a usar o PRNG Yasmarang, não criptográfico, do MicroPython, podendo ser reproduzida offline; que a vulnerabilidade começou a ser explorada em 2026-07-30, com cerca de 594 BTC transferidos nos primeiros 25 minutos (valor estimado na petição em cerca de US$ 38 milhões), e que as perdas alegadas posteriormente ultrapassaram US$ 140 milhões; e que o próprio autor afirma ter perdido cerca de 1,2294 BTC em 6 de agosto. A petição também alega que os réus foram notificados de uma potencial vulnerabilidade pelo menos desde maio de 2025, mas não emitiram avisos adequados. Entre as medidas pedidas estão reparações ao abrigo da legislação de proteção do consumidor e da legislação sobre venda de bens, bem como por negligência e violação de contrato — tudo alegações do autor, ainda sem decisão judicial.
145

📢 Qual carteira física comprar após os casos da Ledger e da Coldcard (outubro de 2026)
Apenas dois incidentes de 2026 — o de um revendedor não oficial da Ledger e o de uma falha de firmware da Coldcard — deixaram mais de US$ 200 milhões em criptomoedas roubadas, segundo a Galaxy Research. Na maioria dos casos do ano, o chip da carteira não foi comprometido: o problema estava em onde se…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
31
·
--
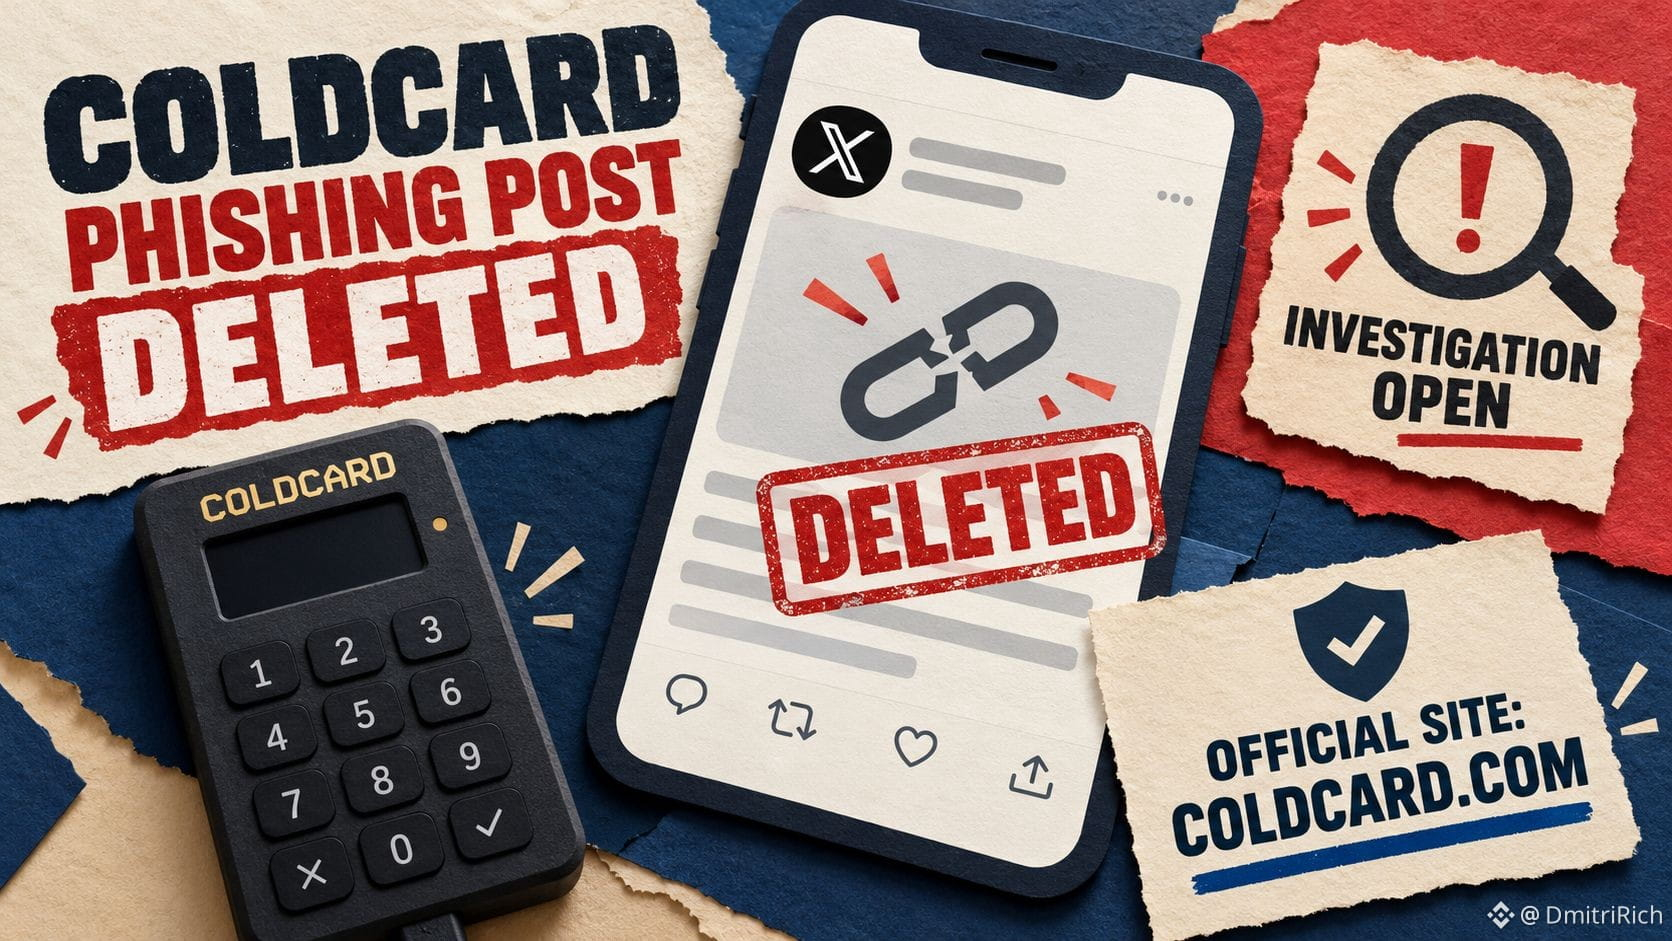
Utilizadores da Coldcard: ignorem o aviso eliminado sobre «firmware crítico» da sua conta oficial no X.
#Coldcard afirma que a ligação era de phishing e que coldcard.com é o seu único site oficial; não há confirmação de qualquer nova falha no firmware ou de perdas.
O incidente com a conta continua sob investigação.
#Coldcard afirma que a ligação era de phishing e que coldcard.com é o seu único site oficial; não há confirmação de qualquer nova falha no firmware ou de perdas.
O incidente com a conta continua sob investigação.
127
🚨 ALERTA BITCOIN: UMA CONTA OFICIAL DIVULGOU UM LINK FRAUDULENTO
Neste 11 de outubro, a COLDCARD, fabricante de carteiras físicas para $BTC, informou que um link fraudulento foi divulgado em sua conta oficial no X.
⚠️ O QUE ACONTECEU?
🔸 A mensagem simulava um alerta urgente de segurança.
🔸 Direcionava para uma página falsa sobre uma suposta migração de fundos.
🔸 A COLDCARD removeu a publicação e está investigando como ela apareceu.
🚨 AS CARTEIRAS FORAM HACKEADAS?
Não há evidências confirmadas de que os dispositivos tenham sido comprometidos nem de perdas financeiras associadas ao link.
🛡️ COMO PROTEGER SEUS FUNDOS
1️⃣ Não acesse links de migração compartilhados em publicações suspeitas.
2️⃣ Nunca digite sua frase de recuperação (palavras que dão acesso aos seus fundos) em uma página da web.
3️⃣ Verifique os alertas acessando diretamente o site do fabricante.
4️⃣ Se você revelou sua frase, considere-a comprometida e transfira os fundos para uma carteira nova e segura.
📌 NOSSA ANÁLISE
Depois da nossa cobertura sobre a Ledger, surge outro risco: o phishing (golpe para roubar dados ou fundos) por meio de canais aparentemente oficiais.
Uma conta legítima não garante que todos os links publicados sejam seguros.
🔎 O QUE ESTAMOS ACOMPANHANDO
🔴 Risco: vítimas confirmadas ou novas publicações fraudulentas.
🟡 Observação: investigação em andamento.
🟢 Melhoria: origem esclarecida e medidas de segurança reforçadas.
⚠️ Não confunda um link fraudulento com um hackeamento confirmado de dispositivos.
📌 ALERTA / SEGURANÇA
#bitcoin #BTC #Coldcard #Segurança
130


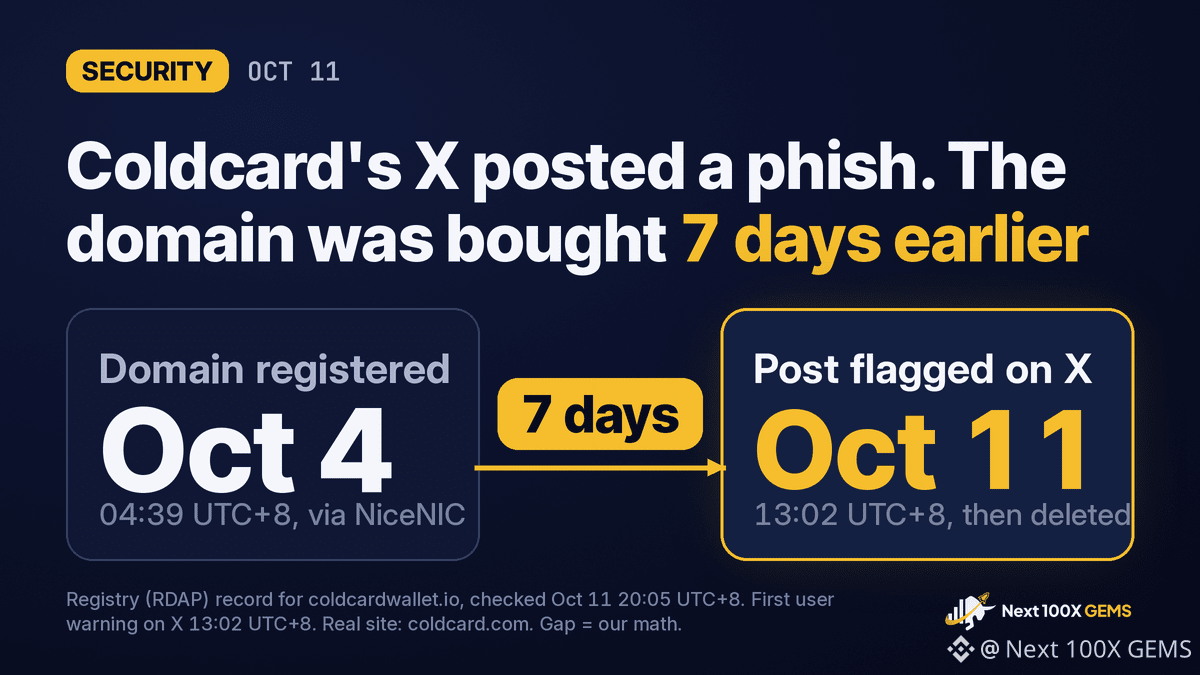
O link de phishing publicado hoje na conta oficial da Coldcard no X usava um domínio registrado 7 dias antes.
Verificamos o registro de coldcardwallet.io. O domínio foi registrado em 4 de outubro, às 04:39 UTC+8, por meio do registrador NiceNIC. Os usuários sinalizaram a publicação pela primeira vez às 13:02 UTC+8 de 11 de outubro, então alguém já tinha o domínio em mãos pelo menos uma semana antes de a publicação ir ao ar.
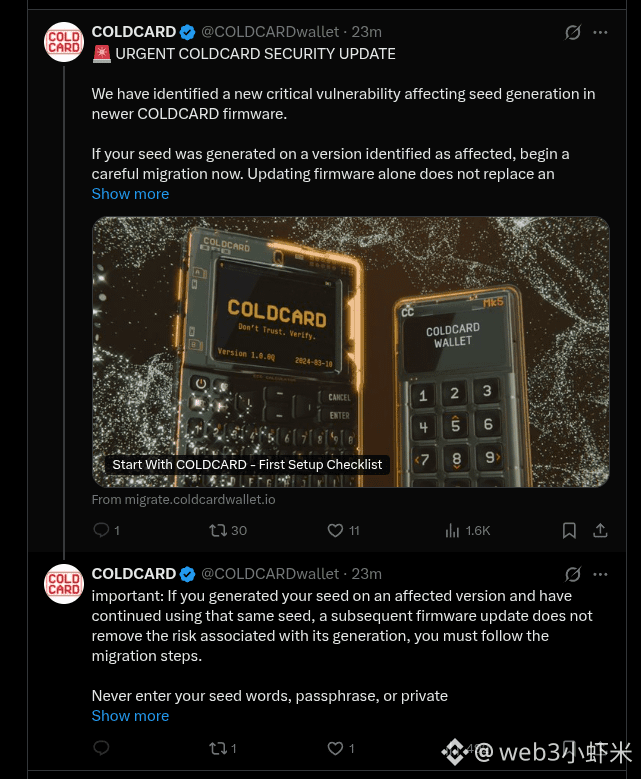
O link levava a migrate.coldcardwallet.io. A orientação verdadeira da Coldcard sobre o bug de seed de julho está em coldcard.com/security/migrate. A página falsa copiou a palavra que os proprietários já esperavam encontrar, e o domínio corresponde ao identificador da conta no X, COLDCARDwallet, em vez do site verdadeiro.
A isca foi escolhida para esse público. Aquele bug de firmware enfraqueceu a geração de seeds, e os atacantes roubaram pelo menos US$ 100 milhões em Bitcoin de 7.300 carteiras, segundo a Galaxy Digital. De fato, os proprietários com seeds afetadas foram orientados a transferir os fundos para uma nova, então “migre agora”, vindo da conta oficial, parecia convincente.
A Coldcard apagou a publicação e diz que não encontrou nenhum login ou sessão correspondente do seu lado. A empresa pediu ao X que investigue o caso.
Uma migração legítima da Coldcard acontece no dispositivo. Um site que pede as palavras da sua seed é o ataque.
$BTC
#Coldcard #Bitcoin
NFA. DYOR.
1
193

·
--
Um link malicioso apareceu na página da Coldcard no X, lembrando-nos de que até empresas focadas na segurança podem ser alvo de ataques.
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
27
·
--
Investigação urgente: carteira Coldcard apura o aparecimento de um link de phishing em sua conta na plataforma X
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82
·
--
Hoje, foi publicada uma postagem de phishing na conta oficial da COLDCARD no X: 🚨 «Atualização de segurança urgente» dizia que havia uma vulnerabilidade na geração da semente do firmware e pressionava os usuários a migrar imediatamente — com um link para migrate.coldcardwallet.io. Depois, a postagem foi apagada.
A empresa confirmou que links de phishing apareceram na conta e foram removidos. Reforçou que o único site oficial é coldcard.com: não clique em links de migração nem digite sua semente.
Se até a conta oficial de uma carteira de hardware pode ser usada para phishing, que novo tipo de engenharia social é esse? Observe com atenção o que há de errado no domínio.
#钓鱼 #COLDCARD #CarteiraDeHardware
127

·
--
Falha no firmware do Coldcard permite roubo de US$ 38M em BTC, com 594 BTC drenados de cerca de 500 carteiras em apenas 25 minutos. Usuários foram urgentemente aconselhados a migrar as seeds agora. A segurança de hardware enfrenta intenso escrutínio hoje. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Falha no firmware do Coldcard permite roubo de US$ 38M em BTC, com 594 BTC drenados de cerca de 500 carteiras em apenas 25 minutos. Usuários foram urgentemente aconselhados a migrar as seeds agora. A segurança de hardware enfrenta intenso escrutínio hoje. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
79

A Coinkite está aconselhando os utilizadores do Coldcard Mk3 a transferirem os fundos após um possível risco de geração de seed. Além disso, especialistas em segurança estão a investigar um enorme esvaziamento de uma carteira de Bitcoin no valor de 38 milhões de dólares.
#CryptoSecurity #Coldcard
A Coinkite está aconselhando os utilizadores do Coldcard Mk3 a transferirem os fundos após um possível risco de geração de seed. Além disso, especialistas em segurança estão a investigar um enorme esvaziamento de uma carteira de Bitcoin no valor de 38 milhões de dólares.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
64
·
--
Coldcard foi roubada em US$ 110 milhões: como o hacker conseguiu isso? Pesquisei por três dias e expliquei toda a cadeiaNos últimos dias, o maior incidente de segurança do mercado cripto foi a vulnerabilidade no gerador de números aleatórios do hardware wallet Coldcard: cerca de 5.000 carteiras e 1.755 BTC foram roubados, com valor superior a US$ 110 milhões.
A maioria das reportagens só diz: "Defeitos na geração de números aleatórios permitem que as frases mnemônicas sejam inferidas". Mas, como quero entender o princípio por trás disso, eu pesquisei bastante material técnico (análise oficial do Block, rastreamento on-chain da Galaxy Research, projetos PoC da comunidade) e desmontei toda a cadeia de ataque. Vou compartilhar com amigos que também têm curiosidade.
【Primeiro, a conclusão mais importante】
O hacker não ficou tentando de forma bruta a frase mnemônica nem adivinhando a chave privada — essas duas opções são espaços de 2^256, então são fisicamente impossíveis. O que ele enumerou foi o estado interno do gerador de números aleatórios (PRNG) que produz a frase mnemônica; esse espaço é apenas 2^32 (cerca de 4,2 bilhões).
Coldcard foi roubada em US$ 110 milhões: como o hacker conseguiu isso? Pesquisei por três dias e expliquei toda a cadeia
Nos últimos dias, o maior incidente de segurança do mercado cripto foi a vulnerabilidade no gerador de números aleatórios do hardware wallet Coldcard: cerca de 5.000 carteiras e 1.755 BTC foram roubados, com valor superior a US$ 110 milhões.
A maioria das reportagens só diz: "Defeitos na geração de números aleatórios permitem que as frases mnemônicas sejam inferidas". Mas, como quero entender o princípio por trás disso, eu pesquisei bastante material técnico (análise oficial do Block, rastreamento on-chain da Galaxy Research, projetos PoC da comunidade) e desmontei toda a cadeia de ataque. Vou compartilhar com amigos que também têm curiosidade.
【Primeiro, a conclusão mais importante】
O hacker não ficou tentando de forma bruta a frase mnemônica nem adivinhando a chave privada — essas duas opções são espaços de 2^256, então são fisicamente impossíveis. O que ele enumerou foi o estado interno do gerador de números aleatórios (PRNG) que produz a frase mnemônica; esse espaço é apenas 2^32 (cerca de 4,2 bilhões).
101

🚨 Relatos sobre exploração de uma vulnerabilidade de segurança em carteiras Coldcard causam grandes prejuízos
Relatos de segurança afirmam que uma falha nas carteiras dos dispositivos Coldcard permitiu que hackers invadissem fundos dos usuários. Empresas de monitoramento de blockchain indicam que as perdas ultrapassaram US$ 130 milhões, levantando dúvidas sobre a segurança do armazenamento offline.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 Fonte: techcrunch.com
10
🚨 Roubo de 140 milhões de dólares em Bitcoin por meio de uma falha em uma carteira Coldcard
Um relatório recente revelou que moedas Bitcoin no valor de 140 milhões de dólares americanos foram roubadas, explorando uma vulnerabilidade de segurança no software da carteira Coldcard para dispositivos. Os roubos foram realizados em três etapas desde julho de 2026, o que indica uma exploração metódica da falha, destacando a importância da vigilância de segurança para usuários de criptomoedas.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 Fonte: news.livedoor.com
11
🚨 Roubos miram carteiras Coldcard em ataques cibernéticos
Carteiras Coldcard, um tipo de carteira fria (Hard Wallets) conhecida por sua segurança, foram alvo de uma série de ataques cibernéticos. Esses ataques afetaram mais de 5200 pessoas, resultando em roubos que ultrapassaram US$ 116 milhões desde quinta-feira passada, levantando dúvidas sobre a segurança de soluções de armazenamento semelhantes.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Fonte: biztoc.com
1
25
·
--
Falha no firmware do Coldcard causa perdas superiores a US$ 70M, com 1.082 BTC drenados de 1.196 carteiras. CZ pede a divisão de fundos; a Coinkite emite correções, mas sementes antigas ainda permanecem em risco. A autogestão foi fortemente abalada hoje. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Falha no firmware do Coldcard causa perdas superiores a US$ 70M, com 1.082 BTC drenados de 1.196 carteiras. CZ pede a divisão de fundos; a Coinkite emite correções, mas sementes antigas ainda permanecem em risco. A autogestão foi fortemente abalada hoje. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#$1.5BInLeveragedCryptoBetsLiquidated
0 visualizações
3 a discutir
2
#KOSPIFalls3.53%BackBelow6000
0 visualizações
19 a discutir
3
#USMidtermElections
93,789 visualizações
1,238 a discutir
4
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
1,347 visualizações
47 a discutir
5
#BinanceWillListPredictPREDICT
16,513 visualizações
471 a discutir
6
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,021 visualizações
56 a discutir
7
#StrategyReports$21BQ3OperatingProfit
997 visualizações
40 a discutir
8
#TwoAddressesHoldingAbout1.28BUSDTFrozen
6,776 visualizações
248 a discutir
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
295 visualizações
14 a discutir
10
#BitcoinDropsBelow$80K
64,949 visualizações
162 a discutir