
#seguridadcripto
seguridadcripto
341,802 visualizações
486 a discutir
Popular
Mais recente
·
--
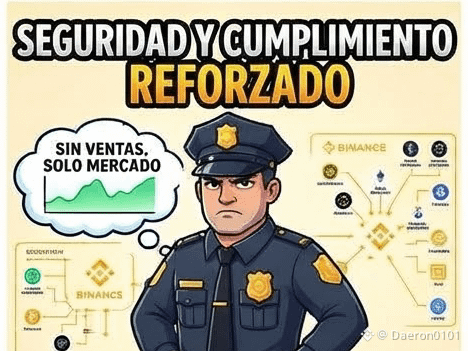
🚨 Binance reforça medidas de segurança e conformidade regulatória
A Binance atualizou seus protocolos internos de segurança para usuários e reforçou suas equipes de compliance para se adaptar às novas regulamentações globais, reafirmando seu compromisso com um ambiente seguro e transparente.
🛡️ Como isso afeta os holders?
É uma ótima notícia para você ficar mais tranquilo. Uma exchange segura e regulamentada protege seus fundos. Para qualquer holder, saber que a plataforma onde você guarda seus ativos investe em segurança e legalidade é fundamental.
Você sente que a Binance é a exchange mais segura do mercado para manter suas criptomoedas protegidas? Comente e vamos aprender juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
{future}(BNBUSDT)
🚨 Binance reforça medidas de segurança e conformidade regulatória
A Binance atualizou seus protocolos internos de segurança para usuários e reforçou suas equipes de compliance para se adaptar às novas regulamentações globais, reafirmando seu compromisso com um ambiente seguro e transparente.
🛡️ Como isso afeta os holders?
É uma ótima notícia para você ficar mais tranquilo. Uma exchange segura e regulamentada protege seus fundos. Para qualquer holder, saber que a plataforma onde você guarda seus ativos investe em segurança e legalidade é fundamental.
Você sente que a Binance é a exchange mais segura do mercado para manter suas criptomoedas protegidas? Comente e vamos aprender juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
A Binance atualizou seus protocolos internos de segurança para usuários e reforçou suas equipes de compliance para se adaptar às novas regulamentações globais, reafirmando seu compromisso com um ambiente seguro e transparente.
🛡️ Como isso afeta os holders?
É uma ótima notícia para você ficar mais tranquilo. Uma exchange segura e regulamentada protege seus fundos. Para qualquer holder, saber que a plataforma onde você guarda seus ativos investe em segurança e legalidade é fundamental.
Você sente que a Binance é a exchange mais segura do mercado para manter suas criptomoedas protegidas? Comente e vamos aprender juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
1
103

·
--
A Binance acaba de recuperar o controle de uma quantia enorme.
A plataforma conseguiu uma ordem judicial para congelar 6,5 bilhões de dólares vinculados ao maior roubo da história das criptomoedas.
O que chama a atenção é que a empresa já havia reposto esses fundos.
Usaram suas próprias reservas e seguros para cobrir os usuários afetados.
É uma medida contundente após um evento tão complexo para a segurança do setor.
O que você acha dessa forma de lidar com os danos?
$BTC $BNB
#Binance #SegurançaCripto
A Binance acaba de recuperar o controle de uma quantia enorme.
A plataforma conseguiu uma ordem judicial para congelar 6,5 bilhões de dólares vinculados ao maior roubo da história das criptomoedas.
O que chama a atenção é que a empresa já havia reposto esses fundos.
Usaram suas próprias reservas e seguros para cobrir os usuários afetados.
É uma medida contundente após um evento tão complexo para a segurança do setor.
O que você acha dessa forma de lidar com os danos?
$BTC $BNB
#Binance #SegurançaCripto
A plataforma conseguiu uma ordem judicial para congelar 6,5 bilhões de dólares vinculados ao maior roubo da história das criptomoedas.
O que chama a atenção é que a empresa já havia reposto esses fundos.
Usaram suas próprias reservas e seguros para cobrir os usuários afetados.
É uma medida contundente após um evento tão complexo para a segurança do setor.
O que você acha dessa forma de lidar com os danos?
$BTC $BNB
#Binance #SegurançaCripto
44
Após o ataque de 29 de outubro, registramos neste 17 de novembro que as carteiras dos agentes maliciosos — atribuídos pelo FBI ao grupo norte-coreano TraderTraitor — movimentaram cerca de 74.880 ETH (≈US$136,8 milhões) e os converteram em Bitcoin por meio da THORChain, sua primeira atividade em duas semanas. Queremos que você tenha o panorama completo: os saldos dos nossos usuários nunca estiveram em risco, já que a grande maioria é mantida em carteiras frias e o incidente foi coberto integralmente com nossas próprias reservas, conforme atesta nossa Prova de Reservas (PoR). Além disso, a colaboração entre autoridades e emissores já conseguiu congelar mais de US$ 2,7 bilhões, com US$ 1,2 bilhão apreendido judicialmente, e seguimos cooperando para rastrear cada movimentação até sua origem. Porque, em um ecossistema onde tudo é visível na blockchain, a melhor defesa é a informação: ative a verificação em duas etapas com um app autenticador (nunca por SMS), transfira para uma carteira fria o que não pretende negociar e configure alertas on-chain. Conte para nós nos comentários: você já aplicou esses três ajustes de segurança ou ainda falta algum? 👇
#SeguridadCripto
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$USDC
{future}(USDCUSDT)
Após o ataque de 29 de outubro, registramos neste 17 de novembro que as carteiras dos agentes maliciosos — atribuídos pelo FBI ao grupo norte-coreano TraderTraitor — movimentaram cerca de 74.880 ETH (≈US$136,8 milhões) e os converteram em Bitcoin por meio da THORChain, sua primeira atividade em duas semanas. Queremos que você tenha o panorama completo: os saldos dos nossos usuários nunca estiveram em risco, já que a grande maioria é mantida em carteiras frias e o incidente foi coberto integralmente com nossas próprias reservas, conforme atesta nossa Prova de Reservas (PoR). Além disso, a colaboração entre autoridades e emissores já conseguiu congelar mais de US$ 2,7 bilhões, com US$ 1,2 bilhão apreendido judicialmente, e seguimos cooperando para rastrear cada movimentação até sua origem. Porque, em um ecossistema onde tudo é visível na blockchain, a melhor defesa é a informação: ative a verificação em duas etapas com um app autenticador (nunca por SMS), transfira para uma carteira fria o que não pretende negociar e configure alertas on-chain. Conte para nós nos comentários: você já aplicou esses três ajustes de segurança ou ainda falta algum? 👇
#SeguridadCripto
$BTC
$ETH
$USDC
#SeguridadCripto
$BTC
$ETH
$USDC
1
169
🚨 ALERTA DO FBI: O hackeamento com IA já é uma realidade e ameaça o ecossistema cripto ⚠️
O FBI acaba de emitir um alerta FLASH sobre o ARTEX, um framework de inteligência artificial agêntica que cibercriminosos estão usando para automatizar ataques em velocidade de máquina.
⚡ O dado crítico: o ARTEX permite passar da identificação de um alvo à obtenção de acesso total em menos de 3 horas. Ele já foi usado para comprometer integrações na nuvem e atacar mais de 2.250 organizações.
📉 Como isso impacta o mercado cripto?
Risco para exchanges e custodiante: um ataque automatizado em menos de 3 horas supera o tempo de reação humana. Plataformas centralizadas (CEX) e custodiante que dependem de provedores externos de nuvem estão na mira.
Roubo em massa de chaves de API e segredos: esses agentes escaneiam repositórios (como o GitHub) em segundos em busca de credenciais expostas. Um descuido de um desenvolvedor DeFi pode significar o esvaziamento de um protocolo antes mesmo do primeiro alarme soar.
Engenharia social e phishing hiper escalável: os atacantes podem comprometer e-mails corporativos legítimos em minutos para lançar campanhas de phishing em massa contra usuários e investidores.
Narrativa de segurança on-chain: esse cenário reforça o valor da autocustódia (carteiras de hardware) e aumenta o interesse em protocolos descentralizados de cibersegurança e identidade digital.
🛡️ Conclusão para investidores: na era dos ciberataques com IA, deixar grandes quantias em plataformas de terceiros implica um risco operacional cada vez maior. Not your keys, not your coins faz mais sentido do que nunca.
👇 Você acha que a indústria cripto está preparada para se defender de ataques impulsionados por IA? Quero saber sua opinião nos comentários.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
🚨 ALERTA DO FBI: O hackeamento com IA já é uma realidade e ameaça o ecossistema cripto ⚠️
O FBI acaba de emitir um alerta FLASH sobre o ARTEX, um framework de inteligência artificial agêntica que cibercriminosos estão usando para automatizar ataques em velocidade de máquina.
⚡ O dado crítico: o ARTEX permite passar da identificação de um alvo à obtenção de acesso total em menos de 3 horas. Ele já foi usado para comprometer integrações na nuvem e atacar mais de 2.250 organizações.
📉 Como isso impacta o mercado cripto?
Risco para exchanges e custodiante: um ataque automatizado em menos de 3 horas supera o tempo de reação humana. Plataformas centralizadas (CEX) e custodiante que dependem de provedores externos de nuvem estão na mira.
Roubo em massa de chaves de API e segredos: esses agentes escaneiam repositórios (como o GitHub) em segundos em busca de credenciais expostas. Um descuido de um desenvolvedor DeFi pode significar o esvaziamento de um protocolo antes mesmo do primeiro alarme soar.
Engenharia social e phishing hiper escalável: os atacantes podem comprometer e-mails corporativos legítimos em minutos para lançar campanhas de phishing em massa contra usuários e investidores.
Narrativa de segurança on-chain: esse cenário reforça o valor da autocustódia (carteiras de hardware) e aumenta o interesse em protocolos descentralizados de cibersegurança e identidade digital.
🛡️ Conclusão para investidores: na era dos ciberataques com IA, deixar grandes quantias em plataformas de terceiros implica um risco operacional cada vez maior. Not your keys, not your coins faz mais sentido do que nunca.
👇 Você acha que a indústria cripto está preparada para se defender de ataques impulsionados por IA? Quero saber sua opinião nos comentários.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
O FBI acaba de emitir um alerta FLASH sobre o ARTEX, um framework de inteligência artificial agêntica que cibercriminosos estão usando para automatizar ataques em velocidade de máquina.
⚡ O dado crítico: o ARTEX permite passar da identificação de um alvo à obtenção de acesso total em menos de 3 horas. Ele já foi usado para comprometer integrações na nuvem e atacar mais de 2.250 organizações.
📉 Como isso impacta o mercado cripto?
Risco para exchanges e custodiante: um ataque automatizado em menos de 3 horas supera o tempo de reação humana. Plataformas centralizadas (CEX) e custodiante que dependem de provedores externos de nuvem estão na mira.
Roubo em massa de chaves de API e segredos: esses agentes escaneiam repositórios (como o GitHub) em segundos em busca de credenciais expostas. Um descuido de um desenvolvedor DeFi pode significar o esvaziamento de um protocolo antes mesmo do primeiro alarme soar.
Engenharia social e phishing hiper escalável: os atacantes podem comprometer e-mails corporativos legítimos em minutos para lançar campanhas de phishing em massa contra usuários e investidores.
Narrativa de segurança on-chain: esse cenário reforça o valor da autocustódia (carteiras de hardware) e aumenta o interesse em protocolos descentralizados de cibersegurança e identidade digital.
🛡️ Conclusão para investidores: na era dos ciberataques com IA, deixar grandes quantias em plataformas de terceiros implica um risco operacional cada vez maior. Not your keys, not your coins faz mais sentido do que nunca.
👇 Você acha que a indústria cripto está preparada para se defender de ataques impulsionados por IA? Quero saber sua opinião nos comentários.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
1
50
·
--
🚨 Multisig hackeada? Roubam US$ 6,45 milhões de uma Safe Wallet — e não foi por um erro de código 💸
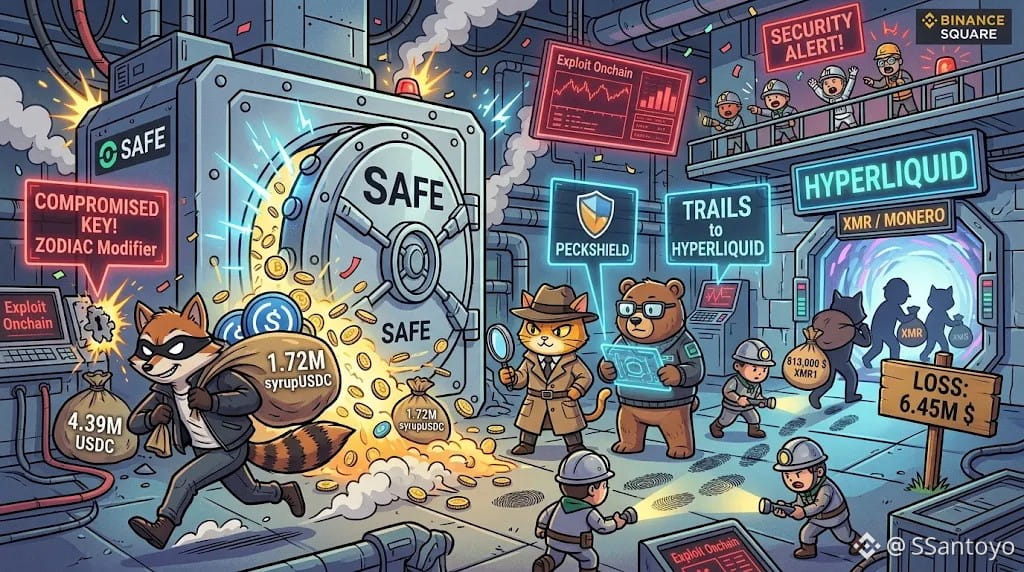
Nesta segunda-feira, cerca de 6,45 milhões de dólares foram roubados de uma carteira Safe. Mas atenção: não foi um “exploit” nem uma falha no contrato inteligente, e sim o velho fator humano.
Como conseguiram? Ao que tudo indica, o atacante comprometeu a chave privada de um antigo membro que tinha permissões no “Zodiac Roles” (o módulo que define quem pode fazer o quê dentro da carteira).
Com esse acesso, o invasor simplesmente autorizou uma transação para transferir, de uma só vez, 4,39 milhões de USDC e 1,72 milhão de syrupUSDC. Não houve invasão do código: os contratos funcionaram perfeitamente, mas o hacker usou uma chave válida e com permissões que facilitaram a saída do dinheiro sem levantar suspeitas.
🕵️♂️ O rastro dos fundos: PeckShield e Bitquery rastrearam os fundos diretamente até a Hyperliquid, onde o hacker usou cerca de US$ 813.000 para comprar tokens de Monero (US$ XMR) e tentar apagar seus rastros.
Isso nos lembra que nem a melhor carteira multisig do mundo é infalível se você negligenciar o gerenciamento das suas chaves e deixar permissões antigas ativas. O elo mais fraco sempre é o dono da chave.
Como você gerencia suas permissões e sua segurança na Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
{future}(SYRUPUSDT)
🚨 Multisig hackeada? Roubam US$ 6,45 milhões de uma Safe Wallet — e não foi por um erro de código 💸
Nesta segunda-feira, cerca de 6,45 milhões de dólares foram roubados de uma carteira Safe. Mas atenção: não foi um “exploit” nem uma falha no contrato inteligente, e sim o velho fator humano.
Como conseguiram? Ao que tudo indica, o atacante comprometeu a chave privada de um antigo membro que tinha permissões no “Zodiac Roles” (o módulo que define quem pode fazer o quê dentro da carteira).
Com esse acesso, o invasor simplesmente autorizou uma transação para transferir, de uma só vez, 4,39 milhões de USDC e 1,72 milhão de syrupUSDC. Não houve invasão do código: os contratos funcionaram perfeitamente, mas o hacker usou uma chave válida e com permissões que facilitaram a saída do dinheiro sem levantar suspeitas.
🕵️♂️ O rastro dos fundos: PeckShield e Bitquery rastrearam os fundos diretamente até a Hyperliquid, onde o hacker usou cerca de US$ 813.000 para comprar tokens de Monero (US$ XMR) e tentar apagar seus rastros.
Isso nos lembra que nem a melhor carteira multisig do mundo é infalível se você negligenciar o gerenciamento das suas chaves e deixar permissões antigas ativas. O elo mais fraco sempre é o dono da chave.
Como você gerencia suas permissões e sua segurança na Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Nesta segunda-feira, cerca de 6,45 milhões de dólares foram roubados de uma carteira Safe. Mas atenção: não foi um “exploit” nem uma falha no contrato inteligente, e sim o velho fator humano.
Como conseguiram? Ao que tudo indica, o atacante comprometeu a chave privada de um antigo membro que tinha permissões no “Zodiac Roles” (o módulo que define quem pode fazer o quê dentro da carteira).
Com esse acesso, o invasor simplesmente autorizou uma transação para transferir, de uma só vez, 4,39 milhões de USDC e 1,72 milhão de syrupUSDC. Não houve invasão do código: os contratos funcionaram perfeitamente, mas o hacker usou uma chave válida e com permissões que facilitaram a saída do dinheiro sem levantar suspeitas.
🕵️♂️ O rastro dos fundos: PeckShield e Bitquery rastrearam os fundos diretamente até a Hyperliquid, onde o hacker usou cerca de US$ 813.000 para comprar tokens de Monero (US$ XMR) e tentar apagar seus rastros.
Isso nos lembra que nem a melhor carteira multisig do mundo é infalível se você negligenciar o gerenciamento das suas chaves e deixar permissões antigas ativas. O elo mais fraco sempre é o dono da chave.
Como você gerencia suas permissões e sua segurança na Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
3
1.9k

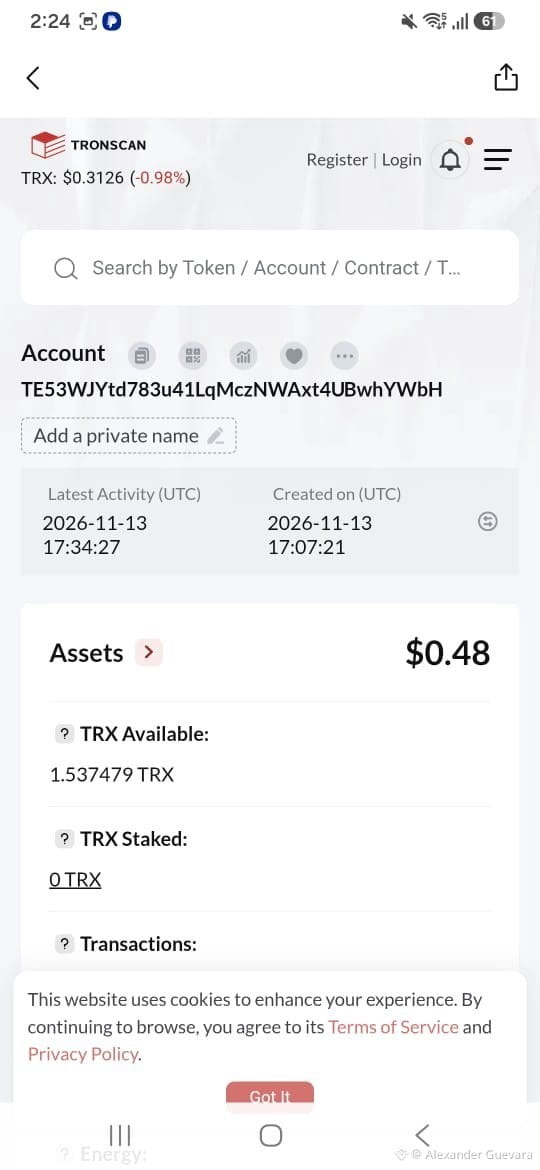
Golpistas estão enviando tokens falsos chamados QSDT (por valores acima de $1000) para carteiras como MetaMask para enganar você em operações P2P ou pagamentos por produtos/serviços.
O truque é simples: o saldo aparece na sua carteira, mas o token vale $0.
Se você liberar seus fundos sem verificar, perderá seu dinheiro.
🛡️ Regra de ouro: Não confie, verifique. Antes de liberar, confira sempre o nome exato do token (USDT, não QSDT), seu contrato e se ele tem capitalização de mercado real. Não deixe que enganem você!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
Golpistas estão enviando tokens falsos chamados QSDT (por valores acima de $1000) para carteiras como MetaMask para enganar você em operações P2P ou pagamentos por produtos/serviços.
O truque é simples: o saldo aparece na sua carteira, mas o token vale $0.
Se você liberar seus fundos sem verificar, perderá seu dinheiro.
🛡️ Regra de ouro: Não confie, verifique. Antes de liberar, confira sempre o nome exato do token (USDT, não QSDT), seu contrato e se ele tem capitalização de mercado real. Não deixe que enganem você!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
O truque é simples: o saldo aparece na sua carteira, mas o token vale $0.
Se você liberar seus fundos sem verificar, perderá seu dinheiro.
🛡️ Regra de ouro: Não confie, verifique. Antes de liberar, confira sempre o nome exato do token (USDT, não QSDT), seu contrato e se ele tem capitalização de mercado real. Não deixe que enganem você!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
Alexander Guevara
·
--
ALERTA DE GOLPE: CRIARAM O TOKEN QSDT PARA TENTAR TE ENGANAR NO P2P 🚨🚨🚨
Vou explicar como funciona para evitar que você caia na armadilha:
⭐ Enviam mais de 1000 $ nesse token pelo Metamask, mas é um token sem valor.
⭐ Quando você recebe os fundos, o valor aparece no seu saldo. Se você liberar só de olhar o saldo, é aí que o golpe acontece.
⭐ Se você conferir tudo com atenção antes de liberar, vai perceber o nome do token (QSDT), que a capitalização de mercado é zero e que, neste caso, o contrato tinha sido criado apenas ontem.
Por causa de coisas como essa, a educação é fundamental. Existem ferramentas para detectar golpes, mas é preciso ter conhecimento para identificá-los.
NÃO CONFIE, VERIFIQUE. É sempre importante conferir antes de liberar (regra de ouro no P2P). Esse golpe também pode acontecer fora do P2P, caso queiram pagar por algum produto ou serviço.
#DEX #decentralization #USDT #P2P #P2PScam $USDT $BTC
Vou explicar como funciona para evitar que você caia na armadilha:
⭐ Enviam mais de 1000 $ nesse token pelo Metamask, mas é um token sem valor.
⭐ Quando você recebe os fundos, o valor aparece no seu saldo. Se você liberar só de olhar o saldo, é aí que o golpe acontece.
⭐ Se você conferir tudo com atenção antes de liberar, vai perceber o nome do token (QSDT), que a capitalização de mercado é zero e que, neste caso, o contrato tinha sido criado apenas ontem.
Por causa de coisas como essa, a educação é fundamental. Existem ferramentas para detectar golpes, mas é preciso ter conhecimento para identificá-los.
NÃO CONFIE, VERIFIQUE. É sempre importante conferir antes de liberar (regra de ouro no P2P). Esse golpe também pode acontecer fora do P2P, caso queiram pagar por algum produto ou serviço.
#DEX #decentralization #USDT #P2P #P2PScam $USDT $BTC
63
·
--
Em Baixa
Ultimamente tenho pensado em algo: será que realmente sabemos onde estamos guardando nossas criptomoedas? 🤔
Quando começamos nesse mundo, normalmente compramos BTC, ETH ou outras moedas e as deixamos na Binance. É prático, principalmente se fazemos Trading Spot.
Mas também existem as carteiras próprias, nas quais temos o controle das chaves.
A diferença é importante:
- Na Binance, a plataforma é responsável pela custódia.
- Em uma carteira própria, somos responsáveis por proteger as chaves e a frase de recuperação.
Nenhuma opção está livre de riscos. O importante é entender como cada uma funciona antes de movimentar nosso dinheiro.
Acredito que não basta aprender a comprar e vender. Também é preciso aprender a cuidar do que temos.
Tenho uma pergunta para quem está nesse mundo:
Vocês deixam suas criptomoedas na Binance ou preferem mantê-las em uma carteira própria?
Tenho interesse em conhecer as experiências de vocês. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
Ultimamente tenho pensado em algo: será que realmente sabemos onde estamos guardando nossas criptomoedas? 🤔
Quando começamos nesse mundo, normalmente compramos BTC, ETH ou outras moedas e as deixamos na Binance. É prático, principalmente se fazemos Trading Spot.
Mas também existem as carteiras próprias, nas quais temos o controle das chaves.
A diferença é importante:
- Na Binance, a plataforma é responsável pela custódia.
- Em uma carteira própria, somos responsáveis por proteger as chaves e a frase de recuperação.
Nenhuma opção está livre de riscos. O importante é entender como cada uma funciona antes de movimentar nosso dinheiro.
Acredito que não basta aprender a comprar e vender. Também é preciso aprender a cuidar do que temos.
Tenho uma pergunta para quem está nesse mundo:
Vocês deixam suas criptomoedas na Binance ou preferem mantê-las em uma carteira própria?
Tenho interesse em conhecer as experiências de vocês. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
Quando começamos nesse mundo, normalmente compramos BTC, ETH ou outras moedas e as deixamos na Binance. É prático, principalmente se fazemos Trading Spot.
Mas também existem as carteiras próprias, nas quais temos o controle das chaves.
A diferença é importante:
- Na Binance, a plataforma é responsável pela custódia.
- Em uma carteira própria, somos responsáveis por proteger as chaves e a frase de recuperação.
Nenhuma opção está livre de riscos. O importante é entender como cada uma funciona antes de movimentar nosso dinheiro.
Acredito que não basta aprender a comprar e vender. Também é preciso aprender a cuidar do que temos.
Tenho uma pergunta para quem está nesse mundo:
Vocês deixam suas criptomoedas na Binance ou preferem mantê-las em uma carteira própria?
Tenho interesse em conhecer as experiências de vocês. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
174
Artigo
🔐 Antes de movimentar seu primeiro dólar na Binance, configure estas medidas de segurança.Acabou de criar sua conta na Binance ou está pensando em começar?
- Então há algo que você precisa saber:
não basta aprender a comprar e vender criptomoedas; você também precisa aprender a proteger sua conta.
Hoje vou compartilhar 5 medidas fundamentais para começar com segurança. 👇
1️⃣ Verifique sua identidade (KYC)
Faça a verificação de identidade pelo aplicativo oficial da Binance. Siga as instruções para validar seus documentos e seu rosto. Isso ajuda a proteger sua conta e habilitar os recursos correspondentes.
🔐 Antes de movimentar seu primeiro dólar na Binance, configure estas medidas de segurança.
Acabou de criar sua conta na Binance ou está pensando em começar?
- Então há algo que você precisa saber:
não basta aprender a comprar e vender criptomoedas; você também precisa aprender a proteger sua conta.
Hoje vou compartilhar 5 medidas fundamentais para começar com segurança. 👇
1️⃣ Verifique sua identidade (KYC)
Faça a verificação de identidade pelo aplicativo oficial da Binance. Siga as instruções para validar seus documentos e seu rosto. Isso ajuda a proteger sua conta e habilitar os recursos correspondentes.
- Então há algo que você precisa saber:
não basta aprender a comprar e vender criptomoedas; você também precisa aprender a proteger sua conta.
Hoje vou compartilhar 5 medidas fundamentais para começar com segurança. 👇
1️⃣ Verifique sua identidade (KYC)
Faça a verificação de identidade pelo aplicativo oficial da Binance. Siga as instruções para validar seus documentos e seu rosto. Isso ajuda a proteger sua conta e habilitar os recursos correspondentes.
166
·
--
🔒 Compromisso contínuo com a segurança e a conformidade
A Binance reafirma seu compromisso inabalável com a segurança dos usuários e o rigoroso cumprimento das normas em nível global. Em um ambiente digital em constante evolução, a plataforma implementa continuamente medidas proativas para proteger os ativos e as informações da comunidade.
Isso inclui a atualização regular dos protocolos de segurança, a colaboração com as autoridades reguladoras para estabelecer estruturas claras e o investimento em tecnologias avançadas de monitoramento. Para a Binance, a transparência e a confiança são pilares fundamentais para o desenvolvimento sustentável do ecossistema cripto.
Quais medidas de segurança você considera mais importantes para proteger seus ativos digitais e qual aspecto da conformidade regulatória você acredita ser crucial para a adoção em massa?
Comente e vamos aprender juntos 👇
$BNB
#SeguridadCripto #BinanceSquare
{future}(BNBUSDT)
🔒 Compromisso contínuo com a segurança e a conformidade
A Binance reafirma seu compromisso inabalável com a segurança dos usuários e o rigoroso cumprimento das normas em nível global. Em um ambiente digital em constante evolução, a plataforma implementa continuamente medidas proativas para proteger os ativos e as informações da comunidade.
Isso inclui a atualização regular dos protocolos de segurança, a colaboração com as autoridades reguladoras para estabelecer estruturas claras e o investimento em tecnologias avançadas de monitoramento. Para a Binance, a transparência e a confiança são pilares fundamentais para o desenvolvimento sustentável do ecossistema cripto.
Quais medidas de segurança você considera mais importantes para proteger seus ativos digitais e qual aspecto da conformidade regulatória você acredita ser crucial para a adoção em massa?
Comente e vamos aprender juntos 👇
$BNB
#SeguridadCripto #BinanceSquare
A Binance reafirma seu compromisso inabalável com a segurança dos usuários e o rigoroso cumprimento das normas em nível global. Em um ambiente digital em constante evolução, a plataforma implementa continuamente medidas proativas para proteger os ativos e as informações da comunidade.
Isso inclui a atualização regular dos protocolos de segurança, a colaboração com as autoridades reguladoras para estabelecer estruturas claras e o investimento em tecnologias avançadas de monitoramento. Para a Binance, a transparência e a confiança são pilares fundamentais para o desenvolvimento sustentável do ecossistema cripto.
Quais medidas de segurança você considera mais importantes para proteger seus ativos digitais e qual aspecto da conformidade regulatória você acredita ser crucial para a adoção em massa?
Comente e vamos aprender juntos 👇
$BNB
#SeguridadCripto #BinanceSquare
1
37
·
--
Houve um vazamento sério na Gnosis Pay.
Os números dos cartões, endereços residenciais e carteiras de criptomoedas foram expostos.
Um usuário comentou que seus dados pessoais agora estão diretamente vinculados às suas carteiras.
Isso aumenta muito o risco de golpes direcionados contra as pessoas afetadas.
É um alerta contundente sobre a segurança dos nossos dados pessoais.
Que medidas você toma para proteger suas informações privadas?
#GnosisPay #SeguridadCripto $BTC
Houve um vazamento sério na Gnosis Pay.
Os números dos cartões, endereços residenciais e carteiras de criptomoedas foram expostos.
Um usuário comentou que seus dados pessoais agora estão diretamente vinculados às suas carteiras.
Isso aumenta muito o risco de golpes direcionados contra as pessoas afetadas.
É um alerta contundente sobre a segurança dos nossos dados pessoais.
Que medidas você toma para proteger suas informações privadas?
#GnosisPay #SeguridadCripto $BTC
Os números dos cartões, endereços residenciais e carteiras de criptomoedas foram expostos.
Um usuário comentou que seus dados pessoais agora estão diretamente vinculados às suas carteiras.
Isso aumenta muito o risco de golpes direcionados contra as pessoas afetadas.
É um alerta contundente sobre a segurança dos nossos dados pessoais.
Que medidas você toma para proteger suas informações privadas?
#GnosisPay #SeguridadCripto $BTC
82
·
--
Em Baixa
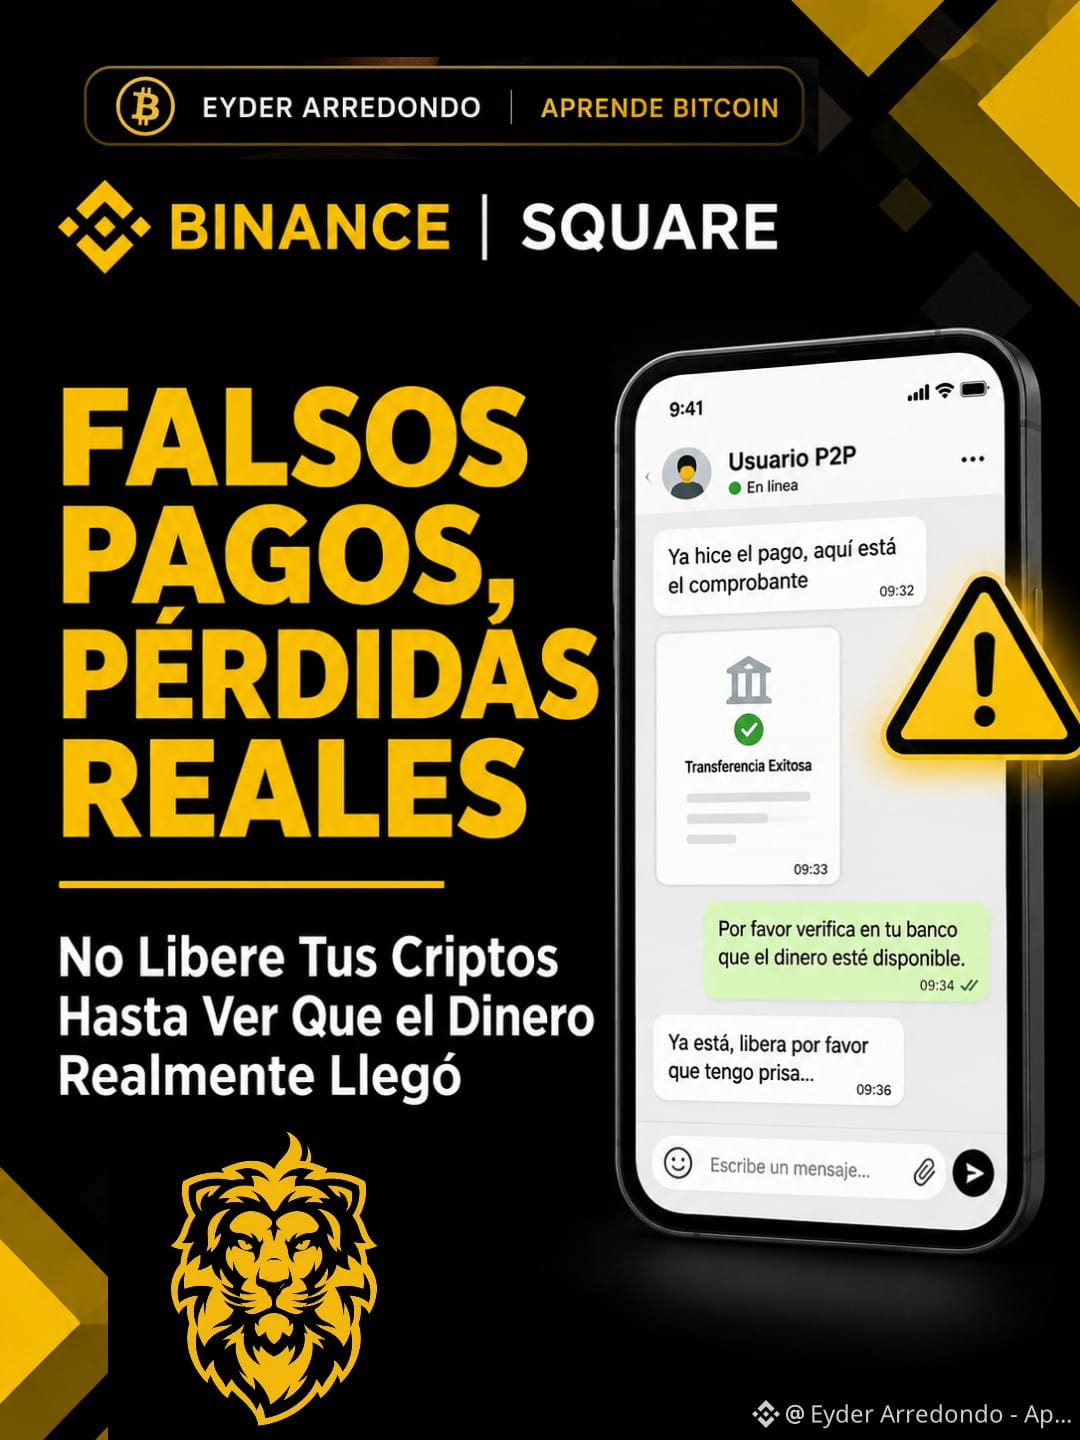
🚨 Um dos golpes mais comuns no comércio P2P consiste em tentar convencer o vendedor de que o pagamento já foi realizado, quando, na verdade, o dinheiro nunca chegou à sua conta.
Como fazem isso? Utilizam comprovantes falsos, capturas de tela manipuladas ou mensagens que simulam transferências bem-sucedidas.
Para evitar cair nesse golpe, tenha estas recomendações em mente:
🔸 1. Não confie em capturas de tela.
Um comprovante não prova que você recebeu o dinheiro.
🔸 2. Verifique diretamente no seu banco.
Acesse o aplicativo do seu banco e confirme se o dinheiro aparece como recebido e disponível.
🔸 3. Não libere suas criptomoedas sob pressão.
Se o comprador insistir para que você libere rapidamente, mantenha a calma e verifique primeiro.
🔸 4. Confira o nome do titular.
O titular da conta da qual você recebe o pagamento deve ser o mesmo nome verificado da contraparte na Binance.
🔸 5. Mantenha a comunicação dentro da Binance.
Não aceite acordos externos nem siga instruções de desconhecidos pelo WhatsApp ou Telegram.
🔸 6. Não cancele uma ordem a pedido do comprador se ele já tiver enviado o pagamento.
Primeiro, verifique a situação e use o procedimento de apelação da Binance, quando aplicável.
🔸 7. Em caso de qualquer irregularidade, interrompa a operação.
Guarde as provas e entre em contato com o suporte oficial da Binance pelos canais da plataforma.
DYOR.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
🚨 Um dos golpes mais comuns no comércio P2P consiste em tentar convencer o vendedor de que o pagamento já foi realizado, quando, na verdade, o dinheiro nunca chegou à sua conta.
Como fazem isso? Utilizam comprovantes falsos, capturas de tela manipuladas ou mensagens que simulam transferências bem-sucedidas.
Para evitar cair nesse golpe, tenha estas recomendações em mente:
🔸 1. Não confie em capturas de tela.
Um comprovante não prova que você recebeu o dinheiro.
🔸 2. Verifique diretamente no seu banco.
Acesse o aplicativo do seu banco e confirme se o dinheiro aparece como recebido e disponível.
🔸 3. Não libere suas criptomoedas sob pressão.
Se o comprador insistir para que você libere rapidamente, mantenha a calma e verifique primeiro.
🔸 4. Confira o nome do titular.
O titular da conta da qual você recebe o pagamento deve ser o mesmo nome verificado da contraparte na Binance.
🔸 5. Mantenha a comunicação dentro da Binance.
Não aceite acordos externos nem siga instruções de desconhecidos pelo WhatsApp ou Telegram.
🔸 6. Não cancele uma ordem a pedido do comprador se ele já tiver enviado o pagamento.
Primeiro, verifique a situação e use o procedimento de apelação da Binance, quando aplicável.
🔸 7. Em caso de qualquer irregularidade, interrompa a operação.
Guarde as provas e entre em contato com o suporte oficial da Binance pelos canais da plataforma.
DYOR.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
Como fazem isso? Utilizam comprovantes falsos, capturas de tela manipuladas ou mensagens que simulam transferências bem-sucedidas.
Para evitar cair nesse golpe, tenha estas recomendações em mente:
🔸 1. Não confie em capturas de tela.
Um comprovante não prova que você recebeu o dinheiro.
🔸 2. Verifique diretamente no seu banco.
Acesse o aplicativo do seu banco e confirme se o dinheiro aparece como recebido e disponível.
🔸 3. Não libere suas criptomoedas sob pressão.
Se o comprador insistir para que você libere rapidamente, mantenha a calma e verifique primeiro.
🔸 4. Confira o nome do titular.
O titular da conta da qual você recebe o pagamento deve ser o mesmo nome verificado da contraparte na Binance.
🔸 5. Mantenha a comunicação dentro da Binance.
Não aceite acordos externos nem siga instruções de desconhecidos pelo WhatsApp ou Telegram.
🔸 6. Não cancele uma ordem a pedido do comprador se ele já tiver enviado o pagamento.
Primeiro, verifique a situação e use o procedimento de apelação da Binance, quando aplicável.
🔸 7. Em caso de qualquer irregularidade, interrompa a operação.
Guarde as provas e entre em contato com o suporte oficial da Binance pelos canais da plataforma.
DYOR.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
2
3
2.7k


·
--
O fornecedor de cartões cripto Gnosis Pay informou que hackers acessaram dados de clientes.
Segundo o Decrypt, o ataque pode ter ocorrido no início deste mês.
Os traders devem estar atentos a esse incidente, pois ele pode afetar a confiança nos serviços de pagamento em criptomoedas, o que pode ter um impacto indireto no volume de transações.
O ataque à Gnosis Pay pode indicar que alguns fornecedores de serviços de pagamento cripto não são suficientemente seguros, o que pode afetar o comércio on-line de criptomoedas.
Você acredita que esse incidente aumentará a conscientização sobre a segurança dos serviços de pagamento cripto entre traders e usuários?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
O fornecedor de cartões cripto Gnosis Pay informou que hackers acessaram dados de clientes.
Segundo o Decrypt, o ataque pode ter ocorrido no início deste mês.
Os traders devem estar atentos a esse incidente, pois ele pode afetar a confiança nos serviços de pagamento em criptomoedas, o que pode ter um impacto indireto no volume de transações.
O ataque à Gnosis Pay pode indicar que alguns fornecedores de serviços de pagamento cripto não são suficientemente seguros, o que pode afetar o comércio on-line de criptomoedas.
Você acredita que esse incidente aumentará a conscientização sobre a segurança dos serviços de pagamento cripto entre traders e usuários?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
Segundo o Decrypt, o ataque pode ter ocorrido no início deste mês.
Os traders devem estar atentos a esse incidente, pois ele pode afetar a confiança nos serviços de pagamento em criptomoedas, o que pode ter um impacto indireto no volume de transações.
O ataque à Gnosis Pay pode indicar que alguns fornecedores de serviços de pagamento cripto não são suficientemente seguros, o que pode afetar o comércio on-line de criptomoedas.
Você acredita que esse incidente aumentará a conscientização sobre a segurança dos serviços de pagamento cripto entre traders e usuários?
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
163
·
--
Talvez este post não seja o melhor de todos, mas, se eu puder ajudar a evitar que um pai ou uma mãe de família, que só está tentando ganhar alguns dólares ou proteger parte de suas economias com criptomoedas criando endereços fora da Binance, seja vítima de um golpe...
Interagindo em várias plataformas relacionadas a criptomoedas, tenho visto o surgimento de agentes mal-intencionados — basicamente, golpistas — que incentivam as pessoas a gerar suas chaves privadas ou frases-semente usando ferramentas e links baseados na web.
Para disfarçar suas intenções, tentam confundir o leitor com terminologia complexa, fazendo parecer que seus algoritmos na web são o que há de mais avançado em segurança.
Não caiam nessa armadilha.
A realidade técnica: gerar uma semente em um navegador da web é um risco enorme. Os navegadores estão expostos a malware, leitura da área de transferência, extensões maliciosas etc. Até mesmo o truque de “desconectar-se da internet” não funciona; os scripts podem salvar os dados localmente no cache e transmiti-los ao invasor assim que a máquina recuperar a conexão.
Minha imparcialidade e suas únicas 3 opções seguras:
Esclareço que não tenho patrocinadores nem interesse comercial em vender nenhuma marca de carteira fria (Cold Wallet) para vocês.
Meu único objetivo como desenvolvedor e ser humano empático é proteger aqueles que estão se aventurando agora neste mundo maravilhoso. Se você quer proteger seus fundos, há apenas três caminhos legítimos:
1️⃣ Carteiras frias (Cold Wallets): O padrão-ouro do setor para gerar e isolar suas chaves completamente fora da internet.
2️⃣ Software de código aberto auditado: Se uma carteira fria for cara na sua região, use clientes nativos e testados (como Bitcoin Core ou Electrum) em uma máquina 100% desconectada.
3️⃣ Soberania absoluta: Para programadores avançados, escrever seu próprio script local, calculando a matemática a partir de entropia física real.
Não confie a base da sua segurança a uma página da web de terceiros!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
Talvez este post não seja o melhor de todos, mas, se eu puder ajudar a evitar que um pai ou uma mãe de família, que só está tentando ganhar alguns dólares ou proteger parte de suas economias com criptomoedas criando endereços fora da Binance, seja vítima de um golpe...
Interagindo em várias plataformas relacionadas a criptomoedas, tenho visto o surgimento de agentes mal-intencionados — basicamente, golpistas — que incentivam as pessoas a gerar suas chaves privadas ou frases-semente usando ferramentas e links baseados na web.
Para disfarçar suas intenções, tentam confundir o leitor com terminologia complexa, fazendo parecer que seus algoritmos na web são o que há de mais avançado em segurança.
Não caiam nessa armadilha.
A realidade técnica: gerar uma semente em um navegador da web é um risco enorme. Os navegadores estão expostos a malware, leitura da área de transferência, extensões maliciosas etc. Até mesmo o truque de “desconectar-se da internet” não funciona; os scripts podem salvar os dados localmente no cache e transmiti-los ao invasor assim que a máquina recuperar a conexão.
Minha imparcialidade e suas únicas 3 opções seguras:
Esclareço que não tenho patrocinadores nem interesse comercial em vender nenhuma marca de carteira fria (Cold Wallet) para vocês.
Meu único objetivo como desenvolvedor e ser humano empático é proteger aqueles que estão se aventurando agora neste mundo maravilhoso. Se você quer proteger seus fundos, há apenas três caminhos legítimos:
1️⃣ Carteiras frias (Cold Wallets): O padrão-ouro do setor para gerar e isolar suas chaves completamente fora da internet.
2️⃣ Software de código aberto auditado: Se uma carteira fria for cara na sua região, use clientes nativos e testados (como Bitcoin Core ou Electrum) em uma máquina 100% desconectada.
3️⃣ Soberania absoluta: Para programadores avançados, escrever seu próprio script local, calculando a matemática a partir de entropia física real.
Não confie a base da sua segurança a uma página da web de terceiros!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
Interagindo em várias plataformas relacionadas a criptomoedas, tenho visto o surgimento de agentes mal-intencionados — basicamente, golpistas — que incentivam as pessoas a gerar suas chaves privadas ou frases-semente usando ferramentas e links baseados na web.
Para disfarçar suas intenções, tentam confundir o leitor com terminologia complexa, fazendo parecer que seus algoritmos na web são o que há de mais avançado em segurança.
Não caiam nessa armadilha.
A realidade técnica: gerar uma semente em um navegador da web é um risco enorme. Os navegadores estão expostos a malware, leitura da área de transferência, extensões maliciosas etc. Até mesmo o truque de “desconectar-se da internet” não funciona; os scripts podem salvar os dados localmente no cache e transmiti-los ao invasor assim que a máquina recuperar a conexão.
Minha imparcialidade e suas únicas 3 opções seguras:
Esclareço que não tenho patrocinadores nem interesse comercial em vender nenhuma marca de carteira fria (Cold Wallet) para vocês.
Meu único objetivo como desenvolvedor e ser humano empático é proteger aqueles que estão se aventurando agora neste mundo maravilhoso. Se você quer proteger seus fundos, há apenas três caminhos legítimos:
1️⃣ Carteiras frias (Cold Wallets): O padrão-ouro do setor para gerar e isolar suas chaves completamente fora da internet.
2️⃣ Software de código aberto auditado: Se uma carteira fria for cara na sua região, use clientes nativos e testados (como Bitcoin Core ou Electrum) em uma máquina 100% desconectada.
3️⃣ Soberania absoluta: Para programadores avançados, escrever seu próprio script local, calculando a matemática a partir de entropia física real.
Não confie a base da sua segurança a uma página da web de terceiros!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
94
O que aconteceu e como conseguiram hackear a Binance?
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
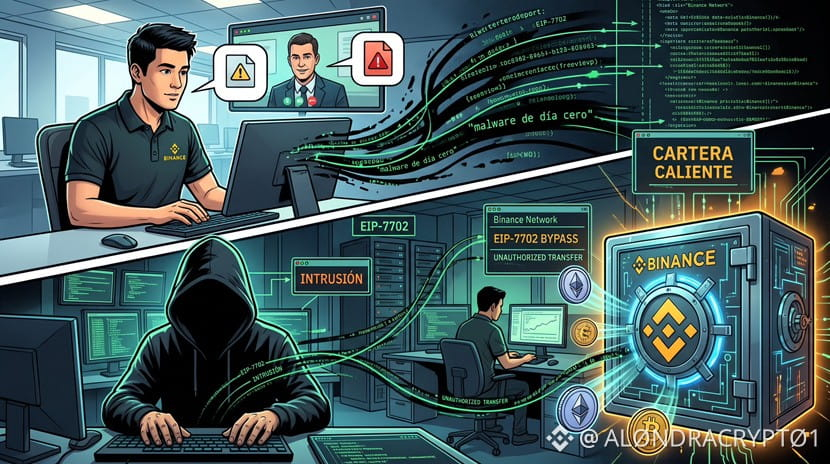
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
{future}(BNBUSDT)
O que aconteceu e como conseguiram hackear a Binance?
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
1
3
3.8k
🚨 Estão oferecendo acelerar um saque da Binance em troca de dinheiro? CUIDADO.
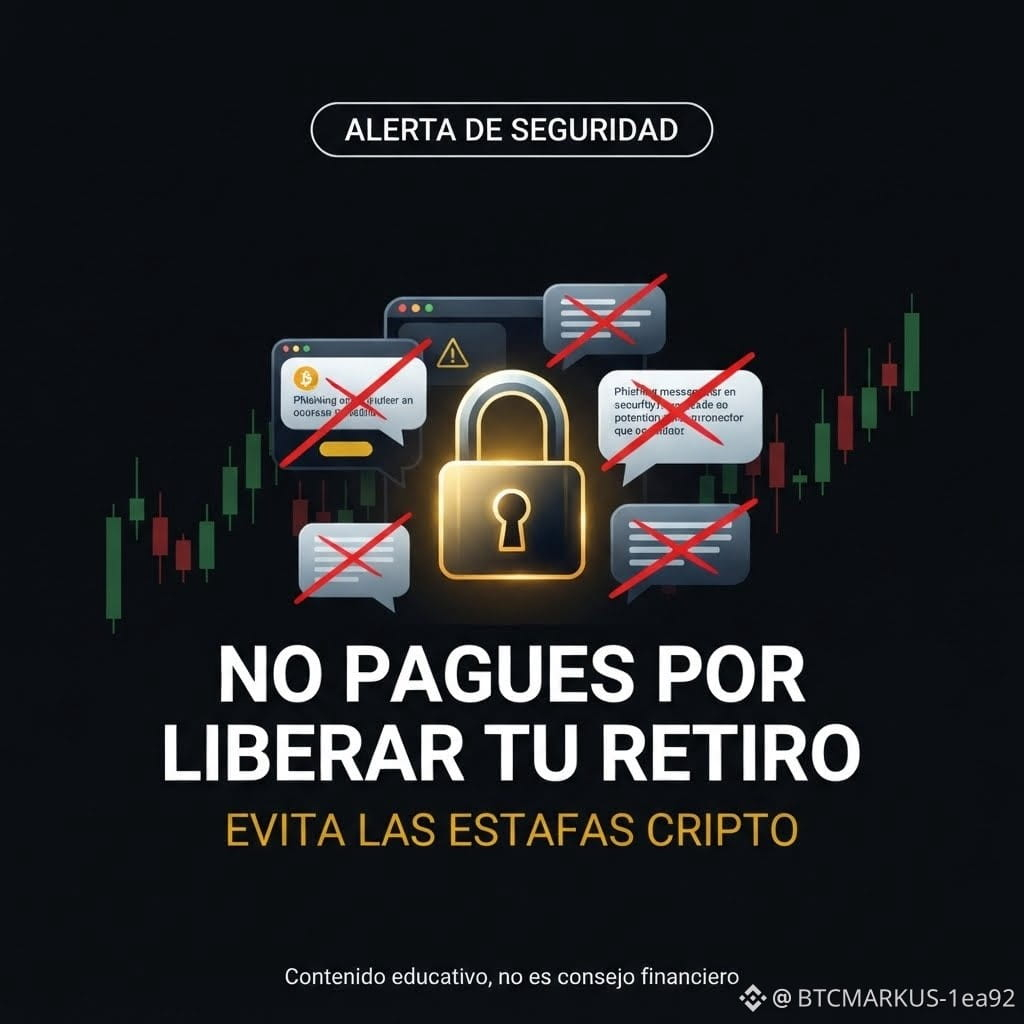
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
{spot}(BTCUSDT)
🚨 Estão oferecendo acelerar um saque da Binance em troca de dinheiro? CUIDADO.
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
Hoje, 2 de novembro, a Binance alertou sobre golpistas que aproveitam a retomada dos saques para se passar pela plataforma.
Há três sinais de alerta:
❌ Cobrar para acelerar um saque.
❌ Oferecer um lugar prioritário na fila.
❌ Pedir para você transferir seus $BTC ou mover seus fundos para um suposto «cofre seguro».
A Binance também alerta que você nunca deve compartilhar senhas, códigos 2FA nem frases de recuperação.
🔐 Verifique suas operações apenas pelo aplicativo e pelos canais oficiais.
💬 Pergunta: qual desses golpes você considera mais perigoso: as cobranças falsas, as mensagens privadas ou os cofres falsos?
Estou construindo esta comunidade para aprender, analisar e compartilhar informações cripto verificadas. Siga-me e participe. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
1
127
$BTC Alerta no BTCPay Server: o risco real das carteiras quentes e da autocustódia ⚠️💻
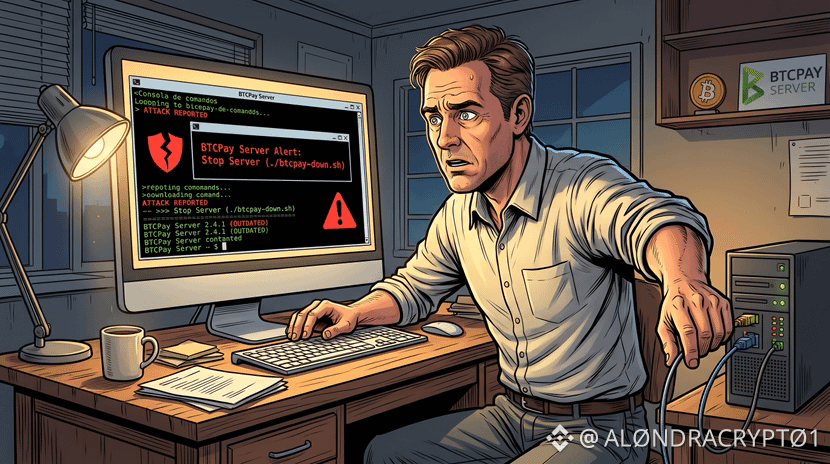
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
$BTC Alerta no BTCPay Server: o risco real das carteiras quentes e da autocustódia ⚠️💻
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
O BTCPay Server, o popular processador de código aberto que permite aos comerciantes receber pagamentos em Bitcoin sem intermediários, pediu aos usuários que desligassem seus servidores após relatos de invasores esvaziando carteiras quentes.
O que aconteceu e o que esse caso nos ensina?
- Carteiras quentes expostas: quando um servidor armazena as sementes ou chaves para automatizar cobranças e pagamentos, qualquer invasão ao servidor dá ao invasor livre acesso para esvaziar os fundos.
- O outro lado da descentralização: por serem servidores privados independentes, não existe uma empresa central com um interruptor para deter o ataque; cada comerciante é totalmente responsável pela sua segurança e por desligar seu sistema.
- A importância de atualizar: os incidentes parecem se concentrar em versões desatualizadas (anteriores à 2.4.2). Em uma infraestrutura cripto, adiar uma atualização de software é deixar a porta aberta.
🔖 Regra de ouro:
Em um negócio ou gateway de pagamento, nunca mantenha em uma carteira quente conectada mais dinheiro do que o estritamente necessário para o dia a dia. Todo o restante deve ser transferido para uma carteira fria.
📌 Se você aceita Bitcoin no seu negócio ou gerencia seus próprios servidores, mantém seus sistemas sempre atualizados ou costuma adiar as atualizações?
#noticias 🗞️
#bitcoin #SeguridadCripto
4
1.3k
Artigo
SEGURANÇA BINANCE🛡️ Paz, Confiança e Cuidado Extremo na Web3 BINANCE UM CAMPEÃO.
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
SEGURANÇA BINANCE
🛡️ Paz, Confiança e Cuidado Extremo na Web3 BINANCE UM CAMPEÃO.
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
Porque assim me disse o Senhor: Ficarei quieto e olharei da minha morada, como o sol claro depois da chuva, e como uma nuvem de orvalho no calor da sega. Isaías 18:4 (RV1960)
Família Binanciana, é hora de falar com franqueza, manter a calma e ficar de olhos bem abertos.
Na Palavra, vemos como o Senhor nos ensina a ficar quietos e em paz, observando com absoluta serenidade em meio a qualquer tempestade. Essa mesma quietude e tranquilidade é o que devemos ter hoje:
272
Muita gente compra uma carteira de hardware e considera o assunto segurança encerrado.
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH, mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
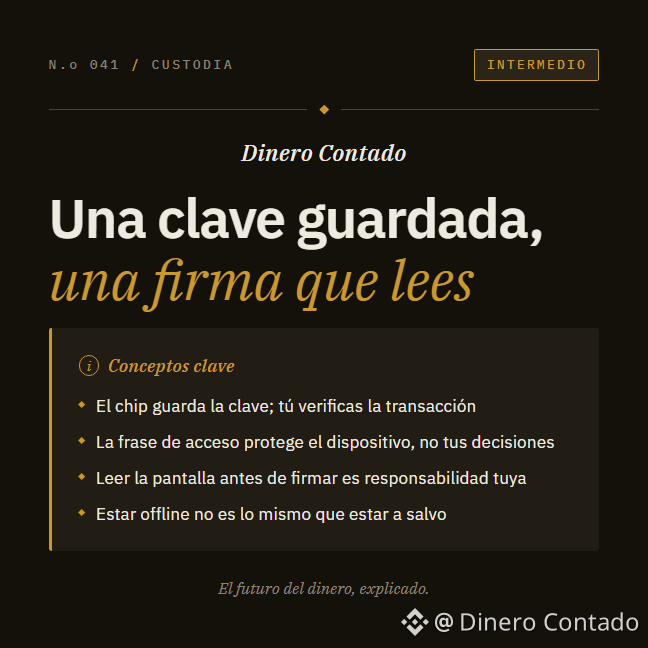
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
Muita gente compra uma carteira de hardware e considera o assunto segurança encerrado.
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH , mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
Faz sentido pensar assim. O chip do dispositivo guarda a chave e nunca se conecta à internet; a assinatura acontece ali dentro, sem expô-la. Isso impede o roubo remoto, porque nenhum vírus no seu computador pode copiar algo que nunca sai do aparelho. Mas impedir essa ameaça não impede todas as outras.
É aí que está o que quase ninguém verifica. Você entra em uma página falsa de exchange e autoriza um contrato a movimentar seus fundos. Seu computador mostra 0.05 $ETH , mas o dado que chega ao dispositivo é outro: permissão ilimitada sobre sua carteira. O aparelho exibe isso letra por letra na própria tela. Se você confirmar sem ler, ele assina exatamente aquilo. O chip não falhou. A decisão, sim.
A frase de acesso do dispositivo protege contra quem o rouba, não contra aquilo que você mesmo aprova por engano: uma coisa é o acesso, outra é o discernimento. Confundi-los explica boa parte do phishing cripto atual. A carteira de papel ensina a mesma lição: tirar uma chave da internet a protege de um tipo de ameaça, não de todas. Um papel molha, queima ou se perde, e ninguém percebe até ser tarde demais. Estar offline não é o mesmo que estar seguro.
Uma carteira de hardware protege a chave; assinar continua sendo uma decisão humana, e é aí que está seu verdadeiro limite.
CONCEITOS-CHAVE
- O chip offline evita o roubo remoto da chave, mas não verifica se a transação que você assina é legítima.
- A frase de acesso protege o dispositivo contra roubo físico, não contra as transações que você mesmo autoriza por engano.
- Nenhuma carteira, de hardware ou de papel, substitui o hábito de ler a tela antes de confirmar.
O dispositivo mantém a chave longe da internet. Ler cada assinatura antes de confirmar é tarefa sua, não de nenhum chip.
Transparência: a Binance pode nos pagar uma comissão se você negociar após clicar em um símbolo de ativo ou em um link de preço desta publicação.
#Custodia #Autocustodia #SeguridadCripto #CarteiraHardware
1
150
Os 3 ENSINAMENTOS fundamentais para qualquer pessoa que investe.
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
{future}(BNBUSDT)
{future}(BTCUSDT)
Os 3 ENSINAMENTOS fundamentais para qualquer pessoa que investe.
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
1. As stablecoins ($USDT,$USDC) não são 100% suas:
São excelentes ferramentas para congelar lucros ou enviar pagamentos rápidos, mas têm um botão centralizado de pausa. Se a empresa emissora sofrer pressão, suspeitar da sua conta ou houver algum mal-entendido, seus fundos podem ser bloqueados com um único clique.
2. Bitcoin ($BTC ) é liberdade absoluta, mas com risco total:
Ninguém no mundo (nem governos, nem empresas) pode pausar ou congelar uma carteira de Bitcoin no nível do código. No entanto, essa mesma liberdade significa que, se você for hackeado ou enviar para o endereço errado, não existe nenhum serviço de atendimento ao cliente para o qual você possa ligar e recuperar o dinheiro.
3. Não dependa de que "a indústria" vá resgatá-lo:
A Binance foi ajudada em poucas horas porque movimentar US$ 3.000 milhões colocava em jogo a reputação de todo o mercado cripto. Se um golpista ou hacker roubar US$ 500 ou US$ 5.000 de um usuário comum, ninguém vai apertar um botão de emergência por ele. O que nos cabe fazer como cidadãos comuns? Assumir nossa própria defesa: nunca guardar todas as economias em um só lugar, separar o dinheiro para operar do dinheiro de longo prazo, desconfiar de links suspeitos e sempre verificar duas vezes antes de assinar qualquer transação. No mundo cripto, a prevenção é seu único seguro.
Dessas três realidades, qual você considera a mais difícil de administrar na sua rotina diária com criptomoedas?
Conte sua experiência nos comentários…
$BNB
#EducacionFinanciera #SeguridadCripto
17
1
22
3.4k
·
--
EIP-7702 é uma atualização de segurança para a rede Ethereum que foi citada como uma das causas do recente ataque hacker à Binance. A atualização tem como objetivo melhorar a segurança das transações na rede Ethereum, mas sua implementação gerou algumas preocupações entre os desenvolvedores.
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
EIP-7702 é uma atualização de segurança para a rede Ethereum que foi citada como uma das causas do recente ataque hacker à Binance. A atualização tem como objetivo melhorar a segurança das transações na rede Ethereum, mas sua implementação gerou algumas preocupações entre os desenvolvedores.
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
Para os traders, essa notícia é importante porque pode afetar a estabilidade e a segurança das transações na rede Ethereum, o que poderia impactar o valor das criptomoedas que utilizam a rede. Os desenvolvedores do Ethereum estão trabalhando para implementar a atualização de forma a minimizar as interrupções no serviço.
Mas que medidas vocês acham que as exchanges deveriam tomar para se proteger contra futuros ataques hackers?
#EIP-7702 #BinanceHack #Ethereum #SegurançaCripto
226
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#IsAnthropic’s$1.5TMarketCapJustified?
23,339 visualizações
124 a discutir
2
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
829 visualizações
22 a discutir
3
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
295,467 visualizações
2,225 a discutir
4
#NvidiaBoardReportedlySplitOverHuang’sReturn
145,754 visualizações
1,213 a discutir
5
#StrategySTRCPreferredSlips3.65%Below$100Par
10,336 visualizações
93 a discutir
6
#MASToUpgradeSGDTestnetToSGDigitalLedger
32,052 visualizações
322 a discutir
7
#CanGTA6'sLaunchLiftTTWOShares?
110,270 visualizações
871 a discutir
8
#Solana2027RoadmapTargetsDoubleComputeCapacity
13,786 visualizações
175 a discutir
9
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
1,596 visualizações
34 a discutir
10
#TetherMakesStrategicInvestmentInSCRYPT
11,316 visualizações
129 a discutir