
O que aconteceu e como conseguiram hackear a Binance?
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
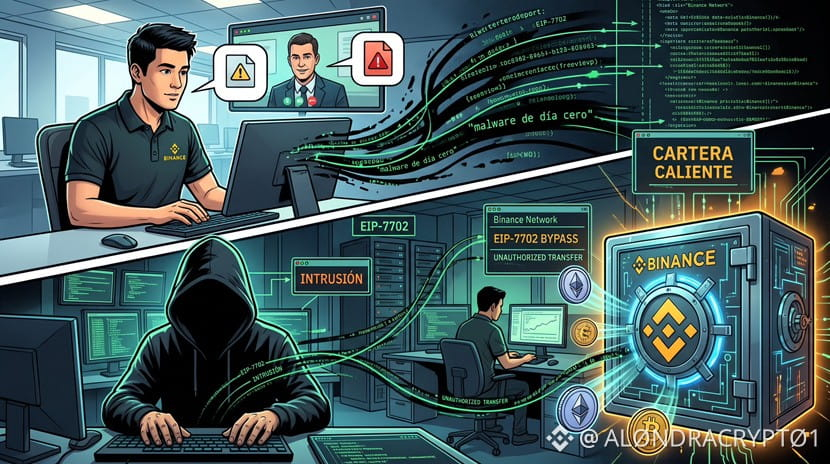
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto
$BNB
A Binance revelou os detalhes do hack de US$ 6,3 bilhões, atribuído a hackers da Coreia do Norte, e a história parece coisa de cinema. Não foi uma falha no sistema, mas um ataque que durou meses e começou com um descuido humano.
1. A falsa entrevista de emprego: Um hacker se passou por recrutador em uma plataforma de empregos e entrou em contato com um engenheiro da Binance. Conquistaram a confiança dele com videochamadas e perfis falsos. Na “segunda entrevista”, pediram que ele baixasse um arquivo para um teste de programação. Esse arquivo continha um vírus espião que infectou o computador de trabalho dele.
2. A infiltração: Com esse acesso, os invasores entraram nos computadores de outros engenheiros da equipe de carteiras da empresa.
3. O roubo: Uma vez lá dentro, usaram um protocolo da Ethereum (EIP-7702) para obter permissões de saque em uma carteira quente (conectada à internet). Nenhuma chave individual da Binance conseguiu impedir o ataque a tempo, porque as carteiras da empresa exigem várias autorizações, o que atrasou a resposta por algumas horas enquanto os fundos eram retirados.
A boa notícia: A Binance garante que 98% dos fundos roubados já foram repostos com recursos da própria empresa e que foi possível congelar US$ 2,85 bilhões. Além disso, assegura que os usuários não serão afetados.
O que você acha da estratégia usada pelos hackers? Você se surpreende que um gigante como a Binance tenha caído em uma armadilha de engenharia social? Quero saber nos comentários! 👇
#Binance #SeguridadCripto