🚨 Multisig hackeada? Roubam US$ 6,45 milhões de uma Safe Wallet — e não foi por um erro de código 💸
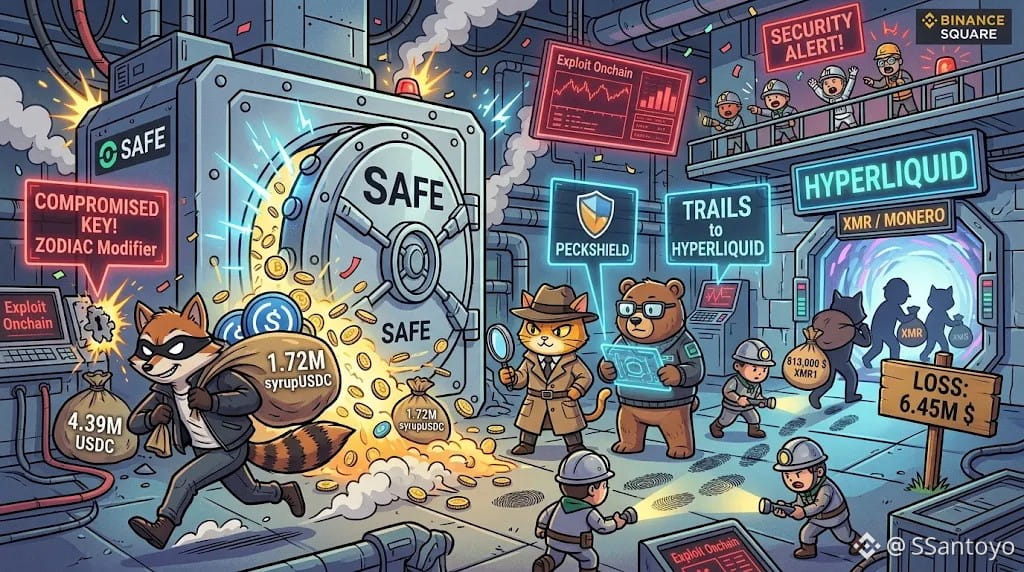
Nesta segunda-feira, cerca de 6,45 milhões de dólares foram roubados de uma carteira Safe. Mas atenção: não foi um “exploit” nem uma falha no contrato inteligente, e sim o velho fator humano.
Como conseguiram? Ao que tudo indica, o atacante comprometeu a chave privada de um antigo membro que tinha permissões no “Zodiac Roles” (o módulo que define quem pode fazer o quê dentro da carteira).
Com esse acesso, o invasor simplesmente autorizou uma transação para transferir, de uma só vez, 4,39 milhões de USDC e 1,72 milhão de syrupUSDC. Não houve invasão do código: os contratos funcionaram perfeitamente, mas o hacker usou uma chave válida e com permissões que facilitaram a saída do dinheiro sem levantar suspeitas.
🕵️♂️ O rastro dos fundos: PeckShield e Bitquery rastrearam os fundos diretamente até a Hyperliquid, onde o hacker usou cerca de US$ 813.000 para comprar tokens de Monero (US$ XMR) e tentar apagar seus rastros.
Isso nos lembra que nem a melhor carteira multisig do mundo é infalível se você negligenciar o gerenciamento das suas chaves e deixar permissões antigas ativas. O elo mais fraco sempre é o dono da chave.
Como você gerencia suas permissões e sua segurança na Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
Nesta segunda-feira, cerca de 6,45 milhões de dólares foram roubados de uma carteira Safe. Mas atenção: não foi um “exploit” nem uma falha no contrato inteligente, e sim o velho fator humano.
Como conseguiram? Ao que tudo indica, o atacante comprometeu a chave privada de um antigo membro que tinha permissões no “Zodiac Roles” (o módulo que define quem pode fazer o quê dentro da carteira).
Com esse acesso, o invasor simplesmente autorizou uma transação para transferir, de uma só vez, 4,39 milhões de USDC e 1,72 milhão de syrupUSDC. Não houve invasão do código: os contratos funcionaram perfeitamente, mas o hacker usou uma chave válida e com permissões que facilitaram a saída do dinheiro sem levantar suspeitas.
🕵️♂️ O rastro dos fundos: PeckShield e Bitquery rastrearam os fundos diretamente até a Hyperliquid, onde o hacker usou cerca de US$ 813.000 para comprar tokens de Monero (US$ XMR) e tentar apagar seus rastros.
Isso nos lembra que nem a melhor carteira multisig do mundo é infalível se você negligenciar o gerenciamento das suas chaves e deixar permissões antigas ativas. O elo mais fraco sempre é o dono da chave.
Como você gerencia suas permissões e sua segurança na Web3? 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP