
#ledger
ledger
970,092 visualizações
1,523 a discutir
Popular
Mais recente
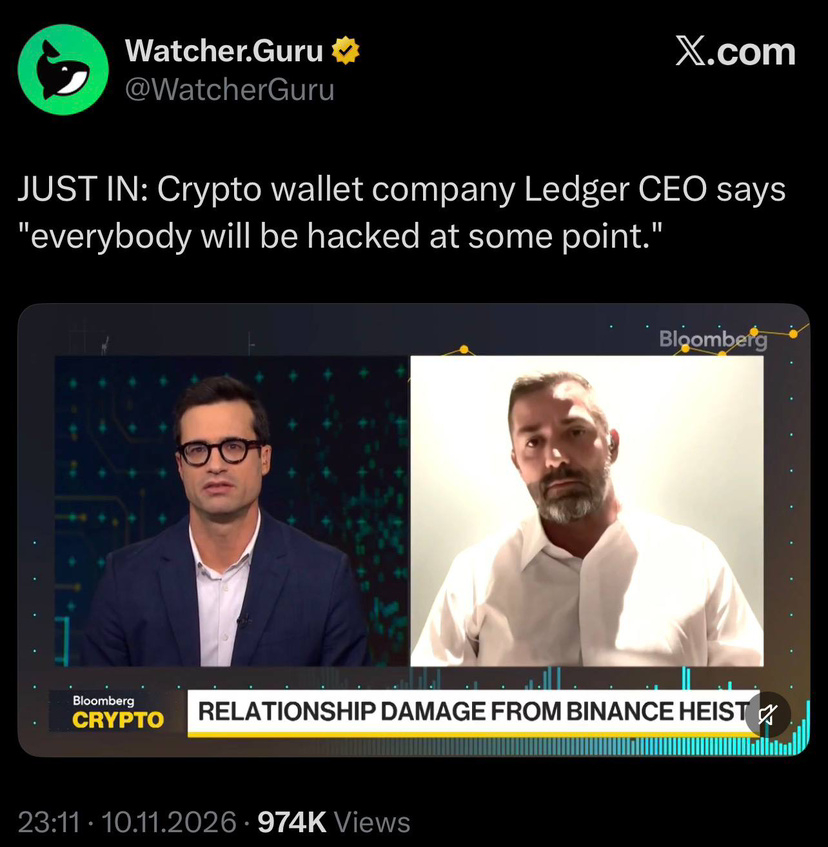
🔐 CEO da Ledger: “Mais cedo ou mais tarde, todos serão vítimas de um ataque hacker.”
Um lembrete contundente de que, no mundo das criptomoedas, a segurança nunca deve ser ignorada.
$BTC #Ledger #CryptoSecurity #Cripto
🔐 CEO da Ledger: “Mais cedo ou mais tarde, todos serão vítimas de um ataque hacker.”
Um lembrete contundente de que, no mundo das criptomoedas, a segurança nunca deve ser ignorada.
$BTC #Ledger #CryptoSecurity #Cripto
Um lembrete contundente de que, no mundo das criptomoedas, a segurança nunca deve ser ignorada.
$BTC #Ledger #CryptoSecurity #Cripto
2
86


CEO da Ledger: carteiras de hardware não podem oferecer proteção absoluta; o setor enfrenta desafios de segurança comuns
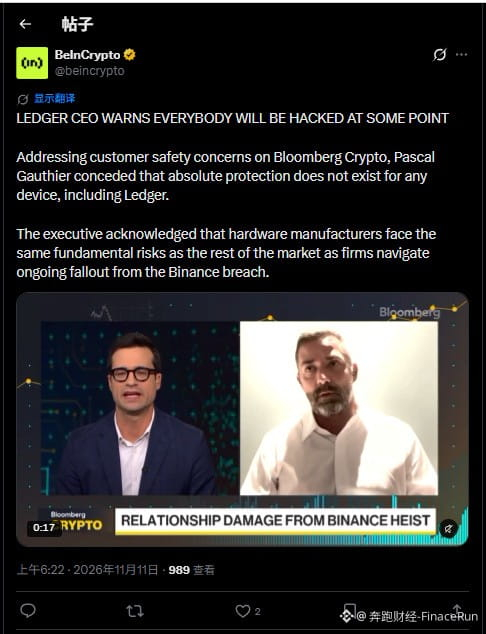
11 de novembro — Segundo uma publicação da BeInCrypto, o CEO da Ledger, Pascal Gauthier, admitiu recentemente no programa Crypto da Bloomberg que nenhum dispositivo, incluindo as carteiras de hardware da Ledger, pode oferecer proteção absoluta.
A declaração foi feita enquanto o setor de criptomoedas ainda repercute o ataque hacker à Binance e aumentam as dúvidas dos usuários sobre a segurança das carteiras de hardware.
Ele enfatizou que, enquanto o mercado continua a assimilar os efeitos em cadeia do ataque hacker à Binance, os fabricantes de hardware enfrentam os mesmos riscos fundamentais de segurança que os demais participantes do mercado; ninguém está imune.
Como fabricante líder mundial de carteiras de hardware, a declaração do CEO da Ledger parece sincera e pragmática, mas se assemelha mais a uma estratégia cuidadosamente planejada para transferir riscos e desviar a atenção. Além disso, ela rompe com a ideia arraigada de alguns usuários de que as carteiras de hardware são “absolutamente seguras”.
Em suma, a declaração do CEO da Ledger não apenas demonstra a transparência da empresa diante de uma crise, mas também reflete a distância real entre as “promessas de segurança” e a capacidade de “proteção efetiva” no setor de carteiras de hardware.
No entanto, algumas opiniões do mercado apontam que a Ledger sempre teve a segurança como principal argumento de venda, mas agora afirma publicamente que não existe proteção absoluta. Na prática, isso reduziria sua própria responsabilidade e as expectativas de segurança, além de preparar justificativas para eventuais incidentes futuros.
Além disso, os fabricantes de carteiras de hardware deveriam continuar priorizando o aprimoramento da segurança de seus produtos, em vez de simplesmente incutir nos usuários a ideia e a percepção de que “é difícil evitar ataques”.
#Ledger #硬件钱包
CEO da Ledger: carteiras de hardware não podem oferecer proteção absoluta; o setor enfrenta desafios de segurança comuns
11 de novembro — Segundo uma publicação da BeInCrypto, o CEO da Ledger, Pascal Gauthier, admitiu recentemente no programa Crypto da Bloomberg que nenhum dispositivo, incluindo as carteiras de hardware da Ledger, pode oferecer proteção absoluta.
A declaração foi feita enquanto o setor de criptomoedas ainda repercute o ataque hacker à Binance e aumentam as dúvidas dos usuários sobre a segurança das carteiras de hardware.
Ele enfatizou que, enquanto o mercado continua a assimilar os efeitos em cadeia do ataque hacker à Binance, os fabricantes de hardware enfrentam os mesmos riscos fundamentais de segurança que os demais participantes do mercado; ninguém está imune.
Como fabricante líder mundial de carteiras de hardware, a declaração do CEO da Ledger parece sincera e pragmática, mas se assemelha mais a uma estratégia cuidadosamente planejada para transferir riscos e desviar a atenção. Além disso, ela rompe com a ideia arraigada de alguns usuários de que as carteiras de hardware são “absolutamente seguras”.
Em suma, a declaração do CEO da Ledger não apenas demonstra a transparência da empresa diante de uma crise, mas também reflete a distância real entre as “promessas de segurança” e a capacidade de “proteção efetiva” no setor de carteiras de hardware.
No entanto, algumas opiniões do mercado apontam que a Ledger sempre teve a segurança como principal argumento de venda, mas agora afirma publicamente que não existe proteção absoluta. Na prática, isso reduziria sua própria responsabilidade e as expectativas de segurança, além de preparar justificativas para eventuais incidentes futuros.
Além disso, os fabricantes de carteiras de hardware deveriam continuar priorizando o aprimoramento da segurança de seus produtos, em vez de simplesmente incutir nos usuários a ideia e a percepção de que “é difícil evitar ataques”.
#Ledger #硬件钱包
11 de novembro — Segundo uma publicação da BeInCrypto, o CEO da Ledger, Pascal Gauthier, admitiu recentemente no programa Crypto da Bloomberg que nenhum dispositivo, incluindo as carteiras de hardware da Ledger, pode oferecer proteção absoluta.
A declaração foi feita enquanto o setor de criptomoedas ainda repercute o ataque hacker à Binance e aumentam as dúvidas dos usuários sobre a segurança das carteiras de hardware.
Ele enfatizou que, enquanto o mercado continua a assimilar os efeitos em cadeia do ataque hacker à Binance, os fabricantes de hardware enfrentam os mesmos riscos fundamentais de segurança que os demais participantes do mercado; ninguém está imune.
Como fabricante líder mundial de carteiras de hardware, a declaração do CEO da Ledger parece sincera e pragmática, mas se assemelha mais a uma estratégia cuidadosamente planejada para transferir riscos e desviar a atenção. Além disso, ela rompe com a ideia arraigada de alguns usuários de que as carteiras de hardware são “absolutamente seguras”.
Em suma, a declaração do CEO da Ledger não apenas demonstra a transparência da empresa diante de uma crise, mas também reflete a distância real entre as “promessas de segurança” e a capacidade de “proteção efetiva” no setor de carteiras de hardware.
No entanto, algumas opiniões do mercado apontam que a Ledger sempre teve a segurança como principal argumento de venda, mas agora afirma publicamente que não existe proteção absoluta. Na prática, isso reduziria sua própria responsabilidade e as expectativas de segurança, além de preparar justificativas para eventuais incidentes futuros.
Além disso, os fabricantes de carteiras de hardware deveriam continuar priorizando o aprimoramento da segurança de seus produtos, em vez de simplesmente incutir nos usuários a ideia e a percepção de que “é difícil evitar ataques”.
#Ledger #硬件钱包
1
3.4k
#LedgerLeaksEverySignature
🚨 LEDGER É ACUSADA DE "ESPIONAR" TODA ASSINATURA DE TRANSAÇÃO
Quem usa uma carteira física Ledger, preste atenção: a carteira Ambire acaba de revelar que, desde maio, a Ledger envia para seus servidores detalhes de cada assinatura, incluindo o endereço de recebimento, o modelo do dispositivo e a versão do software. A Ledger diz que esse é um recurso de assinatura transparente e que a empresa não armazena os dados; a SlowMist confirmou que esse mecanismo coleta os dados por padrão. A situação fica ainda mais preocupante porque, no mês passado, carteiras Ledger compradas por meio de revendedores do Sudeste Asiático tiveram componentes desconhecidos instalados, que esvaziaram os fundos. O Bitcoin continua em torno de 74.492 dólares.
Maior movimentação em contratos perpétuos hoje: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Segurança
#LedgerLeaksEverySignature
🚨 LEDGER É ACUSADA DE "ESPIONAR" TODA ASSINATURA DE TRANSAÇÃO
Quem usa uma carteira física Ledger, preste atenção: a carteira Ambire acaba de revelar que, desde maio, a Ledger envia para seus servidores detalhes de cada assinatura, incluindo o endereço de recebimento, o modelo do dispositivo e a versão do software. A Ledger diz que esse é um recurso de assinatura transparente e que a empresa não armazena os dados; a SlowMist confirmou que esse mecanismo coleta os dados por padrão. A situação fica ainda mais preocupante porque, no mês passado, carteiras Ledger compradas por meio de revendedores do Sudeste Asiático tiveram componentes desconhecidos instalados, que esvaziaram os fundos. O Bitcoin continua em torno de 74.492 dólares.
Maior movimentação em contratos perpétuos hoje: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Segurança
🚨 LEDGER É ACUSADA DE "ESPIONAR" TODA ASSINATURA DE TRANSAÇÃO
Quem usa uma carteira física Ledger, preste atenção: a carteira Ambire acaba de revelar que, desde maio, a Ledger envia para seus servidores detalhes de cada assinatura, incluindo o endereço de recebimento, o modelo do dispositivo e a versão do software. A Ledger diz que esse é um recurso de assinatura transparente e que a empresa não armazena os dados; a SlowMist confirmou que esse mecanismo coleta os dados por padrão. A situação fica ainda mais preocupante porque, no mês passado, carteiras Ledger compradas por meio de revendedores do Sudeste Asiático tiveram componentes desconhecidos instalados, que esvaziaram os fundos. O Bitcoin continua em torno de 74.492 dólares.
Maior movimentação em contratos perpétuos hoje: $ZEC 998 dólares, $ICP 2,61 dólares, $ZRO 1,60 dólares
#Ledger #ViCung #Segurança
8

·
--
【Notícias do mercado】O kit de desenvolvimento da Ledger envia, por padrão, informações sobre cada assinatura
Em 10 de novembro, um desenvolvedor da Ambire revelou que o kit de desenvolvimento da Ledger envia, por padrão, informações sobre cada assinatura: rede, endereço de destino, firmware do dispositivo, versão do aplicativo e se a assinatura é cega. A opção vem ativada por padrão desde a versão v1.16. A Ledger afirma que isso é necessário para o Clear Signing, que os dados não são armazenados e que o código está no SDK, não no firmware. Você aceita o envio dessas informações por padrão?
$BTC $ETH $SOL
#币安广场 #Ledger #Segurança das carteiras
(Fonte: Unchained)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem aconselhamento de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
【Notícias do mercado】O kit de desenvolvimento da Ledger envia, por padrão, informações sobre cada assinatura
Em 10 de novembro, um desenvolvedor da Ambire revelou que o kit de desenvolvimento da Ledger envia, por padrão, informações sobre cada assinatura: rede, endereço de destino, firmware do dispositivo, versão do aplicativo e se a assinatura é cega. A opção vem ativada por padrão desde a versão v1.16. A Ledger afirma que isso é necessário para o Clear Signing, que os dados não são armazenados e que o código está no SDK, não no firmware. Você aceita o envio dessas informações por padrão?
$BTC $ETH $SOL
#币安广场 #Ledger #Segurança das carteiras
(Fonte: Unchained)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem aconselhamento de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
Em 10 de novembro, um desenvolvedor da Ambire revelou que o kit de desenvolvimento da Ledger envia, por padrão, informações sobre cada assinatura: rede, endereço de destino, firmware do dispositivo, versão do aplicativo e se a assinatura é cega. A opção vem ativada por padrão desde a versão v1.16. A Ledger afirma que isso é necessário para o Clear Signing, que os dados não são armazenados e que o código está no SDK, não no firmware. Você aceita o envio dessas informações por padrão?
$BTC $ETH $SOL
#币安广场 #Ledger #Segurança das carteiras
(Fonte: Unchained)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem aconselhamento de investimento. Investir envolve riscos; tenha cautela ao entrar no mercado.
21

·
--
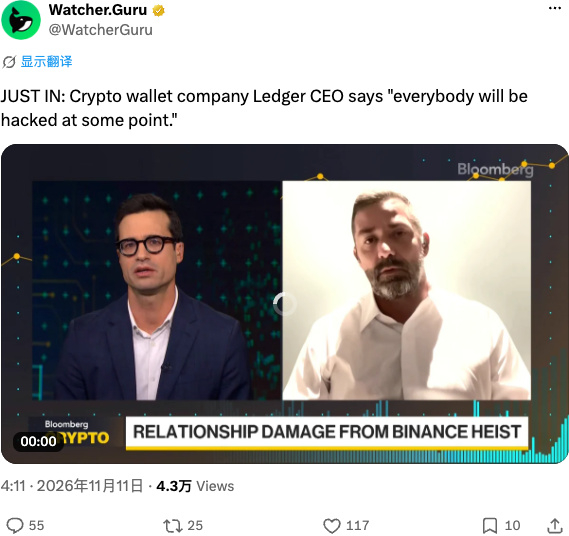
CEO da Ledger fala sem rodeios: ninguém escapa de ser hackeado. Não pense que comprar uma carteira fria é como entrar num cofre; no mundo das criptomoedas, existe segurança absoluta? Quanto mais você acha que está totalmente seguro, mais fácil é ser passado para trás.
$BTC #Ledger
CEO da Ledger fala sem rodeios: ninguém escapa de ser hackeado. Não pense que comprar uma carteira fria é como entrar num cofre; no mundo das criptomoedas, existe segurança absoluta? Quanto mais você acha que está totalmente seguro, mais fácil é ser passado para trás.
$BTC #Ledger
$BTC #Ledger
282

O CEO da Ledger acabou de dizer: "Mais cedo ou mais tarde, todo mundo vai ser hackeado."
Ele não está errado, mas, vindo de alguém que vende carteiras de hardware, a frase ganha outro sabor. O medo sempre foi o produto mais fácil de vender nesse setor. Primeiro, dizem que todo mundo vai ser hackeado; dá para adivinhar qual é a próxima frase.
Vamos falar de coisas concretas. A maior parte dos roubos on-chain deste ano foi obra dos norte-coreanos: segundo os dados da TRM, mais de 80% do total. Eles recorrem à engenharia social, ao phishing e a semanas de infiltração antes de agir — não a quebrar a telinha do seu dispositivo. No caso da Binance, de mais de 6,3 bilhões, uma grande parte do dinheiro ainda está sendo lavada aos poucos pela THORChain e pela Chainflip. Uma carteira fria consegue impedir isso? Em parte, desde que você não assine qualquer coisa, não clique em links suspeitos e não tire foto da frase de recuperação.
E não se esqueça: há pouco tempo, todo mundo acabou de passar por uma onda de golpes em Singapura envolvendo dispositivos adulterados. Logo depois, um monte de contas começou a promover outras carteiras, todas com a mesma conversa. Todo mundo quer abocanhar uma fatia do negócio da ansiedade com segurança.
Minha opinião: uma carteira fria é uma ferramenta, não um amuleto. Em quase todos os casos, quem causa o hack é a pessoa, não o chip. A versão mais honesta da frase do CEO seria: a maioria das pessoas será hackeada por fazer besteira e depois virá comprar nossos produtos.
#钱包安全 #Ledger
O CEO da Ledger acabou de dizer: "Mais cedo ou mais tarde, todo mundo vai ser hackeado."
Ele não está errado, mas, vindo de alguém que vende carteiras de hardware, a frase ganha outro sabor. O medo sempre foi o produto mais fácil de vender nesse setor. Primeiro, dizem que todo mundo vai ser hackeado; dá para adivinhar qual é a próxima frase.
Vamos falar de coisas concretas. A maior parte dos roubos on-chain deste ano foi obra dos norte-coreanos: segundo os dados da TRM, mais de 80% do total. Eles recorrem à engenharia social, ao phishing e a semanas de infiltração antes de agir — não a quebrar a telinha do seu dispositivo. No caso da Binance, de mais de 6,3 bilhões, uma grande parte do dinheiro ainda está sendo lavada aos poucos pela THORChain e pela Chainflip. Uma carteira fria consegue impedir isso? Em parte, desde que você não assine qualquer coisa, não clique em links suspeitos e não tire foto da frase de recuperação.
E não se esqueça: há pouco tempo, todo mundo acabou de passar por uma onda de golpes em Singapura envolvendo dispositivos adulterados. Logo depois, um monte de contas começou a promover outras carteiras, todas com a mesma conversa. Todo mundo quer abocanhar uma fatia do negócio da ansiedade com segurança.
Minha opinião: uma carteira fria é uma ferramenta, não um amuleto. Em quase todos os casos, quem causa o hack é a pessoa, não o chip. A versão mais honesta da frase do CEO seria: a maioria das pessoas será hackeada por fazer besteira e depois virá comprar nossos produtos.
#钱包安全 #Ledger
Ele não está errado, mas, vindo de alguém que vende carteiras de hardware, a frase ganha outro sabor. O medo sempre foi o produto mais fácil de vender nesse setor. Primeiro, dizem que todo mundo vai ser hackeado; dá para adivinhar qual é a próxima frase.
Vamos falar de coisas concretas. A maior parte dos roubos on-chain deste ano foi obra dos norte-coreanos: segundo os dados da TRM, mais de 80% do total. Eles recorrem à engenharia social, ao phishing e a semanas de infiltração antes de agir — não a quebrar a telinha do seu dispositivo. No caso da Binance, de mais de 6,3 bilhões, uma grande parte do dinheiro ainda está sendo lavada aos poucos pela THORChain e pela Chainflip. Uma carteira fria consegue impedir isso? Em parte, desde que você não assine qualquer coisa, não clique em links suspeitos e não tire foto da frase de recuperação.
E não se esqueça: há pouco tempo, todo mundo acabou de passar por uma onda de golpes em Singapura envolvendo dispositivos adulterados. Logo depois, um monte de contas começou a promover outras carteiras, todas com a mesma conversa. Todo mundo quer abocanhar uma fatia do negócio da ansiedade com segurança.
Minha opinião: uma carteira fria é uma ferramenta, não um amuleto. Em quase todos os casos, quem causa o hack é a pessoa, não o chip. A versão mais honesta da frase do CEO seria: a maioria das pessoas será hackeada por fazer besteira e depois virá comprar nossos produtos.
#钱包安全 #Ledger
7

·
--
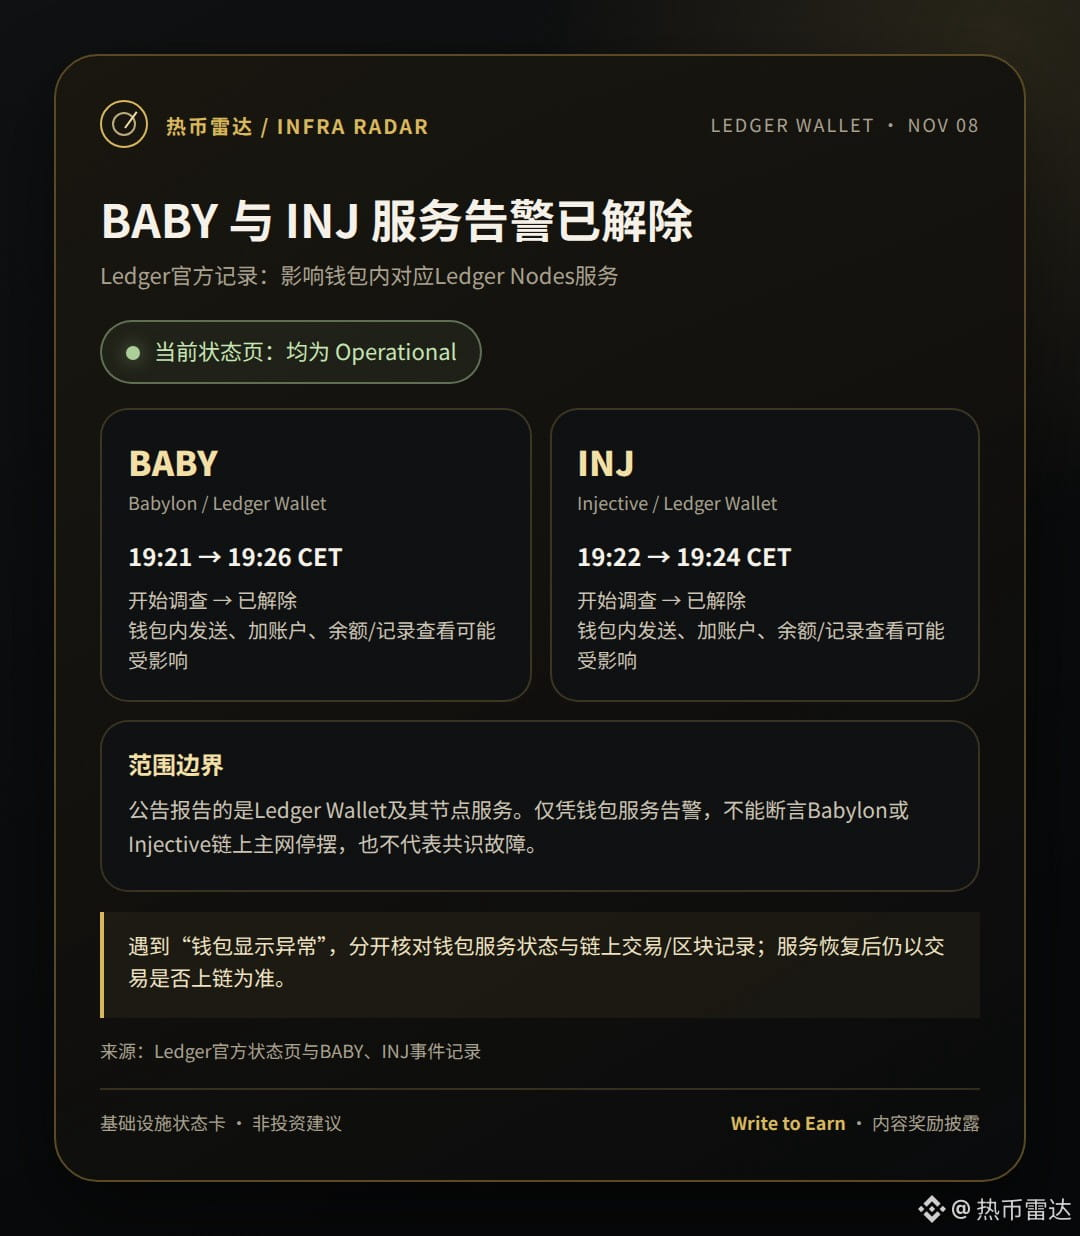
Os alertas dos serviços de nós BABY e INJ da Ledger Wallet foram resolvidos; o impacto limitou-se ao envio, à adição de contas e à visualização de saldos/histórico na carteira, não sendo possível concluir que as duas redes principais tenham parado.
• Babylon: investigação iniciada em 8 de novembro, às 19:21 CET; resolvida às 19:26.
• Injective: investigação iniciada às 19:22; resolvida às 19:24. Ambas constam atualmente como Operational na página de status da Ledger.
Em alertas deste tipo, é importante distinguir os serviços da carteira/nós do consenso on-chain e, em seguida, verificar se a transação foi registrada na blockchain. Quando encontra um problema na carteira, verifica primeiro o status do serviço ou consulta os registros on-chain?
Fontes: página oficial de status da Ledger https://status.ledger.com/ |Incidente BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgação: participação no programa Write to Earn da Binance Square; pode haver recompensas por conteúdo, sujeitas às regras da plataforma e sem garantia de elegibilidade ou valor. Não é aconselhamento de investimento.
$BABY $INJ #Ledger
Os alertas dos serviços de nós BABY e INJ da Ledger Wallet foram resolvidos; o impacto limitou-se ao envio, à adição de contas e à visualização de saldos/histórico na carteira, não sendo possível concluir que as duas redes principais tenham parado.
• Babylon: investigação iniciada em 8 de novembro, às 19:21 CET; resolvida às 19:26.
• Injective: investigação iniciada às 19:22; resolvida às 19:24. Ambas constam atualmente como Operational na página de status da Ledger.
Em alertas deste tipo, é importante distinguir os serviços da carteira/nós do consenso on-chain e, em seguida, verificar se a transação foi registrada na blockchain. Quando encontra um problema na carteira, verifica primeiro o status do serviço ou consulta os registros on-chain?
Fontes: página oficial de status da Ledger https://status.ledger.com/ |Incidente BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgação: participação no programa Write to Earn da Binance Square; pode haver recompensas por conteúdo, sujeitas às regras da plataforma e sem garantia de elegibilidade ou valor. Não é aconselhamento de investimento.
$BABY $INJ #Ledger
• Babylon: investigação iniciada em 8 de novembro, às 19:21 CET; resolvida às 19:26.
• Injective: investigação iniciada às 19:22; resolvida às 19:24. Ambas constam atualmente como Operational na página de status da Ledger.
Em alertas deste tipo, é importante distinguir os serviços da carteira/nós do consenso on-chain e, em seguida, verificar se a transação foi registrada na blockchain. Quando encontra um problema na carteira, verifica primeiro o status do serviço ou consulta os registros on-chain?
Fontes: página oficial de status da Ledger https://status.ledger.com/ |Incidente BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |Incidente INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Divulgação: participação no programa Write to Earn da Binance Square; pode haver recompensas por conteúdo, sujeitas às regras da plataforma e sem garantia de elegibilidade ou valor. Não é aconselhamento de investimento.
$BABY $INJ #Ledger
312
Artigo
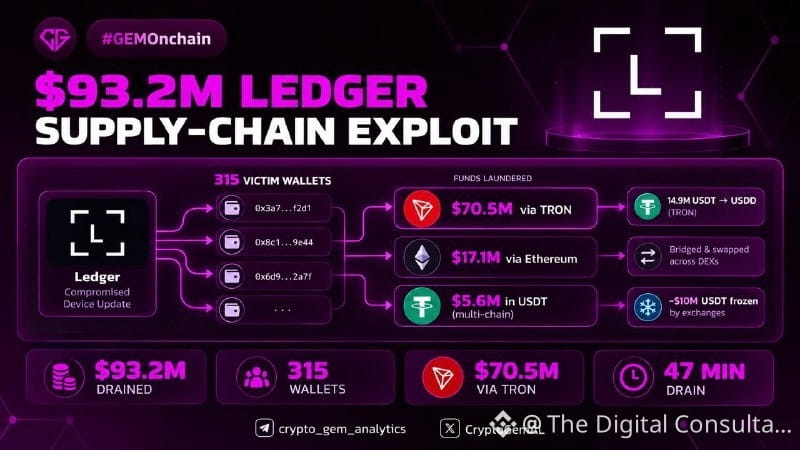
315 carteiras esvaziadas em 47 minutos: o problema está na fabricação da Ledger?Em apenas 47 minutos, 315 carteiras foram esvaziadas em seis redes, e o total retirado chegou a 93,2 milhões de dólares, enquanto 14,9 milhões de USDT foram convertidos em USDD, provavelmente para evitar o congelamento pelo emissor. $ETH
A Ledger está investigando dispositivos Nano X que, segundo suspeitas, foram vendidos por um distribuidor do Sudeste Asiático chamado CryptoBilis e talvez incluíssem um chip adicional capaz de capturar a frase de recuperação durante a configuração.
315 carteiras esvaziadas em 47 minutos: o problema está na fabricação da Ledger?
Em apenas 47 minutos, 315 carteiras foram esvaziadas em seis redes, e o total retirado chegou a 93,2 milhões de dólares, enquanto 14,9 milhões de USDT foram convertidos em USDD, provavelmente para evitar o congelamento pelo emissor. $ETH
A Ledger está investigando dispositivos Nano X que, segundo suspeitas, foram vendidos por um distribuidor do Sudeste Asiático chamado CryptoBilis e talvez incluíssem um chip adicional capaz de capturar a frase de recuperação durante a configuração.
A Ledger está investigando dispositivos Nano X que, segundo suspeitas, foram vendidos por um distribuidor do Sudeste Asiático chamado CryptoBilis e talvez incluíssem um chip adicional capaz de capturar a frase de recuperação durante a configuração.
37
·
--
Verificado
A Ledger agora permite acessar diretamente o #Morpho pela carteira de hardware.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
A Ledger agora permite acessar diretamente o #Morpho pela carteira de hardware.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
1
518

·
--
Uma ligação de alguém que se diz policial, acompanhada de um e-mail verdadeiro da Ledger: essa combinação virou notícia hoje
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
Uma ligação de alguém que se diz policial, acompanhada de um e-mail verdadeiro da Ledger: essa combinação virou notícia hoje
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
60

Singapura deteta dispositivos Ledger adulterados desde setembro, Coreia do Sul volta a adiar imposto sobre criptomoedas
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Singapura deteta dispositivos Ledger adulterados desde setembro, Coreia do Sul volta a adiar imposto sobre criptomoedas
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
192
·
--
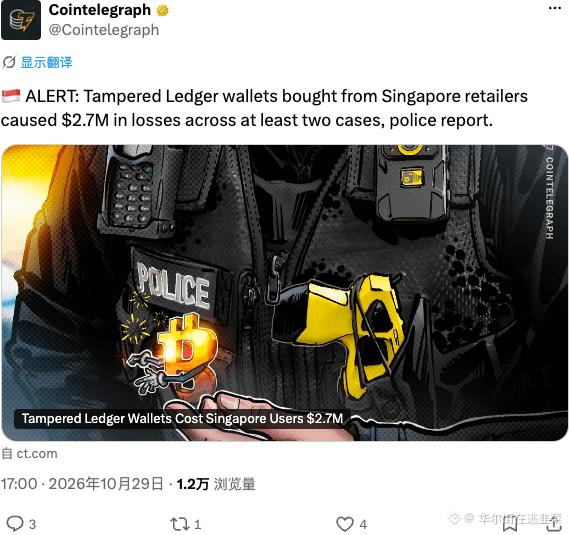
A polícia de Singapura informou que uma versão adulterada de uma carteira Ledger, comprada numa loja de retalho, causou duas perdas no valor de 2,7 milhões de dólares. Até para comprar uma carteira de hardware é preciso ter cuidado para não receber uma falsificada — hoje em dia, até o «isolamento físico» está a ficar cada vez mais sofisticado. Os canais de venda presenciais estão cheios de armadilhas. Não facilite: a segurança é o mais importante 🚨
#Ledger #硬件钱包 #Singapura
A polícia de Singapura informou que uma versão adulterada de uma carteira Ledger, comprada numa loja de retalho, causou duas perdas no valor de 2,7 milhões de dólares. Até para comprar uma carteira de hardware é preciso ter cuidado para não receber uma falsificada — hoje em dia, até o «isolamento físico» está a ficar cada vez mais sofisticado. Os canais de venda presenciais estão cheios de armadilhas. Não facilite: a segurança é o mais importante 🚨
#Ledger #硬件钱包 #Singapura
#Ledger #硬件钱包 #Singapura
20

·
--
Em Alta
S$3,5 milhões. Foi isso que as pessoas perderam em carteiras Ledger compradas em lojas físicas comuns de Singapura
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
S$3,5 milhões. Foi isso que as pessoas perderam em carteiras Ledger compradas em lojas físicas comuns de Singapura
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
171
As carteiras de hardware são tratadas como um amuleto de “compre e fique seguro”, mas Singapura deu um banho de água fria nessa ideia.
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
As carteiras de hardware são tratadas como um amuleto de “compre e fique seguro”, mas Singapura deu um banho de água fria nessa ideia.
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
5
·
--
A polícia de Singapura se pronunciou oficialmente: o caso dos dispositivos Ledger adulterados começou um mês antes de vir à tona em toda a internet.
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
A polícia de Singapura se pronunciou oficialmente: o caso dos dispositivos Ledger adulterados começou um mês antes de vir à tona em toda a internet.
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
A polícia de Singapura emitiu um alerta em 28/10: desde 10/9, foram registados pelo menos 2 casos em que utilizadores compraram carteiras de hardware Ledger adulteradas em algumas lojas de retalho locais, com perdas totais de cerca de 3,5 milhões de dólares de Singapura.
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
A polícia de Singapura emitiu um alerta em 28/10: desde 10/9, foram registados pelo menos 2 casos em que utilizadores compraram carteiras de hardware Ledger adulteradas em algumas lojas de retalho locais, com perdas totais de cerca de 3,5 milhões de dólares de Singapura.
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
156
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#HuangExitNvidiaStrategyInFocus
73,988 visualizações
882 a discutir
2
#AnthropicRejectsIPODelayValuationinQuestion
668,427 visualizações
5,167 a discutir
3
#BitMineReports$6.3BNetLossForFiscal2026
9,395 visualizações
113 a discutir
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
28,112 visualizações
385 a discutir
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,607 visualizações
41 a discutir
6
#CoreWeaveJumps10%On168%RevenueGrowth
178,040 visualizações
1,625 a discutir
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,770 visualizações
258 a discutir
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
49,408 visualizações
561 a discutir
9
#TradFiForBeginners
527,070 visualizações
3,673 a discutir
10
#USJoblessClaimsRise
19.1M visualizações
7,782 a discutir