

#hackers
hackers
426,222 visualizações
231 a discutir
Popular
Mais recente
·
--
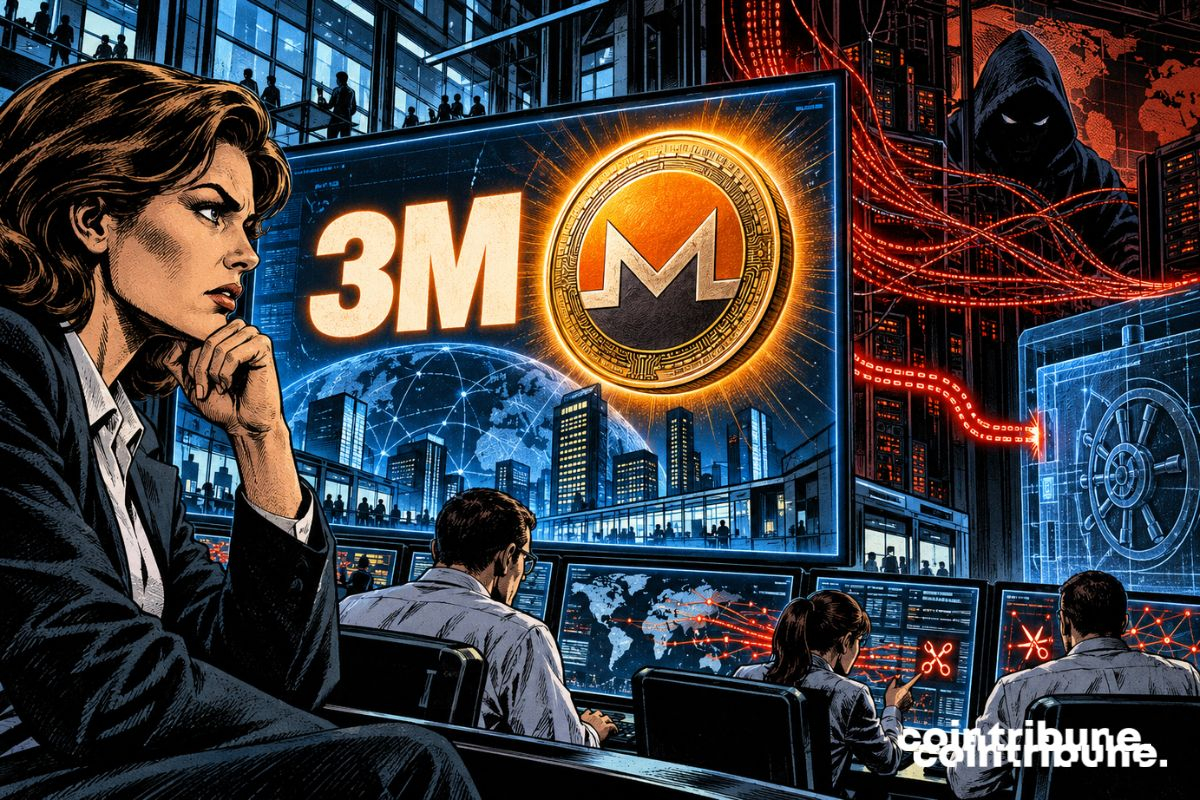
Cripto: Hackers exigem 3 milhões de dólares em Monero à Revolut
A Revolut enfrenta uma nova pressão após a fuga de dados revelada dias antes. Um grupo que se apresenta como iamnotavillain agora exige 6 000 XMR. Trata-se de aproximadamente 3 milhões de dólares e ameaça vender as informações roubadas se a fintech não pagar. Os atacantes estabeleceram um prazo de 24 horas. Aproximadamente 680 clientes, incluindo vários titulares importantes de cripto, estariam afetados. A Revolut afirma, por sua vez, não ter recebido nenhum pedido diretamente.
Os atacantes exigem 6 000 XMR, aproximadamente 3 milhões de dólares.
Aproximadamente 680 clientes da Revolut estariam afetados pela fuga.
A Revolut garante que seus sistemas centrais e os fundos dos clientes não foram hackeados.
Os atacantes agora exigem 6 000 XMR
O caso chega em um momento ruim para a Revolut, que está desenvolvendo rapidamente suas atividades relacionadas a ativos digitais. Cointribune detalhou esta semana a expansão da Revolut em criptomoedas, entre stablecoins, trading e pagamentos.
Desta vez, a fintech enfrenta sobretudo um caso ligado a dados pessoais. O grupo iamnotavillain publicou seu ultimato na quarta-feira em um site acompanhado de uma contagem regressiva. Os piratas exigem 6 000 Monero e afirmam que entregarão os arquivos a outros grupos criminosos se a Revolut não pagar em 24 horas.
Uma primeira exigência de 10 000 BTC havia circulado antes no Telegram. Os autores do ultimato atual dizem, no entanto, que essa quantia teria vindo de um impostor ou de um antigo associado.
A escolha do Monero é menos surpreendente. Diferentemente do bitcoin, cujas transações são visíveis publicamente na blockchain, a cripto XMR é projetada para ocultar mais informações sobre as transferências. A Revolut afirma não ter tido contato direto com o grupo e não ter recebido nenhum pedido de resgate por seus próprios canais.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
Cripto: Hackers exigem 3 milhões de dólares em Monero à Revolut
A Revolut enfrenta uma nova pressão após a fuga de dados revelada dias antes. Um grupo que se apresenta como iamnotavillain agora exige 6 000 XMR. Trata-se de aproximadamente 3 milhões de dólares e ameaça vender as informações roubadas se a fintech não pagar. Os atacantes estabeleceram um prazo de 24 horas. Aproximadamente 680 clientes, incluindo vários titulares importantes de cripto, estariam afetados. A Revolut afirma, por sua vez, não ter recebido nenhum pedido diretamente.
Os atacantes exigem 6 000 XMR, aproximadamente 3 milhões de dólares.
Aproximadamente 680 clientes da Revolut estariam afetados pela fuga.
A Revolut garante que seus sistemas centrais e os fundos dos clientes não foram hackeados.
Os atacantes agora exigem 6 000 XMR
O caso chega em um momento ruim para a Revolut, que está desenvolvendo rapidamente suas atividades relacionadas a ativos digitais. Cointribune detalhou esta semana a expansão da Revolut em criptomoedas, entre stablecoins, trading e pagamentos.
Desta vez, a fintech enfrenta sobretudo um caso ligado a dados pessoais. O grupo iamnotavillain publicou seu ultimato na quarta-feira em um site acompanhado de uma contagem regressiva. Os piratas exigem 6 000 Monero e afirmam que entregarão os arquivos a outros grupos criminosos se a Revolut não pagar em 24 horas.
Uma primeira exigência de 10 000 BTC havia circulado antes no Telegram. Os autores do ultimato atual dizem, no entanto, que essa quantia teria vindo de um impostor ou de um antigo associado.
A escolha do Monero é menos surpreendente. Diferentemente do bitcoin, cujas transações são visíveis publicamente na blockchain, a cripto XMR é projetada para ocultar mais informações sobre as transferências. A Revolut afirma não ter tido contato direto com o grupo e não ter recebido nenhum pedido de resgate por seus próprios canais.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
Revolut sofre chantagem de hackers de 3 milhões de Monero ou 10.000 bitcoins! Empresa responde: "Nunca teve contato direto". Por trás desse teatro, os hackers miram duas das áreas mais quentes: Bitcoin e moedas de privacidade. No curto prazo, o mercado pode oscilar, mas a longo prazo a segurança é o que manda. #黑客事件 $BTC $XMR
Revolut alvo de chantagem de $3M em Monero ou 10.000 Bitcoin! "Sem contato direto" por parte dos hackers. Este drama mostra como BTC e moedas de privacidade como XMR são pontos quentes para hackers. O mercado pode cair no curto prazo, mas a segurança reina no longo prazo. #hackers $BTC $XMR
Revolut alvo de chantagem de $3M em Monero ou 10.000 Bitcoin! "Sem contato direto" por parte dos hackers. Este drama mostra como BTC e moedas de privacidade como XMR são pontos quentes para hackers. O mercado pode cair no curto prazo, mas a segurança reina no longo prazo. #hackers $BTC $XMR
183
·
--
#Hacker mira a Revolut! Exige US$ 3M em $XMR e ameaça expor dados de clientes
Este gigante europeu de fintech acabou de ser hackeado. Os atacantes pediram especificamente pagamentos em Monero, citando “preocupações com privacidade” e deram um prazo curto de 24 horas. A escolha não é aleatória — os recursos de privacidade do XMR permitem que hackers movam fundos sem serem notados. No curto prazo, isso pode impulsionar a especulação com XMR, mas no longo prazo eventos como esse aumentam a pressão regulatória. Os usuários da Revolut agora enfrentam riscos de vazamento de dados, recolocando a segurança do setor de cripto em destaque.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
90
·
--
#enigmatic movement at 2026 end!!!
O grande hack da sidechain do Bitcoin que ocorreu em 6 de setembro de 2026 resultou no desvio de US$ 320 #million em Bitcoin dos #liquidNetwork , mas #hackers já foram devolvidos, aproximadamente US$ 273 milhões (3.400 BTC), deixando ainda US$ 47 milhões (598,5 BTC) pendentes.
O grande hack da sidechain do Bitcoin que ocorreu em 6 de setembro de 2026 resultou no desvio de US$ 320 #million em Bitcoin dos #liquidNetwork , mas #hackers já foram devolvidos, aproximadamente US$ 273 milhões (3.400 BTC), deixando ainda US$ 47 milhões (598,5 BTC) pendentes.
59
·
--
⚠️ DROPBOX CONFIRMA VULNERAÇÃO DE MILHARES DE CONTAS POR HACKERS 💻
A Dropbox Inc. confirmou que um grupo de cibercriminosos invadiu milhares de contas da sua plataforma durante o último mês, acessando e baixando conteúdo armazenado na nuvem, informou a Bloomberg News 🚨.
A empresa reconheceu que o incidente de segurança afetou usuários individuais e corporativos, comprometendo dados confidenciais 📊.
A equipe técnica da Dropbox já está notificando as contas afetadas e implementando protocolos reforçados para reduzir novos riscos e proteger os arquivos hospedados na sua rede 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ DROPBOX CONFIRMA VULNERAÇÃO DE MILHARES DE CONTAS POR HACKERS 💻
A Dropbox Inc. confirmou que um grupo de cibercriminosos invadiu milhares de contas da sua plataforma durante o último mês, acessando e baixando conteúdo armazenado na nuvem, informou a Bloomberg News 🚨.
A empresa reconheceu que o incidente de segurança afetou usuários individuais e corporativos, comprometendo dados confidenciais 📊.
A equipe técnica da Dropbox já está notificando as contas afetadas e implementando protocolos reforçados para reduzir novos riscos e proteger os arquivos hospedados na sua rede 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
OURO Como um único hack virou um desastre cripto
Hackers ganharam acesso à conta do X (Twitter) da Real $TRUMP Coins - vinculada à venda de moedas físicas colecionáveis do Trump - e a usaram para promover um novo token chamado GOLD.
Aproveitando o alto alcance da marca, a capitalização de mercado do token disparou para quase 60 milhões em pouco tempo. Em seguida, veio uma queda rápida: o valor do token despencou em cerca de 99%, deixando milhares de traders com perdas catastróficas.
De acordo com análises on-chain, carteiras associadas ao deploy venderam aproximadamente 224,5 milhões de GOLD, obtendo cerca de 330.000 em lucros. Enquanto isso, um indivíduo que alegou responsabilidade pelo incidente afirmou ter obtido mais de 8,2 milhões.
Também surgiram especulações na internet apontando possível envolvimento de hackers iranianos, embora nenhuma confirmação formal tenha sido fornecida.
A lição é que nem mesmo um nome conhecido e uma conta de alto perfil garantem que um token seja legítimo. Em cripto, verifique sempre a fonte oficial e audite os dados on-chain antes de comprar.
#TRUMP #GOLD #iran #hackers
196
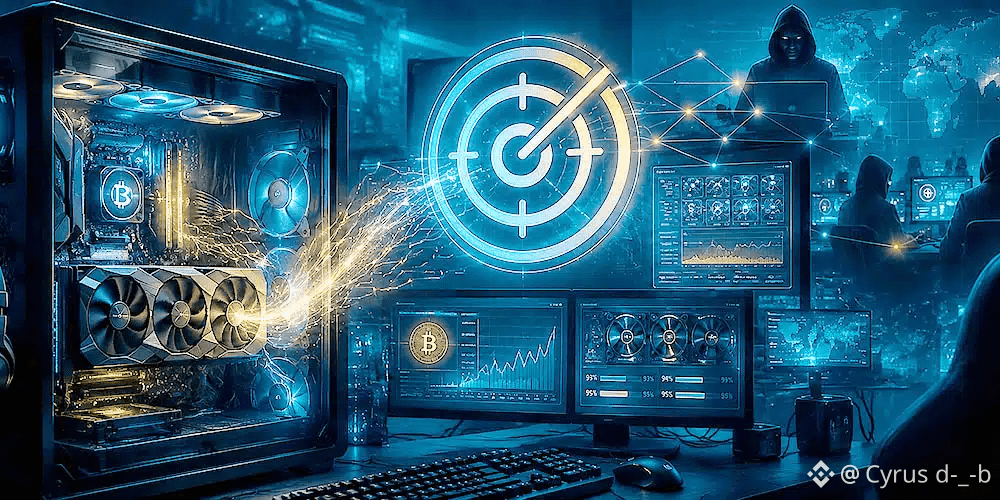
Hackers usam chatbots de IA para colar malware e colocar as GPUs dos gamers a minerar #Criptomonedas
Os #hackers encontraram uma maneira bem suja, chamativa como pouco, de aproveitar o boom da IA: usar chatbots e resultados de busca envenenados para colar malware disfarçado de utilitários muito conhecidos de PC. #Microsoft detectou uma campanha de cryptojacking de hackers através de chatbots que visa diretamente usuários com máquinas potentes, especialmente gamers e entusiastas de hardware, porque é aí que estão as GPUs capazes de minerar criptomoedas sem que o atacante precise pagar a conta de luz.
Dado que o Irã era o paraíso da #criptomineria por sua energia baratíssima, entendendo tudo o que está acontecendo com o país e os EUA, agora os hackers precisam buscar maneiras de economizar nesse custo energético do resto do planeta para manter seu ratio de #Mining , e isso passa por PCs de jogadores de todo o mundo.
A armadilha começa com algo muito cotidiano que você provavelmente faz diariamente. Buscamos uma ferramenta como HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack ou PDFgear, e acabamos sem saber em um site falso que parece legítimo, baixamos um arquivo ZIP e acreditamos que estamos instalando o software oficial e normal.
O problema é que esse pacote vem preparado para executar código malicioso através de DLL sideloading, uma técnica que aproveita executáveis legítimos para carregar uma DLL e iniciar a infecção sem levantar tantas suspeitas.
A Microsoft explica que a campanha se apoia em mais de 150 domínios maliciosos e que está ativa desde março de 2026, então é realmente recente e coincide, como dissemos, com a desesperação de que a festa da energia barata no Irã acabou.
Uma vez dentro do sistema, o malware instala o ScreenConnect, uma ferramenta legítima de acesso remoto que aqui é usada de forma abusiva. Depois, despliega mineros como gminer, lolMiner e SRBMiner-MULTI, todos focados em extrair o máximo da GPU.
$BTC $BNB
{spot}(BTCUSDT)
Hackers usam chatbots de IA para colar malware e colocar as GPUs dos gamers a minerar #Criptomonedas
Os #hackers encontraram uma maneira bem suja, chamativa como pouco, de aproveitar o boom da IA: usar chatbots e resultados de busca envenenados para colar malware disfarçado de utilitários muito conhecidos de PC. #Microsoft detectou uma campanha de cryptojacking de hackers através de chatbots que visa diretamente usuários com máquinas potentes, especialmente gamers e entusiastas de hardware, porque é aí que estão as GPUs capazes de minerar criptomoedas sem que o atacante precise pagar a conta de luz.
Dado que o Irã era o paraíso da #criptomineria por sua energia baratíssima, entendendo tudo o que está acontecendo com o país e os EUA, agora os hackers precisam buscar maneiras de economizar nesse custo energético do resto do planeta para manter seu ratio de #Mining , e isso passa por PCs de jogadores de todo o mundo.
A armadilha começa com algo muito cotidiano que você provavelmente faz diariamente. Buscamos uma ferramenta como HWMonitor, CrystalDiskInfo, Display Driver Uninstaller, FurMark, Pack ou PDFgear, e acabamos sem saber em um site falso que parece legítimo, baixamos um arquivo ZIP e acreditamos que estamos instalando o software oficial e normal.
O problema é que esse pacote vem preparado para executar código malicioso através de DLL sideloading, uma técnica que aproveita executáveis legítimos para carregar uma DLL e iniciar a infecção sem levantar tantas suspeitas.
A Microsoft explica que a campanha se apoia em mais de 150 domínios maliciosos e que está ativa desde março de 2026, então é realmente recente e coincide, como dissemos, com a desesperação de que a festa da energia barata no Irã acabou.
Uma vez dentro do sistema, o malware instala o ScreenConnect, uma ferramenta legítima de acesso remoto que aqui é usada de forma abusiva. Depois, despliega mineros como gminer, lolMiner e SRBMiner-MULTI, todos focados em extrair o máximo da GPU.
$BTC $BNB
132

·
--
🔥 🔥🔥🔥🔥Quase US$ 1 bilhão em perdas em seis meses
Projetos de criptomoedas perderam US$ 972 milhões em 207 hacks no primeiro semestre de 2026.
📊 A Immunefi registrou um número recorde de ataques, embora a perda média por incidente tenha diminuído.
Os riscos estão mudando do código para infraestrutura, chaves e ataques direcionados a pessoas
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥Quase US$ 1 bilhão em perdas em seis meses
Projetos de criptomoedas perderam US$ 972 milhões em 207 hacks no primeiro semestre de 2026.
📊 A Immunefi registrou um número recorde de ataques, embora a perda média por incidente tenha diminuído.
Os riscos estão mudando do código para infraestrutura, chaves e ataques direcionados a pessoas
#HackerAlert #hackers #HackerNews
$BNB
1
7
445

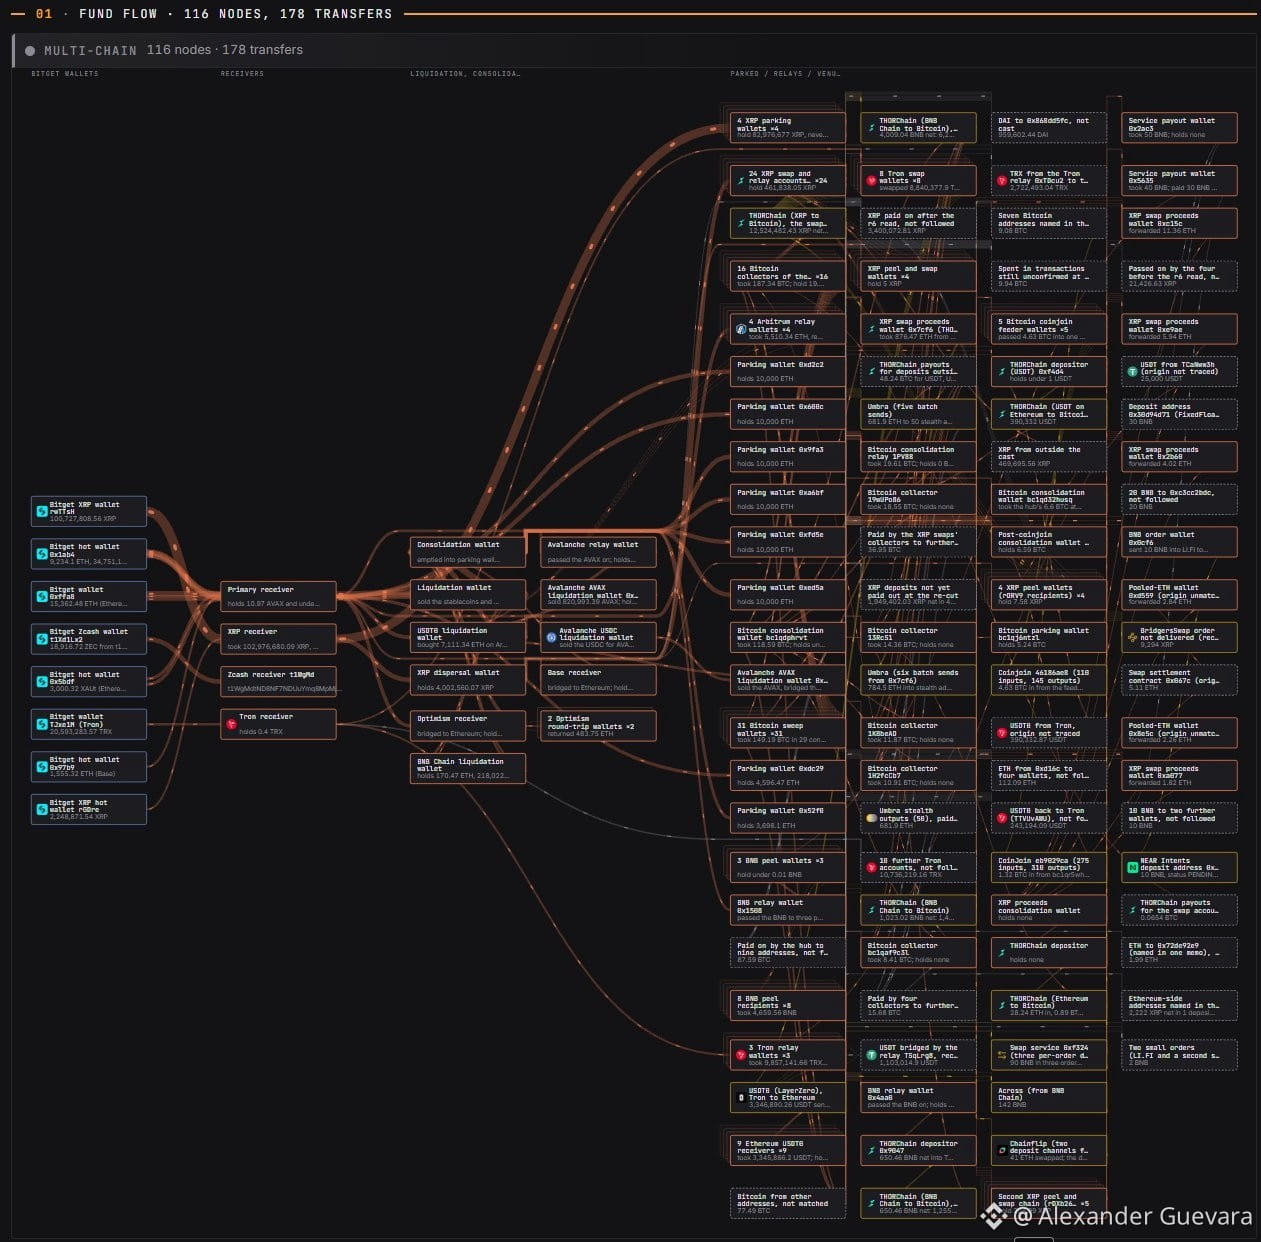
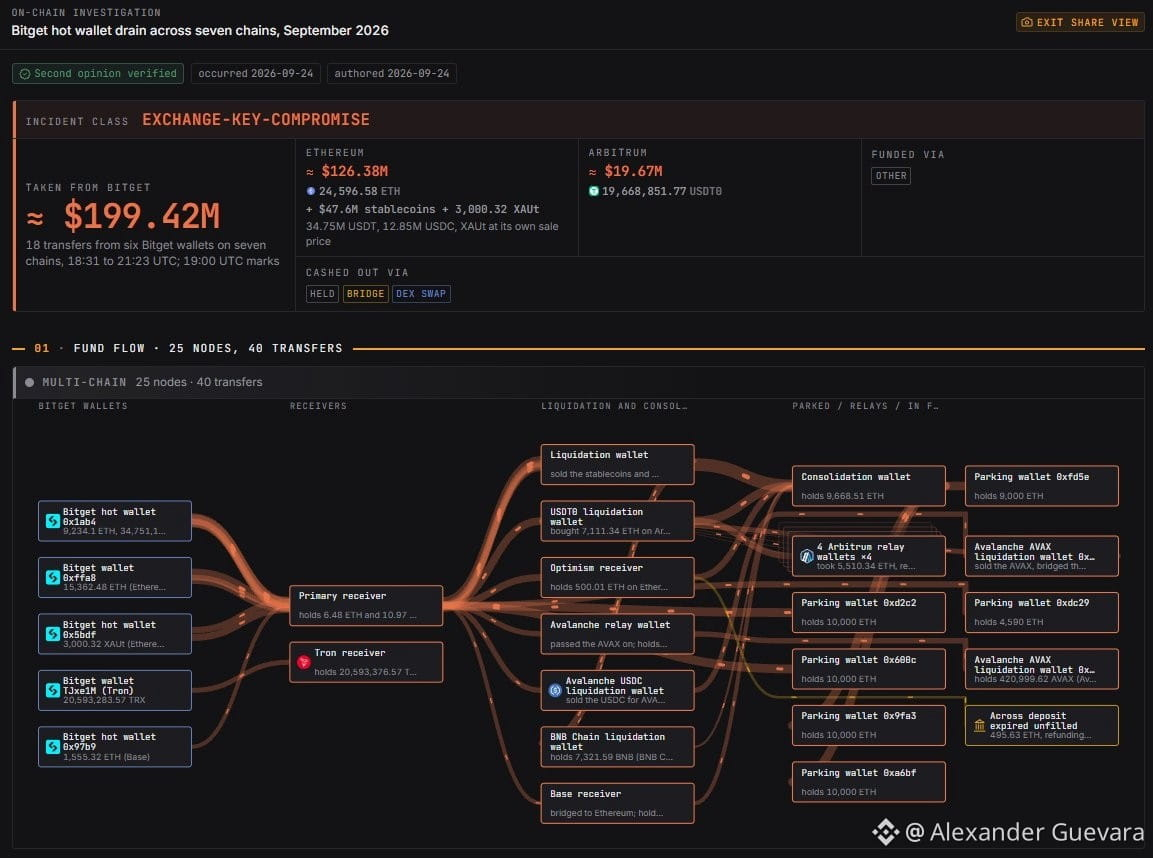
Certo, esta pesquisa da Bitget ficou apenas um pouquinho mais complexa 🤣🤣
Pesquisa completa sobre o hackear da carteira quente da Bitget está disponível no meu DB
Total de US$ 200M rastreados, o que está acima da maioria das alegações iniciais de US$ 185M, embora a Bitget admita um total de US$ 385M comprometidos; suspeito que a maior parte desses fundos esteja em cadeias menos rastreáveis como xrp, ada, sui, etc...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
Certo, esta pesquisa da Bitget ficou apenas um pouquinho mais complexa 🤣🤣
Pesquisa completa sobre o hackear da carteira quente da Bitget está disponível no meu DB
Total de US$ 200M rastreados, o que está acima da maioria das alegações iniciais de US$ 185M, embora a Bitget admita um total de US$ 385M comprometidos; suspeito que a maior parte desses fundos esteja em cadeias menos rastreáveis como xrp, ada, sui, etc...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
O conteúdo citado foi removido
17
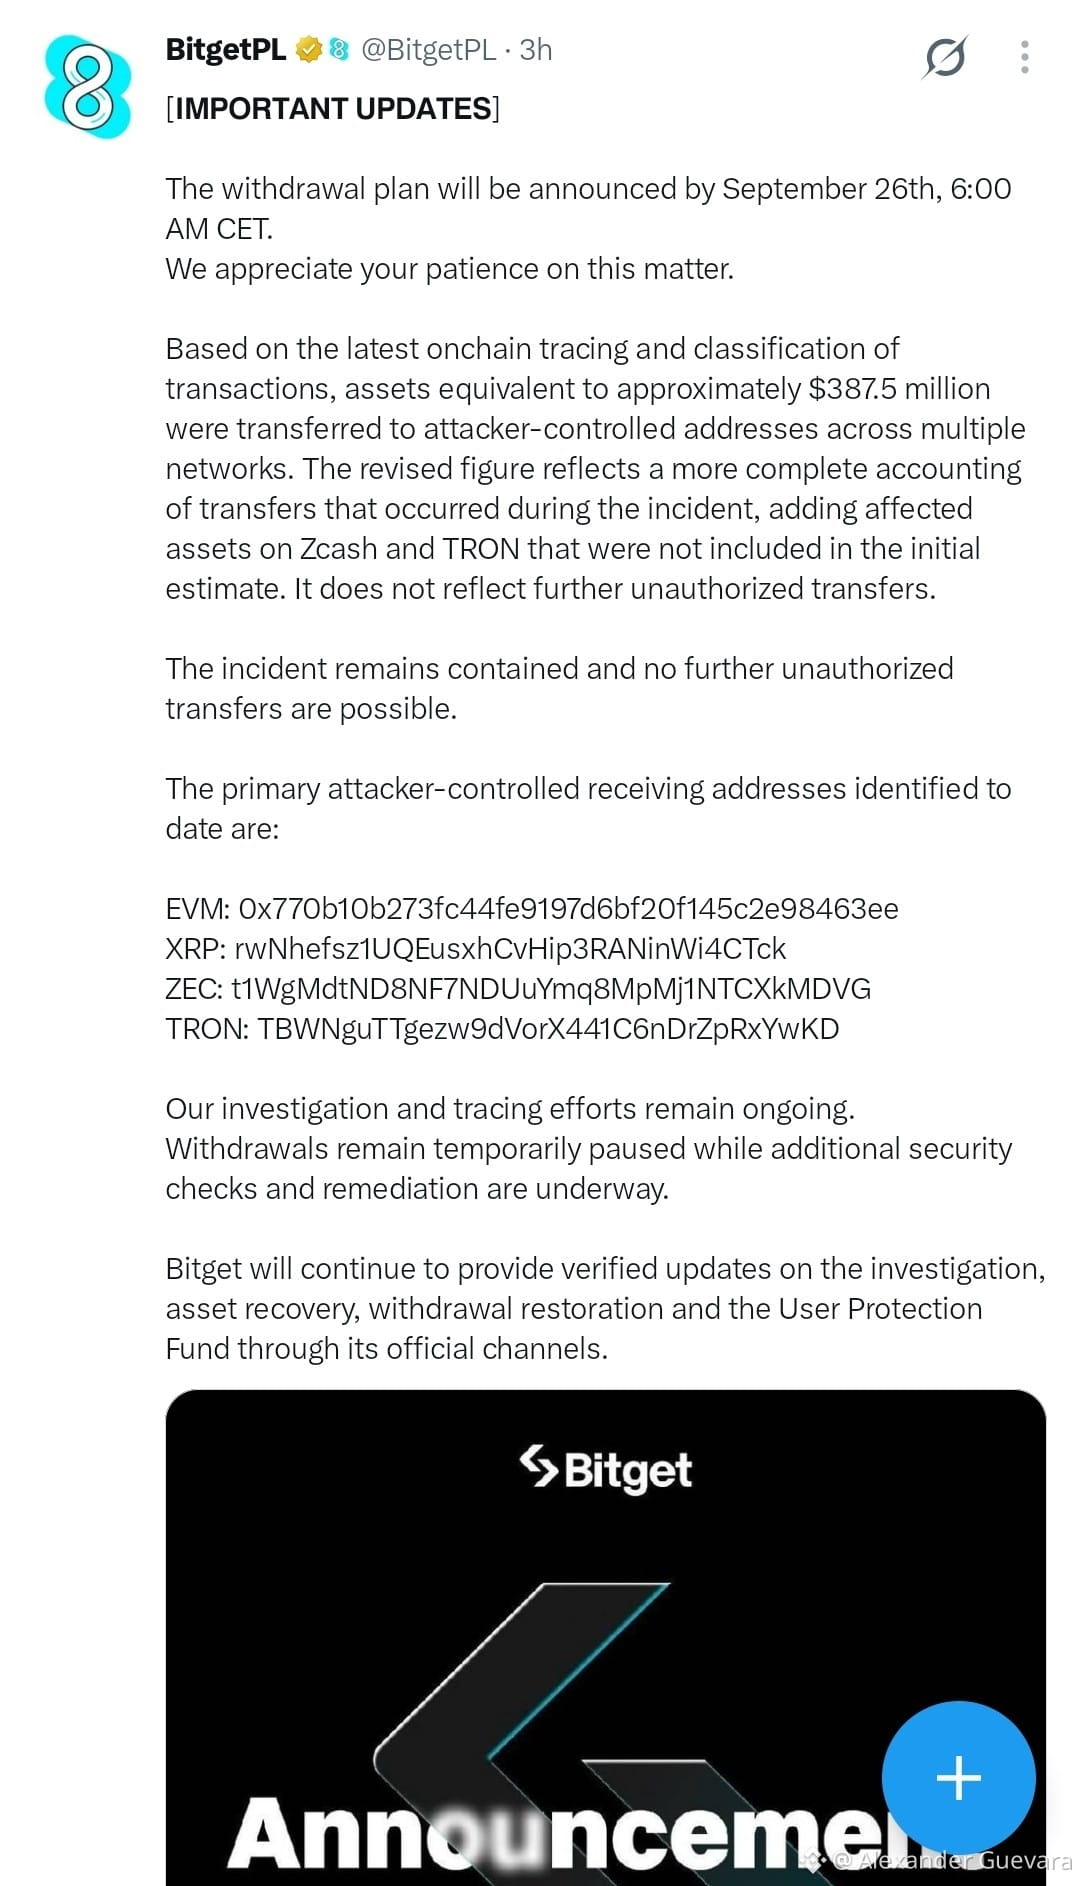
A Bitget confirmou que o plano de saques será anunciado antes de 26 de setembro às 6:00 AM CET, após o incidente de segurança que afetou a plataforma.
A investigação em cadeia revela que o atacante transferiu aproximadamente US$ 387,5 milhões em várias redes (incluindo Zcash e TRON), valor que abrange a contagem total afetada sem que tenham sido registrados novos movimentos não autorizados. A situação permanece totalmente contida.
Os saques continuam temporariamente pausados para aplicar verificações rigorosas de segurança e medidas de remediação.
As principais direções associadas ao atacante são:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
A empresa continuará emitindo atualizações oficiais sobre o processo de recuperação e a habilitação de fundos por meio de seus canais verificados.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
A Bitget confirmou que o plano de saques será anunciado antes de 26 de setembro às 6:00 AM CET, após o incidente de segurança que afetou a plataforma.
A investigação em cadeia revela que o atacante transferiu aproximadamente US$ 387,5 milhões em várias redes (incluindo Zcash e TRON), valor que abrange a contagem total afetada sem que tenham sido registrados novos movimentos não autorizados. A situação permanece totalmente contida.
Os saques continuam temporariamente pausados para aplicar verificações rigorosas de segurança e medidas de remediação.
As principais direções associadas ao atacante são:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
A empresa continuará emitindo atualizações oficiais sobre o processo de recuperação e a habilitação de fundos por meio de seus canais verificados.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--
🚨 ÚLTIMAS — LADRÃO DE CRIPTO SENTENCIADO
🚓 Um hacker conhecido como “GothFerrari” foi condenado a 78 meses em uma prisão federal dos EUA após ajudar a roubar mais de $250 MILHÕES em cripto ( $BTC / $ETH / $SOL )
Os ataques supostamente envolveram:
→ Engenharia social
→ Roubo de carteiras de hardware
→ Assaltos de cripto coordenados 👀
Este é mais um lembrete de uma verdade brutal no mundo cripto:
📍A segurança importa MAIS do que o hype.
As pessoas se concentram nas velas…
mientras os atacantes focam no acesso.
Neste mercado, proteger sua carteira é tão importante quanto escolher a moeda certa. 🔒
Sempre:
• Use armazenamento a frio
• Proteja frases-semente
• Evite links de phishing
• Nunca confie em DMs aleatórias
Um erro pode apagar tudo.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 ÚLTIMAS — LADRÃO DE CRIPTO SENTENCIADO
🚓 Um hacker conhecido como “GothFerrari” foi condenado a 78 meses em uma prisão federal dos EUA após ajudar a roubar mais de $250 MILHÕES em cripto ( $BTC / $ETH / $SOL )
Os ataques supostamente envolveram:
→ Engenharia social
→ Roubo de carteiras de hardware
→ Assaltos de cripto coordenados 👀
Este é mais um lembrete de uma verdade brutal no mundo cripto:
📍A segurança importa MAIS do que o hype.
As pessoas se concentram nas velas…
mientras os atacantes focam no acesso.
Neste mercado, proteger sua carteira é tão importante quanto escolher a moeda certa. 🔒
Sempre:
• Use armazenamento a frio
• Proteja frases-semente
• Evite links de phishing
• Nunca confie em DMs aleatórias
Um erro pode apagar tudo.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--

Artigo
Saga Satoshi Nakamoto: Craig Wright Admite Manipulação de Documentos#Write2Earn Craig Wright admite ter forjado documentos na #SatoshiNakamoto em meio a uma batalha legal com a COPA, lançando dúvidas sobre sua credibilidade.
DESTAQUES DA NOTÍCIA
Craig Wright, autoproclamado Satoshi Nakamoto, admite ter forjado documentos em uma batalha legal de alto nível.
A COPA desafia a identidade de Nakamoto de Wright, apoiada por figuras influentes como Jack Dorsey.
A credibilidade de Wright foi manchada como especialista em segurança da informação ao admitir a manipulação de documentos.
Craig Wright, o cientista da computação australiano que há muito tempo afirma ser Satoshi Nakamoto — o inventor do Bitcoin sob um pseudônimo –admitiu ter forjado documentos que sustentam sua reivindicação. A confissão resultou de uma batalha legal de alto nível entre Wright e a Cryptocurrency Open Patent Alliance (COPA), lançando sombras sobre sua autoafirmação de anos como o fundador da moeda digital.
Saga Satoshi Nakamoto: Craig Wright Admite Manipulação de Documentos
#Write2Earn Craig Wright admite ter forjado documentos na #SatoshiNakamoto em meio a uma batalha legal com a COPA, lançando dúvidas sobre sua credibilidade.
DESTAQUES DA NOTÍCIA
Craig Wright, autoproclamado Satoshi Nakamoto, admite ter forjado documentos em uma batalha legal de alto nível.
A COPA desafia a identidade de Nakamoto de Wright, apoiada por figuras influentes como Jack Dorsey.
A credibilidade de Wright foi manchada como especialista em segurança da informação ao admitir a manipulação de documentos.
Craig Wright, o cientista da computação australiano que há muito tempo afirma ser Satoshi Nakamoto — o inventor do Bitcoin sob um pseudônimo –admitiu ter forjado documentos que sustentam sua reivindicação. A confissão resultou de uma batalha legal de alto nível entre Wright e a Cryptocurrency Open Patent Alliance (COPA), lançando sombras sobre sua autoafirmação de anos como o fundador da moeda digital.
3
819

·
--
🚨 ROBAN MAIS DE US$ 100 MILHÕES EM BITCOIN DE CONTAS "SEGURAS" 🔐
Cibercriminosos subtraíram mais de 100 milhões de dólares em Bitcoin pertencentes a milhares de contas que se presumiam seguras ⚠️.
O incidente marca um novo escândalo para o setor cripto e volta a impactar a confiança dos investidores, que têm sido alvo recorrente de roubos e ataques cibernéticos na indústria 💸.
A notícia acrescenta pressão às dinâmicas de custódia e segurança de ativos digitais.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 ROBAN MAIS DE US$ 100 MILHÕES EM BITCOIN DE CONTAS "SEGURAS" 🔐
Cibercriminosos subtraíram mais de 100 milhões de dólares em Bitcoin pertencentes a milhares de contas que se presumiam seguras ⚠️.
O incidente marca um novo escândalo para o setor cripto e volta a impactar a confiança dos investidores, que têm sido alvo recorrente de roubos e ataques cibernéticos na indústria 💸.
A notícia acrescenta pressão às dinâmicas de custódia e segurança de ativos digitais.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180

·
--
Em Baixa
🔥Hackers da Coreia do Norte continuam se expandindo e têm o setor DeFi em seu alvo 👈
Isso é algo surpreendente, e em menos de três semanas #hackers vinculados à Coreia do Norte conseguiram desferir dois grandes golpes. O primeiro foi o protocolo #DRIFT na Solana e agora o
protocolo #KelpDAO . Esses hackers continuam evoluindo aplicando diferentes técnicas para detectar vulnerabilidades.
Ambos os eventos causaram perdas significativas para o setor #cripto . Mais de $ 500 milhões de dólares foram desviados através das vulnerabilidades do Drift e kelpdao.
É coincidência ou ataques direcionados a um setor específico? Segundo alguns analistas, esses dois incidentes apontam para algo mais “organizado”. Esses ataques estão se tornando mais frequentes e já
não se trata de hackeios a intercâmbios ou falhas no código, mas agora estão mirando a infraestrutura do setor.
Mas isso não para por aqui, e as repercussões da exploração de vulnerabilidades não se limitam a uma única dapp, mas se estendem a outros protocolos, como ocorreu recentemente com kelpdao e #AAVE .
Com os recentes acontecimentos, você se sente seguro usando algum protocolo DeFi?
👉Mais atualizações cripto ...
Compartilhe e siga-me para mais 👈😎
$AAVE
{spot}(AAVEUSDT)
🔥Hackers da Coreia do Norte continuam se expandindo e têm o setor DeFi em seu alvo 👈
Isso é algo surpreendente, e em menos de três semanas #hackers vinculados à Coreia do Norte conseguiram desferir dois grandes golpes. O primeiro foi o protocolo #DRIFT na Solana e agora o
protocolo #KelpDAO . Esses hackers continuam evoluindo aplicando diferentes técnicas para detectar vulnerabilidades.
Ambos os eventos causaram perdas significativas para o setor #cripto . Mais de $ 500 milhões de dólares foram desviados através das vulnerabilidades do Drift e kelpdao.
É coincidência ou ataques direcionados a um setor específico? Segundo alguns analistas, esses dois incidentes apontam para algo mais “organizado”. Esses ataques estão se tornando mais frequentes e já
não se trata de hackeios a intercâmbios ou falhas no código, mas agora estão mirando a infraestrutura do setor.
Mas isso não para por aqui, e as repercussões da exploração de vulnerabilidades não se limitam a uma única dapp, mas se estendem a outros protocolos, como ocorreu recentemente com kelpdao e #AAVE .
Com os recentes acontecimentos, você se sente seguro usando algum protocolo DeFi?
👉Mais atualizações cripto ...
Compartilhe e siga-me para mais 👈😎
$AAVE
4
2.2k
Artigo
IA vs Hackers: A Batalha de Cibersegurança no CriptoIA vs Hackers
Então, vamos falar sobre criptomoeda. É tudo sobre sistemas sem confiança e redes descentralizadas, certo? E há essa grande promessa de segurança graças à tecnologia blockchain. Mas aqui está a pegadinha — cripto é como um ímã para hackers. Sério, desde violações de exchanges até fraudes de phishing, estamos falando de bilhões perdidos na última década.
Agora, entre a Inteligência Artificial (IA). Ela está entrando nesse mundo selvagem — desempenhando tanto o papel de herói quanto, bem, às vezes o vilão. Essa batalha contínua entre IA e hackers? Poderia realmente moldar o futuro da segurança cripto.
IA vs Hackers: A Batalha de Cibersegurança no Cripto
IA vs Hackers
Então, vamos falar sobre criptomoeda. É tudo sobre sistemas sem confiança e redes descentralizadas, certo? E há essa grande promessa de segurança graças à tecnologia blockchain. Mas aqui está a pegadinha — cripto é como um ímã para hackers. Sério, desde violações de exchanges até fraudes de phishing, estamos falando de bilhões perdidos na última década.
Agora, entre a Inteligência Artificial (IA). Ela está entrando nesse mundo selvagem — desempenhando tanto o papel de herói quanto, bem, às vezes o vilão. Essa batalha contínua entre IA e hackers? Poderia realmente moldar o futuro da segurança cripto.
456
219
41
456
·
--
💰 Hackers roubaram mais de $600 milhões em cripto em um mês. Abril foi o pior mês para brechas no cripto este ano, com perdas superando $600 milhões.
🚨 O DeFi levou a pior, com apenas dois incidentes principais contabilizando mais de 80% de todas as perdas. Os hackers estão cada vez mais utilizando IA e deepfakes, mudando os ataques de código para pessoas e infraestrutura.
#AI #hackers #CertiKSaysAbrilPerdasDeHackNoCryptoAtingiram$650M
$BNB
{spot}(BNBUSDT)
💰 Hackers roubaram mais de $600 milhões em cripto em um mês. Abril foi o pior mês para brechas no cripto este ano, com perdas superando $600 milhões.
🚨 O DeFi levou a pior, com apenas dois incidentes principais contabilizando mais de 80% de todas as perdas. Os hackers estão cada vez mais utilizando IA e deepfakes, mudando os ataques de código para pessoas e infraestrutura.
#AI #hackers #CertiKSaysAbrilPerdasDeHackNoCryptoAtingiram$650M
$BNB
🚨 O DeFi levou a pior, com apenas dois incidentes principais contabilizando mais de 80% de todas as perdas. Os hackers estão cada vez mais utilizando IA e deepfakes, mudando os ataques de código para pessoas e infraestrutura.
#AI #hackers #CertiKSaysAbrilPerdasDeHackNoCryptoAtingiram$650M
$BNB
3
2.5k
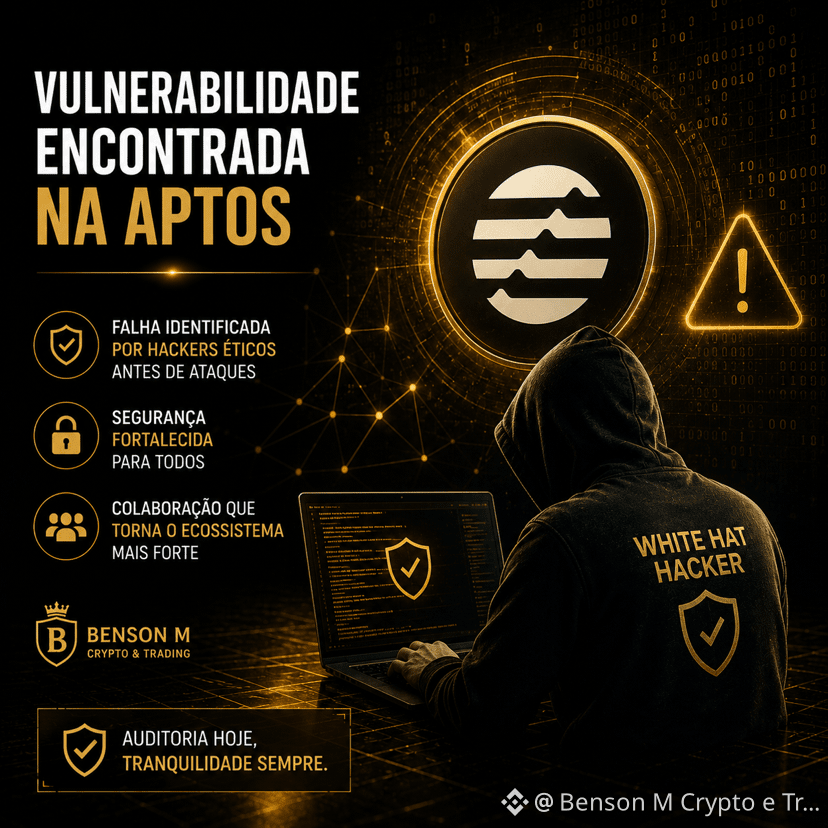
🔒🚨 #Hackers éticos identificam vulnerabilidade na blockchain Aptos.
A falha foi descoberta por pesquisadores antes de causar prejuízos aos utilizadores.
Este tipo de auditoria fortalece a segurança do ecossistema e demonstra a importância da colaboração entre desenvolvedores e especialistas em cibersegurança.
Segurança continua sendo um dos pilares das blockchains modernas.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
131
·
--
Em Alta
#hackers explorou a ponte LayerZero do Kelp DAO, cunhando 116.500 tokens rs$ETH sem lastro no valor de $292M. O ataque envolveu manipulação da infraestrutura RPC em uma configuração DVN de 1 de 1.
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers explorou a ponte LayerZero do Kelp DAO, cunhando 116.500 tokens rs$ETH sem lastro no valor de $292M. O ataque envolveu manipulação da infraestrutura RPC em uma configuração DVN de 1 de 1.
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EarningsSeason
111,604 visualizações
1,064 a discutir
2
#ECBToTestAIAgentsInDigitalEuroPayments
3,821 visualizações
197 a discutir
3
#JapanFSABacksFourthStablecoinTradeSettlementPilot
5,049 visualizações
273 a discutir
4
#BitgetHackerFailsToMoveStolenFunds
15,424 visualizações
403 a discutir
5
#BitMineETHHoldingsTop6Million
17,173 visualizações
548 a discutir
6
#StrategyAdds1666BTCHoldingsReach847666
14,330 visualizações
389 a discutir
7
#NvidiaApproves$150BBuyback
3,737 visualizações
63 a discutir
8
#OpenAIDelaysGPT6.1OverSafetyIssues
27,185 visualizações
725 a discutir
9
#AMDToAcquireWorldLabsFor$8.2B
1,872 visualizações
52 a discutir
10
#AnthropicIPOProspectusCouldValueItOver$2T
5,861 visualizações
77 a discutir