

#hackeralert
hackeralert
1.8M visualizações
1,130 a discutir
Popular
Mais recente
·
--
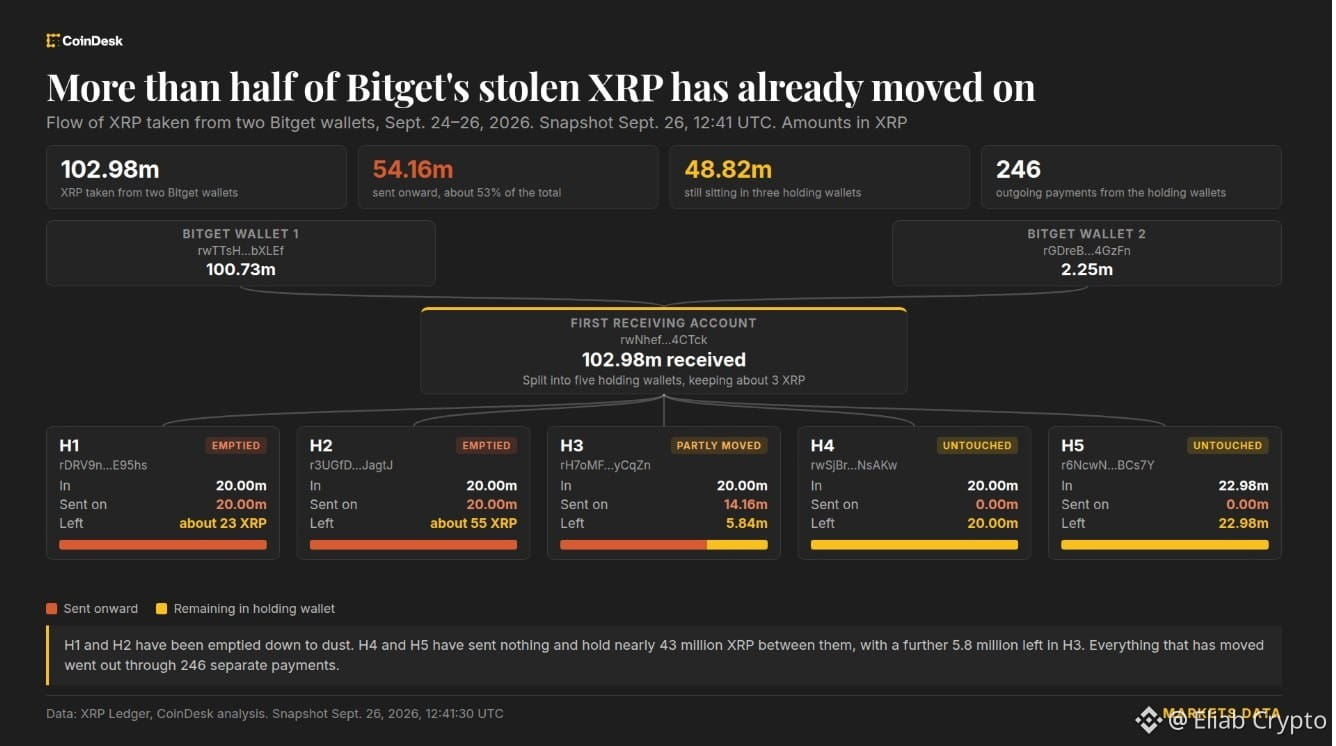
🚨 #BITGET HACKER MOVE $83M EM XRP ROUBADO
O atacante movimentou cerca de US$ 83M em XRP roubado — e a Ripple não consegue congelar os fundos
Duas carteiras foram quase completamente esvaziadas, enquanto uma terceira ainda está sendo drenada.
Apenas cerca de US$ 75M permanece entre as cinco carteiras originais de custódia
O XRP roubado está se movendo rápido
Para onde vai em seguida?
#Bitget #HackerAlert
3
246
·
--
AGORA: O HACKER CHINÊS QUE ROUBOU US$ 370 MILHÕES DA BITGET DECLARA QUE PRECISA DE APOIO DA THOR CHAIN PARA LAVAR OS RECURSOS
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@Square-Creator-0b3444457
AGORA: O HACKER CHINÊS QUE ROUBOU US$ 370 MILHÕES DA BITGET DECLARA QUE PRECISA DE APOIO DA THOR CHAIN PARA LAVAR OS RECURSOS
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
“ESTOU MUITO PREOCUPADO. PERDER MEUS ATIVOS CAUSARIA MUITOS PROBLEMAS NA MINHA VIDA”
#Bitget #HackerAlert
@FINANCE-JACK
96
·
--
Em Alta
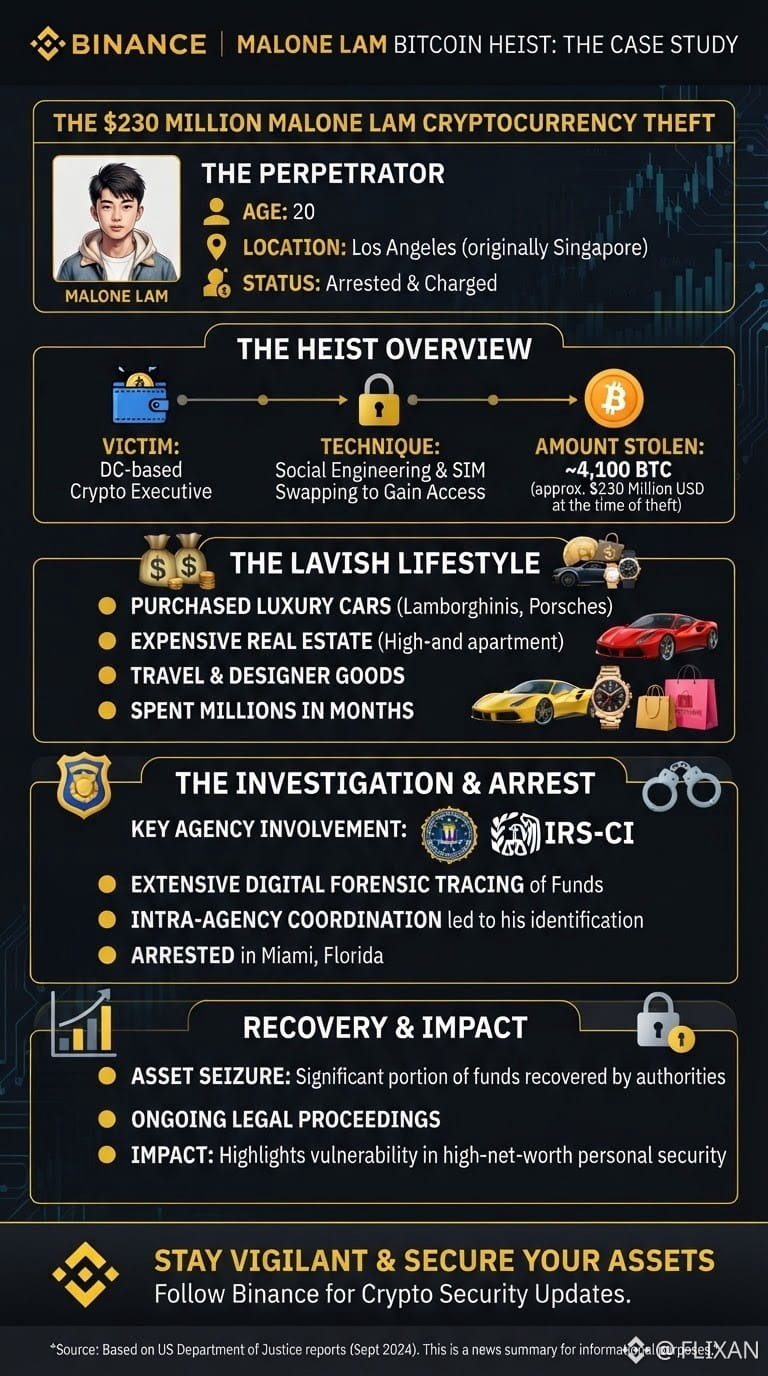
Estudo de Caso da Binance: O Grande Roubo Cripto de US$ 230M do Malone Lam
O mentor de 20 anos, Malone Lam, originalmente de Singapura, orquestrou um enorme roubo de criptomoedas de US$ 230M (aprox. 4.100 BTC) visando um executivo de Washington, D.C. Usando engenharia social e SIM swapping, eles contornaram a 2FA para drenar fundos em minutos. Lam e o comparsa Jeandiel Serrano queimaram milhões em carros de luxo, imóveis e itens de alto padrão em Los Angeles. O FBI e a IRS-CI rastrearam a atividade on-chain e farreadas de gastos, levando à prisão deles em Miami. Os ativos recuperados estão sendo garantidos, destacando vulnerabilidades extremas na segurança pessoal de criptomoedas de alta renda. Use 2FA via aplicativo e carteiras de hardware para se manter protegido.
#Bitcoin❗ #HackerAlert $
100

·
--
$STO
{future}(STOUSDT)
🚨 ATUALIZAÇÃO:
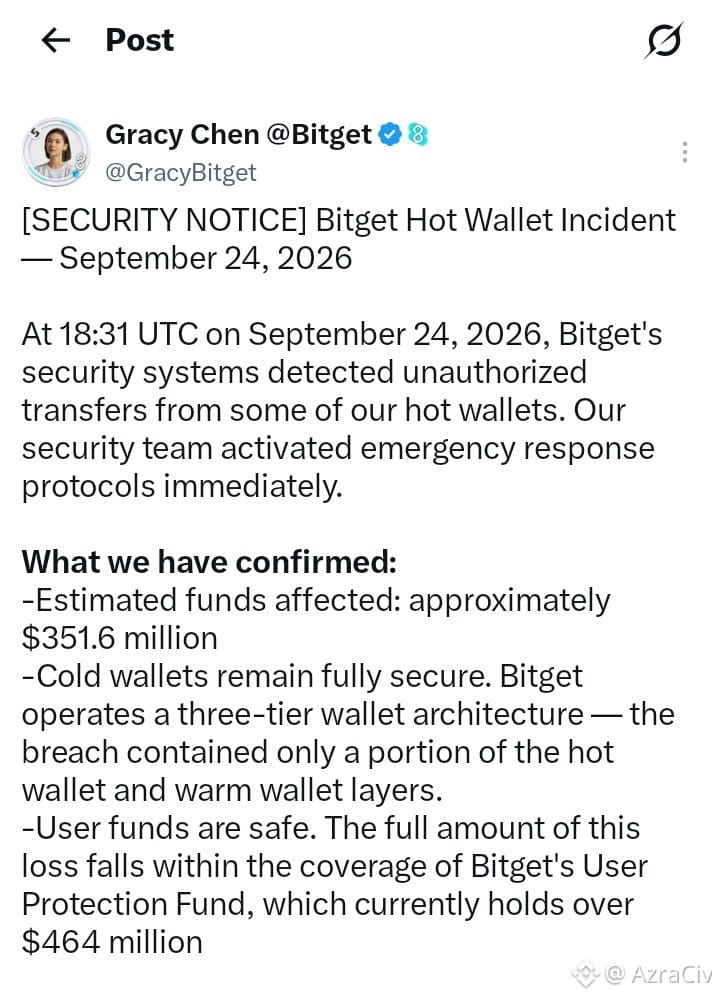
💰 A fundadora da Bit get, Gracy Chen, confirmou uma invasão na semana de 24 de setembro, afetando aproximadamente US$351,6 milhões da infraestrutura de carteiras hot e warm.
As carteiras cold permanecem seguras. O Fundo de Proteção ao Usuário da Bit get, que soma mais de US$464 milhões, cobre a perda total.
A criptografia sofreu o maior hack do ano após a Bit get perder US$350 milhões em um único ataque.
Quase US$2 bilhões já foram roubados em mais de 300 hacks de criptomoedas em 2026.
A CEO da Bit get, Gracy Chen, diz que hackers norte-coreanos podem estar por trás da invasão de US$352 milhões da exchange, apontando endereços IP associados a VPNs usadas por um grupo da Coreia do Norte (DPRK).
#HackerAlert #BREAKING #CryptoNews
$STO
🚨 ATUALIZAÇÃO:
💰 A fundadora da Bit get, Gracy Chen, confirmou uma invasão na semana de 24 de setembro, afetando aproximadamente US$351,6 milhões da infraestrutura de carteiras hot e warm.
As carteiras cold permanecem seguras. O Fundo de Proteção ao Usuário da Bit get, que soma mais de US$464 milhões, cobre a perda total.
A criptografia sofreu o maior hack do ano após a Bit get perder US$350 milhões em um único ataque.
Quase US$2 bilhões já foram roubados em mais de 300 hacks de criptomoedas em 2026.
A CEO da Bit get, Gracy Chen, diz que hackers norte-coreanos podem estar por trás da invasão de US$352 milhões da exchange, apontando endereços IP associados a VPNs usadas por um grupo da Coreia do Norte (DPRK).
#HackerAlert #BREAKING #CryptoNews
697
·
--
Em Alta
Ver tradução
ارتفاع سعر THORChain بنسبة 15% عقب مطالبة الرئيس التنفيذي لمنصة Bitget بحظر عناوين مرتبطة بعملية اختراق.. ارتفع سعر عملة THORChain بأكثر من 15% بعد أن طالب الرئيس التنفيذي لمنصة Bitget رسمياً البروتوكولَ بحجب الخدمات عن العناوين المرتبطة بعملية اختراق بلغت قيمتها 351.6 مليون دولار. وتؤكد تحليلات بيانات الشبكة (on-chain) أن الأموال المسروقة قد وُجِّهت عبر THORChain لإجراء عمليات تبادل بين السلاسل (cross-chain swaps)، مما زاد من وضوح حركة الأموال على الشبكة وأثار جدلاً حول التوازن بين اللامركزية وضوابط مكافحة الأنشطة غير المشروعة.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
{future}(RUNEUSDT)
ارتفاع سعر THORChain بنسبة 15% عقب مطالبة الرئيس التنفيذي لمنصة Bitget بحظر عناوين مرتبطة بعملية اختراق.. ارتفع سعر عملة THORChain بأكثر من 15% بعد أن طالب الرئيس التنفيذي لمنصة Bitget رسمياً البروتوكولَ بحجب الخدمات عن العناوين المرتبطة بعملية اختراق بلغت قيمتها 351.6 مليون دولار. وتؤكد تحليلات بيانات الشبكة (on-chain) أن الأموال المسروقة قد وُجِّهت عبر THORChain لإجراء عمليات تبادل بين السلاسل (cross-chain swaps)، مما زاد من وضوح حركة الأموال على الشبكة وأثار جدلاً حول التوازن بين اللامركزية وضوابط مكافحة الأنشطة غير المشروعة.
#THORChain #Bitget #HackerAlert #Rune
$RUNE
#THORChain #Bitget #HackerAlert #Rune
$RUNE
1
17

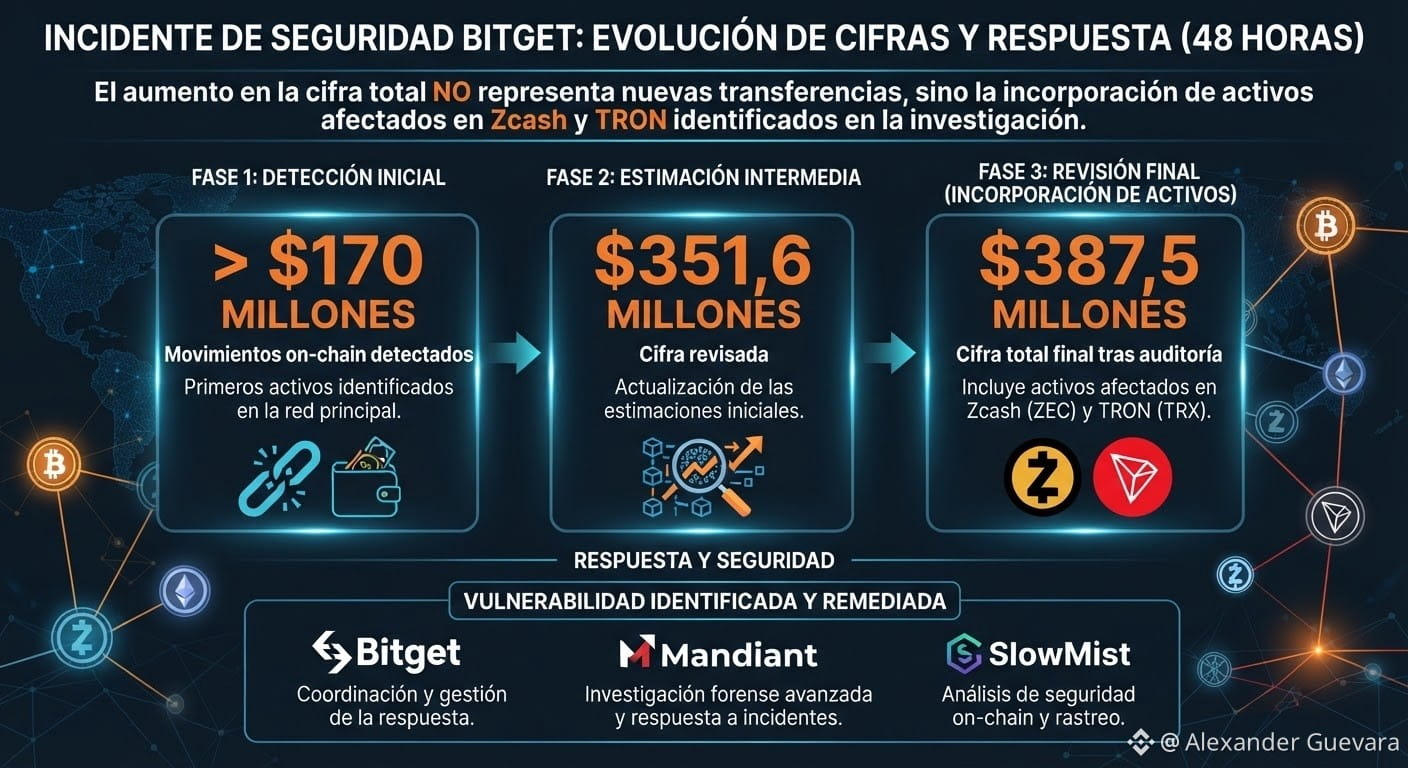
🚨 B1tg3t: de $170M a $387,5M
O caso B1tg3t mudou de escala em apenas 48 horas.
Primeiro foram mais de $170 milhões em movimentações detectadas on-chain. Depois veio uma estimativa de $351,6 milhões e, posteriormente, um valor revisado de $387,5 milhões, após incorporar ativos afetados em Zcash e TRON.
Mas há um detalhe-chave: o aumento do valor não representa uma nova onda de transferências, segundo a B1tg3t.
A empresa afirma que a vulnerabilidade foi identificada e corrigida, enquanto Mandiant e SlowMist continuam apoiando a investigação.
📌 #HackerAlert #hackattack #On-chain #ciberseguridad #CircleTetherFreezeBitgetHackerWallet $TRX $ZEC
Fadel Samaan:
no es chistoso que ahora respalden activo zk0 ,impulsan un mundo sumido en la anarquía , desconfianza y falta de transparencia... una década y no llega la sabiduría o la madurez al mercado cripto.
1
130
Artigo
🚨 Incidente de Segurança da Bitget: O que Aconteceu? 💔 A comunidade $BTC da criptomoeda está levantando preocupações sobre um suposto incidente de segurança envolvendo a Bitget. Com ativos digitais, segurança, transparência e proteção do usuário continuam a ser essenciais.Em 24 de setembro de 2026, a Bitget informou transferências não autorizadas a partir de algumas de suas hot wallets, afetando aproximadamente US$ 351,6 milhões em ativos. A exchange afirmou que suas cold wallets permaneceram seguras e que seu User Protection Fund (Fundo de Proteção ao Usuário) mantinha mais de US$ 464 milhões. As retiradas foram temporariamente suspensas enquanto uma investigação de segurança era realizada, embora depósitos e negociações tenham continuado, segundo relatos.
🚨 Incidente de Segurança da Bitget: O que Aconteceu? 💔
A comunidade $BTC da criptomoeda está levantando preocupações sobre um suposto incidente de segurança envolvendo a Bitget. Com ativos digitais, segurança, transparência e proteção do usuário continuam a ser essenciais.Em 24 de setembro de 2026, a Bitget informou transferências não autorizadas a partir de algumas de suas hot wallets, afetando aproximadamente US$ 351,6 milhões em ativos. A exchange afirmou que suas cold wallets permaneceram seguras e que seu User Protection Fund (Fundo de Proteção ao Usuário) mantinha mais de US$ 464 milhões. As retiradas foram temporariamente suspensas enquanto uma investigação de segurança era realizada, embora depósitos e negociações tenham continuado, segundo relatos.
82
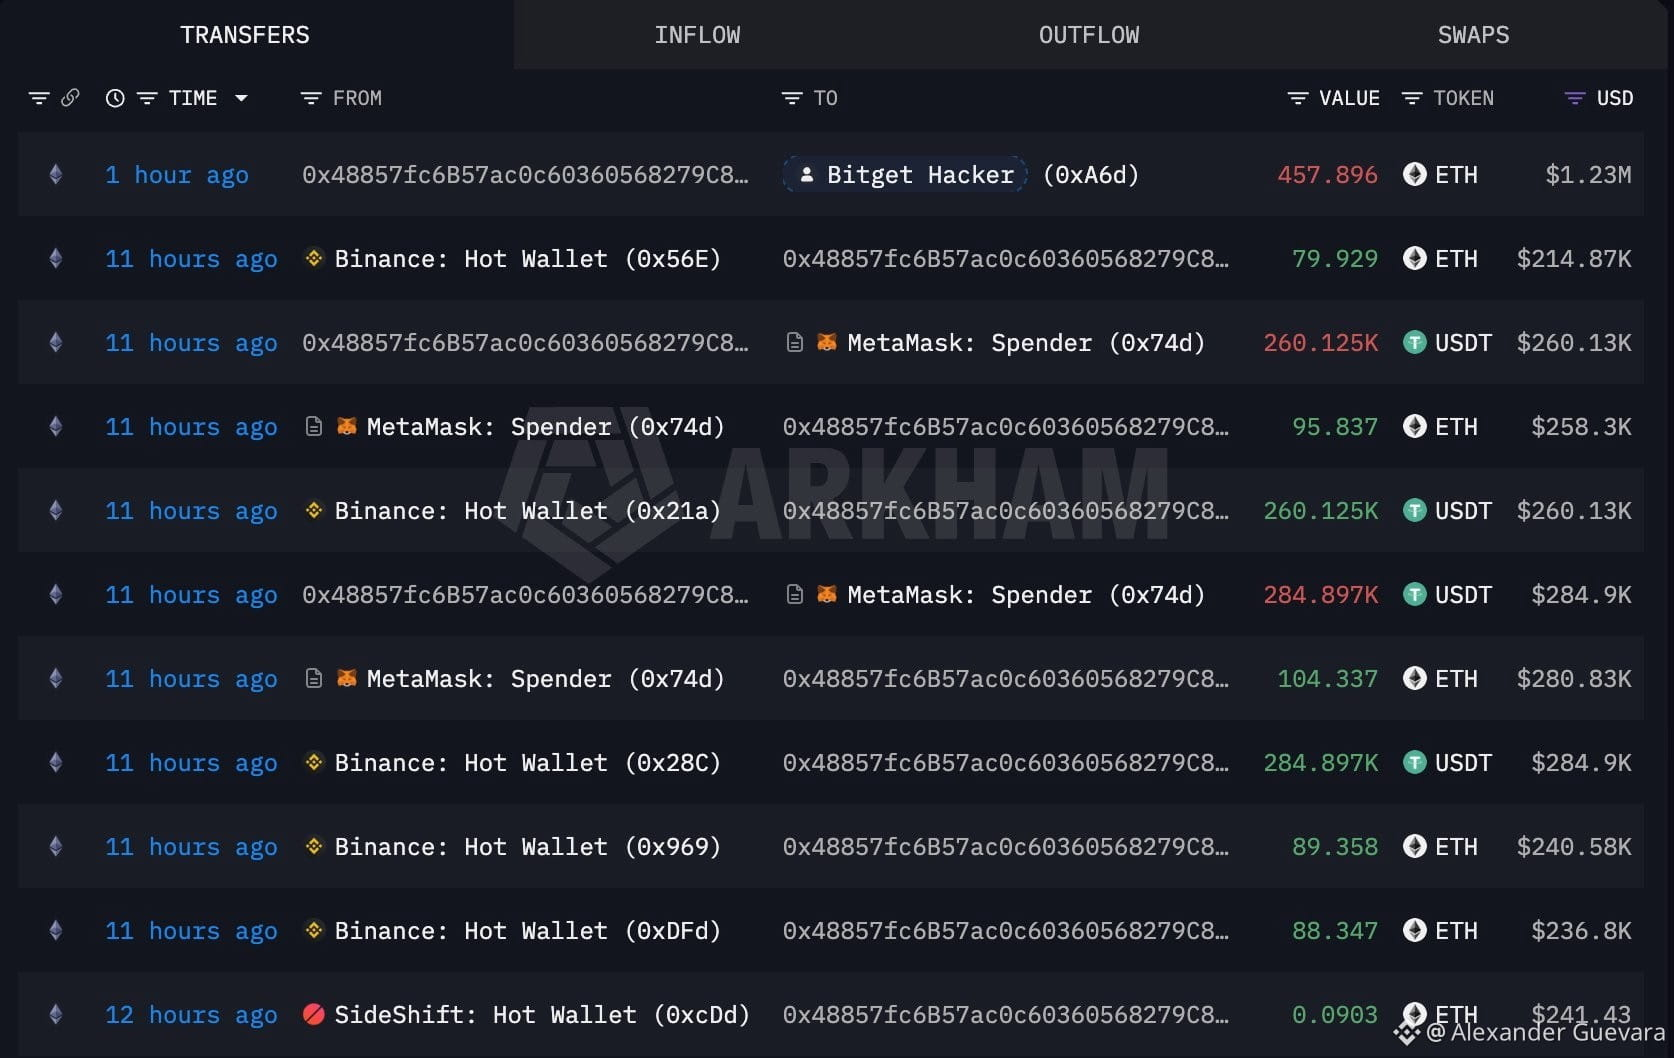
Parece que o hacker de #Bitget retirou US$1,23M de #Binance há 11 horas.
A carteira 0x4885 retirou 257,6 $ETH (US$692K) e 545K USDT da #Binance; em seguida, trocou os 545K USDT por 200,2 ETH.
Depois, transferiu todo o 457,9 $ETH (US$1,23M) para a carteira do hacker de #Bitget há uma hora.
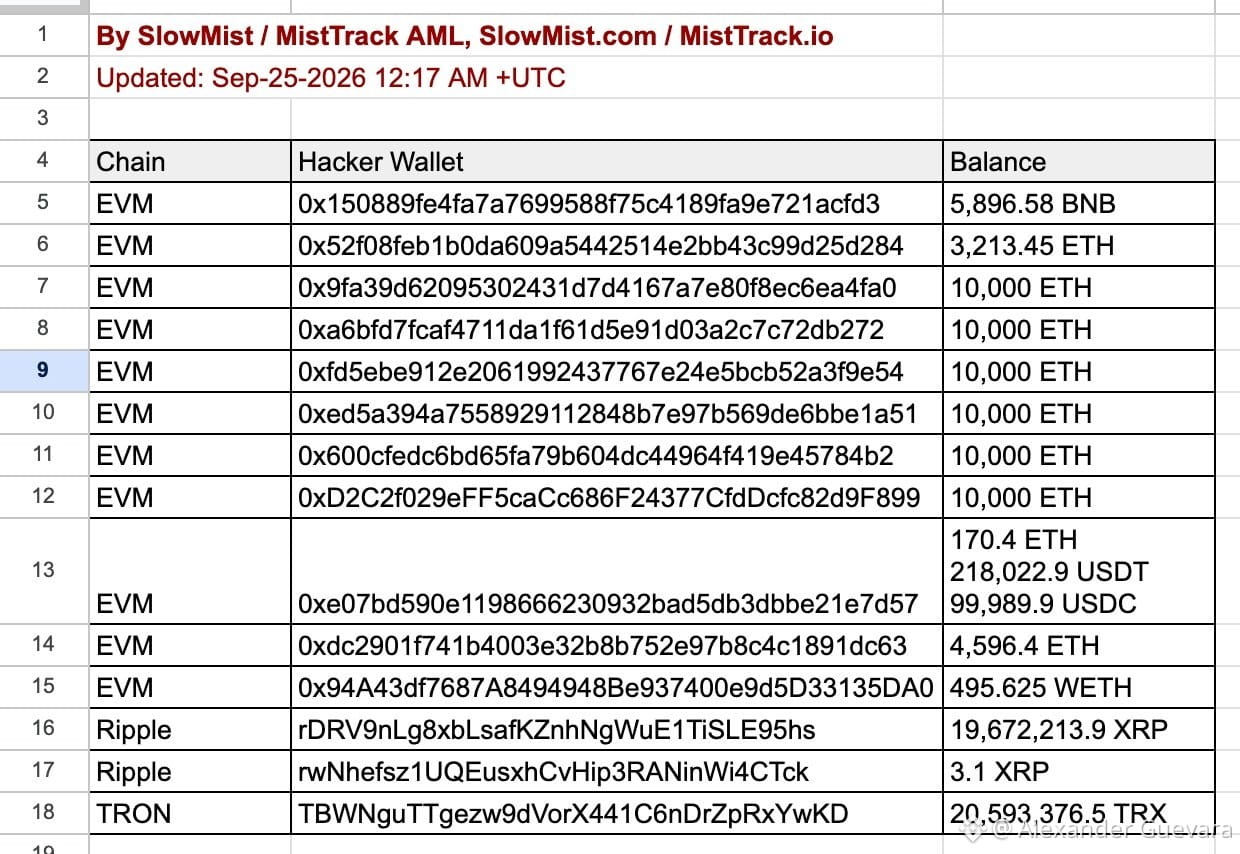
Até agora, identificamos os seguintes endereços associados ao explorador de @bitget que ainda contêm fundos. Continuaremos atualizando esta lista. @GracyBitget @xiejiayinBitget @Bitget_zh docs.google.com/spreadsheets/d…
#HackerAlert #Hacked
44
·
--
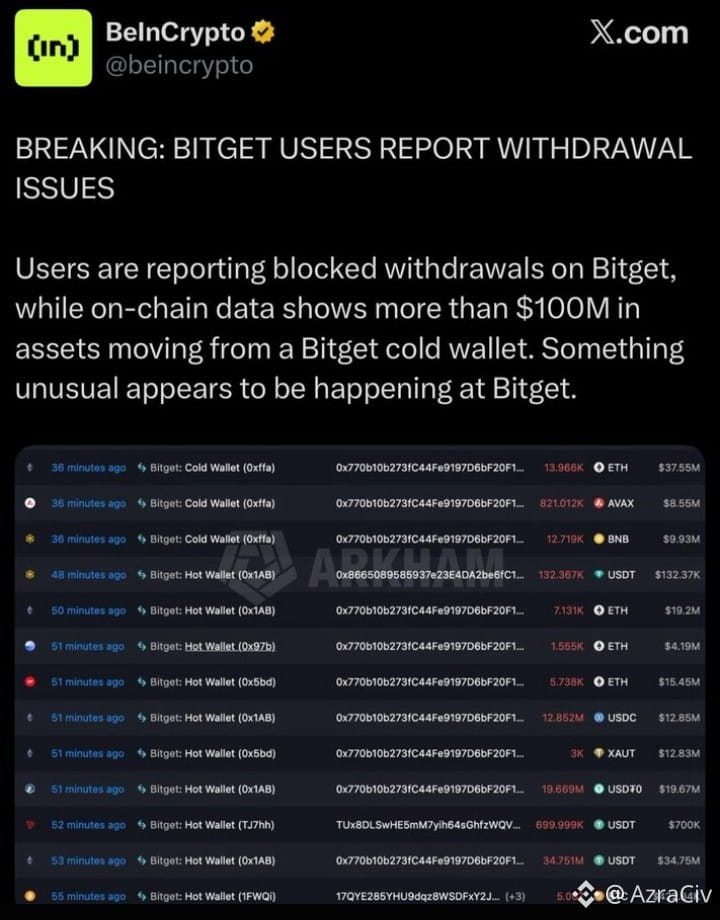
🚨 ALERTA MÁXIMA: BITGET ATINGIDO POR UM GRANDE HACK! 🚨
A Bitget sofreu uma grande violação de segurança, com cerca de US$ 340 MILHÕES supostamente roubados de suas carteiras. 💰💀
O atacante movimentou grandes quantias de $ETH , USDT, USDC, $AVAX e $BNB , com fundos sendo trocados e movidos entre cadeias. 🔥
E aqui vai a parte que realmente importa:
🛡️ A Bitget afirma que seu Fundo de Proteção ao Usuário tem mais de US$ 450 MILHÕES.
Isso significa que a perda relatada pode consumir uma parcela muito grande desse fundo de proteção, caso os ativos roubados precisem ser cobertos integralmente. 😳
A Bitget diz que carteiras frias não foram afetadas e que os fundos dos usuários permanecem protegidos.
🚫 Os saques foram suspensos enquanto a exchange investiga.
O vetor de ataque exato ainda é desconhecido. 🔍
⚠️ A grande pergunta agora: quanto do fundo de proteção da Bitget será, em última instância, necessário para cobrir este incidente?
{future}(AVAXUSDT)
{future}(BNBUSDT)
#HackerAlert
#BitgetSays$352MAffectedInHack
#BitgetSays
🚨 ALERTA MÁXIMA: BITGET ATINGIDO POR UM GRANDE HACK! 🚨
A Bitget sofreu uma grande violação de segurança, com cerca de US$ 340 MILHÕES supostamente roubados de suas carteiras. 💰💀
O atacante movimentou grandes quantias de $ETH , USDT, USDC, $AVAX e $BNB , com fundos sendo trocados e movidos entre cadeias. 🔥
E aqui vai a parte que realmente importa:
🛡️ A Bitget afirma que seu Fundo de Proteção ao Usuário tem mais de US$ 450 MILHÕES.
Isso significa que a perda relatada pode consumir uma parcela muito grande desse fundo de proteção, caso os ativos roubados precisem ser cobertos integralmente. 😳
A Bitget diz que carteiras frias não foram afetadas e que os fundos dos usuários permanecem protegidos.
🚫 Os saques foram suspensos enquanto a exchange investiga.
O vetor de ataque exato ainda é desconhecido. 🔍
⚠️ A grande pergunta agora: quanto do fundo de proteção da Bitget será, em última instância, necessário para cobrir este incidente?
#HackerAlert
#BitgetSays$352MAffectedInHack
#BitgetSays
4
962
#HackerAlert
🚨 Bitget sofre hack de US$ 351,6 milhões — fundos dos usuários estão seguros
A exchange de criptomoedas Bitget informou uma violação em suas carteiras hot e warm, ocorrida em 24 de setembro às 18:31 UTC. Os atacantes conseguiram invadir o sistema de backend da infraestrutura das carteiras, manipularam os dados das transações e contornaram o processo de autorização.
🎯 Principais detalhes do incidente:
➡️ Escala da perda: Aproximadamente US$ 351,6 milhões foram roubados. No entanto, carteiras cold — onde a grande maioria dos ativos é armazenada — permaneceram totalmente inafetadas.
➡️ Segurança dos fundos: A CEO da exchange, Gracy Chen, garantiu que as perdas estão totalmente cobertas pelo Bitget User Protection Fund, que atualmente ultrapassa US$ 464 milhões. Os saldos dos clientes permanecerão intactos, embora os saques tenham sido temporariamente suspensos.
➡️ Causa: As chaves privadas não foram roubadas; o problema surgiu a partir de um sistema de backend comprometido. A vulnerabilidade já foi contida.
➡️ Responsáveis: Analistas on-chain (incluindo Specter e Conor Grogan) apontam para a participação do grupo Lazarus, da Coreia do Norte.
⚠️ A exchange promete publicar um relatório detalhado contendo uma análise técnica e medidas para prevenir ataques semelhantes em até 24 horas.
103
·
--
Em Alta
A aliança ASI confirma que a ferramenta de conversão de moeda FET foi comprometida; o esgotamento da ferramenta e a suspensão das operações de conversão levaram ao vazamento de uma chave de assinatura, resultando na retirada de aproximadamente 1,56 milhão de dólares em FET por meio de uma ferramenta de conversão de tokens. A aliança ASI suspendeu as operações de conversão e desativou os contratos afetados, em paralelo à investigação do incidente de invasão.
#FET #ASI #HackerAlert
$FET
{spot}(FETUSDT)
A aliança ASI confirma que a ferramenta de conversão de moeda FET foi comprometida; o esgotamento da ferramenta e a suspensão das operações de conversão levaram ao vazamento de uma chave de assinatura, resultando na retirada de aproximadamente 1,56 milhão de dólares em FET por meio de uma ferramenta de conversão de tokens. A aliança ASI suspendeu as operações de conversão e desativou os contratos afetados, em paralelo à investigação do incidente de invasão.
#FET #ASI #HackerAlert
$FET
#FET #ASI #HackerAlert
$FET
4
328
·
--
#Bitbox #BTC #HackerAlert
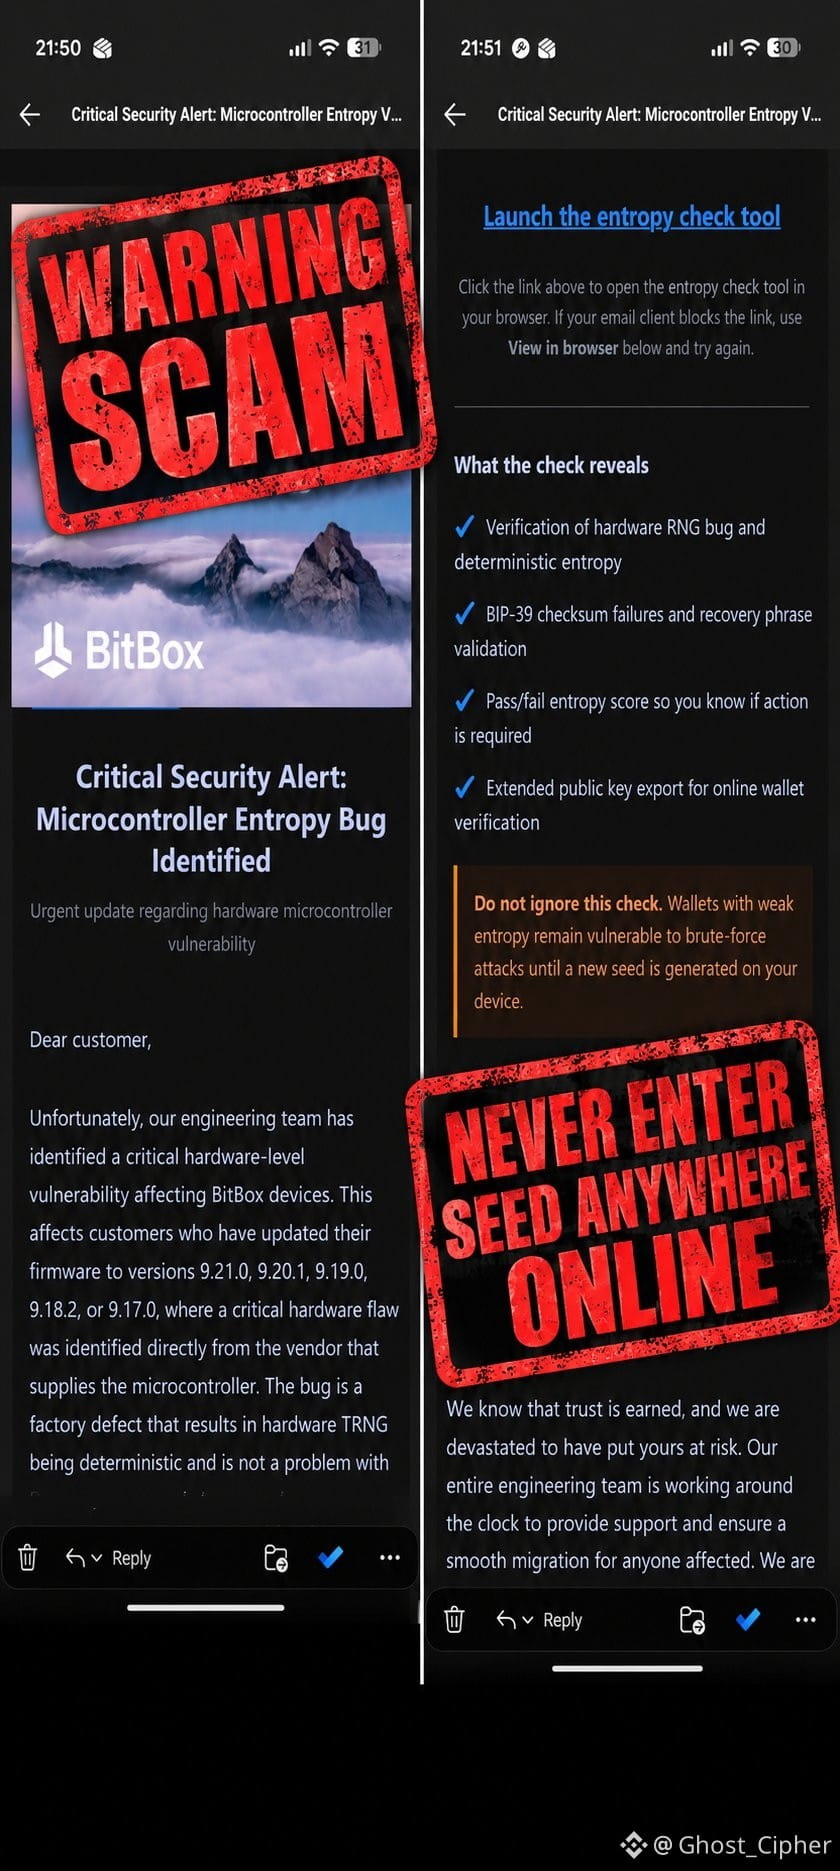
Nossa revisão preliminar do e-mail de phishing que foi enviado aos assinantes do nosso boletim há aproximadamente uma hora revelou que é muito provável que nosso provedor de boletins tenha sido comprometido.
Várias outras empresas de Bitcoin também foram alvo, e parece que todas nós compartilhamos o mesmo provedor de boletins.
Enviamos um aviso sobre phishing a todos os assinantes do nosso boletim, entramos em contato com o provedor e informamos sobre os domínios de phishing. A maioria dos links de phishing parece já ter sido removida.
Continuamos investigando ativamente esta situação e iremos atualizá-lo assim que soubermos mais.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
Nossa revisão preliminar do e-mail de phishing que foi enviado aos assinantes do nosso boletim há aproximadamente uma hora revelou que é muito provável que nosso provedor de boletins tenha sido comprometido.
Várias outras empresas de Bitcoin também foram alvo, e parece que todas nós compartilhamos o mesmo provedor de boletins.
Enviamos um aviso sobre phishing a todos os assinantes do nosso boletim, entramos em contato com o provedor e informamos sobre os domínios de phishing. A maioria dos links de phishing parece já ter sido removida.
Continuamos investigando ativamente esta situação e iremos atualizá-lo assim que soubermos mais.
$BTC
370
🔥 A Liquid Network Recupera 3.400 BTC Após Conversas On-Chain: White Hat Mantém os 598,5 BTC Restantes
Em uma reviravolta dramática para o cenário de segurança das criptos, a sidechain Bitcoin layer-2 Liquid Network recuperou a grande maioria dos fundos comprometidos em um exploit recente, após negociações diretas on-chain com o atacante.
#HackerAlert $BITCOIN
Em uma reviravolta dramática para o cenário de segurança das criptos, a sidechain Bitcoin layer-2 Liquid Network recuperou a grande maioria dos fundos comprometidos em um exploit recente, após negociações diretas on-chain com o atacante.
#HackerAlert $BITCOIN
6
#HackerAlert
🔥 US$ 320 milhões mantidos como reféns: hackers drenam 95% do Bitcoin da Liquid Network, mas prometem devolver o “mais”
A Liquid network (sidechain de Bitcoin da Blockstream) esteve no centro de um incidente de alto perfil. Pessoas desconhecidas retiraram cerca de 4.000 $BTC (≈US$ 320 milhões) de uma carteira vinculada — o que equivale a quase 95% de todos os ativos vinculados na rede.
📊 Principais detalhes do incidente:
➡️ Comunicação na blockchain: A comunicação entre a Blockstream e os hackers ocorre diretamente na cadeia, usando transações OP_RETURN e mensagens criptografadas com PGP.
➡️ Condição de reembolso: Os atacantes se chamam “white-hats” (chapéus brancos) e estão prontos para devolver os fundos, mas fizeram uma exigência clara — primeiro os desenvolvedores devem fechar totalmente a vulnerabilidade crítica. “Primeiro, por favor, corrijam o bug”, disseram.
➡️ Um pouco de alcatrão: Os hackers disseram que devolveriam “a maior parte” do dinheiro, o que deixa em aberto a questão de quanto eles planejam manter como “recompensa”.
O que está acontecendo agora?
A Liquid bloqueou os nós da ponte e pausou a rede. Especialistas em segurança observam que hackers éticos comuns raramente retiram centenas de milhões sem aviso, mas o simples fato de entrar em diálogo dá esperança de uma resolução bem-sucedida do conflito. Há especulação de que a vulnerabilidade poderia ter sido descoberta usando ferramentas poderosas de análise de código com IA.
Atualmente, quase todo o 4.000 $BTC ainda está sob o controle dos hackers. Estamos aguardando um conserto da Blockstream e novos movimentos dos fundos! ⏳
{future}(BTCUSDT)
#HackerAlert
🔥 US$ 320 milhões mantidos como reféns: hackers drenam 95% do Bitcoin da Liquid Network, mas prometem devolver o “mais”
A Liquid network (sidechain de Bitcoin da Blockstream) esteve no centro de um incidente de alto perfil. Pessoas desconhecidas retiraram cerca de 4.000 $BTC (≈US$ 320 milhões) de uma carteira vinculada — o que equivale a quase 95% de todos os ativos vinculados na rede.
📊 Principais detalhes do incidente:
➡️ Comunicação na blockchain: A comunicação entre a Blockstream e os hackers ocorre diretamente na cadeia, usando transações OP_RETURN e mensagens criptografadas com PGP.
➡️ Condição de reembolso: Os atacantes se chamam “white-hats” (chapéus brancos) e estão prontos para devolver os fundos, mas fizeram uma exigência clara — primeiro os desenvolvedores devem fechar totalmente a vulnerabilidade crítica. “Primeiro, por favor, corrijam o bug”, disseram.
➡️ Um pouco de alcatrão: Os hackers disseram que devolveriam “a maior parte” do dinheiro, o que deixa em aberto a questão de quanto eles planejam manter como “recompensa”.
O que está acontecendo agora?
A Liquid bloqueou os nós da ponte e pausou a rede. Especialistas em segurança observam que hackers éticos comuns raramente retiram centenas de milhões sem aviso, mas o simples fato de entrar em diálogo dá esperança de uma resolução bem-sucedida do conflito. Há especulação de que a vulnerabilidade poderia ter sido descoberta usando ferramentas poderosas de análise de código com IA.
Atualmente, quase todo o 4.000 $BTC ainda está sob o controle dos hackers. Estamos aguardando um conserto da Blockstream e novos movimentos dos fundos! ⏳
49
·
--
Com a notícia de que $BTC foi hackeado no valor de $320 milhões, é bem provável que o mercado fique abalado pelo pânico... Os instrumentos de baixa já estão à vista☹️
A influência do BTC é muito grande no mercado cripto; é impossível que as altcoins não sejam afetadas pela situação atual. Para comprovar essa hipótese, podemos observar o que acontecerá nos próximos 3 dias.
Vamos conferir as ondas😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
{future}(BTCUSDT)
Com a notícia de que $BTC foi hackeado no valor de $320 milhões, é bem provável que o mercado fique abalado pelo pânico... Os instrumentos de baixa já estão à vista☹️
A influência do BTC é muito grande no mercado cripto; é impossível que as altcoins não sejam afetadas pela situação atual. Para comprovar essa hipótese, podemos observar o que acontecerá nos próximos 3 dias.
Vamos conferir as ondas😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
A influência do BTC é muito grande no mercado cripto; é impossível que as altcoins não sejam afetadas pela situação atual. Para comprovar essa hipótese, podemos observar o que acontecerá nos próximos 3 dias.
Vamos conferir as ondas😁
#HackerNews #HackerAlert #BTCBearish #BTCPumpToday
BTC BEARISH DI SEPTEMBER
75%
BTC TETAP BULLISH DI SEPTEMBER
25%
4 Votos • Votação encerrada
214
#Polymarket #HackerAlert
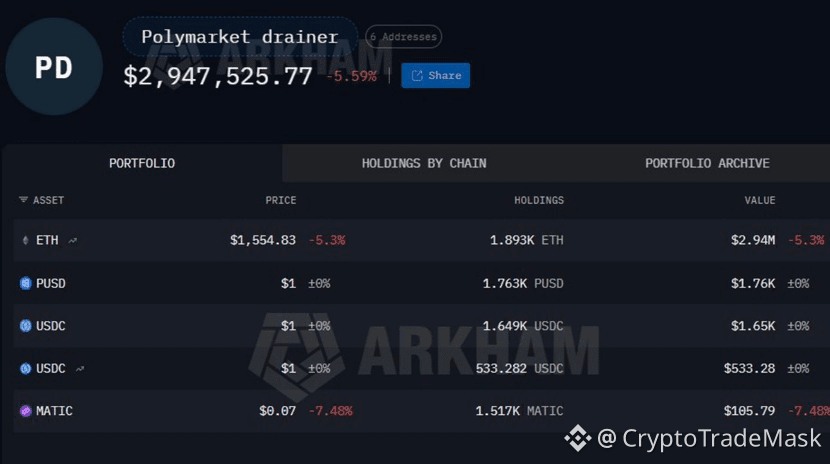
🚨 Polymarket é hackeada por US$ 2,9 milhões via frontend: usuários serão reembolsados
A plataforma de previsão Polymarket foi hackeada. Os atacantes hackearam um fornecedor terceirizado e implementaram um script de phishing na interface do site. Como resultado, pelo menos 11 carteiras de usuários foram afetadas, das quais US$ 2,94 milhões foram retirados.
Principal:
A ameaça foi eliminada: o código malicioso já foi removido, e os contratos inteligentes da plataforma não foram afetados.
Compensação: a Polymarket anunciou oficialmente que vai reembolsar integralmente todas as vítimas.
📉 Criptogolpes em junho: em resumo
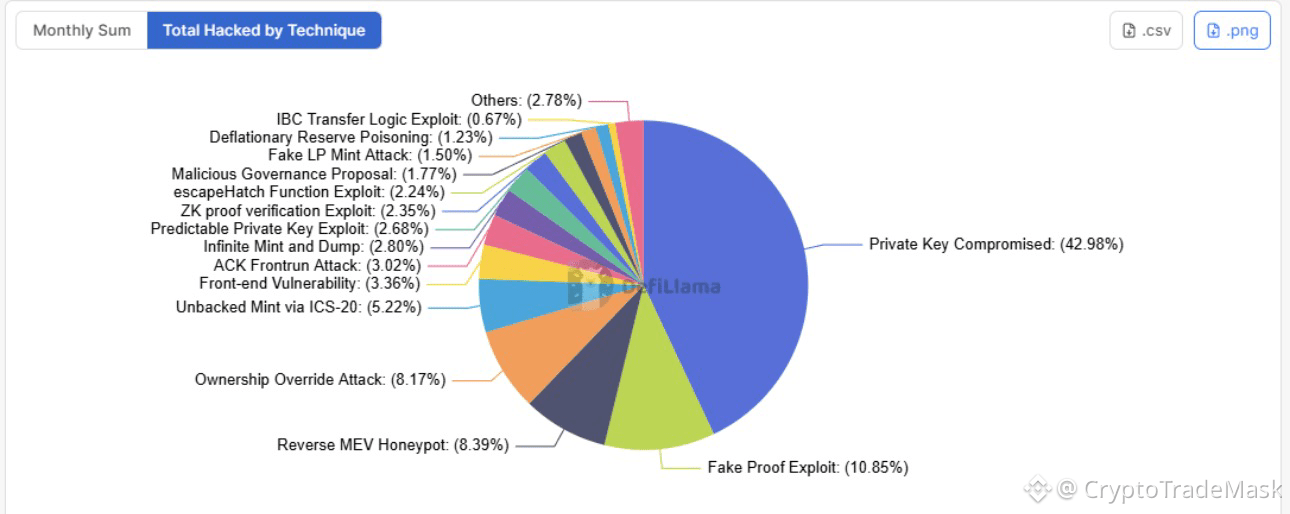
Este incidente se somou às estatísticas do pior trimestre em termos de número de hacks. Só em junho, as perdas do mercado cripto totalizaram US$ 74,9 milhões (29 casos).
Top 3 hacks do mês: Humanity Protocol (US$ 36 milhões), Secret Network (US$ 4,7 milhões) e Polymarket (US$ 2,9 milhões).
Principal vulnerabilidade: 43% de todas as perdas do mês ocorreram devido à invasão de chaves privadas. Apesar disso, a Polymarket se mantém firme: o TVL da plataforma agora excede US$ 450 milhões, o que é 301% a mais do que no ano passado.
1
177
·
--
O que realmente aconteceu com #coldcard Não foi um hack “de IA” — foi um bug de firmware de 2021. A vulnerabilidade foi introduzida no firmware 4.0.0 do Coldcard em março de 2021: os dispositivos ignoravam o gerador de aleatoriedade por hardware e caíam na geração de chaves por software, previsível, semeada com dados não secretos do chip.  O erro específico está na libngu: o guard usa #ifndef MICROPY_HW_ENABLE_RNG, que só verifica se a macro existe, não se seu valor é diferente de zero.  Resultado: qualquer um pode reproduzir os candidatos de seed offline e derivar endereços para compará-los com a blockchain — sem sequer tocar no dispositivo.
O número continua crescendo em ondas: de 594 BTC iniciais para 1.082 BTC (1.196 endereços) em 31 de julho, depois 1.158 BTC, e em 2 de agosto uma terceira onda levou o total a ~1.367 BTC (~US$89M) a partir de 4.585 endereços;  hoje se fala de uma quarta onda. A Coinkite lançou um firmware de emergência em 31 de julho para todos os modelos afetados, mas instalá-lo não repara uma seed já existente.  É preciso gerar uma seed nova e mover os fundos. #HackerAlert #bitcoin $BTC
O número continua crescendo em ondas: de 594 BTC iniciais para 1.082 BTC (1.196 endereços) em 31 de julho, depois 1.158 BTC, e em 2 de agosto uma terceira onda levou o total a ~1.367 BTC (~US$89M) a partir de 4.585 endereços;  hoje se fala de uma quarta onda. A Coinkite lançou um firmware de emergência em 31 de julho para todos os modelos afetados, mas instalá-lo não repara uma seed já existente.  É preciso gerar uma seed nova e mover os fundos. #HackerAlert #bitcoin $BTC
114
Artigo
Alerta vermelho‼️: sua carteira fria deixou de ser fria - US$ 70 milhões evaporaram sem tocar em nenhum dispositivo!⚠️ Alerta de segurança urgente: isto não é ficção científica. Isso aconteceu de verdade.
1- O que são carteiras frias?
Uma carteira fria (Cold Wallet) é um dispositivo físico, semelhante a um pendrive. Sua única função é manter suas chaves privadas longe da internet. Diferente das carteiras quentes (Hot Wallets) no seu celular ou no navegador, que ficam sempre conectadas.
Por que as pessoas confiam nelas? Porque a lógica diz: se a chave não está conectada à internet, nenhum hacker consegue acessá-la. Grandes investidores colocam nela milhões e dormem tranquilos. Era considerada o bastião inexpugnável... até 1º de agosto de 2026.
Alerta vermelho‼️: sua carteira fria deixou de ser fria - US$ 70 milhões evaporaram sem tocar em nenhum dispositivo!
⚠️ Alerta de segurança urgente: isto não é ficção científica. Isso aconteceu de verdade.
1- O que são carteiras frias?
Uma carteira fria (Cold Wallet) é um dispositivo físico, semelhante a um pendrive. Sua única função é manter suas chaves privadas longe da internet. Diferente das carteiras quentes (Hot Wallets) no seu celular ou no navegador, que ficam sempre conectadas.
Por que as pessoas confiam nelas? Porque a lógica diz: se a chave não está conectada à internet, nenhum hacker consegue acessá-la. Grandes investidores colocam nela milhões e dormem tranquilos. Era considerada o bastião inexpugnável... até 1º de agosto de 2026.
1
2
255
#coldcardexploitattackerscontrol1366btc
🚨 ALERTA CRÍTICA DE SEGURANÇA: EXPANSÃO DE EXPLORAÇÃO EM USUÁRIOS DO COLCARD 🚨
O sangramento não parou. O que começou com um alarmante desvio de 594 BTC em menos de 30 minutos ontem agora escalou — os exploradores atualmente mantêm mais de 1.366,38 BTC sob seu controle!
A análise da Galaxy Research confirma três ondas distintas de ataques até agora. A pergunta que todo detentor está fazendo é: O ataque acabou ou há mais violações a caminho? Seja um único hacker implantando vetores de exploração aprimorados ou vários atacantes capitalizando vulnerabilidades antigas que remontam a março de 2021, o perigo é real.
🛡️ PLANO DE AÇÃO IMEDIATO (PROTEJA SEUS ATIVOS):
Aplique o patch imediatamente: Atualize o firmware do seu dispositivo para a versão oficial mais recente sem demora.
Gere uma nova seed: Transfira seus fundos para uma frase-semente totalmente nova, não comprometida.
Mantenha-se proativo: O armazenamento a frio só é tão seguro quanto sua higiene de segurança — não espere até que sua carteira seja esvaziada para agir!
Mantenha-se paranoico, mantenha-se seguro e proteja seus ativos! 🔒⚡
Aviso: Não é aconselhamento financeiro. Sempre faça sua própria pesquisa (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
{future}(VELVETUSDT)
$BEAT
{future}(BEATUSDT)
$BTC
{future}(BTCUSDT)
#coldcardexploitattackerscontrol1366btc
🚨 ALERTA CRÍTICA DE SEGURANÇA: EXPANSÃO DE EXPLORAÇÃO EM USUÁRIOS DO COLCARD 🚨
O sangramento não parou. O que começou com um alarmante desvio de 594 BTC em menos de 30 minutos ontem agora escalou — os exploradores atualmente mantêm mais de 1.366,38 BTC sob seu controle!
A análise da Galaxy Research confirma três ondas distintas de ataques até agora. A pergunta que todo detentor está fazendo é: O ataque acabou ou há mais violações a caminho? Seja um único hacker implantando vetores de exploração aprimorados ou vários atacantes capitalizando vulnerabilidades antigas que remontam a março de 2021, o perigo é real.
🛡️ PLANO DE AÇÃO IMEDIATO (PROTEJA SEUS ATIVOS):
Aplique o patch imediatamente: Atualize o firmware do seu dispositivo para a versão oficial mais recente sem demora.
Gere uma nova seed: Transfira seus fundos para uma frase-semente totalmente nova, não comprometida.
Mantenha-se proativo: O armazenamento a frio só é tão seguro quanto sua higiene de segurança — não espere até que sua carteira seja esvaziada para agir!
Mantenha-se paranoico, mantenha-se seguro e proteja seus ativos! 🔒⚡
Aviso: Não é aconselhamento financeiro. Sempre faça sua própria pesquisa (DYOR).
#BTC #Coldcard #HackerAlert
$VELVET
$BEAT
$BTC
2
4
4.7k
#HackerAlert
🚨 Um hacker retira US$ 1,66 milhão do Allbridge Core, ponte cross-chain, por meio de manipulação de liquidez
A plataforma cross-chain Allbridge Core foi atacada, resultando no roubo de US$ 1,66 milhão em criptomoeda a partir de pools de liquidez na rede Solana.
❓ Como o esquema funcionou:
1. Empréstimo relâmpago: O atacante tomou emprestado US$ 1,12 milhão em stablecoins USDC e os trocou por USDT.
2. Manipulação de preço: O hacker executou uma série de 5 “trocas do mesmo ativo”, trocando USDT por USDT. Devido a um erro na lógica, a contabilidade dos dois lados da transação divergiu, o que distorceu significativamente o preço intra-pool do ativo.
3. Desfecho do ataque: O preço distorcido permitiu que apenas 4.000 USDT fossem trocados por US$ 2,24 milhões em USDC. O atacante devolveu o empréstimo relâmpago e obteve cerca de US$ 1,66 milhão de lucro.
Status atual e consequências:
➡️ Segurança dos fundos: As chaves privadas, as carteiras dos usuários e as rotas que não usam pools de liquidez não foram afetadas.
➡️ Ações do projeto: A Allbridge planeja abandonar completamente as trocas via pools.
➡️ Rastreamento: A equipe já rastreou transferências no valor de US$ 1,63 milhão — os fundos foram transferidos da Solana para um endereço de consolidação na rede Ethereum, após o que foram distribuídos em várias direções.
3
59
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EtherGains70.9%InQ3
148,820 visualizações
1,128 a discutir
2
#TreasuryLetsStatesFileStablecoinCertificationsEarly
8,145 visualizações
79 a discutir
3
#US10YearYieldNears5.3%
148,491 visualizações
1,122 a discutir
4
#DollarIndexHitsHighestSinceMay2025
37,426 visualizações
598 a discutir
5
#USWeeklyJoblessClaimsFallTo197000
34,042 visualizações
499 a discutir
6
#BitcoinETFsTake$6.34BillionInQ3
9,612 visualizações
77 a discutir
7
#KoreaProposesTokenizingStocksAndBonds
70,921 visualizações
822 a discutir
8
#MetaMaskExitsLidoValidatorsAfterSecurityIncident
169,938 visualizações
1,546 a discutir
9
#MicronBeatsEarningsLiftsGuidance
86,114 visualizações
1,116 a discutir
10
#CFTCSubmitsTwoEventContractRulesToWhiteHouse
59,109 visualizações
833 a discutir