
#defisecurity
defisecurity
130,884 visualizações
685 a discutir
Popular
Mais recente

O protocolo de empréstimos baseado em Solana, Loopscale, suspendeu todas as operações após uma campanha massiva de 30.000 solicitações maliciosas diárias à API, que visavam cofres de SOL e USDC. Embora a equipe afirme que os depósitos dos usuários continuam seguros, o incidente evidencia vulnerabilidades críticas de segurança nas camadas de API do protocolo.
#DeFiSecurity
O protocolo de empréstimos baseado em Solana, Loopscale, suspendeu todas as operações após uma campanha massiva de 30.000 solicitações maliciosas diárias à API, que visavam cofres de SOL e USDC. Embora a equipe afirme que os depósitos dos usuários continuam seguros, o incidente evidencia vulnerabilidades críticas de segurança nas camadas de API do protocolo.
#DeFiSecurity
#DeFiSecurity
41

·
--
Ver tradução
🚨 Arkéa Bank resumes transfers after a $133M attack, but confirms no crypto loss. Meanwhile, a separate $108.8M USDC trail highlights ongoing bridge vulnerabilities. Market sentiment remains cautious as institutional trust in cross-chain bridges is tested.
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
🚨 Arkéa Bank resumes transfers after a $133M attack, but confirms no crypto loss. Meanwhile, a separate $108.8M USDC trail highlights ongoing bridge vulnerabilities. Market sentiment remains cautious as institutional trust in cross-chain bridges is tested.
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
**Question:** Will this incident accelerate the shift toward more secure, native layer-2 solutions? #DeFiSecurity
$USDC #TradingSignal #CryptoAnalysis
41
·
--
🚨 A Polkadot perdeu US$ 1,38 milhão devido à reexploração de uma falha de segurança descoberta quatro meses antes. O invasor voltou a usar seu próprio relayer antes da implementação da correção do XCM, mas uma atualização posterior corrigiu o fornecimento sem alterar os saldos dos usuários. Isso destaca a importância crucial da implementação pontual de patches para a segurança em DeFi.
💡 Implicação para o mercado: o DOT enfrenta pressão de baixa no curto prazo, já que a exploração renova as preocupações sobre a resiliência da rede.
🤔 Pergunta: Essa nova exploração provocará um sentimento mais amplo de aversão ao risco em todo o ecossistema Polkadot?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
🚨 A Polkadot perdeu US$ 1,38 milhão devido à reexploração de uma falha de segurança descoberta quatro meses antes. O invasor voltou a usar seu próprio relayer antes da implementação da correção do XCM, mas uma atualização posterior corrigiu o fornecimento sem alterar os saldos dos usuários. Isso destaca a importância crucial da implementação pontual de patches para a segurança em DeFi.
💡 Implicação para o mercado: o DOT enfrenta pressão de baixa no curto prazo, já que a exploração renova as preocupações sobre a resiliência da rede.
🤔 Pergunta: Essa nova exploração provocará um sentimento mais amplo de aversão ao risco em todo o ecossistema Polkadot?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
💡 Implicação para o mercado: o DOT enfrenta pressão de baixa no curto prazo, já que a exploração renova as preocupações sobre a resiliência da rede.
🤔 Pergunta: Essa nova exploração provocará um sentimento mais amplo de aversão ao risco em todo o ecossistema Polkadot?
#Polkadot #DeFiSecurity
$DOT #TradingSignal #CryptoAnalysis
5

Governança comprada em uma única transação — foi isso que aconteceu com a X100 na noite de sábado, e não consigo parar de pensar em como havia tão poucos obstáculos no caminho dos atacantes.
Os atacantes usaram um empréstimo relâmpago para comprar duas das três cadeiras do “Senado” da X100. Em seguida, criaram, votaram e executaram propostas dentro da mesma transação — venderam tokens do tesouro em um pool que tinham acabado de criar e queimaram a posição de liquidez do projeto. A Blockaid sinalizou que o ataque ainda estava em andamento no momento do alerta, com cerca de US$ 4,85 milhões realizados em USDT.
A falha está no próprio design: o poder de voto era contabilizado no momento em que os tokens eram bloqueados, sem snapshot, período mínimo de posse ou timelock. A X caiu cerca de 96,5% naquele dia.
O mercado em geral já estava em baixa — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — não foi uma reação a esse pequeno token. A lição vai além da X100: qualquer DAO que permita que votos recém-comprados sejam executados instantaneamente está a um empréstimo relâmpago do mesmo destino. Faça sua própria pesquisa; isto não é aconselhamento de investimento.
Qual proteção deveria ser inegociável para as DAOs depois disso: snapshots, timelocks ou ambos?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Governança comprada em uma única transação — foi isso que aconteceu com a X100 na noite de sábado, e não consigo parar de pensar em como havia tão poucos obstáculos no caminho dos atacantes.
Os atacantes usaram um empréstimo relâmpago para comprar duas das três cadeiras do “Senado” da X100. Em seguida, criaram, votaram e executaram propostas dentro da mesma transação — venderam tokens do tesouro em um pool que tinham acabado de criar e queimaram a posição de liquidez do projeto. A Blockaid sinalizou que o ataque ainda estava em andamento no momento do alerta, com cerca de US$ 4,85 milhões realizados em USDT.
A falha está no próprio design: o poder de voto era contabilizado no momento em que os tokens eram bloqueados, sem snapshot, período mínimo de posse ou timelock. A X caiu cerca de 96,5% naquele dia.
O mercado em geral já estava em baixa — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — não foi uma reação a esse pequeno token. A lição vai além da X100: qualquer DAO que permita que votos recém-comprados sejam executados instantaneamente está a um empréstimo relâmpago do mesmo destino. Faça sua própria pesquisa; isto não é aconselhamento de investimento.
Qual proteção deveria ser inegociável para as DAOs depois disso: snapshots, timelocks ou ambos?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
Os atacantes usaram um empréstimo relâmpago para comprar duas das três cadeiras do “Senado” da X100. Em seguida, criaram, votaram e executaram propostas dentro da mesma transação — venderam tokens do tesouro em um pool que tinham acabado de criar e queimaram a posição de liquidez do projeto. A Blockaid sinalizou que o ataque ainda estava em andamento no momento do alerta, com cerca de US$ 4,85 milhões realizados em USDT.
A falha está no próprio design: o poder de voto era contabilizado no momento em que os tokens eram bloqueados, sem snapshot, período mínimo de posse ou timelock. A X caiu cerca de 96,5% naquele dia.
O mercado em geral já estava em baixa — $BTC $80,420 (-1.3%), $ETH $2,335 (-2.8%) — não foi uma reação a esse pequeno token. A lição vai além da X100: qualquer DAO que permita que votos recém-comprados sejam executados instantaneamente está a um empréstimo relâmpago do mesmo destino. Faça sua própria pesquisa; isto não é aconselhamento de investimento.
Qual proteção deveria ser inegociável para as DAOs depois disso: snapshots, timelocks ou ambos?
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5
·
--
Meu roteiro de segurança cripto (Parte 8): como gerencio e revogo permissões arriscadas de contratos inteligentes🎈🎈
🔴Interagir com aplicativos descentralizados (DApps) e plataformas DeFi é uma parte importante das minhas operações com criptomoedas, mas isso traz um risco oculto que muitos ignoram. Ao longo da minha jornada, descobri que conceder "aprovação ilimitada de tokens" a uma plataforma permite que seus contratos inteligentes acessem meus ativos a qualquer momento. Se esse protocolo for explorado ou se revelar um golpe, minha carteira conectada pode ser esvaziada instantaneamente. Para proteger meu tesouro, estabeleci uma rotina rigorosa de inspeção e limpeza.🚀
🔴Hoje, nunca deixo permissões permanentes ou ilimitadas de gasto ativas nas minhas carteiras Web3. Uso regularmente ferramentas de análise de blockchain e de revogação, como o Revoke.cash, para auditar cada conexão com contratos inteligentes que já fiz. Sempre que termino uma transação ou interajo com uma nova plataforma, revogo ou reduzo imediatamente a permissão de gasto dos tokens. Controlar exatamente quem e o que pode interagir com meus ativos digitais é minha proteção definitiva contra explorações de contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Isto não é aconselhamento financeiro
{spot}(XAUTUSDT)
Meu roteiro de segurança cripto (Parte 8): como gerencio e revogo permissões arriscadas de contratos inteligentes🎈🎈
🔴Interagir com aplicativos descentralizados (DApps) e plataformas DeFi é uma parte importante das minhas operações com criptomoedas, mas isso traz um risco oculto que muitos ignoram. Ao longo da minha jornada, descobri que conceder "aprovação ilimitada de tokens" a uma plataforma permite que seus contratos inteligentes acessem meus ativos a qualquer momento. Se esse protocolo for explorado ou se revelar um golpe, minha carteira conectada pode ser esvaziada instantaneamente. Para proteger meu tesouro, estabeleci uma rotina rigorosa de inspeção e limpeza.🚀
🔴Hoje, nunca deixo permissões permanentes ou ilimitadas de gasto ativas nas minhas carteiras Web3. Uso regularmente ferramentas de análise de blockchain e de revogação, como o Revoke.cash, para auditar cada conexão com contratos inteligentes que já fiz. Sempre que termino uma transação ou interajo com uma nova plataforma, revogo ou reduzo imediatamente a permissão de gasto dos tokens. Controlar exatamente quem e o que pode interagir com meus ativos digitais é minha proteção definitiva contra explorações de contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Isto não é aconselhamento financeiro
🔴Interagir com aplicativos descentralizados (DApps) e plataformas DeFi é uma parte importante das minhas operações com criptomoedas, mas isso traz um risco oculto que muitos ignoram. Ao longo da minha jornada, descobri que conceder "aprovação ilimitada de tokens" a uma plataforma permite que seus contratos inteligentes acessem meus ativos a qualquer momento. Se esse protocolo for explorado ou se revelar um golpe, minha carteira conectada pode ser esvaziada instantaneamente. Para proteger meu tesouro, estabeleci uma rotina rigorosa de inspeção e limpeza.🚀
🔴Hoje, nunca deixo permissões permanentes ou ilimitadas de gasto ativas nas minhas carteiras Web3. Uso regularmente ferramentas de análise de blockchain e de revogação, como o Revoke.cash, para auditar cada conexão com contratos inteligentes que já fiz. Sempre que termino uma transação ou interajo com uma nova plataforma, revogo ou reduzo imediatamente a permissão de gasto dos tokens. Controlar exatamente quem e o que pode interagir com meus ativos digitais é minha proteção definitiva contra explorações de contratos inteligentes.🚀
#CryptoSafety #SmartContracts #Web3Security #DeFiSecurity $XAUT $BTC $BNB
💥Isto não é aconselhamento financeiro
1
237

🚨 $ETH ALERTA DE SEGURANÇA: ONDAS DE ATAQUES REPLICAM UMA PANDEMIA GLOBAL 🦈
📊 Os invasores estão avançando pelo espaço cripto com a intensidade de uma pandemia, transformando invasões on-chain em um sistema de alerta antecipado para a internet em geral. 🪙 Pequenos projetos DeFi com redes de segurança frágeis são alvos fáceis, enquanto protocolos de grande porte estão implementando proteções de IA para reforçar seus perímetros. ⚡ Essa divergência cria uma clara lacuna de liquidez: investidores experientes já estão reposicionando seus ativos, em busca de opções resilientes antes que a próxima onda chegue.
💡 O padrão sugere um efeito cascata — quando a web tradicional sentir a pressão, veremos uma onda de ataques que afetará vários setores. 👇 Você está auditando sua exposição antes que a próxima onda atinja seu portfólio?
⚠️ Isto não é uma recomendação financeira. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
🚨 $ETH ALERTA DE SEGURANÇA: ONDAS DE ATAQUES REPLICAM UMA PANDEMIA GLOBAL 🦈
📊 Os invasores estão avançando pelo espaço cripto com a intensidade de uma pandemia, transformando invasões on-chain em um sistema de alerta antecipado para a internet em geral. 🪙 Pequenos projetos DeFi com redes de segurança frágeis são alvos fáceis, enquanto protocolos de grande porte estão implementando proteções de IA para reforçar seus perímetros. ⚡ Essa divergência cria uma clara lacuna de liquidez: investidores experientes já estão reposicionando seus ativos, em busca de opções resilientes antes que a próxima onda chegue.
💡 O padrão sugere um efeito cascata — quando a web tradicional sentir a pressão, veremos uma onda de ataques que afetará vários setores. 👇 Você está auditando sua exposição antes que a próxima onda atinja seu portfólio?
⚠️ Isto não é uma recomendação financeira. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
📊 Os invasores estão avançando pelo espaço cripto com a intensidade de uma pandemia, transformando invasões on-chain em um sistema de alerta antecipado para a internet em geral. 🪙 Pequenos projetos DeFi com redes de segurança frágeis são alvos fáceis, enquanto protocolos de grande porte estão implementando proteções de IA para reforçar seus perímetros. ⚡ Essa divergência cria uma clara lacuna de liquidez: investidores experientes já estão reposicionando seus ativos, em busca de opções resilientes antes que a próxima onda chegue.
💡 O padrão sugere um efeito cascata — quando a web tradicional sentir a pressão, veremos uma onda de ataques que afetará vários setores. 👇 Você está auditando sua exposição antes que a próxima onda atinja seu portfólio?
⚠️ Isto não é uma recomendação financeira. Gerencie sempre seus riscos. 🛡️
🏷️ #ETH #DeFiSecurity #CryptoRisk #SmartMoney
🔥 💎
4

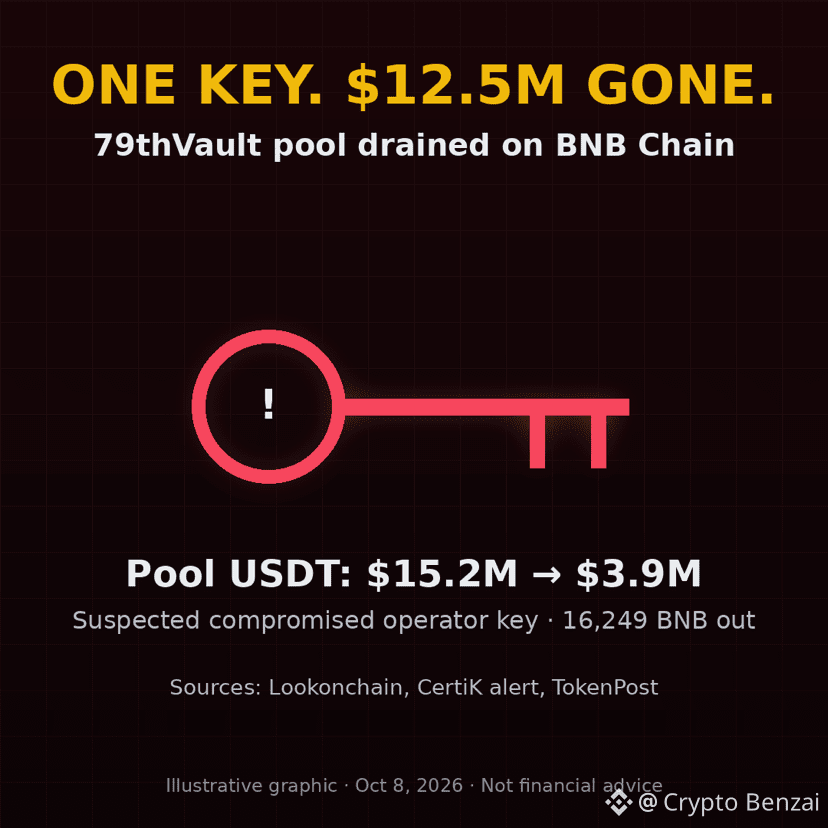
Uma chave, US$ 12,5 milhões desaparecidos: 79thVault esvaziado na BNB Chain
Uma carteira com poderes especiais de administrador sobre o token 79AU retirou 2,01 milhões de tokens do pool do PancakeSwap e os vendeu de volta. Isso reduziu o USDT do pool de US$ 15,2 milhões para US$ 3,9 milhões, e o atacante fugiu com 16.249 $BNB (~US$ 12,5 milhões). Lookonchain e CertiK apontam para uma chave de operador provavelmente vazada. A equipe revogou a função e ofereceu uma recompensa de 10%. Lição: verifique quem detém as chaves de admin antes de entrar.
Você verifica as permissões de tokens antes de comprar?
#DeFiSecurity #BNBChain #CryptoSafety
Uma chave, US$ 12,5 milhões desaparecidos: 79thVault esvaziado na BNB Chain
Uma carteira com poderes especiais de administrador sobre o token 79AU retirou 2,01 milhões de tokens do pool do PancakeSwap e os vendeu de volta. Isso reduziu o USDT do pool de US$ 15,2 milhões para US$ 3,9 milhões, e o atacante fugiu com 16.249 $BNB (~US$ 12,5 milhões). Lookonchain e CertiK apontam para uma chave de operador provavelmente vazada. A equipe revogou a função e ofereceu uma recompensa de 10%. Lição: verifique quem detém as chaves de admin antes de entrar.
Você verifica as permissões de tokens antes de comprar?
#DeFiSecurity #BNBChain #CryptoSafety
Uma carteira com poderes especiais de administrador sobre o token 79AU retirou 2,01 milhões de tokens do pool do PancakeSwap e os vendeu de volta. Isso reduziu o USDT do pool de US$ 15,2 milhões para US$ 3,9 milhões, e o atacante fugiu com 16.249 $BNB (~US$ 12,5 milhões). Lookonchain e CertiK apontam para uma chave de operador provavelmente vazada. A equipe revogou a função e ofereceu uma recompensa de 10%. Lição: verifique quem detém as chaves de admin antes de entrar.
Você verifica as permissões de tokens antes de comprar?
#DeFiSecurity #BNBChain #CryptoSafety
61
·
--
🚨 US$ 6 milhões drenados de um cofre (Base vault) controlado por um Safe de 7 signatários — os proprietários ainda são desconhecidos. 1.783 wstETH foram movidos, os contratos da Base e da Aave não foram tocados. Isso aponta para comprometimento de chave privada ou risco interno, e não falha do protocolo. Detentores de ETH devem ficar atentos a saídas furtivas semelhantes em L2s. Isso pode indicar aumento dos riscos de custódia no DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
🚨 US$ 6 milhões drenados de um cofre (Base vault) controlado por um Safe de 7 signatários — os proprietários ainda são desconhecidos. 1.783 wstETH foram movidos, os contratos da Base e da Aave não foram tocados. Isso aponta para comprometimento de chave privada ou risco interno, e não falha do protocolo. Detentores de ETH devem ficar atentos a saídas furtivas semelhantes em L2s. Isso pode indicar aumento dos riscos de custódia no DeFi?
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
#DeFiSecurity
$ETH #TradingSignal #CryptoAnalysis
26
⚖️ Segurança DeFi em foco após o exploit do oracle da Ostium pausa as negociações: Oracles continuam sendo uma vulnerabilidade crítica em finanças descentralizadas
Em 16 de julho de 2026, empresas de segurança reportaram um exploit de oracle de vários milhões de dólares na Ostium, forçando o protocolo a pausar as negociações. O incidente destaca desafios de segurança persistentes no DeFi. Bitcoin $BTC trades a US$ 64.557 enquanto o mercado avalia as implicações.
A manipulação de oráculos tem sido um vetor de ataque recorrente no DeFi. Ethereum $ETH a US$ 1.917 hospeda a maioria dos protocolos de DeFi e pode ver um foco maior em soluções de segurança para oráculos.
O exploit da Ostium se junta a uma lista de ataques de oráculo de alto perfil, enfatizando a necessidade de uma infraestrutura de dados descentralizada e robusta.
📌 Principal lição:
O exploit do oracle da Ostium evidencia desafios persistentes de segurança no DeFi. A integridade dos oráculos continua sendo crucial para a segurança do protocolo e a confiança dos usuários.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
⚖️ Segurança DeFi em foco após o exploit do oracle da Ostium pausa as negociações: Oracles continuam sendo uma vulnerabilidade crítica em finanças descentralizadas
Em 16 de julho de 2026, empresas de segurança reportaram um exploit de oracle de vários milhões de dólares na Ostium, forçando o protocolo a pausar as negociações. O incidente destaca desafios de segurança persistentes no DeFi. Bitcoin $BTC trades a US$ 64.557 enquanto o mercado avalia as implicações.
A manipulação de oráculos tem sido um vetor de ataque recorrente no DeFi. Ethereum $ETH a US$ 1.917 hospeda a maioria dos protocolos de DeFi e pode ver um foco maior em soluções de segurança para oráculos.
O exploit da Ostium se junta a uma lista de ataques de oráculo de alto perfil, enfatizando a necessidade de uma infraestrutura de dados descentralizada e robusta.
📌 Principal lição:
O exploit do oracle da Ostium evidencia desafios persistentes de segurança no DeFi. A integridade dos oráculos continua sendo crucial para a segurança do protocolo e a confiança dos usuários.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
Em 16 de julho de 2026, empresas de segurança reportaram um exploit de oracle de vários milhões de dólares na Ostium, forçando o protocolo a pausar as negociações. O incidente destaca desafios de segurança persistentes no DeFi. Bitcoin $BTC trades a US$ 64.557 enquanto o mercado avalia as implicações.
A manipulação de oráculos tem sido um vetor de ataque recorrente no DeFi. Ethereum $ETH a US$ 1.917 hospeda a maioria dos protocolos de DeFi e pode ver um foco maior em soluções de segurança para oráculos.
O exploit da Ostium se junta a uma lista de ataques de oráculo de alto perfil, enfatizando a necessidade de uma infraestrutura de dados descentralizada e robusta.
📌 Principal lição:
O exploit do oracle da Ostium evidencia desafios persistentes de segurança no DeFi. A integridade dos oráculos continua sendo crucial para a segurança do protocolo e a confiança dos usuários.
#DeFiSecurity #Oracles
#BinanceAlphaAlert
32
📰 Ostium interrompe negociação após exploração de Oracle multimilionária: incidente de segurança levanta preocupações sobre a integridade do oracle
Em 16 de julho de 2026, a Ostium pausa as negociações enquanto empresas de segurança informam uma exploração de oracle de vários milhões de dólares. O incidente levanta questionamentos sobre a segurança de oráculos em finanças descentralizadas. O Bitcoin $BTC trades a US$ 64.557 enquanto o mercado mais amplo digere a notícia.
Explorações de oracle têm sido um desafio recorrente no DeFi, com atacantes manipulando feeds de preços. A Ethereum $ETH em $1.917 abriga muitos protocolos que dependem da infraestrutura de oráculos.
O incidente na Ostium destaca a necessidade de designs de oráculos robustos, incluindo fontes de dados descentralizadas e feeds de preços resistentes a manipulação.
📌 Principal takeaway:
A pausa por exploração de oracle da Ostium evidencia os desafios de segurança no DeFi. Um design de oracle robusto continua sendo crucial para a segurança do protocolo.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
📰 Ostium interrompe negociação após exploração de Oracle multimilionária: incidente de segurança levanta preocupações sobre a integridade do oracle
Em 16 de julho de 2026, a Ostium pausa as negociações enquanto empresas de segurança informam uma exploração de oracle de vários milhões de dólares. O incidente levanta questionamentos sobre a segurança de oráculos em finanças descentralizadas. O Bitcoin $BTC trades a US$ 64.557 enquanto o mercado mais amplo digere a notícia.
Explorações de oracle têm sido um desafio recorrente no DeFi, com atacantes manipulando feeds de preços. A Ethereum $ETH em $1.917 abriga muitos protocolos que dependem da infraestrutura de oráculos.
O incidente na Ostium destaca a necessidade de designs de oráculos robustos, incluindo fontes de dados descentralizadas e feeds de preços resistentes a manipulação.
📌 Principal takeaway:
A pausa por exploração de oracle da Ostium evidencia os desafios de segurança no DeFi. Um design de oracle robusto continua sendo crucial para a segurança do protocolo.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
Em 16 de julho de 2026, a Ostium pausa as negociações enquanto empresas de segurança informam uma exploração de oracle de vários milhões de dólares. O incidente levanta questionamentos sobre a segurança de oráculos em finanças descentralizadas. O Bitcoin $BTC trades a US$ 64.557 enquanto o mercado mais amplo digere a notícia.
Explorações de oracle têm sido um desafio recorrente no DeFi, com atacantes manipulando feeds de preços. A Ethereum $ETH em $1.917 abriga muitos protocolos que dependem da infraestrutura de oráculos.
O incidente na Ostium destaca a necessidade de designs de oráculos robustos, incluindo fontes de dados descentralizadas e feeds de preços resistentes a manipulação.
📌 Principal takeaway:
A pausa por exploração de oracle da Ostium evidencia os desafios de segurança no DeFi. Um design de oracle robusto continua sendo crucial para a segurança do protocolo.
#DeFiSecurity #OracleExploit
#BinanceAlphaAlert
35
Verificado
🚨 NOTÍCIA URGENTE !!!
HACKER DA COREIA DO NORTE LAVA 220 MILHÕES DE USD NO HACK DO KELP DAO — JANELA DE RECUPERAÇÃO QUASE FECHADA 💀
Dados on-chain confirmam que o grupo de hackers TraderTraitor (acusado de ser da Coreia do Norte) lavou praticamente todo o valor de 220 milhões de USD através de canais de alta segurança como THORChain, Wasabi, Tornado Cash e Umbra 🛠
Restam apenas cerca de 1,7 milhões de USD na carteira original do hacker — a maior parte das trilhas de transação foi apagada, tornando as chances de rastreamento e recuperação dos ativos quase nulas 📊
Este é um dos casos de lavagem de dinheiro em cripto mais organizados de todos os tempos, evidenciando a capacidade técnica cada vez mais sofisticada dos grupos de hackers estatais ⚠️
220 milhões de USD desapareceram completamente. O incidente mais uma vez levanta a questão sobre os limites das ferramentas de rastreamento on-chain quando confrontadas com mixers e bridges cross-chain intencionais.
#CryptoHack #SegurançaDeFi
$ETH $BTC $LAB
🚨 NOTÍCIA URGENTE !!!
HACKER DA COREIA DO NORTE LAVA 220 MILHÕES DE USD NO HACK DO KELP DAO — JANELA DE RECUPERAÇÃO QUASE FECHADA 💀
Dados on-chain confirmam que o grupo de hackers TraderTraitor (acusado de ser da Coreia do Norte) lavou praticamente todo o valor de 220 milhões de USD através de canais de alta segurança como THORChain, Wasabi, Tornado Cash e Umbra 🛠
Restam apenas cerca de 1,7 milhões de USD na carteira original do hacker — a maior parte das trilhas de transação foi apagada, tornando as chances de rastreamento e recuperação dos ativos quase nulas 📊
Este é um dos casos de lavagem de dinheiro em cripto mais organizados de todos os tempos, evidenciando a capacidade técnica cada vez mais sofisticada dos grupos de hackers estatais ⚠️
220 milhões de USD desapareceram completamente. O incidente mais uma vez levanta a questão sobre os limites das ferramentas de rastreamento on-chain quando confrontadas com mixers e bridges cross-chain intencionais.
#CryptoHack #SegurançaDeFi
$ETH $BTC $LAB
HACKER DA COREIA DO NORTE LAVA 220 MILHÕES DE USD NO HACK DO KELP DAO — JANELA DE RECUPERAÇÃO QUASE FECHADA 💀
Dados on-chain confirmam que o grupo de hackers TraderTraitor (acusado de ser da Coreia do Norte) lavou praticamente todo o valor de 220 milhões de USD através de canais de alta segurança como THORChain, Wasabi, Tornado Cash e Umbra 🛠
Restam apenas cerca de 1,7 milhões de USD na carteira original do hacker — a maior parte das trilhas de transação foi apagada, tornando as chances de rastreamento e recuperação dos ativos quase nulas 📊
Este é um dos casos de lavagem de dinheiro em cripto mais organizados de todos os tempos, evidenciando a capacidade técnica cada vez mais sofisticada dos grupos de hackers estatais ⚠️
220 milhões de USD desapareceram completamente. O incidente mais uma vez levanta a questão sobre os limites das ferramentas de rastreamento on-chain quando confrontadas com mixers e bridges cross-chain intencionais.
#CryptoHack #SegurançaDeFi
$ETH $BTC $LAB
598

XRP Ledger Diz "Nada de Flash Loans Aqui"
Uma nova proposta de upgrade do XRPL inclui uma nota direta: ataques de flash loan não podem acontecer no XRP Ledger porque as transações não podem encadear múltiplas ações. Uma transação, uma ação. Feito.
O DeFi do Ethereum perdeu bilhões para exploits de flash loan. O design do XRPL elimina esse vetor de ataque de forma contundente. O problema é que você também perde flash loans para arbitragem e liquidações rápidas. Com mais de $3B em ativos tokenizados já no XRPL, algumas equipes estão apostando que segurança supera velocidade.
Bancos estão entrando no jogo, a geopolítica está esquentando, mercados de apostas estão explodindo, e as blockchains estão fazendo escolhas de design difíceis. Instituições querem segurança. Traders querem opções. Construtores estão escolhendo lados.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
XRP Ledger Diz "Nada de Flash Loans Aqui"
Uma nova proposta de upgrade do XRPL inclui uma nota direta: ataques de flash loan não podem acontecer no XRP Ledger porque as transações não podem encadear múltiplas ações. Uma transação, uma ação. Feito.
O DeFi do Ethereum perdeu bilhões para exploits de flash loan. O design do XRPL elimina esse vetor de ataque de forma contundente. O problema é que você também perde flash loans para arbitragem e liquidações rápidas. Com mais de $3B em ativos tokenizados já no XRPL, algumas equipes estão apostando que segurança supera velocidade.
Bancos estão entrando no jogo, a geopolítica está esquentando, mercados de apostas estão explodindo, e as blockchains estão fazendo escolhas de design difíceis. Instituições querem segurança. Traders querem opções. Construtores estão escolhendo lados.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
Uma nova proposta de upgrade do XRPL inclui uma nota direta: ataques de flash loan não podem acontecer no XRP Ledger porque as transações não podem encadear múltiplas ações. Uma transação, uma ação. Feito.
O DeFi do Ethereum perdeu bilhões para exploits de flash loan. O design do XRPL elimina esse vetor de ataque de forma contundente. O problema é que você também perde flash loans para arbitragem e liquidações rápidas. Com mais de $3B em ativos tokenizados já no XRPL, algumas equipes estão apostando que segurança supera velocidade.
Bancos estão entrando no jogo, a geopolítica está esquentando, mercados de apostas estão explodindo, e as blockchains estão fazendo escolhas de design difíceis. Instituições querem segurança. Traders querem opções. Construtores estão escolhendo lados.
#XRPledger #XRP #Flashloans #DeFiSecurity #AMM
149

·
--
$NEWT IS REESCREVENDO A SEGURANÇA DE DeFi COM APLICARIA PRÉ-TRANSAÇÃO 🔥
Entrada: Não fornecida
A maioria das ferramentas de segurança começa a agir depois que os fundos já se foram. O Newton Mainnet Beta faz isso de cabeça para baixo — ele valida cada transação em relação a políticas ativas (conformidade com a OFAC, identidade, bloqueio de ameaças em tempo real, saúde de oráculo) antes que qualquer moeda se mova. A Magic Labs, a equipe por trás das carteiras embutidas, já usa isso para sair da segurança da carteira e ir para a autorização de transações. Isso é infraestrutura, não hype de airdrop.
A DeFi nunca teve uma camada que imponha regras antes da execução, on-chain, cross-chain. Você está construindo algo que poderia se beneficiar de um mecanismo de políticas que age antes do dano ser feito?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
$NEWT IS REESCREVENDO A SEGURANÇA DE DeFi COM APLICARIA PRÉ-TRANSAÇÃO 🔥
Entrada: Não fornecida
A maioria das ferramentas de segurança começa a agir depois que os fundos já se foram. O Newton Mainnet Beta faz isso de cabeça para baixo — ele valida cada transação em relação a políticas ativas (conformidade com a OFAC, identidade, bloqueio de ameaças em tempo real, saúde de oráculo) antes que qualquer moeda se mova. A Magic Labs, a equipe por trás das carteiras embutidas, já usa isso para sair da segurança da carteira e ir para a autorização de transações. Isso é infraestrutura, não hype de airdrop.
A DeFi nunca teve uma camada que imponha regras antes da execução, on-chain, cross-chain. Você está construindo algo que poderia se beneficiar de um mecanismo de políticas que age antes do dano ser feito?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
Entrada: Não fornecida
A maioria das ferramentas de segurança começa a agir depois que os fundos já se foram. O Newton Mainnet Beta faz isso de cabeça para baixo — ele valida cada transação em relação a políticas ativas (conformidade com a OFAC, identidade, bloqueio de ameaças em tempo real, saúde de oráculo) antes que qualquer moeda se mova. A Magic Labs, a equipe por trás das carteiras embutidas, já usa isso para sair da segurança da carteira e ir para a autorização de transações. Isso é infraestrutura, não hype de airdrop.
A DeFi nunca teve uma camada que imponha regras antes da execução, on-chain, cross-chain. Você está construindo algo que poderia se beneficiar de um mecanismo de políticas que age antes do dano ser feito?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #Infrastructure #Web3
🔥
2
33

·
--
"Drama do bot sandwich e a importância de ler os recibos, galera. O infame Jaredfromsubway.eth foi enganado por uns incríveis $7.5 milhões em um exploit bem irônico, onde um atacante o trickou para aprovar rotas de negociação falsas usando o Blockaid (1). Basicamente, o atacante usou as próprias aprovações do Jared para drenar suas posses de WETH, USDC e USDT (2). Pode-se dizer que isso é uma receita para o desastre - um sanduíche de confiança e ganância, se é que você me entende (3). Qual é o seu protocolo favorito para verificar rotas de negociação nesse faroeste do DeFi? Fiquem atentos, galera!" #EthereumExploit #DeFiSecurity #MemeLordAlert
"Drama do bot sandwich e a importância de ler os recibos, galera. O infame Jaredfromsubway.eth foi enganado por uns incríveis $7.5 milhões em um exploit bem irônico, onde um atacante o trickou para aprovar rotas de negociação falsas usando o Blockaid (1). Basicamente, o atacante usou as próprias aprovações do Jared para drenar suas posses de WETH, USDC e USDT (2). Pode-se dizer que isso é uma receita para o desastre - um sanduíche de confiança e ganância, se é que você me entende (3). Qual é o seu protocolo favorito para verificar rotas de negociação nesse faroeste do DeFi? Fiquem atentos, galera!" #EthereumExploit #DeFiSecurity #MemeLordAlert
17
🚨 QUEBRA !!!
CIRCLE CONGELA 12.6 MILHÕES USD cUSDC DO PROTOCOLO DE SEGURANÇA ZAMA 🔴
ZachXBT revelou que a Circle pode ter colocado em blacklist o endereço do contrato cUSDC da Zama na Ethereum, congelando cerca de 12.6 milhões USD dos usuários 💸
O endereço congelado anteriormente participou da votação de governança do Overnight Finance sobre alocação de fundos 🛠
Parece que a Zama não recebeu aviso prévio antes que a ordem de congelamento fosse executada, enquanto alguns usuários acusam a equipe do projeto de rug pull 📊
ZachXBT aponta que o autor da ação no processo civil relacionado — Patagon Management — tem um histórico de ataque a DAOs e apropriação de protocolos. O caso ainda possui muitos mistérios a serem esclarecidos.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
🚨 QUEBRA !!!
CIRCLE CONGELA 12.6 MILHÕES USD cUSDC DO PROTOCOLO DE SEGURANÇA ZAMA 🔴
ZachXBT revelou que a Circle pode ter colocado em blacklist o endereço do contrato cUSDC da Zama na Ethereum, congelando cerca de 12.6 milhões USD dos usuários 💸
O endereço congelado anteriormente participou da votação de governança do Overnight Finance sobre alocação de fundos 🛠
Parece que a Zama não recebeu aviso prévio antes que a ordem de congelamento fosse executada, enquanto alguns usuários acusam a equipe do projeto de rug pull 📊
ZachXBT aponta que o autor da ação no processo civil relacionado — Patagon Management — tem um histórico de ataque a DAOs e apropriação de protocolos. O caso ainda possui muitos mistérios a serem esclarecidos.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
CIRCLE CONGELA 12.6 MILHÕES USD cUSDC DO PROTOCOLO DE SEGURANÇA ZAMA 🔴
ZachXBT revelou que a Circle pode ter colocado em blacklist o endereço do contrato cUSDC da Zama na Ethereum, congelando cerca de 12.6 milhões USD dos usuários 💸
O endereço congelado anteriormente participou da votação de governança do Overnight Finance sobre alocação de fundos 🛠
Parece que a Zama não recebeu aviso prévio antes que a ordem de congelamento fosse executada, enquanto alguns usuários acusam a equipe do projeto de rug pull 📊
ZachXBT aponta que o autor da ação no processo civil relacionado — Patagon Management — tem um histórico de ataque a DAOs e apropriação de protocolos. O caso ainda possui muitos mistérios a serem esclarecidos.
#DeFiSecurity #Stablecoin
$ETH $BTC $HEI
216
·
--
Atualização da exploração Thetanuts coloca $ETH fluxos de segurança em foco 🛡️
Galera, suspeita-se que a Thetanuts Finance tenha enfrentado um ataque, com perdas iniciais estimadas em cerca de $2,1 milhões. O detalhe positivo é que cerca de $2 milhões em tokens de opções foram supostamente recuperados através de um caminho white-hat, o que ameniza o impacto, mas não apaga o sinal de risco.
A lição chave é simples: a segurança DeFi continua sendo o verdadeiro campo de batalha enquanto todos correm atrás das velas. Até que um resumo oficial ou um relatório de vulnerabilidade chegue, o dinheiro inteligente permanece paciente, evita narrativas de pânico e observa se a confiança retorna ou se as mãos fracas são sacudidas.
Não é aconselhamento financeiro. Gerencie seu risco.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Atualização da exploração Thetanuts coloca $ETH fluxos de segurança em foco 🛡️
Galera, suspeita-se que a Thetanuts Finance tenha enfrentado um ataque, com perdas iniciais estimadas em cerca de $2,1 milhões. O detalhe positivo é que cerca de $2 milhões em tokens de opções foram supostamente recuperados através de um caminho white-hat, o que ameniza o impacto, mas não apaga o sinal de risco.
A lição chave é simples: a segurança DeFi continua sendo o verdadeiro campo de batalha enquanto todos correm atrás das velas. Até que um resumo oficial ou um relatório de vulnerabilidade chegue, o dinheiro inteligente permanece paciente, evita narrativas de pânico e observa se a confiança retorna ou se as mãos fracas são sacudidas.
Não é aconselhamento financeiro. Gerencie seu risco.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
Galera, suspeita-se que a Thetanuts Finance tenha enfrentado um ataque, com perdas iniciais estimadas em cerca de $2,1 milhões. O detalhe positivo é que cerca de $2 milhões em tokens de opções foram supostamente recuperados através de um caminho white-hat, o que ameniza o impacto, mas não apaga o sinal de risco.
A lição chave é simples: a segurança DeFi continua sendo o verdadeiro campo de batalha enquanto todos correm atrás das velas. Até que um resumo oficial ou um relatório de vulnerabilidade chegue, o dinheiro inteligente permanece paciente, evita narrativas de pânico e observa se a confiança retorna ou se as mãos fracas são sacudidas.
Não é aconselhamento financeiro. Gerencie seu risco.
#ETH #DeFiSecurity #CryptoNews #RiskManagement
🫡
17

$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
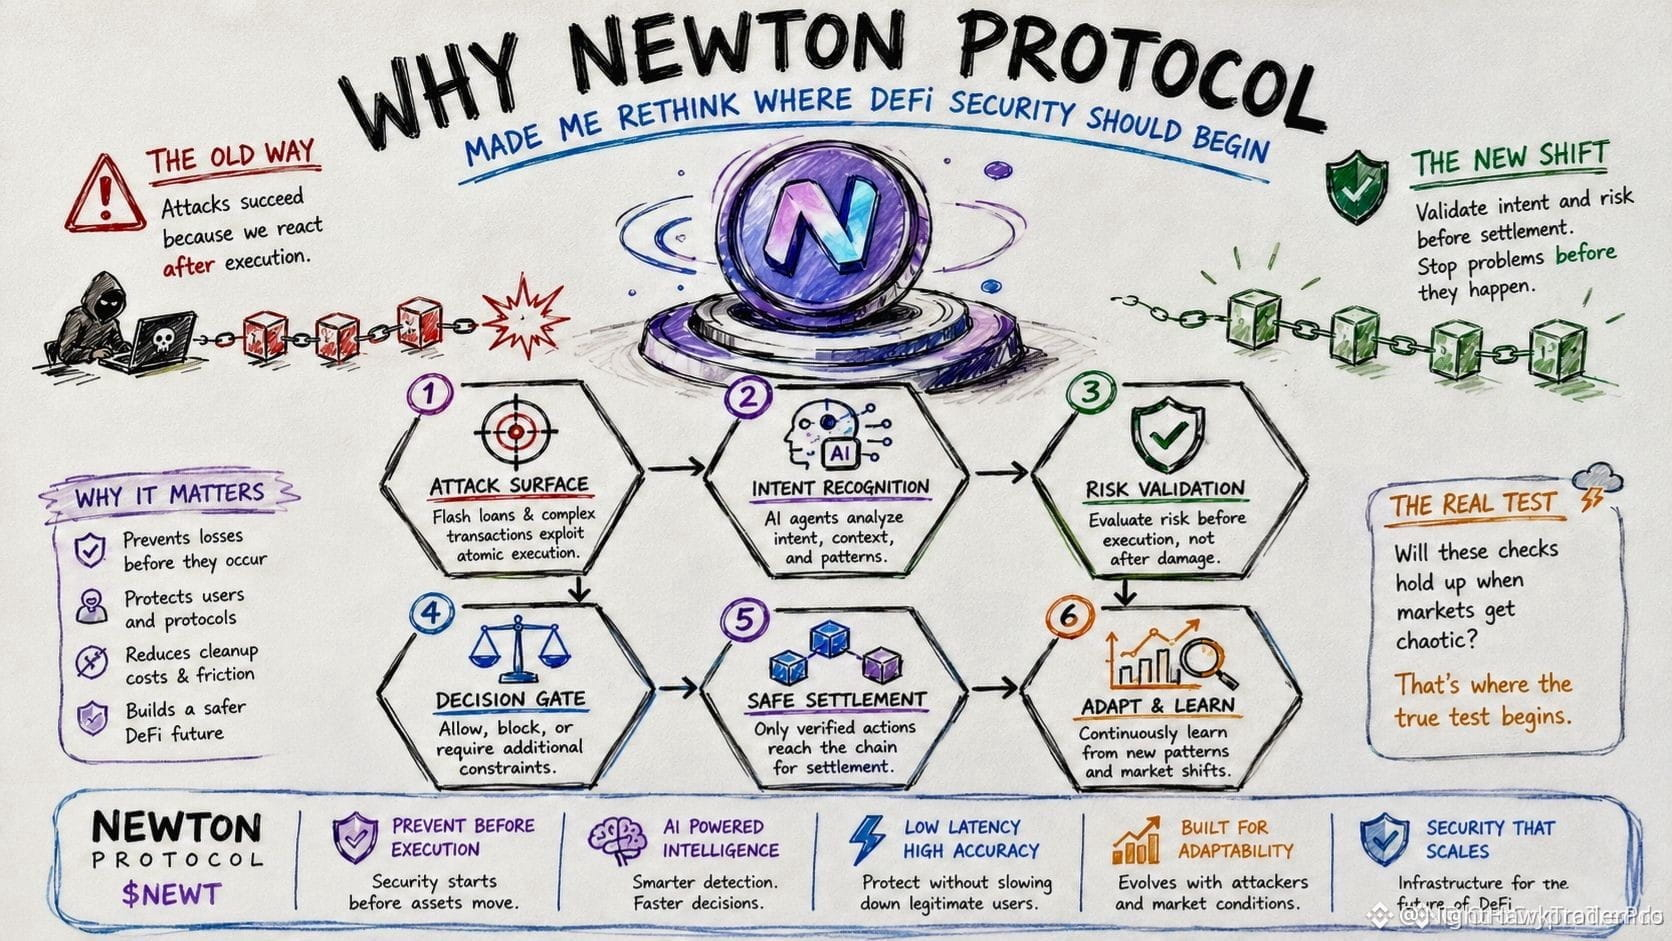
A maioria dos protocolos foca em parar ataques depois que eles acontecem. O Protocolo Newton inverte isso validando intenção e risco antes da liquidação. Isso não é apenas mais um wrapper de IA — é repensar o timing da própria segurança.
À medida que a cripto avança para execução baseada em intenção e agentes de IA tomam mais decisões, o momento da validação se torna crítico. A pergunta não é apenas quão rápido uma transação é executada, mas se ela deveria ser executada.
Mas esses checadores pré-liquidação aguentam quando os mercados ficam caóticos, não previsíveis? É aí que o design encontra a realidade. Você está apostando na prevenção ou na limpeza?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
$NEWT IS SHIFTING WHERE DEFI SECURITY BEGINS 🧠
A maioria dos protocolos foca em parar ataques depois que eles acontecem. O Protocolo Newton inverte isso validando intenção e risco antes da liquidação. Isso não é apenas mais um wrapper de IA — é repensar o timing da própria segurança.
À medida que a cripto avança para execução baseada em intenção e agentes de IA tomam mais decisões, o momento da validação se torna crítico. A pergunta não é apenas quão rápido uma transação é executada, mas se ela deveria ser executada.
Mas esses checadores pré-liquidação aguentam quando os mercados ficam caóticos, não previsíveis? É aí que o design encontra a realidade. Você está apostando na prevenção ou na limpeza?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
A maioria dos protocolos foca em parar ataques depois que eles acontecem. O Protocolo Newton inverte isso validando intenção e risco antes da liquidação. Isso não é apenas mais um wrapper de IA — é repensar o timing da própria segurança.
À medida que a cripto avança para execução baseada em intenção e agentes de IA tomam mais decisões, o momento da validação se torna crítico. A pergunta não é apenas quão rápido uma transação é executada, mas se ela deveria ser executada.
Mas esses checadores pré-liquidação aguentam quando os mercados ficam caóticos, não previsíveis? É aí que o design encontra a realidade. Você está apostando na prevenção ou na limpeza?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#NEWT #DeFiSecurity #IntentBased #CryptoInnovation
💎
2
1
68
·
--
EXPLOSÃO
Uma nova geração de hackers destruiu a noção tradicional de rug pulls, usando $VLAD para lançar um token que lhes paga taxas para sempre. Especialistas alertam que isso é uma mudança histórica na forma como os golpistas abordam a criptomoeda, tornando mais fácil para eles colherem recompensas sem nunca “levar a culpa” (via crypto.news).
Com esse novo esquema, o rug pull virou um produto de rendimento, deixando muitos se perguntando se este é o futuro do hacking de criptomoedas (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Como a enxurrada começou a entrar, é hora de dar um passo atrás e avaliar o que isso significa para o mercado. Essa nova estratégia de explorar tokens para taxas perpétuas dará aos golpistas uma vantagem, ou exchanges como a Binance vão se posicionar para assumir o controle?
Prepare-se para mergulhar nessa história e aprender mais sobre o mundo transformador dos golpes de criptomoedas. Onde isso vai parar? O que você vai fazer a seguir?
EXPLOSÃO
Uma nova geração de hackers destruiu a noção tradicional de rug pulls, usando $VLAD para lançar um token que lhes paga taxas para sempre. Especialistas alertam que isso é uma mudança histórica na forma como os golpistas abordam a criptomoeda, tornando mais fácil para eles colherem recompensas sem nunca “levar a culpa” (via crypto.news).
Com esse novo esquema, o rug pull virou um produto de rendimento, deixando muitos se perguntando se este é o futuro do hacking de criptomoedas (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Como a enxurrada começou a entrar, é hora de dar um passo atrás e avaliar o que isso significa para o mercado. Essa nova estratégia de explorar tokens para taxas perpétuas dará aos golpistas uma vantagem, ou exchanges como a Binance vão se posicionar para assumir o controle?
Prepare-se para mergulhar nessa história e aprender mais sobre o mundo transformador dos golpes de criptomoedas. Onde isso vai parar? O que você vai fazer a seguir?
Uma nova geração de hackers destruiu a noção tradicional de rug pulls, usando $VLAD para lançar um token que lhes paga taxas para sempre. Especialistas alertam que isso é uma mudança histórica na forma como os golpistas abordam a criptomoeda, tornando mais fácil para eles colherem recompensas sem nunca “levar a culpa” (via crypto.news).
Com esse novo esquema, o rug pull virou um produto de rendimento, deixando muitos se perguntando se este é o futuro do hacking de criptomoedas (via crypto.news). #CryptoPiracy #RugPullV2 #DeFiSecurity
Como a enxurrada começou a entrar, é hora de dar um passo atrás e avaliar o que isso significa para o mercado. Essa nova estratégia de explorar tokens para taxas perpétuas dará aos golpistas uma vantagem, ou exchanges como a Binance vão se posicionar para assumir o controle?
Prepare-se para mergulhar nessa história e aprender mais sobre o mundo transformador dos golpes de criptomoedas. Onde isso vai parar? O que você vai fazer a seguir?
12
·
--
Artigo
Atrasado, mas não interrompidoA maioria dos traders está focada no crescimento das finanças descentralizadas (DeFi), mas observadores experientes sabem que as medidas de segurança são igualmente, ou até mais, cruciais.
No mundo da DeFi, violações de segurança podem ser o beijo da morte tanto para usuários quanto para projetos. Um incidente recente serve como um lembrete oportuno: o lançamento móvel atrasado da DefiLlama é uma prova da ameaça sempre presente de golpes de phishing. O fundador da DefiLlama revelou que um aplicativo na App Store se passando pela marca conseguiu drenar fundos de uma pequena carteira cripto antes de ser removido em poucos dias.
Atrasado, mas não interrompido
A maioria dos traders está focada no crescimento das finanças descentralizadas (DeFi), mas observadores experientes sabem que as medidas de segurança são igualmente, ou até mais, cruciais.
No mundo da DeFi, violações de segurança podem ser o beijo da morte tanto para usuários quanto para projetos. Um incidente recente serve como um lembrete oportuno: o lançamento móvel atrasado da DefiLlama é uma prova da ameaça sempre presente de golpes de phishing. O fundador da DefiLlama revelou que um aplicativo na App Store se passando pela marca conseguiu drenar fundos de uma pequena carteira cripto antes de ser removido em poucos dias.
No mundo da DeFi, violações de segurança podem ser o beijo da morte tanto para usuários quanto para projetos. Um incidente recente serve como um lembrete oportuno: o lançamento móvel atrasado da DefiLlama é uma prova da ameaça sempre presente de golpes de phishing. O fundador da DefiLlama revelou que um aplicativo na App Store se passando pela marca conseguiu drenar fundos de uma pequena carteira cripto antes de ser removido em poucos dias.
51
·
--
Ataque suspeito de exploração de cunhagem infinita contra o token SAND: em 180 segundos, o preço despencou 5,09% para US$ 0,0433. O OI caiu 17,3% em 5 minutos (US$ 341K → US$ 282K), com liquidações em massa dos compradores.
Este é o segundo caso semelhante em duas semanas. Em 14 de agosto, na rede Harmony, por uma vulnerabilidade de replay de recibos entre shards, foram cunhadas 3 bilhões de ONE; a equipe lançou um patch emergencial em até 6 horas. Agora, os detalhes do caso do SAND ainda aguardam confirmação oficial, mas o padrão de comportamento on-chain (cunhagem anormal em curto período + queda instantânea do preço + queda brusca do OI) é altamente semelhante ao evento da Harmony.
Ao colocar os dois eventos lado a lado, não se trata apenas de um problema de qualidade de código de um projeto isolado, e sim de um tipo de risco sistêmico: projetos antigos de Layer 1 / metaverso reduziram significativamente os orçamentos de auditoria de segurança no mercado em baixa de 2024-2025; a frequência de upgrades de contratos diminuiu, porém as ferramentas e a capacidade de varredura automatizada dos atacantes melhoraram bastante no mesmo período. A “tesoura” entre investimento em segurança e custo do ataque está se ampliando.
Em termos operacionais: o SAND está com liquidez extremamente baixa (OI apenas na faixa de US$ 282K). Qualquer operação com alavancagem em qualquer direção é basicamente “entregar a cabeça”. Se você detém SAND spot, acompanhe o relatório pós-evento oficial — se confirmar que foi uma vulnerabilidade de nível de permissões (e não um defeito de lógica do protocolo), isso indica que a superfície de ataque é controlável; após o conserto, o modelo econômico do token não foi destruído fundamentalmente. Se for um problema lógico no nível do protocolo, será necessário reavaliar a posição.
Outro sinal que vale registrar: Jim Cramer, nesta semana, chamou publicamente para "ir comprar Bitcoin". Como um dos indicadores contrários mais famosos de Wall Street, o que essa notícia “precifica” é algo que você deve julgar por conta própria. Mas os dados objetivos são: o BTC já ficou lateral no intervalo de US$ 95K a US$ 100K por mais de duas semanas; houve saídas líquidas contínuas por “baleias” on-chain; e no curto prazo faltam catalisadores novos para quebrar o impasse. Não vou avaliar a taxa histórica de acerto do chamado de Cramer, mas o fato de o recorte de tempo ter sido escolhido no fim do período lateral, no mínimo, sugere que o sentimento do varejo está migrando de cautela para FOMO.
Direcionamento: no curto prazo, continuar em consolidação. Não entre comprando nem vendendo; espere o SAND ser caracterizado quanto à causa e o fechamento semanal do BTC indicar uma direção antes de agir.
#BTC #Crypto #SAND #DeFiSecurity
Ataque suspeito de exploração de cunhagem infinita contra o token SAND: em 180 segundos, o preço despencou 5,09% para US$ 0,0433. O OI caiu 17,3% em 5 minutos (US$ 341K → US$ 282K), com liquidações em massa dos compradores.
Este é o segundo caso semelhante em duas semanas. Em 14 de agosto, na rede Harmony, por uma vulnerabilidade de replay de recibos entre shards, foram cunhadas 3 bilhões de ONE; a equipe lançou um patch emergencial em até 6 horas. Agora, os detalhes do caso do SAND ainda aguardam confirmação oficial, mas o padrão de comportamento on-chain (cunhagem anormal em curto período + queda instantânea do preço + queda brusca do OI) é altamente semelhante ao evento da Harmony.
Ao colocar os dois eventos lado a lado, não se trata apenas de um problema de qualidade de código de um projeto isolado, e sim de um tipo de risco sistêmico: projetos antigos de Layer 1 / metaverso reduziram significativamente os orçamentos de auditoria de segurança no mercado em baixa de 2024-2025; a frequência de upgrades de contratos diminuiu, porém as ferramentas e a capacidade de varredura automatizada dos atacantes melhoraram bastante no mesmo período. A “tesoura” entre investimento em segurança e custo do ataque está se ampliando.
Em termos operacionais: o SAND está com liquidez extremamente baixa (OI apenas na faixa de US$ 282K). Qualquer operação com alavancagem em qualquer direção é basicamente “entregar a cabeça”. Se você detém SAND spot, acompanhe o relatório pós-evento oficial — se confirmar que foi uma vulnerabilidade de nível de permissões (e não um defeito de lógica do protocolo), isso indica que a superfície de ataque é controlável; após o conserto, o modelo econômico do token não foi destruído fundamentalmente. Se for um problema lógico no nível do protocolo, será necessário reavaliar a posição.
Outro sinal que vale registrar: Jim Cramer, nesta semana, chamou publicamente para "ir comprar Bitcoin". Como um dos indicadores contrários mais famosos de Wall Street, o que essa notícia “precifica” é algo que você deve julgar por conta própria. Mas os dados objetivos são: o BTC já ficou lateral no intervalo de US$ 95K a US$ 100K por mais de duas semanas; houve saídas líquidas contínuas por “baleias” on-chain; e no curto prazo faltam catalisadores novos para quebrar o impasse. Não vou avaliar a taxa histórica de acerto do chamado de Cramer, mas o fato de o recorte de tempo ter sido escolhido no fim do período lateral, no mínimo, sugere que o sentimento do varejo está migrando de cautela para FOMO.
Direcionamento: no curto prazo, continuar em consolidação. Não entre comprando nem vendendo; espere o SAND ser caracterizado quanto à causa e o fechamento semanal do BTC indicar uma direção antes de agir.
#BTC #Crypto #SAND #DeFiSecurity
Este é o segundo caso semelhante em duas semanas. Em 14 de agosto, na rede Harmony, por uma vulnerabilidade de replay de recibos entre shards, foram cunhadas 3 bilhões de ONE; a equipe lançou um patch emergencial em até 6 horas. Agora, os detalhes do caso do SAND ainda aguardam confirmação oficial, mas o padrão de comportamento on-chain (cunhagem anormal em curto período + queda instantânea do preço + queda brusca do OI) é altamente semelhante ao evento da Harmony.
Ao colocar os dois eventos lado a lado, não se trata apenas de um problema de qualidade de código de um projeto isolado, e sim de um tipo de risco sistêmico: projetos antigos de Layer 1 / metaverso reduziram significativamente os orçamentos de auditoria de segurança no mercado em baixa de 2024-2025; a frequência de upgrades de contratos diminuiu, porém as ferramentas e a capacidade de varredura automatizada dos atacantes melhoraram bastante no mesmo período. A “tesoura” entre investimento em segurança e custo do ataque está se ampliando.
Em termos operacionais: o SAND está com liquidez extremamente baixa (OI apenas na faixa de US$ 282K). Qualquer operação com alavancagem em qualquer direção é basicamente “entregar a cabeça”. Se você detém SAND spot, acompanhe o relatório pós-evento oficial — se confirmar que foi uma vulnerabilidade de nível de permissões (e não um defeito de lógica do protocolo), isso indica que a superfície de ataque é controlável; após o conserto, o modelo econômico do token não foi destruído fundamentalmente. Se for um problema lógico no nível do protocolo, será necessário reavaliar a posição.
Outro sinal que vale registrar: Jim Cramer, nesta semana, chamou publicamente para "ir comprar Bitcoin". Como um dos indicadores contrários mais famosos de Wall Street, o que essa notícia “precifica” é algo que você deve julgar por conta própria. Mas os dados objetivos são: o BTC já ficou lateral no intervalo de US$ 95K a US$ 100K por mais de duas semanas; houve saídas líquidas contínuas por “baleias” on-chain; e no curto prazo faltam catalisadores novos para quebrar o impasse. Não vou avaliar a taxa histórica de acerto do chamado de Cramer, mas o fato de o recorte de tempo ter sido escolhido no fim do período lateral, no mínimo, sugere que o sentimento do varejo está migrando de cautela para FOMO.
Direcionamento: no curto prazo, continuar em consolidação. Não entre comprando nem vendendo; espere o SAND ser caracterizado quanto à causa e o fechamento semanal do BTC indicar uma direção antes de agir.
#BTC #Crypto #SAND #DeFiSecurity
3
486
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForMoreAssets
753,580 visualizações
4,094 a discutir
2
#Binance98PercentReplenished
131,461 visualizações
1,523 a discutir
3
#USStocksSlipandCryptoMarketUnderBroadPressure
0 visualizações
12 a discutir
4
#StrategySTRCResumesIssuanceAfterOver170Days
9,761 visualizações
275 a discutir
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
25,349 visualizações
463 a discutir
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
895 visualizações
37 a discutir
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
14,907 visualizações
185 a discutir
8
#USMidterms-WhatAreMarketsExpecting?
557,737 visualizações
2,773 a discutir
9
#US10YearTreasuryYieldFallsTo4.845%
15,537 visualizações
148 a discutir
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
1,052 visualizações
18 a discutir