
#714723
714723
1,730 visualizações
7 a discutir
Popular
Mais recente


Lighter suspende saques após suspeita de exploração de US$ 15,5 milhões por meio de chave de API• A Lighter suspendeu os saques e a criação de pools em 16 de novembro após uma exploração suspeita de US$ 15,5 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
Lighter suspende saques após suspeita de exploração de US$ 15,5 milhões por meio de chave de API
• A Lighter suspendeu os saques e a criação de pools em 16 de novembro após uma exploração suspeita de US$ 15,5 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
• Pesquisadores estimam perdas de US$ 10,39 milhões e US$ 5,09 milhões nas contas de formadores de mercado #714710 e #714723.
• A carteira do atacante retirou US$ 10,39 milhões em USDC às 10:11:47 UTC, segundo o registro da Ethereum.
Saques e criação de pools suspensos
A plataforma descentralizada de futuros perpétuos Lighter suspendeu todos os saques e a criação de novos pools de liquidez depois que observadores on-chain identificaram a saída de cerca de US$ 15,5 milhões do contrato da plataforma na camada 1 da Ethereum na segunda-feira. Em um comunicado de 16 de novembro, a equipe afirmou que estava investigando um incidente de segurança que parecia envolver uma única parte externa comprometida, sem identificar a entidade afetada nem informar o valor perdido. A suspensão abrange todos os saques e a criação de novos pools na plataforma, e a equipe a apresentou como uma medida de precaução enquanto avaliava o impacto total. A estimativa da dimensão do incidente vem de pesquisadores, não da corretora. As primeiras análises on-chain apontaram que um atacante retirou cerca de US$ 10,39 milhões em USDC, e investigações posteriores identificaram uma segunda conta afetada, elevando o total estimado para cerca de US$ 15,48 milhões. O pesquisador 0xTria, citando observações de analistas de blockchain coreanos, atribuiu o método a chaves de API vazadas pertencentes a duas contas de grandes formadores de mercado, e não a uma falha no protocolo da Lighter. Primeiro, o atacante fechou as posições de negociação abertas das vítimas e converteu seus ativos em USDC. Usando uma das contas comprometidas, o atacante criou então um pool público sem taxas e depositou cerca de US$ 10.000 para adquirir aproximadamente 99,99% de suas cotas. O USDC das vítimas foi transferido para esse pool em lotes de cerca de US$ 1 milhão e depois resgatado, um processo que parece explorar a forma como a Lighter trata transferências entre contas que compartilham um único endereço na camada 1, as quais não exigem uma assinatura adicional. A conta #714710 teria perdido US$ 10,39 milhões, e a conta #714723, outros US$ 5,09 milhões.
9

·
--
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
🚨 $LIT TRAIÇÃO NA LIGHTER!
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
A Lighter, exchange de contratos perpétuos, amanheceu com US$ 15,48 milhões em USDC drenados de duas contas de formadores de mercado. Para mim, o mais grave não é o valor: é que algumas chaves de API vazadas foram suficientes para esvaziar as contas sem que o protocolo fosse comprometido.
Olhem o detalhe que ninguém está percebendo:
→ A conta #714710 perdeu US$ 10,39 milhões e a #714723 outros US$ 5,09 milhões, na manhã de hoje, 16 de novembro.
→ O invasor criou um pool público com taxa de 0%, comprou 99,99% por apenas cerca de US$ 10.000 e retirou os fundos em lotes de cerca de US$ 1 milhão.
→ O valor roubado já foi convertido em ETH na CoW Swap, e 640 ETH (cerca de US$ 1,12 milhão) foram enviados para a Hyperliquid para comprar 2.240 XMR, quase impossíveis de rastrear.
A Lighter suspendeu os saques e a criação de pools, sem previsão de retorno, e seu token $LIT caiu 9%, de US$ 2,75 para US$ 2,50.
Você acha que as exchanges descentralizadas são mais seguras do que as centralizadas? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #SegurançaDeFi
3.8k
·
--
Ver tradução
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
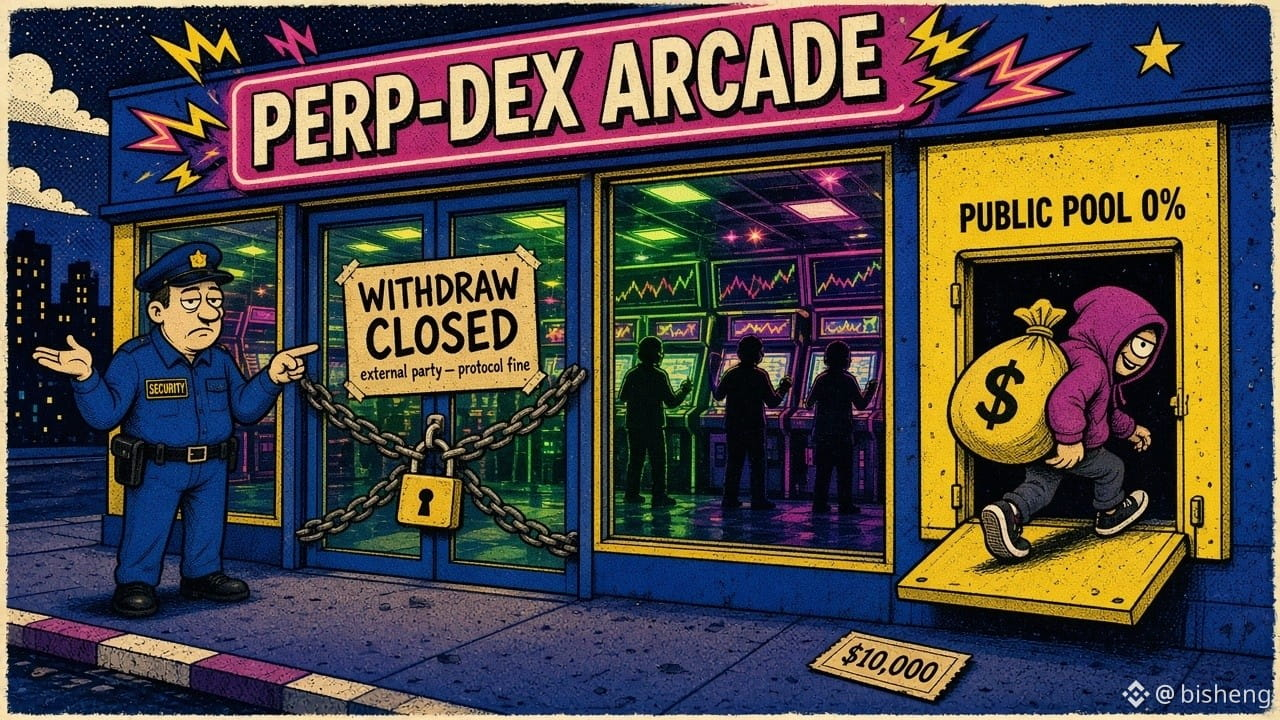
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
161

Ver tradução
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
Lighter 这事,现在满屏都在喊“不是协议被黑,只是做市商 API key 泄露”,评论区已经有人顺手喊抄底 LIT 了。我觉得这个说法恰恰是最该警惕的地方。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
先说能核实的。社区分析(BlockBeats、@BimbaCrypto 等转述)说被掏的是两个大户账户 #714710 约1039万、#714723 约509万 USDC。我刚去 Lighter 公开 API 查了这两个账户:仓位全清,余额分别只剩1040.39和510.69 USDC。注意这两个数,正好约是原余额的万分之一。
这和社区还原的手法完全对得上:攻击者用受害账户建一个0手续费公共池,自己先放约1万刀拿到99.99%份额,再把受害账户的 USDC 分批挪进池子,然后赎回。受害人那边剩下的,就是那0.01%。
关键在权限设计。按社区分析,API key 本来不能直接往外部地址转钱,但同一个 L1 地址下的账户之间转账不需要额外签名,而受害账户自己建的池子被系统当成“自己的账户”。也就是说,一把只该用来下单的交易 key,绕一圈等于拿到了提款权。在 CEX 上大家开 API 都会关掉提币权限,就是为了防这种事;这里那道墙存在,但有个门没锁。
所以“不是协议漏洞”这句话我不太买账。合约没被打穿是真的,但让交易 key 能把钱搬走的规则就是协议的一部分。key 怎么丢的、是不是真的丢了,Lighter 截至我发帖还没出正式说明,这部分先别下结论。
链上那头:吴说引 Arkham,攻击地址 0xb3fff…e387 把1039万 USDC 通过 CoW 换成约5750枚 ETH;我刚查这个地址还剩约4804.5枚,已经在往外拆。
用 Lighter 跑 API 的兄弟,现在能做的就是把 key 全部作废重建,查一下自己 L1 下面有没有多出来不认识的池子或子账户。
7
·
--
Ver tradução
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#A Packed Week of Earnings and Data Tests Markets
82,717 visualizações
490 a discutir
2
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 visualizações
1,751 a discutir
3
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 visualizações
243 a discutir
4
#WhatInvestmentSignalsDo13FFilingsReveal?
10,481 visualizações
177 a discutir
5
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 visualizações
1 a discutir
6
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 visualizações
96 a discutir
7
#CypherpunkReports$306MQ3NetProfit
808 visualizações
16 a discutir
8
#OPTIMJACKAttackInfectsAtLeast186Websites
7,567 visualizações
124 a discutir
9
#StrategySells2.09MMSTRSharesFor$244.7M
2,255 visualizações
19 a discutir
10
#StablecoinMarketShrinksAtFastestPaceSinceTerraLuna
8,884 visualizações
87 a discutir