

web3亭姐
369 Publicações
web3亭姐
Denunciar
Bloquear usuário
亭姐:资深职业经理人,币圈小菜鸟
25 Seguindo
12 Seguidores
127 Curtiu
Publicações
Todas
Citações
·
--
$FLORK o que é essa moeda demônio, fiquei chocado(a), quase mil vezes em quatro dias 🙊
$FLORK o que é essa moeda demônio, fiquei chocado(a), quase mil vezes em quatro dias 🙊
1
336
·
--
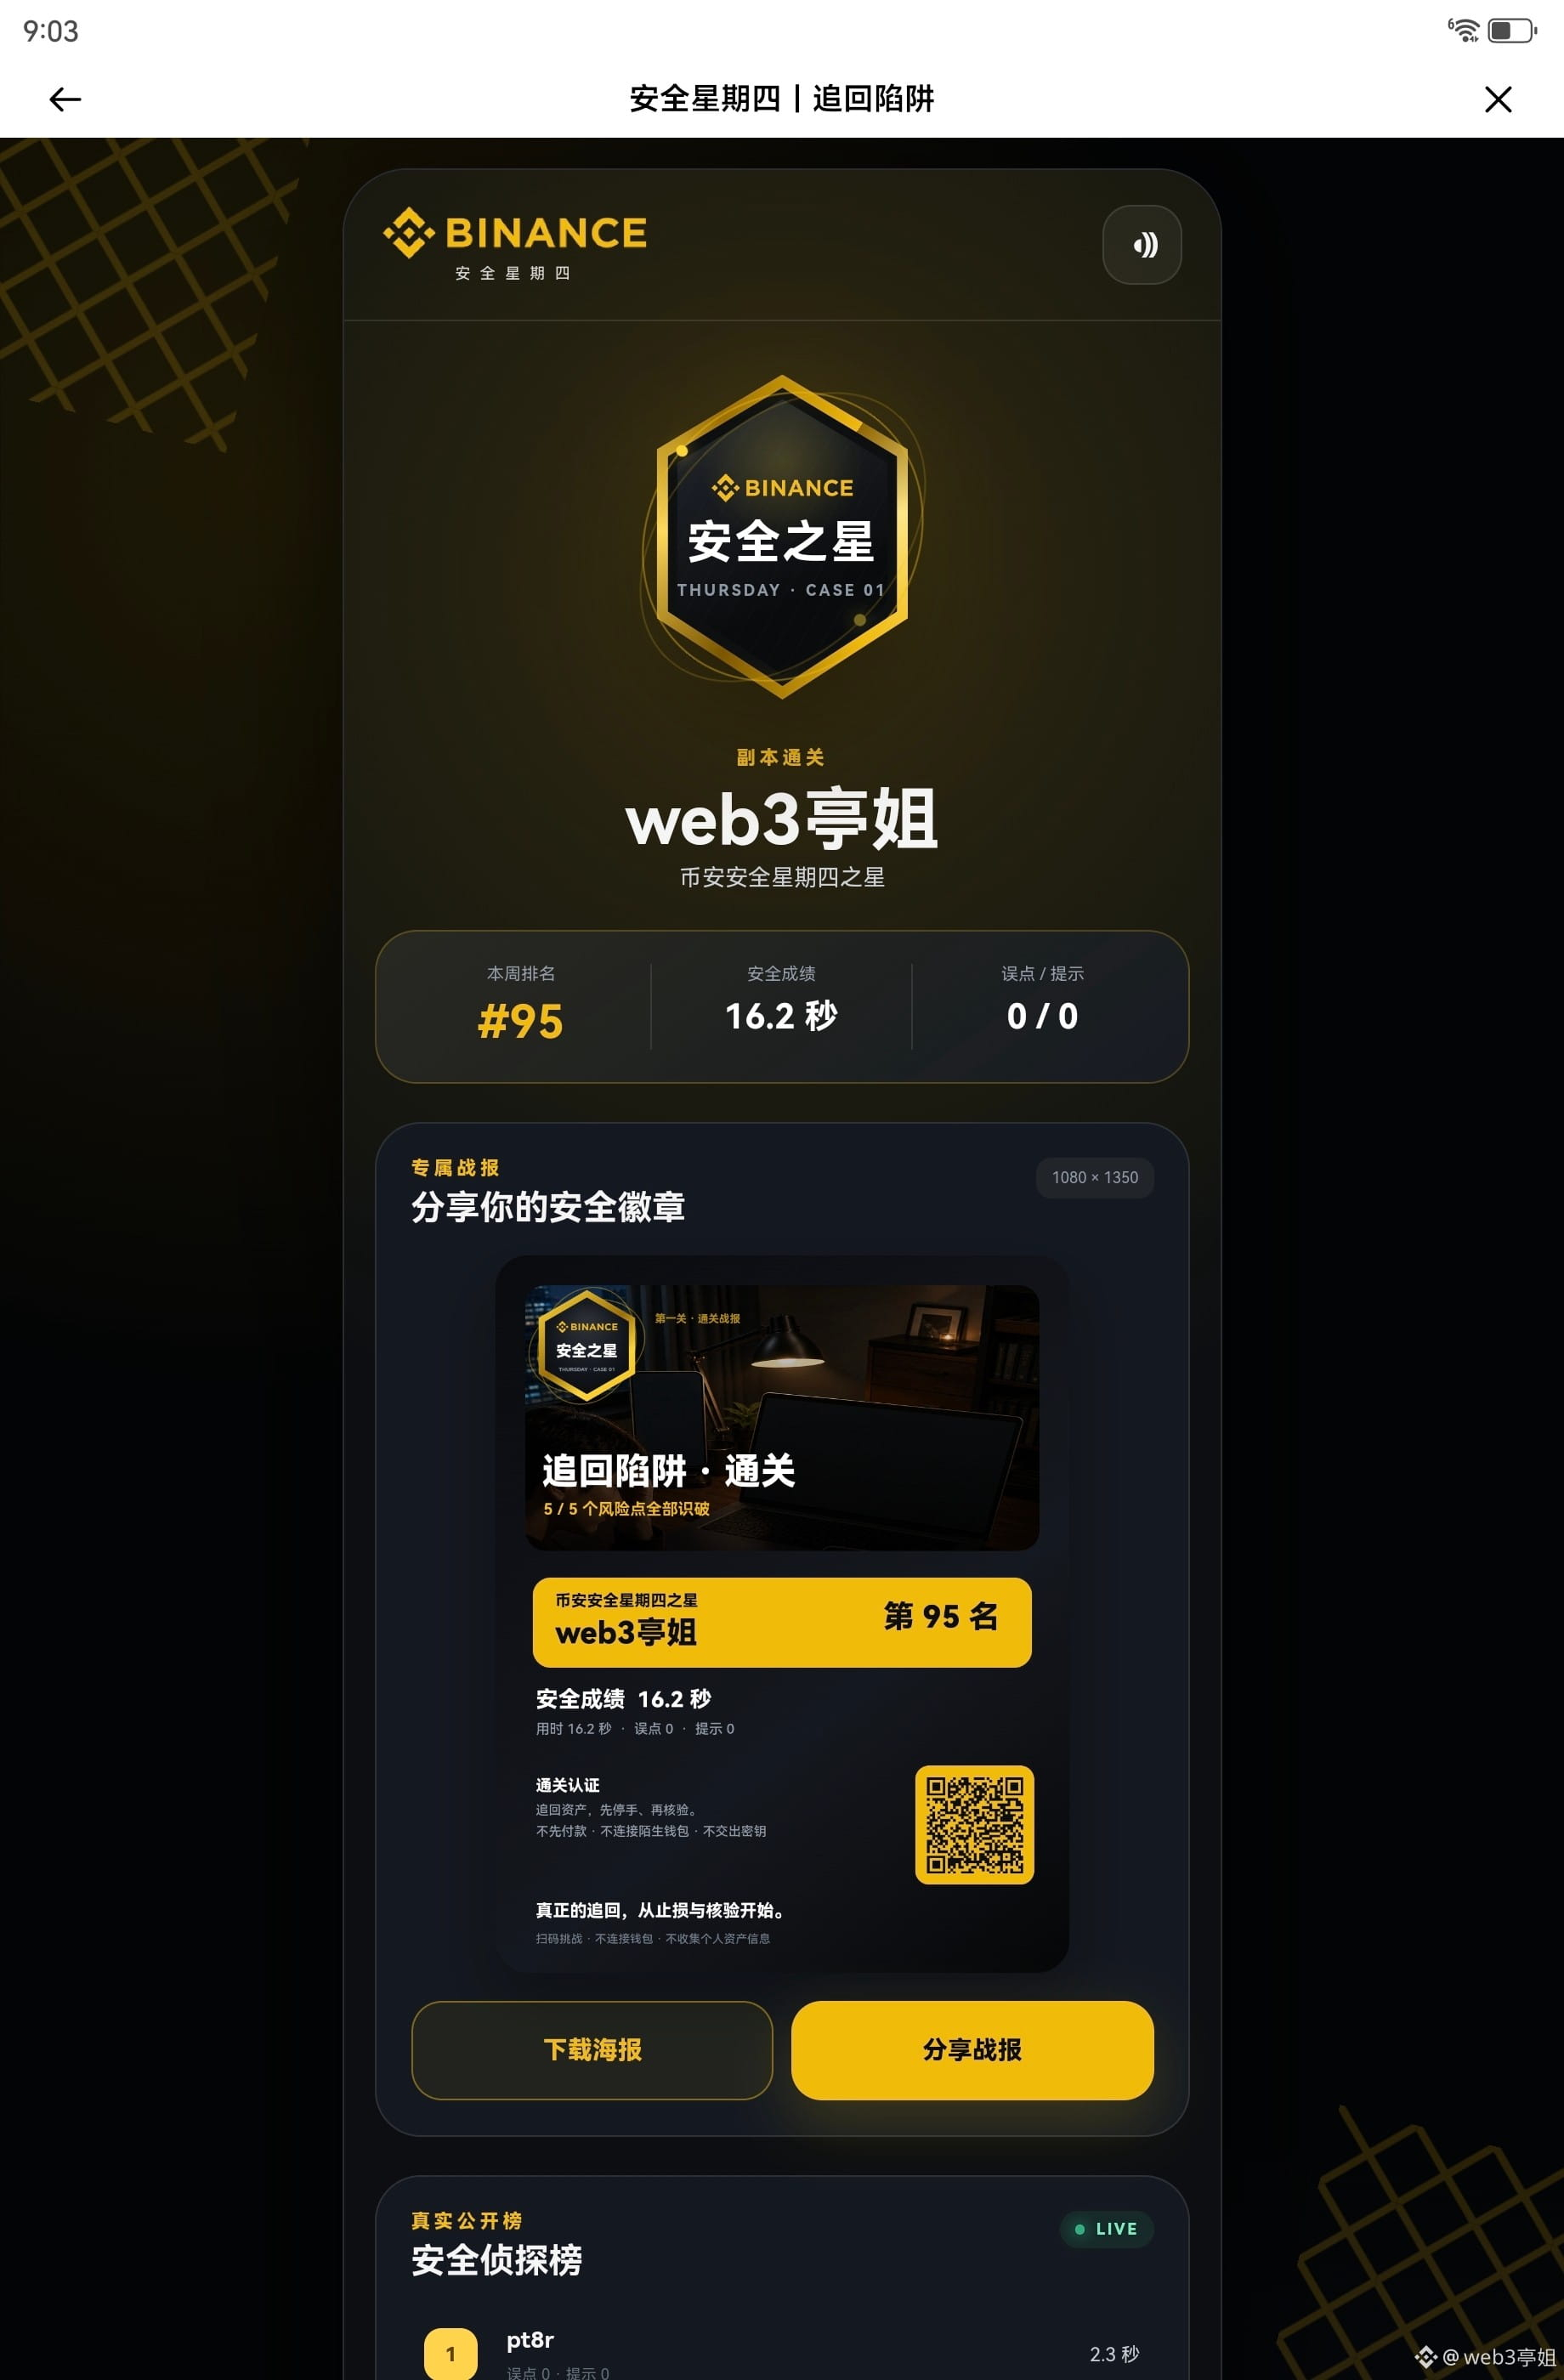
#币安安全星期四
Um jogo muito divertido e também muito educativo. A segurança da carteira é muito importante, e essas armadilhas são coisas que podemos encontrar no dia a dia. Esse tempo de 17 segundos é o meu melhor resultado após desafiar três vezes! Pessoal, vamos desafiar juntos. Vamos lá!
#币安安全星期四
Um jogo muito divertido e também muito educativo. A segurança da carteira é muito importante, e essas armadilhas são coisas que podemos encontrar no dia a dia. Esse tempo de 17 segundos é o meu melhor resultado após desafiar três vezes! Pessoal, vamos desafiar juntos. Vamos lá!
Um jogo muito divertido e também muito educativo. A segurança da carteira é muito importante, e essas armadilhas são coisas que podemos encontrar no dia a dia. Esse tempo de 17 segundos é o meu melhor resultado após desafiar três vezes! Pessoal, vamos desafiar juntos. Vamos lá!

币安Binance华语
·
--
“Não ria, você também não vai encontrar o 4º 😨”
🪤 Dizem que este é o desafio #币安安全星期四 mais difícil de todos os tempos: você consegue encontrar todas as armadilhas no menor tempo possível?
👉 点击参与实景陷阱追踪挑战, disputa pelo ranking 🏆
Os 10 primeiros do ranking ganham 100U de recompensa para detetives, e os três primeiros ainda recebem um kit de brindes exclusivo!
Compartilhe e, na seção de comentários, mostre a imagem de conclusão do desafio; depois, sortear 15 pessoas para receber 44U 🧧
60
·
--
$BTC caiu 3.000 dólares a partir do topo; muitos amigos estão gritando para “comprar na baixa”. Eu sinto que a direção ainda não está clara: existe a possibilidade de o BTC voltar a cair para a faixa que começa com “6”. Além disso, a maioria das altcoins voltou a cair até o ponto de partida.
Vamos recapitular:
Em 1º de setembro de 2026, o Bitcoin segue em uma faixa de oscilação perto de 78.000 dólares. O aumento de cerca de 24% em agosto foi impulsionado principalmente por compras no mercado à vista. Mas, no curto prazo, o confronto entre alta e baixa está acirrado e a direção nas próximas etapas não é clara.
Os fatores de alta residem no fato de que a demanda das instituições continua forte. Na semana passada, os ETFs de Bitcoin à vista nos EUA registraram uma entrada líquida de quase 1 bilhão de dólares. Do ponto de vista técnico, se conseguir se manter de forma eficaz acima de 78.340 dólares, há potencial para testar novamente a zona de resistência entre 80.000 e 81.000 dólares.
Os riscos também são relevantes: a probabilidade de a Fed aumentar as taxas em setembro já subiu para 57%, e as expectativas mais “hawkish” limitam o espaço de alta. No mercado de derivativos, o “maior ponto de dor” das opções com vencimento em 25 de setembro está concentrado em 70.000–73.000 dólares — abaixo do preço à vista atual — e o volume de opções de venda já está em vantagem, o que sugere risco de queda.
No curto prazo, o que vai definir o movimento é se a reunião da Fed em setembro (15 de setembro) e o patamar de 80.000 dólares conseguem ser rompidos de forma efetiva.
101
·
--
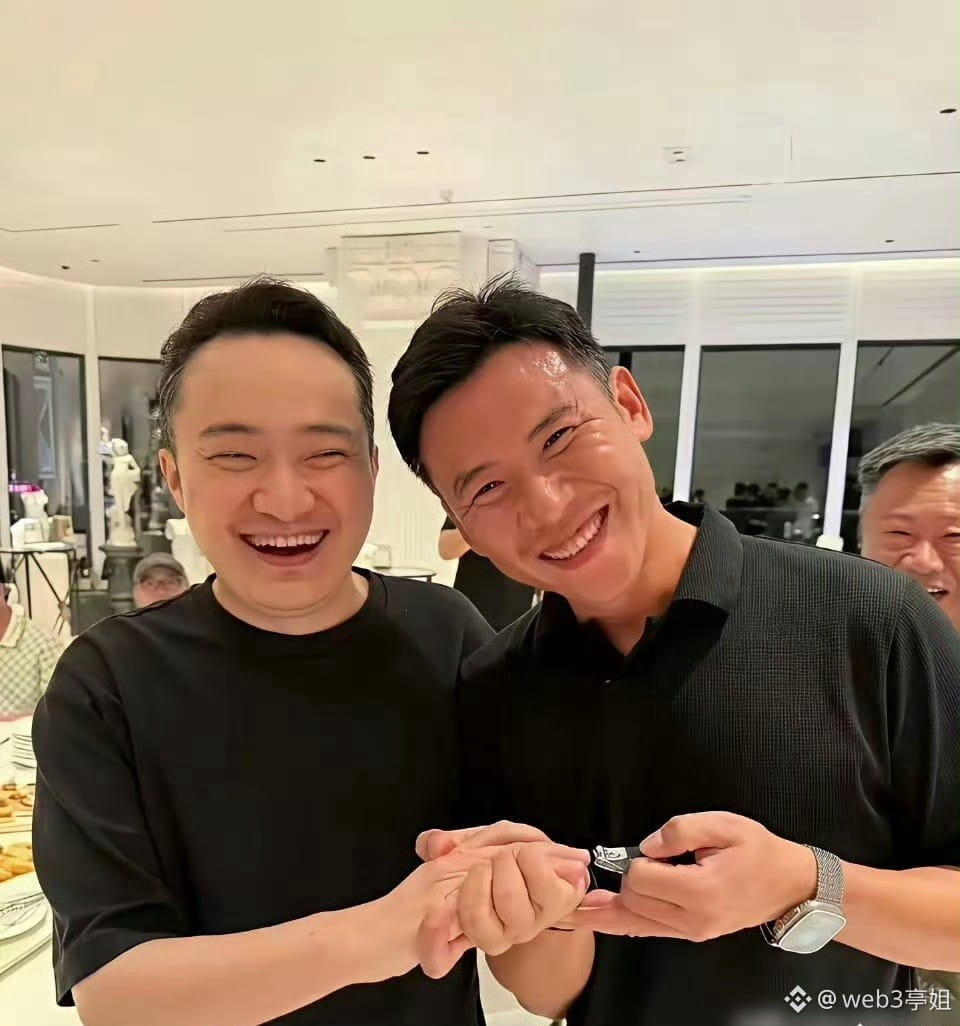
Vendo esta imagem do Sun Ge cortando as unhas, o que todo mundo está sentindo? Está com raiva, não está! É realmente possível, por causa de audiência, agir sem escrúpulos assim? Uns dias atrás, o meu amigo postou um texto de redação que basicamente arruinou a carreira da ex-namorada dele; agora ainda quer pisar a dignidade das pessoas, atritando-a repetidas vezes. Reaver o dote, não foi que ele já processou a pessoa junto com os pais? Então por que ainda continuar humilhando tanto? Não importa quem está certo ou errado, como eu sou mulher, eu só sinto um arrepio na nuca. Para mim, é uma farsa completamente desumana, um deboche total. Digo, depois disso, quem ainda ousaria se aproximar do Sun Ge?
Vendo esta imagem do Sun Ge cortando as unhas, o que todo mundo está sentindo? Está com raiva, não está! É realmente possível, por causa de audiência, agir sem escrúpulos assim? Uns dias atrás, o meu amigo postou um texto de redação que basicamente arruinou a carreira da ex-namorada dele; agora ainda quer pisar a dignidade das pessoas, atritando-a repetidas vezes. Reaver o dote, não foi que ele já processou a pessoa junto com os pais? Então por que ainda continuar humilhando tanto? Não importa quem está certo ou errado, como eu sou mulher, eu só sinto um arrepio na nuca. Para mim, é uma farsa completamente desumana, um deboche total. Digo, depois disso, quem ainda ousaria se aproximar do Sun Ge?
8
1
5.4k
·
--
Escolha C
A Binance nunca entra em contato com usuários de forma privada; informações sociais são fáceis de falsificar. Limites internos não são vendidos por mensagem privada. Usar urgência é um golpe típico. Verifique obrigatoriamente pelos canais oficiais e não faça transferências.
Escolha C
A Binance nunca entra em contato com usuários de forma privada; informações sociais são fáceis de falsificar. Limites internos não são vendidos por mensagem privada. Usar urgência é um golpe típico. Verifique obrigatoriamente pelos canais oficiais e não faça transferências.
A Binance nunca entra em contato com usuários de forma privada; informações sociais são fáceis de falsificar. Limites internos não são vendidos por mensagem privada. Usar urgência é um golpe típico. Verifique obrigatoriamente pelos canais oficiais e não faça transferências.
币安Binance华语
·
--
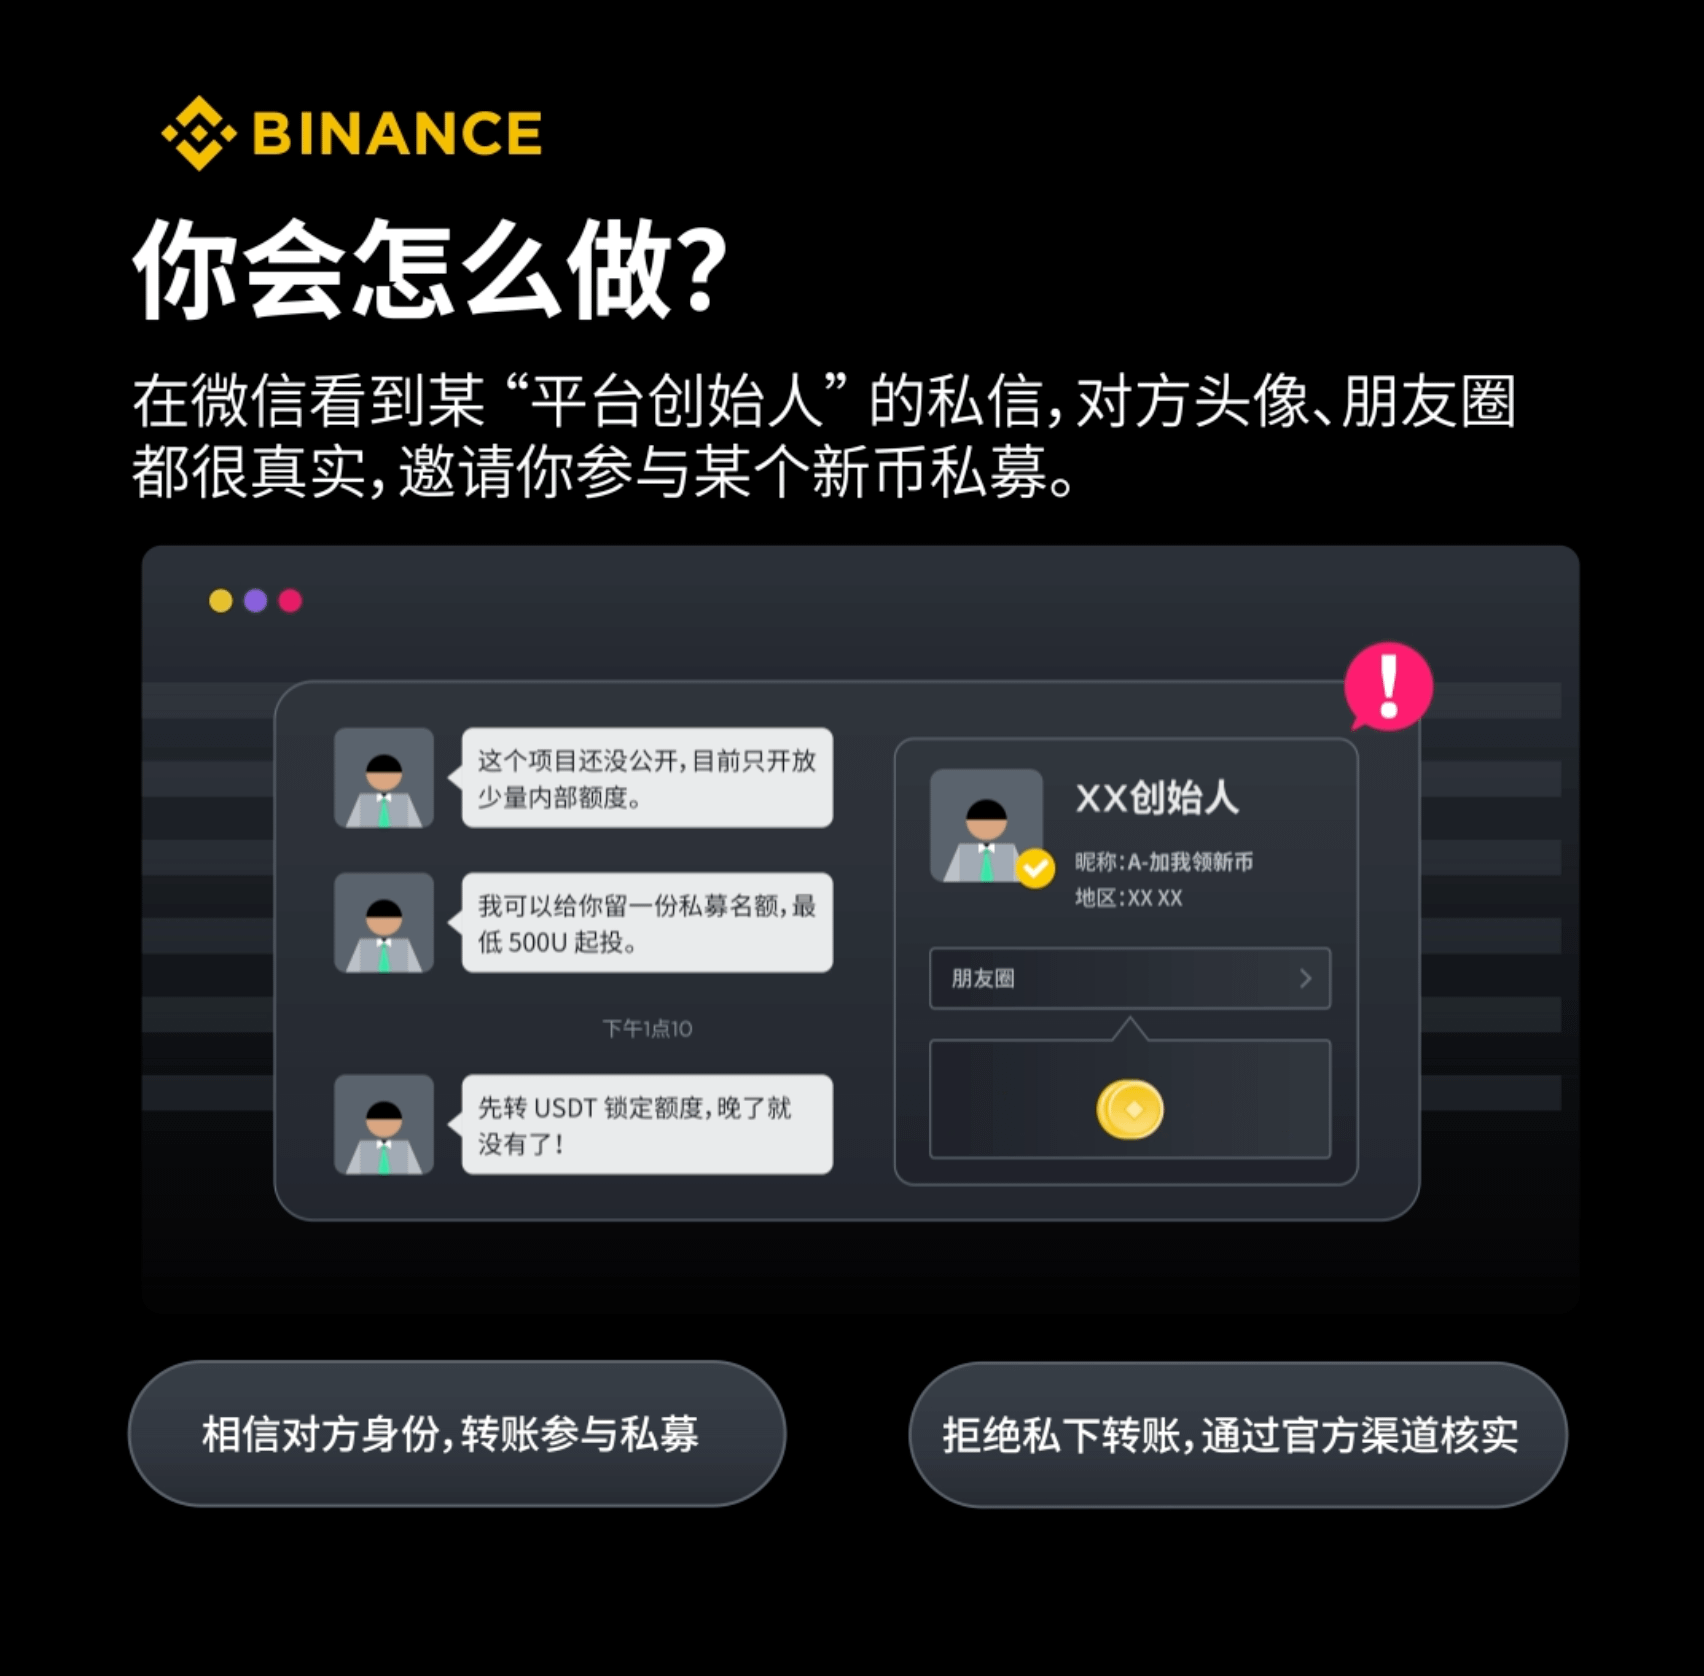
😈“Sou o fundador da plataforma. Esta é a última vaga da pré-venda da nova moeda—suba agora com 500U!”
O que você faria❓
A. A riqueza finalmente chegou para mim—eu corro agora 🤑
B. Tudo bate nas postagens do círculo de amigos; o pacote de identidade é de verdade 😎
C. Essa sorte não é pra mim! Não transfira—primeiro verifique no site oficial 🔍
⬇️ RT e deixe a opção e o motivo. Serão sorteadas 3 pessoas que receberão 40U cada #币安安全星期四
86
·
--
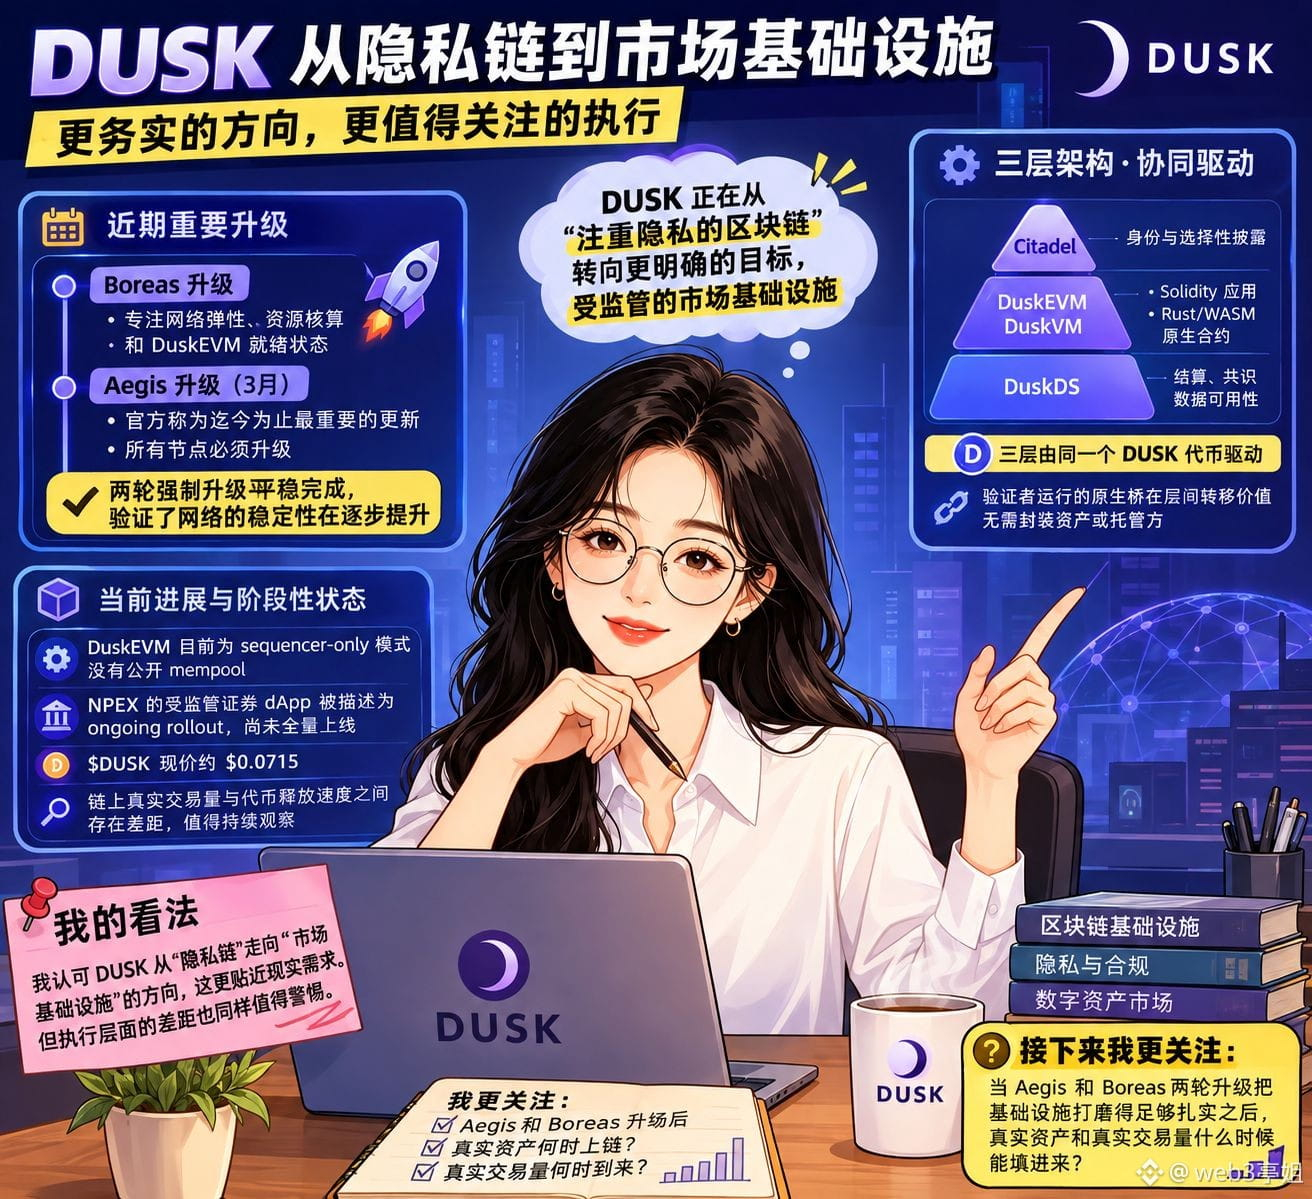
Recentemente reli a documentação de @Dusk_Foundation e houve um detalhe que chamou minha atenção repetidas vezes: este projeto parece estar mudando de uma “blockchain focada em privacidade” para objetivos mais explícitos — uma infraestrutura de mercado com regulação.
Não é uma virada narrativa chamativa, e sim uma série de ajustes no nível de engenharia. O upgrade mais recente do Boreas se concentra em resiliência de rede, contabilidade de recursos e prontidão do DuskEVM. Em março, ainda haverá mais uma rodada do upgrade Aegis, que a equipe oficial descreve como a atualização mais importante até agora; todos os nós precisam ser atualizados. Duas rodadas de upgrades obrigatórios, sem grandes incidentes, por si só já indica que a estabilidade da rede está sendo validada de forma contínua. Pode parecer um pouco entediante, mas para infraestrutura, a “chatice” talvez seja exatamente o ponto.
O Dusk, hoje, já tem uma arquitetura em três camadas bem definida: a camada inferior, o DuskDS, cuida de liquidação, consenso e disponibilidade de dados; a camada intermediária roda aplicações Solidity no DuskEVM e contratos nativos Rust/WASM no DuskVM; e a camada superior, o Citadel, trata de identidade e divulgação seletiva. As três camadas são movidas pelo mesmo token DUSK, e a ponte nativa executada pelos validadores transfere valor entre camadas sem precisar de encapsular ativos ou de intermediários de custódia.
Mas preciso dizer: ainda é um sistema em evolução, não um produto já finalizado. O DuskEVM atualmente roda em modo “sequencer-only” e não há um mempool público. O dApp de valores mobiliários regulados da NPEX é descrito como “ongoing rollout”, ainda não é um lançamento completo. O preço de mercado atual do $DUSK é de cerca de US$ 0,0715; a diferença entre volume real de transações on-chain e a velocidade de liberação de tokens também merece acompanhamento contínuo. Eu concordo com a direção da mudança de “cadeia de privacidade” para “infraestrutura de mercado”, mas também vale ficar atento ao gap na execução.
O que eu observo agora é: depois que os upgrades Aegis e Boreas deixarem a infraestrutura suficientemente sólida, quando os ativos reais e o volume real de transações vão de fato entrar? #dusk
Recentemente reli a documentação de @Dusk e houve um detalhe que chamou minha atenção repetidas vezes: este projeto parece estar mudando de uma “blockchain focada em privacidade” para objetivos mais explícitos — uma infraestrutura de mercado com regulação.
Não é uma virada narrativa chamativa, e sim uma série de ajustes no nível de engenharia. O upgrade mais recente do Boreas se concentra em resiliência de rede, contabilidade de recursos e prontidão do DuskEVM. Em março, ainda haverá mais uma rodada do upgrade Aegis, que a equipe oficial descreve como a atualização mais importante até agora; todos os nós precisam ser atualizados. Duas rodadas de upgrades obrigatórios, sem grandes incidentes, por si só já indica que a estabilidade da rede está sendo validada de forma contínua. Pode parecer um pouco entediante, mas para infraestrutura, a “chatice” talvez seja exatamente o ponto.
O Dusk, hoje, já tem uma arquitetura em três camadas bem definida: a camada inferior, o DuskDS, cuida de liquidação, consenso e disponibilidade de dados; a camada intermediária roda aplicações Solidity no DuskEVM e contratos nativos Rust/WASM no DuskVM; e a camada superior, o Citadel, trata de identidade e divulgação seletiva. As três camadas são movidas pelo mesmo token DUSK, e a ponte nativa executada pelos validadores transfere valor entre camadas sem precisar de encapsular ativos ou de intermediários de custódia.
Mas preciso dizer: ainda é um sistema em evolução, não um produto já finalizado. O DuskEVM atualmente roda em modo “sequencer-only” e não há um mempool público. O dApp de valores mobiliários regulados da NPEX é descrito como “ongoing rollout”, ainda não é um lançamento completo. O preço de mercado atual do $DUSK é de cerca de US$ 0,0715; a diferença entre volume real de transações on-chain e a velocidade de liberação de tokens também merece acompanhamento contínuo. Eu concordo com a direção da mudança de “cadeia de privacidade” para “infraestrutura de mercado”, mas também vale ficar atento ao gap na execução.
O que eu observo agora é: depois que os upgrades Aegis e Boreas deixarem a infraestrutura suficientemente sólida, quando os ativos reais e o volume real de transações vão de fato entrar? #dusk
1
1
103
·
--
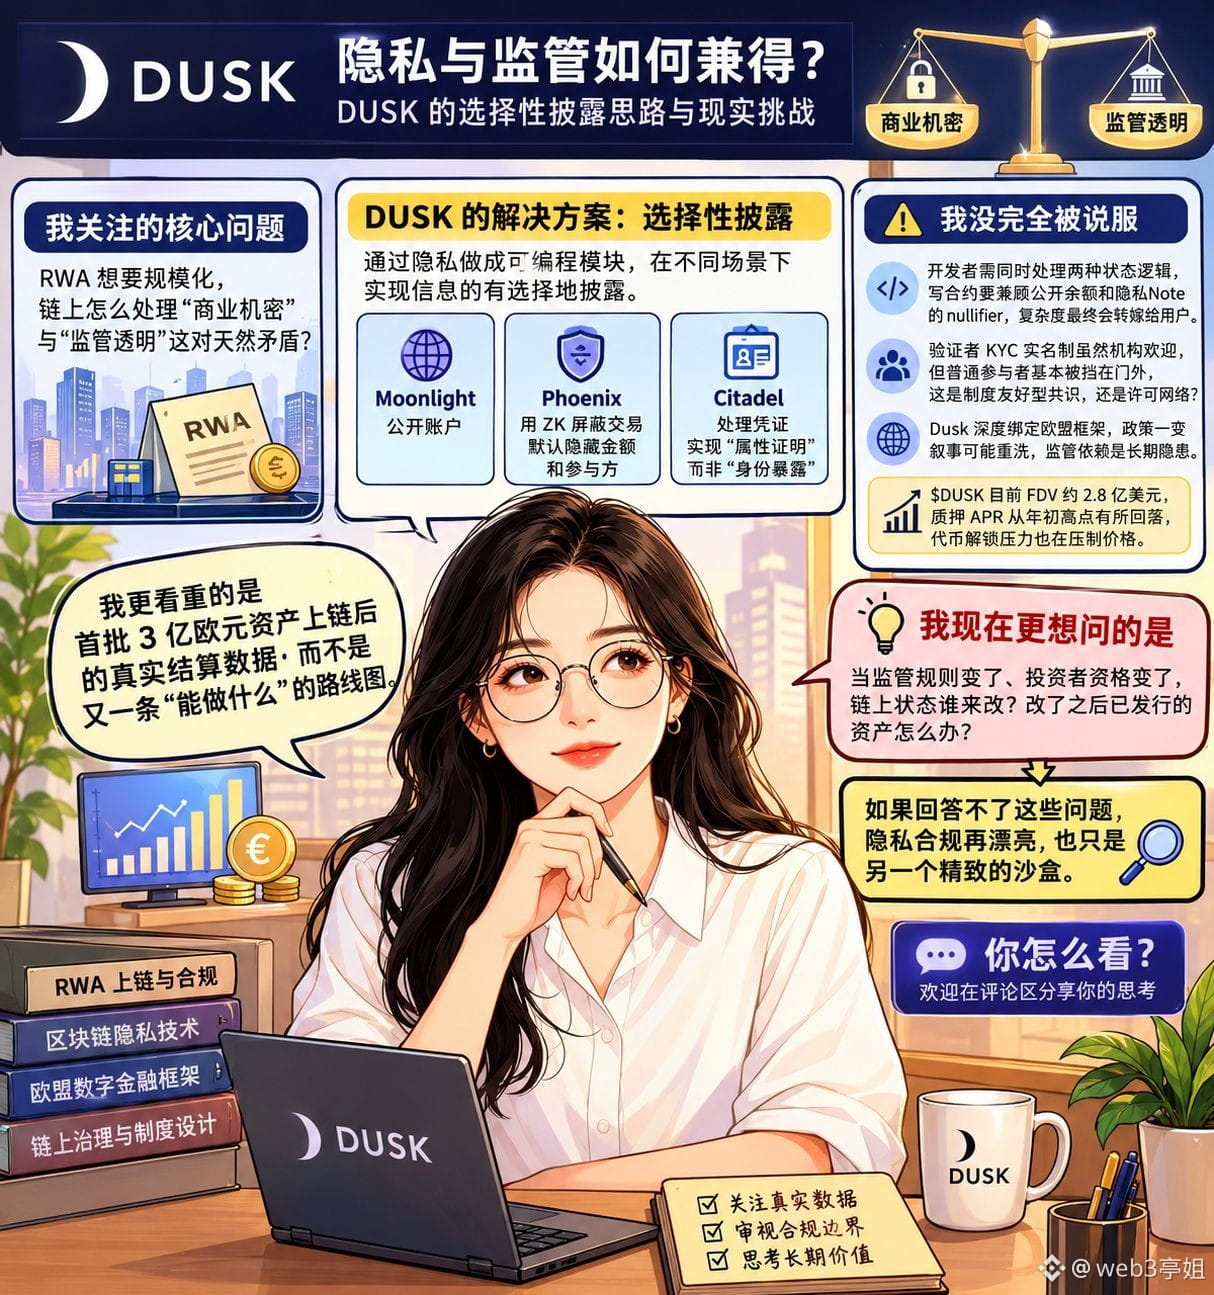
Eu reli várias vezes a arquitetura do @Dusk_Foundation . O que realmente me fez parar para pensar não foi o quão “hardcore” é a prova de conhecimento zero. O que eu me preocupo é: se a RWA quiser escalar, como a cadeia lida com a “confidencialidade comercial” e com a “transparência regulatória”, uma contradição inerente? A maioria das blockchains ou fica tão transparente que instituições ficam expostas sem proteção, ou tão anônima que a regulação não consegue entrar.
A resposta da Dusk é “divulgação seletiva”. Na base, a privacidade é transformada em um módulo programável; a Moonlight gerencia contas públicas; a Phoenix usa ZK para ofuscar transações; por padrão, valores e participantes ficam ocultos. No nível de aplicação, a Citadel lida com credenciais, realizando “provas de atributos” em vez de “exposição de identidade”. Essa abordagem de projetar tecnologia a partir das regras regulatórias merece atenção.
Mas eu ainda não fui totalmente convencido. Alguns problemas práticos me deixam em dúvida: desenvolvedores precisam lidar com duas lógicas de estado ao mesmo tempo. Ao escrever contratos de empréstimo, é preciso calcular saldos públicos e também tratar o nullifier das notas de privacidade — essa complexidade certamente vai acabar sendo repassada aos usuários. Além disso, a validação com KYC e identificação oficial, embora seja bem-vinda por instituições, basicamente exclui a maior parte dos participantes comuns. Isso é “consenso amigável ao sistema” ou uma rede licenciada vestida com roupa de blockchain pública? Há ainda o problema de dependência regulatória: a Dusk se prende profundamente ao arcabouço da União Europeia; se a política mudar, a narrativa pode ser reescrita. $DUSK tem atualmente um FDV de cerca de US$ 280 milhões; o APR do staking caiu em relação ao pico do início do ano, e a pressão de desbloqueio de tokens também está pressionando o preço.
O que eu mais valorizo são os dados reais de liquidação depois que os primeiros 300 milhões de euros de ativos forem tokenizados na cadeia, e não mais um roteiro de “o que pode ser feito”. O limite da RWA nunca foi mover ativos para a blockchain; é, depois de movê-los, conseguir continuar aplicando as regras problemáticas do mundo real.
Então, quando eu olho para a Dusk agora, faço uma pergunta mais específica: quando as regras regulatórias mudam e a qualificação dos investidores muda, quem altera o estado on-chain? E depois que alterar, o que acontece com os ativos já emitidos? Se a resposta não der conta disso, por mais bonita que seja a conformidade de privacidade, ainda será apenas outro sandbox requintado. O que você acha?#dusk
Eu reli várias vezes a arquitetura do @Dusk . O que realmente me fez parar para pensar não foi o quão “hardcore” é a prova de conhecimento zero. O que eu me preocupo é: se a RWA quiser escalar, como a cadeia lida com a “confidencialidade comercial” e com a “transparência regulatória”, uma contradição inerente? A maioria das blockchains ou fica tão transparente que instituições ficam expostas sem proteção, ou tão anônima que a regulação não consegue entrar.
A resposta da Dusk é “divulgação seletiva”. Na base, a privacidade é transformada em um módulo programável; a Moonlight gerencia contas públicas; a Phoenix usa ZK para ofuscar transações; por padrão, valores e participantes ficam ocultos. No nível de aplicação, a Citadel lida com credenciais, realizando “provas de atributos” em vez de “exposição de identidade”. Essa abordagem de projetar tecnologia a partir das regras regulatórias merece atenção.
Mas eu ainda não fui totalmente convencido. Alguns problemas práticos me deixam em dúvida: desenvolvedores precisam lidar com duas lógicas de estado ao mesmo tempo. Ao escrever contratos de empréstimo, é preciso calcular saldos públicos e também tratar o nullifier das notas de privacidade — essa complexidade certamente vai acabar sendo repassada aos usuários. Além disso, a validação com KYC e identificação oficial, embora seja bem-vinda por instituições, basicamente exclui a maior parte dos participantes comuns. Isso é “consenso amigável ao sistema” ou uma rede licenciada vestida com roupa de blockchain pública? Há ainda o problema de dependência regulatória: a Dusk se prende profundamente ao arcabouço da União Europeia; se a política mudar, a narrativa pode ser reescrita. $DUSK tem atualmente um FDV de cerca de US$ 280 milhões; o APR do staking caiu em relação ao pico do início do ano, e a pressão de desbloqueio de tokens também está pressionando o preço.
O que eu mais valorizo são os dados reais de liquidação depois que os primeiros 300 milhões de euros de ativos forem tokenizados na cadeia, e não mais um roteiro de “o que pode ser feito”. O limite da RWA nunca foi mover ativos para a blockchain; é, depois de movê-los, conseguir continuar aplicando as regras problemáticas do mundo real.
Então, quando eu olho para a Dusk agora, faço uma pergunta mais específica: quando as regras regulatórias mudam e a qualificação dos investidores muda, quem altera o estado on-chain? E depois que alterar, o que acontece com os ativos já emitidos? Se a resposta não der conta disso, por mais bonita que seja a conformidade de privacidade, ainda será apenas outro sandbox requintado. O que você acha?#dusk
2
1
108
·
--
Reconsiderei recentemente o @Dusk_Foundation e notei um problema mais específico do que a privacidade nas transações: como determinar, nos ativos financeiros on-chain, se uma pessoa cumpre os requisitos de posse — sem revelar os dados de identidade dela para todos.
O Citadel da Dusk me deu uma linha de raciocínio mais clara. O usuário primeiro obtém credenciais de um License Provider e, em seguida, prova por zero conhecimento que possui uma credencial válida, em vez de colocar o nome, endereço ou informações de identidade completas diretamente na blockchain. O contrato do Citadel é responsável por verificar a prova; se o serviço específico aceita essa credencial, é decidido pelo Service Provider de acordo com as próprias regras.
Eu concordo com essa separação em camadas. Ela separa “comprovar que cumpre os requisitos” de “divulgar quem você é”. Para ativos regulados, como valores mobiliários, qualificações do investidor, restrições regionais e permissões de posse — muitas vezes não precisam ser vistas por todos os participantes on-chain.
Mas o problema está justamente aqui. O Citadel consegue provar, em termos criptográficos, que a credencial é válida, mas não consegue substituir a avaliação do mercado sobre quais emissores merecem confiança, quais atributos devem ser aceitos e como lidar com expiração ou revogação da credencial. As especificações oficiais também deixam as escolhas de confiança do License Provider, a aceitação de atributos e a gestão de sessões para os provedores de serviço específicos. Em outras palavras, a criptografia reduz a necessidade de confiança durante a verificação, mas não elimina os “pontos de entrada” de confiança no sistema de identidades.
Agora veja o $DUSK : ele desempenha a função de Gas e de staking, com uma oferta máxima de 1 bilhão de moedas, e parte dos tokens é liberada por emissões de longo prazo. O que me preocupa não é a variação de preço no curto prazo, e sim se, com o aumento do negócio real no futuro, a taxa de transação da rede e a demanda por staking conseguem gerar uma necessidade de uso mais sustentável.
Por isso, eu olho para a Dusk agora: a tecnologia de privacidade é apenas a primeira porta; o que realmente determina se ela pode entrar em mais cenários financeiros é quem emite identidades confiáveis e se diferentes instituições estão dispostas a aceitar o mesmo padrão de provas. As regras técnicas podem ser escritas no protocolo, mas a confiança em identidades é difícil de resolver apenas com código. A meu ver, essa questão — até mais do que TPS — merece ser observada continuamente. #dusk
Reconsiderei recentemente o @Dusk e notei um problema mais específico do que a privacidade nas transações: como determinar, nos ativos financeiros on-chain, se uma pessoa cumpre os requisitos de posse — sem revelar os dados de identidade dela para todos.
O Citadel da Dusk me deu uma linha de raciocínio mais clara. O usuário primeiro obtém credenciais de um License Provider e, em seguida, prova por zero conhecimento que possui uma credencial válida, em vez de colocar o nome, endereço ou informações de identidade completas diretamente na blockchain. O contrato do Citadel é responsável por verificar a prova; se o serviço específico aceita essa credencial, é decidido pelo Service Provider de acordo com as próprias regras.
Eu concordo com essa separação em camadas. Ela separa “comprovar que cumpre os requisitos” de “divulgar quem você é”. Para ativos regulados, como valores mobiliários, qualificações do investidor, restrições regionais e permissões de posse — muitas vezes não precisam ser vistas por todos os participantes on-chain.
Mas o problema está justamente aqui. O Citadel consegue provar, em termos criptográficos, que a credencial é válida, mas não consegue substituir a avaliação do mercado sobre quais emissores merecem confiança, quais atributos devem ser aceitos e como lidar com expiração ou revogação da credencial. As especificações oficiais também deixam as escolhas de confiança do License Provider, a aceitação de atributos e a gestão de sessões para os provedores de serviço específicos. Em outras palavras, a criptografia reduz a necessidade de confiança durante a verificação, mas não elimina os “pontos de entrada” de confiança no sistema de identidades.
Agora veja o $DUSK : ele desempenha a função de Gas e de staking, com uma oferta máxima de 1 bilhão de moedas, e parte dos tokens é liberada por emissões de longo prazo. O que me preocupa não é a variação de preço no curto prazo, e sim se, com o aumento do negócio real no futuro, a taxa de transação da rede e a demanda por staking conseguem gerar uma necessidade de uso mais sustentável.
Por isso, eu olho para a Dusk agora: a tecnologia de privacidade é apenas a primeira porta; o que realmente determina se ela pode entrar em mais cenários financeiros é quem emite identidades confiáveis e se diferentes instituições estão dispostas a aceitar o mesmo padrão de provas. As regras técnicas podem ser escritas no protocolo, mas a confiança em identidades é difícil de resolver apenas com código. A meu ver, essa questão — até mais do que TPS — merece ser observada continuamente. #dusk
1
2
95
·
--
Quando eu voltei para @Dusk_Foundation , o que realmente me fez parar não foi a tecnologia de privacidade, mas uma questão mais realista: depois que ativos como valores mobiliários são colocados na cadeia, as qualificações dos investidores, as restrições de transferência e a divulgação de informações conseguem se transformar diretamente em regras on-chain?
O modelo Phoenix da Dusk me deu uma resposta interessante. As transações podem ocultar as partes envolvidas e os valores, e ainda assim permitir divulgações direcionadas por meio de uma viewing key. Para ativos financeiros, isso é mais prático do que buscar apenas “não deixar ninguém ver”, porque a regulação geralmente não precisa de todos os dados, e sim da capacidade de verificar dados específicos sob determinadas condições. O Moonlight mantém o modelo de contas públicas, enquanto o DuskDS fica responsável pela liquidação de base. São dois modos que podem atender a diferentes tipos de negócio.
Mas eu também acho que o maior diferencial desse design — e possivelmente a maior barreira do ecossistema — é esse. O DuskVM é voltado para Rust e WASM, adequado para aplicações nativas de privacidade e zero knowledge; já o DuskEVM é compatível com Solidity e com as ferramentas atuais do ecossistema EVM. Mais opções não necessariamente significam desenvolvimento mais fácil: se a equipe acabar usando principalmente EVM, as diferenças técnicas do Dusk podem ser reduzidas. A questão mais realista, porém, são os custos computacionais das provas de conhecimento zero e as exigências de hardware para o Prover — que também se tornarão problemas de engenharia a serem resolvidos para viabilizar aplicações em escala.
Na camada de tokens, eu me preocupo mais com a demanda de uso real do $DUSK do que em olhar apenas a oferta. Como ativo nativo da rede, DUSK está diretamente relacionado a funcionalidades da rede como taxas de transação e staking. Isso significa que, em última instância, quanto valor ele consegue realmente suportar depende, em grande parte, de a rede estar continuamente aumentando atividades reais. O design oficial de oferta adota um mecanismo de liberação de longo prazo, com limite máximo total de 1 bilhão de moedas. Para mim, esse conjunto de dados por si só não é o ponto principal — o que realmente vale observar é se o uso futuro da rede consegue acompanhar a demanda de capacidades dos tokens.
Agora, olhando para a Dusk novamente, o que mais me interessa é se ela consegue colocar privacidade, identidade e regras de ativos de verdade no fluxo cotidiano dos negócios financeiros. A capacidade técnica resolve “dá para fazer”; a adoção real é o que resolve “há necessidade de fazer?”. Para a Dusk, o que provavelmente vale mais observar nos próximos passos não é adicionar mais módulos técnicos, e sim se cada vez mais ativos reais estão dispostos a permanecer. #dusk
Quando eu voltei para @Dusk , o que realmente me fez parar não foi a tecnologia de privacidade, mas uma questão mais realista: depois que ativos como valores mobiliários são colocados na cadeia, as qualificações dos investidores, as restrições de transferência e a divulgação de informações conseguem se transformar diretamente em regras on-chain?
O modelo Phoenix da Dusk me deu uma resposta interessante. As transações podem ocultar as partes envolvidas e os valores, e ainda assim permitir divulgações direcionadas por meio de uma viewing key. Para ativos financeiros, isso é mais prático do que buscar apenas “não deixar ninguém ver”, porque a regulação geralmente não precisa de todos os dados, e sim da capacidade de verificar dados específicos sob determinadas condições. O Moonlight mantém o modelo de contas públicas, enquanto o DuskDS fica responsável pela liquidação de base. São dois modos que podem atender a diferentes tipos de negócio.
Mas eu também acho que o maior diferencial desse design — e possivelmente a maior barreira do ecossistema — é esse. O DuskVM é voltado para Rust e WASM, adequado para aplicações nativas de privacidade e zero knowledge; já o DuskEVM é compatível com Solidity e com as ferramentas atuais do ecossistema EVM. Mais opções não necessariamente significam desenvolvimento mais fácil: se a equipe acabar usando principalmente EVM, as diferenças técnicas do Dusk podem ser reduzidas. A questão mais realista, porém, são os custos computacionais das provas de conhecimento zero e as exigências de hardware para o Prover — que também se tornarão problemas de engenharia a serem resolvidos para viabilizar aplicações em escala.
Na camada de tokens, eu me preocupo mais com a demanda de uso real do $DUSK do que em olhar apenas a oferta. Como ativo nativo da rede, DUSK está diretamente relacionado a funcionalidades da rede como taxas de transação e staking. Isso significa que, em última instância, quanto valor ele consegue realmente suportar depende, em grande parte, de a rede estar continuamente aumentando atividades reais. O design oficial de oferta adota um mecanismo de liberação de longo prazo, com limite máximo total de 1 bilhão de moedas. Para mim, esse conjunto de dados por si só não é o ponto principal — o que realmente vale observar é se o uso futuro da rede consegue acompanhar a demanda de capacidades dos tokens.
Agora, olhando para a Dusk novamente, o que mais me interessa é se ela consegue colocar privacidade, identidade e regras de ativos de verdade no fluxo cotidiano dos negócios financeiros. A capacidade técnica resolve “dá para fazer”; a adoção real é o que resolve “há necessidade de fazer?”. Para a Dusk, o que provavelmente vale mais observar nos próximos passos não é adicionar mais módulos técnicos, e sim se cada vez mais ativos reais estão dispostos a permanecer. #dusk
86
·
--
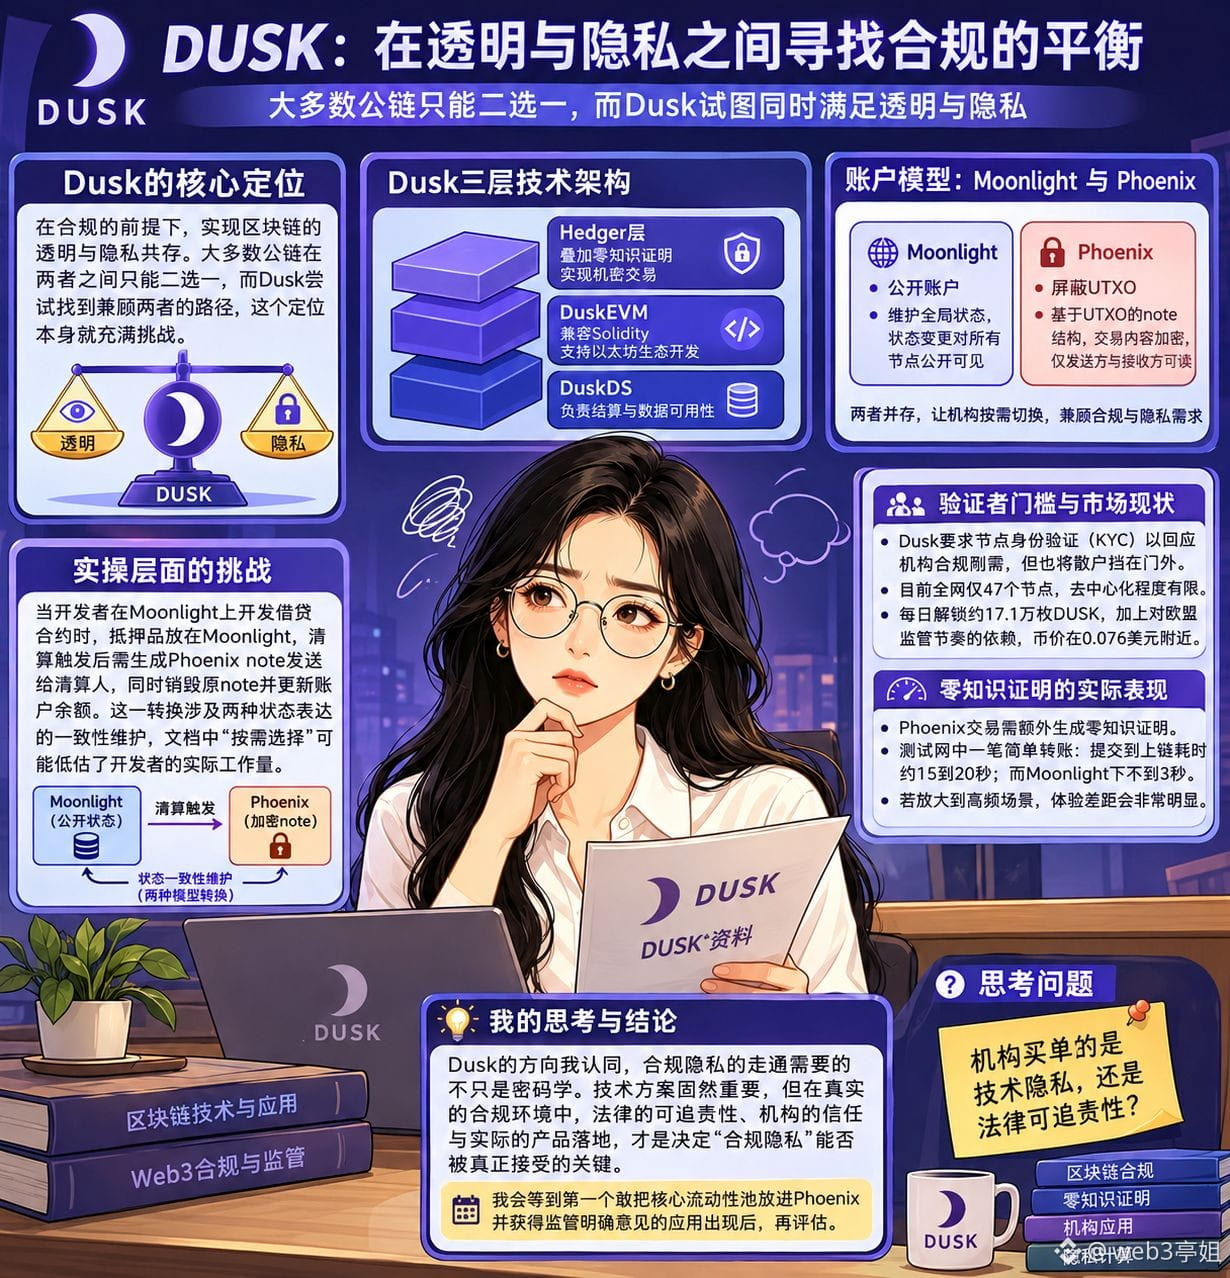
Reveja as informações do Dusk; o que me chama atenção é como ele lida com a contradição entre “privacidade em conformidade”. A maioria das redes públicas precisa escolher entre transparência e privacidade, enquanto o Dusk tenta satisfazer as duas ao mesmo tempo. Essa proposta, por si só, já é bem confusa.
Na arquitetura técnica, o design em três camadas do @Dusk_Foundation tem pontos fortes: o DuskDS fica responsável pelo liquidação e pela disponibilidade de dados, o DuskEVM é compatível com Solidity e a camada Hedger empilha provas de conhecimento zero para viabilizar transações confidenciais. Ao mesmo tempo, o Moonlight mantém contas abertas e o Phoenix oculta UTXO; isso permite que instituições alternem conforme a necessidade. O $DUSK tem uma market cap de cerca de 28 milhões de dólares e um supply total de 500 milhões de moedas, assumindo funções de gas, staking e governança.
Mas, quando avanço para a prática, começo a ficar inquieto. No modelo de conta do Moonlight, o estado global é mantido e mudanças de estado ficam visíveis para todos os nós. Já no Phoenix, baseado na estrutura UTXO do tipo note, cada transação consome uma note antiga e gera uma nova note; o conteúdo da note é criptografado e só pode ser lido pelo remetente e pelo destinatário. Ao escrever um contrato de empréstimo, o colateral fica no Moonlight. Depois que ocorre uma liquidação, é preciso gerar uma note do Phoenix para o liquidante, destruir a note original e atualizar o saldo da conta. Essa lógica de conversão envolve manter a consistência entre duas formas diferentes de representar estado; a frase do documento “escolha conforme a necessidade” talvez subestime o trabalho real que os desenvolvedores terão.
As exigências de KYC para validadores também são outro problema. O Dusk exige verificação de identidade do nó; isso atende à demanda das instituições por conformidade regulatória, mas deixa o investidor de varejo do lado de fora. Atualmente, a rede conta apenas com 47 nós. Há um desbloqueio diário de cerca de 171 mil DUSK, somado à dependência do ritmo de fiscalização da União Europeia, e o preço da moeda fica perto de 0,076 dólares. O que mais me preocupa é o desempenho real das provas de conhecimento zero no ambiente WASM: cada transação no Phoenix precisa gerar provas adicionais. Testei uma transferência simples na testnet; do envio até a confirmação on-chain, levou cerca de 15 a 20 segundos, enquanto no Moonlight fica em menos de 3 segundos. Se essa diferença for ampliada em cenários de alta frequência, a experiência será claramente diferente.
Eu concordo com a direção do Dusk, mas para “fazer a privacidade em conformidade” funcionar não basta só criptografia. Vou esperar até aparecer o primeiro aplicativo que coloque o pool de liquidez principal no Phoenix e obtenha opiniões regulatórias claras antes de reavaliar. Na sua visão, as instituições pagam por privacidade técnica ou por responsabilização legal e rastreabilidade? #dusk
Reveja as informações do Dusk; o que me chama atenção é como ele lida com a contradição entre “privacidade em conformidade”. A maioria das redes públicas precisa escolher entre transparência e privacidade, enquanto o Dusk tenta satisfazer as duas ao mesmo tempo. Essa proposta, por si só, já é bem confusa.
Na arquitetura técnica, o design em três camadas do @Dusk tem pontos fortes: o DuskDS fica responsável pelo liquidação e pela disponibilidade de dados, o DuskEVM é compatível com Solidity e a camada Hedger empilha provas de conhecimento zero para viabilizar transações confidenciais. Ao mesmo tempo, o Moonlight mantém contas abertas e o Phoenix oculta UTXO; isso permite que instituições alternem conforme a necessidade. O $DUSK tem uma market cap de cerca de 28 milhões de dólares e um supply total de 500 milhões de moedas, assumindo funções de gas, staking e governança.
Mas, quando avanço para a prática, começo a ficar inquieto. No modelo de conta do Moonlight, o estado global é mantido e mudanças de estado ficam visíveis para todos os nós. Já no Phoenix, baseado na estrutura UTXO do tipo note, cada transação consome uma note antiga e gera uma nova note; o conteúdo da note é criptografado e só pode ser lido pelo remetente e pelo destinatário. Ao escrever um contrato de empréstimo, o colateral fica no Moonlight. Depois que ocorre uma liquidação, é preciso gerar uma note do Phoenix para o liquidante, destruir a note original e atualizar o saldo da conta. Essa lógica de conversão envolve manter a consistência entre duas formas diferentes de representar estado; a frase do documento “escolha conforme a necessidade” talvez subestime o trabalho real que os desenvolvedores terão.
As exigências de KYC para validadores também são outro problema. O Dusk exige verificação de identidade do nó; isso atende à demanda das instituições por conformidade regulatória, mas deixa o investidor de varejo do lado de fora. Atualmente, a rede conta apenas com 47 nós. Há um desbloqueio diário de cerca de 171 mil DUSK, somado à dependência do ritmo de fiscalização da União Europeia, e o preço da moeda fica perto de 0,076 dólares. O que mais me preocupa é o desempenho real das provas de conhecimento zero no ambiente WASM: cada transação no Phoenix precisa gerar provas adicionais. Testei uma transferência simples na testnet; do envio até a confirmação on-chain, levou cerca de 15 a 20 segundos, enquanto no Moonlight fica em menos de 3 segundos. Se essa diferença for ampliada em cenários de alta frequência, a experiência será claramente diferente.
Eu concordo com a direção do Dusk, mas para “fazer a privacidade em conformidade” funcionar não basta só criptografia. Vou esperar até aparecer o primeiro aplicativo que coloque o pool de liquidez principal no Phoenix e obtenha opiniões regulatórias claras antes de reavaliar. Na sua visão, as instituições pagam por privacidade técnica ou por responsabilização legal e rastreabilidade? #dusk
2
1
117
·
--
Antes eu achava que, para uma blockchain atender as finanças tradicionais, precisava responder primeiro a uma questão. As duas partes da transação não querem expor cartas na mesa; já o órgão regulador precisa enxergar tudo com clareza — como resolver essa contradição? A maioria dos projetos tende a pender para um lado: ou fica obcecada com privacidade e deixa a transparência de lado, ou vai para o extremo da total transparência, e acaba desagradante para ambos. Só depois de analisar profundamente o @Dusk_Foundation é que percebi que ele divide isso em dois modelos e depois os integra.
Vamos ao que me fez ficar confiante. O Dusk mantém dois modelos de contas: Phoenix e Moonlight. O primeiro é baseado em UTXO, usando provas de conhecimento zero para manter em sigilo tanto os valores quanto as partes envolvidas; o segundo é totalmente transparente. Quanto mais olho para esse desenho, mais eu concordo. Participações empresariais e cotações precisam ser confidenciais, senão o adversário pode mirar e explorar; mas etapas como staking e votação de governança, por outro lado, precisam ser públicas — como base para confiança. Forçar a unificação em um único modelo só resultaria em não agradar nem um lado nem o outro.
O que também me preocupa é que ele não trata a conformidade como slogan. Ao trabalhar com a Quantoz Payments para lançar o EURQ — regulado pelo Banco Central da Holanda e em conformidade com a MiCA — isso significa que, do momento de emitir o ativo, passar pela negociação até o último settlement, o fluxo consegue fechar de verdade o ciclo. Isso tende a ser mais confiável do que stablecoins emitidas por empresas comerciais. Além disso, com compatibilidade do DuskEVM com a toolchain Solidity, o custo de migração para instituições fica reduzido a um nível em que realmente dá para tomar decisão.
Mas, ao mesmo tempo, o problema é bem real. O EURQ não é um recurso exclusivo do Dusk; também é implantado em outras redes. Por quanto tempo a vantagem diferencial de liquidação em conformidade vai conseguir se sustentar? A mainnet só foi iniciada em janeiro de 2026; a taxa de adoção prática para migração desses ativos e para os serviços de pagamento ainda precisa ser verificada com o tempo. Além disso, o custo de desempenho do cálculo de privacidade não é pequeno. A experiência de transferências sigilosas consegue chegar perto das transferências comuns? Isso determina diretamente se ele será usado.
No fim das contas, o Dusk faz algo que vale atenção constante: manter privacidade, conformidade e regras de ativos coexistindo por muito tempo, como um trabalho de engenharia — e não como um palco. Mas se a adoção real consegue decolar, eu ainda estou acompanhando passo a passo. O que você acha? #dusk $DUSK
Antes eu achava que, para uma blockchain atender as finanças tradicionais, precisava responder primeiro a uma questão. As duas partes da transação não querem expor cartas na mesa; já o órgão regulador precisa enxergar tudo com clareza — como resolver essa contradição? A maioria dos projetos tende a pender para um lado: ou fica obcecada com privacidade e deixa a transparência de lado, ou vai para o extremo da total transparência, e acaba desagradante para ambos. Só depois de analisar profundamente o @Dusk é que percebi que ele divide isso em dois modelos e depois os integra.
Vamos ao que me fez ficar confiante. O Dusk mantém dois modelos de contas: Phoenix e Moonlight. O primeiro é baseado em UTXO, usando provas de conhecimento zero para manter em sigilo tanto os valores quanto as partes envolvidas; o segundo é totalmente transparente. Quanto mais olho para esse desenho, mais eu concordo. Participações empresariais e cotações precisam ser confidenciais, senão o adversário pode mirar e explorar; mas etapas como staking e votação de governança, por outro lado, precisam ser públicas — como base para confiança. Forçar a unificação em um único modelo só resultaria em não agradar nem um lado nem o outro.
O que também me preocupa é que ele não trata a conformidade como slogan. Ao trabalhar com a Quantoz Payments para lançar o EURQ — regulado pelo Banco Central da Holanda e em conformidade com a MiCA — isso significa que, do momento de emitir o ativo, passar pela negociação até o último settlement, o fluxo consegue fechar de verdade o ciclo. Isso tende a ser mais confiável do que stablecoins emitidas por empresas comerciais. Além disso, com compatibilidade do DuskEVM com a toolchain Solidity, o custo de migração para instituições fica reduzido a um nível em que realmente dá para tomar decisão.
Mas, ao mesmo tempo, o problema é bem real. O EURQ não é um recurso exclusivo do Dusk; também é implantado em outras redes. Por quanto tempo a vantagem diferencial de liquidação em conformidade vai conseguir se sustentar? A mainnet só foi iniciada em janeiro de 2026; a taxa de adoção prática para migração desses ativos e para os serviços de pagamento ainda precisa ser verificada com o tempo. Além disso, o custo de desempenho do cálculo de privacidade não é pequeno. A experiência de transferências sigilosas consegue chegar perto das transferências comuns? Isso determina diretamente se ele será usado.
No fim das contas, o Dusk faz algo que vale atenção constante: manter privacidade, conformidade e regras de ativos coexistindo por muito tempo, como um trabalho de engenharia — e não como um palco. Mas se a adoção real consegue decolar, eu ainda estou acompanhando passo a passo. O que você acha? #dusk $DUSK
1
1
105
·
--
Escolha C.
Depois que os ativos na cadeia são roubados, os chamados “especialistas em recuperação” em 90% dos casos são uma fraude de segunda etapa; o mais seguro é bloquear diretamente. Uma equipe técnica que realmente consiga recuperar não vai abordar você por mensagem privada de forma proativa, nem vai cobrar primeiro. Prefira perder a chance a correr riscos: proteger o restante dos ativos é mais importante do que fantasiar uma recuperação.
Depois que os ativos na cadeia são roubados, os chamados “especialistas em recuperação” em 90% dos casos são uma fraude de segunda etapa; o mais seguro é bloquear diretamente. Uma equipe técnica que realmente consiga recuperar não vai abordar você por mensagem privada de forma proativa, nem vai cobrar primeiro. Prefira perder a chance a correr riscos: proteger o restante dos ativos é mais importante do que fantasiar uma recuperação.
币安Binance华语
·
--
😈 “Irmão, seu wallet foi roubado? Eu conheço um grande mestre on-chain, os ativos ainda podem ser recuperados!”
O que você faria❓
A. Que ótimo, é o mestre! O wallet está salvo, mande diretamente a seed (frase mnemônica) 🤝
B. Espere, quero verificar as cartas: quem é você? De onde veio? Como recuperar?👀
C. ❌ Não acredito em nenhum canal de recuperação de ativos; bloquear na hora!
⬇️ Siga a conta, compartilhe e deixe sua opção e motivo. Sortear 3 pessoas para ganhar recompensa de segurança de 40U #币安安全星期四
1
59
·
--
Quando eu trabalhava com fintech, essas duas coisas — privacidade e conformidade regulatória — sempre pareciam entrar em conflito. Eu queria proteger os dados de transações dos clientes, mas os reguladores diziam que precisava ser possível ver. E aqueles projetos de blockchain no mercado: ou ficam totalmente transparentes e assustam as instituições, ou ficam totalmente anônimos e ofendem a fiscalização. Fiquei pensando: não existe uma terceira via?
Depois vi o @Dusk_Foundation . O que me chamou atenção foi a coragem de repensar isso desde a camada mais fundamental. Ele separa a cadeia em duas camadas: DuskDS (camada de settlement) e DuskEVM (camada de execução). O que precisa ser verificado, é verificado; o que precisa ser protegido, é protegido; não precisa misturar tudo. O consenso usa Succinct Attestation, com PoS baseado em comitês; a geração de blocos e a verificação ficam separadas, levando à definição de finalidade (finality). O modelo de contas também é bem interessante: Moonlight é transparente, enquanto Phoenix usa UTXO com provas de conhecimento zero para esconder. Em outras palavras, na mesma cadeia, a parte pública e a parte confidencial seguem caminhos separados, mas no final tudo cai no mesmo livro-razão. Além disso, o Citadel faz divulgação seletiva: o usuário só precisa provar que atende a algum critério, sem ter que expor toda a identidade.
Mas, além da tecnologia, há alguns fatores práticos que valem ser considerados. Hoje, o DuskEVM é impulsionado por um único sequenciador; é a mesma linha do centralized sequencer do Ethereum L2. É barato, mas o controle do interruptor de ordenação fica nas mãos da equipe do projeto. Para instituições, a finalidade pode controlar o livro-razão, mas não controla o sequenciador. Em maio de 2026, a OtterSec ainda revelou uma vulnerabilidade na implementação do PLONK: o verificador não verificou os commitments polinomiais fornecidos pelo prover; teoricamente, daria para cunhar DUSK do nada. Embora tenham corrigido depois, esse nível de brecha em um módulo criptográfico central obriga a acompanhar continuamente. Além disso, a emissão contínua do token $DUSK e a pressão de lock-up também estão aí.
Então, minha avaliação atual é: a direção técnica do Dusk merece estar bem à frente no “observatório”, mas no curto prazo eu não entraria apenas por causa das duas palavras “privacidade”. Se essa estrada que evita desagradar “os dois lados” realmente vai rodar, é o ponto-chave.
Se o sistema de liquidação da Wall Street realmente for para a blockchain, eles escolheriam a transparência total ou algo com privacidade em camadas? Deixe um comentário e vamos discutir.#dusk
Quando eu trabalhava com fintech, essas duas coisas — privacidade e conformidade regulatória — sempre pareciam entrar em conflito. Eu queria proteger os dados de transações dos clientes, mas os reguladores diziam que precisava ser possível ver. E aqueles projetos de blockchain no mercado: ou ficam totalmente transparentes e assustam as instituições, ou ficam totalmente anônimos e ofendem a fiscalização. Fiquei pensando: não existe uma terceira via?
Depois vi o @Dusk . O que me chamou atenção foi a coragem de repensar isso desde a camada mais fundamental. Ele separa a cadeia em duas camadas: DuskDS (camada de settlement) e DuskEVM (camada de execução). O que precisa ser verificado, é verificado; o que precisa ser protegido, é protegido; não precisa misturar tudo. O consenso usa Succinct Attestation, com PoS baseado em comitês; a geração de blocos e a verificação ficam separadas, levando à definição de finalidade (finality). O modelo de contas também é bem interessante: Moonlight é transparente, enquanto Phoenix usa UTXO com provas de conhecimento zero para esconder. Em outras palavras, na mesma cadeia, a parte pública e a parte confidencial seguem caminhos separados, mas no final tudo cai no mesmo livro-razão. Além disso, o Citadel faz divulgação seletiva: o usuário só precisa provar que atende a algum critério, sem ter que expor toda a identidade.
Mas, além da tecnologia, há alguns fatores práticos que valem ser considerados. Hoje, o DuskEVM é impulsionado por um único sequenciador; é a mesma linha do centralized sequencer do Ethereum L2. É barato, mas o controle do interruptor de ordenação fica nas mãos da equipe do projeto. Para instituições, a finalidade pode controlar o livro-razão, mas não controla o sequenciador. Em maio de 2026, a OtterSec ainda revelou uma vulnerabilidade na implementação do PLONK: o verificador não verificou os commitments polinomiais fornecidos pelo prover; teoricamente, daria para cunhar DUSK do nada. Embora tenham corrigido depois, esse nível de brecha em um módulo criptográfico central obriga a acompanhar continuamente. Além disso, a emissão contínua do token $DUSK e a pressão de lock-up também estão aí.
Então, minha avaliação atual é: a direção técnica do Dusk merece estar bem à frente no “observatório”, mas no curto prazo eu não entraria apenas por causa das duas palavras “privacidade”. Se essa estrada que evita desagradar “os dois lados” realmente vai rodar, é o ponto-chave.
Se o sistema de liquidação da Wall Street realmente for para a blockchain, eles escolheriam a transparência total ou algo com privacidade em camadas? Deixe um comentário e vamos discutir.#dusk
1
1
97
·
--
Quando entrei no mercado, achei que a parte mais fascinante da blockchain era a transparência. Até conversar com um amigo que trabalha com gestão de ativos e ele dizer: “Na sua indústria, todas as transações ficam expostas à luz do dia. Como instituições vão entrar? Posições e estratégias ficam totalmente à mostra, como se você desse ao adversário a possibilidade de virar suas cartas na mesa a qualquer momento.” A partir daí, comecei a duvidar do que chamam de “total transparência”.
Então, ao olhar para o Dusk, a minha maior preocupação é como ele lida com “privacidade auditável”. A arquitetura em camadas do DuskDS e do DuskEVM separa liquidação e execução; os dois modos do Moonlight e do Phoenix permitem alternar entre o público e o privado conforme a necessidade. Em parceria com a NPEX, tokenizou US$ 300 milhões em títulos e levou-os para a cadeia; além disso, a compatibilidade com EVM atrai desenvolvedores Solidity. Tudo isso não é coisa vazia.@Dusk_Foundation
Mas a localização do token $DUSK me fez gastar ainda mais tempo pensando. Ele não serve apenas para pagar o Gas: ao apostar 100.000, você consegue aumentar em 1,2x a parcela das taxas; acima de 500.000, ainda há subsídios para o ecossistema. A cada bloco, são liberadas 19,86 moedas, e 80% vão para os geradores. O protocolo usa receitas reais para recomprar e injetar liquidez, o que acaba sendo uma espécie de “queima” indireta. Esse desenho realmente integra o token na lógica de funcionamento da rede.
Ainda assim, eu também tenho pontos que me deixam inseguro. O incidente de ponte em janeiro de 2026: o atacante roubou permissões de uma carteira de assinaturas, levando ao desvio de milhões de DUSK. Depois, a OtterSec descobriu que havia falhas graves de implementação na prova de conhecimento zero PLONK. E aquela “chave especial” capaz de desbloquear toda a privacidade — quem fica com o controle dela no final? Se não dá para explicar isso claramente, a fronteira entre “auditável” e “observável” fica turva.
Minha visão é que a direção merece atenção: a economia de tokens tem regras bem definidas, mas a rede principal ainda precisa de tempo para validar se há adoção real com dados. Vocês acham que essas vulnerabilidades podem ser resolvidas com correções futuras?#dusk
Quando entrei no mercado, achei que a parte mais fascinante da blockchain era a transparência. Até conversar com um amigo que trabalha com gestão de ativos e ele dizer: “Na sua indústria, todas as transações ficam expostas à luz do dia. Como instituições vão entrar? Posições e estratégias ficam totalmente à mostra, como se você desse ao adversário a possibilidade de virar suas cartas na mesa a qualquer momento.” A partir daí, comecei a duvidar do que chamam de “total transparência”.
Então, ao olhar para o Dusk, a minha maior preocupação é como ele lida com “privacidade auditável”. A arquitetura em camadas do DuskDS e do DuskEVM separa liquidação e execução; os dois modos do Moonlight e do Phoenix permitem alternar entre o público e o privado conforme a necessidade. Em parceria com a NPEX, tokenizou US$ 300 milhões em títulos e levou-os para a cadeia; além disso, a compatibilidade com EVM atrai desenvolvedores Solidity. Tudo isso não é coisa vazia.@Dusk
Mas a localização do token $DUSK me fez gastar ainda mais tempo pensando. Ele não serve apenas para pagar o Gas: ao apostar 100.000, você consegue aumentar em 1,2x a parcela das taxas; acima de 500.000, ainda há subsídios para o ecossistema. A cada bloco, são liberadas 19,86 moedas, e 80% vão para os geradores. O protocolo usa receitas reais para recomprar e injetar liquidez, o que acaba sendo uma espécie de “queima” indireta. Esse desenho realmente integra o token na lógica de funcionamento da rede.
Ainda assim, eu também tenho pontos que me deixam inseguro. O incidente de ponte em janeiro de 2026: o atacante roubou permissões de uma carteira de assinaturas, levando ao desvio de milhões de DUSK. Depois, a OtterSec descobriu que havia falhas graves de implementação na prova de conhecimento zero PLONK. E aquela “chave especial” capaz de desbloquear toda a privacidade — quem fica com o controle dela no final? Se não dá para explicar isso claramente, a fronteira entre “auditável” e “observável” fica turva.
Minha visão é que a direção merece atenção: a economia de tokens tem regras bem definidas, mas a rede principal ainda precisa de tempo para validar se há adoção real com dados. Vocês acham que essas vulnerabilidades podem ser resolvidas com correções futuras?#dusk
2
1
82
·
--
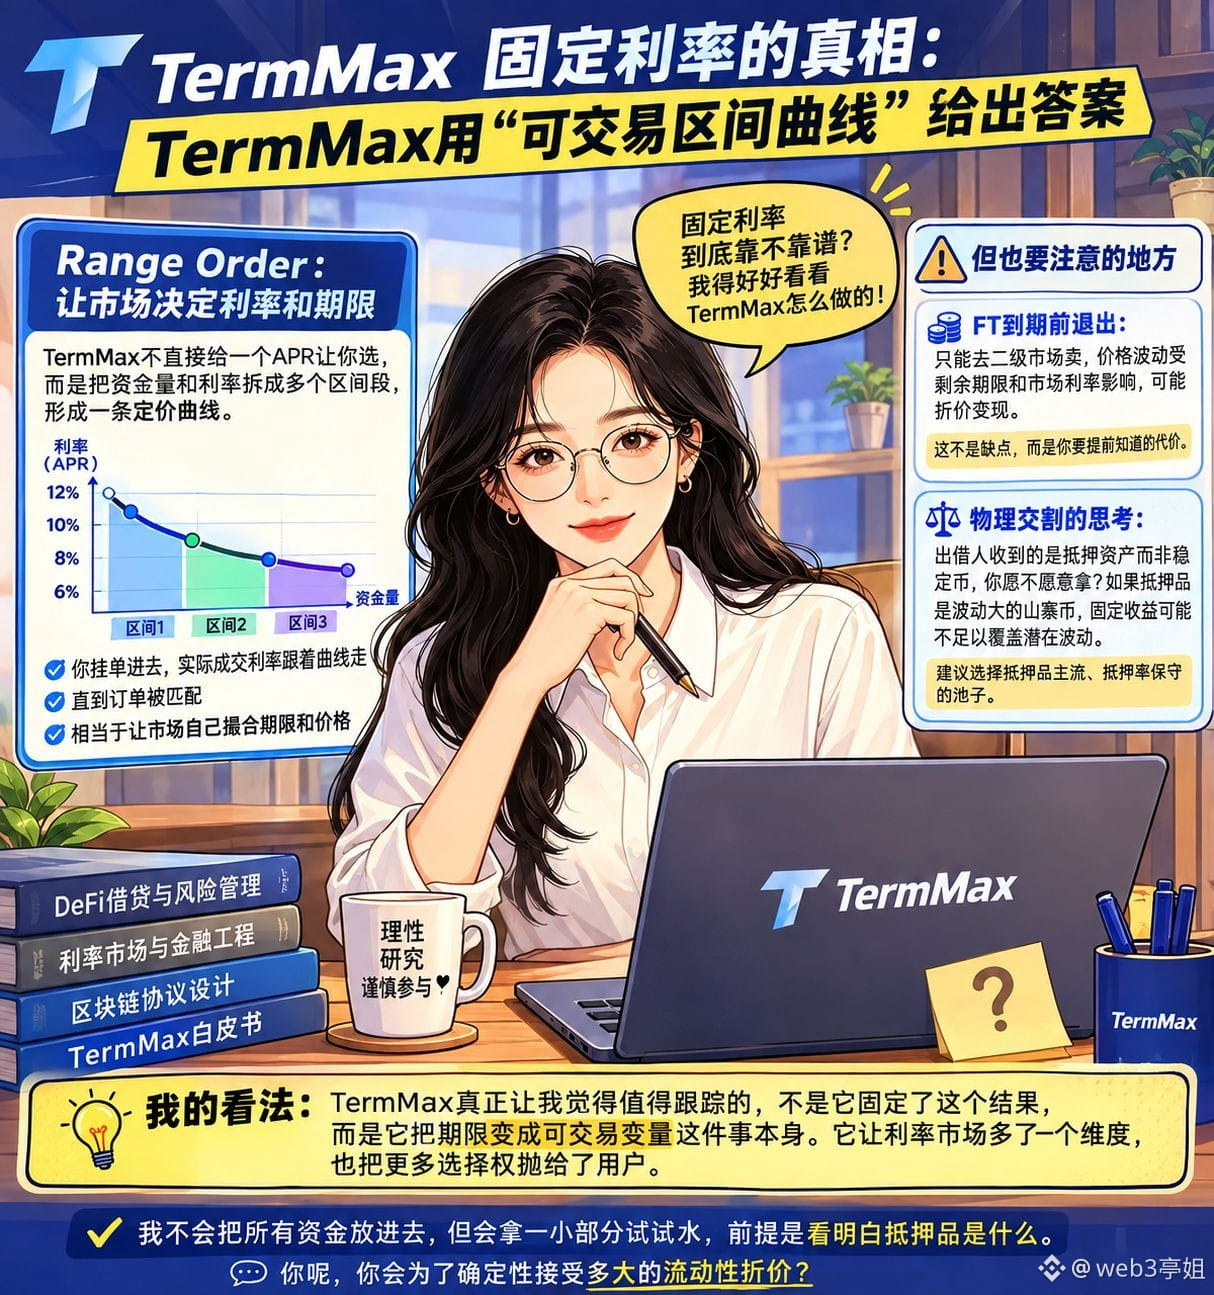
Participei de vários acordos que se diziam de taxa fixa e acabei descobrindo que, na prática, a base ainda era uma “pool” flutuante, só que com uma camada por cima. A rentabilidade até o vencimento simplesmente não fica realmente travada. Tive algumas situações em que a taxa não foi de fato fixada; por isso, eu sou bem exigente com essas palavras: “fixa”.
Então, quando olhei o TermMax, a primeira coisa que eu quis entender foi como ele garante que a taxa realmente possa ser fixa. O Range Order me pareceu interessante: ele não apenas te informa um APR para você escolher. Em vez disso, ele divide o montante em faixas de intervalo de taxas, formando uma curva de precificação. Quando você coloca sua ordem, a taxa de execução segue essa curva até a ordem ser correspondida (match). Esse desenho, na prática, faz o mercado negociar o prazo e o preço, em vez de o contrato simplesmente “chutar” um número.@termmax
Mas, para ser honesto, eu notei um ponto. Se você quiser sair antes do vencimento no FT, precisa vender no mercado secundário. O preço vai oscilar conforme o tempo restante e a taxa de juros do mercado. Isso significa que, ao transformar em liquidez (antes do prazo) uma renda fixa que você travou, pode haver deságio. Isso não é um defeito — é o custo que você precisa saber com antecedência.
Outro aspecto que sempre volta na minha cabeça é a liquidação. A entrega física parece mais elegante do que uma venda concentrada, mas e se, como emprestador, você receber ativos dados em garantia em vez de um stablecoin? Você toparia isso? Se a garantia for um altcoin volátil, aquele “fixo” pode não ser suficiente para cobrir a volatilidade potencial. Por isso, eu pessoalmente tenderia a escolher pools com garantias mais mainstream e uma taxa de colateralização mais conservadora.
O que realmente me faz achar que vale a pena acompanhar o TermMax não é que ele “fixa” um resultado — é o fato de ele transformar o prazo em uma variável negociável. Isso adiciona um novo eixo ao mercado de juros, mas também devolve mais poder de escolha aos usuários.
Eu não colocaria todo o meu capital, mas colocaria uma parte pequena para testar, desde que eu entenda claramente qual é o ativo dado em garantia.
E você: que tipo de deságio de liquidez você aceitaria para garantir a certeza?#termmax
Participei de vários acordos que se diziam de taxa fixa e acabei descobrindo que, na prática, a base ainda era uma “pool” flutuante, só que com uma camada por cima. A rentabilidade até o vencimento simplesmente não fica realmente travada. Tive algumas situações em que a taxa não foi de fato fixada; por isso, eu sou bem exigente com essas palavras: “fixa”.
Então, quando olhei o TermMax, a primeira coisa que eu quis entender foi como ele garante que a taxa realmente possa ser fixa. O Range Order me pareceu interessante: ele não apenas te informa um APR para você escolher. Em vez disso, ele divide o montante em faixas de intervalo de taxas, formando uma curva de precificação. Quando você coloca sua ordem, a taxa de execução segue essa curva até a ordem ser correspondida (match). Esse desenho, na prática, faz o mercado negociar o prazo e o preço, em vez de o contrato simplesmente “chutar” um número.@TermMax
Mas, para ser honesto, eu notei um ponto. Se você quiser sair antes do vencimento no FT, precisa vender no mercado secundário. O preço vai oscilar conforme o tempo restante e a taxa de juros do mercado. Isso significa que, ao transformar em liquidez (antes do prazo) uma renda fixa que você travou, pode haver deságio. Isso não é um defeito — é o custo que você precisa saber com antecedência.
Outro aspecto que sempre volta na minha cabeça é a liquidação. A entrega física parece mais elegante do que uma venda concentrada, mas e se, como emprestador, você receber ativos dados em garantia em vez de um stablecoin? Você toparia isso? Se a garantia for um altcoin volátil, aquele “fixo” pode não ser suficiente para cobrir a volatilidade potencial. Por isso, eu pessoalmente tenderia a escolher pools com garantias mais mainstream e uma taxa de colateralização mais conservadora.
O que realmente me faz achar que vale a pena acompanhar o TermMax não é que ele “fixa” um resultado — é o fato de ele transformar o prazo em uma variável negociável. Isso adiciona um novo eixo ao mercado de juros, mas também devolve mais poder de escolha aos usuários.
Eu não colocaria todo o meu capital, mas colocaria uma parte pequena para testar, desde que eu entenda claramente qual é o ativo dado em garantia.
E você: que tipo de deságio de liquidez você aceitaria para garantir a certeza?#termmax
2
1
117
·
--
Fiz trabalhos na área de finanças em conformidade por alguns anos. Minha maior dúvida é: por que a circulação de ativos em blockchain não consegue, de forma consistente, funcionar como os títulos tradicionais — sendo ao mesmo tempo totalmente auditável publicamente e, rigorosamente, preservando detalhes confidenciais das transações? Transparência e privacidade parecem sempre ser uma escolha de “um ou outro”.
Até eu ver @Dusk_Foundation . Ele não tratou a privacidade como um plugin encaixável; em vez disso, incorporou essa ideia diretamente na lógica de base do L1.
Ponto positivo: ele cria, por meio de Confidential Smart Contracts e do padrão XSC, uma estrutura que executa conformidade e privacidade em paralelo para ativos do tipo securities. A validação on-chain está na correção da transição de estado, e não na exposição de valores de transação e identidades. Isso me fez sentir que ele está realmente respondendo ao problema espinhoso: “como lidar com a conformidade depois que ativos do mundo real são tokenizados na cadeia”.
Ponto negativo: essa arquitetura profundamente acoplada à privacidade também aumenta muito a complexidade. Ela separa a camada de execução da camada de settlement. A camada de base cuida do consenso e do settlement, enquanto a camada superior é compatível com EVM. O design modular reduz o limite para desenvolvimento, mas também introduz riscos para a circulação de ativos entre camadas. No passado, as falhas geradas pelo design entre camadas foram muito mais numerosas do que as falhas do próprio smart contract.
O que mais me preocupa é a consistência das suposições de privacidade. Se a camada de execução é transparente e a camada de settlement tem capacidade de confidencialidade, então as propriedades de privacidade do ativo dependem de em qual camada ele se encontra naquele momento. Para usuários e auditores, essa “separação” gera um custo de explicação extremamente alto. Prometer de forma vaga “que tudo é compatível” no fim pode significar que ambos os lados não ficam suficientemente bons.
O projeto DUSK colocou bastante esforço no design dos nós, mas existe um sistema de nós: isso é outra coisa diferente de “verdadeira descentralização”. A recompensa por staking de $DUSK depende da sua parcela no pool de staking da rede; os grandes investidores naturalmente saem na frente. Além disso, há um mecanismo de “soft penalty”: se o nó ficar offline por tempo demais, as recompensas são pausadas. Quando o limiar é alto, os nós cedo ou tarde se concentram nas mãos de poucos.
O que realmente me faz achar que vale acompanhar no Dusk é que ele não está apenas criando uma blockchain mais rápida; ele está explorando como validação transparente e proteção de privacidade podem coexistir de verdade. Mas se ele consegue superar o sistema de compensação centralizado depende de os nós estarem suficientemente distribuídos e de a documentação de desenvolvimento indicar claramente quais cenários devem usar qual camada. No caminho de conformidade nativa on-chain, você acha que dá para seguir? Vamos conversar nos comentários. #dusk
Fiz trabalhos na área de finanças em conformidade por alguns anos. Minha maior dúvida é: por que a circulação de ativos em blockchain não consegue, de forma consistente, funcionar como os títulos tradicionais — sendo ao mesmo tempo totalmente auditável publicamente e, rigorosamente, preservando detalhes confidenciais das transações? Transparência e privacidade parecem sempre ser uma escolha de “um ou outro”.
Até eu ver @Dusk . Ele não tratou a privacidade como um plugin encaixável; em vez disso, incorporou essa ideia diretamente na lógica de base do L1.
Ponto positivo: ele cria, por meio de Confidential Smart Contracts e do padrão XSC, uma estrutura que executa conformidade e privacidade em paralelo para ativos do tipo securities. A validação on-chain está na correção da transição de estado, e não na exposição de valores de transação e identidades. Isso me fez sentir que ele está realmente respondendo ao problema espinhoso: “como lidar com a conformidade depois que ativos do mundo real são tokenizados na cadeia”.
Ponto negativo: essa arquitetura profundamente acoplada à privacidade também aumenta muito a complexidade. Ela separa a camada de execução da camada de settlement. A camada de base cuida do consenso e do settlement, enquanto a camada superior é compatível com EVM. O design modular reduz o limite para desenvolvimento, mas também introduz riscos para a circulação de ativos entre camadas. No passado, as falhas geradas pelo design entre camadas foram muito mais numerosas do que as falhas do próprio smart contract.
O que mais me preocupa é a consistência das suposições de privacidade. Se a camada de execução é transparente e a camada de settlement tem capacidade de confidencialidade, então as propriedades de privacidade do ativo dependem de em qual camada ele se encontra naquele momento. Para usuários e auditores, essa “separação” gera um custo de explicação extremamente alto. Prometer de forma vaga “que tudo é compatível” no fim pode significar que ambos os lados não ficam suficientemente bons.
O projeto DUSK colocou bastante esforço no design dos nós, mas existe um sistema de nós: isso é outra coisa diferente de “verdadeira descentralização”. A recompensa por staking de $DUSK depende da sua parcela no pool de staking da rede; os grandes investidores naturalmente saem na frente. Além disso, há um mecanismo de “soft penalty”: se o nó ficar offline por tempo demais, as recompensas são pausadas. Quando o limiar é alto, os nós cedo ou tarde se concentram nas mãos de poucos.
O que realmente me faz achar que vale acompanhar no Dusk é que ele não está apenas criando uma blockchain mais rápida; ele está explorando como validação transparente e proteção de privacidade podem coexistir de verdade. Mas se ele consegue superar o sistema de compensação centralizado depende de os nós estarem suficientemente distribuídos e de a documentação de desenvolvimento indicar claramente quais cenários devem usar qual camada. No caminho de conformidade nativa on-chain, você acha que dá para seguir? Vamos conversar nos comentários. #dusk
2
1
115
·
--
Aguentei três anos “parado” no Aave e no Compound. Acordei numa madrugada e vi a taxa sair de 3% para 8% em apenas 6 horas. O custo de juros de um empréstimo de 300 mil virou outro número. Você não consegue explicar isso a um LP, por que o retorno caiu pela metade. Então a TermMax lançou “taxa fixa”. Eu só quero perguntar: o que você vai usar para travar a taxa.@termmax
A Range Order é a coisa mais valiosa de “vasculhar”: o credor não empresta preso em um APR simples. Ele divide os recursos em pedaços, coloca ordens em diferentes preços entre 5% e 7% e monta uma curva de precificação. A cada negociação, a taxa de juros acompanha a curva. Isso tira o dinheiro de um “caixa-preta” sobre quais taxas realmente fazem o capital aparecer: ambas as partes veem claramente quanto cada faixa de taxa está empilhada ali.
Na hora de contrair o empréstimo, o FT emitido é dividido em partes de principal e de interest. O interest é convertido em XT via Range Order; o XT, então, é combinado com o principal do FT para formar o token de dívida. O FT representa o principal resgatado pelo valor de face no vencimento; o XT representa o rendimento de juros que zera ao vencer; o GT funciona como um “livro-razão” que registra colateral e posições de dívida. Depois que a janela de liquidação termina, ainda ficam dívidas não quitadas. A Physical Delivery faz os detentores de FT, proporcionalmente, retirarem os ativos subjacentes do redemption pool. Esses mecanismos tornam taxa fixa uma coisa negociável e verificável no nível de tokens.
A visão contrária também não é fraca. A versão oficial diz que o TVL passou de 90 milhões, carteira registrada acima de 1,5 milhão e usuários ativos diários acima de 90 mil. Mas o DefiLlama mostra que o TVL atual da TermMax é de cerca de 34,19 milhões de dólares, com uma única cadeia do Ethereum somando 32,19 milhões (94%). A V2 foi distribuída em 10 cadeias, mas o capital não se dispersou. O mais digno de observar é: os usuários que entram via签到 da Binance Wallet, incentivos de XP e tarefas da Galxe—eles estão pegando empréstimo “de verdade” para emprestar, ou só passam para tirar pontos e ir embora? Depois que um usuário faz签到 por 30 dias consecutivos e o saldo cai, ele vai estudar a Range Order ou simplesmente saca? Após o TGE de 25 de agosto, a expectativa de conversão de pontos (XP, AP, MP) termina, o combustível de atração se esgota—quantas pessoas ainda querem deixar dinheiro por aqui?
Então eu vou direto ao que interessa: se, depois que a queima de recompensas acaba, ainda fica gente, então você passou pela primeira barreira. Em três meses, eu não vou ficar olhando TVL—vou só checar a lista de endereços que iniciam ativamente transações de empréstimo. Contanto que esse número não caia, eu ouso dizer que a taxa fixa da TermMax é uma necessidade real.#termmax
Aguentei três anos “parado” no Aave e no Compound. Acordei numa madrugada e vi a taxa sair de 3% para 8% em apenas 6 horas. O custo de juros de um empréstimo de 300 mil virou outro número. Você não consegue explicar isso a um LP, por que o retorno caiu pela metade. Então a TermMax lançou “taxa fixa”. Eu só quero perguntar: o que você vai usar para travar a taxa.@TermMax
A Range Order é a coisa mais valiosa de “vasculhar”: o credor não empresta preso em um APR simples. Ele divide os recursos em pedaços, coloca ordens em diferentes preços entre 5% e 7% e monta uma curva de precificação. A cada negociação, a taxa de juros acompanha a curva. Isso tira o dinheiro de um “caixa-preta” sobre quais taxas realmente fazem o capital aparecer: ambas as partes veem claramente quanto cada faixa de taxa está empilhada ali.
Na hora de contrair o empréstimo, o FT emitido é dividido em partes de principal e de interest. O interest é convertido em XT via Range Order; o XT, então, é combinado com o principal do FT para formar o token de dívida. O FT representa o principal resgatado pelo valor de face no vencimento; o XT representa o rendimento de juros que zera ao vencer; o GT funciona como um “livro-razão” que registra colateral e posições de dívida. Depois que a janela de liquidação termina, ainda ficam dívidas não quitadas. A Physical Delivery faz os detentores de FT, proporcionalmente, retirarem os ativos subjacentes do redemption pool. Esses mecanismos tornam taxa fixa uma coisa negociável e verificável no nível de tokens.
A visão contrária também não é fraca. A versão oficial diz que o TVL passou de 90 milhões, carteira registrada acima de 1,5 milhão e usuários ativos diários acima de 90 mil. Mas o DefiLlama mostra que o TVL atual da TermMax é de cerca de 34,19 milhões de dólares, com uma única cadeia do Ethereum somando 32,19 milhões (94%). A V2 foi distribuída em 10 cadeias, mas o capital não se dispersou. O mais digno de observar é: os usuários que entram via签到 da Binance Wallet, incentivos de XP e tarefas da Galxe—eles estão pegando empréstimo “de verdade” para emprestar, ou só passam para tirar pontos e ir embora? Depois que um usuário faz签到 por 30 dias consecutivos e o saldo cai, ele vai estudar a Range Order ou simplesmente saca? Após o TGE de 25 de agosto, a expectativa de conversão de pontos (XP, AP, MP) termina, o combustível de atração se esgota—quantas pessoas ainda querem deixar dinheiro por aqui?
Então eu vou direto ao que interessa: se, depois que a queima de recompensas acaba, ainda fica gente, então você passou pela primeira barreira. Em três meses, eu não vou ficar olhando TVL—vou só checar a lista de endereços que iniciam ativamente transações de empréstimo. Contanto que esse número não caia, eu ouso dizer que a taxa fixa da TermMax é uma necessidade real.#termmax
131
·
--
Quem já passou por auditorias de conformidade tem uma sensação em comum: o que mais assusta não é a auditoria em si, mas ter de provar que o cliente não infringiu nada — sem, ao mesmo tempo, expor toda a privacidade do cliente. O método tradicional usa comprovantes de fluxo bancário, de identidade e de endereço; depois da auditoria, ainda é preciso arquivar tudo. Cada registro arquivado vira um risco.
Por isso, quando vejo iniciativas como a Dusk, que usam o “cartão” de “privacidade e conformidade”, minha primeira reação é entender como ela lida com essa contradição. A camada de identidade da Citadel segue a via de divulgação seletiva: o usuário mantém credenciais emitidas por uma instituição. Na hora da transação, usa provas de conhecimento zero — uma ferramenta criptográfica que não revela informações específicas, mas consegue provar que “atendo aos requisitos”. Comprova que a condição foi cumprida, sem entregar os documentos originais. A Moonlight lida com transferências comuns ao nível da conta pública; a Phoenix usa privacidade via UTXO, um modelo semelhante às saídas de transações não gastas do Bitcoin. Cada transação fica isolada, sem expor saldos; trata transações sensíveis. E são dois caminhos distintos. @Dusk_Foundation
Para ativos sob regulação, essa lógica funciona: a transferência de ativos precisa de verificação de conformidade e, ao mesmo tempo, de proteção de privacidade; não dá para abrir mão de KYC por causa da privacidade.
Não vou “embelezar” isso. A raiz de confiança da Citadel está embutida no emissor: quem tem credenciais para emitir, como as credenciais são revogadas, e se credenciais antigas continuam válidas quando a instituição sai do ar — isso não se resolve com criptografia, é um problema de governança. Vire a página dos documentos: os detalhes do mecanismo de revogação estão um pouco fracos. Jurisdições diferentes também são um problema: a definição de investidor qualificado na União Europeia não é igual à dos Estados Unidos, então as credenciais não podem ser reaproveitadas diretamente. Em abril de 2026, uma vulnerabilidade num cofre de senhas foi corrigida, mas ainda fica a pergunta: existem outros problemas?
O ecossistema também é fraco. O GitHub atualiza devagar, há poucos aplicativos de terceiros e a documentação não é amigável para iniciantes. A direção técnica está certa, mas ninguém construiu a casa; uma boa fundação também é só terreno.
Minha visão: a Dusk enfrentou o desafio técnico de “conformidade e privacidade ao mesmo tempo”, e a direção está correta. O resto é tudo negociação comercial e comunicação com reguladores — e isso costuma ser bem mais lento do que escrever código.
Como convencer uma instituição licenciada a desistir da sua “fortaleza” de dados de clientes? #dusk $DUSK
Quem já passou por auditorias de conformidade tem uma sensação em comum: o que mais assusta não é a auditoria em si, mas ter de provar que o cliente não infringiu nada — sem, ao mesmo tempo, expor toda a privacidade do cliente. O método tradicional usa comprovantes de fluxo bancário, de identidade e de endereço; depois da auditoria, ainda é preciso arquivar tudo. Cada registro arquivado vira um risco.
Por isso, quando vejo iniciativas como a Dusk, que usam o “cartão” de “privacidade e conformidade”, minha primeira reação é entender como ela lida com essa contradição. A camada de identidade da Citadel segue a via de divulgação seletiva: o usuário mantém credenciais emitidas por uma instituição. Na hora da transação, usa provas de conhecimento zero — uma ferramenta criptográfica que não revela informações específicas, mas consegue provar que “atendo aos requisitos”. Comprova que a condição foi cumprida, sem entregar os documentos originais. A Moonlight lida com transferências comuns ao nível da conta pública; a Phoenix usa privacidade via UTXO, um modelo semelhante às saídas de transações não gastas do Bitcoin. Cada transação fica isolada, sem expor saldos; trata transações sensíveis. E são dois caminhos distintos. @Dusk
Para ativos sob regulação, essa lógica funciona: a transferência de ativos precisa de verificação de conformidade e, ao mesmo tempo, de proteção de privacidade; não dá para abrir mão de KYC por causa da privacidade.
Não vou “embelezar” isso. A raiz de confiança da Citadel está embutida no emissor: quem tem credenciais para emitir, como as credenciais são revogadas, e se credenciais antigas continuam válidas quando a instituição sai do ar — isso não se resolve com criptografia, é um problema de governança. Vire a página dos documentos: os detalhes do mecanismo de revogação estão um pouco fracos. Jurisdições diferentes também são um problema: a definição de investidor qualificado na União Europeia não é igual à dos Estados Unidos, então as credenciais não podem ser reaproveitadas diretamente. Em abril de 2026, uma vulnerabilidade num cofre de senhas foi corrigida, mas ainda fica a pergunta: existem outros problemas?
O ecossistema também é fraco. O GitHub atualiza devagar, há poucos aplicativos de terceiros e a documentação não é amigável para iniciantes. A direção técnica está certa, mas ninguém construiu a casa; uma boa fundação também é só terreno.
Minha visão: a Dusk enfrentou o desafio técnico de “conformidade e privacidade ao mesmo tempo”, e a direção está correta. O resto é tudo negociação comercial e comunicação com reguladores — e isso costuma ser bem mais lento do que escrever código.
Como convencer uma instituição licenciada a desistir da sua “fortaleza” de dados de clientes? #dusk $DUSK
92
·
--
Já fiz integração com sistemas de negociação por alguns anos, e tenho uma obsessão com a pergunta: “a liquidação realmente acabou ou não?”. T+1, T+2 não são lentos por questão técnica; o que existe entre a compensação e a liquidação são reconciliação, garantias e tratamento de inadimplência. A cada hora que passa, o risco aumenta e também o custo de oportunidade do capital.
Nessa cadeia de liquidação financeira como a Dusk, a primeira pergunta é sempre: quando você diz “acabou”, o quanto exatamente acabou? @Dusk_Foundation
A Dusk usa o consenso do Succinct Attestation: validares são escolhidos aleatoriamente para produzir blocos, e a confirmação do bloco é final, sem rollback probabilístico. Blocos em nível de segundos, liquidação em até 15 segundos. Cenários financeiros precisam disso — liquidação não pode ser “confirmação com alta probabilidade”. Três minutos a menos, na contabilidade, já são outro mundo.
O preço de confirmar rápido eu não finjo que não existe. Não dá para ignorar. Consenso determinístico exige uma taxa de disponibilidade muito alta dos validadores. Queda de nós e partição de rede, em consenso probabilístico seria só um pouco mais lento; aqui pode simplesmente travar o bloco. Já rodei com internet comum: quando muda o IP, você deixa de votar, perde um rodada, e precisa esperar alguns minutos para sincronizar de novo. Na prática, está muito além de 15 segundos. Liquidação em nível institucional exige qualidade de nó no mesmo nível; o custo de implementação não se resolve com um whitepaper.
E isso também vale ao integrar sistemas. Confirmação on-chain em segundos, e a conexão de ativos com custódia tradicional: a liquidação real depende do elo mais lento. Isso não é culpa da Dusk; é a realidade da camada de integração, que afeta diretamente a experiência do usuário. O ecossistema também é fino: a DuskEVM acabou de ser lançada, há poucos aplicativos e os desenvolvedores ainda estão no começo. Mais de 300 milhões de euros em títulos tokenizados já na cadeia é um sinal — ainda faltam alguns passos para a prosperidade.
Minha avaliação: o design da liquidação é sólido, o Succinct Attestation está no caminho certo, e a Dusk não copia modelos de blockchains públicos. As fraquezas estão todas na camada de execução: qualidade dos nós, integração entre sistemas e construção do ecossistema. Não é bonito, mas é o que decide o sucesso ou o fracasso.
Dizer “confirmação em segundos” é uma frase; fazer isso funcionar com estabilidade é outra história. Pessoal, vocês topariam fazer upgrade de banda para rodar o nó e ter um IP estático? #dusk $DUSK
Já fiz integração com sistemas de negociação por alguns anos, e tenho uma obsessão com a pergunta: “a liquidação realmente acabou ou não?”. T+1, T+2 não são lentos por questão técnica; o que existe entre a compensação e a liquidação são reconciliação, garantias e tratamento de inadimplência. A cada hora que passa, o risco aumenta e também o custo de oportunidade do capital.
Nessa cadeia de liquidação financeira como a Dusk, a primeira pergunta é sempre: quando você diz “acabou”, o quanto exatamente acabou? @Dusk
A Dusk usa o consenso do Succinct Attestation: validares são escolhidos aleatoriamente para produzir blocos, e a confirmação do bloco é final, sem rollback probabilístico. Blocos em nível de segundos, liquidação em até 15 segundos. Cenários financeiros precisam disso — liquidação não pode ser “confirmação com alta probabilidade”. Três minutos a menos, na contabilidade, já são outro mundo.
O preço de confirmar rápido eu não finjo que não existe. Não dá para ignorar. Consenso determinístico exige uma taxa de disponibilidade muito alta dos validadores. Queda de nós e partição de rede, em consenso probabilístico seria só um pouco mais lento; aqui pode simplesmente travar o bloco. Já rodei com internet comum: quando muda o IP, você deixa de votar, perde um rodada, e precisa esperar alguns minutos para sincronizar de novo. Na prática, está muito além de 15 segundos. Liquidação em nível institucional exige qualidade de nó no mesmo nível; o custo de implementação não se resolve com um whitepaper.
E isso também vale ao integrar sistemas. Confirmação on-chain em segundos, e a conexão de ativos com custódia tradicional: a liquidação real depende do elo mais lento. Isso não é culpa da Dusk; é a realidade da camada de integração, que afeta diretamente a experiência do usuário. O ecossistema também é fino: a DuskEVM acabou de ser lançada, há poucos aplicativos e os desenvolvedores ainda estão no começo. Mais de 300 milhões de euros em títulos tokenizados já na cadeia é um sinal — ainda faltam alguns passos para a prosperidade.
Minha avaliação: o design da liquidação é sólido, o Succinct Attestation está no caminho certo, e a Dusk não copia modelos de blockchains públicos. As fraquezas estão todas na camada de execução: qualidade dos nós, integração entre sistemas e construção do ecossistema. Não é bonito, mas é o que decide o sucesso ou o fracasso.
Dizer “confirmação em segundos” é uma frase; fazer isso funcionar com estabilidade é outra história. Pessoal, vocês topariam fazer upgrade de banda para rodar o nó e ter um IP estático? #dusk $DUSK
2
1
97
·
--
翻Dusk那份2024版白皮书时我正好翻到第17页,同一地址底下Moonlight和Phoenix两套账本并行,用户端点一下按钮就切,协议端其实各走各路。@Dusk_Foundation
白皮书关于Phoenix的补充说明里有一句原文让我反复琢磨,说新增了“identifying the sender of a Phoenix transaction to the receiver”的能力,目的就是“turning Phoenix from an anonymity protocol into a privacy-preserving protocol that is compliant with current EU regulations”。为了合规,把匿名属性调整为可识别发送者的隐私保护模式。再翻到共识机制那节,节点要参与SBA共识得提交DUSK竞标,白皮书Section 3说得很清楚,等于把隐私保护嵌进共识层,但代价是节点得完成身份验证。白皮书Section 1开篇就说要“allow users, exchanges, and institutions to transact both publicly and privately”,这套设计处处在算同一笔账。
Moonlight给监管查账,Phoenix给机构藏商业底牌,但翻过来看,这等于把合规决策的选择成本直接转移给了普通用户。连助记词都记不利索的人,你让他每次转账前判断今天用不用隐私模式,这个要求确实有点高。但DUSK这套架构的方向我大体认可,传统金融上链既想要效率又不想把商业机密晾在公链上任人围观,比Zcash那种“隐私到底”的模式更有可能让机构买单,$DUSK 作为网络的Gas费和质押代币,价值锚定就落在这些真实落地的业务上。
可平衡太难把握了,切得好是护城河,切偏了两头不讨好。白皮书再漂亮,最后还得看Phoenix上的Dapp能不能跑起来,看机构敢不敢把真金白银放进去。我先当观众。#dusk
翻Dusk那份2024版白皮书时我正好翻到第17页,同一地址底下Moonlight和Phoenix两套账本并行,用户端点一下按钮就切,协议端其实各走各路。@Dusk
白皮书关于Phoenix的补充说明里有一句原文让我反复琢磨,说新增了“identifying the sender of a Phoenix transaction to the receiver”的能力,目的就是“turning Phoenix from an anonymity protocol into a privacy-preserving protocol that is compliant with current EU regulations”。为了合规,把匿名属性调整为可识别发送者的隐私保护模式。再翻到共识机制那节,节点要参与SBA共识得提交DUSK竞标,白皮书Section 3说得很清楚,等于把隐私保护嵌进共识层,但代价是节点得完成身份验证。白皮书Section 1开篇就说要“allow users, exchanges, and institutions to transact both publicly and privately”,这套设计处处在算同一笔账。
Moonlight给监管查账,Phoenix给机构藏商业底牌,但翻过来看,这等于把合规决策的选择成本直接转移给了普通用户。连助记词都记不利索的人,你让他每次转账前判断今天用不用隐私模式,这个要求确实有点高。但DUSK这套架构的方向我大体认可,传统金融上链既想要效率又不想把商业机密晾在公链上任人围观,比Zcash那种“隐私到底”的模式更有可能让机构买单,$DUSK 作为网络的Gas费和质押代币,价值锚定就落在这些真实落地的业务上。
可平衡太难把握了,切得好是护城河,切偏了两头不讨好。白皮书再漂亮,最后还得看Phoenix上的Dapp能不能跑起来,看机构敢不敢把真金白银放进去。我先当观众。#dusk
83
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
GoldFallsTo$4144
1,002 visualizações
34 discutindo
🚨 O OURO CAI PARA US$ 4.144! 🥶📉
#GoldFallsTo$4144
O ouro acabou de sofrer uma forte liquidação, com o ouro à vista caindo cerca de 3,3% para US$ 4.144/oz.
🔥 O que está impulsionando a queda?
• Preços mais altos do petróleo estão alimentando o medo de inflação
• O mercado está precificando taxas do Fed mais altas por mais tempo
• Um dólar americano mais forte está pressionando o ouro
• O aumento do risco geopolítico está elevando a volatilidade
⚠️ Agora, o ouro rompeu abaixo do suporte recente, colocando US$ 4.100 — e potencialmente US$ 4.000 — no radar dos traders.
💬 Esta é uma correção saudável — ou o início de uma venda ainda mais profunda do ouro?
#GOLD #XAUUSD #goldprice
$GOLD.US $XAU
ASHFAQ NAEEM
·0 curtidas
·95 visualizações
QNTFallsOver40%FromMorningHigh
5,700 visualizações
246 discutindo
KospiFalls2.7%SamsungSKHynixDropOver5%
85 visualizações
36 discutindo