
Bullish Bold
14 Publicações
Bullish Bold
Denunciar
Bloquear usuário
I'm Crypto Researcher & Trader:X-@BullishBold
15 Seguindo
8.7K+ Seguidores
1.6K+ Curtiu
Publicações
·
--
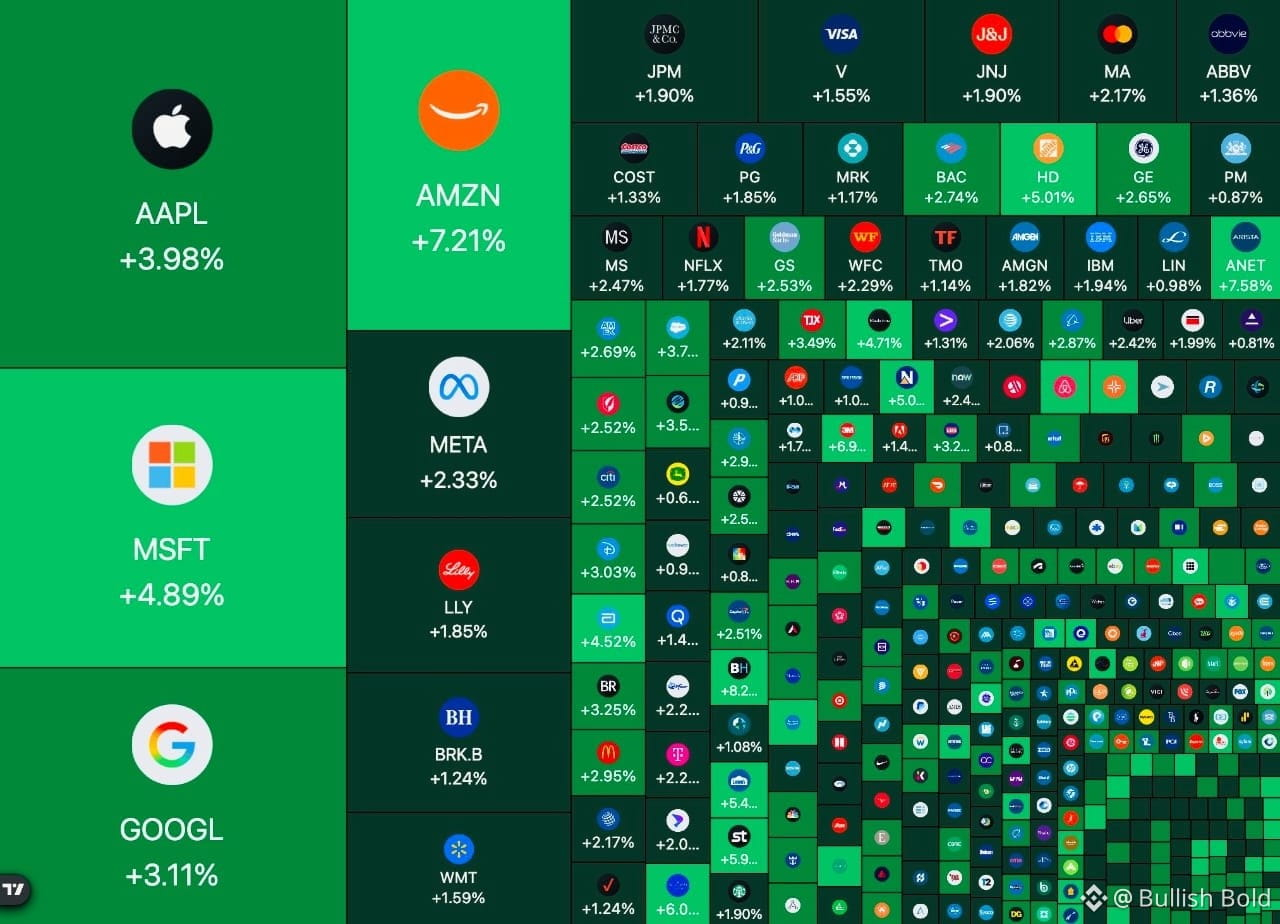
WALL STREET SINALIZA APETITE POR RISCO
Ações dos EUA registram ganhos generalizados.
Fonte diz que US$ 1,1 tri entraram em ações após os democratas conquistarem as duas casas.
Esse otimismo pode impulsionar $BTC e o sentimento em relação às criptomoedas.
Ações não são criptomoedas; o ímpeto pode se reverter. O apetite por risco está se espalhando?
WALL STREET SINALIZA APETITE POR RISCO
Ações dos EUA registram ganhos generalizados.
Fonte diz que US$ 1,1 tri entraram em ações após os democratas conquistarem as duas casas.
Esse otimismo pode impulsionar $BTC e o sentimento em relação às criptomoedas.
Ações não são criptomoedas; o ímpeto pode se reverter. O apetite por risco está se espalhando?
Ações dos EUA registram ganhos generalizados.
Fonte diz que US$ 1,1 tri entraram em ações após os democratas conquistarem as duas casas.
Esse otimismo pode impulsionar $BTC e o sentimento em relação às criptomoedas.
Ações não são criptomoedas; o ímpeto pode se reverter. O apetite por risco está se espalhando?
4
610
·
--
Bullish
Verificado
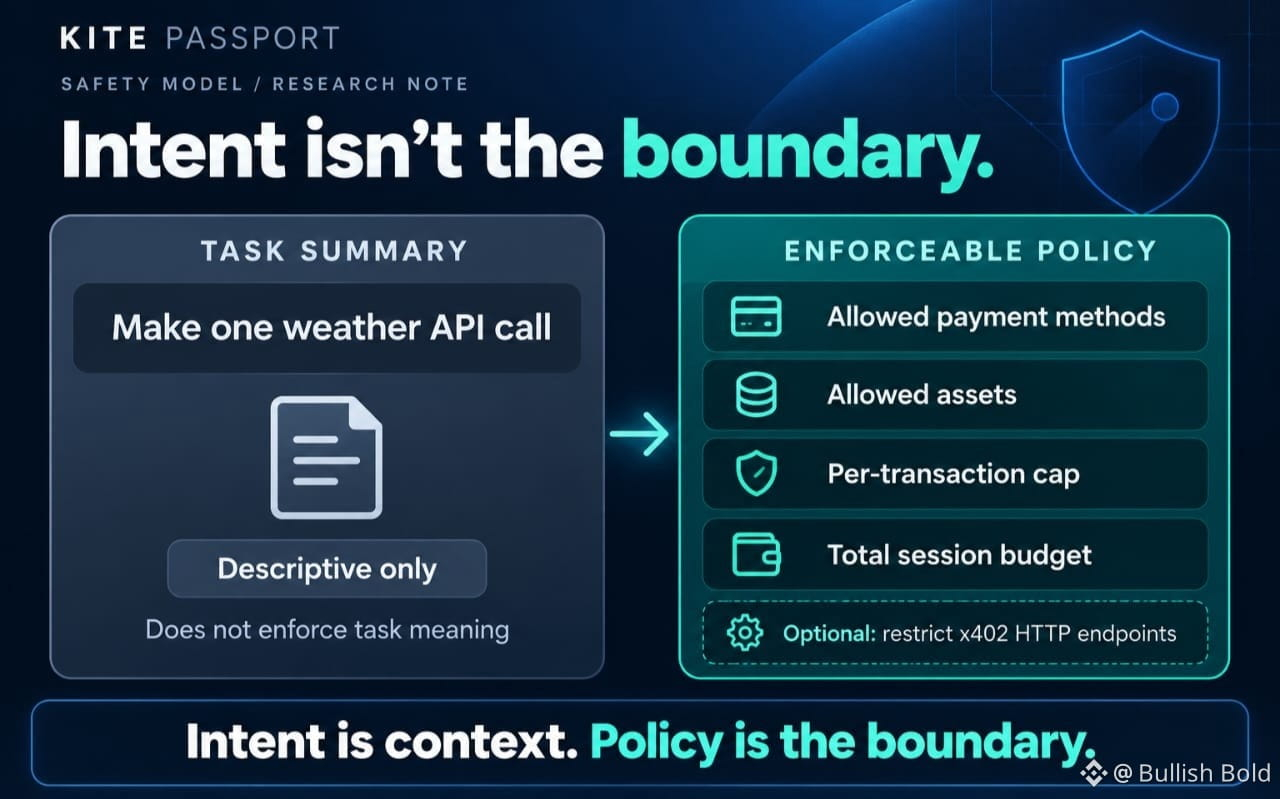
Uma linha na documentação do Passport da Kite muda a forma como interpreto o modelo de segurança: o resumo da tarefa da sessão é explicitamente apenas descritivo.
Dar à sessão o nome «fazer uma chamada à API meteorológica» não obriga, por si só, o agente a fazer apenas isso.
Os limites aplicáveis estão noutro lugar: métodos de pagamento e ativos permitidos, um limite por transação, um orçamento total e restrições opcionais, como os endpoints HTTP que um pagamento x402 pode utilizar.
Essa distinção importa. A intenção expressa em linguagem natural ajuda uma pessoa a analisar uma aprovação; é a política estruturada que limita os gastos.
Gosto desta separação porque evita tratar a intenção declarada por um agente como um mecanismo de segurança.
Mas levanta uma questão real de design: até que ponto os utilizadores devem restringir o âmbito das sessões antes de a conveniência se transformar numa delegação demasiado ampla?
É esse o detalhe que vou acompanhar à medida que a GoKiteAI desenvolve o Passport.
@GoKiteAI #KiteBBW $KITE
Uma linha na documentação do Passport da Kite muda a forma como interpreto o modelo de segurança: o resumo da tarefa da sessão é explicitamente apenas descritivo.
Dar à sessão o nome «fazer uma chamada à API meteorológica» não obriga, por si só, o agente a fazer apenas isso.
Os limites aplicáveis estão noutro lugar: métodos de pagamento e ativos permitidos, um limite por transação, um orçamento total e restrições opcionais, como os endpoints HTTP que um pagamento x402 pode utilizar.
Essa distinção importa. A intenção expressa em linguagem natural ajuda uma pessoa a analisar uma aprovação; é a política estruturada que limita os gastos.
Gosto desta separação porque evita tratar a intenção declarada por um agente como um mecanismo de segurança.
Mas levanta uma questão real de design: até que ponto os utilizadores devem restringir o âmbito das sessões antes de a conveniência se transformar numa delegação demasiado ampla?
É esse o detalhe que vou acompanhar à medida que a GoKiteAI desenvolve o Passport.
@KITE AI 中文 #KiteBBW $KITE
Dar à sessão o nome «fazer uma chamada à API meteorológica» não obriga, por si só, o agente a fazer apenas isso.
Os limites aplicáveis estão noutro lugar: métodos de pagamento e ativos permitidos, um limite por transação, um orçamento total e restrições opcionais, como os endpoints HTTP que um pagamento x402 pode utilizar.
Essa distinção importa. A intenção expressa em linguagem natural ajuda uma pessoa a analisar uma aprovação; é a política estruturada que limita os gastos.
Gosto desta separação porque evita tratar a intenção declarada por um agente como um mecanismo de segurança.
Mas levanta uma questão real de design: até que ponto os utilizadores devem restringir o âmbito das sessões antes de a conveniência se transformar numa delegação demasiado ampla?
É esse o detalhe que vou acompanhar à medida que a GoKiteAI desenvolve o Passport.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Bullish
Verificado
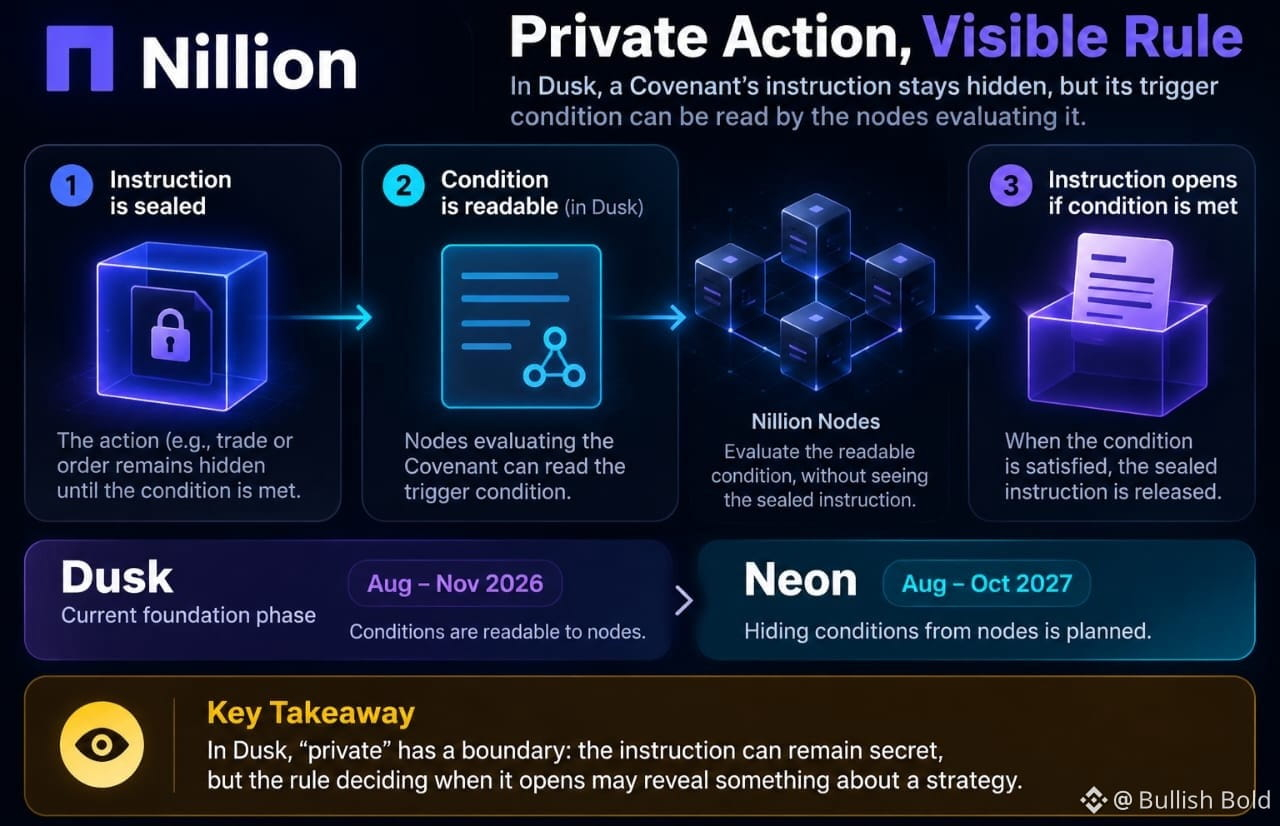
O detalhe que me fez parar no roteiro de Dusk da Nillion: a instrução de um Covenant pode ser selada enquanto sua condição de acionamento continua legível para os nós que a avaliam.
É uma questão de privacidade mais sutil do que saber se pessoas de fora conseguem ler os dados: quem pode ver a regra que controla a liberação?
Essa distinção importa.
Um Covenant mantém uma ação — digamos, uma negociação ou ordem — oculta até que uma condição seja atendida.
Mas o roteiro da Nillion diz que os nós podem ler as condições nas fases iniciais; ocultá-las dos nós está previsto para Neon (ago.–out. de 2027). Dusk é a atual fase de fundação (ago.–nov. de 2026).
Essa distinção importa quando o próprio gatilho codifica um limite de negociação ou uma preferência de tempo.
Então, “privado” tem limites.
Os dados podem continuar secretos, mas a regra que determina quando serão revelados pode revelar algo sobre uma estratégia à infraestrutura que a verifica. Isso não torna o projeto inútil; mostra que a privacidade está sendo implementada em etapas, cada uma com um modelo de ameaça diferente.
Para os Encrypted Markets, ocultar a instrução é suficiente no lançamento ou, para uma privacidade útil, é preciso ocultar também a condição?
É isso que estou acompanhando em torno de NIL.
$NIL @nillionnetwork #NIL
O detalhe que me fez parar no roteiro de Dusk da Nillion: a instrução de um Covenant pode ser selada enquanto sua condição de acionamento continua legível para os nós que a avaliam.
É uma questão de privacidade mais sutil do que saber se pessoas de fora conseguem ler os dados: quem pode ver a regra que controla a liberação?
Essa distinção importa.
Um Covenant mantém uma ação — digamos, uma negociação ou ordem — oculta até que uma condição seja atendida.
Mas o roteiro da Nillion diz que os nós podem ler as condições nas fases iniciais; ocultá-las dos nós está previsto para Neon (ago.–out. de 2027). Dusk é a atual fase de fundação (ago.–nov. de 2026).
Essa distinção importa quando o próprio gatilho codifica um limite de negociação ou uma preferência de tempo.
Então, “privado” tem limites.
Os dados podem continuar secretos, mas a regra que determina quando serão revelados pode revelar algo sobre uma estratégia à infraestrutura que a verifica. Isso não torna o projeto inútil; mostra que a privacidade está sendo implementada em etapas, cada uma com um modelo de ameaça diferente.
Para os Encrypted Markets, ocultar a instrução é suficiente no lançamento ou, para uma privacidade útil, é preciso ocultar também a condição?
É isso que estou acompanhando em torno de NIL.
$NIL @Nillion #NIL
É uma questão de privacidade mais sutil do que saber se pessoas de fora conseguem ler os dados: quem pode ver a regra que controla a liberação?
Essa distinção importa.
Um Covenant mantém uma ação — digamos, uma negociação ou ordem — oculta até que uma condição seja atendida.
Mas o roteiro da Nillion diz que os nós podem ler as condições nas fases iniciais; ocultá-las dos nós está previsto para Neon (ago.–out. de 2027). Dusk é a atual fase de fundação (ago.–nov. de 2026).
Essa distinção importa quando o próprio gatilho codifica um limite de negociação ou uma preferência de tempo.
Então, “privado” tem limites.
Os dados podem continuar secretos, mas a regra que determina quando serão revelados pode revelar algo sobre uma estratégia à infraestrutura que a verifica. Isso não torna o projeto inútil; mostra que a privacidade está sendo implementada em etapas, cada uma com um modelo de ameaça diferente.
Para os Encrypted Markets, ocultar a instrução é suficiente no lançamento ou, para uma privacidade útil, é preciso ocultar também a condição?
É isso que estou acompanhando em torno de NIL.
$NIL @Nillion #NIL
1
5
145
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 visualizações
87 discutindo
Ata do FOMC | Ata do Fed mostra que quase todos os dirigentes esperam novos aumentos dos juros, e alguns admitem uma alta maior em dezembro
Binance News
·32 curtidas
·44.5k visualizações
AnthropicToDebutAfter$83IPOPricing
1,668 visualizações
12 discutindo
SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
8 visualizações
10 discutindo