
链上快讯
434 Publicações

链上快讯
Denunciar
Bloquear usuário
新闻上链,万物复苏!
3 Seguindo
22 Seguidores
91 Curtiu
Publicações
·
--
👀 Duas situações para acompanhar
Cenário ①: repique após sobrevenda (RSI6 atual = 18.95, em zona de sobrevenda)
1. Condição de ativação: o preço se estabiliza, deixa de renovar mínimas e começa a se recuperar lentamente
2. Objetivo de acompanhamento: verificar se o preço consegue testar a faixa de resistência dos 77500
- Se o preço se recuperar até perto dos 77500 e os candles mostrarem perda de força na alta/longas sombras superiores: o repique enfrenta resistência, e a tendência de baixa anterior continua
- Se o preço se mantiver acima de 77550 com aumento do volume: a tendência no gráfico de 5 minutos passa de baixista para altista, e é possível voltar a adotar uma perspectiva de alta
Cenário ②: continuação da queda e rompimento do suporte
1. Condição de ativação: queda direta abaixo de 77000, acompanhada de aumento contínuo do volume
2. Objetivo de acompanhamento: testar a mínima de 76386
- Se o preço parar de cair perto de 76386, fechar com uma longa sombra inferior e deixar de renovar mínimas: pode estar formando um fundo provisório
- Se romper decisivamente 76386: a queda continua; acompanhe suportes mais baixos e evite tentar acertar o fundo antes da confirmação $BTC
{spot}(BTCUSDT)
👀 Duas situações para acompanhar
Cenário ①: repique após sobrevenda (RSI6 atual = 18.95, em zona de sobrevenda)
1. Condição de ativação: o preço se estabiliza, deixa de renovar mínimas e começa a se recuperar lentamente
2. Objetivo de acompanhamento: verificar se o preço consegue testar a faixa de resistência dos 77500
- Se o preço se recuperar até perto dos 77500 e os candles mostrarem perda de força na alta/longas sombras superiores: o repique enfrenta resistência, e a tendência de baixa anterior continua
- Se o preço se mantiver acima de 77550 com aumento do volume: a tendência no gráfico de 5 minutos passa de baixista para altista, e é possível voltar a adotar uma perspectiva de alta
Cenário ②: continuação da queda e rompimento do suporte
1. Condição de ativação: queda direta abaixo de 77000, acompanhada de aumento contínuo do volume
2. Objetivo de acompanhamento: testar a mínima de 76386
- Se o preço parar de cair perto de 76386, fechar com uma longa sombra inferior e deixar de renovar mínimas: pode estar formando um fundo provisório
- Se romper decisivamente 76386: a queda continua; acompanhe suportes mais baixos e evite tentar acertar o fundo antes da confirmação $BTC
Cenário ①: repique após sobrevenda (RSI6 atual = 18.95, em zona de sobrevenda)
1. Condição de ativação: o preço se estabiliza, deixa de renovar mínimas e começa a se recuperar lentamente
2. Objetivo de acompanhamento: verificar se o preço consegue testar a faixa de resistência dos 77500
- Se o preço se recuperar até perto dos 77500 e os candles mostrarem perda de força na alta/longas sombras superiores: o repique enfrenta resistência, e a tendência de baixa anterior continua
- Se o preço se mantiver acima de 77550 com aumento do volume: a tendência no gráfico de 5 minutos passa de baixista para altista, e é possível voltar a adotar uma perspectiva de alta
Cenário ②: continuação da queda e rompimento do suporte
1. Condição de ativação: queda direta abaixo de 77000, acompanhada de aumento contínuo do volume
2. Objetivo de acompanhamento: testar a mínima de 76386
- Se o preço parar de cair perto de 76386, fechar com uma longa sombra inferior e deixar de renovar mínimas: pode estar formando um fundo provisório
- Se romper decisivamente 76386: a queda continua; acompanhe suportes mais baixos e evite tentar acertar o fundo antes da confirmação $BTC
1
496
·
--
Artigo
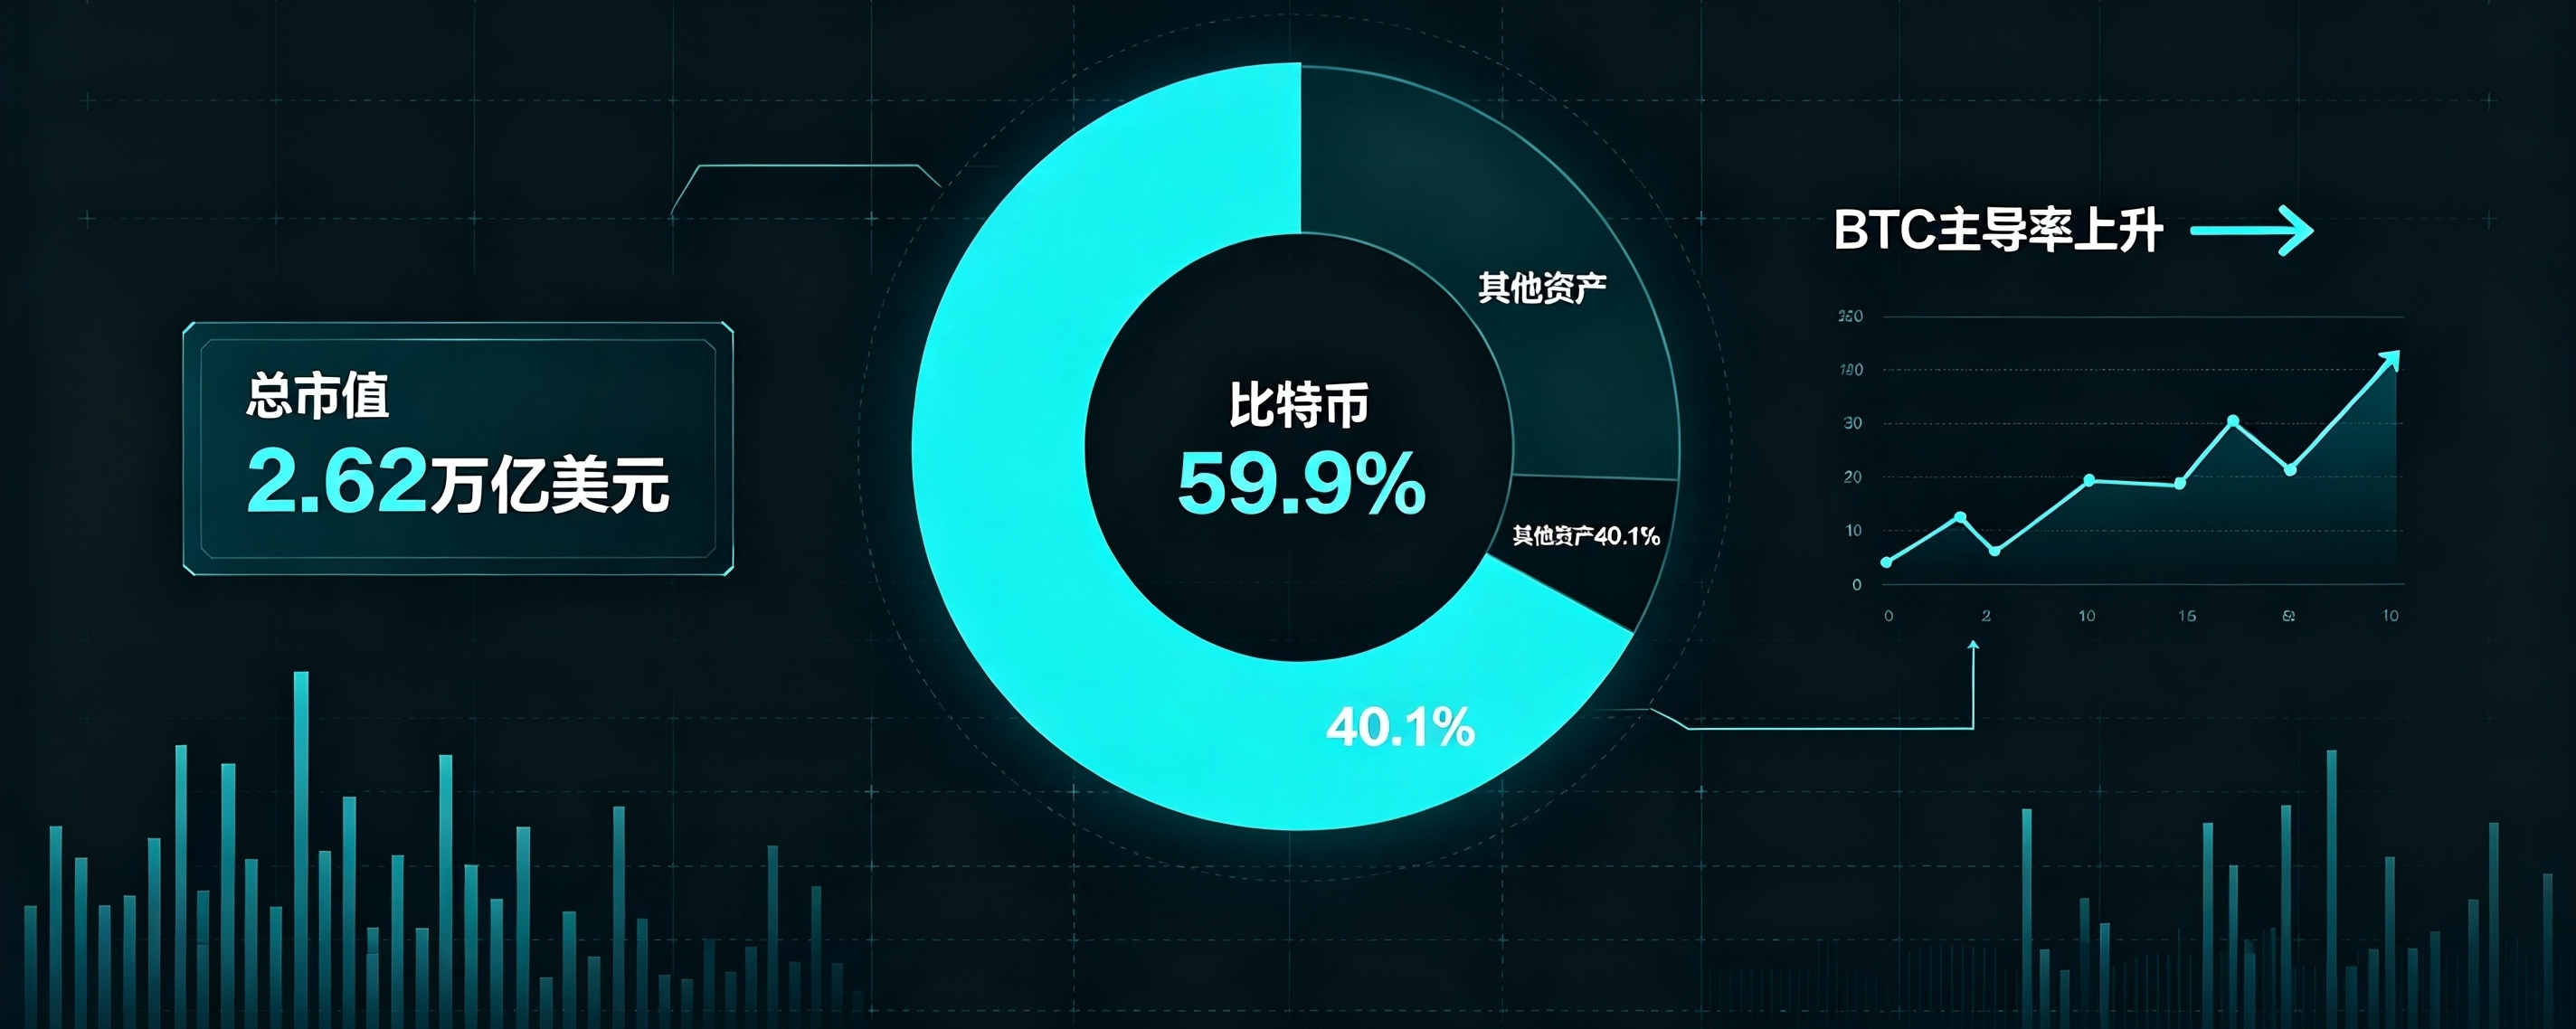
Capitalização total do mercado de criptomoedas supera 2,62 trilhões de dólares; participação do Bitcoin chega a 59,9%Os dados mais recentes do mercado mostram que a capitalização total do mercado global de criptomoedas se manteve acima de 2,62 trilhões de dólares. A participação do Bitcoin no mercado chegou a 59,9%, aproximando-se de 60%. Os recursos continuam se concentrando nos principais ativos, e a vantagem do Bitcoin em termos de peso voltou a se destacar.
A participação do Bitcoin, próxima de 60%, é o sinal mais evidente de que o mercado está se concentrando nos ativos líderes. Em geral, o aumento da dominância do Bitcoin costuma corresponder a dois cenários de mercado: um é a busca por proteção, quando os investidores priorizam a segurança e escolhem o BTC, que tem a melhor liquidez, reduzindo a exposição a altcoins e memecoins; o outro é a alocação contínua de recursos institucionais em ETFs à vista, com novos investimentos fluindo diretamente para o Bitcoin e impulsionando o crescimento de sua capitalização de mercado a um ritmo significativamente superior ao das demais criptomoedas. No momento, a participação de 59,9% está a um passo do importante patamar psicológico de 60%. Caso o ultrapasse de forma definitiva, isso geralmente indica uma inclinação ainda maior dos investidores para o BTC, enquanto a atratividade relativa do segmento de altcoins tende a continuar enfraquecendo.
Capitalização total do mercado de criptomoedas supera 2,62 trilhões de dólares; participação do Bitcoin chega a 59,9%
Os dados mais recentes do mercado mostram que a capitalização total do mercado global de criptomoedas se manteve acima de 2,62 trilhões de dólares. A participação do Bitcoin no mercado chegou a 59,9%, aproximando-se de 60%. Os recursos continuam se concentrando nos principais ativos, e a vantagem do Bitcoin em termos de peso voltou a se destacar.
A participação do Bitcoin, próxima de 60%, é o sinal mais evidente de que o mercado está se concentrando nos ativos líderes. Em geral, o aumento da dominância do Bitcoin costuma corresponder a dois cenários de mercado: um é a busca por proteção, quando os investidores priorizam a segurança e escolhem o BTC, que tem a melhor liquidez, reduzindo a exposição a altcoins e memecoins; o outro é a alocação contínua de recursos institucionais em ETFs à vista, com novos investimentos fluindo diretamente para o Bitcoin e impulsionando o crescimento de sua capitalização de mercado a um ritmo significativamente superior ao das demais criptomoedas. No momento, a participação de 59,9% está a um passo do importante patamar psicológico de 60%. Caso o ultrapasse de forma definitiva, isso geralmente indica uma inclinação ainda maior dos investidores para o BTC, enquanto a atratividade relativa do segmento de altcoins tende a continuar enfraquecendo.
A participação do Bitcoin, próxima de 60%, é o sinal mais evidente de que o mercado está se concentrando nos ativos líderes. Em geral, o aumento da dominância do Bitcoin costuma corresponder a dois cenários de mercado: um é a busca por proteção, quando os investidores priorizam a segurança e escolhem o BTC, que tem a melhor liquidez, reduzindo a exposição a altcoins e memecoins; o outro é a alocação contínua de recursos institucionais em ETFs à vista, com novos investimentos fluindo diretamente para o Bitcoin e impulsionando o crescimento de sua capitalização de mercado a um ritmo significativamente superior ao das demais criptomoedas. No momento, a participação de 59,9% está a um passo do importante patamar psicológico de 60%. Caso o ultrapasse de forma definitiva, isso geralmente indica uma inclinação ainda maior dos investidores para o BTC, enquanto a atratividade relativa do segmento de altcoins tende a continuar enfraquecendo.
1
56
·
--
Artigo
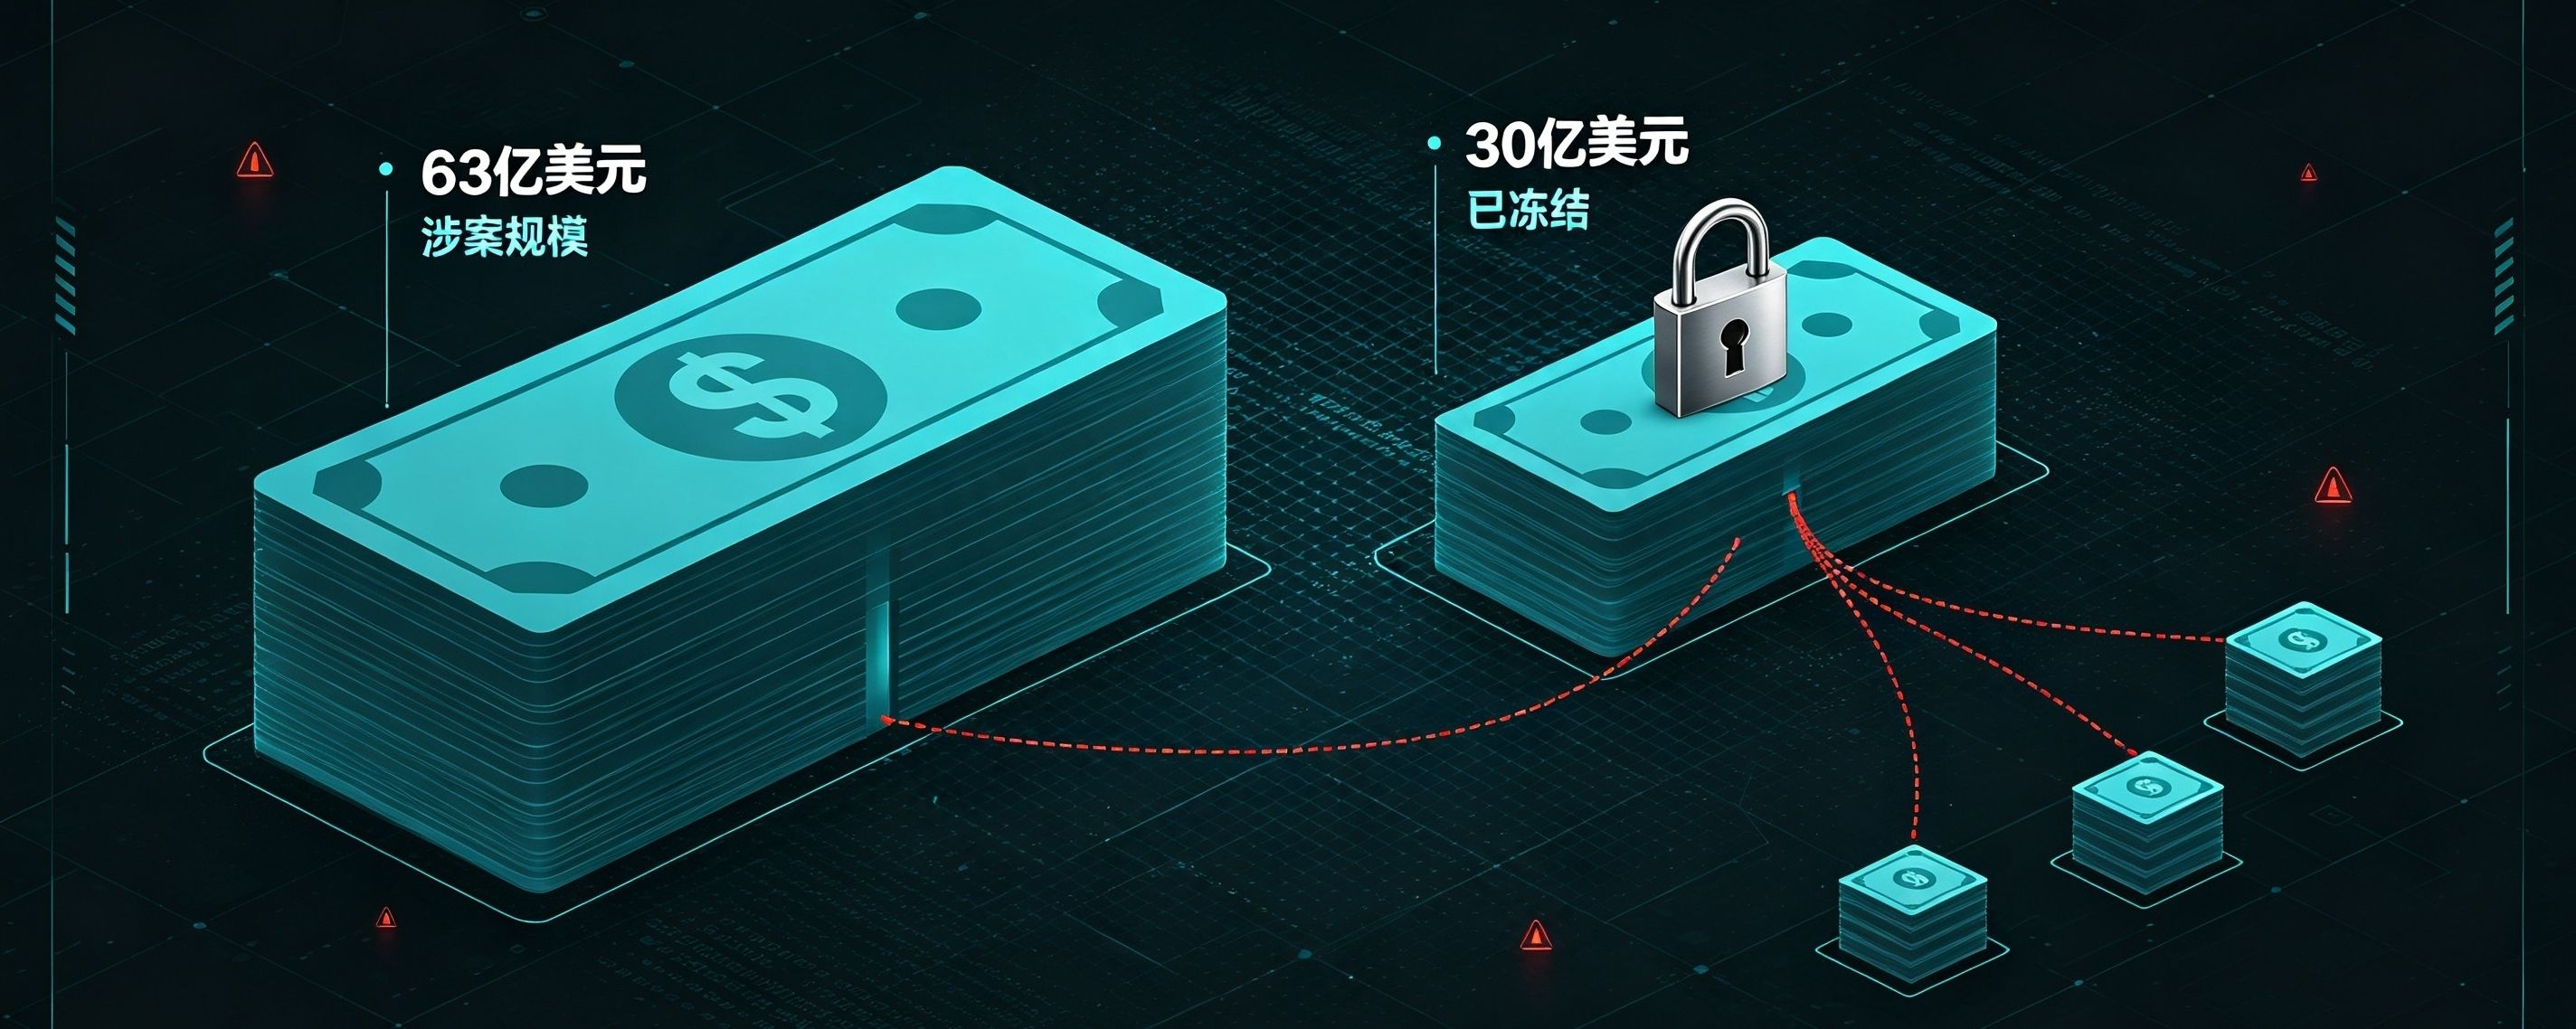
Incidente de segurança afeta cerca de US$ 6,3 bilhões; aproximadamente US$ 3 bilhões já foram congelados
Uma empresa de investigação on-chain atualizou os dados estatísticos sobre o incidente de segurança da Binance. O valor total dos ativos envolvidos no roubo é de aproximadamente US$ 6,3 bilhões. Até o momento, as partes envolvidas, atuando em conjunto, interceptaram e congelaram US$ 3 bilhões em fundos relacionados ao caso — quase metade do total. Os cerca de US$ 3,3 bilhões restantes ainda estão sob o controle dos hackers, e o trabalho de rastreamento continua.
O congelamento de ativos desta vez foi realizado com a colaboração de emissores de stablecoins como Tether e Circle e de equipes de investigação on-chain. O USDT teve o maior volume congelado e foi o principal ativo usado para interceptar os fundos. Os tokens congelados ficam bloqueados em endereços de lista negra, sem possibilidade de transferência, conversão ou movimentação entre blockchains, interrompendo temporariamente os canais de liquidação dos hackers. Os fundos ainda não recuperados estão dispersos por várias blockchains públicas e diversos endereços intermediários. Os hackers continuam recorrendo a transferências fracionadas, movimentações entre blockchains e serviços de mistura para ocultar o rastro dos fundos e dificultar seu rastreamento.
Uma empresa de investigação on-chain atualizou os dados estatísticos sobre o incidente de segurança da Binance. O valor total dos ativos envolvidos no roubo é de aproximadamente US$ 6,3 bilhões. Até o momento, as partes envolvidas, atuando em conjunto, interceptaram e congelaram US$ 3 bilhões em fundos relacionados ao caso — quase metade do total. Os cerca de US$ 3,3 bilhões restantes ainda estão sob o controle dos hackers, e o trabalho de rastreamento continua.
O congelamento de ativos desta vez foi realizado com a colaboração de emissores de stablecoins como Tether e Circle e de equipes de investigação on-chain. O USDT teve o maior volume congelado e foi o principal ativo usado para interceptar os fundos. Os tokens congelados ficam bloqueados em endereços de lista negra, sem possibilidade de transferência, conversão ou movimentação entre blockchains, interrompendo temporariamente os canais de liquidação dos hackers. Os fundos ainda não recuperados estão dispersos por várias blockchains públicas e diversos endereços intermediários. Os hackers continuam recorrendo a transferências fracionadas, movimentações entre blockchains e serviços de mistura para ocultar o rastro dos fundos e dificultar seu rastreamento.
Incidente de segurança afeta cerca de US$ 6,3 bilhões; aproximadamente US$ 3 bilhões já foram congelados
Uma empresa de investigação on-chain atualizou os dados estatísticos sobre o incidente de segurança da Binance. O valor total dos ativos envolvidos no roubo é de aproximadamente US$ 6,3 bilhões. Até o momento, as partes envolvidas, atuando em conjunto, interceptaram e congelaram US$ 3 bilhões em fundos relacionados ao caso — quase metade do total. Os cerca de US$ 3,3 bilhões restantes ainda estão sob o controle dos hackers, e o trabalho de rastreamento continua.
O congelamento de ativos desta vez foi realizado com a colaboração de emissores de stablecoins como Tether e Circle e de equipes de investigação on-chain. O USDT teve o maior volume congelado e foi o principal ativo usado para interceptar os fundos. Os tokens congelados ficam bloqueados em endereços de lista negra, sem possibilidade de transferência, conversão ou movimentação entre blockchains, interrompendo temporariamente os canais de liquidação dos hackers. Os fundos ainda não recuperados estão dispersos por várias blockchains públicas e diversos endereços intermediários. Os hackers continuam recorrendo a transferências fracionadas, movimentações entre blockchains e serviços de mistura para ocultar o rastro dos fundos e dificultar seu rastreamento.
1
30
·
--
Artigo
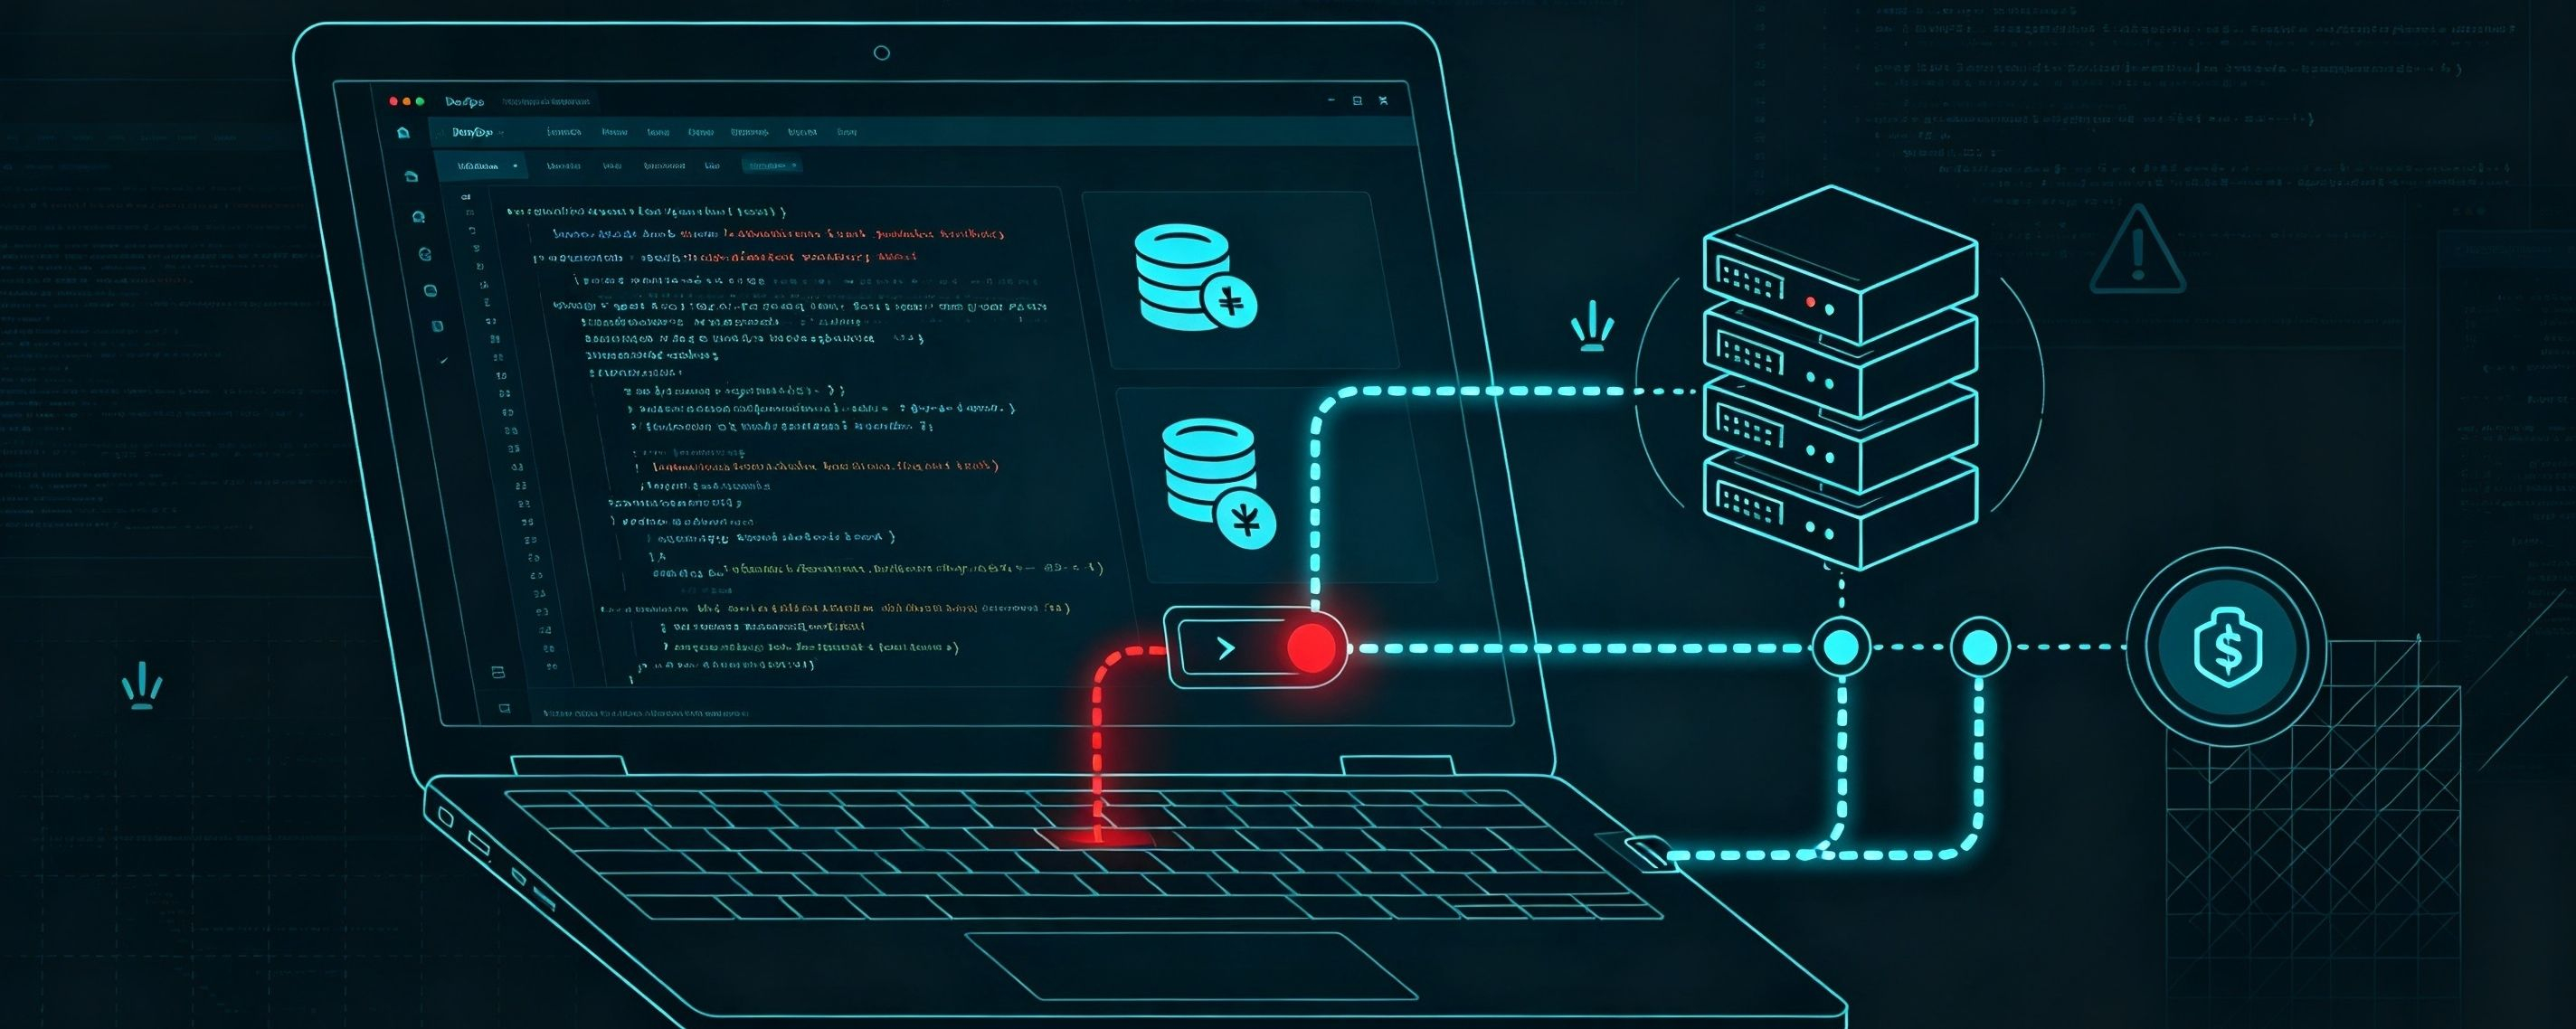
Este incidente de segurança pode envolver a invasão do notebook de um engenheiro de DevOps
As investigações on-chain e as informações obtidas de várias fontes indicam que a origem mais provável do ataque que levou ao roubo de uma grande quantia de fundos da Binance foi o comprometimento do notebook de um engenheiro de DevOps. Por meio desse dispositivo, os hackers obtiveram privilégios de operações e manutenção e, em seguida, iniciaram saques — sem invadir diretamente as chaves privadas na base da carteira.
Com base nas pistas disponíveis até o momento, o notebook de trabalho do engenheiro foi infectado por um programa malicioso. Com isso, os hackers obtiveram acesso aos sistemas internos de operações e manutenção e ao cluster de contêineres, podendo acionar as interfaces de saque relacionadas à carteira quente e iniciar transferências anormais em massa. Isso também explica por que os invasores conseguiram transferir grandes quantidades de ativos de diferentes tipos em várias blockchains públicas em pouco tempo. Ao contrário do vazamento tradicional de chaves privadas, esse tipo de invasão de permissões decorre de vulnerabilidades na cadeia de suprimentos e na segurança das operações e da manutenção da rede interna. É mais difícil de detectar e, antes que grandes quantias sejam transferidas, dificilmente é identificado a tempo.
As investigações on-chain e as informações obtidas de várias fontes indicam que a origem mais provável do ataque que levou ao roubo de uma grande quantia de fundos da Binance foi o comprometimento do notebook de um engenheiro de DevOps. Por meio desse dispositivo, os hackers obtiveram privilégios de operações e manutenção e, em seguida, iniciaram saques — sem invadir diretamente as chaves privadas na base da carteira.
Com base nas pistas disponíveis até o momento, o notebook de trabalho do engenheiro foi infectado por um programa malicioso. Com isso, os hackers obtiveram acesso aos sistemas internos de operações e manutenção e ao cluster de contêineres, podendo acionar as interfaces de saque relacionadas à carteira quente e iniciar transferências anormais em massa. Isso também explica por que os invasores conseguiram transferir grandes quantidades de ativos de diferentes tipos em várias blockchains públicas em pouco tempo. Ao contrário do vazamento tradicional de chaves privadas, esse tipo de invasão de permissões decorre de vulnerabilidades na cadeia de suprimentos e na segurança das operações e da manutenção da rede interna. É mais difícil de detectar e, antes que grandes quantias sejam transferidas, dificilmente é identificado a tempo.
Este incidente de segurança pode envolver a invasão do notebook de um engenheiro de DevOps
As investigações on-chain e as informações obtidas de várias fontes indicam que a origem mais provável do ataque que levou ao roubo de uma grande quantia de fundos da Binance foi o comprometimento do notebook de um engenheiro de DevOps. Por meio desse dispositivo, os hackers obtiveram privilégios de operações e manutenção e, em seguida, iniciaram saques — sem invadir diretamente as chaves privadas na base da carteira.
Com base nas pistas disponíveis até o momento, o notebook de trabalho do engenheiro foi infectado por um programa malicioso. Com isso, os hackers obtiveram acesso aos sistemas internos de operações e manutenção e ao cluster de contêineres, podendo acionar as interfaces de saque relacionadas à carteira quente e iniciar transferências anormais em massa. Isso também explica por que os invasores conseguiram transferir grandes quantidades de ativos de diferentes tipos em várias blockchains públicas em pouco tempo. Ao contrário do vazamento tradicional de chaves privadas, esse tipo de invasão de permissões decorre de vulnerabilidades na cadeia de suprimentos e na segurança das operações e da manutenção da rede interna. É mais difícil de detectar e, antes que grandes quantias sejam transferidas, dificilmente é identificado a tempo.
1
34
·
--
Artigo
Um mistério chocante de US$ 6 bilhões! Carteiras quentes da Binance são comprometidas durante a noite
O setor cripto enfrenta um dos maiores cisnes negros de segurança de sua história: várias carteiras quentes da Binance registraram grandes transferências anormais de fundos durante a noite. Diversas empresas de investigação on-chain estimam que os ativos envolvidos chegam a quase US$ 6 bilhões. Se o valor for confirmado, este será um dos maiores roubos da história das criptomoedas.
O incidente começou com movimentações on-chain anormais durante a madrugada. O invasor transferiu ativos por várias blockchains, incluindo Ethereum, Bitcoin e TRON. As moedas envolvidas abrangiam criptomoedas populares, stablecoins e tokens alternativos. Em seguida, os fundos foram divididos e transferidos entre diferentes blockchains, com o uso de serviços de mistura e rotas privadas para ocultar os rastros. As pistas preliminares da investigação apontam para o comprometimento de equipamentos internos de operações. O invasor teria usado contêineres em dispositivos DevOps comprometidos para realizar saques não autorizados. A empresa ainda não confirmou o vazamento das chaves privadas subjacentes às carteiras.
O setor cripto enfrenta um dos maiores cisnes negros de segurança de sua história: várias carteiras quentes da Binance registraram grandes transferências anormais de fundos durante a noite. Diversas empresas de investigação on-chain estimam que os ativos envolvidos chegam a quase US$ 6 bilhões. Se o valor for confirmado, este será um dos maiores roubos da história das criptomoedas.
O incidente começou com movimentações on-chain anormais durante a madrugada. O invasor transferiu ativos por várias blockchains, incluindo Ethereum, Bitcoin e TRON. As moedas envolvidas abrangiam criptomoedas populares, stablecoins e tokens alternativos. Em seguida, os fundos foram divididos e transferidos entre diferentes blockchains, com o uso de serviços de mistura e rotas privadas para ocultar os rastros. As pistas preliminares da investigação apontam para o comprometimento de equipamentos internos de operações. O invasor teria usado contêineres em dispositivos DevOps comprometidos para realizar saques não autorizados. A empresa ainda não confirmou o vazamento das chaves privadas subjacentes às carteiras.
Um mistério chocante de US$ 6 bilhões! Carteiras quentes da Binance são comprometidas durante a noite
O setor cripto enfrenta um dos maiores cisnes negros de segurança de sua história: várias carteiras quentes da Binance registraram grandes transferências anormais de fundos durante a noite. Diversas empresas de investigação on-chain estimam que os ativos envolvidos chegam a quase US$ 6 bilhões. Se o valor for confirmado, este será um dos maiores roubos da história das criptomoedas.
O incidente começou com movimentações on-chain anormais durante a madrugada. O invasor transferiu ativos por várias blockchains, incluindo Ethereum, Bitcoin e TRON. As moedas envolvidas abrangiam criptomoedas populares, stablecoins e tokens alternativos. Em seguida, os fundos foram divididos e transferidos entre diferentes blockchains, com o uso de serviços de mistura e rotas privadas para ocultar os rastros. As pistas preliminares da investigação apontam para o comprometimento de equipamentos internos de operações. O invasor teria usado contêineres em dispositivos DevOps comprometidos para realizar saques não autorizados. A empresa ainda não confirmou o vazamento das chaves privadas subjacentes às carteiras.
1
396
·
--
Artigo
Negociações na Polymarket são totalmente restabelecidas; traders afetados serão integralmente compensados
A Polymarket, plataforma de mercados de previsão, anunciou oficialmente que as negociações foram totalmente restabelecidas. A plataforma também reiterou que compensará integralmente todos os traders afetados pela invasão à cadeia de suprimentos do front-end.
A causa do incidente de segurança foi uma invasão ao fornecedor terceirizado de serviços de monitoramento DebugBear. Um script malicioso foi injetado nas páginas para roubar as credenciais de sessão dos usuários, levando à venda não autorizada das posições de quase mil contas e ao roubo de ativos. Após o incidente, a plataforma suspendeu imediatamente as negociações e investigou a vulnerabilidade. Também encaminhou os materiais do caso às autoridades policiais e colaborou com uma equipe de investigação on-chain para rastrear os fundos em POL e stablecoins transferidos pelos hackers.
A Polymarket, plataforma de mercados de previsão, anunciou oficialmente que as negociações foram totalmente restabelecidas. A plataforma também reiterou que compensará integralmente todos os traders afetados pela invasão à cadeia de suprimentos do front-end.
A causa do incidente de segurança foi uma invasão ao fornecedor terceirizado de serviços de monitoramento DebugBear. Um script malicioso foi injetado nas páginas para roubar as credenciais de sessão dos usuários, levando à venda não autorizada das posições de quase mil contas e ao roubo de ativos. Após o incidente, a plataforma suspendeu imediatamente as negociações e investigou a vulnerabilidade. Também encaminhou os materiais do caso às autoridades policiais e colaborou com uma equipe de investigação on-chain para rastrear os fundos em POL e stablecoins transferidos pelos hackers.
Negociações na Polymarket são totalmente restabelecidas; traders afetados serão integralmente compensados
A Polymarket, plataforma de mercados de previsão, anunciou oficialmente que as negociações foram totalmente restabelecidas. A plataforma também reiterou que compensará integralmente todos os traders afetados pela invasão à cadeia de suprimentos do front-end.
A causa do incidente de segurança foi uma invasão ao fornecedor terceirizado de serviços de monitoramento DebugBear. Um script malicioso foi injetado nas páginas para roubar as credenciais de sessão dos usuários, levando à venda não autorizada das posições de quase mil contas e ao roubo de ativos. Após o incidente, a plataforma suspendeu imediatamente as negociações e investigou a vulnerabilidade. Também encaminhou os materiais do caso às autoridades policiais e colaborou com uma equipe de investigação on-chain para rastrear os fundos em POL e stablecoins transferidos pelos hackers.
1
117
·
--
Artigo
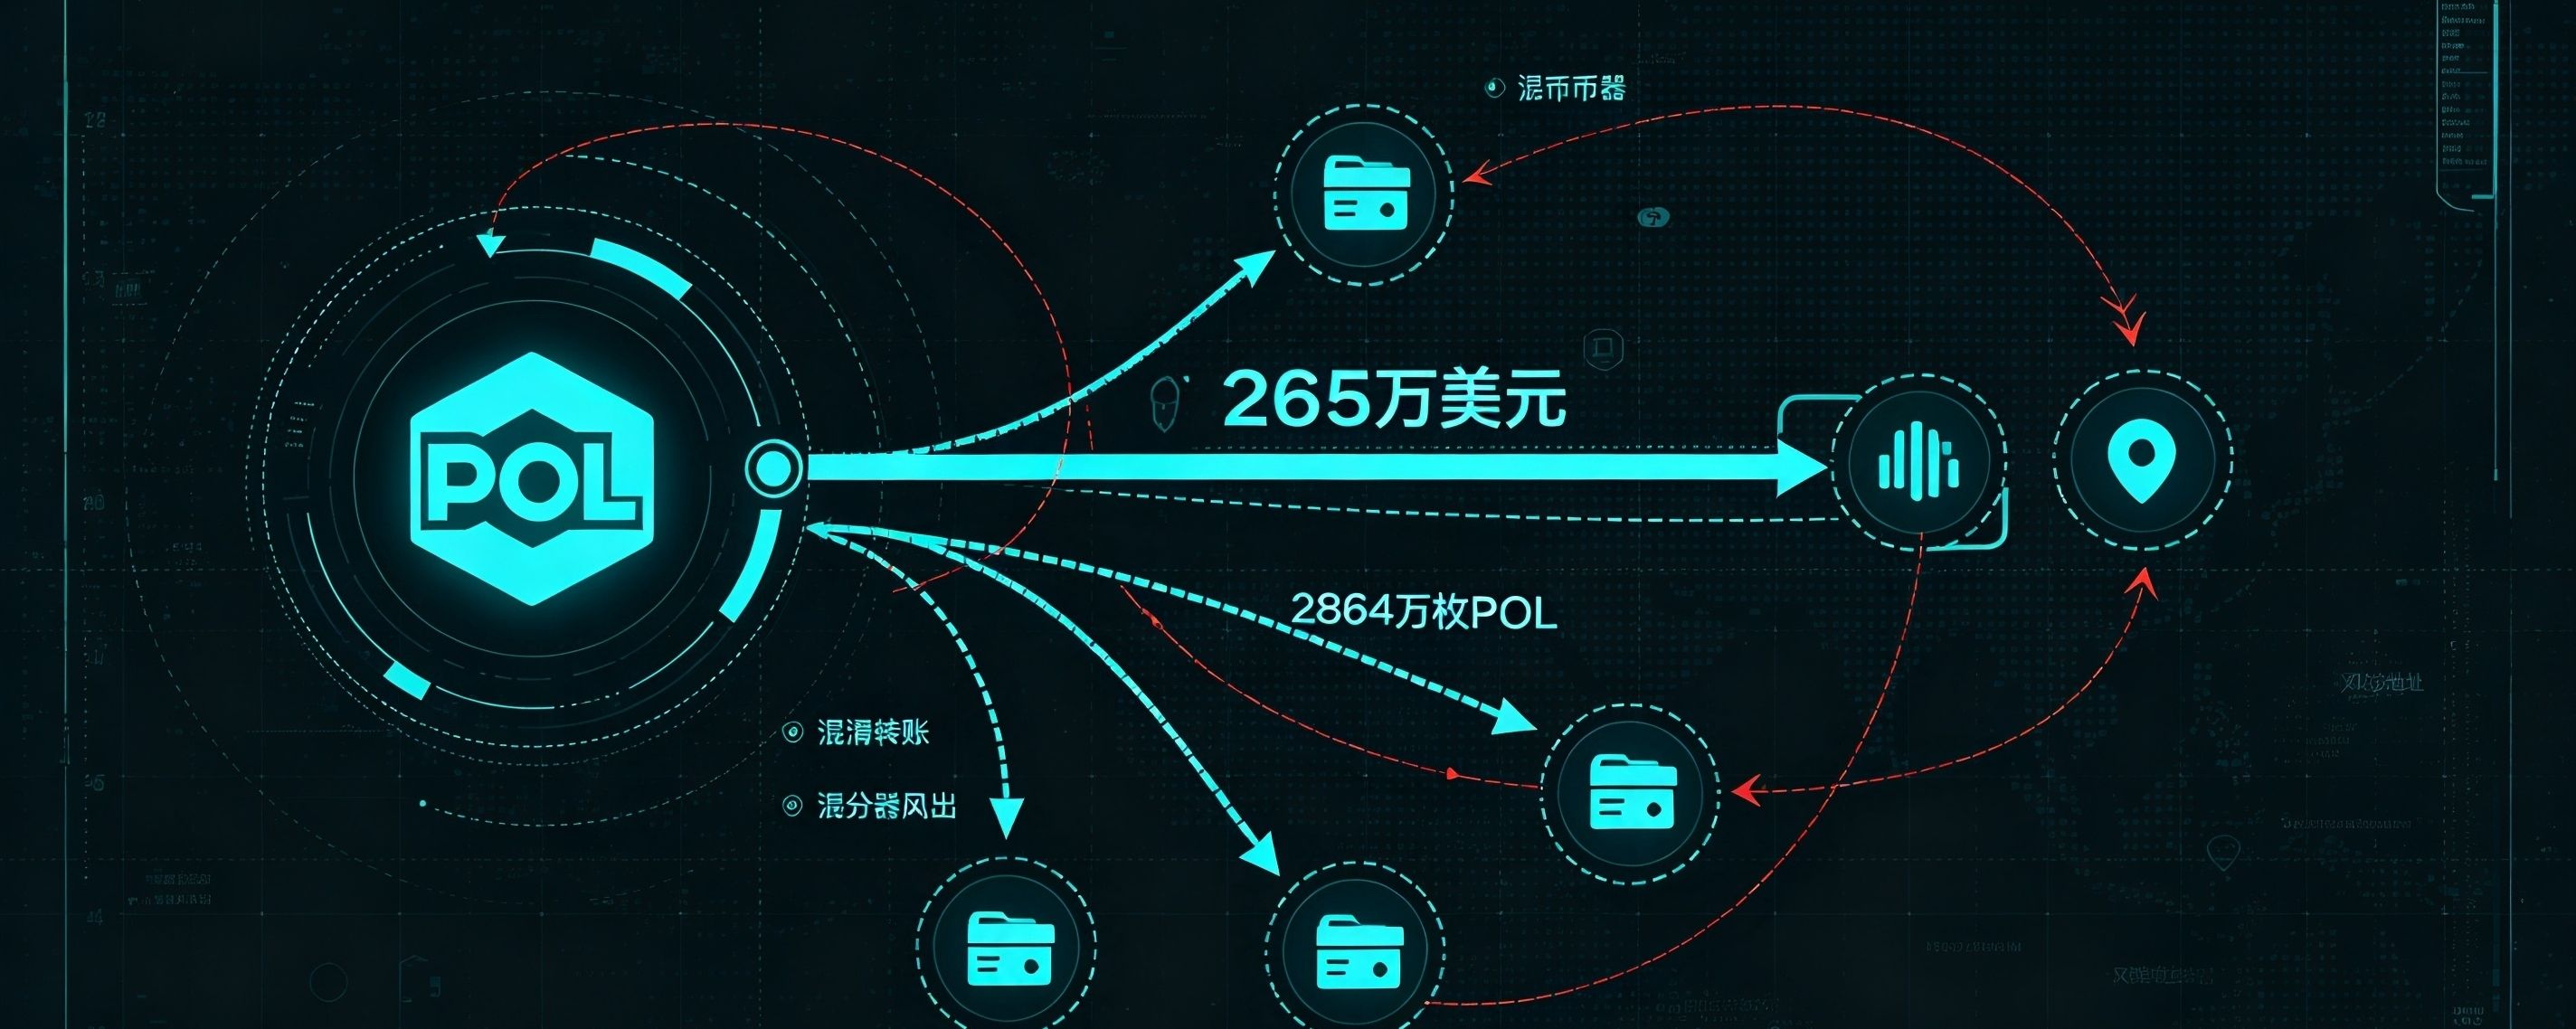
Suspeito de atacar a Polymarket converte cerca de US$ 2,65 milhões em POL e transfere 28,64 milhões de tokensDados de investigações on-chain indicam que um endereço suspeito de pertencer ao invasor da Polymarket converteu os fundos roubados em tokens POL no valor de aproximadamente US$ 2,65 milhões e, em seguida, transferiu 28,64 milhões de POL em várias transações. As operações para ocultar o rastro dos fundos continuam, dificultando consideravelmente o rastreamento on-chain.
Este ataque envolveu a invasão da cadeia de suprimentos de terceiros. Os hackers usaram um script de monitoramento DebugBear adulterado para injetar código malicioso que, quando os usuários acessavam a página, roubava credenciais de sessão e chaves de API, vendia automaticamente as posições dos usuários no mercado de previsões e transferia os ativos. O incidente afetou quase mil contas de usuários. A Polymarket confirmou oficialmente a origem da vulnerabilidade, desativou o serviço de risco e prometeu indenizar integralmente os usuários afetados. O caso também foi encaminhado às autoridades policiais.
Suspeito de atacar a Polymarket converte cerca de US$ 2,65 milhões em POL e transfere 28,64 milhões de tokens
Dados de investigações on-chain indicam que um endereço suspeito de pertencer ao invasor da Polymarket converteu os fundos roubados em tokens POL no valor de aproximadamente US$ 2,65 milhões e, em seguida, transferiu 28,64 milhões de POL em várias transações. As operações para ocultar o rastro dos fundos continuam, dificultando consideravelmente o rastreamento on-chain.
Este ataque envolveu a invasão da cadeia de suprimentos de terceiros. Os hackers usaram um script de monitoramento DebugBear adulterado para injetar código malicioso que, quando os usuários acessavam a página, roubava credenciais de sessão e chaves de API, vendia automaticamente as posições dos usuários no mercado de previsões e transferia os ativos. O incidente afetou quase mil contas de usuários. A Polymarket confirmou oficialmente a origem da vulnerabilidade, desativou o serviço de risco e prometeu indenizar integralmente os usuários afetados. O caso também foi encaminhado às autoridades policiais.
Este ataque envolveu a invasão da cadeia de suprimentos de terceiros. Os hackers usaram um script de monitoramento DebugBear adulterado para injetar código malicioso que, quando os usuários acessavam a página, roubava credenciais de sessão e chaves de API, vendia automaticamente as posições dos usuários no mercado de previsões e transferia os ativos. O incidente afetou quase mil contas de usuários. A Polymarket confirmou oficialmente a origem da vulnerabilidade, desativou o serviço de risco e prometeu indenizar integralmente os usuários afetados. O caso também foi encaminhado às autoridades policiais.
1
447
·
--
Artigo
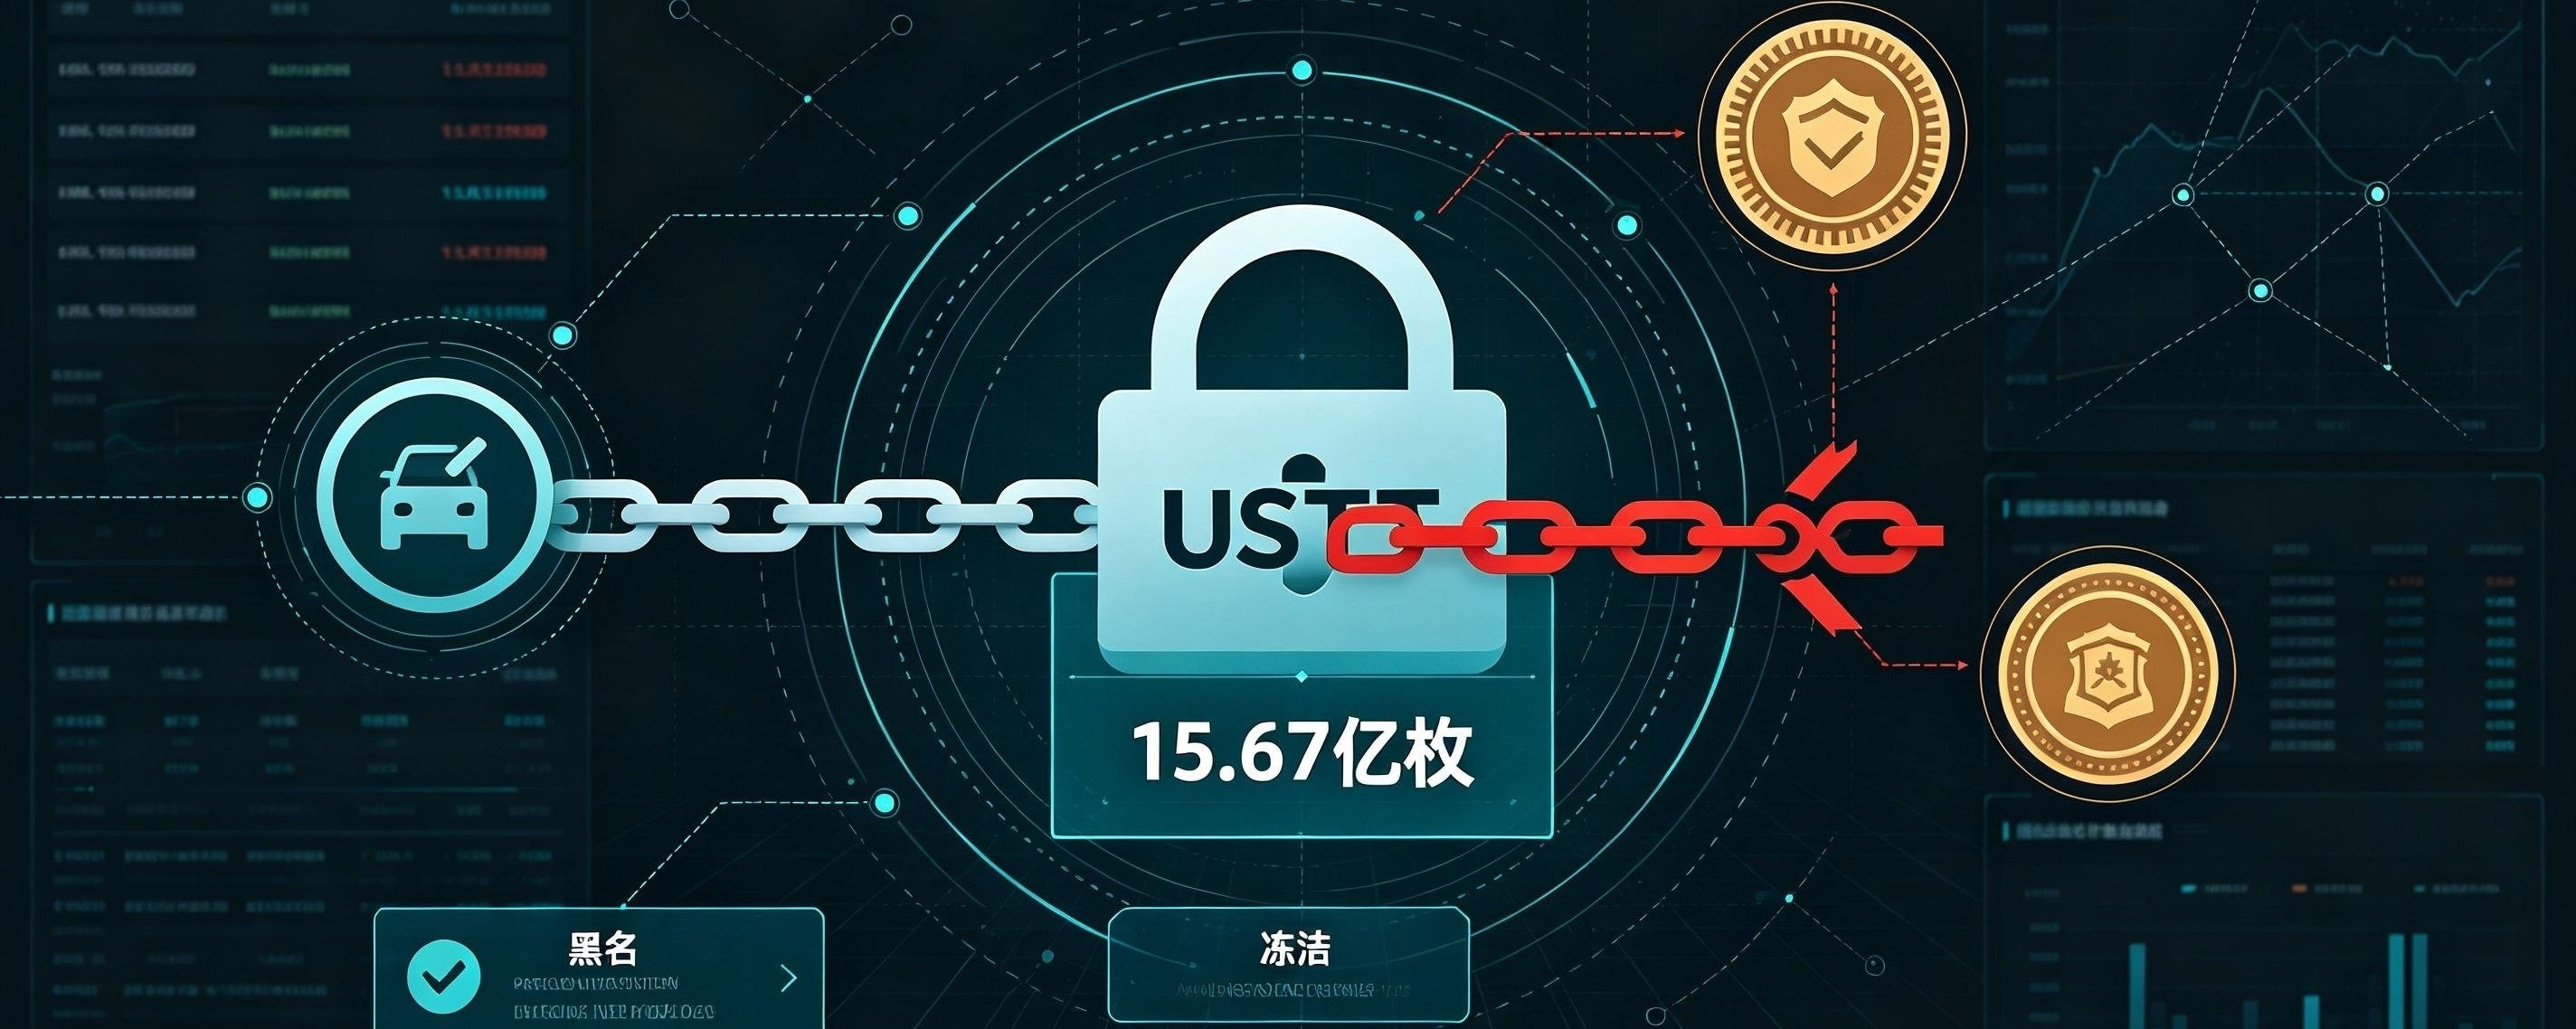
Tether já congelou mais de 1,567 bilhão de USDT
O CEO da Tether, Paolo Ardoino, revelou nas redes sociais que, em relação aos fundos roubados ligados ao incidente de segurança da Binance, a Tether já congelou mais de 1,567 bilhão de USDT, impedindo os hackers de transferir ou converter os fundos ilícitos. Esta também é a maior operação de congelamento de stablecoins realizada nesta série de incidentes.
A resposta à operação de congelamento desta vez foi bastante rápida. Após a detecção de uma grande transferência anômala da carteira quente da Binance, a Tether, em conjunto com organizações de investigação on-chain e autoridades policiais, identificou o endereço que recebeu os fundos dos hackers e bloqueou os USDT no endereço envolvido por meio da função de lista negra do contrato. Os tokens congelados continuam na carteira original, mas não podem mais ser transferidos, trocados ou movimentados entre blockchains, interrompendo diretamente o fluxo dos fundos. Os dados mostram que o volume congelado, inicialmente de 971 milhões de tokens, continuou aumentando. Com o avanço das investigações, novos endereços foram continuamente acrescentados à lista negra.
O CEO da Tether, Paolo Ardoino, revelou nas redes sociais que, em relação aos fundos roubados ligados ao incidente de segurança da Binance, a Tether já congelou mais de 1,567 bilhão de USDT, impedindo os hackers de transferir ou converter os fundos ilícitos. Esta também é a maior operação de congelamento de stablecoins realizada nesta série de incidentes.
A resposta à operação de congelamento desta vez foi bastante rápida. Após a detecção de uma grande transferência anômala da carteira quente da Binance, a Tether, em conjunto com organizações de investigação on-chain e autoridades policiais, identificou o endereço que recebeu os fundos dos hackers e bloqueou os USDT no endereço envolvido por meio da função de lista negra do contrato. Os tokens congelados continuam na carteira original, mas não podem mais ser transferidos, trocados ou movimentados entre blockchains, interrompendo diretamente o fluxo dos fundos. Os dados mostram que o volume congelado, inicialmente de 971 milhões de tokens, continuou aumentando. Com o avanço das investigações, novos endereços foram continuamente acrescentados à lista negra.
Tether já congelou mais de 1,567 bilhão de USDT
O CEO da Tether, Paolo Ardoino, revelou nas redes sociais que, em relação aos fundos roubados ligados ao incidente de segurança da Binance, a Tether já congelou mais de 1,567 bilhão de USDT, impedindo os hackers de transferir ou converter os fundos ilícitos. Esta também é a maior operação de congelamento de stablecoins realizada nesta série de incidentes.
A resposta à operação de congelamento desta vez foi bastante rápida. Após a detecção de uma grande transferência anômala da carteira quente da Binance, a Tether, em conjunto com organizações de investigação on-chain e autoridades policiais, identificou o endereço que recebeu os fundos dos hackers e bloqueou os USDT no endereço envolvido por meio da função de lista negra do contrato. Os tokens congelados continuam na carteira original, mas não podem mais ser transferidos, trocados ou movimentados entre blockchains, interrompendo diretamente o fluxo dos fundos. Os dados mostram que o volume congelado, inicialmente de 971 milhões de tokens, continuou aumentando. Com o avanço das investigações, novos endereços foram continuamente acrescentados à lista negra.
1
65
·
--
Artigo
Binance suspende todos os depósitos e saques e se compromete a arcar com as perdas relacionadas ao incidenteA Binance anunciou que, para realizar uma análise de segurança abrangente e rastrear os fundos envolvidos, suspendeu temporariamente todos os depósitos e saques. A empresa também declarou que arcará com as perdas relacionadas ao incidente de segurança, sem impacto na segurança dos fundos dos usuários.
A movimentação atípica teve origem em uma grande transferência anormal de fundos da hot wallet da plataforma, inicialmente atribuída pelo mercado a um ataque hacker. Após o incidente, a equipe de segurança da Binance entrou imediatamente em contato com emissores de stablecoins, como Tether e Circle, empresas de investigação on-chain e autoridades policiais para bloquear e congelar os ativos envolvidos, reduzindo a saída de fundos. Parte dos fundos já foi congelada, e o rastreamento continua. O montante congelado ainda poderá mudar.
Binance suspende todos os depósitos e saques e se compromete a arcar com as perdas relacionadas ao incidente
A Binance anunciou que, para realizar uma análise de segurança abrangente e rastrear os fundos envolvidos, suspendeu temporariamente todos os depósitos e saques. A empresa também declarou que arcará com as perdas relacionadas ao incidente de segurança, sem impacto na segurança dos fundos dos usuários.
A movimentação atípica teve origem em uma grande transferência anormal de fundos da hot wallet da plataforma, inicialmente atribuída pelo mercado a um ataque hacker. Após o incidente, a equipe de segurança da Binance entrou imediatamente em contato com emissores de stablecoins, como Tether e Circle, empresas de investigação on-chain e autoridades policiais para bloquear e congelar os ativos envolvidos, reduzindo a saída de fundos. Parte dos fundos já foi congelada, e o rastreamento continua. O montante congelado ainda poderá mudar.
A movimentação atípica teve origem em uma grande transferência anormal de fundos da hot wallet da plataforma, inicialmente atribuída pelo mercado a um ataque hacker. Após o incidente, a equipe de segurança da Binance entrou imediatamente em contato com emissores de stablecoins, como Tether e Circle, empresas de investigação on-chain e autoridades policiais para bloquear e congelar os ativos envolvidos, reduzindo a saída de fundos. Parte dos fundos já foi congelada, e o rastreamento continua. O montante congelado ainda poderá mudar.
2
749
·
--
Verificado
Artigo
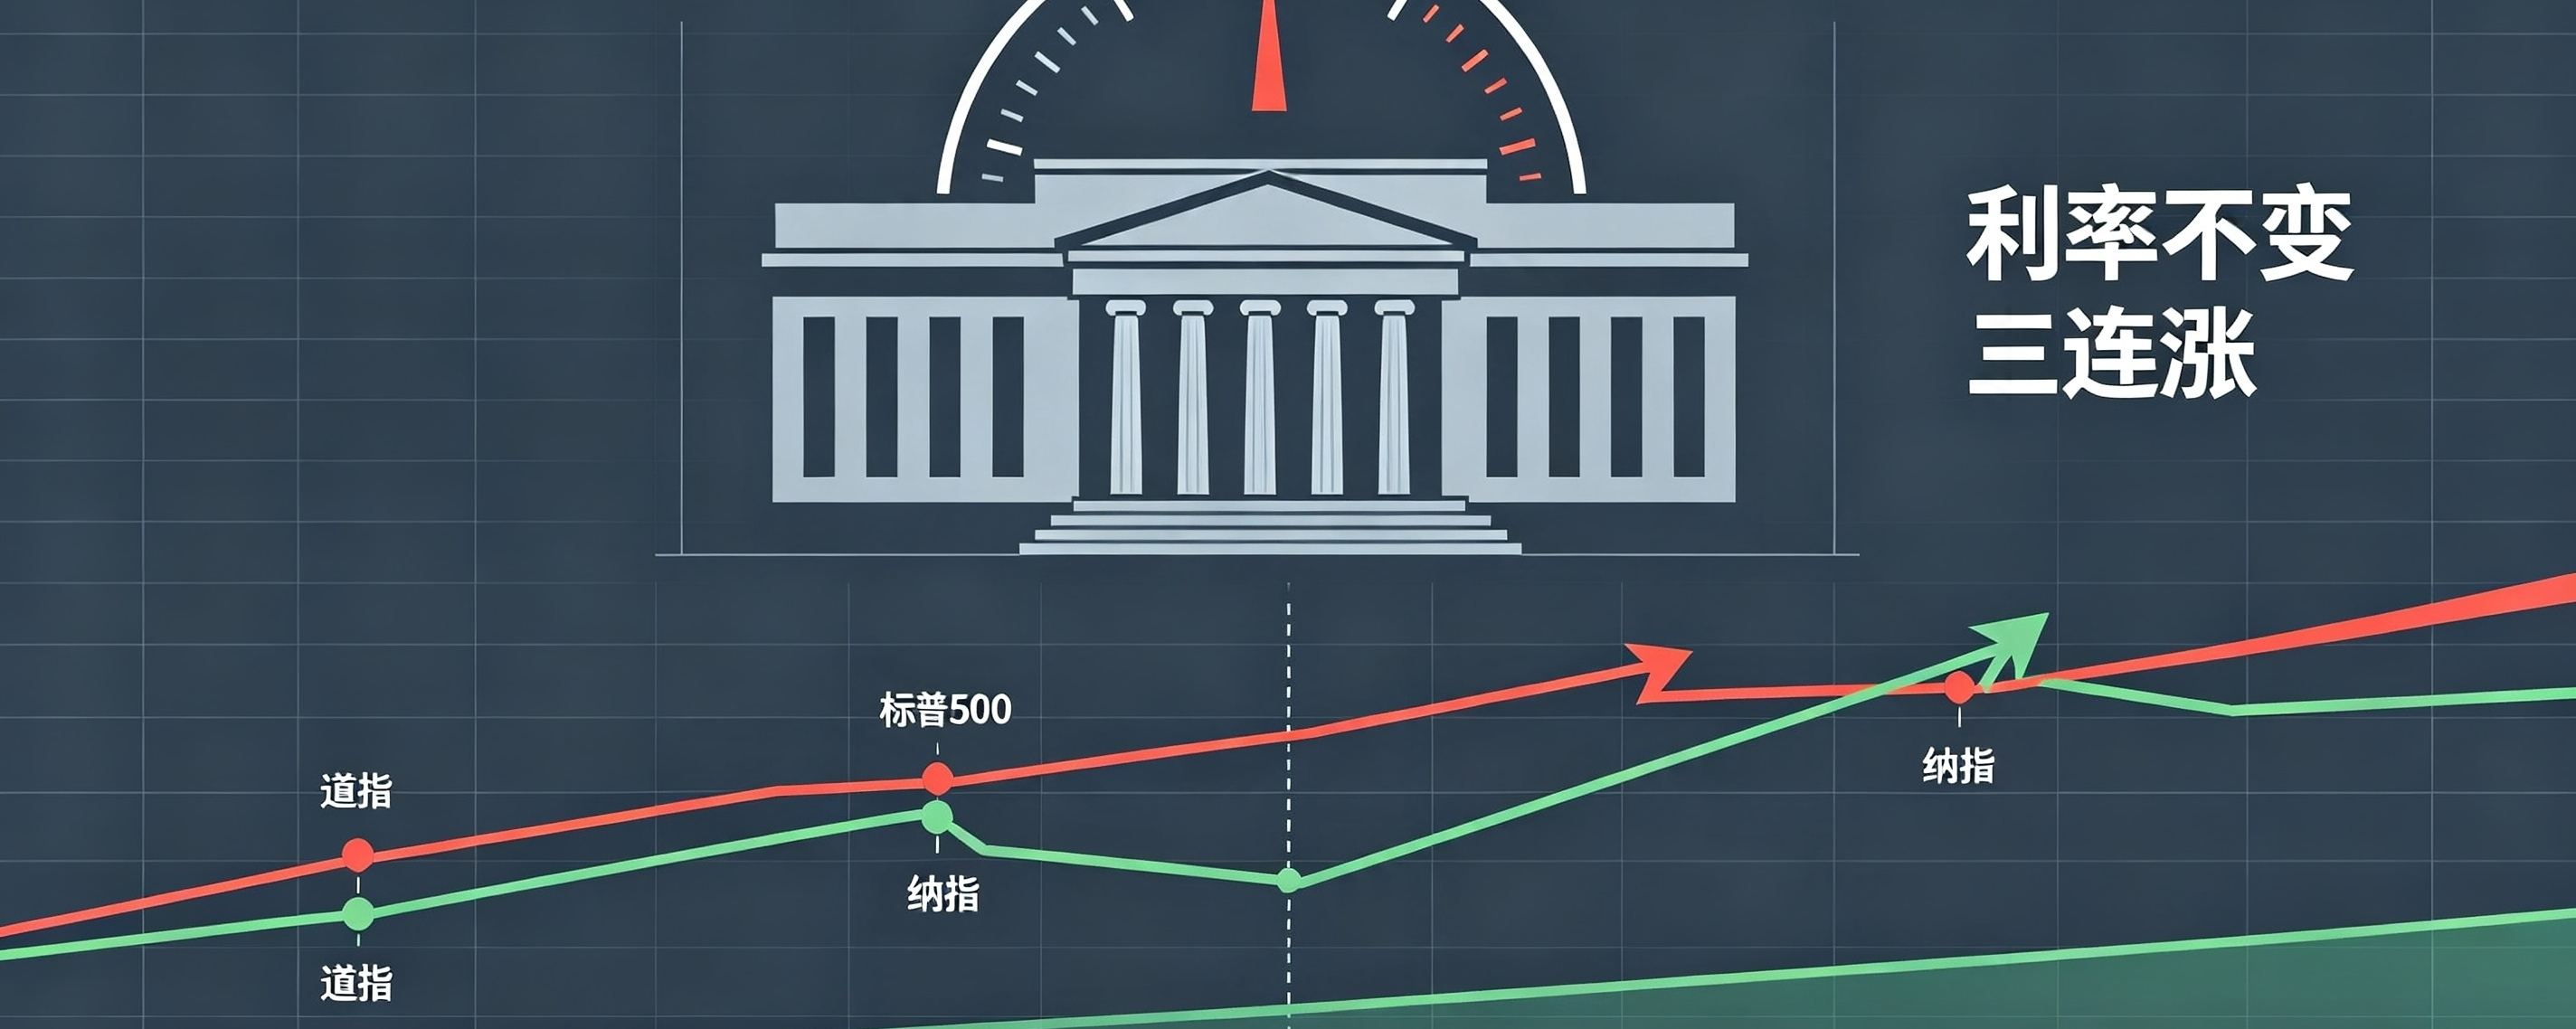
Três principais índices de ações sobem pelo terceiro pregão consecutivo; Fed mantém juros inalteradosEm 28 de outubro, horário local, o Federal Reserve encerrou a reunião de política monetária do FOMC, que durou dois dias, e anunciou que manteria inalterada a faixa-alvo da taxa dos fundos federais, entre 3,75% e 4%. O resultado correspondeu às principais expectativas do mercado, e os três principais índices de ações dos Estados Unidos prolongaram a tendência de alta, registrando ganhos pelo terceiro pregão consecutivo.
O resultado da votação desta decisão sobre juros foi de 10 a 2. A governadora do Federal Reserve Lisa Cook e a presidente do Federal Reserve de Cleveland, Beth Hammack, votaram contra, defendendo uma nova alta de 25 pontos-base. Em comunicado após a reunião, o Fed afirmou que os gastos de consumo internos nos Estados Unidos continuam resilientes, mas que a inflação permanece acima da meta de 2%. O comitê continuará reunindo mais dados econômicos antes de avaliar a posição adequada para a política monetária no futuro e não descartou completamente a possibilidade de novas altas de juros. Em entrevista coletiva, o presidente do Fed, Warsh, mencionou que as condições de crédito para empresas e famílias se tornaram mais restritivas após a alta de juros de setembro, mas que o ambiente financeiro geral ainda não chegou a um nível de extrema restrição. Os riscos inflacionários continuam exigindo atenção constante.
Três principais índices de ações sobem pelo terceiro pregão consecutivo; Fed mantém juros inalterados
Em 28 de outubro, horário local, o Federal Reserve encerrou a reunião de política monetária do FOMC, que durou dois dias, e anunciou que manteria inalterada a faixa-alvo da taxa dos fundos federais, entre 3,75% e 4%. O resultado correspondeu às principais expectativas do mercado, e os três principais índices de ações dos Estados Unidos prolongaram a tendência de alta, registrando ganhos pelo terceiro pregão consecutivo.
O resultado da votação desta decisão sobre juros foi de 10 a 2. A governadora do Federal Reserve Lisa Cook e a presidente do Federal Reserve de Cleveland, Beth Hammack, votaram contra, defendendo uma nova alta de 25 pontos-base. Em comunicado após a reunião, o Fed afirmou que os gastos de consumo internos nos Estados Unidos continuam resilientes, mas que a inflação permanece acima da meta de 2%. O comitê continuará reunindo mais dados econômicos antes de avaliar a posição adequada para a política monetária no futuro e não descartou completamente a possibilidade de novas altas de juros. Em entrevista coletiva, o presidente do Fed, Warsh, mencionou que as condições de crédito para empresas e famílias se tornaram mais restritivas após a alta de juros de setembro, mas que o ambiente financeiro geral ainda não chegou a um nível de extrema restrição. Os riscos inflacionários continuam exigindo atenção constante.
O resultado da votação desta decisão sobre juros foi de 10 a 2. A governadora do Federal Reserve Lisa Cook e a presidente do Federal Reserve de Cleveland, Beth Hammack, votaram contra, defendendo uma nova alta de 25 pontos-base. Em comunicado após a reunião, o Fed afirmou que os gastos de consumo internos nos Estados Unidos continuam resilientes, mas que a inflação permanece acima da meta de 2%. O comitê continuará reunindo mais dados econômicos antes de avaliar a posição adequada para a política monetária no futuro e não descartou completamente a possibilidade de novas altas de juros. Em entrevista coletiva, o presidente do Fed, Warsh, mencionou que as condições de crédito para empresas e famílias se tornaram mais restritivas após a alta de juros de setembro, mas que o ambiente financeiro geral ainda não chegou a um nível de extrema restrição. Os riscos inflacionários continuam exigindo atenção constante.
1
576
·
--
Artigo
Quase US$ 1 milhão roubado: Bloom drainer usa 2.152 endereços para transferir fundosA entidade de investigação on-chain Specter revelou que o valor dos ativos roubados no ataque do Bloom drainer se aproxima de US$ 1 milhão. O atacante usou scripts automatizados para dividir e transferir os fundos roubados por meio de até 2.152 rotas e endereços distintos, na tentativa de ocultar o fluxo do dinheiro e dificultar significativamente o rastreamento on-chain.
A distribuição dos endereços mostra que as rotas de lavagem de dinheiro desta operação passaram por várias blockchains, incluindo 1.326 endereços Solana, 822 endereços de redes EVM e 5 endereços Zcash. O atacante também transferiu parte dos ativos para a Zcash por meio de uma ponte entre blockchains: 26,099 ZEC foram enviados para o pool protegido Sapling da Zcash. Com isso, usou os recursos de transações privadas da Zcash para ocultar o rastro dos fundos — uma tática de ofuscação frequentemente usada por grupos de hackers.
Quase US$ 1 milhão roubado: Bloom drainer usa 2.152 endereços para transferir fundos
A entidade de investigação on-chain Specter revelou que o valor dos ativos roubados no ataque do Bloom drainer se aproxima de US$ 1 milhão. O atacante usou scripts automatizados para dividir e transferir os fundos roubados por meio de até 2.152 rotas e endereços distintos, na tentativa de ocultar o fluxo do dinheiro e dificultar significativamente o rastreamento on-chain.
A distribuição dos endereços mostra que as rotas de lavagem de dinheiro desta operação passaram por várias blockchains, incluindo 1.326 endereços Solana, 822 endereços de redes EVM e 5 endereços Zcash. O atacante também transferiu parte dos ativos para a Zcash por meio de uma ponte entre blockchains: 26,099 ZEC foram enviados para o pool protegido Sapling da Zcash. Com isso, usou os recursos de transações privadas da Zcash para ocultar o rastro dos fundos — uma tática de ofuscação frequentemente usada por grupos de hackers.
A distribuição dos endereços mostra que as rotas de lavagem de dinheiro desta operação passaram por várias blockchains, incluindo 1.326 endereços Solana, 822 endereços de redes EVM e 5 endereços Zcash. O atacante também transferiu parte dos ativos para a Zcash por meio de uma ponte entre blockchains: 26,099 ZEC foram enviados para o pool protegido Sapling da Zcash. Com isso, usou os recursos de transações privadas da Zcash para ocultar o rastro dos fundos — uma tática de ofuscação frequentemente usada por grupos de hackers.
1
63
·
--
Artigo
Bitcoin pode retomar a alta após diminuírem as incertezas sobre as eleições de meio de mandato dos EUAKi Young Ju, fundador da CryptoQuant, afirmou que, à medida que as eleições de meio de mandato dos EUA se aproximam, o mercado continua a precificar as incertezas regulatórias e fiscais decorrentes do pleito. Quando as eleições terminarem e as incertezas diminuírem, o Bitcoin poderá iniciar uma nova onda de alta.
Ao analisar o estado atual do mercado, ele observou que, embora as entradas de recursos em ETFs de Bitcoin tenham praticamente estagnado este ano, o preço do Bitcoin recuou apenas 7%, demonstrando uma resiliência acima das expectativas. Isso indica que as vendas em larga escala por grandes investidores e mineradores praticamente chegaram ao fim e que a pressão vendedora foi absorvida, criando condições para os próximos movimentos do mercado.
Bitcoin pode retomar a alta após diminuírem as incertezas sobre as eleições de meio de mandato dos EUA
Ki Young Ju, fundador da CryptoQuant, afirmou que, à medida que as eleições de meio de mandato dos EUA se aproximam, o mercado continua a precificar as incertezas regulatórias e fiscais decorrentes do pleito. Quando as eleições terminarem e as incertezas diminuírem, o Bitcoin poderá iniciar uma nova onda de alta.
Ao analisar o estado atual do mercado, ele observou que, embora as entradas de recursos em ETFs de Bitcoin tenham praticamente estagnado este ano, o preço do Bitcoin recuou apenas 7%, demonstrando uma resiliência acima das expectativas. Isso indica que as vendas em larga escala por grandes investidores e mineradores praticamente chegaram ao fim e que a pressão vendedora foi absorvida, criando condições para os próximos movimentos do mercado.
Ao analisar o estado atual do mercado, ele observou que, embora as entradas de recursos em ETFs de Bitcoin tenham praticamente estagnado este ano, o preço do Bitcoin recuou apenas 7%, demonstrando uma resiliência acima das expectativas. Isso indica que as vendas em larga escala por grandes investidores e mineradores praticamente chegaram ao fim e que a pressão vendedora foi absorvida, criando condições para os próximos movimentos do mercado.
1
139
·
--
Artigo
Caso de fraude de Pleterski, o “rei das criptomoedas” do Canadá, será deliberado pelo júriO julgamento do caso de fraude com criptomoedas de Aiden Pleterski, conhecido no exterior como o “rei das criptomoedas” do Canadá, está chegando ao fim. Após a acusação e a defesa apresentarem suas alegações finais e o juiz instruir o júri, o caso foi formalmente entregue aos jurados, que deliberarão a portas fechadas enquanto se aguarda o veredicto final.
Pleterski, de 27 anos, declarou-se inocente das acusações de fraude de grande porte envolvendo mais de 5.000 dólares canadenses e de lavagem de dinheiro. Ele optou por se defender pessoalmente, sem contratar um advogado. Nas redes sociais, projetava a imagem de alguém que havia enriquecido com investimentos em criptomoedas e operações cambiais, prometendo altos retornos para atrair grandes quantidades de dinheiro de investidores. A acusação sustenta que Pleterski não realizou as operações de investimento prometidas, mas administrou um esquema Ponzi, usando o dinheiro de novos investidores para pagar os rendimentos dos antigos. Grande parte dos recursos foi desperdiçada em carros de luxo, jatos particulares e gastos extravagantes.
Caso de fraude de Pleterski, o “rei das criptomoedas” do Canadá, será deliberado pelo júri
O julgamento do caso de fraude com criptomoedas de Aiden Pleterski, conhecido no exterior como o “rei das criptomoedas” do Canadá, está chegando ao fim. Após a acusação e a defesa apresentarem suas alegações finais e o juiz instruir o júri, o caso foi formalmente entregue aos jurados, que deliberarão a portas fechadas enquanto se aguarda o veredicto final.
Pleterski, de 27 anos, declarou-se inocente das acusações de fraude de grande porte envolvendo mais de 5.000 dólares canadenses e de lavagem de dinheiro. Ele optou por se defender pessoalmente, sem contratar um advogado. Nas redes sociais, projetava a imagem de alguém que havia enriquecido com investimentos em criptomoedas e operações cambiais, prometendo altos retornos para atrair grandes quantidades de dinheiro de investidores. A acusação sustenta que Pleterski não realizou as operações de investimento prometidas, mas administrou um esquema Ponzi, usando o dinheiro de novos investidores para pagar os rendimentos dos antigos. Grande parte dos recursos foi desperdiçada em carros de luxo, jatos particulares e gastos extravagantes.
Pleterski, de 27 anos, declarou-se inocente das acusações de fraude de grande porte envolvendo mais de 5.000 dólares canadenses e de lavagem de dinheiro. Ele optou por se defender pessoalmente, sem contratar um advogado. Nas redes sociais, projetava a imagem de alguém que havia enriquecido com investimentos em criptomoedas e operações cambiais, prometendo altos retornos para atrair grandes quantidades de dinheiro de investidores. A acusação sustenta que Pleterski não realizou as operações de investimento prometidas, mas administrou um esquema Ponzi, usando o dinheiro de novos investidores para pagar os rendimentos dos antigos. Grande parte dos recursos foi desperdiçada em carros de luxo, jatos particulares e gastos extravagantes.
1
20
·
--
Artigo
O “Alipay” do submundo? Desvendando as plataformas de garantia do Sudeste Asiático
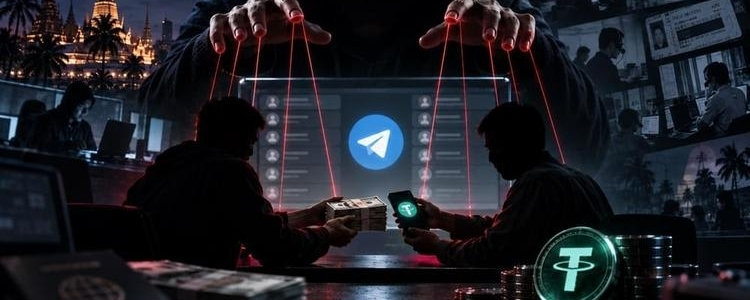
Por trás dos complexos de fraude do Sudeste Asiático, surgiu um sistema de garantia de terceiros voltado especificamente para transações ilegais, também conhecido no setor como o “Alipay” do submundo. Essas plataformas de garantia operam por meio de grupos no Telegram e oferecem custódia de transações, mecanismos de depósito caução e arbitragem de disputas para operações de fraude telefônica, lavagem de dinheiro e outras atividades ilícitas. Assim, resolvem o problema da falta de confiança entre as partes e permitem que transações de todos os tipos nos mercados clandestinos sejam concluídas com sucesso.
A Huione Guarantee foi uma das primeiras plataformas líderes desse setor. Aproveitando-se da rápida expansão dos complexos de fraude telefônica no Camboja, intermediou um enorme volume de transações financeiras ilegais. Após a imposição de sanções pela autoridade reguladora dos Estados Unidos à Huione, plataformas como Xinbi Guarantee, Jinbei e Dali preencheram rapidamente o vazio no mercado e continuaram atendendo à demanda por transações de setores ilícitos, formando um ecossistema financeiro clandestino em constante evolução.
Por trás dos complexos de fraude do Sudeste Asiático, surgiu um sistema de garantia de terceiros voltado especificamente para transações ilegais, também conhecido no setor como o “Alipay” do submundo. Essas plataformas de garantia operam por meio de grupos no Telegram e oferecem custódia de transações, mecanismos de depósito caução e arbitragem de disputas para operações de fraude telefônica, lavagem de dinheiro e outras atividades ilícitas. Assim, resolvem o problema da falta de confiança entre as partes e permitem que transações de todos os tipos nos mercados clandestinos sejam concluídas com sucesso.
A Huione Guarantee foi uma das primeiras plataformas líderes desse setor. Aproveitando-se da rápida expansão dos complexos de fraude telefônica no Camboja, intermediou um enorme volume de transações financeiras ilegais. Após a imposição de sanções pela autoridade reguladora dos Estados Unidos à Huione, plataformas como Xinbi Guarantee, Jinbei e Dali preencheram rapidamente o vazio no mercado e continuaram atendendo à demanda por transações de setores ilícitos, formando um ecossistema financeiro clandestino em constante evolução.
O “Alipay” do submundo? Desvendando as plataformas de garantia do Sudeste Asiático
Por trás dos complexos de fraude do Sudeste Asiático, surgiu um sistema de garantia de terceiros voltado especificamente para transações ilegais, também conhecido no setor como o “Alipay” do submundo. Essas plataformas de garantia operam por meio de grupos no Telegram e oferecem custódia de transações, mecanismos de depósito caução e arbitragem de disputas para operações de fraude telefônica, lavagem de dinheiro e outras atividades ilícitas. Assim, resolvem o problema da falta de confiança entre as partes e permitem que transações de todos os tipos nos mercados clandestinos sejam concluídas com sucesso.
A Huione Guarantee foi uma das primeiras plataformas líderes desse setor. Aproveitando-se da rápida expansão dos complexos de fraude telefônica no Camboja, intermediou um enorme volume de transações financeiras ilegais. Após a imposição de sanções pela autoridade reguladora dos Estados Unidos à Huione, plataformas como Xinbi Guarantee, Jinbei e Dali preencheram rapidamente o vazio no mercado e continuaram atendendo à demanda por transações de setores ilícitos, formando um ecossistema financeiro clandestino em constante evolução.
1
21
·
--
Artigo
Arábia Saudita pede a Trump que adie a guerra e prolongue as negociaçõesArábia Saudita pede a Trump que adie a guerra e prolongue as negociações
A situação no Oriente Médio chegou a um ponto crítico de alto risco. A Arábia Saudita fez um apelo ao presidente dos Estados Unidos, Donald Trump, pedindo que Washington suspenda temporariamente um ataque militar contra o Irã e conceda mais tempo às negociações. O objetivo é tentar impedir, por meio da mediação diplomática, que o conflito regional se alastre e evitar que a guerra se espalhe, afetando os países do Golfo e os mercados globais de energia.
Com as forças militares dos EUA já posicionadas antes da guerra e prontas para lançar um ataque a qualquer momento, a Arábia Saudita liderou uma iniciativa conjunta com o Catar, os Emirados Árabes Unidos e outros países do Golfo para se comunicar urgentemente com a Casa Branca, transmitindo uma exigência clara: suspender temporariamente a ação militar e deixar espaço para negociações. A principal preocupação da Arábia Saudita é uma possível retaliação do Irã. Se os Estados Unidos atacarem diretamente alvos em território iraniano, é muito provável que o Irã contra-ataque instalações petrolíferas, portos e o tráfego marítimo no Estreito de Ormuz, na região do Golfo. As instalações sauditas de produção de petróleo e gás ficariam diretamente expostas aos riscos da guerra, a economia do país sofreria um golpe enorme e a cadeia global de abastecimento de petróleo bruto também enfrentaria fortes perturbações.
Arábia Saudita pede a Trump que adie a guerra e prolongue as negociações
Arábia Saudita pede a Trump que adie a guerra e prolongue as negociações
A situação no Oriente Médio chegou a um ponto crítico de alto risco. A Arábia Saudita fez um apelo ao presidente dos Estados Unidos, Donald Trump, pedindo que Washington suspenda temporariamente um ataque militar contra o Irã e conceda mais tempo às negociações. O objetivo é tentar impedir, por meio da mediação diplomática, que o conflito regional se alastre e evitar que a guerra se espalhe, afetando os países do Golfo e os mercados globais de energia.
Com as forças militares dos EUA já posicionadas antes da guerra e prontas para lançar um ataque a qualquer momento, a Arábia Saudita liderou uma iniciativa conjunta com o Catar, os Emirados Árabes Unidos e outros países do Golfo para se comunicar urgentemente com a Casa Branca, transmitindo uma exigência clara: suspender temporariamente a ação militar e deixar espaço para negociações. A principal preocupação da Arábia Saudita é uma possível retaliação do Irã. Se os Estados Unidos atacarem diretamente alvos em território iraniano, é muito provável que o Irã contra-ataque instalações petrolíferas, portos e o tráfego marítimo no Estreito de Ormuz, na região do Golfo. As instalações sauditas de produção de petróleo e gás ficariam diretamente expostas aos riscos da guerra, a economia do país sofreria um golpe enorme e a cadeia global de abastecimento de petróleo bruto também enfrentaria fortes perturbações.
A situação no Oriente Médio chegou a um ponto crítico de alto risco. A Arábia Saudita fez um apelo ao presidente dos Estados Unidos, Donald Trump, pedindo que Washington suspenda temporariamente um ataque militar contra o Irã e conceda mais tempo às negociações. O objetivo é tentar impedir, por meio da mediação diplomática, que o conflito regional se alastre e evitar que a guerra se espalhe, afetando os países do Golfo e os mercados globais de energia.
Com as forças militares dos EUA já posicionadas antes da guerra e prontas para lançar um ataque a qualquer momento, a Arábia Saudita liderou uma iniciativa conjunta com o Catar, os Emirados Árabes Unidos e outros países do Golfo para se comunicar urgentemente com a Casa Branca, transmitindo uma exigência clara: suspender temporariamente a ação militar e deixar espaço para negociações. A principal preocupação da Arábia Saudita é uma possível retaliação do Irã. Se os Estados Unidos atacarem diretamente alvos em território iraniano, é muito provável que o Irã contra-ataque instalações petrolíferas, portos e o tráfego marítimo no Estreito de Ormuz, na região do Golfo. As instalações sauditas de produção de petróleo e gás ficariam diretamente expostas aos riscos da guerra, a economia do país sofreria um golpe enorme e a cadeia global de abastecimento de petróleo bruto também enfrentaria fortes perturbações.
1
40
·
--
Artigo
Clarida prevê aumento das taxas de juros pelo Fed em dezembroClarida prevê aumento das taxas de juros pelo Fed em dezembro
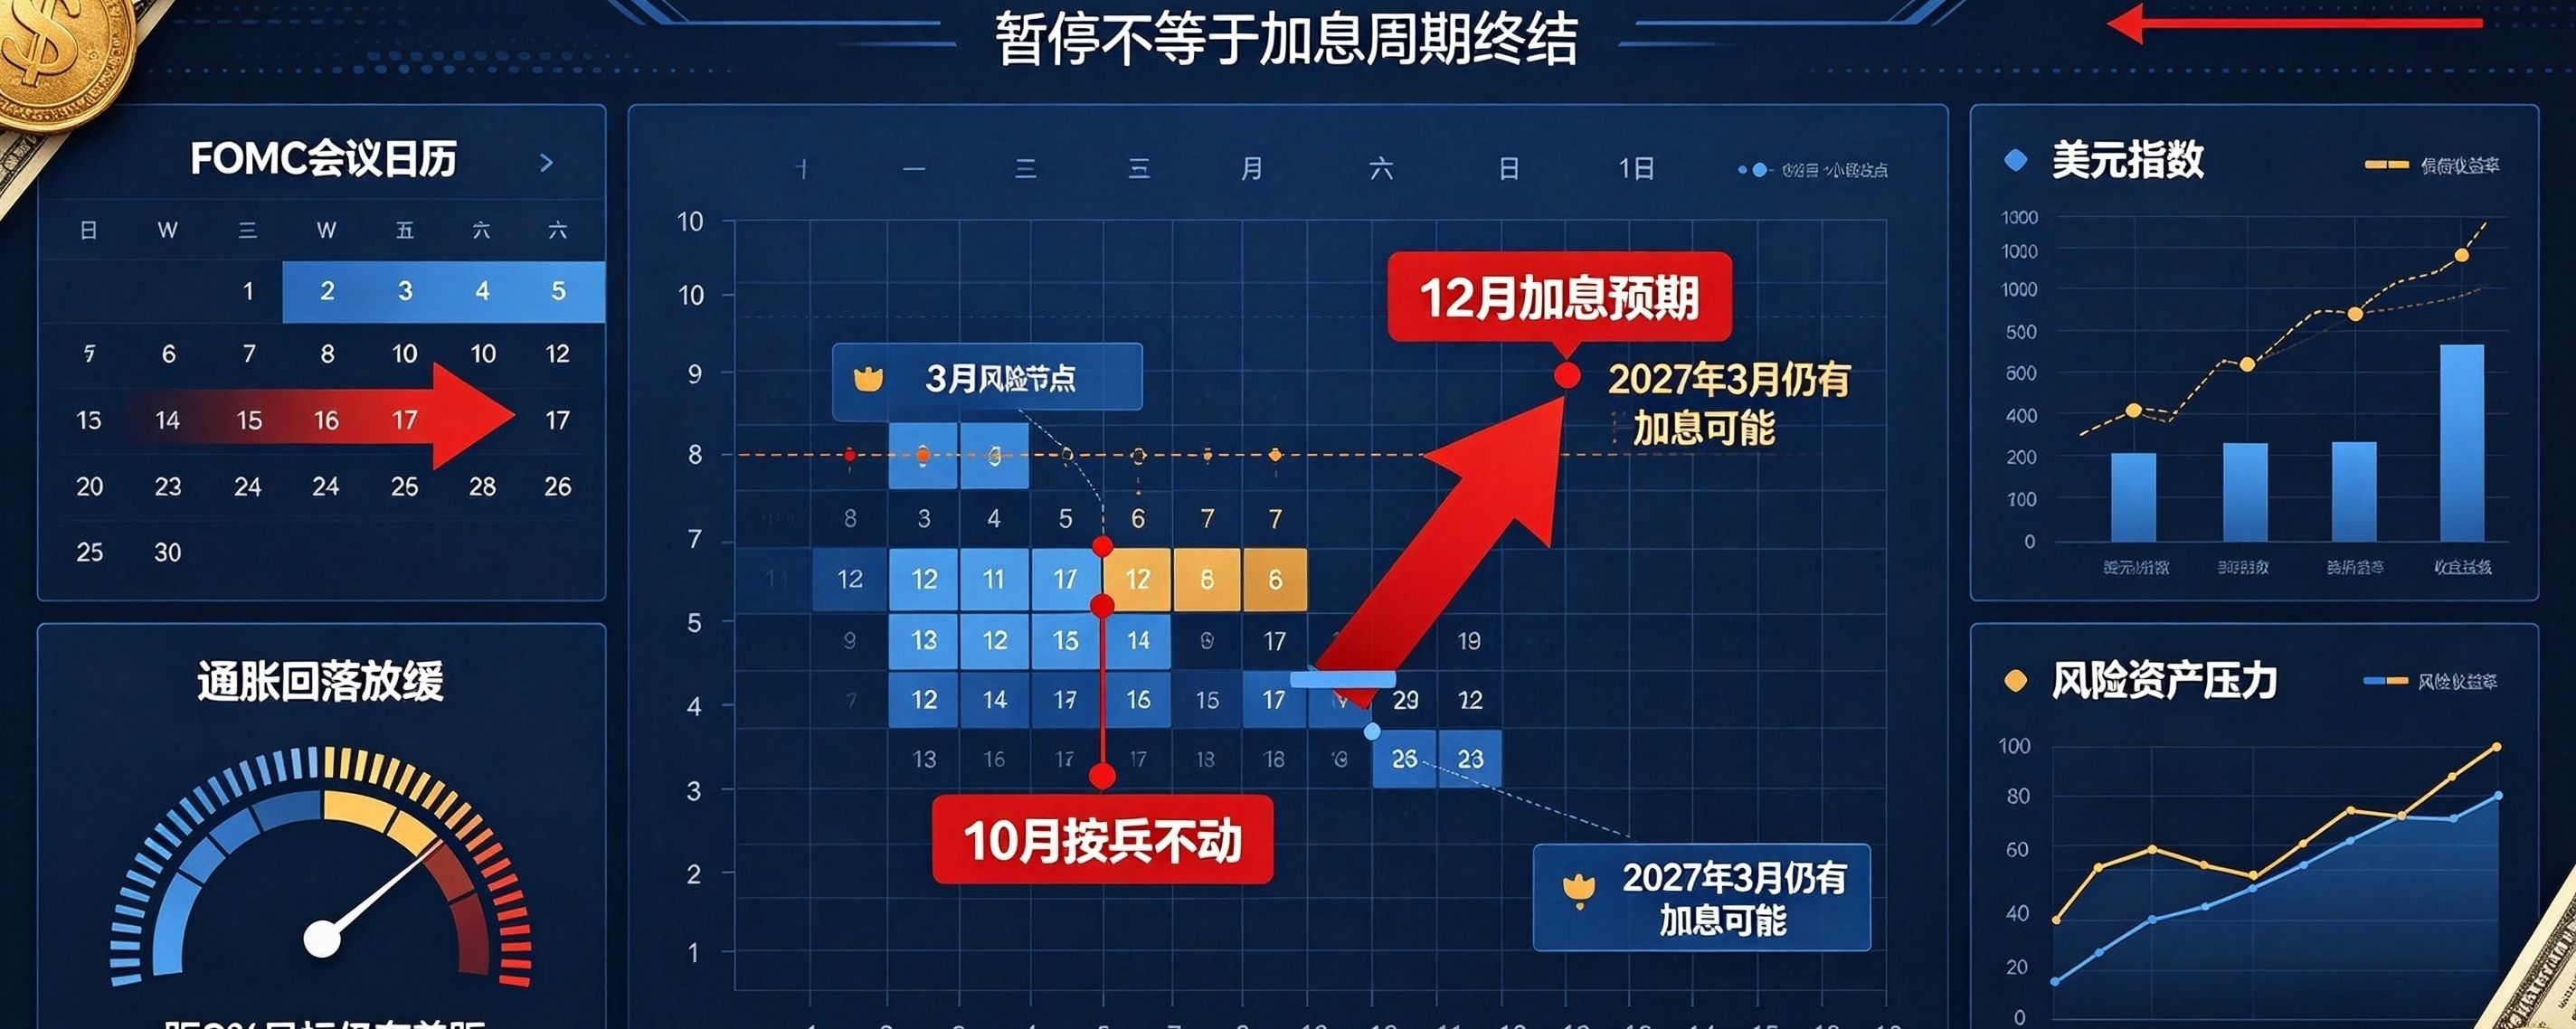
O ex-vice-presidente do Fed, Richard Clarida, fez uma previsão contundente em uma entrevista recente à imprensa. Ele espera que, após optar por não alterar as taxas na reunião do FOMC de outubro, recém-concluída, o Fed anuncie um novo aumento na reunião de dezembro. Além disso, ainda há a possibilidade de outro aumento em março do próximo ano. Essa visão contraria a expectativa de alguns participantes do mercado de que o ciclo atual de aumentos já terminou e volta a agitar os mercados globais, influenciando a precificação da trajetória da política monetária do Fed.
Clarida prevê aumento das taxas de juros pelo Fed em dezembro
Clarida prevê aumento das taxas de juros pelo Fed em dezembro
O ex-vice-presidente do Fed, Richard Clarida, fez uma previsão contundente em uma entrevista recente à imprensa. Ele espera que, após optar por não alterar as taxas na reunião do FOMC de outubro, recém-concluída, o Fed anuncie um novo aumento na reunião de dezembro. Além disso, ainda há a possibilidade de outro aumento em março do próximo ano. Essa visão contraria a expectativa de alguns participantes do mercado de que o ciclo atual de aumentos já terminou e volta a agitar os mercados globais, influenciando a precificação da trajetória da política monetária do Fed.
O ex-vice-presidente do Fed, Richard Clarida, fez uma previsão contundente em uma entrevista recente à imprensa. Ele espera que, após optar por não alterar as taxas na reunião do FOMC de outubro, recém-concluída, o Fed anuncie um novo aumento na reunião de dezembro. Além disso, ainda há a possibilidade de outro aumento em março do próximo ano. Essa visão contraria a expectativa de alguns participantes do mercado de que o ciclo atual de aumentos já terminou e volta a agitar os mercados globais, influenciando a precificação da trajetória da política monetária do Fed.
1
174
·
--
Artigo
Oracle prevê fluxo de caixa livre de US$ 30 bilhões no ano fiscal de 2029Oracle prevê fluxo de caixa livre de US$ 30 bilhões no ano fiscal de 2029
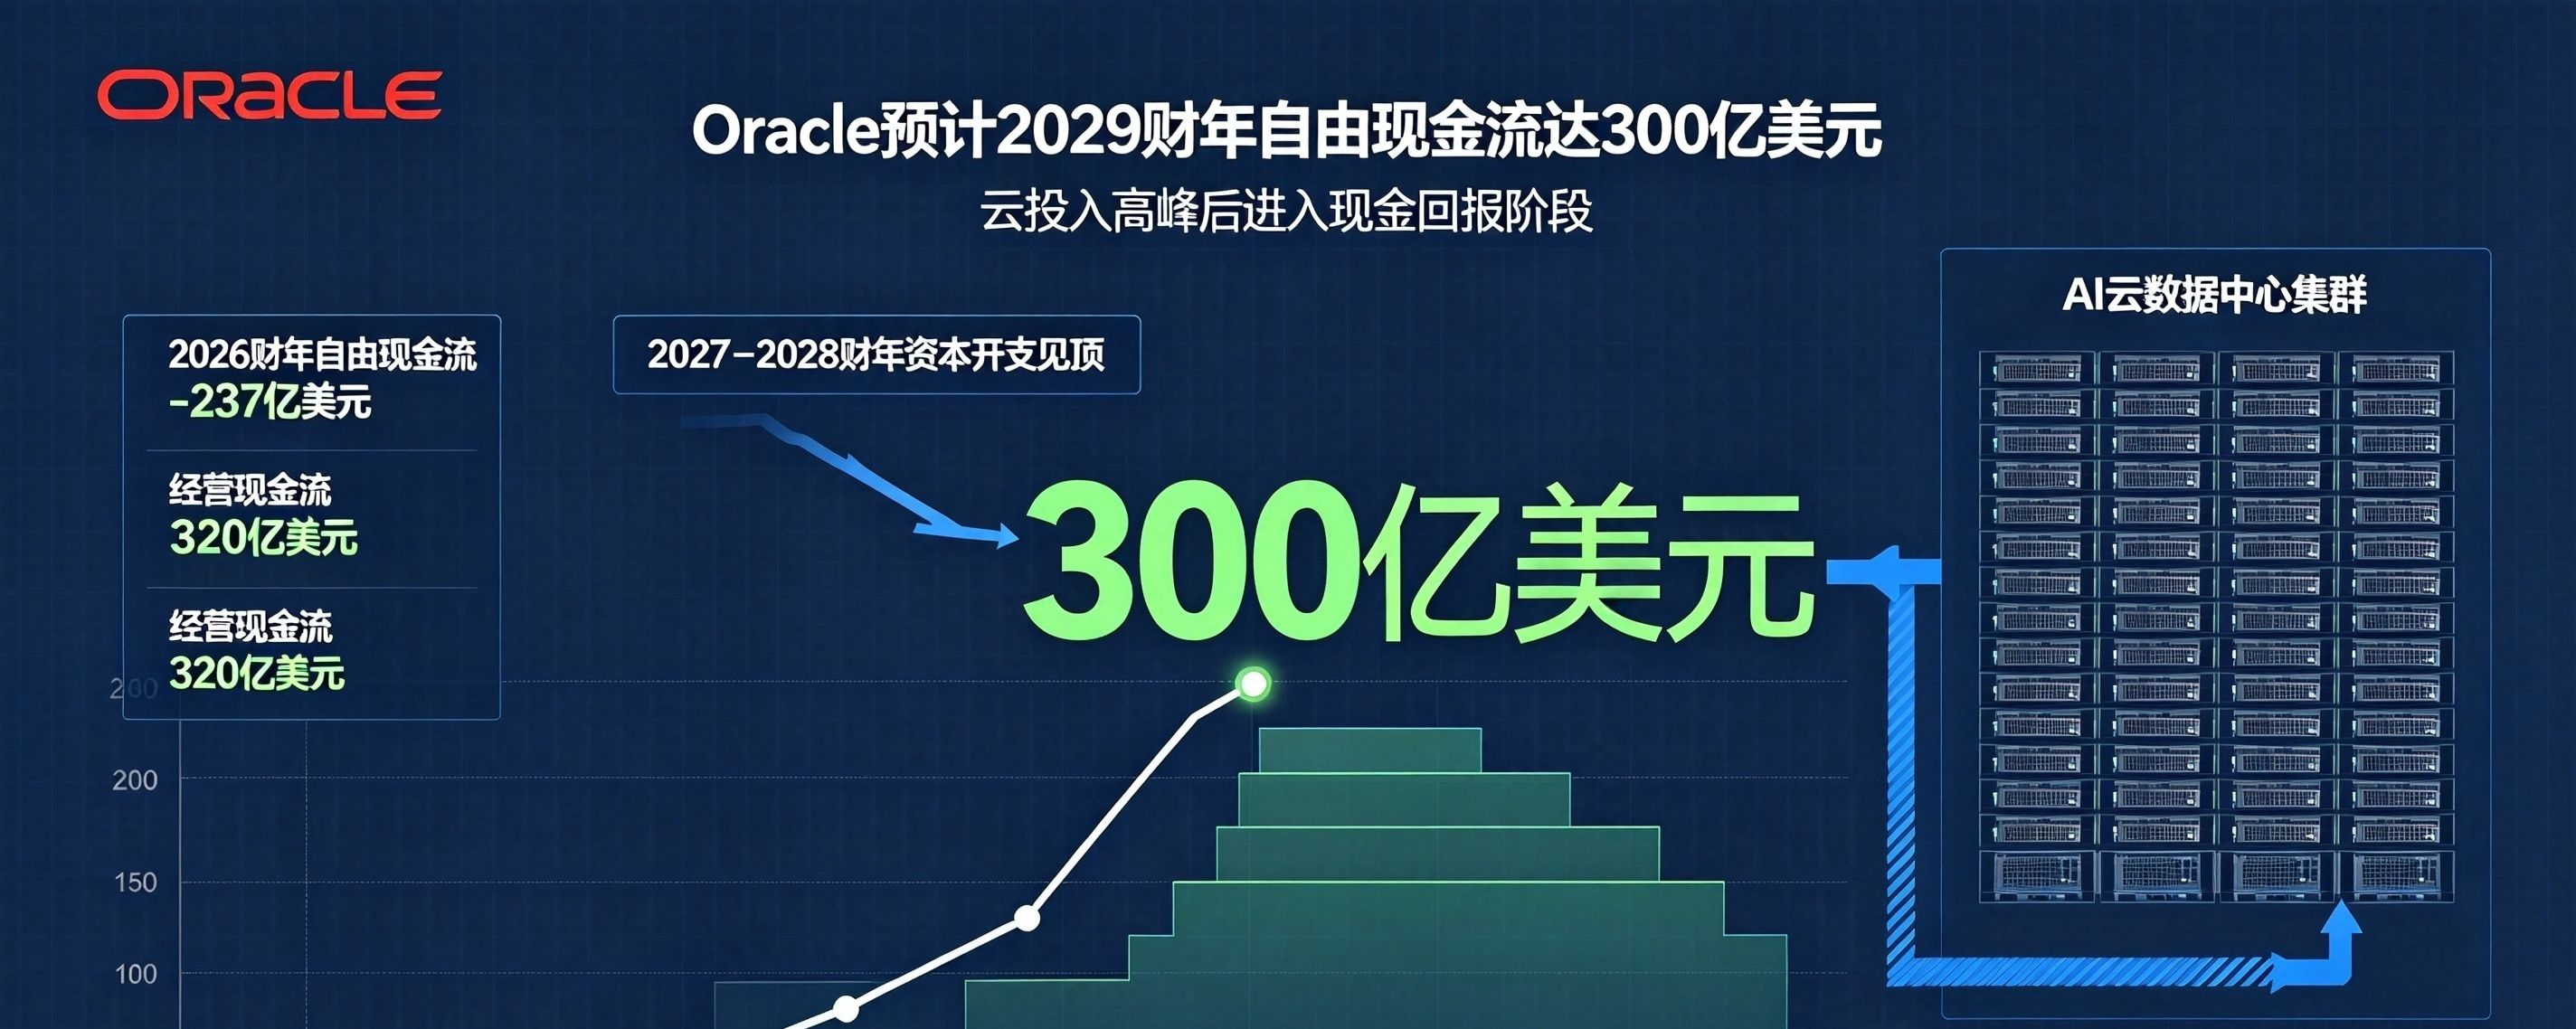
No evento do Dia do Investidor, a Oracle apresentou projeções financeiras de longo prazo de grande relevância. O diretor financeiro da empresa revelou que a expectativa é de que o fluxo de caixa livre se torne positivo no segundo semestre do ano fiscal de 2028 e ultrapasse US$ 30 bilhões no ano fiscal de 2029. Essa meta sinaliza uma possível virada após a fase de grandes gastos de capital no negócio de nuvem da Oracle, com a empresa passando de um período de investimentos expressivos para uma fase de geração de retornos substanciais em caixa.
A Oracle está atualmente no auge dos investimentos em infraestrutura de computação. Para conquistar contratos de serviços de nuvem de IA, a empresa continua construindo centros de dados e comprando grandes quantidades de chips de computação, elevando significativamente os gastos de capital e pressionando diretamente o fluxo de caixa livre. Os dados mostram que, no ano fiscal de 2026, o fluxo de caixa operacional da Oracle atingiu um recorde histórico de US$ 32 bilhões. No entanto, devido ao impacto dos elevados investimentos de capital, o fluxo de caixa livre foi negativo em US$ 23,7 bilhões naquele ano, com grande parte do caixa sendo consumida pela construção de infraestrutura de nuvem.
Oracle prevê fluxo de caixa livre de US$ 30 bilhões no ano fiscal de 2029
Oracle prevê fluxo de caixa livre de US$ 30 bilhões no ano fiscal de 2029
No evento do Dia do Investidor, a Oracle apresentou projeções financeiras de longo prazo de grande relevância. O diretor financeiro da empresa revelou que a expectativa é de que o fluxo de caixa livre se torne positivo no segundo semestre do ano fiscal de 2028 e ultrapasse US$ 30 bilhões no ano fiscal de 2029. Essa meta sinaliza uma possível virada após a fase de grandes gastos de capital no negócio de nuvem da Oracle, com a empresa passando de um período de investimentos expressivos para uma fase de geração de retornos substanciais em caixa.
A Oracle está atualmente no auge dos investimentos em infraestrutura de computação. Para conquistar contratos de serviços de nuvem de IA, a empresa continua construindo centros de dados e comprando grandes quantidades de chips de computação, elevando significativamente os gastos de capital e pressionando diretamente o fluxo de caixa livre. Os dados mostram que, no ano fiscal de 2026, o fluxo de caixa operacional da Oracle atingiu um recorde histórico de US$ 32 bilhões. No entanto, devido ao impacto dos elevados investimentos de capital, o fluxo de caixa livre foi negativo em US$ 23,7 bilhões naquele ano, com grande parte do caixa sendo consumida pela construção de infraestrutura de nuvem.
No evento do Dia do Investidor, a Oracle apresentou projeções financeiras de longo prazo de grande relevância. O diretor financeiro da empresa revelou que a expectativa é de que o fluxo de caixa livre se torne positivo no segundo semestre do ano fiscal de 2028 e ultrapasse US$ 30 bilhões no ano fiscal de 2029. Essa meta sinaliza uma possível virada após a fase de grandes gastos de capital no negócio de nuvem da Oracle, com a empresa passando de um período de investimentos expressivos para uma fase de geração de retornos substanciais em caixa.
A Oracle está atualmente no auge dos investimentos em infraestrutura de computação. Para conquistar contratos de serviços de nuvem de IA, a empresa continua construindo centros de dados e comprando grandes quantidades de chips de computação, elevando significativamente os gastos de capital e pressionando diretamente o fluxo de caixa livre. Os dados mostram que, no ano fiscal de 2026, o fluxo de caixa operacional da Oracle atingiu um recorde histórico de US$ 32 bilhões. No entanto, devido ao impacto dos elevados investimentos de capital, o fluxo de caixa livre foi negativo em US$ 23,7 bilhões naquele ano, com grande parte do caixa sendo consumida pela construção de infraestrutura de nuvem.
1
4
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
NvidiaInvestigatesAfterHuang’sAffairApology
104,177 visualizações
1,136 discutindo
Conselho da Nvidia abre investigação para apurar se Huang foi alvo de operação de inteligência estrangeira
Binance News
·13 curtidas
·45.9k visualizações
BitcoinFiveWeeklyLosses
130,199 visualizações
1,610 discutindo
AIChipSlumpNasdaq
67,121 visualizações
993 discutindo