
بھائی_Azhar09
2.7k Publicações
بھائی_Azhar09
Denunciar
Bloquear usuário
Crypto Master,Trade specialist
776 Seguindo
6.3K+ Seguidores
2.4K+ Curtiu
Publicações
Todas
Citações
Live
ganhe um grande
ganhe um grande

KelseyX 龍
·
--
Um pequeno gesto de gratidão por esta comunidade incrível. 🤝
Como participar: • Siga meu perfil
• Curta ❤️ e compartilhe este post
• Comente “Oi” abaixo
Boa sorte a todos e obrigado por fazer parte desta jornada. 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
Como participar: • Siga meu perfil
• Curta ❤️ e compartilhe este post
• Comente “Oi” abaixo
Boa sorte a todos e obrigado por fazer parte desta jornada. 🚀
#Binance #RedPacket #Giveaway #Crypto #BinanceSquare
32
conquiste o grande
conquiste o grande
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
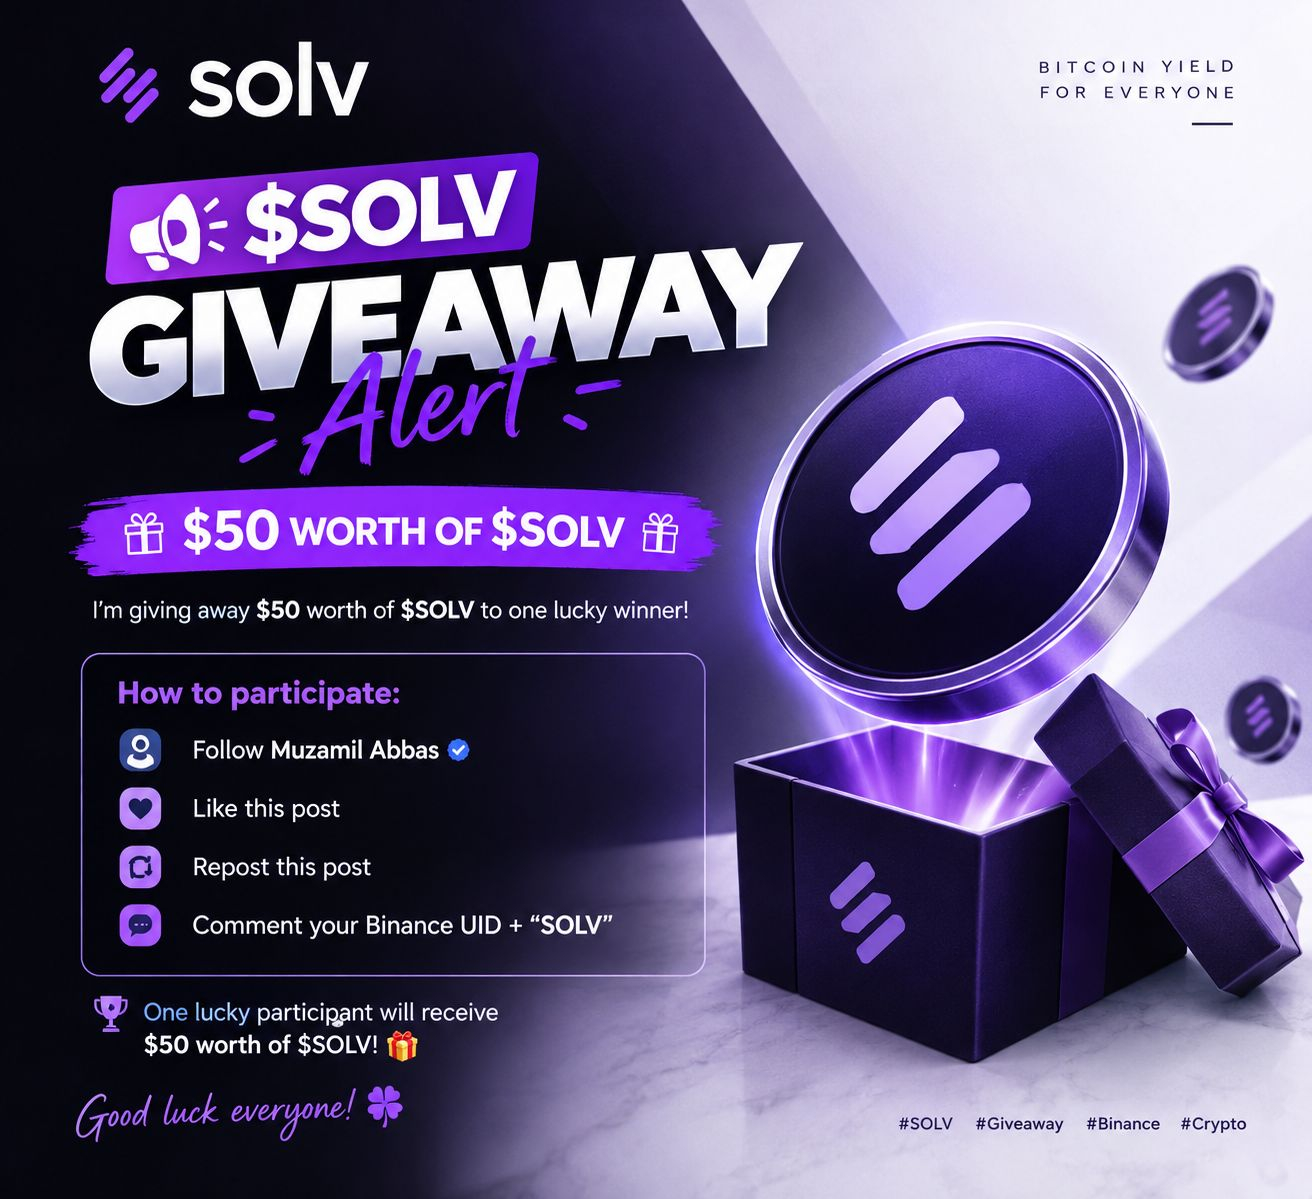
Bullish🚨 $SOLV ALERTA DE SORTEIO 🚨
🎁 $50 EM SOLV 🎁
Estou sorteando $50 em Solv para um(a) sortudo(a)! ❤️
Como participar:
✅ Siga Muzamil Abbas
❤️ Curta este post
🔄 Reposte este post
💬 Comente 1
É isso! 2200 participantes sortudos receberão $50 em Solv 🎁
Boa sorte a todos
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#SOLV #Giveaway #Binance #Crypto
$SENT
$MTL
66
reivindicação
reivindicação
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Bullish🚨 $1MBABYDOGE AVISO DE GIVEAWAY 🚨
🎁 SORTEIO DE US$50 EM BABYDOGE (1.000.000) 🎁
Hoje, estou sorteando BABYDOGE para a minha comunidade na Binance 🐶🔥
Participar é super simples 👇
1️⃣ Me siga — Muzamil Abbas
2️⃣ Curtir esta publicação ❤️
3️⃣ Repostar esta publicação 🔄
4️⃣ Comente “1 claim” 🎁
Boa sorte, pessoal! ❤️🐶
Fique conectado e continue apoiando a comunidade
#MuzammilAbbas⁷⁵穆扎米拉巴斯
1
75
junte-se a todos
junte-se a todos
Mariaaa27
·
--
[Encerrada] 🎙️ boa noite 🌆🌆
62 ouvintes
29
ir
ir
Mariaaa27
·
--
🧧 TEMPO DE PACOTE VERMELHO! 🎁
Quem veio para o Pacote Vermelho? 👀
siga-me
reposte
curta
comente
Se você me seguir, deixe um ❤️ abaixo!
Boa sorte a todos! 🍀🧧
#BinanceSquareFamily
Quem veio para o Pacote Vermelho? 👀
siga-me
reposte
curta
comente
Se você me seguir, deixe um ❤️ abaixo!
Boa sorte a todos! 🍀🧧
#BinanceSquareFamily
1
15
junte-se a amigos
junte-se a amigos
Tasfiya Akter
·
--
[Repetir] 🎙️ 📊 Atualização do Mercado de ETH
02 h 52 m 25 s · 209 ouvintes
2
93
vai
vai
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
Bullish🎁 50 $TRUMP SORTEIO DE MOEDAS GIVEAWAY 🎁
Quer ganhar TRUMP?
✅ Me siga
❤️ Curta esta postagem
🔁 Reposte esta postagem
💬 Comente “1” para reivindicar
Boa sorte a todos 🔥
50 $TRUMP — Vamos lá 🎁
#FOLLOW_ME_FOR_NEXT_GIFT #TrumpCryptoSupport
2
66
reivindicação
reivindicação
KelseyX 龍
·
--
Um pequeno gesto de agradecimento por esta incrível comunidade. 🤝
Como participar:
• Siga meu perfil
• Curta ❤️ e compartilhe esta postagem
• Comente "Oi" abaixo
Boa sorte a todos e obrigado por fazer parte da jornada. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
Como participar:
• Siga meu perfil
• Curta ❤️ e compartilhe esta postagem
• Comente "Oi" abaixo
Boa sorte a todos e obrigado por fazer parte da jornada. 🚀
$BTTC
#Binance #RedPacketGiveAway #Crypto #BinanceSquareFamily
2
28
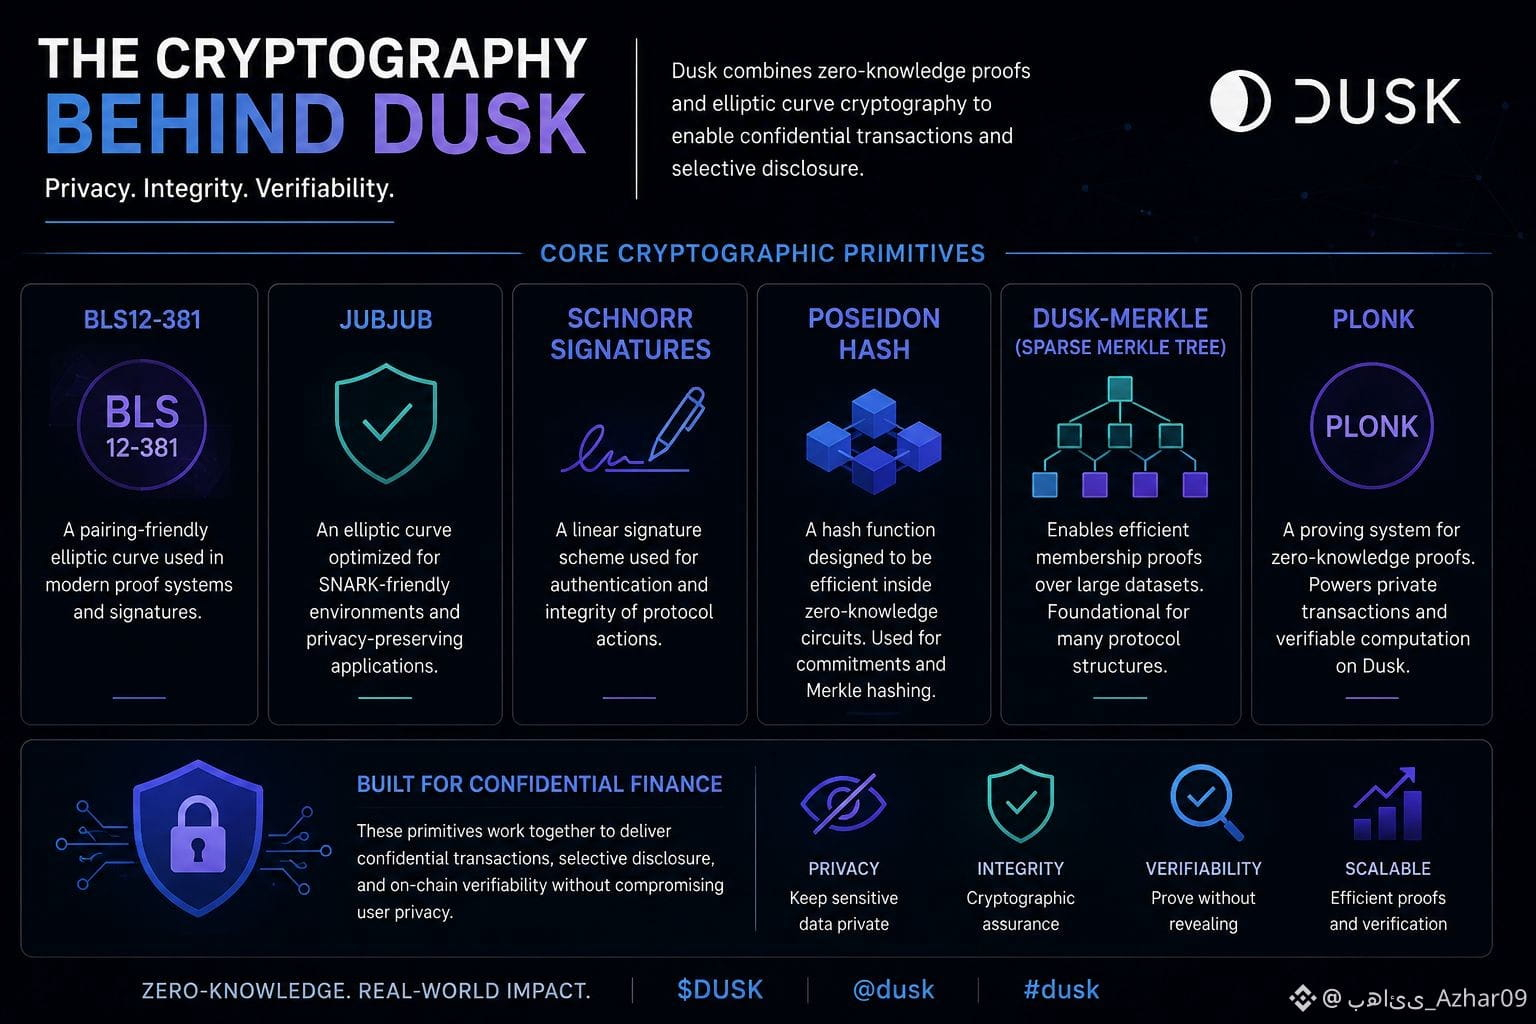
$DUSK @Dusk_Foundation Eu mergulhei mais profundamente na criptografia do Dusk e percebi que a parte interessante não é um único primitivo específico. É como várias peças trabalham juntas para oferecer privacidade sem fazer a verificação desaparecer. O Dusk usa provas de conhecimento zero juntamente com primitivos como BLS12-381, JubJub, assinaturas de Schnorr, Poseidon, árvores Merkle esparsas e PLONK.
O PLONK é particularmente interessante porque fornece a estrutura de prova: os desenvolvedores podem definir circuitos, gerar provas e fazer com que essas provas sejam verificadas on-chain sem expor as informações privadas subjacentes.
Isso cria um modelo útil para aplicações financeiras.
Você não necessariamente precisa revelar toda a transação para provar que ela é válida.
Você pode provar a afirmação exigida mantendo os detalhes sensíveis em sigilo.
É aí que eu penso que a criptografia do Dusk se torna mais do que terminologia técnica. Ela apoia a ideia mais ampla de divulgação seletiva: revelar apenas o que precisa ser verificado, em vez de publicar tudo por padrão.
Para mercados regulados, essa distinção pode ser crítica.
Privacidade não é sobre esconder a verdade.
É sobre provar o que importa sem expor tudo o mais.#dusk
$TRUMP
{future}(TRUMPUSDT)
$SCRT
{future}(SCRTUSDT)
{future}(DUSKUSDT)
$DUSK @Dusk Eu mergulhei mais profundamente na criptografia do Dusk e percebi que a parte interessante não é um único primitivo específico. É como várias peças trabalham juntas para oferecer privacidade sem fazer a verificação desaparecer. O Dusk usa provas de conhecimento zero juntamente com primitivos como BLS12-381, JubJub, assinaturas de Schnorr, Poseidon, árvores Merkle esparsas e PLONK.
O PLONK é particularmente interessante porque fornece a estrutura de prova: os desenvolvedores podem definir circuitos, gerar provas e fazer com que essas provas sejam verificadas on-chain sem expor as informações privadas subjacentes.
Isso cria um modelo útil para aplicações financeiras.
Você não necessariamente precisa revelar toda a transação para provar que ela é válida.
Você pode provar a afirmação exigida mantendo os detalhes sensíveis em sigilo.
É aí que eu penso que a criptografia do Dusk se torna mais do que terminologia técnica. Ela apoia a ideia mais ampla de divulgação seletiva: revelar apenas o que precisa ser verificado, em vez de publicar tudo por padrão.
Para mercados regulados, essa distinção pode ser crítica.
Privacidade não é sobre esconder a verdade.
É sobre provar o que importa sem expor tudo o mais.#dusk
$TRUMP
$SCRT
O PLONK é particularmente interessante porque fornece a estrutura de prova: os desenvolvedores podem definir circuitos, gerar provas e fazer com que essas provas sejam verificadas on-chain sem expor as informações privadas subjacentes.
Isso cria um modelo útil para aplicações financeiras.
Você não necessariamente precisa revelar toda a transação para provar que ela é válida.
Você pode provar a afirmação exigida mantendo os detalhes sensíveis em sigilo.
É aí que eu penso que a criptografia do Dusk se torna mais do que terminologia técnica. Ela apoia a ideia mais ampla de divulgação seletiva: revelar apenas o que precisa ser verificado, em vez de publicar tudo por padrão.
Para mercados regulados, essa distinção pode ser crítica.
Privacidade não é sobre esconder a verdade.
É sobre provar o que importa sem expor tudo o mais.#dusk
$TRUMP
$SCRT
3
8
465
Verificado
$DUSK @Dusk_Foundation Hoje à noite eu entrei um pouco num “rabbit hole” de Dusk docs e acabei conectando duas coisas que eu inicialmente achei completamente não relacionadas: Citadel 2 e Propostas de Melhoria do Dusk (DIPs).
O Citadel 2 aborda um problema de identidade bem prático.
Um Provedor de Licenças confiável verifica um usuário fora da cadeia e assina os atributos relevantes. O usuário pode, mais tarde, gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida, sem colocar seus dados pessoais ou a licença exata usada na cadeia.
O que achei importante é que o Citadel não decide se alguém terá acesso.
O Provedor de Serviço ainda decide quais provedores ele confia, quais atributos são aceitáveis e se uma sessão está expirada ou revogada.
Depois eu olhei o processo de DIP.
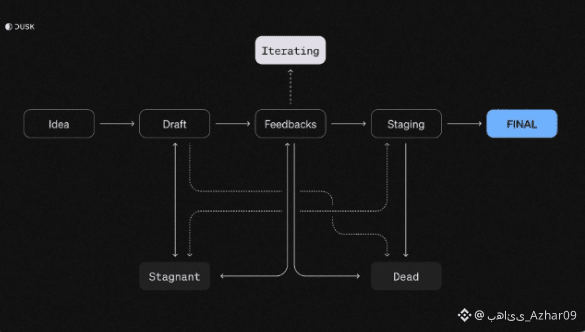
DIPs são a forma estruturada do Dusk de propor mudanças de protocolo, cobrindo tudo, desde consenso e processamento de transações até novos padrões e recursos. Uma proposta segue Idea → Draft → Feedback → Staging → Active, com especificações técnicas, justificativa, considerações de segurança, testes e detalhes de implementação fazendo parte do processo.
Se uma proposta técnica chega ao staging, ela pode ser testada no Nocturne antes de ser incorporada à produção após o consenso.
A conexão que eu vejo é bem interessante:
O Citadel 2 é sobre provar a coisa certa sem expor dados de identidade desnecessários.
As DIPs são sobre mudar o protocolo por meio de um processo em que as mudanças propostas podem ser examinadas e contestadas.
Uma foca em identidade preservando privacidade.
A outra foca em como o protocolo subjacente evolui.
Para infra voltada a aplicações reguladas, eu acho que ambos os lados importam.
Privacidade precisa de criptografia forte.
Evolução do protocolo precisa de uma revisão forte.
#dusk
$DUSK @Dusk Hoje à noite eu entrei um pouco num “rabbit hole” de Dusk docs e acabei conectando duas coisas que eu inicialmente achei completamente não relacionadas: Citadel 2 e Propostas de Melhoria do Dusk (DIPs).
O Citadel 2 aborda um problema de identidade bem prático.
Um Provedor de Licenças confiável verifica um usuário fora da cadeia e assina os atributos relevantes. O usuário pode, mais tarde, gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida, sem colocar seus dados pessoais ou a licença exata usada na cadeia.
O que achei importante é que o Citadel não decide se alguém terá acesso.
O Provedor de Serviço ainda decide quais provedores ele confia, quais atributos são aceitáveis e se uma sessão está expirada ou revogada.
Depois eu olhei o processo de DIP.
DIPs são a forma estruturada do Dusk de propor mudanças de protocolo, cobrindo tudo, desde consenso e processamento de transações até novos padrões e recursos. Uma proposta segue Idea → Draft → Feedback → Staging → Active, com especificações técnicas, justificativa, considerações de segurança, testes e detalhes de implementação fazendo parte do processo.
Se uma proposta técnica chega ao staging, ela pode ser testada no Nocturne antes de ser incorporada à produção após o consenso.
A conexão que eu vejo é bem interessante:
O Citadel 2 é sobre provar a coisa certa sem expor dados de identidade desnecessários.
As DIPs são sobre mudar o protocolo por meio de um processo em que as mudanças propostas podem ser examinadas e contestadas.
Uma foca em identidade preservando privacidade.
A outra foca em como o protocolo subjacente evolui.
Para infra voltada a aplicações reguladas, eu acho que ambos os lados importam.
Privacidade precisa de criptografia forte.
Evolução do protocolo precisa de uma revisão forte.
#dusk
O Citadel 2 aborda um problema de identidade bem prático.
Um Provedor de Licenças confiável verifica um usuário fora da cadeia e assina os atributos relevantes. O usuário pode, mais tarde, gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida, sem colocar seus dados pessoais ou a licença exata usada na cadeia.
O que achei importante é que o Citadel não decide se alguém terá acesso.
O Provedor de Serviço ainda decide quais provedores ele confia, quais atributos são aceitáveis e se uma sessão está expirada ou revogada.
Depois eu olhei o processo de DIP.
DIPs são a forma estruturada do Dusk de propor mudanças de protocolo, cobrindo tudo, desde consenso e processamento de transações até novos padrões e recursos. Uma proposta segue Idea → Draft → Feedback → Staging → Active, com especificações técnicas, justificativa, considerações de segurança, testes e detalhes de implementação fazendo parte do processo.
Se uma proposta técnica chega ao staging, ela pode ser testada no Nocturne antes de ser incorporada à produção após o consenso.
A conexão que eu vejo é bem interessante:
O Citadel 2 é sobre provar a coisa certa sem expor dados de identidade desnecessários.
As DIPs são sobre mudar o protocolo por meio de um processo em que as mudanças propostas podem ser examinadas e contestadas.
Uma foca em identidade preservando privacidade.
A outra foca em como o protocolo subjacente evolui.
Para infra voltada a aplicações reguladas, eu acho que ambos os lados importam.
Privacidade precisa de criptografia forte.
Evolução do protocolo precisa de uma revisão forte.
#dusk
2
7
192
$DUSK Tenho revisitado @Dusk_Foundation documentos mais uma vez, e a terminologia realmente conta uma história maior do que eu esperava.
Mas, honestamente, eu fiquei confuso no começo: por que a Dusk precisa de tantos componentes diferentes, e como eles realmente se encaixam?
No início, nomes como Moonlight, Phoenix, DuskDS, DuskEVM, Citadel e XSC pareciam peças técnicas separadas.
Então a arquitetura começou a fazer mais sentido.
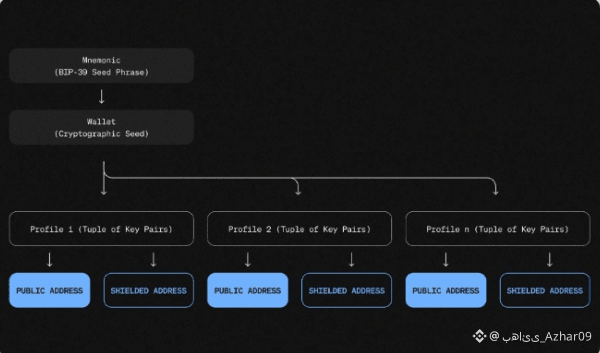
A Moonlight lida com transações públicas baseadas em conta, enquanto a Phoenix fornece o modelo de UTXO protegido para transações com preservação de privacidade.
Por baixo, fica o DuskDS, que fornece consenso, finalização e disponibilidade de dados. Do lado da execução, a Dusk tem o DuskEVM para aplicações compatíveis com EVM e o DuskVM para contratos inteligentes em Rust/WASM diretamente na L1.
Depois, há a Citadel, focada em identidade e divulgação seletiva, enquanto a XSC fornece um padrão para contratos inteligentes confidenciais que podem se adaptar às exigências de negócio e conformidade.
O que eu acho interessante é que a Dusk não está tratando a privacidade como um recurso isolado.
A stack parece ter sido projetada em torno de diferentes requisitos de visibilidade e execução, dependendo do fluxo de trabalho financeiro.
Até o ecossistema reflete essa abordagem mais ampla, com integrações como Chainlink e NPEX ao lado de ferramentas e aplicações da comunidade.
Ainda estou observando a maior pergunta: quanto de atividade financeira real pode eventualmente rodar por todas essas peças?
Porque arquitetura pode ser impressionante no papel.
O teste de verdade é quando as peças precisam funcionar juntas em produção.#dusk
$DUSK Tenho revisitado @Dusk documentos mais uma vez, e a terminologia realmente conta uma história maior do que eu esperava.
Mas, honestamente, eu fiquei confuso no começo: por que a Dusk precisa de tantos componentes diferentes, e como eles realmente se encaixam?
No início, nomes como Moonlight, Phoenix, DuskDS, DuskEVM, Citadel e XSC pareciam peças técnicas separadas.
Então a arquitetura começou a fazer mais sentido.
A Moonlight lida com transações públicas baseadas em conta, enquanto a Phoenix fornece o modelo de UTXO protegido para transações com preservação de privacidade.
Por baixo, fica o DuskDS, que fornece consenso, finalização e disponibilidade de dados. Do lado da execução, a Dusk tem o DuskEVM para aplicações compatíveis com EVM e o DuskVM para contratos inteligentes em Rust/WASM diretamente na L1.
Depois, há a Citadel, focada em identidade e divulgação seletiva, enquanto a XSC fornece um padrão para contratos inteligentes confidenciais que podem se adaptar às exigências de negócio e conformidade.
O que eu acho interessante é que a Dusk não está tratando a privacidade como um recurso isolado.
A stack parece ter sido projetada em torno de diferentes requisitos de visibilidade e execução, dependendo do fluxo de trabalho financeiro.
Até o ecossistema reflete essa abordagem mais ampla, com integrações como Chainlink e NPEX ao lado de ferramentas e aplicações da comunidade.
Ainda estou observando a maior pergunta: quanto de atividade financeira real pode eventualmente rodar por todas essas peças?
Porque arquitetura pode ser impressionante no papel.
O teste de verdade é quando as peças precisam funcionar juntas em produção.#dusk
Mas, honestamente, eu fiquei confuso no começo: por que a Dusk precisa de tantos componentes diferentes, e como eles realmente se encaixam?
No início, nomes como Moonlight, Phoenix, DuskDS, DuskEVM, Citadel e XSC pareciam peças técnicas separadas.
Então a arquitetura começou a fazer mais sentido.
A Moonlight lida com transações públicas baseadas em conta, enquanto a Phoenix fornece o modelo de UTXO protegido para transações com preservação de privacidade.
Por baixo, fica o DuskDS, que fornece consenso, finalização e disponibilidade de dados. Do lado da execução, a Dusk tem o DuskEVM para aplicações compatíveis com EVM e o DuskVM para contratos inteligentes em Rust/WASM diretamente na L1.
Depois, há a Citadel, focada em identidade e divulgação seletiva, enquanto a XSC fornece um padrão para contratos inteligentes confidenciais que podem se adaptar às exigências de negócio e conformidade.
O que eu acho interessante é que a Dusk não está tratando a privacidade como um recurso isolado.
A stack parece ter sido projetada em torno de diferentes requisitos de visibilidade e execução, dependendo do fluxo de trabalho financeiro.
Até o ecossistema reflete essa abordagem mais ampla, com integrações como Chainlink e NPEX ao lado de ferramentas e aplicações da comunidade.
Ainda estou observando a maior pergunta: quanto de atividade financeira real pode eventualmente rodar por todas essas peças?
Porque arquitetura pode ser impressionante no papel.
O teste de verdade é quando as peças precisam funcionar juntas em produção.#dusk
5
10
134
$DUSK Quanto mais eu pesquiso RWA (Real World Assets), mais percebo que “colocar um ativo on-chain” pode significar coisas bem diferentes.
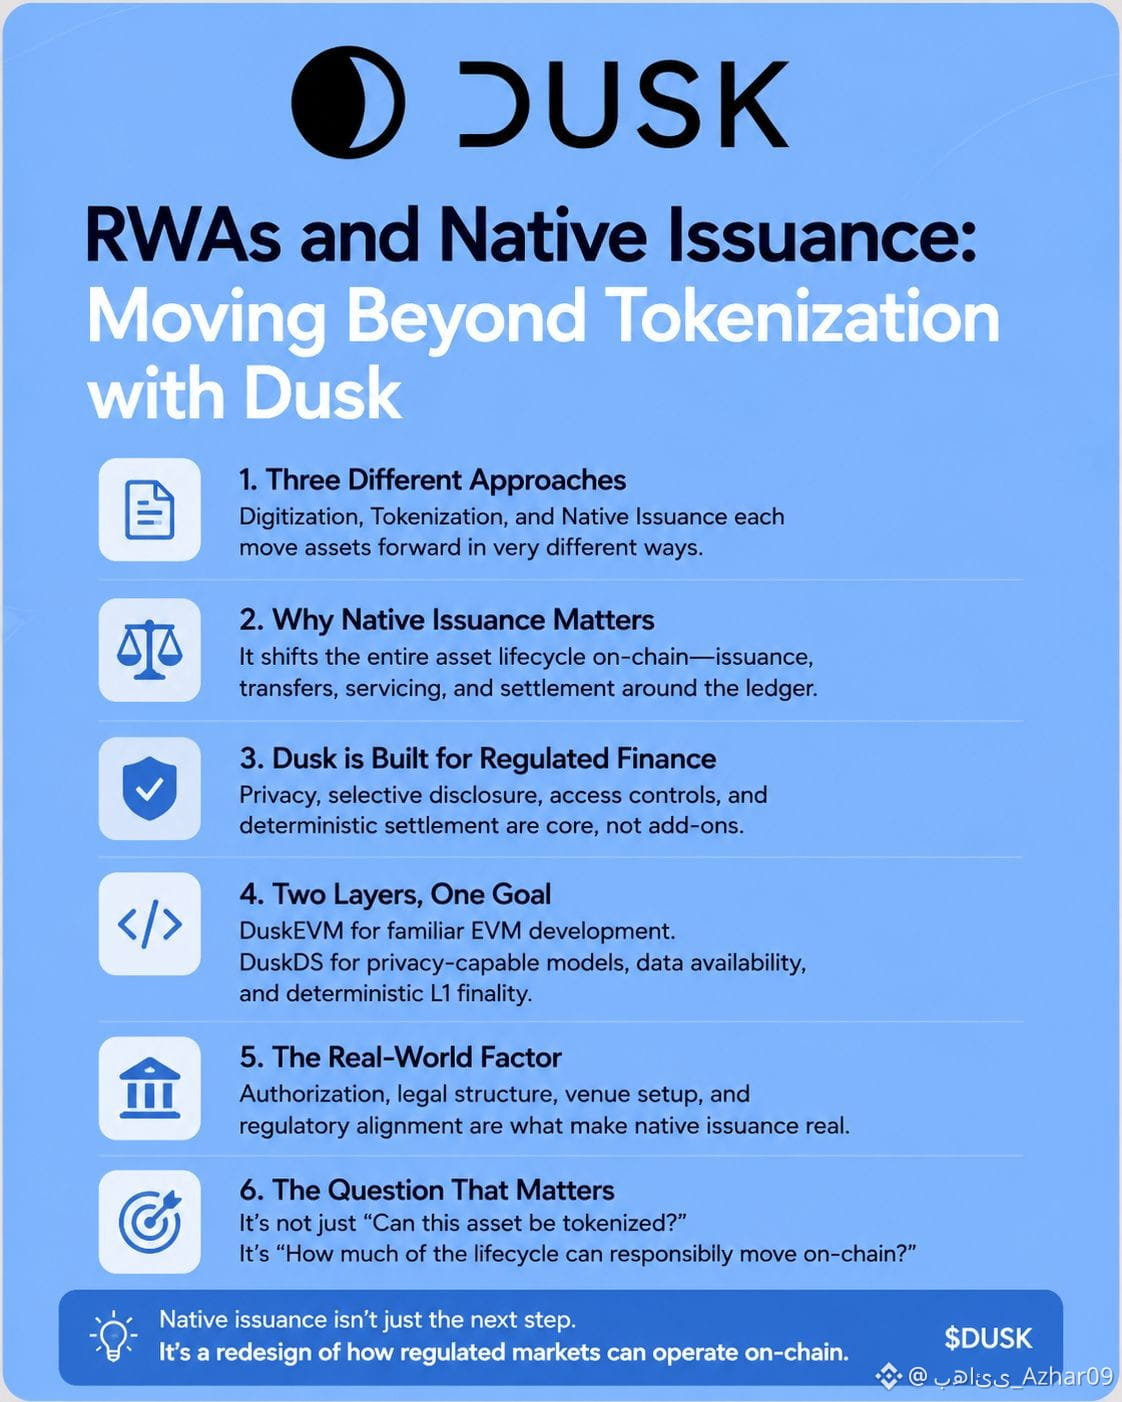
A tokenização pode criar uma representação digital de um ativo existente, mas a custódia, o registro, a liquidação e a prestação de serviços subjacentes ainda podem acontecer em outro lugar.
A emissão nativa é uma ideia diferente.
Em vez de envolver (wrap) um ativo existente, o ativo e seu ciclo de vida podem ser desenhados em torno da própria blockchain: emissão, transferências, prestação de serviços e liquidação.
Essa distinção chamou minha atenção com a Dusk.
A Dusk foi projetada em torno de fluxos de trabalho financeiros regulados, nos quais privacidade, controles de acesso, divulgação seletiva e liquidação determinística importam.
A DuskEVM oferece aos desenvolvedores um ambiente EVM familiar para aplicações e fluxos de tokenização, enquanto a DuskDS fornece a liquidação subjacente, disponibilidade de dados, modelos de transação e a finalidade determinística do L1.
Mas acho a ressalva importante: a infraestrutura de blockchain, por si só, não torna magicamente um ativo nativo do ponto de vista legal. A instituição, o local, as autorizações, o modelo de custódia e a estrutura regulatória ainda importam.
Então, para mim, a pergunta realmente interessante não é apenas:
Esse RWA pode ser tokenizado?
É:
Quanto do ciclo de vida real do ativo pode, com responsabilidade, se mover on-chain?
É aí que a emissão nativa pode se tornar muito mais interessante do que simplesmente envolver ativos do mundo real.#dusk @Dusk_Foundation
$VELVET
{future}(VELVETUSDT)
$ACE
{future}(ACEUSDT)
{future}(DUSKUSDT)
$DUSK Quanto mais eu pesquiso RWA (Real World Assets), mais percebo que “colocar um ativo on-chain” pode significar coisas bem diferentes.
A tokenização pode criar uma representação digital de um ativo existente, mas a custódia, o registro, a liquidação e a prestação de serviços subjacentes ainda podem acontecer em outro lugar.
A emissão nativa é uma ideia diferente.
Em vez de envolver (wrap) um ativo existente, o ativo e seu ciclo de vida podem ser desenhados em torno da própria blockchain: emissão, transferências, prestação de serviços e liquidação.
Essa distinção chamou minha atenção com a Dusk.
A Dusk foi projetada em torno de fluxos de trabalho financeiros regulados, nos quais privacidade, controles de acesso, divulgação seletiva e liquidação determinística importam.
A DuskEVM oferece aos desenvolvedores um ambiente EVM familiar para aplicações e fluxos de tokenização, enquanto a DuskDS fornece a liquidação subjacente, disponibilidade de dados, modelos de transação e a finalidade determinística do L1.
Mas acho a ressalva importante: a infraestrutura de blockchain, por si só, não torna magicamente um ativo nativo do ponto de vista legal. A instituição, o local, as autorizações, o modelo de custódia e a estrutura regulatória ainda importam.
Então, para mim, a pergunta realmente interessante não é apenas:
Esse RWA pode ser tokenizado?
É:
Quanto do ciclo de vida real do ativo pode, com responsabilidade, se mover on-chain?
É aí que a emissão nativa pode se tornar muito mais interessante do que simplesmente envolver ativos do mundo real.#dusk @Dusk
$VELVET
$ACE
A tokenização pode criar uma representação digital de um ativo existente, mas a custódia, o registro, a liquidação e a prestação de serviços subjacentes ainda podem acontecer em outro lugar.
A emissão nativa é uma ideia diferente.
Em vez de envolver (wrap) um ativo existente, o ativo e seu ciclo de vida podem ser desenhados em torno da própria blockchain: emissão, transferências, prestação de serviços e liquidação.
Essa distinção chamou minha atenção com a Dusk.
A Dusk foi projetada em torno de fluxos de trabalho financeiros regulados, nos quais privacidade, controles de acesso, divulgação seletiva e liquidação determinística importam.
A DuskEVM oferece aos desenvolvedores um ambiente EVM familiar para aplicações e fluxos de tokenização, enquanto a DuskDS fornece a liquidação subjacente, disponibilidade de dados, modelos de transação e a finalidade determinística do L1.
Mas acho a ressalva importante: a infraestrutura de blockchain, por si só, não torna magicamente um ativo nativo do ponto de vista legal. A instituição, o local, as autorizações, o modelo de custódia e a estrutura regulatória ainda importam.
Então, para mim, a pergunta realmente interessante não é apenas:
Esse RWA pode ser tokenizado?
É:
Quanto do ciclo de vida real do ativo pode, com responsabilidade, se mover on-chain?
É aí que a emissão nativa pode se tornar muito mais interessante do que simplesmente envolver ativos do mundo real.#dusk @Dusk
$VELVET
$ACE
18
13
638
#dusk $DUSK
A maioria das discussões sobre colocar ativos do mundo real na cadeia trata a privacidade como um interruptor “liga ou desliga”. Mas, ao investigar como as instituições realmente operam, percebi que essa abordagem não acerta: mercados regulados não podem usar livros-razão públicos, mas os reguladores também não aceitam anonimato total.
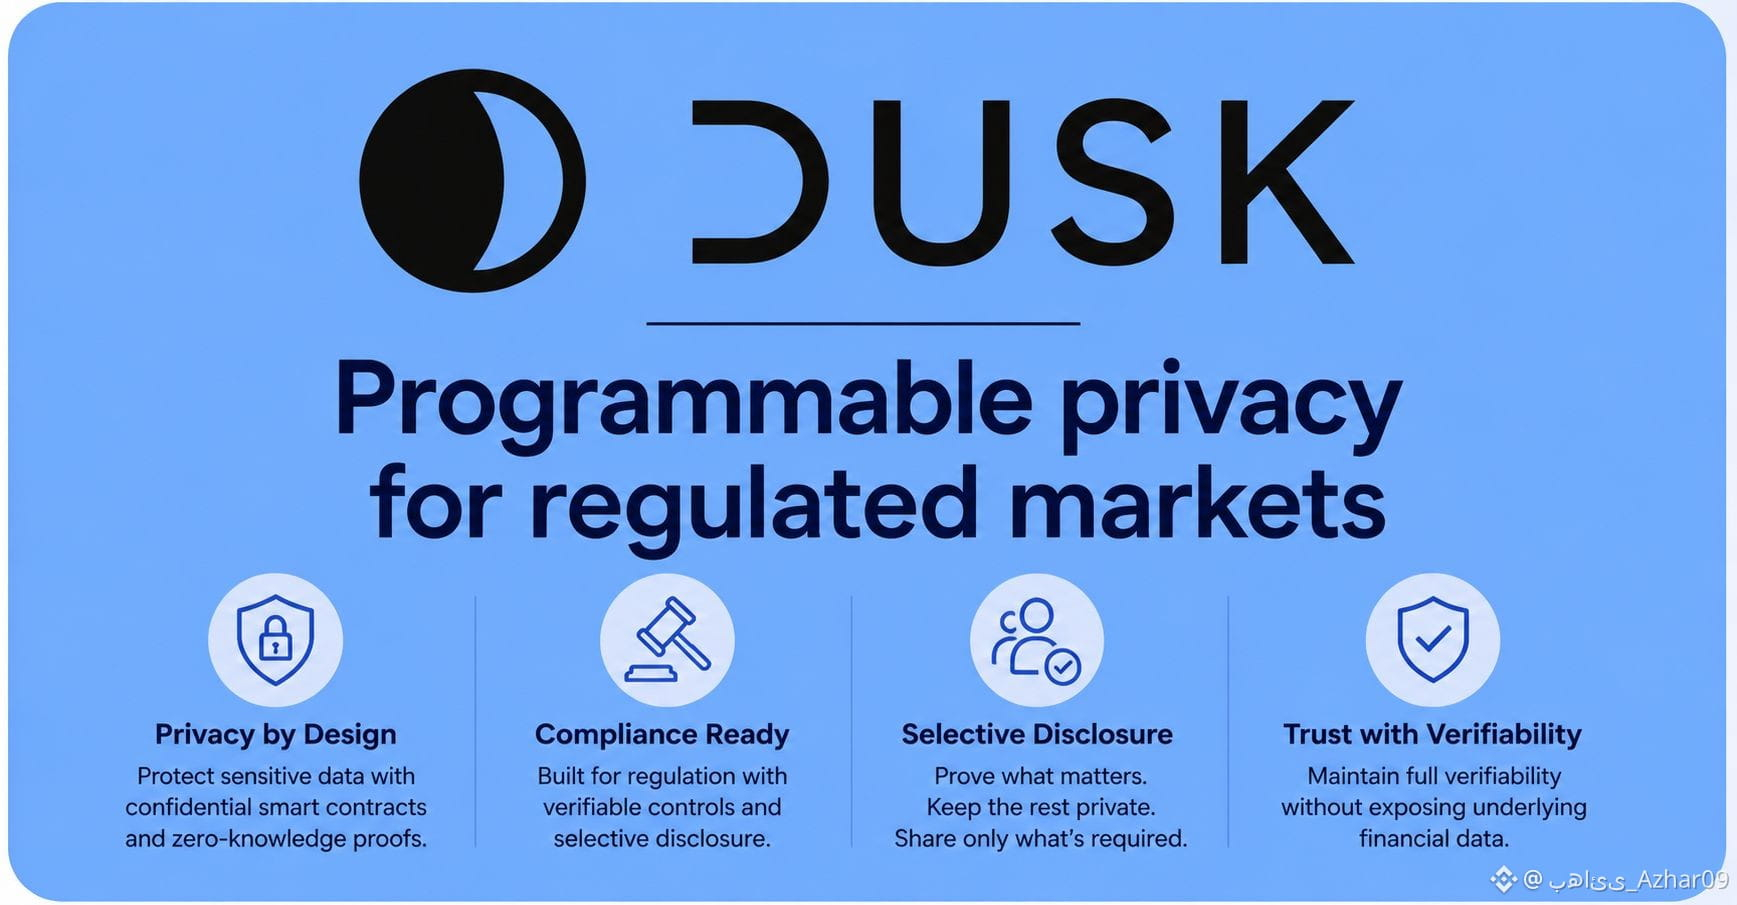
O que me chamou atenção ao pesquisar a Dusk é como eles tentam resolver esse paradoxo com privacidade programável. Em vez de apenas ocultar dados de transação, a arquitetura deles permite que desenvolvedores escrevam contratos inteligentes em que a privacidade é condicional.
Pense nisso como um kit de ferramentas de conhecimento zero em que uma transação permanece protegida do olhar do público, enquanto ainda incorpora uma prova digital de que o usuário satisfaz regras específicas de conformidade — como ser um investidor credenciado verificado. A identidade real e o saldo nunca são revelados no livro-razão público, mas o protocolo prova matematicamente que a transação segue a lei.
Para as finanças institucionais, isso é um grande obstáculo vencido. Hoje, um banco não consegue colocar um título tokenizado em uma rede pública padrão porque expor o histórico de transações do cliente viola leis de privacidade bancária. Por outro lado, usar um “dark pool” totalmente fechado convida a ações regulatórias. Ao incorporar a conformidade diretamente na camada de privacidade, a DUSK pretende permitir que instituições transacionem com saldos confidenciais, permanecendo totalmente em conformidade.
A parte que ainda fico pensando, porém, é a execução prática. A privacidade programável depende fortemente da precisão de provedores terceirizados que verificam identidades dos usuários antes de gerar essas provas de conhecimento zero. Se a ponte entre a verificação de identidade off-chain e a geração de prova on-chain enfrentar disputas jurisdicionais, os benefícios de automação podem ser severamente reduzidos.
Se as jurisdições exigirem provas criptográficas conflitantes, corremos o risco de criar “ilhas” isoladas de conformidade que fragmentam a liquidez em vez de construir um mercado global unificado.#dusk @Dusk_Foundation
$PORTAL
{future}(PORTALUSDT)
$HEMI
{future}(HEMIUSDT)
{future}(DUSKUSDT)
#dusk $DUSK
A maioria das discussões sobre colocar ativos do mundo real na cadeia trata a privacidade como um interruptor “liga ou desliga”. Mas, ao investigar como as instituições realmente operam, percebi que essa abordagem não acerta: mercados regulados não podem usar livros-razão públicos, mas os reguladores também não aceitam anonimato total.
O que me chamou atenção ao pesquisar a Dusk é como eles tentam resolver esse paradoxo com privacidade programável. Em vez de apenas ocultar dados de transação, a arquitetura deles permite que desenvolvedores escrevam contratos inteligentes em que a privacidade é condicional.
Pense nisso como um kit de ferramentas de conhecimento zero em que uma transação permanece protegida do olhar do público, enquanto ainda incorpora uma prova digital de que o usuário satisfaz regras específicas de conformidade — como ser um investidor credenciado verificado. A identidade real e o saldo nunca são revelados no livro-razão público, mas o protocolo prova matematicamente que a transação segue a lei.
Para as finanças institucionais, isso é um grande obstáculo vencido. Hoje, um banco não consegue colocar um título tokenizado em uma rede pública padrão porque expor o histórico de transações do cliente viola leis de privacidade bancária. Por outro lado, usar um “dark pool” totalmente fechado convida a ações regulatórias. Ao incorporar a conformidade diretamente na camada de privacidade, a DUSK pretende permitir que instituições transacionem com saldos confidenciais, permanecendo totalmente em conformidade.
A parte que ainda fico pensando, porém, é a execução prática. A privacidade programável depende fortemente da precisão de provedores terceirizados que verificam identidades dos usuários antes de gerar essas provas de conhecimento zero. Se a ponte entre a verificação de identidade off-chain e a geração de prova on-chain enfrentar disputas jurisdicionais, os benefícios de automação podem ser severamente reduzidos.
Se as jurisdições exigirem provas criptográficas conflitantes, corremos o risco de criar “ilhas” isoladas de conformidade que fragmentam a liquidez em vez de construir um mercado global unificado.#dusk @Dusk
$PORTAL
$HEMI
A maioria das discussões sobre colocar ativos do mundo real na cadeia trata a privacidade como um interruptor “liga ou desliga”. Mas, ao investigar como as instituições realmente operam, percebi que essa abordagem não acerta: mercados regulados não podem usar livros-razão públicos, mas os reguladores também não aceitam anonimato total.
O que me chamou atenção ao pesquisar a Dusk é como eles tentam resolver esse paradoxo com privacidade programável. Em vez de apenas ocultar dados de transação, a arquitetura deles permite que desenvolvedores escrevam contratos inteligentes em que a privacidade é condicional.
Pense nisso como um kit de ferramentas de conhecimento zero em que uma transação permanece protegida do olhar do público, enquanto ainda incorpora uma prova digital de que o usuário satisfaz regras específicas de conformidade — como ser um investidor credenciado verificado. A identidade real e o saldo nunca são revelados no livro-razão público, mas o protocolo prova matematicamente que a transação segue a lei.
Para as finanças institucionais, isso é um grande obstáculo vencido. Hoje, um banco não consegue colocar um título tokenizado em uma rede pública padrão porque expor o histórico de transações do cliente viola leis de privacidade bancária. Por outro lado, usar um “dark pool” totalmente fechado convida a ações regulatórias. Ao incorporar a conformidade diretamente na camada de privacidade, a DUSK pretende permitir que instituições transacionem com saldos confidenciais, permanecendo totalmente em conformidade.
A parte que ainda fico pensando, porém, é a execução prática. A privacidade programável depende fortemente da precisão de provedores terceirizados que verificam identidades dos usuários antes de gerar essas provas de conhecimento zero. Se a ponte entre a verificação de identidade off-chain e a geração de prova on-chain enfrentar disputas jurisdicionais, os benefícios de automação podem ser severamente reduzidos.
Se as jurisdições exigirem provas criptográficas conflitantes, corremos o risco de criar “ilhas” isoladas de conformidade que fragmentam a liquidez em vez de construir um mercado global unificado.#dusk @Dusk
$PORTAL
$HEMI
36
21
658
junte
junte

Shaheen 69
·
--
[Encerrada] 🎙️ Competição de Trading e Comércio
624 ouvintes
5
161
junte-se a todos
junte-se a todos
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
·
--
[Repetir] 🎙️ 🌙 Pôr do sol & Conversa sobre Cripto | Discussão ao vivo do $DUSK
02 h 06 m 16 s · 532 ouvintes
5
82
Verificado
$DUSK Eu costumava achar que trazer os mercados financeiros para a cadeia (on-chain) era, principalmente, um problema de tecnologia.Então o trabalho da Dusk com a NPEX me fez ver isso de forma diferente.A NPEX é uma bolsa de valores holandesa regulamentada para PMEs, e a Dusk diz que as duas estão trabalhando para levar ações e títulos listados para a cadeia (on-chain) para negociação e liquidação em conformidade.O que chamou minha atenção ainda mais foi o lado da Chainlink.A Dusk e a NPEX estão adotando o Chainlink CCIP para interoperabilidade entre cadeias, enquanto o DataLink tem a intenção de levar os dados oficiais da bolsa da NPEX para a cadeia (on-chain) e as Data Streams podem fornecer dados de mercado com baixa latência.Isso cria um quadro maior para mim.O desafio não é apenas colocar um ativo financeiro em uma blockchain. É fazer com que todo o ciclo de vida funcione: emissão, elegibilidade, privacidade, negociação, liquidação e dados de mercado confiáveis.Isso se encaixa na direção central da Dusk, uma Layer-1 focada em privacidade construída para aplicações financeiras, com contratos inteligentes confidenciais e o padrão XSC.Ainda sou cauteloso sobre quanto da atividade financeira do mundo real acabará migrando para a cadeia (on-chain).Mas ver infraestrutura de mercado regulamentada combinada com privacidade, interoperabilidade e dados on-chain torna a tese da Dusk mais concreta para mim.
Talvez o verdadeiro teste não seja se a finança consegue se mover para a cadeia (on-chain). É se a infraestrutura de blockchain consegue atender a finança nos próprios termos dela.#dusk @Dusk_Foundation
$HEMI
{future}(HEMIUSDT)
$ACE
{future}(ACEUSDT)
{future}(DUSKUSDT)
$DUSK Eu costumava achar que trazer os mercados financeiros para a cadeia (on-chain) era, principalmente, um problema de tecnologia.Então o trabalho da Dusk com a NPEX me fez ver isso de forma diferente.A NPEX é uma bolsa de valores holandesa regulamentada para PMEs, e a Dusk diz que as duas estão trabalhando para levar ações e títulos listados para a cadeia (on-chain) para negociação e liquidação em conformidade.O que chamou minha atenção ainda mais foi o lado da Chainlink.A Dusk e a NPEX estão adotando o Chainlink CCIP para interoperabilidade entre cadeias, enquanto o DataLink tem a intenção de levar os dados oficiais da bolsa da NPEX para a cadeia (on-chain) e as Data Streams podem fornecer dados de mercado com baixa latência.Isso cria um quadro maior para mim.O desafio não é apenas colocar um ativo financeiro em uma blockchain. É fazer com que todo o ciclo de vida funcione: emissão, elegibilidade, privacidade, negociação, liquidação e dados de mercado confiáveis.Isso se encaixa na direção central da Dusk, uma Layer-1 focada em privacidade construída para aplicações financeiras, com contratos inteligentes confidenciais e o padrão XSC.Ainda sou cauteloso sobre quanto da atividade financeira do mundo real acabará migrando para a cadeia (on-chain).Mas ver infraestrutura de mercado regulamentada combinada com privacidade, interoperabilidade e dados on-chain torna a tese da Dusk mais concreta para mim.
Talvez o verdadeiro teste não seja se a finança consegue se mover para a cadeia (on-chain). É se a infraestrutura de blockchain consegue atender a finança nos próprios termos dela.#dusk @Dusk
$HEMI
$ACE
Talvez o verdadeiro teste não seja se a finança consegue se mover para a cadeia (on-chain). É se a infraestrutura de blockchain consegue atender a finança nos próprios termos dela.#dusk @Dusk
$HEMI
$ACE
29
15
1.3k
junte-se
junte-se
M A L I Z-مالیز 马 利 兹
·
--
[Encerrada] 🎙️ As informações sobre o mercado e as moedas | LIKCMNTME nos meus posts fixados | DICA ME
1.9k ouvintes
6
153
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
MemeLaunchpads82%OfArcDayOneVolume
476 visualizações
54 discutindo
🔥#ARC gerou US$ 410,8M em volume de DEX no primeiro dia, mas a surpresa foi de onde isso veio.
💥 82% veio de #memecoin launchpads
🚀 #Arguspad sozinho: US$ 210M
🪙 97.025 tokens cunhados
⚡ 7,76M transações processadas
Isso é uma abertura bem diferente da visão institucional da Circle.
Mas no primeiro dia, a especulação roubou a cena.
O verdadeiro teste agora é simples:
O Arc continua atraindo atividade financeira real ou a febre dos memes desaparece? 👀 #MemeLaunchpads82%OfArcDayOneVolume
CryptoFeed_News
·0 curtidas
·33 visualizações
OstiumLoanDisputeHearingSetInNYFederalCourt
2,477 visualizações
86 discutindo
SKPoliceRefer18PolymarketUsersToProsecutors
3,544 visualizações
154 discutindo