

forrestbit
16 Publicações
forrestbit
Denunciar
Bloquear usuário
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
7 Seguindo
32 Seguidores
20 Curtiu
Publicações
Todas
Vídeos
·
--
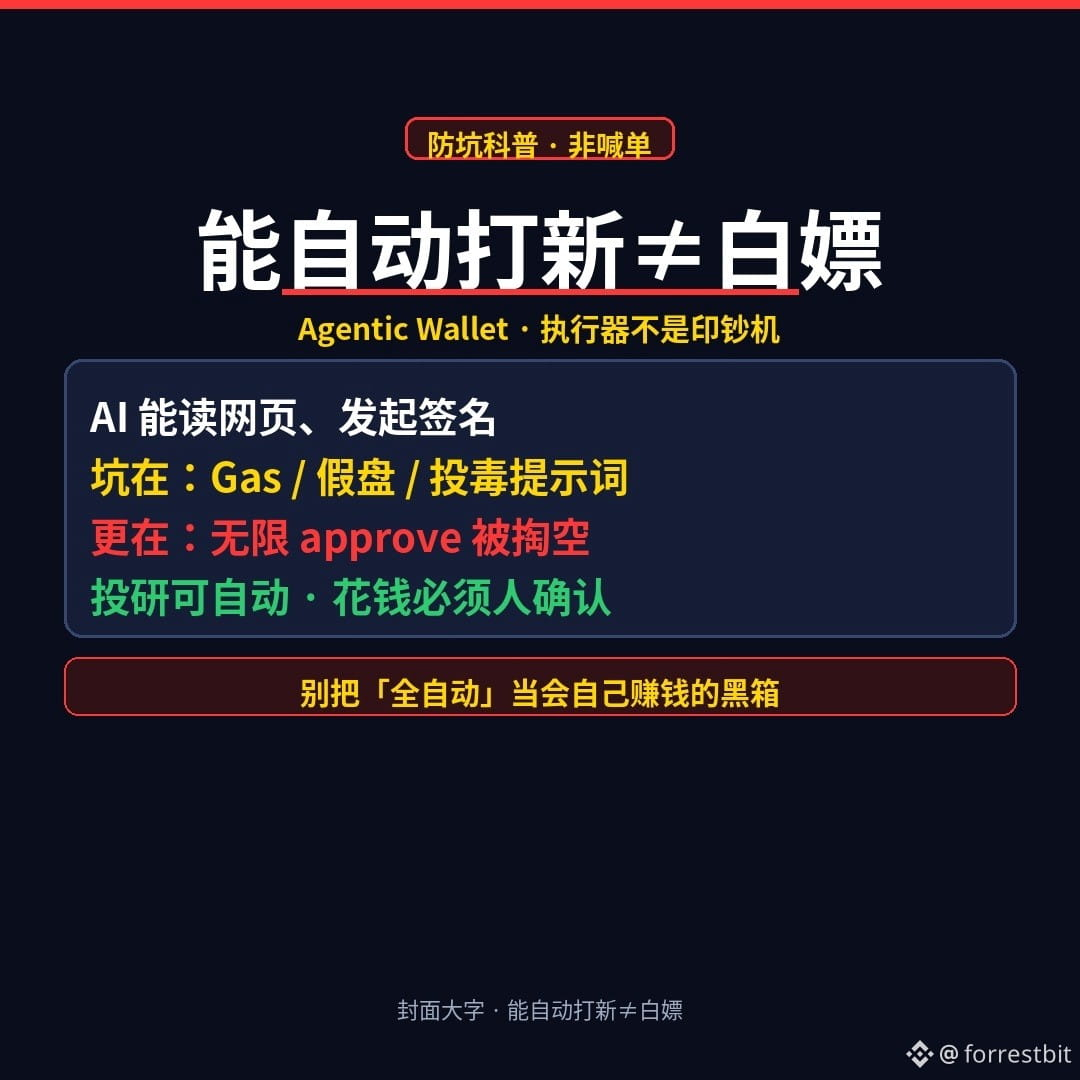
“Entrar automaticamente em lançamentos de tokens” parece tentador, mas o perigo geralmente não está na chave privada
Ouviu dizer que “Agentic Wallet + IA” consegue participar automaticamente de lançamentos e fazer pesquisa de investimentos 24 horas por dia? A primeira reação de muita gente é: finalmente dá para ganhar de graça sem fazer nada?
Vamos direto ao ponto.
O que é uma Agentic Wallet (em termos simples)
Não é uma “cold wallet mais inteligente”, mas sim uma carteira que conecta à IA tarefas como “ler páginas, dar instruções e iniciar assinaturas/transações”. A IA lê os links e as tarefas que você envia, e a carteira executa as ações na blockchain.
Por isso, na essência, ela é um executor com permissão para assinar — não uma máquina de imprimir dinheiro.
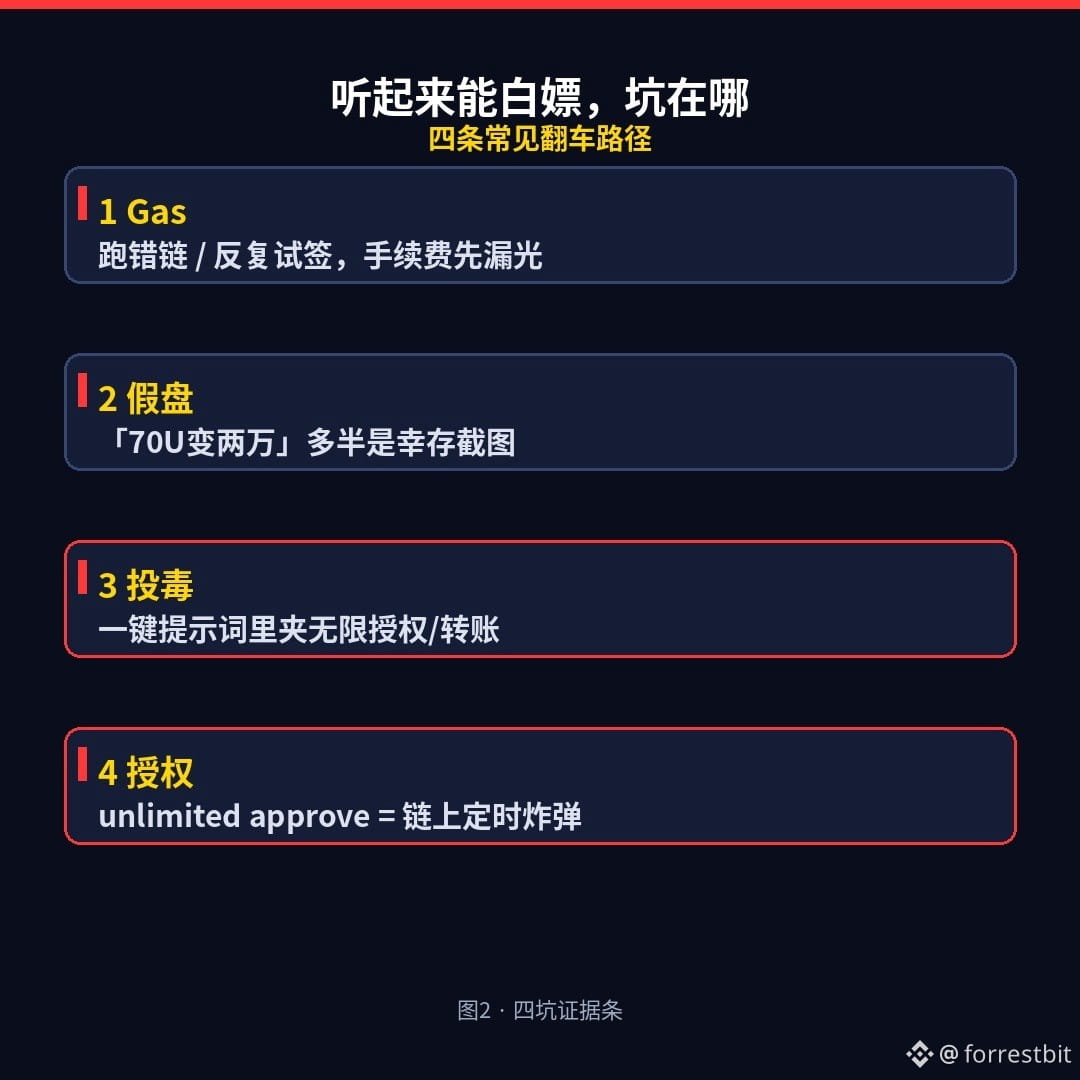
Parece que dá para ganhar de graça automaticamente. Onde estão os perigos?
1) Gas e taxas: ela não paga o gas por você. Se usar a rede errada, tentar várias vezes ou assinar contratos de projetos falsos, o dinheiro começa a sumir nas taxas.
2) Projetos falsos e promessas de tokens que vão disparar: as capturas de tela no grupo dizendo “70 U viraram 20 mil” geralmente são casos de sobrevivência; quem perdeu tudo na mesma leva não publica fotos. Se você não consegue avaliar a liquidez para revender, não acredite em “lucro sem risco”.
3) Instruções maliciosas: páginas, comentários e “prompts de um clique” copiados de outras pessoas podem conter instruções como “aprovação ilimitada” ou “transferir para determinado endereço”. Quando a IA obedece e executa, você acha que está entrando num lançamento, mas na verdade está assinando uma armadilha.
4) Fundos drenados por aprovações (approve): quando os fundos são retirados da blockchain, o caminho clássico muitas vezes não é o vazamento da frase-semente, mas você ter assinado que “determinado contrato pode movimentar meus tokens, sem limite de valor”. Essa permissão fica registrada na blockchain e pode ser usada a qualquer momento.
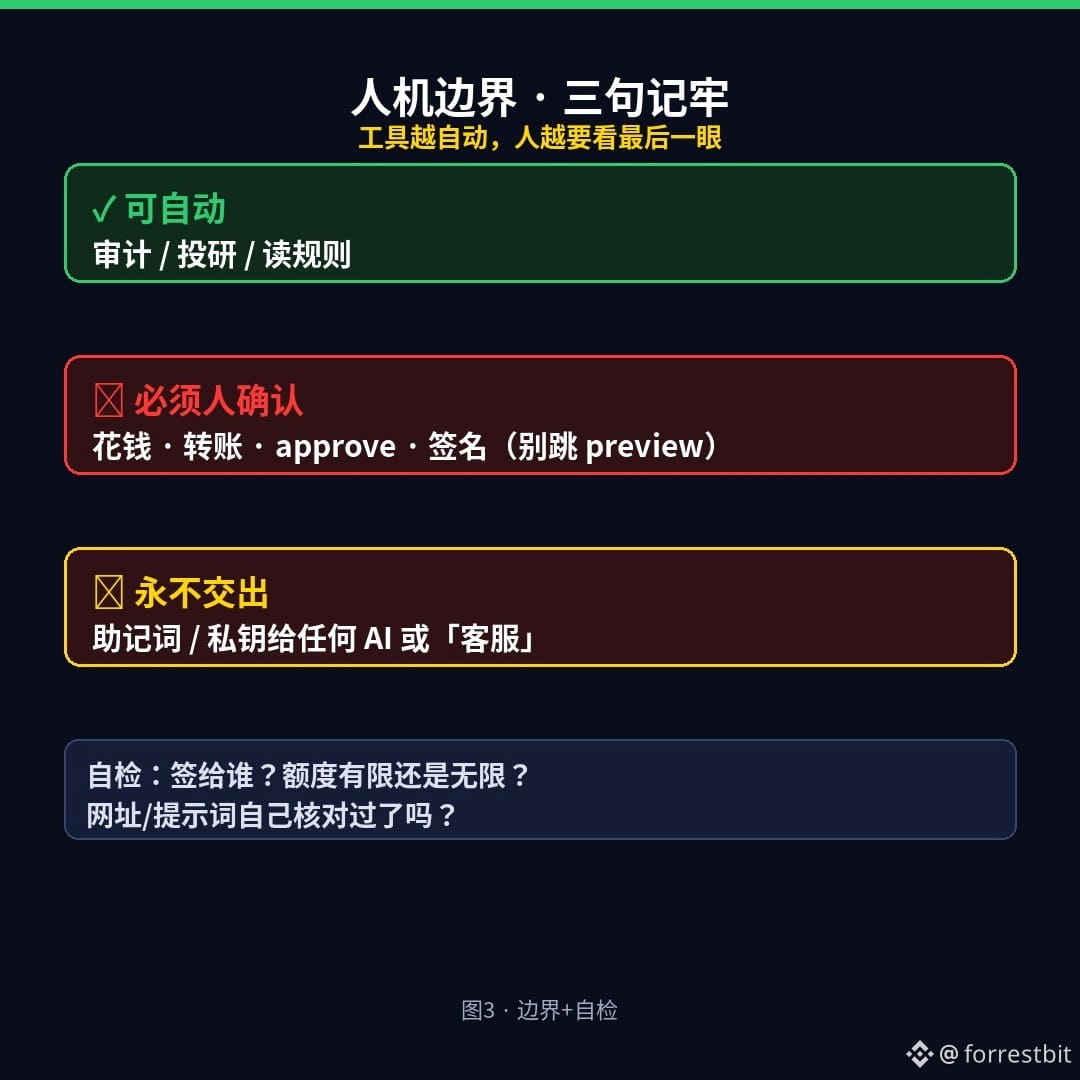
Limites entre humanos e IA (basta lembrar destas três regras)
- Auditoria, pesquisa de investimentos e leitura de regras: você pode automatizar com IA.
- Gastar dinheiro, transferir, aprovar (approve) e assinar: uma pessoa precisa confirmar; não pule a pré-visualização (preview).
- Frase-semente/chave privada: nunca forneça a nenhuma IA, a nenhum “atendimento ao cliente” nem a nenhum bot de tutoriais. Nem mesmo uma skill oficial deveria pedir isso.
Quanto mais automatizadas forem as ferramentas, mais importante é conferir tudo uma última vez: para quem você está assinando, qual é o limite e se é ilimitado.
Você pode usar uma Agentic Wallet; só não deve tratá-la como uma “caixa-preta que ganha dinheiro sozinha”.
Checklist pessoal (confira antes de publicar)
□ Consigo identificar o contrato ao qual estou assinando agora? O limite é finito ou ilimitado?
□ Eu mesmo abri e verifiquei o prompt/link, em vez de simplesmente copiar e colar algo do grupo?
□ Se só preciso de pesquisa de investimentos: desativei ou recusei gastos automáticos e mantive apenas o acesso de leitura?
Qual opção preocupa mais você: A) uma página falsa de lançamento que engana você para conceder aprovação ilimitada ou B) o modo “totalmente automático” gastar todo o gas sem você perceber? Escolha uma nos comentários (não publique sua frase-semente).
(Conteúdo educativo; não constitui recomendação de investimento. Não faço negociações nem indico compras. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.)
$BTC
#加密安全 #AgenticWallet #Web3Explicado
111
·
--
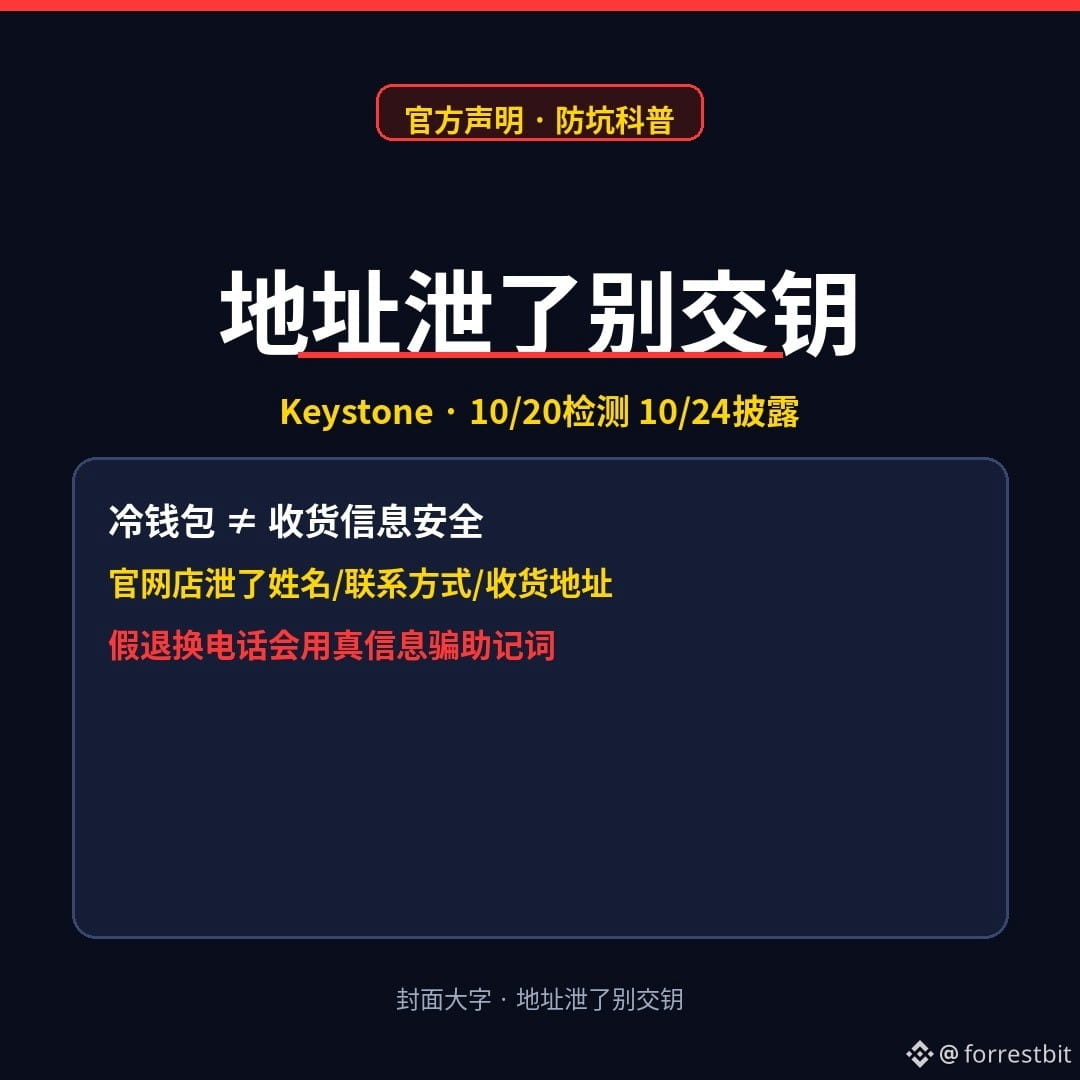
O site oficial da Keystone expôs endereços de entrega — você confiaria sua frase-semente a uma ligação de «troca ou devolução oficial»?
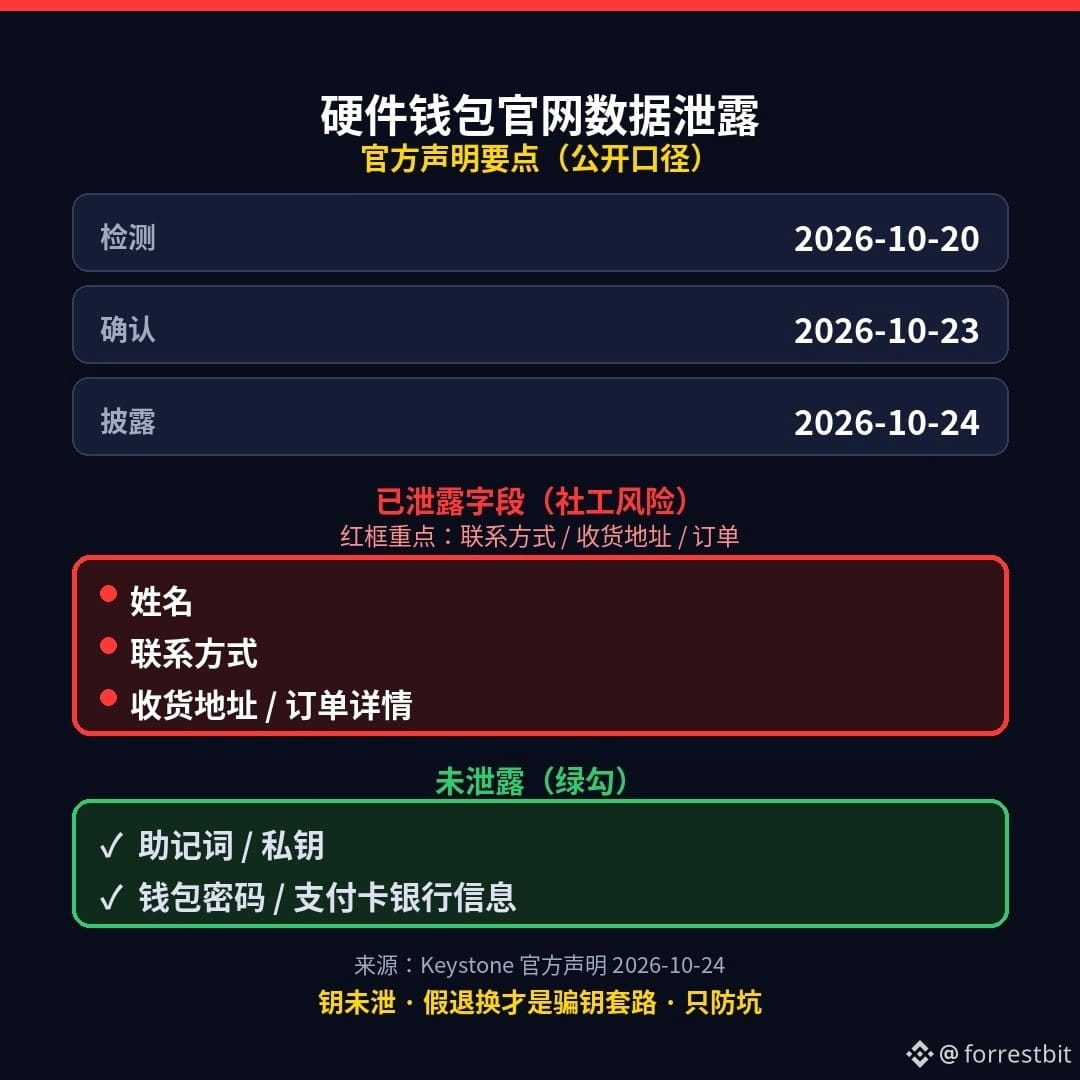
Comunicado público: a Keystone, fabricante de carteiras de hardware, informou por volta de 24/10/2026 que houve uma anomalia nos dados da loja oficial — detectada em 20/10 e confirmada em 23/10. Dados expostos: nomes, contatos, endereços de entrega e detalhes dos pedidos. Não foram expostos: dados bancários de cartões de pagamento, frases-semente, chaves privadas nem senhas das carteiras.
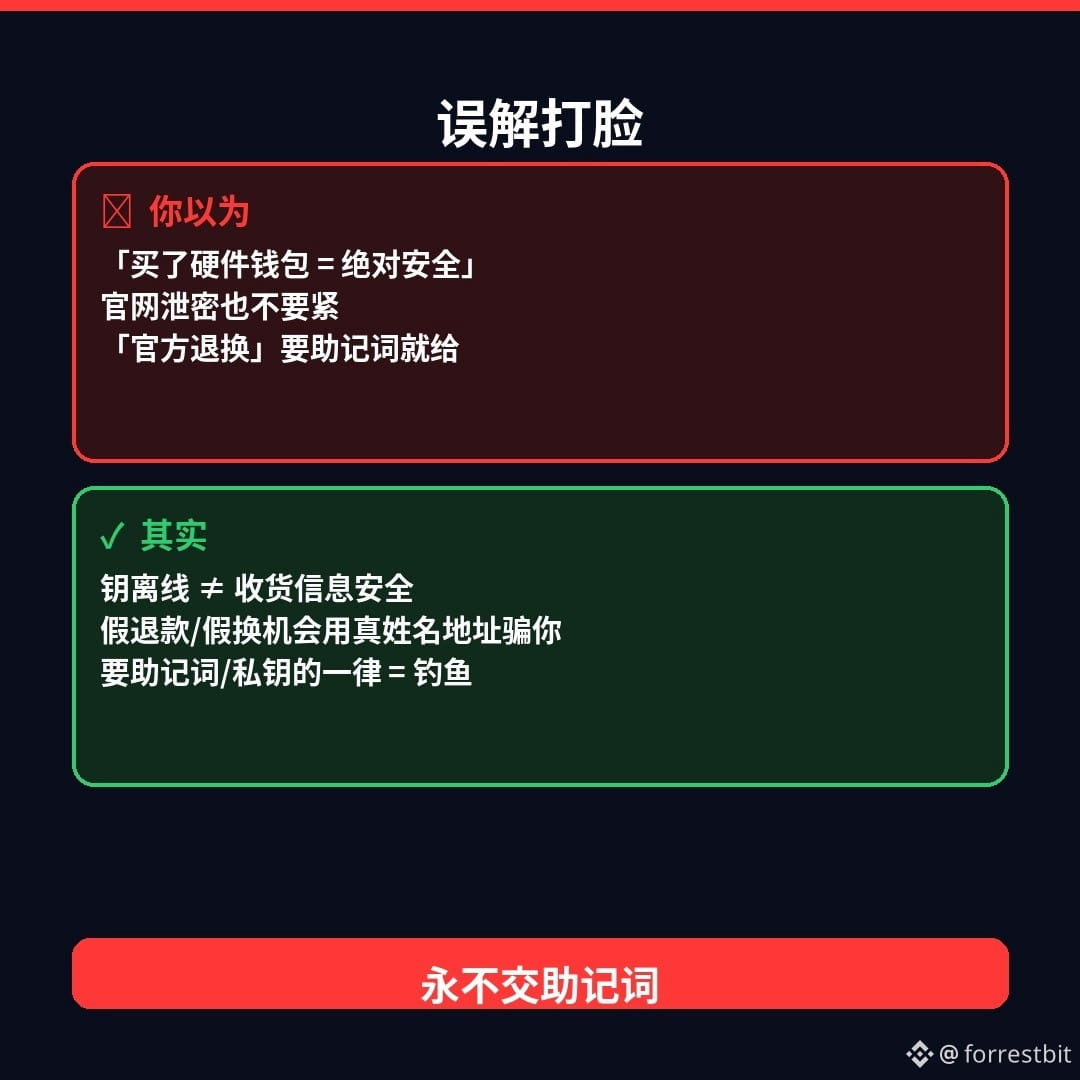
Muita gente pensa que «comprar uma carteira fria significa segurança absoluta» — aqui está o choque de realidade: as chaves podem ficar offline, mas os dados de entrega da loja oficial ainda podem vazar. Golpistas podem usar seu nome verdadeiro e endereço verdadeiro para aplicar golpes de reembolso falso, troca de aparelho falsa ou falsa central de atendimento e tentar obter sua frase-semente. A regra é simples: qualquer ligação, link de entrega ou página da web que peça sua frase-semente ou chave privada = phishing.
Três coisas que você pode fazer ainda hoje à noite:
1) Se receber uma ligação de alguém que se diz da «equipe oficial de trocas/devoluções ou reembolsos» e pedir sua frase-semente → desligue e confirme a informação apenas pelos canais oficiais que você mesmo salvou.
2) Não clique em links desconhecidos enviados por transportadoras ou SMS sobre «a troca por um aparelho novo».
3) Mantenha sua frase-semente apenas em um meio offline; nunca a diga em voz alta nem tire uma foto para enviar a alguém.
Aviso de risco: as datas e a lista de dados expostos foram retiradas de comunicados oficiais da Keystone e de relatos públicos. Antes de publicar, confira as informações mais recentes. Isto não constitui aconselhamento de investimento. Não recomendamos moedas nem fazemos chamadas de compra e venda. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.
O que você teme mais: receber uma ligação de «reembolso oficial» ou um link de entrega para «trocar por um aparelho novo»? Escolha um nos comentários (não publique sua frase-semente nem sua chave privada, em hipótese alguma).
$BTC
#加密安全 #硬件钱包 #EducaçãoWeb3
1
171
·
--
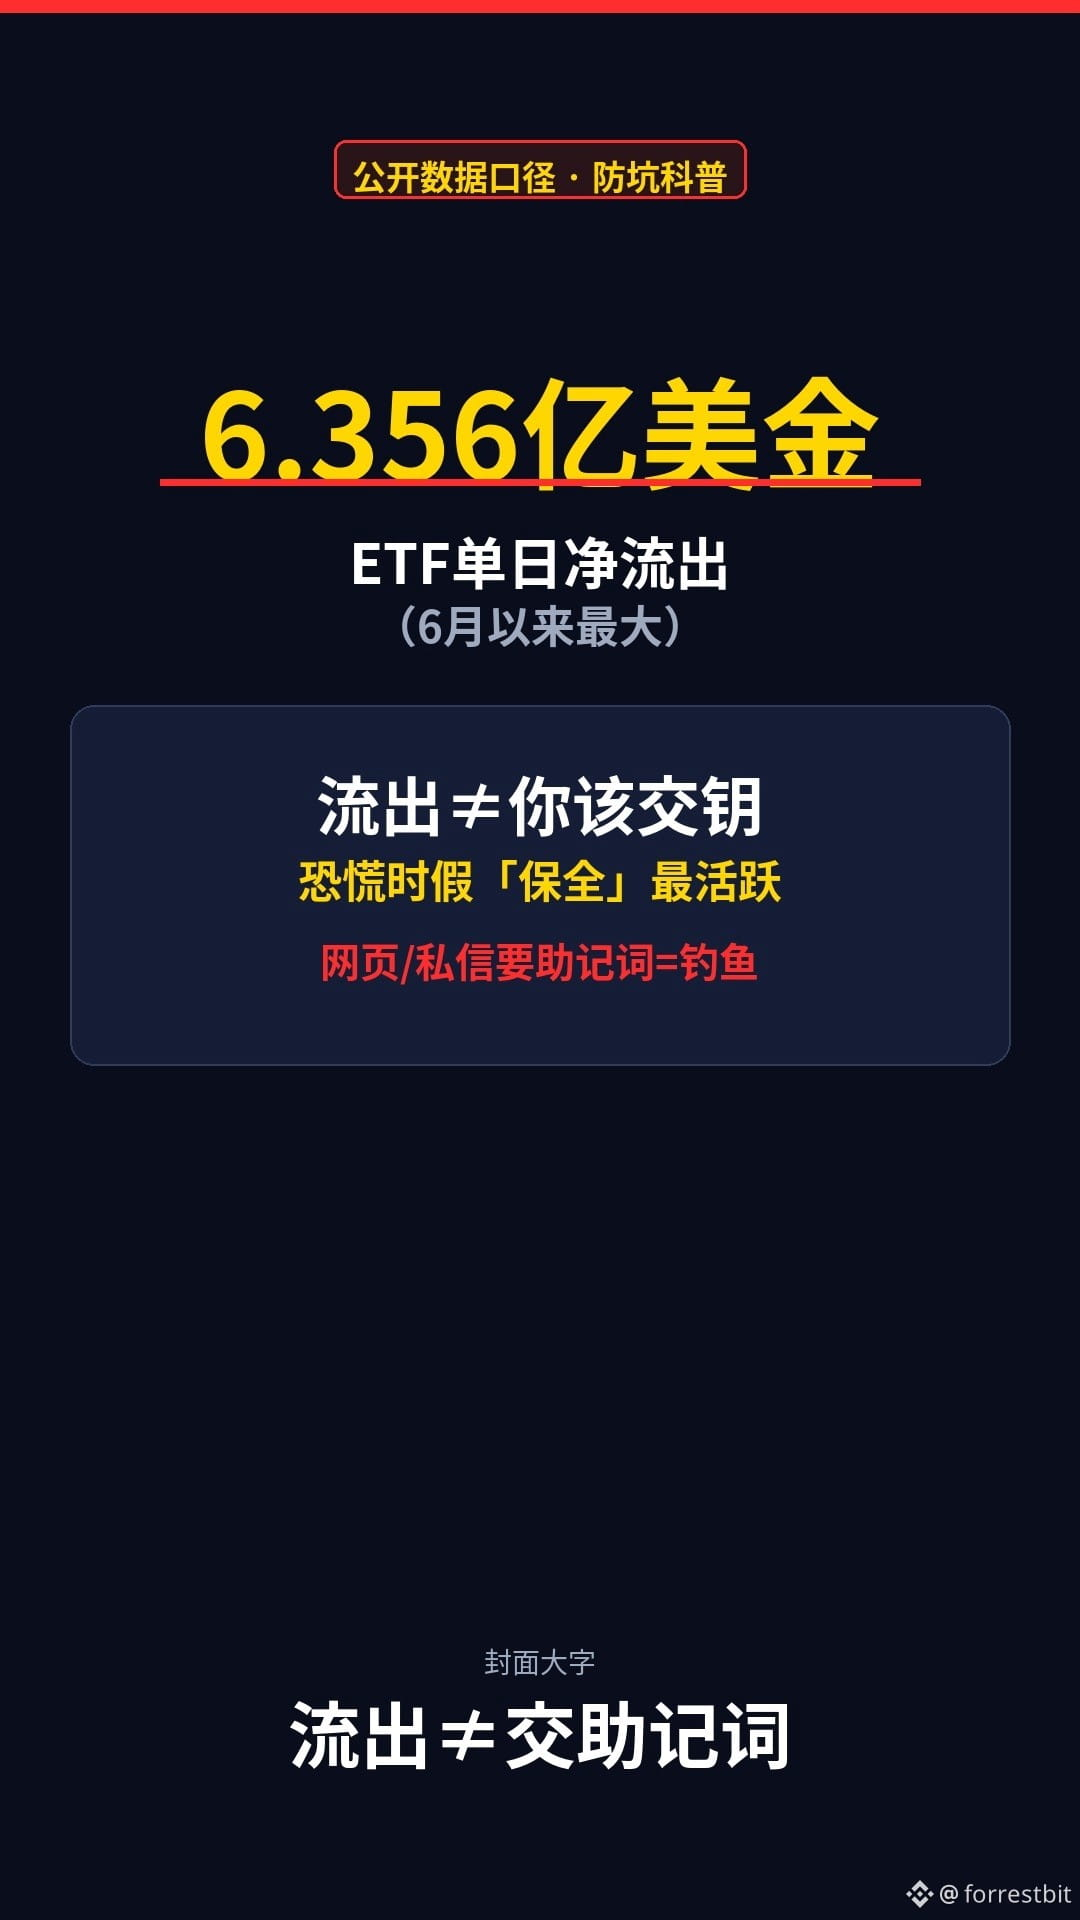
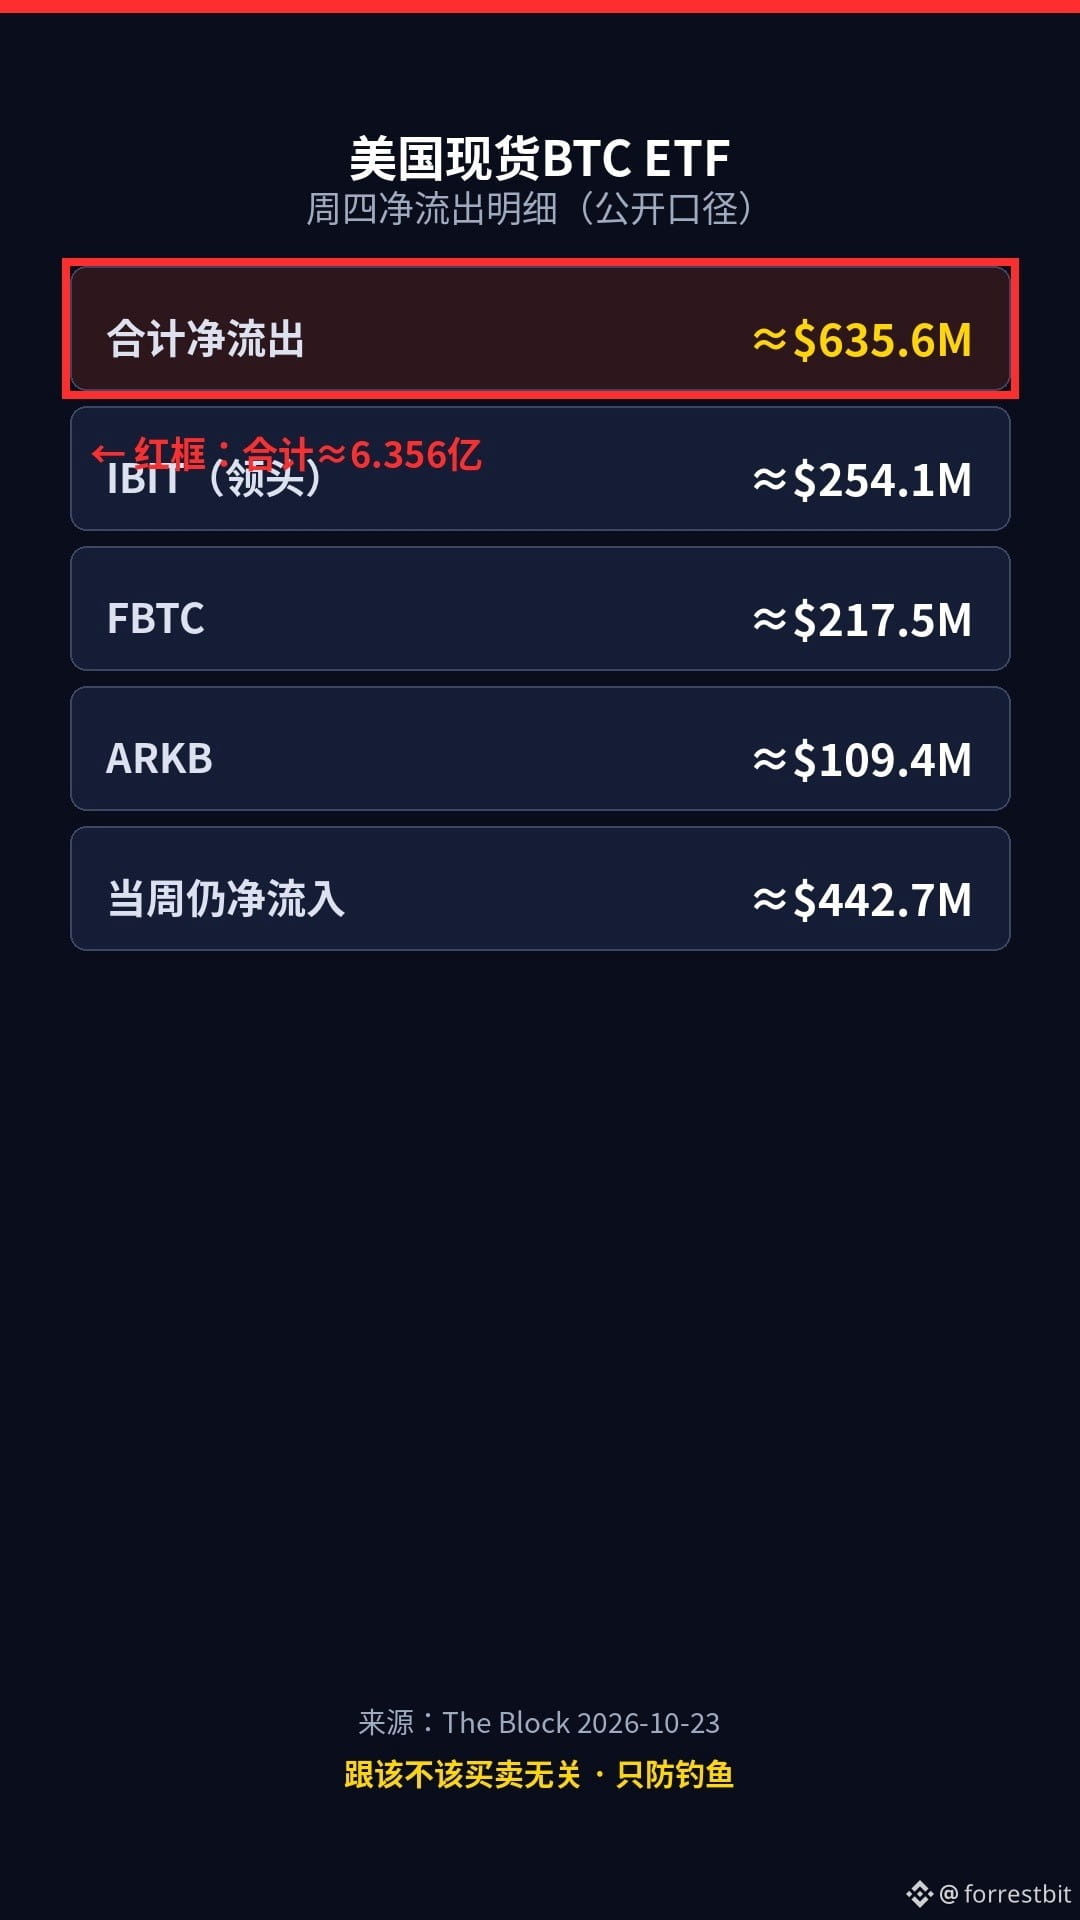
Os ETFs tiveram uma saída de mais de US$ 600 milhões em um dia — você confiaria sua frase-semente a uma mensagem privada de alguém que promete «proteger seus ativos»?
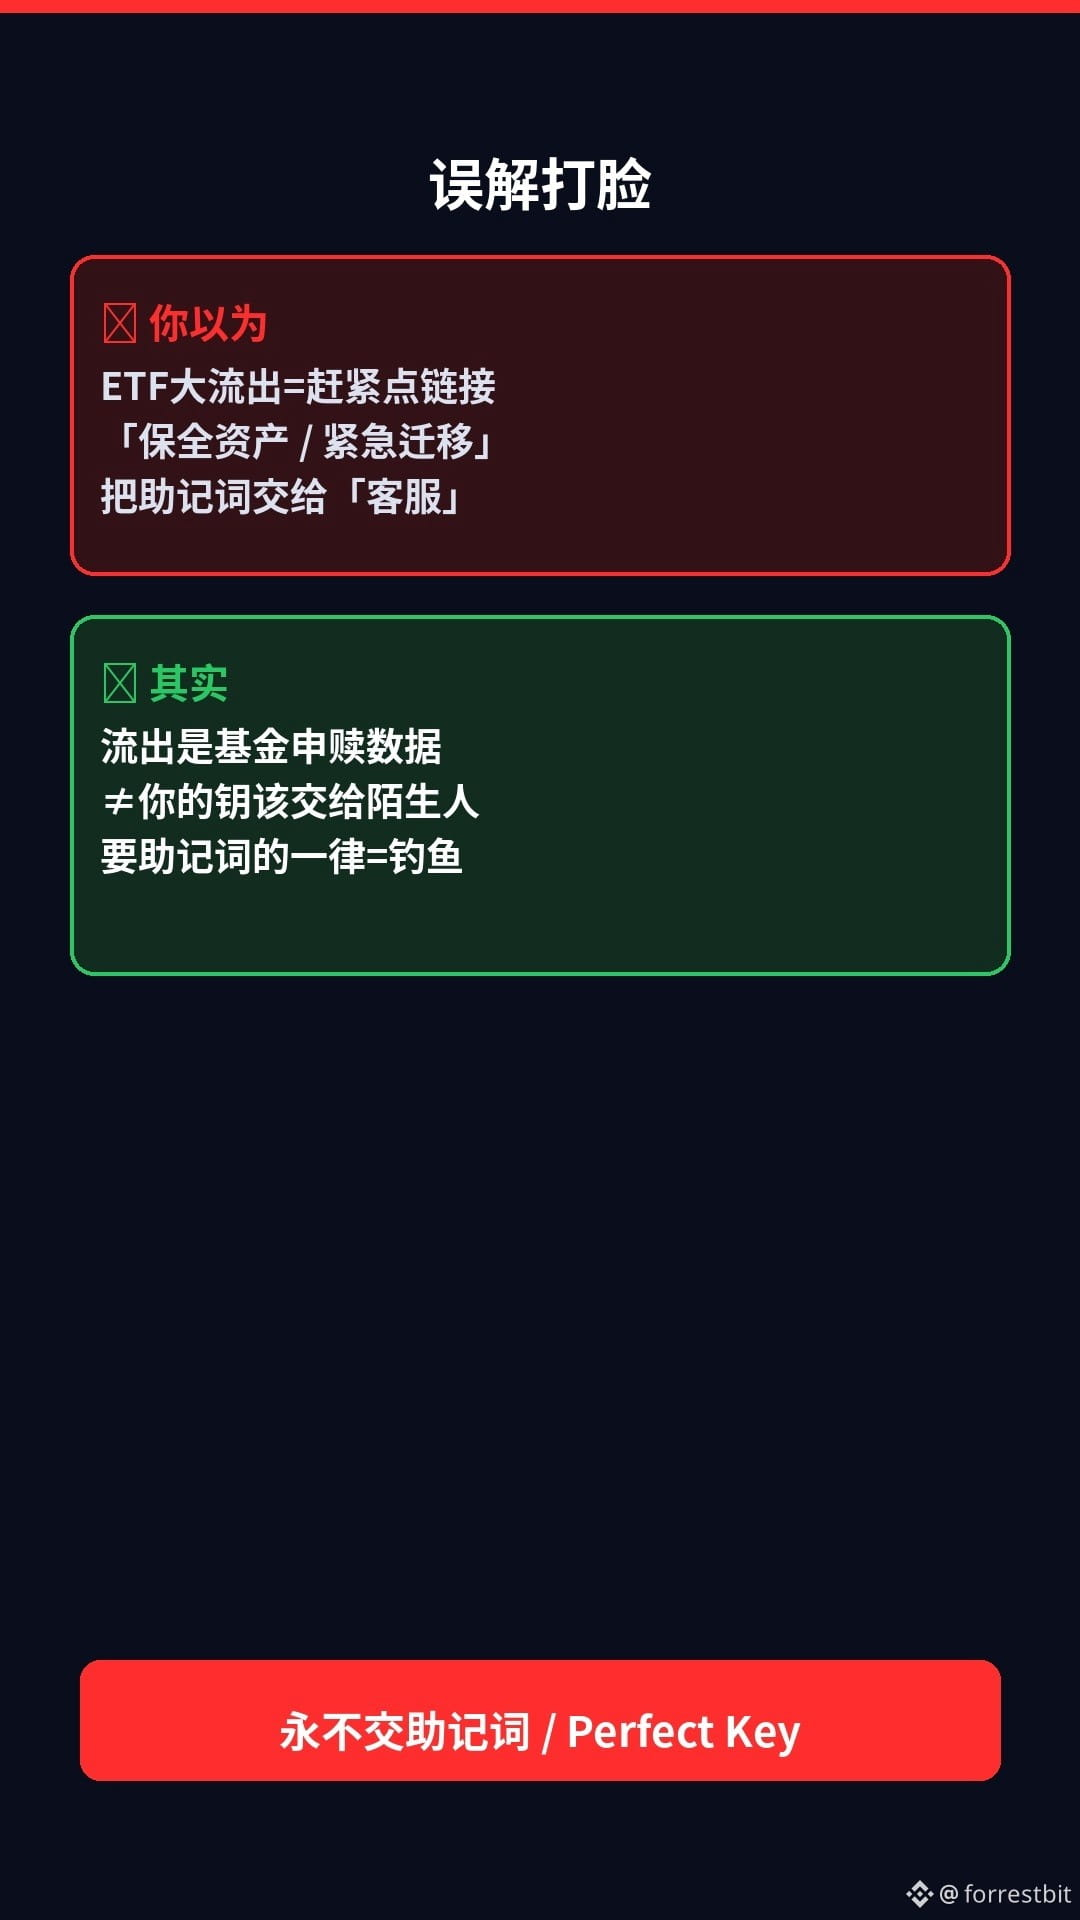
Dados públicos: os ETFs spot de Bitcoin dos EUA registraram uma saída líquida de cerca de US$ 635,6 milhões na quinta-feira (US$ 635,6M, a maior saída diária desde junho, segundo relatos), liderada pelo IBIT, com cerca de US$ 254 milhões. Muita gente vê uma «grande saída» e entra em pânico — mas aqui está o ponto: dados de resgates e subscrições ≠ motivo para entregar suas chaves a alguém que promete «proteger seus ativos em uma emergência».
Em momentos de pânico, costumam aumentar também as mensagens privadas de falsos atendentes, falsas «migrações de ativos» e falsos serviços de suporte. A regra é simples: qualquer link, telefonema ou página que peça sua frase-semente ou Perfect Key = phishing.
Três coisas que você pode fazer ainda hoje à noite:
1)Não clique em links desconhecidos que prometem «proteger/migrar seus ativos»
2)Para consultar dados, use apenas os favoritos que você mesmo salvou ou o aplicativo oficial
3)Se receber uma ligação pedindo sua frase-semente → desligue e confirme por um canal oficial
Aviso de risco: os números são uma reprodução de relatos públicos sobre os fluxos dos ETFs. Verifique os dados mais recentes antes de publicar; isto não constitui aconselhamento de investimento. Não recomendamos moedas nem fazemos chamadas de compra ou venda. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.
Quando o mercado cai, você tem mais medo de clicar em um link de «proteção de ativos» ou de receber uma ligação falsa do suporte? Escolha uma opção nos comentários (nunca publique sua frase-semente/chave privada).
$BTC $IBIT
#加密安全 #钱包安全 #Web3科普
1
53
·
--
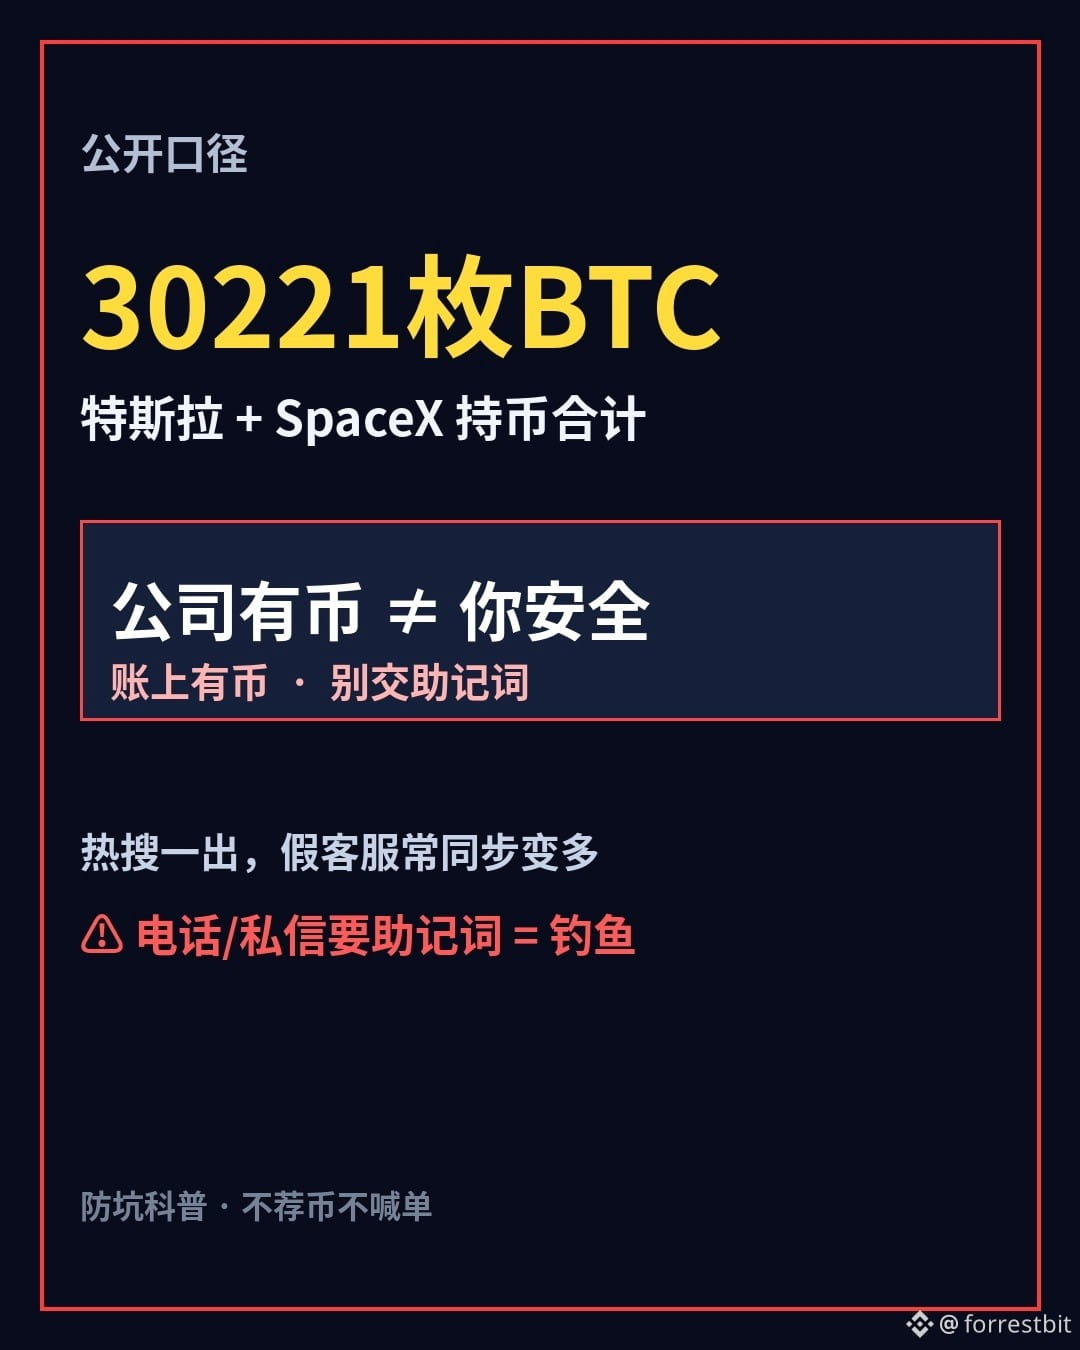
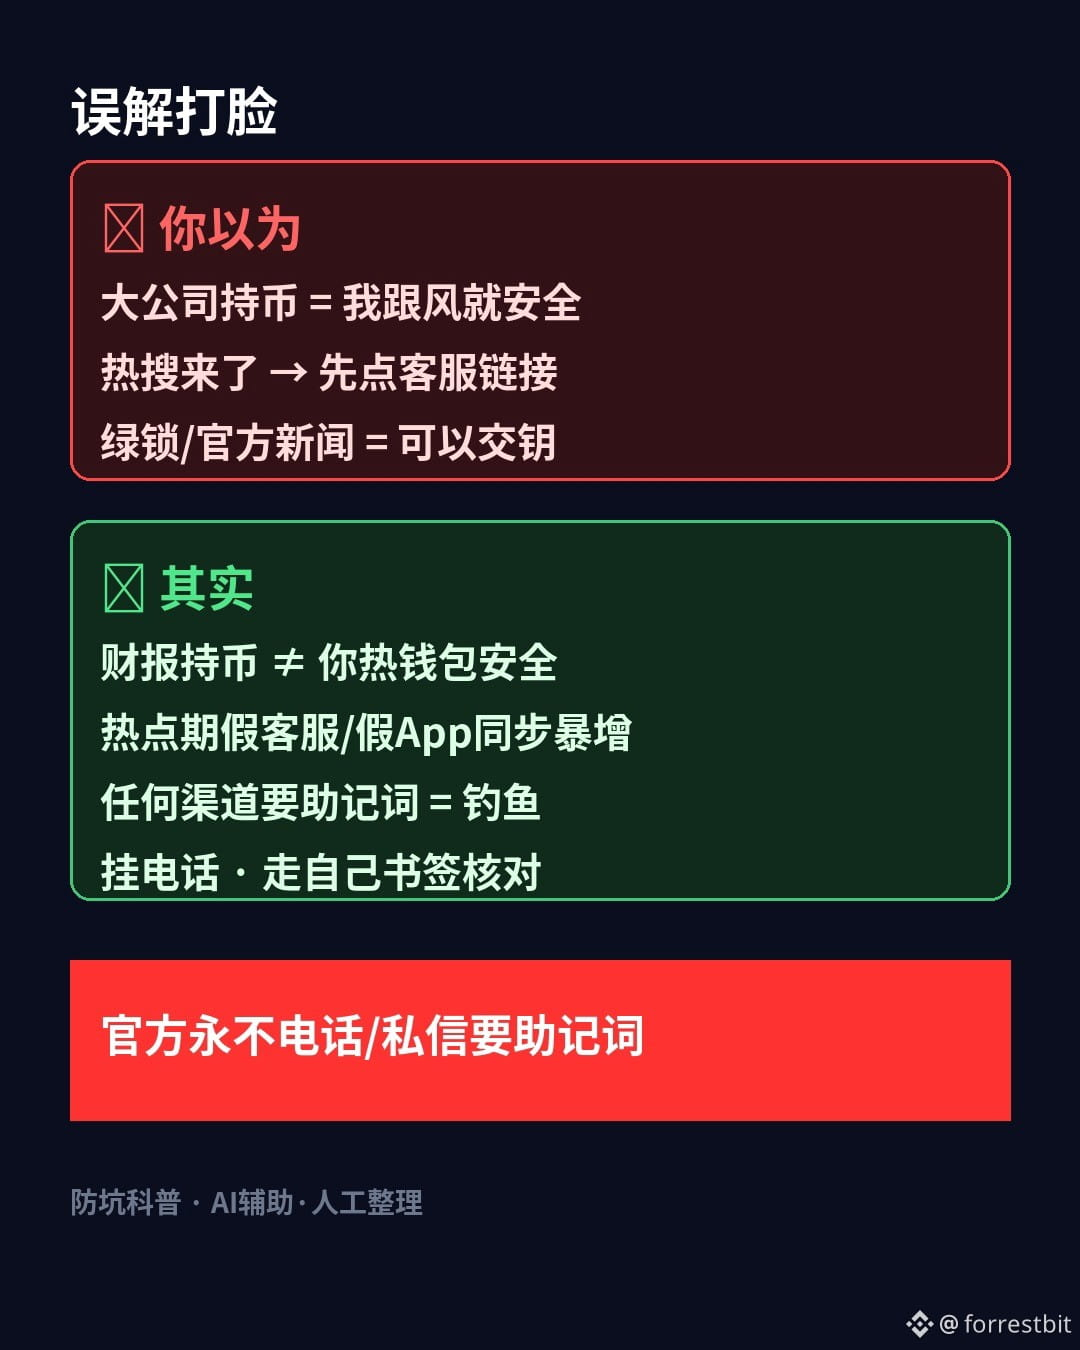
As duas empresas de Musk têm, juntas, 30 mil BTC nos balanços — você confiaria a sua frase-semente ao «apoio ao cliente» dos assuntos em destaque?
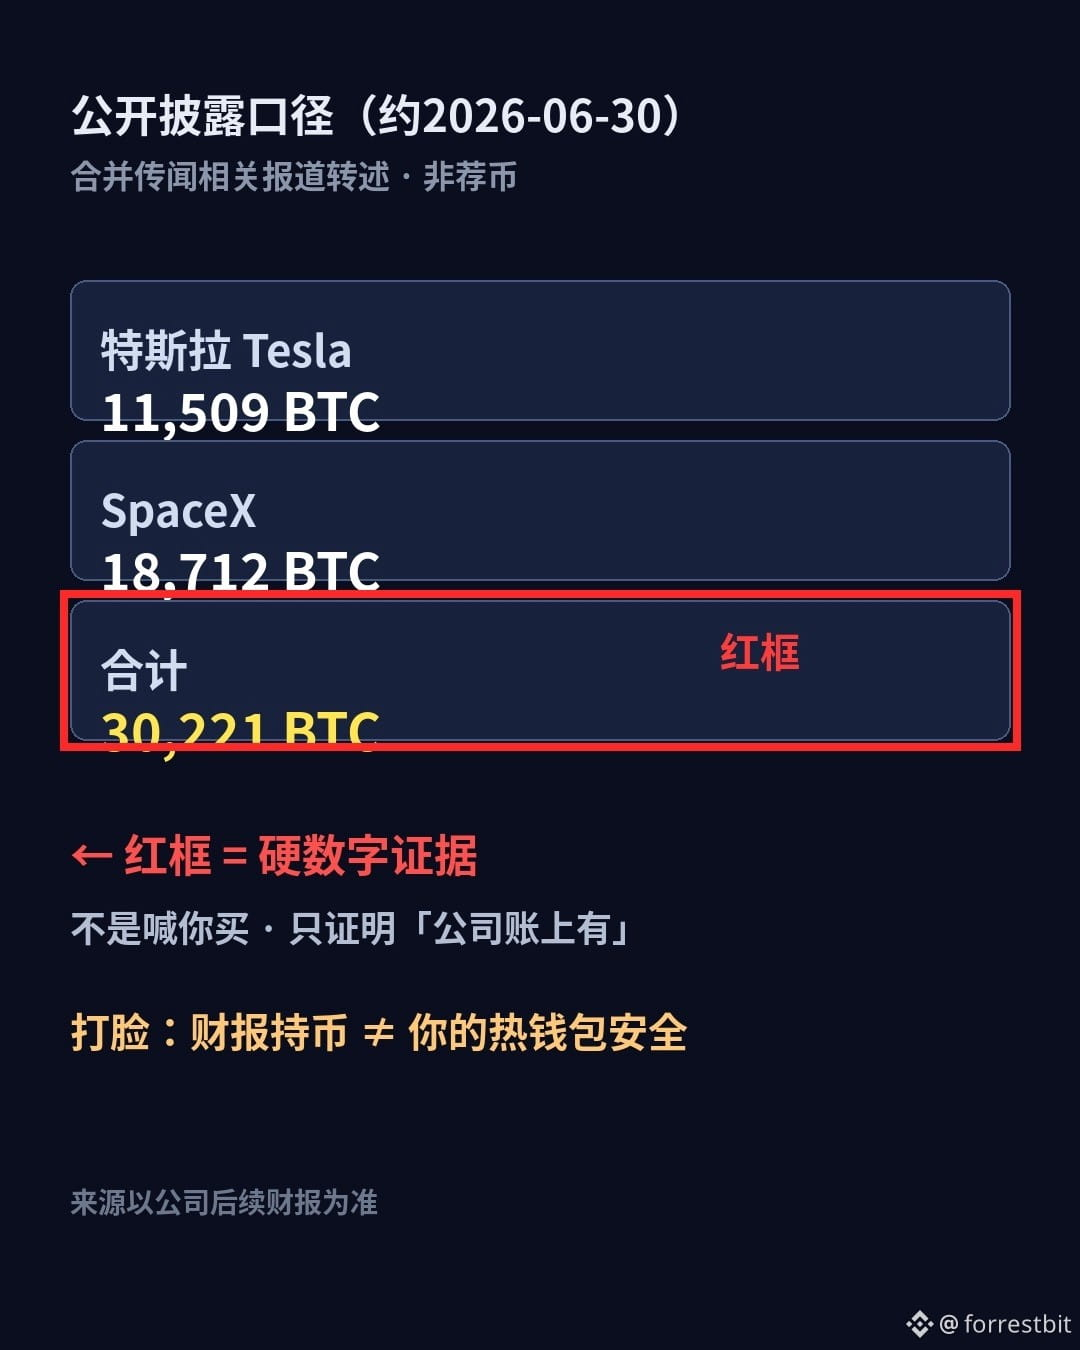
Segundo informações divulgadas publicamente: cerca de 11.509 BTC da Tesla + cerca de 18.712 BTC da SpaceX ≈ 30.221 BTC (divulgado por volta de 2026-06-30; a fusão ainda está em negociação e os termos não foram definidos). Muitas pessoas relaxam ao ver que «uma grande empresa realmente está a guardar os seus BTC» — mas atenção: os criptoativos nos balanços de uma empresa ≠ a segurança da sua carteira quente.
Quando um assunto fica em destaque, costumam aumentar também as contas falsas de apoio ao cliente, as aplicações falsas e os links de verificação fraudulentos. Regra de ouro: qualquer chamada, mensagem privada ou página que peça a sua frase-semente ou a «Perfect Key» = phishing.
Três coisas que pode fazer ainda esta noite:
1)Não clique em links desconhecidos de «apoio ao cliente/airdrop/registo da fusão» nos comentários dos assuntos em destaque
2)Consulte os anúncios apenas na aplicação oficial ou através dos marcadores que guardou
3)Se receber uma chamada a pedir a frase-semente → desligue e confirme por um canal oficial
Aviso de risco: os valores dos ativos detidos baseiam-se em informações públicas sobre as divulgações; prevalecem os futuros relatórios financeiros da empresa. A fusão ainda não foi concluída. Não é uma recomendação de compra nem um apelo à negociação. Este conteúdo foi criado com assistência de IA e revisto por uma pessoa.
Quando um assunto fica em destaque, o que o preocupa mais: clicar num link errado ou receber uma chamada falsa do apoio ao cliente? Escolha uma opção nos comentários (nunca publique a sua frase-semente/chave privada).
$BTC $TSLA
#加密安全 #钱包安全 #EducaçãoWeb3
2
182
·
--
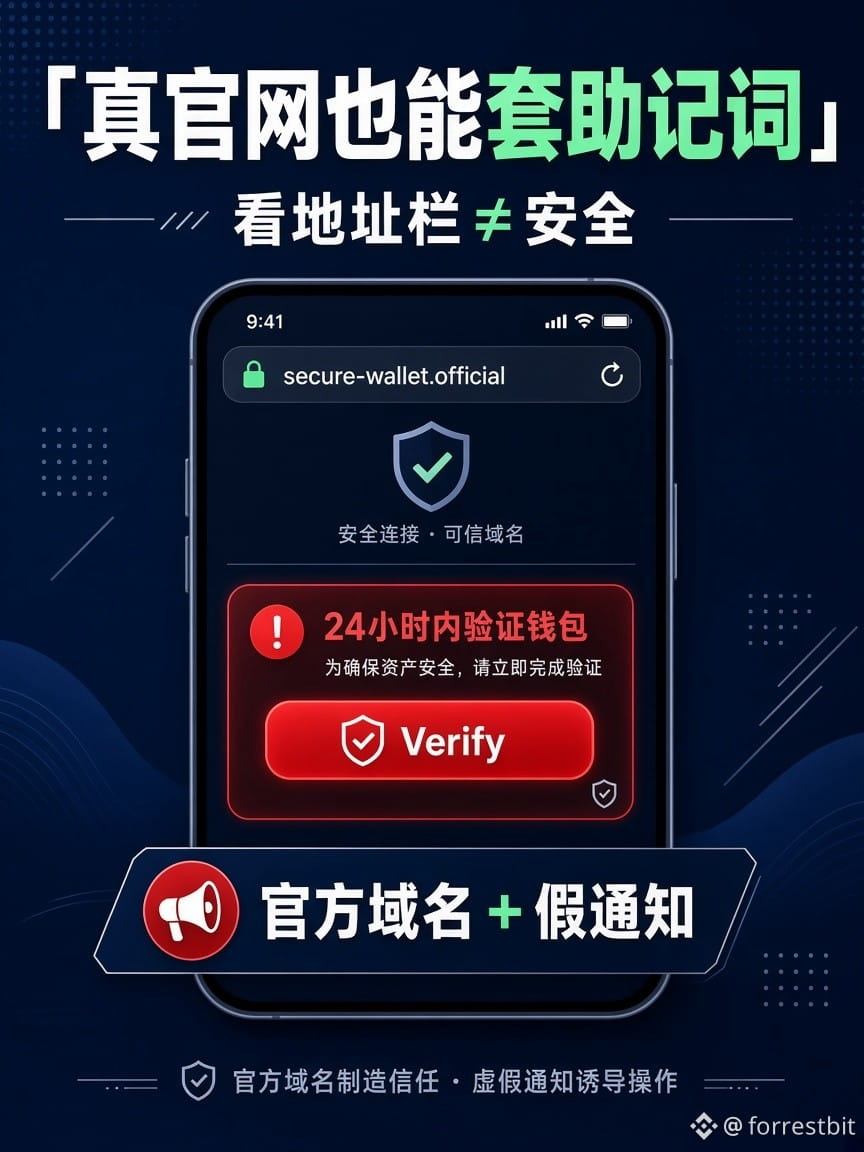
O endereço é oficial e ainda tem cadeado verde — você teria coragem de inserir a frase-semente numa página web?
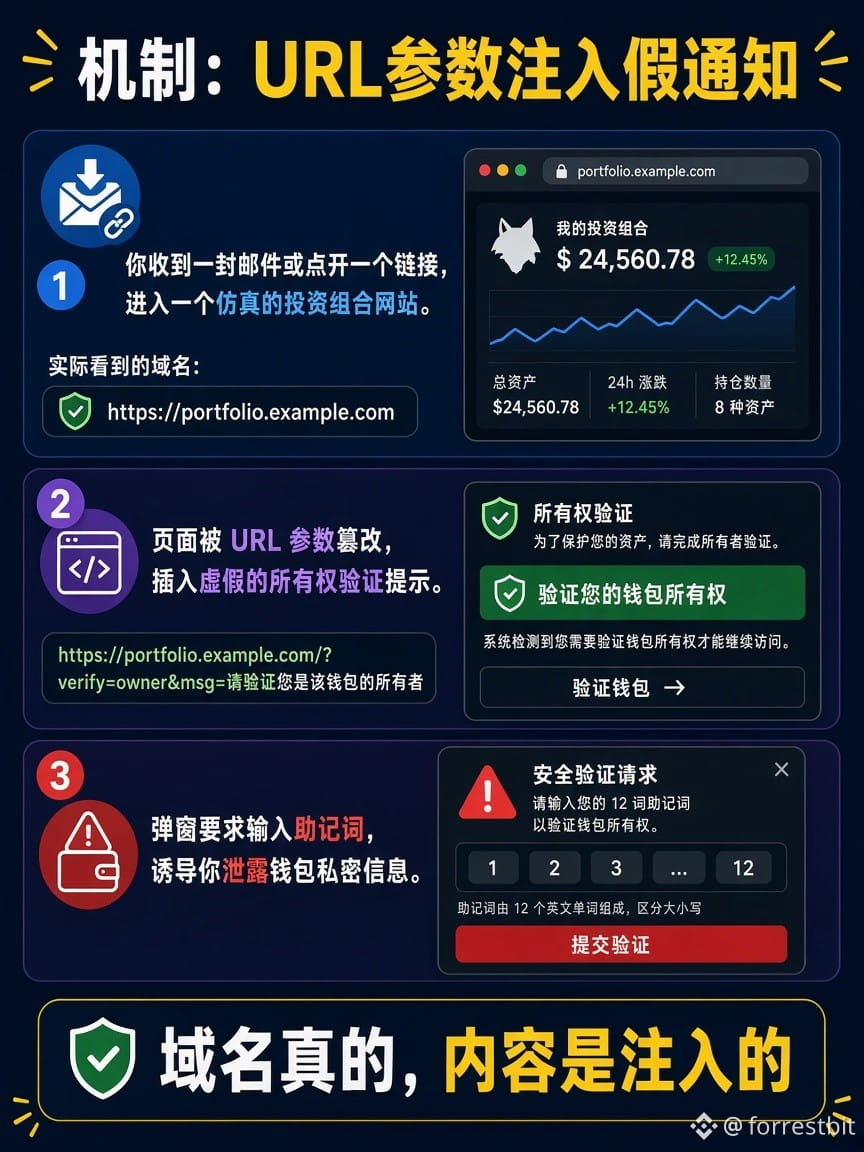
Muita gente acha que basta dar uma olhada no domínio. Esta semana, a realidade mostrou o contrário: um e-mail de phishing direcionava para o domínio verdadeiro do MetaMask Portfolio e, por meio de parâmetros na URL, inseria um aviso falso: «Verifique em 24 horas ou sua conta será desativada». Depois, pedia que você digitasse a frase-semente. A equipe oficial corrigiu o problema por volta de 15/10 a 19/10.
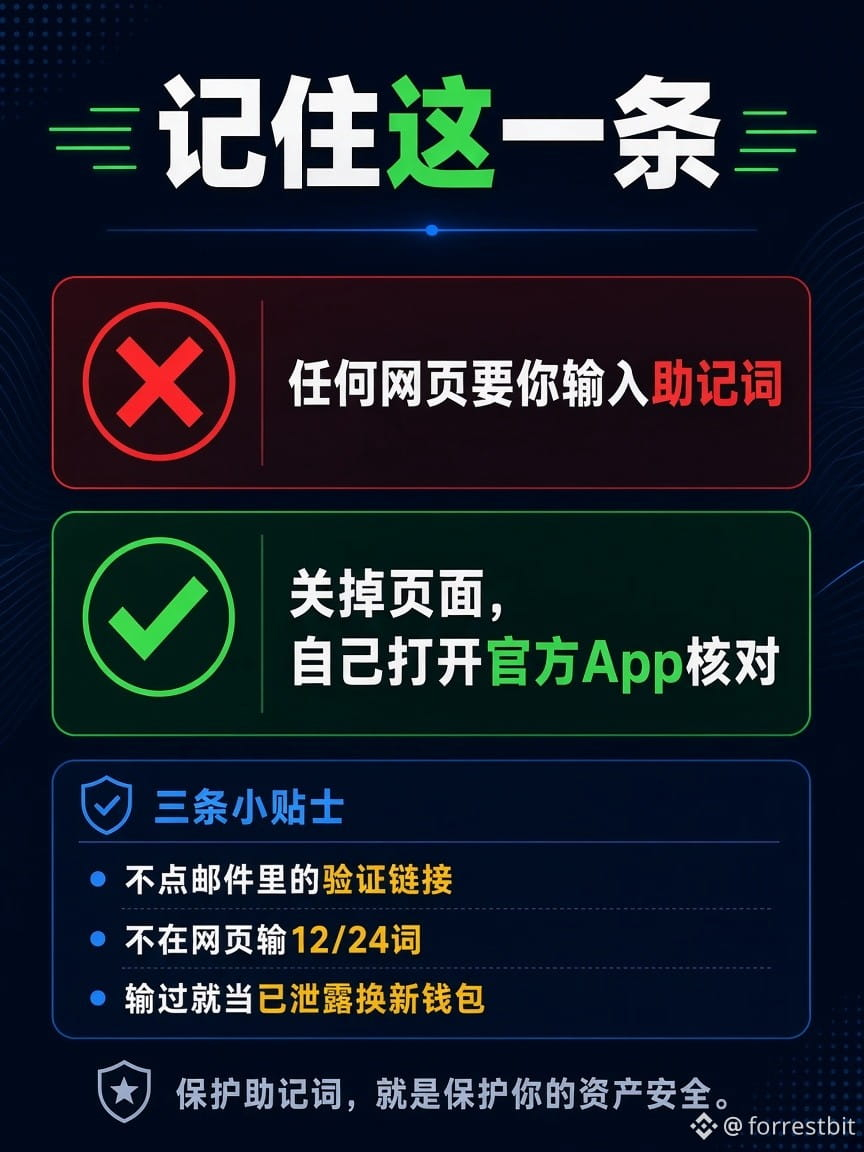
Regra de ouro: qualquer página web (inclusive sites oficiais) que peça sua frase-semente é phishing. O cadeado verde só confirma a conexão com aquele domínio; não prova que cada linha na tela foi escrita pela equipe oficial.
Três coisas que você pode fazer ainda hoje:
1)Nunca clique em links de «verificação/recuperação da carteira» recebidos por e-mail, mensagem privada ou grupo.
2)Consulte os comunicados somente pelo app oficial ou por um favorito; não siga links.
3)Se já digitou sua frase-semente numa página web, considere-a comprometida: crie uma nova carteira com uma nova frase-semente e transfira seus ativos.
Aviso de risco: a linha do tempo do incidente foi baseada em análises públicas de segurança; consulte as informações oficiais posteriores. Não recomendamos moedas nem fazemos chamadas de compra. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.
Você já caiu num link que «parecia ser o site oficial»? Conte nos comentários como verificou (e não publique sua frase-semente!).
$BTC $ETH
#加密安全 #防钓鱼 #SegurançadaCarteira
1
314
·
--
Gas caro não é cobrança aleatória
Muita gente acha que Gas é uma taxa cobrada arbitrariamente pela plataforma. Mais precisamente: quando a rede fica congestionada, as transações precisam ser agrupadas em blocos; então, as pessoas aumentam as taxas para passar na frente, e os custos sobem. Abaixo, use $ETH como exemplo para explicar esse mecanismo, facilitando a busca; não é conselho de investimento.
Minha observação: reclamar de “cobrança aleatória” não resolve o congestionamento; entender o leilão de taxas ajuda a evitar armadilhas.
Aviso de risco: as taxas variam conforme o estado da rede; prevalecem os valores exibidos na cadeia/carteira no momento. Este conteúdo inclui geração assistida por IA.
Qual foi a situação em que você pagou o Gas mais caro? Comente aí.
#Gas #以太坊 #区块链科普 #币安广场
119
·
--
Até pop-ups oficiais podem roubar sua frase-semente
Muita gente pensa: se o aviso apareceu no app oficial da carteira, então é seguro.
Nesta semana, duas carteiras de hardware mostraram que não é bem assim:
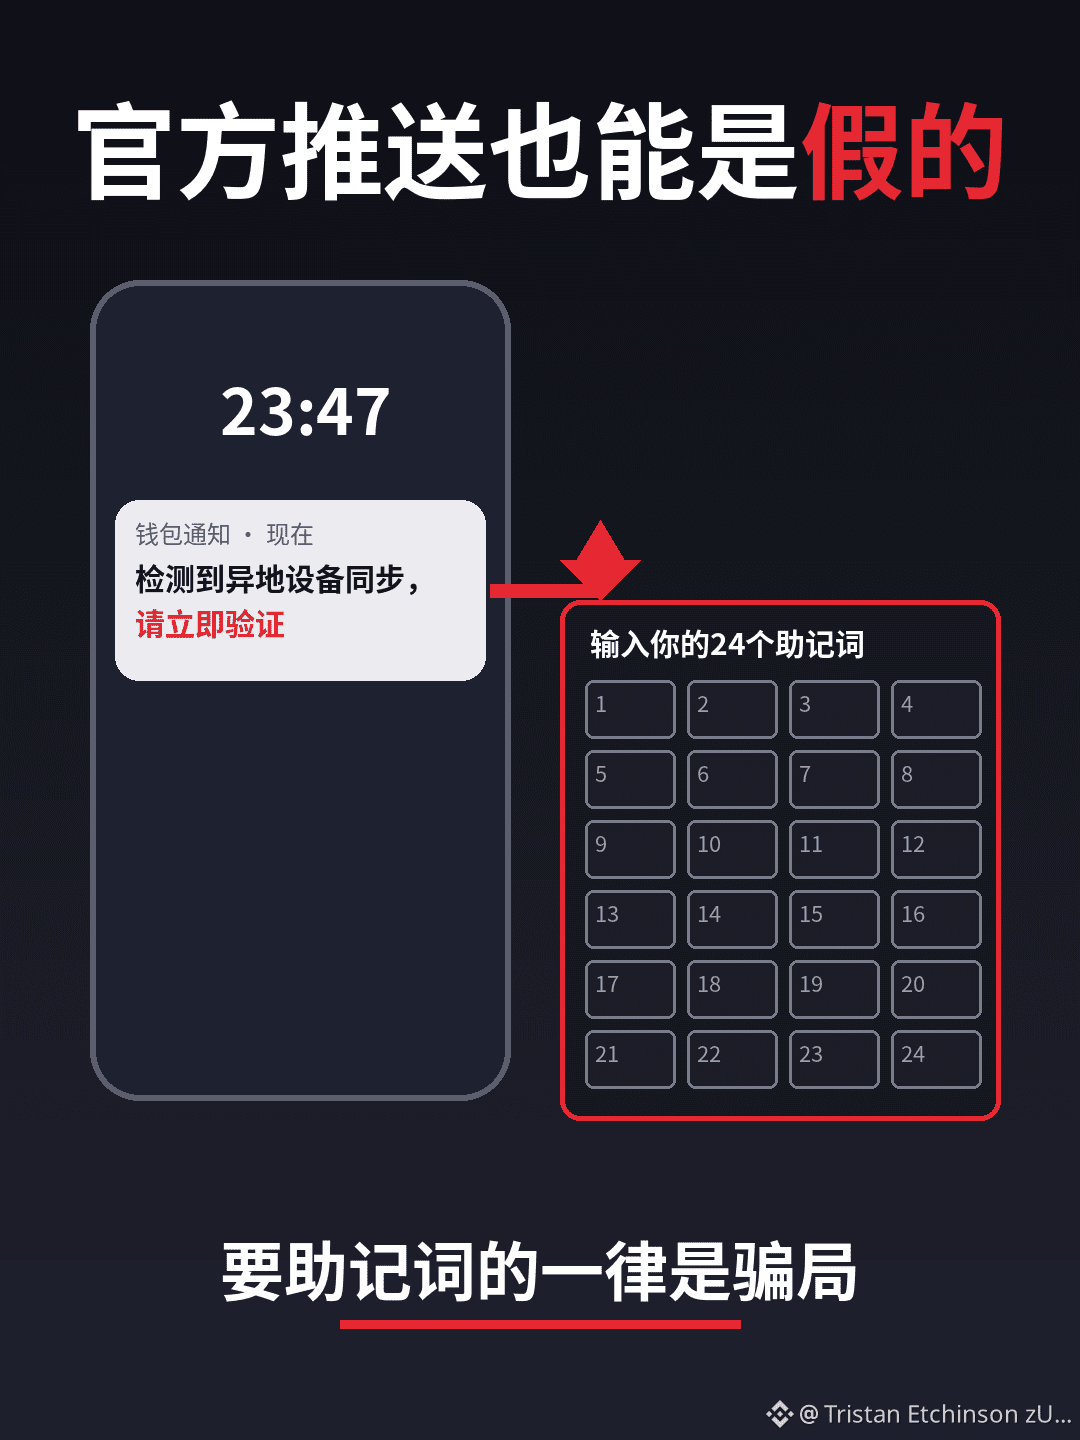
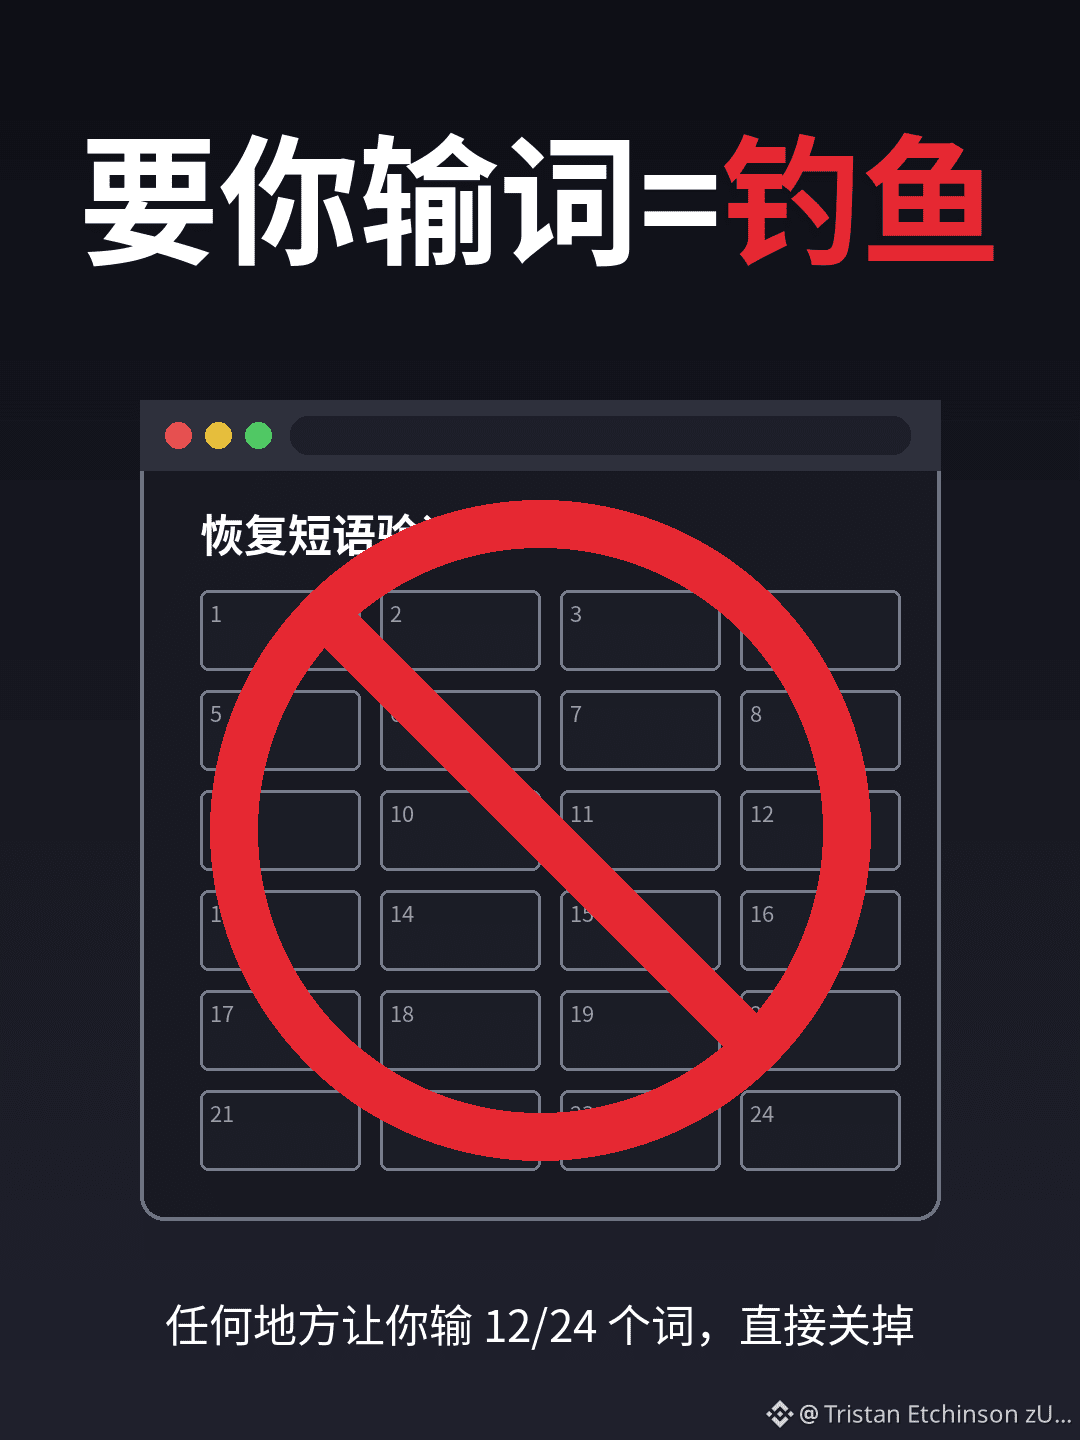
A SecuX admitiu que hackers alteraram um banner no app oficial. Ao clicar nele, a pessoa era direcionada a um site falso que pedia as 12/24 palavras;
O serviço de notificações push da NGRAVE foi invadido. Uma notificação falsa dizia: «Seus ativos foram sincronizados com um celular em Moscou» e depois direcionava as pessoas a uma página que pedia a frase-semente. Estimativas baseadas em investigações públicas apontam que 84 carteiras foram afetadas e cerca de 2,65 milhões de dólares foram transferidos — o hardware em si não foi comprometido.
Minha conclusão: uma carteira fria mantém as chaves privadas trancadas no dispositivo, mas não impede que você mesmo digite suas palavras em outro lugar. Não importa se o canal parece oficial: se ele pede que você digite a frase-semente em uma página, é phishing.
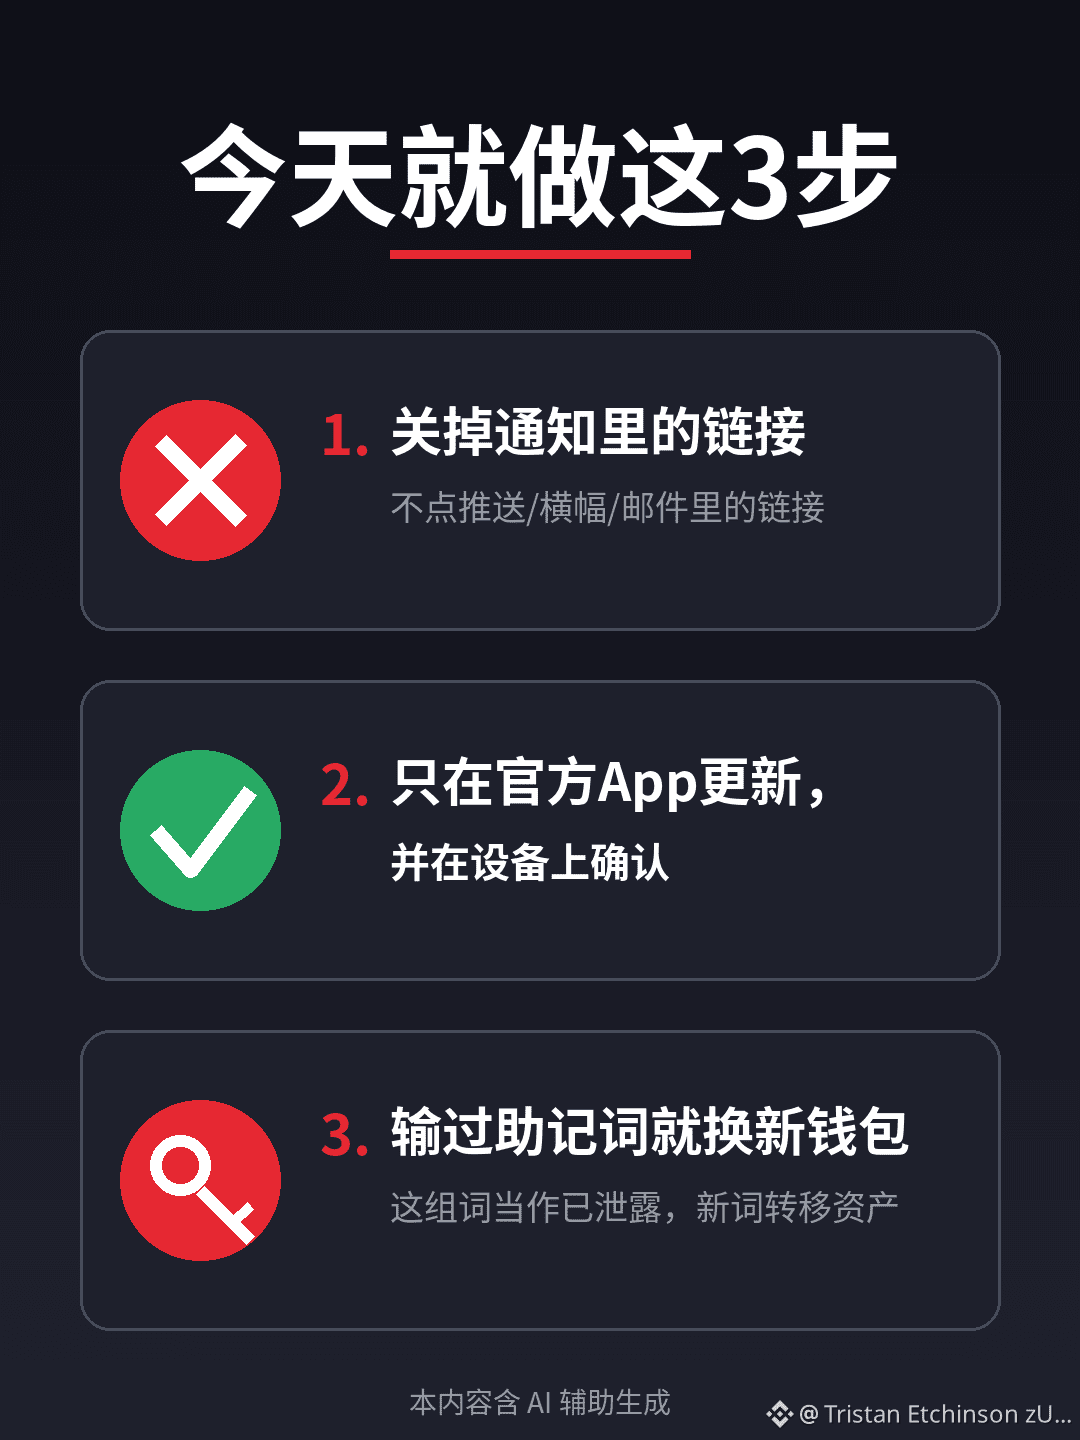
Três coisas que você pode fazer hoje:
1) Se qualquer notificação, banner, e-mail ou página pedir suas 12/24 palavras, feche imediatamente.
2) Atualize o firmware somente pelo app oficial e confirme a atualização na tela do dispositivo. Não clique em links de notificações.
3) Se você já digitou suas palavras, considere-as comprometidas e transfira seus ativos para uma carteira nova, com uma nova frase-semente.
Aviso de risco: os dados sobre perdas vêm de reportagens públicas e de estimativas baseadas em rastreamento na blockchain. Consulte as divulgações oficiais posteriores; nenhuma marca é recomendada. Este conteúdo foi gerado com auxílio de IA e revisado por uma pessoa.
Você já recebeu no celular uma notificação dizendo «sua carteira precisa ser verificada/atualizada com urgência»? Conte nos comentários de que tipo era (mas nunca publique sua frase-semente).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
210
·
--
Ver tradução
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
【连通性测试】阿甘大叔 · 币安广场发帖通道已打通。本条仅为 API 测发,可忽略。 #测试
1
·
--
Ver tradução
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower 感谢一路有你,八载相伴共成长:#BinanceTurns8 币安八周年庆 · 享2,888,888 美元加密流星雨奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
Ver tradução
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
Ver tradução
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 集齐 #BinanceTurns8 加密货币星座符号,即有机会赢额外 BNB 奖励! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
BinancePick
2.9M visualizações
150,271 discutindo
Participe da #TemporadaDeResultados: preveja resultados no Binance Pick e compartilhe sua opinião no Binance Square!
Binance Square Official
·405 curtidas
·341.7k visualizações
EarningsSeason
5.2M visualizações
25,633 discutindo
AnthropicTTMRevenueGrewAbout1200%
11,039 visualizações
279 discutindo