
flyawei
3.7k Publicações

flyawei
 Verificado no Square
Denunciar
Bloquear usuário
我推特是 @flyiiawei
Trade aberto

Holder de USD1
Trader frequente
2.4 anos
538 Seguindo
11.8K+ Seguidores
7.3K+ Curtiu
Publicações
Portfólio
Todas
Citações
Vídeos
Live
·
--
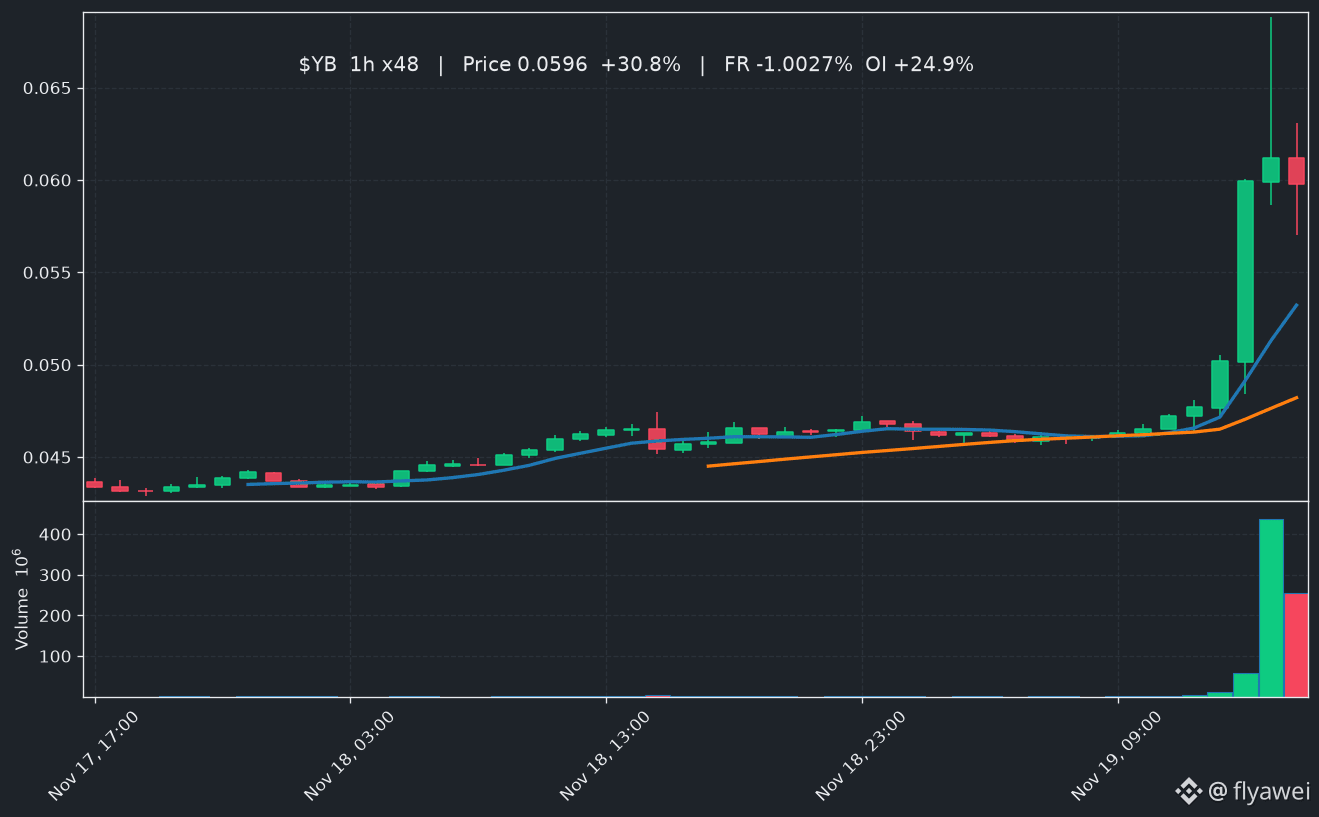
Sinal do contrato perpétuo de YB detectado às 00h58 de 20 de novembro. Preço mais recente: 0,0596 USDT. Variação nas últimas 24 horas: +30,80%. Volume negociado em contratos nas últimas 24 horas: US$ 48,1 milhões.
A taxa de financiamento passou da leitura anterior de -0,9819% para -1,0027%. A variação do open interest em relação à leitura anterior foi de +24,9%. As leituras mais recentes do open interest foram, em ordem: US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,3 milhão. Capitalização de mercado: US$ 29,6 milhões. Este contrato tem um par de negociação à vista correspondente. O scanner registrou 10 notícias recentes relacionadas, incluindo uma intitulada “Yield Basis (YB) já está disponível no mercado à vista da Bybit”.
#YB #币安 #Bitcoin
Sinal do contrato perpétuo de YB detectado às 00h58 de 20 de novembro. Preço mais recente: 0,0596 USDT. Variação nas últimas 24 horas: +30,80%. Volume negociado em contratos nas últimas 24 horas: US$ 48,1 milhões.
A taxa de financiamento passou da leitura anterior de -0,9819% para -1,0027%. A variação do open interest em relação à leitura anterior foi de +24,9%. As leituras mais recentes do open interest foram, em ordem: US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,3 milhão. Capitalização de mercado: US$ 29,6 milhões. Este contrato tem um par de negociação à vista correspondente. O scanner registrou 10 notícias recentes relacionadas, incluindo uma intitulada “Yield Basis (YB) já está disponível no mercado à vista da Bybit”.
#YB #币安 #Bitcoin
A taxa de financiamento passou da leitura anterior de -0,9819% para -1,0027%. A variação do open interest em relação à leitura anterior foi de +24,9%. As leituras mais recentes do open interest foram, em ordem: US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,1 milhão > US$ 1,3 milhão. Capitalização de mercado: US$ 29,6 milhões. Este contrato tem um par de negociação à vista correspondente. O scanner registrou 10 notícias recentes relacionadas, incluindo uma intitulada “Yield Basis (YB) já está disponível no mercado à vista da Bybit”.
#YB #币安 #Bitcoin
127
·
--
IRYS subiu 27%, mas não interprete errado o volume de mais de 200 milhões.
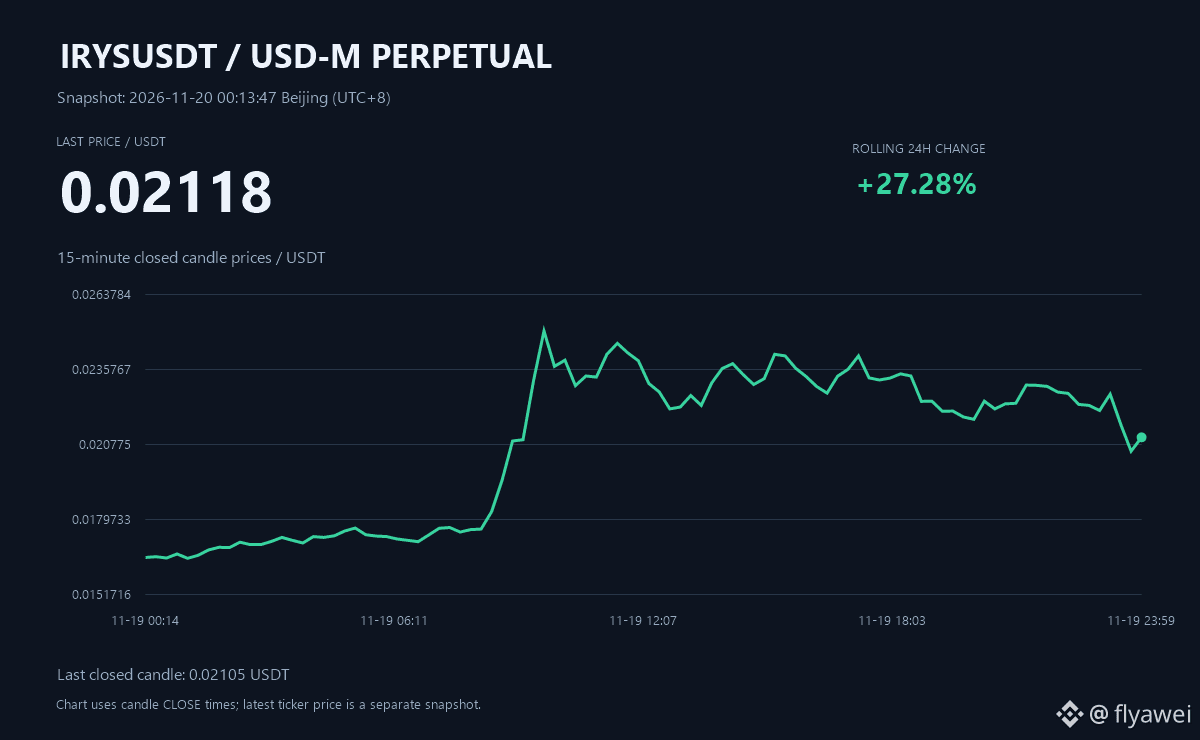
Às 00h13 de 20 de novembro, horário de Pequim, o perpétuo IRYS/USDT da Binance estava em torno de 0,02118. Nas últimas 24 horas, subiu 27,3%, com um volume negociado de 212 milhões de USDT. A máxima do período foi 0,02561; o preço atual já recuou 17,3%. Quem comprou no pico talvez não esteja sorrindo agora.
Ao ver “200 milhões em volume”, é fácil imaginar que “200 milhões entraram no mercado”. Mas a mesma quantia pode ser negociada várias vezes e ser contabilizada repetidamente no volume. Esse número não permite calcular o fluxo líquido de entrada, muito menos saber se os grandes investidores estão comprando ou vendendo.
Uma alta dessas realmente dá vontade de entrar. Mas, se eu ainda nem tiver decidido a que preço comprar e quanto o preço precisa cair para eu sair, esse “medo de ficar de fora” pode facilmente virar uma espera interminável para recuperar o prejuízo depois da compra. Vou me sentir mais tranquilo se pensar nessas duas coisas primeiro e só depois decidir se participo.
IRYS subiu 27%, mas não interprete errado o volume de mais de 200 milhões.
Às 00h13 de 20 de novembro, horário de Pequim, o perpétuo IRYS/USDT da Binance estava em torno de 0,02118. Nas últimas 24 horas, subiu 27,3%, com um volume negociado de 212 milhões de USDT. A máxima do período foi 0,02561; o preço atual já recuou 17,3%. Quem comprou no pico talvez não esteja sorrindo agora.
Ao ver “200 milhões em volume”, é fácil imaginar que “200 milhões entraram no mercado”. Mas a mesma quantia pode ser negociada várias vezes e ser contabilizada repetidamente no volume. Esse número não permite calcular o fluxo líquido de entrada, muito menos saber se os grandes investidores estão comprando ou vendendo.
Uma alta dessas realmente dá vontade de entrar. Mas, se eu ainda nem tiver decidido a que preço comprar e quanto o preço precisa cair para eu sair, esse “medo de ficar de fora” pode facilmente virar uma espera interminável para recuperar o prejuízo depois da compra. Vou me sentir mais tranquilo se pensar nessas duas coisas primeiro e só depois decidir se participo.
Às 00h13 de 20 de novembro, horário de Pequim, o perpétuo IRYS/USDT da Binance estava em torno de 0,02118. Nas últimas 24 horas, subiu 27,3%, com um volume negociado de 212 milhões de USDT. A máxima do período foi 0,02561; o preço atual já recuou 17,3%. Quem comprou no pico talvez não esteja sorrindo agora.
Ao ver “200 milhões em volume”, é fácil imaginar que “200 milhões entraram no mercado”. Mas a mesma quantia pode ser negociada várias vezes e ser contabilizada repetidamente no volume. Esse número não permite calcular o fluxo líquido de entrada, muito menos saber se os grandes investidores estão comprando ou vendendo.
Uma alta dessas realmente dá vontade de entrar. Mas, se eu ainda nem tiver decidido a que preço comprar e quanto o preço precisa cair para eu sair, esse “medo de ficar de fora” pode facilmente virar uma espera interminável para recuperar o prejuízo depois da compra. Vou me sentir mais tranquilo se pensar nessas duas coisas primeiro e só depois decidir se participo.
1
340
·
--
Os ETFs de Bitcoin tiveram uma saída líquida de mais de 300 milhões em um dia. Dá até um certo desânimo.
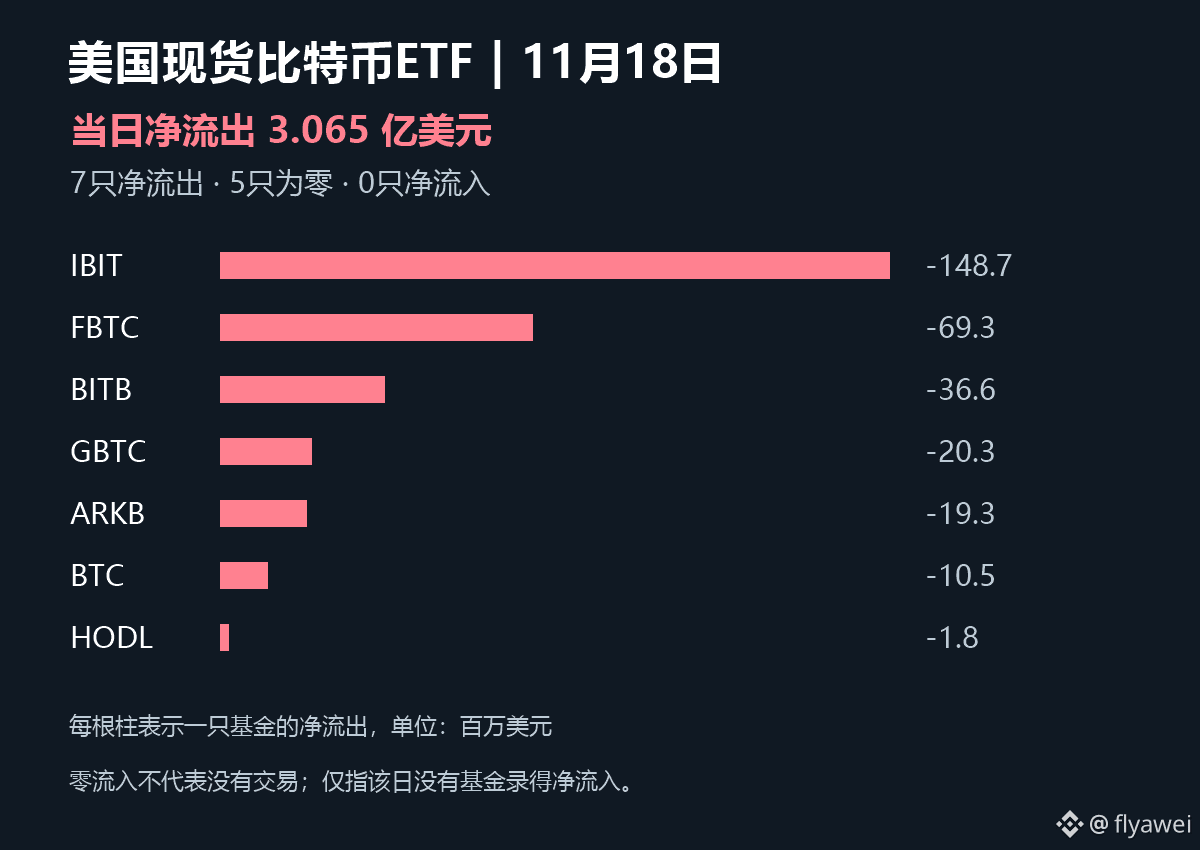
No pregão de 18 de novembro nos Estados Unidos, os ETFs à vista de Bitcoin registraram, juntos, uma saída líquida de US$ 306,5 milhões. O IBIT teve uma saída de cerca de US$ 148,7 milhões, e o FBTC, de aproximadamente US$ 69,3 milhões.
Nenhum dos 12 fundos registrou entrada líquida: 7 tiveram saídas líquidas e os outros 5 ficaram no zero. É importante notar essa diferença — não diga automaticamente que os 12 estavam todos vendendo.
Quando vemos o mercado dar uma reagida, é difícil não ficar tentado. Mas, naquele dia, o conjunto dos ETFs ainda registrava retiradas de dinheiro. Para saber se os novos recursos voltaram, teremos de esperar os próximos dados. Acho um pouco cedo para dizer que “as instituições estão entrando” só porque o preço subiu.
Vou acompanhar as variações dos fluxos de criação e resgate por mais alguns dias. Claro que seria bom se o saldo ficasse positivo em algum dia, mas me deixa mais tranquilo ver se os recursos continuam por aqui do que me empolgar com um movimento passageiro.
Os ETFs de Bitcoin tiveram uma saída líquida de mais de 300 milhões em um dia. Dá até um certo desânimo.
No pregão de 18 de novembro nos Estados Unidos, os ETFs à vista de Bitcoin registraram, juntos, uma saída líquida de US$ 306,5 milhões. O IBIT teve uma saída de cerca de US$ 148,7 milhões, e o FBTC, de aproximadamente US$ 69,3 milhões.
Nenhum dos 12 fundos registrou entrada líquida: 7 tiveram saídas líquidas e os outros 5 ficaram no zero. É importante notar essa diferença — não diga automaticamente que os 12 estavam todos vendendo.
Quando vemos o mercado dar uma reagida, é difícil não ficar tentado. Mas, naquele dia, o conjunto dos ETFs ainda registrava retiradas de dinheiro. Para saber se os novos recursos voltaram, teremos de esperar os próximos dados. Acho um pouco cedo para dizer que “as instituições estão entrando” só porque o preço subiu.
Vou acompanhar as variações dos fluxos de criação e resgate por mais alguns dias. Claro que seria bom se o saldo ficasse positivo em algum dia, mas me deixa mais tranquilo ver se os recursos continuam por aqui do que me empolgar com um movimento passageiro.
No pregão de 18 de novembro nos Estados Unidos, os ETFs à vista de Bitcoin registraram, juntos, uma saída líquida de US$ 306,5 milhões. O IBIT teve uma saída de cerca de US$ 148,7 milhões, e o FBTC, de aproximadamente US$ 69,3 milhões.
Nenhum dos 12 fundos registrou entrada líquida: 7 tiveram saídas líquidas e os outros 5 ficaram no zero. É importante notar essa diferença — não diga automaticamente que os 12 estavam todos vendendo.
Quando vemos o mercado dar uma reagida, é difícil não ficar tentado. Mas, naquele dia, o conjunto dos ETFs ainda registrava retiradas de dinheiro. Para saber se os novos recursos voltaram, teremos de esperar os próximos dados. Acho um pouco cedo para dizer que “as instituições estão entrando” só porque o preço subiu.
Vou acompanhar as variações dos fluxos de criação e resgate por mais alguns dias. Claro que seria bom se o saldo ficasse positivo em algum dia, mas me deixa mais tranquilo ver se os recursos continuam por aqui do que me empolgar com um movimento passageiro.
309
·
--
Hackers estão ganhando dinheiro todo dia sem esforço: 52,42 ETH no bolso!
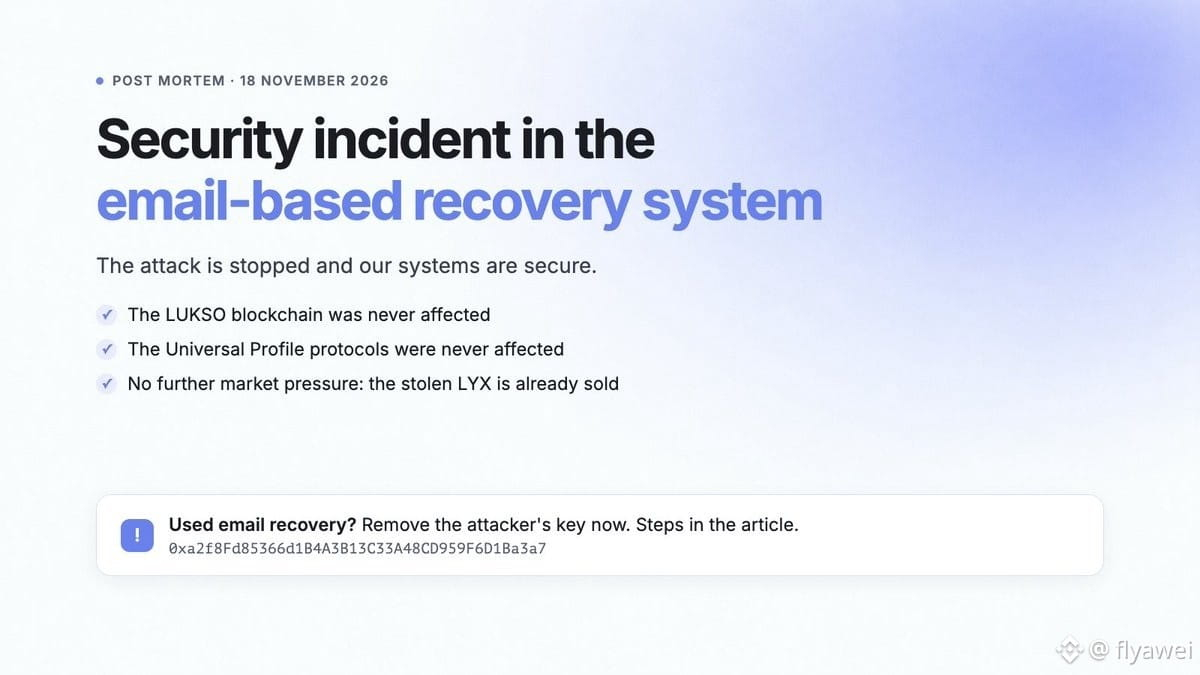
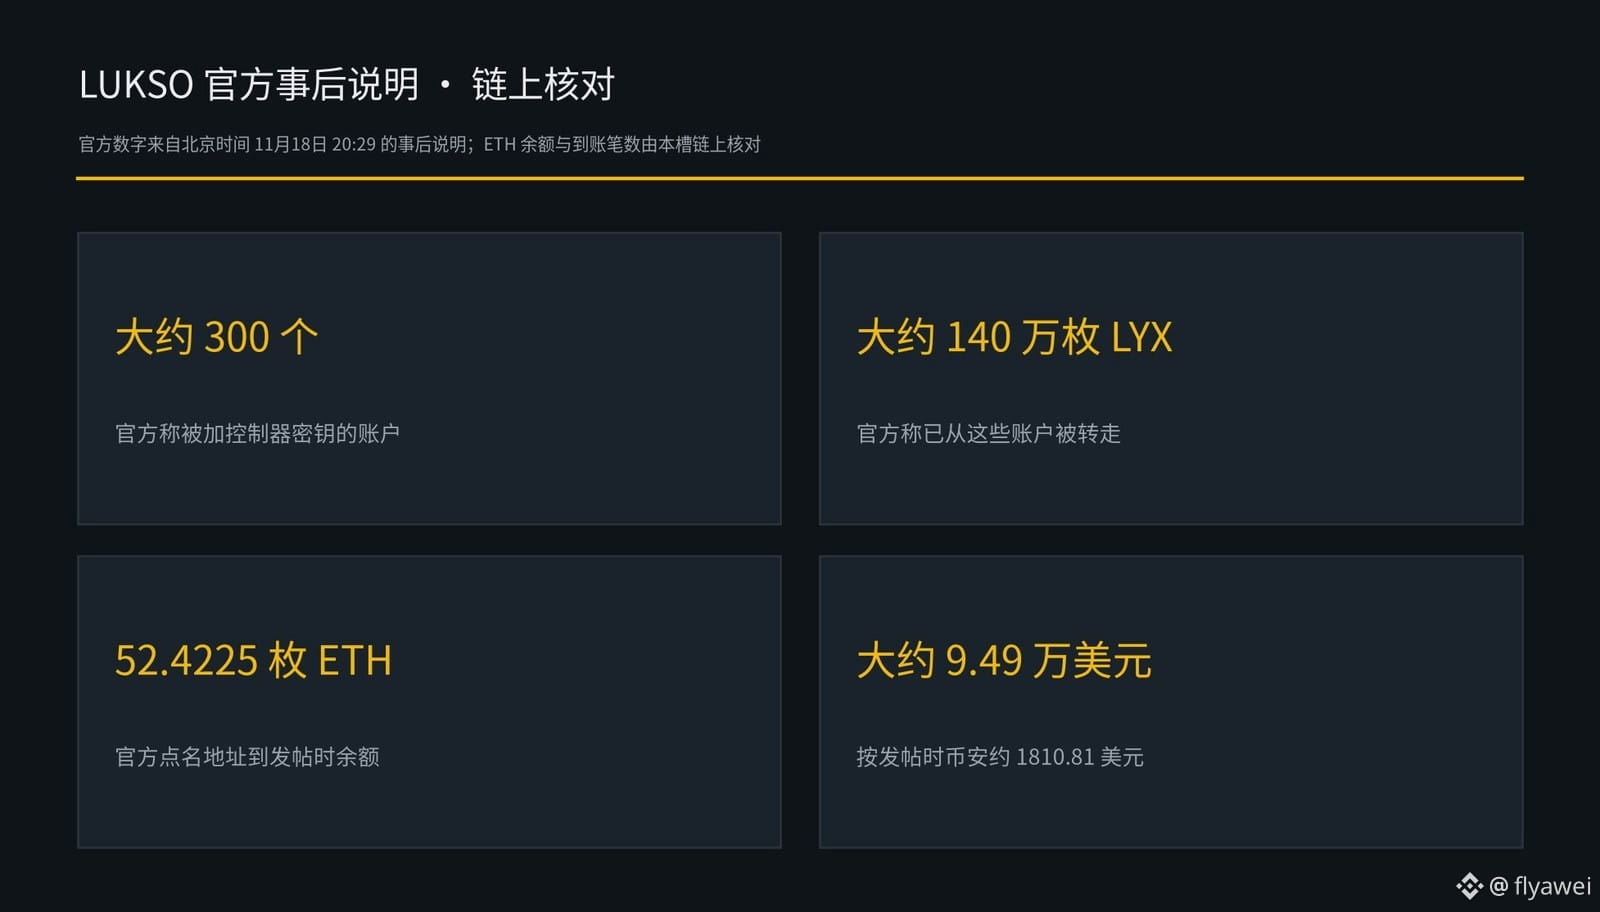
A LUKSO publicou um comunicado sobre o ocorrido às 20h29 do dia 18 de novembro, horário de Pequim. Segundo o comunicado, entre a noite de 17 de novembro e o dia 18, uma vulnerabilidade no sistema de recuperação de e-mails permitiu que fossem adicionadas chaves de controlador a cerca de 300 contas Universal Profile. No total, aproximadamente 1,4 milhão de LYX foram transferidos dessas contas.
A equipe informou que esses cerca de 1,4 milhão de LYX foram todos transferidos para a Ethereum e trocados por Ether em exchanges descentralizadas, totalizando aproximadamente 50 ETH, ou cerca de 95 mil dólares.
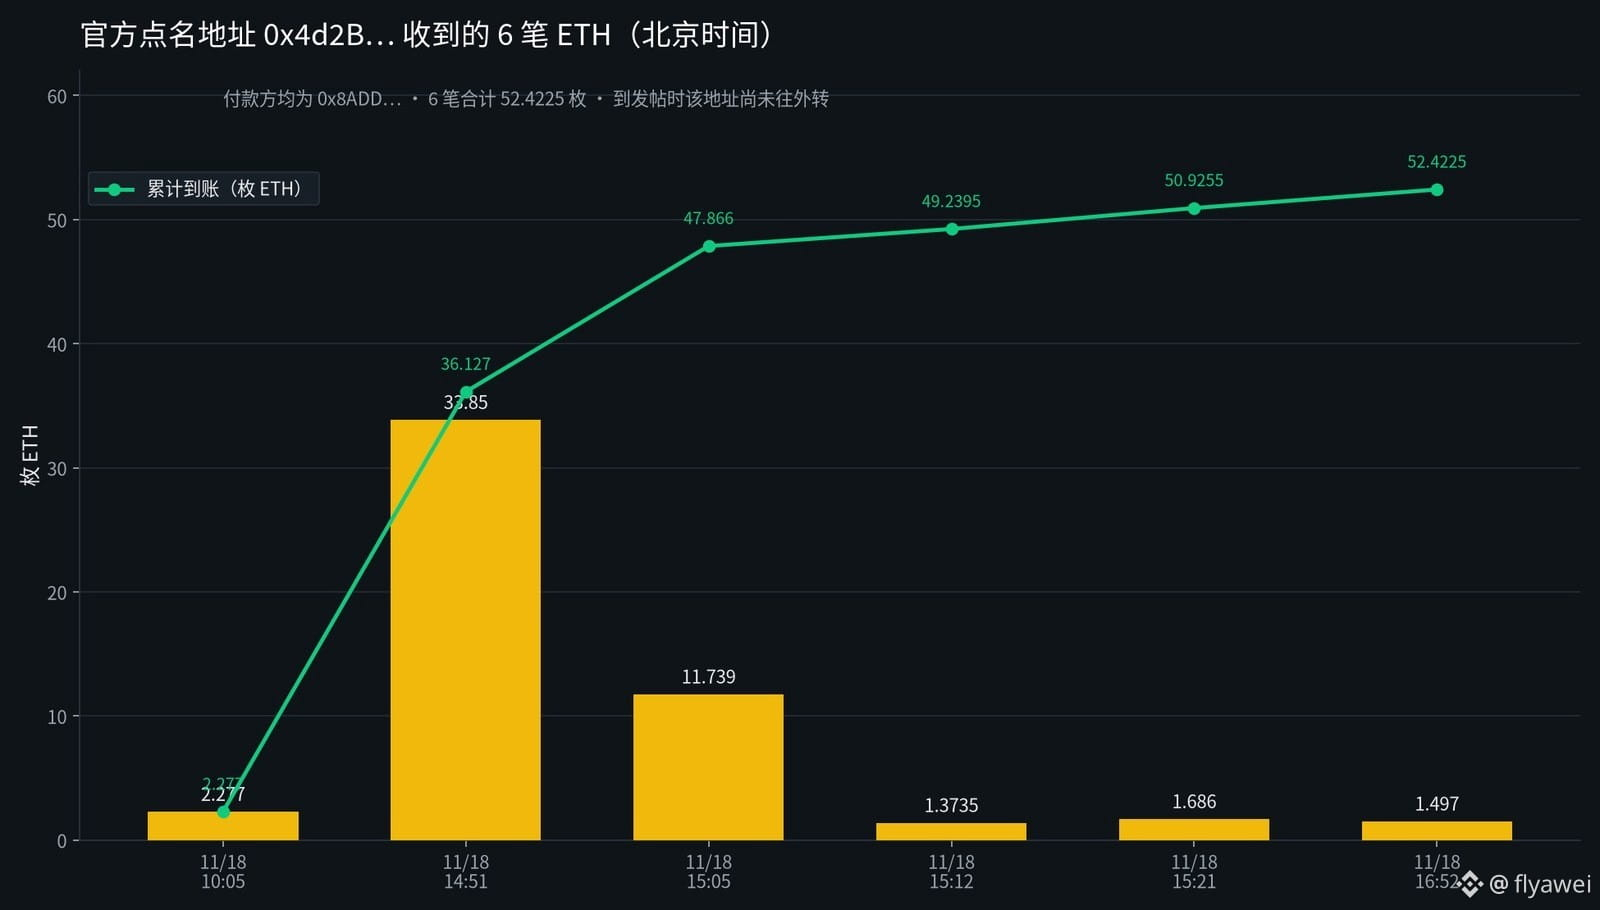
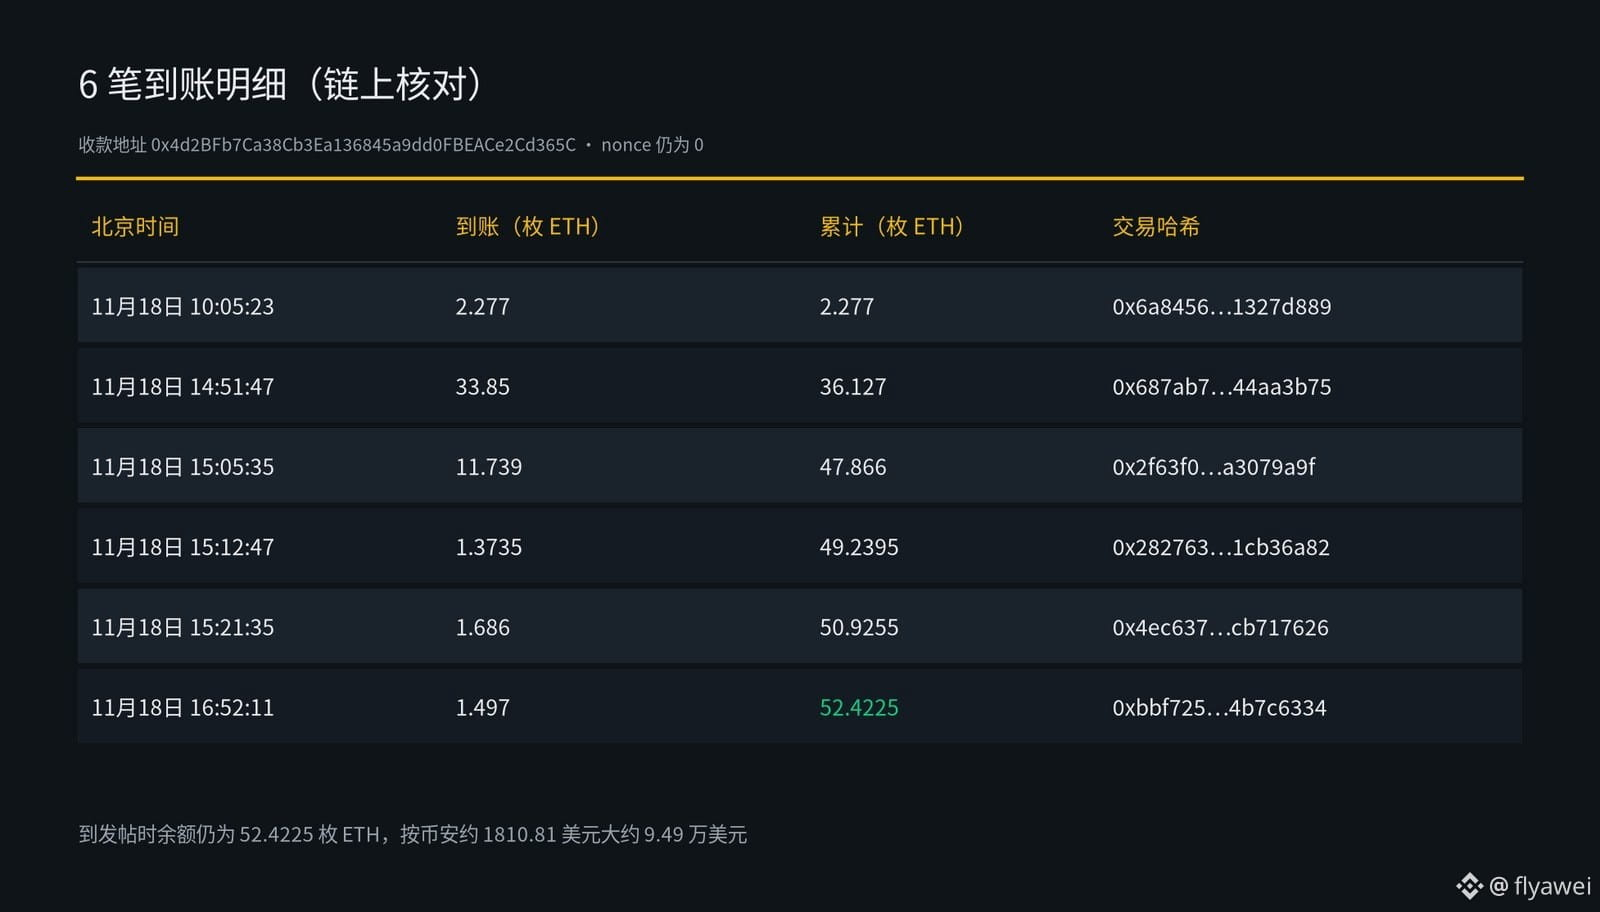
Consultei o endereço mencionado pela equipe (0x4d2B…). Entre 10h05 e 16h52 do dia 18 de novembro, horário de Pequim, outro endereço (0x8ADD…) enviou 52,4225 ETH em seis transações. Até a hora da publicação, esse endereço ainda não havia transferido nada para fora e continuava com saldo de 52,4225 ETH, equivalente a cerca de 1.810,81 dólares na Binance, ou aproximadamente 94,9 mil dólares.
A equipe também informou que o sistema de recuperação de e-mails foi desativado e que a blockchain pública e os próprios contratos Universal Profile não foram afetados. Um plano de compensação será anunciado nas próximas semanas, mas ainda não foi informado quanto será pago nem quando.
Às 20h40 do dia 19 de novembro, horário de Pequim, a equipe voltou a alertar que o ataque havia sido contido, mas alguns perfis ainda precisavam remover completamente a chave do invasor e aquele controlador de recuperação malicioso.
Na minha opinião, o dinheiro já foi convertido em Ether e está parado nesse endereço. Como o plano de compensação ainda não foi implementado, os perfis que receberam chaves precisam primeiro removê-las.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
Hackers estão ganhando dinheiro todo dia sem esforço: 52,42 ETH no bolso!
A LUKSO publicou um comunicado sobre o ocorrido às 20h29 do dia 18 de novembro, horário de Pequim. Segundo o comunicado, entre a noite de 17 de novembro e o dia 18, uma vulnerabilidade no sistema de recuperação de e-mails permitiu que fossem adicionadas chaves de controlador a cerca de 300 contas Universal Profile. No total, aproximadamente 1,4 milhão de LYX foram transferidos dessas contas.
A equipe informou que esses cerca de 1,4 milhão de LYX foram todos transferidos para a Ethereum e trocados por Ether em exchanges descentralizadas, totalizando aproximadamente 50 ETH, ou cerca de 95 mil dólares.
Consultei o endereço mencionado pela equipe (0x4d2B…). Entre 10h05 e 16h52 do dia 18 de novembro, horário de Pequim, outro endereço (0x8ADD…) enviou 52,4225 ETH em seis transações. Até a hora da publicação, esse endereço ainda não havia transferido nada para fora e continuava com saldo de 52,4225 ETH, equivalente a cerca de 1.810,81 dólares na Binance, ou aproximadamente 94,9 mil dólares.
A equipe também informou que o sistema de recuperação de e-mails foi desativado e que a blockchain pública e os próprios contratos Universal Profile não foram afetados. Um plano de compensação será anunciado nas próximas semanas, mas ainda não foi informado quanto será pago nem quando.
Às 20h40 do dia 19 de novembro, horário de Pequim, a equipe voltou a alertar que o ataque havia sido contido, mas alguns perfis ainda precisavam remover completamente a chave do invasor e aquele controlador de recuperação malicioso.
Na minha opinião, o dinheiro já foi convertido em Ether e está parado nesse endereço. Como o plano de compensação ainda não foi implementado, os perfis que receberam chaves precisam primeiro removê-las.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
A LUKSO publicou um comunicado sobre o ocorrido às 20h29 do dia 18 de novembro, horário de Pequim. Segundo o comunicado, entre a noite de 17 de novembro e o dia 18, uma vulnerabilidade no sistema de recuperação de e-mails permitiu que fossem adicionadas chaves de controlador a cerca de 300 contas Universal Profile. No total, aproximadamente 1,4 milhão de LYX foram transferidos dessas contas.
A equipe informou que esses cerca de 1,4 milhão de LYX foram todos transferidos para a Ethereum e trocados por Ether em exchanges descentralizadas, totalizando aproximadamente 50 ETH, ou cerca de 95 mil dólares.
Consultei o endereço mencionado pela equipe (0x4d2B…). Entre 10h05 e 16h52 do dia 18 de novembro, horário de Pequim, outro endereço (0x8ADD…) enviou 52,4225 ETH em seis transações. Até a hora da publicação, esse endereço ainda não havia transferido nada para fora e continuava com saldo de 52,4225 ETH, equivalente a cerca de 1.810,81 dólares na Binance, ou aproximadamente 94,9 mil dólares.
A equipe também informou que o sistema de recuperação de e-mails foi desativado e que a blockchain pública e os próprios contratos Universal Profile não foram afetados. Um plano de compensação será anunciado nas próximas semanas, mas ainda não foi informado quanto será pago nem quando.
Às 20h40 do dia 19 de novembro, horário de Pequim, a equipe voltou a alertar que o ataque havia sido contido, mas alguns perfis ainda precisavam remover completamente a chave do invasor e aquele controlador de recuperação malicioso.
Na minha opinião, o dinheiro já foi convertido em Ether e está parado nesse endereço. Como o plano de compensação ainda não foi implementado, os perfis que receberam chaves precisam primeiro removê-las.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
2
1.8k
·
--
Um administrador alterou o código e, em 24 segundos, retiraram 454,8 mil
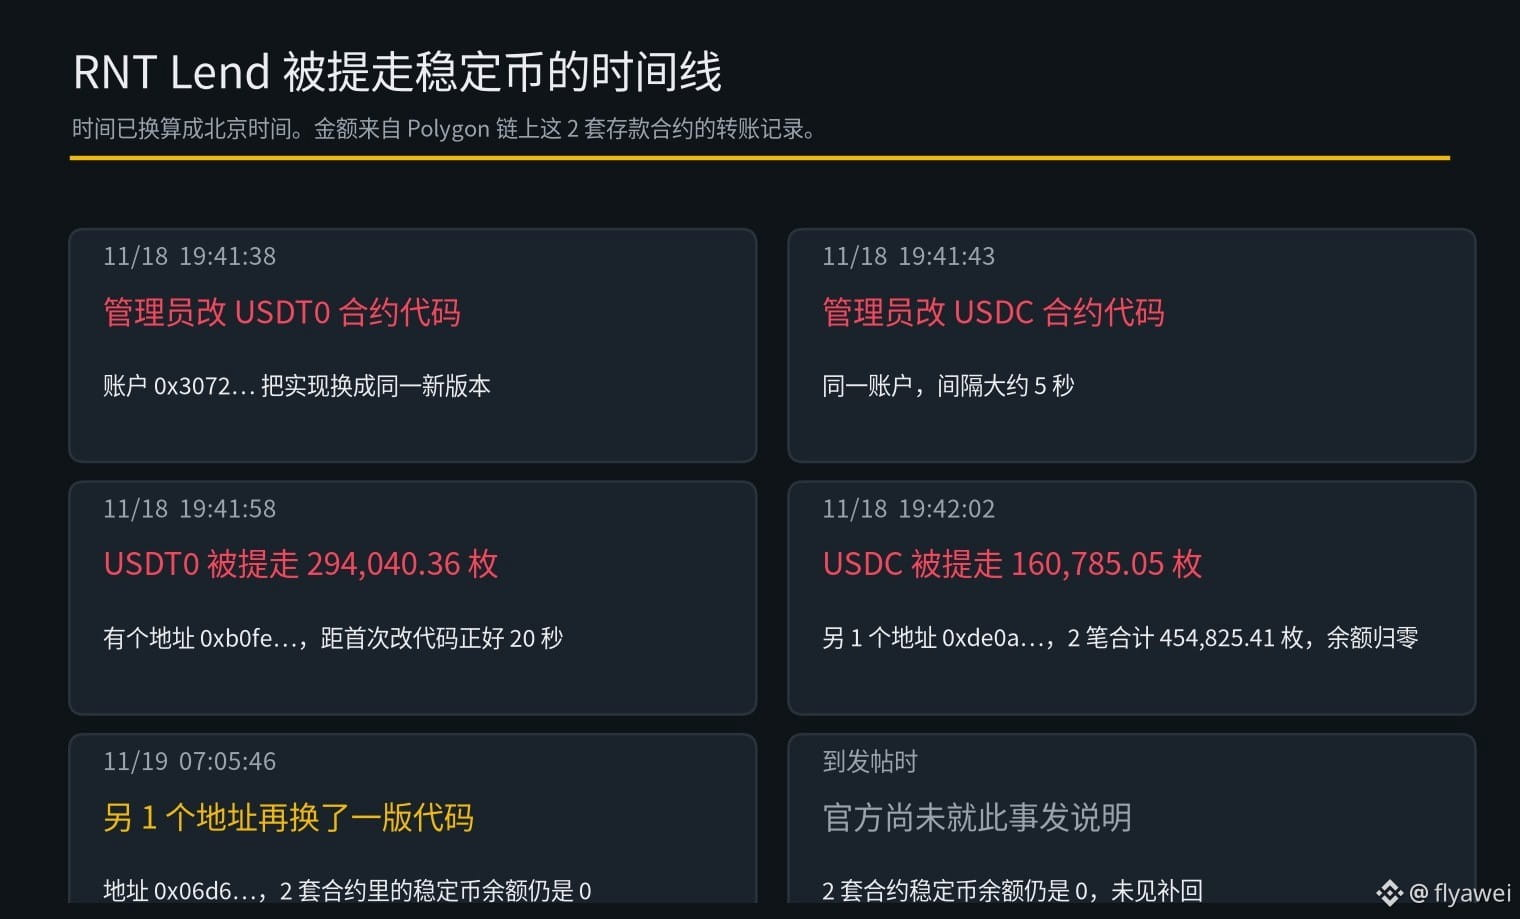
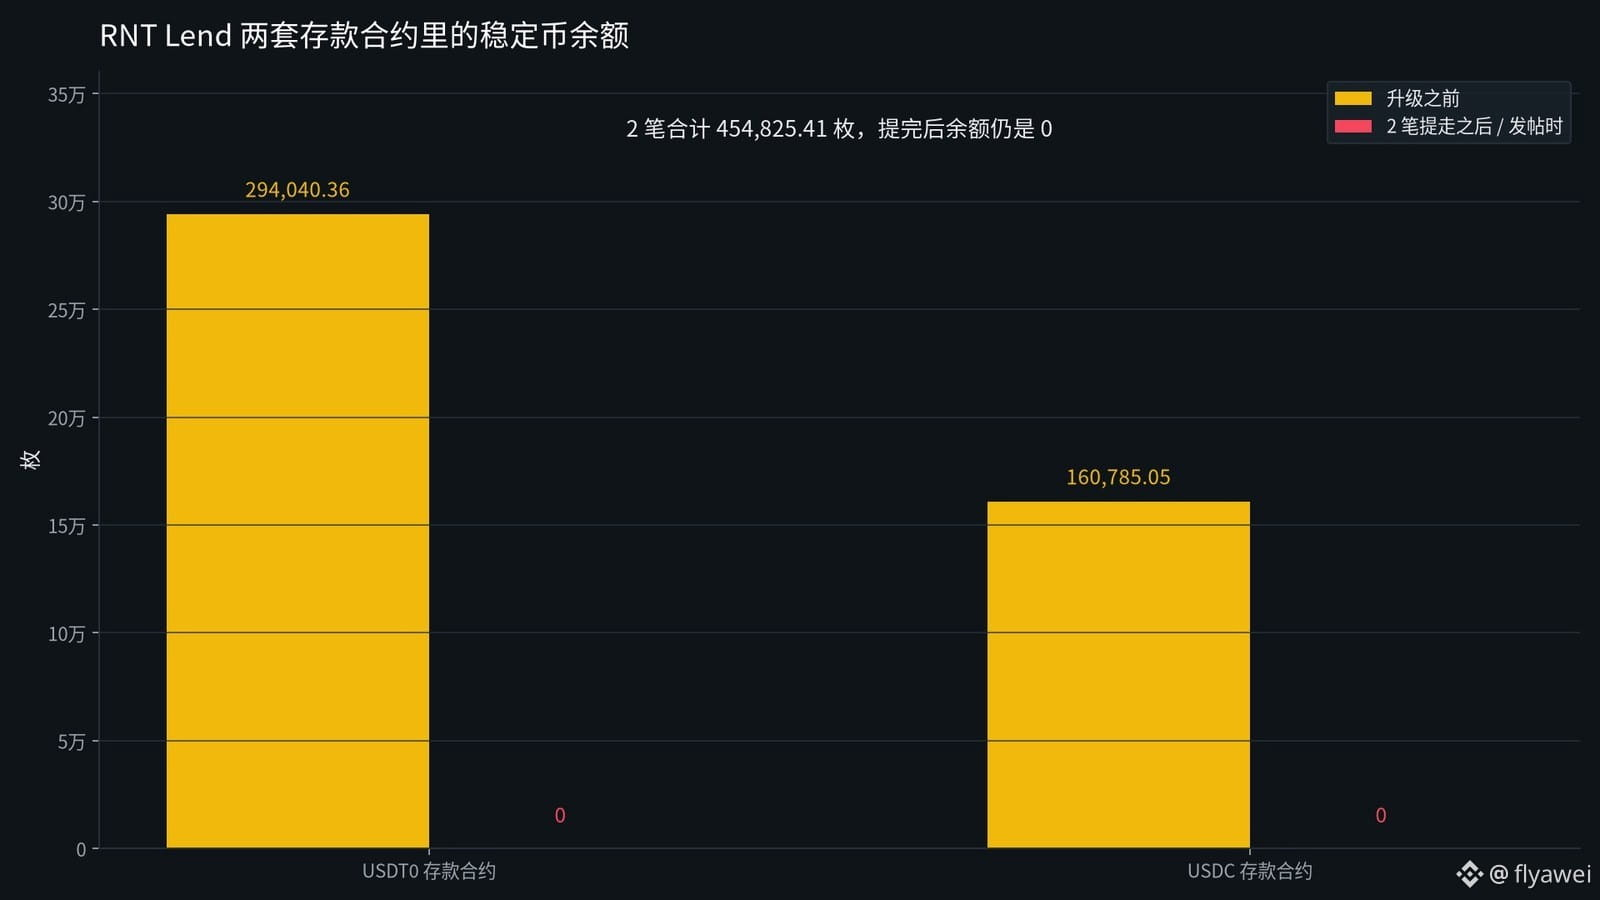
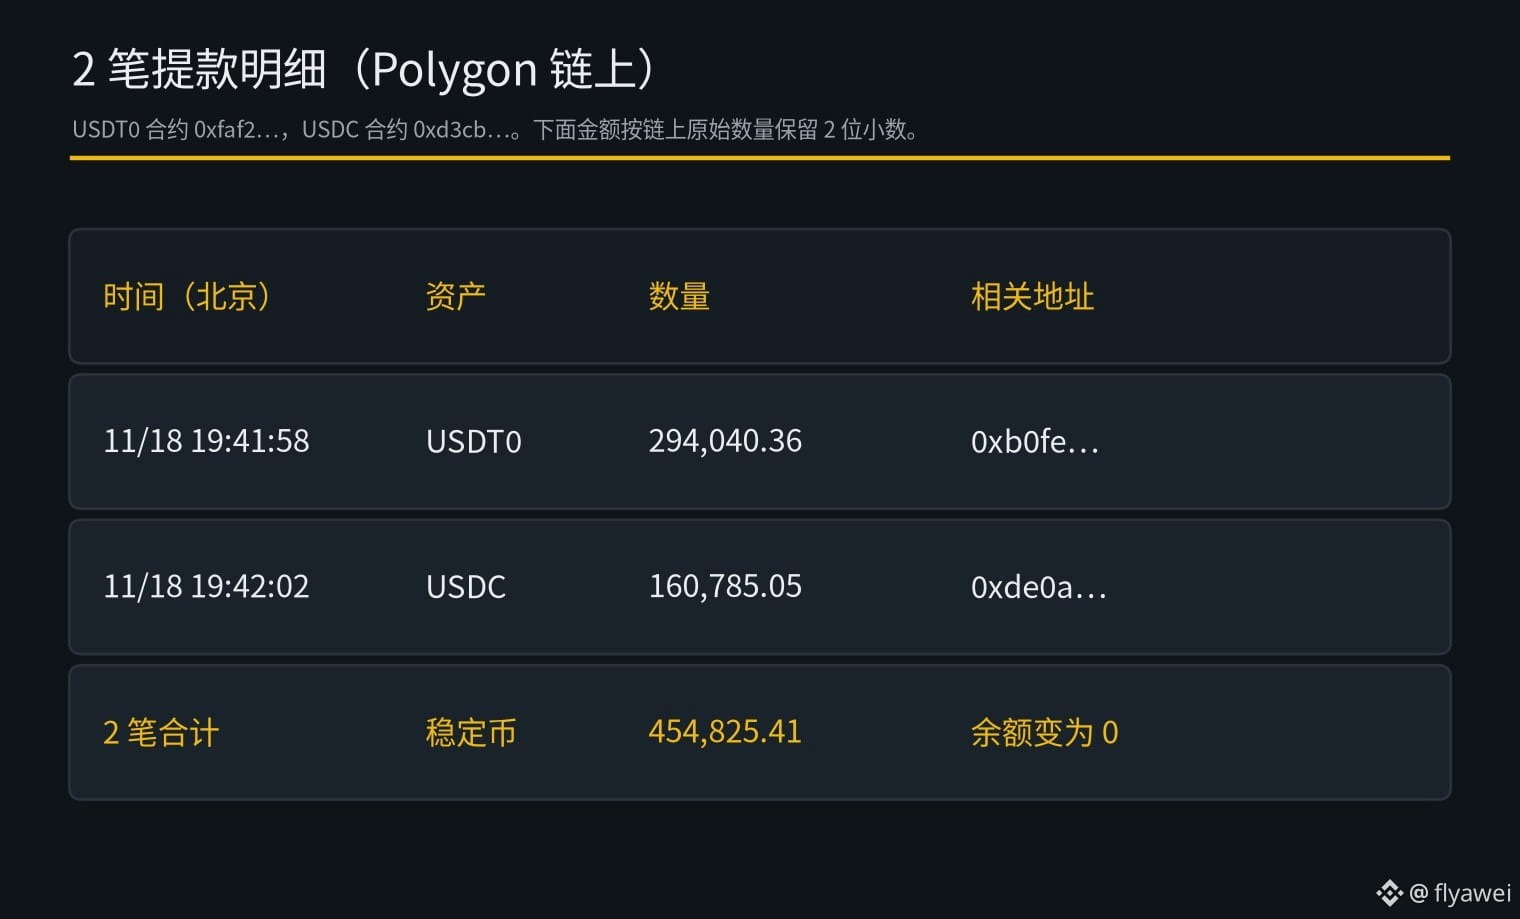
A Reental, que faz tokenização imobiliária, no mercado de empréstimos RNT Lend na rede Polygon, às 19h41min38s de 18 de novembro, horário de Pequim, uma conta de administrador (0x3072…) substituiu o código dos contratos de depósito das duas carteiras, USDT0 e USDC, pela mesma nova versão.
Passados 20 segundos, às 19h41min58s, um endereço (0xb0fe…) retirou 294.040,36 unidades do contrato USDT0. Mais 4 segundos depois, às 19h42min02s, outro endereço (0xde0a…) retirou 160.785,05 unidades do contrato USDC. As duas retiradas somaram 454.825,41 stablecoins, e o saldo dos dois contratos foi zerado na hora.
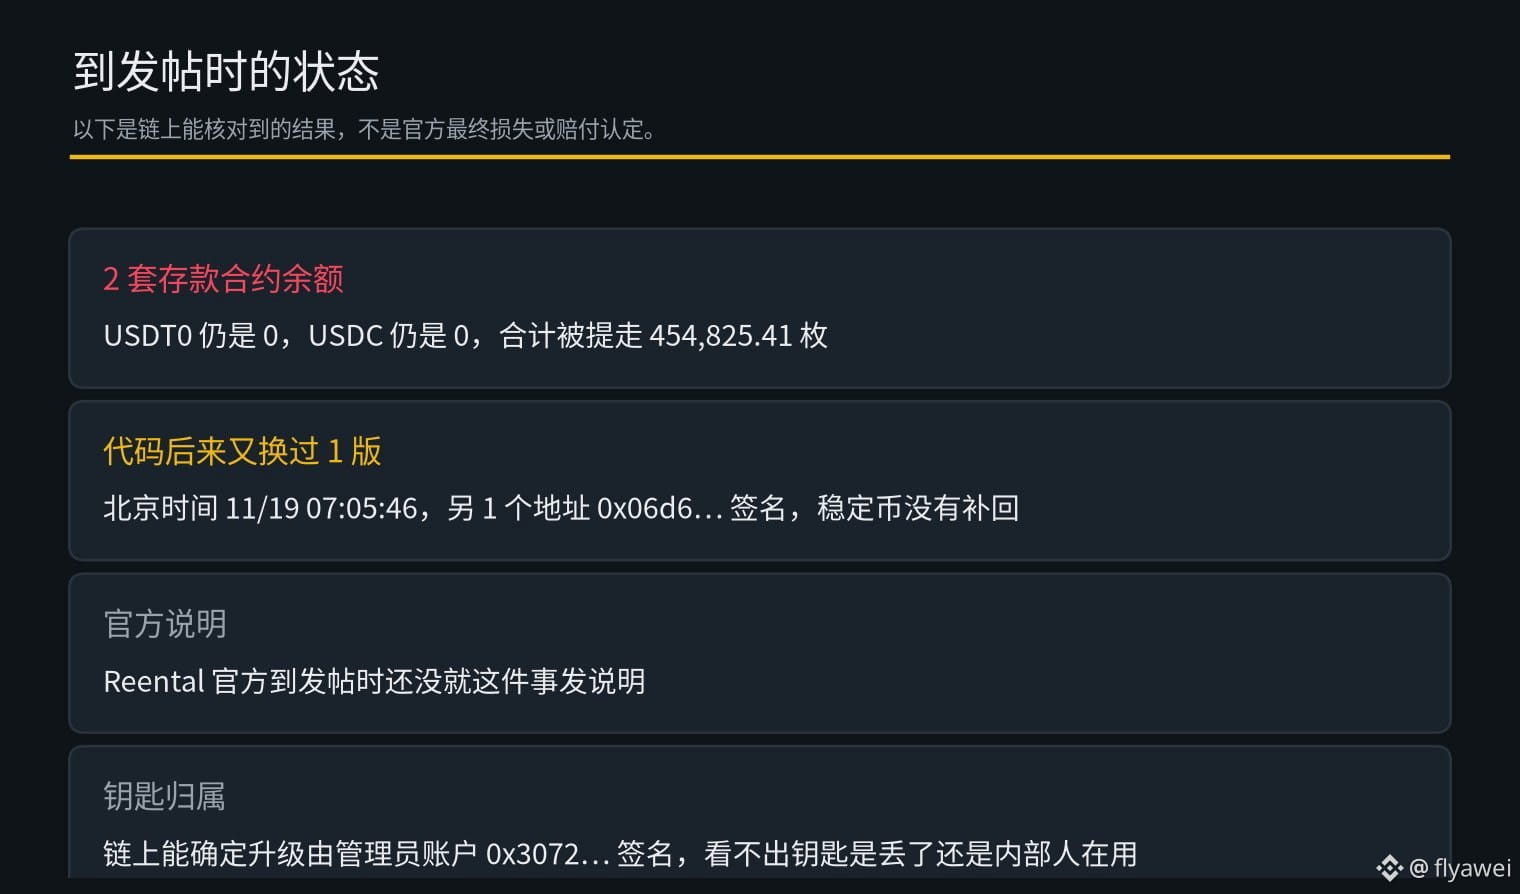
No momento da publicação, o saldo de stablecoins nesses dois contratos ainda era zero. Às 7h05min46s de 19 de novembro, horário de Pequim, outro endereço (0x06d6…) alterou novamente a versão do código desses dois contratos, mas os stablecoins não foram repostos.
Até o momento da publicação, a Reental não havia divulgado nenhuma explicação sobre o ocorrido. Na blockchain, só é possível ver que a assinatura veio dessa conta de administrador; se a chave foi roubada ou se foi usada pelo próprio insider, isso não dá para concluir apenas com essas transações.
Na minha opinião, quando uma permissão que permite alterar diretamente o código do contrato é usada, o dinheiro do cofre pode ser retirado por completo em cerca de 24 segundos.
Para iniciantes, a recomendação é observar mais e operar menos; ao comprar moedas, compre apenas $BTC
Um administrador alterou o código e, em 24 segundos, retiraram 454,8 mil
A Reental, que faz tokenização imobiliária, no mercado de empréstimos RNT Lend na rede Polygon, às 19h41min38s de 18 de novembro, horário de Pequim, uma conta de administrador (0x3072…) substituiu o código dos contratos de depósito das duas carteiras, USDT0 e USDC, pela mesma nova versão.
Passados 20 segundos, às 19h41min58s, um endereço (0xb0fe…) retirou 294.040,36 unidades do contrato USDT0. Mais 4 segundos depois, às 19h42min02s, outro endereço (0xde0a…) retirou 160.785,05 unidades do contrato USDC. As duas retiradas somaram 454.825,41 stablecoins, e o saldo dos dois contratos foi zerado na hora.
No momento da publicação, o saldo de stablecoins nesses dois contratos ainda era zero. Às 7h05min46s de 19 de novembro, horário de Pequim, outro endereço (0x06d6…) alterou novamente a versão do código desses dois contratos, mas os stablecoins não foram repostos.
Até o momento da publicação, a Reental não havia divulgado nenhuma explicação sobre o ocorrido. Na blockchain, só é possível ver que a assinatura veio dessa conta de administrador; se a chave foi roubada ou se foi usada pelo próprio insider, isso não dá para concluir apenas com essas transações.
Na minha opinião, quando uma permissão que permite alterar diretamente o código do contrato é usada, o dinheiro do cofre pode ser retirado por completo em cerca de 24 segundos.
Para iniciantes, a recomendação é observar mais e operar menos; ao comprar moedas, compre apenas $BTC
A Reental, que faz tokenização imobiliária, no mercado de empréstimos RNT Lend na rede Polygon, às 19h41min38s de 18 de novembro, horário de Pequim, uma conta de administrador (0x3072…) substituiu o código dos contratos de depósito das duas carteiras, USDT0 e USDC, pela mesma nova versão.
Passados 20 segundos, às 19h41min58s, um endereço (0xb0fe…) retirou 294.040,36 unidades do contrato USDT0. Mais 4 segundos depois, às 19h42min02s, outro endereço (0xde0a…) retirou 160.785,05 unidades do contrato USDC. As duas retiradas somaram 454.825,41 stablecoins, e o saldo dos dois contratos foi zerado na hora.
No momento da publicação, o saldo de stablecoins nesses dois contratos ainda era zero. Às 7h05min46s de 19 de novembro, horário de Pequim, outro endereço (0x06d6…) alterou novamente a versão do código desses dois contratos, mas os stablecoins não foram repostos.
Até o momento da publicação, a Reental não havia divulgado nenhuma explicação sobre o ocorrido. Na blockchain, só é possível ver que a assinatura veio dessa conta de administrador; se a chave foi roubada ou se foi usada pelo próprio insider, isso não dá para concluir apenas com essas transações.
Na minha opinião, quando uma permissão que permite alterar diretamente o código do contrato é usada, o dinheiro do cofre pode ser retirado por completo em cerca de 24 segundos.
Para iniciantes, a recomendação é observar mais e operar menos; ao comprar moedas, compre apenas $BTC
117
·
--
Neste dia, o ZEC parecia tranquilo em termos de alta, mas, na prática, deu trabalho.
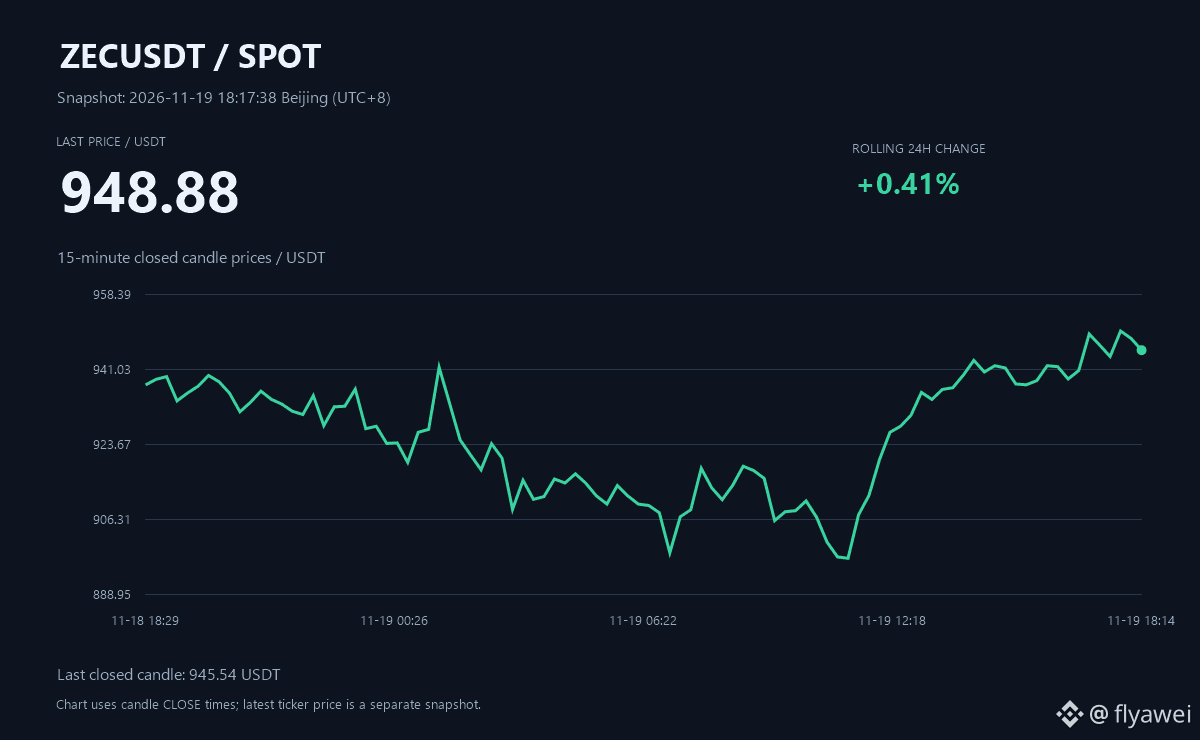
Às 18h17 de 19 de novembro, o par ZEC/USDT no mercado à vista da Binance estava em torno de 948,9, com alta de apenas 0,4% nas últimas 24 horas. Mas, nesse período, chegou a cair até 891,5; o preço atual já está cerca de 6,4% acima da mínima.
Olhando só para aquele 0,4%, é fácil achar que não aconteceu muita coisa. Mas, ao observar o gráfico de preços, dá para ver a turbulência: primeiro caiu, depois se recuperou.
O pior talvez seja não aguentar a queda e vender lá embaixo, para depois, quando o preço se recupera, ter medo de ficar de fora e comprar de volta. Nesse vai e vem, o preço quase retorna ao nível de ontem, mas você acaba com menos moedas.
Em situações assim, prefiro tomar menos decisões por impulso. Se você não sabe em que condições está disposto a comprar nem até que ponto aceita uma queda antes de admitir que errou, ficar reagindo aos números em vermelho e verde pode acabar com o seu equilíbrio emocional.
Neste dia, o ZEC parecia tranquilo em termos de alta, mas, na prática, deu trabalho.
Às 18h17 de 19 de novembro, o par ZEC/USDT no mercado à vista da Binance estava em torno de 948,9, com alta de apenas 0,4% nas últimas 24 horas. Mas, nesse período, chegou a cair até 891,5; o preço atual já está cerca de 6,4% acima da mínima.
Olhando só para aquele 0,4%, é fácil achar que não aconteceu muita coisa. Mas, ao observar o gráfico de preços, dá para ver a turbulência: primeiro caiu, depois se recuperou.
O pior talvez seja não aguentar a queda e vender lá embaixo, para depois, quando o preço se recupera, ter medo de ficar de fora e comprar de volta. Nesse vai e vem, o preço quase retorna ao nível de ontem, mas você acaba com menos moedas.
Em situações assim, prefiro tomar menos decisões por impulso. Se você não sabe em que condições está disposto a comprar nem até que ponto aceita uma queda antes de admitir que errou, ficar reagindo aos números em vermelho e verde pode acabar com o seu equilíbrio emocional.
Às 18h17 de 19 de novembro, o par ZEC/USDT no mercado à vista da Binance estava em torno de 948,9, com alta de apenas 0,4% nas últimas 24 horas. Mas, nesse período, chegou a cair até 891,5; o preço atual já está cerca de 6,4% acima da mínima.
Olhando só para aquele 0,4%, é fácil achar que não aconteceu muita coisa. Mas, ao observar o gráfico de preços, dá para ver a turbulência: primeiro caiu, depois se recuperou.
O pior talvez seja não aguentar a queda e vender lá embaixo, para depois, quando o preço se recupera, ter medo de ficar de fora e comprar de volta. Nesse vai e vem, o preço quase retorna ao nível de ontem, mas você acaba com menos moedas.
Em situações assim, prefiro tomar menos decisões por impulso. Se você não sabe em que condições está disposto a comprar nem até que ponto aceita uma queda antes de admitir que errou, ficar reagindo aos números em vermelho e verde pode acabar com o seu equilíbrio emocional.
77
·
--
Parado por 20 dias: 137,6 mil ETH foram distribuídos em 16 minutos
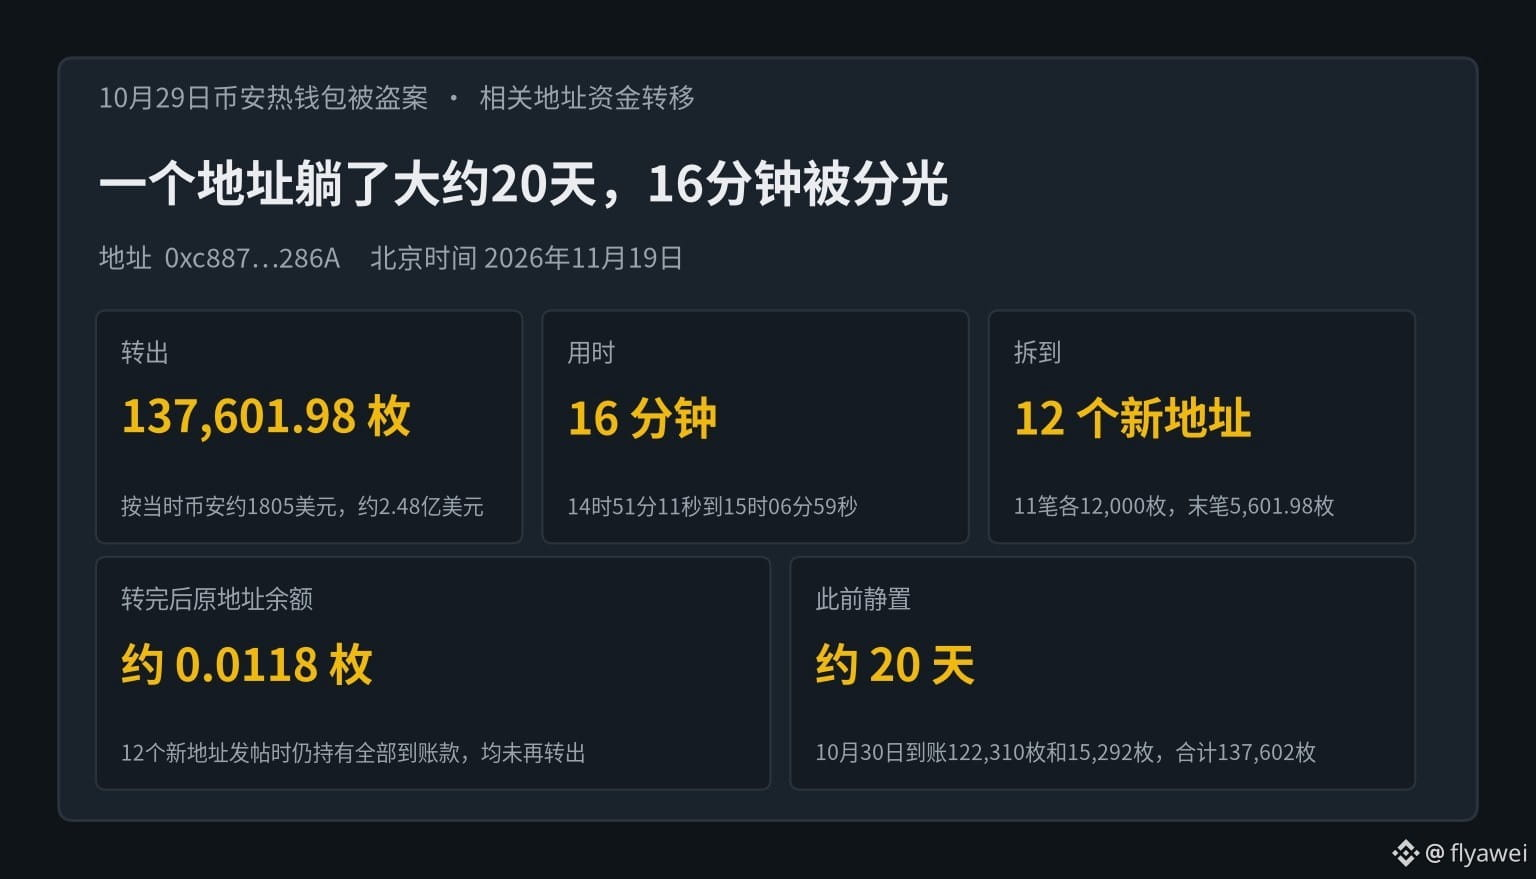
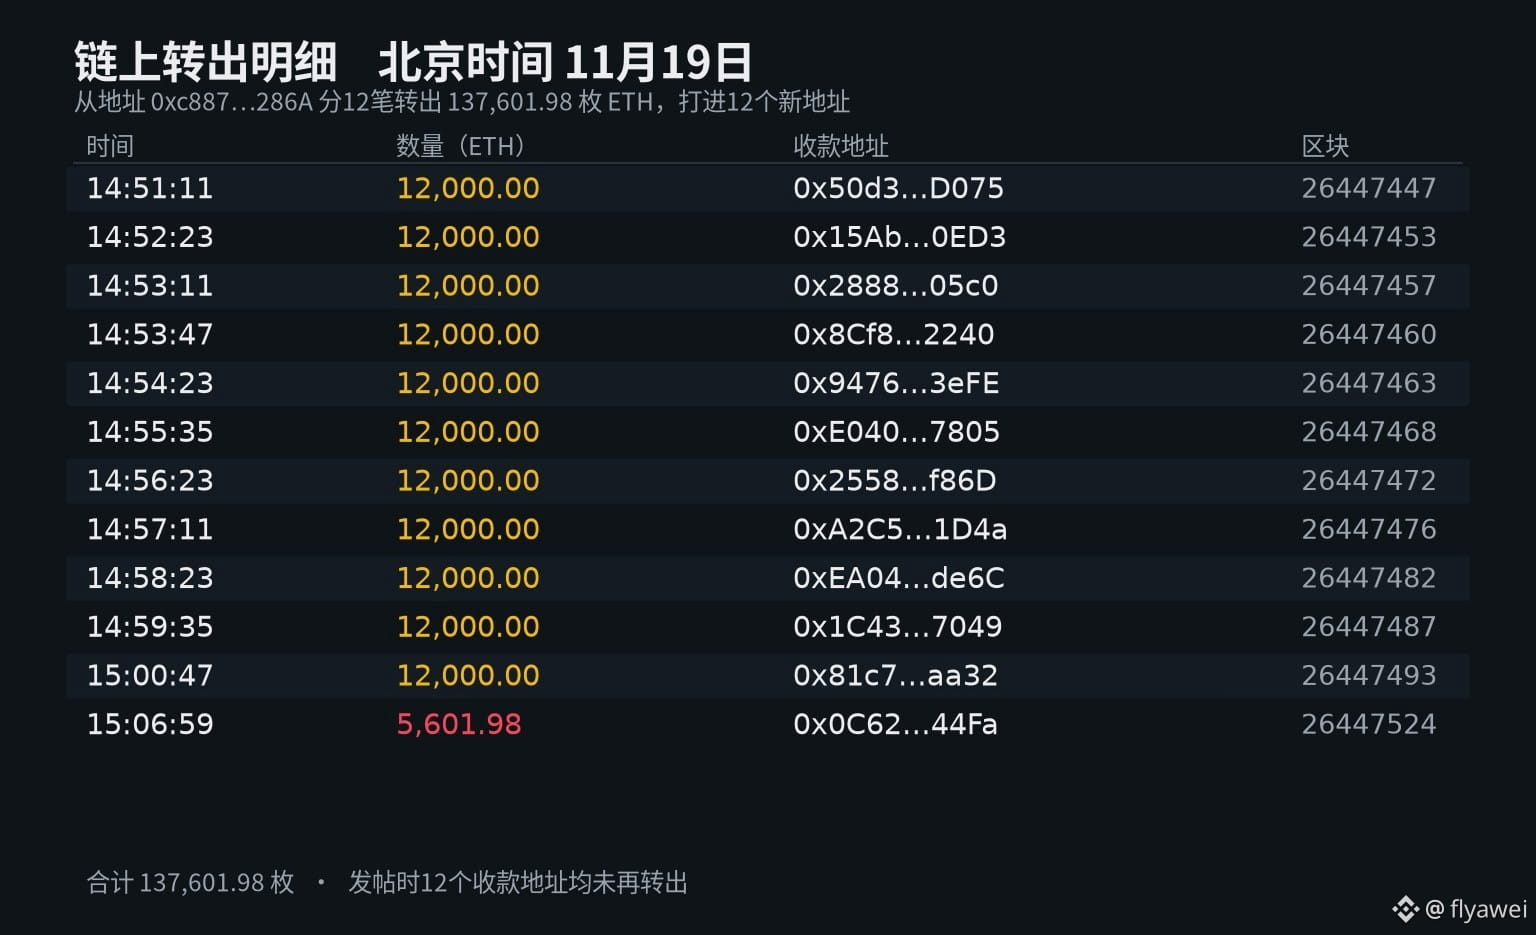
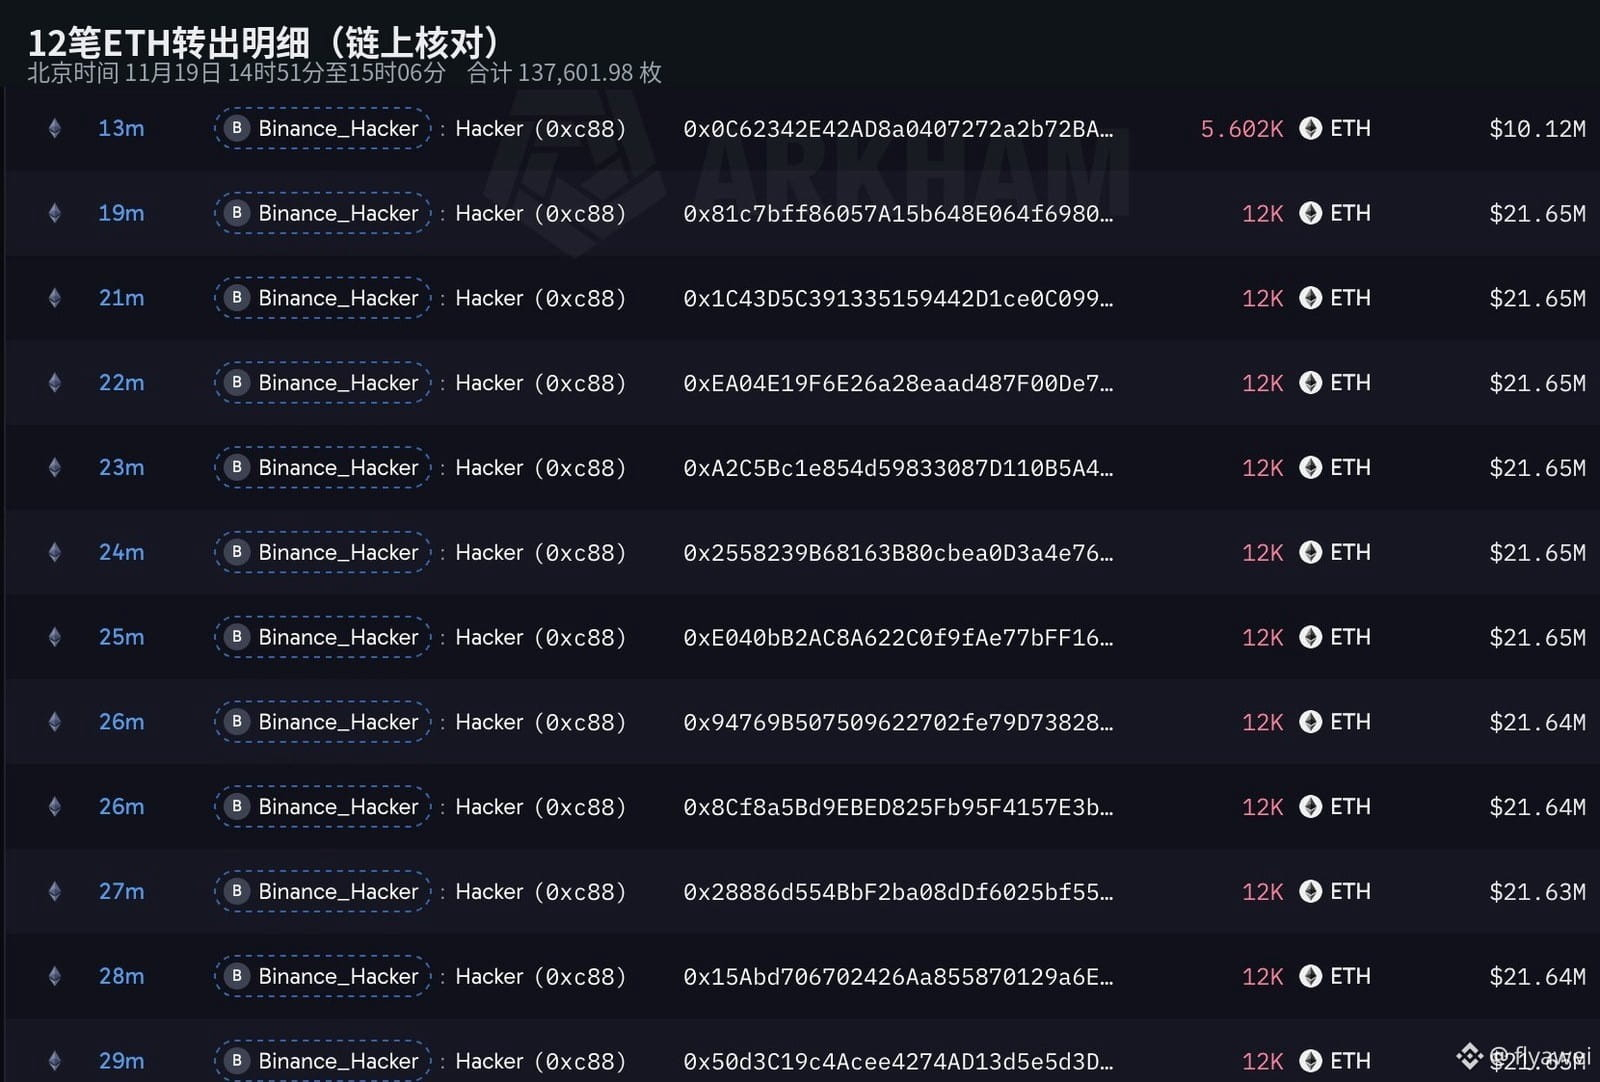
Um endereço (0xc887…) deixado após o roubo da carteira quente da Binance em 29 de outubro transferiu 137.601,98 ETH em 12 transações, entre 14h51 e 15h06 (horário de Pequim) de 19 de novembro. Pelo preço de aproximadamente US$ 1.805 na Binance naquele momento, isso equivale a cerca de US$ 248 milhões.
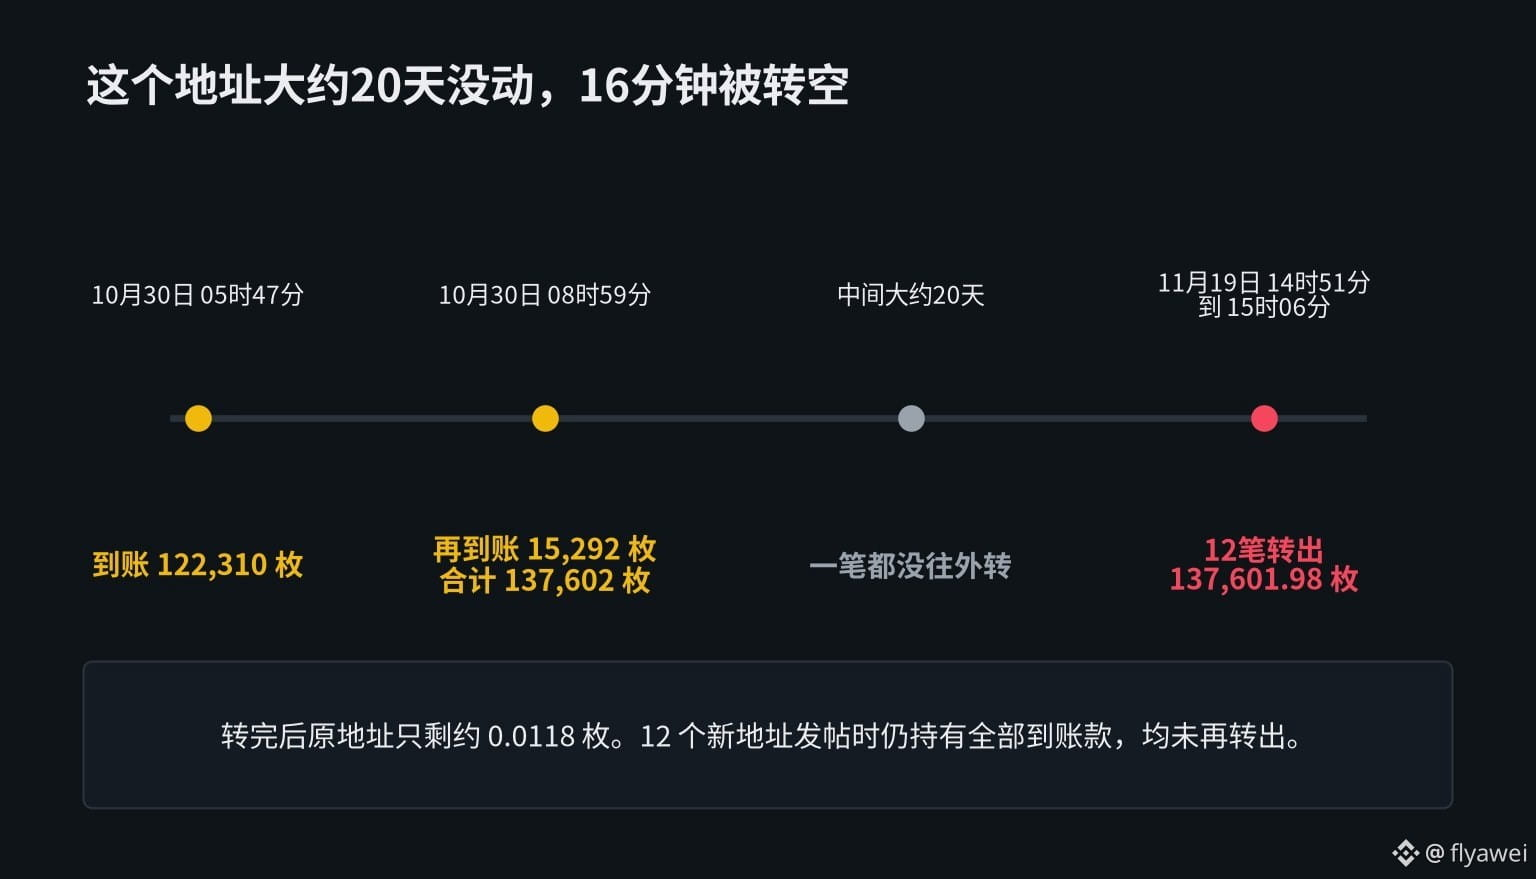
Na manhã de 30 de outubro, esse endereço recebeu primeiro 122.310 ETH e, depois, mais 15.292, totalizando 137.602 ETH. Nos cerca de 20 dias seguintes, não transferiu nada para fora.
Hoje à tarde, começou a movimentar os fundos. As 11 primeiras transações foram de 12.000 ETH cada; a última, de 5.601,98 ETH. Os valores foram enviados para 12 novos endereços. Após as transferências, restaram apenas cerca de 0,0118 ETH no endereço original.
Até a publicação deste texto, os ETH ainda estavam nos 12 novos endereços e não tinham sido transferidos novamente.
Na minha opinião, isso ainda parece uma etapa inicial de divisão e dispersão dos fundos. É possível que não sejam despejados diretamente no mercado em tão pouco tempo, mas os 137,6 mil ETH já foram distribuídos em novos endereços. Se depois forem convertidos em outras moedas, ainda será preciso ficar de olho.
Para quem está começando, recomendo observar mais e operar menos. Se for comprar moedas, compre apenas $BTC.
Parado por 20 dias: 137,6 mil ETH foram distribuídos em 16 minutos
Um endereço (0xc887…) deixado após o roubo da carteira quente da Binance em 29 de outubro transferiu 137.601,98 ETH em 12 transações, entre 14h51 e 15h06 (horário de Pequim) de 19 de novembro. Pelo preço de aproximadamente US$ 1.805 na Binance naquele momento, isso equivale a cerca de US$ 248 milhões.
Na manhã de 30 de outubro, esse endereço recebeu primeiro 122.310 ETH e, depois, mais 15.292, totalizando 137.602 ETH. Nos cerca de 20 dias seguintes, não transferiu nada para fora.
Hoje à tarde, começou a movimentar os fundos. As 11 primeiras transações foram de 12.000 ETH cada; a última, de 5.601,98 ETH. Os valores foram enviados para 12 novos endereços. Após as transferências, restaram apenas cerca de 0,0118 ETH no endereço original.
Até a publicação deste texto, os ETH ainda estavam nos 12 novos endereços e não tinham sido transferidos novamente.
Na minha opinião, isso ainda parece uma etapa inicial de divisão e dispersão dos fundos. É possível que não sejam despejados diretamente no mercado em tão pouco tempo, mas os 137,6 mil ETH já foram distribuídos em novos endereços. Se depois forem convertidos em outras moedas, ainda será preciso ficar de olho.
Para quem está começando, recomendo observar mais e operar menos. Se for comprar moedas, compre apenas $BTC .
Um endereço (0xc887…) deixado após o roubo da carteira quente da Binance em 29 de outubro transferiu 137.601,98 ETH em 12 transações, entre 14h51 e 15h06 (horário de Pequim) de 19 de novembro. Pelo preço de aproximadamente US$ 1.805 na Binance naquele momento, isso equivale a cerca de US$ 248 milhões.
Na manhã de 30 de outubro, esse endereço recebeu primeiro 122.310 ETH e, depois, mais 15.292, totalizando 137.602 ETH. Nos cerca de 20 dias seguintes, não transferiu nada para fora.
Hoje à tarde, começou a movimentar os fundos. As 11 primeiras transações foram de 12.000 ETH cada; a última, de 5.601,98 ETH. Os valores foram enviados para 12 novos endereços. Após as transferências, restaram apenas cerca de 0,0118 ETH no endereço original.
Até a publicação deste texto, os ETH ainda estavam nos 12 novos endereços e não tinham sido transferidos novamente.
Na minha opinião, isso ainda parece uma etapa inicial de divisão e dispersão dos fundos. É possível que não sejam despejados diretamente no mercado em tão pouco tempo, mas os 137,6 mil ETH já foram distribuídos em novos endereços. Se depois forem convertidos em outras moedas, ainda será preciso ficar de olho.
Para quem está começando, recomendo observar mais e operar menos. Se for comprar moedas, compre apenas $BTC .
1
2.4k
·
--
O BREV caiu 19%, e o mais difícil nessa hora é segurar a vontade de aumentar a posição.
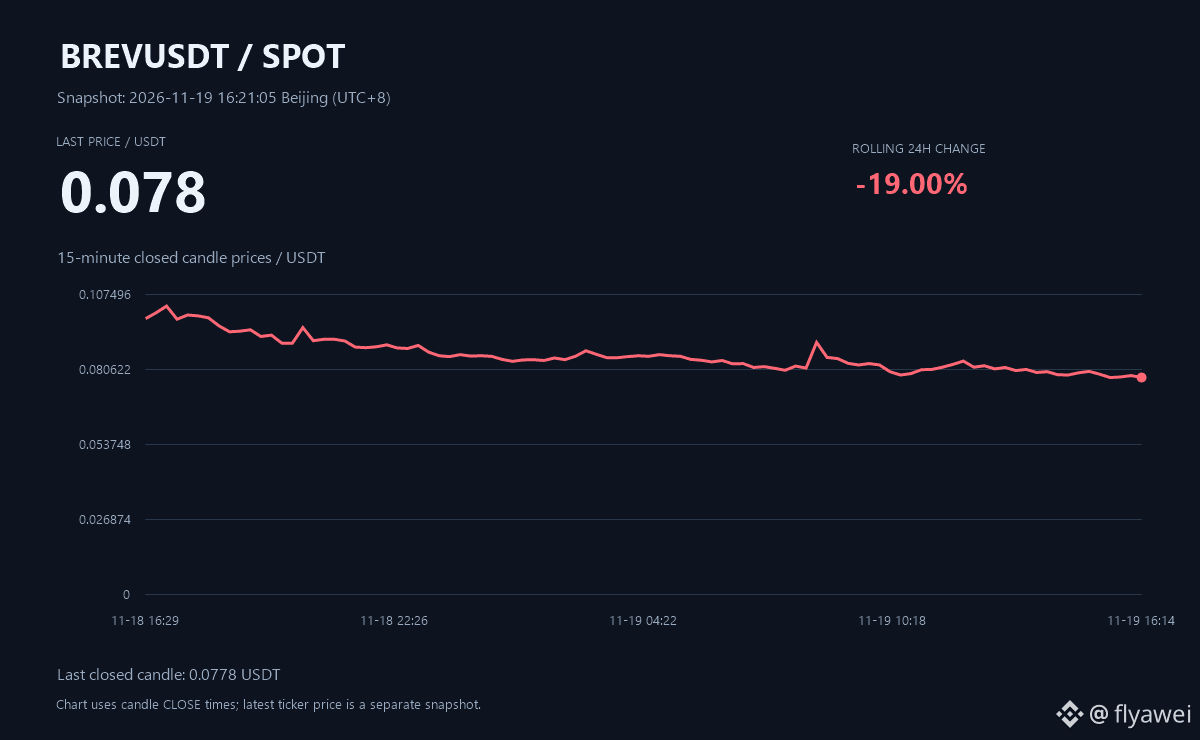
Às 16h21 de 19 de novembro, o par BREV/USDT no mercado spot da Binance estava em torno de 0,078, com queda de 19% nas últimas 24 horas. Nesse período, chegou à máxima de 0,1047 e à mínima de 0,0769; agora, não está muito longe do fundo.
Olhando para a linha caindo trecho após trecho, consigo entender o pensamento de “se eu comprar só mais um pouco, recupero o prejuízo mais rápido”. Quando se está no vermelho, isso é especialmente angustiante. Mas aumentar a posição também significa colocar mais dinheiro na mesma moeda; se o preço continuar caindo, a situação da conta pode ficar ainda pior.
Se eu realmente quisesse fazer mais uma compra, primeiro me perguntaria: se hoje eu não tivesse nada dela, ainda assim estaria disposto a comprar? Se o único motivo for “já perdi tanto”, essa compra adicional parece muito uma tentativa de descontar a frustração no meu preço médio.
O BREV caiu 19%, e o mais difícil nessa hora é segurar a vontade de aumentar a posição.
Às 16h21 de 19 de novembro, o par BREV/USDT no mercado spot da Binance estava em torno de 0,078, com queda de 19% nas últimas 24 horas. Nesse período, chegou à máxima de 0,1047 e à mínima de 0,0769; agora, não está muito longe do fundo.
Olhando para a linha caindo trecho após trecho, consigo entender o pensamento de “se eu comprar só mais um pouco, recupero o prejuízo mais rápido”. Quando se está no vermelho, isso é especialmente angustiante. Mas aumentar a posição também significa colocar mais dinheiro na mesma moeda; se o preço continuar caindo, a situação da conta pode ficar ainda pior.
Se eu realmente quisesse fazer mais uma compra, primeiro me perguntaria: se hoje eu não tivesse nada dela, ainda assim estaria disposto a comprar? Se o único motivo for “já perdi tanto”, essa compra adicional parece muito uma tentativa de descontar a frustração no meu preço médio.
Às 16h21 de 19 de novembro, o par BREV/USDT no mercado spot da Binance estava em torno de 0,078, com queda de 19% nas últimas 24 horas. Nesse período, chegou à máxima de 0,1047 e à mínima de 0,0769; agora, não está muito longe do fundo.
Olhando para a linha caindo trecho após trecho, consigo entender o pensamento de “se eu comprar só mais um pouco, recupero o prejuízo mais rápido”. Quando se está no vermelho, isso é especialmente angustiante. Mas aumentar a posição também significa colocar mais dinheiro na mesma moeda; se o preço continuar caindo, a situação da conta pode ficar ainda pior.
Se eu realmente quisesse fazer mais uma compra, primeiro me perguntaria: se hoje eu não tivesse nada dela, ainda assim estaria disposto a comprar? Se o único motivo for “já perdi tanto”, essa compra adicional parece muito uma tentativa de descontar a frustração no meu preço médio.
1
106
·
--
O prazo do ultimato ainda não tinha acabado, mas 593 ETH já foram devolvidos
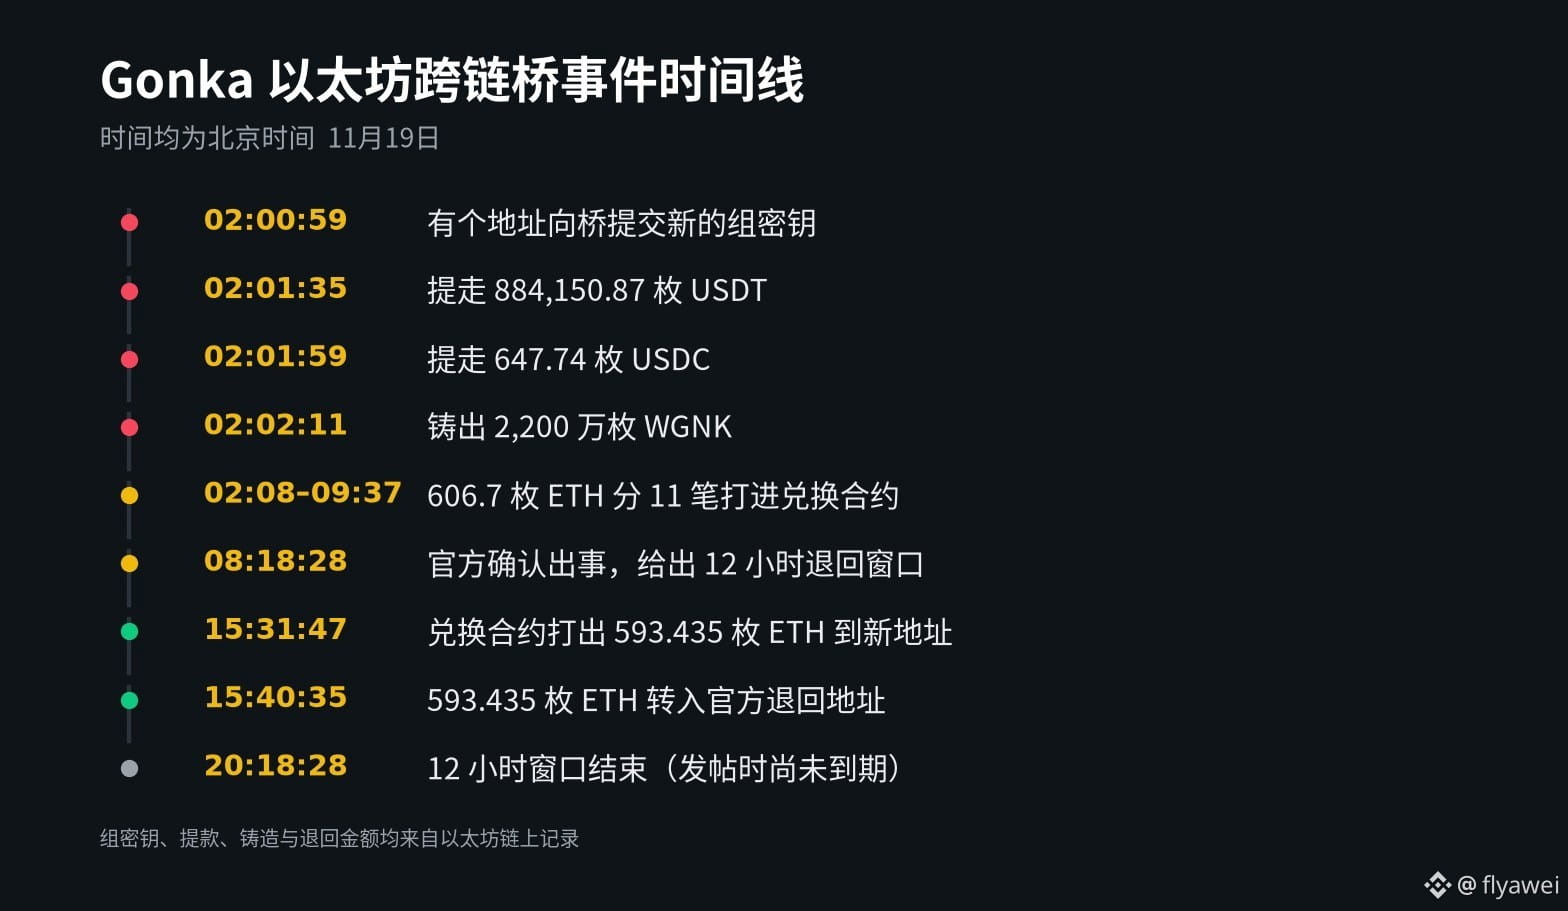
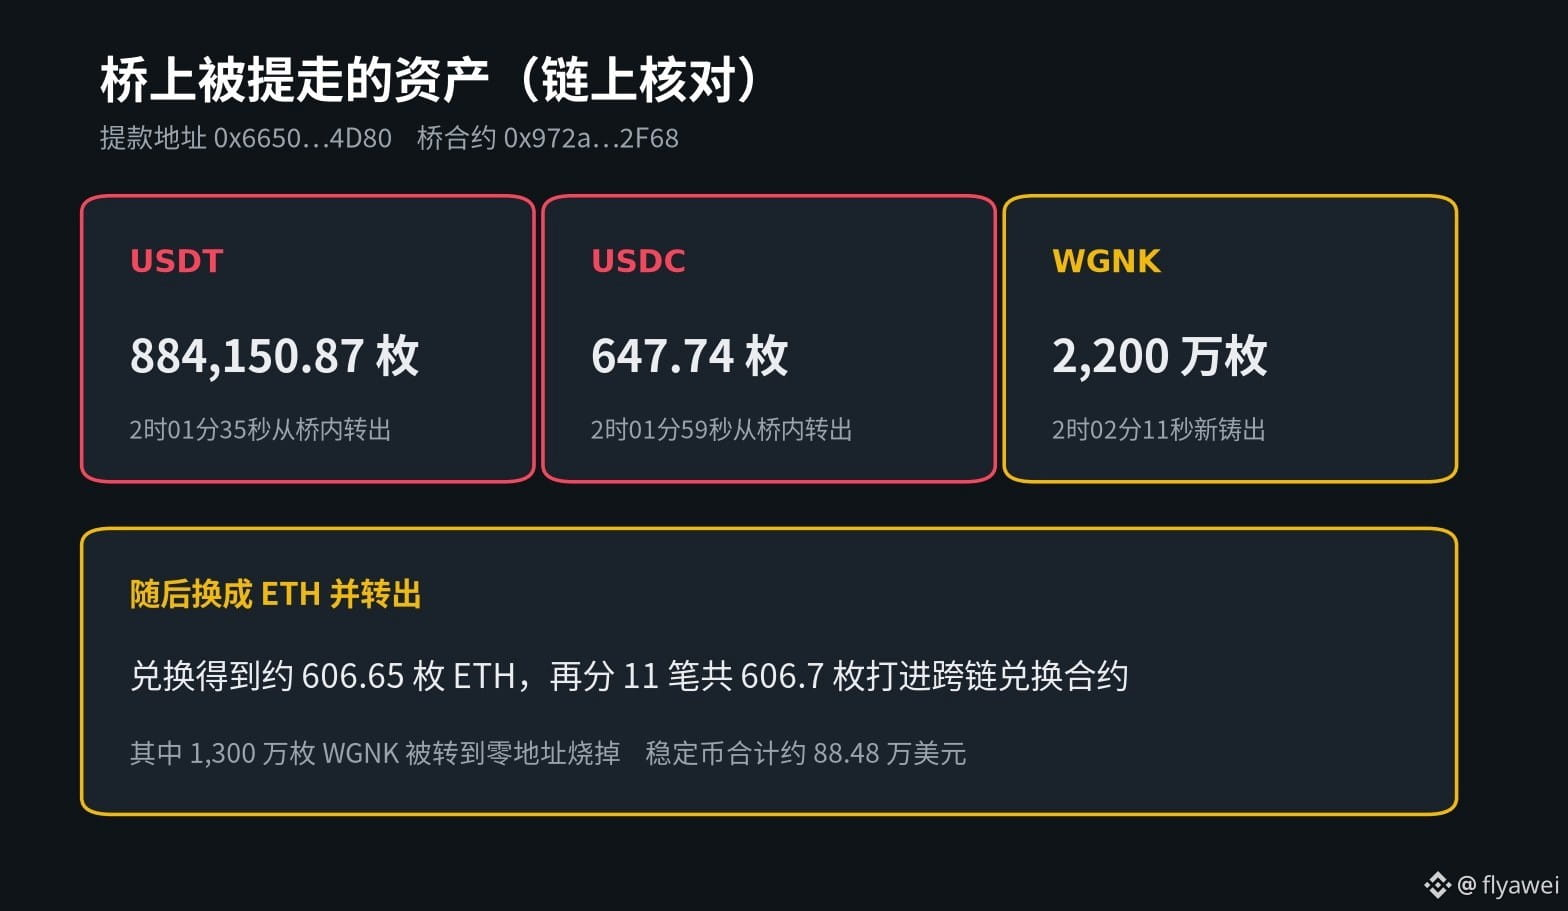
Às 2h01 de 19 de novembro, horário de Pequim, um endereço (0x6650…) retirou 884.150,87 USDT e 647,74 USDC da ponte entre Gonka e Ethereum.
Às 2h00min59s, esse endereço enviou uma nova chave de grupo à ponte e, em seguida, retirou as stablecoins. Às 2h02, também cunhou 22 milhões de WGNK. As stablecoins e parte dos WGNK foram trocadas por ETH; outros 13 milhões de WGNK foram queimados. Esses ETH foram transferidos para outro endereço (0xde35…) e, em 11 transações, um total de 606,7 ETH foi depositado no contrato de swap.
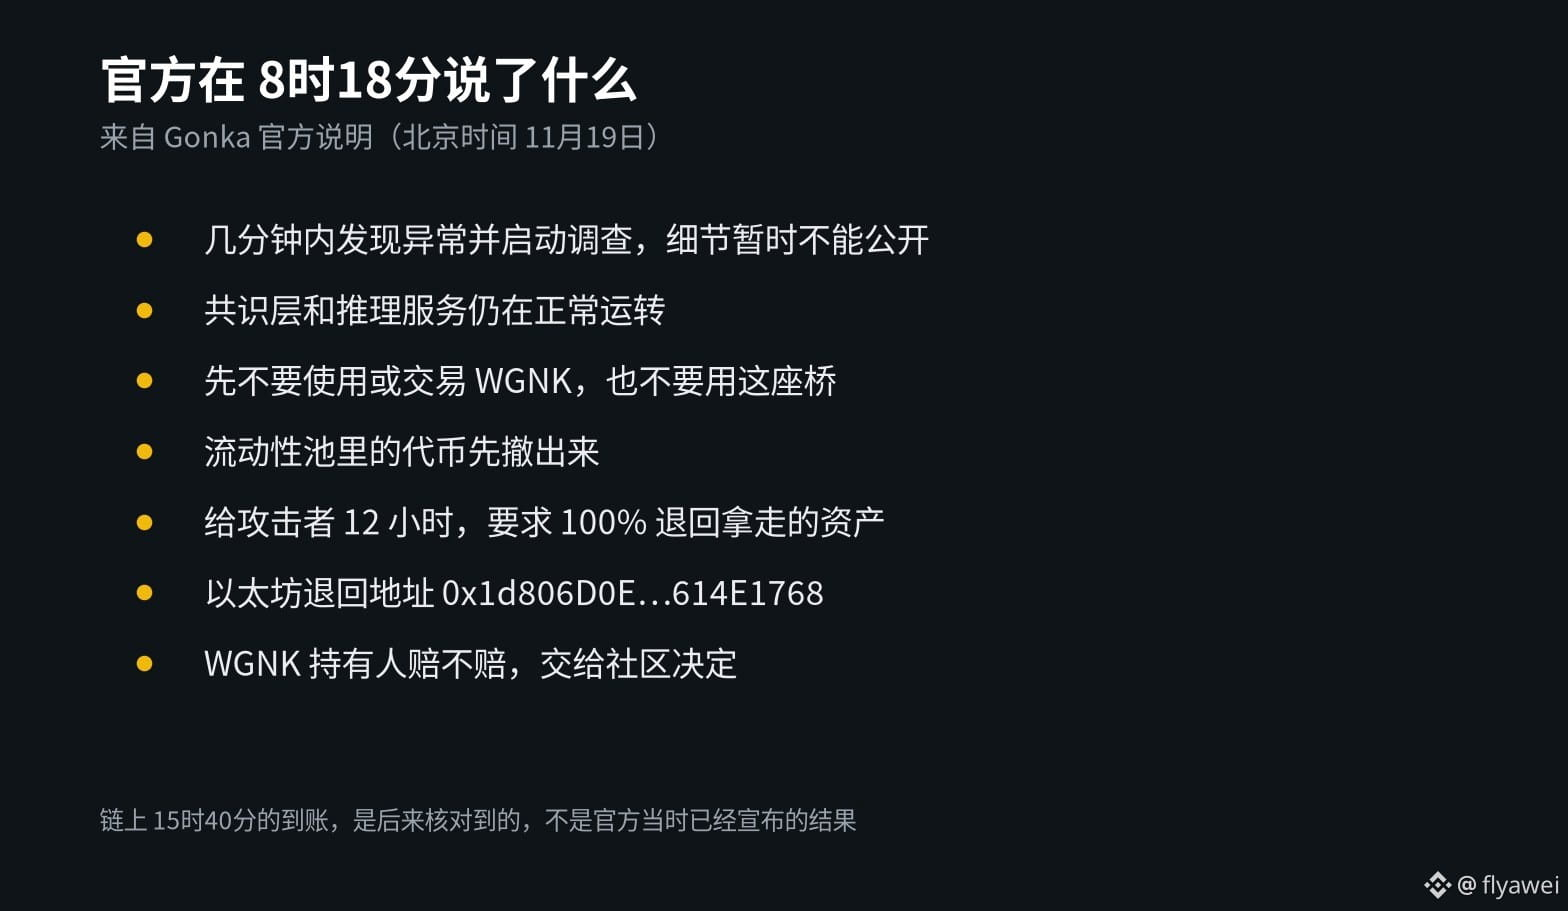
Às 8h18, horário de Pequim, a Gonka confirmou o incidente. Disse que iniciou uma investigação poucos minutos depois e pediu que todos evitassem usar a ponte por enquanto. A equipe deu um prazo de 12 horas para a devolução integral dos fundos e divulgou o endereço para devolução (0x1d80…). O prazo só terminaria às 20h18.
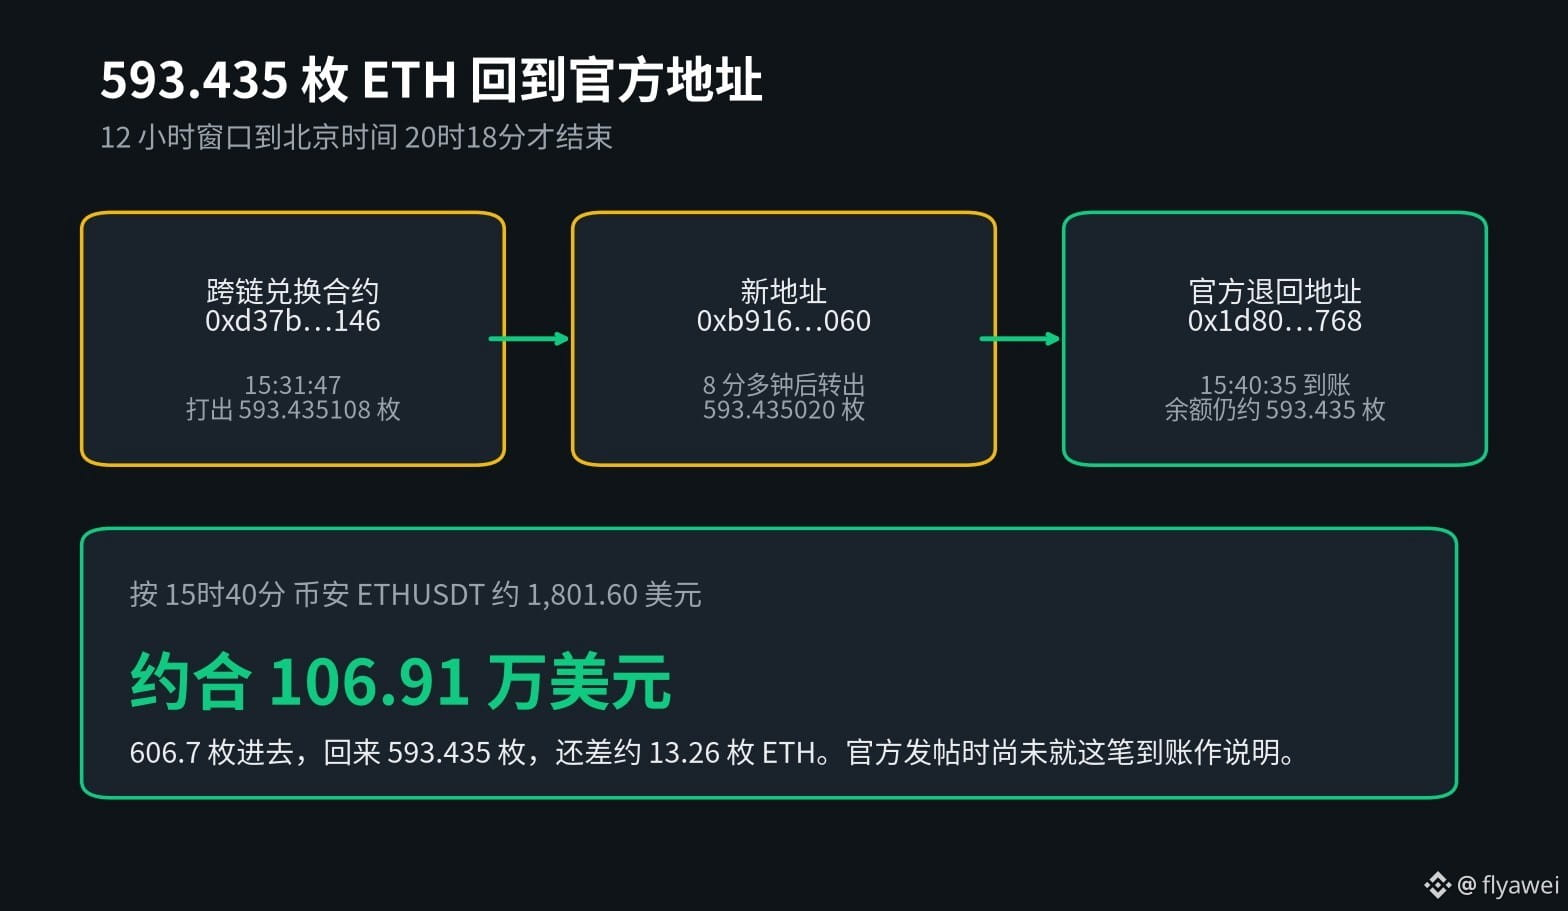
Às 15h31, o mesmo contrato de swap transferiu 593,435 ETH para um novo endereço (0xb916…). Às 15h40, esses fundos chegaram ao endereço oficial para devoluções. Pelo preço da Binance na época, de cerca de US$ 1.801,60, equivaliam a aproximadamente US$ 1,0691 milhão. Quando consultei, o dinheiro ainda estava lá, mas a equipe oficial ainda não havia divulgado nenhuma informação sobre o recebimento.
Entraram 606,7 ETH e voltaram 593,435 ETH: faltam cerca de 13,26 ETH. A equipe oficial disse que cabe à comunidade decidir se os detentores de WGNK serão compensados. Na minha opinião, a maior parte do dinheiro voltou, mas a causa raiz e o valor que falta ainda não foram esclarecidos. É melhor não usar essa ponte por enquanto.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
O prazo do ultimato ainda não tinha acabado, mas 593 ETH já foram devolvidos
Às 2h01 de 19 de novembro, horário de Pequim, um endereço (0x6650…) retirou 884.150,87 USDT e 647,74 USDC da ponte entre Gonka e Ethereum.
Às 2h00min59s, esse endereço enviou uma nova chave de grupo à ponte e, em seguida, retirou as stablecoins. Às 2h02, também cunhou 22 milhões de WGNK. As stablecoins e parte dos WGNK foram trocadas por ETH; outros 13 milhões de WGNK foram queimados. Esses ETH foram transferidos para outro endereço (0xde35…) e, em 11 transações, um total de 606,7 ETH foi depositado no contrato de swap.
Às 8h18, horário de Pequim, a Gonka confirmou o incidente. Disse que iniciou uma investigação poucos minutos depois e pediu que todos evitassem usar a ponte por enquanto. A equipe deu um prazo de 12 horas para a devolução integral dos fundos e divulgou o endereço para devolução (0x1d80…). O prazo só terminaria às 20h18.
Às 15h31, o mesmo contrato de swap transferiu 593,435 ETH para um novo endereço (0xb916…). Às 15h40, esses fundos chegaram ao endereço oficial para devoluções. Pelo preço da Binance na época, de cerca de US$ 1.801,60, equivaliam a aproximadamente US$ 1,0691 milhão. Quando consultei, o dinheiro ainda estava lá, mas a equipe oficial ainda não havia divulgado nenhuma informação sobre o recebimento.
Entraram 606,7 ETH e voltaram 593,435 ETH: faltam cerca de 13,26 ETH. A equipe oficial disse que cabe à comunidade decidir se os detentores de WGNK serão compensados. Na minha opinião, a maior parte do dinheiro voltou, mas a causa raiz e o valor que falta ainda não foram esclarecidos. É melhor não usar essa ponte por enquanto.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
Às 2h01 de 19 de novembro, horário de Pequim, um endereço (0x6650…) retirou 884.150,87 USDT e 647,74 USDC da ponte entre Gonka e Ethereum.
Às 2h00min59s, esse endereço enviou uma nova chave de grupo à ponte e, em seguida, retirou as stablecoins. Às 2h02, também cunhou 22 milhões de WGNK. As stablecoins e parte dos WGNK foram trocadas por ETH; outros 13 milhões de WGNK foram queimados. Esses ETH foram transferidos para outro endereço (0xde35…) e, em 11 transações, um total de 606,7 ETH foi depositado no contrato de swap.
Às 8h18, horário de Pequim, a Gonka confirmou o incidente. Disse que iniciou uma investigação poucos minutos depois e pediu que todos evitassem usar a ponte por enquanto. A equipe deu um prazo de 12 horas para a devolução integral dos fundos e divulgou o endereço para devolução (0x1d80…). O prazo só terminaria às 20h18.
Às 15h31, o mesmo contrato de swap transferiu 593,435 ETH para um novo endereço (0xb916…). Às 15h40, esses fundos chegaram ao endereço oficial para devoluções. Pelo preço da Binance na época, de cerca de US$ 1.801,60, equivaliam a aproximadamente US$ 1,0691 milhão. Quando consultei, o dinheiro ainda estava lá, mas a equipe oficial ainda não havia divulgado nenhuma informação sobre o recebimento.
Entraram 606,7 ETH e voltaram 593,435 ETH: faltam cerca de 13,26 ETH. A equipe oficial disse que cabe à comunidade decidir se os detentores de WGNK serão compensados. Na minha opinião, a maior parte do dinheiro voltou, mas a causa raiz e o valor que falta ainda não foram esclarecidos. É melhor não usar essa ponte por enquanto.
Para quem está começando, recomendo observar mais e operar menos. Na hora de comprar criptomoedas, compre apenas $BTC
296
·
--
O MMT subiu 50% em um dia, e dá até vontade de entrar. Mas não é tão fácil aproveitar essa alta.
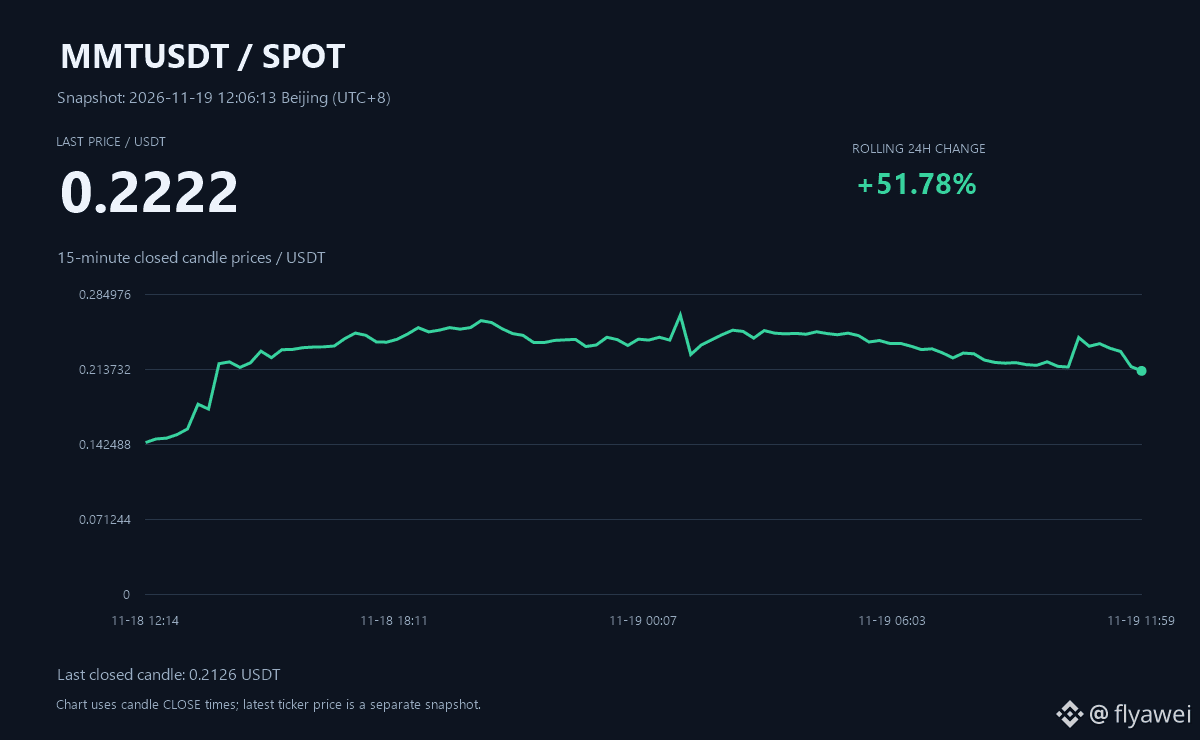
Às 12h06, o par MMT/USDT no mercado à vista da Binance era negociado a 0,2222. Nas últimas 24 horas, subiu cerca de 51,8%, partindo de 0,1464, com um volume de negociação de aproximadamente 48,27 milhões de USDT.
Mas, nas últimas 24 horas, chegou a 0,2833. Considerando o preço atual, já recuou cerca de 21,6% em relação à máxima. Se você tivesse comprado no topo, mesmo que a lista de maiores altas ainda estivesse brilhando no verde, sua posição à vista já estaria com uma perda não realizada superior a 20%.
A lista considera as últimas 24 horas; sua conta considera o preço pelo qual você comprou. É importante lembrar dessa diferença. Ver uma grande alta pode dar medo de ficar de fora, mas não quero que um “se não entrar agora, já era” acabe com todo o seu plano de entrada. O interesse ainda está alto, mas é preciso saber quanto de recuo você consegue suportar antes de entrar.
O MMT subiu 50% em um dia, e dá até vontade de entrar. Mas não é tão fácil aproveitar essa alta.
Às 12h06, o par MMT/USDT no mercado à vista da Binance era negociado a 0,2222. Nas últimas 24 horas, subiu cerca de 51,8%, partindo de 0,1464, com um volume de negociação de aproximadamente 48,27 milhões de USDT.
Mas, nas últimas 24 horas, chegou a 0,2833. Considerando o preço atual, já recuou cerca de 21,6% em relação à máxima. Se você tivesse comprado no topo, mesmo que a lista de maiores altas ainda estivesse brilhando no verde, sua posição à vista já estaria com uma perda não realizada superior a 20%.
A lista considera as últimas 24 horas; sua conta considera o preço pelo qual você comprou. É importante lembrar dessa diferença. Ver uma grande alta pode dar medo de ficar de fora, mas não quero que um “se não entrar agora, já era” acabe com todo o seu plano de entrada. O interesse ainda está alto, mas é preciso saber quanto de recuo você consegue suportar antes de entrar.
Às 12h06, o par MMT/USDT no mercado à vista da Binance era negociado a 0,2222. Nas últimas 24 horas, subiu cerca de 51,8%, partindo de 0,1464, com um volume de negociação de aproximadamente 48,27 milhões de USDT.
Mas, nas últimas 24 horas, chegou a 0,2833. Considerando o preço atual, já recuou cerca de 21,6% em relação à máxima. Se você tivesse comprado no topo, mesmo que a lista de maiores altas ainda estivesse brilhando no verde, sua posição à vista já estaria com uma perda não realizada superior a 20%.
A lista considera as últimas 24 horas; sua conta considera o preço pelo qual você comprou. É importante lembrar dessa diferença. Ver uma grande alta pode dar medo de ficar de fora, mas não quero que um “se não entrar agora, já era” acabe com todo o seu plano de entrada. O interesse ainda está alto, mas é preciso saber quanto de recuo você consegue suportar antes de entrar.
1
304
·
--
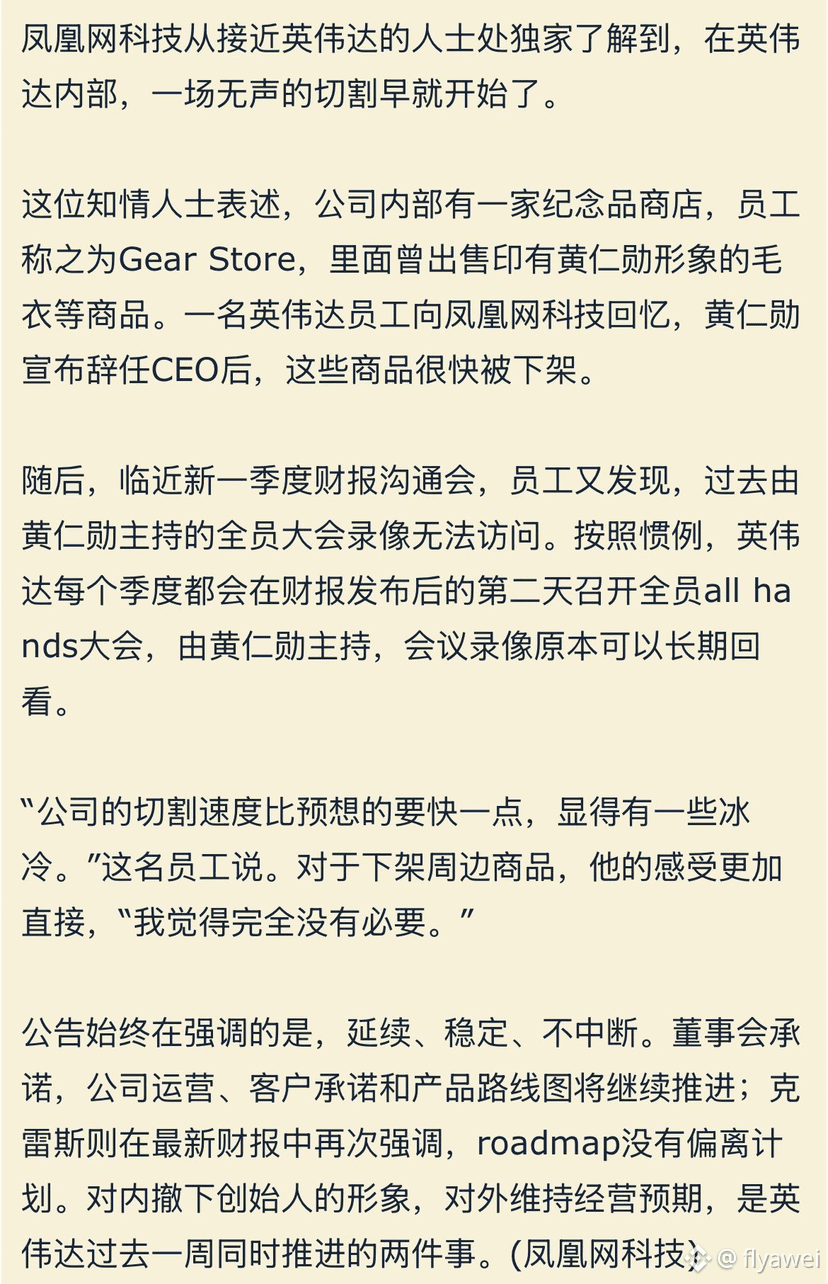
A Nvidia já retirou de venda todos os produtos relacionados a Jensen Huang,
e também não é mais possível assistir às gravações das reuniões gerais de todos os funcionários dos anos anteriores,
a transferência de poder é assim, escancarada,
o velho Huang não vai conseguir voltar tão facilmente 😂😂
$NVDA
A Nvidia já retirou de venda todos os produtos relacionados a Jensen Huang,
e também não é mais possível assistir às gravações das reuniões gerais de todos os funcionários dos anos anteriores,
a transferência de poder é assim, escancarada,
o velho Huang não vai conseguir voltar tão facilmente 😂😂
$NVDA
e também não é mais possível assistir às gravações das reuniões gerais de todos os funcionários dos anos anteriores,
a transferência de poder é assim, escancarada,
o velho Huang não vai conseguir voltar tão facilmente 😂😂
$NVDA
flyawei
·
--
Como é que o Partido Democrata consegue ser tão baixo com esses truquezinhos sujos? 😂😂
Já estudei essa lição: o imperador deposto da dinastia Han reinou por 27 dias e cometeu mais de mil crimes.
O que vocês acham que ainda vão inventar para culpar o velho Huang? $NVDAB
Já estudei essa lição: o imperador deposto da dinastia Han reinou por 27 dias e cometeu mais de mil crimes.
O que vocês acham que ainda vão inventar para culpar o velho Huang? $NVDAB
1
324
·
--
DBS e Circle fazem parceria: instituições ganham canal bancário para trocar USDC
Em 18 de novembro, o DBS Bank e a Circle anunciaram uma parceria: clientes institucionais elegíveis poderão emitir e resgatar USDC diretamente pelo DBS, para gestão de fundos, liquidação e gestão de liquidez.
Segundo o anúncio, as liquidações entre dólares americanos e USDC funcionarão 24 horas por dia, sem depender do horário de funcionamento dos bancos nem de horários-limite. Ao transferir fundos entre fusos horários, as instituições terão mais um canal bancário e poderão reduzir a dependência de compras e vendas de USDC no mercado secundário.
O serviço destina-se a instituições elegíveis. O anúncio não informa quando será disponibilizado a usuários individuais, nem especifica tarifas ou limites. Portanto, não presuma que poderá usar o serviço na sua conta.
DBS e Circle fazem parceria: instituições ganham canal bancário para trocar USDC
Em 18 de novembro, o DBS Bank e a Circle anunciaram uma parceria: clientes institucionais elegíveis poderão emitir e resgatar USDC diretamente pelo DBS, para gestão de fundos, liquidação e gestão de liquidez.
Segundo o anúncio, as liquidações entre dólares americanos e USDC funcionarão 24 horas por dia, sem depender do horário de funcionamento dos bancos nem de horários-limite. Ao transferir fundos entre fusos horários, as instituições terão mais um canal bancário e poderão reduzir a dependência de compras e vendas de USDC no mercado secundário.
O serviço destina-se a instituições elegíveis. O anúncio não informa quando será disponibilizado a usuários individuais, nem especifica tarifas ou limites. Portanto, não presuma que poderá usar o serviço na sua conta.
Em 18 de novembro, o DBS Bank e a Circle anunciaram uma parceria: clientes institucionais elegíveis poderão emitir e resgatar USDC diretamente pelo DBS, para gestão de fundos, liquidação e gestão de liquidez.
Segundo o anúncio, as liquidações entre dólares americanos e USDC funcionarão 24 horas por dia, sem depender do horário de funcionamento dos bancos nem de horários-limite. Ao transferir fundos entre fusos horários, as instituições terão mais um canal bancário e poderão reduzir a dependência de compras e vendas de USDC no mercado secundário.
O serviço destina-se a instituições elegíveis. O anúncio não informa quando será disponibilizado a usuários individuais, nem especifica tarifas ou limites. Portanto, não presuma que poderá usar o serviço na sua conta.
1
287
·
--
Nova rodada de recompensas em RLUSD começa em 20 de novembro; veja como o saldo será calculado
A Binance anunciou em 18 de novembro uma nova campanha de saldo em RLUSD, com um prêmio total de 600 mil XRP. A campanha ocorrerá das 08h00 de 20 de novembro às 08h00 de 18 de dezembro, no horário de Pequim.
Os usuários elegíveis precisam manter pelo menos 0,01 RLUSD para ter a chance de receber recompensas. O cálculo diário será feito com base no menor saldo registrado nas verificações horárias, e as recompensas semanais serão calculadas com base na média dos saldos elegíveis dos sete dias. Se o saldo mínimo de um dia for zero, esse dia será contabilizado como zero; uma transferência temporária não será considerada como saldo mantido durante o dia inteiro.
As recompensas serão distribuídas semanalmente, e o rendimento anualizado efetivo poderá variar conforme as condições de cada período. Antes de participar, também é necessário concluir a verificação de identidade, confirmar a participação e verificar as restrições regionais.
Nova rodada de recompensas em RLUSD começa em 20 de novembro; veja como o saldo será calculado
A Binance anunciou em 18 de novembro uma nova campanha de saldo em RLUSD, com um prêmio total de 600 mil XRP. A campanha ocorrerá das 08h00 de 20 de novembro às 08h00 de 18 de dezembro, no horário de Pequim.
Os usuários elegíveis precisam manter pelo menos 0,01 RLUSD para ter a chance de receber recompensas. O cálculo diário será feito com base no menor saldo registrado nas verificações horárias, e as recompensas semanais serão calculadas com base na média dos saldos elegíveis dos sete dias. Se o saldo mínimo de um dia for zero, esse dia será contabilizado como zero; uma transferência temporária não será considerada como saldo mantido durante o dia inteiro.
As recompensas serão distribuídas semanalmente, e o rendimento anualizado efetivo poderá variar conforme as condições de cada período. Antes de participar, também é necessário concluir a verificação de identidade, confirmar a participação e verificar as restrições regionais.
A Binance anunciou em 18 de novembro uma nova campanha de saldo em RLUSD, com um prêmio total de 600 mil XRP. A campanha ocorrerá das 08h00 de 20 de novembro às 08h00 de 18 de dezembro, no horário de Pequim.
Os usuários elegíveis precisam manter pelo menos 0,01 RLUSD para ter a chance de receber recompensas. O cálculo diário será feito com base no menor saldo registrado nas verificações horárias, e as recompensas semanais serão calculadas com base na média dos saldos elegíveis dos sete dias. Se o saldo mínimo de um dia for zero, esse dia será contabilizado como zero; uma transferência temporária não será considerada como saldo mantido durante o dia inteiro.
As recompensas serão distribuídas semanalmente, e o rendimento anualizado efetivo poderá variar conforme as condições de cada período. Antes de participar, também é necessário concluir a verificação de identidade, confirmar a participação e verificar as restrições regionais.
1
282
·
--
Verificado
PancakeSwap mudou de nome, mas você não precisa trocar os CAKE que tem
Em 18 de novembro, a PancakeSwap anunciou que passará a se chamar Pancake. O novo site oficial é pancake.xyz. Segundo a equipe do projeto, as atividades já se expandiram para negociações em várias redes, produtos de rendimento e ferramentas para desenvolvedores, e o nome antigo já não abrangia tudo isso.
Se você tem CAKE, confira o que foi esclarecido oficialmente: o nome e o contrato do token não mudaram, e as posições de liquidez existentes e o staking de CAKE não serão afetados. Não há um novo token, e você não precisa migrar nem resgatar nada.
Se encontrar links para “trocar para a nova versão do CAKE” ou “resgatar o airdrop da mudança de nome”, não conecte sua carteira sem pensar. O anúncio oficial deixou claro que essas etapas não existem.
PancakeSwap mudou de nome, mas você não precisa trocar os CAKE que tem
Em 18 de novembro, a PancakeSwap anunciou que passará a se chamar Pancake. O novo site oficial é pancake.xyz. Segundo a equipe do projeto, as atividades já se expandiram para negociações em várias redes, produtos de rendimento e ferramentas para desenvolvedores, e o nome antigo já não abrangia tudo isso.
Se você tem CAKE, confira o que foi esclarecido oficialmente: o nome e o contrato do token não mudaram, e as posições de liquidez existentes e o staking de CAKE não serão afetados. Não há um novo token, e você não precisa migrar nem resgatar nada.
Se encontrar links para “trocar para a nova versão do CAKE” ou “resgatar o airdrop da mudança de nome”, não conecte sua carteira sem pensar. O anúncio oficial deixou claro que essas etapas não existem.
Em 18 de novembro, a PancakeSwap anunciou que passará a se chamar Pancake. O novo site oficial é pancake.xyz. Segundo a equipe do projeto, as atividades já se expandiram para negociações em várias redes, produtos de rendimento e ferramentas para desenvolvedores, e o nome antigo já não abrangia tudo isso.
Se você tem CAKE, confira o que foi esclarecido oficialmente: o nome e o contrato do token não mudaram, e as posições de liquidez existentes e o staking de CAKE não serão afetados. Não há um novo token, e você não precisa migrar nem resgatar nada.
Se encontrar links para “trocar para a nova versão do CAKE” ou “resgatar o airdrop da mudança de nome”, não conecte sua carteira sem pensar. O anúncio oficial deixou claro que essas etapas não existem.
2
460
·
--
Inscrições abertas para a hackathon Agent ID, com prêmio total de 60 mil USDC
A Binance Wallet e a BNB Chain anunciaram em 18 de novembro a realização da hackathon Agent ID, com um prêmio total de 60 mil USDC: 58 mil destinados aos projetos e 2 mil às atividades comunitárias.
Para participar, é preciso criar uma aplicação que use o Agent ID na prática. Os contratos do projeto devem ser implantados na BNB Chain, verificados no BscScan e ter o código aberto. As inscrições vão até 9 de dezembro, às 16h (horário de Pequim).
Atenção a um detalhe: o Agent ID segue o formato name.ai e não pode ser transferido. Não confunda a competição de desenvolvimento com um airdrop de tokens.
Inscrições abertas para a hackathon Agent ID, com prêmio total de 60 mil USDC
A Binance Wallet e a BNB Chain anunciaram em 18 de novembro a realização da hackathon Agent ID, com um prêmio total de 60 mil USDC: 58 mil destinados aos projetos e 2 mil às atividades comunitárias.
Para participar, é preciso criar uma aplicação que use o Agent ID na prática. Os contratos do projeto devem ser implantados na BNB Chain, verificados no BscScan e ter o código aberto. As inscrições vão até 9 de dezembro, às 16h (horário de Pequim).
Atenção a um detalhe: o Agent ID segue o formato name.ai e não pode ser transferido. Não confunda a competição de desenvolvimento com um airdrop de tokens.
A Binance Wallet e a BNB Chain anunciaram em 18 de novembro a realização da hackathon Agent ID, com um prêmio total de 60 mil USDC: 58 mil destinados aos projetos e 2 mil às atividades comunitárias.
Para participar, é preciso criar uma aplicação que use o Agent ID na prática. Os contratos do projeto devem ser implantados na BNB Chain, verificados no BscScan e ter o código aberto. As inscrições vão até 9 de dezembro, às 16h (horário de Pequim).
Atenção a um detalhe: o Agent ID segue o formato name.ai e não pode ser transferido. Não confunda a competição de desenvolvimento com um airdrop de tokens.
197
·
--
Chegaram pedidos falsos; no dia seguinte, surgiram solicitações de pagamento
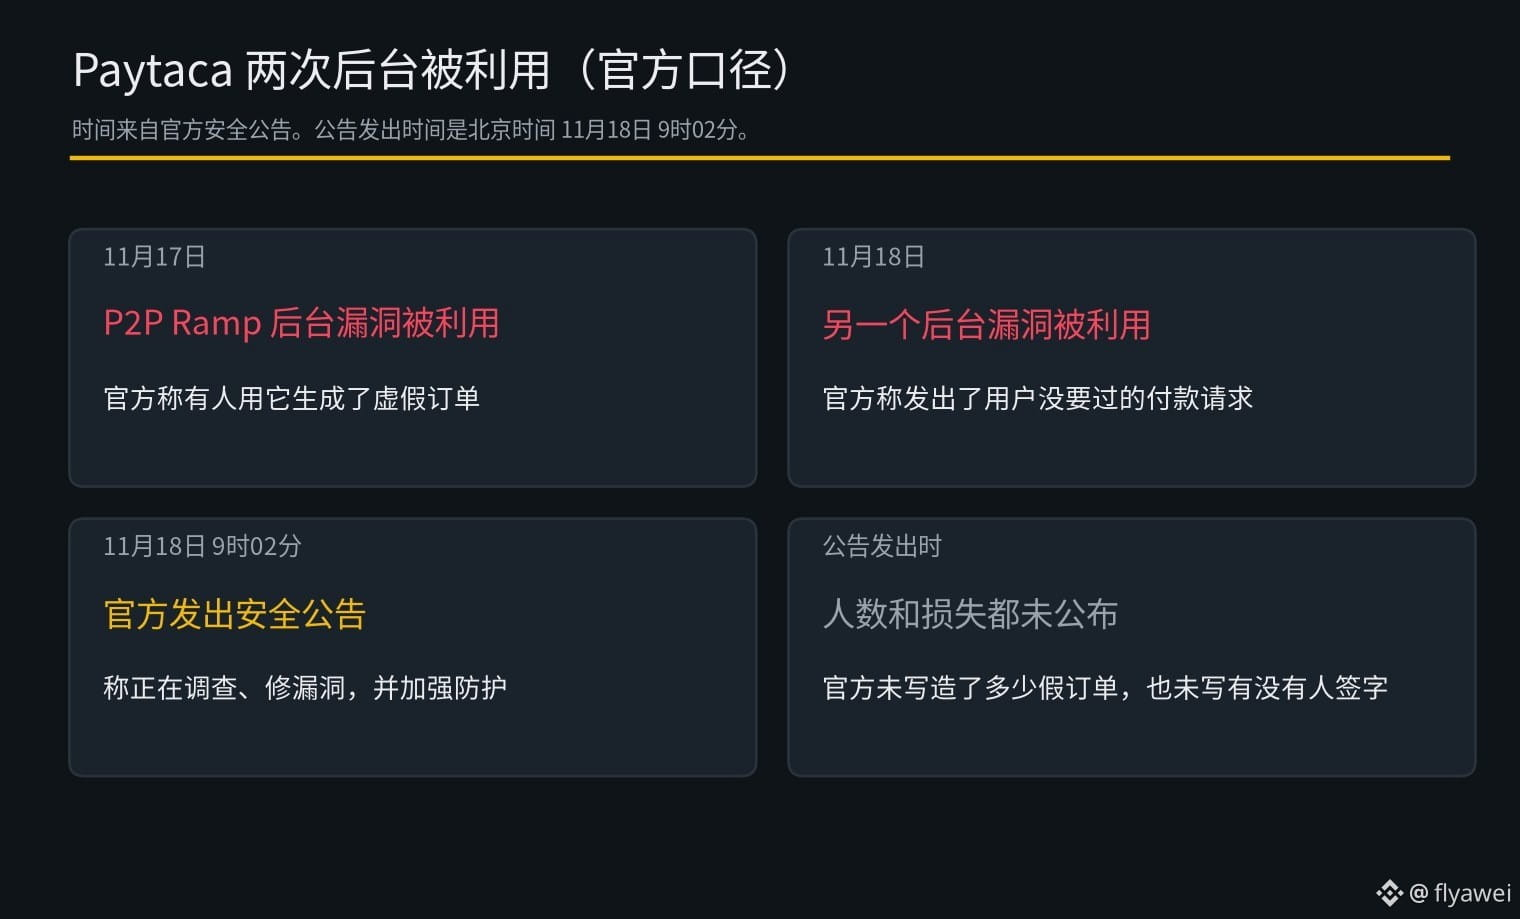
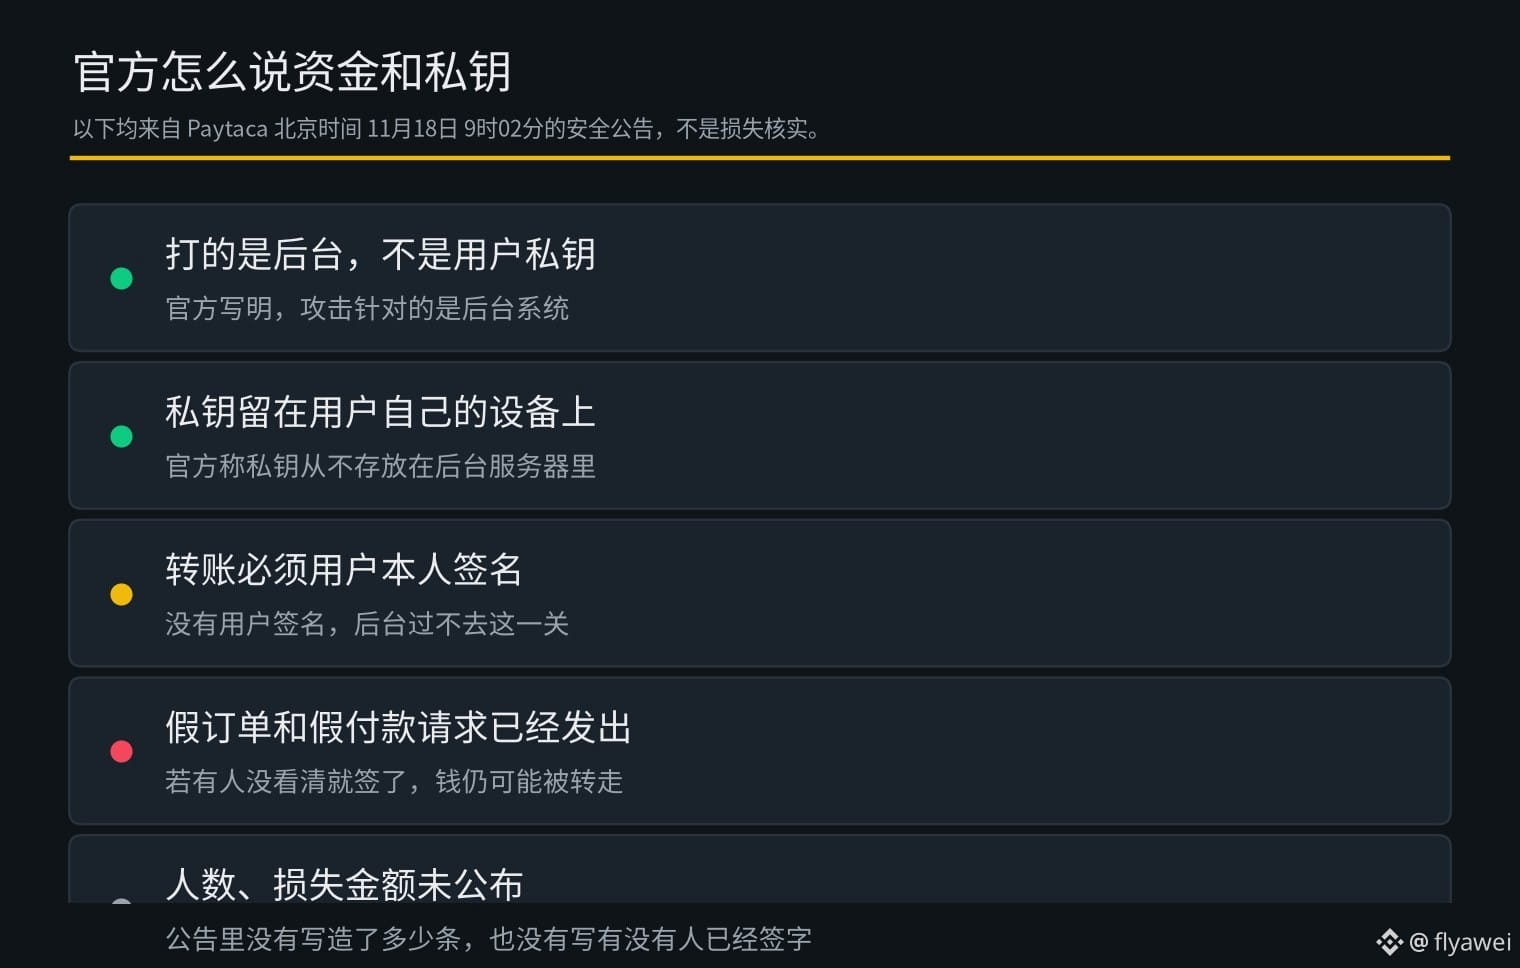
A carteira de Bitcoin Cash Paytaca publicou um aviso de segurança às 9h02 de 18 de novembro, horário de Pequim, informando que, em 17 de novembro, alguém explorou uma vulnerabilidade no sistema de administração do P2P Ramp para gerar pedidos falsos. Em 18 de novembro, outra vulnerabilidade no sistema de administração foi usada para enviar solicitações de pagamento que os usuários não haviam feito.
O P2P Ramp é um canal para os usuários comprarem e venderem Bitcoin Cash entre si. Segundo a empresa, os dois ataques tiveram como alvo os sistemas de administração. As chaves privadas dos usuários continuam nos próprios dispositivos e nunca foram armazenadas nos servidores oficiais. Para transferir o dinheiro, ainda é necessária a assinatura do próprio usuário.
A empresa afirmou que está investigando, corrigindo as vulnerabilidades e reforçando as medidas de segurança. Até a publicação do aviso, não informou quantos pedidos falsos e solicitações de pagamento foram criados, nem se alguém já os havia assinado ou se houve perda de fundos.
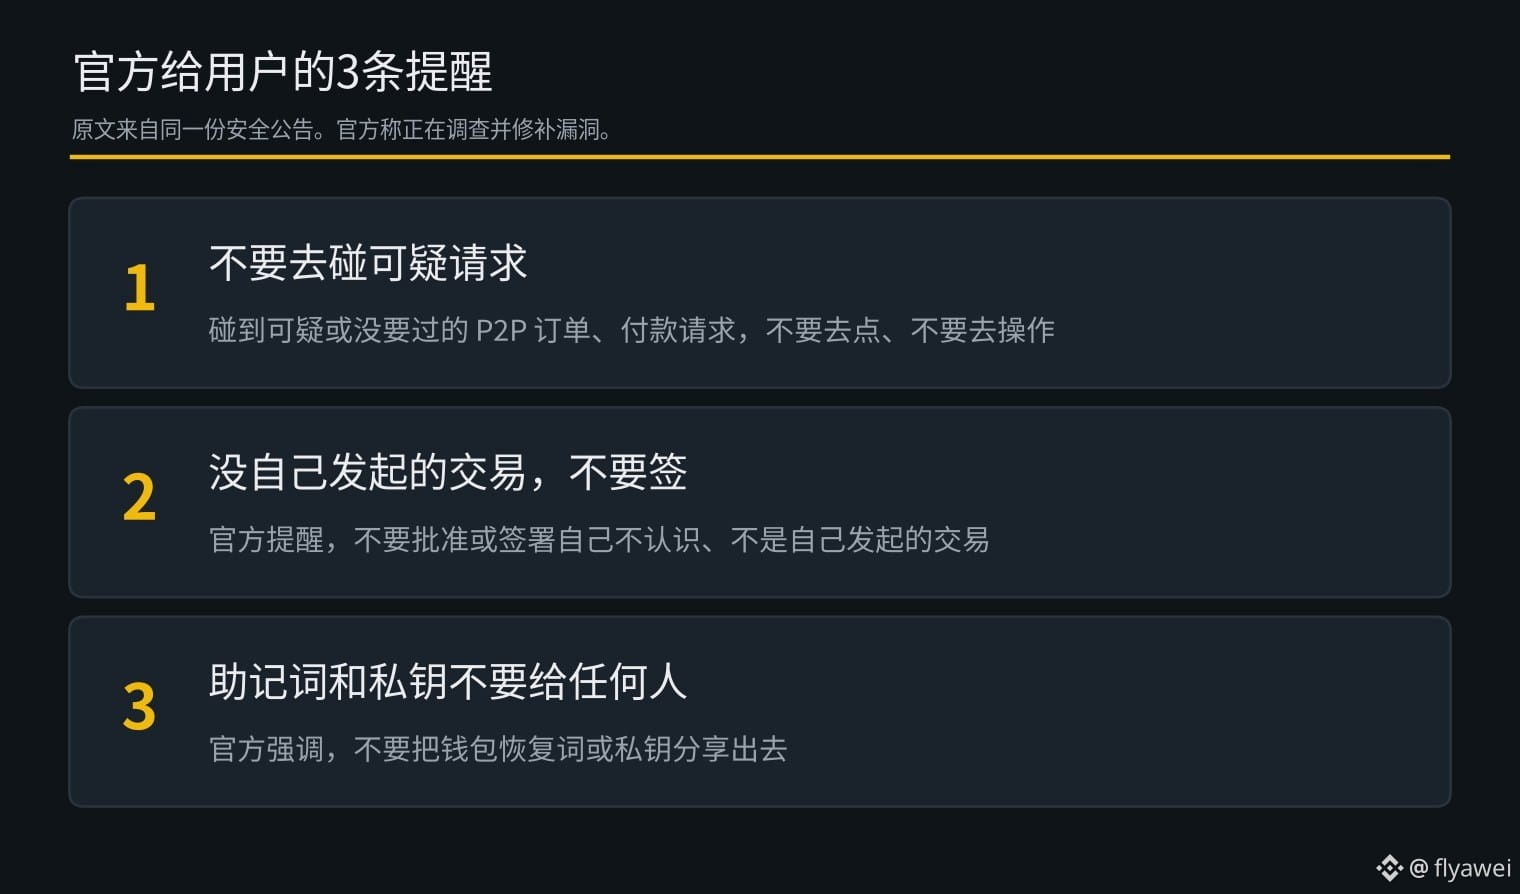
A empresa alertou os usuários para não clicarem nem assinarem pedidos P2P ou solicitações de pagamento suspeitos ou que não tenham feito. Também recomendou que nunca entreguem a frase de recuperação ou a chave privada a ninguém.
Na minha opinião, segundo o que a empresa informou, mesmo que hackers tenham invadido o sistema de administração, não conseguem transferir o dinheiro por conta própria. Mas, se alguém assinar sem conferir uma solicitação de pagamento falsa, ainda pode perder dinheiro. O aviso ainda não informou quantas pessoas foram afetadas nem se houve prejuízos. Por enquanto, bloqueie solicitações de origem desconhecida.
Para quem está começando, a recomendação é observar mais e agir menos. Ao comprar criptomoedas, compre apenas $BTC
Chegaram pedidos falsos; no dia seguinte, surgiram solicitações de pagamento
A carteira de Bitcoin Cash Paytaca publicou um aviso de segurança às 9h02 de 18 de novembro, horário de Pequim, informando que, em 17 de novembro, alguém explorou uma vulnerabilidade no sistema de administração do P2P Ramp para gerar pedidos falsos. Em 18 de novembro, outra vulnerabilidade no sistema de administração foi usada para enviar solicitações de pagamento que os usuários não haviam feito.
O P2P Ramp é um canal para os usuários comprarem e venderem Bitcoin Cash entre si. Segundo a empresa, os dois ataques tiveram como alvo os sistemas de administração. As chaves privadas dos usuários continuam nos próprios dispositivos e nunca foram armazenadas nos servidores oficiais. Para transferir o dinheiro, ainda é necessária a assinatura do próprio usuário.
A empresa afirmou que está investigando, corrigindo as vulnerabilidades e reforçando as medidas de segurança. Até a publicação do aviso, não informou quantos pedidos falsos e solicitações de pagamento foram criados, nem se alguém já os havia assinado ou se houve perda de fundos.
A empresa alertou os usuários para não clicarem nem assinarem pedidos P2P ou solicitações de pagamento suspeitos ou que não tenham feito. Também recomendou que nunca entreguem a frase de recuperação ou a chave privada a ninguém.
Na minha opinião, segundo o que a empresa informou, mesmo que hackers tenham invadido o sistema de administração, não conseguem transferir o dinheiro por conta própria. Mas, se alguém assinar sem conferir uma solicitação de pagamento falsa, ainda pode perder dinheiro. O aviso ainda não informou quantas pessoas foram afetadas nem se houve prejuízos. Por enquanto, bloqueie solicitações de origem desconhecida.
Para quem está começando, a recomendação é observar mais e agir menos. Ao comprar criptomoedas, compre apenas $BTC
A carteira de Bitcoin Cash Paytaca publicou um aviso de segurança às 9h02 de 18 de novembro, horário de Pequim, informando que, em 17 de novembro, alguém explorou uma vulnerabilidade no sistema de administração do P2P Ramp para gerar pedidos falsos. Em 18 de novembro, outra vulnerabilidade no sistema de administração foi usada para enviar solicitações de pagamento que os usuários não haviam feito.
O P2P Ramp é um canal para os usuários comprarem e venderem Bitcoin Cash entre si. Segundo a empresa, os dois ataques tiveram como alvo os sistemas de administração. As chaves privadas dos usuários continuam nos próprios dispositivos e nunca foram armazenadas nos servidores oficiais. Para transferir o dinheiro, ainda é necessária a assinatura do próprio usuário.
A empresa afirmou que está investigando, corrigindo as vulnerabilidades e reforçando as medidas de segurança. Até a publicação do aviso, não informou quantos pedidos falsos e solicitações de pagamento foram criados, nem se alguém já os havia assinado ou se houve perda de fundos.
A empresa alertou os usuários para não clicarem nem assinarem pedidos P2P ou solicitações de pagamento suspeitos ou que não tenham feito. Também recomendou que nunca entreguem a frase de recuperação ou a chave privada a ninguém.
Na minha opinião, segundo o que a empresa informou, mesmo que hackers tenham invadido o sistema de administração, não conseguem transferir o dinheiro por conta própria. Mas, se alguém assinar sem conferir uma solicitação de pagamento falsa, ainda pode perder dinheiro. O aviso ainda não informou quantas pessoas foram afetadas nem se houve prejuízos. Por enquanto, bloqueie solicitações de origem desconhecida.
Para quem está começando, a recomendação é observar mais e agir menos. Ao comprar criptomoedas, compre apenas $BTC
1
643
·
--
279 perfis receberam uma chave, mas ela não aparece na lista
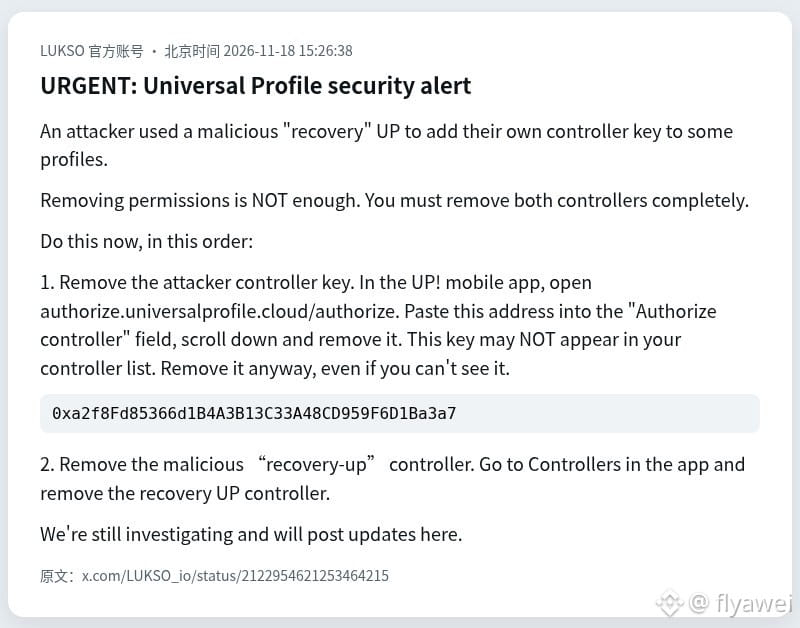
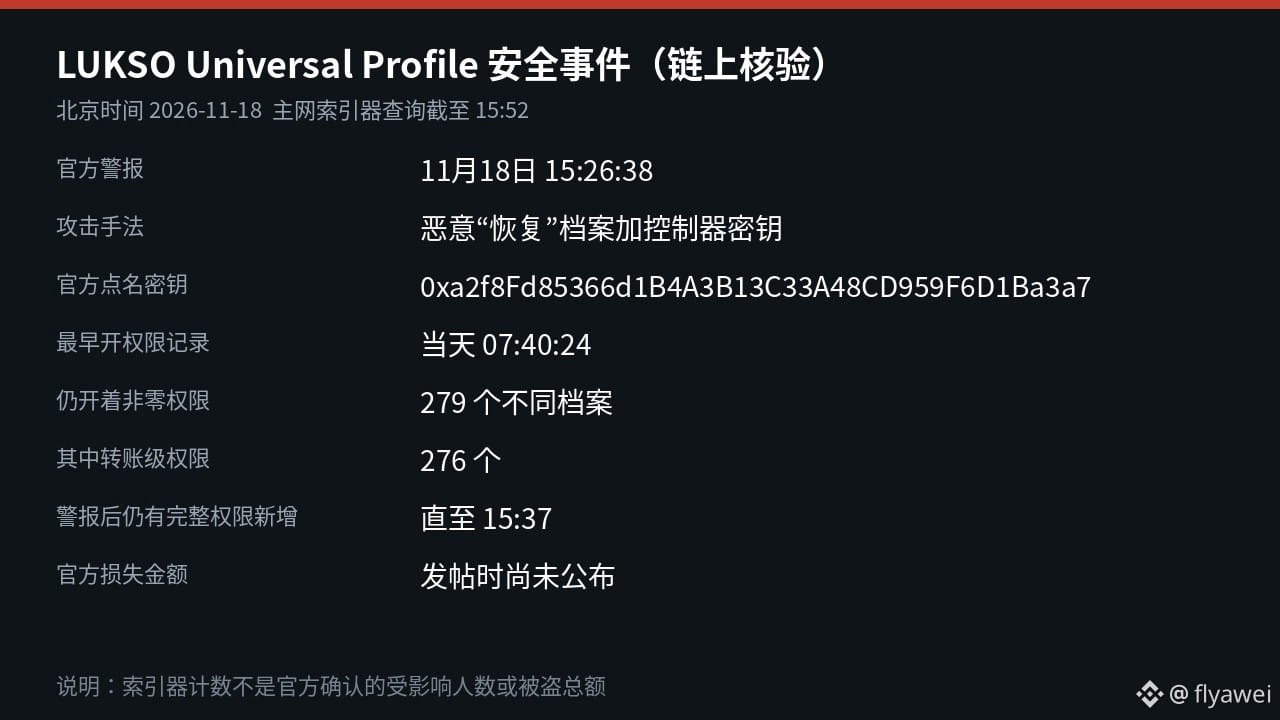
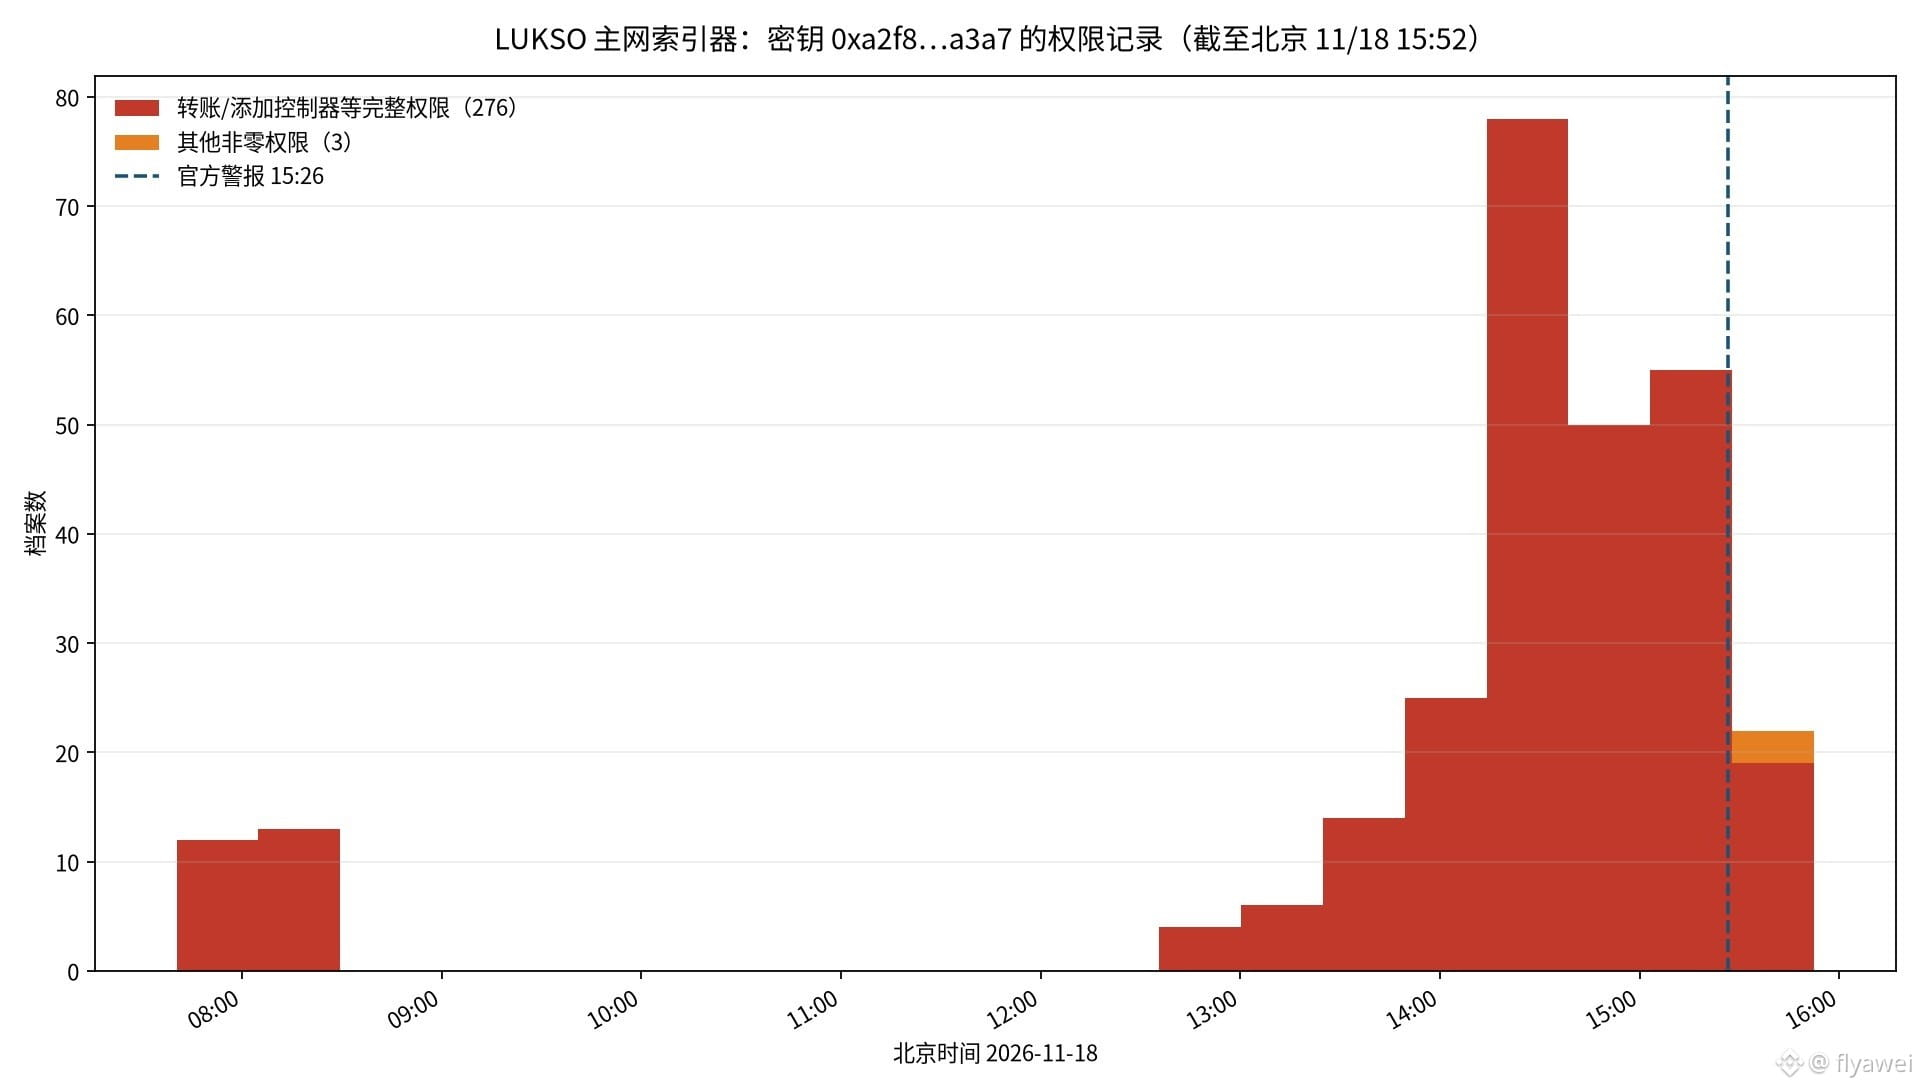
A blockchain pública LUKSO emitiu um alerta de segurança urgente às 15h26 de 18 de novembro, horário de Pequim, dizendo que alguém usou um único perfil de “recuperação” malicioso para adicionar sua própria chave de controlador a algumas contas Universal Profile. Em seguida, consultei o indexador da mainnet e, às 15h52, 279 perfis diferentes ainda concediam permissões não nulas a essa chave.
O endereço que a equipe oficial pediu para remover é 0xa2f8…a3a7, e também alertou que essa chave talvez nem apareça na lista de controladores. Não basta apenas desativar as permissões: é preciso excluir completamente a chave do invasor e o controlador recovery-up malicioso.
No indexador, o primeiro registro de concessão de permissões apareceu às 7h40 daquele dia. Entre esses 279 perfis, 276 concederam permissões como transferir fundos e adicionar controladores. Mesmo depois da publicação do alerta oficial, até as 15h37 ainda era possível ver novos registros com permissões de transferência sendo adicionados.
Universal Profile é uma conta de contrato inteligente na blockchain. Com as permissões correspondentes, um controlador pode alterar o perfil e transferir LYX, tokens e NFTs. A equipe oficial disse que ainda está investigando e, no momento da publicação, não havia divulgado o valor transferido nem o número de pessoas afetadas confirmadas. Algumas pessoas já disseram nos comentários da publicação oficial que seus perfis foram esvaziados, mas isso ainda não foi confirmado oficialmente.
Siga primeiro a orientação oficial e remova essa chave; depois, exclua o controlador de recuperação malicioso. Não clique em links de recuperação de origem desconhecida.
Para iniciantes, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
279 perfis receberam uma chave, mas ela não aparece na lista
A blockchain pública LUKSO emitiu um alerta de segurança urgente às 15h26 de 18 de novembro, horário de Pequim, dizendo que alguém usou um único perfil de “recuperação” malicioso para adicionar sua própria chave de controlador a algumas contas Universal Profile. Em seguida, consultei o indexador da mainnet e, às 15h52, 279 perfis diferentes ainda concediam permissões não nulas a essa chave.
O endereço que a equipe oficial pediu para remover é 0xa2f8…a3a7, e também alertou que essa chave talvez nem apareça na lista de controladores. Não basta apenas desativar as permissões: é preciso excluir completamente a chave do invasor e o controlador recovery-up malicioso.
No indexador, o primeiro registro de concessão de permissões apareceu às 7h40 daquele dia. Entre esses 279 perfis, 276 concederam permissões como transferir fundos e adicionar controladores. Mesmo depois da publicação do alerta oficial, até as 15h37 ainda era possível ver novos registros com permissões de transferência sendo adicionados.
Universal Profile é uma conta de contrato inteligente na blockchain. Com as permissões correspondentes, um controlador pode alterar o perfil e transferir LYX, tokens e NFTs. A equipe oficial disse que ainda está investigando e, no momento da publicação, não havia divulgado o valor transferido nem o número de pessoas afetadas confirmadas. Algumas pessoas já disseram nos comentários da publicação oficial que seus perfis foram esvaziados, mas isso ainda não foi confirmado oficialmente.
Siga primeiro a orientação oficial e remova essa chave; depois, exclua o controlador de recuperação malicioso. Não clique em links de recuperação de origem desconhecida.
Para iniciantes, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
A blockchain pública LUKSO emitiu um alerta de segurança urgente às 15h26 de 18 de novembro, horário de Pequim, dizendo que alguém usou um único perfil de “recuperação” malicioso para adicionar sua própria chave de controlador a algumas contas Universal Profile. Em seguida, consultei o indexador da mainnet e, às 15h52, 279 perfis diferentes ainda concediam permissões não nulas a essa chave.
O endereço que a equipe oficial pediu para remover é 0xa2f8…a3a7, e também alertou que essa chave talvez nem apareça na lista de controladores. Não basta apenas desativar as permissões: é preciso excluir completamente a chave do invasor e o controlador recovery-up malicioso.
No indexador, o primeiro registro de concessão de permissões apareceu às 7h40 daquele dia. Entre esses 279 perfis, 276 concederam permissões como transferir fundos e adicionar controladores. Mesmo depois da publicação do alerta oficial, até as 15h37 ainda era possível ver novos registros com permissões de transferência sendo adicionados.
Universal Profile é uma conta de contrato inteligente na blockchain. Com as permissões correspondentes, um controlador pode alterar o perfil e transferir LYX, tokens e NFTs. A equipe oficial disse que ainda está investigando e, no momento da publicação, não havia divulgado o valor transferido nem o número de pessoas afetadas confirmadas. Algumas pessoas já disseram nos comentários da publicação oficial que seus perfis foram esvaziados, mas isso ainda não foi confirmado oficialmente.
Siga primeiro a orientação oficial e remova essa chave; depois, exclua o controlador de recuperação malicioso. Não clique em links de recuperação de origem desconhecida.
Para iniciantes, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
313
·
--
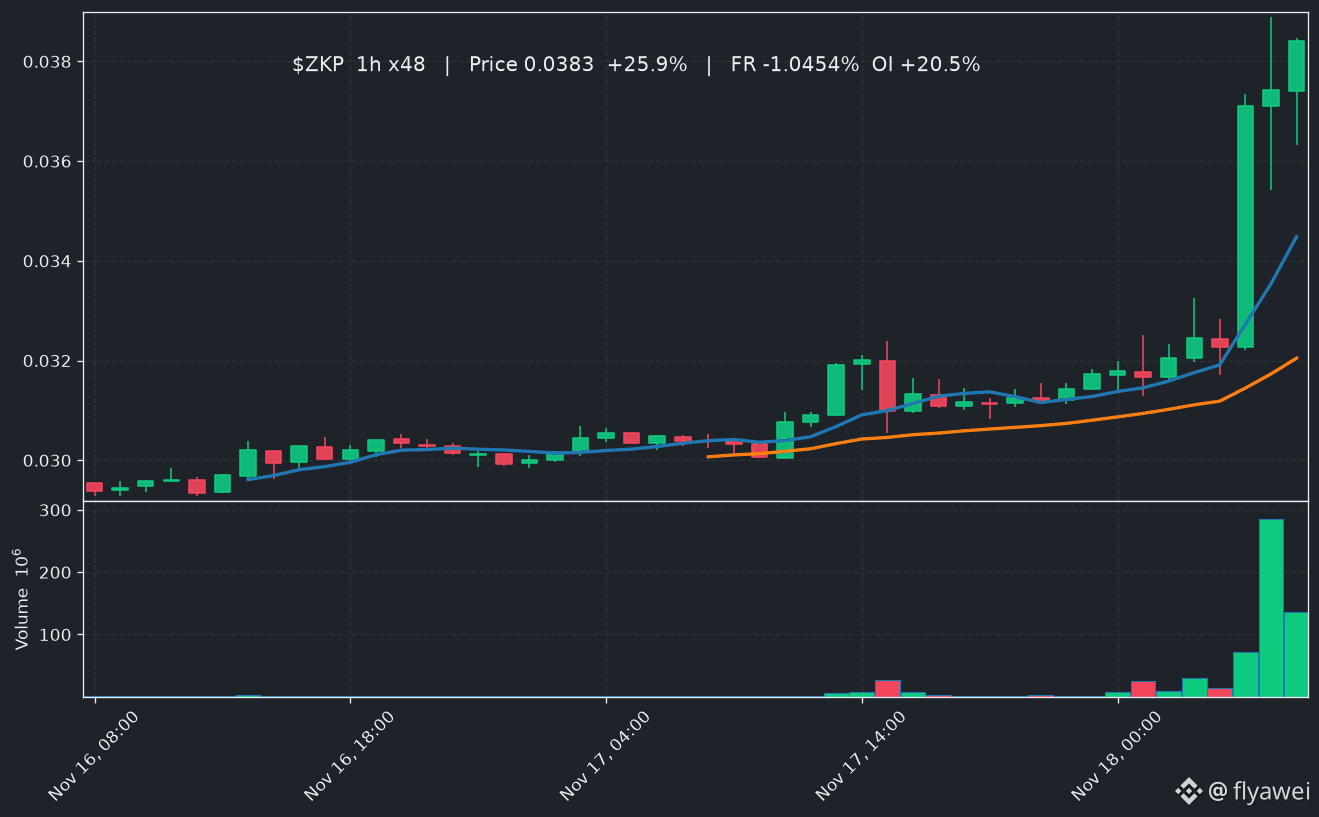
Contrato perpétuo de ZKP: preço mais recente em 18/11 às 15h58: 0.0383 USDT. Variação nas últimas 24 horas: +25.94%. Volume negociado de contratos nas últimas 24 horas: $23.0M. Capitalização de mercado: $11.9M.
A taxa de financiamento passou de -0.9864% na leitura anterior para -1.0454%. O interesse em aberto variou +20.5% em relação à leitura anterior. As últimas leituras do interesse em aberto foram, em sequência: $1.5M, $1.5M, $1.6M, $1.8M. ZKP tem um par de negociação à vista correspondente. Há 10 notícias recentes relacionadas; uma delas tem o título “Hedera, Solana e ZKP Crypto prestes a registrar crescimento significativo”.
#ZKP #币安 #Bitcoin
Contrato perpétuo de ZKP: preço mais recente em 18/11 às 15h58: 0.0383 USDT. Variação nas últimas 24 horas: +25.94%. Volume negociado de contratos nas últimas 24 horas: $23.0M. Capitalização de mercado: $11.9M.
A taxa de financiamento passou de -0.9864% na leitura anterior para -1.0454%. O interesse em aberto variou +20.5% em relação à leitura anterior. As últimas leituras do interesse em aberto foram, em sequência: $1.5M, $1.5M, $1.6M, $1.8M. ZKP tem um par de negociação à vista correspondente. Há 10 notícias recentes relacionadas; uma delas tem o título “Hedera, Solana e ZKP Crypto prestes a registrar crescimento significativo”.
#ZKP #币安 #Bitcoin
A taxa de financiamento passou de -0.9864% na leitura anterior para -1.0454%. O interesse em aberto variou +20.5% em relação à leitura anterior. As últimas leituras do interesse em aberto foram, em sequência: $1.5M, $1.5M, $1.6M, $1.8M. ZKP tem um par de negociação à vista correspondente. Há 10 notícias recentes relacionadas; uma delas tem o título “Hedera, Solana e ZKP Crypto prestes a registrar crescimento significativo”.
#ZKP #币安 #Bitcoin
134
·
--
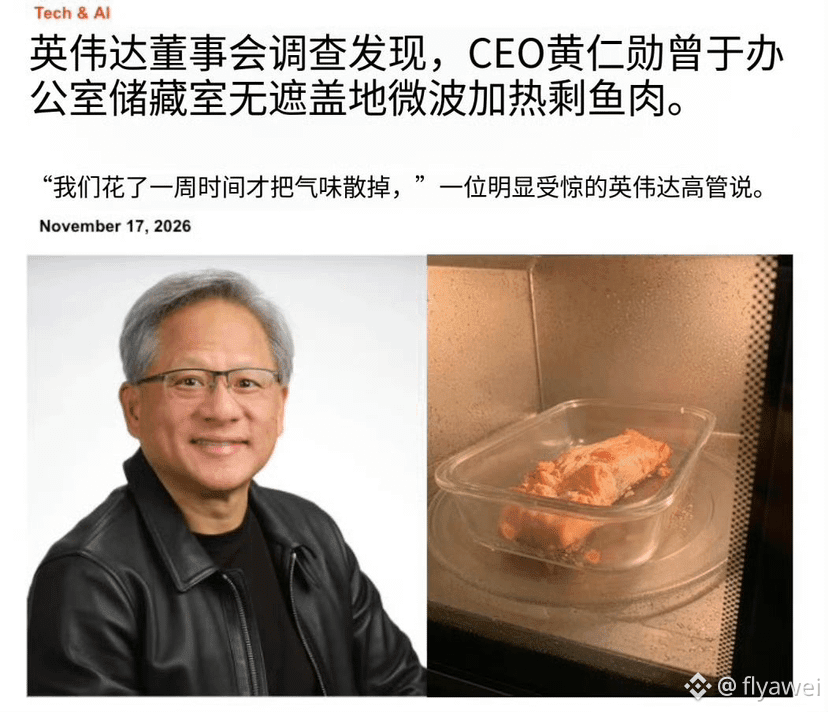
Como é que o Partido Democrata consegue ser tão baixo com esses truquezinhos sujos? 😂😂
Já estudei essa lição: o imperador deposto da dinastia Han reinou por 27 dias e cometeu mais de mil crimes.
O que vocês acham que ainda vão inventar para culpar o velho Huang? $NVDAB
Como é que o Partido Democrata consegue ser tão baixo com esses truquezinhos sujos? 😂😂
Já estudei essa lição: o imperador deposto da dinastia Han reinou por 27 dias e cometeu mais de mil crimes.
O que vocês acham que ainda vão inventar para culpar o velho Huang? $NVDAB
Já estudei essa lição: o imperador deposto da dinastia Han reinou por 27 dias e cometeu mais de mil crimes.
O que vocês acham que ainda vão inventar para culpar o velho Huang? $NVDAB
18
1
13
51.3k
·
--
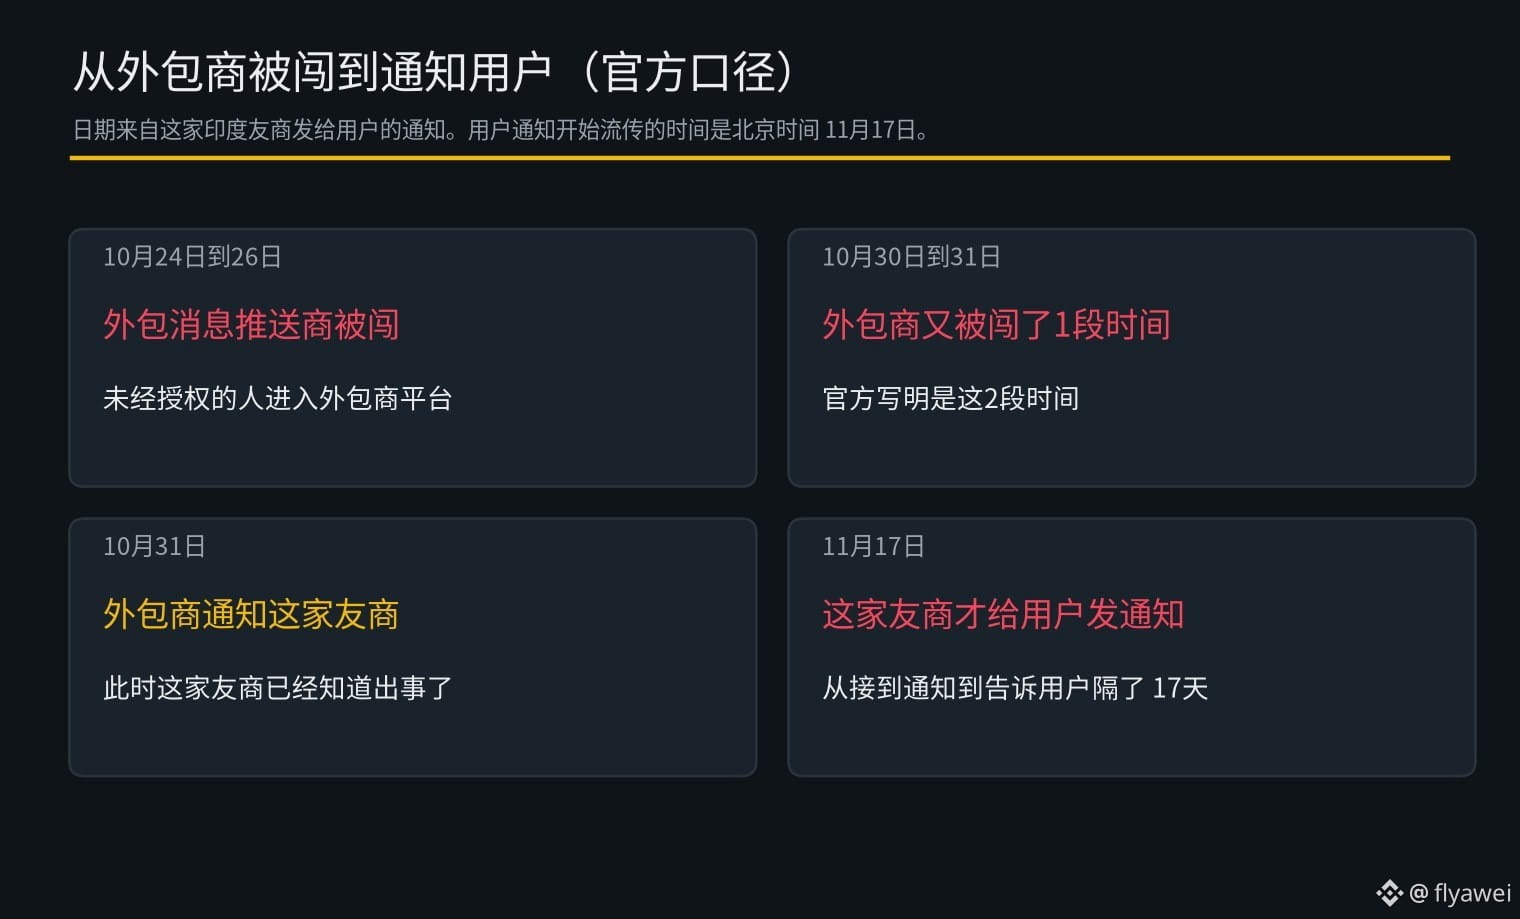
O prestador terceirizado foi invadido em dois períodos; a notificação só chegou 17 dias depois
Em 17 de novembro, horário de Pequim, uma empresa indiana do mesmo setor enviou um aviso aos usuários informando que a Plotline, prestadora terceirizada usada para enviar mensagens e notificações dentro do aplicativo, foi invadida por pessoas não autorizadas em dois períodos: de 24 a 26 de outubro e de 30 a 31 de outubro. A prestadora só avisou a empresa em 31 de outubro. Entre o recebimento do aviso e a comunicação aos usuários, passaram-se 17 dias.
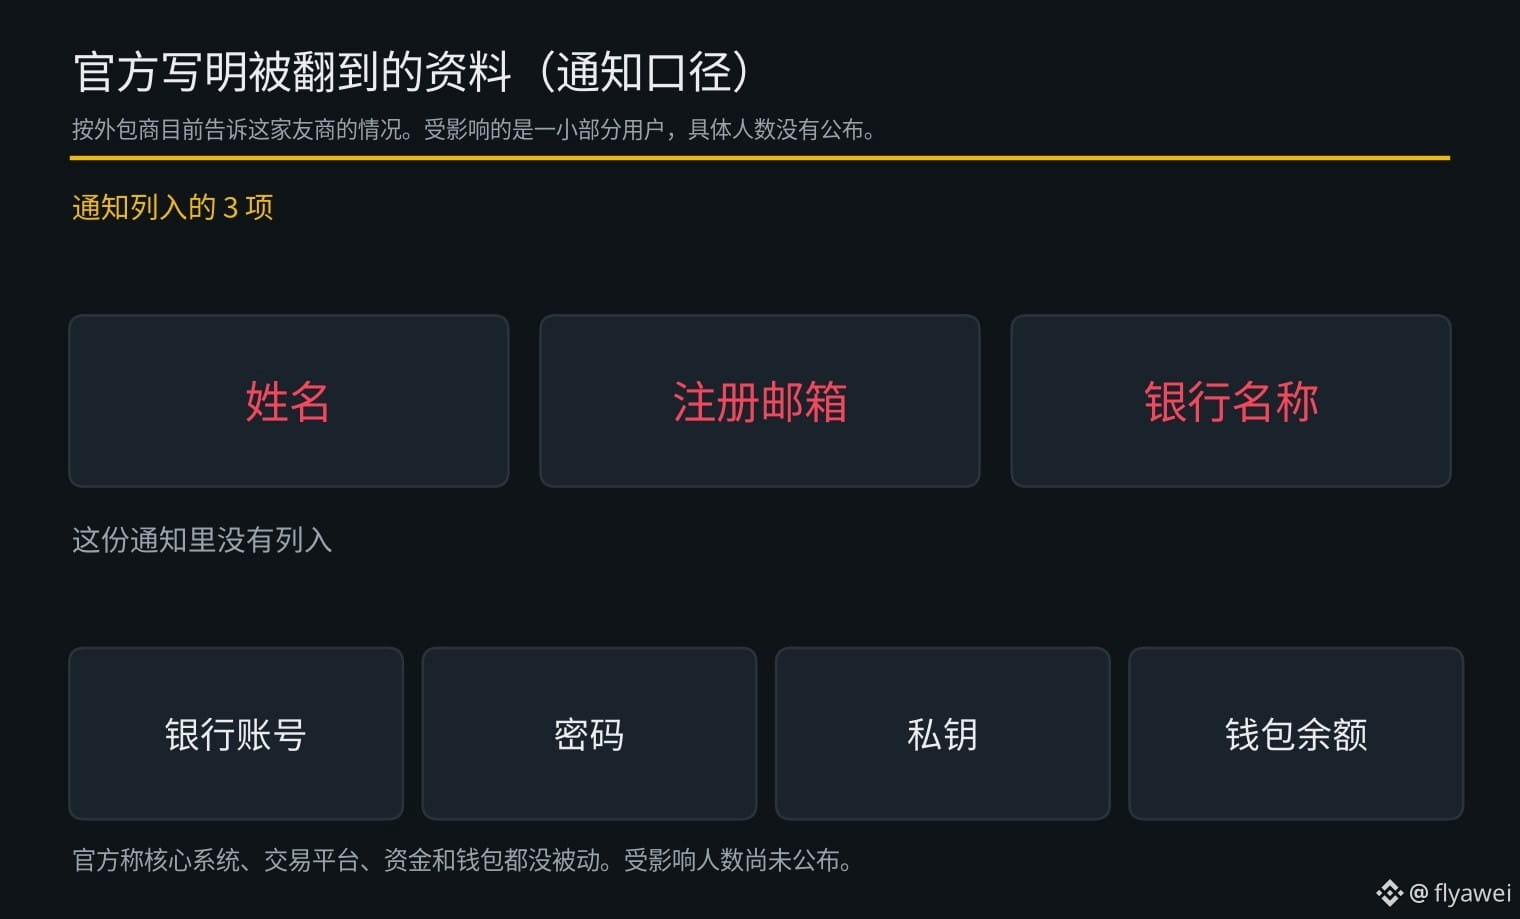
Segundo o comunicado oficial, com base nas informações fornecidas até o momento pela prestadora, os dados acessados incluem nomes de usuários, e-mails cadastrados e os nomes dos bancos vinculados às contas dos usuários. Números de conta bancária, senhas, chaves privadas e saldos das carteiras não foram mencionados no comunicado. Uma pequena parcela dos usuários foi afetada, mas o número exato não foi divulgado.
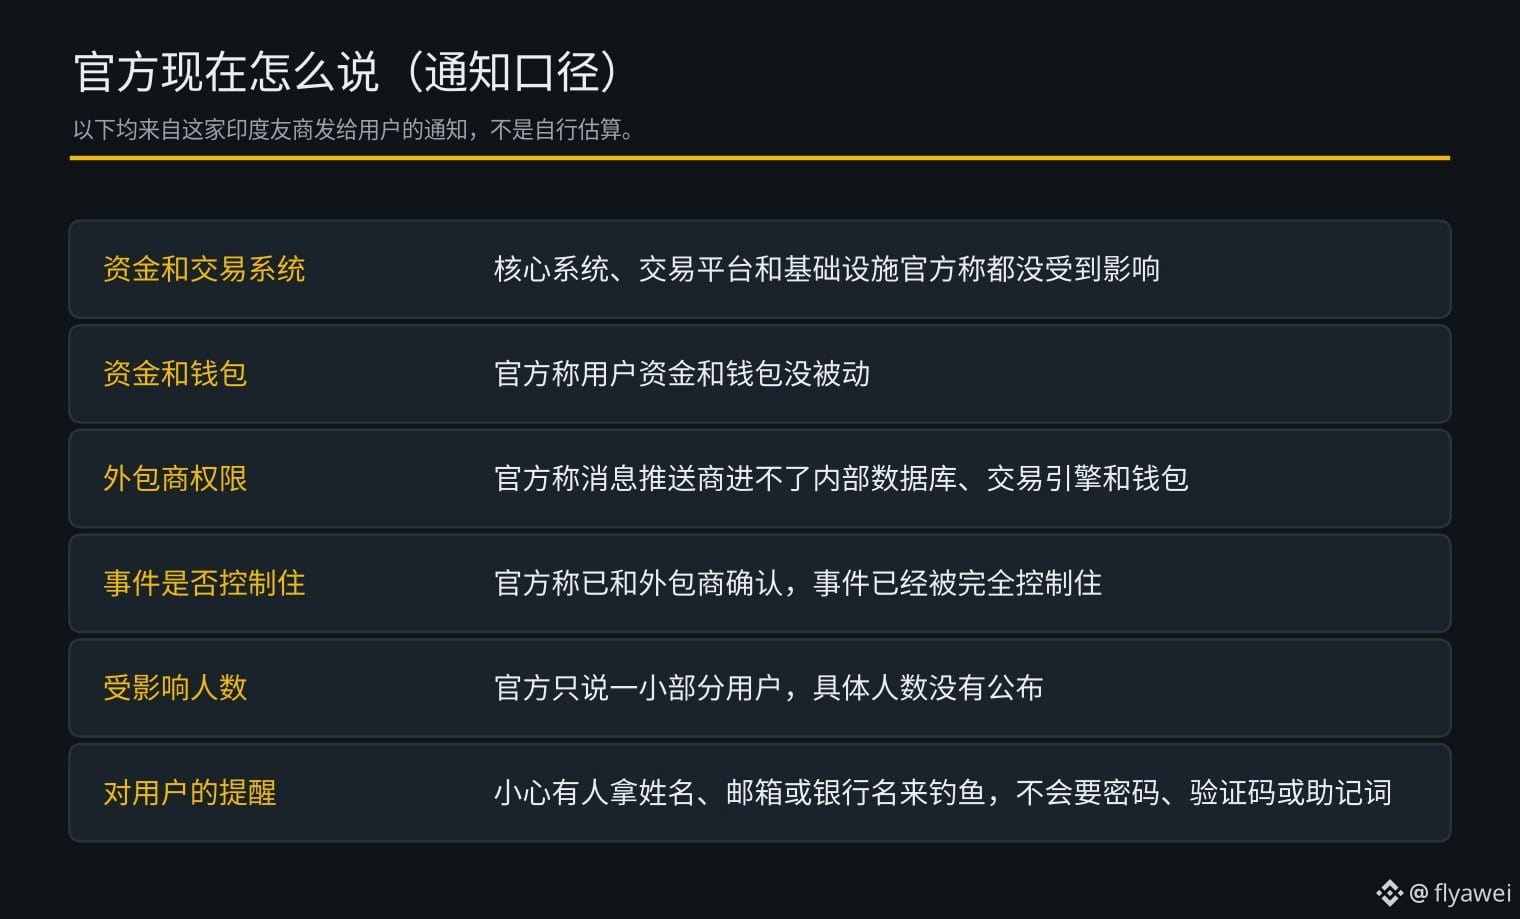
A empresa também afirmou que seus sistemas principais, sua plataforma de negociação e sua infraestrutura não foram afetados, e que os fundos e as carteiras dos usuários permaneceram intactos. A Plotline é apenas uma ferramenta externa e não tem acesso ao banco de dados interno, ao mecanismo de negociação nem às carteiras dos usuários. A empresa disse que confirmou com a prestadora que o incidente foi totalmente contido e que começou a revisar as práticas de segurança da prestadora, além de investigar seus próprios controles de risco relacionados a fornecedores.
A empresa também lembrou que os usuários não precisam fazer nada; o aplicativo pode ser usado normalmente. No entanto, devem ficar atentos a tentativas de phishing que usem nomes, e-mails ou nomes de bancos. A empresa afirmou que nunca pedirá senhas, códigos de verificação ou frases de recuperação aos usuários.
Na minha opinião, a empresa diz que, por enquanto, o dinheiro não foi perdido. Mas, com nomes e e-mails combinados com nomes de bancos, futuras tentativas de phishing direcionadas podem parecer ainda mais convincentes. Como o número de pessoas afetadas ainda não foi divulgado, é melhor considerar que o risco continua.
Para quem está começando, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
O prestador terceirizado foi invadido em dois períodos; a notificação só chegou 17 dias depois
Em 17 de novembro, horário de Pequim, uma empresa indiana do mesmo setor enviou um aviso aos usuários informando que a Plotline, prestadora terceirizada usada para enviar mensagens e notificações dentro do aplicativo, foi invadida por pessoas não autorizadas em dois períodos: de 24 a 26 de outubro e de 30 a 31 de outubro. A prestadora só avisou a empresa em 31 de outubro. Entre o recebimento do aviso e a comunicação aos usuários, passaram-se 17 dias.
Segundo o comunicado oficial, com base nas informações fornecidas até o momento pela prestadora, os dados acessados incluem nomes de usuários, e-mails cadastrados e os nomes dos bancos vinculados às contas dos usuários. Números de conta bancária, senhas, chaves privadas e saldos das carteiras não foram mencionados no comunicado. Uma pequena parcela dos usuários foi afetada, mas o número exato não foi divulgado.
A empresa também afirmou que seus sistemas principais, sua plataforma de negociação e sua infraestrutura não foram afetados, e que os fundos e as carteiras dos usuários permaneceram intactos. A Plotline é apenas uma ferramenta externa e não tem acesso ao banco de dados interno, ao mecanismo de negociação nem às carteiras dos usuários. A empresa disse que confirmou com a prestadora que o incidente foi totalmente contido e que começou a revisar as práticas de segurança da prestadora, além de investigar seus próprios controles de risco relacionados a fornecedores.
A empresa também lembrou que os usuários não precisam fazer nada; o aplicativo pode ser usado normalmente. No entanto, devem ficar atentos a tentativas de phishing que usem nomes, e-mails ou nomes de bancos. A empresa afirmou que nunca pedirá senhas, códigos de verificação ou frases de recuperação aos usuários.
Na minha opinião, a empresa diz que, por enquanto, o dinheiro não foi perdido. Mas, com nomes e e-mails combinados com nomes de bancos, futuras tentativas de phishing direcionadas podem parecer ainda mais convincentes. Como o número de pessoas afetadas ainda não foi divulgado, é melhor considerar que o risco continua.
Para quem está começando, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
Em 17 de novembro, horário de Pequim, uma empresa indiana do mesmo setor enviou um aviso aos usuários informando que a Plotline, prestadora terceirizada usada para enviar mensagens e notificações dentro do aplicativo, foi invadida por pessoas não autorizadas em dois períodos: de 24 a 26 de outubro e de 30 a 31 de outubro. A prestadora só avisou a empresa em 31 de outubro. Entre o recebimento do aviso e a comunicação aos usuários, passaram-se 17 dias.
Segundo o comunicado oficial, com base nas informações fornecidas até o momento pela prestadora, os dados acessados incluem nomes de usuários, e-mails cadastrados e os nomes dos bancos vinculados às contas dos usuários. Números de conta bancária, senhas, chaves privadas e saldos das carteiras não foram mencionados no comunicado. Uma pequena parcela dos usuários foi afetada, mas o número exato não foi divulgado.
A empresa também afirmou que seus sistemas principais, sua plataforma de negociação e sua infraestrutura não foram afetados, e que os fundos e as carteiras dos usuários permaneceram intactos. A Plotline é apenas uma ferramenta externa e não tem acesso ao banco de dados interno, ao mecanismo de negociação nem às carteiras dos usuários. A empresa disse que confirmou com a prestadora que o incidente foi totalmente contido e que começou a revisar as práticas de segurança da prestadora, além de investigar seus próprios controles de risco relacionados a fornecedores.
A empresa também lembrou que os usuários não precisam fazer nada; o aplicativo pode ser usado normalmente. No entanto, devem ficar atentos a tentativas de phishing que usem nomes, e-mails ou nomes de bancos. A empresa afirmou que nunca pedirá senhas, códigos de verificação ou frases de recuperação aos usuários.
Na minha opinião, a empresa diz que, por enquanto, o dinheiro não foi perdido. Mas, com nomes e e-mails combinados com nomes de bancos, futuras tentativas de phishing direcionadas podem parecer ainda mais convincentes. Como o número de pessoas afetadas ainda não foi divulgado, é melhor considerar que o risco continua.
Para quem está começando, a recomendação é observar mais e agir menos. Na hora de comprar criptomoedas, compre apenas $BTC
1
789
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
IsAnthropic’s$1.5TMarketCapJustified?
4,134 visualizações
41 discutindo
Anthropic deve abrir a US$ 105 em estreia recorde na Nasdaq
Binance News
·6 curtidas
·4.3k visualizações
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
178,258 visualizações
1,870 discutindo
NvidiaBoardReportedlySplitOverHuang’sReturn
85,618 visualizações
988 discutindo