

0xnut6
13 Publicações
0xnut6
Denunciar
Bloquear usuário
多年資歷的專業交易員與分析師,專注衍生品、DeFi、鏈上數據、RWA 與 AI 賽道。每天整理市場最前沿的資訊,拆解背後的原因、資金流向與風險,幫你在變化快速的加密市場裡看清局勢、做出更好的決策。內容僅供參考,不構成投資建議。
12 Seguindo
12 Seguidores
1 Curtiu
Publicações
·
--
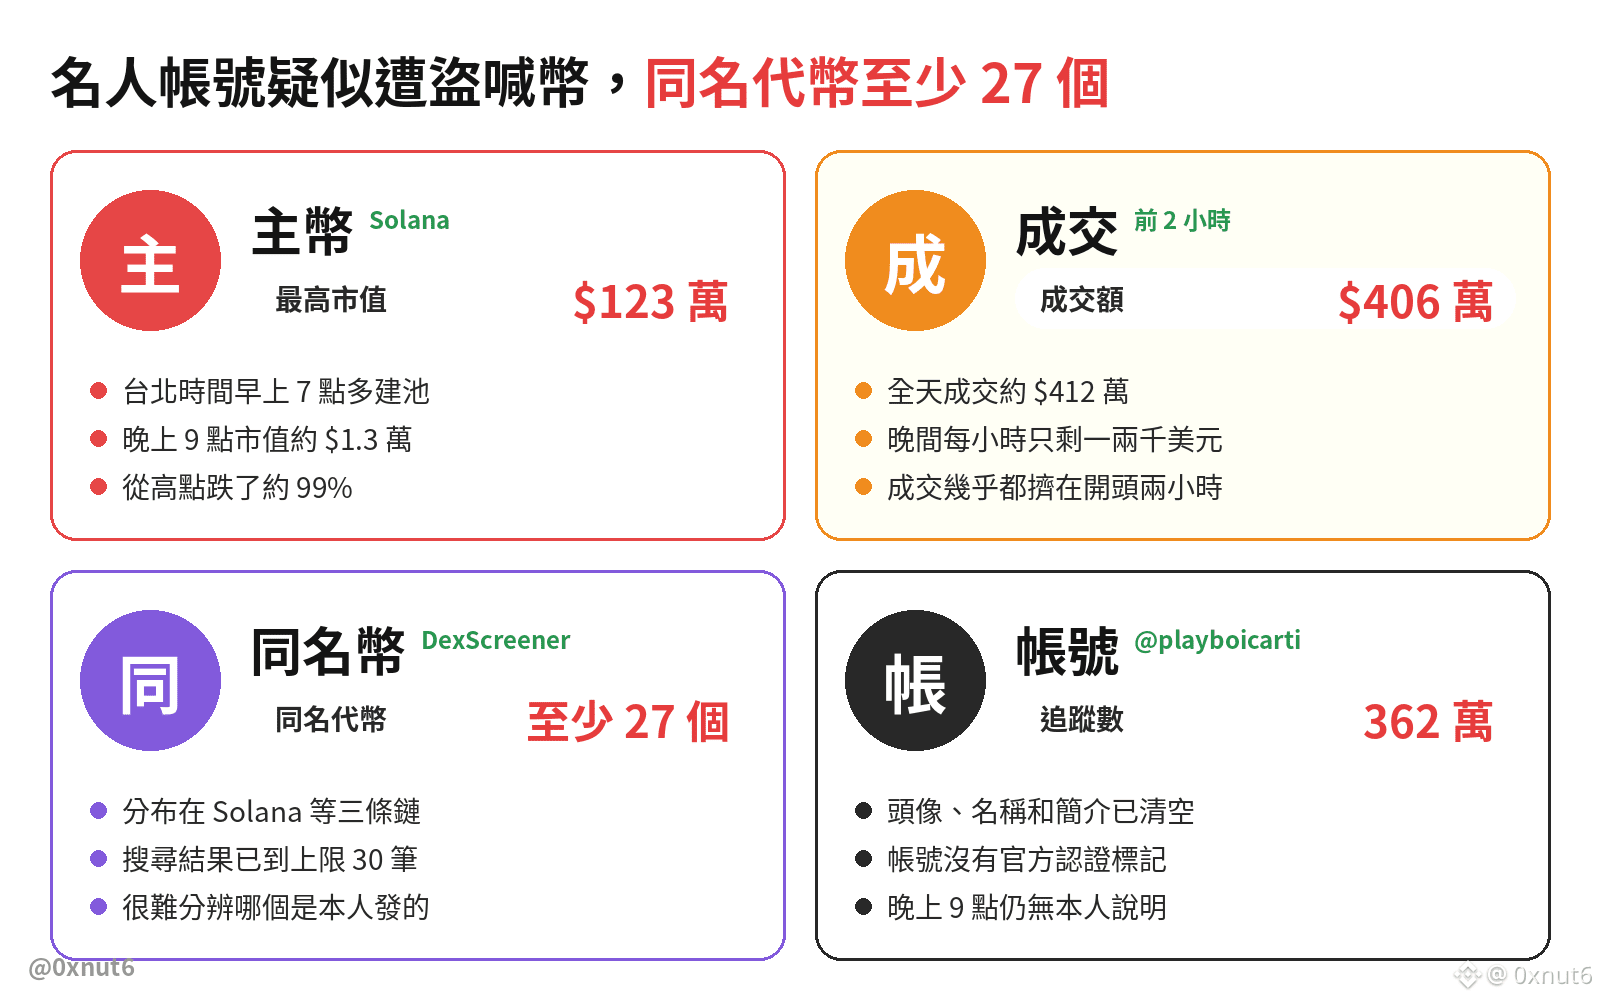
A conta de Playboi Carti no X, @playboicarti, tem 3,62 milhões de seguidores. Hoje de manhã, usuários da rede social apontaram que ela aparentemente havia sido invadida. Por um tempo, o nome de uma plataforma de lançamento de tokens apareceu na bio, e depois foi publicado um post promovendo uma memecoin. Analisei o token principal no gráfico por hora: o pool foi criado pouco depois das 7h, no horário de Taipei, e o valor de mercado chegou a cerca de US$ 1,23 milhão. O volume negociado nas duas primeiras horas foi de cerca de US$ 4,06 milhões, mas agora o valor de mercado está em apenas cerca de US$ 13 mil. Quando olhei de novo às 21h, a foto de perfil, o nome e a bio da conta tinham sido apagados, mas ainda não encontrei nenhum comunicado da pessoa ou da equipe.
Geralmente, esse tipo de golpe começa com o lançamento de um token em uma plataforma que permite criá-lo com um clique, como a @Pumpfun. Em seguida, o endereço do contrato é publicado por uma conta com muitos seguidores. Quando as pessoas começam a comprar, quem lançou o token já está vendendo. Vale guardar esta lista:
1. Se uma conta nunca falou sobre criptomoedas e, de repente, publica um endereço de contrato, considere isso um sinal de alerta
2. Mudanças repentinas na bio ou no nome costumam revelar o problema antes do próprio post
3. Pesquise o nome do token no DexScreener. Neste caso, havia pelo menos 27 tokens com o mesmo nome, então é difícil saber qual foi lançado pela própria pessoa
4. Em pools com apenas US$ 10 mil ou US$ 20 mil de liquidez, uma única ordem de venda pequena pode derrubar o preço
5. Ao fazer uma transferência, copie o endereço da sua agenda de contatos, não do histórico de transações. O envenenamento de endereços consiste em inserir no histórico um endereço falso que se parece muito com o verdadeiro
·
--
Ver tradução
Arthur Hayes 今天在 X 上說,Flop Labs 幾天內會開放 Devnet,任何人都能以礦工或驗證者身分加入,但參與不計入任何代幣分配。習慣把每個測試階段都當成刷空投機會的人,這次在 Devnet 花的電費和時間,換到的只會是一台設定好的機器。
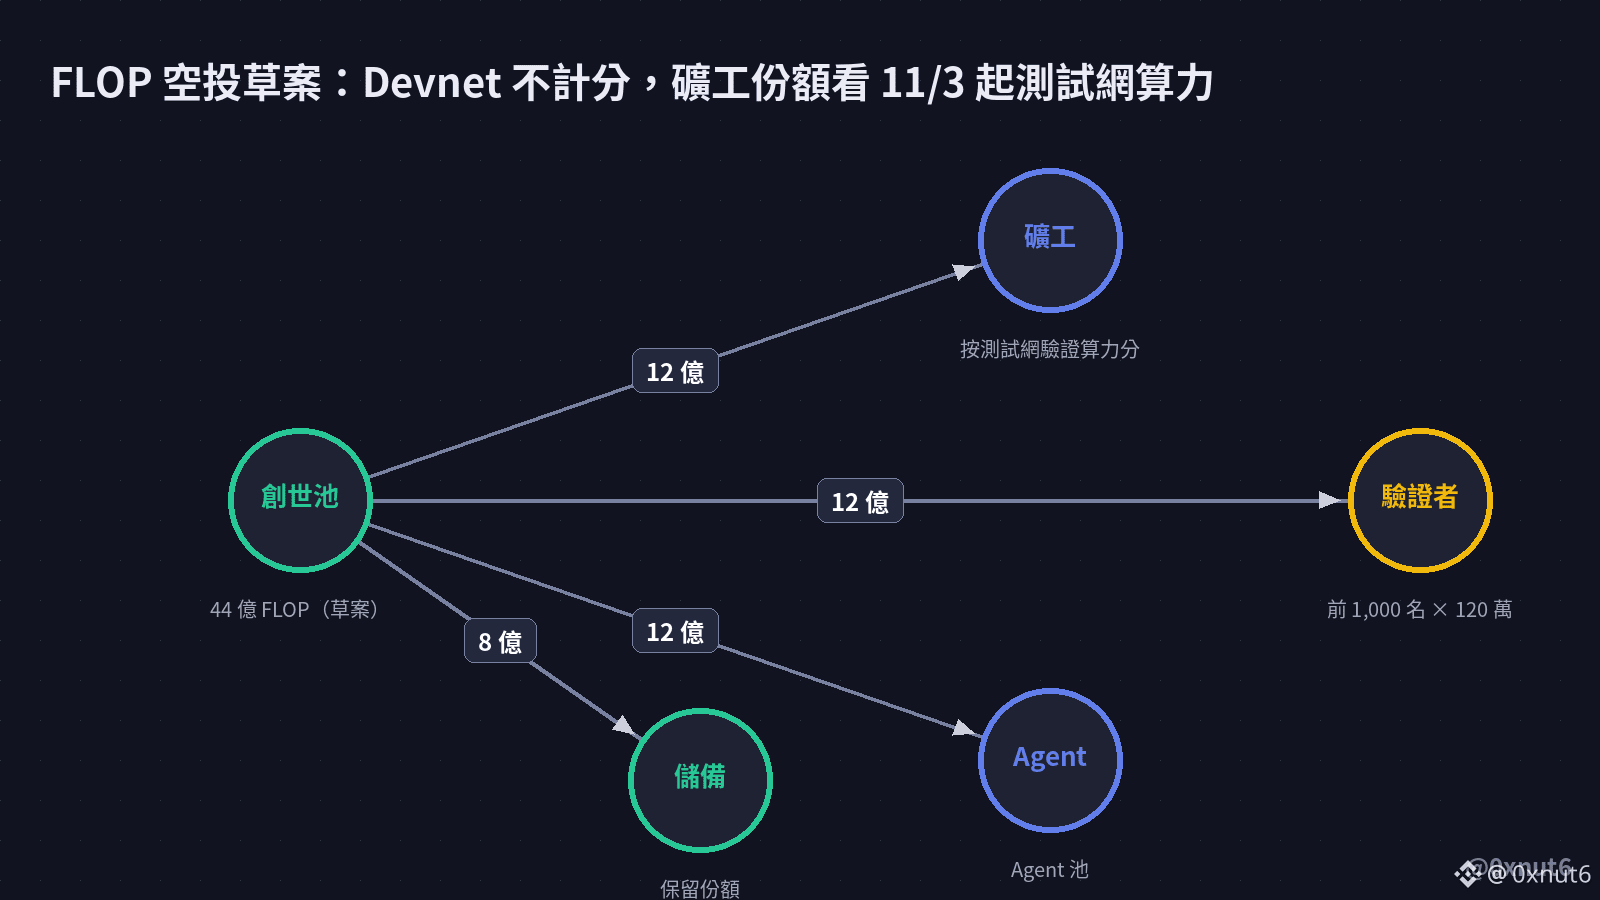
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
官方空投草案把創世池定在 44 億顆 FLOP,礦工那份 12 億顆按 11 月 3 日起約 90 天測試網的驗證算力按比例分,完成任務數、活躍天數和持有餘額都不計分。這跟過去不少項目看互動次數的做法不同,刷任務在這裡拿不到分數,只有真的接單跑出的算力才算數。驗證者則只取測試網表現前 1,000 名,每位 120 萬顆,整筆都當保證金鎖住。
所以 Devnet 真正的用處,是讓機器在測試網第一天就能穩定接單,因為文件寫明晚開機會拉低整段期間的分數。官方也註明這些數字仍是草案,11 月 3 日是目標日期而不是定案。
·
--
O cofundador da Binance, @cz_binance, publicou a frase "Múltiplas chains, uma moeda", que já teve 470 mil visualizações. A maioria das pessoas se lembra dos blocos de 200 milissegundos da nova L1 da BNB Chain e de que não haverá um novo token. Li toda a documentação para desenvolvedores da @BNBCHAIN, e há alguns outros números que são mais importantes para quem escreve contratos.
A nova chain cobra com base no limite de gas que você declara, não no consumo real. O exemplo da documentação é uma chamada que usa apenas 70 mil gas, mas cujo limite está definido em 500 mil. Nesse caso, é preciso pagar por 500 mil, mais de 7 vezes o consumo real. Muitos scripts costumam multiplicar a estimativa por 1,5; na nova chain, isso significa pagar à toa.
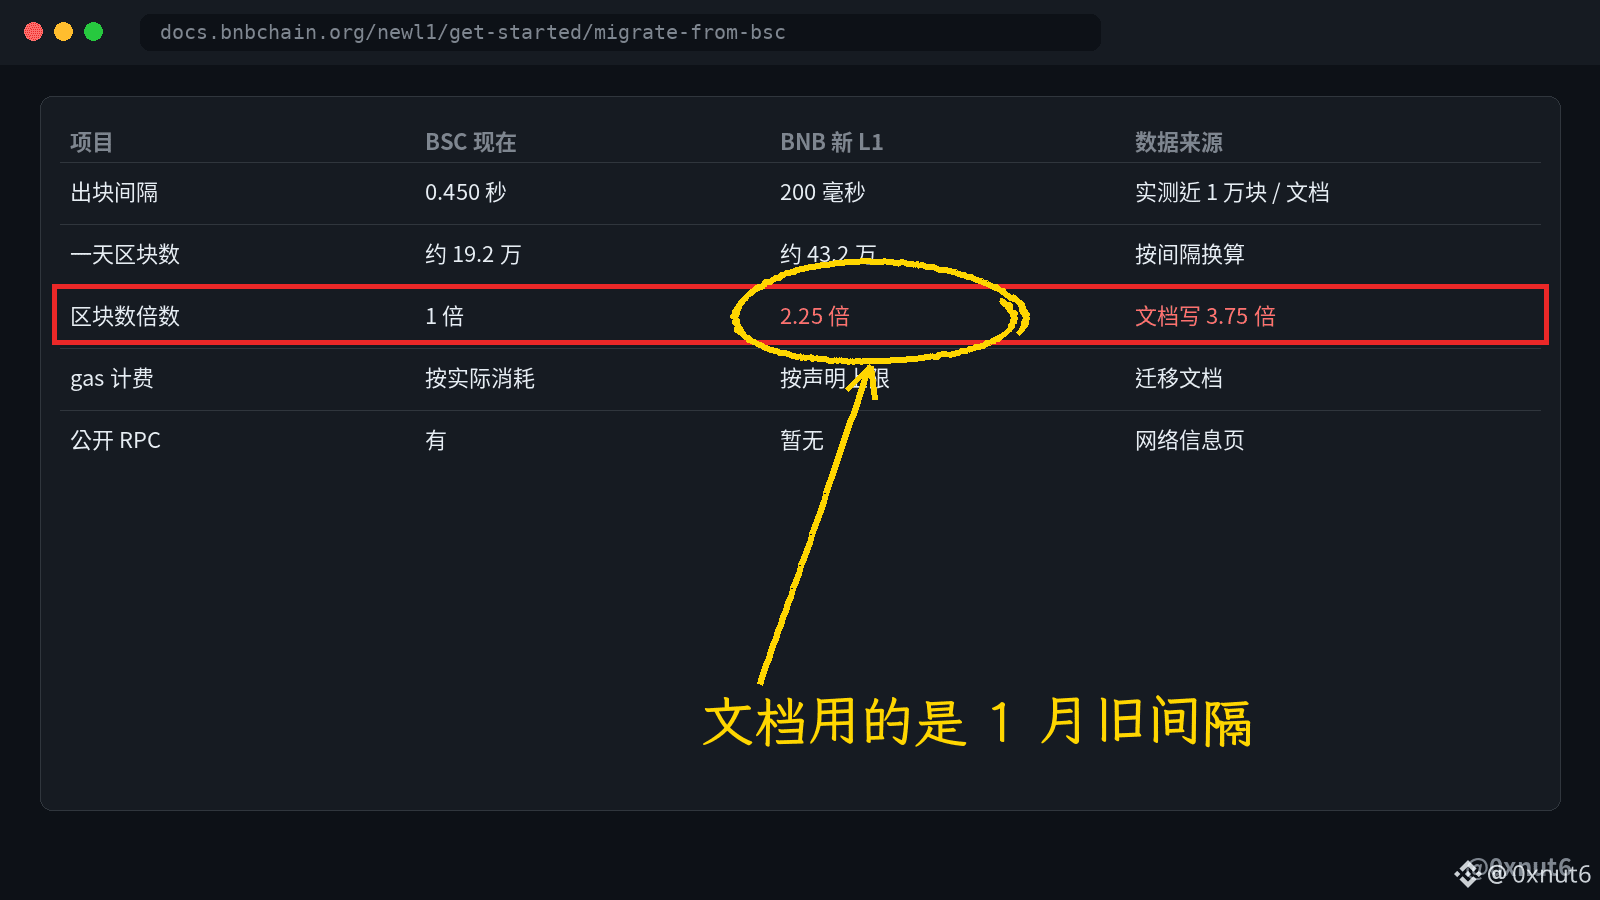
Usei um nó público da BSC para analisar os 10 mil blocos mais recentes: o intervalo médio foi de 0,450 segundo. Na nova chain, será de 200 milissegundos, ou cerca de 432 mil blocos por dia. Na BSC, são cerca de 192 mil por dia, uma diferença de 2,25 vezes. Os «cerca de 3,75 vezes» mencionados na documentação correspondem ao antigo intervalo de 750 milissegundos da BSC, em janeiro deste ano. Se os contratos que calculam períodos de bloqueio e janelas TWAP com base no número de blocos forem ajustados seguindo a documentação, os cálculos ficarão errados.
Por enquanto, há apenas uma rede de desenvolvimento interna, sem RPC público. A ponte nativa com a BSC ainda não foi lançada, e o plano oficial é disponibilizar a rede de testes no fim de 2026.
·
--
Ver tradução
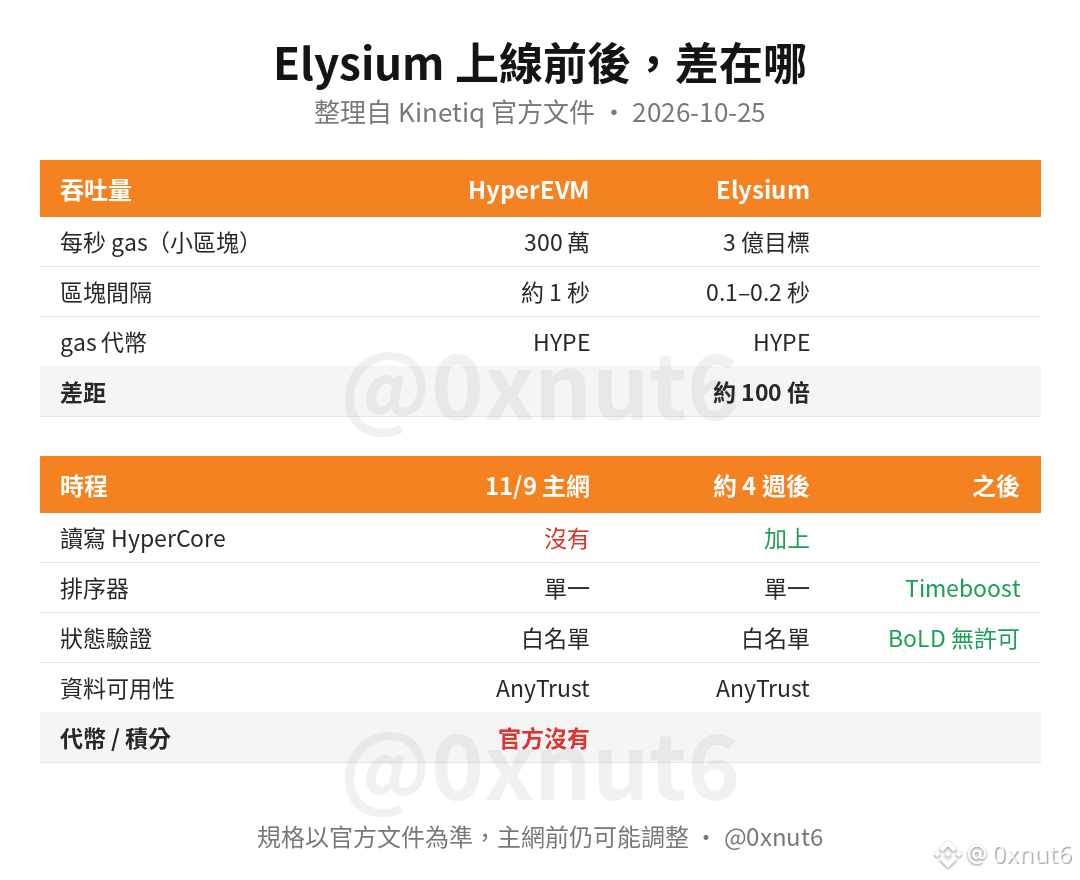
Kinetiq 做的 Elysium 是一條和 Hyperliquid 生態綁在一起的 L2,已經定在 11 月 9 日上主網,但大家最期待的功能,上線當天其實用不到。@Kinetiq_xyz 的文件寫得很清楚,讓合約直接讀 HyperCore 盤口、把訂單送進 HyperCore 的那一層,要等主網後大約四週,鏈的底層系統 ArbOS 升級之後才會加上。
Elysium 想解決的是 HyperEVM 區塊空間太小的問題。HyperEVM 為了不拖累 @HyperliquidX 的永續訂單簿,小區塊每秒只放 300 萬 gas。它用 @arbitrum Orbit 架構,結算回 HyperEVM、用 HYPE 付 gas。設計目標是每秒 3 億 gas,大約多出兩個數量級,主要想吸引每秒要改 5 到 10 次報價的做市型 AMM。排序器手續費有一半會拿去公開市場買回 KNTQ 並銷毀,對 TVL 比去年 10 月高點少了六成多的 Kinetiq 來說,這是一條新的收入來源。
代價是上線初期要多信任團隊一些,因為只有一個排序器負責排交易,資料可用性交給 AnyTrust 委員會,狀態驗證由白名單驗證者負責,無許可的 BoLD 證明排在之後。Arbitrum One 自己 2021 年上主網時也是白名單驗證,到 2025 年 2 月才開放 BoLD,中間隔了三年多。照這個前例,Elysium 開放 BoLD 恐怕不會只花幾個月。
Elysium 官方帳號 @Enter_Elysium 在 10/23 也公開提醒,主網還沒正式上線,要小心非官方工具和詐騙。在官方公布主網合約地址之前,任何號稱已經能在 Elysium 上交易的代幣,都沒有辦法核對真偽。
·
--
Ver tradução
前 X 產品負責人 Nikita Bier 今天發文提醒,AI 一邊快速挖出系統漏洞、一邊把聲音做到和真人分不出來,騙子可以偽造來電顯示假冒你的銀行打給你。
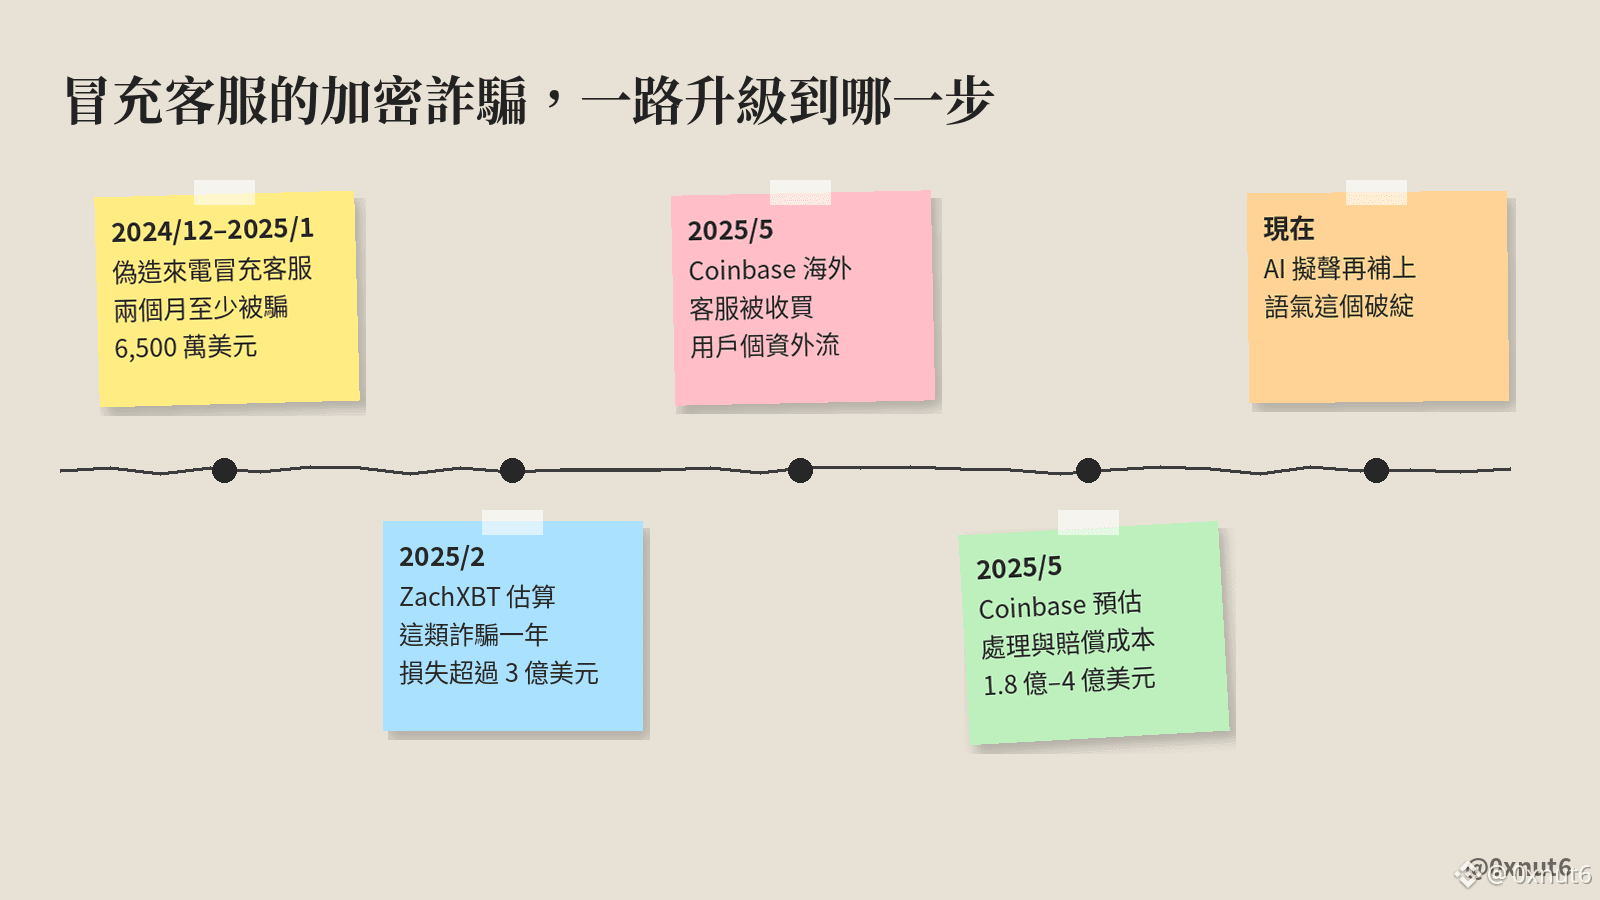
這個場景,加密圈早就有現成的劇本。2025 年 2 月,@zachxbt 和調查員 tanuki42 整理了一批 Coinbase 用戶被盜案例,光是兩個月就至少被騙走 6,500 萬美元。手法是偽造來電號碼冒充客服,再寄一封附假案件編號的郵件,引導受害者把幣轉到騙子的地址,他們估算一年損失超過 3 億美元。
同年 5 月,@coinbase 揭露海外客服被收買,外流了部分用戶的姓名、電話、證件照和交易紀錄,預估處理與賠償成本 1.8 億到 4 億美元。這種詐騙最難的一步是讓人相信電話那頭真的是客服,個資外流已經幫騙子補上一半,聲音模型再補上語氣,破綻只會更少。
所以分辨真假不能再靠聲音或來電顯示:
1. 自稱交易所或銀行的來電先掛斷,從 App 裡自己聯絡客服
2. 要你把資產轉到「安全錢包」的,一律當成詐騙
3. 打開提幣白名單,新增地址設延遲生效
·
--
Ver tradução
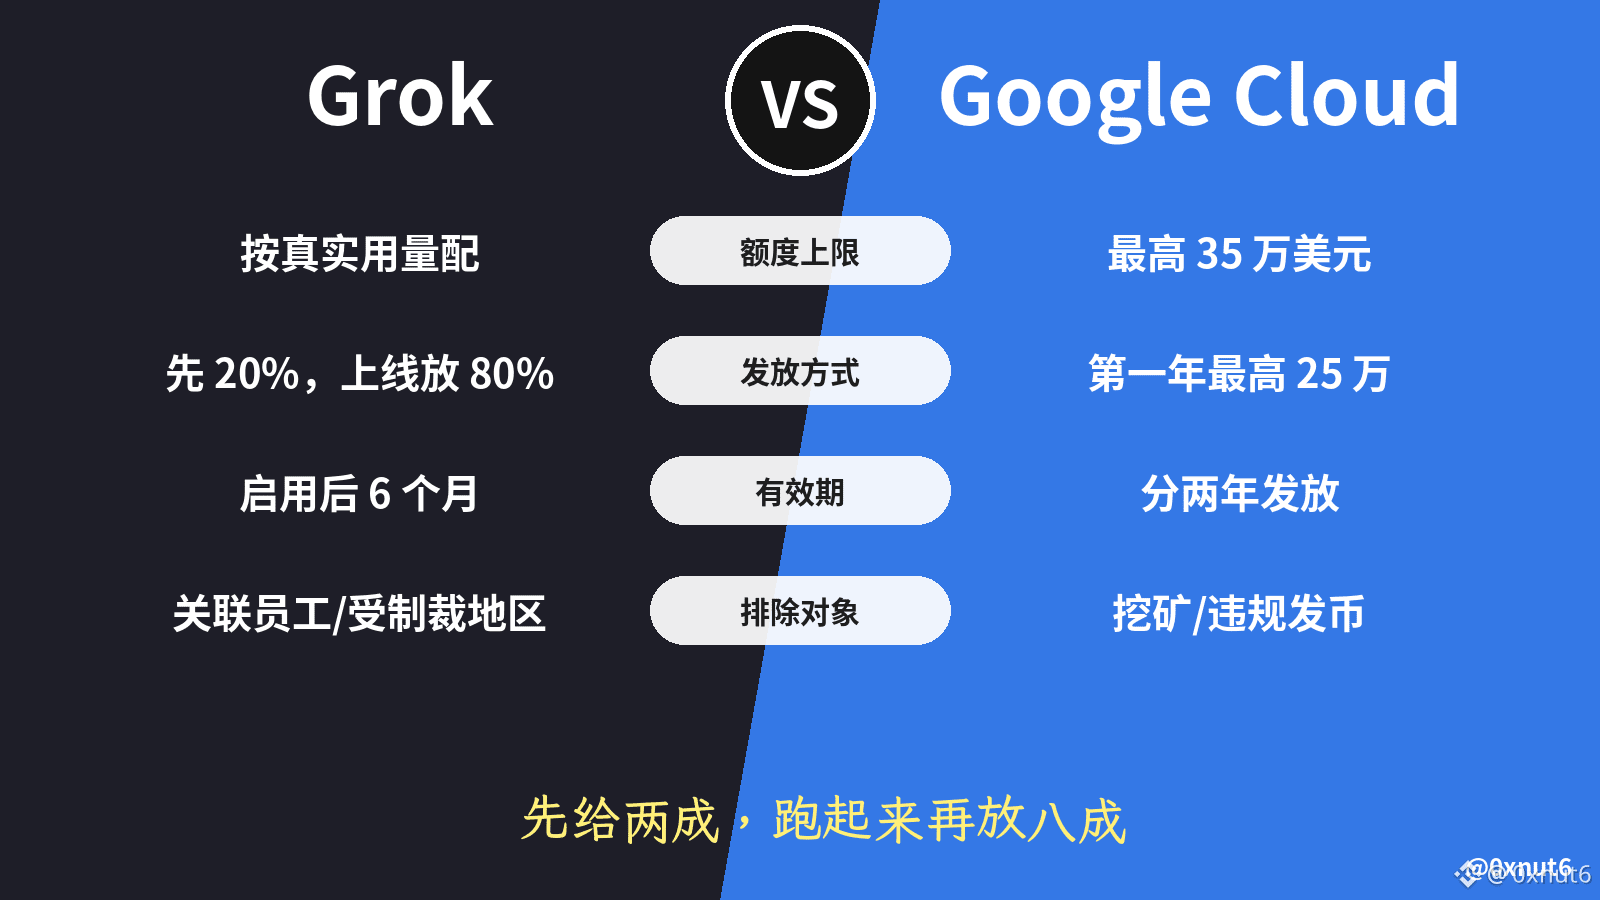
xAI 新推出的 Grok for Startups,审批通过后只先发 20% 额度,剩下 80% 要等产品真正用起来才自动释放,而且额度启用 6 个月后就过期,没用完直接作废。
这和 @googlecloud 的 AI 创业计划思路很不一样。谷歌给 AI 初创最高 35 万美元,分两年发,第一年最多 25 万,金额写在明面上。xAI 官方页面只说按 6 到 12 个月的真实用量来配,审核看融资、营收、现在的 AI 开销和团队规模。一个公司集团只能拿一次,禁止拆分主体重复申请,以前拿过的促销额度也要披露,核验文件 10 天内交齐。先给小头、用量真实再放大头,跟空投项目防女巫的做法是同一套逻辑。
对加密团队来说,两边差在准入上:谷歌条款点名不收挖矿公司和违规发币的项目,xAI 公开条款里列出的排除对象是关联公司员工和受制裁地区。不过这份额度不能转让、不能换现金,也不能拿去买 X Premium,只能花在 @grok 聊天、Grok Build、Grok Bot 和 API 上。
·
--
Artigo
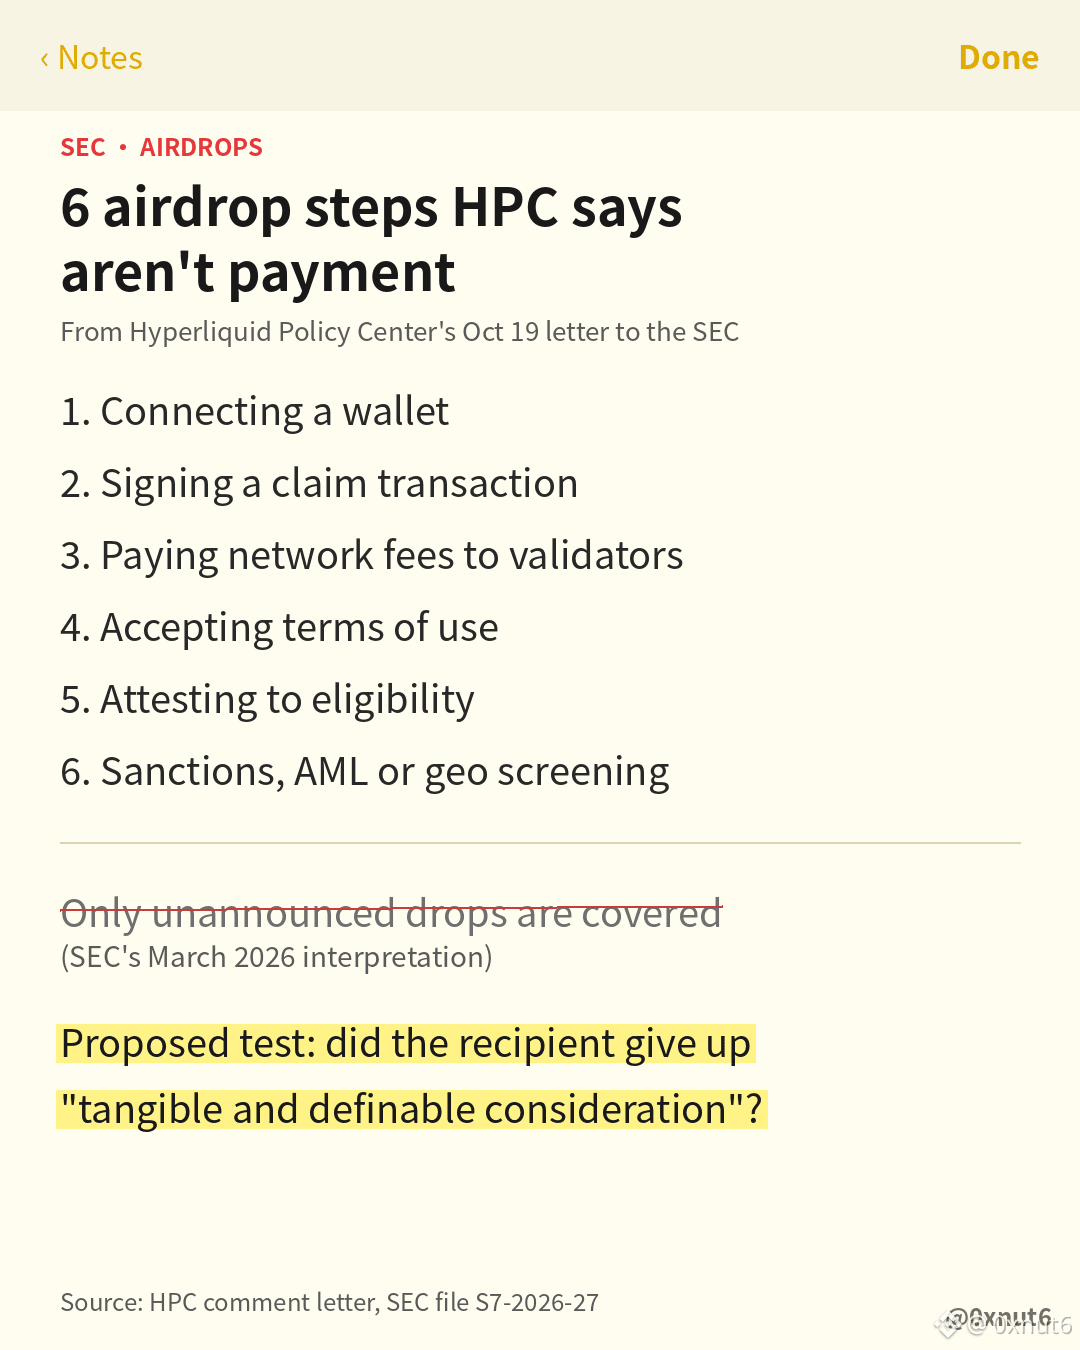
Hyperliquid pede à SEC que reformule as regras sobre airdropsA Hyperliquid distribuiu 310 milhões de HYPE, 31% da sua oferta, no seu airdrop de génese em novembro de 2024. De acordo com as orientações atuais da SEC sobre airdrops, um airdrop como esse continua sem estar claramente abrangido, e a @HyperliquidPC quer que isso seja corrigido no texto da regra.
Na sua carta de 19 de outubro sobre a proposta de Regulamento de Criptoativos, o centro de políticas liderado por Jake Chervinsky apresentou cinco pedidos, e o relativo aos airdrops vem em primeiro lugar. A interpretação da SEC de março de 2026 já afirma que não há «investimento de dinheiro» quando os destinatários não dão nada em troca de um token, mas só abrange distribuições que não tenham sido anunciadas antes de os tokens serem entregues. Uma temporada de pontos que seja pública durante meses, em que as pessoas continuem a negociar por saberem que vai ser lançado um token, fica fora dessa formulação.
Hyperliquid pede à SEC que reformule as regras sobre airdrops
A Hyperliquid distribuiu 310 milhões de HYPE, 31% da sua oferta, no seu airdrop de génese em novembro de 2024. De acordo com as orientações atuais da SEC sobre airdrops, um airdrop como esse continua sem estar claramente abrangido, e a @HyperliquidPC quer que isso seja corrigido no texto da regra.
Na sua carta de 19 de outubro sobre a proposta de Regulamento de Criptoativos, o centro de políticas liderado por Jake Chervinsky apresentou cinco pedidos, e o relativo aos airdrops vem em primeiro lugar. A interpretação da SEC de março de 2026 já afirma que não há «investimento de dinheiro» quando os destinatários não dão nada em troca de um token, mas só abrange distribuições que não tenham sido anunciadas antes de os tokens serem entregues. Uma temporada de pontos que seja pública durante meses, em que as pessoas continuem a negociar por saberem que vai ser lançado um token, fica fora dessa formulação.
Na sua carta de 19 de outubro sobre a proposta de Regulamento de Criptoativos, o centro de políticas liderado por Jake Chervinsky apresentou cinco pedidos, e o relativo aos airdrops vem em primeiro lugar. A interpretação da SEC de março de 2026 já afirma que não há «investimento de dinheiro» quando os destinatários não dão nada em troca de um token, mas só abrange distribuições que não tenham sido anunciadas antes de os tokens serem entregues. Uma temporada de pontos que seja pública durante meses, em que as pessoas continuem a negociar por saberem que vai ser lançado um token, fica fora dessa formulação.
1
1
·
--
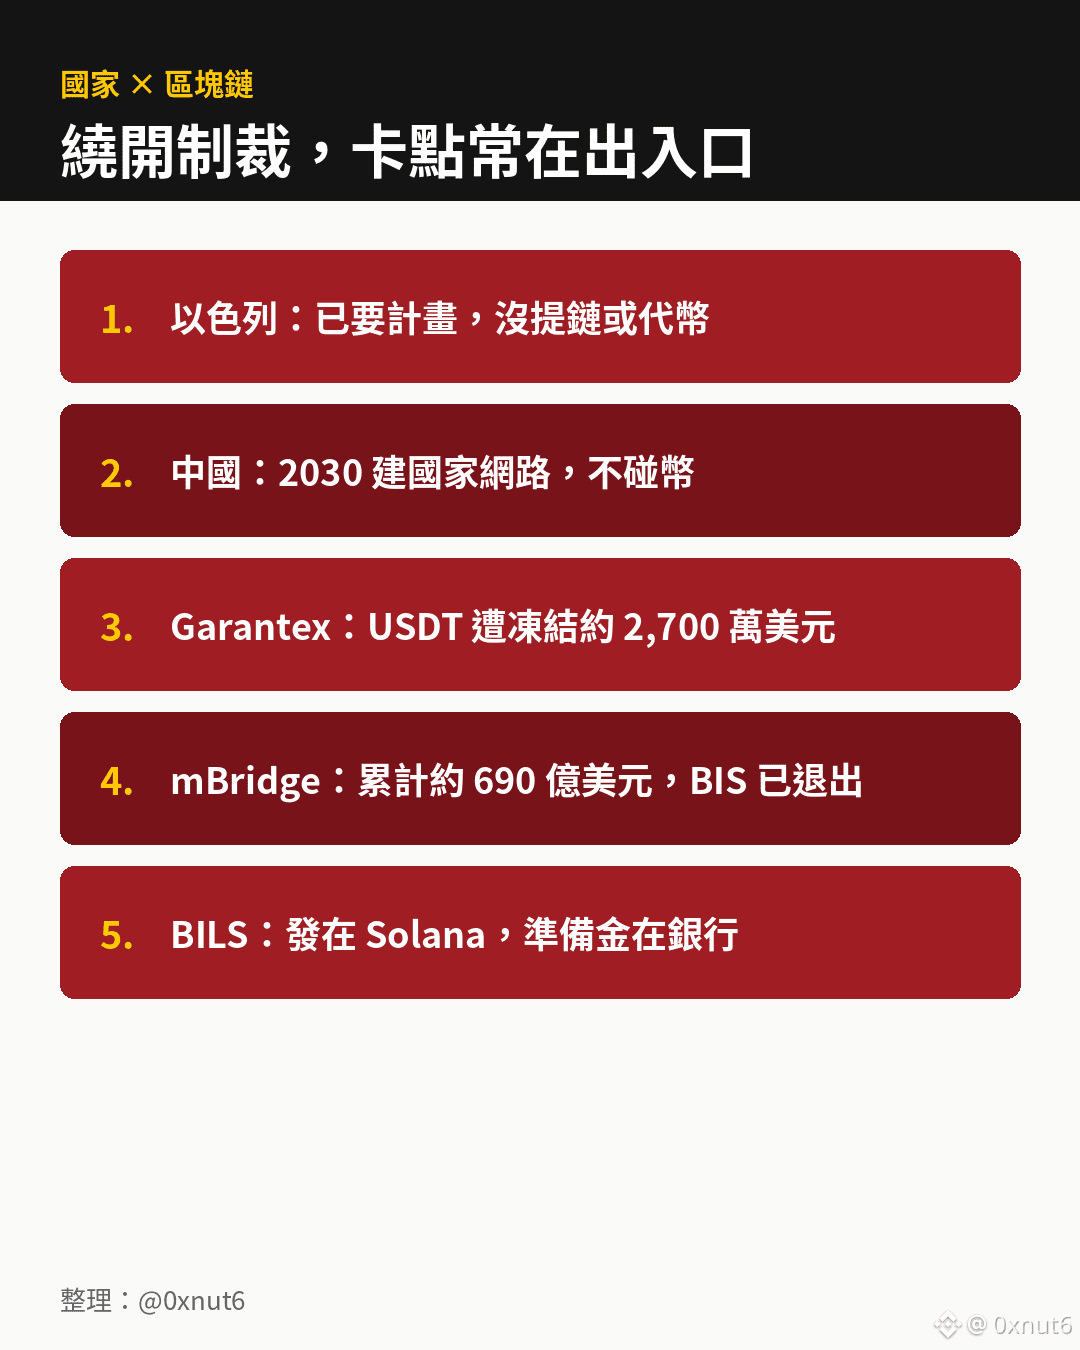
Em entrevista ao canal de economia do Canal 10 de Israel, em 23/10, Netanyahu disse que as sanções bancárias poderiam realmente acontecer e que já havia pedido a alguém que preparasse um plano de «economia alternativa» capaz de contorná-las, com a blockchain como uma das opções. Ele não disse qual rede seria usada nem mencionou qualquer token. Até agora, a única informação pública é o conteúdo dessa entrevista.
No mesmo dia, a China anunciou seu 15.º Plano Quinquenal Nacional de Informatização, que prevê a construção básica de uma rede nacional de blockchain até 2030. No entanto, a proibição chinesa de criptoativos continua em vigor. Essa rede é uma infraestrutura liderada pelo Estado e não tem relação com blockchains públicas ou tokens.
Israel está pensando em contornar sanções; a China, por sua vez, usa outra plataforma, a mBridge, para permitir que parte das liquidações internacionais não passe pelo sistema bancário do dólar. Mas esse tipo de iniciativa costuma esbarrar nos pontos de entrada e saída. A corretora russa Garantex parou de operar depois que a Tether congelou cerca de 27 milhões de dólares em USDT, em março de 2025. A blockchain não foi desligada, mas, quando o emissor congela os fundos, o dinheiro não pode ser movimentado. A plataforma internacional mBridge, liderada pela China, passou a usar moedas digitais de bancos centrais de vários países para fazer liquidações diretas. Segundo dados do Atlantic Council, o volume acumulado de transações chegou a cerca de 69 bilhões de dólares até junho deste ano. Mas o BIS se retirou em outubro de 2024 (a justificativa oficial foi que o projeto já podia ser operado pelos próprios bancos centrais participantes), e a Arábia Saudita também saiu após concluir a prova de conceito.
Na verdade, Israel já dispõe de uma ferramenta. Em abril deste ano, a Autoridade de Mercado de Capitais de Israel aprovou a emissão, pela Bits of Gold, da stablecoin BILS, atrelada ao shekel na proporção de 1:1 e emitida na Solana. A tecnologia de custódia é fornecida pela Fireblocks. No entanto, as reservas da BILS ficam em contas bancárias dentro de Israel; se as sanções atingirem diretamente os bancos, essa stablecoin também será afetada. Na minha opinião, o aspecto mais importante que esse plano precisa esclarecer é onde ficarão as reservas e os canais de conversão. Se, no fim, a custódia continuar dependendo de bancos domésticos, o alcance das sanções que poderá enfrentar será provavelmente bastante limitado.
·
--
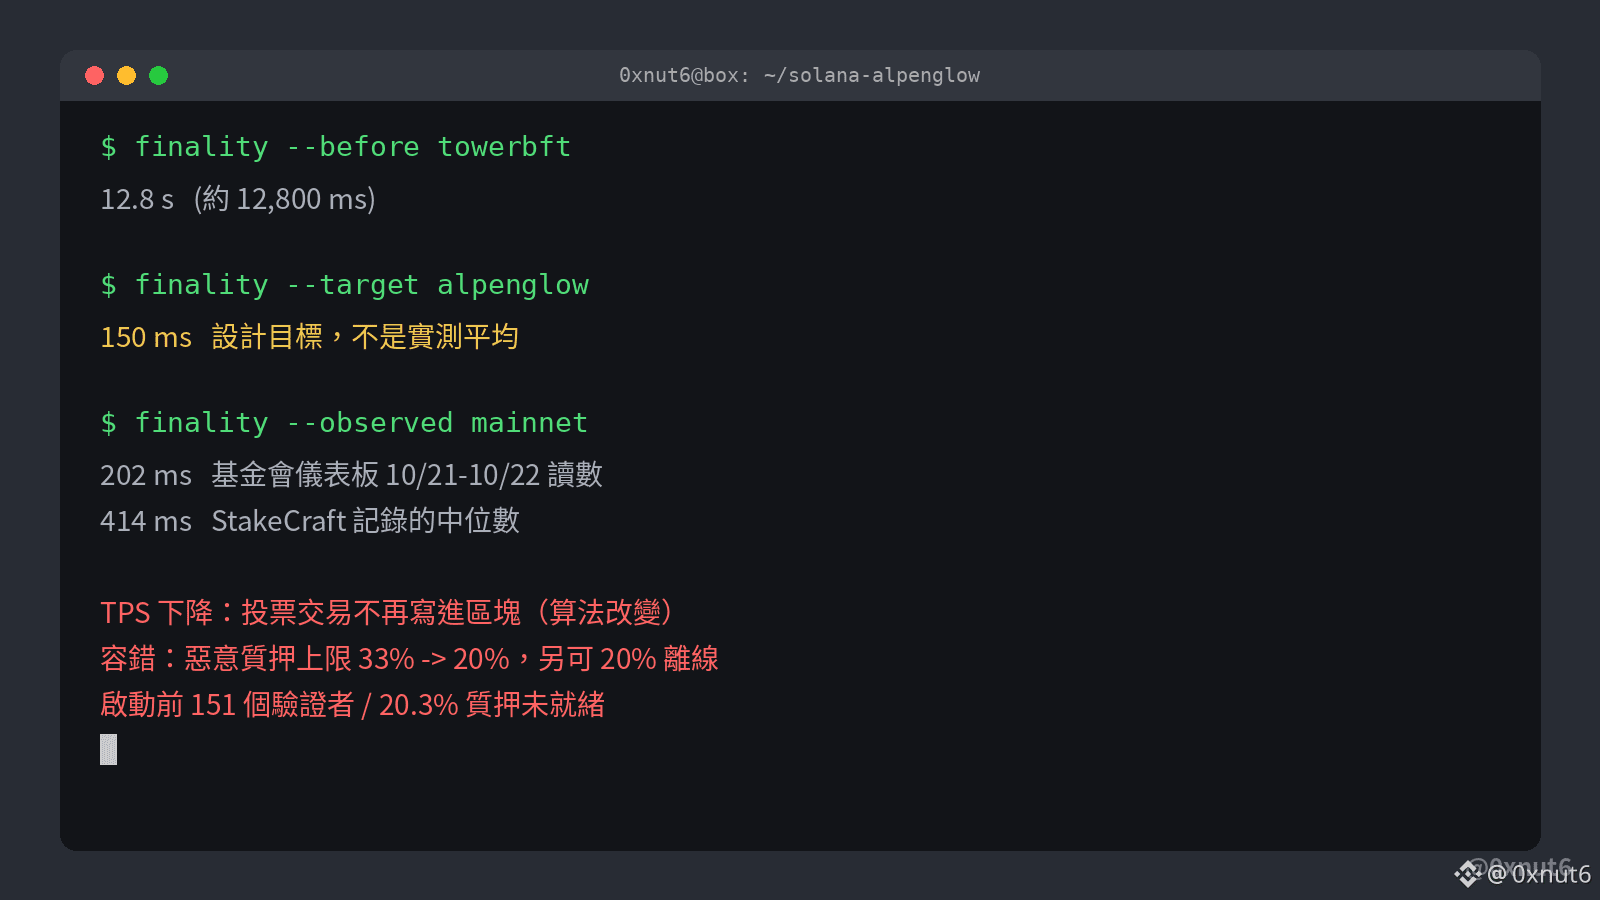
A Solana anunciou oficialmente em 10/21 que a atualização de consenso Alpenglow entrou em operação na rede principal, reduzindo a finalização de cerca de 12,8 segundos para aproximadamente 150 milissegundos.
Segundo a Solana, o Alpenglow reduz o tempo de finalização de cerca de 12,8 segundos para aproximadamente 150 milissegundos. De fato, essa é a maior mudança na camada de consenso desde o lançamento da Solana. Com a aposentadoria do antigo TowerBFT, os validadores passam a votar diretamente entre si e a agrupar os votos em certificados. Quando um bloco conclui uma ou duas rodadas de votação, ele é considerado finalizado; as transações não precisam mais esperar mais de dez segundos para ter a confirmação de que não serão revertidas.
No entanto, 150 milissegundos são uma meta de projeto, não um valor estável medido na rede principal. O painel da Fundação registrou 202 milissegundos em 10/21 e 10/22, enquanto a mediana registrada pela operadora de validadores StakeCraft foi de aproximadamente 414 milissegundos. A diferença se deve principalmente ao fato de um bloco passar por uma ou duas rodadas de votação. Mesmo considerando 414 milissegundos, a velocidade é cerca de 30 vezes maior do que antes. E, em comparação com os aproximadamente 12,8 minutos para a finalização no Ethereum, a diferença continua enorme.
Além disso, há dois pontos que merecem atenção:
1. As transações de votação deixaram de ser registradas nos blocos, então o valor de TPS da Solana vai cair consideravelmente. Mas o uso real não diminuiu: o gráfico de TPS que atravessa 10/21, na verdade, mistura dois métodos de cálculo.
2. A proporção de stake malicioso que a rede consegue tolerar caiu de 33% para 20%. Em contrapartida, a rede consegue continuar operando mesmo que outros 20% do stake fiquem offline. No dia anterior à ativação, 151 validadores, com cerca de 20,3% do stake, ainda estavam marcados como não preparados. Esta migração também não oferece suporte ao cliente Firedancer.
Quem tem SOL em staking pode verificar se o validador a quem delegou seus tokens continua votando normalmente, pois os nós que não votam não recebem recompensas de inflação. A segunda fase, Rotor, planejada pela @anza_xyz, ainda não tem data de lançamento definida. Até lá, a mediana exibida no painel será mais representativa da experiência real do que a meta de 150 milissegundos.
·
--
Ver tradução
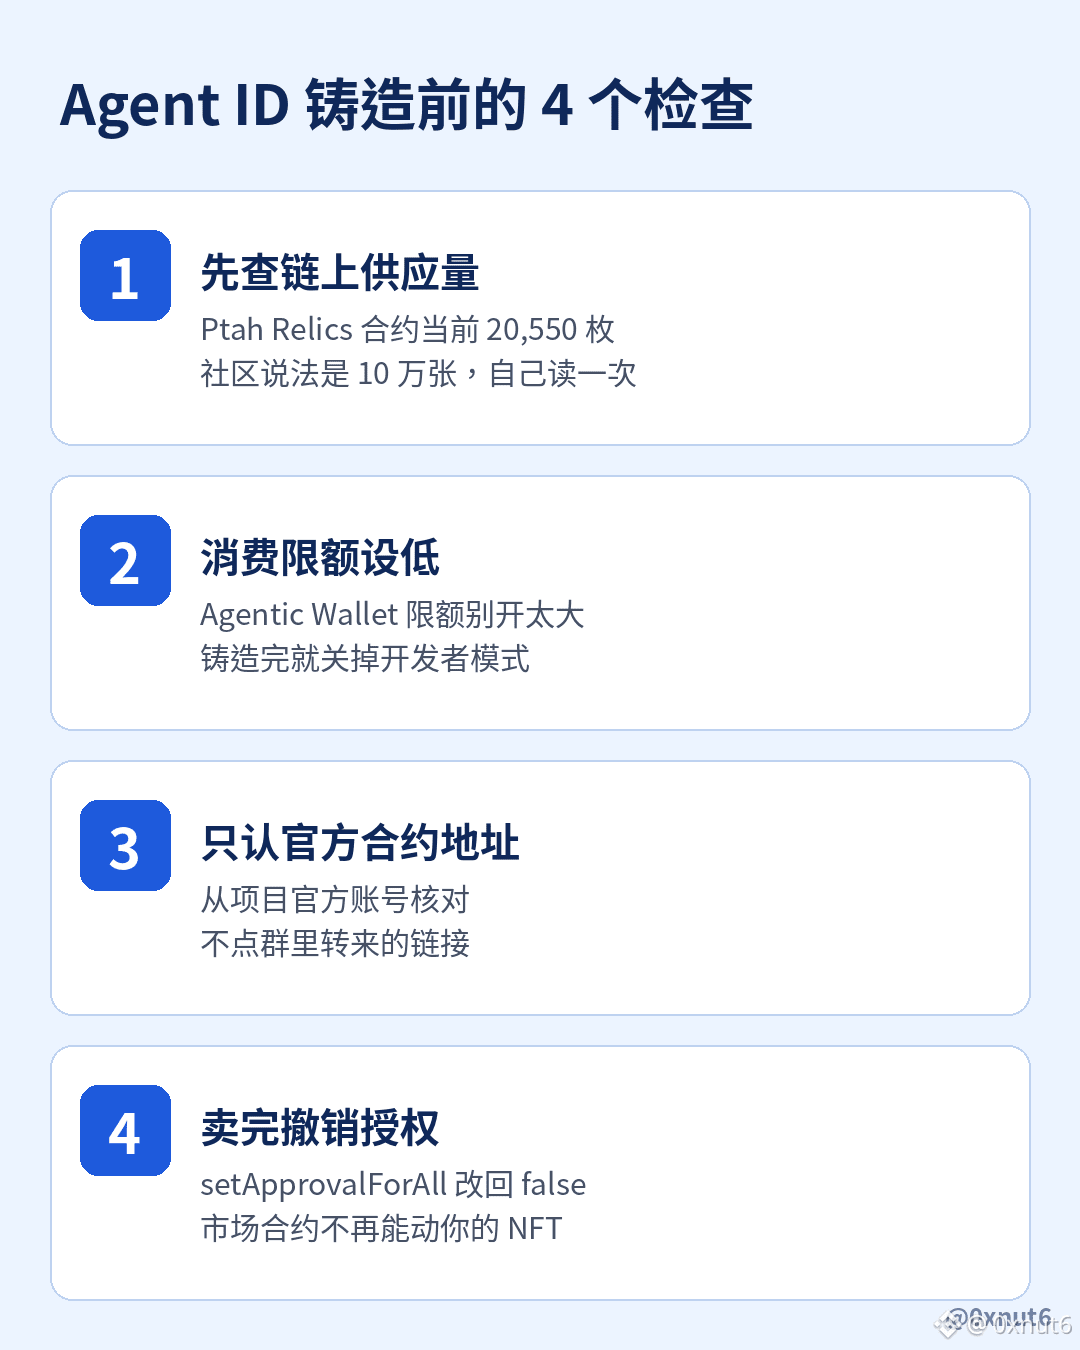
只许 Binance Agent ID 铸造的 Ptah Relics,我今天下午在 BNB Chain 上直接读了合约,当前供应量是 20,550 枚。社区里流传的说法是“10 万张一晚打完”,两边差了将近 5 倍,可能中间有销毁,也可能总量说法本来就不准,跟风之前值得自己去链上查一次。
背景是 @BinanceWallet 10 月 20 日上线的 .ai Agent ID,底层用 @spaceidprotocol 的域名设施,免费领取,每个 Agentic Wallet 只能绑一个,据目前的报道也不能转让。热度大致是在项目方开始拿 Agent ID 当参与门槛之后起来的。社区整理的规则是 @Ptahtrade 每个 ID 最多铸 4 枚,如果这个上限属实,倒推下来这一轮至少有 5,100 多个 ID 参与。
这很像 2022 年币安推出的 BAB 灵魂绑定代币,也是先发一张不可转让的身份凭证,再由项目只对持有者开放。区别在于 BAB 绑的是完成 KYC 的账户,Agent ID 绑的是能让 AI 自动签名的钱包,门槛低得多,被批量注册的可能也更高。通过技能自动铸造要先打开开发者模式,卖出时还要给市场合约做 setApprovalForAll 授权,也就是允许市场合约转走你在这个 NFT 合约里的全部藏品,风险主要藏在这两个开关里。
真要参与的话,这三件事比抢速度更重要:
1. Agentic Wallet 的消费限额设低一点,铸造完就把开发者模式关掉
2. 合约地址只从项目官方账号核对,不点群里转来的链接
3. 卖完之后在 NFT 合约上把市场授权改回 false
·
--
Ver tradução
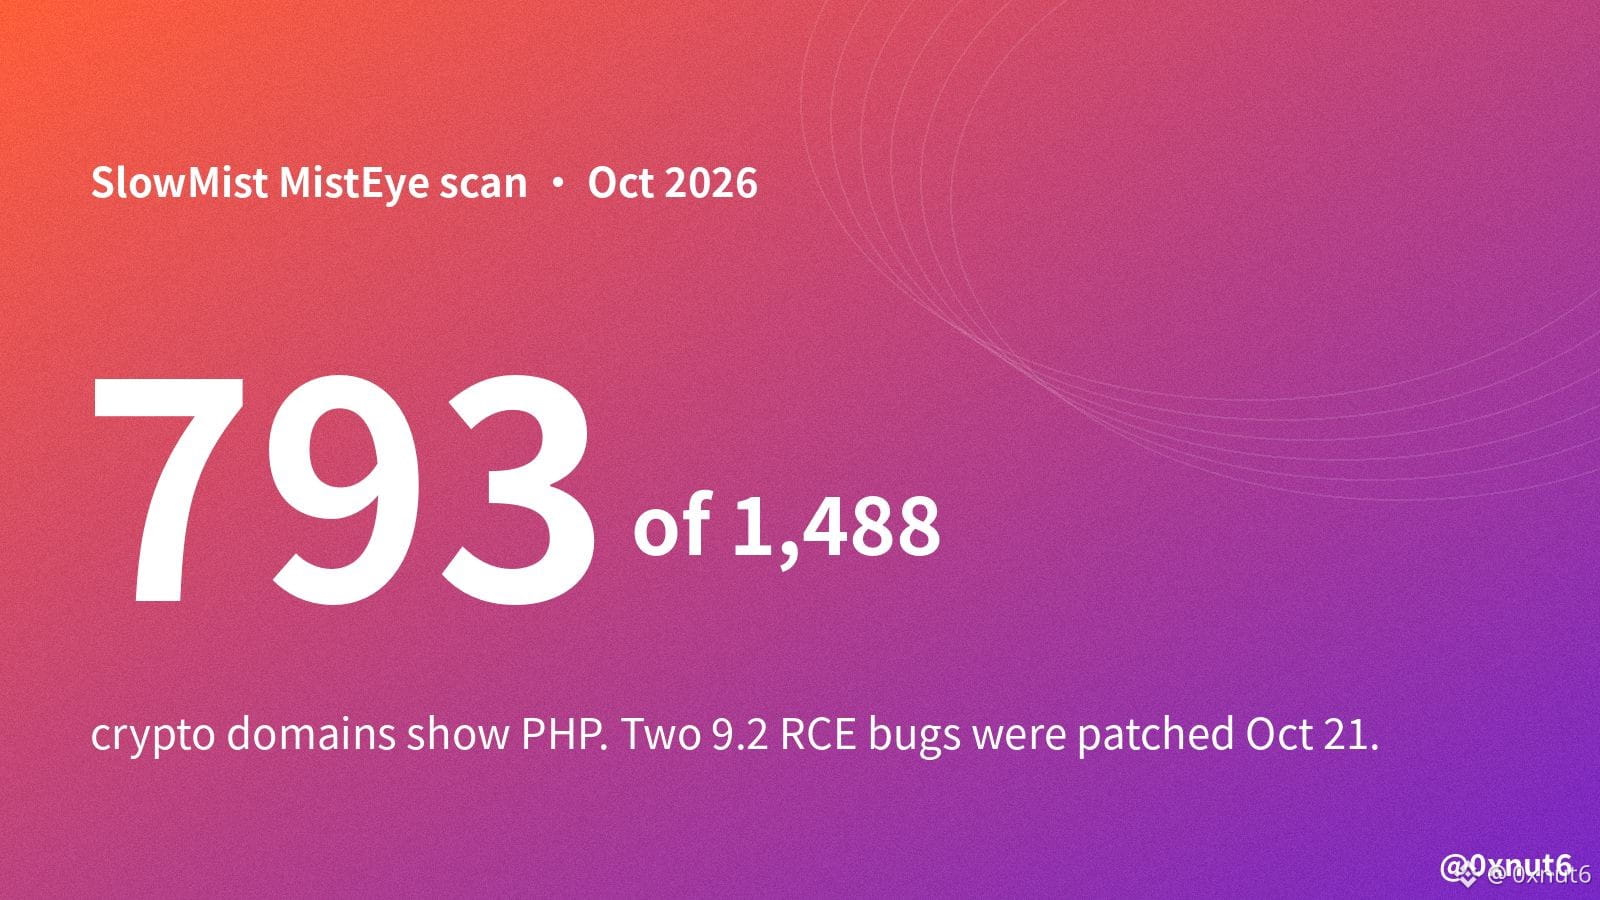
SlowMist scanned 1,488 crypto domains and found PHP on 793 of them. This week PHP patched two bugs that let a stranger run code on a web server without logging in.
Both are rated 9.2 and sit in memory management and error handling, code that nearly every request touches. On Apache with mod_php, one unauthenticated request can trigger the first bug before any app code runs. Fixes shipped Oct 21, but PHP 8.1 and older are end-of-life and get no official release, so those servers depend on a distro backport or an upgrade.
Users can get hurt even when no smart contract breaks, because an attacker who owns the web server can change what the page asks your wallet to sign. @SlowMist_Team flags swapped recipient addresses, swapped token approvals and stolen API keys that might reach a hot wallet. BadgerDAO lost about $120M to this kind of front-end tampering in December 2021, although the attacker got in through a stolen Cloudflare API key rather than PHP. Its contracts held up, while a script injected into the front end slipped extra approvals into normal deposits.
PHP on a domain doesn't mean that site is vulnerable. @PancakeSwap says it runs no PHP at all, and @binance says it had safeguards in place before the patch. PHP also disclosed a third bug on Oct 23. It only hits an unusual session setup and one config switch blocks it, so there's no emergency release, but teams still have cleanup left to do.
What I'd do this week:
- read the spender and amount on every approval, even on sites you use daily
- treat a sudden "re-approve" or "migrate" prompt as a warning sign
- revoke old unlimited approvals you don't need
·
--
A Binance anunciou que o Binance Feed foi rebatizado como Binance Square, evoluindo de um agregador de conteúdo para uma plataforma social que, além de suportar notícias, facilita a comunicação entre criadores de conteúdo e seguidores. Além disso, a Binance Square lançou recentemente uma opção de gorjeta para recompensar os criadores por suas contribuições de conteúdo.
A Binance anunciou que o Binance Feed foi rebatizado como Binance Square, evoluindo de um agregador de conteúdo para uma plataforma social que, além de suportar notícias, facilita a comunicação entre criadores de conteúdo e seguidores. Além disso, a Binance Square lançou recentemente uma opção de gorjeta para recompensar os criadores por suas contribuições de conteúdo.
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
BinancePick
3.2M visualizações
157,943 discutindo
Participe da #TemporadaDeResultados: preveja resultados no Binance Pick e compartilhe sua opinião no Binance Square!
Binance Square Official
·413 curtidas
·344k visualizações
EarningsSeason
5.4M visualizações
26,295 discutindo
BitmineAdds10452ETH
0 visualizações
18 discutindo