

CryptoForge
97 Publicações

CryptoForge
Denunciar
Bloquear usuário
Crypto analyst| passionate Blockchain technology
Trader frequente
5 anos
415 Seguindo
219 Seguidores
170 Curtiu
Publicações
Todas
Citações
·
--
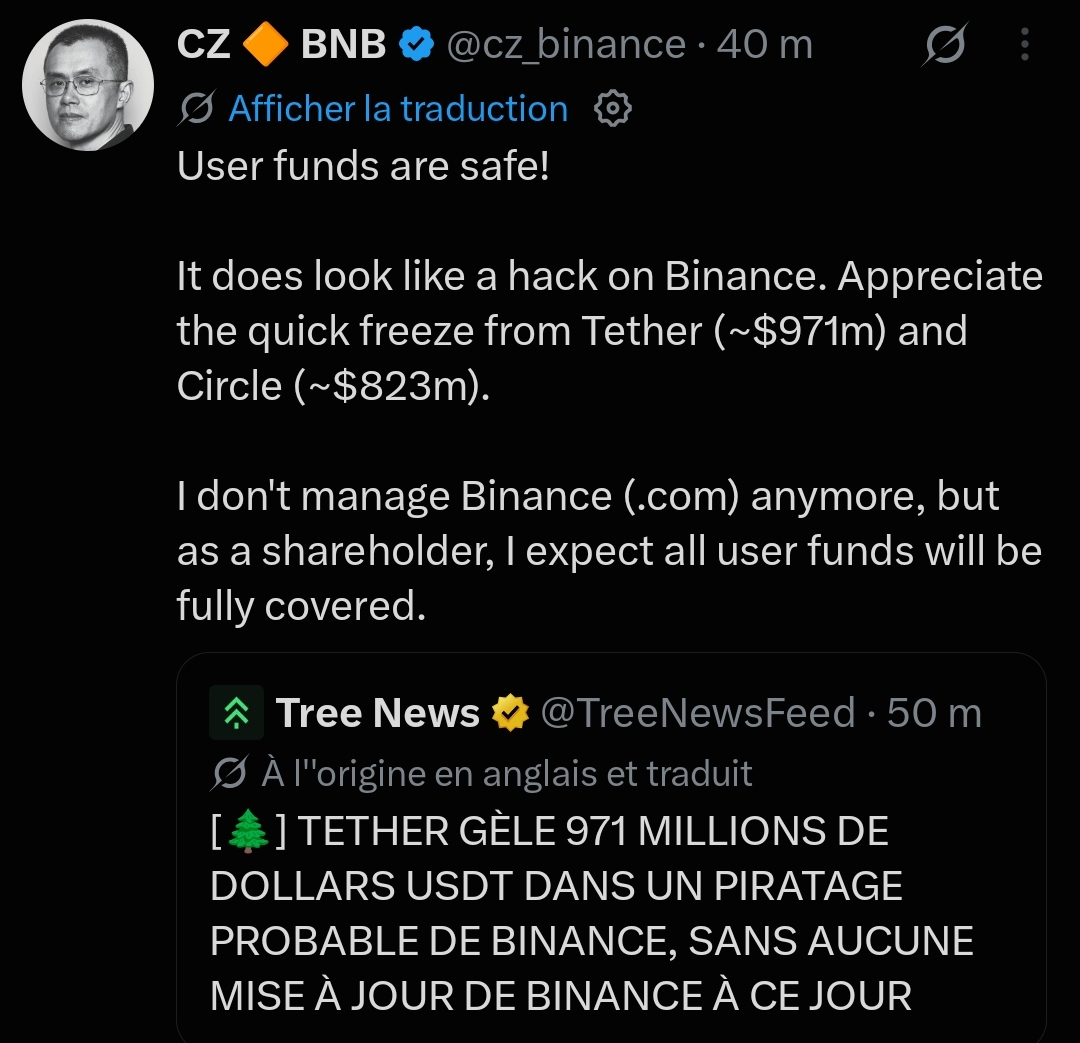
Binance hackeada, US$ 5,6 bilhões desapareceram.
Este é o maior roubo de criptomoedas do século. Os números são impressionantes:
• US$ 1,45 bilhão em BTC
• US$ 875 milhões em ETH
• US$ 1,57 bilhão em USDT
• US$ 823 milhões em USDC
• + centenas de milhões em TRX, XAUT, WBETH…
Mas a parte mais absurda? A Tether e a Circle conseguiram congelar quase US$ 1,8 bilhão durante a transferência. CZ confirmou um ataque hacker e garantiu que os fundos dos usuários serão cobertos.
O mercado está em pânico. O BTC caiu abaixo dos US$ 79.000.
Este é oficialmente o maior ataque hacker da história das criptomoedas. O recorde anterior (Bybit, US$ 1,5 bilhão) foi completamente superado.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
138
·
--
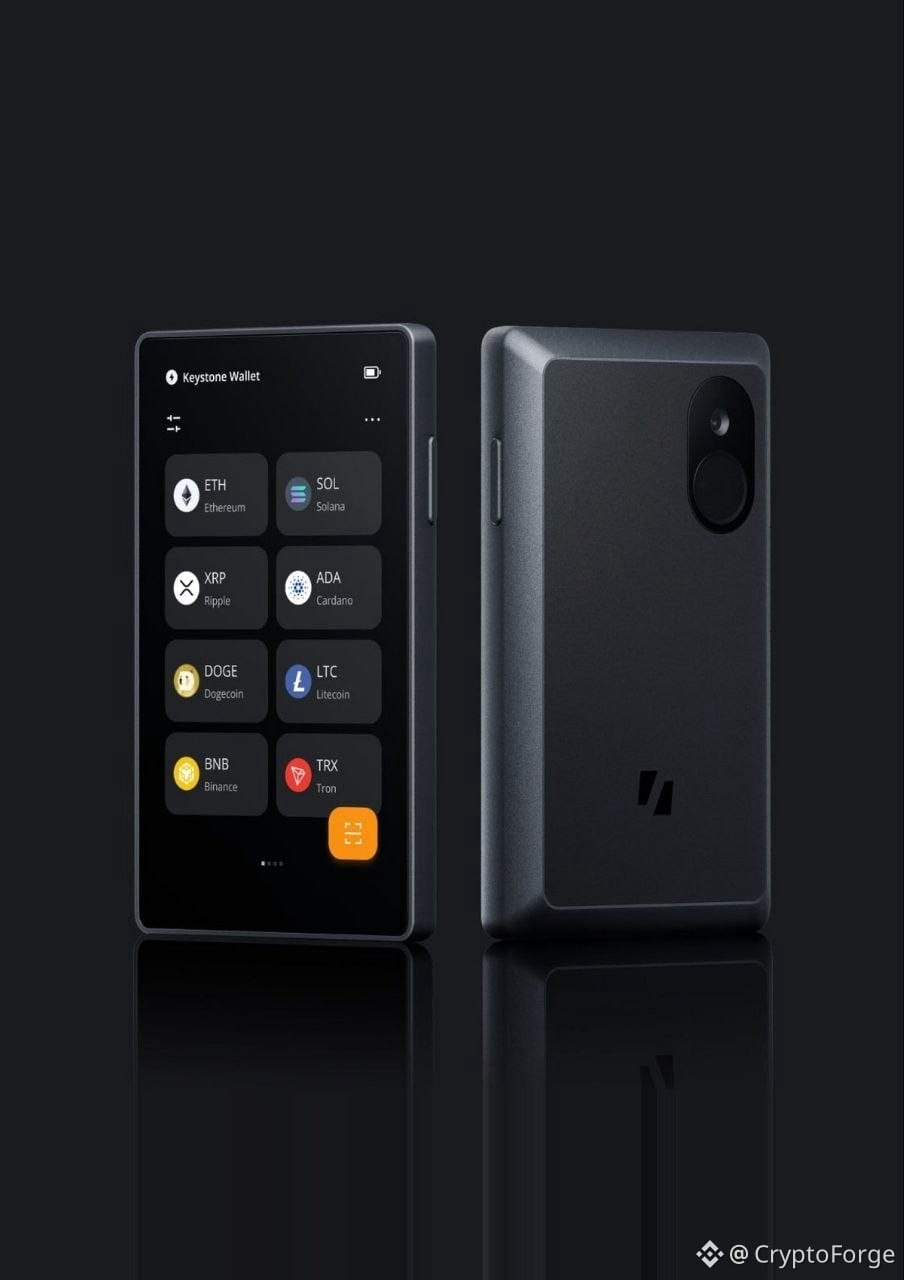
A Keystone está destruindo 18.835 carteiras de criptomoedas. Um hacker roubou a chave que certifica sua autenticidade. Como resultado, carteiras falsas poderiam passar pela verificação oficial e roubar seus fundos.
Além disso, os dados de 25.964 clientes foram expostos… embora a empresa prometesse há muito tempo apagá-los. A ferramenta de exclusão estava com defeito.
Suas frases-semente? Não foram afetadas, segundo a Keystone. Mas, se você recebeu uma carteira depois de 20 de outubro, verifique-a antes de usá-la.
123
·
--
4.3 Possíveis reações em cadeia
Alguns especulam que o aviso público de Karpelès (com aproximadamente 90.000 visualizações) pode ter alertado o atacante, levando-o a acelerar a transferência de fundos de várias carteiras. No entanto, esta ligação não foi confirmada.
5. Recomendações para os utilizadores
Para os utilizadores que compraram um dispositivo à CryptoBilis nos últimos 90 dias:
1. Ainda não configurado: não prossiga com a inicialização
2. Já configurado: considere transferir os ativos para um novo dispositivo, utilizando uma frase de recuperação totalmente nova
3. Suspeita de adulteração: evite introduzir uma frase de recuperação existente em qualquer software ou site não verificado
Recomendação geral: compre carteiras de hardware através de canais oficiais autorizados e, após receber o dispositivo, verifique a sua autenticidade de acordo com os procedimentos oficiais.
6. Âmbito do incidente
Se a estimativa de 86 milhões de dólares for confirmada, este será um dos incidentes mais graves alguma vez associados à cadeia de distribuição de uma carteira de hardware. A diferença essencial, porém, está no facto de se tratar de um ataque ao nível do revendedor, e não de uma falha que afete todos os sistemas ou produtos da Ledger.
A Ledger afirma que a investigação está em curso e que publicará atualizações à medida que avançar.
CryptoForge
·
--
O fundador da Binance, CZ, comentou que as evidências apontam para um ataque localizado à cadeia de abastecimento, direcionado a um único fornecedor, em vez de uma falha que afete toda a linha de produtos da Ledger.
3. Mudanças incomuns na CryptoBilis
3.1 Mudança de propriedade
Os registros da empresa indicam que, em 3 de agosto, uma pessoa chamada Jiaming, cujo endereço registrado fica na província de Heilongjiang, na China, detinha 100% das ações da CryptoBilis.
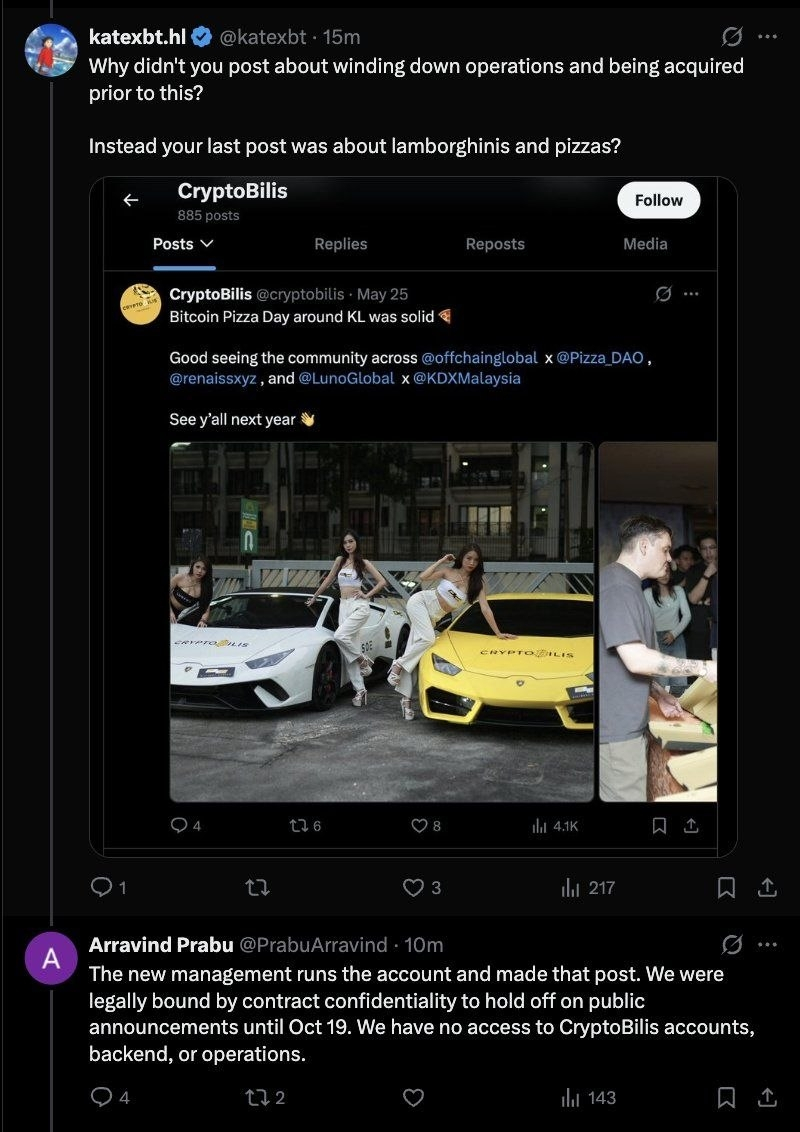
O ex-cofundador confirmou que a aquisição foi concluída em março e que o antigo proprietário havia deixado todas as funções operacionais, administrativas e de gestão. Esse fundador, que não tem mais acesso às operações desde a venda, afirmou: "não fazemos mais parte da empresa" e pediu transparência à atual administração.
3.2 Relação com o ataque não comprovada
Até o momento, não há evidências conclusivas que comprovem uma relação direta entre a mudança de propriedade da CryptoBilis e as invasões às carteiras.
4. Descoberta de Mark Karpelès sobre um módulo implantado
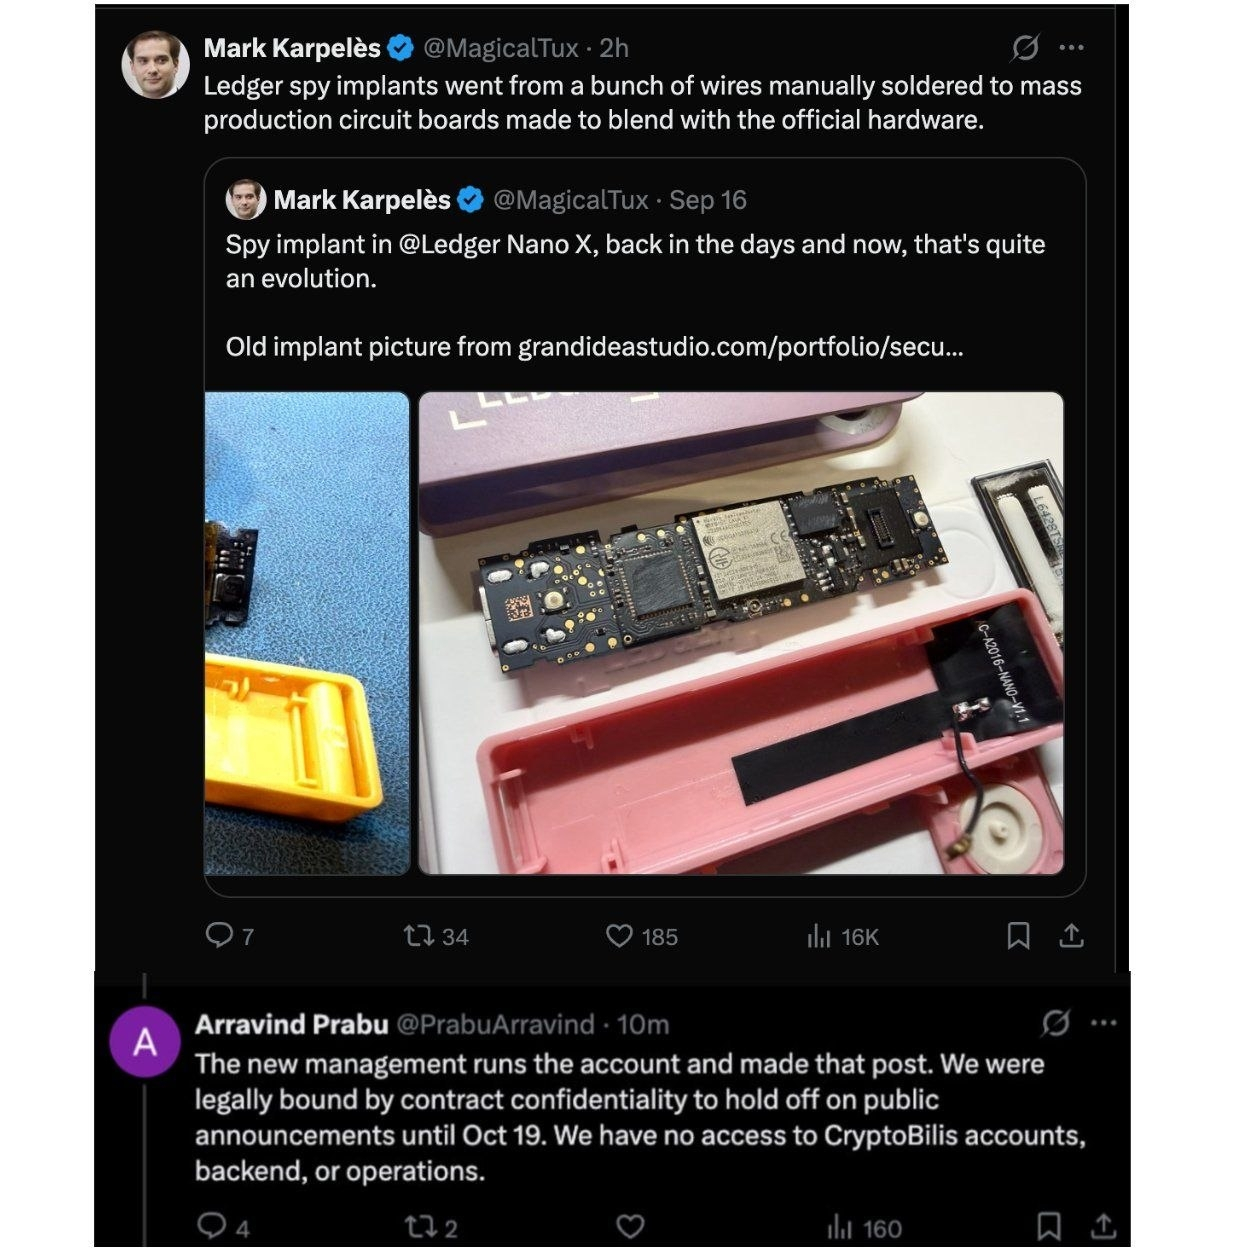
O ex-CEO da Mt. Gox, Mark Karpelès, revelou que um dispositivo Ledger proveniente da Malásia, que ele examinou, continha um suposto módulo espião.
4.1 Detalhes técnicos
O módulo estava oculto no espaço ocupado originalmente pelo acolchoamento da tela e incluía os seguintes componentes:
· Um componente de comunicação LTE
· Uma antena
· Um eSIM
· Um microcontrolador conectado ao barramento SPI da Ledger
4.2 Princípio do ataque
Segundo Karpelès, o módulo implantado analisa o conteúdo exibido na tela, registra a frase de recuperação no momento em que ela é apresentada ao usuário e, em seguida, transmite-a a terceiros pela rede LTE. O invasor pode então monitorar os endereços de carteira da vítima e escolher o momento oportuno para transferir os ativos.
Problema grave: como o elemento seguro original permanece intacto, a verificação oficial de autenticidade da Ledger pode não detectar esse tipo de modificação física.
34
·
--
O fundador da Binance, CZ, comentou que as evidências apontam para um ataque localizado à cadeia de abastecimento, direcionado a um único fornecedor, em vez de uma falha que afete toda a linha de produtos da Ledger.
3. Mudanças incomuns na CryptoBilis
3.1 Mudança de propriedade
Os registros da empresa indicam que, em 3 de agosto, uma pessoa chamada Jiaming, cujo endereço registrado fica na província de Heilongjiang, na China, detinha 100% das ações da CryptoBilis.
O ex-cofundador confirmou que a aquisição foi concluída em março e que o antigo proprietário havia deixado todas as funções operacionais, administrativas e de gestão. Esse fundador, que não tem mais acesso às operações desde a venda, afirmou: "não fazemos mais parte da empresa" e pediu transparência à atual administração.
3.2 Relação com o ataque não comprovada
Até o momento, não há evidências conclusivas que comprovem uma relação direta entre a mudança de propriedade da CryptoBilis e as invasões às carteiras.
4. Descoberta de Mark Karpelès sobre um módulo implantado
O ex-CEO da Mt. Gox, Mark Karpelès, revelou que um dispositivo Ledger proveniente da Malásia, que ele examinou, continha um suposto módulo espião.
4.1 Detalhes técnicos
O módulo estava oculto no espaço ocupado originalmente pelo acolchoamento da tela e incluía os seguintes componentes:
· Um componente de comunicação LTE
· Uma antena
· Um eSIM
· Um microcontrolador conectado ao barramento SPI da Ledger
4.2 Princípio do ataque
Segundo Karpelès, o módulo implantado analisa o conteúdo exibido na tela, registra a frase de recuperação no momento em que ela é apresentada ao usuário e, em seguida, transmite-a a terceiros pela rede LTE. O invasor pode então monitorar os endereços de carteira da vítima e escolher o momento oportuno para transferir os ativos.
Problema grave: como o elemento seguro original permanece intacto, a verificação oficial de autenticidade da Ledger pode não detectar esse tipo de modificação física.
CryptoForge
·
--
Caso Ledger: mais de US$ 86 milhões roubados; revendedor CryptoBilis suspeito de estar no centro de um ataque à cadeia de suprimentos
Principais pontos: A Ledger está investigando um possível ataque à cadeia de suprimentos envolvendo o revendedor CryptoBilis, no Sudeste Asiático. Um investigador on-chain estima que as perdas ultrapassem US$ 86 milhões. Segundo relatos, o revendedor mudou de proprietário em março, passando para um cidadão chinês, e o ex-CEO da Mt. Gox afirma ter descoberto um dispositivo adulterado que continha um módulo espião LTE. Até agora, a Ledger não confirmou nem a causa do incidente nem o valor exato das perdas.
1. Contexto do caso
Em 9 de outubro, a Ledger emitiu um comunicado informando que estava investigando relatos de usuários do Sudeste Asiático que perderam fundos e haviam comprado seus dispositivos do revendedor CryptoBilis.
Medidas oficiais adotadas pela Ledger:
· Solicitou que a CryptoBilis suspendesse imediatamente todas as vendas e os envios
· Recomendou que os usuários que compraram um dispositivo nos últimos 90 dias não o configurassem, caso ainda não o tivessem feito
· Orientou os usuários que já ativaram seus dispositivos a considerar a transferência de seus ativos para uma nova carteira usando uma frase de recuperação totalmente nova
A Ledger ressalta que, com base nas informações disponíveis, o incidente está limitado a esse revendedor específico e a esse mercado em particular. Não foram observados relatos relacionados a produtos comprados diretamente da Ledger, e a infraestrutura, os sistemas e os serviços da própria Ledger não foram comprometidos.
2. Estimativas das perdas on-chain
O investigador on-chain Specter afirmou no X ter rastreado os fundos roubados em Bitcoin, Ethereum e Tron, totalizando mais de US$ 86 milhões, provenientes de centenas de carteiras de vítimas.
Outro investigador, tanuki42, estima as perdas em mais de US$ 72 milhões. Segundo dados detalhados divulgados pela KuCoin: aproximadamente US$ 42 milhões em ETH, US$ 17,6 milhões em BTC e US$ 16,5 milhões em USDT.
Esses valores não foram confirmados pela Ledger, e não está claro se as estimativas dos dois investigadores abrangem o mesmo conjunto de transações.
1
45
·
--
Caso Ledger: mais de US$ 86 milhões roubados; revendedor CryptoBilis suspeito de estar no centro de um ataque à cadeia de suprimentos
Principais pontos: A Ledger está investigando um possível ataque à cadeia de suprimentos envolvendo o revendedor CryptoBilis, no Sudeste Asiático. Um investigador on-chain estima que as perdas ultrapassem US$ 86 milhões. Segundo relatos, o revendedor mudou de proprietário em março, passando para um cidadão chinês, e o ex-CEO da Mt. Gox afirma ter descoberto um dispositivo adulterado que continha um módulo espião LTE. Até agora, a Ledger não confirmou nem a causa do incidente nem o valor exato das perdas.
1. Contexto do caso
Em 9 de outubro, a Ledger emitiu um comunicado informando que estava investigando relatos de usuários do Sudeste Asiático que perderam fundos e haviam comprado seus dispositivos do revendedor CryptoBilis.
Medidas oficiais adotadas pela Ledger:
· Solicitou que a CryptoBilis suspendesse imediatamente todas as vendas e os envios
· Recomendou que os usuários que compraram um dispositivo nos últimos 90 dias não o configurassem, caso ainda não o tivessem feito
· Orientou os usuários que já ativaram seus dispositivos a considerar a transferência de seus ativos para uma nova carteira usando uma frase de recuperação totalmente nova
A Ledger ressalta que, com base nas informações disponíveis, o incidente está limitado a esse revendedor específico e a esse mercado em particular. Não foram observados relatos relacionados a produtos comprados diretamente da Ledger, e a infraestrutura, os sistemas e os serviços da própria Ledger não foram comprometidos.
2. Estimativas das perdas on-chain
O investigador on-chain Specter afirmou no X ter rastreado os fundos roubados em Bitcoin, Ethereum e Tron, totalizando mais de US$ 86 milhões, provenientes de centenas de carteiras de vítimas.
Outro investigador, tanuki42, estima as perdas em mais de US$ 72 milhões. Segundo dados detalhados divulgados pela KuCoin: aproximadamente US$ 42 milhões em ETH, US$ 17,6 milhões em BTC e US$ 16,5 milhões em USDT.
Esses valores não foram confirmados pela Ledger, e não está claro se as estimativas dos dois investigadores abrangem o mesmo conjunto de transações.
1
108
·
--
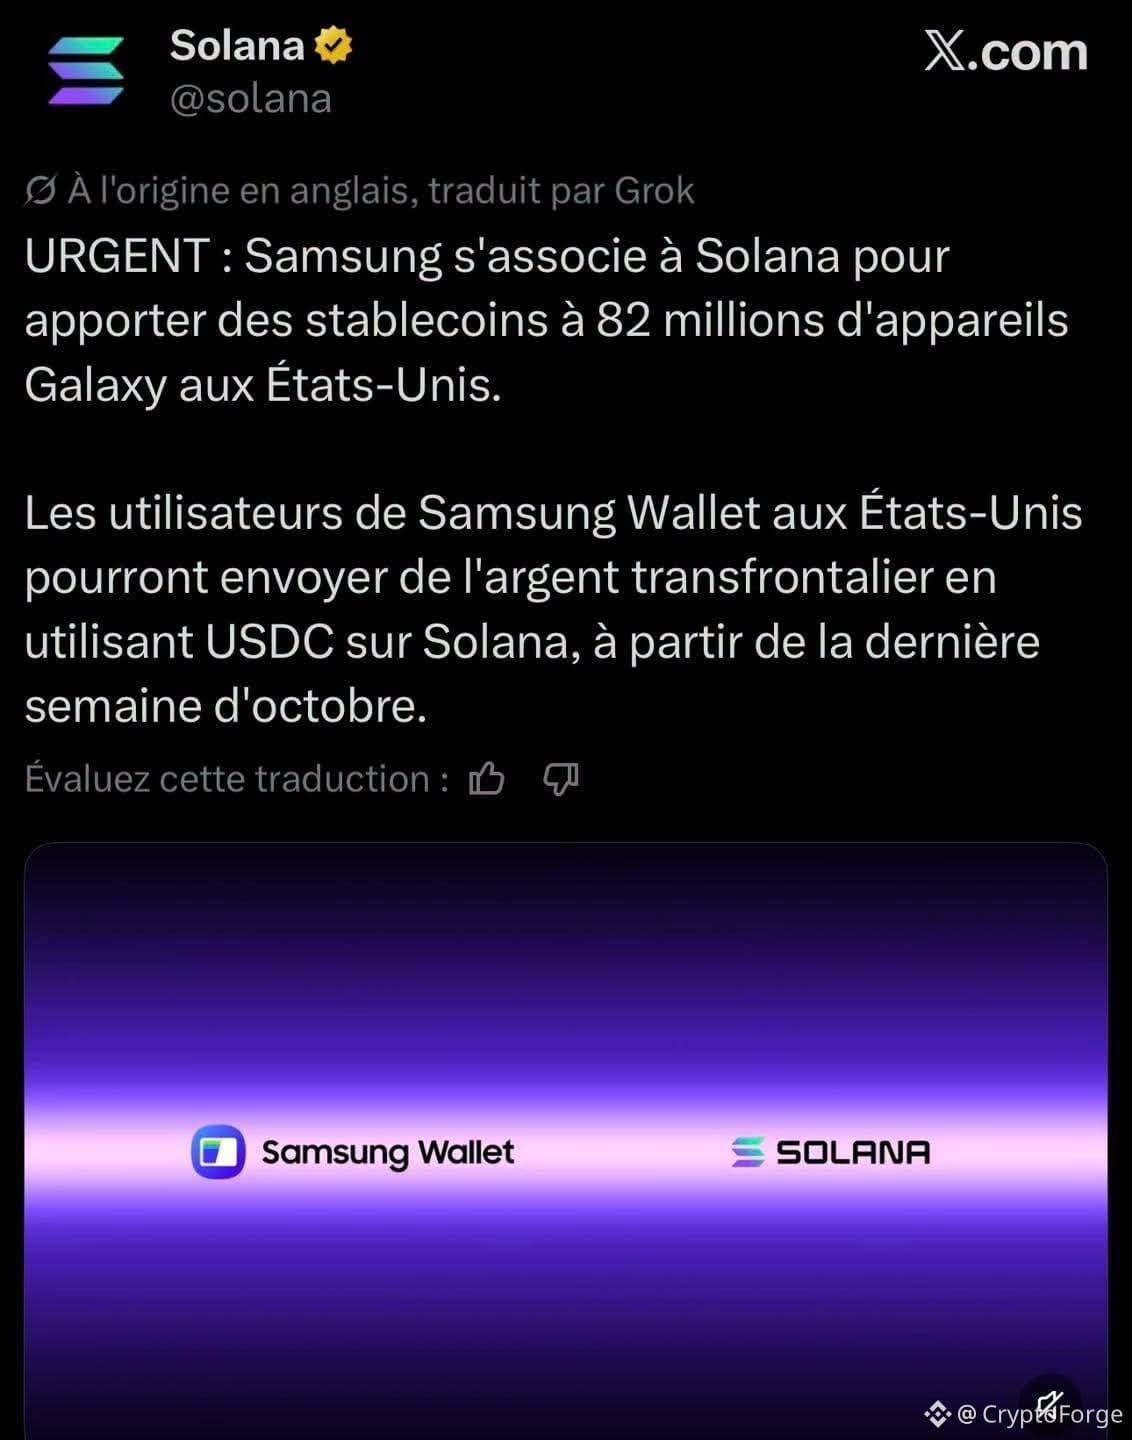
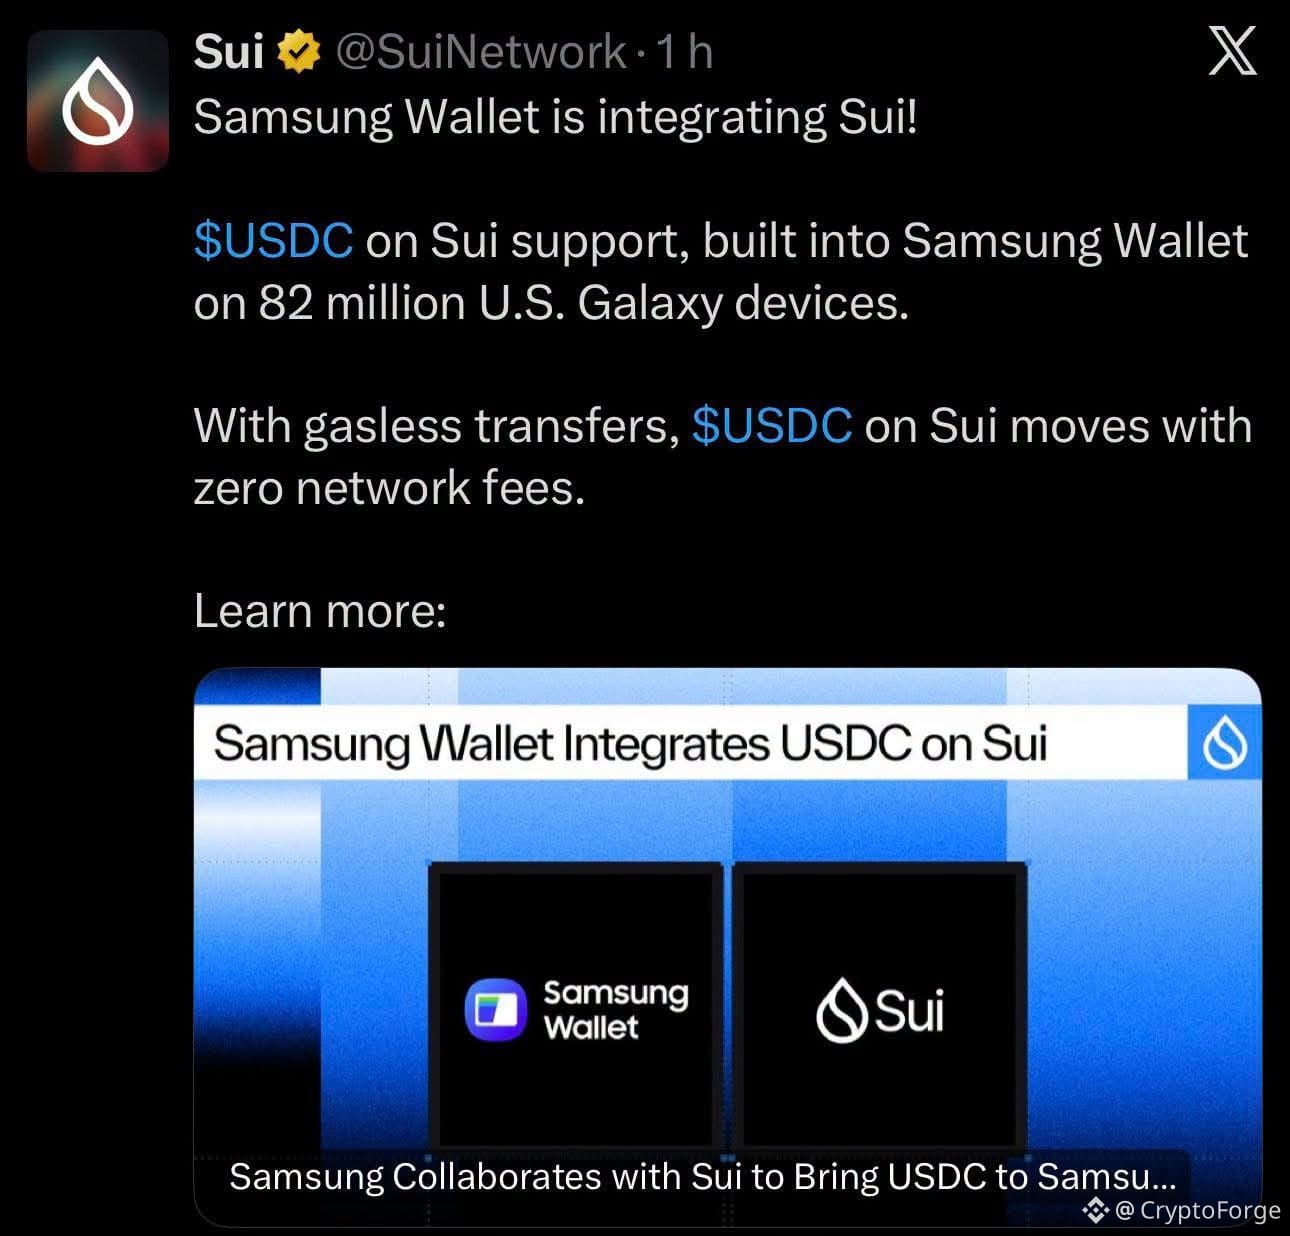
Não é uma parceria exclusiva da Solana; isso é apenas marketing.
Não é uma parceria exclusiva da Solana; isso é apenas marketing.
134
·
--
Hack da Bitget: o que realmente sabemos horas após o ataque
🔹 ≈US$351,6M restantes nas carteiras quentes da Bitget após seu sistema de segurança sinalizar a primeira transferência não autorizada às 18:31 UTC de 24 de setembro. As carteiras frias não foram afetadas.
🔹 Método surpreendente: nenhuma chave privada foi roubada. De acordo com a CEO Gracy Chen, o atacante invadiu um sistema de back-end e falsificou os dados das transações, de modo que a própria infraestrutura da Bitget aprovou os saques.
🔹 Principais perdas:
· XRP: 102,9M XRP (≈US$157,5M)** — maior perda individual
· ETH: 31.890 ETH (≈US$85,8M)
· Stablecoins: ≈US$75,5M
· A maior parte dos fundos EVM já foi convertida para 67.982 ETH (≈US$183M)
🔹 Atribuição: Chen aponta endereços de IP ligados a VPNs usadas por um grupo da DPRK. Investigadores on-chain conectam a trilha do XRP ao hack de julho AFX, atribuído ao TraderTraitor (ligado à Lazarus). Nenhuma prova técnica foi publicada até agora.
🔹 Cobertura: o Fundo de Proteção ao Usuário de 5.500 BTC (≈US$464M) absorve a perda e deve ser reabastecido mais tarde. Depósitos e negociação continuam abertos, os saldos estão intactos e Mandiant e SlowMist estão investigando.
🔹 Saques congelados sem data de reabertura. Quando a Bybit perdeu US$1,5B em fevereiro de 2025, ela nunca suspendeu os saques, em parte porque a Bitget tinha emprestado a ela 40.000 ETH. Desta vez, os papéis se invertem.
🔹 Contexto: setembro já é o pior mês de 2026 para hacks, com mais de US$700M** perdidos, incluindo os **US$320M** da Liquid em 7 de setembro.
Ponto-chave
Isso não significa que o armazenamento a frio falhou. Significa que o ponto fraco mudou para o sistema centralizado que decide o que uma carteira quente está autorizada a enviar.
O que observar
Para avaliar o escopo real do impacto:
· ⏳ Com que rapidez os saques serão reabertos
· 📄 Se o relatório do incidente realmente explica a invasão do back-end
153
·
--
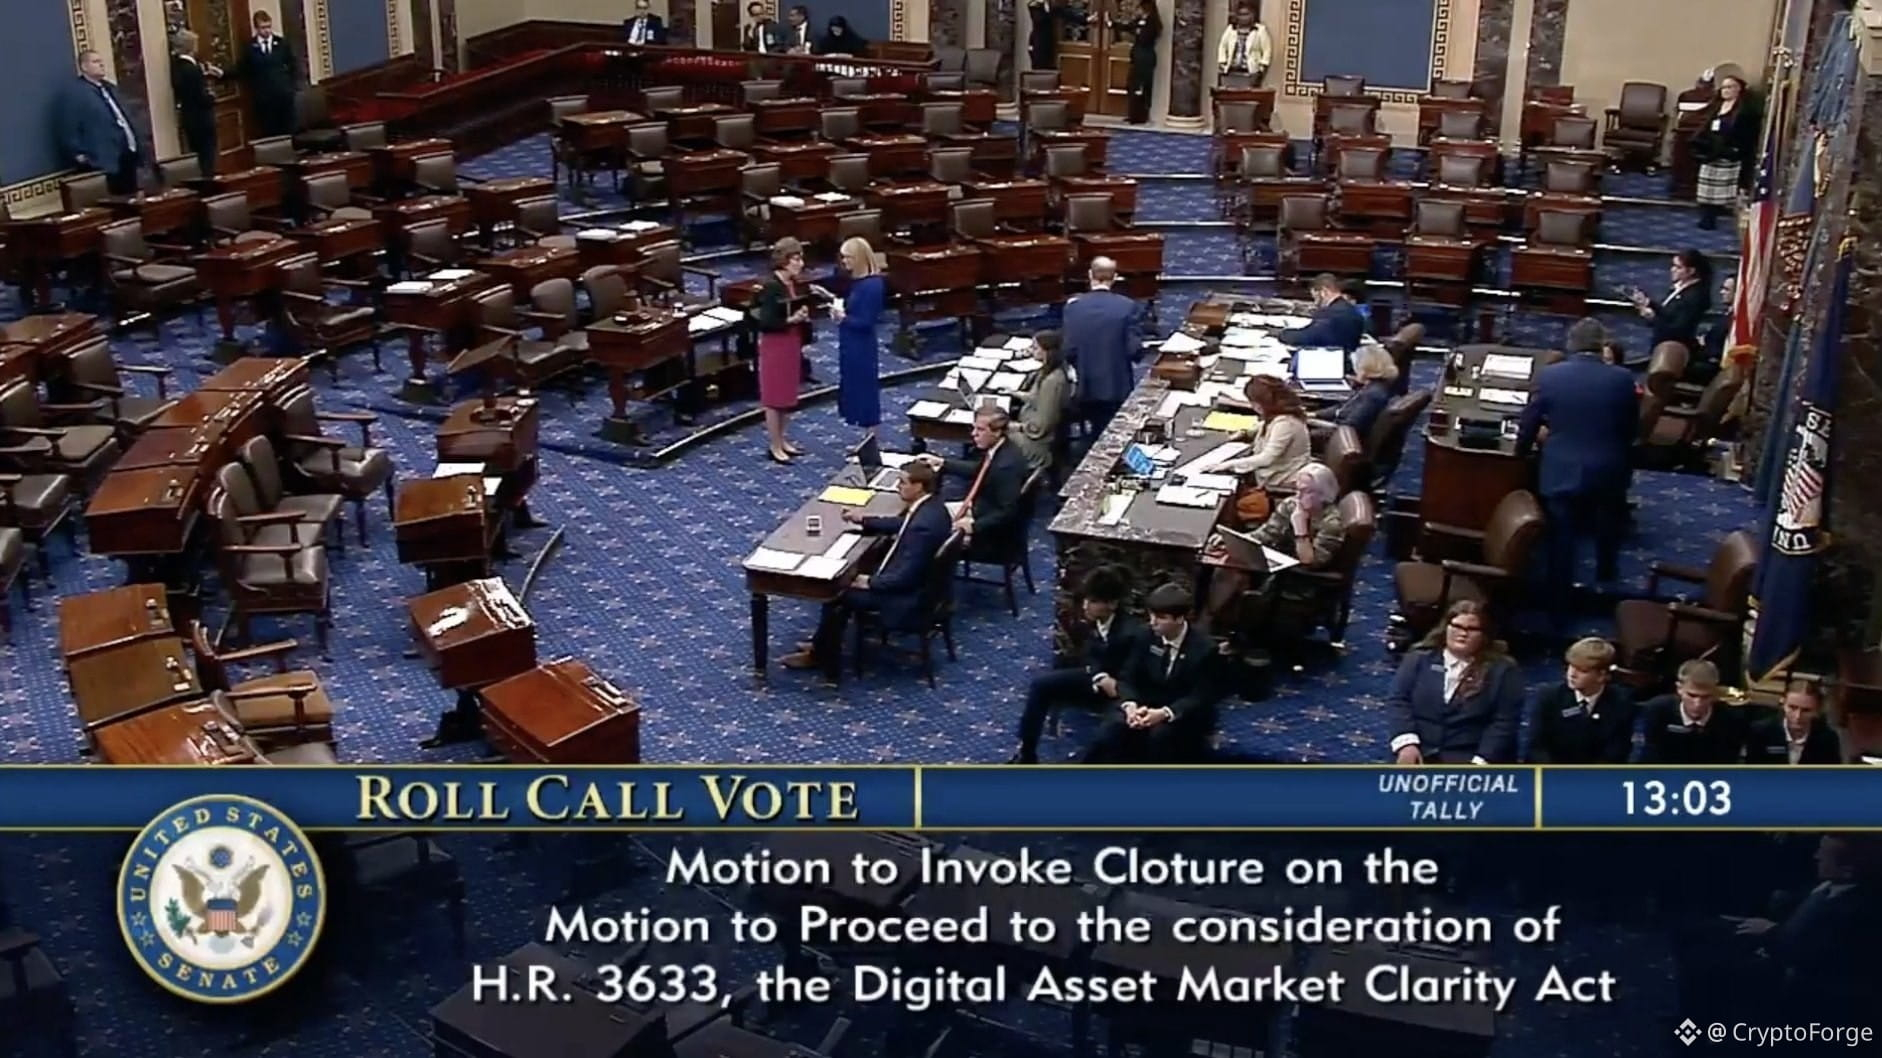
🇺🇸❌ O Senado dos EUA rejeita o CLARITY Act.
O projeto de lei sobre a estrutura do mercado cripto mais aguardado não obteve os 60 votos necessários para aprovar a moção de encerramento. A votação terminou em fracasso, com 50 votos contra 49, adiando provavelmente o processo legislativo para 2027.
🗣️ A batalha de Warren.
Elizabeth Warren classificou as disposições éticas do texto como uma «folha de parreira insignificante». Segundo ela, a versão atual enfraquece as proteções financeiras e pode criar as condições para uma nova crise como a de 2008. A sua principal bandeira: os conflitos de interesses ligados às atividades cripto de Trump, que terão rendido mais de mil milhões de dólares ao presidente e à sua família no ano passado.
🔄 O que isso realmente significa.
Não se trata de um voto «a favor ou contra as criptomoedas». É um desacordo sobre quem define as regras e a favor de quem. Os defensores do texto acreditam que um quadro federal claro reduziria precisamente os riscos. Mas, por enquanto, a SEC e a CFTC continuarão a avançar com os seus próprios poderes — regras que podem ser revertidas a cada mudança de administração.
A luta por um quadro duradouro ainda não terminou. Foi apenas adiada.
70
·
--
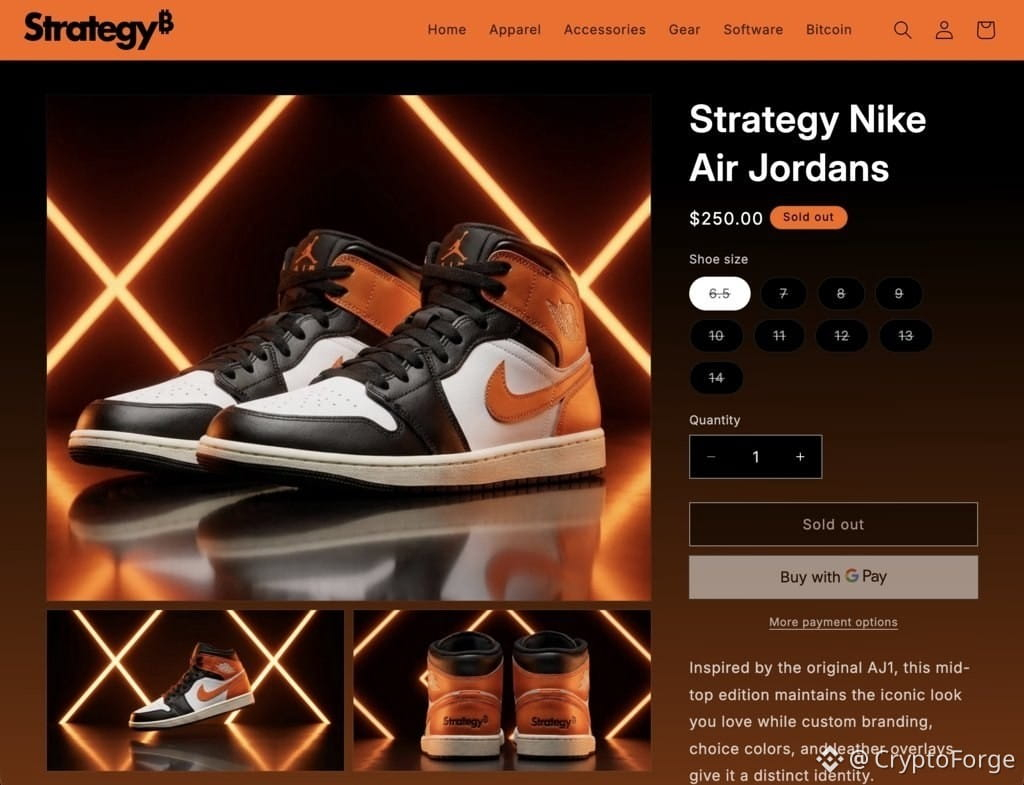
A estratégia é vender tênis Air Jordan em cores de Bitcoin (preto/laranja) por US$ 250, mas é impossível pagar por eles com BTC: apenas cartão de crédito ou Google Pay são aceitos. Isso é totalmente irônico para uma empresa que detém centenas de milhares de BTC e baseia toda a sua identidade no Bitcoin. O modelo já está esgotado, prova do sucesso do marketing apesar do absurdo do método de pagamento.
A estratégia é vender tênis Air Jordan em cores de Bitcoin (preto/laranja) por US$ 250, mas é impossível pagar por eles com BTC: apenas cartão de crédito ou Google Pay são aceitos. Isso é totalmente irônico para uma empresa que detém centenas de milhares de BTC e baseia toda a sua identidade no Bitcoin. O modelo já está esgotado, prova do sucesso do marketing apesar do absurdo do método de pagamento.
125
·
--
Ninguém está mais estressado do que o cara que está em cripto desde 2021 e ainda não ficou rico.
Ele já passou pelo pior.
Ele viu a conta dele ser zerada.
Ouviu todo mundo dizer que acabou.
E agora ele vê os novatos chegando, se perguntando por que, depois de tantos anos, ele ainda não tem nada.
A parte mais difícil não é perder.
É aguentar por anos…
e perceber que o prêmio ainda não chegou.
Ele já passou pelo pior.
Ele viu a conta dele ser zerada.
Ouviu todo mundo dizer que acabou.
E agora ele vê os novatos chegando, se perguntando por que, depois de tantos anos, ele ainda não tem nada.
A parte mais difícil não é perder.
É aguentar por anos…
e perceber que o prêmio ainda não chegou.
124
·
--
⚠️ Um CAVALO DE TROIA real poderia estar escondido na sua cópia ilegalmente baixada do filme "The Odyssey"...
De acordo com a Bitdefender, cópias falsas do filme estão circulando disfarçadas como versões HD/WebRip/Blu-ray. No entanto, em vez do filme, alguns arquivos .exe instalam o Lumma Stealer, um malware especializado em roubo de dados.
Depois de iniciado, ele pode recuperar suas carteiras de criptomoedas, senhas, dados salvos e cookies de sessão, potencialmente permitindo a invasão de contas até mesmo daquelas protegidas por autenticação de dois fatores. Às vezes, ele se esconde atrás de ícones no estilo do VLC.
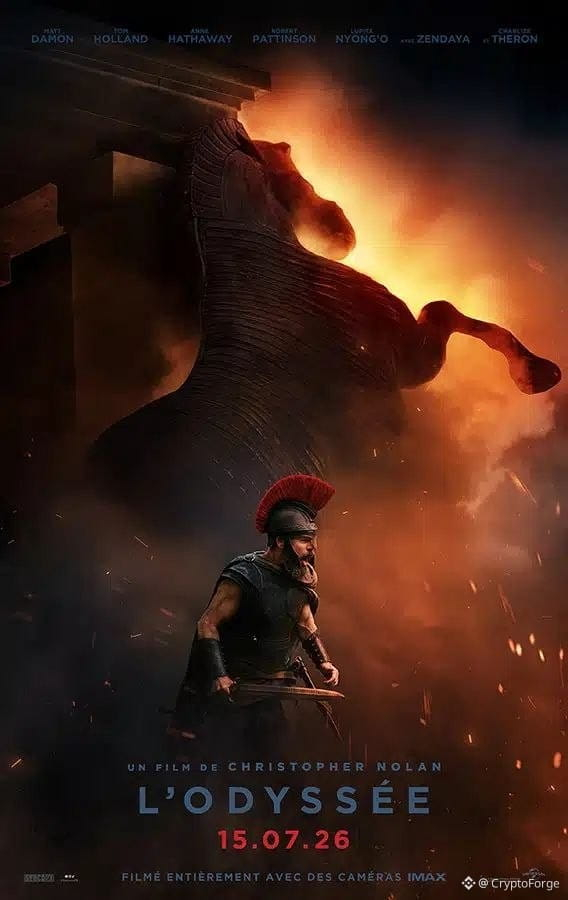
56
·
--
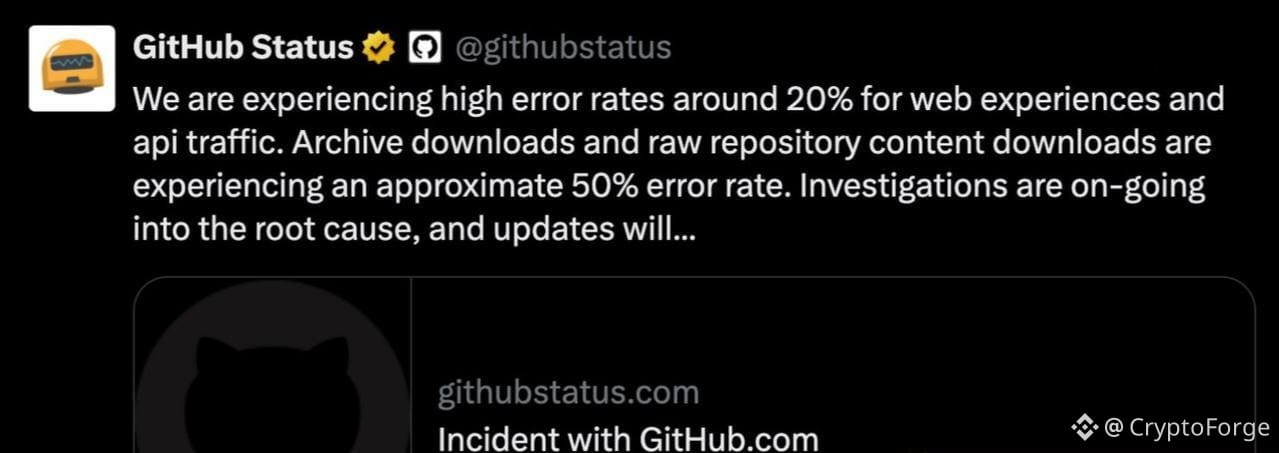
🚨 O GitHub está fora do ar em todo o mundo.
O GitHub e o Copilot estão enfrentando problemas: 20% de erros no site e na API, e 50% de erros nos arquivos e no conteúdo bruto. As dificuldades afetam a API, Actions, problemas, requests de merge e webhooks. A equipe está investigando; o tempo para a resolução ainda não é conhecido.
O GitHub e o Copilot estão enfrentando problemas: 20% de erros no site e na API, e 50% de erros nos arquivos e no conteúdo bruto. As dificuldades afetam a API, Actions, problemas, requests de merge e webhooks. A equipe está investigando; o tempo para a resolução ainda não é conhecido.
86
·
--
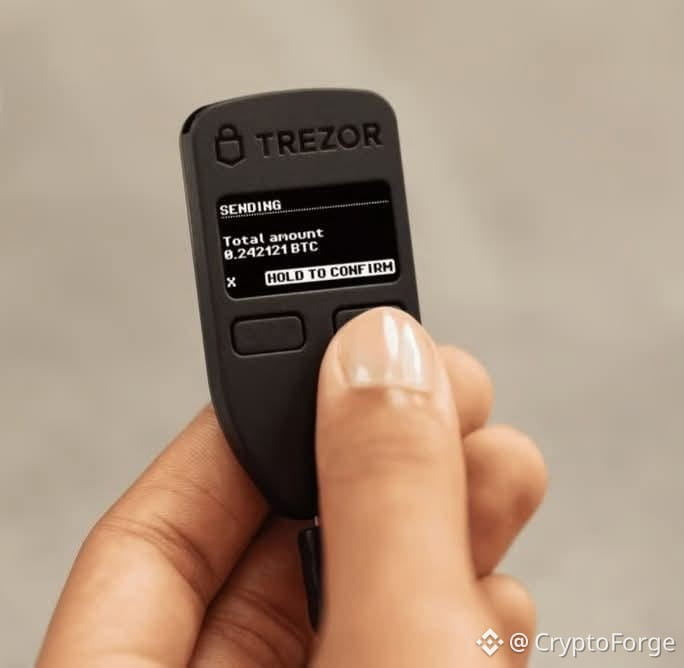
⚠️🔐 Quase 14.000 clientes @Trezor tiveram seus dados pessoais expostos depois que um provedor de remessas foi hackeado.
No total, 11.742 clientes foram afetados por uma violação completa de dados, incluindo nome, endereço de e-mail, número de telefone e, o mais importante, endereço de envio, enquanto outros 1.947 clientes tiveram parte das informações expostas.
O incidente afetou clientes novos que receberam um pedido dentro de 90 dias antes de 8 de agosto de 2026, nos Estados Unidos, Reino Unido, Suécia, Colômbia, Brasil, Itália e Portugal.
A Trezor esclarece que seus sistemas e carteiras de hardware não foram comprometidos.
2
·
--
Verificado
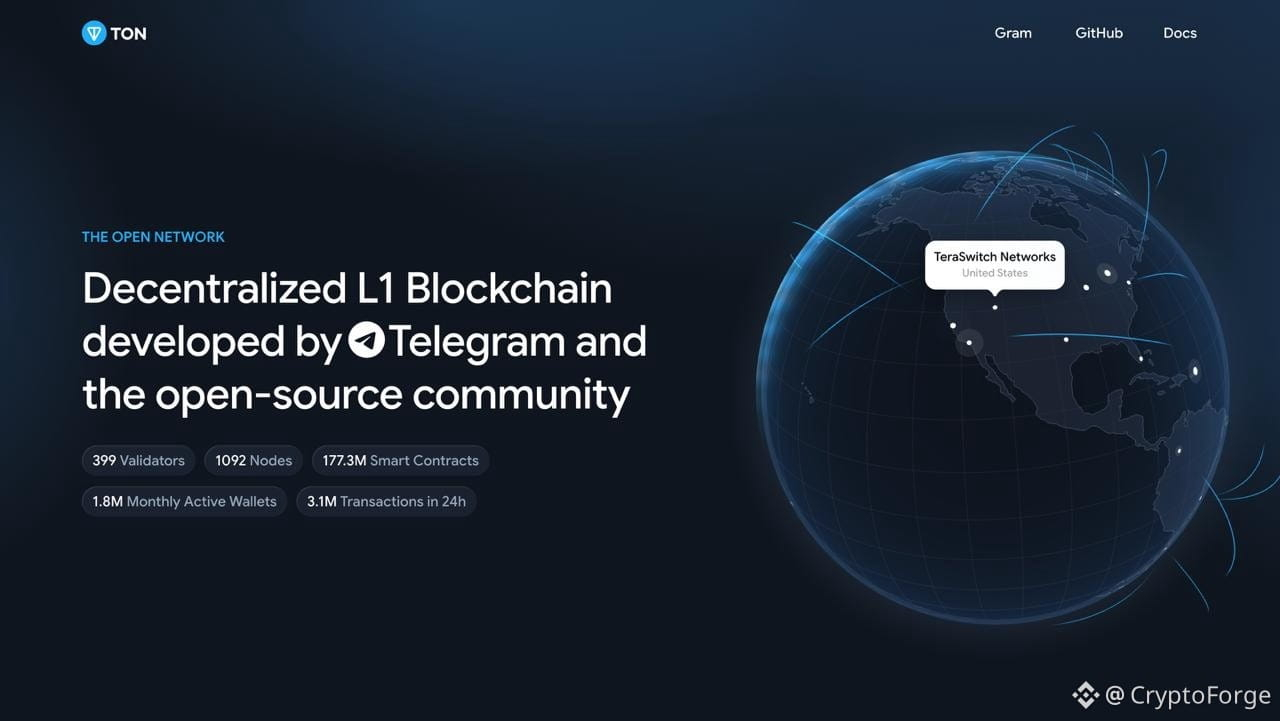
🧵 Telegram $GRAM - TESE COMPLETA
A Aposta do Bilhão de Usuários 🌍
⚠️ PRIMEIRO, A ARMADILHA A EVITAR
$GRAM NÃO é um token novo. É o antigo $TON (Toncoin), renomeado em 15 de junho de 2026, após uma votação da comunidade (81,22% a favor). Ele volta ao nome original do whitepaper do Telegram de 2018.
Conversão 1:1, sem migração, saldos inalterados 👉 Qualquer site que peça para você "reivindicar GRAM" ou "migrar" seu TON é um GOLPE. Não existe uma migração legítima.
A cadeia mantém seu nome: The Open Network (TON).
Gram = o token. TON = a blockchain.
3
250
·
--
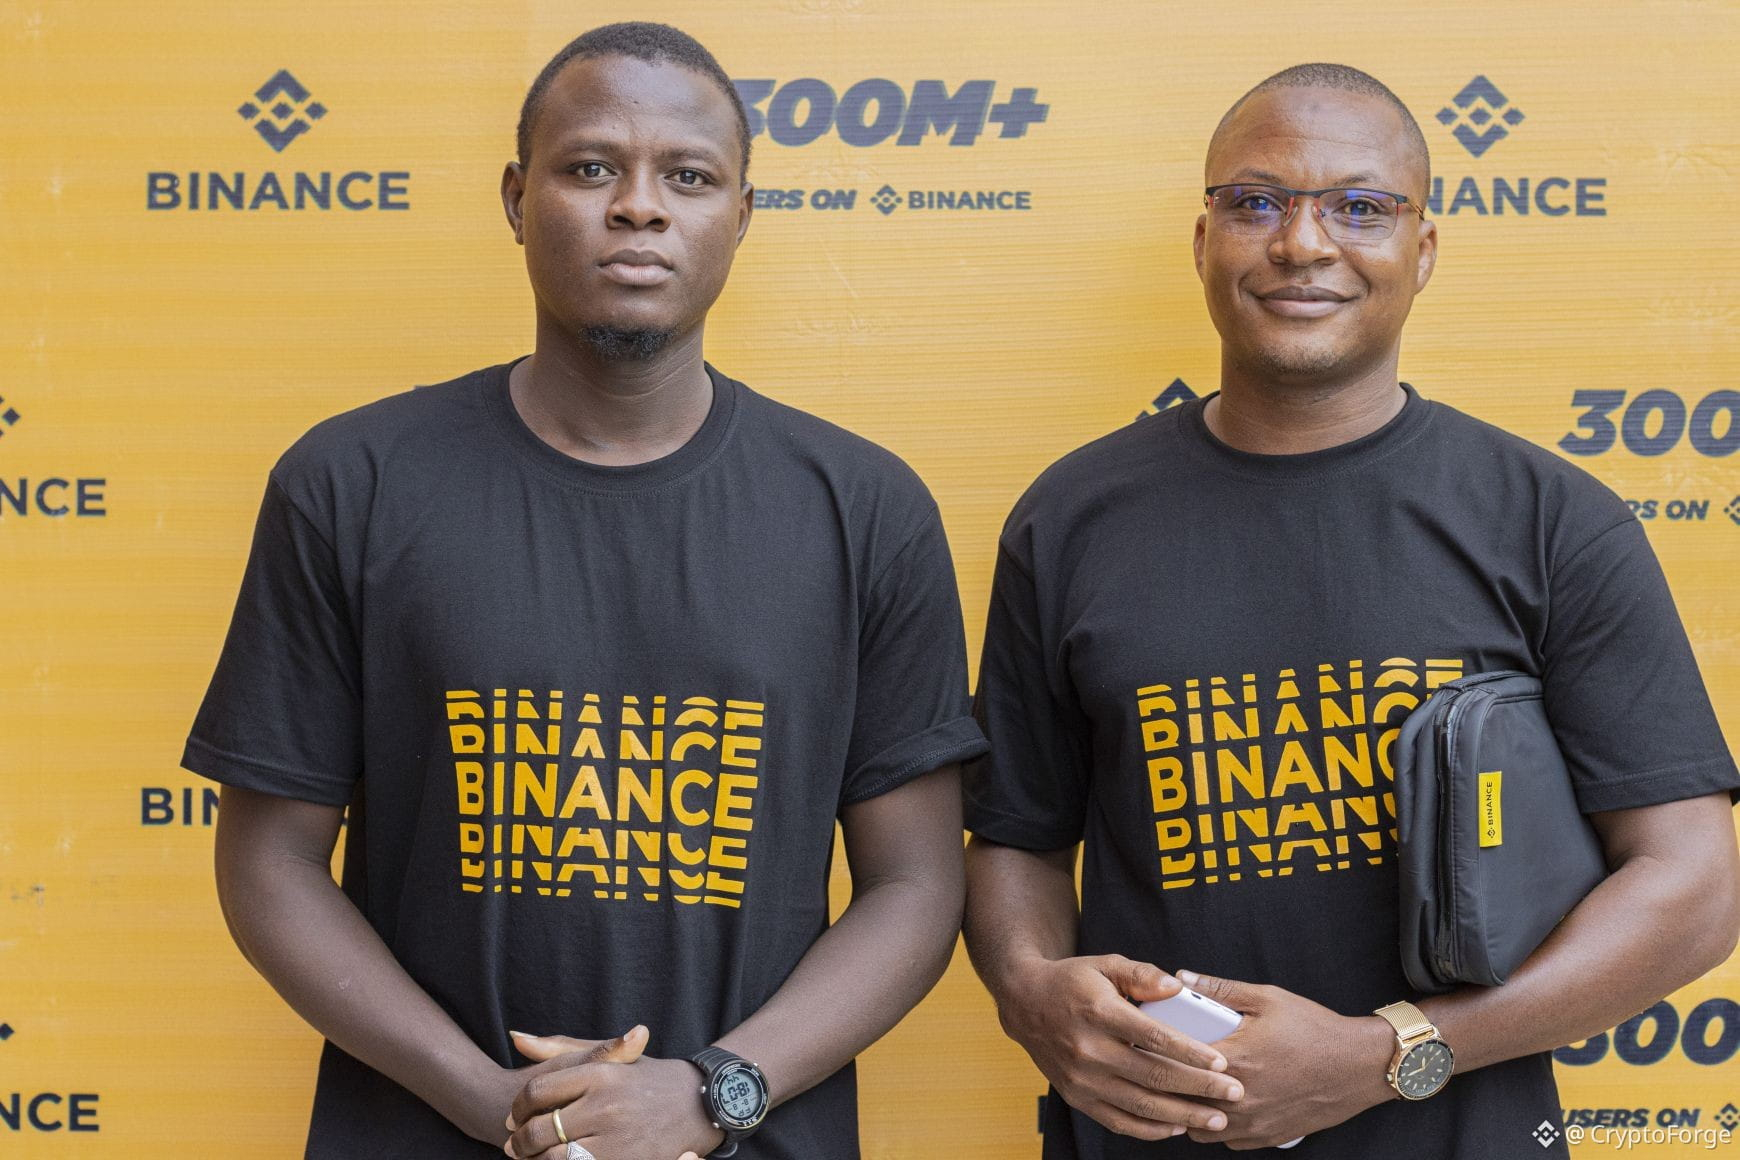
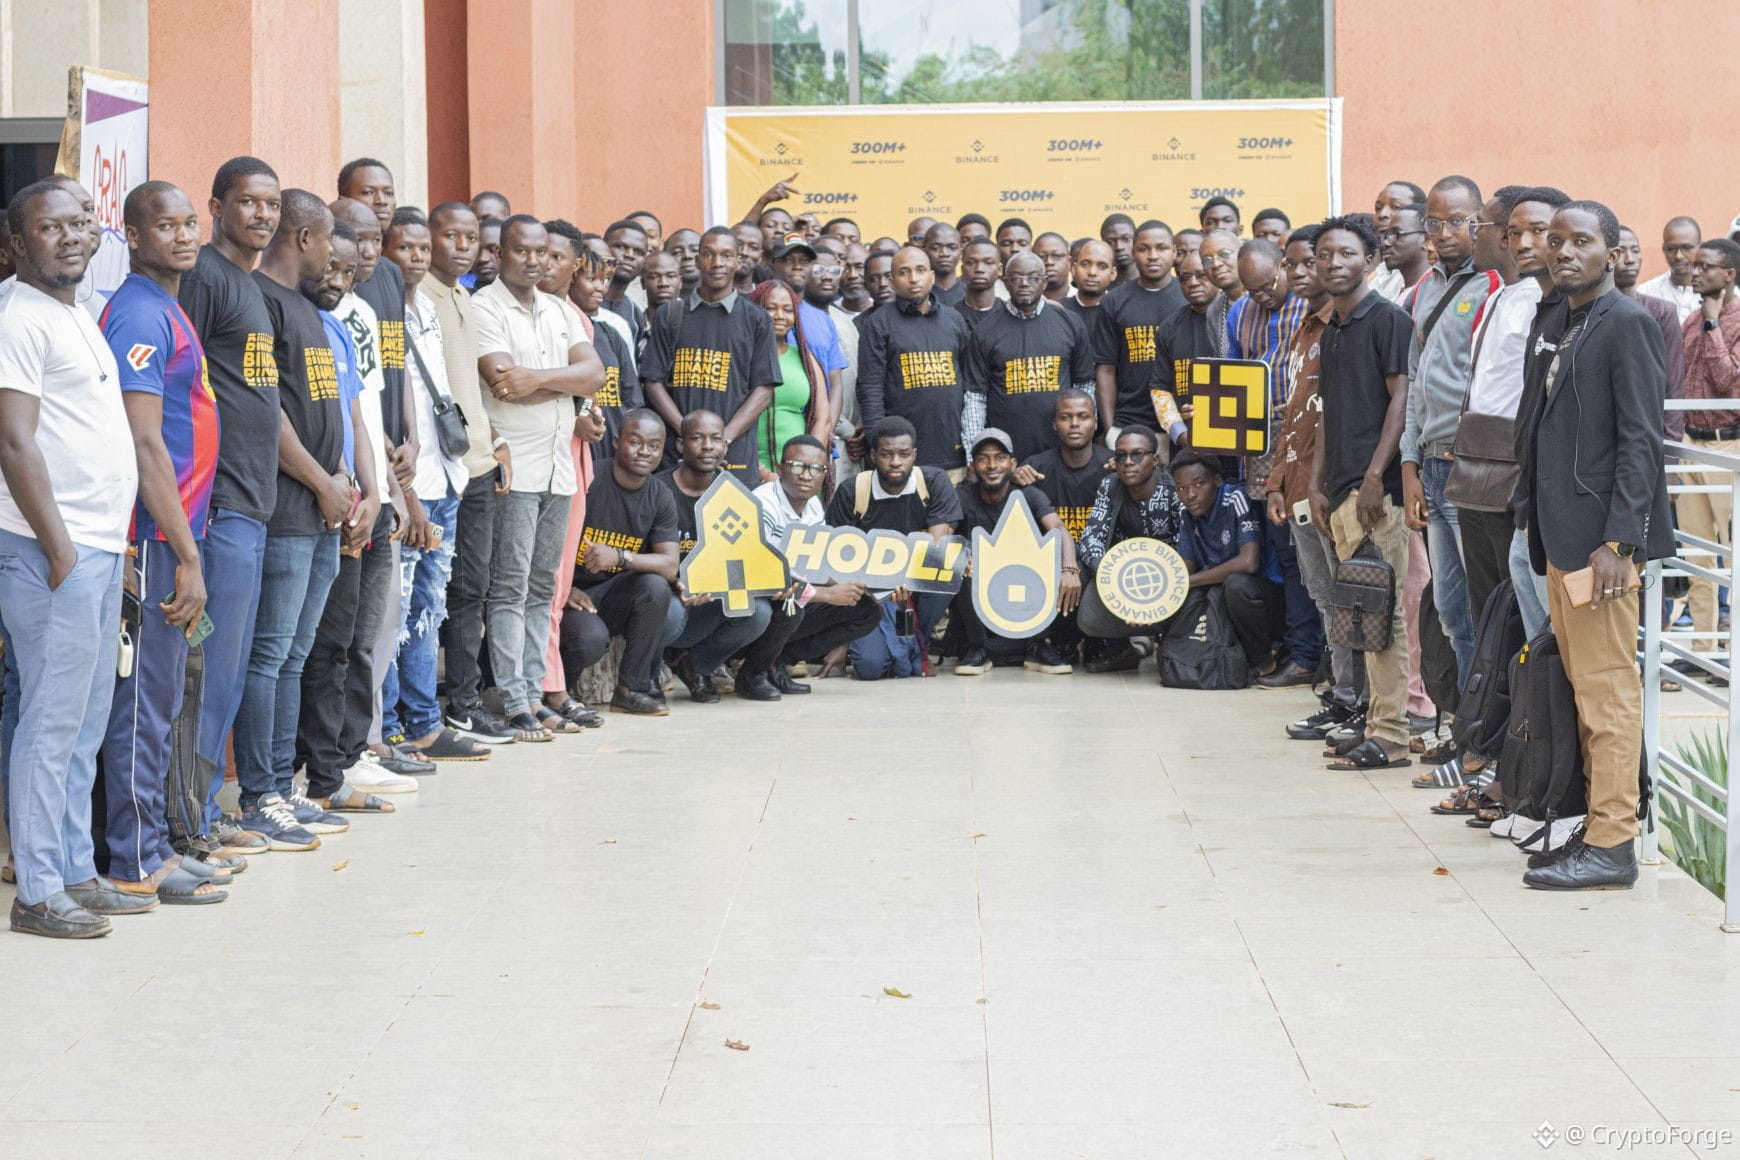
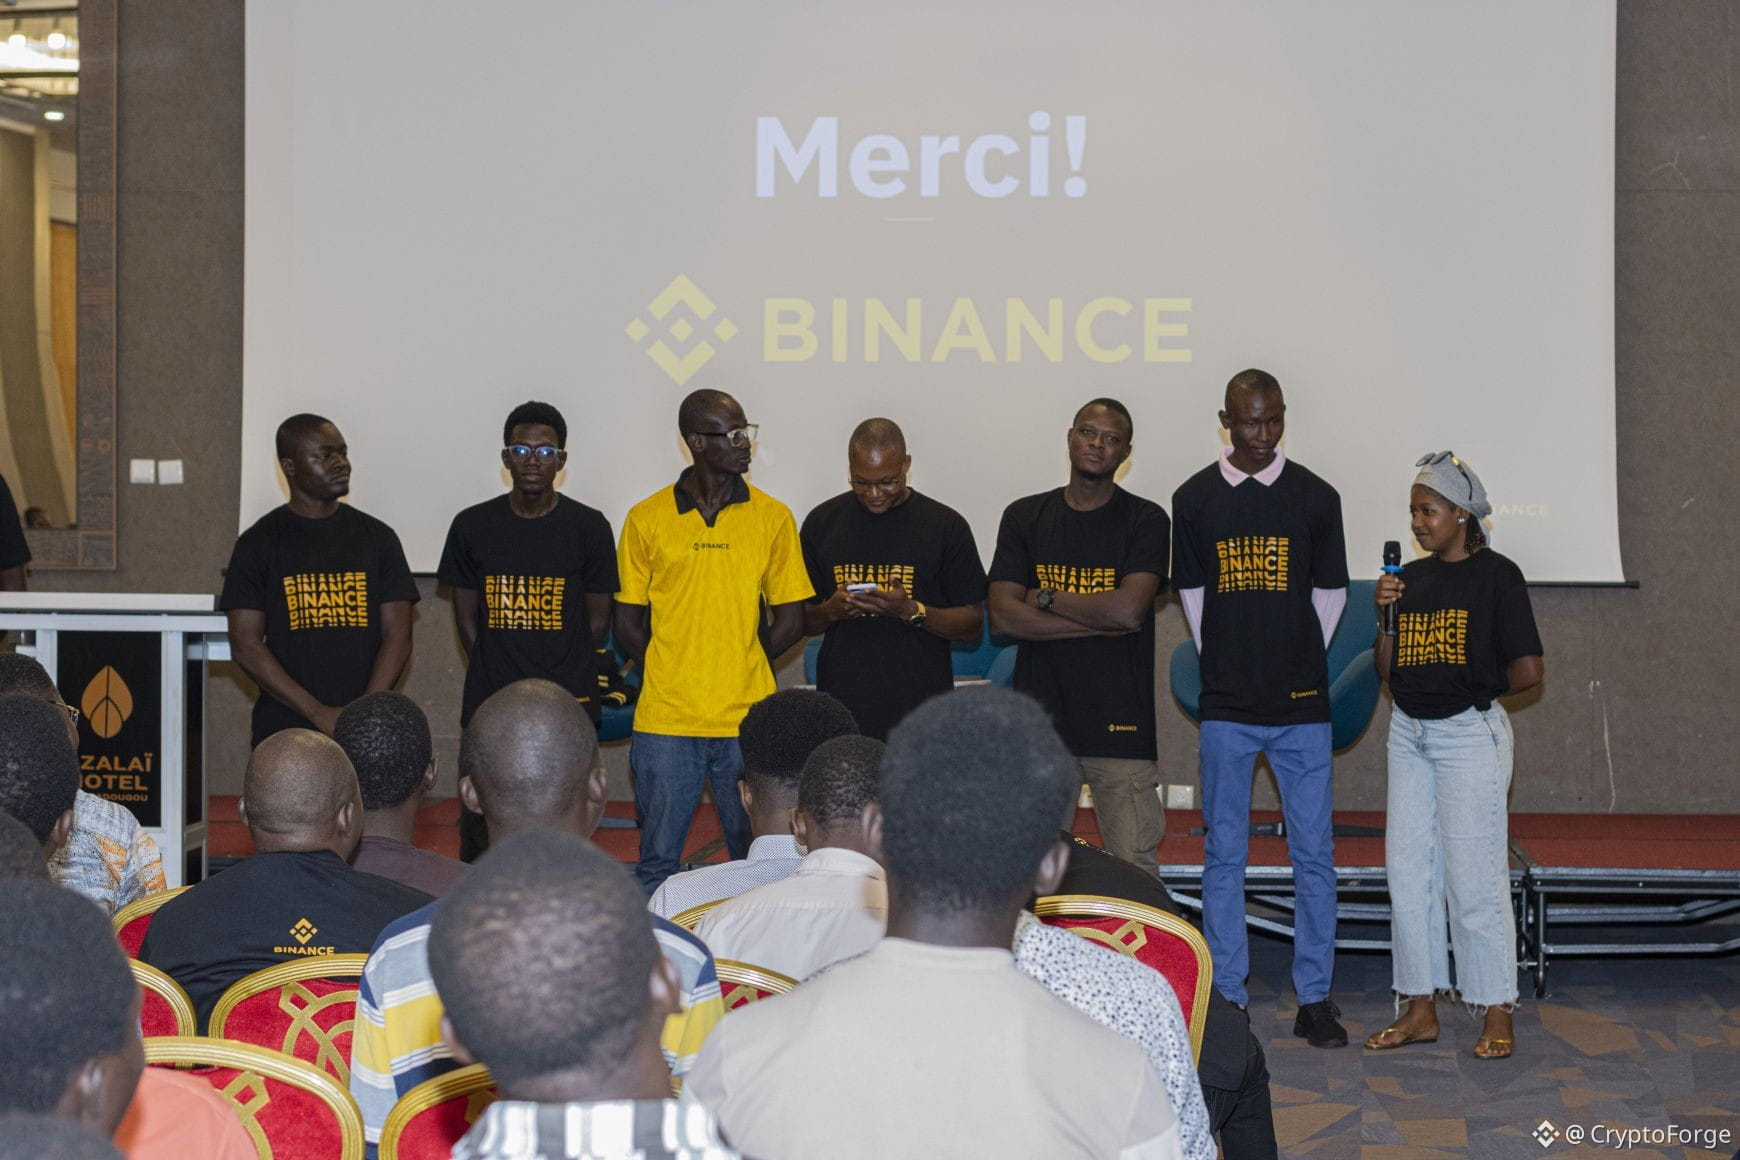
Mais de 300 pessoas se reuniram em torno do Web3 em Burkina Faso🇧🇫!
No sábado, tive a oportunidade de fazer parte da equipe de organização do Binance Meetup, promovido por @BinanceAfrique que por meio das Binance Angels, bem aqui em Burkina Faso.
O evento reuniu mais de 300 participantes, todos movidos pela mesma curiosidade e pela mesma crença: de que o Web3 tem um papel real a desempenhar em nossa região.
Para mim, esse tipo de encontro vai muito além de apenas um meetup. É um espaço genuíno de troca, aprendizado mútuo e, acima de tudo, uma forma concreta de mostrar às pessoas que existem oportunidades reais de carreira nesse setor.
Nosso objetivo foi direto: ajudar os participantes a entender como encontrar seu caminho em um ecossistema que está evoluindo em uma velocidade impressionante.
As discussões foram animadas, as perguntas foram certeiras e a energia no ambiente foi, de fato, interativa.
Um grande agradecimento à @Binance por criar espaços para conexão e compartilhamento de conhecimento — eles são essenciais para nutrir o impulso do Web3 em toda a África.
O Web3 africano ainda está sendo construído. E é juntos, no terreno, que vamos moldar o que vem a seguir.
Mais de 300 pessoas se reuniram em torno do Web3 em Burkina Faso🇧🇫!
No sábado, tive a oportunidade de fazer parte da equipe de organização do Binance Meetup, promovido por @Binance Afrique que por meio das Binance Angels, bem aqui em Burkina Faso.
O evento reuniu mais de 300 participantes, todos movidos pela mesma curiosidade e pela mesma crença: de que o Web3 tem um papel real a desempenhar em nossa região.
Para mim, esse tipo de encontro vai muito além de apenas um meetup. É um espaço genuíno de troca, aprendizado mútuo e, acima de tudo, uma forma concreta de mostrar às pessoas que existem oportunidades reais de carreira nesse setor.
Nosso objetivo foi direto: ajudar os participantes a entender como encontrar seu caminho em um ecossistema que está evoluindo em uma velocidade impressionante.
As discussões foram animadas, as perguntas foram certeiras e a energia no ambiente foi, de fato, interativa.
Um grande agradecimento à @Binance por criar espaços para conexão e compartilhamento de conhecimento — eles são essenciais para nutrir o impulso do Web3 em toda a África.
O Web3 africano ainda está sendo construído. E é juntos, no terreno, que vamos moldar o que vem a seguir.
67
·
--
O mercado em baixa é uma oportunidade incrível! NÃO, isso está totalmente errado para 99% dos investidores. ❌
Aqueles que estão aqui desde 2021 e que aprenderam com o passado sabem que isso não é realmente uma oportunidade para 99% dos detentores.
Se realmente estivermos em um mercado em baixa, eu lhe asseguro que até 2027, 95% das altcoins que você acumula atualmente para realizar grandes ganhos estarão obsoletas.
Estou convencido disso.
No início de 2023, várias criptomoedas que antes dominavam o mercado foram destronadas, seja por uma nova criptomoeda ou por uma criptomoeda mais antiga que inovou. Algumas tendências se apagaram, dando lugar a outras.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… A lista é longa.
Os traders de swing podem certamente aproveitar um mercado em baixa. Mas não os investidores em altcoins a longo prazo.
Se você gerenciar mal seu mercado em baixa, não terá mais nada na recuperação.
O Bitcoin é o melhor em períodos de mercado em baixa.
Eu sei que você gosta de elogios, mesmo que seja assim que você perca dinheiro.
80
·
--
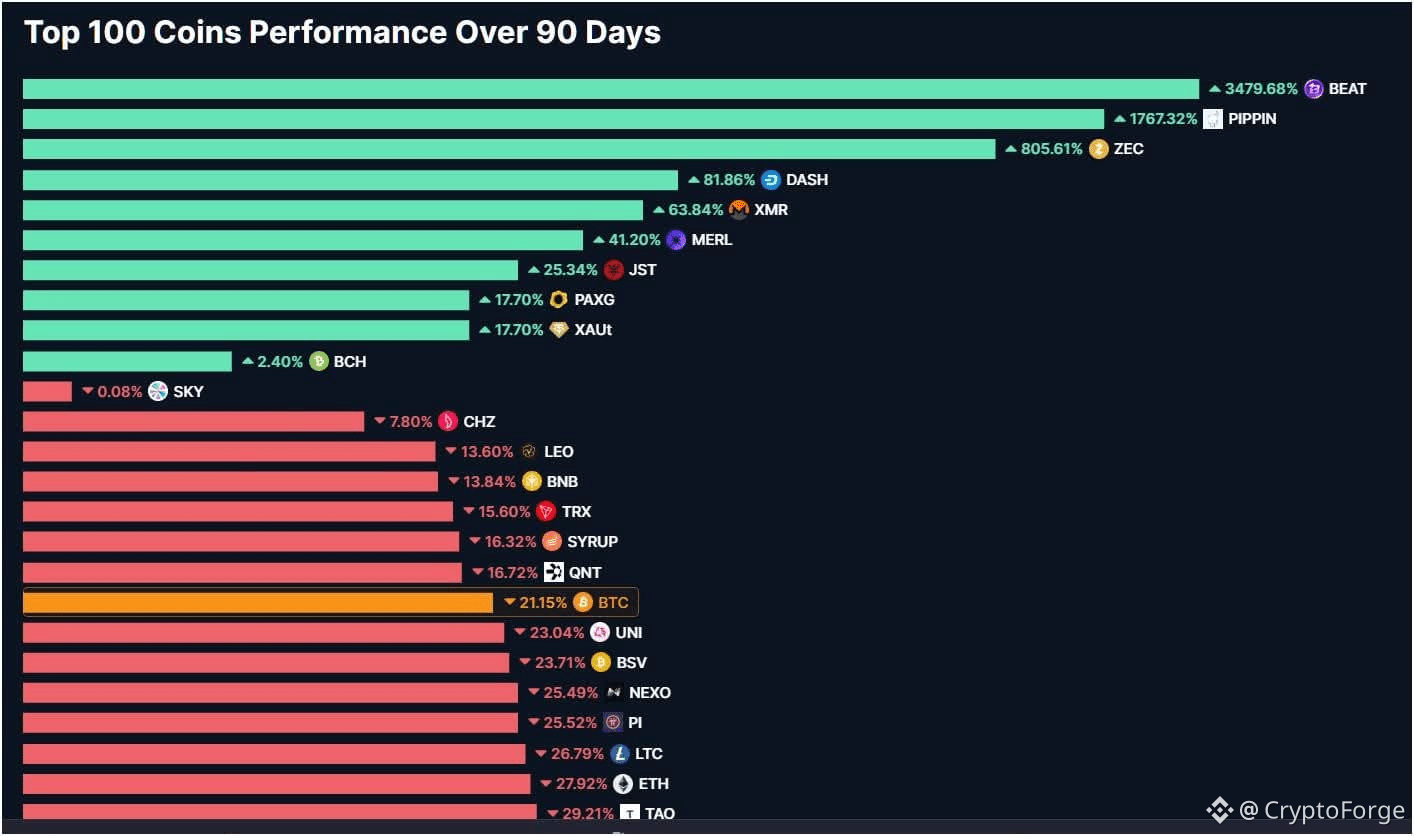
O índice da altseason é frequentemente mal interpretado. Muitos pensam que ele indica automaticamente uma temporada de alta das altcoins, enquanto seu modo de cálculo é muito mais nuançado.
Concretamente, esse índice mede o desempenho das 100 principais altcoins ao longo de um período de 90 dias, comparando-as ao desempenho do Bitcoin no mesmo período.
Quando o índice exibe 17, isso significa que 17 altcoins do top 100 superaram o Bitcoin nos últimos 90 dias.
Por outro lado, um índice alto (por exemplo, 92) significa que 92 altcoins se saíram melhor que o Bitcoin, mas isso não quer dizer necessariamente que o mercado está em alta.
Ponto fundamental a entender:
👉 Superar o Bitcoin não significa estar em alta.
Se o Bitcoin cai fortemente e algumas altcoins caem menos que ele, elas são consideradas "mais performáticas" no cálculo do índice.
Assim:
Você pode estar globalmente em perda,
Enquanto vê o índice de altseason subir fortemente.
Em alguns casos extremos, o índice pode até se aproximar de 90 ou mais, simplesmente porque o Bitcoin corrige mais violentamente do que o restante do mercado — sem que haja uma verdadeira altseason.
O índice de altseason é um indicador estatístico, não um sinal de mercado suficiente por si só.
Ele pode ajudar a ler uma tendência relativa, mas nunca deve servir como a única base para tomar uma decisão de investimento ou de trading.
3
730
·
--
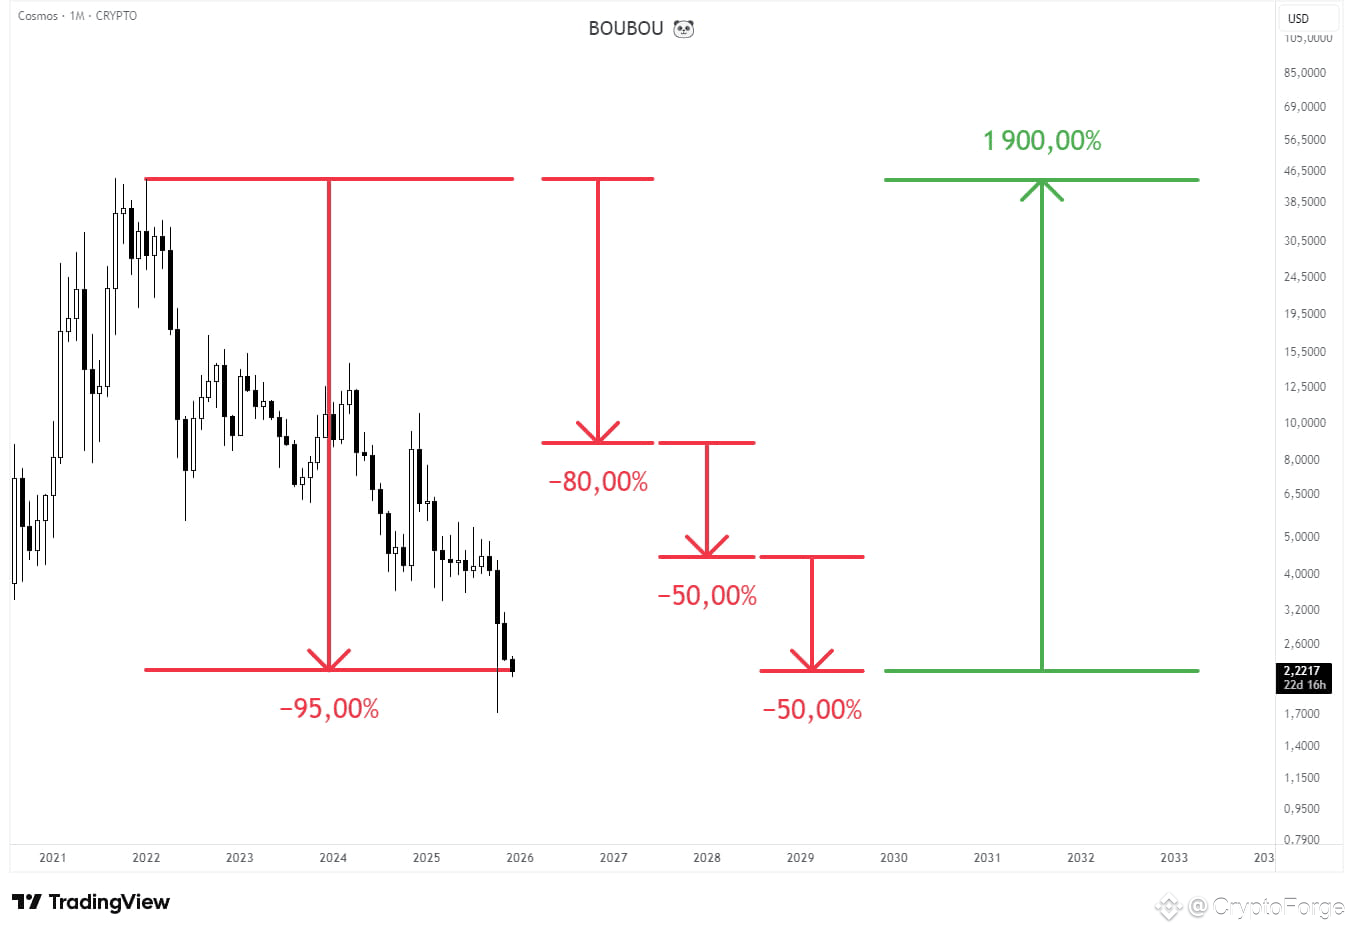
Uma crypto que perde 90 %, é antes de tudo uma queda de 80 %, depois mais 50 %, depois mais 50 %.
Para simplesmente voltar ao seu preço inicial, ela precisa então de um aumento de 1 900 %. Coisa que os influenciadores nunca mencionam.
Uma crypto que perde 90 %, é antes de tudo uma queda de 80 %, depois mais 50 %, depois mais 50 %.
Para simplesmente voltar ao seu preço inicial, ela precisa então de um aumento de 1 900 %. Coisa que os influenciadores nunca mencionam.
Para simplesmente voltar ao seu preço inicial, ela precisa então de um aumento de 1 900 %. Coisa que os influenciadores nunca mencionam.
8
3
18
20.6k
·
--
Petit rappel important :
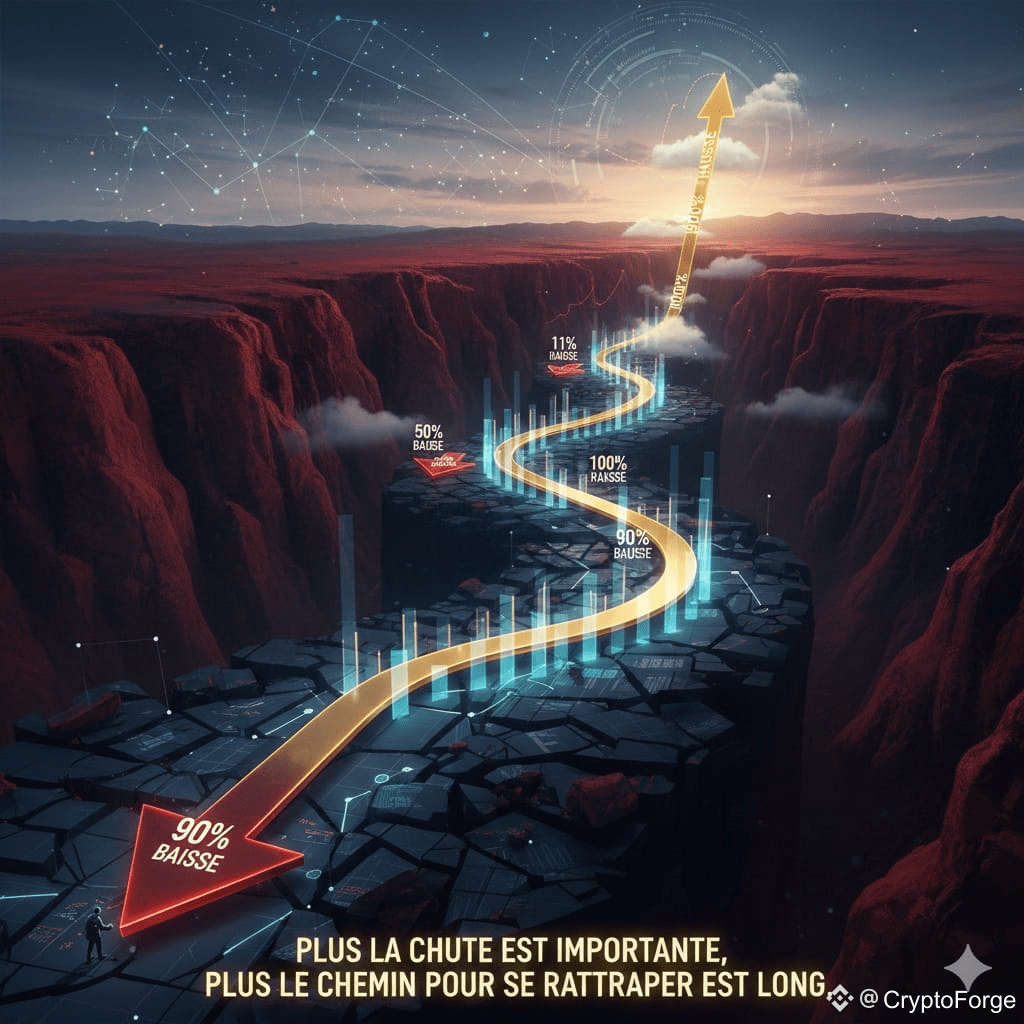
Pour retrouver son prix initial après une baisse, un actif doit atteindre un pourcentage de hausse supérieur à celui de la baisse.
Quelques exemples pour illustrer ce principe :
· ➡️ Après une baisse de 10 %, uma alta de 11 % é necessária para voltar ao ponto de equilíbrio.
· ➡️ Após uma queda de 30 %, uma alta de 43 % é necessária.
· ➡️ Após uma queda de 50 %, uma alta de 100 % (ou seja, um dobramento) é necessária.
· ➡️ Após uma queda de 70 %, uma alta de 233 % é necessária.
· ➡️ Após uma queda de 90 %, uma alta de 900 % é necessária.
Em resumo, quanto maior a queda, mais longo é o caminho para se recuperar. É sempre mais fácil perder um percentual do que recuperá-lo.
1
5
2k
·
--
Até o Naruto não sofreu como os detentores em 2025.
Até o Naruto não sofreu como os detentores em 2025.
157
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
FedWatch
16.4M visualizações
39,665 discutindo
O gráfico do Bitcoin mostra o passado. O #FedWatch mostra o futuro do seu portfólio.
Enquanto o varejo fica preso na volatilidade diária dos candles, o dinheiro inteligente monitora o CME FedWatch. O motivo é simples: o Federal Reserve controla a torneira da liquidez global e as criptos são as primeiras a sentir o impacto.
Fique atento a três sinais:
Primeiro, as expectativas de corte de juros ou a volta do discurso de juros altos por mais tempo.
Segundo, o atraso da liquidez. Cripto se antecipa ao macro em 3 a 6 meses.
Terceiro, a armadilha da inflação. Qualquer dado de IPC mais quente destrói o consenso e gera volatilidade extrema.
A reflexão é dura: você está operando o gráfico de hoje ou a liquidez de daqui a 6 meses?
Estamos indo para um boom de liquidez ou para um aperto macro? Deixe sua tese.
$PARTI
$LSK
$HYPE
Green Rock Sinal
·1 curtidas
·84 visualizações
EarningsSeason
6.5M visualizações
32,390 discutindo
USMidtermElections
59,227 visualizações
755 discutindo