
alert的会所
882 Publicações

alert的会所
 Verificado no Square
推特:@BTC_Alert_ 有一家做海外电商的公司,自己玩币,没社区,不抽奖,不pua,不收钱开课。你说的都对,不争不抢。分享宏观经济、周期性交易,投资点项目和团队,寻找公司转型方向。

原创之星

Holder de BTC
Trader de alta frequência
8.7 anos
32 Seguindo
8.8K+ Seguidores
9.4K+ Curtiu
1 Emblemas
Publicações
Todas
Citações
Vídeos
Live
alert的会所
·
--
再说交易:一个月前,我買了6个bsc上的币。
拿不住不是你不赚钱的原因,你不赚钱的原因是因为自我欺骗和浅尝辄止。
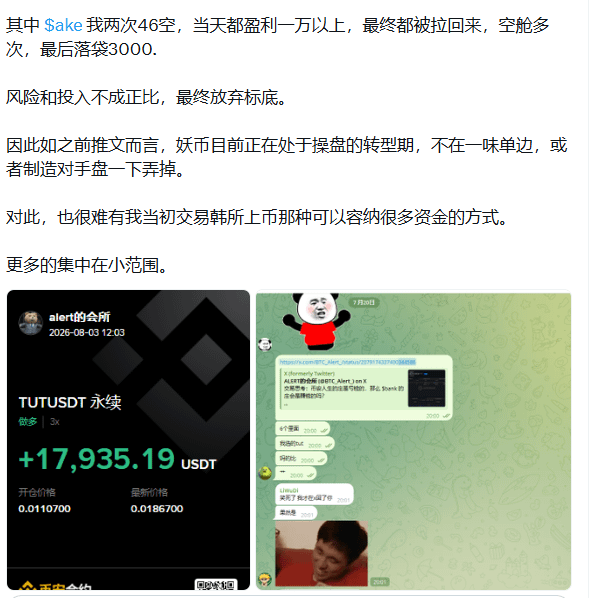
一个月前,我交易$AKE ,波动太大,最终起了大早,赶了晚集。
我就在思考,是否能更稳妥的方式去找一些妖币,甚至做一个埋伏。
这里面有两个预期:
1.bsc市值2000w以下的,且筹码有归集有集中度的。
币安perp的壳子的价格1000w有吧,2000w现货不一定卖出1000w,他还在控筹,会启动。
监控点:oi接近市值或者大于市值。
2.有一定共识植入的。
以币安人生为例,作为meme来说,有庄进来一定考虑风险。
特别是当时熊市,且缩减上币数量的情况。
而人生最大的好处是没有delist风险,如four干一些脏活累活还是一样亲儿子一样。
不管是收筹成本+时间肯定有可靠收益。
综上:不管是现货还是合约也好,你都可以去买,囤。
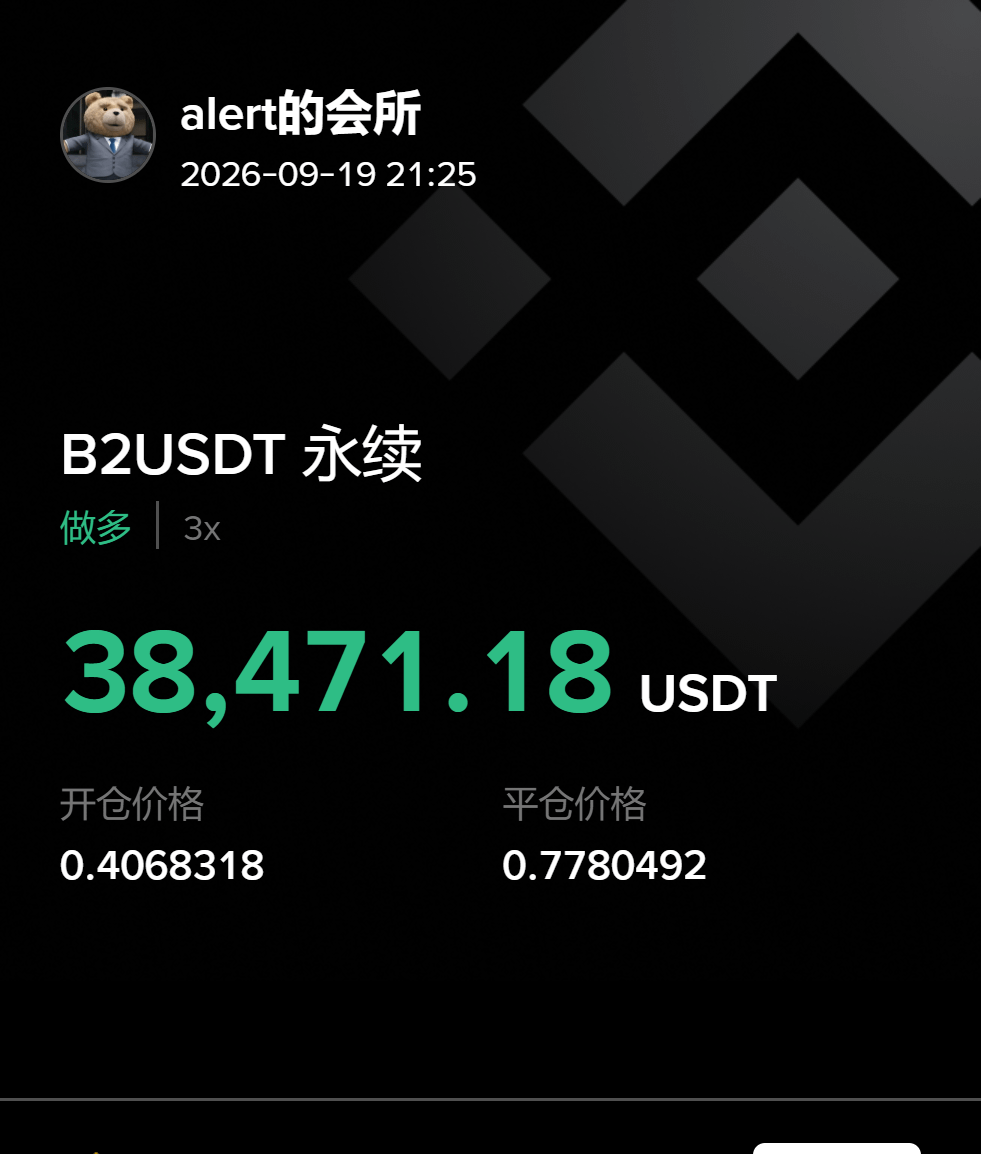
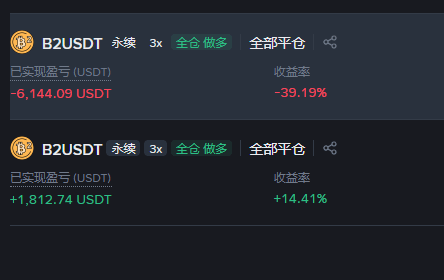
我选择的是 4 白布 $龙虾 $B2 tut tst 我踏马来了这些。
从整个社区来看,只有$TUT 都赚钱了。
原因很简单:持仓体验好,几天4-5被,还带来的其他交易所的赔偿事件。
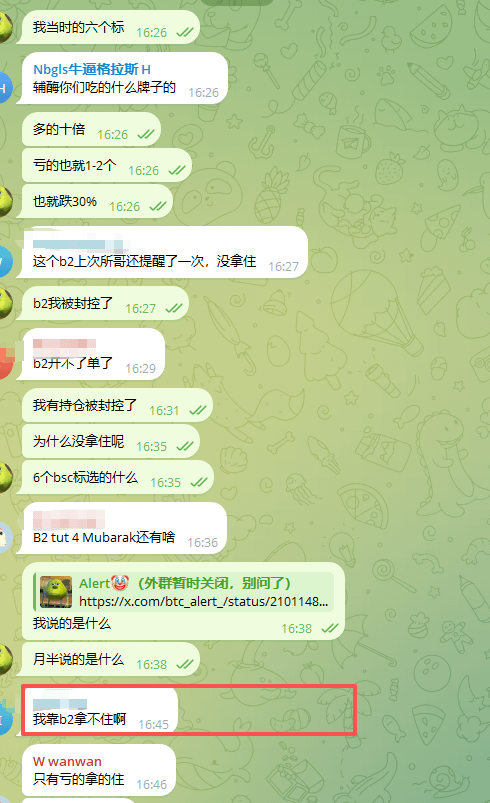
而很多是没有拿住的,我看到的信息是:
所哥,还在吗。
亏麻了!
我还在,我补了。
或者开始yy。
为什么补不知道,预期变了没有,不清楚,oi和盘口有什么变化,筹码到链上变多没有,是否有疑似什么的转账操作,没人提。
这仅仅在合约交易中,最基本的,不需要什么技术,甚至随便找个监控就能干的事。
我花很长时间写复盘推文,他们看起来很兴奋,深究其中的不多。
似乎:他们觉得找个看起来不错的道理去说服自己,然后恍然大悟当做收获,告诉自己原来如此,心安理得。
最后:错过的安慰自己,哈哈,是我没拿住。
而:仅仅是没拿住吗?
到如此的今天,还有人说-2%合约费率封顶的事情。
而这过去了n个版本。
拿不住不是你不赚钱的原因,你不赚钱的原因是因为自我欺骗和浅尝辄止。
一个月前,我交易$AKE ,波动太大,最终起了大早,赶了晚集。
我就在思考,是否能更稳妥的方式去找一些妖币,甚至做一个埋伏。
这里面有两个预期:
1.bsc市值2000w以下的,且筹码有归集有集中度的。
币安perp的壳子的价格1000w有吧,2000w现货不一定卖出1000w,他还在控筹,会启动。
监控点:oi接近市值或者大于市值。
2.有一定共识植入的。
以币安人生为例,作为meme来说,有庄进来一定考虑风险。
特别是当时熊市,且缩减上币数量的情况。
而人生最大的好处是没有delist风险,如four干一些脏活累活还是一样亲儿子一样。
不管是收筹成本+时间肯定有可靠收益。
综上:不管是现货还是合约也好,你都可以去买,囤。
我选择的是 4 白布 $龙虾 $B2 tut tst 我踏马来了这些。
从整个社区来看,只有$TUT 都赚钱了。
原因很简单:持仓体验好,几天4-5被,还带来的其他交易所的赔偿事件。
而很多是没有拿住的,我看到的信息是:
所哥,还在吗。
亏麻了!
我还在,我补了。
或者开始yy。
为什么补不知道,预期变了没有,不清楚,oi和盘口有什么变化,筹码到链上变多没有,是否有疑似什么的转账操作,没人提。
这仅仅在合约交易中,最基本的,不需要什么技术,甚至随便找个监控就能干的事。
我花很长时间写复盘推文,他们看起来很兴奋,深究其中的不多。
似乎:他们觉得找个看起来不错的道理去说服自己,然后恍然大悟当做收获,告诉自己原来如此,心安理得。
最后:错过的安慰自己,哈哈,是我没拿住。
而:仅仅是没拿住吗?
到如此的今天,还有人说-2%合约费率封顶的事情。
而这过去了n个版本。
月半771
·
--
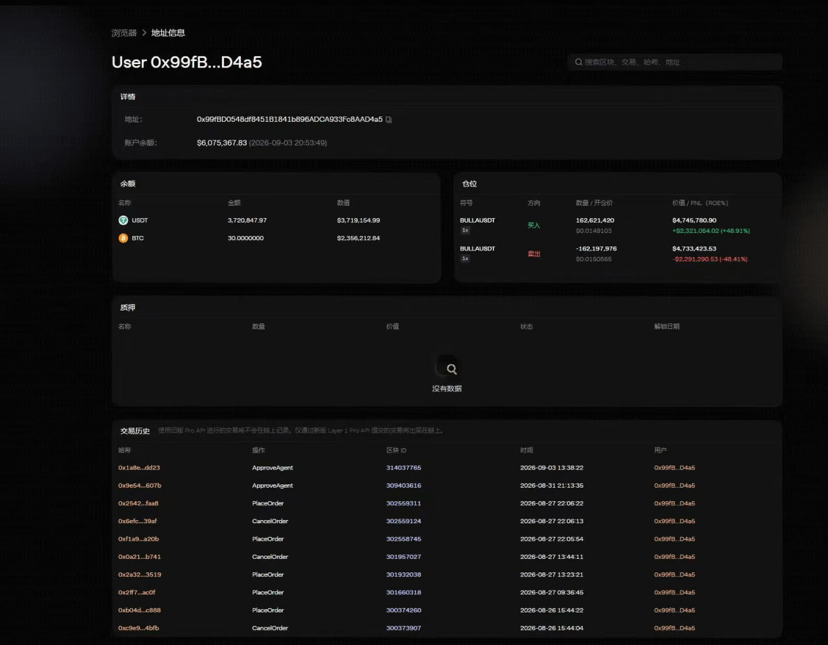
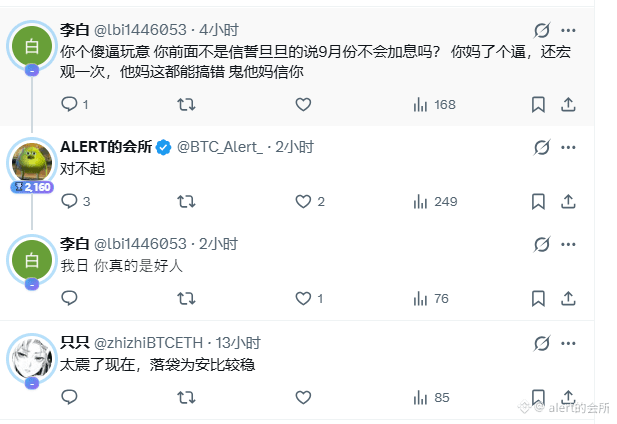
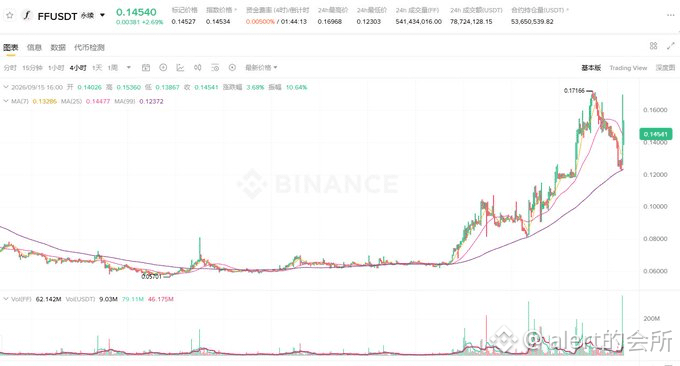
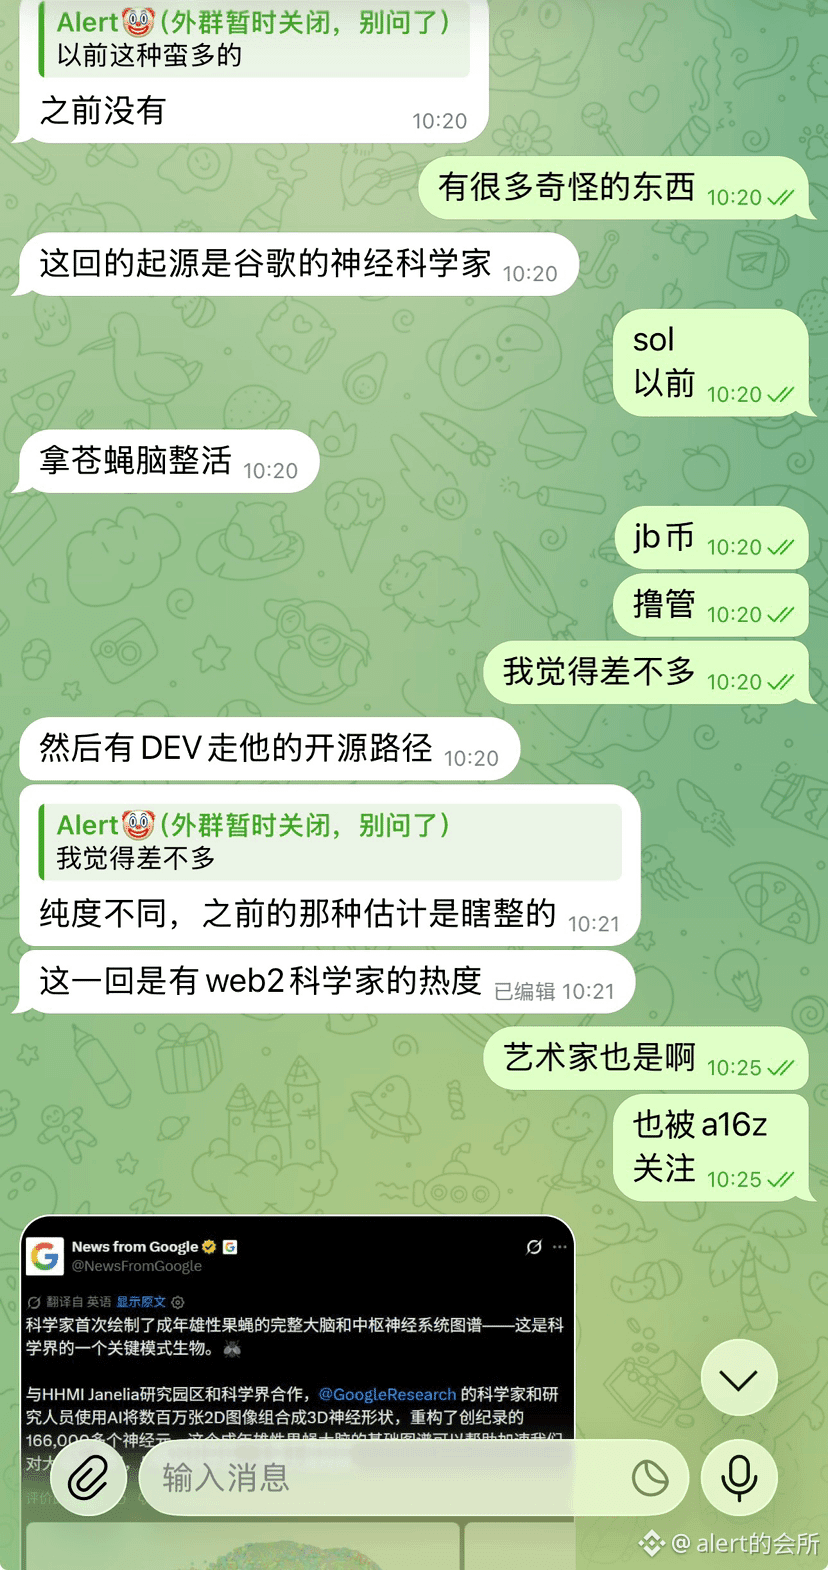
$BULLA Alguns amigos me perguntaram como eu percebi isso; vou explicar de forma simples. Eu venho observando isso há mais de um mês. O que está relativamente anormal é que ele abriu ordens bidirecionais, então eu também só me atrevi a operar no curto prazo.
Além disso, recentemente a baleia on-chain retirou bastante coisa. Ontem à noite ele desfez as ordens bidirecionais. Em algum momento teria que sair uma direção, então resolvi apostar uma vez. Não vou explicar os detalhes. Cansa.
Além disso, recentemente a baleia on-chain retirou bastante coisa. Ontem à noite ele desfez as ordens bidirecionais. Em algum momento teria que sair uma direção, então resolvi apostar uma vez. Não vou explicar os detalhes. Cansa.
alert的会所
·
--
再说交易:后入到底是什么样子的艺术,亏损11w刀。
$MEME
最高浮盈13w,然后0.1-0.13卖了一大半,剩下的上了alpha后卖了,落袋4w,相当于亏损8w。
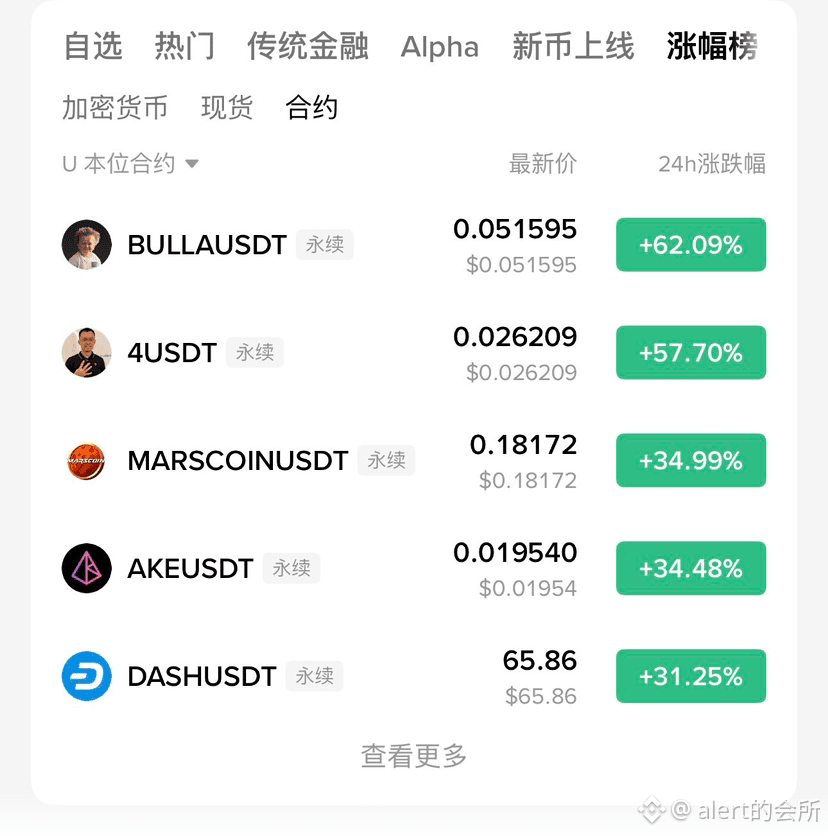
$牛来 上现货,bsc所有一轮游,roobinhood被杀估值,
我卖的是rh的热点,去冲roobinhood的龙一,赌反弹。
$PONS 亏损1.6w,其实预期是不破0.6反弹,上次反弹很强势,这次很弱,前排有出货,做了个波段,想把一个山寨币的亏损打回来,看到前排出货,就走了。
那个山寨亏损7200刀。
也不知道怎么搞的,以前都是大家一起扫链,然后讨论交易预期,现在都tm成了后入。
群友本来0.658做多,看到价格比我高,果断跑路,非要后入我。
我在嘲笑这不是交易,哪有光后入的交易。
结果是,他呵呵一笑,不懂后入的艺术。
哪有群主先上,后面几千人等着后入的?
$MEME
最高浮盈13w,然后0.1-0.13卖了一大半,剩下的上了alpha后卖了,落袋4w,相当于亏损8w。
$牛来 上现货,bsc所有一轮游,roobinhood被杀估值,
我卖的是rh的热点,去冲roobinhood的龙一,赌反弹。
$PONS 亏损1.6w,其实预期是不破0.6反弹,上次反弹很强势,这次很弱,前排有出货,做了个波段,想把一个山寨币的亏损打回来,看到前排出货,就走了。
那个山寨亏损7200刀。
也不知道怎么搞的,以前都是大家一起扫链,然后讨论交易预期,现在都tm成了后入。
群友本来0.658做多,看到价格比我高,果断跑路,非要后入我。
我在嘲笑这不是交易,哪有光后入的交易。
结果是,他呵呵一笑,不懂后入的艺术。
哪有群主先上,后面几千人等着后入的?
Parcialmente verdadeiro
alert的会所
·
--
Falando de trades novamente: não tenho energia para brincar de Robinhood; vou fazer o que sei fazer.
1.$BULLA : Detectei ontem que, depois de uma retirada da MEXC (Mootchai), durante a tarde o book ficou mais fino, com o OI em torno de 2 milhões.
Reunir chips, reduzir liquidez, e antes já tinha colocado uma agulha — era só o meu OI.
Entrar para fazer long: gritar que é “moeda de touro” não adianta. Se o OI de não-mecenato (não-players) aumentou, o market maker certamente vai continuar a lavar; só dá para discutir na comunidade.
2. O CP foi transferido para o endereço de teste do dgrid; acho que vai subir no alpha, mas nunca foi anunciado.
A cb e a okx têm spot; se entrar no alpha, pode forçar um rally de futuros/contratos — estou preparando 200 milhões para comprar.
Talvez tenha sido porque não deram certo em negociar a implantação de liquidez do cake; sem alpha, desistiram do trade.
3.$AKE disparou um alerta; será que é desistir do BTR e continuar fazendo o AKE? Eu cortei arbitragem entre exchanges — dormi cedo demais, fiquei com testosterona baixa, e perdi.
Agora não vejo mais Twitter nem notícias; é tudo terra-de-cão e quem lucra.
Muita gente escreve Robinhood também porque isso traz tráfego: as exchanges estão competindo, então estão reduzindo taxas.
A delist da bn vem antes da list: o preço da “shell” explodiu. Muitas outras moedas esquisitas também estão aproveitando enquanto o mercado ainda permite ações.
Foco no que eu sei fazer: tráfego não serve pra muita coisa; lucrar é o primeiro.
Boa noite.
1.$BULLA : Detectei ontem que, depois de uma retirada da MEXC (Mootchai), durante a tarde o book ficou mais fino, com o OI em torno de 2 milhões.
Reunir chips, reduzir liquidez, e antes já tinha colocado uma agulha — era só o meu OI.
Entrar para fazer long: gritar que é “moeda de touro” não adianta. Se o OI de não-mecenato (não-players) aumentou, o market maker certamente vai continuar a lavar; só dá para discutir na comunidade.
2. O CP foi transferido para o endereço de teste do dgrid; acho que vai subir no alpha, mas nunca foi anunciado.
A cb e a okx têm spot; se entrar no alpha, pode forçar um rally de futuros/contratos — estou preparando 200 milhões para comprar.
Talvez tenha sido porque não deram certo em negociar a implantação de liquidez do cake; sem alpha, desistiram do trade.
3.$AKE disparou um alerta; será que é desistir do BTR e continuar fazendo o AKE? Eu cortei arbitragem entre exchanges — dormi cedo demais, fiquei com testosterona baixa, e perdi.
Agora não vejo mais Twitter nem notícias; é tudo terra-de-cão e quem lucra.
Muita gente escreve Robinhood também porque isso traz tráfego: as exchanges estão competindo, então estão reduzindo taxas.
A delist da bn vem antes da list: o preço da “shell” explodiu. Muitas outras moedas esquisitas também estão aproveitando enquanto o mercado ainda permite ações.
Foco no que eu sei fazer: tráfego não serve pra muita coisa; lucrar é o primeiro.
Boa noite.
顺天改命大犀牛
·
--
Fraude “matar o porco” (golpe clássico)
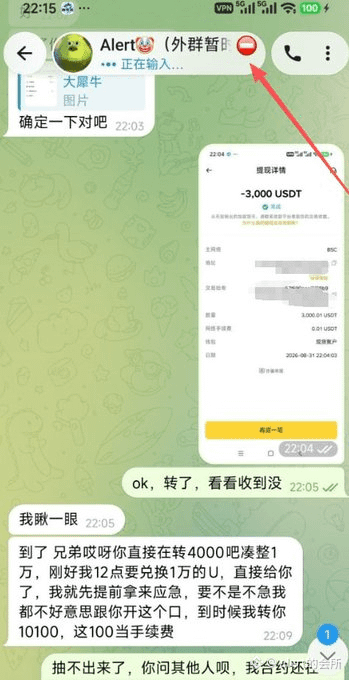
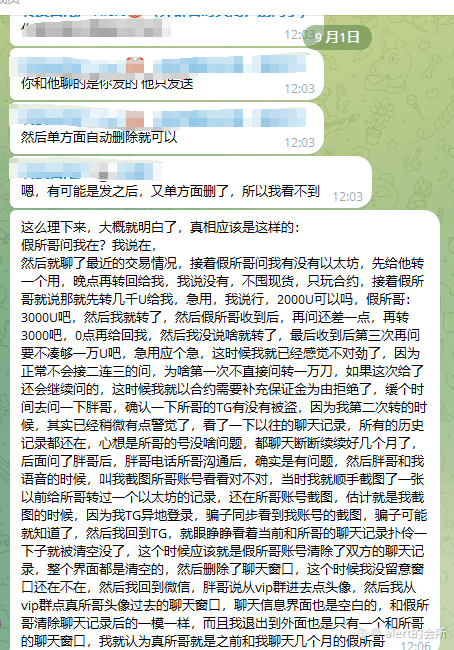
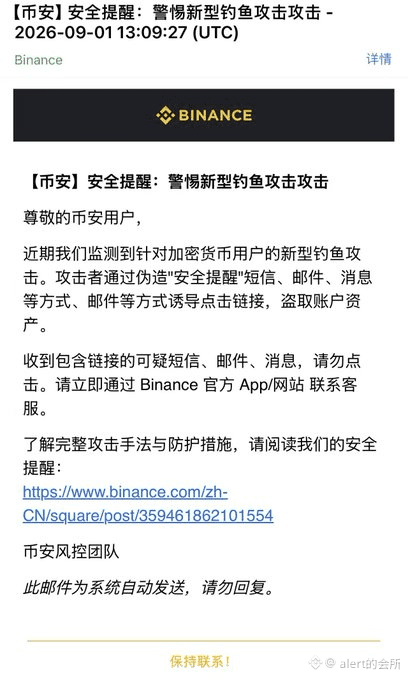
Ontem à noite, passei por uma fraude do tipo “TG sacar a presa/liquidar a carteira (draw out and scam)”: fui enganado e perdi 6.000 dólares. Vale a pena compartilhar isso para evitar que mais pessoas caiam no golpe. O ocorrido foi assim: nos dois primeiros meses, conheci o “Brother Suo”, adicionei o TG dele e comecei a conversar por lá. Ontem à noite, eu e ele conversamos sobre as transações recentes. Em seguida, o falso “Brother Suo” perguntou se eu tinha Ethereum à vista. Pediu para eu transferir primeiro um valor. Depois, ele diria para eu receber de volta mais tarde. Eu disse que não tinha, que não mantenho ETH à vista e que só opero contratos. Aí o falso “Brother Suo” disse então para eu transferir alguns milhares de U para ele, que era algo urgente. Eu disse tudo bem — 2000 U serve? O falso “Brother Suo”: “3000 U.” Então eu transferi. Depois que o falso “Brother Suo” recebeu, perguntou de novo dizendo que ainda faltava um pouco, então eu deveria transferir mais 3000 U, e que me devolveria à meia-noite. Eu não falei nada e transferi. No final, quando recebi a quantia, ele perguntou pela terceira vez se eu podia completar até 10.000 U, dizendo que era urgente e que precisava “cobrir o valor para dar certo”. Foi nesse momento que eu percebi que algo estava errado, porque normalmente não se faz perguntas repetidas assim: por que ele não pediu diretamente os 10.000 dólares na primeira vez? Se eu tivesse dado, ele continuaria pedindo. Então eu recusei, dizendo que eu precisava completar margem para contratos e que eu ia dar um tempo para perguntar ao “Brother Pang” e confirmar se o TG do “Brother Suo” tinha sido hackeado. Na segunda transferência, eu já estava um pouco desconfiado. Mas ao olhar o histórico das conversas, todas as mensagens antigas ainda estavam lá. Eu achei que não tinha problema com a conta do “Brother Suo”, porque a gente conversava havia meses, de forma contínua e intermitente. Depois que eu perguntei ao “Brother Pang”, após o Pang falar por telefone com o “Brother Suo”, confirmou-se que havia um problema. A análise indica que no começo eu adicionei o TG verdadeiro do “Brother Suo”, mas naquela época o TG já havia sido hackeado — ou seja, o golpista poderia fazer login no meu TG em outros dispositivos. Ontem também vi dois locais de login no TG, ambos na Tailândia. Na madrugada do mesmo dia, o golpista deletou a janela de conversa entre mim e o “Brother Suo”. Ele então criou um “falso Brother Suo” com o mesmo avatar (só que com um “1” vermelho — na verdade era a marca/etiqueta de golpista do TG), e também alterou um nome de usuário similar. A diferença era quase só letras: “I” (i maiúsculo) e “l” (L minúsculo), que praticamente não se distinguem. Depois disso, o golpista sincronizou e copiou o conteúdo da conversa entre mim e o “Brother Suo” verdadeiro para a conta do falso “Brother Suo”. Como a conta do “Brother Suo” falso era do golpista, e a minha conta também podia ser usada/ter acesso pelo golpista para fazer login livremente, as duas contas “se comunicavam” entre si. Assim, durante esses dois meses, eu continuei conversando normalmente com a conta do falso “Brother Suo” por dois meses, sem perceber nada de errado. Por isso, quando fiz a transferência ontem, eu também não desconfiei. Mesmo vendo que o histórico antigo ainda estava lá, só na terceira vez é que eu comecei a suspeitar. Antes, nas conversas com o “Brother Suo” verdadeiro, esse falso “Brother Suo” atuava como intermediário para repassar mensagens, e ainda conversou por meses. O golpista realmente esticou a linha por muito tempo para fisgar um grande peixe. Então este é um golpe bem clássico — fiquem atentos para não cair. Ao transferir dinheiro online, tomem cuidado; mesmo que precisem transferir, confirmem com várias pessoas/por vários meios, sem negligenciar. Além disso, para quem usa Telegram, é indispensável ativar a verificação em duas etapas: quando você faz login na sua conta em um novo dispositivo, é preciso inserir a senha. Isso deixa a sua conta bem mais segura@alert的会所
Faça login para explorar mais conteúdos