
Crypto Paws
549 Publicações
Crypto Paws
Denunciar
Bloquear usuário
Exploring crypto, sharing insights, and following every market move. One paw at a time.
240 Seguindo
1.2K+ Seguidores
305 Curtiu
Publicações
Todas
Citações
Live
·
--
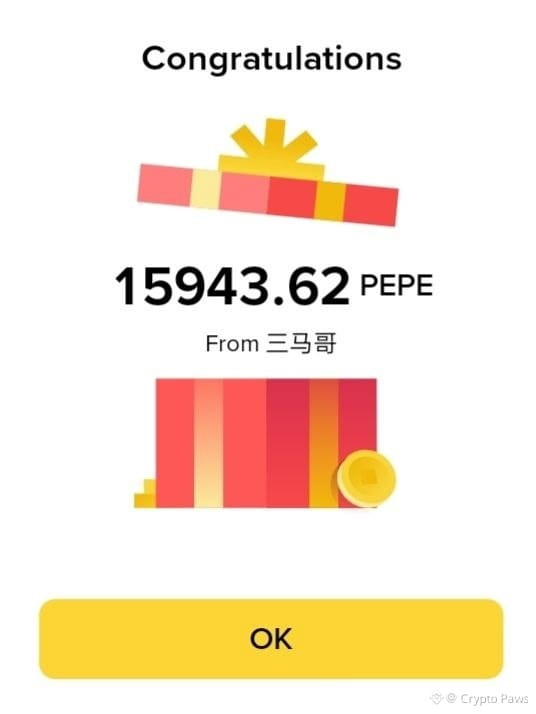
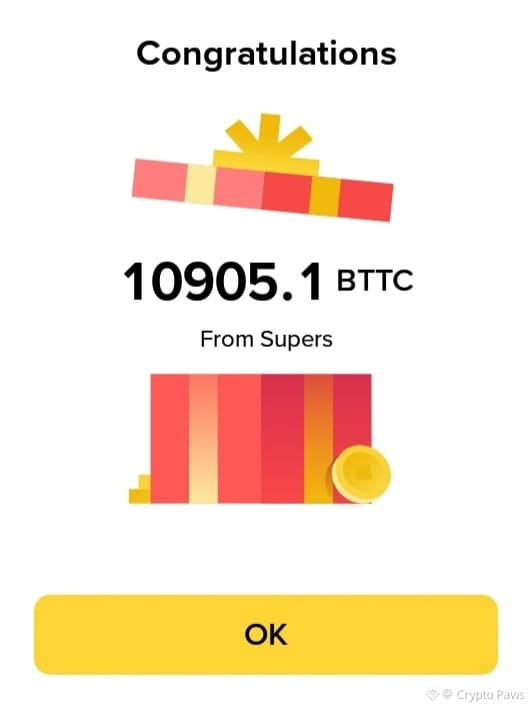
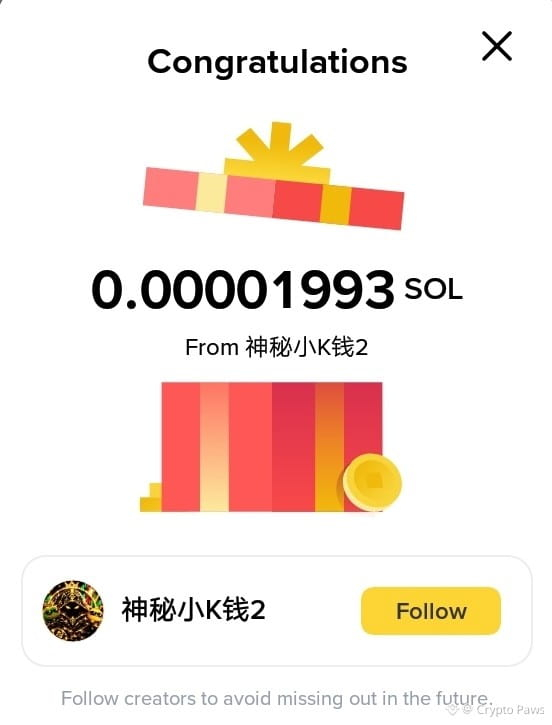
Sim! Sim! Sim!
É só resgatar uns envelopes vermelhos bem recheados💪💪
Você conseguiu pegá-los?
$PEPE
{spot}(PEPEUSDT)
$SOL
{spot}(SOLUSDT)
$BTTC
{spot}(BTTCUSDT)
Sim! Sim! Sim!
É só resgatar uns envelopes vermelhos bem recheados💪💪
Você conseguiu pegá-los?
$PEPE
$SOL
$BTTC
É só resgatar uns envelopes vermelhos bem recheados💪💪
Você conseguiu pegá-los?
$PEPE
$SOL
$BTTC
12
·
--
Como posso chegar a 1 milhão de seguidores? Agradeceria muito os conselhos de pessoas experientes e bem informadas. Por favor, compartilhe suas dicas e estratégias. 🙏
$BR
{future}(BRUSDT)
$ARIA
{future}(ARIAUSDT)
$TMX
{alpha}(560x3c2f61f2e27c865981d2e7aaf6b2cdf823030039)
Como posso chegar a 1 milhão de seguidores? Agradeceria muito os conselhos de pessoas experientes e bem informadas. Por favor, compartilhe suas dicas e estratégias. 🙏
$BR
$ARIA
$TMX
$BR
$ARIA
$TMX
1
2k
·
--
📈 Mercado de criptomoedas: num dia estás nas nuvens, no dia seguinte estás a lutar para sobreviver! 📉
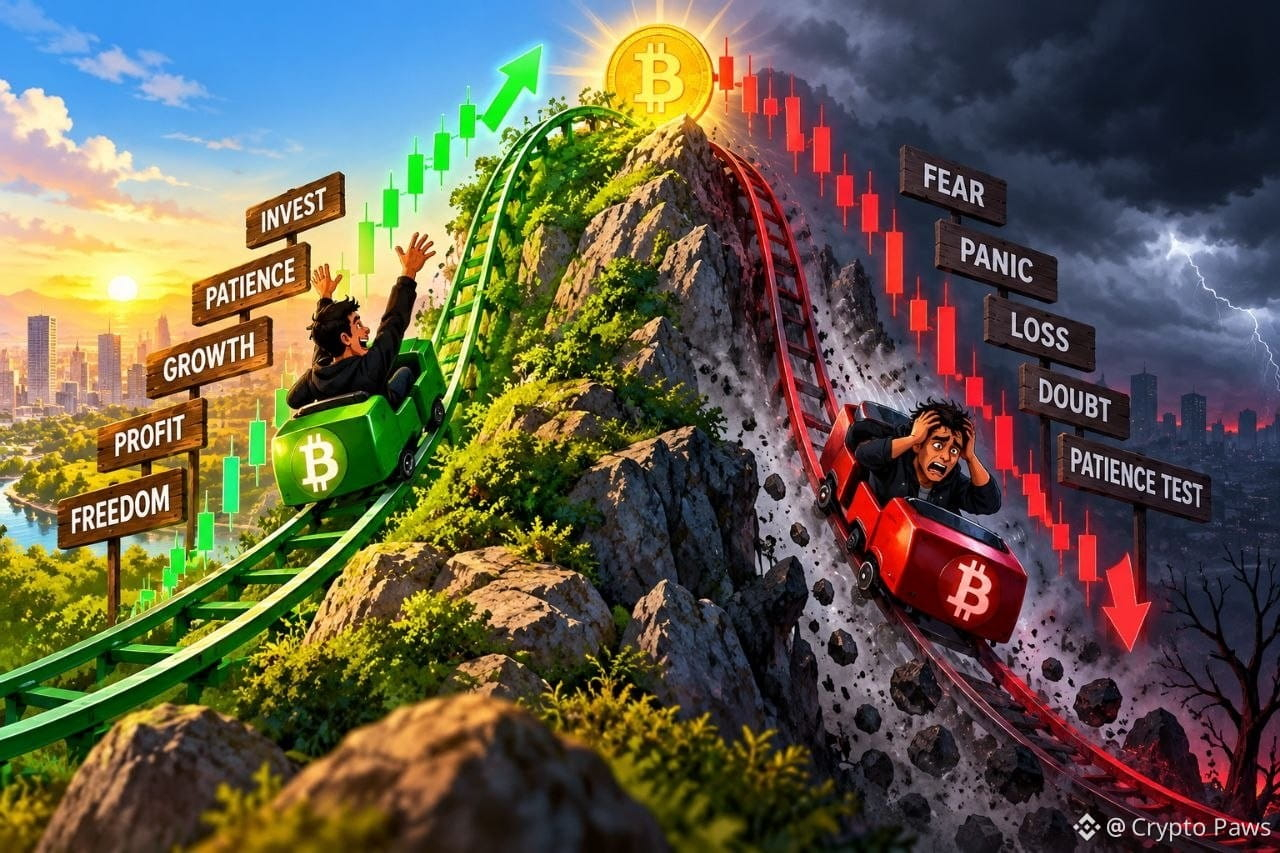
O mercado das criptomoedas tem duas faces. 🟢 Quando os preços sobem, toda a gente fala de lucro, liberdade e da próxima grande oportunidade. Mas, quando o mercado cai, o medo, o pânico e a dúvida tomam conta.
Aprendi uma lição importante: os mercados em alta põem à prova a tua disciplina, enquanto os mercados em baixa põem à prova a tua paciência. 🚀🐻
Não deixes que a ganância te controle quando o mercado está a subir, nem deixes que o medo decida tudo quando está a cair. Compreende os riscos, gere os teus investimentos com sensatez e nunca invistas mais do que podes perder.
Lembra-te: o mercado não vai evoluir a teu favor todos os dias. Às vezes, proteger o teu capital é mais importante do que perseguir lucros.
💡 Mantém a calma. Pensa com inteligência. Deixa que a disciplina te guie.
$BTW
{future}(BTWUSDT)
$AKE
{future}(AKEUSDT)
$BEAT
{future}(BEATUSDT)
#crypto #bullmarket #bearmarket #cryptotrading #Binance
📈 Mercado de criptomoedas: num dia estás nas nuvens, no dia seguinte estás a lutar para sobreviver! 📉
O mercado das criptomoedas tem duas faces. 🟢 Quando os preços sobem, toda a gente fala de lucro, liberdade e da próxima grande oportunidade. Mas, quando o mercado cai, o medo, o pânico e a dúvida tomam conta.
Aprendi uma lição importante: os mercados em alta põem à prova a tua disciplina, enquanto os mercados em baixa põem à prova a tua paciência. 🚀🐻
Não deixes que a ganância te controle quando o mercado está a subir, nem deixes que o medo decida tudo quando está a cair. Compreende os riscos, gere os teus investimentos com sensatez e nunca invistas mais do que podes perder.
Lembra-te: o mercado não vai evoluir a teu favor todos os dias. Às vezes, proteger o teu capital é mais importante do que perseguir lucros.
💡 Mantém a calma. Pensa com inteligência. Deixa que a disciplina te guie.
$BTW
$AKE
$BEAT
#crypto #bullmarket #bearmarket #cryptotrading #Binance
O mercado das criptomoedas tem duas faces. 🟢 Quando os preços sobem, toda a gente fala de lucro, liberdade e da próxima grande oportunidade. Mas, quando o mercado cai, o medo, o pânico e a dúvida tomam conta.
Aprendi uma lição importante: os mercados em alta põem à prova a tua disciplina, enquanto os mercados em baixa põem à prova a tua paciência. 🚀🐻
Não deixes que a ganância te controle quando o mercado está a subir, nem deixes que o medo decida tudo quando está a cair. Compreende os riscos, gere os teus investimentos com sensatez e nunca invistas mais do que podes perder.
Lembra-te: o mercado não vai evoluir a teu favor todos os dias. Às vezes, proteger o teu capital é mais importante do que perseguir lucros.
💡 Mantém a calma. Pensa com inteligência. Deixa que a disciplina te guie.
$BTW
$AKE
$BEAT
#crypto #bullmarket #bearmarket #cryptotrading #Binance
1
1k
·
--
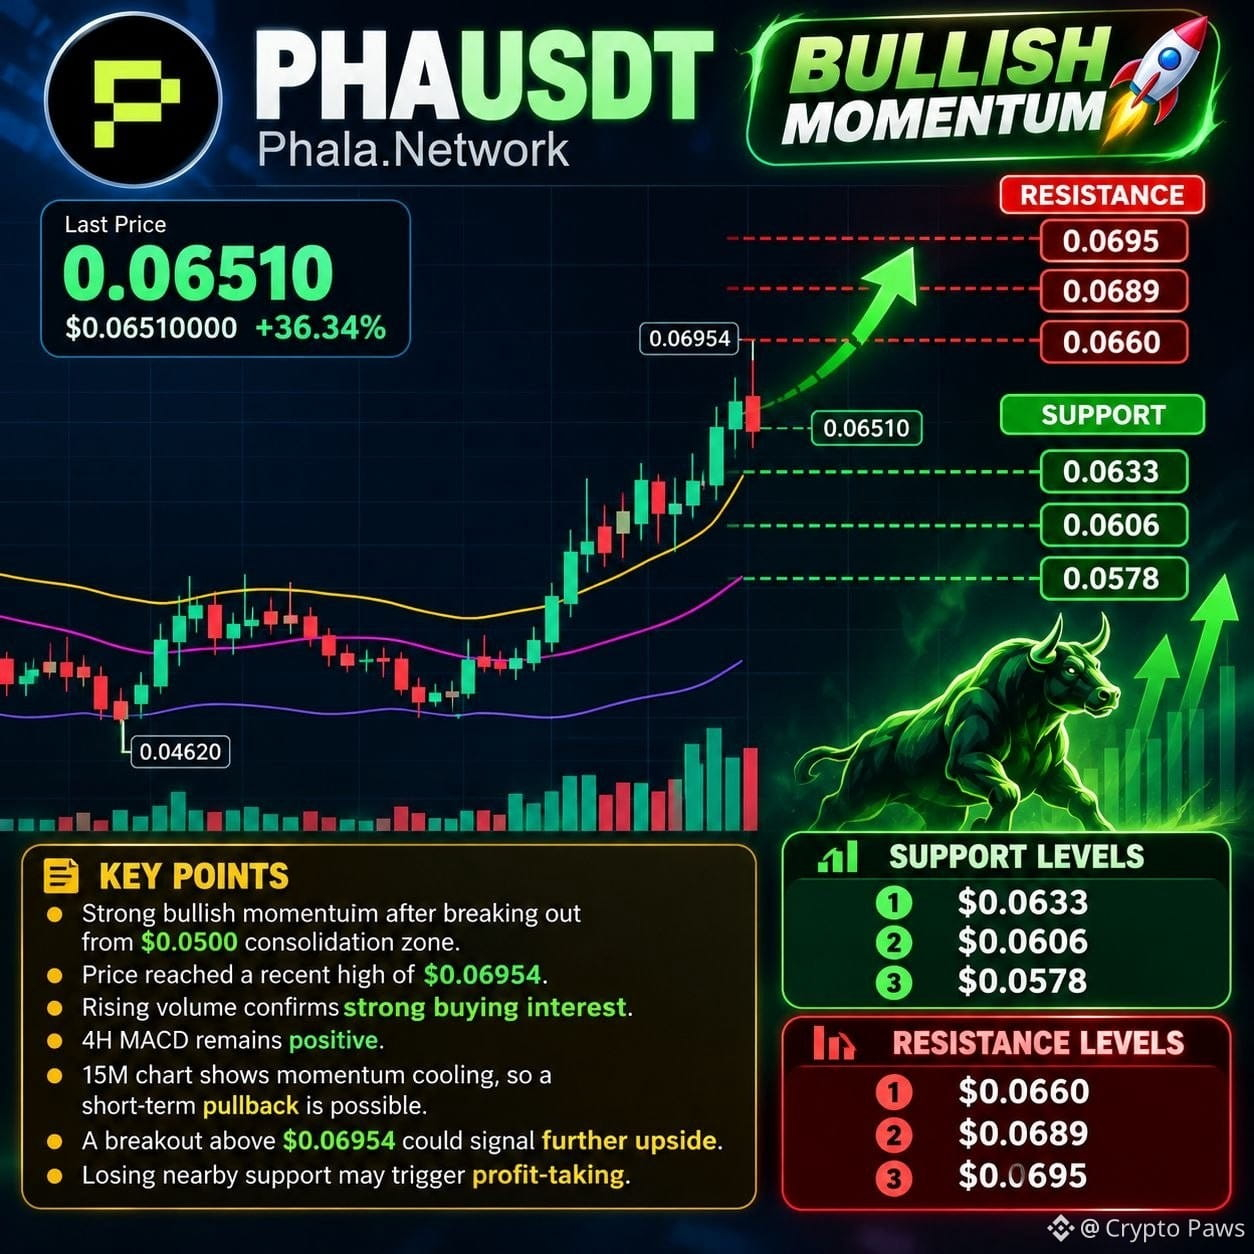
PHA está mostrando um forte impulso de alta após romper a zona de consolidação de US$ 0.0500. 🚀
O preço subiu para US$ 0.0651, com uma máxima recente de US$ 0.06954. O aumento do volume confirma um forte interesse comprador, enquanto o MACD de 4H permanece positivo. No entanto, o gráfico de 15M mostra o enfraquecimento do impulso, então é possível ocorrer uma retração de curto prazo.
Um rompimento acima de US$ 0.06954 pode sinalizar uma nova alta, enquanto a perda do suporte próximo pode desencadear realização de lucros.
🟢 Suporte:
US$ 0.0633
US$ 0.0606
US$ 0.0578
🔴 Resistência:
US$ 0.0660
US$ 0.0689
US$ 0.0695
$PHA
{future}(PHAUSDT)
$GTC
{future}(GTCUSDT)
$OSMO
{spot}(OSMOUSDT)
#PHA/USDT
PHA está mostrando um forte impulso de alta após romper a zona de consolidação de US$ 0.0500. 🚀
O preço subiu para US$ 0.0651, com uma máxima recente de US$ 0.06954. O aumento do volume confirma um forte interesse comprador, enquanto o MACD de 4H permanece positivo. No entanto, o gráfico de 15M mostra o enfraquecimento do impulso, então é possível ocorrer uma retração de curto prazo.
Um rompimento acima de US$ 0.06954 pode sinalizar uma nova alta, enquanto a perda do suporte próximo pode desencadear realização de lucros.
🟢 Suporte:
US$ 0.0633
US$ 0.0606
US$ 0.0578
🔴 Resistência:
US$ 0.0660
US$ 0.0689
US$ 0.0695
$PHA
$GTC
$OSMO
#PHA/USDT
O preço subiu para US$ 0.0651, com uma máxima recente de US$ 0.06954. O aumento do volume confirma um forte interesse comprador, enquanto o MACD de 4H permanece positivo. No entanto, o gráfico de 15M mostra o enfraquecimento do impulso, então é possível ocorrer uma retração de curto prazo.
Um rompimento acima de US$ 0.06954 pode sinalizar uma nova alta, enquanto a perda do suporte próximo pode desencadear realização de lucros.
🟢 Suporte:
US$ 0.0633
US$ 0.0606
US$ 0.0578
🔴 Resistência:
US$ 0.0660
US$ 0.0689
US$ 0.0695
$PHA
$GTC
$OSMO
#PHA/USDT
565
·
--
Acredito que a economia de agentes se torna realmente útil quando os agentes de IA podem trocar serviços e valor, e não apenas responder a perguntas.
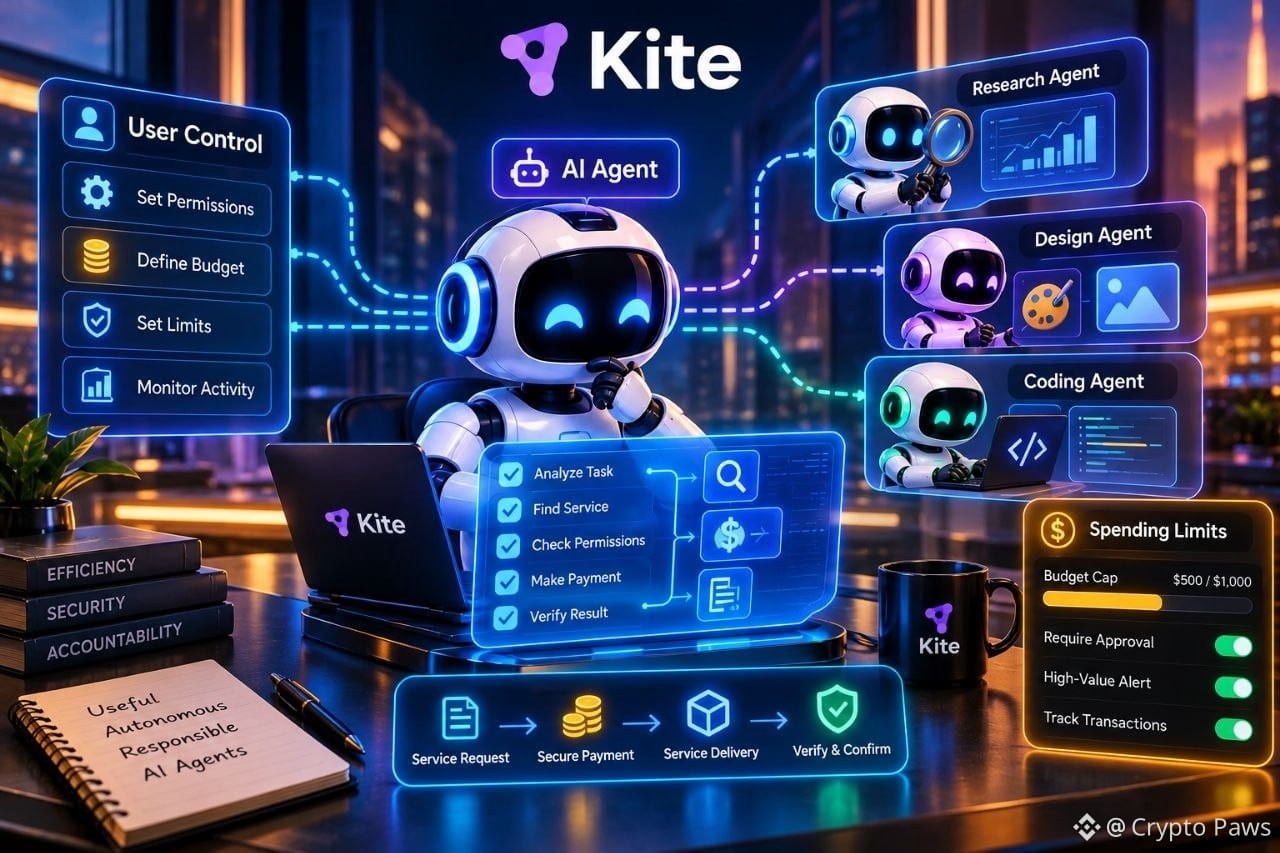
Imagine um agente de pesquisa comprando dados especializados de outro agente por meio de uma API paga, enquanto um agente de pagamentos processa a transação. Esse fluxo de trabalho exige mais do que inteligência. Ele precisa de descoberta confiável de serviços, pagamentos autorizados e uma forma de verificar se o serviço prometido foi entregue.
É aqui que @GoKiteAI merece atenção. A Kite está construindo uma infraestrutura para agentes de IA, com foco em identidade, permissões delegadas e pagamentos.
Mas ainda há questões importantes. O que acontece se um serviço falhar após o pagamento? Como os agentes podem avaliar os provedores, e quem é responsabilizado quando as transações automatizadas dão errado?
Na minha opinião, a economia de agentes precisa de transações seguras, permissões claras e verificação confiável. A automação se torna valiosa quando os usuários mantêm o controle e os agentes podem interagir com segurança.
O que é mais importante para o comércio autônomo: segurança, interoperabilidade ou responsabilização?
$KITE #KiteBBW @GoKiteAI
{future}(KITEUSDT)
Acredito que a economia de agentes se torna realmente útil quando os agentes de IA podem trocar serviços e valor, e não apenas responder a perguntas.
Imagine um agente de pesquisa comprando dados especializados de outro agente por meio de uma API paga, enquanto um agente de pagamentos processa a transação. Esse fluxo de trabalho exige mais do que inteligência. Ele precisa de descoberta confiável de serviços, pagamentos autorizados e uma forma de verificar se o serviço prometido foi entregue.
É aqui que @KITE AI 中文 merece atenção. A Kite está construindo uma infraestrutura para agentes de IA, com foco em identidade, permissões delegadas e pagamentos.
Mas ainda há questões importantes. O que acontece se um serviço falhar após o pagamento? Como os agentes podem avaliar os provedores, e quem é responsabilizado quando as transações automatizadas dão errado?
Na minha opinião, a economia de agentes precisa de transações seguras, permissões claras e verificação confiável. A automação se torna valiosa quando os usuários mantêm o controle e os agentes podem interagir com segurança.
O que é mais importante para o comércio autônomo: segurança, interoperabilidade ou responsabilização?
$KITE #KiteBBW @KITE AI 中文
Imagine um agente de pesquisa comprando dados especializados de outro agente por meio de uma API paga, enquanto um agente de pagamentos processa a transação. Esse fluxo de trabalho exige mais do que inteligência. Ele precisa de descoberta confiável de serviços, pagamentos autorizados e uma forma de verificar se o serviço prometido foi entregue.
É aqui que @KITE AI 中文 merece atenção. A Kite está construindo uma infraestrutura para agentes de IA, com foco em identidade, permissões delegadas e pagamentos.
Mas ainda há questões importantes. O que acontece se um serviço falhar após o pagamento? Como os agentes podem avaliar os provedores, e quem é responsabilizado quando as transações automatizadas dão errado?
Na minha opinião, a economia de agentes precisa de transações seguras, permissões claras e verificação confiável. A automação se torna valiosa quando os usuários mantêm o controle e os agentes podem interagir com segurança.
O que é mais importante para o comércio autônomo: segurança, interoperabilidade ou responsabilização?
$KITE #KiteBBW @KITE AI 中文
1
1
138
·
--
Parcialmente verdadeiro
Quanto mais eu olhei para a seleção de validadores do @Dusk_Foundation , mais interessante uma contradição se tornou para mim: o resultado precisa ser reproduzível, mas os futuros participantes não devem ser previsíveis cedo demais.
É aí que o seed (semente) importa. O Dusk atualiza a seed a partir da assinatura do gerador do bloco atual sobre a seed anterior e, em seguida, usa esse valor em evolução no processo de seleção determinística. Assim que as informações necessárias existem, todos podem reproduzir o resultado de forma independente. Mas antes disso, as seleções futuras não devem ser fáceis de calcular.
Gosto dessa distinção porque determinístico não significa necessariamente previsível.
Ainda assim, isso me faz focar na própria seed. Se a seleção do comitê futuro depender de uma entrada imprevisível, então as suposições sobre como essa entrada é produzida passam a fazer parte do modelo de segurança.
Então fico me perguntando: a sortição com seed do Dusk atinge o equilíbrio certo entre reprodutibilidade e imprevisibilidade, ou a seed se torna uma fronteira de segurança que merece tanta análise quanto o próprio algoritmo de seleção?
$DUSK
{future}(DUSKUSDT)
$BTR
{future}(BTRUSDT)
$BTW
{future}(BTWUSDT)
@Dusk_Foundation #dusk
🧐 Qual é o principal desafio na sortição com seed do Dusk?
Quanto mais eu olhei para a seleção de validadores do @Dusk , mais interessante uma contradição se tornou para mim: o resultado precisa ser reproduzível, mas os futuros participantes não devem ser previsíveis cedo demais.
É aí que o seed (semente) importa. O Dusk atualiza a seed a partir da assinatura do gerador do bloco atual sobre a seed anterior e, em seguida, usa esse valor em evolução no processo de seleção determinística. Assim que as informações necessárias existem, todos podem reproduzir o resultado de forma independente. Mas antes disso, as seleções futuras não devem ser fáceis de calcular.
Gosto dessa distinção porque determinístico não significa necessariamente previsível.
Ainda assim, isso me faz focar na própria seed. Se a seleção do comitê futuro depender de uma entrada imprevisível, então as suposições sobre como essa entrada é produzida passam a fazer parte do modelo de segurança.
Então fico me perguntando: a sortição com seed do Dusk atinge o equilíbrio certo entre reprodutibilidade e imprevisibilidade, ou a seed se torna uma fronteira de segurança que merece tanta análise quanto o próprio algoritmo de seleção?
$DUSK
$BTR
$BTW
@Dusk #dusk
🧐 Qual é o principal desafio na sortição com seed do Dusk?
É aí que o seed (semente) importa. O Dusk atualiza a seed a partir da assinatura do gerador do bloco atual sobre a seed anterior e, em seguida, usa esse valor em evolução no processo de seleção determinística. Assim que as informações necessárias existem, todos podem reproduzir o resultado de forma independente. Mas antes disso, as seleções futuras não devem ser fáceis de calcular.
Gosto dessa distinção porque determinístico não significa necessariamente previsível.
Ainda assim, isso me faz focar na própria seed. Se a seleção do comitê futuro depender de uma entrada imprevisível, então as suposições sobre como essa entrada é produzida passam a fazer parte do modelo de segurança.
Então fico me perguntando: a sortição com seed do Dusk atinge o equilíbrio certo entre reprodutibilidade e imprevisibilidade, ou a seed se torna uma fronteira de segurança que merece tanta análise quanto o próprio algoritmo de seleção?
$DUSK
$BTR
$BTW
@Dusk #dusk
🧐 Qual é o principal desafio na sortição com seed do Dusk?
🔄 Reproducible selection
0%
🎲 Unpredictable selection
34%
⚖️ Both equally
33%
🔐 Seed security
33%
3 Votos • Votação encerrada
1
1.2k
·
--
#dusk $DUSK @Dusk_Foundation
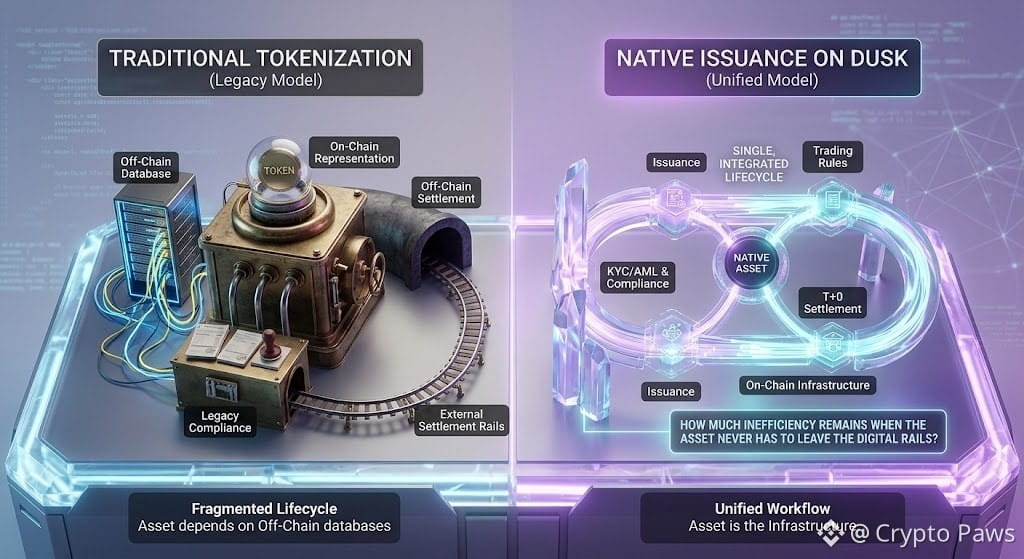
A tokenização pode colocar um ativo onchain sem, de fato, transferir o seu ciclo financeiro para lá.
Essa distinção é o que torna o Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bases de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo subjacente permanece amplamente inalterado.
A emissão nativa segue uma abordagem diferente.
No Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo de vida.
Isso muda o papel da blockchain.
Em vez de ser mais uma camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade e liquidação T+0 disponíveis 24/7.
A grande questão é:
Quanta ineficiência permanece quando o ativo nunca precisa sair das “vias” digitais?
$ONT
{future}(ONTUSDT)
$SOLV
#dusk $DUSK @Dusk
A tokenização pode colocar um ativo onchain sem, de fato, transferir o seu ciclo financeiro para lá.
Essa distinção é o que torna o Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bases de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo subjacente permanece amplamente inalterado.
A emissão nativa segue uma abordagem diferente.
No Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo de vida.
Isso muda o papel da blockchain.
Em vez de ser mais uma camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade e liquidação T+0 disponíveis 24/7.
A grande questão é:
Quanta ineficiência permanece quando o ativo nunca precisa sair das “vias” digitais?
$ONT
$SOLV
A tokenização pode colocar um ativo onchain sem, de fato, transferir o seu ciclo financeiro para lá.
Essa distinção é o que torna o Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bases de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo subjacente permanece amplamente inalterado.
A emissão nativa segue uma abordagem diferente.
No Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo de vida.
Isso muda o papel da blockchain.
Em vez de ser mais uma camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade e liquidação T+0 disponíveis 24/7.
A grande questão é:
Quanta ineficiência permanece quando o ativo nunca precisa sair das “vias” digitais?
$ONT
$SOLV
1
97
·
--
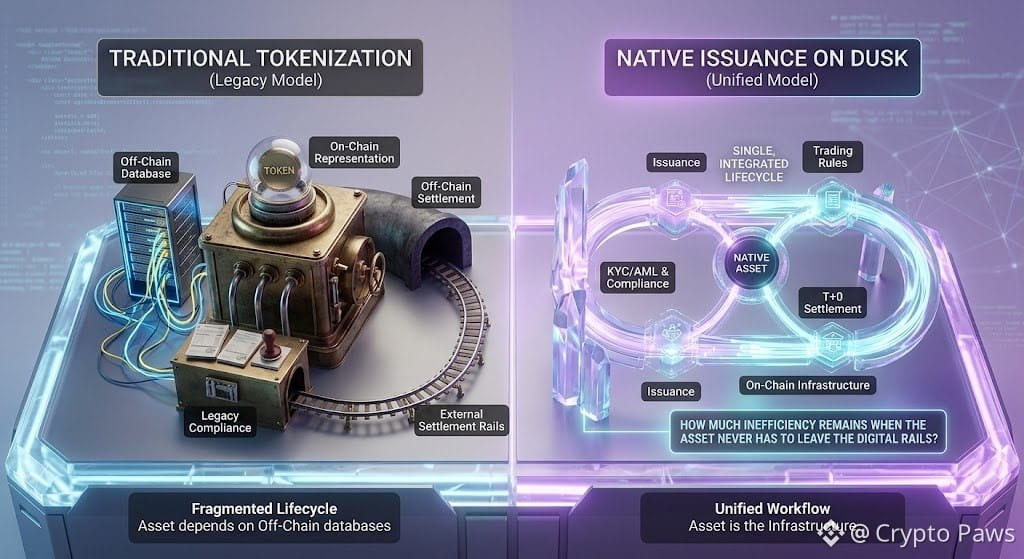
A tokenização pode colocar um ativo onchain sem realmente mover o seu ciclo financeiro para lá.
Essa distinção é o que torna a Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bancos de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo de trabalho subjacente permanece amplamente inalterado.
A emissão nativa adota uma abordagem diferente.
Na Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo.
Isso muda o papel da blockchain.
Em vez de ser outra camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade, e liquidação T+0 disponíveis 24/7.
A pergunta maior é:
Quanto de ineficiência ainda existe quando o ativo nunca precisa sair das vias digitais?
$SOLV
{future}(SOLVUSDT)
$ONT
{future}(ONTUSDT)
$DUSK
{future}(DUSKUSDT)
A tokenização pode colocar um ativo onchain sem realmente mover o seu ciclo financeiro para lá.
Essa distinção é o que torna a Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bancos de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo de trabalho subjacente permanece amplamente inalterado.
A emissão nativa adota uma abordagem diferente.
Na Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo.
Isso muda o papel da blockchain.
Em vez de ser outra camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade, e liquidação T+0 disponíveis 24/7.
A pergunta maior é:
Quanto de ineficiência ainda existe quando o ativo nunca precisa sair das vias digitais?
$SOLV
$ONT
$DUSK
Essa distinção é o que torna a Dusk interessante para mim.
Um ativo tokenizado tradicional ainda pode depender de bancos de dados off-chain, processos legados de conformidade e mecanismos externos de liquidação. A blockchain pode representar o ativo, enquanto o fluxo de trabalho subjacente permanece amplamente inalterado.
A emissão nativa adota uma abordagem diferente.
Na Dusk, o ativo é criado diretamente onchain, permitindo que emissão, KYC/AML, conformidade, regras de negociação e liquidação se tornem parte do mesmo ciclo.
Isso muda o papel da blockchain.
Em vez de ser outra camada por cima da infraestrutura existente, ela pode se tornar a própria infraestrutura — com negociação secundária privada e em conformidade, e liquidação T+0 disponíveis 24/7.
A pergunta maior é:
Quanto de ineficiência ainda existe quando o ativo nunca precisa sair das vias digitais?
$SOLV
$ONT
$DUSK
147
·
--
Eu costumava pensar que a finalização das transações era basicamente binária: confirmada ou não confirmada.
Ver @Dusk_Foundation me fez reconsiderar essa suposição.
Uma transação pode passar por quatro estados distintos: Aceita, Confirmada, Estável e, finalmente, Final.
Aceita significa que ela entrou na cadeia. Confirmada significa que mais blocos foram construídos ao redor dela. Estável sinaliza uma confiança de liquidação mais profunda. Final é o ponto em que ocorre a finalização criptográfica e a reversão já não é possível.
O que acho interessante é a informação que essa progressão oferece aos usuários.
Em vez de tratar cada transação como igualmente liquidada, a Dusk mostra como a confiança se desenvolve ao longo do tempo.
Isso faz com que “finalidade” seja menos como um interruptor e mais como uma jornada mensurável.
A pergunta que eu faria é:
Esse modelo em etapas poderia tornar o risco de liquidação mais fácil de entender em aplicações financeiras do mundo real?
$PROM
{future}(PROMUSDT)
$CATI
{future}(CATIUSDT)
$DUSK
{future}(DUSKUSDT)
#dusk @Dusk_Foundation
O que mais importa ao avaliar a finalidade de uma transação?
Eu costumava pensar que a finalização das transações era basicamente binária: confirmada ou não confirmada.
Ver @Dusk me fez reconsiderar essa suposição.
Uma transação pode passar por quatro estados distintos: Aceita, Confirmada, Estável e, finalmente, Final.
Aceita significa que ela entrou na cadeia. Confirmada significa que mais blocos foram construídos ao redor dela. Estável sinaliza uma confiança de liquidação mais profunda. Final é o ponto em que ocorre a finalização criptográfica e a reversão já não é possível.
O que acho interessante é a informação que essa progressão oferece aos usuários.
Em vez de tratar cada transação como igualmente liquidada, a Dusk mostra como a confiança se desenvolve ao longo do tempo.
Isso faz com que “finalidade” seja menos como um interruptor e mais como uma jornada mensurável.
A pergunta que eu faria é:
Esse modelo em etapas poderia tornar o risco de liquidação mais fácil de entender em aplicações financeiras do mundo real?
$PROM
$CATI
$DUSK
#dusk @Dusk
O que mais importa ao avaliar a finalidade de uma transação?
Ver @Dusk me fez reconsiderar essa suposição.
Uma transação pode passar por quatro estados distintos: Aceita, Confirmada, Estável e, finalmente, Final.
Aceita significa que ela entrou na cadeia. Confirmada significa que mais blocos foram construídos ao redor dela. Estável sinaliza uma confiança de liquidação mais profunda. Final é o ponto em que ocorre a finalização criptográfica e a reversão já não é possível.
O que acho interessante é a informação que essa progressão oferece aos usuários.
Em vez de tratar cada transação como igualmente liquidada, a Dusk mostra como a confiança se desenvolve ao longo do tempo.
Isso faz com que “finalidade” seja menos como um interruptor e mais como uma jornada mensurável.
A pergunta que eu faria é:
Esse modelo em etapas poderia tornar o risco de liquidação mais fácil de entender em aplicações financeiras do mundo real?
$PROM
$CATI
$DUSK
#dusk @Dusk
O que mais importa ao avaliar a finalidade de uma transação?
⚡ Fast confirmation
0%
🛡️ Deep settlement confidence
0%
🔒 Irreversibility
0%
📊 Clear finality stages
0%
0 Votos • Votação encerrada
1
114
·
--
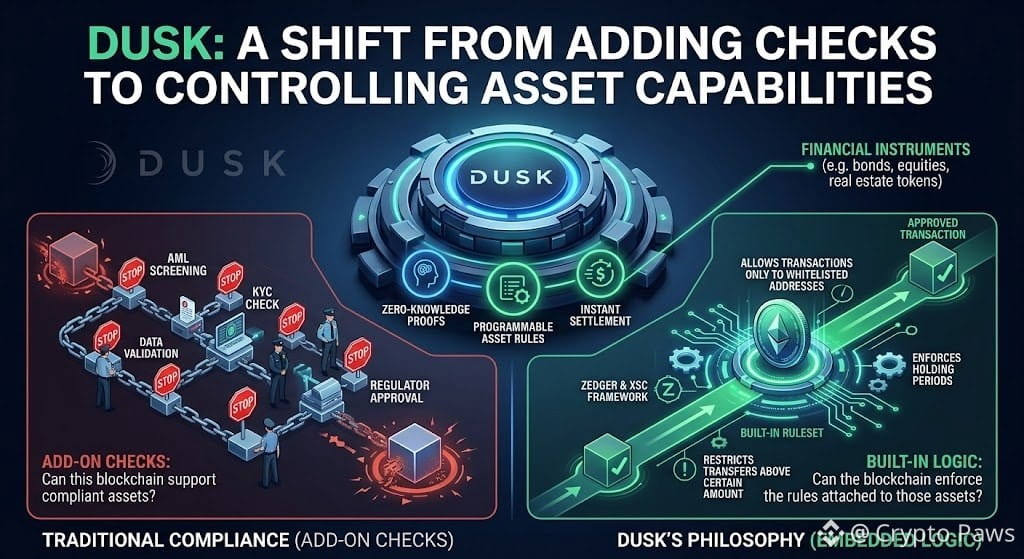
Uma coisa que acho fácil de não perceber sobre @Dusk_Foundation é que a sua história de conformidade não é realmente sobre adicionar mais verificações.
Trata-se de controlar o que um ativo é permitido fazer.
Essa é uma filosofia de design bem diferente.
Com a Zedger e a estrutura XSC, a Dusk aborda ativos regulados no nível da transação e do contrato—onde permissões, participantes elegíveis e ações específicas do ativo podem se tornar parte da lógica do sistema.
Isso muda a pergunta de:
“Este blockchain consegue suportar ativos em conformidade?”
para:
“O blockchain consegue aplicar as regras associadas a esses ativos?”
Essa distinção se torna cada vez mais importante quando o objetivo não são apenas tokens nativos de cripto, mas instrumentos financeiros regulados.
Acho que essa é uma das ideias mais subestimadas por trás de @Dusk_Foundation
#dusk
$LINK
{future}(LINKUSDT)
$ADA
{future}(ADAUSDT)
$DUSK
{future}(DUSKUSDT)
Uma coisa que acho fácil de não perceber sobre @Dusk é que a sua história de conformidade não é realmente sobre adicionar mais verificações.
Trata-se de controlar o que um ativo é permitido fazer.
Essa é uma filosofia de design bem diferente.
Com a Zedger e a estrutura XSC, a Dusk aborda ativos regulados no nível da transação e do contrato—onde permissões, participantes elegíveis e ações específicas do ativo podem se tornar parte da lógica do sistema.
Isso muda a pergunta de:
“Este blockchain consegue suportar ativos em conformidade?”
para:
“O blockchain consegue aplicar as regras associadas a esses ativos?”
Essa distinção se torna cada vez mais importante quando o objetivo não são apenas tokens nativos de cripto, mas instrumentos financeiros regulados.
Acho que essa é uma das ideias mais subestimadas por trás de @Dusk
#dusk
$LINK
$ADA
$DUSK
Trata-se de controlar o que um ativo é permitido fazer.
Essa é uma filosofia de design bem diferente.
Com a Zedger e a estrutura XSC, a Dusk aborda ativos regulados no nível da transação e do contrato—onde permissões, participantes elegíveis e ações específicas do ativo podem se tornar parte da lógica do sistema.
Isso muda a pergunta de:
“Este blockchain consegue suportar ativos em conformidade?”
para:
“O blockchain consegue aplicar as regras associadas a esses ativos?”
Essa distinção se torna cada vez mais importante quando o objetivo não são apenas tokens nativos de cripto, mas instrumentos financeiros regulados.
Acho que essa é uma das ideias mais subestimadas por trás de @Dusk
#dusk
$LINK
$ADA
$DUSK
1
147
·
--
O que realmente me chama a atenção na prova de consenso baseada em stake não é o capital que fica bloqueado — é como esse capital pode, de forma discreta, determinar quem tem mais influência.
Quando o compromisso econômico passa a fazer parte da segurança do consenso, os participantes têm um motivo claro para proteger a rede. O stake deles lhes dá algo significativo a perder, o que pode tornar o comportamento honesto mais racional.
Mas segurança e influência não são exatamente a mesma coisa.
Se um pequeno grupo controla uma grande parcela do stake total, sua posição econômica pode se traduzir em maiores oportunidades de participação e maior influência sobre o consenso.
Isso cria um desafio de design mais profundo: uma rede pode continuar tecnicamente segura, mas se tornar menos equilibrada economicamente.
Para mim, a verdadeira medida de descentralização não é apenas quantos participantes existem, mas se a influência significativa sobre o consenso permanece amplamente distribuída.
$MOVE
{future}(MOVEUSDT)
$POL
{future}(POLUSDT)
$DUSK
{future}(DUSKUSDT)
#dusk
@Dusk_Foundation
Quando o stake dá aos participantes mais influência no consenso, o que deveria importar mais?
O que realmente me chama a atenção na prova de consenso baseada em stake não é o capital que fica bloqueado — é como esse capital pode, de forma discreta, determinar quem tem mais influência.
Quando o compromisso econômico passa a fazer parte da segurança do consenso, os participantes têm um motivo claro para proteger a rede. O stake deles lhes dá algo significativo a perder, o que pode tornar o comportamento honesto mais racional.
Mas segurança e influência não são exatamente a mesma coisa.
Se um pequeno grupo controla uma grande parcela do stake total, sua posição econômica pode se traduzir em maiores oportunidades de participação e maior influência sobre o consenso.
Isso cria um desafio de design mais profundo: uma rede pode continuar tecnicamente segura, mas se tornar menos equilibrada economicamente.
Para mim, a verdadeira medida de descentralização não é apenas quantos participantes existem, mas se a influência significativa sobre o consenso permanece amplamente distribuída.
$MOVE
$POL
$DUSK
#dusk
@Dusk
Quando o stake dá aos participantes mais influência no consenso, o que deveria importar mais?
Quando o compromisso econômico passa a fazer parte da segurança do consenso, os participantes têm um motivo claro para proteger a rede. O stake deles lhes dá algo significativo a perder, o que pode tornar o comportamento honesto mais racional.
Mas segurança e influência não são exatamente a mesma coisa.
Se um pequeno grupo controla uma grande parcela do stake total, sua posição econômica pode se traduzir em maiores oportunidades de participação e maior influência sobre o consenso.
Isso cria um desafio de design mais profundo: uma rede pode continuar tecnicamente segura, mas se tornar menos equilibrada economicamente.
Para mim, a verdadeira medida de descentralização não é apenas quantos participantes existem, mas se a influência significativa sobre o consenso permanece amplamente distribuída.
$MOVE
$POL
$DUSK
#dusk
@Dusk
Quando o stake dá aos participantes mais influência no consenso, o que deveria importar mais?
Maximum network security
0%
Wider stake distribution
0%
Equal participation opportunty
0%
Strong limits on concentration
0%
0 Votos • Votação encerrada
1
165
·
--
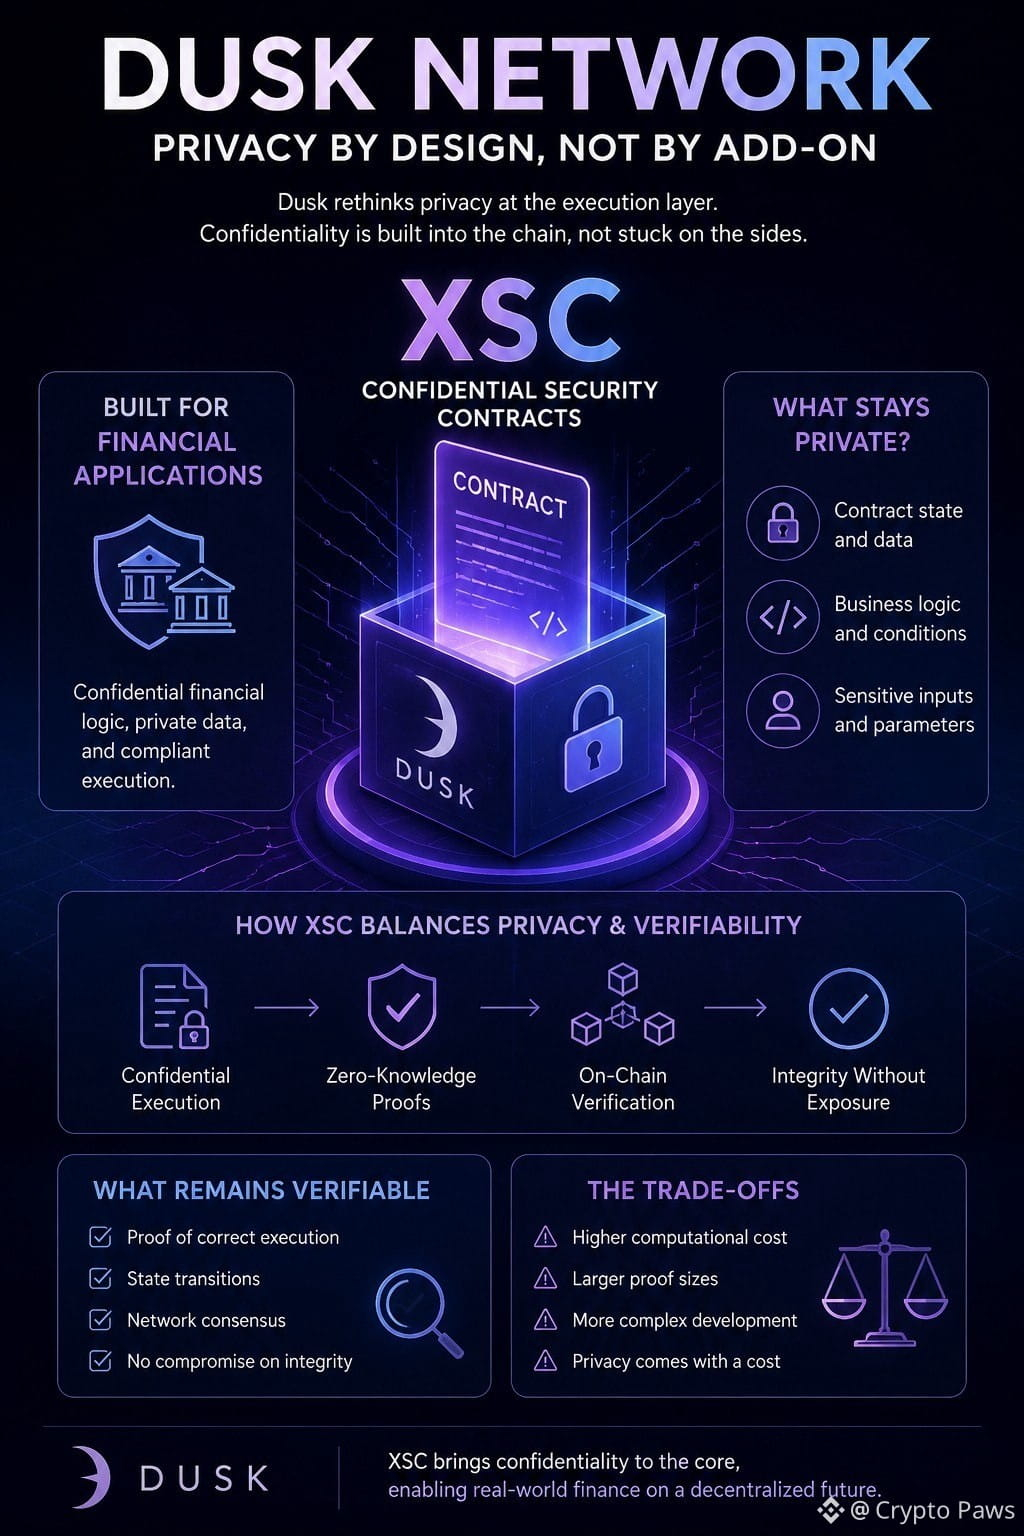
Quando olhei para Dusk pela primeira vez, vi outra Layer-1 focada em privacidade. Mas a arquitetura dela me fez repensar essa visão.
A ideia em destaque é a XSC — Confidential Security Contracts (Contratos de Segurança Confidenciais).
Em vez de tratar a privacidade como algo adicionado aos smart contracts, a Dusk aproxima a confidencialidade da camada de execução. Isso importa para aplicações financeiras, nas quais informações sensíveis podem incluir não apenas saldos ou transações, mas também a lógica e as condições que estão sendo executadas.
Isso cria um desafio importante: como uma blockchain pode manter a lógica financeira em sigilo enquanto ainda permite que a rede verifique que a execução está correta?
As blockchains tradicionais dependem fortemente da transparência. A execução confidencial faz o oposto, limitando o que passa a ficar visível publicamente. A parte interessante é encontrar um equilíbrio entre esses dois objetivos.
É por isso que acho que a XSC merece mais atenção. Se entradas sensíveis e a lógica do contrato puderem permanecer protegidas enquanto a rede ainda consegue verificar uma execução válida, a privacidade se torna mais do que um recurso.
Ela passa a fazer parte da própria infraestrutura.
Para mim, isso torna a Dusk mais interessante de estudar — não apenas como uma cadeia de privacidade, mas como uma tentativa de repensar como aplicações financeiras confidenciais podem funcionar em uma blockchain pública.
$TUT
{future}(TUTUSDT)
$ZEC
{future}(ZECUSDT)
$DUSK #dusk @Dusk_Foundation
Quando olhei para Dusk pela primeira vez, vi outra Layer-1 focada em privacidade. Mas a arquitetura dela me fez repensar essa visão.
A ideia em destaque é a XSC — Confidential Security Contracts (Contratos de Segurança Confidenciais).
Em vez de tratar a privacidade como algo adicionado aos smart contracts, a Dusk aproxima a confidencialidade da camada de execução. Isso importa para aplicações financeiras, nas quais informações sensíveis podem incluir não apenas saldos ou transações, mas também a lógica e as condições que estão sendo executadas.
Isso cria um desafio importante: como uma blockchain pode manter a lógica financeira em sigilo enquanto ainda permite que a rede verifique que a execução está correta?
As blockchains tradicionais dependem fortemente da transparência. A execução confidencial faz o oposto, limitando o que passa a ficar visível publicamente. A parte interessante é encontrar um equilíbrio entre esses dois objetivos.
É por isso que acho que a XSC merece mais atenção. Se entradas sensíveis e a lógica do contrato puderem permanecer protegidas enquanto a rede ainda consegue verificar uma execução válida, a privacidade se torna mais do que um recurso.
Ela passa a fazer parte da própria infraestrutura.
Para mim, isso torna a Dusk mais interessante de estudar — não apenas como uma cadeia de privacidade, mas como uma tentativa de repensar como aplicações financeiras confidenciais podem funcionar em uma blockchain pública.
$TUT
$ZEC
$DUSK #dusk @Dusk
A ideia em destaque é a XSC — Confidential Security Contracts (Contratos de Segurança Confidenciais).
Em vez de tratar a privacidade como algo adicionado aos smart contracts, a Dusk aproxima a confidencialidade da camada de execução. Isso importa para aplicações financeiras, nas quais informações sensíveis podem incluir não apenas saldos ou transações, mas também a lógica e as condições que estão sendo executadas.
Isso cria um desafio importante: como uma blockchain pode manter a lógica financeira em sigilo enquanto ainda permite que a rede verifique que a execução está correta?
As blockchains tradicionais dependem fortemente da transparência. A execução confidencial faz o oposto, limitando o que passa a ficar visível publicamente. A parte interessante é encontrar um equilíbrio entre esses dois objetivos.
É por isso que acho que a XSC merece mais atenção. Se entradas sensíveis e a lógica do contrato puderem permanecer protegidas enquanto a rede ainda consegue verificar uma execução válida, a privacidade se torna mais do que um recurso.
Ela passa a fazer parte da própria infraestrutura.
Para mim, isso torna a Dusk mais interessante de estudar — não apenas como uma cadeia de privacidade, mas como uma tentativa de repensar como aplicações financeiras confidenciais podem funcionar em uma blockchain pública.
$TUT
$ZEC
$DUSK #dusk @Dusk
63
2
2.8k
·
--
E se privacidade não for sobre desaparecer, mas sim sobre decidir o que as pessoas podem ver?
É isso que acho interessante no @Dusk_Foundation I. Com a DUSK, um perfil pode se conectar tanto a um endereço público quanto a um endereço protegido, criando “corredores” diferentes para situações diferentes.
Alguma atividade pode exigir transparência. Outra atividade pode merecer privacidade.
Em vez de obrigar uma única escolha para tudo, a Dusk dá ao usuário mais controle sobre como sua atividade é exposta.
Isso parece mais próximo de como a vida financeira real funciona.
Você preferiria um único endereço para tudo ou corredores separados — público e privado — dependendo da situação?
$DUSK #dusk
$NEIRO
{future}(NEIROUSDT)
$ENA
{future}(ENAUSDT)
Se o @Dusk_Foundation lets te permitir decidir entre atividade pública e protegida, o que seria mais importante para você?
E se privacidade não for sobre desaparecer, mas sim sobre decidir o que as pessoas podem ver?
É isso que acho interessante no @Dusk I. Com a DUSK, um perfil pode se conectar tanto a um endereço público quanto a um endereço protegido, criando “corredores” diferentes para situações diferentes.
Alguma atividade pode exigir transparência. Outra atividade pode merecer privacidade.
Em vez de obrigar uma única escolha para tudo, a Dusk dá ao usuário mais controle sobre como sua atividade é exposta.
Isso parece mais próximo de como a vida financeira real funciona.
Você preferiria um único endereço para tudo ou corredores separados — público e privado — dependendo da situação?
$DUSK #dusk
$NEIRO
$ENA
Se o @Dusk lets te permitir decidir entre atividade pública e protegida, o que seria mais importante para você?
É isso que acho interessante no @Dusk I. Com a DUSK, um perfil pode se conectar tanto a um endereço público quanto a um endereço protegido, criando “corredores” diferentes para situações diferentes.
Alguma atividade pode exigir transparência. Outra atividade pode merecer privacidade.
Em vez de obrigar uma única escolha para tudo, a Dusk dá ao usuário mais controle sobre como sua atividade é exposta.
Isso parece mais próximo de como a vida financeira real funciona.
Você preferiria um único endereço para tudo ou corredores separados — público e privado — dependendo da situação?
$DUSK #dusk
$NEIRO
$ENA
Se o @Dusk lets te permitir decidir entre atividade pública e protegida, o que seria mais importante para você?
Maximum transparency
63%
Maximum privacy
25%
Switch based on context
0%
Keep both options available
12%
8 Votos • Votação encerrada
43
4
2.9k
·
--
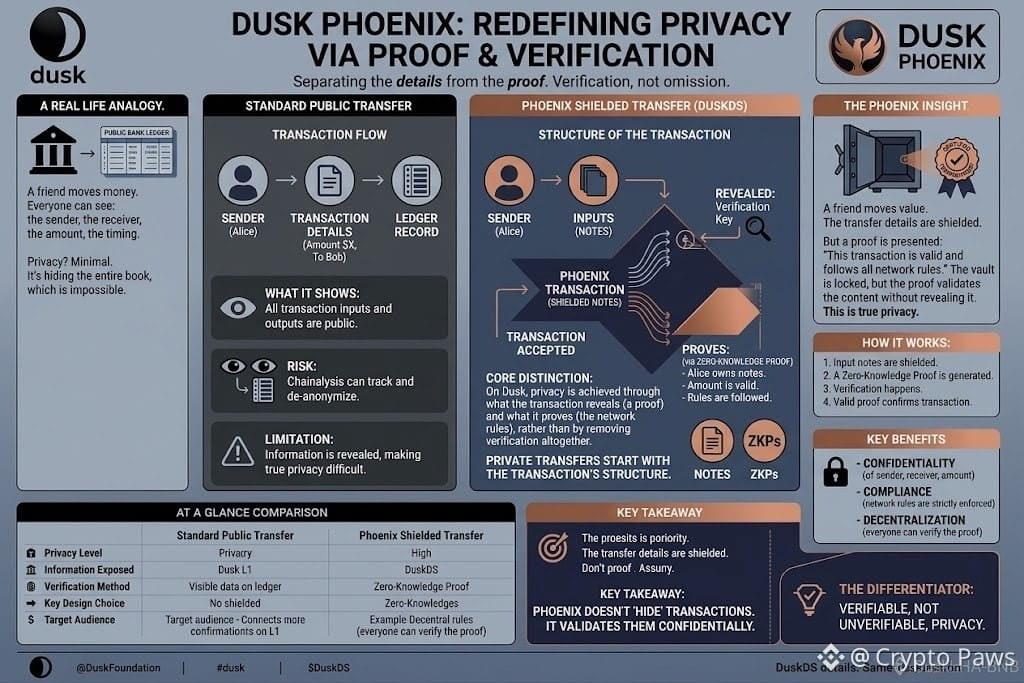
A parte de Phoenix que mudou a forma como penso sobre transferências privadas é que a privacidade começa com a estrutura da própria transação.
Depois de ler a documentação do Dusk, entendo o Phoenix como um modelo de transferência blindada no DuskDS construído em torno de notas e provas de conhecimento zero. Em vez de expor os detalhes habituais da transferência, a transação pode provar que a transferência é válida sem revelar publicamente as informações subjacentes.
O que considero importante é que isto não é simplesmente “ocultar uma transação”. A rede ainda precisa verificar que as regras são seguidas. O Phoenix separa as informações que precisam permanecer confidenciais da prova que permite que a rede valide a transação.
Essa distinção é a principal ideia que eu tirei: no DuskDS, a privacidade é alcançada pelo que a transação revela e pelo que ela prova, e não ao remover a verificação por completo.
Para mim, isso torna o Phoenix uma parte particularmente interessante do design de transações do Dusk.
$DUSK #dusk @Dusk_Foundation
$RE
{future}(REUSDT)
$TREE
{future}(TREEUSDT)
#zec
#WLD
#MUBARAK
A parte de Phoenix que mudou a forma como penso sobre transferências privadas é que a privacidade começa com a estrutura da própria transação.
Depois de ler a documentação do Dusk, entendo o Phoenix como um modelo de transferência blindada no DuskDS construído em torno de notas e provas de conhecimento zero. Em vez de expor os detalhes habituais da transferência, a transação pode provar que a transferência é válida sem revelar publicamente as informações subjacentes.
O que considero importante é que isto não é simplesmente “ocultar uma transação”. A rede ainda precisa verificar que as regras são seguidas. O Phoenix separa as informações que precisam permanecer confidenciais da prova que permite que a rede valide a transação.
Essa distinção é a principal ideia que eu tirei: no DuskDS, a privacidade é alcançada pelo que a transação revela e pelo que ela prova, e não ao remover a verificação por completo.
Para mim, isso torna o Phoenix uma parte particularmente interessante do design de transações do Dusk.
$DUSK #dusk @Dusk
$RE
$TREE
#zec
#WLD
#MUBARAK
Depois de ler a documentação do Dusk, entendo o Phoenix como um modelo de transferência blindada no DuskDS construído em torno de notas e provas de conhecimento zero. Em vez de expor os detalhes habituais da transferência, a transação pode provar que a transferência é válida sem revelar publicamente as informações subjacentes.
O que considero importante é que isto não é simplesmente “ocultar uma transação”. A rede ainda precisa verificar que as regras são seguidas. O Phoenix separa as informações que precisam permanecer confidenciais da prova que permite que a rede valide a transação.
Essa distinção é a principal ideia que eu tirei: no DuskDS, a privacidade é alcançada pelo que a transação revela e pelo que ela prova, e não ao remover a verificação por completo.
Para mim, isso torna o Phoenix uma parte particularmente interessante do design de transações do Dusk.
$DUSK #dusk @Dusk
$RE
$TREE
#zec
#WLD
#MUBARAK
54
3
2k
·
--
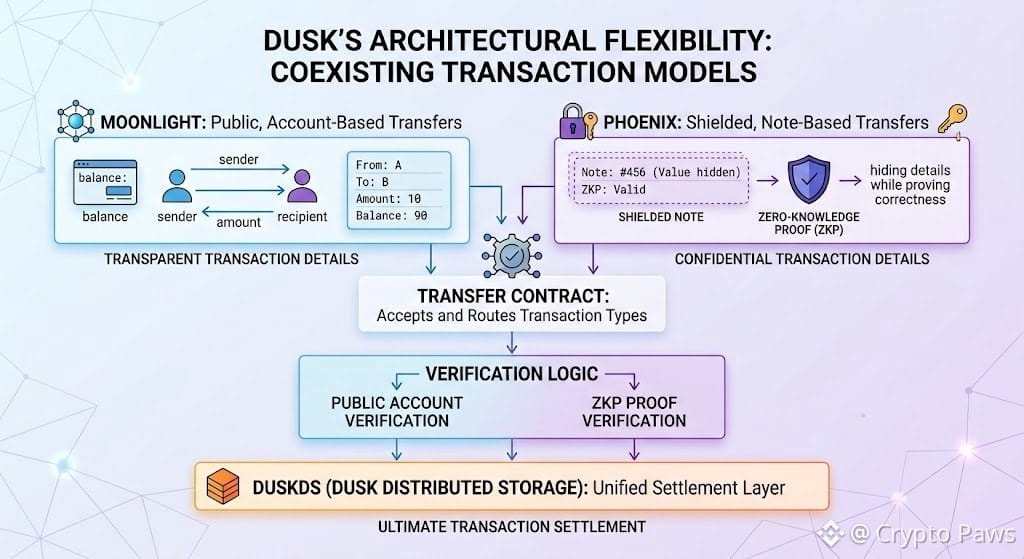
Eu costumava achar que a privacidade das transações era principalmente sobre escolher entre “público” e “privado”. Depois de ler a documentação do Dusk, vejo Phoenix e Moonlight de forma diferente: eles são dois modelos de transação feitos para diferentes necessidades de informação, mas compartilham a mesma camada de liquidação.
$DUSK #dusk @Dusk_Foundation
Moonlight usa transferências públicas, baseadas em conta, nas quais o saldo, o remetente, o destinatário e o valor ficam visíveis. O Phoenix adota a abordagem oposta com transferências protegidas, baseadas em notas, e provas de conhecimento zero, ocultando os detalhes da transação enquanto ainda comprova a correção.
O que acho mais interessante é que o Dusk não força um único modelo para todos os casos de uso. O Transfer Contract pode aceitar os dois tipos de transação e roteá-los para a lógica de verificação apropriada, enquanto ambos, no fim, se liquidam no DuskDS.
Para mim, a percepção mais negligenciada é a flexibilidade arquitetural: transparência e confidencialidade podem coexistir no nível do modelo de transação sem exigir sistemas de liquidação separados.
Isso torna o design de @Dusk_Foundation mais sutil do que simplesmente chamá-lo de “blockchain de privacidade”.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
{future}(DASHUSDT)
$WLD
{future}(WLDUSDT)
Eu costumava achar que a privacidade das transações era principalmente sobre escolher entre “público” e “privado”. Depois de ler a documentação do Dusk, vejo Phoenix e Moonlight de forma diferente: eles são dois modelos de transação feitos para diferentes necessidades de informação, mas compartilham a mesma camada de liquidação.
$DUSK #dusk @Dusk
Moonlight usa transferências públicas, baseadas em conta, nas quais o saldo, o remetente, o destinatário e o valor ficam visíveis. O Phoenix adota a abordagem oposta com transferências protegidas, baseadas em notas, e provas de conhecimento zero, ocultando os detalhes da transação enquanto ainda comprova a correção.
O que acho mais interessante é que o Dusk não força um único modelo para todos os casos de uso. O Transfer Contract pode aceitar os dois tipos de transação e roteá-los para a lógica de verificação apropriada, enquanto ambos, no fim, se liquidam no DuskDS.
Para mim, a percepção mais negligenciada é a flexibilidade arquitetural: transparência e confidencialidade podem coexistir no nível do modelo de transação sem exigir sistemas de liquidação separados.
Isso torna o design de @Dusk mais sutil do que simplesmente chamá-lo de “blockchain de privacidade”.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
$WLD
$DUSK #dusk @Dusk
Moonlight usa transferências públicas, baseadas em conta, nas quais o saldo, o remetente, o destinatário e o valor ficam visíveis. O Phoenix adota a abordagem oposta com transferências protegidas, baseadas em notas, e provas de conhecimento zero, ocultando os detalhes da transação enquanto ainda comprova a correção.
O que acho mais interessante é que o Dusk não força um único modelo para todos os casos de uso. O Transfer Contract pode aceitar os dois tipos de transação e roteá-los para a lógica de verificação apropriada, enquanto ambos, no fim, se liquidam no DuskDS.
Para mim, a percepção mais negligenciada é a flexibilidade arquitetural: transparência e confidencialidade podem coexistir no nível do modelo de transação sem exigir sistemas de liquidação separados.
Isso torna o design de @Dusk mais sutil do que simplesmente chamá-lo de “blockchain de privacidade”.
#DASH
#WLD
#VIXFallsTo2026Low
#EthereumFoundationLaunchesGlamsterdamTestnet $DASH
$WLD
74
2
114
·
--
Verificado
$DUSK #dusk @Dusk_Foundation
Colocar um ativo onchain é fácil de descrever. Fazer com que uma infraestrutura regulada de mercado consiga, de fato, se conectar à liquidação via blockchain é o passo mais difícil — e foi isso que chamou minha atenção no @Dusk_Foundation .
Pelo que li, a Dusk está trabalhando com instituições licenciadas pela UE, incluindo a NPEX, uma plataforma licenciada pela AFM, classificada como MTF, Corretora e ECSP. A NPEX planeja colocar 300M+ EUR de ativos onchain via Dusk. Vejo a importância menos no número da manchete e mais na infraestrutura por trás dele.
O segundo efeito, que acho interessante, é que a liquidação via blockchain pode se conectar a um arcabouço de mercado regulado existente, em vez de operar ao lado dele. Se essa conexão funcionar, a conversa muda de “os ativos podem ser tokenizados?” para “como processos financeiros regulados podem se tornar mais eficientes uma vez que a liquidação esteja onchain?”.
Esse é um teste muito mais significativo para adoção institucional.
$CHIP
{future}(CHIPUSDT)
$DOS
{future}(DOSUSDT)
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
O que mais importa quando mercados regulados avançam para o onchain?
$DUSK #dusk @Dusk
Colocar um ativo onchain é fácil de descrever. Fazer com que uma infraestrutura regulada de mercado consiga, de fato, se conectar à liquidação via blockchain é o passo mais difícil — e foi isso que chamou minha atenção no @Dusk .
Pelo que li, a Dusk está trabalhando com instituições licenciadas pela UE, incluindo a NPEX, uma plataforma licenciada pela AFM, classificada como MTF, Corretora e ECSP. A NPEX planeja colocar 300M+ EUR de ativos onchain via Dusk. Vejo a importância menos no número da manchete e mais na infraestrutura por trás dele.
O segundo efeito, que acho interessante, é que a liquidação via blockchain pode se conectar a um arcabouço de mercado regulado existente, em vez de operar ao lado dele. Se essa conexão funcionar, a conversa muda de “os ativos podem ser tokenizados?” para “como processos financeiros regulados podem se tornar mais eficientes uma vez que a liquidação esteja onchain?”.
Esse é um teste muito mais significativo para adoção institucional.
$CHIP
$DOS
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
O que mais importa quando mercados regulados avançam para o onchain?
Colocar um ativo onchain é fácil de descrever. Fazer com que uma infraestrutura regulada de mercado consiga, de fato, se conectar à liquidação via blockchain é o passo mais difícil — e foi isso que chamou minha atenção no @Dusk .
Pelo que li, a Dusk está trabalhando com instituições licenciadas pela UE, incluindo a NPEX, uma plataforma licenciada pela AFM, classificada como MTF, Corretora e ECSP. A NPEX planeja colocar 300M+ EUR de ativos onchain via Dusk. Vejo a importância menos no número da manchete e mais na infraestrutura por trás dele.
O segundo efeito, que acho interessante, é que a liquidação via blockchain pode se conectar a um arcabouço de mercado regulado existente, em vez de operar ao lado dele. Se essa conexão funcionar, a conversa muda de “os ativos podem ser tokenizados?” para “como processos financeiros regulados podem se tornar mais eficientes uma vez que a liquidação esteja onchain?”.
Esse é um teste muito mais significativo para adoção institucional.
$CHIP
$DOS
#beat
#BOME
#SP500TopsRecord7800
#COWRises55.77%In24h
O que mais importa quando mercados regulados avançam para o onchain?
🏛️ Licensed institutions
67%
🔗 Blockchain settlement
11%
📋 Regulatory authorization
11%
⚙️ Better market workflows
11%
9 Votos • Votação encerrada
71
7
4.8k
·
--
$DUSK #dusk @Dusk_Foundation
A Hedger mudou a forma como eu penso sobre execução confidencial de EVM. Não é apenas sobre ocultar dados; ela separa privacidade de verificação.
A criptografia homomórfica mantém os valores criptografados enquanto a computação acontece. As provas de conhecimento zero fazem outro trabalho: provar que a computação seguiu as regras sem expor o texto em claro.
Então eu vejo assim:
UMA PROTEGE OS DADOS. A OUTRA VERIFICA O TRABALHO.
Essa distinção importa. Ele pode manter os valores ilegíveis, mas isso, por si só, não prova que o resultado está correto. ZK pode verificar a corretude, mas sem criptografia os dados ainda podem ficar visíveis.
Isso torna Hedger, de @Dusk, interessante para mim. As duas primitivas são complementares em fluxos de EVM confidencial.
Mas há uma troca (trade-off).
Computação criptográfica e provas geram uma carga extra de trabalho. Para aplicações financeiras reguladas, esse custo adicional pode ser justificado.
A pergunta para a qual eu continuo voltando é:
A execução confidencial de EVM consegue preservar a privacidade sem tornar o fluxo de trabalho caro demais em escala?
O que você priorizaria na execução confidencial de EVM?
$DUSK #dusk @Dusk
A Hedger mudou a forma como eu penso sobre execução confidencial de EVM. Não é apenas sobre ocultar dados; ela separa privacidade de verificação.
A criptografia homomórfica mantém os valores criptografados enquanto a computação acontece. As provas de conhecimento zero fazem outro trabalho: provar que a computação seguiu as regras sem expor o texto em claro.
Então eu vejo assim:
UMA PROTEGE OS DADOS. A OUTRA VERIFICA O TRABALHO.
Essa distinção importa. Ele pode manter os valores ilegíveis, mas isso, por si só, não prova que o resultado está correto. ZK pode verificar a corretude, mas sem criptografia os dados ainda podem ficar visíveis.
Isso torna Hedger, de @Dusk, interessante para mim. As duas primitivas são complementares em fluxos de EVM confidencial.
Mas há uma troca (trade-off).
Computação criptográfica e provas geram uma carga extra de trabalho. Para aplicações financeiras reguladas, esse custo adicional pode ser justificado.
A pergunta para a qual eu continuo voltando é:
A execução confidencial de EVM consegue preservar a privacidade sem tornar o fluxo de trabalho caro demais em escala?
O que você priorizaria na execução confidencial de EVM?
A Hedger mudou a forma como eu penso sobre execução confidencial de EVM. Não é apenas sobre ocultar dados; ela separa privacidade de verificação.
A criptografia homomórfica mantém os valores criptografados enquanto a computação acontece. As provas de conhecimento zero fazem outro trabalho: provar que a computação seguiu as regras sem expor o texto em claro.
Então eu vejo assim:
UMA PROTEGE OS DADOS. A OUTRA VERIFICA O TRABALHO.
Essa distinção importa. Ele pode manter os valores ilegíveis, mas isso, por si só, não prova que o resultado está correto. ZK pode verificar a corretude, mas sem criptografia os dados ainda podem ficar visíveis.
Isso torna Hedger, de @Dusk, interessante para mim. As duas primitivas são complementares em fluxos de EVM confidencial.
Mas há uma troca (trade-off).
Computação criptográfica e provas geram uma carga extra de trabalho. Para aplicações financeiras reguladas, esse custo adicional pode ser justificado.
A pergunta para a qual eu continuo voltando é:
A execução confidencial de EVM consegue preservar a privacidade sem tornar o fluxo de trabalho caro demais em escala?
O que você priorizaria na execução confidencial de EVM?
🔘 Maximum privacy
33%
🔘 Lower computation cost
17%
🔘 Balanced performance
33%
🔘 Proven scalability
17%
6 Votos • Votação encerrada
45
2
252
·
--
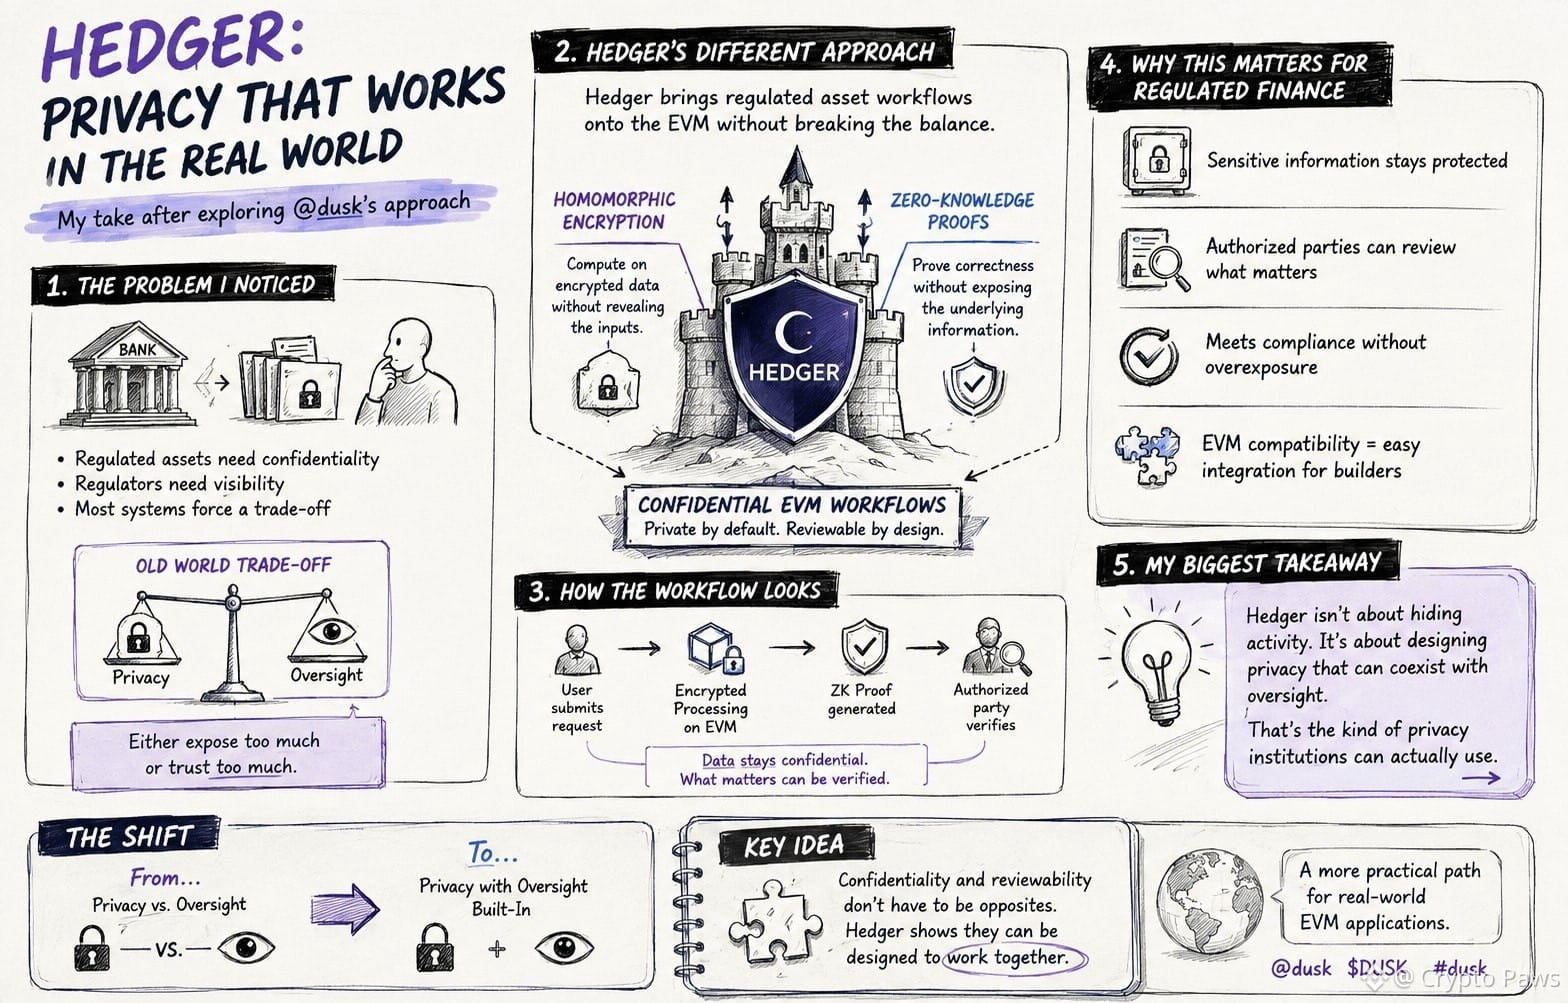
O que me chamou a atenção ao analisar a Hedger não foi apenas a palavra “privacidade”. Foi a ideia de levar fluxos de trabalho de ativos regulamentados para um ambiente EVM sem tratar confidencialidade e auditabilidade como opostos.
Minha leitura da abordagem de @Dusk_Foundation é que a Hedger usa criptografia homomórfica junto com provas de conhecimento zero para dar suporte a fluxos EVM confidenciais, nos quais as partes autorizadas ainda podem revisar o que importa. Essa distinção é importante para aplicações financeiras regulamentadas: informações sensíveis podem permanecer protegidas enquanto o fluxo de trabalho mantém um caminho em direção à verificação.
Para mim, isso torna a Hedger menos sobre ocultar a atividade e mais sobre projetar uma privacidade que possa coexistir com a supervisão. Esse é um problema muito mais prático para aplicações EVM institucionais.
$DUSK #dusk @Dusk_Foundation
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
O que me chamou a atenção ao analisar a Hedger não foi apenas a palavra “privacidade”. Foi a ideia de levar fluxos de trabalho de ativos regulamentados para um ambiente EVM sem tratar confidencialidade e auditabilidade como opostos.
Minha leitura da abordagem de @Dusk é que a Hedger usa criptografia homomórfica junto com provas de conhecimento zero para dar suporte a fluxos EVM confidenciais, nos quais as partes autorizadas ainda podem revisar o que importa. Essa distinção é importante para aplicações financeiras regulamentadas: informações sensíveis podem permanecer protegidas enquanto o fluxo de trabalho mantém um caminho em direção à verificação.
Para mim, isso torna a Hedger menos sobre ocultar a atividade e mais sobre projetar uma privacidade que possa coexistir com a supervisão. Esse é um problema muito mais prático para aplicações EVM institucionais.
$DUSK #dusk @Dusk
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
Minha leitura da abordagem de @Dusk é que a Hedger usa criptografia homomórfica junto com provas de conhecimento zero para dar suporte a fluxos EVM confidenciais, nos quais as partes autorizadas ainda podem revisar o que importa. Essa distinção é importante para aplicações financeiras regulamentadas: informações sensíveis podem permanecer protegidas enquanto o fluxo de trabalho mantém um caminho em direção à verificação.
Para mim, isso torna a Hedger menos sobre ocultar a atividade e mais sobre projetar uma privacidade que possa coexistir com a supervisão. Esse é um problema muito mais prático para aplicações EVM institucionais.
$DUSK #dusk @Dusk
$DOLO
$ALICE
#OilEdgesHigher
#AnthropicIPOMeetingsSkipFinancialsValuation #KalshiOrderedToSuspendWashingtonOperations #ProCapFilesBitcoinTreasuryDiscountETF
52
4
1.2k
·
--
Continuo voltando a uma parte de @Dusk_Foundation que parece estrategicamente importante: o DuskEVM não está pedindo aos desenvolvedores para abandonarem a mentalidade da EVM. Ao oferecer aos builders de Solidity um caminho familiar para @Dusk_Foundation , ele reduz a barreira para criar aplicações financeiras em uma rede projetada para mercados regulamentados. O que torna isso ainda mais interessante é o Hedger. Seu uso de criptografia homomórfica e provas de zero conhecimento aponta para fluxos EVM confidenciais nos quais privacidade não significa perder a capacidade de revisar a atividade. Para mim, essa é a verdadeira história por trás de $DUSK : privacidade programável se tornando infraestrutura, e não um recurso adicionado mais tarde. #dusk
#USJulyCPI&PPIDueThisWeek #SheinSaidToLaunchHKIPOSubscriptionAroundAug20 $APR
$EDEN
Qual recurso do DuskEVM importa mais para finanças onchain regulamentadas?
Continuo voltando a uma parte de @Dusk que parece estrategicamente importante: o DuskEVM não está pedindo aos desenvolvedores para abandonarem a mentalidade da EVM. Ao oferecer aos builders de Solidity um caminho familiar para @Dusk , ele reduz a barreira para criar aplicações financeiras em uma rede projetada para mercados regulamentados. O que torna isso ainda mais interessante é o Hedger. Seu uso de criptografia homomórfica e provas de zero conhecimento aponta para fluxos EVM confidenciais nos quais privacidade não significa perder a capacidade de revisar a atividade. Para mim, essa é a verdadeira história por trás de $DUSK : privacidade programável se tornando infraestrutura, e não um recurso adicionado mais tarde. #dusk
#USJulyCPI&PPIDueThisWeek #SheinSaidToLaunchHKIPOSubscriptionAroundAug20 $APR
$EDEN
Qual recurso do DuskEVM importa mais para finanças onchain regulamentadas?
#USJulyCPI&PPIDueThisWeek #SheinSaidToLaunchHKIPOSubscriptionAroundAug20 $APR
$EDEN
Qual recurso do DuskEVM importa mais para finanças onchain regulamentadas?
🔐 Confidential EVM workflows
75%
🧩 Solidity/EVM compatibility
25%
🧾 Reviewable ZK privacy
0%
🏦 Institutional access
0%
4 Votos • Votação encerrada
53
2
210
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
HotCPIDecemberHikePriced
242,852 visualizações
2,548 discutindo
Acompanhamento do mercado do IPC | IPC dos EUA sobe 0,4% em outubro, acima da previsão de 0,3%
Binance News
·31 curtidas
·45.2k visualizações
ZcashFallsBelow$1000ForFirstTimeSinceSeptember
488 visualizações
14 discutindo
StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
9,984 visualizações
110 discutindo