

#ios
ios
37,288 visualizações
155 discutindo
Popular
Últimas

·
--
🔴 $BTC ALERTA DE TROIANO NO iOS: DARK SWORD ESTÁ ROUBANDO CHAVES! 🚨
🛡️ O DarkSword está mirando as carteiras de iPhone e iPad, roubando chaves privadas diretamente das Chaves do iCloud. 📊 O malware ultrapassa as barreiras do sandbox, sequestrando notas e arquivos locais de carteiras antes mesmo de você perceber a invasão. 🦈 Os investidores mais experientes já estão correndo para transferir seus ativos para armazenamento exclusivo em hardware, enquanto o resto do mercado acompanha as consequências. 💡 Atualize o iOS agora, verifique todos os aplicativos instalados e considere transferir seus ativos mais importantes para fora dos dispositivos móveis.
💬 Como você está protegendo suas criptomoedas contra essa ofensiva no iOS? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #Security #iOS #Crypto #Alert
🛡️ 🔥
14

Artigo
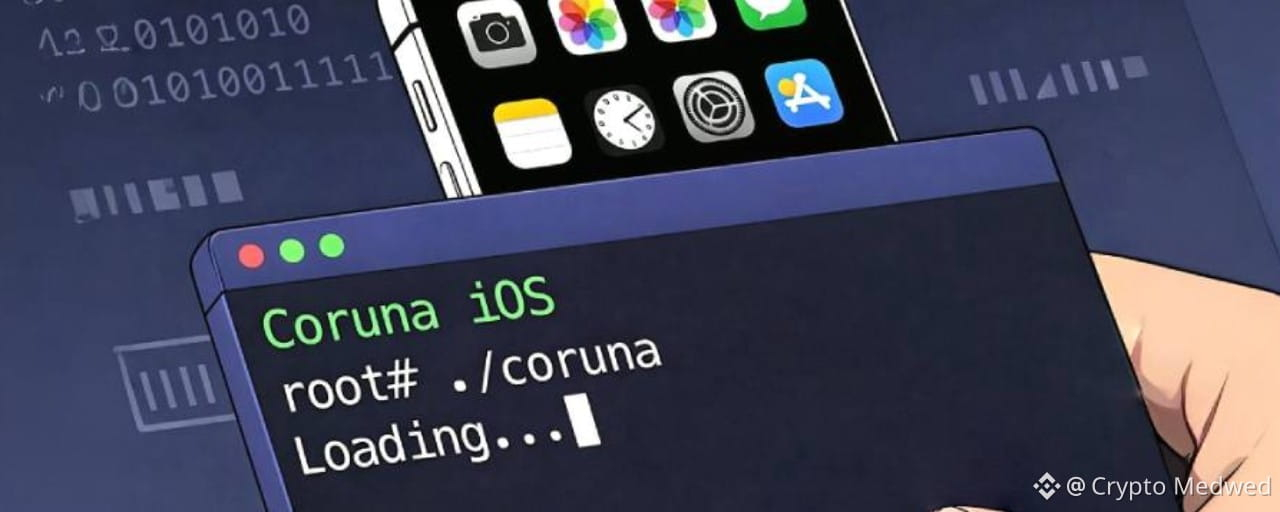
ATENÇÃO! PODEM ROUBAR SUAS CRIPTOMOEDAS DIRETAMENTE DO SEU SMARTPHONE!❗️ Recentemente, surgiram informações sobre o roubo de criptomoedas das carteiras Trust Wallet e Keeper (antiga Tonkeeper), instaladas no mesmo iPhone. Suspeita-se que os criminosos tenham obtido acesso ao próprio dispositivo por meio de vulnerabilidades do iOS. Os exploits DarkSword e Coruna estão sob suspeita, mas ainda não há confirmação de que tenham sido usados neste caso específico.
ATENÇÃO! PODEM ROUBAR SUAS CRIPTOMOEDAS DIRETAMENTE DO SEU SMARTPHONE!
❗️ Recentemente, surgiram informações sobre o roubo de criptomoedas das carteiras Trust Wallet e Keeper (antiga Tonkeeper), instaladas no mesmo iPhone. Suspeita-se que os criminosos tenham obtido acesso ao próprio dispositivo por meio de vulnerabilidades do iOS. Os exploits DarkSword e Coruna estão sob suspeita, mas ainda não há confirmação de que tenham sido usados neste caso específico.
2.9k
·
--
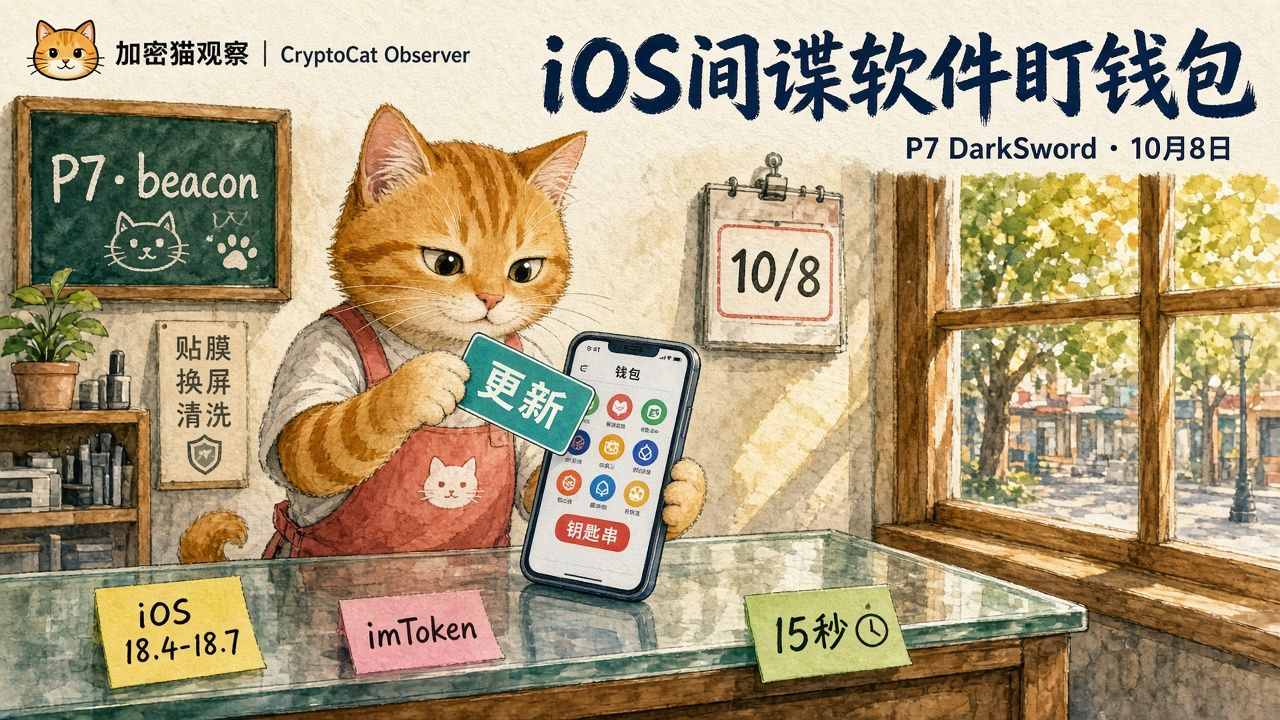
A empresa de segurança móvel iVerify publicou um relatório de investigação em 8 de outubro: numa infeção que investigou em agosto, identificou uma variante até então desconhecida do kit de exploração de vulnerabilidades DarkSword para iOS, denominada P7 DarkSword. Em comparação com variantes comuns, a P7 reduz os vestígios deixados no dispositivo, amplia a extração local de dados das Chaves e de carteiras de criptomoedas e inclui um canal bidirecional de comando e controlo (C2) ligado à infraestrutura dos atacantes. O implante injeta-se no SpringBoard e, por predefinição, consulta o endpoint /beacon em busca de tarefas aproximadamente a cada 15 segundos. Os comandos incluem wallet_scan (para procurar aplicações de carteiras instaladas) e wallet_extract (para extrair dados de carteiras relacionadas, como a imToken); também pode exfiltrar notas, fotografias e ficheiros JSON das Chaves.
A The Hacker News publicou uma atualização em 11 de outubro, indicando que esta família visa dispositivos com iOS 18.4–18.7 sem as correções de segurança. Há também um vetor de distribuição associado que usa domínios expirados de rastreamento de comércio eletrónico para redirecionar visitantes para páginas falsas de negociação de criptomoedas e fornecer uma cadeia de exploração. A recomendação pública é atualizar o mais rapidamente possível para uma versão corrigida pelo fabricante. Se o dispositivo tiver sido comprometido, os ativos devem ser transferidos para uma nova carteira e a frase-semente deve ser gerada novamente. Esta atualização factual sobre o roubo de dados de carteiras por meio de software é independente da investigação sobre implantes de hardware e não está relacionada com a cadeia de abastecimento.
#安全 #iOS #钱包 Não constitui aconselhamento de investimento.
113
·
--
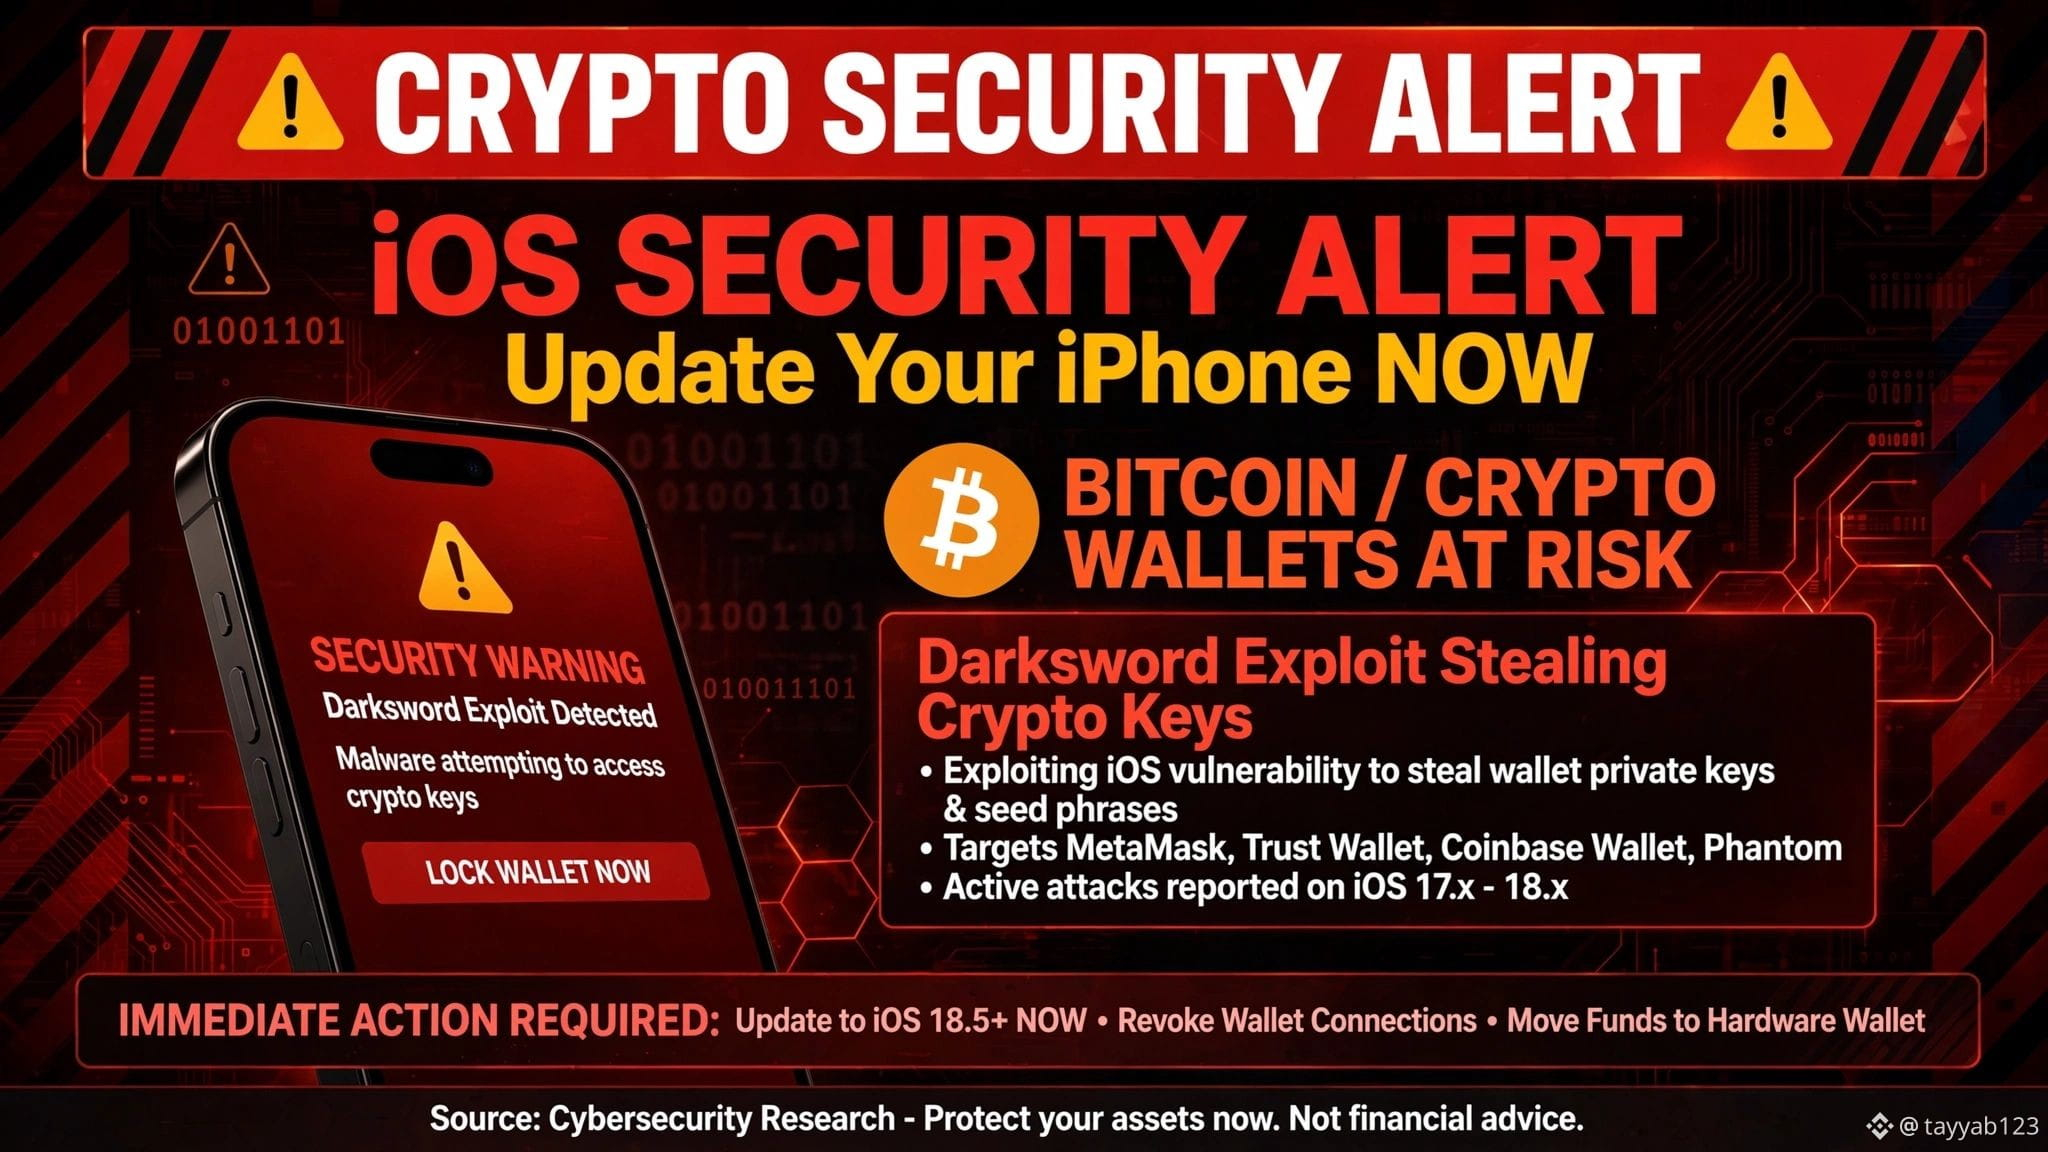
🚨 ALERTA DE SEGURANÇA iOS - Atualização AGORA para usuários de Crypto! 🚨
SlowMist CISO ne warn kiya hai:
O exploit Darksword está hackeando iPhones via Safari!
- $IOST de 12 a 26.5: todas as versões em risco
- Com 1 clique em um link malicioso, a chave privada & a frase-semente da carteira são roubadas
- MetaMask, Trust Wallet, Phantom estão todos como alvo
O Google confirmou que esta é uma cadeia de 6 vulnerabilidades que permite acesso ao kernel.
✅ O que fazer:
1. Atualize imediatamente para iOS 26.7 / 18.7.3
2. Nunca instale o app FomoPeek v1.1-1.2 (saiu malware)
3. Nunca salve a frase-semente em capturas de tela / em Notas
4. Mova os fundos para uma Carteira de Hardware
Marque seus amigos que usam iPhone!
#CryptoSecurity #iOS #Bitcoin #Alert
128
A SlowMist ainda não confirmou se o ataque via Safari no iPhone resultou em roubo de criptomoedas. O malware analisado explora falhas já corrigidas em iOS 18.4–18.6.2, e não se sabe se funciona em iOS 26.5. A empresa permanece em silêncio sobre possíveis perdas.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Leia mais: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Leia mais: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
70
·
--
Depois de cinco anos, o Fortnite finalmente voltou à App Store do iOS! A briga entre a Epic e a Apple durou bastante, e agora, exceto na Austrália, dá pra jogar em quase todo lugar. Cook: Nessa eu me dei mal. Tim: Nessa eu ganhei! #Fortnite #iOS
Depois de cinco anos, o Fortnite finalmente voltou à App Store do iOS! A briga entre a Epic e a Apple durou bastante, e agora, exceto na Austrália, dá pra jogar em quase todo lugar. Cook: Nessa eu me dei mal. Tim: Nessa eu ganhei! #Fortnite #iOS
53
·
--
Artigo
URGENTE: Darksword mira carteiras do iOS 26.5 – Mundo Cripto em alertaA inundação começou. O mais recente alerta da SlowMist mostra que atacantes sequestraram a cadeia de exploração Darksword para invadir dispositivos iOS 26.5, escoando chaves privadas de carteiras em autoarmazenamento (self‑custody). Em uma declaração arrepiante, o Diretor de Segurança da Informação 23pds alertou que o vetor de ataque contorna o mais recente patch de segurança da Apple, deixando milhões de usuários expostos.
Isso não é boato; é um fato incontestável de que a cadeia Darksword, que antes estava inativa, foi reengenheirada para explorar a atualização mais recente do iOS. As implicações? Cada usuário de iOS com uma carteira de cripto agora é um alvo em potencial, e o mercado pode ver uma queda repentina à medida que a confiança se deteriora. #iOS #Darksword #CryptoSecurity
URGENTE: Darksword mira carteiras do iOS 26.5 – Mundo Cripto em alerta
A inundação começou. O mais recente alerta da SlowMist mostra que atacantes sequestraram a cadeia de exploração Darksword para invadir dispositivos iOS 26.5, escoando chaves privadas de carteiras em autoarmazenamento (self‑custody). Em uma declaração arrepiante, o Diretor de Segurança da Informação 23pds alertou que o vetor de ataque contorna o mais recente patch de segurança da Apple, deixando milhões de usuários expostos.
Isso não é boato; é um fato incontestável de que a cadeia Darksword, que antes estava inativa, foi reengenheirada para explorar a atualização mais recente do iOS. As implicações? Cada usuário de iOS com uma carteira de cripto agora é um alvo em potencial, e o mercado pode ver uma queda repentina à medida que a confiança se deteriora. #iOS #Darksword #CryptoSecurity
Isso não é boato; é um fato incontestável de que a cadeia Darksword, que antes estava inativa, foi reengenheirada para explorar a atualização mais recente do iOS. As implicações? Cada usuário de iOS com uma carteira de cripto agora é um alvo em potencial, e o mercado pode ver uma queda repentina à medida que a confiança se deteriora. #iOS #Darksword #CryptoSecurity
36
·
--
O iOS também não é absolutamente seguro,
Apps baixados na App Store também podem esconder “veneno”
Há quem registre as palavras de recuperação em anotações; se for roubado, foram 6000 u
✨ Lembre-se:
1️⃣ Atualize o iOS em tempo hábil
Desta vez, o iOS 26.1 também apresentou uma vulnerabilidade
2️⃣ Escrever a frase de recuperação no papel é o mais seguro
#iOS #安全漏洞
1
1
3.5k
·
--
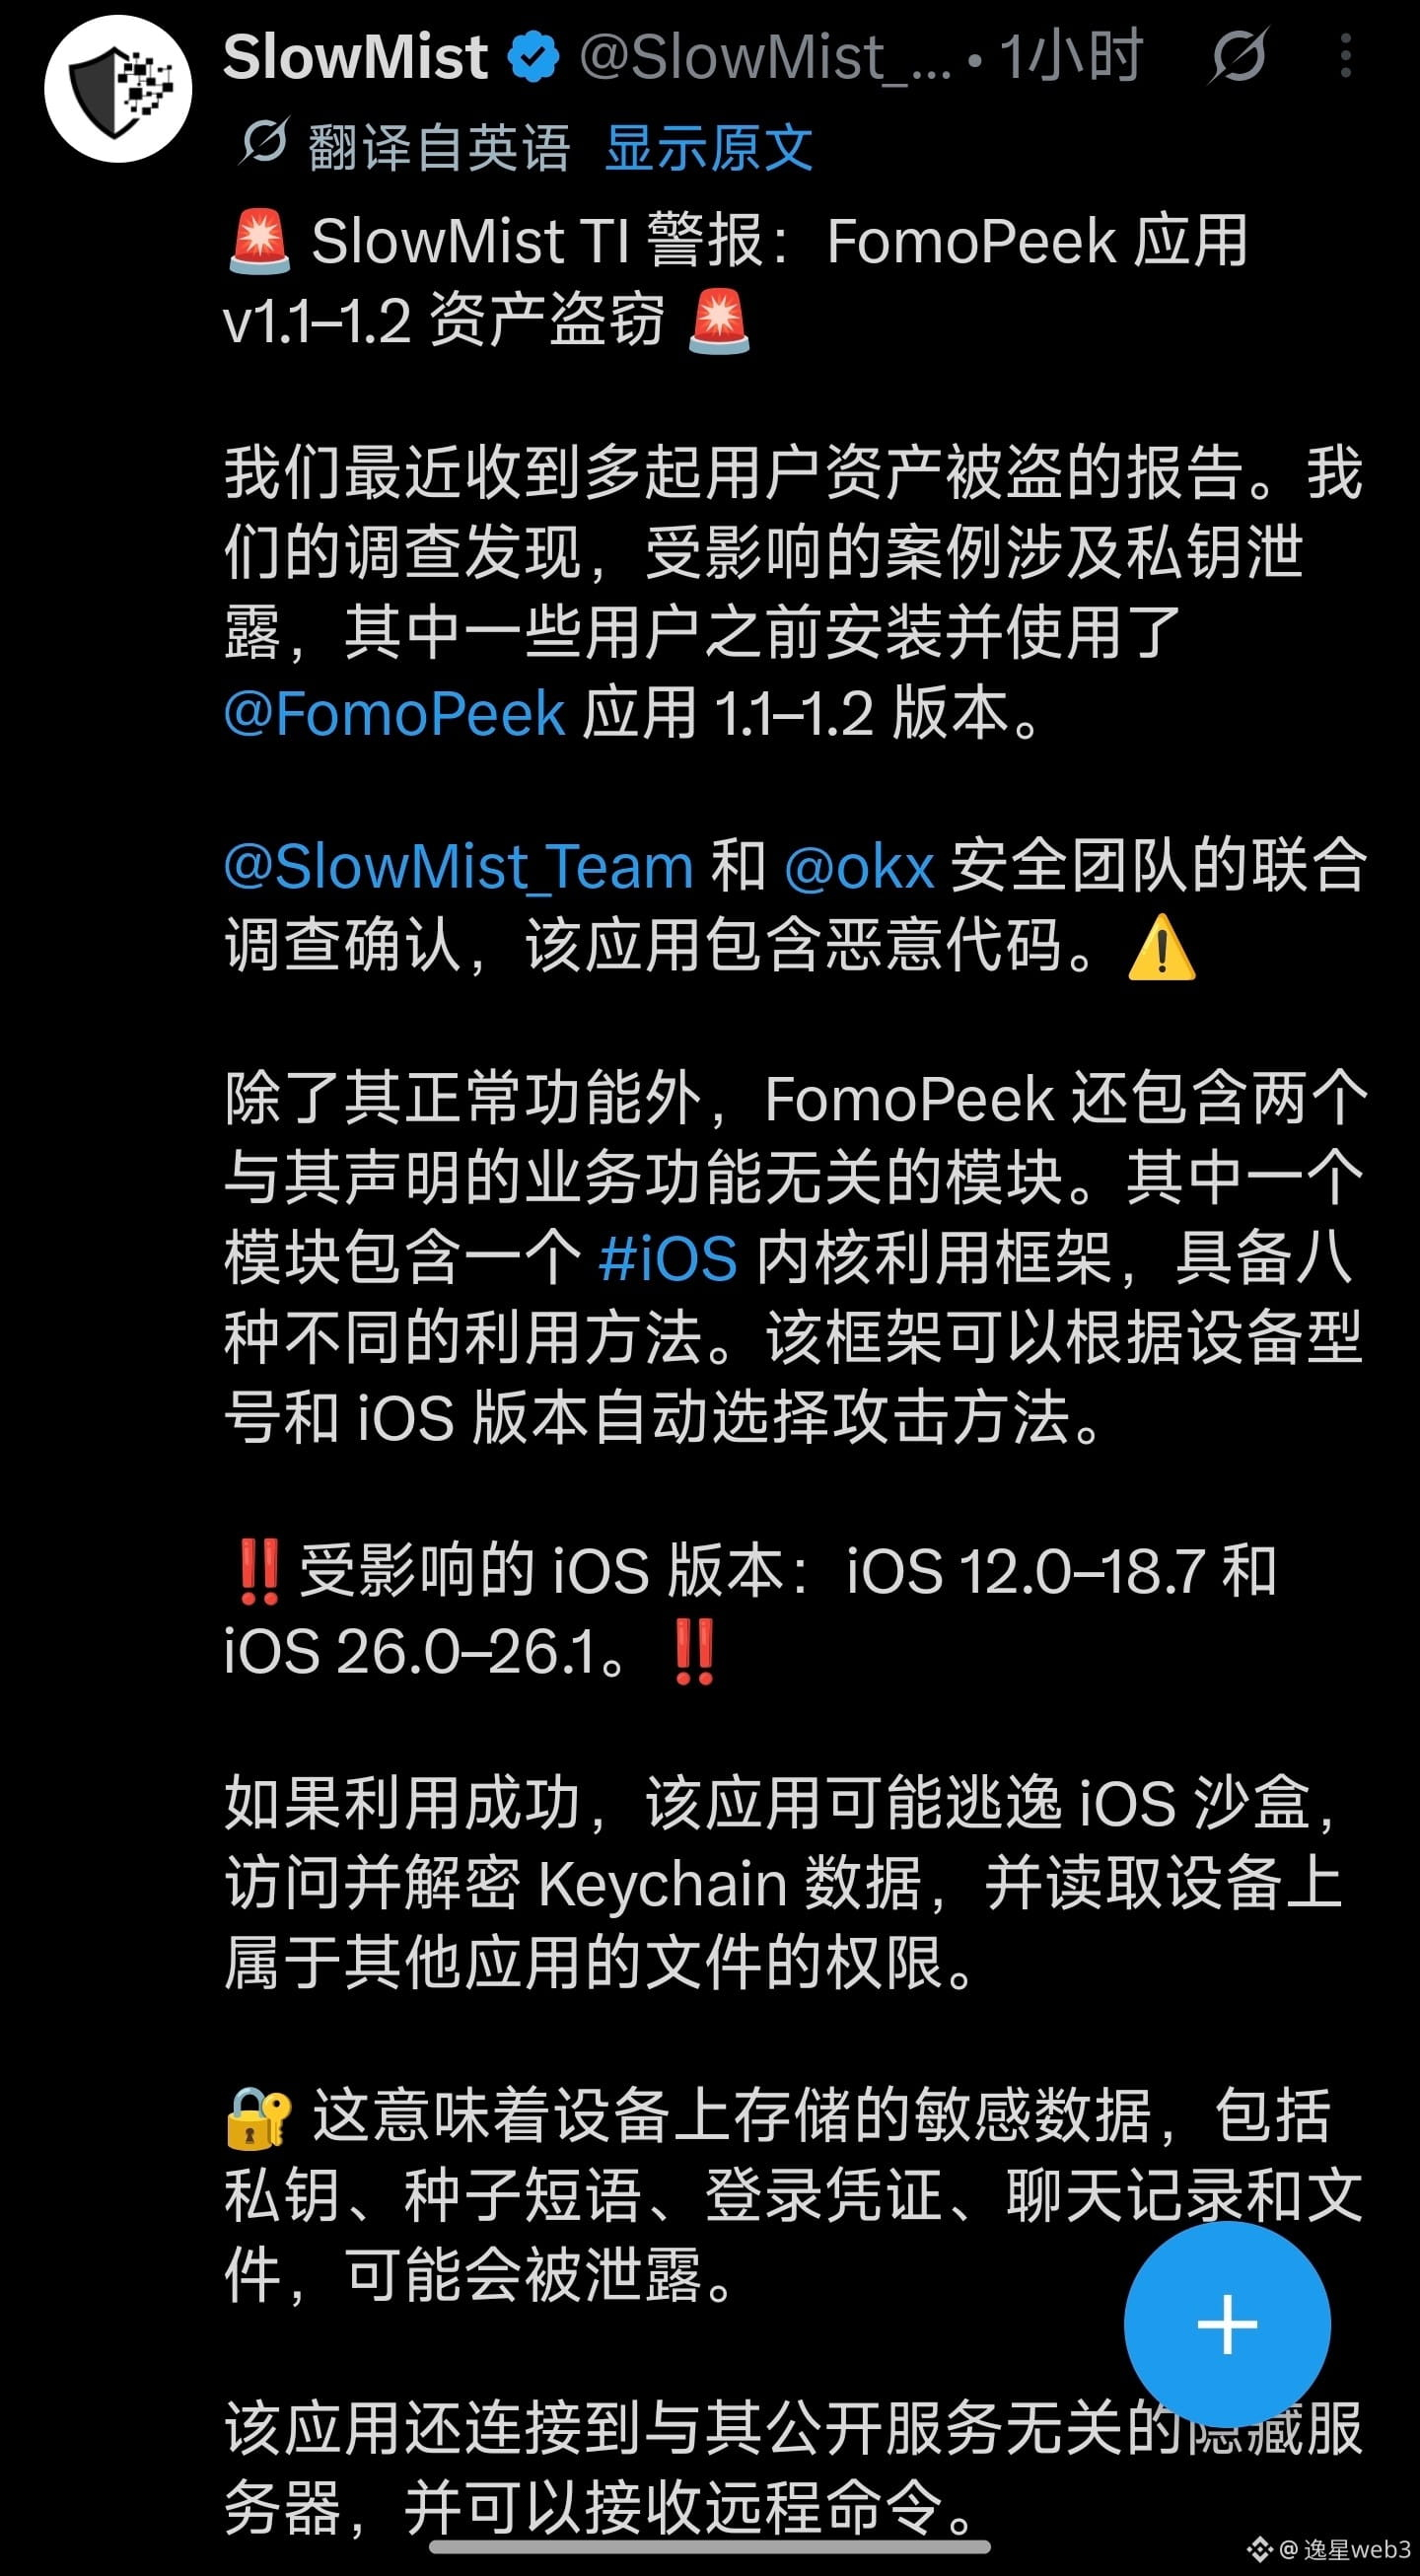
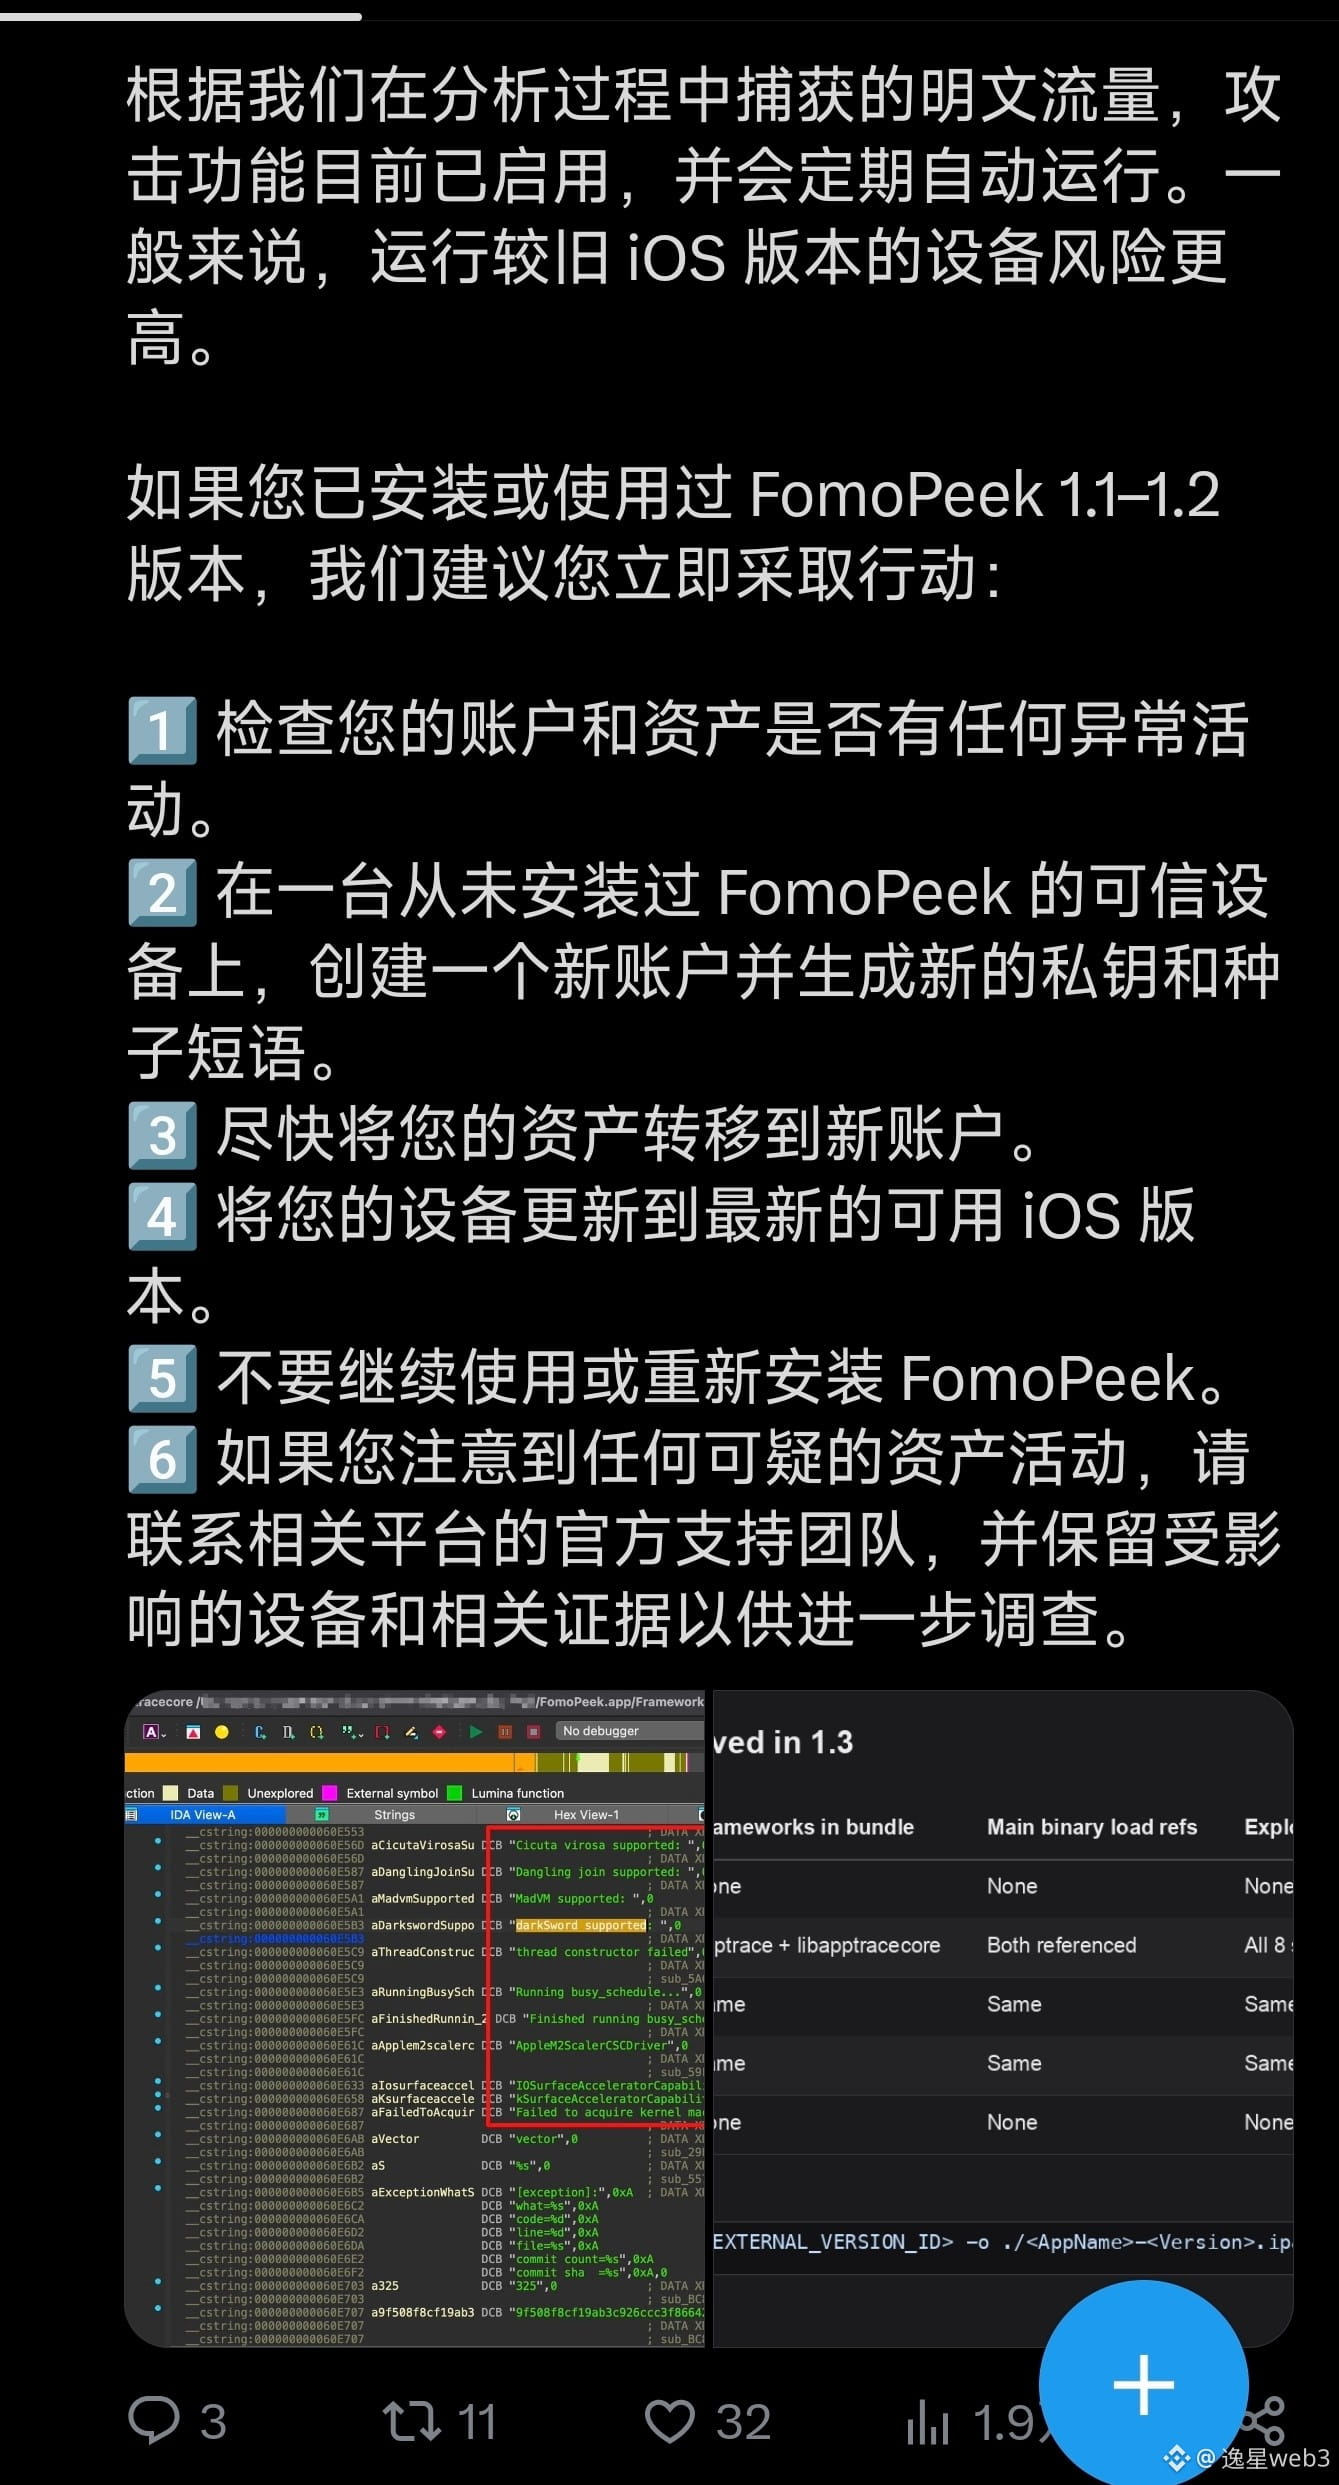
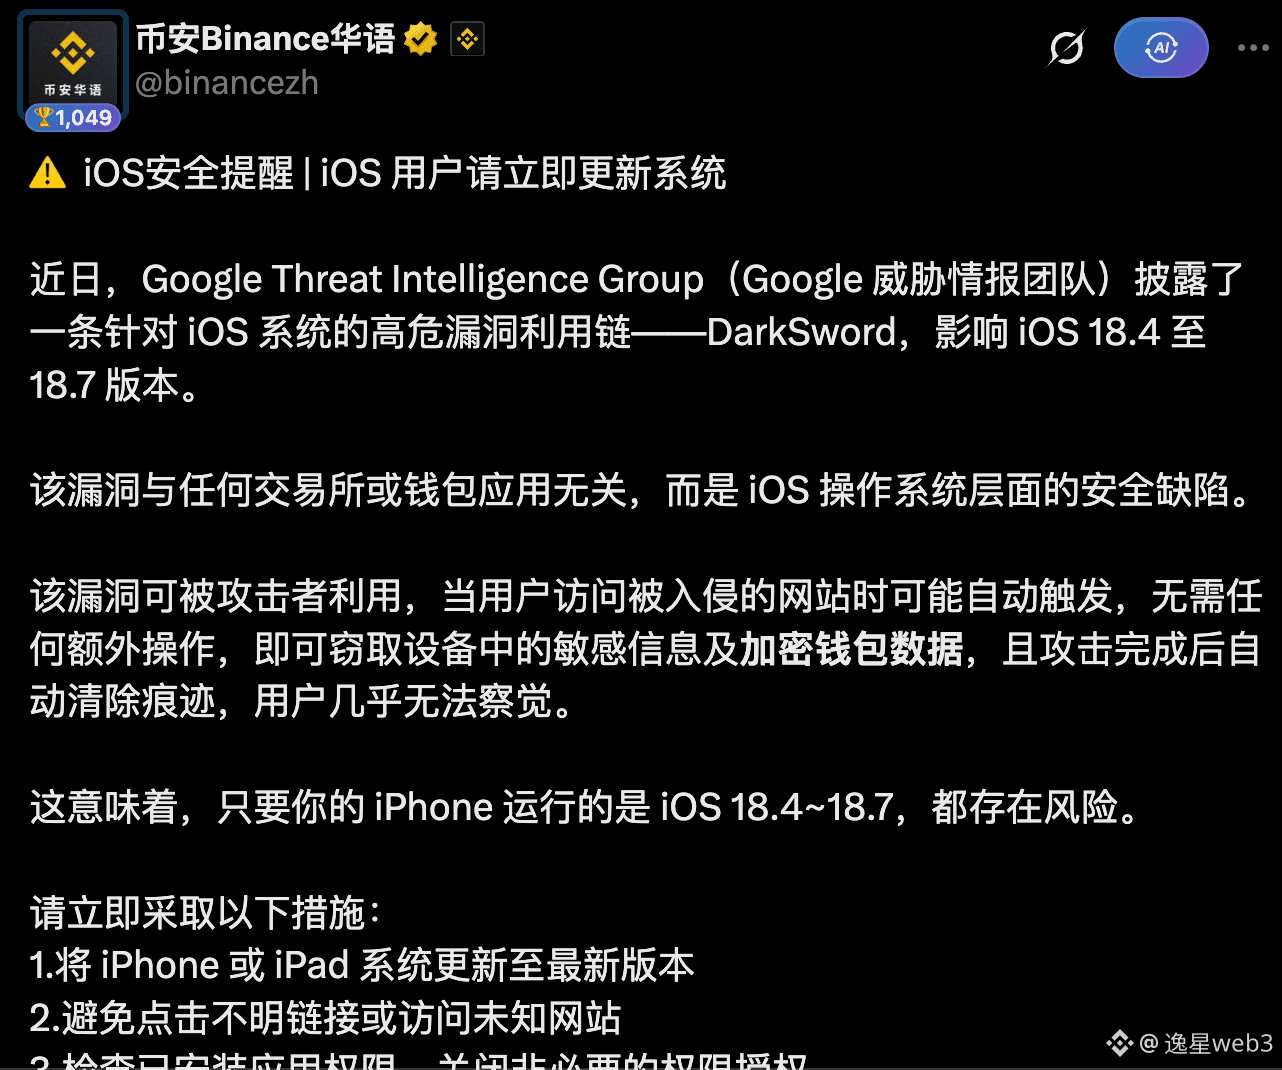
A Binance já havia alertado em março sobre uma vulnerabilidade em versões antigas do iOS ⚠️
Desta vez, o FomoPeek pode ter explorado uma vulnerabilidade crítica de iOS que já havia sido identificada — DarkSword:
Os usuários não precisam baixar um APP específico; basta clicar em um link em uma página do Safari,
para que o código malicioso seja executado e roube os dados do iPhone do usuário
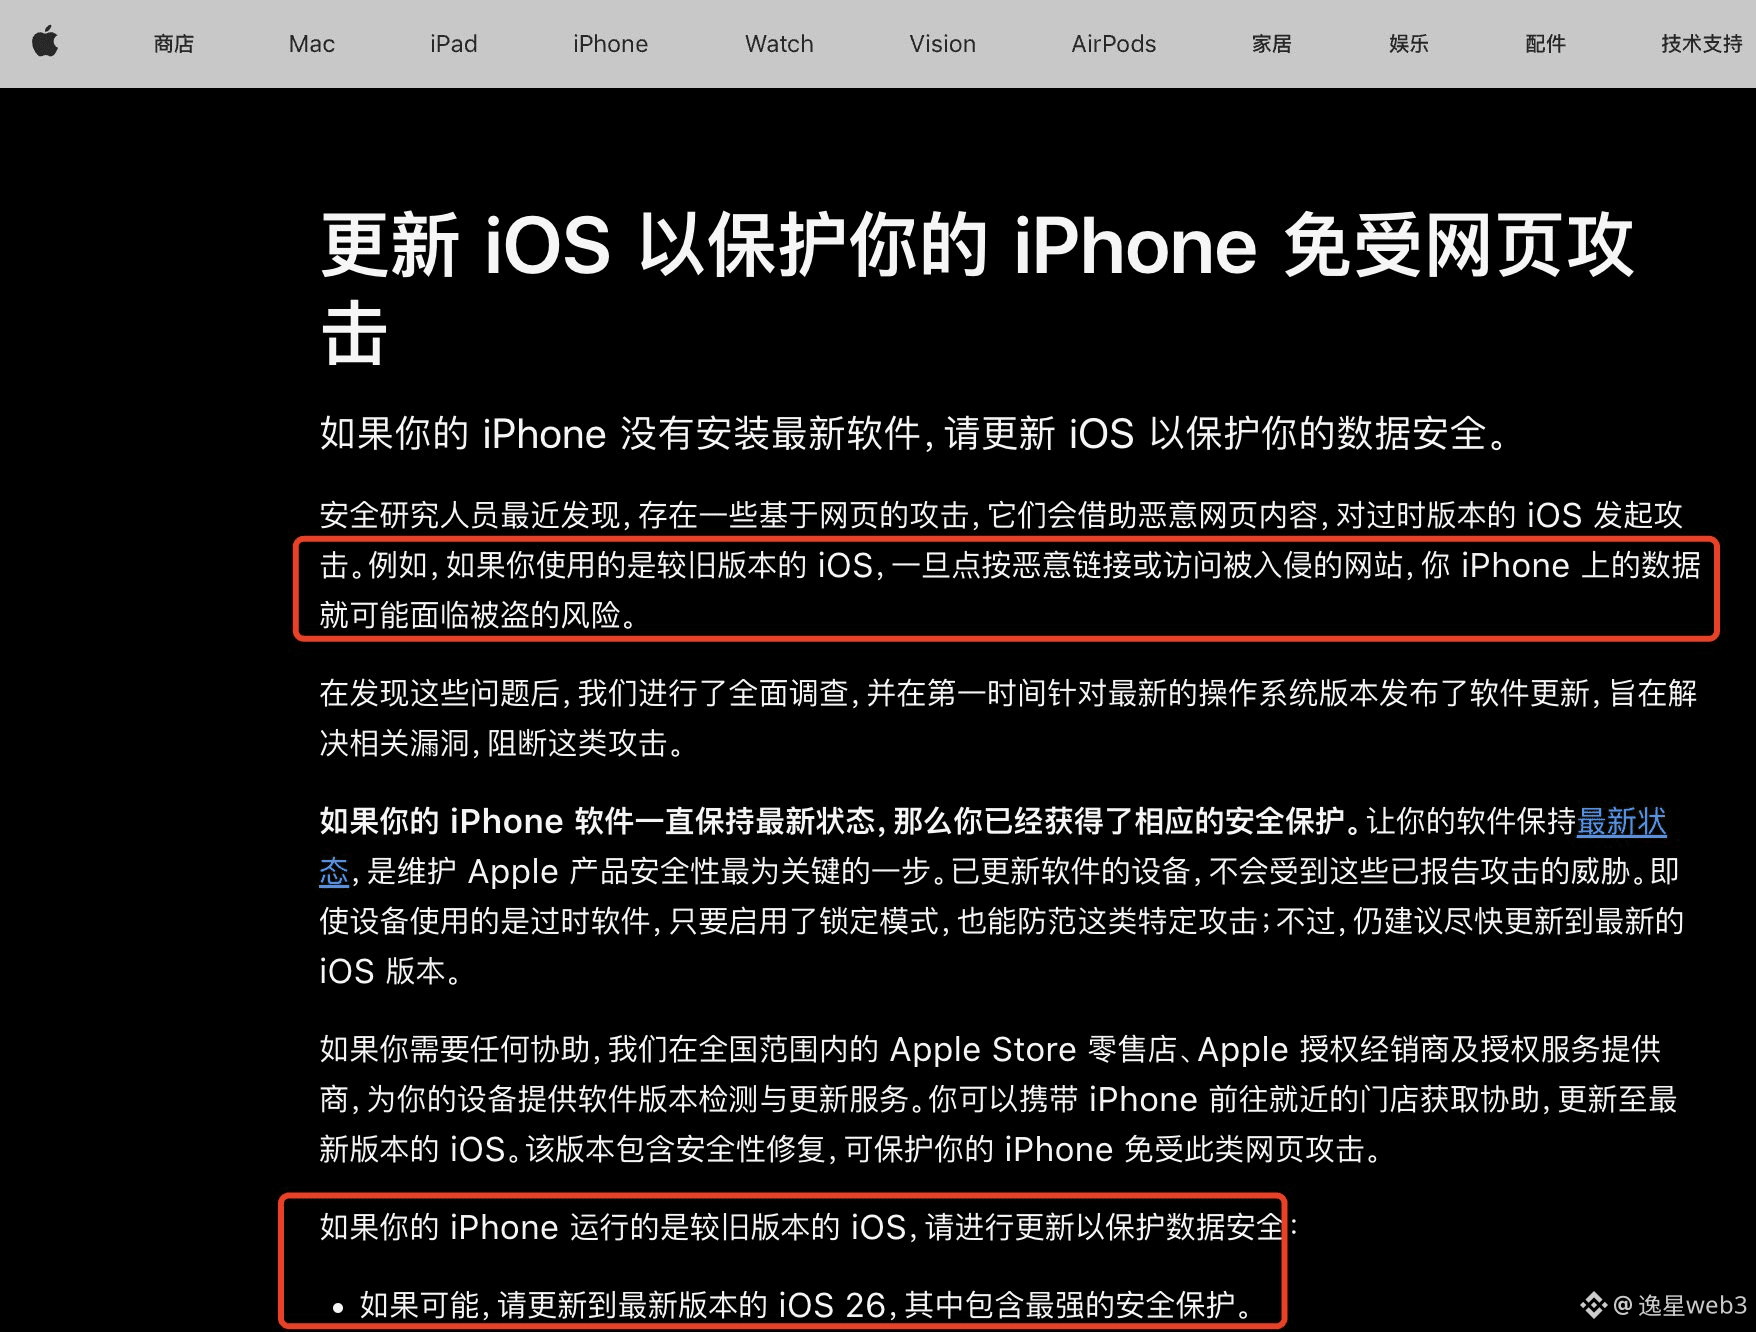
Na época, a Binance, o Google e a Apple alertaram usuários do iOS a atualizar o sistema:
O Google, em março, sobre a pesquisa da vulnerabilidade do iOS DarkSword
O Google observou que os atacantes conseguem obter, entre outros:
E-mails, registros de chamadas e contatos
Chaveiro (Keychain) do dispositivo
Fotos, notas e iCloud Drive
Histórico do Safari, favoritos e cookies
Dados de carteiras de criptomoedas
Lista de APPs instalados e todos os arquivos do APP
A Apple, em um comunicado de segurança de abril, lembrou os usuários de atualizar para o sistema mais recente
Mas não mencionou o nome da vulnerabilidade e o alcance do vazamento; apenas pediu que atualizassem o quanto antes
Isso significa que o FomoPeek é apenas uma porta de entrada, fazendo o usuário acreditar que o APP baixado da App Store é seguro
Mesmo sem instalar o APP, ao clicar em um link desconhecido no Safari, ainda pode ser executado código malicioso
Portanto, todos os usuários do iOS 26 ou inferior devem atualizar para o iOS 26.7 ou iOS 27
#iOS #安全漏洞
逸星web3
·
--
O iOS também não é absolutamente seguro,
Apps baixados na App Store também podem esconder “veneno”
Há quem registre as palavras de recuperação em anotações; se for roubado, foram 6000 u
✨ Lembre-se:
1️⃣ Atualize o iOS em tempo hábil
Desta vez, o iOS 26.1 também apresentou uma vulnerabilidade
2️⃣ Escrever a frase de recuperação no papel é o mais seguro
#iOS #安全漏洞
Apps baixados na App Store também podem esconder “veneno”
Há quem registre as palavras de recuperação em anotações; se for roubado, foram 6000 u
✨ Lembre-se:
1️⃣ Atualize o iOS em tempo hábil
Desta vez, o iOS 26.1 também apresentou uma vulnerabilidade
2️⃣ Escrever a frase de recuperação no papel é o mais seguro
#iOS #安全漏洞
3
4
2.3k
·
--
Artigo
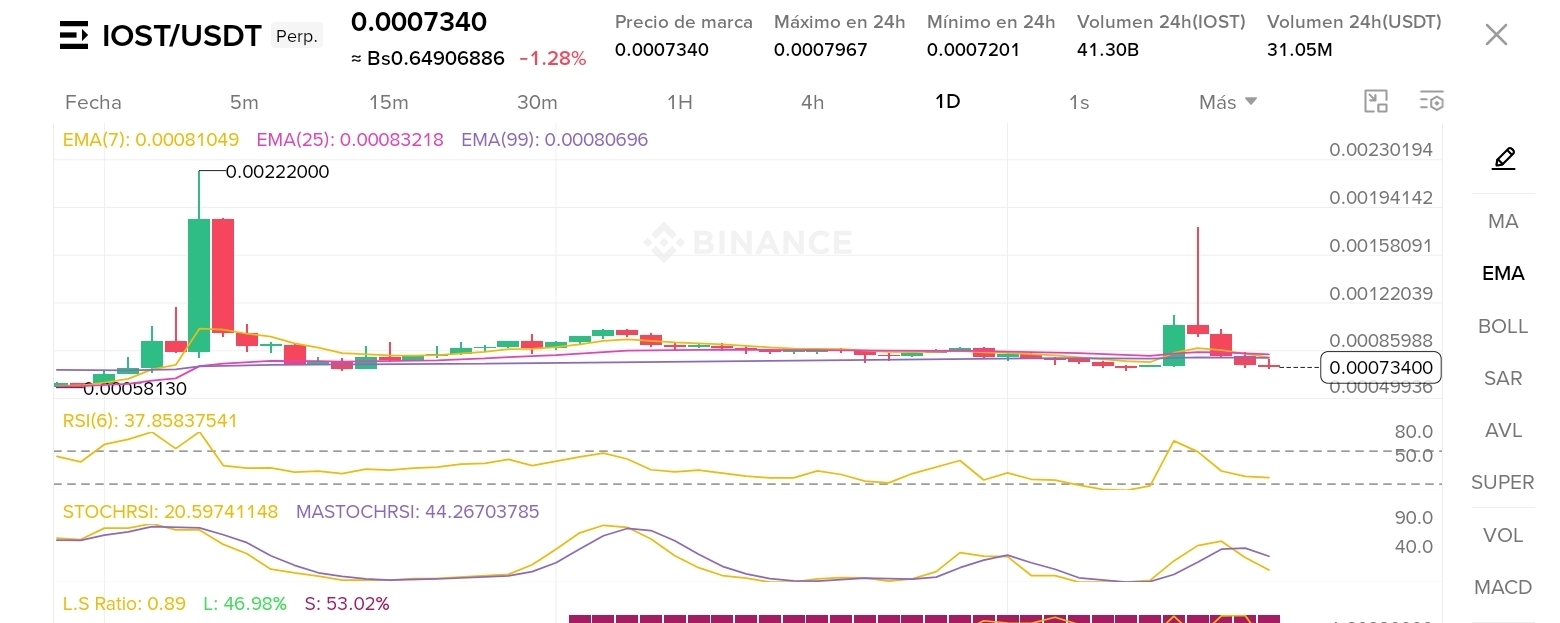
🚀IOST em foco: acumulação silenciosa ou calmaria antes da tempestade🚀 $IOST em foco: acumulação silenciosa ou calmaria antes da tempestade? 📊🔥
A ação do preço no gráfico diário de IOST/USDT nos mostra um cenário interessante que todo trader deve acompanhar de perto. Após os movimentos de alta anteriores, que atingiram máximas em 0.00222000, o ativo entrou em uma fase de consolidação e contração da volatilidade.
O que os principais indicadores nos dizem neste momento? 👇
Preço atual: $0.0007340 USD (-1.28%).
Médias Móveis Exponenciais (EMA): As linhas EMA(7) [0.00081049], EMA(25) [0.00083218] e EMA(99) [0.00080696] estão muito comprimidas e se cruzando lateralmente, o que reflete uma clara indecisão no curto prazo e um mercado lateralizado.
🚀IOST em foco: acumulação silenciosa ou calmaria antes da tempestade
🚀 $IOST em foco: acumulação silenciosa ou calmaria antes da tempestade? 📊🔥
A ação do preço no gráfico diário de IOST/USDT nos mostra um cenário interessante que todo trader deve acompanhar de perto. Após os movimentos de alta anteriores, que atingiram máximas em 0.00222000, o ativo entrou em uma fase de consolidação e contração da volatilidade.
O que os principais indicadores nos dizem neste momento? 👇
Preço atual: $0.0007340 USD (-1.28%).
Médias Móveis Exponenciais (EMA): As linhas EMA(7) [0.00081049], EMA(25) [0.00083218] e EMA(99) [0.00080696] estão muito comprimidas e se cruzando lateralmente, o que reflete uma clara indecisão no curto prazo e um mercado lateralizado.
521

⚠️ $BTC ALERTA AOS USUÁRIOS: AMEAÇA DE TROJANO NO iOS TEM COMO ALVO O CHAVEIRO 💥
Operadores de smart money estão reforçando a segurança dos dispositivos enquanto o DarkSword explora brechas no sandbox do iOS, roubando credenciais do chaveiro e arquivos de carteira. 🦈📊
O vetor tem como alvo usuários de iPhone/iPad ativos no mercado de criptomoedas, transformando aplicativos do dia a dia em ferramentas dissimuladas para capturar chaves. 💡📌 Atualizar o sistema operacional e verificar os aplicativos instalados agora é uma camada de defesa indispensável para qualquer trader sério. 💬 Você confia que a segurança do seu dispositivo móvel está preparada contra esse roubo silencioso? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #BTC #Security #iOS #CryptoRisk #SmartMoney
🦈 🔥
2
·
--
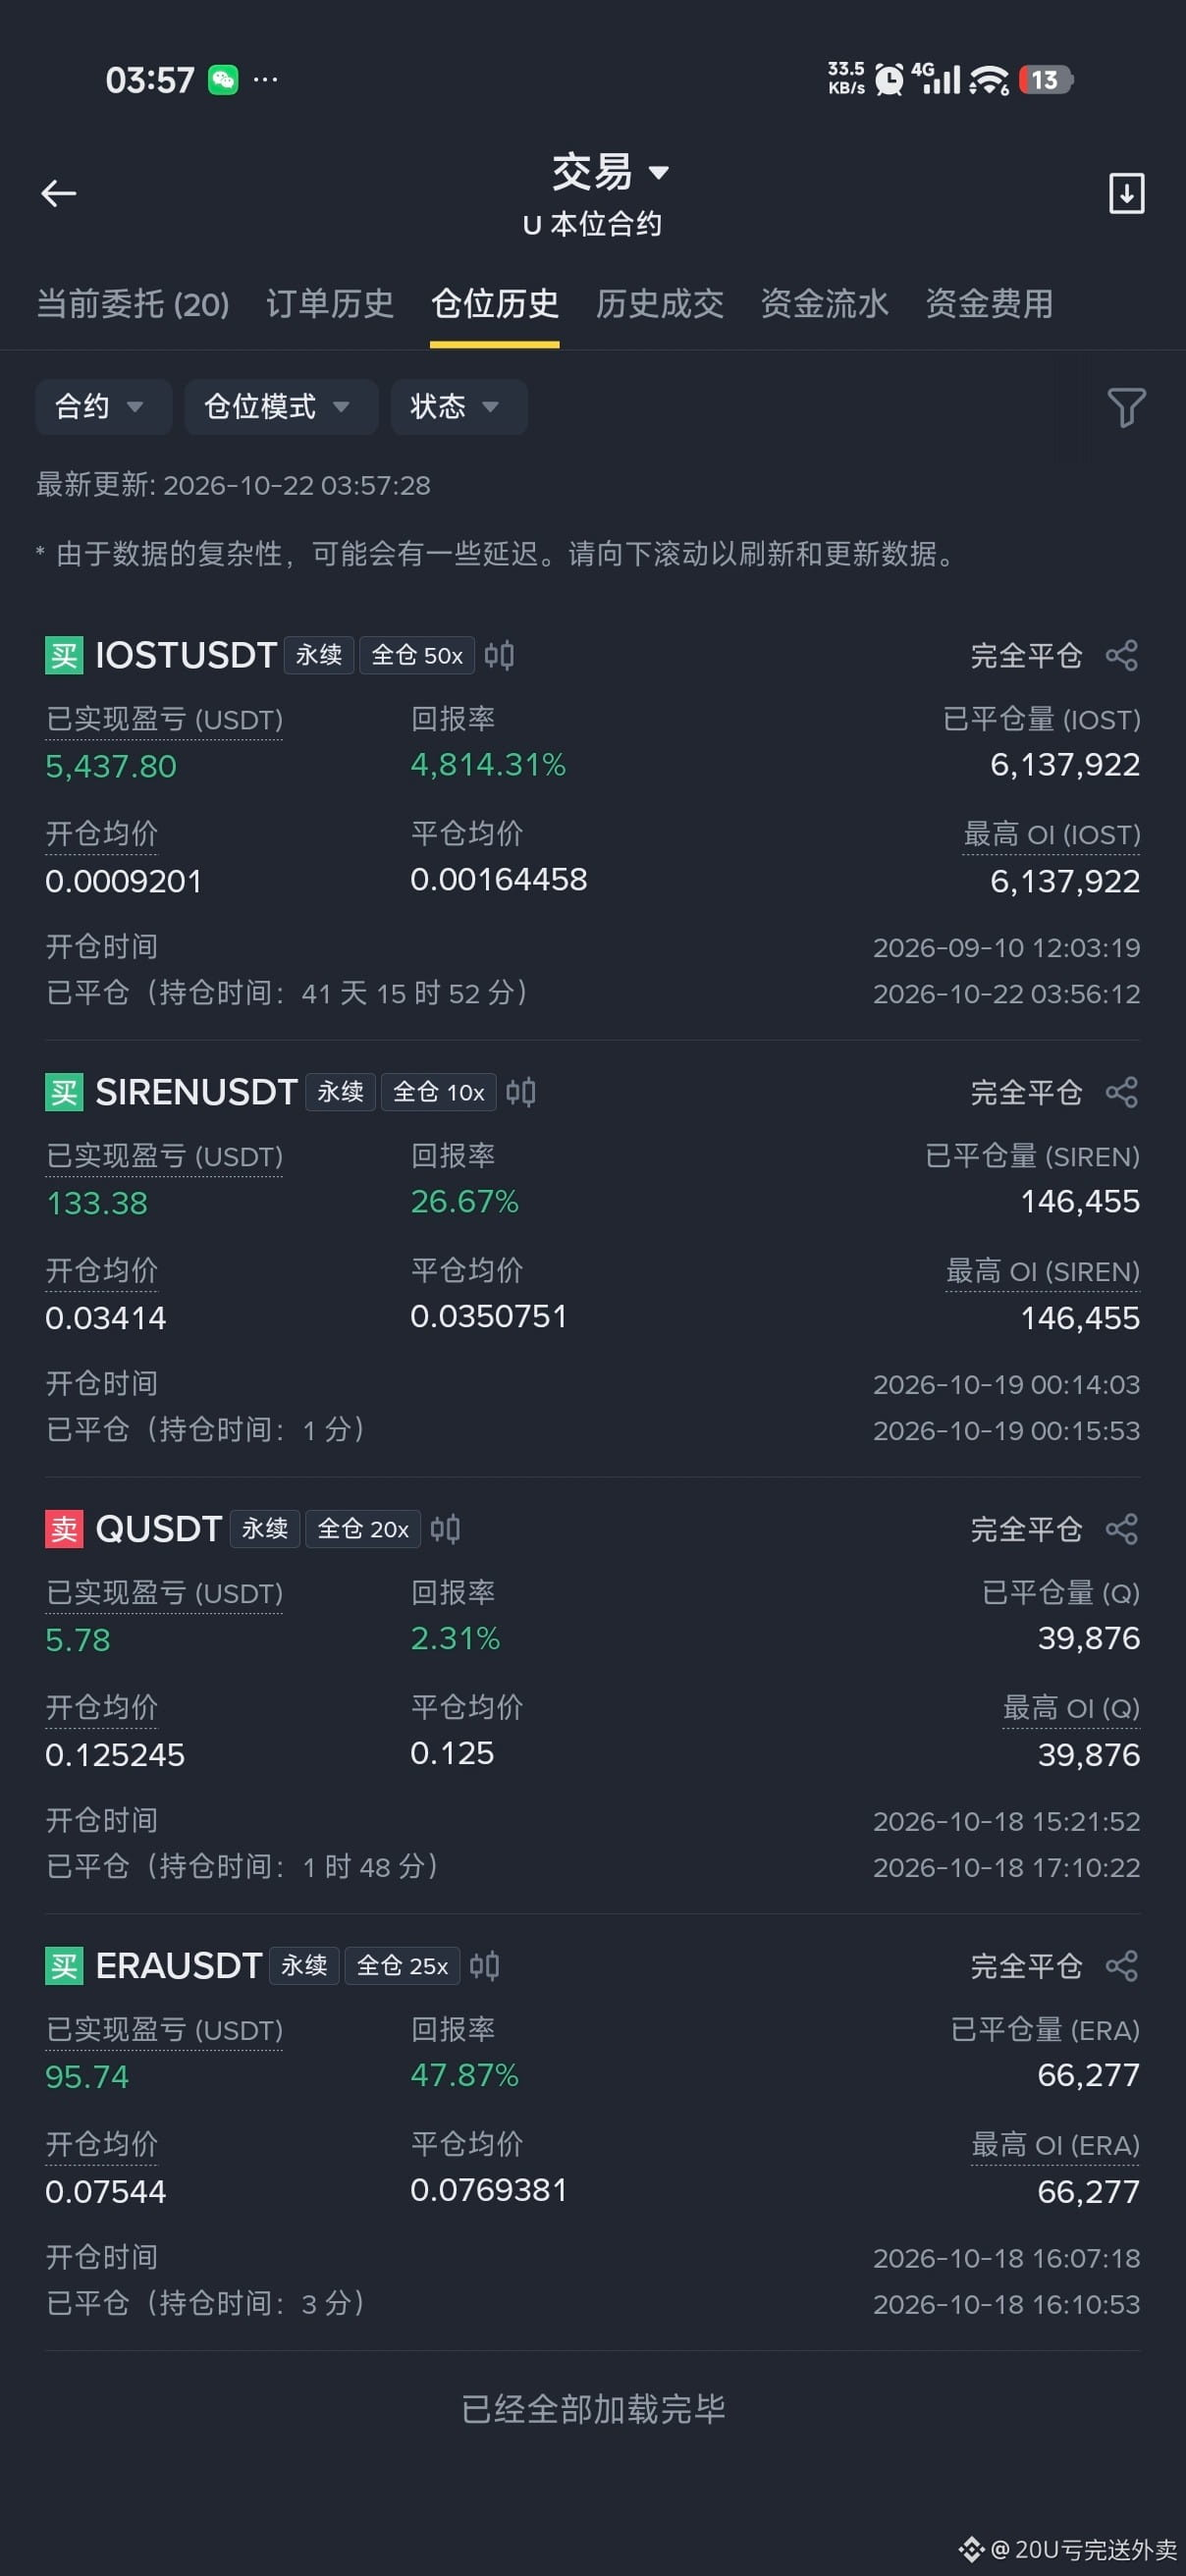
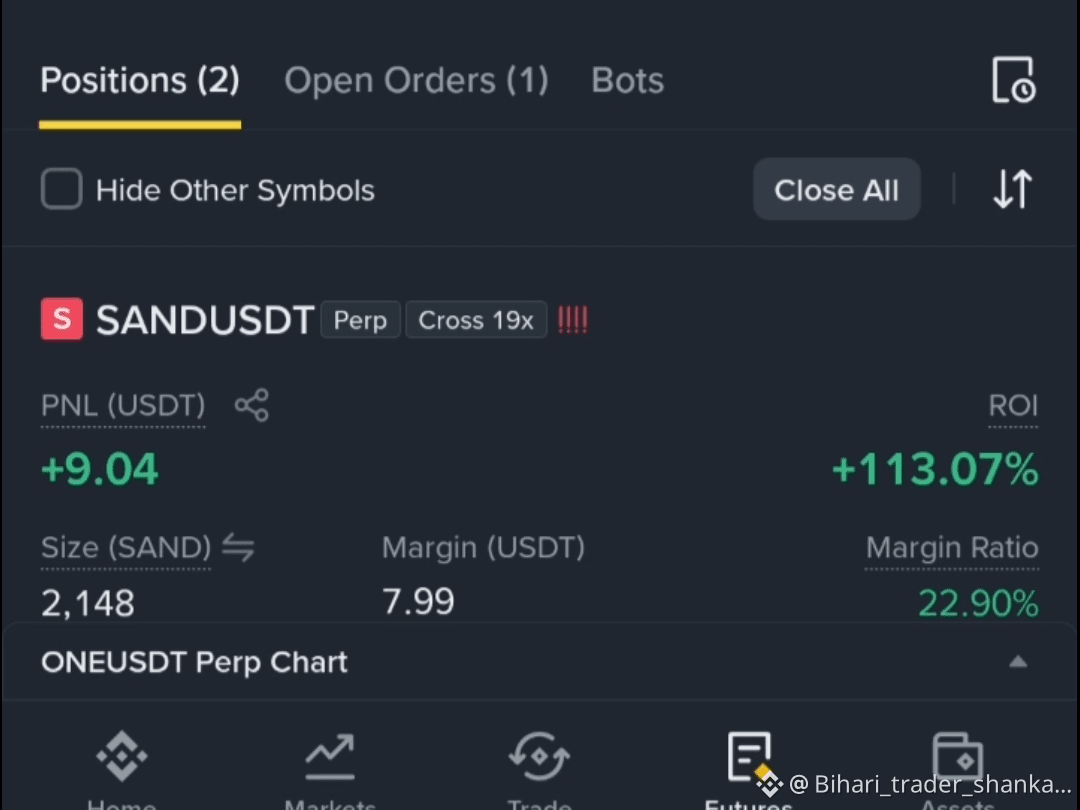
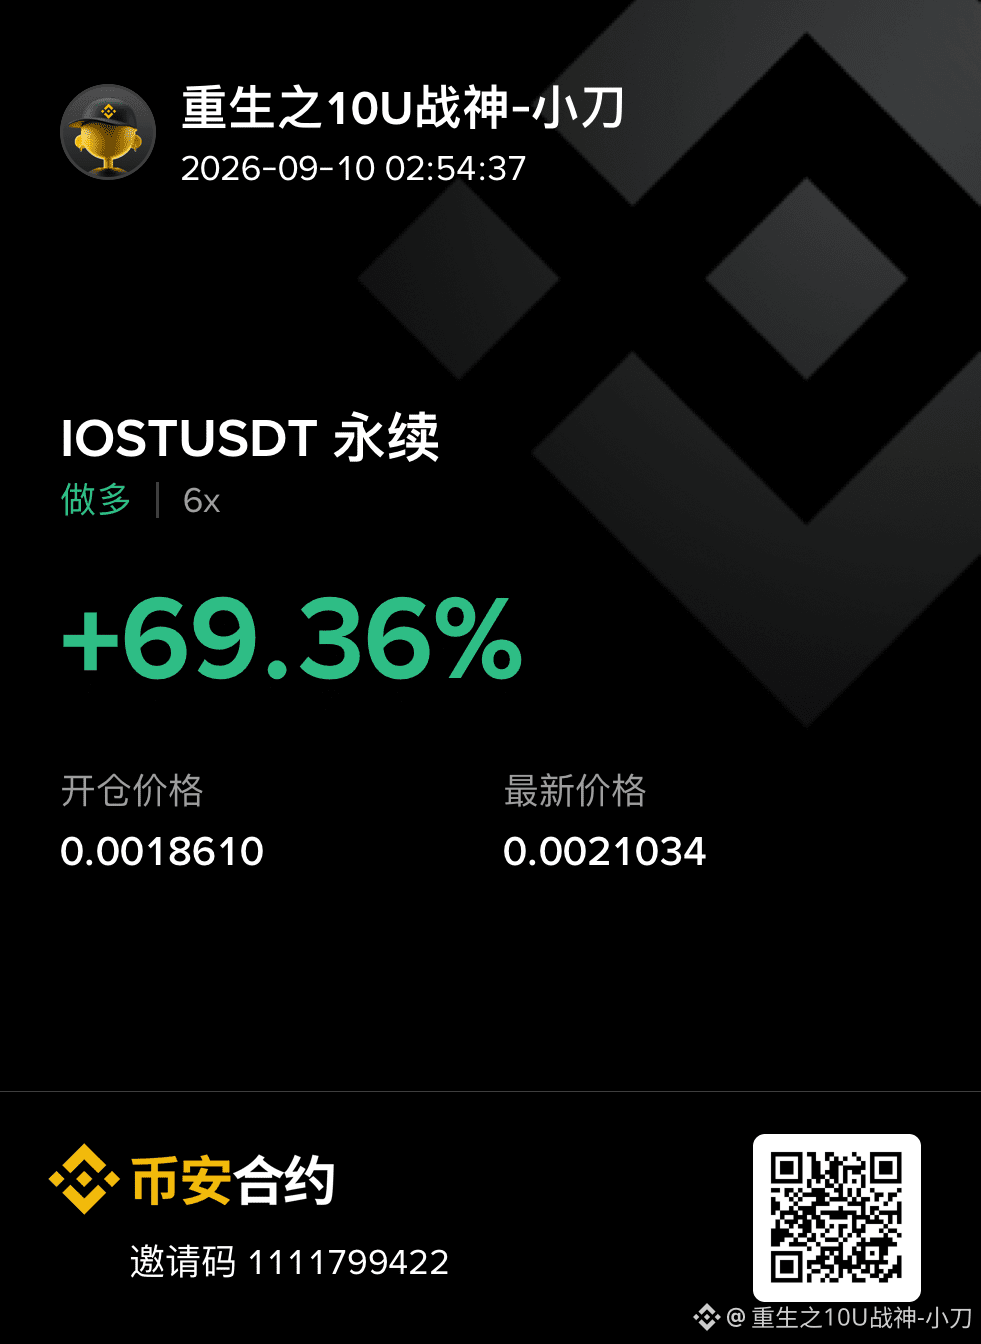
#ios $IOST Devagar também é rápido. Mantive a posição por 41 dias e cheguei a ter mais de 1.600 U de prejuízo não realizado. Aguentei firme e não vendi no prejuízo. Hoje finalmente apareceu entre as maiores altas. Aproveitei para ganhar e ainda recuperar um pouco do que aquele market maker desgraçado me tirou! Hoje vou dormir muito melhor! 😍😍😍😍
#ios $IOST Devagar também é rápido. Mantive a posição por 41 dias e cheguei a ter mais de 1.600 U de prejuízo não realizado. Aguentei firme e não vendi no prejuízo. Hoje finalmente apareceu entre as maiores altas. Aproveitei para ganhar e ainda recuperar um pouco do que aquele market maker desgraçado me tirou! Hoje vou dormir muito melhor! 😍😍😍😍
2
3k
💡 Minha estratégia de trading: ✅ Aguarde a confirmação antes de entrar. ✅ Use sempre um stop-loss. ✅ Faça uma gestão de risco adequada. ✅ Nunca negocie com base nas emoções.
Lembre-se: paciência e disciplina são as chaves para o sucesso a longo prazo. 🔥
Qual é a sua opinião sobre IOS/USDT — otimista 📈 ou pessimista 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
Lembre-se: paciência e disciplina são as chaves para o sucesso a longo prazo. 🔥
Qual é a sua opinião sobre IOS/USDT — otimista 📈 ou pessimista 📉?
#IOS #IOSUSDT #CryptoTrading #Binance #Altcoins
$BTC $SUI
1
1.1k

🚨 Apple lança atualizações de emergência para corrigir uma grave vulnerabilidade de segurança no iOS
A Apple revelou uma vulnerabilidade de segurança do tipo «zero-click» no iOS, que permite executar código sem qualquer interação do usuário. A empresa lançou atualizações de emergência para corrigir essa vulnerabilidade, que pode ter sido explorada em ataques sofisticados contra dispositivos iPhone e iPad, com o objetivo de proteger seus usuários contra ameaças avançadas à segurança.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Médio
🏷️ OTHER
#Apple #iOS #Security #Technology #Cybersecurity
📰 Fonte: dailyhodl.com
12

·
--
🚨 ALERTA CRÍTICA DE SEGURANÇA PARA OS TITULARES DE $BTC AND $ETH QUE USAM DISPOSITIVOS iOS! ⚠️
Empresas de segurança identificaram vetores de exploração maliciosos embutidos nas versões 1.1-1.2 do app FomoPeek no iOS. 🔒 Este malware compromete privilégios de sistema root, concedendo a agentes mal-intencionados acesso total a chaves privadas armazenadas no hardware, frases-semente e credenciais operacionais em todos os aplicativos instalados.
Se você já executou instalações deste aplicativo, é necessária uma mitigação imediata da ameaça. 🛡️ Exclua o software, atualize o iOS imediatamente e migre ativos de autocustódia para novos endereços de carteira gerados em hardware limpo. 💬 O ambiente do seu dispositivo foi verificado como limpo, ou você está executando migrações de ativos hoje? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Web3 #iOS
🛡️ 👁️
50
$IOST Ei rapazes, agora apenas IOST 🚀 !
📍 Zona de entrada: 0.001500 - 0.001631
🎯 Objetivo 1: 0.001780
🎯 Objetivo 2: 0.001950
🛑 Stop Loss: 0.001400
O impulso é forte e a arrancada é poderosa; não perca a oportunidade e fique sempre um passo à frente do mercado com a gente. Clique em seguir (Follow) e não perca nenhuma negociação que vem por aí! 🔥📈
Negocie daqui 👇🏻
{future}(IOSTUSDT)
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
$IOST Ei rapazes, agora apenas IOST 🚀 !
📍 Zona de entrada: 0.001500 - 0.001631
🎯 Objetivo 1: 0.001780
🎯 Objetivo 2: 0.001950
🛑 Stop Loss: 0.001400
O impulso é forte e a arrancada é poderosa; não perca a oportunidade e fique sempre um passo à frente do mercado com a gente. Clique em seguir (Follow) e não perca nenhuma negociação que vem por aí! 🔥📈
Negocie daqui 👇🏻
#iOS T #Crypto_Jobs🎯 ypto #تداو l #عملات_رقمية $NVDAB $NVDA.US
79

·
--
Bullish
1
94

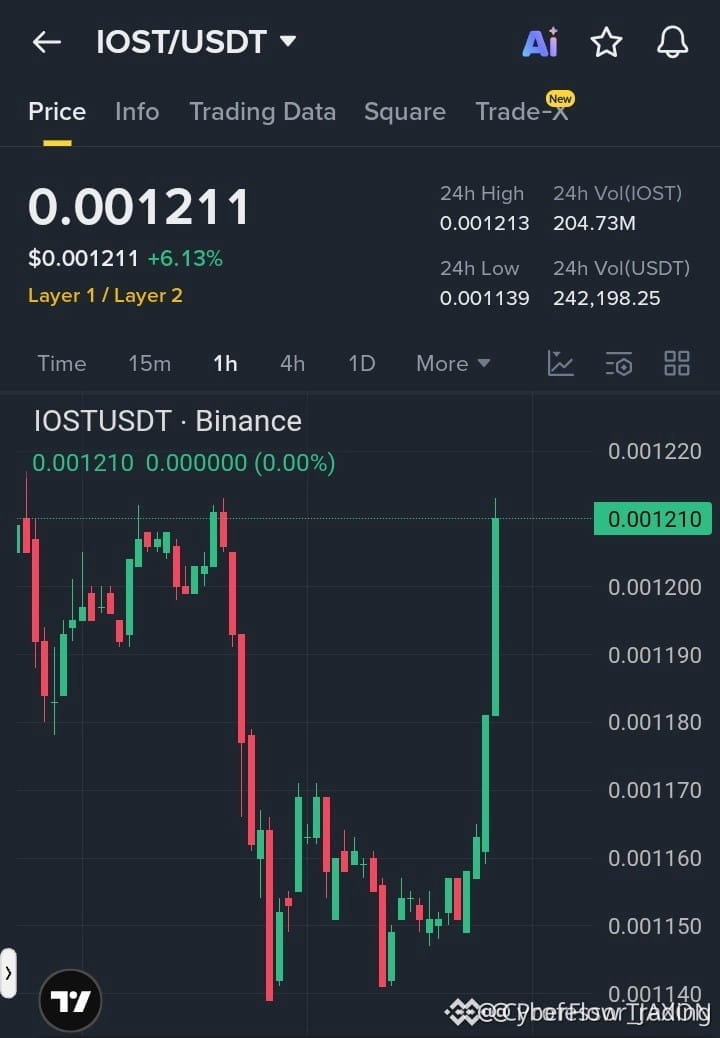
$IOST OS BULLS ESTÃO CARREGANDO O BREAKOUT ⚡
Zona de Long: 0.001145 – 0.001150 🔥
Alvos: 0.001180 / 0.001190 / 0.001213 🚀
Stop Loss: 0.001130 🛑
$IOST está pressionando em uma configuração de momentum limpa. O preço está segurando perto do suporte enquanto os compradores mantêm a estrutura viva. Se essa tendência continuar, o próximo movimento pode ser rápido e acentuado.
Não saia comprando sem pensar. Deixe a configuração confirmar.
Isto não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
{future}(IOSTUSDT)
$IOST OS BULLS ESTÃO CARREGANDO O BREAKOUT ⚡
Zona de Long: 0.001145 – 0.001150 🔥
Alvos: 0.001180 / 0.001190 / 0.001213 🚀
Stop Loss: 0.001130 🛑
$IOST está pressionando em uma configuração de momentum limpa. O preço está segurando perto do suporte enquanto os compradores mantêm a estrutura viva. Se essa tendência continuar, o próximo movimento pode ser rápido e acentuado.
Não saia comprando sem pensar. Deixe a configuração confirmar.
Isto não é aconselhamento financeiro. Gerencie seu risco.
#Crypto #BinanceSquar #Altcoins #Trading #iOS
🚀
76
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BitcoinSlipsBelow$80KAgain
0 visualizações
2 discutindo
2
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,264 visualizações
60 discutindo
3
#BitmineAdds10452ETH
21,876 visualizações
415 discutindo
4
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
14,557 visualizações
345 discutindo
5
#OCCUrgesCommunityBanksToEnterStablecoinPayments
11,379 visualizações
207 discutindo
6
#RippleWinsFullApprovalAsNationalTrustBank
11,090 visualizações
212 discutindo
7
#AkashSelectsSolanaAsMigrationTarget
8,688 visualizações
107 discutindo
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
459 visualizações
21 discutindo
9
#AnthropicTTMRevenueGrewAbout1200%
65,665 visualizações
643 discutindo
10
#AnthropicS1ExpectedToday
46,417 visualizações
433 discutindo