

#hacker
hacker
734,640 visualizações
348 discutindo
Popular
Últimas

·
--
O principal integrante do grupo de hackers ShinyHunters foi detido na Jordânia, e agora está trabalhando com o FBI para delatar seus comparsas. Essa organização jovem e que fala inglês, especializada em roubar dados empresariais e extorquir, conseguiu até invadir dados de funcionários do FBI! Detalhes demais: identidades pessoais, informações de cargo e até registros médicos foram roubados. Ele está cooperando com a investigação e entregando os dispositivos — parece que vai haver uma grande “limpeza” no mundo dos hackers.
#网络安全 #黑客攻击 $BTC $ETH
Integrante do grupo ShinyHunters detido na Jordânia, agora trabalhando com o FBI para delatar sua equipe. Esse grupo jovem de hackers, que fala inglês, mira empresas para roubo de dados e extorsão, e eles realmente hackearam dados de funcionários do FBI! IDs pessoais, informações de trabalho e até registros médicos foram comprometidos. Ele está cooperando e entregando os dispositivos — uma grande mudança no mundo dos hackers.
#CyberSecurity #Hacker $BTC $ETH
37


·
--
O #Hacker de Bitget tenta "desaparecer" 3,9 milhões de dólares na escuridão do Zcash
A rota do dinheiro roubado se aprofunda no anonimato
As investigações sobre o histórico #hackeo a Bitget, avaliado em 387,5 milhões de dólares, deram uma guinada crítica após a detecção de movimentos sofisticados de evasão na blockchain. O atacante começou a canalizar os fundos para mecanismos de privacidade avançada para quebrar a rastreabilidade dos analistas on-chain.
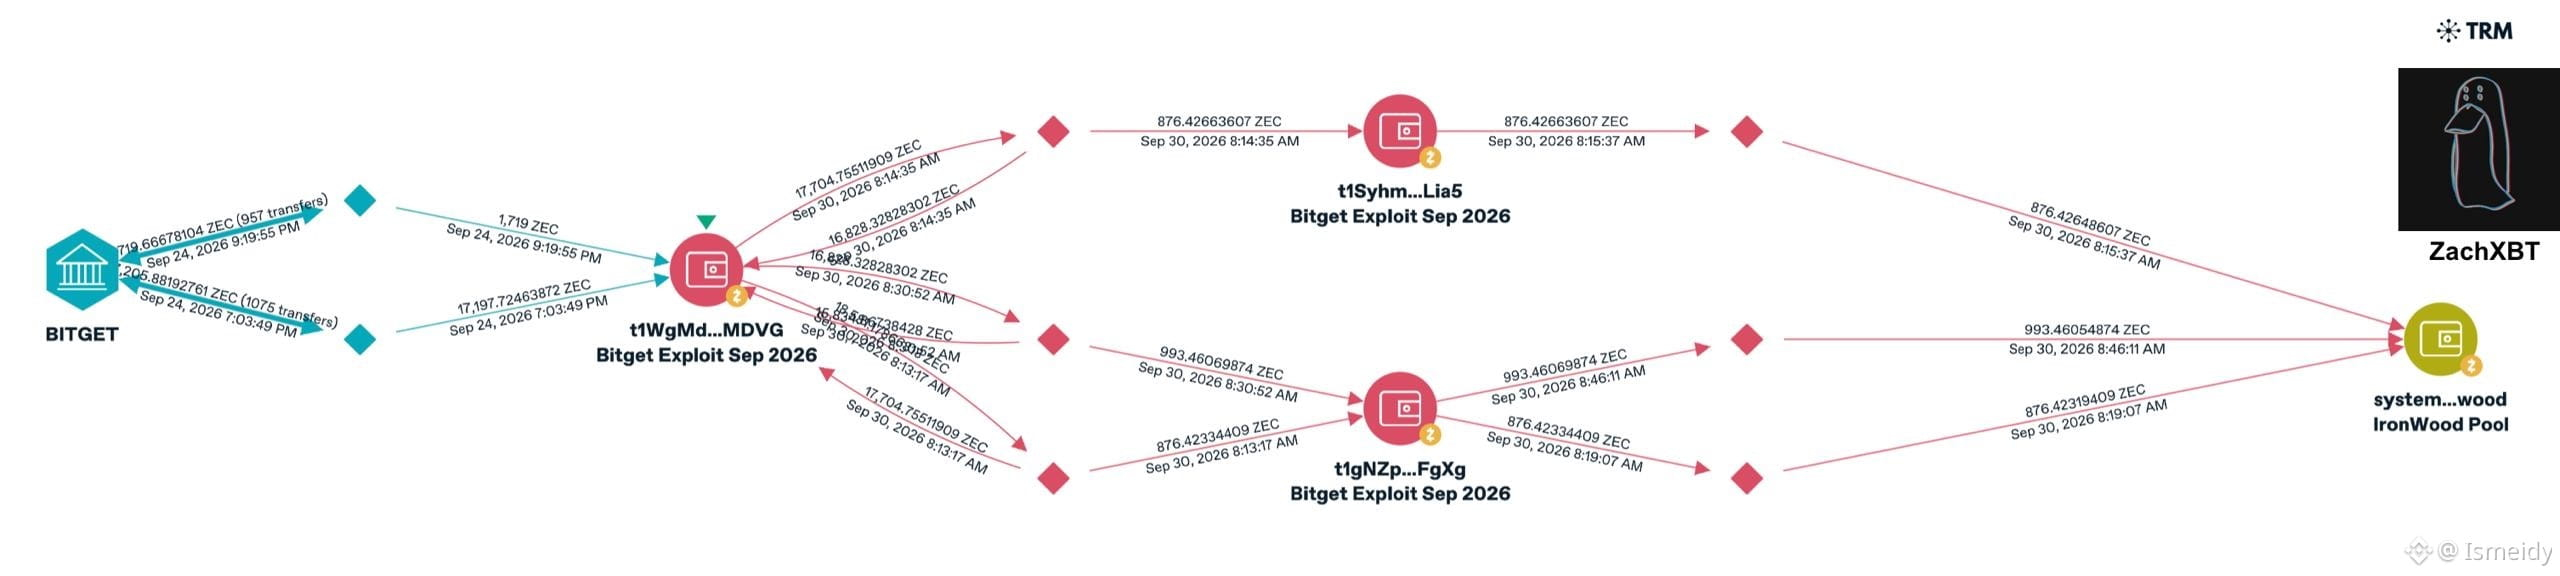
Infiltração na zona cega do Zcash: Entre 08:15 e 08:46 UTC de 30 de setembro de 2026, o atacante transferiu 2.746 #zec }(aproximadamente 3,9 milhões de dólares) para a Ironwood, o novo fundo/pool protegido (shielded pool) de #Zcash
Estrutura da operação (Mapeamento de ZachXBT / TRM Labs)
O pesquisador de blockchain ZachXBT foi o primeiro a alertar sobre a manobra.
A carteira principal identificada pela Bitget após a brecha de 24 de setembro acumulava quase 18.917 ZEC.
Os fundos foram divididos por meio de duas direções intermediárias (t1Syhm...Lia5 e t1gNZp...FgXg) em três depósitos coordenados antes de entrarem no pool privado.
O desafio técnico para os pesquisadores: Diferentemente das transações públicas, onde os fluxos são visíveis de ponta a ponta, o sistema blindado do Zcash oculta o remetente, o destinatário e os saldos internos. Embora a entrada no pool Ironwood seja rastreável, o rastro contábil se perde completamente dentro do sistema até que os fundos decidam sair para um endereço público.
Diversificação de rotas de lavagem: Os depósitos no Zcash representam cerca de 15% do total de ZEC roubado. Antes disso, análises de assinaturas de inteligência rastrearam a conversão de 6,3 milhões de dólares de Ether para Bitcoin usando o protocolo descentralizado THORChain, combinando métodos cross-chain transparentes com protocolos de privacidade rigorosos.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
O #Hacker de Bitget tenta "desaparecer" 3,9 milhões de dólares na escuridão do Zcash
A rota do dinheiro roubado se aprofunda no anonimato
As investigações sobre o histórico #hackeo a Bitget, avaliado em 387,5 milhões de dólares, deram uma guinada crítica após a detecção de movimentos sofisticados de evasão na blockchain. O atacante começou a canalizar os fundos para mecanismos de privacidade avançada para quebrar a rastreabilidade dos analistas on-chain.
Infiltração na zona cega do Zcash: Entre 08:15 e 08:46 UTC de 30 de setembro de 2026, o atacante transferiu 2.746 #zec }(aproximadamente 3,9 milhões de dólares) para a Ironwood, o novo fundo/pool protegido (shielded pool) de #Zcash
Estrutura da operação (Mapeamento de ZachXBT / TRM Labs)
O pesquisador de blockchain ZachXBT foi o primeiro a alertar sobre a manobra.
A carteira principal identificada pela Bitget após a brecha de 24 de setembro acumulava quase 18.917 ZEC.
Os fundos foram divididos por meio de duas direções intermediárias (t1Syhm...Lia5 e t1gNZp...FgXg) em três depósitos coordenados antes de entrarem no pool privado.
O desafio técnico para os pesquisadores: Diferentemente das transações públicas, onde os fluxos são visíveis de ponta a ponta, o sistema blindado do Zcash oculta o remetente, o destinatário e os saldos internos. Embora a entrada no pool Ironwood seja rastreável, o rastro contábil se perde completamente dentro do sistema até que os fundos decidam sair para um endereço público.
Diversificação de rotas de lavagem: Os depósitos no Zcash representam cerca de 15% do total de ZEC roubado. Antes disso, análises de assinaturas de inteligência rastrearam a conversão de 6,3 milhões de dólares de Ether para Bitcoin usando o protocolo descentralizado THORChain, combinando métodos cross-chain transparentes com protocolos de privacidade rigorosos.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
De uma prova de centavos a um saque de US$ 388 milhões
A anatomia do audacioso #hackeo a Bitget
30 minutos no escuro, como uma vulnerabilidade de "Dia Zero" permitiu o roubo de milhões na Bitget
O ataque começou às 18:31 UTC com duas microtransferências (0,184 ETH e 193 TRX). Por serem valores insignificantes, não ativaram os protocolos de risco da exchange, dando ao atacante sinal verde para avançar.
A drenagem em massa: Apenas 30 minutos depois do teste, o #Hacker executou 17 transações de grande volume por múltiplas redes ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism e Avalanche), conseguindo extrair US$ 361 milhões em pouco mais de uma hora.
Engenharia do ataque (Dia Zero): As carteiras frias (cold wallets) e as chaves privadas da Bitget não foram comprometidas. O hacker explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros, permitindo que ele injetasse comandos fraudulentos de saque diretamente no sistema interno e depois apagasse seus rastros digitais.
Reação e contenção: O sistema de conciliação da plataforma detectou a anomalia apenas sete minutos após o primeiro grande saque, o que permitiu ativar o bloqueio global de retiradas e estancar o sangramento.
Impacto zero para os usuários: Gracy Chen (CEO) confirmou que as perdas serão absorvidas integralmente pelo Fundo de Proteção ao Usuário, avaliado em US$ 465 milhões. A Bitget irá repor esse fundo em menos de uma semana usando suas reservas corporativas, que superam US$ 1.400 milhões. "É grave, mas não é existencial", sentenciou Chen.
Restauração operacional e investigação: Os saques de Bitcoin já foram retomados (processando mais de 3.000 BTC na primeira hora) e os de ETH voltarão em 29 de setembro. Empresas forenses como Mandiant e SlowMist estão na investigação, e a diretiva da Bitget garante que eles já têm o grupo suspeito sob vigilância.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
De uma prova de centavos a um saque de US$ 388 milhões
A anatomia do audacioso #hackeo a Bitget
30 minutos no escuro, como uma vulnerabilidade de "Dia Zero" permitiu o roubo de milhões na Bitget
O ataque começou às 18:31 UTC com duas microtransferências (0,184 ETH e 193 TRX). Por serem valores insignificantes, não ativaram os protocolos de risco da exchange, dando ao atacante sinal verde para avançar.
A drenagem em massa: Apenas 30 minutos depois do teste, o #Hacker executou 17 transações de grande volume por múltiplas redes ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism e Avalanche), conseguindo extrair US$ 361 milhões em pouco mais de uma hora.
Engenharia do ataque (Dia Zero): As carteiras frias (cold wallets) e as chaves privadas da Bitget não foram comprometidas. O hacker explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros, permitindo que ele injetasse comandos fraudulentos de saque diretamente no sistema interno e depois apagasse seus rastros digitais.
Reação e contenção: O sistema de conciliação da plataforma detectou a anomalia apenas sete minutos após o primeiro grande saque, o que permitiu ativar o bloqueio global de retiradas e estancar o sangramento.
Impacto zero para os usuários: Gracy Chen (CEO) confirmou que as perdas serão absorvidas integralmente pelo Fundo de Proteção ao Usuário, avaliado em US$ 465 milhões. A Bitget irá repor esse fundo em menos de uma semana usando suas reservas corporativas, que superam US$ 1.400 milhões. "É grave, mas não é existencial", sentenciou Chen.
Restauração operacional e investigação: Os saques de Bitcoin já foram retomados (processando mais de 3.000 BTC na primeira hora) e os de ETH voltarão em 29 de setembro. Empresas forenses como Mandiant e SlowMist estão na investigação, e a diretiva da Bitget garante que eles já têm o grupo suspeito sob vigilância.
$XRP
$ZEC
$BNB
AngelOfCrypto_-:
nice
6
11
18k
·
--
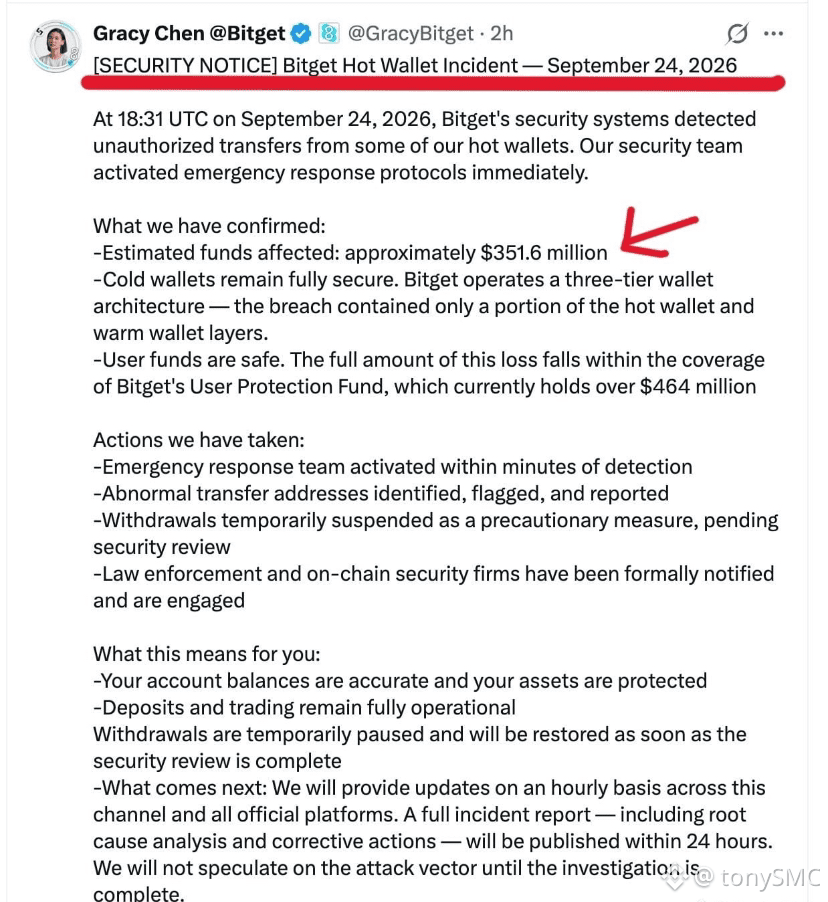
Bitget explorado por US$ 351,6M: o que isso significa para traders do dia a dia
Em 24 de setembro, a Bitget informou transferências não autorizadas que totalizam aproximadamente US$ 351,6 milhões de um subconjunto de sua infraestrutura de carteiras hot e warm. A exchange afirmou que as reservas de cold storage não foram afetadas e que as perdas dos usuários serão totalmente cobertas pelo seu Protection Fund. Saques foram temporariamente suspensos.
O incidente traça paralelos inevitáveis com a FTX, onde a dificuldade operacional em 2022 levou à paralisação dos saques e a constatações regulatórias subsequentes de ativos de clientes emaranhados.
As lições para gestão de risco permanecem claras:
Corretoras são locais de execução, não cofres: exchanges centralizadas devem ser usadas estritamente como ferramentas para negociação e liquidez, e não para armazenamento de capital de longo prazo.
Extração ativa de lucros: enquanto negocia ativamente ativos importantes como $BTC , ETH, $BNB , XRP, ou $SOL , os ganhos realizados devem ser retirados de forma sistemática para carteiras de auto custódia ou configurações alternativas de armazenamento seguro.
Princípio da custódia: capital ocioso em uma exchange está sujeito ao risco da contraparte. Não são suas chaves, não são suas moedas.
#Bitget #FTX #CryptoSecurity #Hacker
188
·
--
Bearish
🚨 BITGET SOFRE UM PREJUÍZO DE US$ 351M — E AGORA US$ 183M ESTÃO EM $ETH
A Bitget confirmou que aproximadamente US$ 351,6M em ativos foram afetados após transferências não autorizadas envolvendo partes de sua infraestrutura de hot e warm-wallet.
Mas a parte mais interessante está acontecendo on-chain.
O atacante já converteu grande parte dos ativos roubados da cadeia EVM em:
67,982 $ETH
Avaliado em cerca de US$ 183M na cotação reportada.
Isso muda a história.
Não é mais apenas um evento de esvaziamento de carteira.
É um movimento massivo on-chain que os traders podem acompanhar em tempo real.
O atacante tem se movido por múltiplas redes e trocando ativos por ETH, concentrando uma grande quantidade de valor em um único ativo.
E há outro número que as pessoas não deveriam ignorar:
102,93M XRP — cerca de US$ 157M na cotação reportada — foi identificado entre os ativos roubados, fazendo do XRP um dos maiores componentes individuais do incidente.
A Bitget diz:
• Cold wallets permanecem seguras
• Saldos dos usuários continuam corretos
• Depósitos e negociação continuam
• Saques estão temporariamente suspensos
• A perda é coberta pelo seu Fundo de Proteção ao Usuário de US$ 464M+
• Autoridades e empresas de segurança on-chain foram notificadas
Mas aqui está o que eu estou observando agora 👇
67.982 ETH do outro lado de um hack é um número que o mercado não pode ignorar.
Para onde ele vai em seguida?
Vai continuar em ETH?
O atacante vai fazer uma ponte (bridge) de novo?
A liquidez vai ser fragmentada em novas carteiras?
Ou as exchanges/empresas de segurança conseguem congelar parte dos ativos restantes?
O rastro das carteiras pode se tornar a próxima grande história.
Siga os endereços, não os manchetes. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 BITGET SOFRE UM PREJUÍZO DE US$ 351M — E AGORA US$ 183M ESTÃO EM $ETH
A Bitget confirmou que aproximadamente US$ 351,6M em ativos foram afetados após transferências não autorizadas envolvendo partes de sua infraestrutura de hot e warm-wallet.
Mas a parte mais interessante está acontecendo on-chain.
O atacante já converteu grande parte dos ativos roubados da cadeia EVM em:
67,982 $ETH
Avaliado em cerca de US$ 183M na cotação reportada.
Isso muda a história.
Não é mais apenas um evento de esvaziamento de carteira.
É um movimento massivo on-chain que os traders podem acompanhar em tempo real.
O atacante tem se movido por múltiplas redes e trocando ativos por ETH, concentrando uma grande quantidade de valor em um único ativo.
E há outro número que as pessoas não deveriam ignorar:
102,93M XRP — cerca de US$ 157M na cotação reportada — foi identificado entre os ativos roubados, fazendo do XRP um dos maiores componentes individuais do incidente.
A Bitget diz:
• Cold wallets permanecem seguras
• Saldos dos usuários continuam corretos
• Depósitos e negociação continuam
• Saques estão temporariamente suspensos
• A perda é coberta pelo seu Fundo de Proteção ao Usuário de US$ 464M+
• Autoridades e empresas de segurança on-chain foram notificadas
Mas aqui está o que eu estou observando agora 👇
67.982 ETH do outro lado de um hack é um número que o mercado não pode ignorar.
Para onde ele vai em seguida?
Vai continuar em ETH?
O atacante vai fazer uma ponte (bridge) de novo?
A liquidez vai ser fragmentada em novas carteiras?
Ou as exchanges/empresas de segurança conseguem congelar parte dos ativos restantes?
O rastro das carteiras pode se tornar a próxima grande história.
Siga os endereços, não os manchetes. 👀
#ETH #Bidget #Hacker #Ethereum
1
59
·
--
"Arreglen o erro primeiro"
Um #Hacker ético rouba US$ 320 milhões em #LiquidNetwork y e exige um patch em #Blockstream para devolver o dinheiro
Foram retirados aproximadamente 4.000 #BTC da carteira da federação da Liquid Network. O atacante explorou uma falha no software Elements para criar L-BTC e processá-los por meio do serviço de compensação do SideSwap, descartando que a chave de autorização estivesse comprometida.
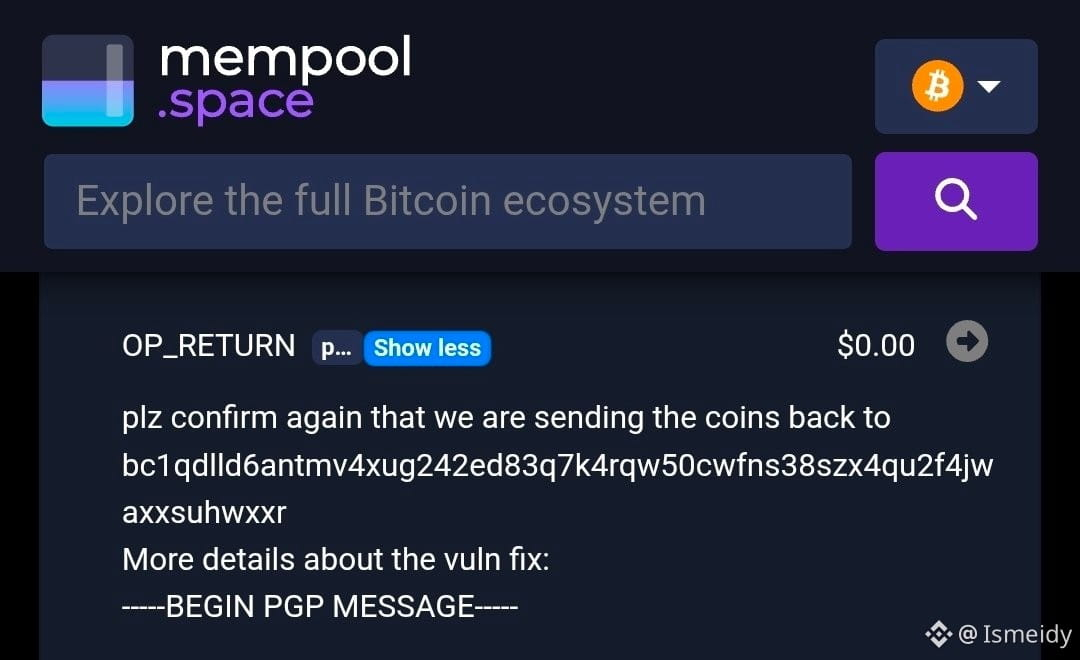
Exigência 'on-chain': Por meio de mensagens criptografadas com PGP e registros OP_RETURN na blockchain, o suposto hacker ético prometeu devolver a maior parte dos fundos com uma única condição: que a Blockstream corrigisse a vulnerabilidade e garantisse a atualização de todos os nós antes da transferência.
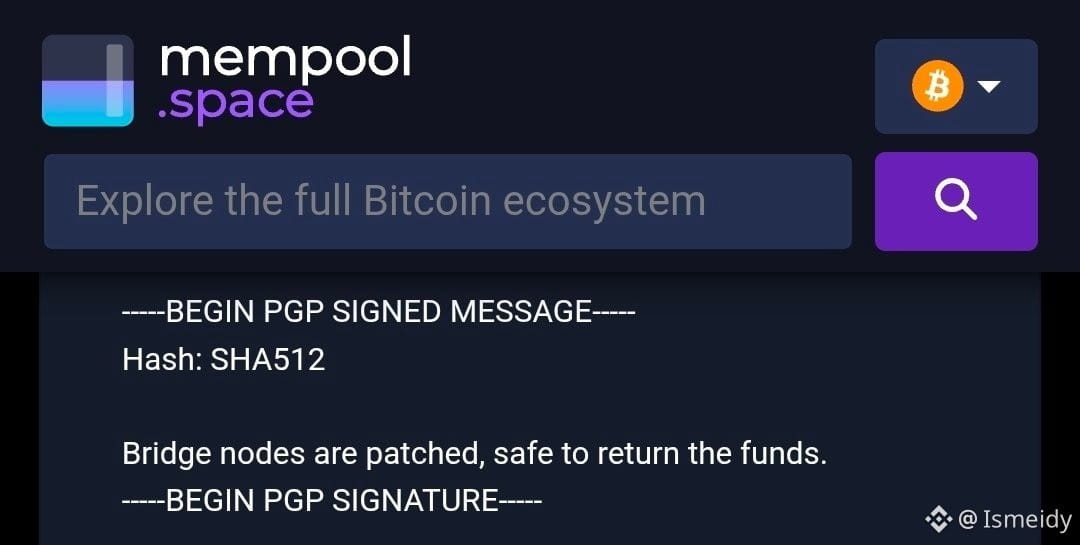
Luz verde de #AdamBack : A Blockstream respondeu com uma assinatura PGP verificável confirmando que os nós ponte foram corrigidos e que a rede está pronta para receber o retorno do capital sem riscos.
Estado de congelamento: Apesar da confirmação, os 4.000 BTC permanecem na carteira do atacante. Como medida preventiva, a Liquid Network mantém totalmente suspensas as operações em seus nós ponte, interrompendo depósitos, saques e a atividade no SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Arreglen o erro primeiro"
Um #Hacker ético rouba US$ 320 milhões em #LiquidNetwork y e exige um patch em #Blockstream para devolver o dinheiro
Foram retirados aproximadamente 4.000 #BTC da carteira da federação da Liquid Network. O atacante explorou uma falha no software Elements para criar L-BTC e processá-los por meio do serviço de compensação do SideSwap, descartando que a chave de autorização estivesse comprometida.
Exigência 'on-chain': Por meio de mensagens criptografadas com PGP e registros OP_RETURN na blockchain, o suposto hacker ético prometeu devolver a maior parte dos fundos com uma única condição: que a Blockstream corrigisse a vulnerabilidade e garantisse a atualização de todos os nós antes da transferência.
Luz verde de #AdamBack : A Blockstream respondeu com uma assinatura PGP verificável confirmando que os nós ponte foram corrigidos e que a rede está pronta para receber o retorno do capital sem riscos.
Estado de congelamento: Apesar da confirmação, os 4.000 BTC permanecem na carteira do atacante. Como medida preventiva, a Liquid Network mantém totalmente suspensas as operações em seus nós ponte, interrompendo depósitos, saques e a atividade no SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
️ Aviso importante para quem usa criptomoedas 😱
Hackers conseguiram roubar 593 BTC (o que equivale a cerca de 39 milhões de dólares) das carteiras frias Coldcard Mk3.
A causa foi um problema relacionado ao processo de geração da frase-semente (Seed Phrase), o que permitiu derivar as chaves privadas e acessar os fundos.$BNB
🔐 Garanta sempre o uso de carteiras frias confiáveis, com um histórico forte e testado ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ Aviso importante para quem usa criptomoedas 😱
Hackers conseguiram roubar 593 BTC (o que equivale a cerca de 39 milhões de dólares) das carteiras frias Coldcard Mk3.
A causa foi um problema relacionado ao processo de geração da frase-semente (Seed Phrase), o que permitiu derivar as chaves privadas e acessar os fundos.$BNB
🔐 Garanta sempre o uso de carteiras frias confiáveis, com um histórico forte e testado ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
99
·
--
NOTA para detentores
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackers conseguiram roubar 593 BTC (aproximadamente US$ 39 milhões) de carteiras frias Coldcard Mk3.
A causa foi um bug relacionado à geração de frases-semente que permitiu que chaves privadas fossem derivadas.
Escolha carteiras frias bem estabelecidas e testadas ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
NOTA para detentores
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackers conseguiram roubar 593 BTC (aproximadamente US$ 39 milhões) de carteiras frias Coldcard Mk3.
A causa foi um bug relacionado à geração de frases-semente que permitiu que chaves privadas fossem derivadas.
Escolha carteiras frias bem estabelecidas e testadas ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
116.9k

·
--
Bearish
🔥Começam a se mover os Bitcoins roubados do caso Cold card 😕
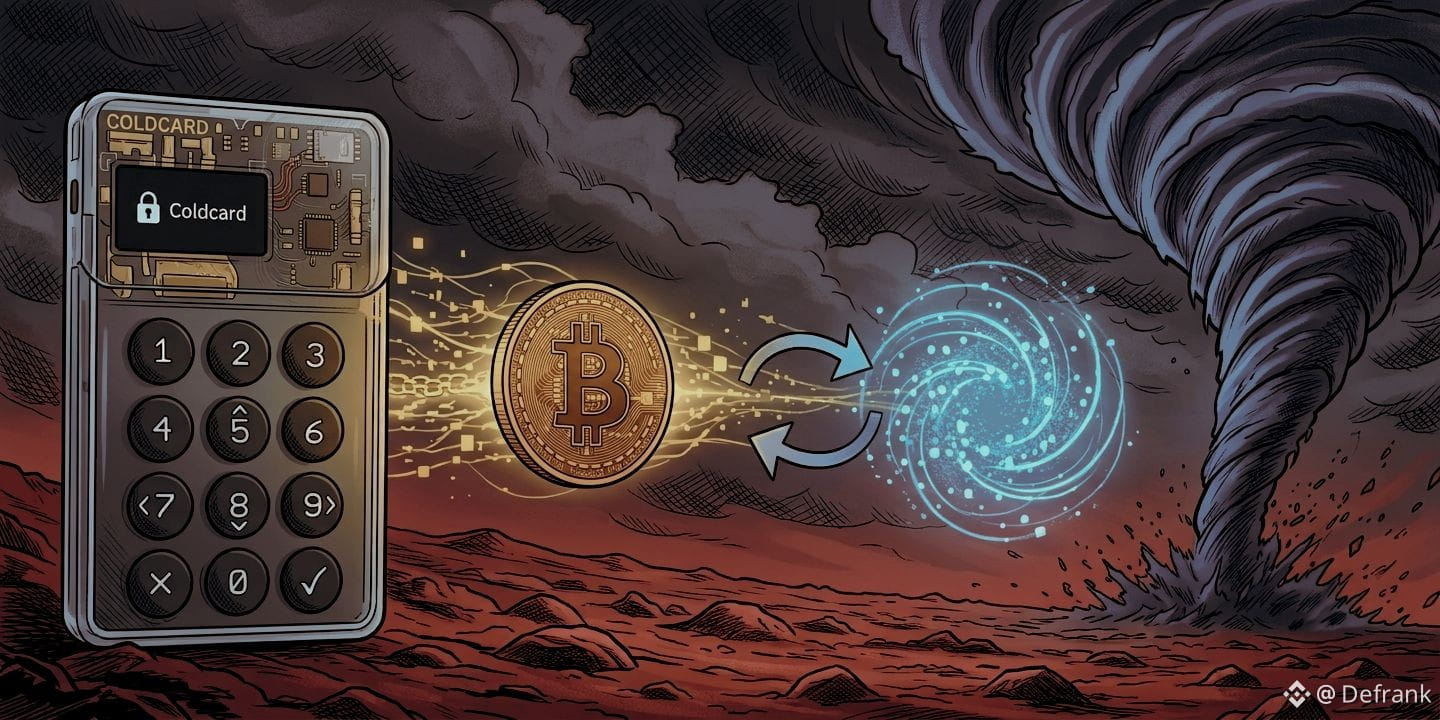
Nas últimas horas já começaram a se mover alguns #bitcoins roubados referentes ao caso do exploit de #Coldcard , isso através de uma técnica chamada “peel Chain”, passando por um mixer Coinjoin. Esse fato não parece nada bom para as vítimas deste incidente, já que, se essa técnica continuar sendo usada, a possibilidade de recuperar esses fundos vai ser muito difícil.
Segundo dados on-chain, o #Hacker (ou hackers) já moveu 64 #BTC e os faz por meio de vários processos. Primeiro ele envia os fundos para um novo endereço, depois passa os fundos por um mixer (como coinjoin), em seguida começa a separá-los em unidades menores e, por fim, volta a misturar essas unidades. Ele faz isso com o objetivo de perder a rastreabilidade e conseguir sacar o dinheiro em moeda fiduciária.
O que vem sendo criticado ultimamente é o uso do mixer centralizado coinjoin, já que se sabe a quem ele pertence; no entanto, eles não estão ajudando a congelar os fundos. “A razão?” Para a pessoa por trás do Coinjoin, “não dá para provar que os fundos são roubados”. Esse argumento gerou indignação entre a comunidade.
Se até o momento não houve nenhuma intervenção e se o atacante (hacker) continuar usando a mesma técnica, é bem provável que esses fundos nunca sejam recuperados.
Como essa história vai acabar?
👉Mais atualizações cripto...
Compartilhe e me siga para mais 👈😎
$BTC
{spot}(BTCUSDT)
🔥Começam a se mover os Bitcoins roubados do caso Cold card 😕
Nas últimas horas já começaram a se mover alguns #bitcoins roubados referentes ao caso do exploit de #Coldcard , isso através de uma técnica chamada “peel Chain”, passando por um mixer Coinjoin. Esse fato não parece nada bom para as vítimas deste incidente, já que, se essa técnica continuar sendo usada, a possibilidade de recuperar esses fundos vai ser muito difícil.
Segundo dados on-chain, o #Hacker (ou hackers) já moveu 64 #BTC e os faz por meio de vários processos. Primeiro ele envia os fundos para um novo endereço, depois passa os fundos por um mixer (como coinjoin), em seguida começa a separá-los em unidades menores e, por fim, volta a misturar essas unidades. Ele faz isso com o objetivo de perder a rastreabilidade e conseguir sacar o dinheiro em moeda fiduciária.
O que vem sendo criticado ultimamente é o uso do mixer centralizado coinjoin, já que se sabe a quem ele pertence; no entanto, eles não estão ajudando a congelar os fundos. “A razão?” Para a pessoa por trás do Coinjoin, “não dá para provar que os fundos são roubados”. Esse argumento gerou indignação entre a comunidade.
Se até o momento não houve nenhuma intervenção e se o atacante (hacker) continuar usando a mesma técnica, é bem provável que esses fundos nunca sejam recuperados.
Como essa história vai acabar?
👉Mais atualizações cripto...
Compartilhe e me siga para mais 👈😎
$BTC
2
6
10.5k
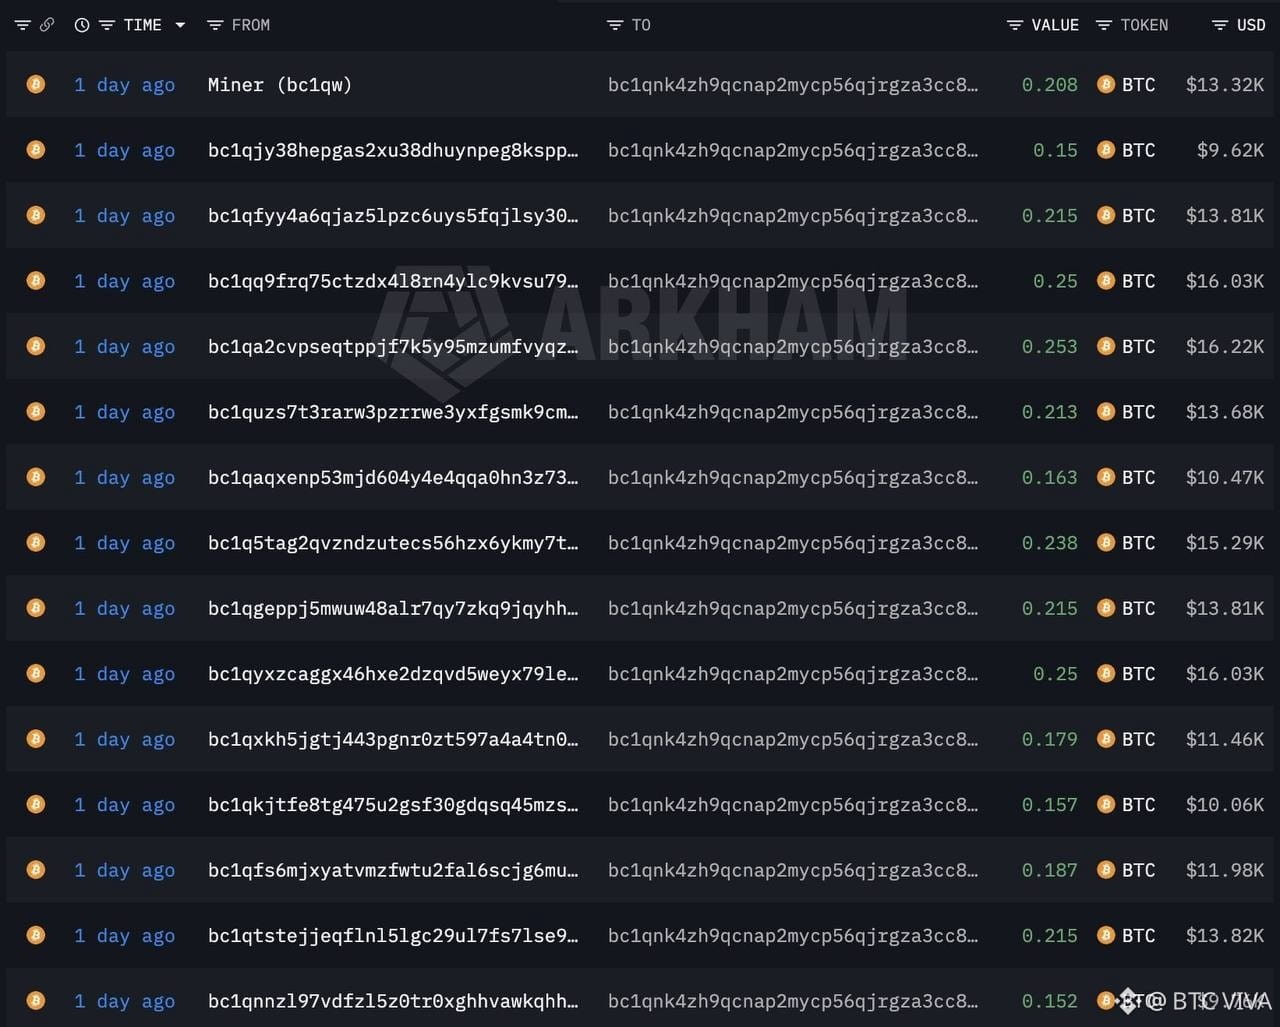
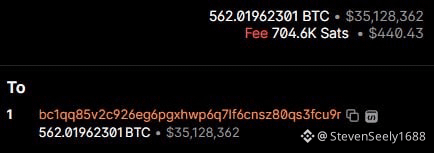
⚠️ ACABEI DE ENTRAR: carteira de hardware Bitcoin Coldcard foi explorada por 594,48 BTC (US$ 38,2 milhões)
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @BinanceSquareCN
$BTC #rastreamento on-line
⚠️ ACABEI DE ENTRAR: carteira de hardware Bitcoin Coldcard foi explorada por 594,48 BTC (US$ 38,2 milhões)
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @币安广场
$BTC #rastreamento on-line
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @币安广场
$BTC #rastreamento on-line
3
1
13
746
·
--
Bearish
Verificado
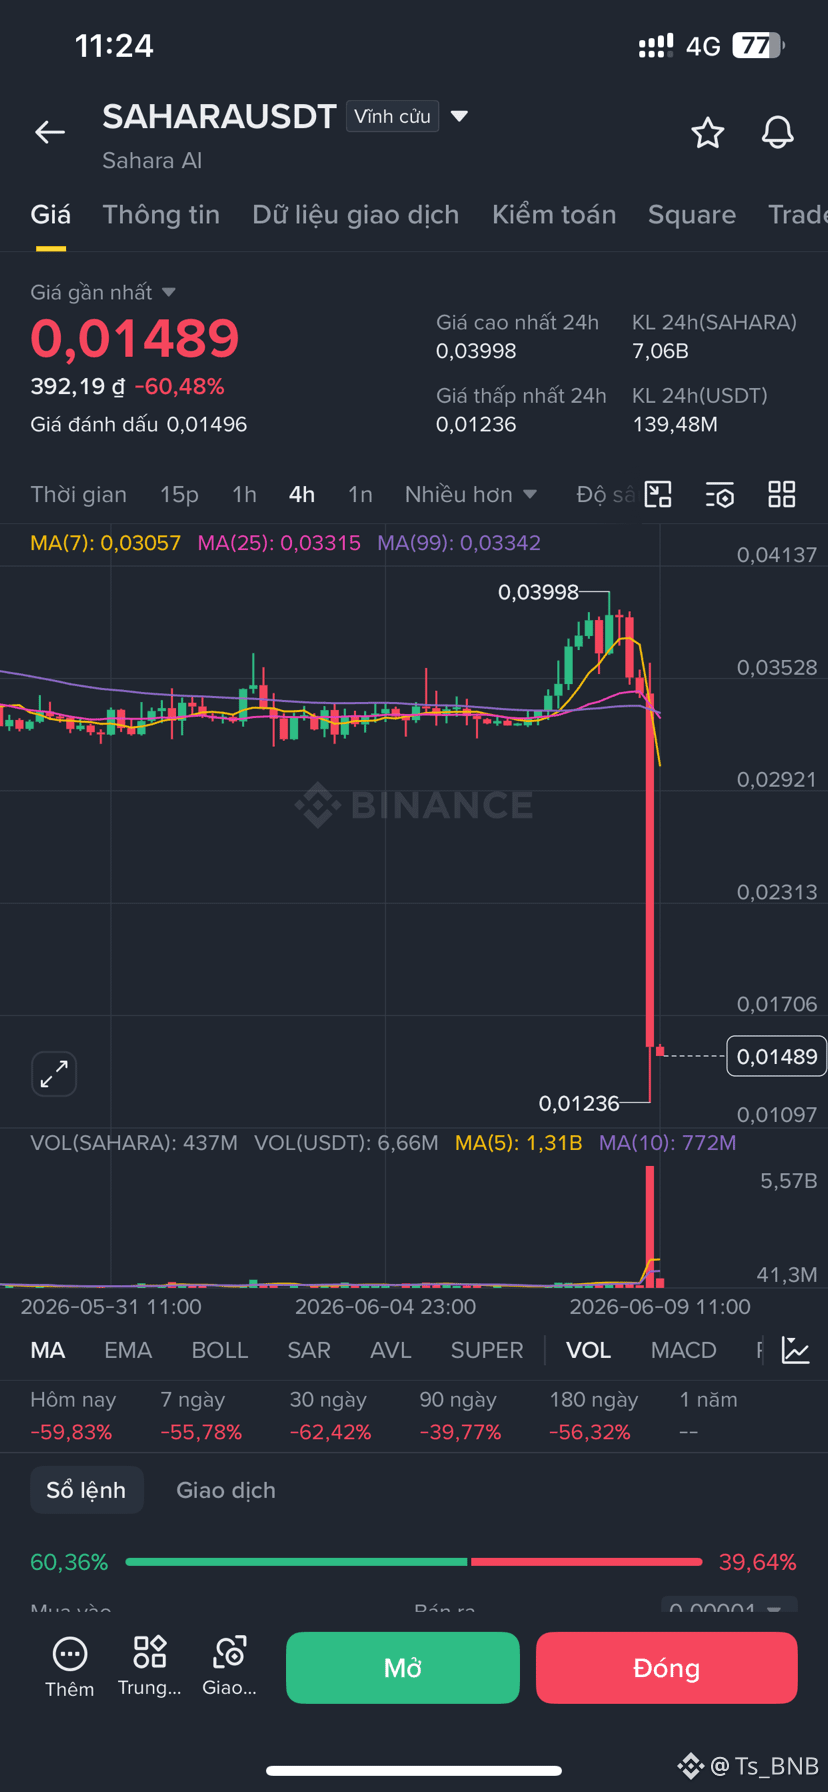
🚨 Não tem como ter 2 hackers aparecendo no mesmo dia, né?
$H acabou de ser "hackeado" e perdeu mais de 80%, agora é a vez do $SAHARA que tá caindo mais 59%
O mercado cripto tá bem estranho ultimamente, toda vez que um projeto tá prestes a despencar, aparece uma história pra justificar o dump. 🤡
Não sei se os hackers tão trabalhando demais ou se a equipe do projeto tá sendo criativa demais…
E aí, galera, o que vocês acham que é:
👉 Hack real?
👉 Whales jogando pra baixo?
👉 Ou só uma velha história com outro nome?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 Não tem como ter 2 hackers aparecendo no mesmo dia, né?
$H acabou de ser "hackeado" e perdeu mais de 80%, agora é a vez do $SAHARA que tá caindo mais 59%
O mercado cripto tá bem estranho ultimamente, toda vez que um projeto tá prestes a despencar, aparece uma história pra justificar o dump. 🤡
Não sei se os hackers tão trabalhando demais ou se a equipe do projeto tá sendo criativa demais…
E aí, galera, o que vocês acham que é:
👉 Hack real?
👉 Whales jogando pra baixo?
👉 Ou só uma velha história com outro nome?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
664
·
--
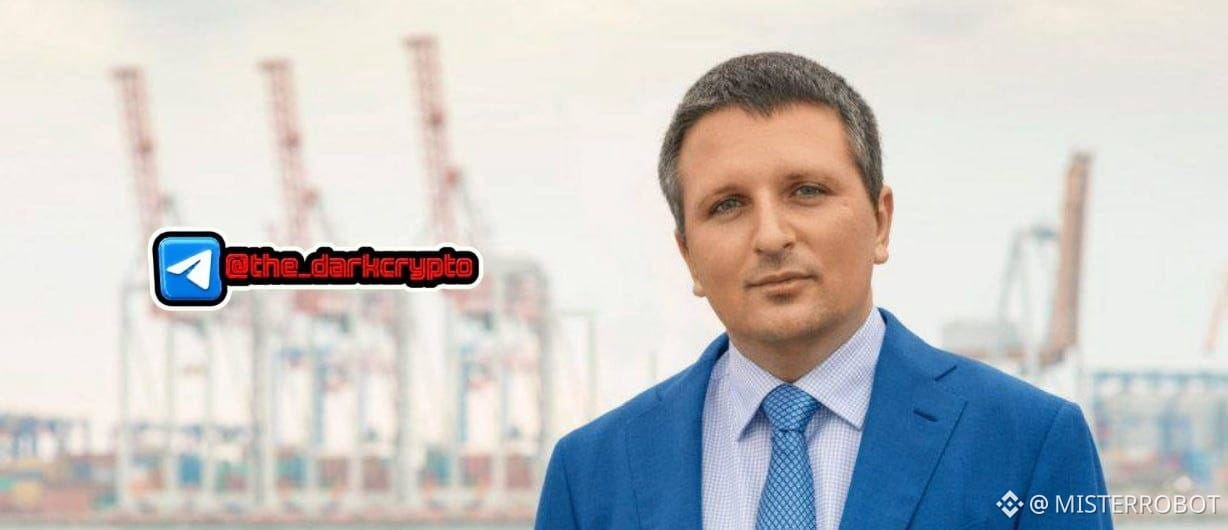
HACKER, DEPUTADO E “PADRINHO” DA MÁFIA DE CARDERS 👨💻
Odessa, família de intelectuais; o pai — chefe da União dos Compositores. O próprio Dmitry Golubov, em 2001, lança o CarderPlanet.com — um fórum para o comércio de clones de Visa e Mastercard; o domínio é registrado em Madagascar. Setecentos participantes, US$ 11 milhões escoaram dos bancos. O WSJ o chamou de “padrinho da máfia hacker”.
A prisão, em 2005 — é quase cinematográfica: ele incinera documentos enquanto os vizinhos chamam os bombeiros. Resultado: cinco meses em um SIZO, fiança cômica de dois deputados, Visa e Mastercard não foram admitidas no tribunal, e o caso foi encerrado por falta de elementos.
Em vez de Montenegro — cria um partido da Internet com Darth Vader em um vídeo de campanha. Em 2014, já é deputado popular pelo Bloco de Poroshenko. Na Rada, promove uma lei sobre o direito de bloquear sites que não agradam. Comentários são desnecessários.
Segundo dados da #BitcoinMagazineUkraine — está entre os três maiores detentores de #Bitcoin entre personalidades públicas ucranianas. O fórum virou parlamento, mas os hábitos — não 😏
#Crypto #Hacker
Assine — aqui tem disso todo dia 🔔
7
14
24.8k
·
--
A NEAR Intents diz que identificou o hacker por trás de seu exploit de US$ 3,8M e está dando a eles 48 horas para devolver os fundos.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
A NEAR Intents diz que identificou o hacker por trás de seu exploit de US$ 3,8M e está dando a eles 48 horas para devolver os fundos.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
115
·
--
🚨 RUG PULL ÉPICO
#SLINK colapsa de $80M a zero após o hack ao casal de #ElonMusk
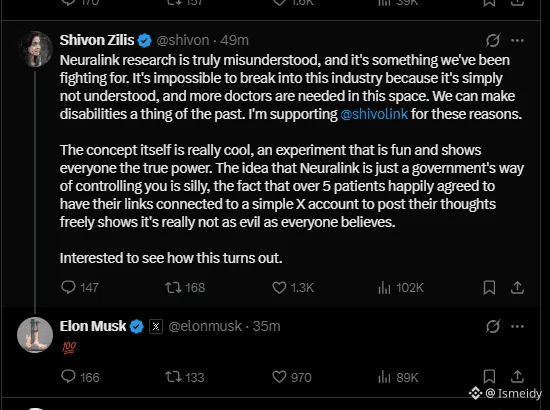
Um #Hacker assumiu o controle da conta X de Shivon Zilis para promover a memecoin $SLINK usando um discurso falso sobre a Neuralink para dar credibilidade.
O Catalisador de FOMO: Uma resposta rápida de Elon #Musk com o emoji 💯 terminou de acender o pavio. O mercado assumiu validação oficial, desencadeando uma absorção massiva de liquidez em todo o ecossistema.
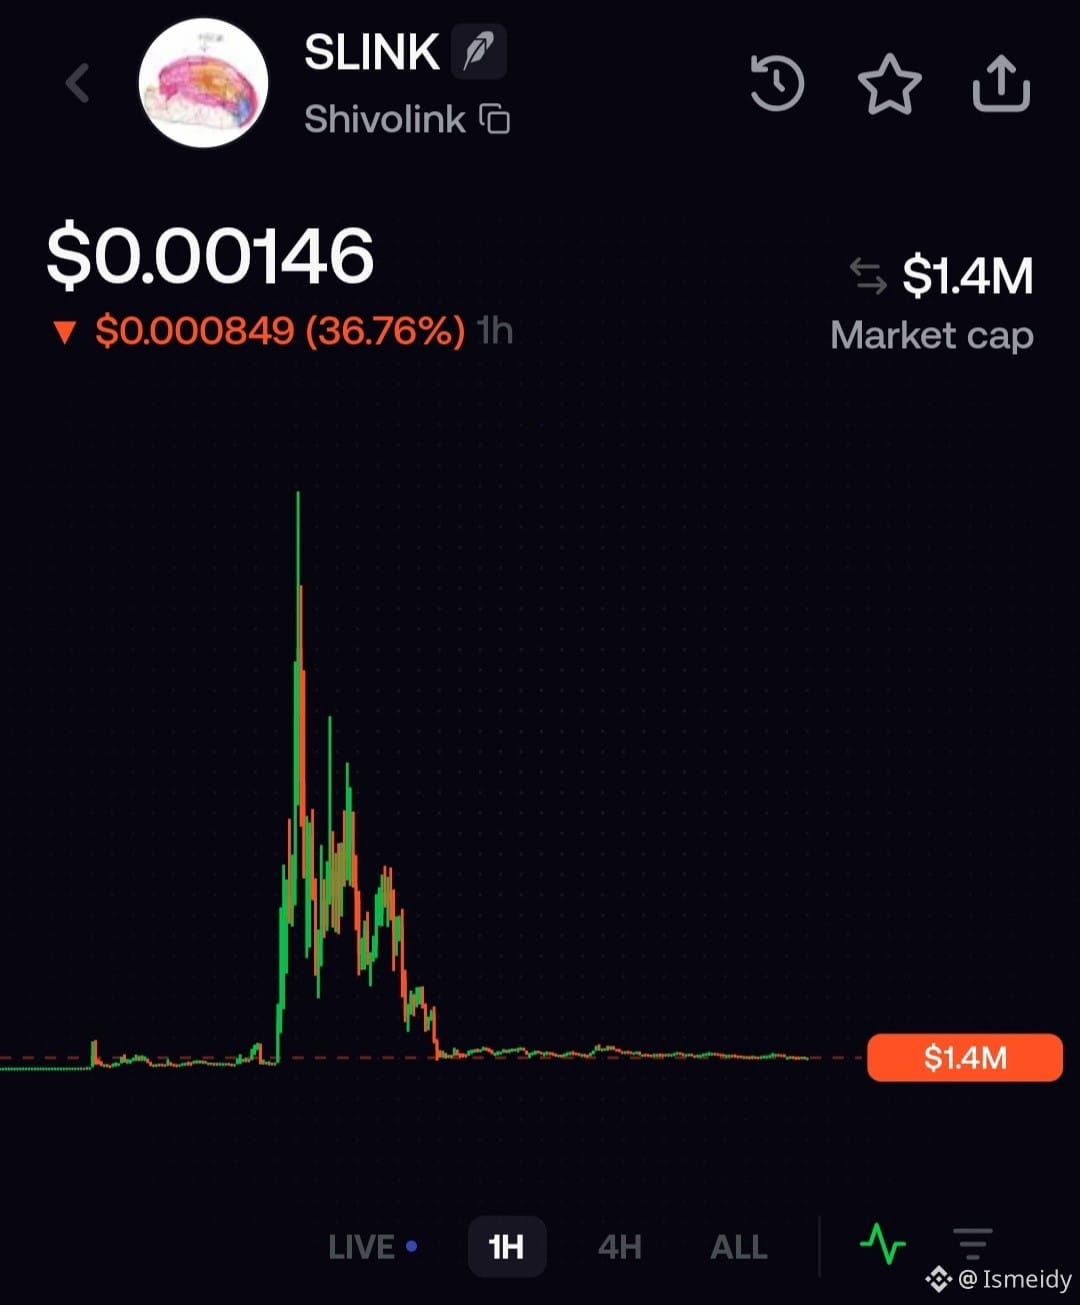
O Massacre Técnico: o market cap saltou de zero até um pico de 80 milhões de dólares. No entanto, assim que o tweet foi apagado e o hack foi confirmado, os insiders e bots despejaram suas wallets. O gráfico se transformou na clássica "vela da morte", destruindo milhões de dólares em questão de minutos e deixando o market cap definhando perto de $1.4M.
A Ressaca do Mercado: Os traders prejudicados que entraram no topo ficaram convertidos em exit liquidity. Agora, entre o pânico e o desespero, a comunidade espera que se organizem para um CTO, porque sabem que um reembolso milagroso é pouco provável de acontecer.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 RUG PULL ÉPICO
#SLINK colapsa de $80M a zero após o hack ao casal de #ElonMusk
Um #Hacker assumiu o controle da conta X de Shivon Zilis para promover a memecoin $SLINK usando um discurso falso sobre a Neuralink para dar credibilidade.
O Catalisador de FOMO: Uma resposta rápida de Elon #Musk com o emoji 💯 terminou de acender o pavio. O mercado assumiu validação oficial, desencadeando uma absorção massiva de liquidez em todo o ecossistema.
O Massacre Técnico: o market cap saltou de zero até um pico de 80 milhões de dólares. No entanto, assim que o tweet foi apagado e o hack foi confirmado, os insiders e bots despejaram suas wallets. O gráfico se transformou na clássica "vela da morte", destruindo milhões de dólares em questão de minutos e deixando o market cap definhando perto de $1.4M.
A Ressaca do Mercado: Os traders prejudicados que entraram no topo ficaram convertidos em exit liquidity. Agora, entre o pânico e o desespero, a comunidade espera que se organizem para um CTO, porque sabem que um reembolso milagroso é pouco provável de acontecer.
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
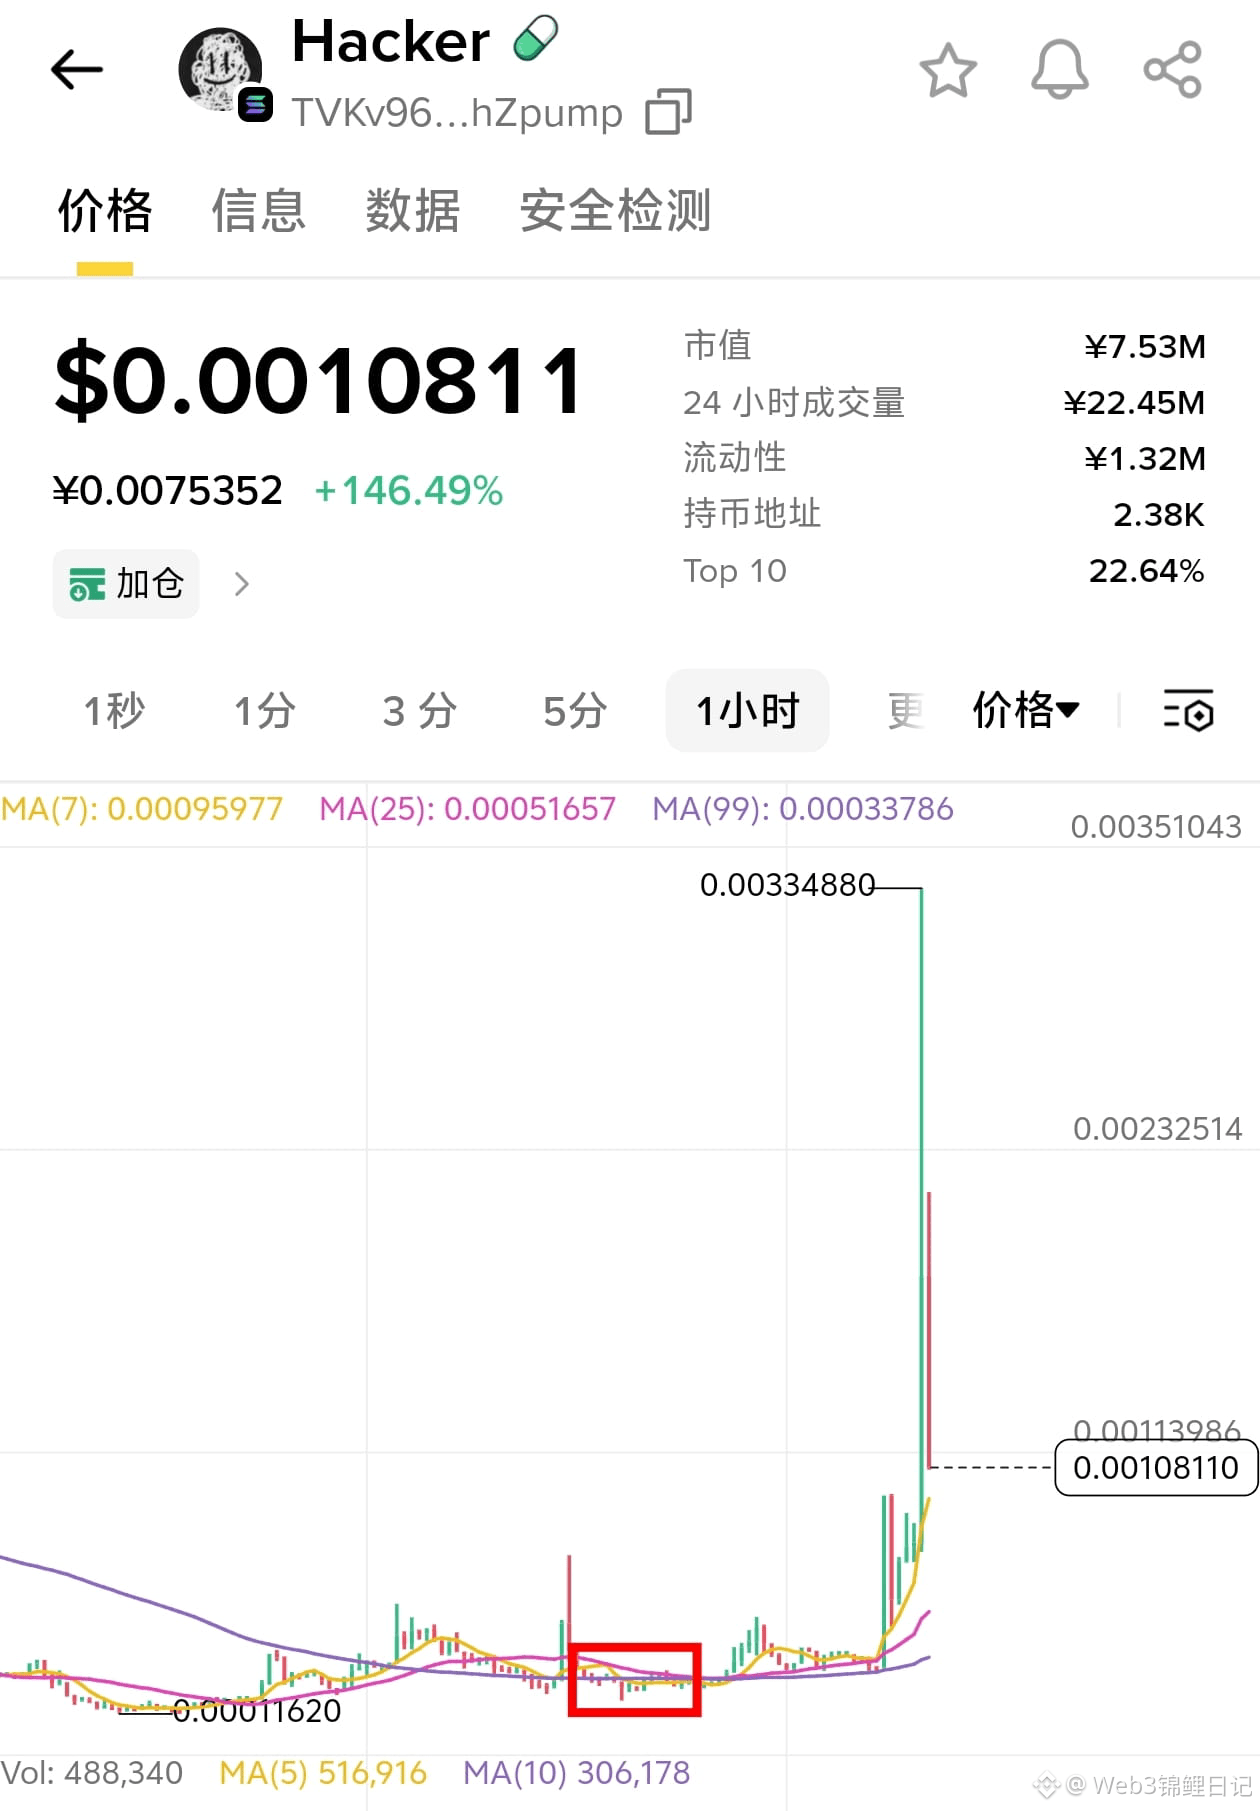
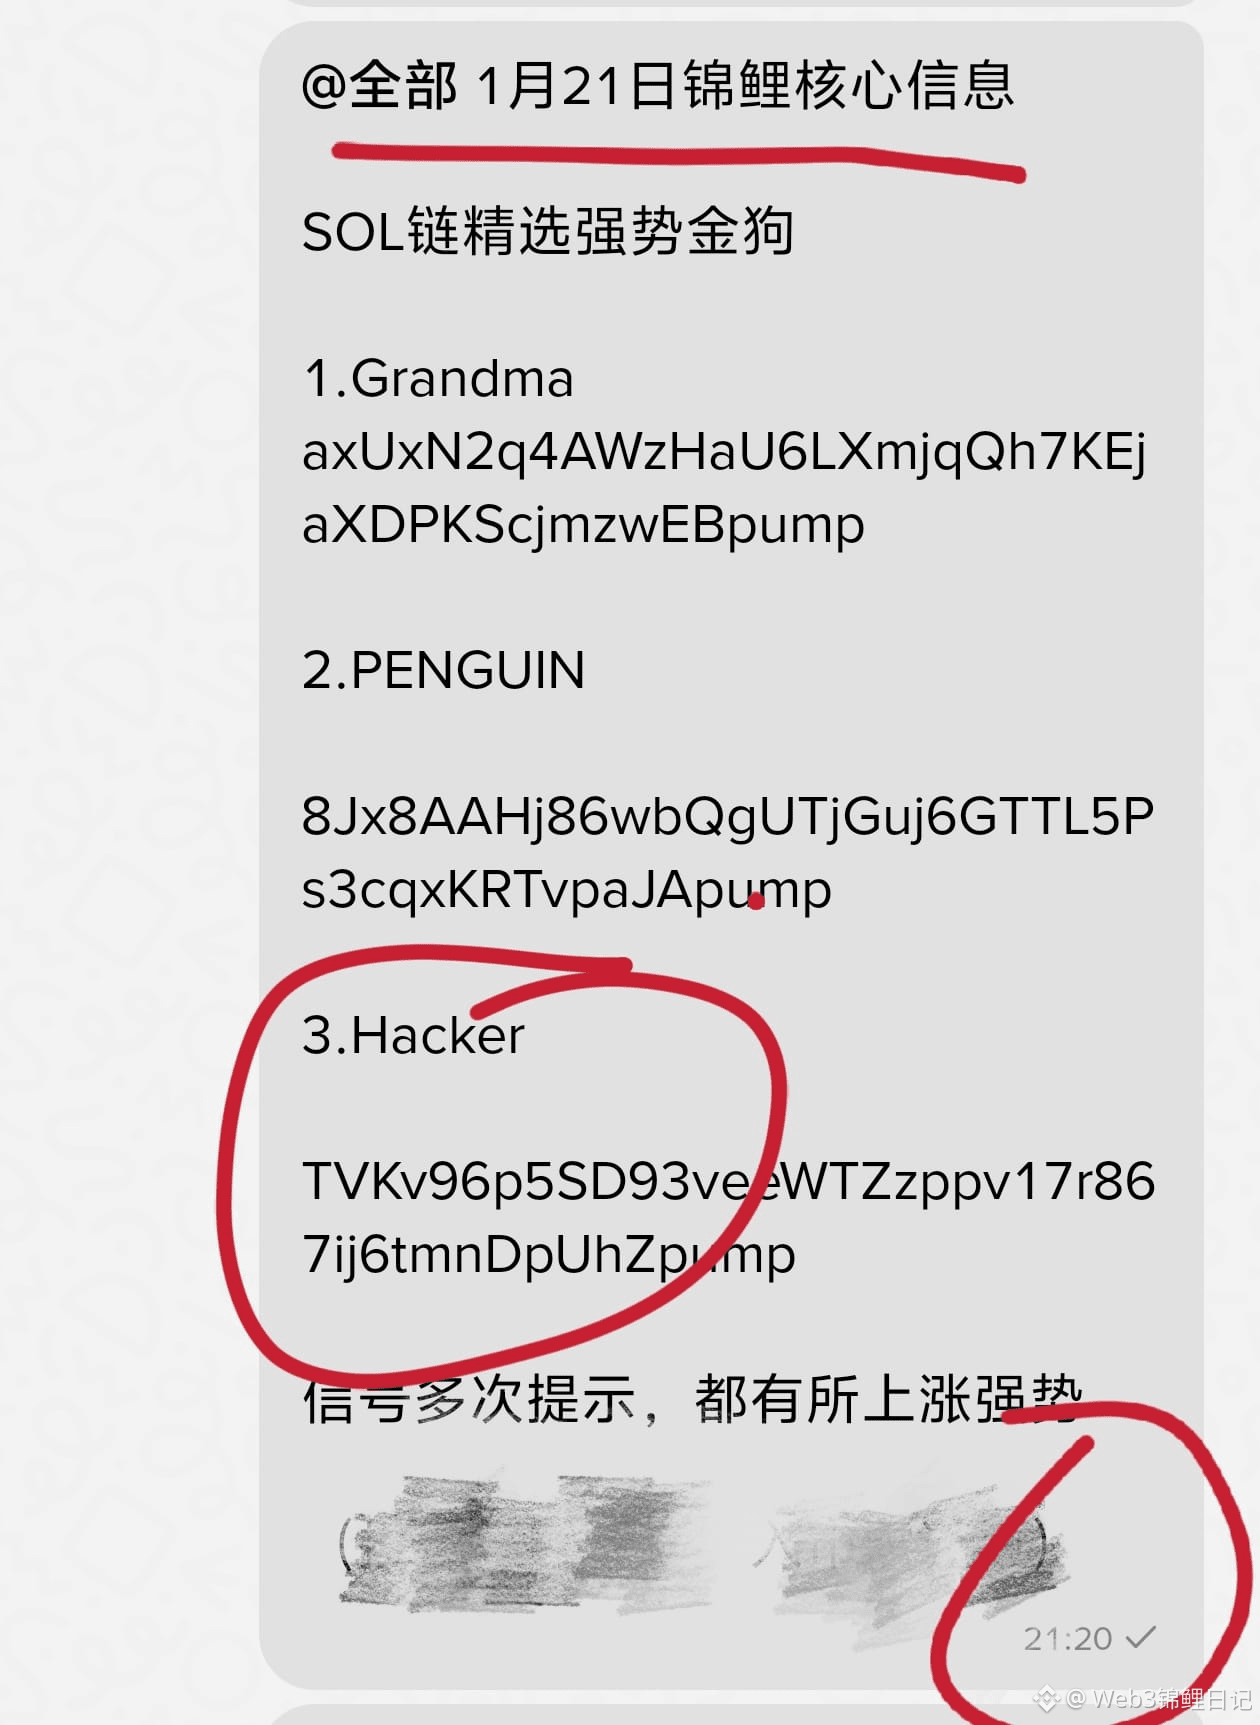
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
Difícil de conseguir o primeiro SOL da cadeia que é 10 vezes, ótimo, não tenha preconceito, onde quer que a cadeia ganhe dinheiro, você não ganhará dinheiro se tiver preconceito
@binancezh
Acompanhe o diário do Web3锦鲤, a moeda comprada multiplicou por dez
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
Difícil de conseguir o primeiro SOL da cadeia que é 10 vezes, ótimo, não tenha preconceito, onde quer que a cadeia ganhe dinheiro, você não ganhará dinheiro se tiver preconceito
@币安Binance华语
Acompanhe o diário do Web3锦鲤, a moeda comprada multiplicou por dez
Difícil de conseguir o primeiro SOL da cadeia que é 10 vezes, ótimo, não tenha preconceito, onde quer que a cadeia ganhe dinheiro, você não ganhará dinheiro se tiver preconceito
@币安Binance华语
Acompanhe o diário do Web3锦鲤, a moeda comprada multiplicou por dez
2
8
4.1k
·
--
Bearish
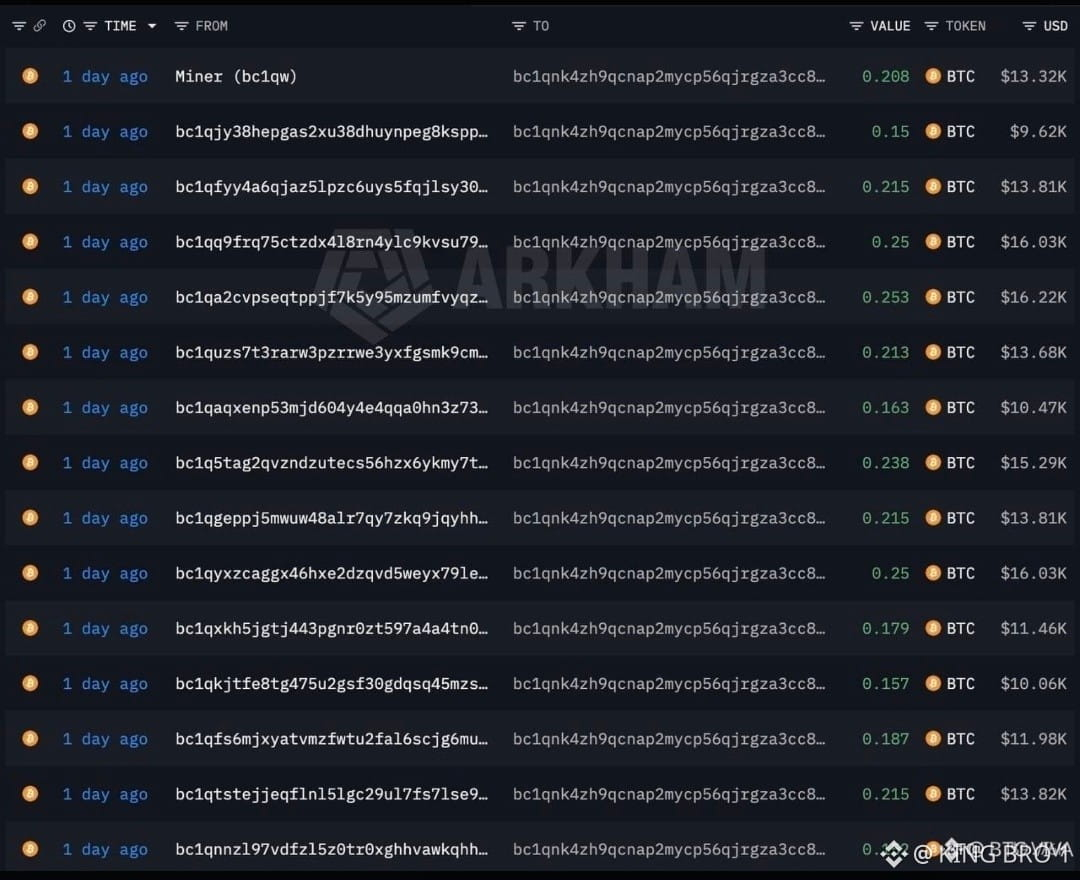
Um lembrete sério para qualquer pessoa que detenha Bitcoin.
Cerca de 593 BTC (aproximadamente US$ 39 milhões) foi supostamente roubado das carteiras Coldcard Mk3 depois que os atacantes exploraram uma falha na forma como algumas frases-semente foram geradas. Em vez de quebrar a própria carteira, eles conseguiram recriar chaves privadas vulneráveis a partir de uma geração fraca de frases-semente.
Este é um lembrete de que até carteiras de hardware não são perfeitas. A segurança depende tanto do dispositivo quanto de como a sua semente é criada.
Uma carteira confiável e bem testada, com uma configuração robusta, é sempre uma escolha melhor do que correr atrás da opção mais recente.
Proteja suas chaves. Sua segurança é sua responsabilidade.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
Um lembrete sério para qualquer pessoa que detenha Bitcoin.
Cerca de 593 BTC (aproximadamente US$ 39 milhões) foi supostamente roubado das carteiras Coldcard Mk3 depois que os atacantes exploraram uma falha na forma como algumas frases-semente foram geradas. Em vez de quebrar a própria carteira, eles conseguiram recriar chaves privadas vulneráveis a partir de uma geração fraca de frases-semente.
Este é um lembrete de que até carteiras de hardware não são perfeitas. A segurança depende tanto do dispositivo quanto de como a sua semente é criada.
Uma carteira confiável e bem testada, com uma configuração robusta, é sempre uma escolha melhor do que correr atrás da opção mais recente.
Proteja suas chaves. Sua segurança é sua responsabilidade.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
466
·
--
Bearish
🔥Hacker devolve grana depois de hackear um protocolo 👀
Um #Hacker decidiu devolver grana de um protocolo que tinha sido vulnerado. Segundo a galera do Renegade.fi, um hacker de sombrero branco devolveu cerca de $ 190,000 dólares depois de burlar a segurança do protocolo. Essa devolução rolou seguindo instruções específicas.
Mais um ataque a um protocolo. No domingo, a plataforma de análise on-chain Blockaid apontou um exploit de $ 209,000 dólares. Um hacker injetou lógica maliciosa em uma função defeituosa vinculada ao seu grupo obscuro V1 de #Arbitrum pra poder sacar 27 tokens ERC-20.
Depois que a equipe do Renegade percebeu essa parada, mandou uma mensagem em cadeia pro hacker. Nela, pediam pro hacker devolver 90% dos fundos e ficar com os 10% restantes como uma “recompensa de sombrero branco” pra não levantar acusações.
De acordo com os dados do explorador de blocos, em 45 minutos o hacker devolveu os fundos e disse que tinha vulnerado o protocolo pra proteger os usuários #defi . Além disso, também pediu pro Renegade reforçar o nível de segurança.
Você acredita na segurança dos protocolos DeFi?
👉Mais atualizações cripto ...
Compartilha e me segue pra mais 👈😎
$USDC
{spot}(USDCUSDT)
🔥Hacker devolve grana depois de hackear um protocolo 👀
Um #Hacker decidiu devolver grana de um protocolo que tinha sido vulnerado. Segundo a galera do Renegade.fi, um hacker de sombrero branco devolveu cerca de $ 190,000 dólares depois de burlar a segurança do protocolo. Essa devolução rolou seguindo instruções específicas.
Mais um ataque a um protocolo. No domingo, a plataforma de análise on-chain Blockaid apontou um exploit de $ 209,000 dólares. Um hacker injetou lógica maliciosa em uma função defeituosa vinculada ao seu grupo obscuro V1 de #Arbitrum pra poder sacar 27 tokens ERC-20.
Depois que a equipe do Renegade percebeu essa parada, mandou uma mensagem em cadeia pro hacker. Nela, pediam pro hacker devolver 90% dos fundos e ficar com os 10% restantes como uma “recompensa de sombrero branco” pra não levantar acusações.
De acordo com os dados do explorador de blocos, em 45 minutos o hacker devolveu os fundos e disse que tinha vulnerado o protocolo pra proteger os usuários #defi . Além disso, também pediu pro Renegade reforçar o nível de segurança.
Você acredita na segurança dos protocolos DeFi?
👉Mais atualizações cripto ...
Compartilha e me segue pra mais 👈😎
$USDC
1
1.2k
·
--
Bullish
{spot}(BTCUSDT)
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 em criptomoedas de uma wallet da Grok
O atacante usou 📲 #código #morse para injetar💉 uma ordem 🫡 de transferência 💱 através do Bankr, um agente de IA da rede Base 🛜 que executou a operação.🧑🔧
Os fundos roubados 💰 estavam em uma wallet✨ da Grok na Base, que acumulava comissões 📊💵 do token #DRB
É o segundo ataque 💥 do mesmo tipo ☠️ em dois meses contra a integração Grok-Bankr.🏧 🏦
1
36
·
--

Artigo
"O pecado original do ecossistema"A #exploit $130M em #Coldcard expõe o perigo mortal das chaves privadas
Nem as 'cold wallets' mais blindadas estão imunes à nova onda de ciberataques. O milionário hack da Coldcard reacende um debate existencial na indústria. A custódia baseada em uma única chave privada ainda é um modelo viável, ou é um risco sistêmico prestes a colapsar com a chegada da Inteligência Artificial?
O diretor-executivo da Blockaid, Ido Ben-Natan, alertou que a recente brecha de segurança na Coldcard evidenciou a falha estrutural mais grave das criptomoedas: a dependência absoluta das chaves privadas. Ao atuar como um único acesso sem backup, qualquer falha em sua geração ou salvaguarda transforma a chave em um único ponto de falha (single point of failure).
"O pecado original do ecossistema"
A #exploit $130M em #Coldcard expõe o perigo mortal das chaves privadas
Nem as 'cold wallets' mais blindadas estão imunes à nova onda de ciberataques. O milionário hack da Coldcard reacende um debate existencial na indústria. A custódia baseada em uma única chave privada ainda é um modelo viável, ou é um risco sistêmico prestes a colapsar com a chegada da Inteligência Artificial?
O diretor-executivo da Blockaid, Ido Ben-Natan, alertou que a recente brecha de segurança na Coldcard evidenciou a falha estrutural mais grave das criptomoedas: a dependência absoluta das chaves privadas. Ao atuar como um único acesso sem backup, qualquer falha em sua geração ou salvaguarda transforma a chave em um único ponto de falha (single point of failure).
10
17.1k

·
--
Especialista alerta que o hackeamento do Kelp DAO pode afetar a adoção de blockchain por parte das empresas financeiras
O analista da Jefferies, Andrew Moss, expressou preocupações de que o recente hackeamento do Kelp DAO poderia obstruir a adoção da tecnologia blockchain por parte das instituições financeiras tradicionais. Segundo a NS3.AI, Moss destacou que o incidente revelou vulnerabilidades significativas nos sistemas de ponte e pontos únicos de falha. Esses problemas podem levar as empresas financeiras a reavaliar suas estratégias de gestão de riscos ao considerar a integração de blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
139
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#ADAGains10%Above$0.27
4,628 visualizações
119 discutindo
2
#ETHUp70%InQ3ButLiquidityFalls
53,812 visualizações
645 discutindo
3
#EthStakingExitQueueHits2026High
19,571 visualizações
534 discutindo
4
#FedOctoberHoldOdds82.3%
21,367 visualizações
506 discutindo
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
54,586 visualizações
912 discutindo
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
847 visualizações
33 discutindo
7
#DriftHackVictimsBeginClaims
138,904 visualizações
1,536 discutindo
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
11,435 visualizações
125 discutindo
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
44,870 visualizações
256 discutindo
10
#EthereumValidatorExitQueueJumps392%
269,939 visualizações
2,411 discutindo