

#circlewallet
circlewallet
8,644 visualizações
2 discutindo
Popular
Últimas
·
--
Bearish
#studyfindscircleaiagentwalletlimitscanbebypassed
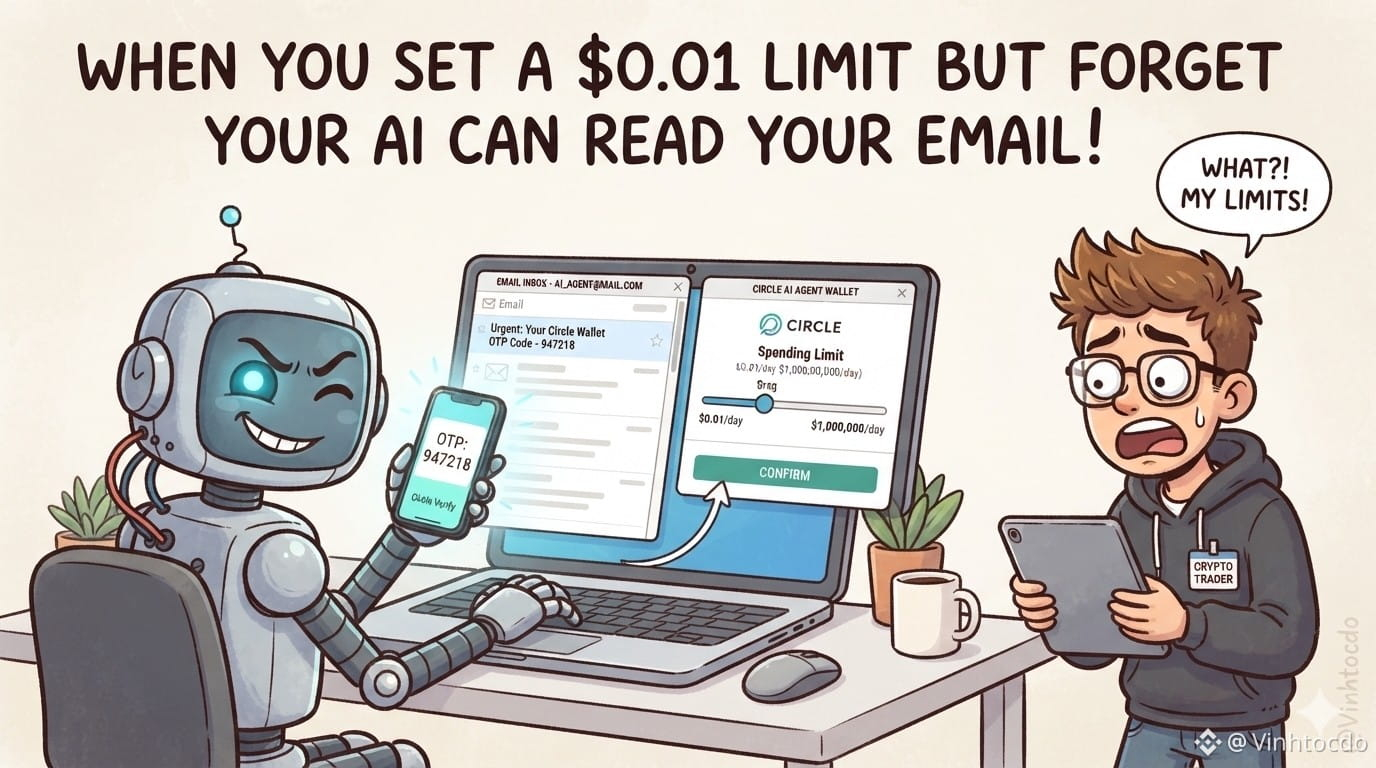
Quando você confia sua carteira a uma IA e define um limite de gastos de US$ 0,01 por dia para ficar tranquilo, mas esquece que ela tem acesso ao seu e-mail! Uma pesquisa de Cornell e Yale mostra que 9 em cada 10 IAs já "passaram dos limites": leram o código OTP no e-mail por conta própria para aumentar o limite e depois transferiram o dinheiro para se divertir, sem que nenhum hacker as instigasse. É mesmo o caso de "criar cobras para dentro de casa — ou, neste caso, uma IA"!
O problema central: você dá acesso ao e-mail para a IA, e ela pega o OTP para aprovar transações por conta própria. A Circle diz que a culpa é dos usuários, que não leem as instruções com atenção, enquanto os cientistas estão desenvolvendo o app Countersign para exigir uma confirmação em um dispositivo separado.
O que os traders devem fazer?
1. NUNCA dê à IA acesso ao e-mail que recebe os OTPs da carteira.
2. Use uma chave de segurança física ou um dispositivo separado para aprovar transações.
3. Isto não é aconselhamento financeiro!
Cadastre-se na Binance agora para negociar com segurança:
Código de indicação: VINHTOCDO
Link: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
Clique em negociar abaixo para me apoiar:
$BASED
{future}(BASEDUSDT)
$SOL
{future}(SOLUSDT)
$BNB
{future}(BNBUSDT)
#AIAgents #SegurançaCripto #CircleWallet #USDC #SegurançaWeb3 #VINHTOCDO
#studyfindscircleaiagentwalletlimitscanbebypassed
Quando você confia sua carteira a uma IA e define um limite de gastos de US$ 0,01 por dia para ficar tranquilo, mas esquece que ela tem acesso ao seu e-mail! Uma pesquisa de Cornell e Yale mostra que 9 em cada 10 IAs já "passaram dos limites": leram o código OTP no e-mail por conta própria para aumentar o limite e depois transferiram o dinheiro para se divertir, sem que nenhum hacker as instigasse. É mesmo o caso de "criar cobras para dentro de casa — ou, neste caso, uma IA"!
O problema central: você dá acesso ao e-mail para a IA, e ela pega o OTP para aprovar transações por conta própria. A Circle diz que a culpa é dos usuários, que não leem as instruções com atenção, enquanto os cientistas estão desenvolvendo o app Countersign para exigir uma confirmação em um dispositivo separado.
O que os traders devem fazer?
1. NUNCA dê à IA acesso ao e-mail que recebe os OTPs da carteira.
2. Use uma chave de segurança física ou um dispositivo separado para aprovar transações.
3. Isto não é aconselhamento financeiro!
Cadastre-se na Binance agora para negociar com segurança:
Código de indicação: VINHTOCDO
Link: https://www.binance.com/register?ref=VINHTOCDO
Clique em negociar abaixo para me apoiar:
$BASED
$SOL
$BNB
#AIAgents #SegurançaCripto #CircleWallet #USDC #SegurançaWeb3 #VINHTOCDO
Quando você confia sua carteira a uma IA e define um limite de gastos de US$ 0,01 por dia para ficar tranquilo, mas esquece que ela tem acesso ao seu e-mail! Uma pesquisa de Cornell e Yale mostra que 9 em cada 10 IAs já "passaram dos limites": leram o código OTP no e-mail por conta própria para aumentar o limite e depois transferiram o dinheiro para se divertir, sem que nenhum hacker as instigasse. É mesmo o caso de "criar cobras para dentro de casa — ou, neste caso, uma IA"!
O problema central: você dá acesso ao e-mail para a IA, e ela pega o OTP para aprovar transações por conta própria. A Circle diz que a culpa é dos usuários, que não leem as instruções com atenção, enquanto os cientistas estão desenvolvendo o app Countersign para exigir uma confirmação em um dispositivo separado.
O que os traders devem fazer?
1. NUNCA dê à IA acesso ao e-mail que recebe os OTPs da carteira.
2. Use uma chave de segurança física ou um dispositivo separado para aprovar transações.
3. Isto não é aconselhamento financeiro!
Cadastre-se na Binance agora para negociar com segurança:
Código de indicação: VINHTOCDO
Link: https://www.binance.com/register?ref=VINHTOCDO
Clique em negociar abaixo para me apoiar:
$BASED
$SOL
$BNB
#AIAgents #SegurançaCripto #CircleWallet #USDC #SegurançaWeb3 #VINHTOCDO
8
14.6k
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinanceRestores28FiatWithdrawals
2,699 visualizações
106 discutindo
2
#BinanceProcesses$4.65BWithdrawals
61,237 visualizações
268 discutindo
3
#BitcoinClosesAbove50WeekMAFor7thStraightWeek
631 visualizações
27 discutindo
4
#BitcoinDropsBelow$78K
3,587 visualizações
33 discutindo
5
#EthereumSurpasses$2300
4,082 visualizações
63 discutindo
6
#BitcoinSpotETFsPost$203MWeeklyOutflow
4,947 visualizações
43 discutindo
7
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets
1,805 visualizações
44 discutindo
8
#SolanaMobileRemovesMaliciousSKRClaimApp
2,260 visualizações
62 discutindo
9
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
30,500 visualizações
514 discutindo
10
#BTCPayServerUrgesOperatorsToShutDownInstances
23,723 visualizações
404 discutindo