

#blockaid
blockaid
8,205 visualizações
32 discutindo
Popular
Últimas

Hack da Binance pode ter sido causado pelo uso indevido de uma chave privada, não por roubo: CEO da Blockaid
- CEO da Blockaid acredita que o hack da Binance pode ter sido causado pelo uso indevido de uma chave privada, não por roubo
- Há suspeitas de que os invasores controlaram o sistema de assinatura de transações da Binance
- Comparação com o hack anterior da Bybit
- Importante: a chave privada foi usada indevidamente
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
432

Menos de 1% das criptomoedas roubadas alguma vez é recuperado — e o botão de emergência que todos presumiam existir nunca foi acionado.
A Blockaid analisou 60 grandes ataques on-chain ocorridos entre janeiro e agosto de 2026: US$ 1,18 bilhão roubado. Até 2 de setembro, apenas US$ 9,8 milhões — 0,8% — tinham sido devolvidos às vítimas; US$ 81,4 milhões foram congelados, mas não devolvidos. Em apenas 5 dos 60 incidentes, algum valor foi congelado ou recuperado.
Nada foi recuperado por meio de listas negras de emissores ou da interceptação de depósitos em corretoras: 16 incidentes eram elegíveis, nenhuma medida foi tomada.
US$ 287,1 milhões estão em carteiras conhecidas que os investigadores podem monitorar, mas não congelar — principalmente ETH, BTC e tokens de staking líquido sem um botão de emergência centralizado. Cerca de US$ 229 milhões remontam ao ataque de abril à Drift (107.165 ETH). Tempo mediano entre o ataque e a movimentação: 17 minutos; 22% dos fundos foram movimentados em até 60 segundos.
Dos US$ 91,2 milhões congelados ou devolvidos, 99,1% foram resultado da governança dos protocolos ou de controles dos validadores — com destaque para Arbitrum, Syscoin e Stellar.
A rede de segurança está na camada do protocolo, e ela protegeu 5 dos 60 casos. Se recuperar os fundos é uma loteria, o que faz você confiar nos protocolos que usa? $BTC $ETH NFA. Faça sua própria pesquisa.
#CryptoNews #DeFi #Security #Blockaid
1
16

Alerta do cofundador da Blockaid: incidentes de segurança on-chain disparam, e agentes de IA ampliam os riscos!
No mundo Web3, os incidentes de segurança on-chain são cada vez mais frequentes. O cofundador da Blockaid alerta: com a popularização dos agentes de IA, os riscos aumentam! Descubra como proteger seus ativos digitais! #Web3安全 #AI代理 #Blockaid
No mundo Web3, os incidentes de segurança on-chain são cada vez mais frequentes. O cofundador da Blockaid alerta: com a popularização dos agentes de IA, os riscos aumentam! Descubra como proteger seus ativos digitais! #Web3安全 #AI代理 #Blockaid
1

·
--
Vi no feed que a LayerZero × Blockaid lançou o Bridge Sentinel: uma camada extra de segurança via DVN para ativos OFT cross-chain. Os emissores podem torná-lo obrigatório para assinar — sem a assinatura, a mensagem não é liberada.
Ele não verifica apenas se existe um evento de origem legítimo: também usa inteligência de ameaças em tempo real para filtrar contrapartes maliciosas, fundos roubados e endereços relacionados a vulnerabilidades ativas. Além disso, monitora limites de emissão de tokens, alterações nas configurações de roteamento e permissões, bem como os contratos de destino e os endereços dos beneficiários, podendo bloquear a operação antes da execução.
Também é possível optar pelo Cosigner para uma proteção cross-chain mais proativa. No mesmo marketplace de verificadores, há DVNs de nível empresarial como Fidelity FCAT, Deutsche Telekom e Google Cloud. Depois de tantos anos vendo notícias sobre roubos cross-chain, uma verificação preventiva configurável como essa parece mais confiável do que tentar resolver tudo depois do incidente.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
AVANÇOUm exploit histórico no dispositivo Coldcard, que armazena chaves privadas de Bitcoin, revelou o lado sombrio do princípio mais básico das criptomoedas: a segurança. O CEO da Blockaid diz "este é o pecado original das criptomoedas" (3 #cryptosecurity, #blockaid, $BTC).
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
AVANÇO
Um exploit histórico no dispositivo Coldcard, que armazena chaves privadas de Bitcoin, revelou o lado sombrio do princípio mais básico das criptomoedas: a segurança. O CEO da Blockaid diz "este é o pecado original das criptomoedas" (3 #cryptosecurity, #blockaid, $BTC ).
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
12
·
--
Artigo
AVANÇOUm exploit histórico no dispositivo Coldcard, que armazena chaves privadas de Bitcoin, revelou o lado sombrio do princípio mais básico das criptomoedas: a segurança. O CEO da Blockaid diz "este é o pecado original das criptomoedas" (3 #cryptosecurity, #blockaid, $BTC).
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
AVANÇO
Um exploit histórico no dispositivo Coldcard, que armazena chaves privadas de Bitcoin, revelou o lado sombrio do princípio mais básico das criptomoedas: a segurança. O CEO da Blockaid diz "este é o pecado original das criptomoedas" (3 #cryptosecurity, #blockaid, $BTC ).
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
De acordo com um relatório recente do The Block, o exploit do Coldcard expôs as criptomoedas ao risco de se tornarem uma "sentinela em uma mina de carvão" para ameaças de cibersegurança impulsionadas por IA. Em essência, hackers conseguiram quebrar um sistema de segurança projetado para proteger um dos aspectos mais cruciais das criptomoedas - as chaves privadas usadas para assinar e validar transações.
21

·
--
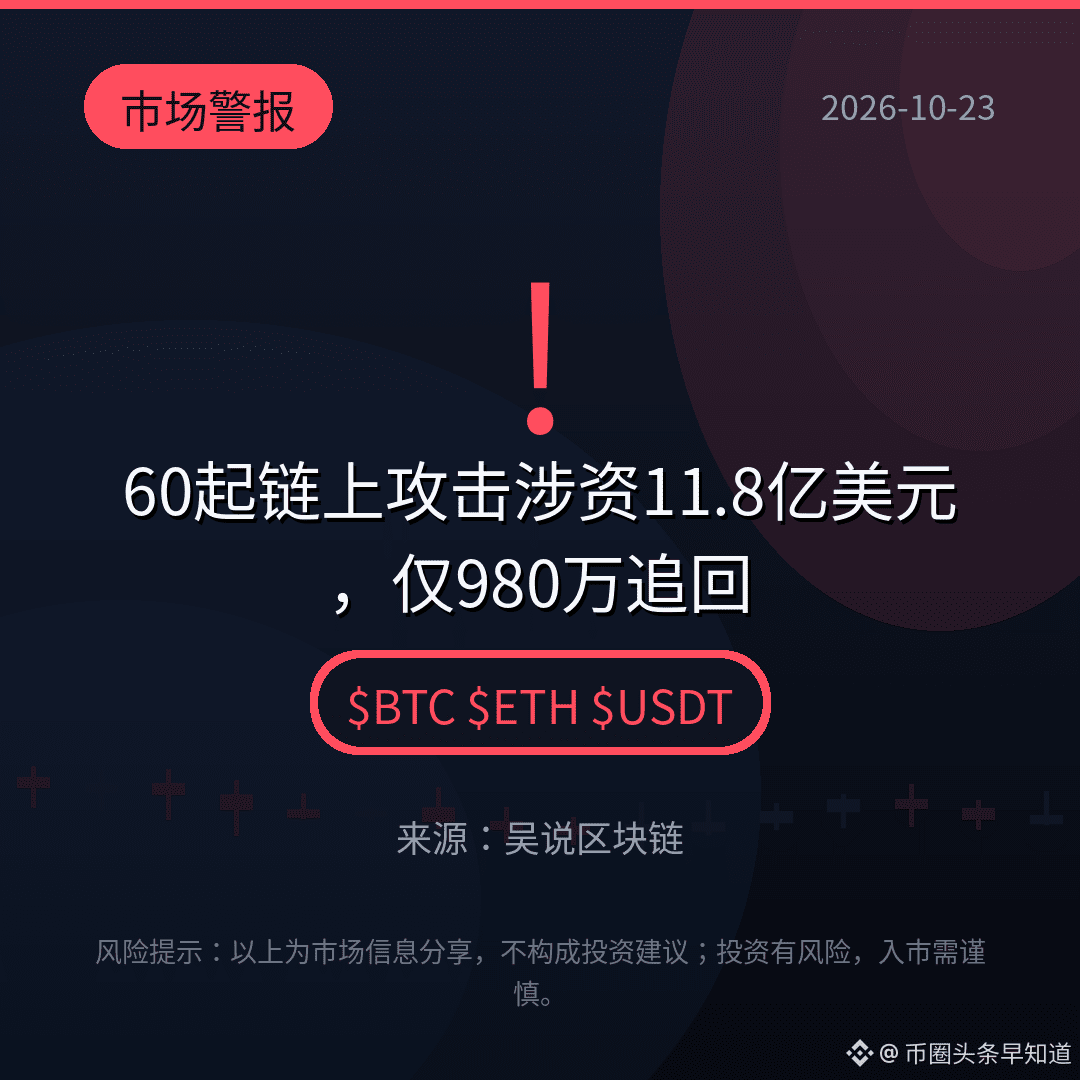
【Notícias do mercado】60 ataques on-chain desviaram US$ 1,18 bilhão. Passados seis meses, apenas US$ 9,8 milhões foram recuperados — após o ataque, os hackers transferem os fundos em uma mediana de 17 minutos, e 22% concluem a transferência no primeiro minuto. Ainda mais preocupante: a maior parte dos ativos roubados era de ETH, BTC e outros ativos sem uma «chave de congelamento»; dos US$ 97,2 milhões que, em teoria, poderiam ser congelados, as partes envolvidas ainda não tomaram nenhuma medida. Perder cripto não é um evento improvável: são 17 minutos decisivos. Os projetos estão fazendo o suficiente para recuperar os fundos?
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Fonte: Wu Shuo Blockchain)
⚠️Aviso de risco: as informações acima são compartilhadas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(Fonte: Wu Shuo Blockchain)
⚠️Aviso de risco: as informações acima são compartilhadas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
263
·
--
🚨 Verus Ethereum Bridge Hackeado — $11.58 Milhões Drenados!
A empresa de segurança Blockaid sinalizou uma exploração ativa e em andamento visando a Verus-Ethereum Bridge em tempo real — e, quando o alerta foi emitido, $11.58 milhões já haviam sido drenados.
🔍 O Que Aconteceu?
A Verus-Ethereum Bridge é uma infraestrutura cross-chain conectando a blockchain Verus ao ecossistema do Ethereum. O atacante explorou uma fraqueza na lógica de validação do contrato de custódia da ponte para drenar os fundos dos usuários — um padrão que se tornou muito familiar em 2026.
📊 Segurança DeFi 2026 — Pelos Números:
• $750M+ perdidos até meados de abril apenas
• Exploração do KelpDAO: $292M
• Hack do Drift Protocol: $285M
• Abril de 2026: O pior mês de todos — $625M em 28 incidentes
• Agora Verus Bridge: $11.58M+
⚠️ Se Você Usou a Verus-Ethereum Bridge:
✅ NÃO inicie novas transações pela ponte
✅ Vá para Revoke.cash e revogue quaisquer aprovações relacionadas à ponte
✅ Monitore contas oficiais da Verus e Blockaid para atualizações
🔐 Perspectiva de Especialista:
O fio comum entre os maiores exploits de 2026? Hackers não estão quebrando blockchains — eles estão quebrando a camada de confiança entre elas. Até que as pontes adotem verificação redundante, controles multi-sig e desligadores de circuito em tempo real como prática padrão, incidentes como esse continuarão ocorrendo.
Fique seguro. Fique informado. DYOR. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ Três exploits, no mesmo dia, US$ 35,55 milhões perdidos: a DeFi teve seu "terça-feira negra" em 24 horas
Ontem não foi um dia ruim para um protocolo. Foi um dia ruim para o setor inteiro.
AFX Trade: US$ 24,15M por uma chave, não por um bug
O contrato da ponte da AFX em $ARB fez exatamente o que precisava fazer: verificou assinaturas válidas e liberou os fundos. O problema é que essas assinaturas vinham de chaves de validadores comprometidas. Em 200 segundos, o atacante moveu o dinheiro para o Ethereum e o converteu em mais de 12.400 ETH. A Arbitrum como rede não teve nada a ver; ficou isolada pela própria ponte da AFX.
Verus: a mesma ferida, duas vezes
A ponte Verus-Ethereum perdeu US$ 7,54M explorando a mesma rota e o mesmo tipo de falha que já havia atingido em maio. Repetir o mesmo bug duas vezes em um ano diz algo desconfortável: corrigir o sintoma não é a mesma coisa que resolver a causa.
B² Network: quando o "administrador" é o vetor de ataque
Aqui nem sequer houve um hack de ponte. Alguém assumiu o controle da permissão administrativa do contrato de staking e, a partir daí, vendeu os tokens roubados. Nada de criptografia quebrada, apenas gestão de permissões mal protegida.
Isso é a continuação direta do que vimos com Ostium há uma semana. Três semanas seguidas, três formas diferentes de dizer a mesma coisa: o código dos smart contracts já não é o elo fraco da DeFi. As chaves privadas e as permissões administrativas sim são, e esse problema não se resolve com uma auditoria de Solidity.
Você confia mais em um protocolo com ponte própria ou em um que usa uma ponte já estabelecida? 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng: $9.3M Bị Tiêu Hóa From More Markets
- Blockaid phát hiện kẻ tấn công sử dụng Ankr liquid staking token và E-mode để vượt vay từ More Markets
- Kho dự trữ WFLOW bị rút cerca de US$9,3 milhões
- O incidente está relacionado à segurança do sistema de juros da blockchain
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
Fonte: CoinTelegraph
49
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinanceToResumePhaseOneOfWithdrawals
4,354 visualizações
237 discutindo
2
#BinanceHadAlreadyCovered$6BofHackLoss
1,316 visualizações
43 discutindo
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
7,556 visualizações
54 discutindo
4
#BinanceSAFUFundTransferCompleted7499BTC
71,399 visualizações
1,250 discutindo
5
#CZDismissesClaimsBinanceHackWasPredicted
761 visualizações
52 discutindo
6
#BinanceRecovery90% of stolen assets
199,332 visualizações
219 discutindo
7
#YiHe:ProofOfReserves:10TokensAt100%Backing
178,335 visualizações
1,070 discutindo
8
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
62,480 visualizações
660 discutindo
9
#B14gReportsUnauthorizedTransferOfAbout97MCORE
3,889 visualizações
117 discutindo
10
#USSpotETHETFsPost23StraightDaysOfNetOutflows
4,724 visualizações
113 discutindo