

#binancehack2026
binancehack2026
1,258 visualizações
19 discutindo
Popular
Últimas

🚨Veja o que aconteceu com a saída de cerca de US$ 3,5 bilhões relatada da #BinanceWallets .
Em 29 de outubro de 2026 (por volta das 20:24–21:04 UTC), grandes quantias em criptomoedas saíram de carteiras que a Etherscan e rastreadores on-chain identificam como carteiras quentes da Binance. O núcleo da movimentação, somente na $ETH , foi de aproximadamente US$ 3,3–3,5 bilhões, incluindo:
- ~167.000–197.000 ETH
- mais de ~US$ 1,6 bilhão em USDT
- ~US$ 780–823 milhões em USDC
- Dezenas de outros tokens
Algumas estimativas mais abrangentes, que incluem $BTC e $TRX , elevam o total para cerca de US$ 5,5–5,8 bilhões.
❔Como isso parece ter acontecido?
As análises on-chain apontam para um exploit sofisticado, e não para saques normais de usuários:
1. Um endereço controlado pelo invasor (financiado anteriormente por meio do Tornado Cash) implantou um contrato inteligente malicioso.
2. Usando o EIP-7702 (recurso de delegação de conta do Ethereum), o invasor obteve controle temporário sobre carteiras quentes da Binance (em especial a identificada como “Binance 14”).
3. Em poucos minutos, as carteiras comprometidas executaram grandes transferências de vários tokens para um endereço recém-criado.
4. Parte dos fundos foi rapidamente transferida para outros destinos; a Tether e a Circle reagiram congelando cerca de US$ 1,8–2,5 bilhões em stablecoins vinculadas aos endereços que receberam os fundos.
A Binance declarou que os fundos dos usuários permanecem completamente seguros, que está investigando um “possível problema de segurança” e que suspendeu temporariamente os saques. #ChangpengZhao (CZ) afirmou publicamente que a atividade “parece mesmo um hack” e que espera que quaisquer perdas sejam cobertas.
Não se tratou de uma saída rotineira de fundos de clientes. Foi um esvaziamento rápido e direcionado de ativos de carteiras quentes por meio de um exploit de contrato inteligente/delegação, com uma parcela significativa das stablecoins posteriormente congelada por seus emissores.
#BinanceHack2026 #hackattack #CoinVahini
7
Não deixe o pânico tomar conta....
Muitas pessoas estão em pânico neste momento, e algumas estão até correndo para transferir seus fundos para exchanges que já sofreram violações de segurança.
Também há alegações de que cerca de US$ 1,7 bilhão em fundos ligados ao incidente já foram congelados pela Tether e pela Circle. Esses valores devem ser verificados antes de tirar conclusões.
Algumas coisas para lembrar:
Não tome decisões financeiras por pânico.
Não confie cegamente nas promoções das exchanges.
Confira sempre os comunicados oficiais.
Tenha seus fundos e sua segurança em mente.
Os mercados já superaram grandes turbulências antes. Uma recuperação é possível, mas ninguém pode garantir a rapidez com que ela ocorrerá.
Mantenha a calma, informe-se e pense por conta própria. 🧠
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
#Binance
#SecurityAlert
#BinanceHack2026
Não deixe o pânico tomar conta....
Muitas pessoas estão em pânico neste momento, e algumas estão até correndo para transferir seus fundos para exchanges que já sofreram violações de segurança.
Também há alegações de que cerca de US$ 1,7 bilhão em fundos ligados ao incidente já foram congelados pela Tether e pela Circle. Esses valores devem ser verificados antes de tirar conclusões.
Algumas coisas para lembrar:
Não tome decisões financeiras por pânico.
Não confie cegamente nas promoções das exchanges.
Confira sempre os comunicados oficiais.
Tenha seus fundos e sua segurança em mente.
Os mercados já superaram grandes turbulências antes. Uma recuperação é possível, mas ninguém pode garantir a rapidez com que ela ocorrerá.
Mantenha a calma, informe-se e pense por conta própria. 🧠
$BTC
$BNB
#Binance
#SecurityAlert
#BinanceHack2026
109

·
--
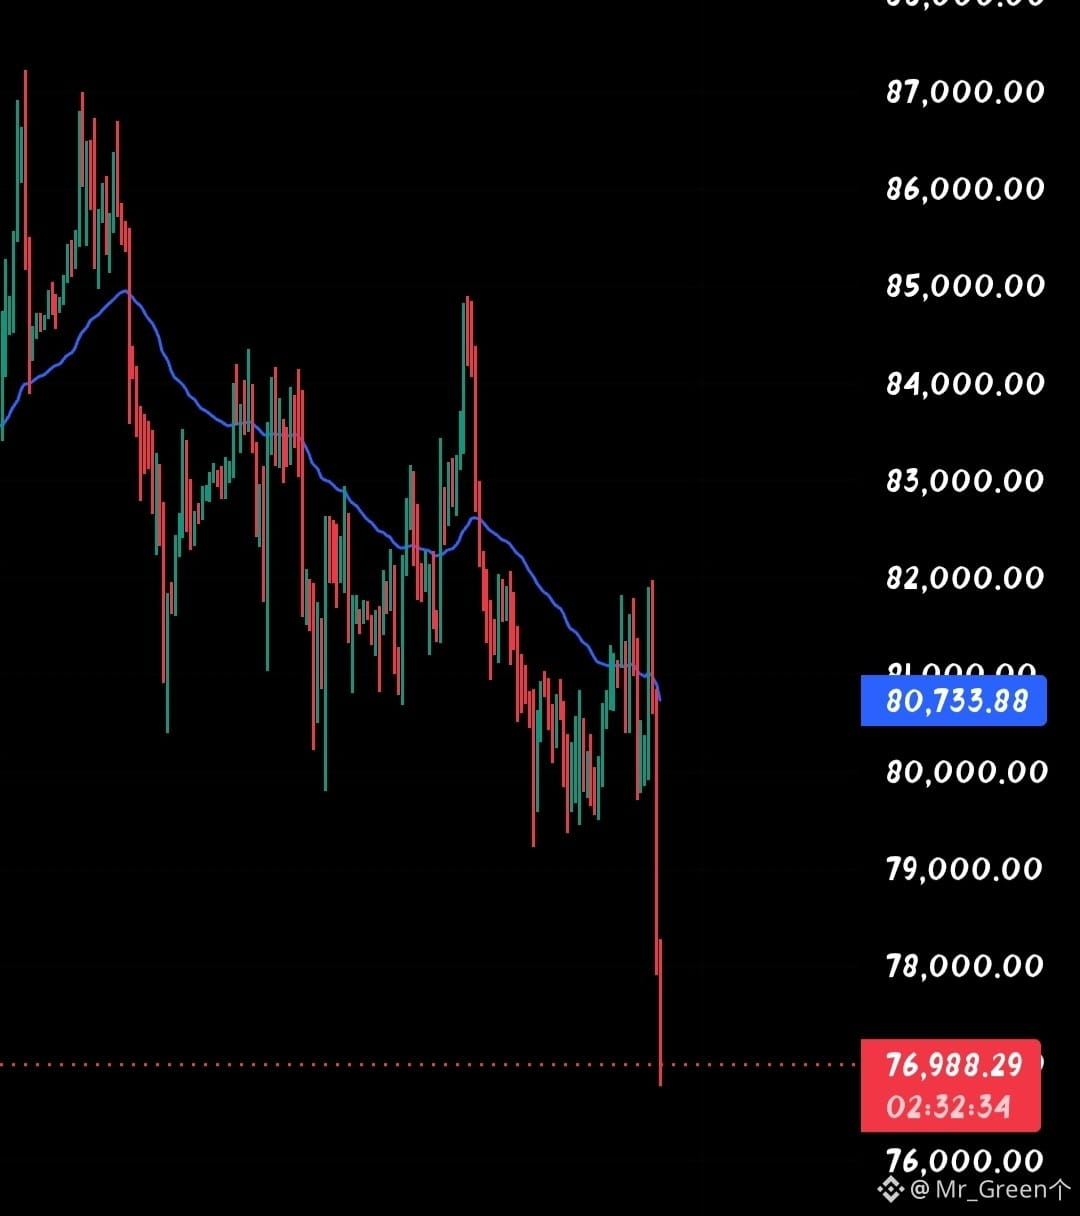
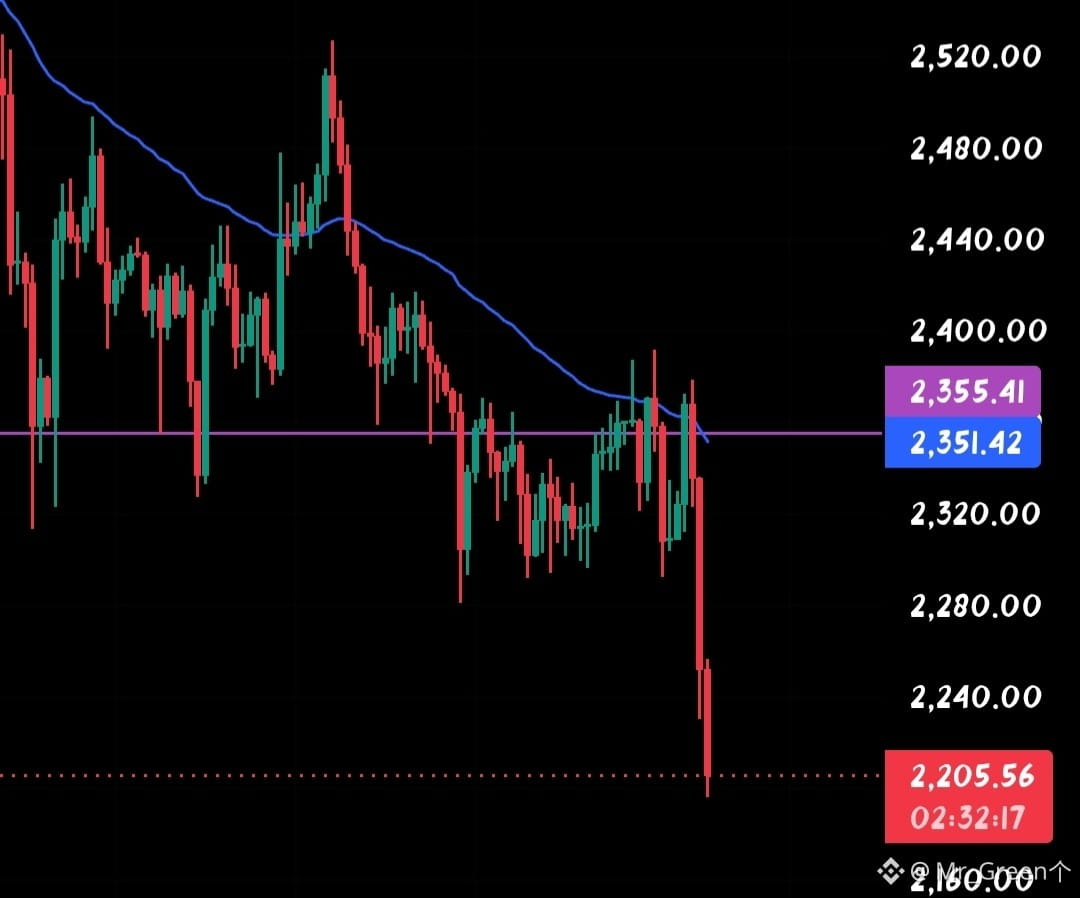
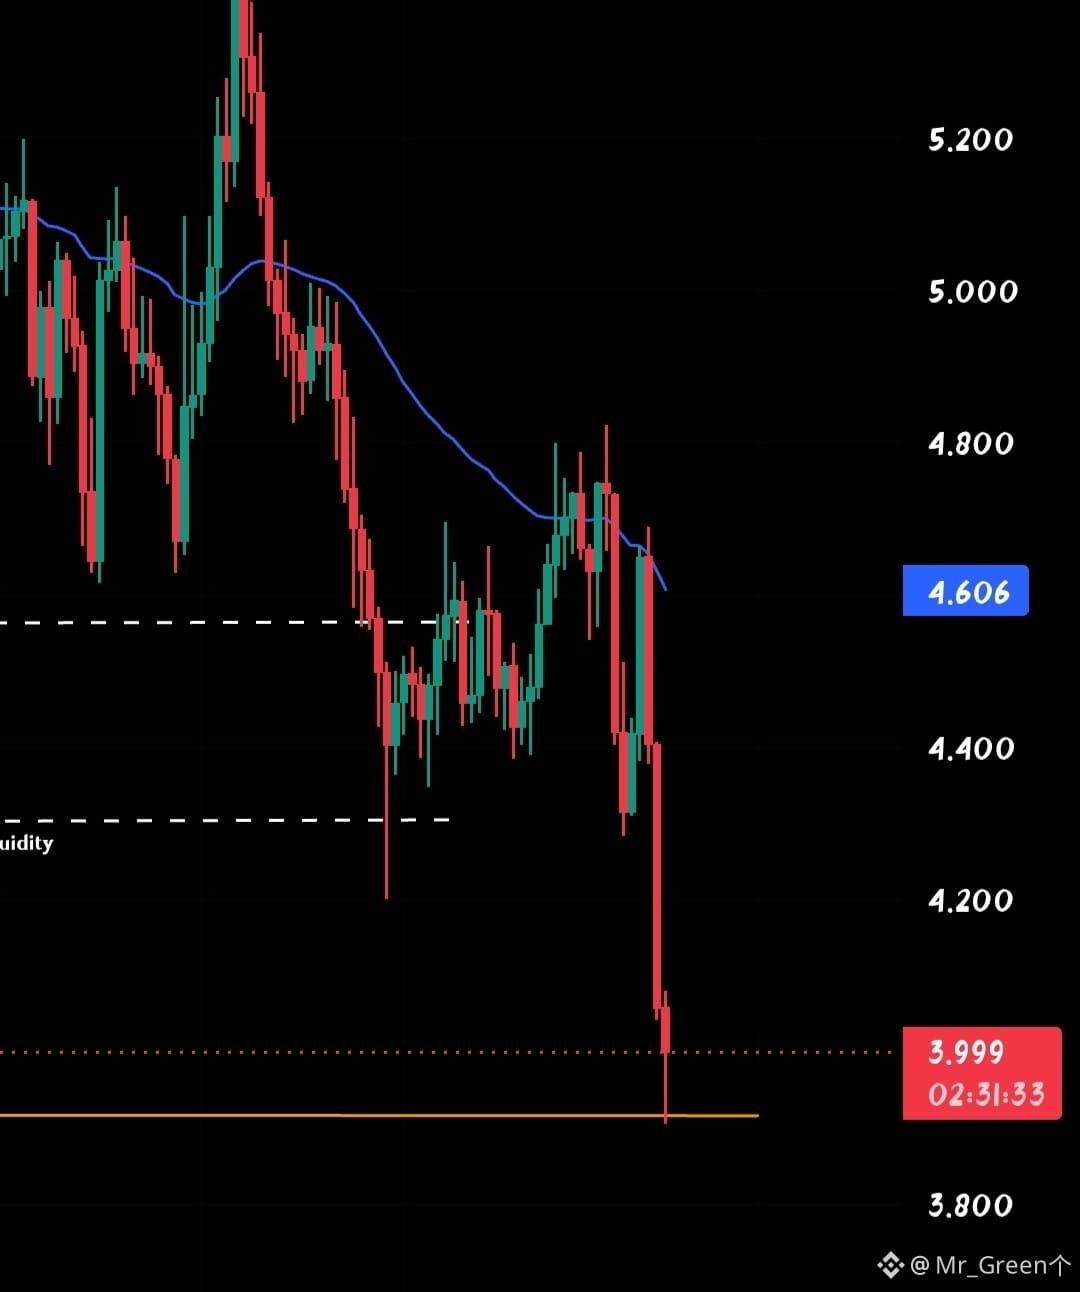
🚨 $BTC , $ETH & $NEAR — QUE DIABOS ESTÁ ACONTECENDO? 😂
Justo quando todos achavam que o mercado estava pronto para se recuperar, as notícias sobre o hack da Binance entraram na conversa. E, aparentemente, o mercado decidiu que vender tudo era a melhor resposta. 💀
Veja os gráficos. O BTC caiu abaixo do suporte de US$ 79 mil–US$ 80 mil e agora está rondando os US$ 76.988. O preço também está bem abaixo da sua média móvel descendente, em US$ 80.734. A próxima região que estou observando fica por volta dos US$ 76 mil.
O ETH não está em situação melhor. Depois de perder a zona dos US$ 2.320–US$ 2.280, os vendedores o empurraram direto para os US$ 2.205. A região dos US$ 2.160 é o próximo suporte que estou observando, enquanto os US$ 2.351 são uma resistência importante.
E o NEAR? Bem, acabou de perder a zona de suporte dos US$ 4,30–US$ 4,40 e caiu em direção aos US$ 4,00. A média móvel em US$ 4,606 continua apontando para baixo. Se os US$ 3,90 não segurarem, a situação pode piorar.
Eis minha opinião: as manchetes sobre a segurança da Binance deram ainda mais força a um mercado que já estava fraco. O medo está se espalhando, a liquidez está sendo varrida e os vendedores estão claramente no controle.
Mas lembre-se: uma queda do mercado não significa automaticamente uma oportunidade de compra.
Não vou correr para abrir posições compradas (LONG) agora. Prefiro esperar o preço recuperar um suporte de forma convincente e confirmar um movimento de alta, em vez de me tornar o próximo provedor de liquidez. 😂
Por enquanto, proteja seu capital. O mercado não vai a lugar nenhum!
Qual é a sua estratégia? Vai comprar na baixa ou ficar de fora?
Siga para ver mais análises reais de gráficos! 👇
#FedWatch #BinanceHack2026 #EarningsSeason
263
·
--
🚨 Urgente: possível ataque de US$ 5,8 bilhões à Binance! Bitcoin cai abaixo de US$ 79.000! 📉₿
⚠️ Binance enfrenta um grande alerta de segurança! A maior corretora de criptomoedas do mundo está investigando um possível incidente de segurança após transferências suspeitas no valor de bilhões de dólares.
🔍 O que aconteceu?
▪️ A Binance confirmou que suas equipes de segurança estão investigando relatos de um possível problema de segurança.
▪️ O cofundador da Binance, Changpeng Zhao (CZ), disse que o incidente parecia ser um ataque hacker.
▪️ Investigadores de blockchain rastrearam transferências de bilhões de dólares de carteiras vinculadas à Binance para endereços suspeitos.
▪️ Alguns investigadores on-chain estimaram em aproximadamente US$ 5,8 bilhões o valor dos ativos em carteiras relacionadas. Esse não é um valor confirmado de fundos roubados.
💰 Tether e Circle congelam bilhões!
🔴 Tether (USDT): mais de US$ 1,567 bilhão congelado.
🔵 Circle (USDC): mais de US$ 800 milhões congelados.
Juntas, as duas emissoras de stablecoins informaram ter congelado mais de US$ 2,3 bilhões em ativos associados ao incidente.
📉 Reação do mercado de Bitcoin
O Bitcoin caiu até 3,7%, ficando abaixo de US$ 79.000, enquanto BNB e outras criptomoedas importantes também sofreram pressão de venda.
🛡️ O que diz a Binance?
A Binance afirma que está investigando ativamente o possível problema de segurança e garantiu aos usuários que seus fundos estão seguros. CZ também expressou confiança de que os fundos dos usuários seriam totalmente cobertos.
⚠️ Importante: a Binance não confirmou um ataque bem-sucedido a toda a corretora nem qualquer perda de fundos de clientes. A investigação está em andamento.
🌍 Grande questão: esta é mais uma grande crise de segurança no setor cripto?
#BinanceHack2026 $AAPLB
86
$XRP
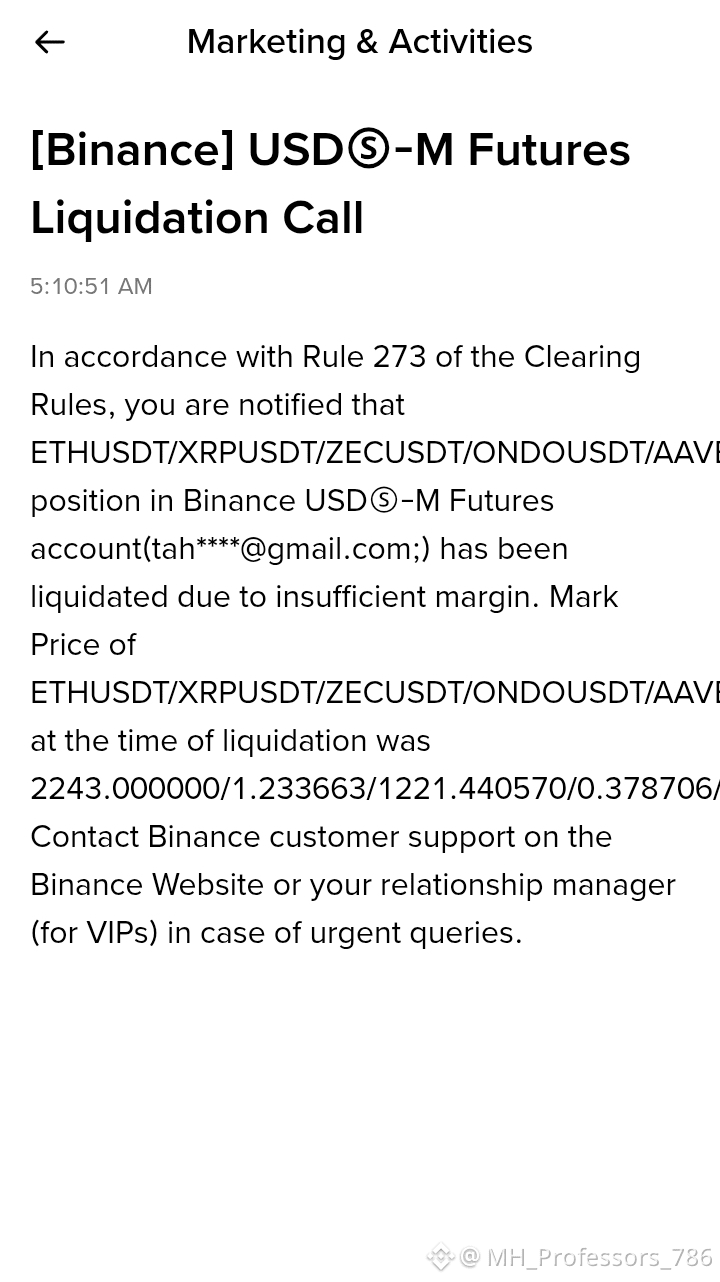
A Binance foi hackeada e US$ 5,6 bilhões em fundos foram roubados 😭
e $BTC despencou por causa dessa notícia, perdi toda a minha carteira nessa queda
@CZ quero meus fundos de volta 🙏🏻
#BinanceHack2026
{future}(BTCUSDT)
$XRP
A Binance foi hackeada e US$ 5,6 bilhões em fundos foram roubados 😭
e $BTC despencou por causa dessa notícia, perdi toda a minha carteira nessa queda
@CZ quero meus fundos de volta 🙏🏻
#BinanceHack2026
A Binance foi hackeada e US$ 5,6 bilhões em fundos foram roubados 😭
e $BTC despencou por causa dessa notícia, perdi toda a minha carteira nessa queda
@CZ quero meus fundos de volta 🙏🏻
#BinanceHack2026
Isx2018:
Binancebb@
4
2.1k

·
--
Bearish
ELON MUSK: “TODO DIA É DIA ZERO” — UM ALERTA APÓS O ATAQUE À BINANCE?
Após relatos de um grave incidente de segurança envolvendo a Binance em 29 de outubro, Elon Musk publicou uma mensagem curta, mas intrigante, no X:
“Todo dia é dia zero.”
Uma vulnerabilidade de dia zero é uma falha de segurança em softwares ou sistemas que invasores podem explorar antes que os desenvolvedores tenham a oportunidade de corrigi-la.
A observação de Musk veio em meio à crescente preocupação com o incidente de segurança envolvendo a Binance, destacando como o mundo digital pode ser imprevisível e vulnerável.
Com bilhões de dólares em ativos digitais expostos a possíveis riscos de segurança, uma pergunta permanece:
Em um mundo movido pela tecnologia, algum sistema é realmente seguro?
#ElonMusk #ZeroDay #BinanceHack2026 #SegurançaCibernética #NotíciasCripto #Blockchain
54
·
--
Bearish
Ver tradução
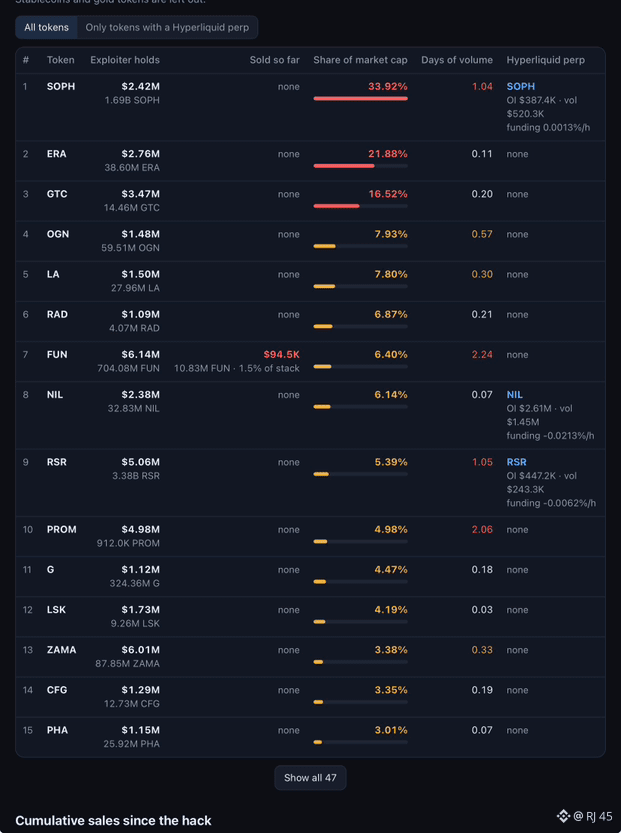
BINANCE HACKED 5.6 BILLION $ STOLEN FROM EXCHANGE📉
#hacked #BinanceHack2026
BINANCE HACKED 5.6 BILLION $ STOLEN FROM EXCHANGE📉
#hacked #BinanceHack2026
#hacked #BinanceHack2026
28
·
--
ATENÇÃO🚩
Pessoal, mantenham a calma e não vendam em pânico. 👀
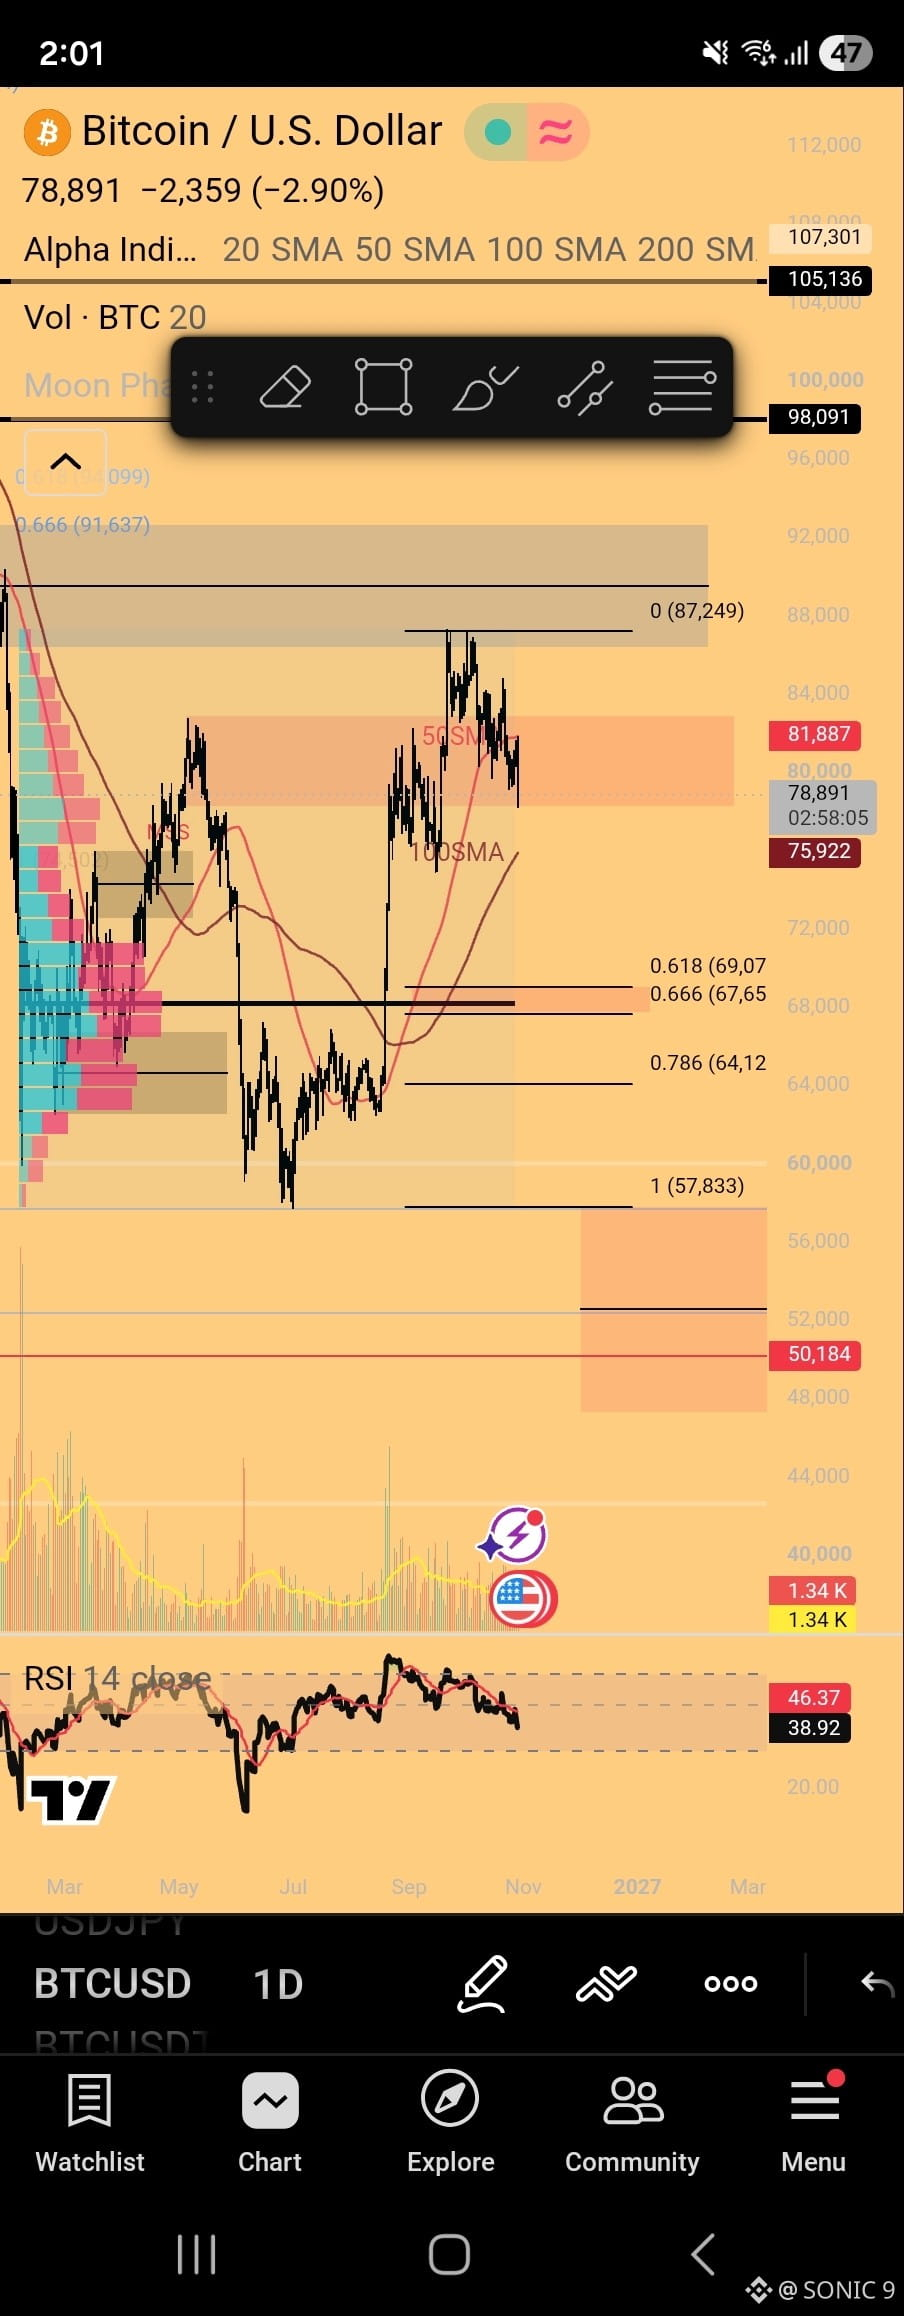
As notícias sobre o hack da Binance estão espalhando o medo pelo mercado, e isso pode levar a uma queda maior no curto prazo. O BTC pode chegar à zona dos US$ 76 mil–US$ 68 mil, onde há muita liquidez e fortes confluências à espera.
Não deixem o medo controlar as suas decisões. Deixem o mercado fazer o seu trabalho, fiquem de olho nos níveis e não se precipitem nas negociações.
Mantenham a calma, tenham paciência e negociem com inteligência. 📉📈
#BinanceHack2026 $BTC $ENA #Write2Earn
{spot}(ENAUSDT)
$ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
ATENÇÃO🚩
Pessoal, mantenham a calma e não vendam em pânico. 👀
As notícias sobre o hack da Binance estão espalhando o medo pelo mercado, e isso pode levar a uma queda maior no curto prazo. O BTC pode chegar à zona dos US$ 76 mil–US$ 68 mil, onde há muita liquidez e fortes confluências à espera.
Não deixem o medo controlar as suas decisões. Deixem o mercado fazer o seu trabalho, fiquem de olho nos níveis e não se precipitem nas negociações.
Mantenham a calma, tenham paciência e negociem com inteligência. 📉📈
#BinanceHack2026 $BTC $ENA #Write2Earn
$ETH
3
875

Ver tradução
#BinanceHack2026
An other bad news for the Écosystème crypto s it seems Binance has been hacked.
I will not panic sell and I am waiting for panic seller to fill my crypto bag!!!!
Binance is strong!
#BinanceHack2026
An other bad news for the Écosystème crypto s it seems Binance has been hacked.
I will not panic sell and I am waiting for panic seller to fill my crypto bag!!!!
Binance is strong!
An other bad news for the Écosystème crypto s it seems Binance has been hacked.
I will not panic sell and I am waiting for panic seller to fill my crypto bag!!!!
Binance is strong!
1
114
·
--
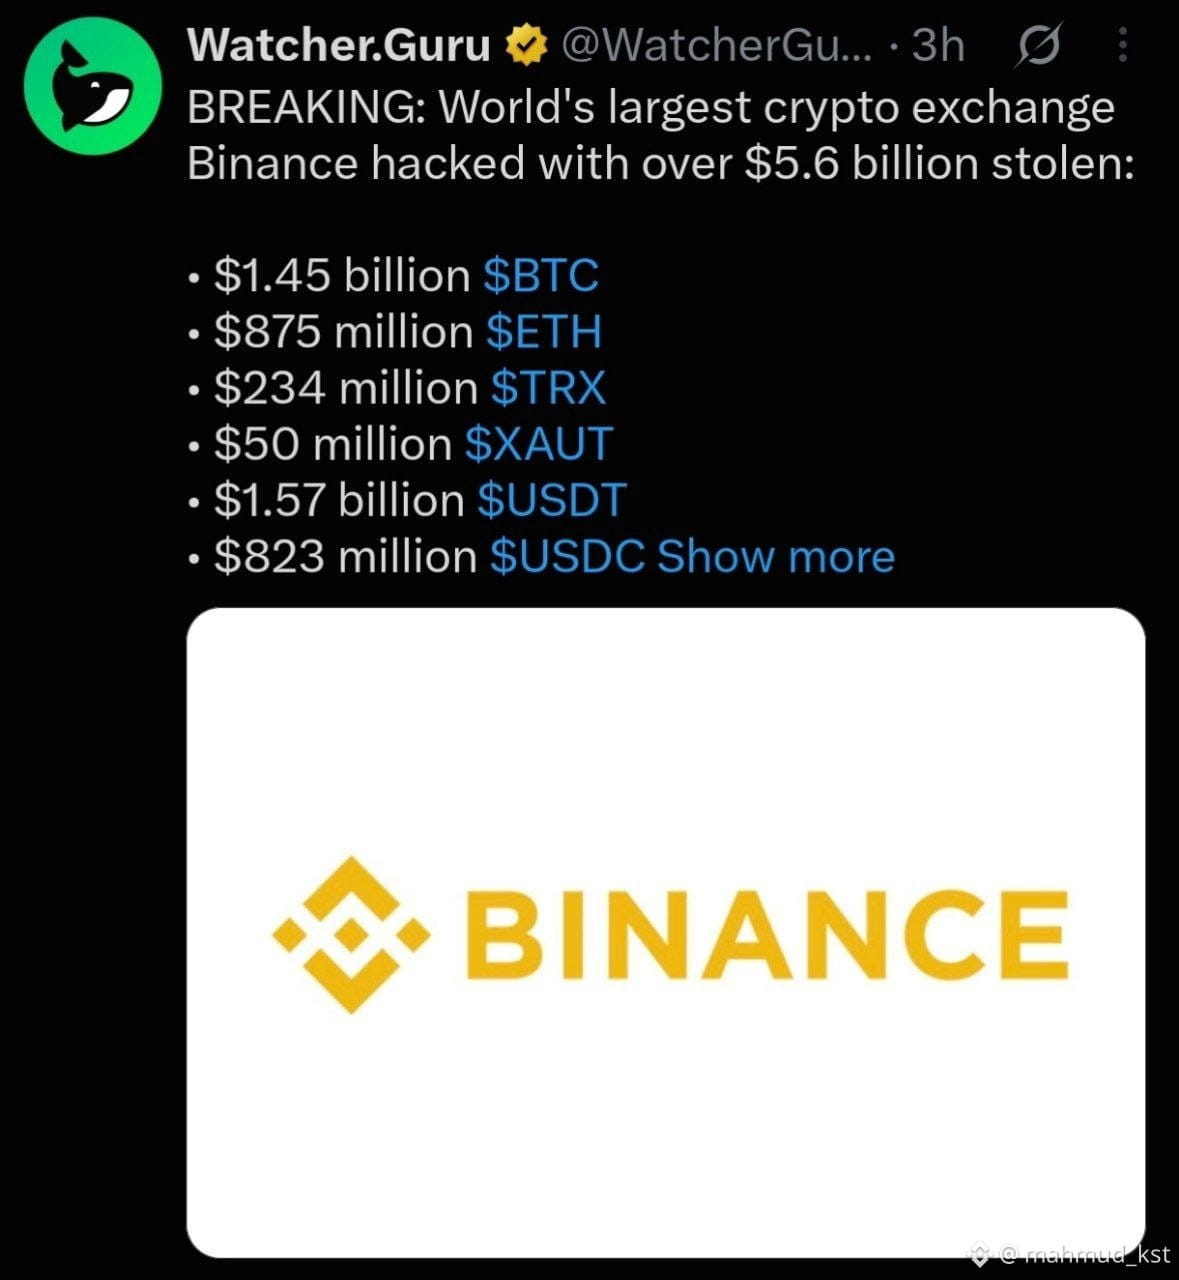
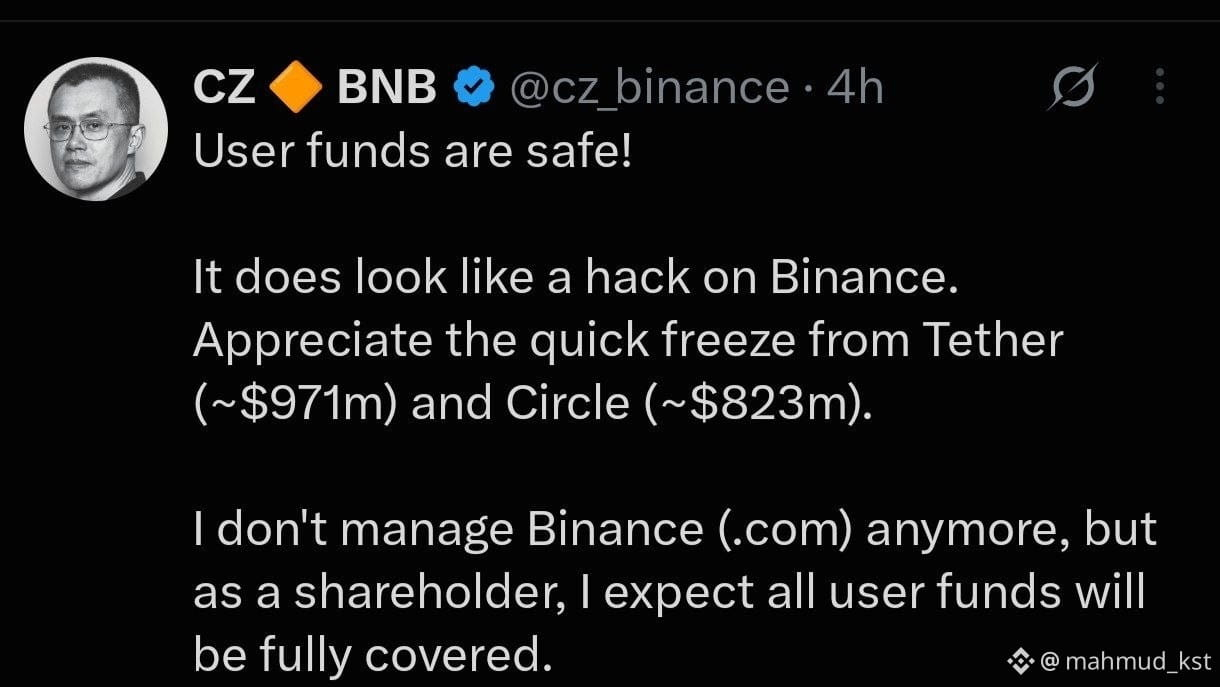
A maior corretora de criptomoedas do mundo, a Binance, foi hackeada, com mais de US$ 5,6 bilhões roubados
Mas disseram que os fundos dos usuários estão seguros!
#binancehack
#BinanceHack2026
#cyptrocrash
A maior corretora de criptomoedas do mundo, a Binance, foi hackeada, com mais de US$ 5,6 bilhões roubados
Mas disseram que os fundos dos usuários estão seguros!
#binancehack
#BinanceHack2026
#cyptrocrash
Mas disseram que os fundos dos usuários estão seguros!
#binancehack
#BinanceHack2026
#cyptrocrash
123

·
--
Possible
Impossible
21 hr(s) restantes
270
Ver tradução
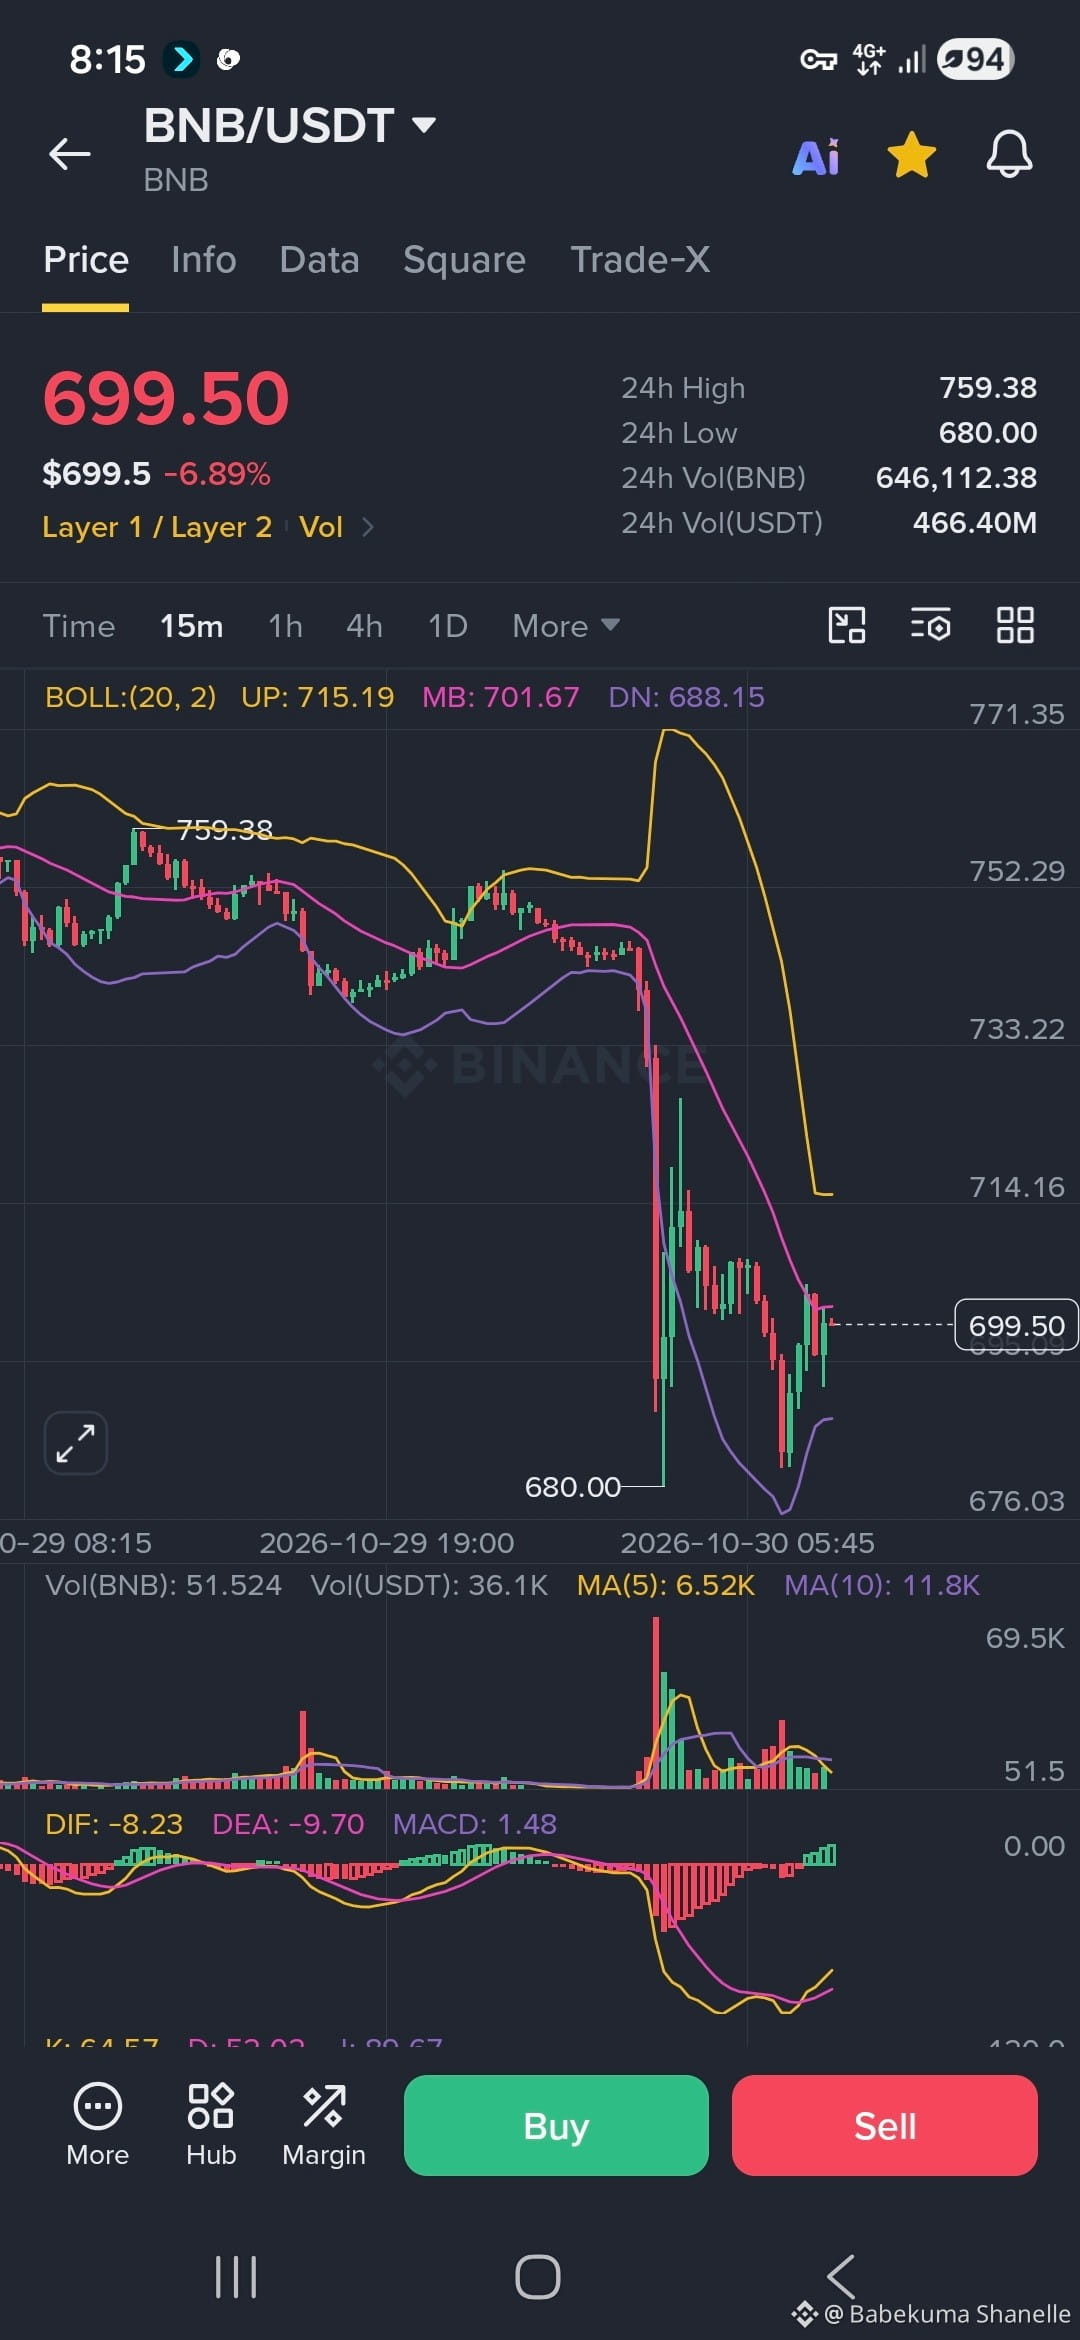
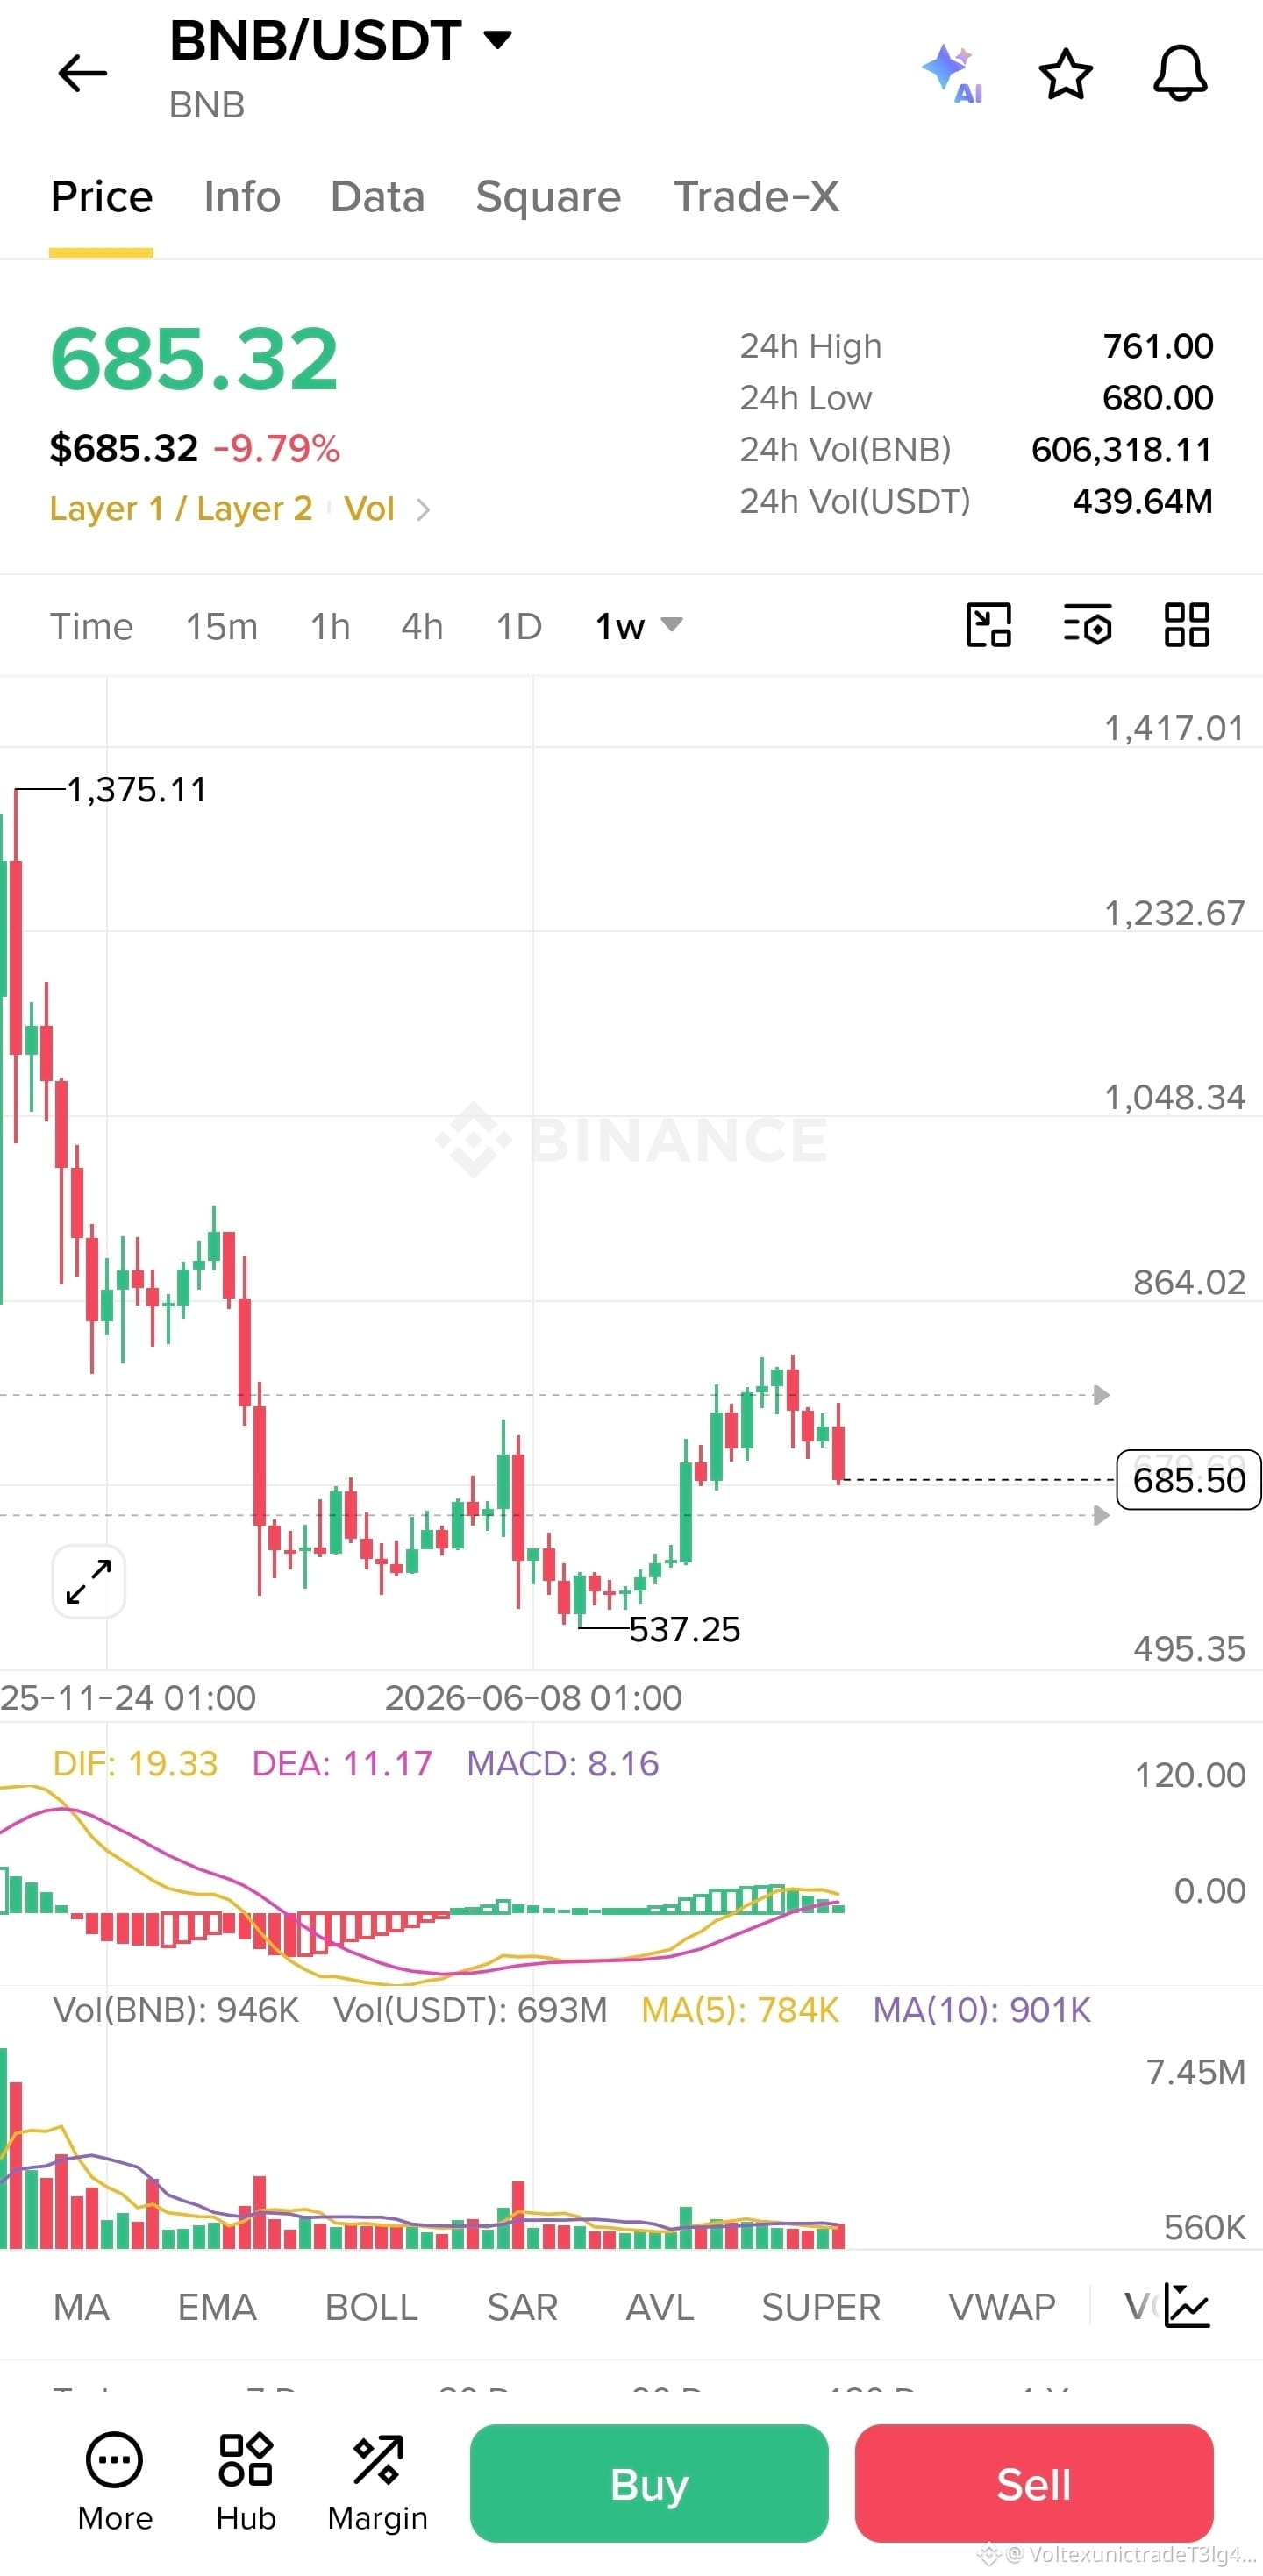
Short position #BNB/USDT
ENTRY 685 - 690
Take profit 680 - 675 - 670 - 665 - 660 - 655......
STOP LOSS $700
Leverage 5X
USE 35% OF YOUR CAPITAL ON THIS TRADE👍
#BinanceHack2026 $BNB
{future}(BNBUSDT)
follow @Square-Creator-f1792d23678c3 now
Short position #BNB/USDT
ENTRY 685 - 690
Take profit 680 - 675 - 670 - 665 - 660 - 655......
STOP LOSS $700
Leverage 5X
USE 35% OF YOUR CAPITAL ON THIS TRADE👍
#BinanceHack2026 $BNB
follow @VoltexunictradeT3lg4m now
ENTRY 685 - 690
Take profit 680 - 675 - 670 - 665 - 660 - 655......
STOP LOSS $700
Leverage 5X
USE 35% OF YOUR CAPITAL ON THIS TRADE👍
#BinanceHack2026 $BNB
follow @VoltexunictradeT3lg4m now
1
55
·
--
O mercado deverá recuperar em 24 horas.
#BinanceHack2026
O mercado deverá recuperar em 24 horas.
#BinanceHack2026
#BinanceHack2026
Yes
No
20 hr(s) restantes
14
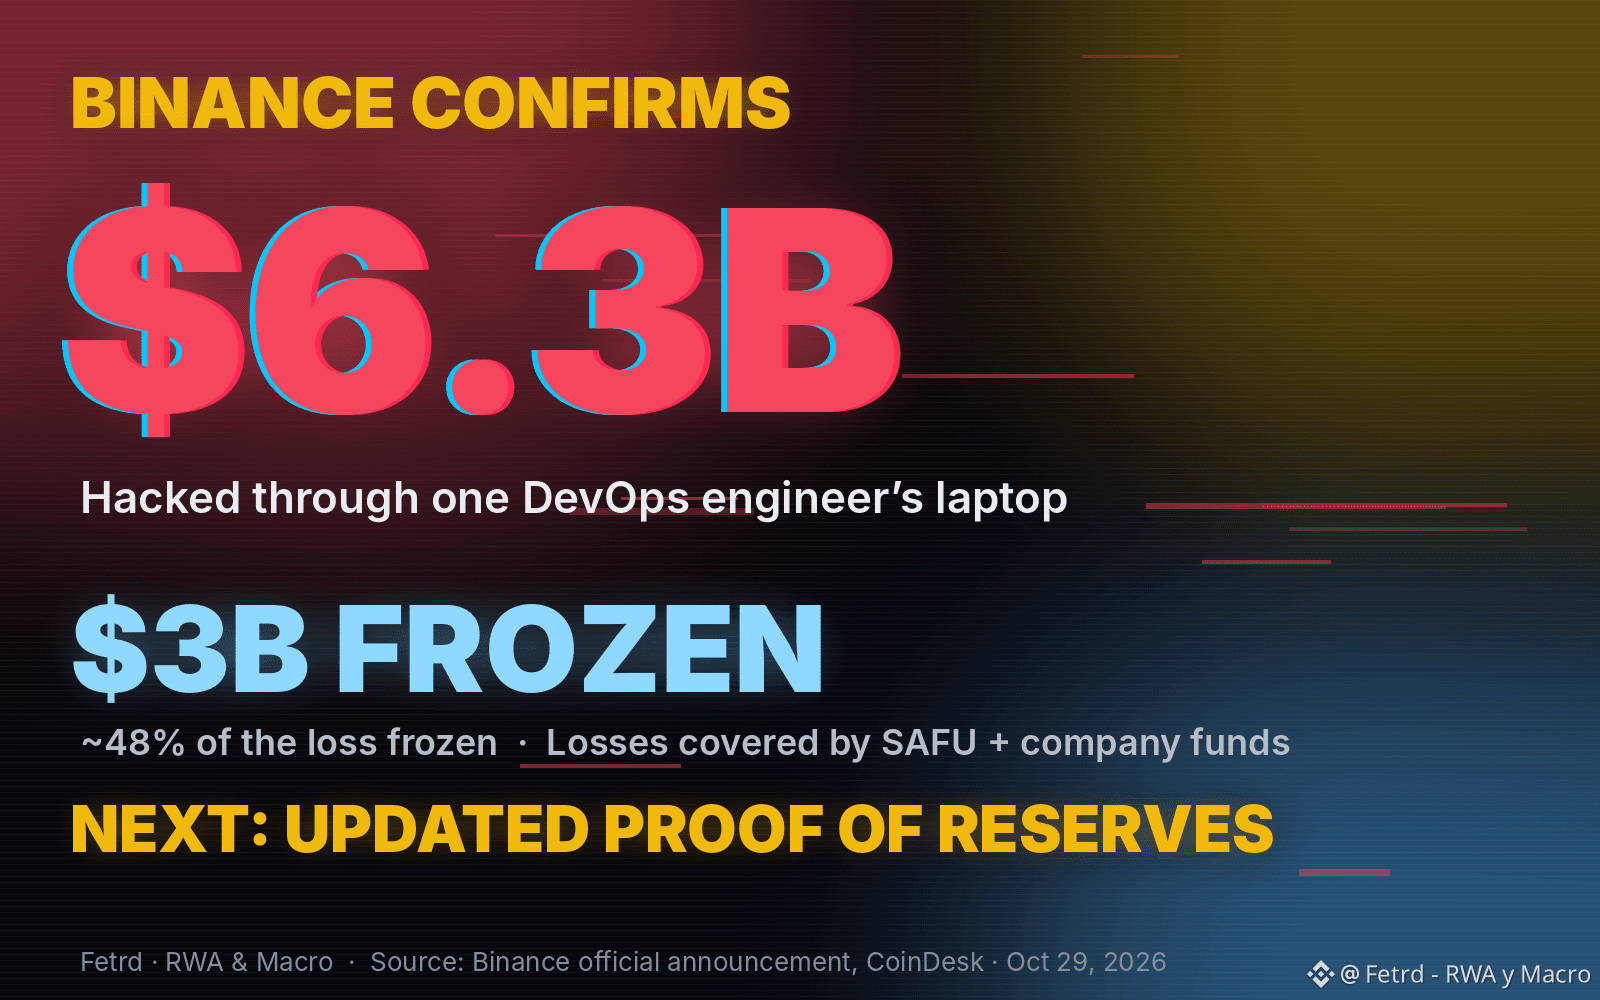
🩸 BINANCE CONFIRMA: $6,300 MILHÕES. Um notebook hackeado abriu as portas para o maior roubo da história das criptomoedas.
⠀
🔴 O que diz o comunicado oficial
• Causa provável: invadiram o notebook de um engenheiro de DevOps. A partir daí, o invasor acessou um contêiner de serviço e enviou saques não autorizados.
• A Binance diz que não há provas de que alguma chave privada tenha sido vazada.
• Impacto total estimado: ~$6,300M, mais do que os $5,700M que eram estimados há algumas horas.
⠀
🧊 O que já foi congelado
• ~$3,000M congelados na blockchain: quase metade (47.6%) do valor roubado. Congelado não significa recuperado, mas já não pode ser movimentado.
• A Binance cobrirá todas as perdas com o fundo SAFU e recursos da empresa.
⠀
⚠️ O que ainda está em aberto
• As carteiras esvaziadas faziam parte da prova de reservas da empresa (CoinDesk).
• A Binance publicará uma prova de reservas atualizada "assim que a remediação for concluída". Ainda sem data.
• $BTC chegou a ~$76.7K durante a queda.
⠀
A lição não é técnica, é humana: a carteira mais vigiada do mundo caiu por causa de um notebook.
⠀
O comunicado devolve sua confiança?
🟢 Sim: eles cobrem as perdas e explicam o ocorrido
🔴 Não: vou esperar a prova de reservas
⠀
Tenho $BTC e $AAVE. Análise, não aconselhamento financeiro.
⠀
#BinanceSquareTalks #Bitcoin❗ #ProofOfReserves #BinanceHack2026
⠀
🔴 O que diz o comunicado oficial
• Causa provável: invadiram o notebook de um engenheiro de DevOps. A partir daí, o invasor acessou um contêiner de serviço e enviou saques não autorizados.
• A Binance diz que não há provas de que alguma chave privada tenha sido vazada.
• Impacto total estimado: ~$6,300M, mais do que os $5,700M que eram estimados há algumas horas.
⠀
🧊 O que já foi congelado
• ~$3,000M congelados na blockchain: quase metade (47.6%) do valor roubado. Congelado não significa recuperado, mas já não pode ser movimentado.
• A Binance cobrirá todas as perdas com o fundo SAFU e recursos da empresa.
⠀
⚠️ O que ainda está em aberto
• As carteiras esvaziadas faziam parte da prova de reservas da empresa (CoinDesk).
• A Binance publicará uma prova de reservas atualizada "assim que a remediação for concluída". Ainda sem data.
• $BTC chegou a ~$76.7K durante a queda.
⠀
A lição não é técnica, é humana: a carteira mais vigiada do mundo caiu por causa de um notebook.
⠀
O comunicado devolve sua confiança?
🟢 Sim: eles cobrem as perdas e explicam o ocorrido
🔴 Não: vou esperar a prova de reservas
⠀
Tenho $BTC e $AAVE. Análise, não aconselhamento financeiro.
⠀
#BinanceSquareTalks #Bitcoin❗ #ProofOfReserves #BinanceHack2026
30
·
--
Bearish
Espero que todos estejam em segurança!
#BinanceHack2026
Espero que todos estejam em segurança!
#BinanceHack2026
#BinanceHack2026
3
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#FedWatch
16.4M visualizações
39,737 discutindo
2
#EarningsSeason
6.5M visualizações
32,451 discutindo
3
#USMidtermElections
60,237 visualizações
785 discutindo
4
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
0 visualizações
1 discutindo
5
#BinanceWillListPredictPREDICT
325 visualizações
62 discutindo
6
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
32 visualizações
11 discutindo
7
#StrategyReports$21BQ3OperatingProfit
0 visualizações
5 discutindo
8
#Strategy三季度营业利润210亿美元
5,133 visualizações
26 discutindo
9
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
0 visualizações
2 discutindo
10
#BitcoinDropsBelow$80K
40,603 visualizações
144 discutindo