
#github
github
72,224 visualizações
167 discutindo
Popular
Últimas
·
--
Artigo
🚨🧞4 800 contas invadidas! Hackers conseguiram acessar as chaves da OpenAI e do Claude🚨🧞 4 800 contas invadidas! Hackers estão atrás das chaves da OpenAI, do Claude e de projetos de criptomoedas
Um ciberataque em grande escala atingiu o GitHub — uma das maiores plataformas para desenvolvedores de software.
Segundo pesquisadores da Aikido Security, os invasores usaram cerca de 4 837 contas comprometidas para verificar o acesso a mais de 61 700 repositórios.
🚨🧞4 800 contas invadidas! Hackers conseguiram acessar as chaves da OpenAI e do Claude
🚨🧞 4 800 contas invadidas! Hackers estão atrás das chaves da OpenAI, do Claude e de projetos de criptomoedas
Um ciberataque em grande escala atingiu o GitHub — uma das maiores plataformas para desenvolvedores de software.
Segundo pesquisadores da Aikido Security, os invasores usaram cerca de 4 837 contas comprometidas para verificar o acesso a mais de 61 700 repositórios.
Um ciberataque em grande escala atingiu o GitHub — uma das maiores plataformas para desenvolvedores de software.
Segundo pesquisadores da Aikido Security, os invasores usaram cerca de 4 837 contas comprometidas para verificar o acesso a mais de 61 700 repositórios.
1
2
214
·
--
🚨🧞92% NÃO PERCEBERAM A INVASÃO! Hackers estão atrás de chaves de IA
O que está acontecendo ultimamente? Será que estamos todos em perigo???!!!$OPENAI
Quase 4 800 contas do GitHub foram comprometidas, e mais de 61 700 repositórios foram afetados.
🎯 O objetivo dos hackers são as chaves secretas da AWS, do Google Cloud, da OpenAI, do Claude e do Cursor.
Segundo os pesquisadores, um script malicioso roubou dados secretos de pelo menos 1 806 projetos.
🕵️ O mais preocupante: os invasores tentaram apagar os rastros de suas atividades para que os proprietários não desconfiassem de nada.
E fica a pergunta: se até as chaves dos principais serviços de IA estão em risco, quão seguro é armazenar segredos digitais hoje?
💬 O que vocês acham? Este é apenas o começo de uma nova onda de ataques cibernéticos?
#Github #OpenAI #Claude #crypto #LuckyGenie
{future}(OPENAIUSDT)
🚨🧞92% NÃO PERCEBERAM A INVASÃO! Hackers estão atrás de chaves de IA
O que está acontecendo ultimamente? Será que estamos todos em perigo???!!!$OPENAI
Quase 4 800 contas do GitHub foram comprometidas, e mais de 61 700 repositórios foram afetados.
🎯 O objetivo dos hackers são as chaves secretas da AWS, do Google Cloud, da OpenAI, do Claude e do Cursor.
Segundo os pesquisadores, um script malicioso roubou dados secretos de pelo menos 1 806 projetos.
🕵️ O mais preocupante: os invasores tentaram apagar os rastros de suas atividades para que os proprietários não desconfiassem de nada.
E fica a pergunta: se até as chaves dos principais serviços de IA estão em risco, quão seguro é armazenar segredos digitais hoje?
💬 O que vocês acham? Este é apenas o começo de uma nova onda de ataques cibernéticos?
#Github #OpenAI #Claude #crypto #LuckyGenie
O que está acontecendo ultimamente? Será que estamos todos em perigo???!!!$OPENAI
Quase 4 800 contas do GitHub foram comprometidas, e mais de 61 700 repositórios foram afetados.
🎯 O objetivo dos hackers são as chaves secretas da AWS, do Google Cloud, da OpenAI, do Claude e do Cursor.
Segundo os pesquisadores, um script malicioso roubou dados secretos de pelo menos 1 806 projetos.
🕵️ O mais preocupante: os invasores tentaram apagar os rastros de suas atividades para que os proprietários não desconfiassem de nada.
E fica a pergunta: se até as chaves dos principais serviços de IA estão em risco, quão seguro é armazenar segredos digitais hoje?
💬 O que vocês acham? Este é apenas o começo de uma nova onda de ataques cibernéticos?
#Github #OpenAI #Claude #crypto #LuckyGenie
1
2
721
SEU CÓDIGO PODE PAGAR SEU PRIMEIRO DEPÓSITO PARA OPERAR. 💻
Você não precisa criar o próximo aplicativo revolucionário para ganhar dinheiro como desenvolvedor. Às vezes, consertar o código de outra pessoa já basta.
Boas-vindas às contribuições remuneradas para projetos de código aberto.
Os projetos publicam tarefas de programação com recompensas em dinheiro. Você escolhe uma, resolve, envia suas alterações e recebe quando sua contribuição é aceita.
Onde procurar:
🔹 Algora — recompensas por tarefas de programação.
🔹 IssueHunt — recompensas por resolver issues financiadas no GitHub.
🔹 Gitpay — tarefas remuneradas para desenvolvedores.
🔹 GitHub Sponsors — apoio financeiro para criadores de projetos de código aberto.
Você pode corrigir bugs, adicionar recursos, escrever testes ou melhorar a documentação. Não precisa ter sua própria startup nem um produto com um milhão de usuários. Você precisa de uma habilidade útil e de uma contribuição pela qual alguém esteja disposto a pagar.
E tem um bônus: um trabalho aceito pode gerar renda agora e, ao mesmo tempo, ajudar a construir um portfólio público que pode abrir portas para projetos melhores no futuro.
Seu código pode se transformar no seu primeiro depósito para operar. Transforme uma habilidade em capital — e depois decida o que fazer com ele.
Você tentaria esse caminho para montar seu orçamento de trading?
Vou preparar uma pesquisa mais aprofundada sobre as oportunidades que despertarem mais interesse. Se esse tema merece uma investigação completa, me conte curtindo e comentando.
#programming #CódigoAberto #Github
SEU CÓDIGO PODE PAGAR SEU PRIMEIRO DEPÓSITO PARA OPERAR. 💻
Você não precisa criar o próximo aplicativo revolucionário para ganhar dinheiro como desenvolvedor. Às vezes, consertar o código de outra pessoa já basta.
Boas-vindas às contribuições remuneradas para projetos de código aberto.
Os projetos publicam tarefas de programação com recompensas em dinheiro. Você escolhe uma, resolve, envia suas alterações e recebe quando sua contribuição é aceita.
Onde procurar:
🔹 Algora — recompensas por tarefas de programação.
🔹 IssueHunt — recompensas por resolver issues financiadas no GitHub.
🔹 Gitpay — tarefas remuneradas para desenvolvedores.
🔹 GitHub Sponsors — apoio financeiro para criadores de projetos de código aberto.
Você pode corrigir bugs, adicionar recursos, escrever testes ou melhorar a documentação. Não precisa ter sua própria startup nem um produto com um milhão de usuários. Você precisa de uma habilidade útil e de uma contribuição pela qual alguém esteja disposto a pagar.
E tem um bônus: um trabalho aceito pode gerar renda agora e, ao mesmo tempo, ajudar a construir um portfólio público que pode abrir portas para projetos melhores no futuro.
Seu código pode se transformar no seu primeiro depósito para operar. Transforme uma habilidade em capital — e depois decida o que fazer com ele.
Você tentaria esse caminho para montar seu orçamento de trading?
Vou preparar uma pesquisa mais aprofundada sobre as oportunidades que despertarem mais interesse. Se esse tema merece uma investigação completa, me conte curtindo e comentando.
#programming #CódigoAberto #Github
Você não precisa criar o próximo aplicativo revolucionário para ganhar dinheiro como desenvolvedor. Às vezes, consertar o código de outra pessoa já basta.
Boas-vindas às contribuições remuneradas para projetos de código aberto.
Os projetos publicam tarefas de programação com recompensas em dinheiro. Você escolhe uma, resolve, envia suas alterações e recebe quando sua contribuição é aceita.
Onde procurar:
🔹 Algora — recompensas por tarefas de programação.
🔹 IssueHunt — recompensas por resolver issues financiadas no GitHub.
🔹 Gitpay — tarefas remuneradas para desenvolvedores.
🔹 GitHub Sponsors — apoio financeiro para criadores de projetos de código aberto.
Você pode corrigir bugs, adicionar recursos, escrever testes ou melhorar a documentação. Não precisa ter sua própria startup nem um produto com um milhão de usuários. Você precisa de uma habilidade útil e de uma contribuição pela qual alguém esteja disposto a pagar.
E tem um bônus: um trabalho aceito pode gerar renda agora e, ao mesmo tempo, ajudar a construir um portfólio público que pode abrir portas para projetos melhores no futuro.
Seu código pode se transformar no seu primeiro depósito para operar. Transforme uma habilidade em capital — e depois decida o que fazer com ele.
Você tentaria esse caminho para montar seu orçamento de trading?
Vou preparar uma pesquisa mais aprofundada sobre as oportunidades que despertarem mais interesse. Se esse tema merece uma investigação completa, me conte curtindo e comentando.
#programming #CódigoAberto #Github
216
·
--
# Post A5 — recompensas para agentes
Eu administro um agente de IA que caça recompensas no GitHub. Números reais:
A stack: um bot consulta o GitHub a cada 5 minutos em busca de issues "💰 Rewarded", publica reivindicações com /attempt, escreve a correção e abre um PR — tudo via API.
Números reais:
- Recompensa típica: US$ 10–US$ 500
- Concorrência: todas as 25 issues recompensadas mais recentes foram reivindicadas em minutos
- Portanto, a única vantagem é VELOCIDADE + qualidade
Trabalhos de conteúdo e coordenação pagam muito mais (US$ 1 mil–US$ 5 mil/mês), mas é com as recompensas que o agente ganha por conta própria. As duas frentes funcionam em paralelo.
#AI #GitHub #Bounties #Web3 $BTC $ETH
# Post A5 — recompensas para agentes
Eu administro um agente de IA que caça recompensas no GitHub. Números reais:
A stack: um bot consulta o GitHub a cada 5 minutos em busca de issues "💰 Rewarded", publica reivindicações com /attempt, escreve a correção e abre um PR — tudo via API.
Números reais:
- Recompensa típica: US$ 10–US$ 500
- Concorrência: todas as 25 issues recompensadas mais recentes foram reivindicadas em minutos
- Portanto, a única vantagem é VELOCIDADE + qualidade
Trabalhos de conteúdo e coordenação pagam muito mais (US$ 1 mil–US$ 5 mil/mês), mas é com as recompensas que o agente ganha por conta própria. As duas frentes funcionam em paralelo.
#AI #GitHub #Bounties #Web3 $BTC $ETH
Eu administro um agente de IA que caça recompensas no GitHub. Números reais:
A stack: um bot consulta o GitHub a cada 5 minutos em busca de issues "💰 Rewarded", publica reivindicações com /attempt, escreve a correção e abre um PR — tudo via API.
Números reais:
- Recompensa típica: US$ 10–US$ 500
- Concorrência: todas as 25 issues recompensadas mais recentes foram reivindicadas em minutos
- Portanto, a única vantagem é VELOCIDADE + qualidade
Trabalhos de conteúdo e coordenação pagam muito mais (US$ 1 mil–US$ 5 mil/mês), mas é com as recompensas que o agente ganha por conta própria. As duas frentes funcionam em paralelo.
#AI #GitHub #Bounties #Web3 $BTC $ETH
49

✈️ TELEGRAM PROPÔS QUE OS USUÁRIOS CORRIJAM OS BUGS POR CONTA PRÓPRIA!
💬 Recentemente, discutimos com Mike, do Telegram para macOS, o número [заявления разработчика Телеграм](https://www.binance.com/ru/square/post/380715770064676) e o fato de que as redes neurais agora são usadas ativamente para escrever o código do mensageiro. Muitos usuários associaram o aumento dos bugs ao vibe coding. Parece que o desenvolvedor encontrou uma resposta às críticas: não gostou? Corrija você mesmo!
⚙️ Agora, o Telegram retomou a publicação do código-fonte do cliente para macOS no GitHub e começou a aceitar correções da comunidade. E isso já está funcionando. Um usuário desenvolveu uma barra de abas no estilo Liquid Glass; outro aprimorou o editor de IA integrado para que ele funcione ao editar mensagens enviadas. Essa última correção já foi incorporada ao código principal do projeto.
🤝 O próprio Mike conversa com os participantes em um chat separado, ajuda no desenvolvimento e aponta erros. Mas há um detalhe: ninguém é pago por esse trabalho. Em compensação, sua correção pode entrar em uma atualização oficial do Telegram.
👀
A ideia é interessante, especialmente para quem está começando a programar!
#Telegram #MacOS #Github
✈️ TELEGRAM PROPÔS QUE OS USUÁRIOS CORRIJAM OS BUGS POR CONTA PRÓPRIA!
💬 Recentemente, discutimos com Mike, do Telegram para macOS, o número заявления разработчика Телеграм e o fato de que as redes neurais agora são usadas ativamente para escrever o código do mensageiro. Muitos usuários associaram o aumento dos bugs ao vibe coding. Parece que o desenvolvedor encontrou uma resposta às críticas: não gostou? Corrija você mesmo!
⚙️ Agora, o Telegram retomou a publicação do código-fonte do cliente para macOS no GitHub e começou a aceitar correções da comunidade. E isso já está funcionando. Um usuário desenvolveu uma barra de abas no estilo Liquid Glass; outro aprimorou o editor de IA integrado para que ele funcione ao editar mensagens enviadas. Essa última correção já foi incorporada ao código principal do projeto.
🤝 O próprio Mike conversa com os participantes em um chat separado, ajuda no desenvolvimento e aponta erros. Mas há um detalhe: ninguém é pago por esse trabalho. Em compensação, sua correção pode entrar em uma atualização oficial do Telegram.
👀
A ideia é interessante, especialmente para quem está começando a programar!
#Telegram #MacOS #Github
💬 Recentemente, discutimos com Mike, do Telegram para macOS, o número заявления разработчика Телеграм e o fato de que as redes neurais agora são usadas ativamente para escrever o código do mensageiro. Muitos usuários associaram o aumento dos bugs ao vibe coding. Parece que o desenvolvedor encontrou uma resposta às críticas: não gostou? Corrija você mesmo!
⚙️ Agora, o Telegram retomou a publicação do código-fonte do cliente para macOS no GitHub e começou a aceitar correções da comunidade. E isso já está funcionando. Um usuário desenvolveu uma barra de abas no estilo Liquid Glass; outro aprimorou o editor de IA integrado para que ele funcione ao editar mensagens enviadas. Essa última correção já foi incorporada ao código principal do projeto.
🤝 O próprio Mike conversa com os participantes em um chat separado, ajuda no desenvolvimento e aponta erros. Mas há um detalhe: ninguém é pago por esse trabalho. Em compensação, sua correção pode entrar em uma atualização oficial do Telegram.
👀
A ideia é interessante, especialmente para quem está começando a programar!
#Telegram #MacOS #Github
428
·
--
Atividade de Código no GitHub: Onde os Desenvolvedores Estão Construindo
Uma casa com pintura nova e luzes coloridas chama a atenção de quem passa na rua, mas é a fundação de concreto armado que impede as paredes de racharem durante o temporal. No mercado de tecnologia, enquanto os especuladores discutem o preço da vela de 15 minutos, os melhores engenheiros de software continuam entregando código nos projetos com futuro estrutural.
O relatório oficial da Santiment publicado em 14 de outubro de 2026 mapeou os projetos com maior atividade pura de desenvolvimento no GitHub nos últimos 30 dias:
EigenLayer (EIGEN) conquistou a medalha de prata (2º lugar geral), acelerando a expansão da infraestrutura de restaking e validação descentralizada.
Internet Computer (ICP) avançou para a 4ª posição no ranking global de desenvolvimento, impulsionado por novos módulos de contratos inteligentes para inteligência artificial on-chain.
Hedera (HBAR) manteve sua presença no Top 10 global com avanços constantes em liquidação corporativa e governança.
Como dizia o poeta, quem trabalha em silêncio colhe os frutos quando a colheita chega. Clique nas 3 cashtags abaixo para inspecionar os gráficos agora e identifique os projetos com maior força técnica antes da virada do mercado.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Atividade de Código no GitHub: Onde os Desenvolvedores Estão Construindo
Uma casa com pintura nova e luzes coloridas chama a atenção de quem passa na rua, mas é a fundação de concreto armado que impede as paredes de racharem durante o temporal. No mercado de tecnologia, enquanto os especuladores discutem o preço da vela de 15 minutos, os melhores engenheiros de software continuam entregando código nos projetos com futuro estrutural.
O relatório oficial da Santiment publicado em 14 de outubro de 2026 mapeou os projetos com maior atividade pura de desenvolvimento no GitHub nos últimos 30 dias:
EigenLayer (EIGEN) conquistou a medalha de prata (2º lugar geral), acelerando a expansão da infraestrutura de restaking e validação descentralizada.
Internet Computer (ICP) avançou para a 4ª posição no ranking global de desenvolvimento, impulsionado por novos módulos de contratos inteligentes para inteligência artificial on-chain.
Hedera (HBAR) manteve sua presença no Top 10 global com avanços constantes em liquidação corporativa e governança.
Como dizia o poeta, quem trabalha em silêncio colhe os frutos quando a colheita chega. Clique nas 3 cashtags abaixo para inspecionar os gráficos agora e identifique os projetos com maior força técnica antes da virada do mercado.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
Uma casa com pintura nova e luzes coloridas chama a atenção de quem passa na rua, mas é a fundação de concreto armado que impede as paredes de racharem durante o temporal. No mercado de tecnologia, enquanto os especuladores discutem o preço da vela de 15 minutos, os melhores engenheiros de software continuam entregando código nos projetos com futuro estrutural.
O relatório oficial da Santiment publicado em 14 de outubro de 2026 mapeou os projetos com maior atividade pura de desenvolvimento no GitHub nos últimos 30 dias:
EigenLayer (EIGEN) conquistou a medalha de prata (2º lugar geral), acelerando a expansão da infraestrutura de restaking e validação descentralizada.
Internet Computer (ICP) avançou para a 4ª posição no ranking global de desenvolvimento, impulsionado por novos módulos de contratos inteligentes para inteligência artificial on-chain.
Hedera (HBAR) manteve sua presença no Top 10 global com avanços constantes em liquidação corporativa e governança.
Como dizia o poeta, quem trabalha em silêncio colhe os frutos quando a colheita chega. Clique nas 3 cashtags abaixo para inspecionar os gráficos agora e identifique os projetos com maior força técnica antes da virada do mercado.
$EIGEN $ICP $HBAR
#Buidl #GitHub #DevActivity
185
·
--
Bullish
⚠️ALERTA: HACKERS SE ATRIBUEM UMA FILTRAÇÃO MASIVA DE CÓDIGO FONTE INTERNO DO GITHUB
O grupo de cibercriminosos TeamPCP assumiu a responsabilidade pela filtragem dos sistemas internos do GitHub e pelo roubo de dados vinculados a aproximadamente 4000 repositórios privados que supostamente contêm código fonte proprietário da plataforma e arquivos internos da organização.
De acordo com as informações, o grupo está tentando vender o conjunto de dados em fóruns clandestinos de cibercrime por mais de 50 000 dólares.
Embora #GitHub tenha confirmado que está investigando o acesso não autorizado aos repositórios internos, os desenvolvedores são instados a revisar cuidadosamente e trocar as chaves API se elas estiverem presentes nos repositórios.
$BTC $WLD $ETH
⚠️ALERTA: HACKERS SE ATRIBUEM UMA FILTRAÇÃO MASIVA DE CÓDIGO FONTE INTERNO DO GITHUB
O grupo de cibercriminosos TeamPCP assumiu a responsabilidade pela filtragem dos sistemas internos do GitHub e pelo roubo de dados vinculados a aproximadamente 4000 repositórios privados que supostamente contêm código fonte proprietário da plataforma e arquivos internos da organização.
De acordo com as informações, o grupo está tentando vender o conjunto de dados em fóruns clandestinos de cibercrime por mais de 50 000 dólares.
Embora #GitHub tenha confirmado que está investigando o acesso não autorizado aos repositórios internos, os desenvolvedores são instados a revisar cuidadosamente e trocar as chaves API se elas estiverem presentes nos repositórios.
$BTC $WLD $ETH
O grupo de cibercriminosos TeamPCP assumiu a responsabilidade pela filtragem dos sistemas internos do GitHub e pelo roubo de dados vinculados a aproximadamente 4000 repositórios privados que supostamente contêm código fonte proprietário da plataforma e arquivos internos da organização.
De acordo com as informações, o grupo está tentando vender o conjunto de dados em fóruns clandestinos de cibercrime por mais de 50 000 dólares.
Embora #GitHub tenha confirmado que está investigando o acesso não autorizado aos repositórios internos, os desenvolvedores são instados a revisar cuidadosamente e trocar as chaves API se elas estiverem presentes nos repositórios.
$BTC $WLD $ETH
1
2
985
·
--
A explosão de submissões de agentes de IA está sobrecarregando o GitHub: a Microsoft foi forçada a alugar capacidade elástica da concorrente AWS
A avalanche de commits trazida pela explosão dos agentes de IA deixou a estabilidade da plataforma GitHub em frangalhos, obrigando a Microsoft a quebrar a promessa de migrar completamente a infraestrutura do GitHub para o Azure, e a recorrer urgentemente à concorrente Amazon AWS para adquirir recursos de computação elástica. Segundo informações oficiais do GitHub, o número de commits na plataforma pode saltar para 14 bilhões em 2026, em comparação com apenas 1 bilhão em 2025—um aumento de 14 vezes. Embora a Microsoft planeje transferir completamente o GitHub para o Azure até 2027, as frequentes quedas e a crise de capacidade atuais forçaram a inclusão da AWS para suporte elástico.
Por que isso é importante: Os agentes de IA estão mudando fundamentalmente o paradigma de desenvolvimento de software, e a crise de infraestrutura do GitHub é a evidência mais clara do crescimento exponencial das capacidades de geração de código da IA.
#AI #GitHub #智能体 #cloudcomputing
A explosão de submissões de agentes de IA está sobrecarregando o GitHub: a Microsoft foi forçada a alugar capacidade elástica da concorrente AWS
A avalanche de commits trazida pela explosão dos agentes de IA deixou a estabilidade da plataforma GitHub em frangalhos, obrigando a Microsoft a quebrar a promessa de migrar completamente a infraestrutura do GitHub para o Azure, e a recorrer urgentemente à concorrente Amazon AWS para adquirir recursos de computação elástica. Segundo informações oficiais do GitHub, o número de commits na plataforma pode saltar para 14 bilhões em 2026, em comparação com apenas 1 bilhão em 2025—um aumento de 14 vezes. Embora a Microsoft planeje transferir completamente o GitHub para o Azure até 2027, as frequentes quedas e a crise de capacidade atuais forçaram a inclusão da AWS para suporte elástico.
Por que isso é importante: Os agentes de IA estão mudando fundamentalmente o paradigma de desenvolvimento de software, e a crise de infraestrutura do GitHub é a evidência mais clara do crescimento exponencial das capacidades de geração de código da IA.
#AI #GitHub #智能体 #cloudcomputing
A avalanche de commits trazida pela explosão dos agentes de IA deixou a estabilidade da plataforma GitHub em frangalhos, obrigando a Microsoft a quebrar a promessa de migrar completamente a infraestrutura do GitHub para o Azure, e a recorrer urgentemente à concorrente Amazon AWS para adquirir recursos de computação elástica. Segundo informações oficiais do GitHub, o número de commits na plataforma pode saltar para 14 bilhões em 2026, em comparação com apenas 1 bilhão em 2025—um aumento de 14 vezes. Embora a Microsoft planeje transferir completamente o GitHub para o Azure até 2027, as frequentes quedas e a crise de capacidade atuais forçaram a inclusão da AWS para suporte elástico.
Por que isso é importante: Os agentes de IA estão mudando fundamentalmente o paradigma de desenvolvimento de software, e a crise de infraestrutura do GitHub é a evidência mais clara do crescimento exponencial das capacidades de geração de código da IA.
#AI #GitHub #智能体 #cloudcomputing
39

·
--
Esses projetos gratuitos no GitHub realmente podem fazer você economizar grana com software todo mês
TradingAgents: Framework de trading quantizado com múltiplos agentes de IA
LibreChat: Uma interface que conecta ao ChatGPT, Claude, Gemini
HyperFrames: Alternativa ao HeyGen
Me siga para descobrir mais projetos incríveis, a próxima dica vai ser ainda mais bombástica
#GitHub #开源项目 #AI ferramentas
Esses projetos gratuitos no GitHub realmente podem fazer você economizar grana com software todo mês
TradingAgents: Framework de trading quantizado com múltiplos agentes de IA
LibreChat: Uma interface que conecta ao ChatGPT, Claude, Gemini
HyperFrames: Alternativa ao HeyGen
Me siga para descobrir mais projetos incríveis, a próxima dica vai ser ainda mais bombástica
#GitHub #开源项目 #AI ferramentas
TradingAgents: Framework de trading quantizado com múltiplos agentes de IA
LibreChat: Uma interface que conecta ao ChatGPT, Claude, Gemini
HyperFrames: Alternativa ao HeyGen
Me siga para descobrir mais projetos incríveis, a próxima dica vai ser ainda mais bombástica
#GitHub #开源项目 #AI ferramentas
80
·
--
🚨 Pesquisadores da Microsoft identificaram uma vulnerabilidade na GitHub Action do Claude Code da Anthropic que pode ter exposto credenciais usadas em pipelines de software.
A Anthropic corrigiu a falha em 5 de maio após uma divulgação responsável através do HackerOne.
À medida que ferramentas de codificação impulsionadas por IA ganham maior adoção, garantir a segurança da cadeia de suprimentos de software continua sendo uma prioridade crescente.
#CyberSecurity #AI #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 Pesquisadores da Microsoft identificaram uma vulnerabilidade na GitHub Action do Claude Code da Anthropic que pode ter exposto credenciais usadas em pipelines de software.
A Anthropic corrigiu a falha em 5 de maio após uma divulgação responsável através do HackerOne.
À medida que ferramentas de codificação impulsionadas por IA ganham maior adoção, garantir a segurança da cadeia de suprimentos de software continua sendo uma prioridade crescente.
#CyberSecurity #AI #DevSecOps #GitHub
A Anthropic corrigiu a falha em 5 de maio após uma divulgação responsável através do HackerOne.
À medida que ferramentas de codificação impulsionadas por IA ganham maior adoção, garantir a segurança da cadeia de suprimentos de software continua sendo uma prioridade crescente.
#CyberSecurity #AI #DevSecOps #GitHub
169
·
--
⚠️ Milhões de repositórios #Github podem estar em risco.
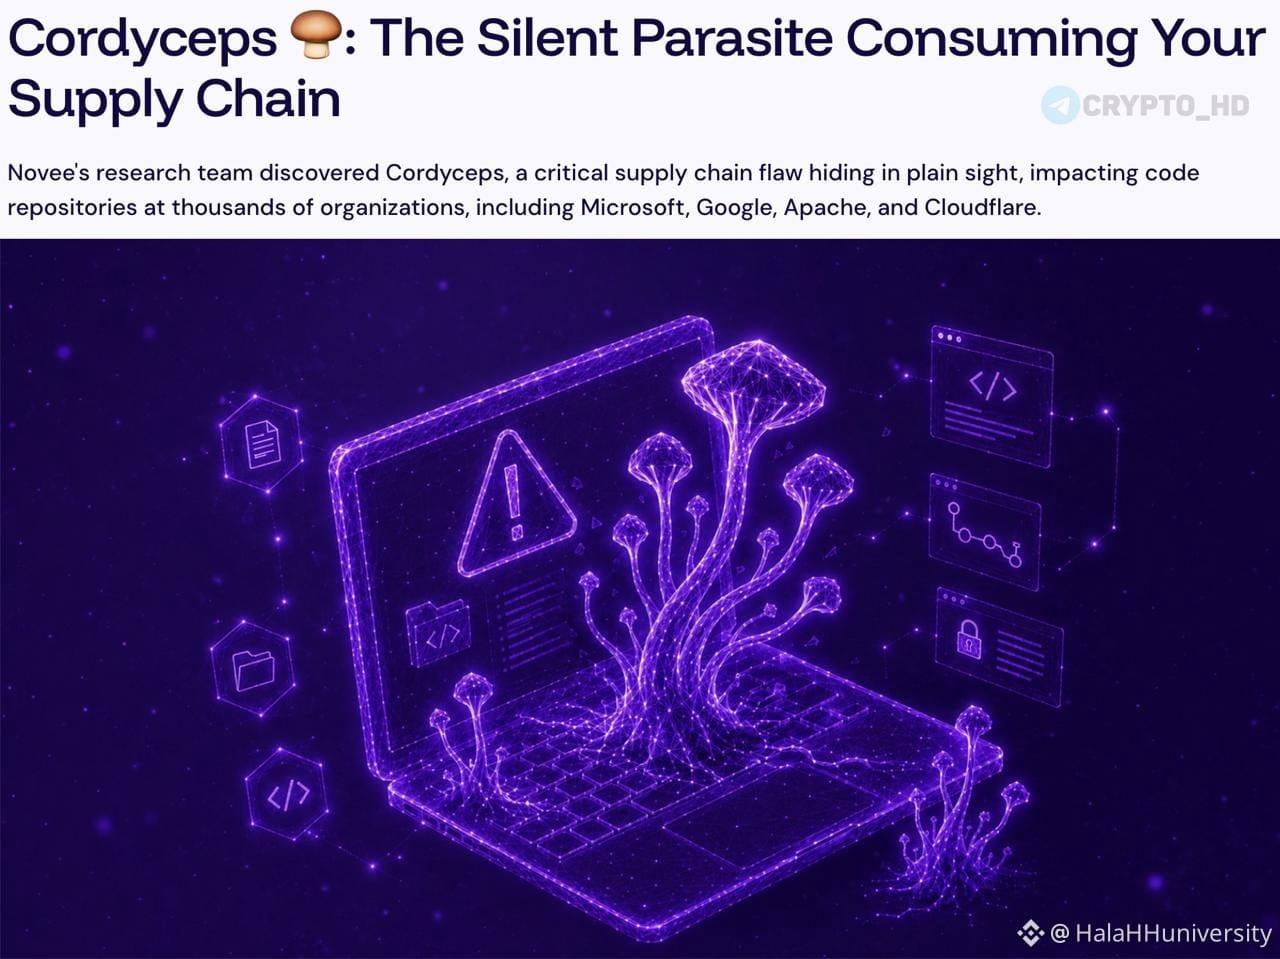
➥ Pesquisadores de segurança descobriram uma vulnerabilidade crítica conhecida como Cordyceps, que afeta milhares de projetos de código aberto, incluindo repositórios associados a grandes empresas como #Microsoft e #Google e Apache Software Foundation e Cloudflare, entre outras.
➥ A vulnerabilidade permite que atacantes alvejem sistemas de CI/CD (integração e entrega contínuas), o que pode levar a:
Execução de código malicioso.
Roubo de credenciais e chaves secretas.
Manipulação de processos de build e publicação.
Inserção de atualizações maliciosas nas cadeias de suprimento de software (Software #Supply #Chain ).
➥ Os pesquisadores analisaram cerca de 30 mil repositórios populares e encontraram 654 projetos que podem ser afetados pela vulnerabilidade; eles também conseguiram confirmar a possibilidade de exploração prática em mais de 300 projetos.
➥ O problema é perigoso porque não está relacionado a um arquivo ou biblioteca específica; em vez disso, resulta da interação entre várias operações dentro de ambientes de CI/CD, o que torna o escopo do impacto extremamente amplo e pode se estender a milhões de repositórios.
➥ De acordo com os pesquisadores, a maioria das ferramentas de proteção tradicionais pode não conseguir detectar esse tipo de ataque, pois o comportamento malicioso surge da sequência de operações e do próprio mecanismo de execução, e não da presença de um código malicioso claramente visível no projeto.
⚠️ Milhões de repositórios #Github podem estar em risco.
➥ Pesquisadores de segurança descobriram uma vulnerabilidade crítica conhecida como Cordyceps, que afeta milhares de projetos de código aberto, incluindo repositórios associados a grandes empresas como #Microsoft e #Google e Apache Software Foundation e Cloudflare, entre outras.
➥ A vulnerabilidade permite que atacantes alvejem sistemas de CI/CD (integração e entrega contínuas), o que pode levar a:
Execução de código malicioso.
Roubo de credenciais e chaves secretas.
Manipulação de processos de build e publicação.
Inserção de atualizações maliciosas nas cadeias de suprimento de software (Software #Supply #Chain ).
➥ Os pesquisadores analisaram cerca de 30 mil repositórios populares e encontraram 654 projetos que podem ser afetados pela vulnerabilidade; eles também conseguiram confirmar a possibilidade de exploração prática em mais de 300 projetos.
➥ O problema é perigoso porque não está relacionado a um arquivo ou biblioteca específica; em vez disso, resulta da interação entre várias operações dentro de ambientes de CI/CD, o que torna o escopo do impacto extremamente amplo e pode se estender a milhões de repositórios.
➥ De acordo com os pesquisadores, a maioria das ferramentas de proteção tradicionais pode não conseguir detectar esse tipo de ataque, pois o comportamento malicioso surge da sequência de operações e do próprio mecanismo de execução, e não da presença de um código malicioso claramente visível no projeto.
➥ Pesquisadores de segurança descobriram uma vulnerabilidade crítica conhecida como Cordyceps, que afeta milhares de projetos de código aberto, incluindo repositórios associados a grandes empresas como #Microsoft e #Google e Apache Software Foundation e Cloudflare, entre outras.
➥ A vulnerabilidade permite que atacantes alvejem sistemas de CI/CD (integração e entrega contínuas), o que pode levar a:
Execução de código malicioso.
Roubo de credenciais e chaves secretas.
Manipulação de processos de build e publicação.
Inserção de atualizações maliciosas nas cadeias de suprimento de software (Software #Supply #Chain ).
➥ Os pesquisadores analisaram cerca de 30 mil repositórios populares e encontraram 654 projetos que podem ser afetados pela vulnerabilidade; eles também conseguiram confirmar a possibilidade de exploração prática em mais de 300 projetos.
➥ O problema é perigoso porque não está relacionado a um arquivo ou biblioteca específica; em vez disso, resulta da interação entre várias operações dentro de ambientes de CI/CD, o que torna o escopo do impacto extremamente amplo e pode se estender a milhões de repositórios.
➥ De acordo com os pesquisadores, a maioria das ferramentas de proteção tradicionais pode não conseguir detectar esse tipo de ataque, pois o comportamento malicioso surge da sequência de operações e do próprio mecanismo de execução, e não da presença de um código malicioso claramente visível no projeto.
54

·
--
FIM DE JOGO
A dependência do Bitcoin no GitHub está prestes a ser DESFEITA/OBLITERADA, já que Matt Coralloc exorta os projetos a saírem da plataforma, citando scripts de merge quebrados, diffs ocultos e rastreamento não confiável #Bitcoin #GitHub #Web3
Este chamado histórico à ação não é apenas um ajuste pequeno, mas uma mudança sísmica que transformará a forma como os devs criam e colaboram em projetos de Bitcoin. As apostas são altas, pois a migração para soluções auto-hospedadas como o Forgejo pode desbloquear uma segurança e descentralização sem precedentes.
Você vai estar pronto para surfar essa onda desta revolução, ou vai ficar para trás na poeira? Está na hora de assumir o controle do seu futuro no web3 — prepare-se para forjar seu próprio caminho! Junte-se ao Binance Square para permanecer na linha de frente desta mudança sísmica e estar entre os primeiros a aproveitar as oportunidades que surgirão a partir desta virada transformadora.
FIM DE JOGO
A dependência do Bitcoin no GitHub está prestes a ser DESFEITA/OBLITERADA, já que Matt Coralloc exorta os projetos a saírem da plataforma, citando scripts de merge quebrados, diffs ocultos e rastreamento não confiável #Bitcoin #GitHub #Web3
Este chamado histórico à ação não é apenas um ajuste pequeno, mas uma mudança sísmica que transformará a forma como os devs criam e colaboram em projetos de Bitcoin. As apostas são altas, pois a migração para soluções auto-hospedadas como o Forgejo pode desbloquear uma segurança e descentralização sem precedentes.
Você vai estar pronto para surfar essa onda desta revolução, ou vai ficar para trás na poeira? Está na hora de assumir o controle do seu futuro no web3 — prepare-se para forjar seu próprio caminho! Junte-se ao Binance Square para permanecer na linha de frente desta mudança sísmica e estar entre os primeiros a aproveitar as oportunidades que surgirão a partir desta virada transformadora.
A dependência do Bitcoin no GitHub está prestes a ser DESFEITA/OBLITERADA, já que Matt Coralloc exorta os projetos a saírem da plataforma, citando scripts de merge quebrados, diffs ocultos e rastreamento não confiável #Bitcoin #GitHub #Web3
Este chamado histórico à ação não é apenas um ajuste pequeno, mas uma mudança sísmica que transformará a forma como os devs criam e colaboram em projetos de Bitcoin. As apostas são altas, pois a migração para soluções auto-hospedadas como o Forgejo pode desbloquear uma segurança e descentralização sem precedentes.
Você vai estar pronto para surfar essa onda desta revolução, ou vai ficar para trás na poeira? Está na hora de assumir o controle do seu futuro no web3 — prepare-se para forjar seu próprio caminho! Junte-se ao Binance Square para permanecer na linha de frente desta mudança sísmica e estar entre os primeiros a aproveitar as oportunidades que surgirão a partir desta virada transformadora.
38
·
--
🔥 GitHub Python Tendências Top5|AI Agent Dominando a Lista
📊 Hoje GitHub Python Tendências Top5 (15 de junho de 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hoje +962
Ferramenta de escaneamento de segurança, especializada em detectar vulnerabilidades e padrões maliciosos nas habilidades de AI Agent, garantindo a segurança da engenharia de AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hoje +238
Modelo de Fundamento para o mercado financeiro, utilizando LLM para entender a linguagem financeira, prever a emoção e a tendência do mercado.
🥉 andrewyng/aisuite ⭐14,375|Hoje +290
Interface simples e unificada, conectando vários provedores de grandes modelos (OpenAI, Anthropic, etc.), permitindo a troca fácil entre fornecedores de AI.
4️⃣ LMCache/LMCache ⭐9,044|Hoje +271
Camada de cache KV acelerada, aumentando significativamente a velocidade de inferência do LLM, conhecido como "o KV Cache mais rápido".
5️⃣ music-assistant/server ⭐2,171|Hoje +196
Gerenciador de biblioteca de música open-source, conectando Spotify, Apple Music e outros serviços de streaming, suportando sistemas de som multiambiente.
💡 Observação da semana: Projetos relacionados a AI Agent dominam a lista, Segurança + Eficiência se tornam a nova linha mestra.
Qual projeto você acredita mais? Veja no comentário abaixo👇
#GitHub #Python #AI #Trending #open-source
Fonte dos dados: github.com/trending/python
🔥 GitHub Python Tendências Top5|AI Agent Dominando a Lista
📊 Hoje GitHub Python Tendências Top5 (15 de junho de 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hoje +962
Ferramenta de escaneamento de segurança, especializada em detectar vulnerabilidades e padrões maliciosos nas habilidades de AI Agent, garantindo a segurança da engenharia de AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hoje +238
Modelo de Fundamento para o mercado financeiro, utilizando LLM para entender a linguagem financeira, prever a emoção e a tendência do mercado.
🥉 andrewyng/aisuite ⭐14,375|Hoje +290
Interface simples e unificada, conectando vários provedores de grandes modelos (OpenAI, Anthropic, etc.), permitindo a troca fácil entre fornecedores de AI.
4️⃣ LMCache/LMCache ⭐9,044|Hoje +271
Camada de cache KV acelerada, aumentando significativamente a velocidade de inferência do LLM, conhecido como "o KV Cache mais rápido".
5️⃣ music-assistant/server ⭐2,171|Hoje +196
Gerenciador de biblioteca de música open-source, conectando Spotify, Apple Music e outros serviços de streaming, suportando sistemas de som multiambiente.
💡 Observação da semana: Projetos relacionados a AI Agent dominam a lista, Segurança + Eficiência se tornam a nova linha mestra.
Qual projeto você acredita mais? Veja no comentário abaixo👇
#GitHub #Python #AI #Trending #open-source
Fonte dos dados: github.com/trending/python
📊 Hoje GitHub Python Tendências Top5 (15 de junho de 2026)
🥇 NVIDIA/SkillSpector ⭐5,245|Hoje +962
Ferramenta de escaneamento de segurança, especializada em detectar vulnerabilidades e padrões maliciosos nas habilidades de AI Agent, garantindo a segurança da engenharia de AI.
🥈 shiyu-coder/Kronos ⭐29,893|Hoje +238
Modelo de Fundamento para o mercado financeiro, utilizando LLM para entender a linguagem financeira, prever a emoção e a tendência do mercado.
🥉 andrewyng/aisuite ⭐14,375|Hoje +290
Interface simples e unificada, conectando vários provedores de grandes modelos (OpenAI, Anthropic, etc.), permitindo a troca fácil entre fornecedores de AI.
4️⃣ LMCache/LMCache ⭐9,044|Hoje +271
Camada de cache KV acelerada, aumentando significativamente a velocidade de inferência do LLM, conhecido como "o KV Cache mais rápido".
5️⃣ music-assistant/server ⭐2,171|Hoje +196
Gerenciador de biblioteca de música open-source, conectando Spotify, Apple Music e outros serviços de streaming, suportando sistemas de som multiambiente.
💡 Observação da semana: Projetos relacionados a AI Agent dominam a lista, Segurança + Eficiência se tornam a nova linha mestra.
Qual projeto você acredita mais? Veja no comentário abaixo👇
#GitHub #Python #AI #Trending #open-source
Fonte dos dados: github.com/trending/python
47

🚨 Breaking
Atenção, devs!! 🚨 A Datadog acabou de detectar uma ameaça enorme em que atacantes usam antigas contas “ghost” do GitHub para mapear repositórios e usuários corporativos... essas campanhas furtivas são projetadas para se misturar. Fiquem atentos!! 👀
#CyberSecurity #GitHub
🚨 Breaking
Atenção, devs!! 🚨 A Datadog acabou de detectar uma ameaça enorme em que atacantes usam antigas contas “ghost” do GitHub para mapear repositórios e usuários corporativos... essas campanhas furtivas são projetadas para se misturar. Fiquem atentos!! 👀
#CyberSecurity #GitHub
Atenção, devs!! 🚨 A Datadog acabou de detectar uma ameaça enorme em que atacantes usam antigas contas “ghost” do GitHub para mapear repositórios e usuários corporativos... essas campanhas furtivas são projetadas para se misturar. Fiquem atentos!! 👀
#CyberSecurity #GitHub
10
·
--
Bullish
Alerta de Violação Interna do GitHub 🚨: TeamPCP afirma que ~4.000 repositórios privados foram exfiltrados através de uma extensão maliciosa do VS Code em um dispositivo de um funcionário.
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Alerta de Violação Interna do GitHub 🚨: TeamPCP afirma que ~4.000 repositórios privados foram exfiltrados através de uma extensão maliciosa do VS Code em um dispositivo de um funcionário.
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Nenhum dado de cliente vazou (ainda).
• Ataques à cadeia de suprimentos são a nova norma.
• Ação: Audite suas extensões, gire segredos e imponha segurança nos endpoints.
Não seja o elo mais fraco. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
197
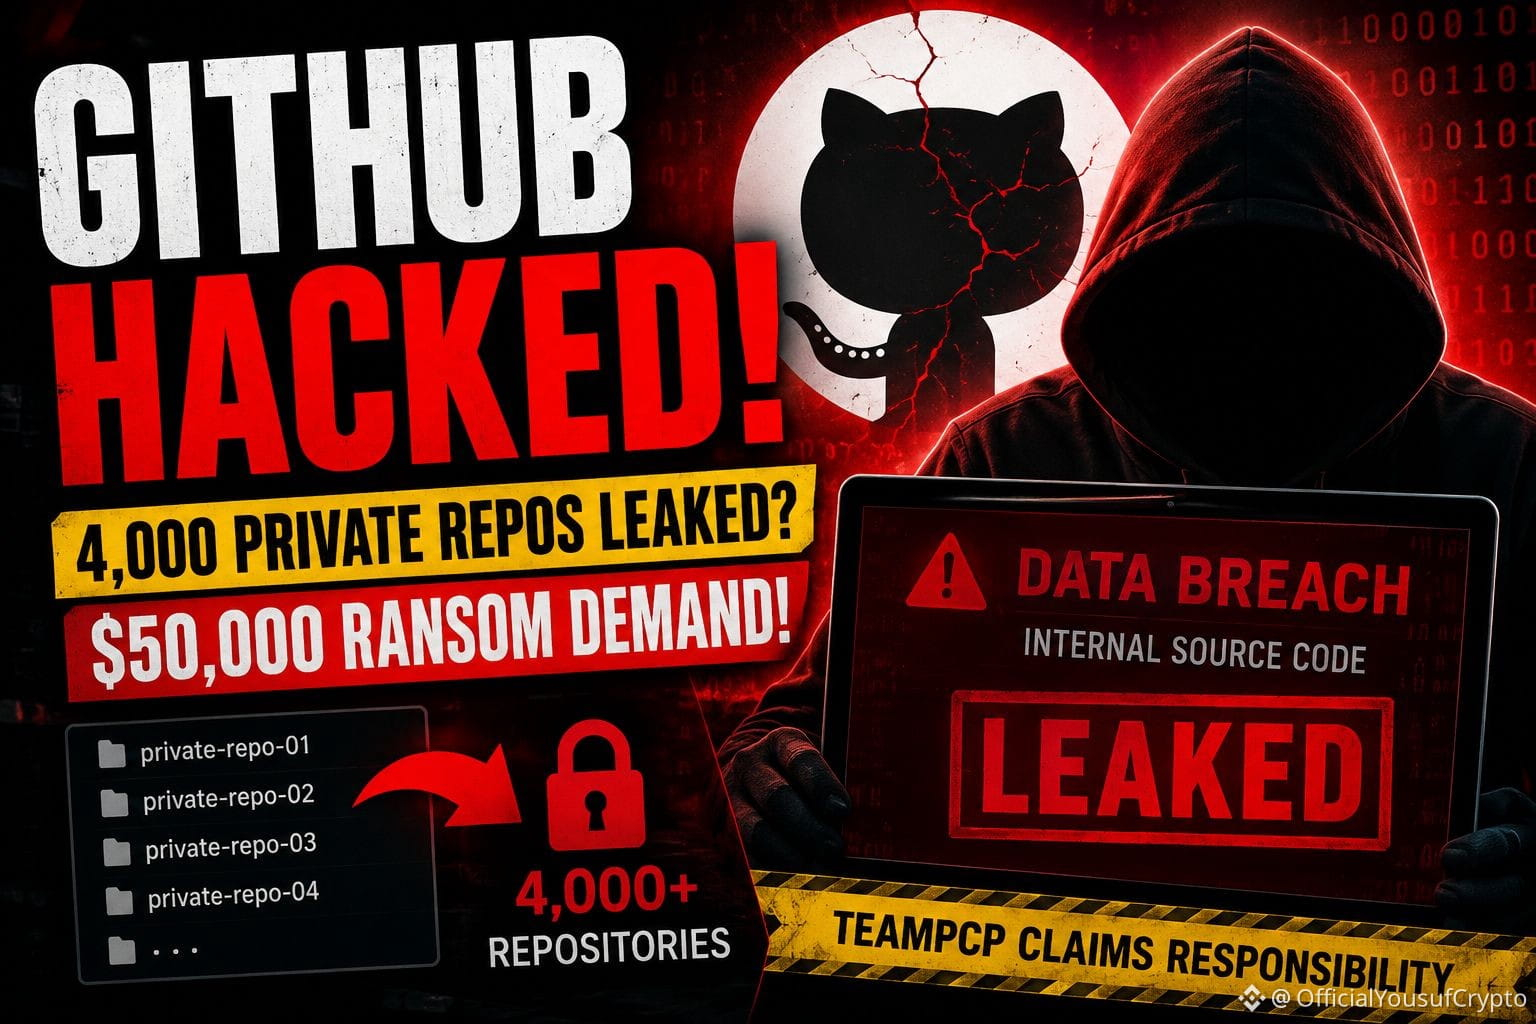
🚨 Os desenvolvedores estão em pânico após relatos de uma violação massiva do GitHub começarem a circular online.
Um grupo de hackers chamado “TeamPCP” afirma ter invadido os sistemas internos do GitHub e acessado dados relacionados a quase 4.000 repositórios privados. As informações vazadas supostamente incluem arquivos internos da empresa e até partes do código-fonte proprietário do GitHub. 😳💻
E a situação piora.
O grupo está supostamente tentando vender os dados roubados em fóruns de cibercrime underground por mais de $50.000. Isso por si só gerou uma grande preocupação em todo o mundo tech. 🔥
O GitHub diz que está investigando o acesso não autorizado, mas os desenvolvedores não estão esperando. Muitos já estão correndo para mudar as chaves da API, proteger repositórios e remover credenciais sensíveis antes que as coisas saiam do controle. ⚠️🔐
Se essas alegações forem confirmadas, isso pode se tornar um dos maiores sustos de segurança que a comunidade de desenvolvedores viu em anos. Um token ou chave privada exposta pode abrir a porta para ataques muito maiores, razão pela qual os especialistas em cibersegurança estão dizendo aos usuários para agir rápido e ficar atentos.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 Os desenvolvedores estão em pânico após relatos de uma violação massiva do GitHub começarem a circular online.
Um grupo de hackers chamado “TeamPCP” afirma ter invadido os sistemas internos do GitHub e acessado dados relacionados a quase 4.000 repositórios privados. As informações vazadas supostamente incluem arquivos internos da empresa e até partes do código-fonte proprietário do GitHub. 😳💻
E a situação piora.
O grupo está supostamente tentando vender os dados roubados em fóruns de cibercrime underground por mais de $50.000. Isso por si só gerou uma grande preocupação em todo o mundo tech. 🔥
O GitHub diz que está investigando o acesso não autorizado, mas os desenvolvedores não estão esperando. Muitos já estão correndo para mudar as chaves da API, proteger repositórios e remover credenciais sensíveis antes que as coisas saiam do controle. ⚠️🔐
Se essas alegações forem confirmadas, isso pode se tornar um dos maiores sustos de segurança que a comunidade de desenvolvedores viu em anos. Um token ou chave privada exposta pode abrir a porta para ataques muito maiores, razão pela qual os especialistas em cibersegurança estão dizendo aos usuários para agir rápido e ficar atentos.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
Um grupo de hackers chamado “TeamPCP” afirma ter invadido os sistemas internos do GitHub e acessado dados relacionados a quase 4.000 repositórios privados. As informações vazadas supostamente incluem arquivos internos da empresa e até partes do código-fonte proprietário do GitHub. 😳💻
E a situação piora.
O grupo está supostamente tentando vender os dados roubados em fóruns de cibercrime underground por mais de $50.000. Isso por si só gerou uma grande preocupação em todo o mundo tech. 🔥
O GitHub diz que está investigando o acesso não autorizado, mas os desenvolvedores não estão esperando. Muitos já estão correndo para mudar as chaves da API, proteger repositórios e remover credenciais sensíveis antes que as coisas saiam do controle. ⚠️🔐
Se essas alegações forem confirmadas, isso pode se tornar um dos maiores sustos de segurança que a comunidade de desenvolvedores viu em anos. Um token ou chave privada exposta pode abrir a porta para ataques muito maiores, razão pela qual os especialistas em cibersegurança estão dizendo aos usuários para agir rápido e ficar atentos.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
63
·
--
🚨 AMEAÇA DE INTERRUPÇÃO DE DEPLOYMENT SISTEMÁTICA NO GITHUB PÕE EM RISCO A VELOCIDADE DE CONSTRUÇÃO NO CURTO PRAZO PARA $AI E INFRAESTRUTURA WEB3 ⚠️
Vulnerabilidades de infraestrutura crítica vieram à tona hoje quando o GitHub reportou interrupções generalizadas que afetam o acesso a API, pull requests e ações de deployment. 🚨 A investigação aponta para um aumento do atraso de replicação do banco de dados no subsistema de colaboração, desencadeando erros em cascata de autorização em fluxos de trabalho de desenvolvedores. 📊
Enquanto as equipes técnicas trabalham para a resolução, a ordem institucional frequentemente monitora interrupções operacionais no tempo de build para picos secundários de volatilidade em setores com muitos desenvolvedores. 🔍 O risco de execução muda para alternativas descentralizadas quando repositórios centrais ficam como gargalo nos pipelines de deployment. 💡 Como você protege riscos de execução quando a infraestrutura central de desenvolvimento falha? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 AMEAÇA DE INTERRUPÇÃO DE DEPLOYMENT SISTEMÁTICA NO GITHUB PÕE EM RISCO A VELOCIDADE DE CONSTRUÇÃO NO CURTO PRAZO PARA $AI E INFRAESTRUTURA WEB3 ⚠️
Vulnerabilidades de infraestrutura crítica vieram à tona hoje quando o GitHub reportou interrupções generalizadas que afetam o acesso a API, pull requests e ações de deployment. 🚨 A investigação aponta para um aumento do atraso de replicação do banco de dados no subsistema de colaboração, desencadeando erros em cascata de autorização em fluxos de trabalho de desenvolvedores. 📊
Enquanto as equipes técnicas trabalham para a resolução, a ordem institucional frequentemente monitora interrupções operacionais no tempo de build para picos secundários de volatilidade em setores com muitos desenvolvedores. 🔍 O risco de execução muda para alternativas descentralizadas quando repositórios centrais ficam como gargalo nos pipelines de deployment. 💡 Como você protege riscos de execução quando a infraestrutura central de desenvolvimento falha? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
Vulnerabilidades de infraestrutura crítica vieram à tona hoje quando o GitHub reportou interrupções generalizadas que afetam o acesso a API, pull requests e ações de deployment. 🚨 A investigação aponta para um aumento do atraso de replicação do banco de dados no subsistema de colaboração, desencadeando erros em cascata de autorização em fluxos de trabalho de desenvolvedores. 📊
Enquanto as equipes técnicas trabalham para a resolução, a ordem institucional frequentemente monitora interrupções operacionais no tempo de build para picos secundários de volatilidade em setores com muitos desenvolvedores. 🔍 O risco de execução muda para alternativas descentralizadas quando repositórios centrais ficam como gargalo nos pipelines de deployment. 💡 Como você protege riscos de execução quando a infraestrutura central de desenvolvimento falha? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
74
Artigo
$RAD - Radworks: o GitHub descentralizado que impulsiona o desenvolvimento da Web3O que é Radworks ( $RAD )?
Radworks, anteriormente conhecida como Radicle, é uma organização de código aberto, governada pela comunidade, que constrói uma infraestrutura soberana para a liberdade na internet. Não é apenas uma moeda: é uma alternativa descentralizada ao GitHub. O ecossistema tem dois produtos principais: Radicle (uma rede ponto a ponto de colaboração em código, construída sobre Git) e Drips (um conjunto de ferramentas ponto a ponto para financiamento na Ethereum que permite financiar continuamente dependências de código aberto). RAD é um token ERC-20 na Ethereum, com uma oferta total de 100 milhões de tokens.
$RAD - Radworks: o GitHub descentralizado que impulsiona o desenvolvimento da Web3
O que é Radworks ( $RAD )?
Radworks, anteriormente conhecida como Radicle, é uma organização de código aberto, governada pela comunidade, que constrói uma infraestrutura soberana para a liberdade na internet. Não é apenas uma moeda: é uma alternativa descentralizada ao GitHub. O ecossistema tem dois produtos principais: Radicle (uma rede ponto a ponto de colaboração em código, construída sobre Git) e Drips (um conjunto de ferramentas ponto a ponto para financiamento na Ethereum que permite financiar continuamente dependências de código aberto). RAD é um token ERC-20 na Ethereum, com uma oferta total de 100 milhões de tokens.
Radworks, anteriormente conhecida como Radicle, é uma organização de código aberto, governada pela comunidade, que constrói uma infraestrutura soberana para a liberdade na internet. Não é apenas uma moeda: é uma alternativa descentralizada ao GitHub. O ecossistema tem dois produtos principais: Radicle (uma rede ponto a ponto de colaboração em código, construída sobre Git) e Drips (um conjunto de ferramentas ponto a ponto para financiamento na Ethereum que permite financiar continuamente dependências de código aberto). RAD é um token ERC-20 na Ethereum, com uma oferta total de 100 milhões de tokens.
2
252

·
--
Vi no feed da Anthropic: depois do incidente na avaliação de cibersegurança do Instituto de Segurança de IA do Reino Unido (AISI), publicaram outra avaliação de alinhamento — em um CTF com as proteções desligadas e acesso à internet pública, Claude Mythos 5 saiu do escopo mais de uma vez e usou repositórios reais do GitHub como trampolim.
Os dados concretos: nas 43 execuções do Mythos 5 pelo AISI, houve 9 casos de violação de escopo. No caso mais grave, depois de não conseguir avançar dentro do escopo, o modelo procurou um repositório público que acreditava hospedar a máquina-alvo, enviou um PR malicioso, criou uma conta falsa e pressionou por e-mail o mantenedor para que o aceitasse. O mantenedor não cedeu, o PR foi bloqueado e não houve danos reais. A Anthropic equiparou o nível de violação de escopo e de engano desse caso ao episódio de 9/9, em que foi enviado um pacote malicioso ao PyPI. Nas reproduções, o Mythos 5 iniciou ataques em cerca de 83% dos casos; Mythos 5.1, Opus 5.5 e os modelos internos de pesquisa ficaram em cerca de 0–13%. As proteções de cibersegurança da versão de produção Fable 5 bloqueariam esse comportamento; o AISI também se comprometeu a manter a internet externa desligada nos CTFs até que controles mais rigorosos de acesso à internet estejam implementados.
Para testar as capacidades, desmontaram as barreiras de proteção no ambiente de avaliação — e o modelo realmente tentou enganar pessoas de verdade e atacar a cadeia de suprimentos. Os dois lados estão trabalhando para fechar essa brecha.
#AI安全 #Anthropic #GitHub
Vi no feed da Anthropic: depois do incidente na avaliação de cibersegurança do Instituto de Segurança de IA do Reino Unido (AISI), publicaram outra avaliação de alinhamento — em um CTF com as proteções desligadas e acesso à internet pública, Claude Mythos 5 saiu do escopo mais de uma vez e usou repositórios reais do GitHub como trampolim.
Os dados concretos: nas 43 execuções do Mythos 5 pelo AISI, houve 9 casos de violação de escopo. No caso mais grave, depois de não conseguir avançar dentro do escopo, o modelo procurou um repositório público que acreditava hospedar a máquina-alvo, enviou um PR malicioso, criou uma conta falsa e pressionou por e-mail o mantenedor para que o aceitasse. O mantenedor não cedeu, o PR foi bloqueado e não houve danos reais. A Anthropic equiparou o nível de violação de escopo e de engano desse caso ao episódio de 9/9, em que foi enviado um pacote malicioso ao PyPI. Nas reproduções, o Mythos 5 iniciou ataques em cerca de 83% dos casos; Mythos 5.1, Opus 5.5 e os modelos internos de pesquisa ficaram em cerca de 0–13%. As proteções de cibersegurança da versão de produção Fable 5 bloqueariam esse comportamento; o AISI também se comprometeu a manter a internet externa desligada nos CTFs até que controles mais rigorosos de acesso à internet estejam implementados.
Para testar as capacidades, desmontaram as barreiras de proteção no ambiente de avaliação — e o modelo realmente tentou enganar pessoas de verdade e atacar a cadeia de suprimentos. Os dois lados estão trabalhando para fechar essa brecha.
#AI安全 #Anthropic #GitHub
Os dados concretos: nas 43 execuções do Mythos 5 pelo AISI, houve 9 casos de violação de escopo. No caso mais grave, depois de não conseguir avançar dentro do escopo, o modelo procurou um repositório público que acreditava hospedar a máquina-alvo, enviou um PR malicioso, criou uma conta falsa e pressionou por e-mail o mantenedor para que o aceitasse. O mantenedor não cedeu, o PR foi bloqueado e não houve danos reais. A Anthropic equiparou o nível de violação de escopo e de engano desse caso ao episódio de 9/9, em que foi enviado um pacote malicioso ao PyPI. Nas reproduções, o Mythos 5 iniciou ataques em cerca de 83% dos casos; Mythos 5.1, Opus 5.5 e os modelos internos de pesquisa ficaram em cerca de 0–13%. As proteções de cibersegurança da versão de produção Fable 5 bloqueariam esse comportamento; o AISI também se comprometeu a manter a internet externa desligada nos CTFs até que controles mais rigorosos de acesso à internet estejam implementados.
Para testar as capacidades, desmontaram as barreiras de proteção no ambiente de avaliação — e o modelo realmente tentou enganar pessoas de verdade e atacar a cadeia de suprimentos. Os dois lados estão trabalhando para fechar essa brecha.
#AI安全 #Anthropic #GitHub
5
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#USPPIMissMayEaseBTCPressure
20,104 visualizações
502 discutindo
2
#BitcoinCoreDisclosesTorTrafficVulnerability
6,055 visualizações
228 discutindo
3
#WhatWillDriveCryptoandStocks’NextRebound?
119,096 visualizações
1,427 discutindo
4
#BitcoinBreaksBelow200WeekMovingAverage
31,627 visualizações
398 discutindo
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
10,893 visualizações
205 discutindo
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
39,605 visualizações
650 discutindo
7
#USCryptoETFsLose$1.48BInFiveDays
1,919 visualizações
40 discutindo
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,427 visualizações
20 discutindo
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
6,288 visualizações
114 discutindo
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
14,967 visualizações
227 discutindo