

#gracychen
gracychen
25,711 visualizações
14 a discutir
Popular
Mais recente

·
--
Em Alta
Eu não esperava que a situação da Bitget gerasse um debate tão sério.
Depois do suposto roubo de US$ 387,5M da carteira hot, os fundos roubados foram movidos via THORChain, colocando o protocolo em uma posição difícil.
Agora, Gracy Chen está pedindo publicamente ao THORChain que rejeite swaps envolvendo carteiras de atacantes identificadas.
E, honestamente, isso muda a conversa.
Um protocolo permissionless é feito para permanecer neutro. Mas quando carteiras específicas são publicamente identificadas como ligadas a um hack, a neutralidade ainda significa processar as trocas delas?
O THORChain enfrentou uma controvérsia semelhante após o hack da Bybit de US$ 1,46B, quando os ativos roubados foram roteados pela rede.
A pergunta desconfortável não é se o atacante pode ser identificado.
É o que acontece depois que ele é identificado.
Essa linha entre infraestrutura permissionless e responsabilidade ficou muito mais difícil de definir.
#Bitget #ThorchainDeFi #Crypto #DeFi #GracyChen
1
220
·
--
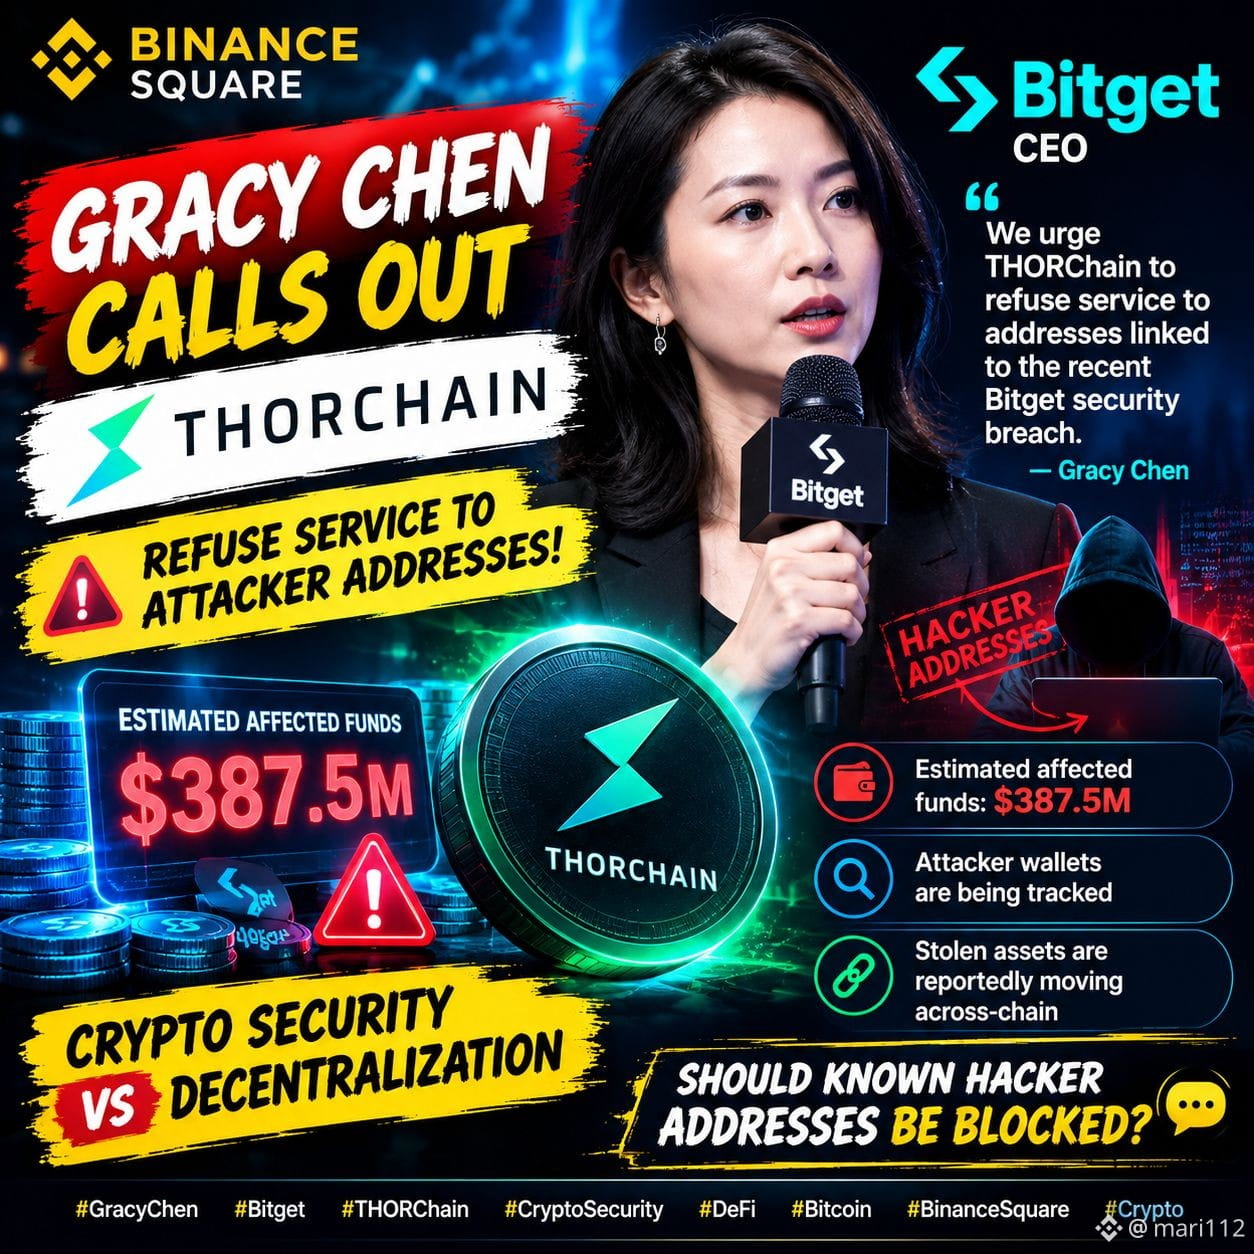
🚨 GRACY CHEN CHAMA THORCHAIN! ⚠️🔥
O CEO da Bitget, Gracy Chen, está pedindo que a THORChain recuse serviços para endereços ligados ao recente vazamento de segurança da Bitget.
💰 Fundos estimados afetados: US$ 387,5M
🔍 Carteiras do atacante estão sendo rastreadas
⚡ Ativos roubados estão, supostamente, se movendo entre cadeias
Isso coloca um grande foco na segurança #crypto versus descentralização. 👀
Endereços conhecidos de hackers devem ser bloqueados?
#GracyChen #CryptoSecurity #THORChain #BTC
190
·
--
Em Alta
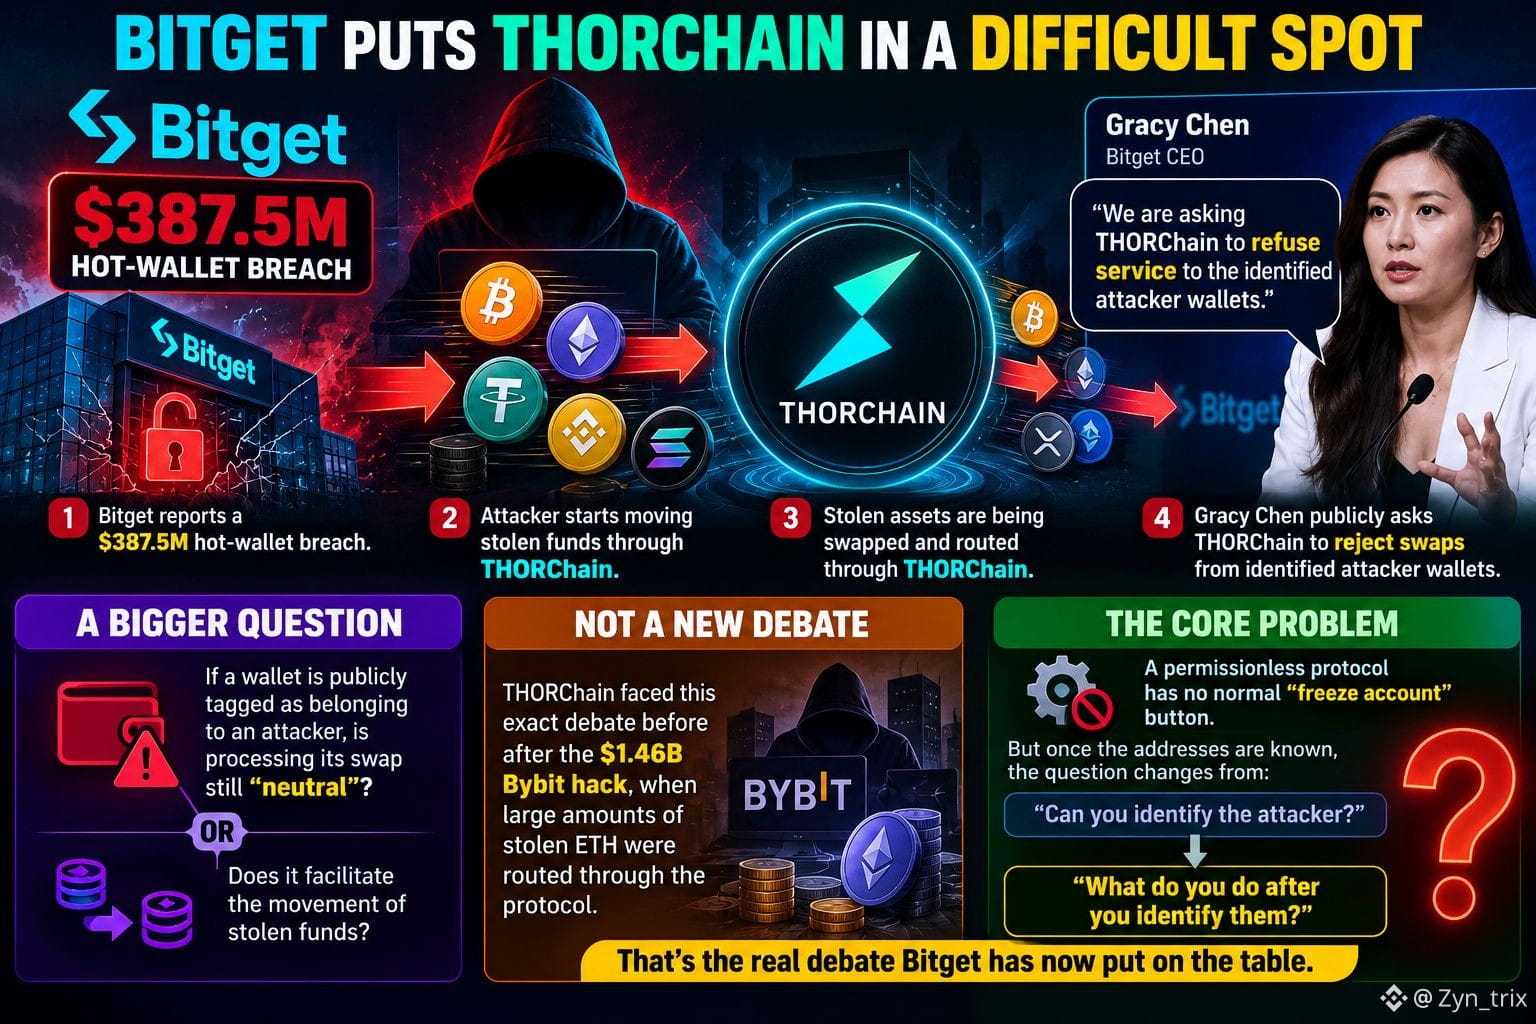
A THORChain está enfrentando um teste sério.
Após o suposto incidente de violação da hot-wallet da Bitget, no valor de US$ 387,5 milhões, os fundos roubados começaram a se movimentar através da THORChain. A CEO da Bitget, Gracy Chen, está pedindo publicamente que a THORChain rejeite swaps provenientes das carteiras do atacante identificado.
Isso levanta a questão maior:
Quando uma carteira de ataque é identificada publicamente, processar seus swaps ainda é neutro — ou isso facilita a movimentação de fundos roubados?
A THORChain enfrentou um debate semelhante após o hack da Bybit de US$ 1,46 bilhão.
Protocolos sem permissão não podem simplesmente “congelar” uma conta. Mas, uma vez que as carteiras são conhecidas, a questão real se torna:
O que acontece depois que você identifica o atacante?
Esse é o debate que a Bitget agora levou para o centro das atenções.
#Bitget #Gracychen
109
🚨 A descentralização não deve se tornar um porto seguro para fundos roubados
Essa situação envolvendo #Bitget CEO Gracy Chen e THORChain realmente chamou minha atenção.
Na minha opinião, a descentralização é uma das maiores forças do cripto, mas precisa haver um debate sério quando endereços publicamente rastreados ligados a fundos roubados ainda conseguem mover ativos por meio de infraestrutura descentralizada.
#GracyChen está pedindo que a THORChain recuse serviços para os endereços do atacante identificado, argumentando que a descentralização não deve ser usada como proteção para fundos roubados conhecidos.
Entendo os dois lados desse debate. O cripto foi construído em torno de acesso sem permissão, mas ao mesmo tempo, a indústria não pode ignorar bilhões de dólares em invasões e roubos apenas porque os fundos se movem na cadeia.
A grande questão é onde traçamos a linha entre descentralização e responsabilização.
Para mim, uma melhor coordenação entre exchanges, pesquisadores de segurança e protocolos descentralizados pode tornar o cripto mais seguro sem destruir os princípios que o fizeram valioso desde o início.
Esse debate pode ficar muito maior do que um hack ou um protocolo. 👀
O que você acha — os protocolos descentralizados devem bloquear endereços ligados a fundos roubados confirmados?
$BULLA
$PHA
$龙虾
{future}(龙虾USDT)
{future}(PHAUSDT)
{future}(BULLAUSDT)
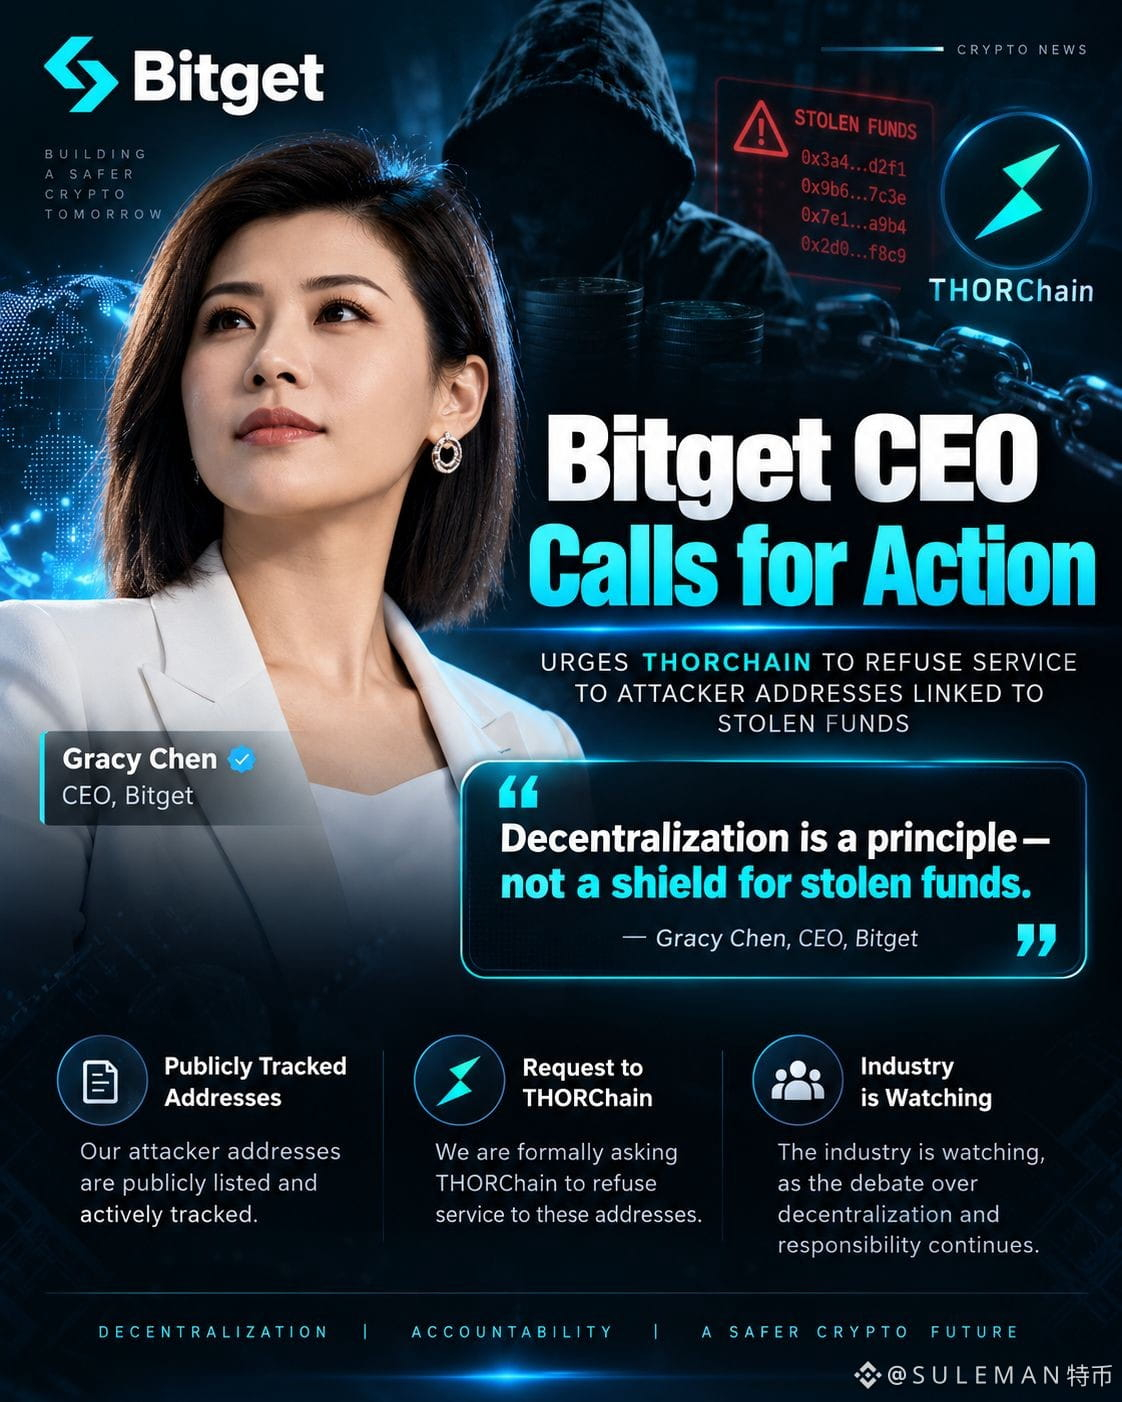
🚨 A descentralização não deve se tornar um porto seguro para fundos roubados
Essa situação envolvendo #Bitget CEO Gracy Chen e THORChain realmente chamou minha atenção.
Na minha opinião, a descentralização é uma das maiores forças do cripto, mas precisa haver um debate sério quando endereços publicamente rastreados ligados a fundos roubados ainda conseguem mover ativos por meio de infraestrutura descentralizada.
#GracyChen está pedindo que a THORChain recuse serviços para os endereços do atacante identificado, argumentando que a descentralização não deve ser usada como proteção para fundos roubados conhecidos.
Entendo os dois lados desse debate. O cripto foi construído em torno de acesso sem permissão, mas ao mesmo tempo, a indústria não pode ignorar bilhões de dólares em invasões e roubos apenas porque os fundos se movem na cadeia.
A grande questão é onde traçamos a linha entre descentralização e responsabilização.
Para mim, uma melhor coordenação entre exchanges, pesquisadores de segurança e protocolos descentralizados pode tornar o cripto mais seguro sem destruir os princípios que o fizeram valioso desde o início.
Esse debate pode ficar muito maior do que um hack ou um protocolo. 👀
O que você acha — os protocolos descentralizados devem bloquear endereços ligados a fundos roubados confirmados?
$BULLA
$PHA
$龙虾
3
442
·
--
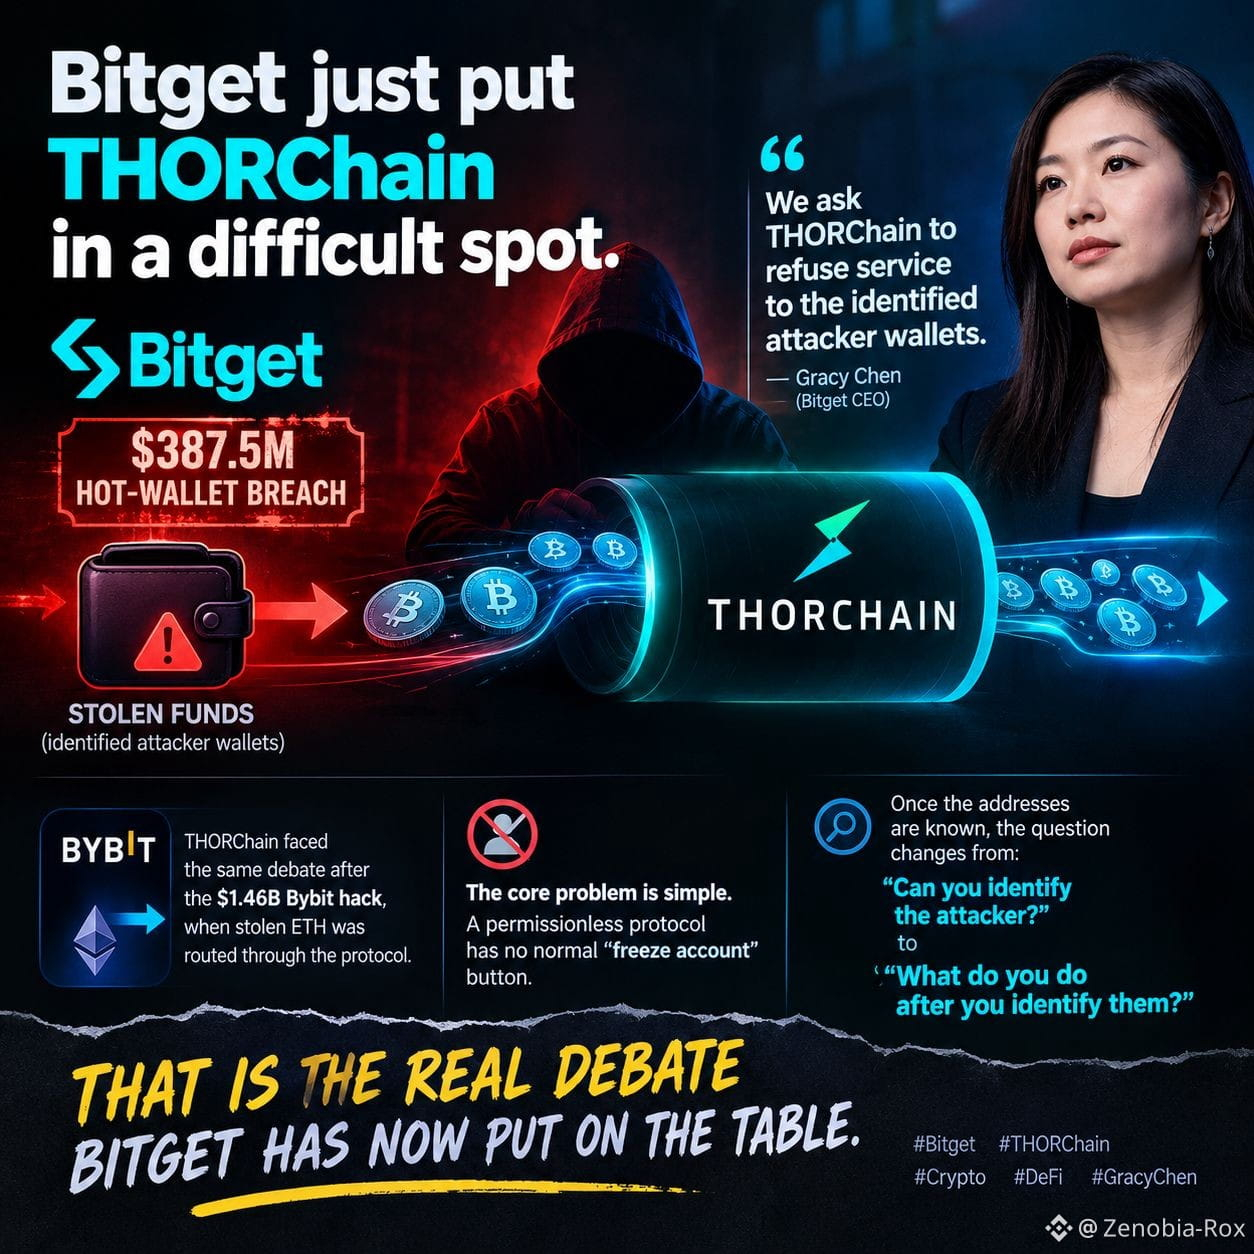
A Bitget acabou de colocar a THORChain numa situação difícil.
Após a violação da carteira quente da Bitget no valor de US$ 387,5 milhões, o atacante começou a mover os fundos roubados por meio da THORChain.
Agora, Gracy Chen está publicamente pedindo que a THORChain recuse serviços para as carteiras do atacante identificadas.
Isso levanta uma questão ainda maior.
Se uma carteira é publicamente marcada como pertencente a um atacante, processar sua troca ainda é “neutro”?
Ou isso está facilitando o movimento de fundos roubados?
A THORChain já enfrentou esse mesmo debate antes, após o hack da Bybit de US$ 1,46 bilhão, quando grandes quantidades de ETH roubado foram roteadas pelo protocolo.
O problema central é simples.
Um protocolo sem permissão não tem um botão normal de “congelar conta”.
Mas, assim que os endereços são conhecidos, a questão muda de:
“Você consegue identificar o atacante?”
a:
“O que você faz depois que o identifica?”
Esse é o debate real que a Bitget colocou agora na mesa.
#Bitget #Gracychen
Myrl Ocarroll HqqD:
hi
7
9
71
48.5k
Artigo
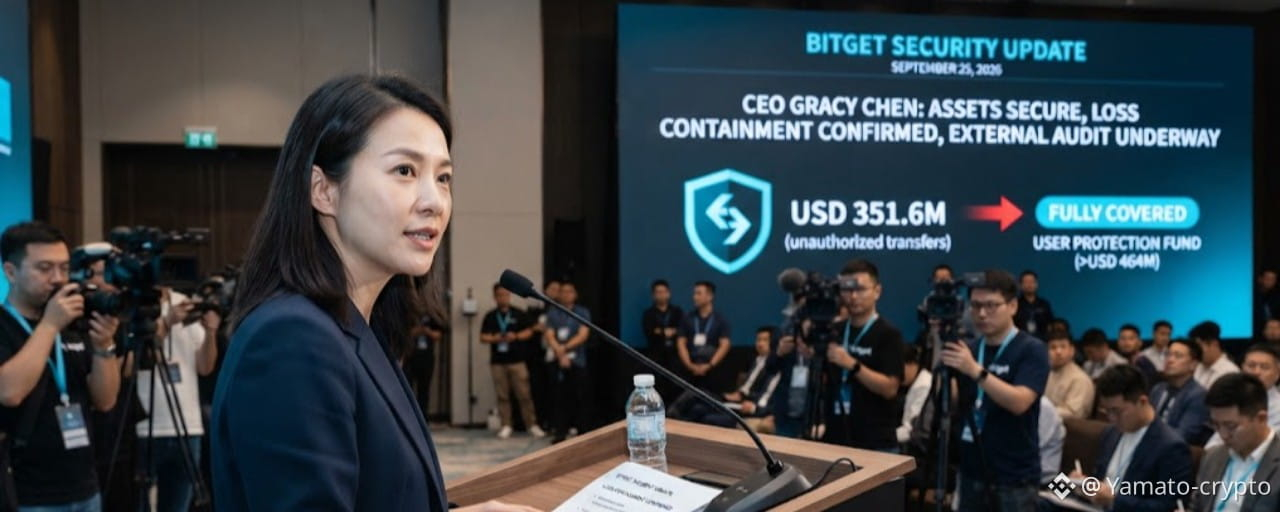
CEO da Bitget revela a vulnerabilidade que permitiu o ciberataque.A exchange Bitget registrou transferências não autorizadas na quinta-feira, totalizando um valor estimado de US$ 351,6 milhões. Em resposta ao ciberataque, a CEO da empresa, Gracy Chen, revelou a origem da falha ontem, 24 de setembro de 2026.
"O atacante comprometeu um servidor crítico na infraestrutura da nossa carteira, manipulou os registros de transações e enganou o sistema de aprovação para transferir os fundos", detalhou Chen.
A executiva apontou que a vulnerabilidade não comprometeu as chaves privadas dos usuários, descartando, assim, os piores cenários.
CEO da Bitget revela a vulnerabilidade que permitiu o ciberataque.
A exchange Bitget registrou transferências não autorizadas na quinta-feira, totalizando um valor estimado de US$ 351,6 milhões. Em resposta ao ciberataque, a CEO da empresa, Gracy Chen, revelou a origem da falha ontem, 24 de setembro de 2026.
"O atacante comprometeu um servidor crítico na infraestrutura da nossa carteira, manipulou os registros de transações e enganou o sistema de aprovação para transferir os fundos", detalhou Chen.
A executiva apontou que a vulnerabilidade não comprometeu as chaves privadas dos usuários, descartando, assim, os piores cenários.
257
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#EarningsSeason
37,752 visualizações
339 a discutir
2
#JapanFSABacksFourthStablecoinTradeSettlementPilot
68 visualizações
17 a discutir
3
#BitgetHackerFailsToMoveStolenFunds
3,727 visualizações
163 a discutir
4
#BitMineETHHoldingsTop6Million
6,775 visualizações
327 a discutir
5
#StrategyAdds1666BTCHoldingsReach847666
6,222 visualizações
252 a discutir
6
#NvidiaApproves$150BBuyback
2,868 visualizações
58 a discutir
7
#OpenAIDelaysGPT6.1OverSafetyIssues
18,332 visualizações
558 a discutir
8
#AMDToAcquireWorldLabsFor$8.2B
1,453 visualizações
50 a discutir
9
#AnthropicIPOProspectusCouldValueItOver$2T
4,862 visualizações
74 a discutir
10
#HackersDrainOver12.4MXRPFromDCENTWallets
34,093 visualizações
649 a discutir