
#multisig
multisig
29,885 visualizações
51 a discutir
Popular
Mais recente
Artigo
1inch sai de um ano de inatividade ao transferir 8.978 ETH… venda ou custódia?Após um ano de inatividade, a 1inch movimentou cerca de 8.978 ETH para uma carteira multiassinatura, no valor de 16,19 milhões de dólares. 📈 $ETH
A primeira leitura parece direta. Uma quantia desse tamanho aparece num momento em que a CoinShares e a BTCS anunciaram a venda de Ethereum, com a continuidade das saídas institucionais.
Mas os dados dizem outra coisa. O destino é uma carteira multiassinatura e não uma plataforma de negociação, e nada confirma que a venda realmente aconteceu.
1inch sai de um ano de inatividade ao transferir 8.978 ETH… venda ou custódia?
Após um ano de inatividade, a 1inch movimentou cerca de 8.978 ETH para uma carteira multiassinatura, no valor de 16,19 milhões de dólares. 📈 $ETH
A primeira leitura parece direta. Uma quantia desse tamanho aparece num momento em que a CoinShares e a BTCS anunciaram a venda de Ethereum, com a continuidade das saídas institucionais.
Mas os dados dizem outra coisa. O destino é uma carteira multiassinatura e não uma plataforma de negociação, e nada confirma que a venda realmente aconteceu.
A primeira leitura parece direta. Uma quantia desse tamanho aparece num momento em que a CoinShares e a BTCS anunciaram a venda de Ethereum, com a continuidade das saídas institucionais.
Mas os dados dizem outra coisa. O destino é uma carteira multiassinatura e não uma plataforma de negociação, e nada confirma que a venda realmente aconteceu.
15

·
--
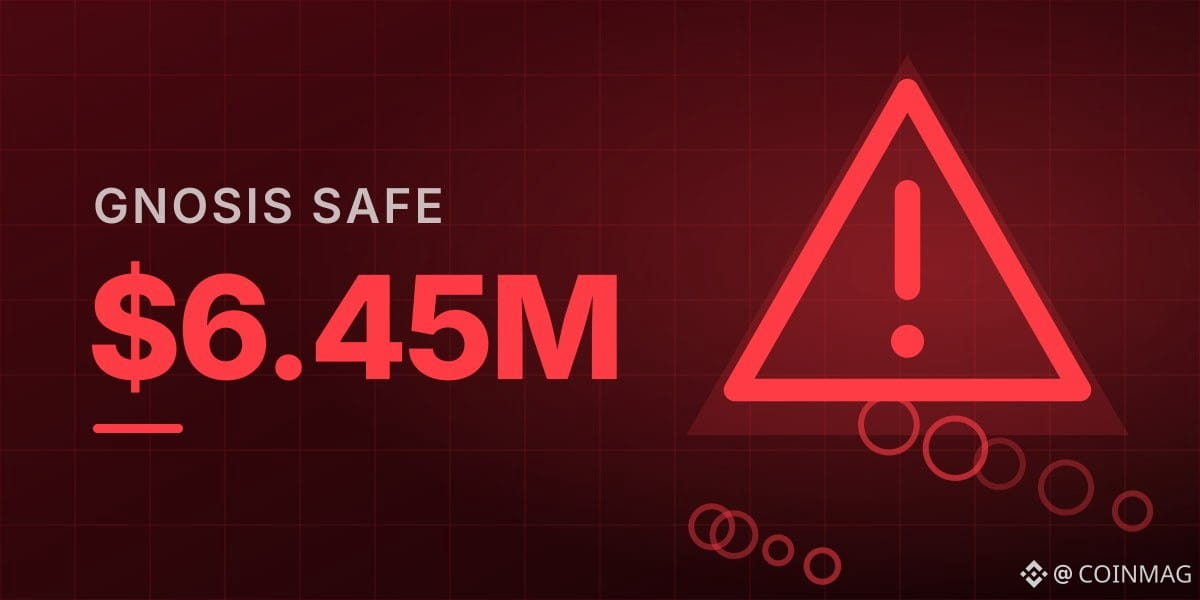
🚨 $SAFE TRAIÇÃO SEM UMA ÚNICA ASSINATURA
Uma carteira multisig da Gnosis Safe perdeu cerca de US$ 6,45 milhões em uma única transação, e o mais impressionante é que nenhum proprietário assinou nada: o invasor usou uma permissão que a própria carteira havia concedido a um módulo. Para mim, isso abala a ideia de que a multisig é intocável: não hackearam o contrato, hackearam a confiança que você depositou em terceiros.
Vejam o detalhe que ninguém está percebendo:
→ Em uma única transação, às 11:35 UTC de 16 de novembro, foram transferidos 4,39 milhões de USDC e 1,72 milhão de syrupUSDC, cerca de US$ 6,44 milhões no total.
→ O invasor já converteu cerca de US$ 813.000 em Monero (XMR) via Hyperliquid e outros ~US$ 1,2 milhão via Wagyu: o rastro está sendo apagado.
→ A Safe e a Zodiac afirmam que não há falha em seus contratos: a causa foi uma chave de função comprometida e uma permissão ampla demais. O proprietário ainda não foi identificado e não há reembolso anunciado.
Você ainda confia na sua multisig do jeito que está ou vai revisar hoje mesmo as permissões que concedeu a outros módulos? 👇
$SAFE $USDC $XMR
#Safe #Multisig #HackeioCripto
🚨 $SAFE TRAIÇÃO SEM UMA ÚNICA ASSINATURA
Uma carteira multisig da Gnosis Safe perdeu cerca de US$ 6,45 milhões em uma única transação, e o mais impressionante é que nenhum proprietário assinou nada: o invasor usou uma permissão que a própria carteira havia concedido a um módulo. Para mim, isso abala a ideia de que a multisig é intocável: não hackearam o contrato, hackearam a confiança que você depositou em terceiros.
Vejam o detalhe que ninguém está percebendo:
→ Em uma única transação, às 11:35 UTC de 16 de novembro, foram transferidos 4,39 milhões de USDC e 1,72 milhão de syrupUSDC, cerca de US$ 6,44 milhões no total.
→ O invasor já converteu cerca de US$ 813.000 em Monero (XMR) via Hyperliquid e outros ~US$ 1,2 milhão via Wagyu: o rastro está sendo apagado.
→ A Safe e a Zodiac afirmam que não há falha em seus contratos: a causa foi uma chave de função comprometida e uma permissão ampla demais. O proprietário ainda não foi identificado e não há reembolso anunciado.
Você ainda confia na sua multisig do jeito que está ou vai revisar hoje mesmo as permissões que concedeu a outros módulos? 👇
$SAFE $USDC $XMR
#Safe #Multisig #HackeioCripto
Uma carteira multisig da Gnosis Safe perdeu cerca de US$ 6,45 milhões em uma única transação, e o mais impressionante é que nenhum proprietário assinou nada: o invasor usou uma permissão que a própria carteira havia concedido a um módulo. Para mim, isso abala a ideia de que a multisig é intocável: não hackearam o contrato, hackearam a confiança que você depositou em terceiros.
Vejam o detalhe que ninguém está percebendo:
→ Em uma única transação, às 11:35 UTC de 16 de novembro, foram transferidos 4,39 milhões de USDC e 1,72 milhão de syrupUSDC, cerca de US$ 6,44 milhões no total.
→ O invasor já converteu cerca de US$ 813.000 em Monero (XMR) via Hyperliquid e outros ~US$ 1,2 milhão via Wagyu: o rastro está sendo apagado.
→ A Safe e a Zodiac afirmam que não há falha em seus contratos: a causa foi uma chave de função comprometida e uma permissão ampla demais. O proprietário ainda não foi identificado e não há reembolso anunciado.
Você ainda confia na sua multisig do jeito que está ou vai revisar hoje mesmo as permissões que concedeu a outros módulos? 👇
$SAFE $USDC $XMR
#Safe #Multisig #HackeioCripto
720

·
--
Uma multisig sem a assinatura dos proprietários ainda pode ser drenada — ontem tivemos uma prova disso, no valor de US$ 6,45 milhões.
Fato: em 16 de novembro, uma carteira Safe multisig foi drenada em cerca de US$ 6,45 milhões — aproximadamente US$ 4,39 milhões em USDC e US$ 1,72 milhão em syrupUSDC — em uma única transação, às 11h35 UTC. Os fundos saíram por meio do módulo Zodiac Roles, não pelas assinaturas dos proprietários. A PeckShield deu o primeiro alerta (com base na análise on-chain da Specter). A Zodiac afirmou que não havia falha em seu contrato: provavelmente, a chave de um membro com uma função foi roubada, e a política personalizada configurada pela carteira permitiu uma transação que nunca deveria ter sido autorizada. A Safe afirmou que seus contratos e aplicativos não foram afetados e que apenas uma multisig foi atingida. Segundo a PeckShield, parte dos fundos roubados — cerca de US$ 813 mil — já foi usada para comprar Monero por meio da Hyperliquid.
Minha opinião: esta é uma lição cara sobre a suposição de que “multisig = seguro”. As assinaturas múltiplas protegem contra o roubo de uma única chave, mas os módulos de delegação são uma porta dos fundos: qualquer pessoa com uma chave de função pode movimentar fundos dentro dos limites das permissões concedidas. O que vazou aqui não foi o contrato da Safe, mas permissões excessivamente amplas e uma chave de membro mal protegida.
O que estou acompanhando: se o proprietário da carteira será identificado e se haverá uma tentativa de recuperar os fundos, e se este incidente levará a alertas mais rigorosos na instalação de módulos de delegação.
Quem usa Safe multisig — já conferiu quais módulos e permissões de função continuam ativos na sua carteira?
Esta é a minha análise, não uma recomendação financeira — sempre faça sua própria pesquisa (DYOR).
#KeamananKripto #Multisig $USDC
Uma multisig sem a assinatura dos proprietários ainda pode ser drenada — ontem tivemos uma prova disso, no valor de US$ 6,45 milhões.
Fato: em 16 de novembro, uma carteira Safe multisig foi drenada em cerca de US$ 6,45 milhões — aproximadamente US$ 4,39 milhões em USDC e US$ 1,72 milhão em syrupUSDC — em uma única transação, às 11h35 UTC. Os fundos saíram por meio do módulo Zodiac Roles, não pelas assinaturas dos proprietários. A PeckShield deu o primeiro alerta (com base na análise on-chain da Specter). A Zodiac afirmou que não havia falha em seu contrato: provavelmente, a chave de um membro com uma função foi roubada, e a política personalizada configurada pela carteira permitiu uma transação que nunca deveria ter sido autorizada. A Safe afirmou que seus contratos e aplicativos não foram afetados e que apenas uma multisig foi atingida. Segundo a PeckShield, parte dos fundos roubados — cerca de US$ 813 mil — já foi usada para comprar Monero por meio da Hyperliquid.
Minha opinião: esta é uma lição cara sobre a suposição de que “multisig = seguro”. As assinaturas múltiplas protegem contra o roubo de uma única chave, mas os módulos de delegação são uma porta dos fundos: qualquer pessoa com uma chave de função pode movimentar fundos dentro dos limites das permissões concedidas. O que vazou aqui não foi o contrato da Safe, mas permissões excessivamente amplas e uma chave de membro mal protegida.
O que estou acompanhando: se o proprietário da carteira será identificado e se haverá uma tentativa de recuperar os fundos, e se este incidente levará a alertas mais rigorosos na instalação de módulos de delegação.
Quem usa Safe multisig — já conferiu quais módulos e permissões de função continuam ativos na sua carteira?
Esta é a minha análise, não uma recomendação financeira — sempre faça sua própria pesquisa (DYOR).
#KeamananKripto #Multisig $USDC
Fato: em 16 de novembro, uma carteira Safe multisig foi drenada em cerca de US$ 6,45 milhões — aproximadamente US$ 4,39 milhões em USDC e US$ 1,72 milhão em syrupUSDC — em uma única transação, às 11h35 UTC. Os fundos saíram por meio do módulo Zodiac Roles, não pelas assinaturas dos proprietários. A PeckShield deu o primeiro alerta (com base na análise on-chain da Specter). A Zodiac afirmou que não havia falha em seu contrato: provavelmente, a chave de um membro com uma função foi roubada, e a política personalizada configurada pela carteira permitiu uma transação que nunca deveria ter sido autorizada. A Safe afirmou que seus contratos e aplicativos não foram afetados e que apenas uma multisig foi atingida. Segundo a PeckShield, parte dos fundos roubados — cerca de US$ 813 mil — já foi usada para comprar Monero por meio da Hyperliquid.
Minha opinião: esta é uma lição cara sobre a suposição de que “multisig = seguro”. As assinaturas múltiplas protegem contra o roubo de uma única chave, mas os módulos de delegação são uma porta dos fundos: qualquer pessoa com uma chave de função pode movimentar fundos dentro dos limites das permissões concedidas. O que vazou aqui não foi o contrato da Safe, mas permissões excessivamente amplas e uma chave de membro mal protegida.
O que estou acompanhando: se o proprietário da carteira será identificado e se haverá uma tentativa de recuperar os fundos, e se este incidente levará a alertas mais rigorosos na instalação de módulos de delegação.
Quem usa Safe multisig — já conferiu quais módulos e permissões de função continuam ativos na sua carteira?
Esta é a minha análise, não uma recomendação financeira — sempre faça sua própria pesquisa (DYOR).
#KeamananKripto #Multisig $USDC
3
·
--
🚨 US$ 6,45 M drenados de uma multisig Gnosis Safe!
$USDC , totalizando US$ 4,39 M e US$ 1,72 M em syrupUSDC, foram desviados por meio de uma Role maliciosa do Zodiac.
US$ 813 mil convertidos em Monero na Hyperliquid: lavagem de dinheiro com foco em privacidade em ação.
Otimista ou pessimista quanto às correções de segurança da Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
🚨 US$ 6,45 M drenados de uma multisig Gnosis Safe!
$USDC , totalizando US$ 4,39 M e US$ 1,72 M em syrupUSDC, foram desviados por meio de uma Role maliciosa do Zodiac.
US$ 813 mil convertidos em Monero na Hyperliquid: lavagem de dinheiro com foco em privacidade em ação.
Otimista ou pessimista quanto às correções de segurança da Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
$USDC , totalizando US$ 4,39 M e US$ 1,72 M em syrupUSDC, foram desviados por meio de uma Role maliciosa do Zodiac.
US$ 813 mil convertidos em Monero na Hyperliquid: lavagem de dinheiro com foco em privacidade em ação.
Otimista ou pessimista quanto às correções de segurança da Gnosis Safe? 🔐💬
$GNO $XMR #Security #exploit #Multisig
Sanidul Islam:
okay bro 👍
1
1
186
·
--
Uma lista pública de signatários, por si só, não permite determinar quem controla as chaves. Essa distinção é importante para o debate sobre a tesouraria da ARIA.
Em 2026-11-03 11:07 UTC+8, o contrato perpétuo ARIAUSDT da Binance estava em alta de 35,2% em 24 horas. O relatório da DeepChain sobre a ARIA, publicado em 2026-10-18, descreveu transferências para multisigs Safe e afirmou que seus signatários não eram visíveis on-chain. Essa afirmação é ampla demais se estiver se referindo aos endereços de proprietário configurados.
A documentação da Safe informa que getOwners retorna a lista de endereços dos proprietários e que getThreshold retorna o limite de assinaturas. Essas configurações podem ser consultadas em uma conta Safe. Elas não permitem determinar quem detém as chaves nem se os detentores são independentes. Nas contas Safe com módulos ativados, esses módulos podem oferecer caminhos alternativos de execução.
Se a custódia por multisig sustenta sua decisão de manter ARIA, examine os proprietários, o limite e os módulos efetivamente configurados e, em seguida, procure informações confiáveis sobre quem controla as chaves.
$ARIA #CryptoMarkets #Multisig
Uma lista pública de signatários, por si só, não permite determinar quem controla as chaves. Essa distinção é importante para o debate sobre a tesouraria da ARIA.
Em 2026-11-03 11:07 UTC+8, o contrato perpétuo ARIAUSDT da Binance estava em alta de 35,2% em 24 horas. O relatório da DeepChain sobre a ARIA, publicado em 2026-10-18, descreveu transferências para multisigs Safe e afirmou que seus signatários não eram visíveis on-chain. Essa afirmação é ampla demais se estiver se referindo aos endereços de proprietário configurados.
A documentação da Safe informa que getOwners retorna a lista de endereços dos proprietários e que getThreshold retorna o limite de assinaturas. Essas configurações podem ser consultadas em uma conta Safe. Elas não permitem determinar quem detém as chaves nem se os detentores são independentes. Nas contas Safe com módulos ativados, esses módulos podem oferecer caminhos alternativos de execução.
Se a custódia por multisig sustenta sua decisão de manter ARIA, examine os proprietários, o limite e os módulos efetivamente configurados e, em seguida, procure informações confiáveis sobre quem controla as chaves.
$ARIA #CryptoMarkets #Multisig
Em 2026-11-03 11:07 UTC+8, o contrato perpétuo ARIAUSDT da Binance estava em alta de 35,2% em 24 horas. O relatório da DeepChain sobre a ARIA, publicado em 2026-10-18, descreveu transferências para multisigs Safe e afirmou que seus signatários não eram visíveis on-chain. Essa afirmação é ampla demais se estiver se referindo aos endereços de proprietário configurados.
A documentação da Safe informa que getOwners retorna a lista de endereços dos proprietários e que getThreshold retorna o limite de assinaturas. Essas configurações podem ser consultadas em uma conta Safe. Elas não permitem determinar quem detém as chaves nem se os detentores são independentes. Nas contas Safe com módulos ativados, esses módulos podem oferecer caminhos alternativos de execução.
Se a custódia por multisig sustenta sua decisão de manter ARIA, examine os proprietários, o limite e os módulos efetivamente configurados e, em seguida, procure informações confiáveis sobre quem controla as chaves.
$ARIA #CryptoMarkets #Multisig
301

·
--
Já se perguntou como grandes organizações Web3 e instituições protegem milhões de dólares sem depender da chave privada de uma única pessoa? Conheça a Multi-Sig e a MPC 🔐🛡️
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
Já se perguntou como grandes organizações Web3 e instituições protegem milhões de dólares sem depender da chave privada de uma única pessoa? Conheça a Multi-Sig e a MPC 🔐🛡️
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
Com base em lições fundamentais da #BinanceAcademy, aqui está um resumo rápido de OPSEC:
1️⃣ O ponto único de falha:
• As carteiras tradicionais (EOAs) dependem de uma única chave privada. Se essa chave for comprometida, todos os fundos podem ser perdidos permanentemente.
2️⃣ Contratos inteligentes de múltiplas assinaturas (Multi-Sig):
• Exigem várias assinaturas independentes (por exemplo, 3 de 5 partes interessadas) para aprovar uma transação, distribuindo a confiança entre uma equipe ou vários dispositivos.
3️⃣ Computação multipartidária (MPC):
• Divide uma única chave privada em “fragmentos” matemáticos, distribuídos por diferentes servidores ou dispositivos. Os fragmentos calculam a assinatura em conjunto sem que a chave completa seja reunida em um único lugar.
📖 Saiba mais na Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplie seus conhecimentos técnicos e reforce sua segurança operacional 🛡️
Cripto envolve riscos. Isto não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Siga-me para saber mais 💛
1
4
110
·
--
Três chaves multisig em um único computador: por que uma única operação de phishing pode romper a defesa do multisig
O erro mais perigoso do multisig é a ilusão de que, ao ver “é preciso de 3 chaves”, necessariamente existam 3 camadas de defesa independentes. O incidente do Humanity Protocol traz uma resposta brutal: se as chaves de assinatura estiverem concentradas no mesmo dispositivo, o invasor talvez só precise explorar um único ponto de falha real.
A recapitulação oficial do caso pela Humanity (Quantstamp) mostra que o ataque começou com um e-mail de phishing se passando por Bithumb. Um anexo malicioso foi usado para estabelecer acesso remoto em um computador Windows e obter dados da carteira do navegador e chaves privadas.
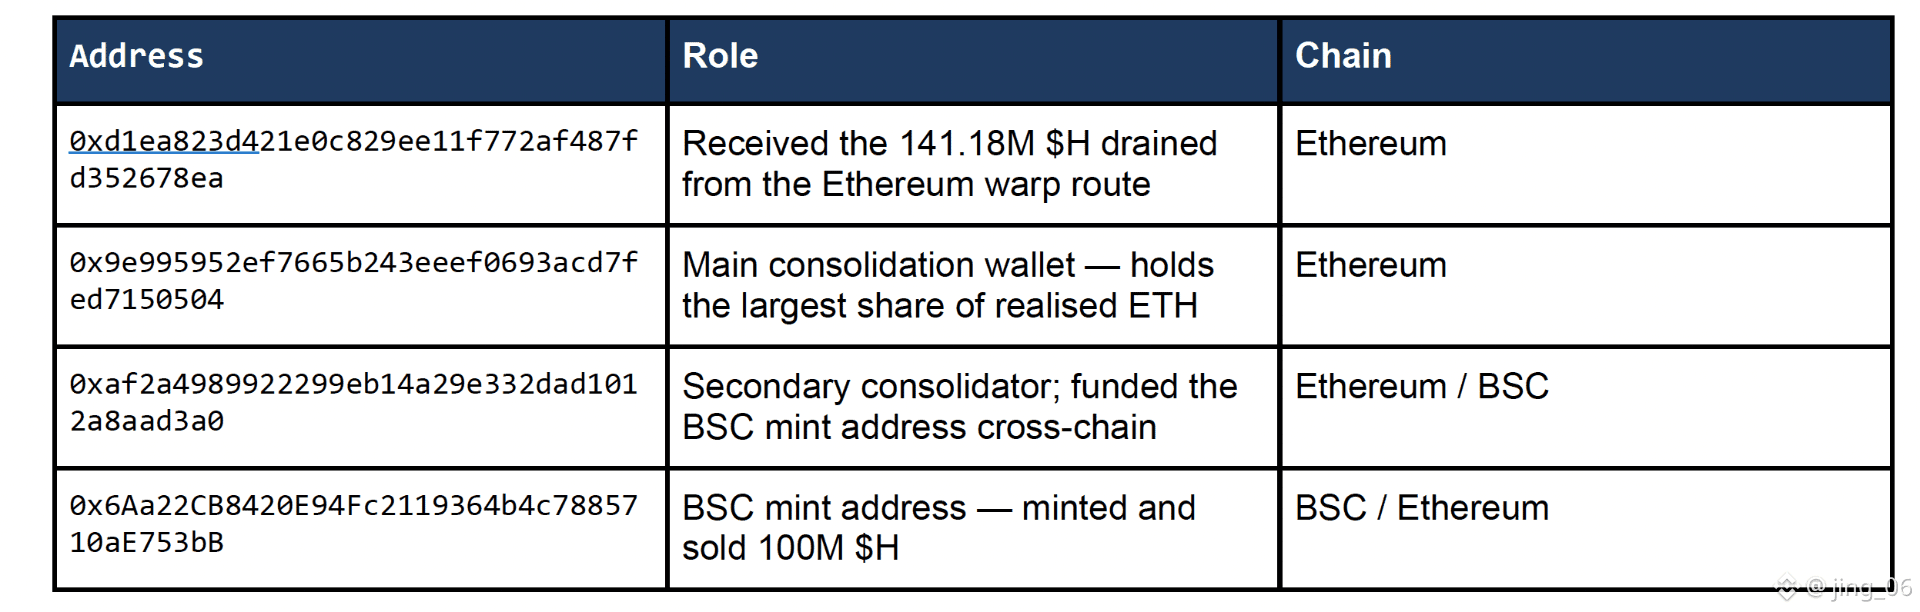
Em 8 de junho, do lado do Ethereum, o atacante substituiu um proxy de ponte com base em chaves roubadas e transferiu cerca de 141,18 milhões de H; do lado da BSC, em seguida, usou 3 chaves de assinatura Safe roubadas para assumir o ProxyAdmin, emitir e vender cerca de 100 milhões de H.
A venda durou cerca de 8 horas, e o preço de mercado público de H chegou a cair cerca de 89%. Até a publicação da recapitulação oficial, sabe-se que o ETH nos endereços do ataque já ultrapassou 21 milhões de dólares, enquanto os ganhos em BNB ainda estão sendo contabilizados. Portanto, tomar os “36 milhões de dólares” que circulam no mercado como a perda final oficial não é rigoroso.
Vejamos agora o projeto do @grvt_io : login Web2 e autorização de ativos Web3 ficam claramente separados. E-mail, senha ou OAuth cuidam principalmente de entrar na conta, visualizar ativos e usar funções que não envolvem transações; qualquer operação que possa mudar a propriedade dos ativos requer assinatura da SecureKey.
A GRVT também permite configurar uma Secondary SecureKey antecipadamente. Quando a principal Signing SecureKey parece estar comprometida, o usuário pode alternar a chave reserva já registrada para uma nova Signing SecureKey, reduzindo a dependência contínua da chave original.
Mas a Secondary SecureKey não é uma “imunização” automática. Se a chave principal e a chave reserva estiverem no mesmo computador, na mesma configuração do navegador, no mesmo gerenciador de senhas ou na mesma conta de sincronização em nuvem, elas ainda pertencem ao mesmo domínio de falha.
O caminho mais razoável é isolar de verdade a SecureKey principal e a Secondary SecureKey: mantenha a chave principal em um dispositivo dedicado ou em uma carteira de hardware; depois, registre previamente a chave reserva e guarde-a em outro dispositivo limpo, usando materiais de recuperação independentes. Não coloque os dois conjuntos de frases-semente, arquivos exportados ou dados de carteira do navegador no mesmo drive em nuvem.
#grvt #SelfCustody #Multisig #CryptoSecurity
Três chaves multisig em um único computador: por que uma única operação de phishing pode romper a defesa do multisig
O erro mais perigoso do multisig é a ilusão de que, ao ver “é preciso de 3 chaves”, necessariamente existam 3 camadas de defesa independentes. O incidente do Humanity Protocol traz uma resposta brutal: se as chaves de assinatura estiverem concentradas no mesmo dispositivo, o invasor talvez só precise explorar um único ponto de falha real.
A recapitulação oficial do caso pela Humanity (Quantstamp) mostra que o ataque começou com um e-mail de phishing se passando por Bithumb. Um anexo malicioso foi usado para estabelecer acesso remoto em um computador Windows e obter dados da carteira do navegador e chaves privadas.
Em 8 de junho, do lado do Ethereum, o atacante substituiu um proxy de ponte com base em chaves roubadas e transferiu cerca de 141,18 milhões de H; do lado da BSC, em seguida, usou 3 chaves de assinatura Safe roubadas para assumir o ProxyAdmin, emitir e vender cerca de 100 milhões de H.
A venda durou cerca de 8 horas, e o preço de mercado público de H chegou a cair cerca de 89%. Até a publicação da recapitulação oficial, sabe-se que o ETH nos endereços do ataque já ultrapassou 21 milhões de dólares, enquanto os ganhos em BNB ainda estão sendo contabilizados. Portanto, tomar os “36 milhões de dólares” que circulam no mercado como a perda final oficial não é rigoroso.
Vejamos agora o projeto do @grvt_io : login Web2 e autorização de ativos Web3 ficam claramente separados. E-mail, senha ou OAuth cuidam principalmente de entrar na conta, visualizar ativos e usar funções que não envolvem transações; qualquer operação que possa mudar a propriedade dos ativos requer assinatura da SecureKey.
A GRVT também permite configurar uma Secondary SecureKey antecipadamente. Quando a principal Signing SecureKey parece estar comprometida, o usuário pode alternar a chave reserva já registrada para uma nova Signing SecureKey, reduzindo a dependência contínua da chave original.
Mas a Secondary SecureKey não é uma “imunização” automática. Se a chave principal e a chave reserva estiverem no mesmo computador, na mesma configuração do navegador, no mesmo gerenciador de senhas ou na mesma conta de sincronização em nuvem, elas ainda pertencem ao mesmo domínio de falha.
O caminho mais razoável é isolar de verdade a SecureKey principal e a Secondary SecureKey: mantenha a chave principal em um dispositivo dedicado ou em uma carteira de hardware; depois, registre previamente a chave reserva e guarde-a em outro dispositivo limpo, usando materiais de recuperação independentes. Não coloque os dois conjuntos de frases-semente, arquivos exportados ou dados de carteira do navegador no mesmo drive em nuvem.
#grvt #SelfCustody #Multisig #CryptoSecurity
O erro mais perigoso do multisig é a ilusão de que, ao ver “é preciso de 3 chaves”, necessariamente existam 3 camadas de defesa independentes. O incidente do Humanity Protocol traz uma resposta brutal: se as chaves de assinatura estiverem concentradas no mesmo dispositivo, o invasor talvez só precise explorar um único ponto de falha real.
A recapitulação oficial do caso pela Humanity (Quantstamp) mostra que o ataque começou com um e-mail de phishing se passando por Bithumb. Um anexo malicioso foi usado para estabelecer acesso remoto em um computador Windows e obter dados da carteira do navegador e chaves privadas.
Em 8 de junho, do lado do Ethereum, o atacante substituiu um proxy de ponte com base em chaves roubadas e transferiu cerca de 141,18 milhões de H; do lado da BSC, em seguida, usou 3 chaves de assinatura Safe roubadas para assumir o ProxyAdmin, emitir e vender cerca de 100 milhões de H.
A venda durou cerca de 8 horas, e o preço de mercado público de H chegou a cair cerca de 89%. Até a publicação da recapitulação oficial, sabe-se que o ETH nos endereços do ataque já ultrapassou 21 milhões de dólares, enquanto os ganhos em BNB ainda estão sendo contabilizados. Portanto, tomar os “36 milhões de dólares” que circulam no mercado como a perda final oficial não é rigoroso.
Vejamos agora o projeto do @grvt_io : login Web2 e autorização de ativos Web3 ficam claramente separados. E-mail, senha ou OAuth cuidam principalmente de entrar na conta, visualizar ativos e usar funções que não envolvem transações; qualquer operação que possa mudar a propriedade dos ativos requer assinatura da SecureKey.
A GRVT também permite configurar uma Secondary SecureKey antecipadamente. Quando a principal Signing SecureKey parece estar comprometida, o usuário pode alternar a chave reserva já registrada para uma nova Signing SecureKey, reduzindo a dependência contínua da chave original.
Mas a Secondary SecureKey não é uma “imunização” automática. Se a chave principal e a chave reserva estiverem no mesmo computador, na mesma configuração do navegador, no mesmo gerenciador de senhas ou na mesma conta de sincronização em nuvem, elas ainda pertencem ao mesmo domínio de falha.
O caminho mais razoável é isolar de verdade a SecureKey principal e a Secondary SecureKey: mantenha a chave principal em um dispositivo dedicado ou em uma carteira de hardware; depois, registre previamente a chave reserva e guarde-a em outro dispositivo limpo, usando materiais de recuperação independentes. Não coloque os dois conjuntos de frases-semente, arquivos exportados ou dados de carteira do navegador no mesmo drive em nuvem.
#grvt #SelfCustody #Multisig #CryptoSecurity
1
536
·
--
GM. Enquanto os normies estavam ocupados doomscrollando o TikTok, o firmware da Coldcard ficou um pouco “quente” demais para o próprio bem. Acontece que, até mesmo sua carteira de hardware “invencível” pode pegar um bug. Quem diria? 🐛
Mas não precisa entrar em pânico, companheiros degen! Isso não é só FUD, é na verdade uma bomba alfa. A indústria está se movendo mais rápido do que um pump de preço da Shib depois que o Elon twitta, impulsionando multisig colaborativo. Pense nisso como a equipe de seguranças do seu cripto — não apenas um cara guardando a porta. Menos chance de um elo fraco, mais vibes de descentralização. Até logo, pontos únicos de falha! #SelfCustody #CryptoSecurity #Multisig
A piada final? Até os mais hardcore nerds da autocustódia estão percebendo que compartilhar é se importar... com seu Bitcoin. Inovação muitas vezes vem de alguém que faz um buraco na fortaleza, e aí todo mundo constrói uma melhor. É o jeito cripto, baby.
Então, qual é sua estratégia favorita para manter seu ouro digital mais seguro do que o login do Instagram de uma Kardashian? 👇
GM. Enquanto os normies estavam ocupados doomscrollando o TikTok, o firmware da Coldcard ficou um pouco “quente” demais para o próprio bem. Acontece que, até mesmo sua carteira de hardware “invencível” pode pegar um bug. Quem diria? 🐛
Mas não precisa entrar em pânico, companheiros degen! Isso não é só FUD, é na verdade uma bomba alfa. A indústria está se movendo mais rápido do que um pump de preço da Shib depois que o Elon twitta, impulsionando multisig colaborativo. Pense nisso como a equipe de seguranças do seu cripto — não apenas um cara guardando a porta. Menos chance de um elo fraco, mais vibes de descentralização. Até logo, pontos únicos de falha! #SelfCustody #CryptoSecurity #Multisig
A piada final? Até os mais hardcore nerds da autocustódia estão percebendo que compartilhar é se importar... com seu Bitcoin. Inovação muitas vezes vem de alguém que faz um buraco na fortaleza, e aí todo mundo constrói uma melhor. É o jeito cripto, baby.
Então, qual é sua estratégia favorita para manter seu ouro digital mais seguro do que o login do Instagram de uma Kardashian? 👇
Mas não precisa entrar em pânico, companheiros degen! Isso não é só FUD, é na verdade uma bomba alfa. A indústria está se movendo mais rápido do que um pump de preço da Shib depois que o Elon twitta, impulsionando multisig colaborativo. Pense nisso como a equipe de seguranças do seu cripto — não apenas um cara guardando a porta. Menos chance de um elo fraco, mais vibes de descentralização. Até logo, pontos únicos de falha! #SelfCustody #CryptoSecurity #Multisig
A piada final? Até os mais hardcore nerds da autocustódia estão percebendo que compartilhar é se importar... com seu Bitcoin. Inovação muitas vezes vem de alguém que faz um buraco na fortaleza, e aí todo mundo constrói uma melhor. É o jeito cripto, baby.
Então, qual é sua estratégia favorita para manter seu ouro digital mais seguro do que o login do Instagram de uma Kardashian? 👇
32
·
--
A maioria dos traders acha que a segurança é apenas um recurso do Binance Shield, mas os especialistas conhecem a verdade: muitas vezes, o elo mais fraco da autocustódia é o próprio hardware.
O SINAL
A CoinDesk acabou de noticiar um hack no Coldcard que expôs uma falha no firmware de cinco anos, enviando ondas de choque pela indústria. Como Cory Klippsten alerta, estamos presenciando uma revisão na segurança da autocustódia. A resposta rápida? Acelerando a adoção de uma segurança multisig colaborativa. #CryptoSecurity #SelfCustody
A INTERPRETAÇÃO
Isso é grande. Não é apenas sobre proteger ativos individuais; é sobre construir confiança em todo o ecossistema. Se grandes players estão tratando esse hack como um alerta, isso pode abrir caminho para medidas de segurança mais robustas – uma mudança de jogo para o mercado.
LISTA DE OBSERVAÇÃO
Fique de olho no surgimento da adoção de multisig e no impacto dela nos padrões de segurança da indústria. Acompanhe de perto os concorrentes do Coldcard, como Ledger e Trezor, enquanto correm para melhorar seus protocolos de segurança. #Multisig
O PENSAMENTO
Será que o setor cripto finalmente conseguirá abandonar sua reputação de Velho Oeste e se tornar um farol de inovação em segurança? Essa revisão na segurança da autocustódia marcará um ponto de virada, atraindo mais investimentos institucionais e interesse do público geral? Só o tempo dirá – permaneça vigilante. Qual será o impacto de longo prazo na curva de adoção do cripto?
A maioria dos traders acha que a segurança é apenas um recurso do Binance Shield, mas os especialistas conhecem a verdade: muitas vezes, o elo mais fraco da autocustódia é o próprio hardware.
O SINAL
A CoinDesk acabou de noticiar um hack no Coldcard que expôs uma falha no firmware de cinco anos, enviando ondas de choque pela indústria. Como Cory Klippsten alerta, estamos presenciando uma revisão na segurança da autocustódia. A resposta rápida? Acelerando a adoção de uma segurança multisig colaborativa. #CryptoSecurity #SelfCustody
A INTERPRETAÇÃO
Isso é grande. Não é apenas sobre proteger ativos individuais; é sobre construir confiança em todo o ecossistema. Se grandes players estão tratando esse hack como um alerta, isso pode abrir caminho para medidas de segurança mais robustas – uma mudança de jogo para o mercado.
LISTA DE OBSERVAÇÃO
Fique de olho no surgimento da adoção de multisig e no impacto dela nos padrões de segurança da indústria. Acompanhe de perto os concorrentes do Coldcard, como Ledger e Trezor, enquanto correm para melhorar seus protocolos de segurança. #Multisig
O PENSAMENTO
Será que o setor cripto finalmente conseguirá abandonar sua reputação de Velho Oeste e se tornar um farol de inovação em segurança? Essa revisão na segurança da autocustódia marcará um ponto de virada, atraindo mais investimentos institucionais e interesse do público geral? Só o tempo dirá – permaneça vigilante. Qual será o impacto de longo prazo na curva de adoção do cripto?
O SINAL
A CoinDesk acabou de noticiar um hack no Coldcard que expôs uma falha no firmware de cinco anos, enviando ondas de choque pela indústria. Como Cory Klippsten alerta, estamos presenciando uma revisão na segurança da autocustódia. A resposta rápida? Acelerando a adoção de uma segurança multisig colaborativa. #CryptoSecurity #SelfCustody
A INTERPRETAÇÃO
Isso é grande. Não é apenas sobre proteger ativos individuais; é sobre construir confiança em todo o ecossistema. Se grandes players estão tratando esse hack como um alerta, isso pode abrir caminho para medidas de segurança mais robustas – uma mudança de jogo para o mercado.
LISTA DE OBSERVAÇÃO
Fique de olho no surgimento da adoção de multisig e no impacto dela nos padrões de segurança da indústria. Acompanhe de perto os concorrentes do Coldcard, como Ledger e Trezor, enquanto correm para melhorar seus protocolos de segurança. #Multisig
O PENSAMENTO
Será que o setor cripto finalmente conseguirá abandonar sua reputação de Velho Oeste e se tornar um farol de inovação em segurança? Essa revisão na segurança da autocustódia marcará um ponto de virada, atraindo mais investimentos institucionais e interesse do público geral? Só o tempo dirá – permaneça vigilante. Qual será o impacto de longo prazo na curva de adoção do cripto?
44
·
--
O quão forte é o tesouro?Um limite (threshold) de multisig é fácil de citar e fácil de interpretar mal. Uma carteira 3-de-5 significa que três proprietários aprovados podem autorizar uma ação, mas apenas o número não prova que o controle esteja bem distribuído.
Comece com a independência dos signatários. Cinco endereços de proprietários controlados por um único fundador, uma frota de dispositivos ou um único caminho de recuperação compartilhado não oferecem a mesma resiliência que chaves gerenciadas de forma independente. Verifique a separação geográfica e organizacional, o uso de carteiras de hardware, os procedimentos de backup e o plano para substituir um signatário indisponível.
O quão forte é o tesouro?
Um limite (threshold) de multisig é fácil de citar e fácil de interpretar mal. Uma carteira 3-de-5 significa que três proprietários aprovados podem autorizar uma ação, mas apenas o número não prova que o controle esteja bem distribuído.
Comece com a independência dos signatários. Cinco endereços de proprietários controlados por um único fundador, uma frota de dispositivos ou um único caminho de recuperação compartilhado não oferecem a mesma resiliência que chaves gerenciadas de forma independente. Verifique a separação geográfica e organizacional, o uso de carteiras de hardware, os procedimentos de backup e o plano para substituir um signatário indisponível.
Comece com a independência dos signatários. Cinco endereços de proprietários controlados por um único fundador, uma frota de dispositivos ou um único caminho de recuperação compartilhado não oferecem a mesma resiliência que chaves gerenciadas de forma independente. Verifique a separação geográfica e organizacional, o uso de carteiras de hardware, os procedimentos de backup e o plano para substituir um signatário indisponível.
94

·
--
Salva-vidas ou caixa de Pandora? A nova proposta do Bitcoin, a BIP 138, pode ressuscitar carteiras multisig bloqueadas, mas hackers podem potencialmente roubar seus metadados por meio das informações de xpub conhecidas pelo servidor! Para quem usa carteira multisig, fique atento — segurança sempre em primeiro lugar! #比特币 $BTC #Carteira multisig
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
Salva-vidas ou caixa de Pandora? A nova proposta do Bitcoin, a BIP 138, pode ressuscitar carteiras multisig bloqueadas, mas hackers podem potencialmente roubar seus metadados por meio das informações de xpub conhecidas pelo servidor! Para quem usa carteira multisig, fique atento — segurança sempre em primeiro lugar! #比特币 $BTC #Carteira multisig
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
Lifeline or Pandora's box? Bitcoin's new BIP 138 proposal can resurrect locked multisig wallets, but hackers could potentially steal your metadata through server-known xpub info! Multisig wallet users stay sharp - security always comes first! #Bitcoin $BTC #Multisig
138

·
--
$PERDAS DE SEGURANÇA CRIPTO CAEM 46%, MAS ATAQUES DO 2T DISPARAM 59% 🔥
O relatório H1 da CertiK mostra uma queda de 46,8% nas perdas para US$ 1,32B, mas os dados são enganosos. As perdas do 2T aumentaram 59% em relação ao trimestre anterior, para US$ 807,5M, impulsionadas por dois ataques ao KelpDAO e ao Drift Protocol ligados a hackers norte-coreanos. O número de incidentes atingiu um recorde de 207.
A gestão de chaves privadas e as carteiras de multis assinatura continuam sendo os elos mais fracos. As plataformas precisam reforçar a segurança agora. Você está auditando sua distribuição de signatários?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
$PERDAS DE SEGURANÇA CRIPTO CAEM 46%, MAS ATAQUES DO 2T DISPARAM 59% 🔥
O relatório H1 da CertiK mostra uma queda de 46,8% nas perdas para US$ 1,32B, mas os dados são enganosos. As perdas do 2T aumentaram 59% em relação ao trimestre anterior, para US$ 807,5M, impulsionadas por dois ataques ao KelpDAO e ao Drift Protocol ligados a hackers norte-coreanos. O número de incidentes atingiu um recorde de 207.
A gestão de chaves privadas e as carteiras de multis assinatura continuam sendo os elos mais fracos. As plataformas precisam reforçar a segurança agora. Você está auditando sua distribuição de signatários?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
O relatório H1 da CertiK mostra uma queda de 46,8% nas perdas para US$ 1,32B, mas os dados são enganosos. As perdas do 2T aumentaram 59% em relação ao trimestre anterior, para US$ 807,5M, impulsionadas por dois ataques ao KelpDAO e ao Drift Protocol ligados a hackers norte-coreanos. O número de incidentes atingiu um recorde de 207.
A gestão de chaves privadas e as carteiras de multis assinatura continuam sendo os elos mais fracos. As plataformas precisam reforçar a segurança agora. Você está auditando sua distribuição de signatários?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
250

·
--
🚨 $BTC CHOQUE DE CUSTÓDIA: QUANDO AS CHAVES DE BACKUP MULTISIG SE TORNAM O ELO MAIS FRACO 🛡️
Quando um cofre de nível institucional aponta para a própria arquitetura multisig interna, o mercado reage rapidamente. Movimentações recentes on-chain, encaminhadas por uma plataforma de exchange, contornaram completamente as redes de segurança de custódia externa porque as chaves de backup locais foram expostas. 📊 Esta é uma aula prática sobre por que a segurança operacional importa tanto quanto a lógica do armazenamento a frio. ⚡
Os traders ficam obcecados com gráficos e livros de ofertas, mas o verdadeiro risco de infraestrutura está na maneira como as plataformas gerenciam suas hierarquias de chaves. 🔍 Quando os backups de autocustódia falham internamente, a confiança sofre um golpe direto, independentemente do que os provedores principais aleguem. 💡
Você está auditando seus próprios hábitos de armazenamento de chaves antes que o próximo ciclo do mercado obrigue você a agir? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
🚨 $BTC CHOQUE DE CUSTÓDIA: QUANDO AS CHAVES DE BACKUP MULTISIG SE TORNAM O ELO MAIS FRACO 🛡️
Quando um cofre de nível institucional aponta para a própria arquitetura multisig interna, o mercado reage rapidamente. Movimentações recentes on-chain, encaminhadas por uma plataforma de exchange, contornaram completamente as redes de segurança de custódia externa porque as chaves de backup locais foram expostas. 📊 Esta é uma aula prática sobre por que a segurança operacional importa tanto quanto a lógica do armazenamento a frio. ⚡
Os traders ficam obcecados com gráficos e livros de ofertas, mas o verdadeiro risco de infraestrutura está na maneira como as plataformas gerenciam suas hierarquias de chaves. 🔍 Quando os backups de autocustódia falham internamente, a confiança sofre um golpe direto, independentemente do que os provedores principais aleguem. 💡
Você está auditando seus próprios hábitos de armazenamento de chaves antes que o próximo ciclo do mercado obrigue você a agir? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
Quando um cofre de nível institucional aponta para a própria arquitetura multisig interna, o mercado reage rapidamente. Movimentações recentes on-chain, encaminhadas por uma plataforma de exchange, contornaram completamente as redes de segurança de custódia externa porque as chaves de backup locais foram expostas. 📊 Esta é uma aula prática sobre por que a segurança operacional importa tanto quanto a lógica do armazenamento a frio. ⚡
Os traders ficam obcecados com gráficos e livros de ofertas, mas o verdadeiro risco de infraestrutura está na maneira como as plataformas gerenciam suas hierarquias de chaves. 🔍 Quando os backups de autocustódia falham internamente, a confiança sofre um golpe direto, independentemente do que os provedores principais aleguem. 💡
Você está auditando seus próprios hábitos de armazenamento de chaves antes que o próximo ciclo do mercado obrigue você a agir? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #Multisig #SelfCustody #Crypto
🔒 ⚡
10

·
--
Artigo
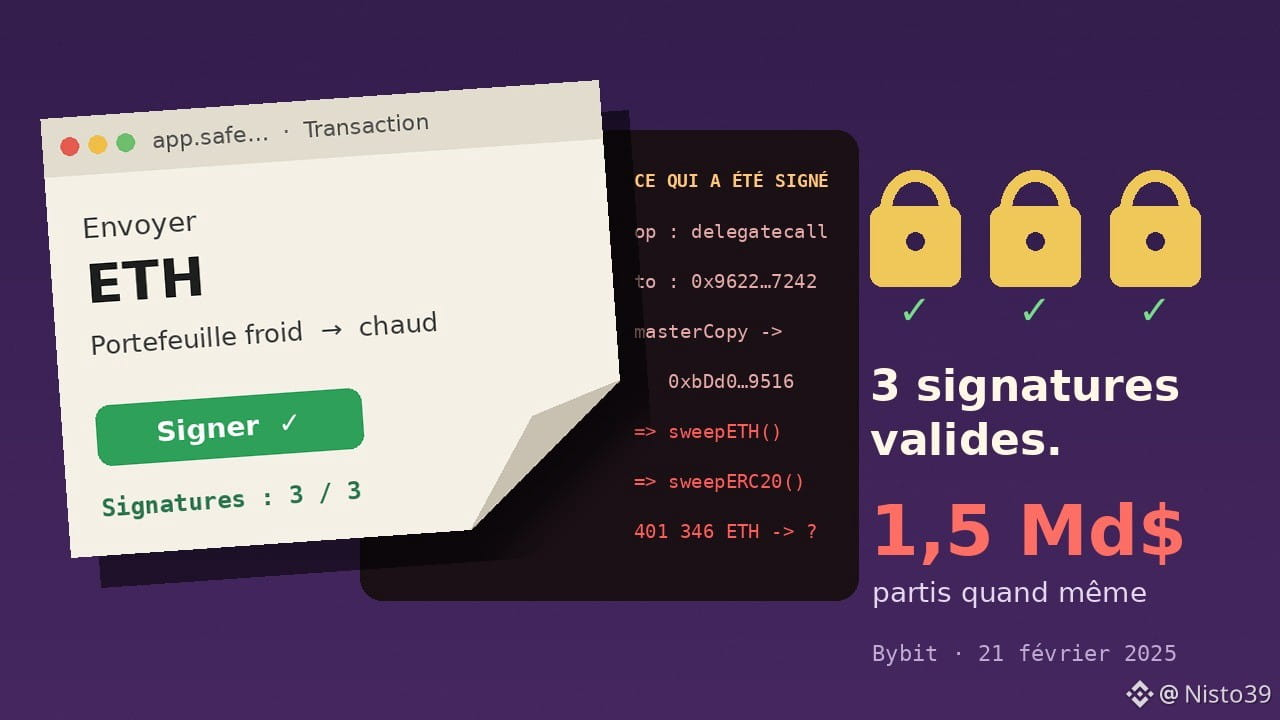
Três assinaturas válidas, 1,5 bilhão desaparecido: o enigma do cofre da Bybit em três pistasAqui está um enigma que considero mais útil do que qualquer tutorial de segurança.
Um cofre digital contém mais de 400.000 ETH. Para abri-lo, são necessárias três assinaturas, feitas por três pessoas diferentes, cada uma com seu próprio dispositivo físico de assinatura (um pequeno aparelho que mantém a chave privada fora da internet). Ninguém perdeu uma chave. Ninguém traiu ninguém. Os três assinaram uma operação que tinham verificado na tela.
E, ainda assim, o cofre foi esvaziado em poucos minutos.
Três assinaturas válidas, 1,5 bilhão desaparecido: o enigma do cofre da Bybit em três pistas
Aqui está um enigma que considero mais útil do que qualquer tutorial de segurança.
Um cofre digital contém mais de 400.000 ETH. Para abri-lo, são necessárias três assinaturas, feitas por três pessoas diferentes, cada uma com seu próprio dispositivo físico de assinatura (um pequeno aparelho que mantém a chave privada fora da internet). Ninguém perdeu uma chave. Ninguém traiu ninguém. Os três assinaram uma operação que tinham verificado na tela.
E, ainda assim, o cofre foi esvaziado em poucos minutos.
Um cofre digital contém mais de 400.000 ETH. Para abri-lo, são necessárias três assinaturas, feitas por três pessoas diferentes, cada uma com seu próprio dispositivo físico de assinatura (um pequeno aparelho que mantém a chave privada fora da internet). Ninguém perdeu uma chave. Ninguém traiu ninguém. Os três assinaram uma operação que tinham verificado na tela.
E, ainda assim, o cofre foi esvaziado em poucos minutos.
1.4k
Múltiplas chaves de Bitcoin não ajudam muito se um único roubo expuser todas elas.
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC. Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
Múltiplas chaves de Bitcoin não ajudam muito se um único roubo expuser todas elas.
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC . Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
Uma carteira com múltiplas assinaturas pode exigir várias aprovações independentes antes de gastar $BTC . Por exemplo, uma configuração de duas entre três chaves exige quaisquer duas chaves de assinatura — não apenas uma senha em um dispositivo.
O benefício prático é a separação: roubar uma única chave não é suficiente. Mas manter todas as chaves e cópias de segurança juntas pode comprometer essa proteção.
Antes de escolher essa configuração, avalie quais dispositivos e locais poderiam falhar ao mesmo tempo. Depois, verifique se ainda haveria chaves de assinatura suficientes disponíveis para recuperar o acesso.
A contrapartida é a complexidade: perder o acesso a muitas chaves pode impedir você de acessar a carteira. As múltiplas assinaturas mudam o projeto de segurança; não eliminam a necessidade de fazer cópias de segurança com cuidado.
Fonte: Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #Autocustódia
71
·
--

Artigo
Aula Educacional: Custódia Fria vs. Multi-Sig e Tendências Soberanas🎓 Aula Educacional: Custódia Fria vs. Multi-Sig e Tendências Soberanas
Entender estruturas de segurança avançadas é essencial como $BTC
se transforma em um ativo de reserva global fundamental. Hoje, vamos analisar as diferenças operacionais críticas entre a custódia fria padrão e as configurações de múltiplas assinaturas (multi-sig). 🔒
A custódia fria envolve armazenar chaves privadas completamente offline em um dispositivo de hardware isolado. Essa configuração elimina os riscos de hacking online, mas deixa um único ponto de falha se o backup físico for comprometido. Por outro lado, a custódia multi-sig requer várias chaves privadas independentes—distribuídas entre diferentes dispositivos ou locais geográficos—para autorizar uma única transação (como uma configuração 2 de 3). Essa arquitetura elimina pontos de falha individuais, tornando-se o padrão preferido para entidades corporativas e reservas de bancos centrais. 🏛️
Aula Educacional: Custódia Fria vs. Multi-Sig e Tendências Soberanas
🎓 Aula Educacional: Custódia Fria vs. Multi-Sig e Tendências Soberanas
Entender estruturas de segurança avançadas é essencial como $BTC
se transforma em um ativo de reserva global fundamental. Hoje, vamos analisar as diferenças operacionais críticas entre a custódia fria padrão e as configurações de múltiplas assinaturas (multi-sig). 🔒
A custódia fria envolve armazenar chaves privadas completamente offline em um dispositivo de hardware isolado. Essa configuração elimina os riscos de hacking online, mas deixa um único ponto de falha se o backup físico for comprometido. Por outro lado, a custódia multi-sig requer várias chaves privadas independentes—distribuídas entre diferentes dispositivos ou locais geográficos—para autorizar uma única transação (como uma configuração 2 de 3). Essa arquitetura elimina pontos de falha individuais, tornando-se o padrão preferido para entidades corporativas e reservas de bancos centrais. 🏛️
Entender estruturas de segurança avançadas é essencial como $BTC
se transforma em um ativo de reserva global fundamental. Hoje, vamos analisar as diferenças operacionais críticas entre a custódia fria padrão e as configurações de múltiplas assinaturas (multi-sig). 🔒
A custódia fria envolve armazenar chaves privadas completamente offline em um dispositivo de hardware isolado. Essa configuração elimina os riscos de hacking online, mas deixa um único ponto de falha se o backup físico for comprometido. Por outro lado, a custódia multi-sig requer várias chaves privadas independentes—distribuídas entre diferentes dispositivos ou locais geográficos—para autorizar uma única transação (como uma configuração 2 de 3). Essa arquitetura elimina pontos de falha individuais, tornando-se o padrão preferido para entidades corporativas e reservas de bancos centrais. 🏛️
46
·
--

Artigo
Riqueza Geracional & Multi-Assinatura: Garantindo o Futuro do Bitcoin🧬 Riqueza Geracional & Multi-Assinatura: Garantindo o Futuro do Bitcoin 🔐
A transição de $BTC
investir em um ativo legado está acelerando, destacando seu papel na transferência de riqueza entre gerações e na segurança avançada de multi-assinaturas. À medida que trilhões de dólares passam para gerações mais conectadas, veículos financeiros legados como trusts estão sendo atualizados com propriedades digitais. O Bitcoin oferece um ativo de herança transparente e inalterável que não pode ser diluído por entidades centrais. $ETH
Para passar essa riqueza de forma segura entre gerações, a infraestrutura de custódia evoluiu dramaticamente. Configurações de multi-assinatura (multi-sig) exigem várias chaves privadas para autorizar uma transação, eliminando pontos únicos de falha. Famílias e instituições agora podem distribuir chaves em várias localizações geográficas ou entre trustees de confiança. $BNB
Riqueza Geracional & Multi-Assinatura: Garantindo o Futuro do Bitcoin
🧬 Riqueza Geracional & Multi-Assinatura: Garantindo o Futuro do Bitcoin 🔐
A transição de $BTC
investir em um ativo legado está acelerando, destacando seu papel na transferência de riqueza entre gerações e na segurança avançada de multi-assinaturas. À medida que trilhões de dólares passam para gerações mais conectadas, veículos financeiros legados como trusts estão sendo atualizados com propriedades digitais. O Bitcoin oferece um ativo de herança transparente e inalterável que não pode ser diluído por entidades centrais. $ETH
Para passar essa riqueza de forma segura entre gerações, a infraestrutura de custódia evoluiu dramaticamente. Configurações de multi-assinatura (multi-sig) exigem várias chaves privadas para autorizar uma transação, eliminando pontos únicos de falha. Famílias e instituições agora podem distribuir chaves em várias localizações geográficas ou entre trustees de confiança. $BNB
A transição de $BTC
investir em um ativo legado está acelerando, destacando seu papel na transferência de riqueza entre gerações e na segurança avançada de multi-assinaturas. À medida que trilhões de dólares passam para gerações mais conectadas, veículos financeiros legados como trusts estão sendo atualizados com propriedades digitais. O Bitcoin oferece um ativo de herança transparente e inalterável que não pode ser diluído por entidades centrais. $ETH
Para passar essa riqueza de forma segura entre gerações, a infraestrutura de custódia evoluiu dramaticamente. Configurações de multi-assinatura (multi-sig) exigem várias chaves privadas para autorizar uma transação, eliminando pontos únicos de falha. Famílias e instituições agora podem distribuir chaves em várias localizações geográficas ou entre trustees de confiança. $BNB
86

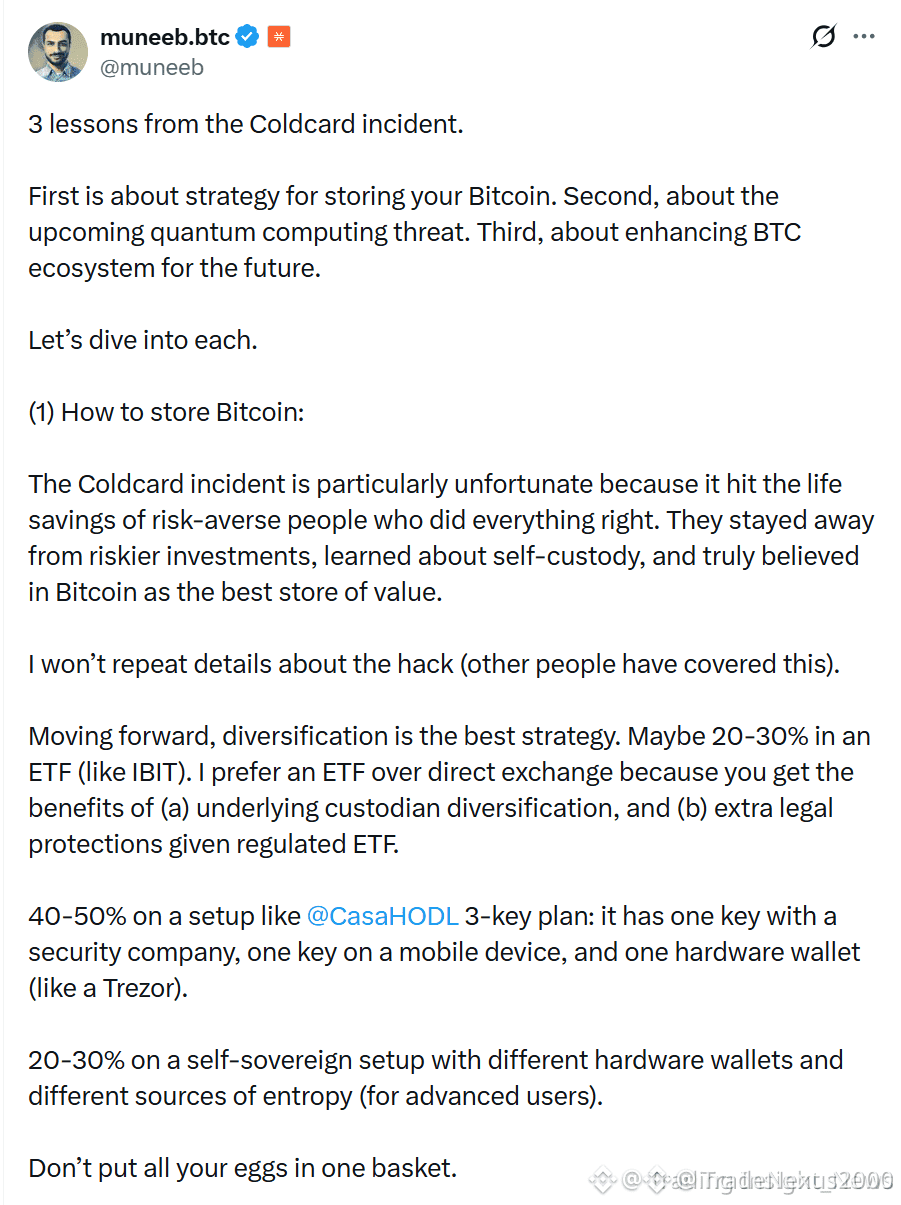
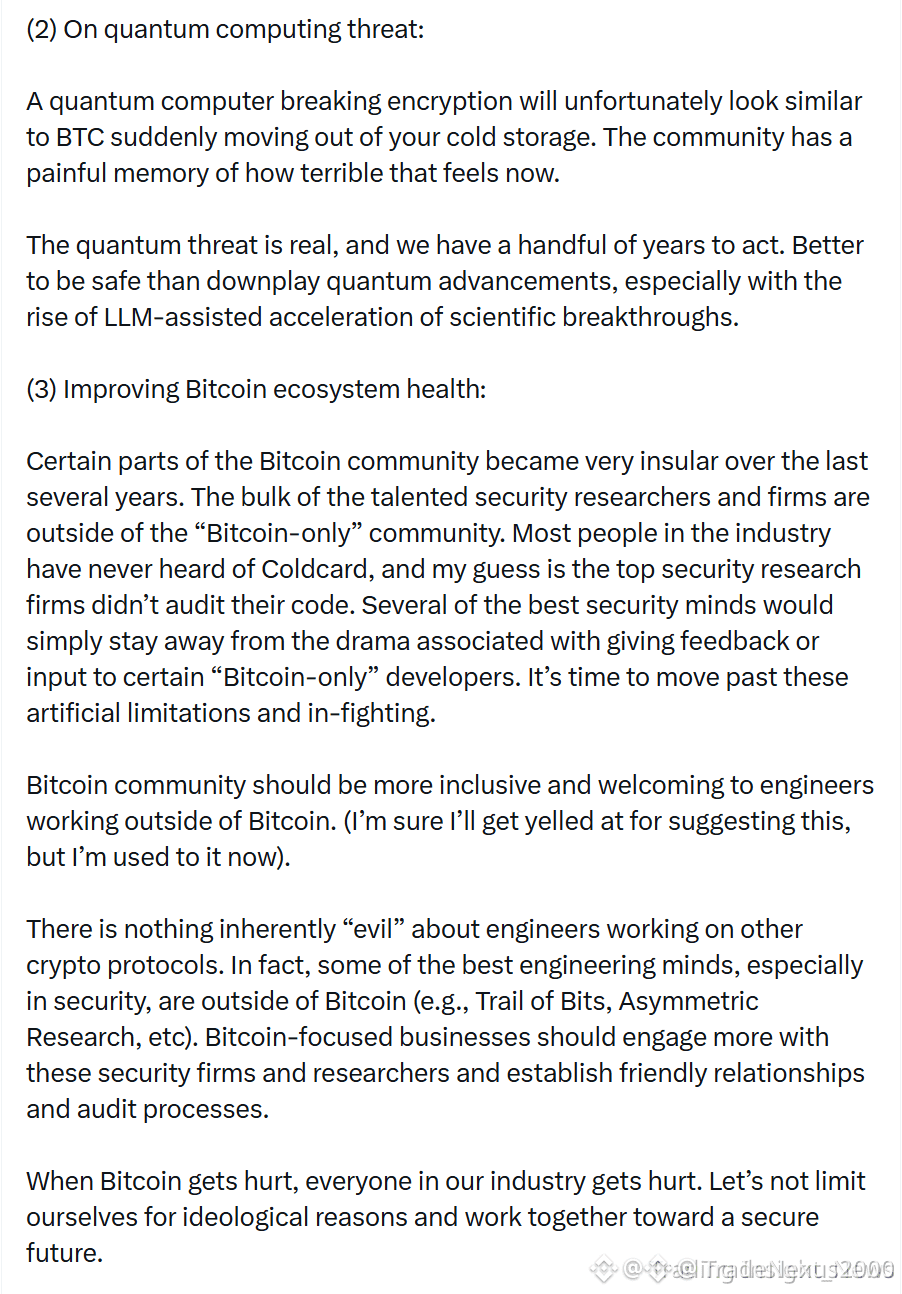
MUNEEB ALI: NUNCA GUARDE TODOS $BTC EM UMA SÓ CESTA — A AMEAÇA QUÂNTICA ESTÁ AQUI 🦈⚡
Uma carteira de hardware é um único ponto de falha. 🦈 Muneeb Ali, presidente da Stacks, está impulsionando um modelo de custódia em múltiplas camadas: alocação de ETF, multisig e carteiras de hardware diversificadas. O incidente do Coldcard expôs o custo oculto do risco de concentração — até ferramentas de armazenamento de elite podem se tornar uma responsabilidade.
A computação quântica não é mais um mero “extra” de ficção científica. ⚡ Com LLMs acelerando avanços científicos, o cronograma da ameaça está se comprimindo. O dinheiro inteligente já está se preparando, e todo investidor sério deve tratar “não são suas chaves, não são suas moedas” como um ponto de partida — não como um plano completo. 🔍
Segurança é um problema de ecossistema, não um problema sozinho. Colaboração com pesquisadores externos fecha lacunas que o maximalismo deixa abertas. 💬 Sua estratégia de armazenamento sobrevive a um salto quântico na capacidade de ataque? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
MUNEEB ALI: NUNCA GUARDE TODOS $BTC EM UMA SÓ CESTA — A AMEAÇA QUÂNTICA ESTÁ AQUI 🦈⚡
Uma carteira de hardware é um único ponto de falha. 🦈 Muneeb Ali, presidente da Stacks, está impulsionando um modelo de custódia em múltiplas camadas: alocação de ETF, multisig e carteiras de hardware diversificadas. O incidente do Coldcard expôs o custo oculto do risco de concentração — até ferramentas de armazenamento de elite podem se tornar uma responsabilidade.
A computação quântica não é mais um mero “extra” de ficção científica. ⚡ Com LLMs acelerando avanços científicos, o cronograma da ameaça está se comprimindo. O dinheiro inteligente já está se preparando, e todo investidor sério deve tratar “não são suas chaves, não são suas moedas” como um ponto de partida — não como um plano completo. 🔍
Segurança é um problema de ecossistema, não um problema sozinho. Colaboração com pesquisadores externos fecha lacunas que o maximalismo deixa abertas. 💬 Sua estratégia de armazenamento sobrevive a um salto quântico na capacidade de ataque? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
Uma carteira de hardware é um único ponto de falha. 🦈 Muneeb Ali, presidente da Stacks, está impulsionando um modelo de custódia em múltiplas camadas: alocação de ETF, multisig e carteiras de hardware diversificadas. O incidente do Coldcard expôs o custo oculto do risco de concentração — até ferramentas de armazenamento de elite podem se tornar uma responsabilidade.
A computação quântica não é mais um mero “extra” de ficção científica. ⚡ Com LLMs acelerando avanços científicos, o cronograma da ameaça está se comprimindo. O dinheiro inteligente já está se preparando, e todo investidor sério deve tratar “não são suas chaves, não são suas moedas” como um ponto de partida — não como um plano completo. 🔍
Segurança é um problema de ecossistema, não um problema sozinho. Colaboração com pesquisadores externos fecha lacunas que o maximalismo deixa abertas. 💬 Sua estratégia de armazenamento sobrevive a um salto quântico na capacidade de ataque? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
45
·
--
Artigo
CoinCorner Revela Cofre Multisig de Bitcoin Segurado pela Lloyds, Definindo um Novo Padrão de CustódiaO lançamento do cofre de Bitcoin multisig segurado pela Lloyds da CoinCorner, apoiado pela AnchorWatch, marca uma mudança sísmica nos padrões de custódia institucional, com $BTC 1,2 M $BTC > agora bloqueados no novo cofre — acima de 45% em relação ao trimestre anterior.
A jogada acontece num momento em que as análises on-chain indicam um aumento de 32% nas participações institucionais de BTC, e o volume médio diário de saques das carteiras custodiadas caiu 18% desde a estreia do cofre. Isso não é apenas um lançamento de produto; é um sinal de que as finanças tradicionais finalmente estão alinhando seu arcabouço de risco com a volatilidade única do cripto.
CoinCorner Revela Cofre Multisig de Bitcoin Segurado pela Lloyds, Definindo um Novo Padrão de Custódia
O lançamento do cofre de Bitcoin multisig segurado pela Lloyds da CoinCorner, apoiado pela AnchorWatch, marca uma mudança sísmica nos padrões de custódia institucional, com $BTC 1,2 M $BTC > agora bloqueados no novo cofre — acima de 45% em relação ao trimestre anterior.
A jogada acontece num momento em que as análises on-chain indicam um aumento de 32% nas participações institucionais de BTC, e o volume médio diário de saques das carteiras custodiadas caiu 18% desde a estreia do cofre. Isso não é apenas um lançamento de produto; é um sinal de que as finanças tradicionais finalmente estão alinhando seu arcabouço de risco com a volatilidade única do cripto.
A jogada acontece num momento em que as análises on-chain indicam um aumento de 32% nas participações institucionais de BTC, e o volume médio diário de saques das carteiras custodiadas caiu 18% desde a estreia do cofre. Isso não é apenas um lançamento de produto; é um sinal de que as finanças tradicionais finalmente estão alinhando seu arcabouço de risco com a volatilidade única do cripto.
78
·
--

Artigo
Impacto Multi-Nível do Bitcoin: Liquidez, Segurança e Liquidação Global🚀 🌐
O Bitcoin está mostrando sua versatilidade inigualável ao resolver desafios complexos em segurança corporativa e macroeconomia. Os ciclos de liquidez macro global estão se tornando positivos novamente, com os principais bancos centrais expandindo a oferta de dinheiro para gerenciar a dívida sistêmica. Esse imenso aumento de liquidez flui naturalmente em direção a ativos digitais comprovadamente escassos. Para proteger esse capital institucional que está chegando, as empresas estão adotando fortemente mecânicas avançadas de tesouraria com multi-assinaturas (multisig). Ao distribuir a gestão de chaves privadas entre dispositivos de armazenamento a frio separados, as empresas eliminam pontos únicos de falha e protegem totalmente seus ativos contra hacks maliciosos.
Impacto Multi-Nível do Bitcoin: Liquidez, Segurança e Liquidação Global
🚀 🌐
O Bitcoin está mostrando sua versatilidade inigualável ao resolver desafios complexos em segurança corporativa e macroeconomia. Os ciclos de liquidez macro global estão se tornando positivos novamente, com os principais bancos centrais expandindo a oferta de dinheiro para gerenciar a dívida sistêmica. Esse imenso aumento de liquidez flui naturalmente em direção a ativos digitais comprovadamente escassos. Para proteger esse capital institucional que está chegando, as empresas estão adotando fortemente mecânicas avançadas de tesouraria com multi-assinaturas (multisig). Ao distribuir a gestão de chaves privadas entre dispositivos de armazenamento a frio separados, as empresas eliminam pontos únicos de falha e protegem totalmente seus ativos contra hacks maliciosos.
O Bitcoin está mostrando sua versatilidade inigualável ao resolver desafios complexos em segurança corporativa e macroeconomia. Os ciclos de liquidez macro global estão se tornando positivos novamente, com os principais bancos centrais expandindo a oferta de dinheiro para gerenciar a dívida sistêmica. Esse imenso aumento de liquidez flui naturalmente em direção a ativos digitais comprovadamente escassos. Para proteger esse capital institucional que está chegando, as empresas estão adotando fortemente mecânicas avançadas de tesouraria com multi-assinaturas (multisig). Ao distribuir a gestão de chaves privadas entre dispositivos de armazenamento a frio separados, as empresas eliminam pontos únicos de falha e protegem totalmente seus ativos contra hacks maliciosos.
44
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#CanBTCReboundAfterFallingBelow60K?
308,519 visualizações
1,325 a discutir
2
#GlobalStocksFaceLongestLosingStreakSince2023
101,315 visualizações
953 a discutir
3
#BlackRockIBITPostsRecord$541MSingleDayOutflow
0 visualizações
2 a discutir
4
#AnthropicPlungesTowardIPOPriceonDay2
49,796 visualizações
507 a discutir
5
#TwentyOneCapitalAdds172.25BTC
3,438 visualizações
83 a discutir
6
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
347 visualizações
12 a discutir
7
#BNBDropsBelow540USDTWith8.46%DailyDecline
24,235 visualizações
193 a discutir
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
795 visualizações
12 a discutir
9
#BitMineFaces$10.1BUnrealizedETHLoss
1,735 visualizações
15 a discutir
10
#StrategyReports$35BNetReserves
1,436 visualizações
15 a discutir