
Virtual Traders
795 ပို့စ်များ
Virtual Traders
တိုင်ကြားမည်
သုံးစွဲသူကို ဘလော့မည်
🌐📈 Crypto Market Insights and Expert Analysis! 🚀💰 @Virtualtraders

SOL Holder
High-Frequency Trader
9 နှစ်
45 ဖော်လိုလုပ်ထားသည်
7.7K+ ဖော်လိုလုပ်သူများ
2.6K+ လိုက်ခ်လုပ်ထားသည်
ပို့စ်များ
အားလုံး
ဆိုဈေးများ
ဗီဒီယိုများ
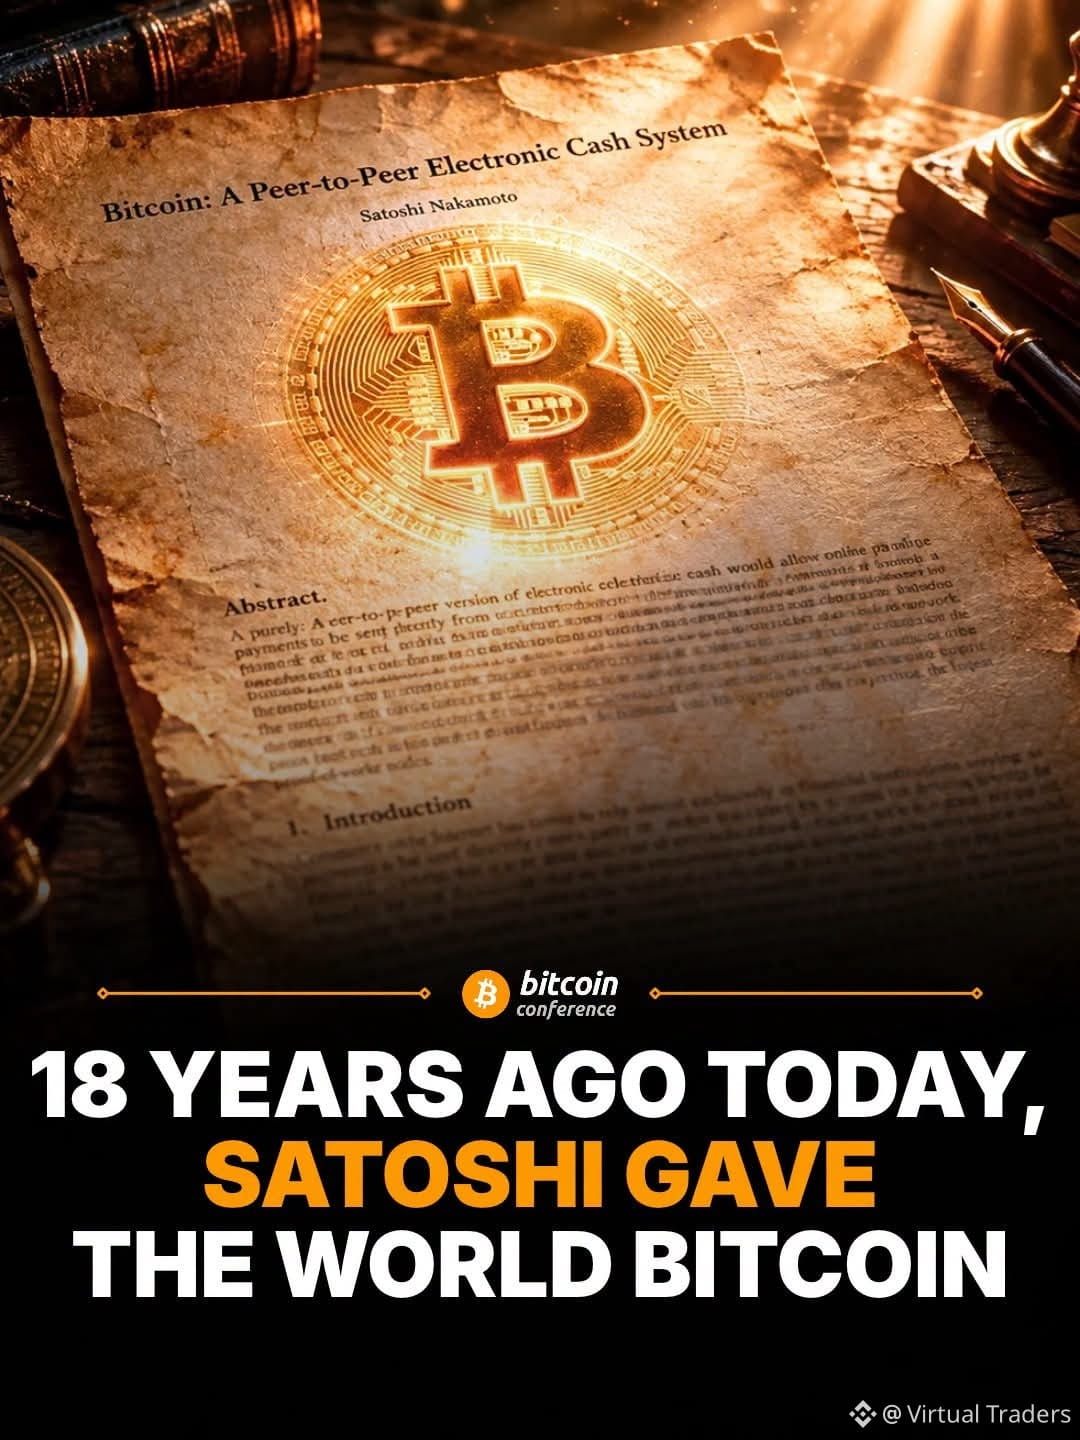
ပျော်ရွှင်ဖွယ် ၁၈ နှစ်မြောက် $BTC White Paper နေ့! ₿🎉
၂၀၀၈ ခုနှစ် အောက်တိုဘာလ ၃၁ ရက်နေ့တွင် Satoshi Nakamoto က စာမျက်နှာ ၉ မျက်နှာပါ white paper ကို ထုတ်ဝေခဲ့သည်-
"Bitcoin: အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်။"
🟠 စာမျက်နှာ ၉ မျက်နှာ
🟠 ၁၈ နှစ်
🟠 တော်လှန်ပြောင်းလဲစေမည့် အယူအဆ ၁ ခု
တစ်နည်းအားဖြင့် 👉 အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်အတွက် အဆိုပြုချက်တစ်ခုက ငွေကြေး၊ လွတ်လပ်မှုနှင့် ဘဏ္ဍာရေးဆိုင်ရာ ကိုယ်ပိုင်ရပ်တည်နိုင်မှုတို့အကြောင်း ရေရှည်တည်တံ့မည့် ဆွေးနွေးမှုတစ်ရပ်ကို စတင်စေခဲ့သည်။
၁၈ နှစ်ကြာပြီးနောက်တွင်လည်း ထိုအယူအဆသည် ဆက်လက်ရှင်သန်နေဆဲဖြစ်သည်။
ပျော်ရွှင်ဖွယ် BITCOIN WHITE PAPER နေ့! 🧡
#bitcoin.” #whitepaperBTC
ပျော်ရွှင်ဖွယ် ၁၈ နှစ်မြောက် $BTC White Paper နေ့! ₿🎉
၂၀၀၈ ခုနှစ် အောက်တိုဘာလ ၃၁ ရက်နေ့တွင် Satoshi Nakamoto က စာမျက်နှာ ၉ မျက်နှာပါ white paper ကို ထုတ်ဝေခဲ့သည်-
"Bitcoin: အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်။"
🟠 စာမျက်နှာ ၉ မျက်နှာ
🟠 ၁၈ နှစ်
🟠 တော်လှန်ပြောင်းလဲစေမည့် အယူအဆ ၁ ခု
တစ်နည်းအားဖြင့် 👉 အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်အတွက် အဆိုပြုချက်တစ်ခုက ငွေကြေး၊ လွတ်လပ်မှုနှင့် ဘဏ္ဍာရေးဆိုင်ရာ ကိုယ်ပိုင်ရပ်တည်နိုင်မှုတို့အကြောင်း ရေရှည်တည်တံ့မည့် ဆွေးနွေးမှုတစ်ရပ်ကို စတင်စေခဲ့သည်။
၁၈ နှစ်ကြာပြီးနောက်တွင်လည်း ထိုအယူအဆသည် ဆက်လက်ရှင်သန်နေဆဲဖြစ်သည်။
ပျော်ရွှင်ဖွယ် BITCOIN WHITE PAPER နေ့! 🧡
#bitcoin.” #whitepaperBTC
၂၀၀၈ ခုနှစ် အောက်တိုဘာလ ၃၁ ရက်နေ့တွင် Satoshi Nakamoto က စာမျက်နှာ ၉ မျက်နှာပါ white paper ကို ထုတ်ဝေခဲ့သည်-
"Bitcoin: အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်။"
🟠 စာမျက်နှာ ၉ မျက်နှာ
🟠 ၁၈ နှစ်
🟠 တော်လှန်ပြောင်းလဲစေမည့် အယူအဆ ၁ ခု
တစ်နည်းအားဖြင့် 👉 အချင်းချင်း တိုက်ရိုက် အီလက်ထရွန်နစ်ငွေသားစနစ်အတွက် အဆိုပြုချက်တစ်ခုက ငွေကြေး၊ လွတ်လပ်မှုနှင့် ဘဏ္ဍာရေးဆိုင်ရာ ကိုယ်ပိုင်ရပ်တည်နိုင်မှုတို့အကြောင်း ရေရှည်တည်တံ့မည့် ဆွေးနွေးမှုတစ်ရပ်ကို စတင်စေခဲ့သည်။
၁၈ နှစ်ကြာပြီးနောက်တွင်လည်း ထိုအယူအဆသည် ဆက်လက်ရှင်သန်နေဆဲဖြစ်သည်။
ပျော်ရွှင်ဖွယ် BITCOIN WHITE PAPER နေ့! 🧡
#bitcoin.” #whitepaperBTC
191
🚨 ကုန်သည်အများစု လျစ်လျူရှုထားတဲ့ ဒီအချက်ကြောင့်ပဲ သူတို့ ဆုံးရှုံးကြတာပါ! 📊📉
ခရစ်ပ်တိုနဲ့ နည်းပညာရှယ်ယာဇယားတွေကို သီးခြားစီ ကြည့်နေတာ ရပ်လိုက်ပါ။ အရေးကြီးတဲ့ မက်ခရိုစီးပွားရေးဖြစ်ရပ်တွေက စျေးကွက်တစ်ခုလုံးကို လှုပ်ခတ်စေပါတယ်! 🌍💥
သုံးလတစ်ကြိမ် Google၊ Amazon၊ Apple၊ Microsoft၊ NVIDIA နဲ့ Tesla လို နည်းပညာကုမ္ပဏီကြီးတွေက ဝင်ငွေအစီရင်ခံစာတွေ ထုတ်ပြန်ကြပါတယ်။ ဒီကိန်းဂဏန်းတွေက ရှယ်ယာစျေးကွက်ကိုပဲ သက်ရောက်တာမဟုတ်ပါဘူး—Nasdaq၊ Bitcoin နဲ့ ခရစ်ပ်တိုစျေးကွက်တစ်ခုလုံးကိုပါ ကြီးမားတဲ့ ရိုက်ခတ်မှုတွေ ဖြစ်စေပါတယ်! ⚡🚀
📌 ကျွမ်းကျင်သူတစ်ယောက်လို ဝင်ငွေပြက္ခဒိန်တွေကို ကြည့်ရှုနိုင်တဲ့နေရာများ:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 စျေးကွက်မလှုပ်ရှားခင် စစ်ဆေးရမယ့်အချက်များ:
📅 ဝင်ငွေထုတ်ပြန်မည့် ရက်စွဲနှင့် အချိန်
💰 EPS နှင့် ဝင်ငွေ
🎯 ခန့်မှန်းချက်နှင့် အမှန်တကယ်ရလဒ်
🔮 အနာဂတ်အလားအလာ လမ်းညွှန်ချက် (စျေးနှုန်းကို အမှန်တကယ် လှုပ်ရှားစေတဲ့အချက်!)
🧠 သတိရပါ—ငွေကြေးအင်အားကြီးသူတွေဟာ စျေးနှုန်းဖယောင်းတိုင်တွေကိုပဲ အရောင်းအဝယ်လုပ်ကြတာ မဟုတ်ပါဘူး။ အဲဒီနောက်ကွယ်က အခြေခံအချက်တွေကိုပါ အခြေခံပြီး အရောင်းအဝယ်လုပ်ကြတာပါ! လူအုပ်ထက် ခြေတစ်လှမ်းသာနေပါ။ 📈💼
ကျွမ်းကျင်သူအဆင့် အမြင်တွေကို ထပ်မံရယူဖို့ Follow ခလုတ်ကို နှိပ်လိုက်ပါ။ အောက်က မှတ်ချက်တွေမှာ သင့်အမြင်ကို ပြောပြပါ။ 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
🚨 ကုန်သည်အများစု လျစ်လျူရှုထားတဲ့ ဒီအချက်ကြောင့်ပဲ သူတို့ ဆုံးရှုံးကြတာပါ! 📊📉
ခရစ်ပ်တိုနဲ့ နည်းပညာရှယ်ယာဇယားတွေကို သီးခြားစီ ကြည့်နေတာ ရပ်လိုက်ပါ။ အရေးကြီးတဲ့ မက်ခရိုစီးပွားရေးဖြစ်ရပ်တွေက စျေးကွက်တစ်ခုလုံးကို လှုပ်ခတ်စေပါတယ်! 🌍💥
သုံးလတစ်ကြိမ် Google၊ Amazon၊ Apple၊ Microsoft၊ NVIDIA နဲ့ Tesla လို နည်းပညာကုမ္ပဏီကြီးတွေက ဝင်ငွေအစီရင်ခံစာတွေ ထုတ်ပြန်ကြပါတယ်။ ဒီကိန်းဂဏန်းတွေက ရှယ်ယာစျေးကွက်ကိုပဲ သက်ရောက်တာမဟုတ်ပါဘူး—Nasdaq၊ Bitcoin နဲ့ ခရစ်ပ်တိုစျေးကွက်တစ်ခုလုံးကိုပါ ကြီးမားတဲ့ ရိုက်ခတ်မှုတွေ ဖြစ်စေပါတယ်! ⚡🚀
📌 ကျွမ်းကျင်သူတစ်ယောက်လို ဝင်ငွေပြက္ခဒိန်တွေကို ကြည့်ရှုနိုင်တဲ့နေရာများ:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 စျေးကွက်မလှုပ်ရှားခင် စစ်ဆေးရမယ့်အချက်များ:
📅 ဝင်ငွေထုတ်ပြန်မည့် ရက်စွဲနှင့် အချိန်
💰 EPS နှင့် ဝင်ငွေ
🎯 ခန့်မှန်းချက်နှင့် အမှန်တကယ်ရလဒ်
🔮 အနာဂတ်အလားအလာ လမ်းညွှန်ချက် (စျေးနှုန်းကို အမှန်တကယ် လှုပ်ရှားစေတဲ့အချက်!)
🧠 သတိရပါ—ငွေကြေးအင်အားကြီးသူတွေဟာ စျေးနှုန်းဖယောင်းတိုင်တွေကိုပဲ အရောင်းအဝယ်လုပ်ကြတာ မဟုတ်ပါဘူး။ အဲဒီနောက်ကွယ်က အခြေခံအချက်တွေကိုပါ အခြေခံပြီး အရောင်းအဝယ်လုပ်ကြတာပါ! လူအုပ်ထက် ခြေတစ်လှမ်းသာနေပါ။ 📈💼
ကျွမ်းကျင်သူအဆင့် အမြင်တွေကို ထပ်မံရယူဖို့ Follow ခလုတ်ကို နှိပ်လိုက်ပါ။ အောက်က မှတ်ချက်တွေမှာ သင့်အမြင်ကို ပြောပြပါ။ 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
ခရစ်ပ်တိုနဲ့ နည်းပညာရှယ်ယာဇယားတွေကို သီးခြားစီ ကြည့်နေတာ ရပ်လိုက်ပါ။ အရေးကြီးတဲ့ မက်ခရိုစီးပွားရေးဖြစ်ရပ်တွေက စျေးကွက်တစ်ခုလုံးကို လှုပ်ခတ်စေပါတယ်! 🌍💥
သုံးလတစ်ကြိမ် Google၊ Amazon၊ Apple၊ Microsoft၊ NVIDIA နဲ့ Tesla လို နည်းပညာကုမ္ပဏီကြီးတွေက ဝင်ငွေအစီရင်ခံစာတွေ ထုတ်ပြန်ကြပါတယ်။ ဒီကိန်းဂဏန်းတွေက ရှယ်ယာစျေးကွက်ကိုပဲ သက်ရောက်တာမဟုတ်ပါဘူး—Nasdaq၊ Bitcoin နဲ့ ခရစ်ပ်တိုစျေးကွက်တစ်ခုလုံးကိုပါ ကြီးမားတဲ့ ရိုက်ခတ်မှုတွေ ဖြစ်စေပါတယ်! ⚡🚀
📌 ကျွမ်းကျင်သူတစ်ယောက်လို ဝင်ငွေပြက္ခဒိန်တွေကို ကြည့်ရှုနိုင်တဲ့နေရာများ:
1️⃣ Investing.com (investing.com/earnings-calendar)
2️⃣ TradingView (tradingview.com/earnings-calendar)
3️⃣ Nasdaq (nasdaq.com/market-activity/earnings)
🔍 စျေးကွက်မလှုပ်ရှားခင် စစ်ဆေးရမယ့်အချက်များ:
📅 ဝင်ငွေထုတ်ပြန်မည့် ရက်စွဲနှင့် အချိန်
💰 EPS နှင့် ဝင်ငွေ
🎯 ခန့်မှန်းချက်နှင့် အမှန်တကယ်ရလဒ်
🔮 အနာဂတ်အလားအလာ လမ်းညွှန်ချက် (စျေးနှုန်းကို အမှန်တကယ် လှုပ်ရှားစေတဲ့အချက်!)
🧠 သတိရပါ—ငွေကြေးအင်အားကြီးသူတွေဟာ စျေးနှုန်းဖယောင်းတိုင်တွေကိုပဲ အရောင်းအဝယ်လုပ်ကြတာ မဟုတ်ပါဘူး။ အဲဒီနောက်ကွယ်က အခြေခံအချက်တွေကိုပါ အခြေခံပြီး အရောင်းအဝယ်လုပ်ကြတာပါ! လူအုပ်ထက် ခြေတစ်လှမ်းသာနေပါ။ 📈💼
ကျွမ်းကျင်သူအဆင့် အမြင်တွေကို ထပ်မံရယူဖို့ Follow ခလုတ်ကို နှိပ်လိုက်ပါ။ အောက်က မှတ်ချက်တွေမှာ သင့်အမြင်ကို ပြောပြပါ။ 👇💬
#BinanceSquare #MarketTrends #EarningsSeason #EducationalContent
1
1.8k
သမိုင်းတစ်လျှောက် အဓိက ဖီယတ်ငွေကြေးတိုင်းဟာ တန်ဖိုးရဲ့ 80% မှ 99% အထိ မလွဲမသွေ ဆုံးရှုံးလာခဲ့တယ်ဆိုရင်၊ ငွေသားကို ရေရှည်ကြွယ်ဝမှုကို လုံခြုံစွာ ထိန်းသိမ်းထားနိုင်တဲ့ နည်းလမ်းတစ်ခုအဖြစ် ဘယ်လို ယုံကြည်နိုင်သေးမှာလဲ။
သမိုင်းတစ်လျှောက် အဓိက ဖီယတ်ငွေကြေးတိုင်းဟာ တန်ဖိုးရဲ့ 80% မှ 99% အထိ မလွဲမသွေ ဆုံးရှုံးလာခဲ့တယ်ဆိုရင်၊ ငွေသားကို ရေရှည်ကြွယ်ဝမှုကို လုံခြုံစွာ ထိန်းသိမ်းထားနိုင်တဲ့ နည်းလမ်းတစ်ခုအဖြစ် ဘယ်လို ယုံကြည်နိုင်သေးမှာလဲ။
137
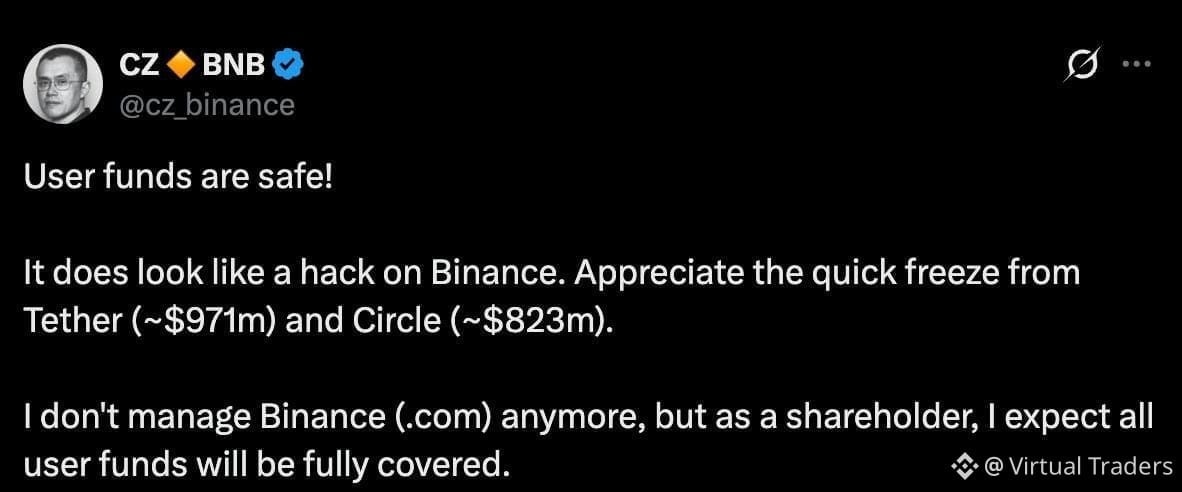
ELON MUSK က လူသိရှင်ကြား လှောင်ပြောင်ခဲ့ပြီးနောက် Binance ဟက်ခ်ကြောင့် ဖြစ်ပေါ်လာသော ဆုံးရှုံးမှုများကို ကာမိစေရန် CZ သည် SpaceX ရှယ်ယာများကို ဒေါ်လာဘီလီယံများစွာဖိုး ရောင်းချရနိုင်သည်။
Binance က ခန့်မှန်းခြေ ဒေါ်လာ 6B ကျော် လိုငွေကို မည်သို့ကာမိနိုင်မည်ကို CZ က အသေးစိတ်ရှင်းပြခဲ့သည်-
• စုစုပေါင်းဆုံးရှုံးမှု ဒေါ်လာ 6B ကျော်
• ဒေါ်လာ 3B ကို ပိတ်ဆို့ထားသည်ဟု သတင်းများက ဖော်ပြ
• SAFU ရန်ပုံငွေမှ ဒေါ်လာ 1B ကျော်
• ကျန်ရှိသည့် လိုငွေမှာ ဒေါ်လာ 2B ခန့်
Binance တွင် SpaceX ရှယ်ယာ ဒေါ်လာ 1B ကျော်ဖိုး ရှိကြောင်း CZ က ပြောသည်။ ထို့ကြောင့် ကျန်ရှိသည့် လိုငွေကို ဖြည့်ဆည်းရန် ဖြစ်နိုင်လောက်သည်။
အံ့ဩစရာကောင်းသည့် အချက်ကတော့ ဟက်ခ်ဖြစ်မှုနှင့်ပတ်သက်၍ Elon Musk က Binance ကို လူသိရှင်ကြား လှောင်ပြောင်နေစဉ်၊ CZ က ယခုအခါ ငွေကြေးအခြေအနေ၏ တစ်စိတ်တစ်ပိုင်းအဖြစ် SpaceX ပိုင်ဆိုင်မှုများကို ထောက်ပြနေခြင်းပင်ဖြစ်သည်။
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
{spot}(SPCXBUSDT)
ELON MUSK က လူသိရှင်ကြား လှောင်ပြောင်ခဲ့ပြီးနောက် Binance ဟက်ခ်ကြောင့် ဖြစ်ပေါ်လာသော ဆုံးရှုံးမှုများကို ကာမိစေရန် CZ သည် SpaceX ရှယ်ယာများကို ဒေါ်လာဘီလီယံများစွာဖိုး ရောင်းချရနိုင်သည်။
Binance က ခန့်မှန်းခြေ ဒေါ်လာ 6B ကျော် လိုငွေကို မည်သို့ကာမိနိုင်မည်ကို CZ က အသေးစိတ်ရှင်းပြခဲ့သည်-
• စုစုပေါင်းဆုံးရှုံးမှု ဒေါ်လာ 6B ကျော်
• ဒေါ်လာ 3B ကို ပိတ်ဆို့ထားသည်ဟု သတင်းများက ဖော်ပြ
• SAFU ရန်ပုံငွေမှ ဒေါ်လာ 1B ကျော်
• ကျန်ရှိသည့် လိုငွေမှာ ဒေါ်လာ 2B ခန့်
Binance တွင် SpaceX ရှယ်ယာ ဒေါ်လာ 1B ကျော်ဖိုး ရှိကြောင်း CZ က ပြောသည်။ ထို့ကြောင့် ကျန်ရှိသည့် လိုငွေကို ဖြည့်ဆည်းရန် ဖြစ်နိုင်လောက်သည်။
အံ့ဩစရာကောင်းသည့် အချက်ကတော့ ဟက်ခ်ဖြစ်မှုနှင့်ပတ်သက်၍ Elon Musk က Binance ကို လူသိရှင်ကြား လှောင်ပြောင်နေစဉ်၊ CZ က ယခုအခါ ငွေကြေးအခြေအနေ၏ တစ်စိတ်တစ်ပိုင်းအဖြစ် SpaceX ပိုင်ဆိုင်မှုများကို ထောက်ပြနေခြင်းပင်ဖြစ်သည်။
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
Binance က ခန့်မှန်းခြေ ဒေါ်လာ 6B ကျော် လိုငွေကို မည်သို့ကာမိနိုင်မည်ကို CZ က အသေးစိတ်ရှင်းပြခဲ့သည်-
• စုစုပေါင်းဆုံးရှုံးမှု ဒေါ်လာ 6B ကျော်
• ဒေါ်လာ 3B ကို ပိတ်ဆို့ထားသည်ဟု သတင်းများက ဖော်ပြ
• SAFU ရန်ပုံငွေမှ ဒေါ်လာ 1B ကျော်
• ကျန်ရှိသည့် လိုငွေမှာ ဒေါ်လာ 2B ခန့်
Binance တွင် SpaceX ရှယ်ယာ ဒေါ်လာ 1B ကျော်ဖိုး ရှိကြောင်း CZ က ပြောသည်။ ထို့ကြောင့် ကျန်ရှိသည့် လိုငွေကို ဖြည့်ဆည်းရန် ဖြစ်နိုင်လောက်သည်။
အံ့ဩစရာကောင်းသည့် အချက်ကတော့ ဟက်ခ်ဖြစ်မှုနှင့်ပတ်သက်၍ Elon Musk က Binance ကို လူသိရှင်ကြား လှောင်ပြောင်နေစဉ်၊ CZ က ယခုအခါ ငွေကြေးအခြေအနေ၏ တစ်စိတ်တစ်ပိုင်းအဖြစ် SpaceX ပိုင်ဆိုင်မှုများကို ထောက်ပြနေခြင်းပင်ဖြစ်သည်။
😂😂😂😂😂
#SpaceX #cz_binance $SPCXB
1
119
အင်တာနက်မရှိဘဲ Bitcoin ရှင်သန်နိုင်ပါသလား။ 🌐⚡
Bitcoin က အင်တာနက်ကို မလိုအပ်ပါဘူး၊ မက်ဆေ့ချ်တွေကိုပဲ လိုအပ်တာပါ။
ဂြိုဟ်တုများနှင့် mesh ရေဒီယိုများမှသည် blockchain တစ်ခုလုံးကို သိမ်းဆည်းထားနိုင်သည့် 1TB မန်မိုရီကတ်အထိ၊ ဗဟိုချုပ်ကိုင်မှုကင်းရှင်းခြင်းကို ဘယ်အရာကမှ မတားဆီးနိုင်ကြောင်း Bitcoin က သက်သေပြနေပါတယ်။
ကမ္ဘာကြီး အမှောင်ကျသွားရင်တောင် ကွန်ရက်က ဆက်လက်လည်ပတ်နေပါတယ်။
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
{spot}(BTCUSDT)
အင်တာနက်မရှိဘဲ Bitcoin ရှင်သန်နိုင်ပါသလား။ 🌐⚡
Bitcoin က အင်တာနက်ကို မလိုအပ်ပါဘူး၊ မက်ဆေ့ချ်တွေကိုပဲ လိုအပ်တာပါ။
ဂြိုဟ်တုများနှင့် mesh ရေဒီယိုများမှသည် blockchain တစ်ခုလုံးကို သိမ်းဆည်းထားနိုင်သည့် 1TB မန်မိုရီကတ်အထိ၊ ဗဟိုချုပ်ကိုင်မှုကင်းရှင်းခြင်းကို ဘယ်အရာကမှ မတားဆီးနိုင်ကြောင်း Bitcoin က သက်သေပြနေပါတယ်။
ကမ္ဘာကြီး အမှောင်ကျသွားရင်တောင် ကွန်ရက်က ဆက်လက်လည်ပတ်နေပါတယ်။
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
Bitcoin က အင်တာနက်ကို မလိုအပ်ပါဘူး၊ မက်ဆေ့ချ်တွေကိုပဲ လိုအပ်တာပါ။
ဂြိုဟ်တုများနှင့် mesh ရေဒီယိုများမှသည် blockchain တစ်ခုလုံးကို သိမ်းဆည်းထားနိုင်သည့် 1TB မန်မိုရီကတ်အထိ၊ ဗဟိုချုပ်ကိုင်မှုကင်းရှင်းခြင်းကို ဘယ်အရာကမှ မတားဆီးနိုင်ကြောင်း Bitcoin က သက်သေပြနေပါတယ်။
ကမ္ဘာကြီး အမှောင်ကျသွားရင်တောင် ကွန်ရက်က ဆက်လက်လည်ပတ်နေပါတယ်။
#Bitcoin #BinanceSquareFamily #Web3 #blockchains $BTC
2
1.7k
🚀 Candle တွေကို လိုက်ကြည့်နေတာ ရပ်လိုက်ပါ—သူတို့ကို ဘာက လှုပ်ရှားစေတာလဲဆိုတာ နားလည်လိုက်ပါ! 📊🔥
ကုန်သည်အများစုဟာ breakout ဖြစ်လာမလားဆိုပြီး တစ်နေ့လုံး chart တွေကို စိုက်ကြည့်နေကြပါတယ်။ ဒါပေမဲ့ crypto မှာ တကယ့်ကြွယ်ဝမှုကို candle တွေကြည့်ရုံနဲ့ မရနိုင်ပါဘူး။ သူတို့နောက်ကွယ်က အကြောင်းအရာကို နားလည်ခြင်းကနေ ရရှိတာပါ။ 💡
📰 သတင်းတွေကို ဖတ်ပါ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်ပါ။ ကမ္ဘာ့မက်ခရိုစီးပွားရေးအခင်းအကျင်းမှာ ဘာတွေဖြစ်နေတယ်ဆိုတာ သိထားပါ။
မကြာသေးခင်က $HYPE ဈေးတက်ခဲ့တာက ဒီအချက်ကို ပြသတဲ့ ဥပမာကောင်းတစ်ခုပါ။ နည်းပညာဆိုင်ရာ အညွှန်းကိန်းတွေကိုပဲ ကြည့်ခဲ့သူတွေက နောက်ကျမှ ဝင်ခဲ့ကြပေမဲ့ အခြေခံဈေးကွက်လှုံ့ဆော်ချက်တွေကို စောင့်ကြည့်ခဲ့သူတွေကတော့ အောက်ဆုံးဈေးကတည်းက ဈေးတက်မှုကို ဖမ်းမိခဲ့ကြပါတယ်! 🚀🎯
👉 သတိရပါ—သာမန်ကုန်သည်တစ်ယောက်က chart ကို ကြည့်တယ်။ အောင်မြင်တဲ့ကုန်သည်တစ်ယောက်ကတော့ ဈေးကွက်နောက်ကွယ်က ဇာတ်ကြောင်းတစ်ခုလုံးကို ဖတ်တယ်။
ဈေးနှုန်းကိုပဲ အရောင်းအဝယ်မလုပ်ပါနဲ့—ဇာတ်ကြောင်းကိုပါ အရောင်းအဝယ်လုပ်ပါ! 🧠💼
သင့်ရဲ့ ဗျူဟာက ဘာလဲ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်နေတာလား၊ ဒါမှမဟုတ် chart တွေကိုပဲ အရောင်းအဝယ်လုပ်နေတာလား။ အောက်မှာ ပြောပြပါ! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
🚀 Candle တွေကို လိုက်ကြည့်နေတာ ရပ်လိုက်ပါ—သူတို့ကို ဘာက လှုပ်ရှားစေတာလဲဆိုတာ နားလည်လိုက်ပါ! 📊🔥
ကုန်သည်အများစုဟာ breakout ဖြစ်လာမလားဆိုပြီး တစ်နေ့လုံး chart တွေကို စိုက်ကြည့်နေကြပါတယ်။ ဒါပေမဲ့ crypto မှာ တကယ့်ကြွယ်ဝမှုကို candle တွေကြည့်ရုံနဲ့ မရနိုင်ပါဘူး။ သူတို့နောက်ကွယ်က အကြောင်းအရာကို နားလည်ခြင်းကနေ ရရှိတာပါ။ 💡
📰 သတင်းတွေကို ဖတ်ပါ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်ပါ။ ကမ္ဘာ့မက်ခရိုစီးပွားရေးအခင်းအကျင်းမှာ ဘာတွေဖြစ်နေတယ်ဆိုတာ သိထားပါ။
မကြာသေးခင်က $HYPE ဈေးတက်ခဲ့တာက ဒီအချက်ကို ပြသတဲ့ ဥပမာကောင်းတစ်ခုပါ။ နည်းပညာဆိုင်ရာ အညွှန်းကိန်းတွေကိုပဲ ကြည့်ခဲ့သူတွေက နောက်ကျမှ ဝင်ခဲ့ကြပေမဲ့ အခြေခံဈေးကွက်လှုံ့ဆော်ချက်တွေကို စောင့်ကြည့်ခဲ့သူတွေကတော့ အောက်ဆုံးဈေးကတည်းက ဈေးတက်မှုကို ဖမ်းမိခဲ့ကြပါတယ်! 🚀🎯
👉 သတိရပါ—သာမန်ကုန်သည်တစ်ယောက်က chart ကို ကြည့်တယ်။ အောင်မြင်တဲ့ကုန်သည်တစ်ယောက်ကတော့ ဈေးကွက်နောက်ကွယ်က ဇာတ်ကြောင်းတစ်ခုလုံးကို ဖတ်တယ်။
ဈေးနှုန်းကိုပဲ အရောင်းအဝယ်မလုပ်ပါနဲ့—ဇာတ်ကြောင်းကိုပါ အရောင်းအဝယ်လုပ်ပါ! 🧠💼
သင့်ရဲ့ ဗျူဟာက ဘာလဲ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်နေတာလား၊ ဒါမှမဟုတ် chart တွေကိုပဲ အရောင်းအဝယ်လုပ်နေတာလား။ အောက်မှာ ပြောပြပါ! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
ကုန်သည်အများစုဟာ breakout ဖြစ်လာမလားဆိုပြီး တစ်နေ့လုံး chart တွေကို စိုက်ကြည့်နေကြပါတယ်။ ဒါပေမဲ့ crypto မှာ တကယ့်ကြွယ်ဝမှုကို candle တွေကြည့်ရုံနဲ့ မရနိုင်ပါဘူး။ သူတို့နောက်ကွယ်က အကြောင်းအရာကို နားလည်ခြင်းကနေ ရရှိတာပါ။ 💡
📰 သတင်းတွေကို ဖတ်ပါ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်ပါ။ ကမ္ဘာ့မက်ခရိုစီးပွားရေးအခင်းအကျင်းမှာ ဘာတွေဖြစ်နေတယ်ဆိုတာ သိထားပါ။
မကြာသေးခင်က $HYPE ဈေးတက်ခဲ့တာက ဒီအချက်ကို ပြသတဲ့ ဥပမာကောင်းတစ်ခုပါ။ နည်းပညာဆိုင်ရာ အညွှန်းကိန်းတွေကိုပဲ ကြည့်ခဲ့သူတွေက နောက်ကျမှ ဝင်ခဲ့ကြပေမဲ့ အခြေခံဈေးကွက်လှုံ့ဆော်ချက်တွေကို စောင့်ကြည့်ခဲ့သူတွေကတော့ အောက်ဆုံးဈေးကတည်းက ဈေးတက်မှုကို ဖမ်းမိခဲ့ကြပါတယ်! 🚀🎯
👉 သတိရပါ—သာမန်ကုန်သည်တစ်ယောက်က chart ကို ကြည့်တယ်။ အောင်မြင်တဲ့ကုန်သည်တစ်ယောက်ကတော့ ဈေးကွက်နောက်ကွယ်က ဇာတ်ကြောင်းတစ်ခုလုံးကို ဖတ်တယ်။
ဈေးနှုန်းကိုပဲ အရောင်းအဝယ်မလုပ်ပါနဲ့—ဇာတ်ကြောင်းကိုပါ အရောင်းအဝယ်လုပ်ပါ! 🧠💼
သင့်ရဲ့ ဗျူဟာက ဘာလဲ။ အခြေခံအချက်အလက်တွေကို စောင့်ကြည့်နေတာလား၊ ဒါမှမဟုတ် chart တွေကိုပဲ အရောင်းအဝယ်လုပ်နေတာလား။ အောက်မှာ ပြောပြပါ! 👇💬
#BinanceSquare #cryptotrading #fundamentalanalysis $BTC
174
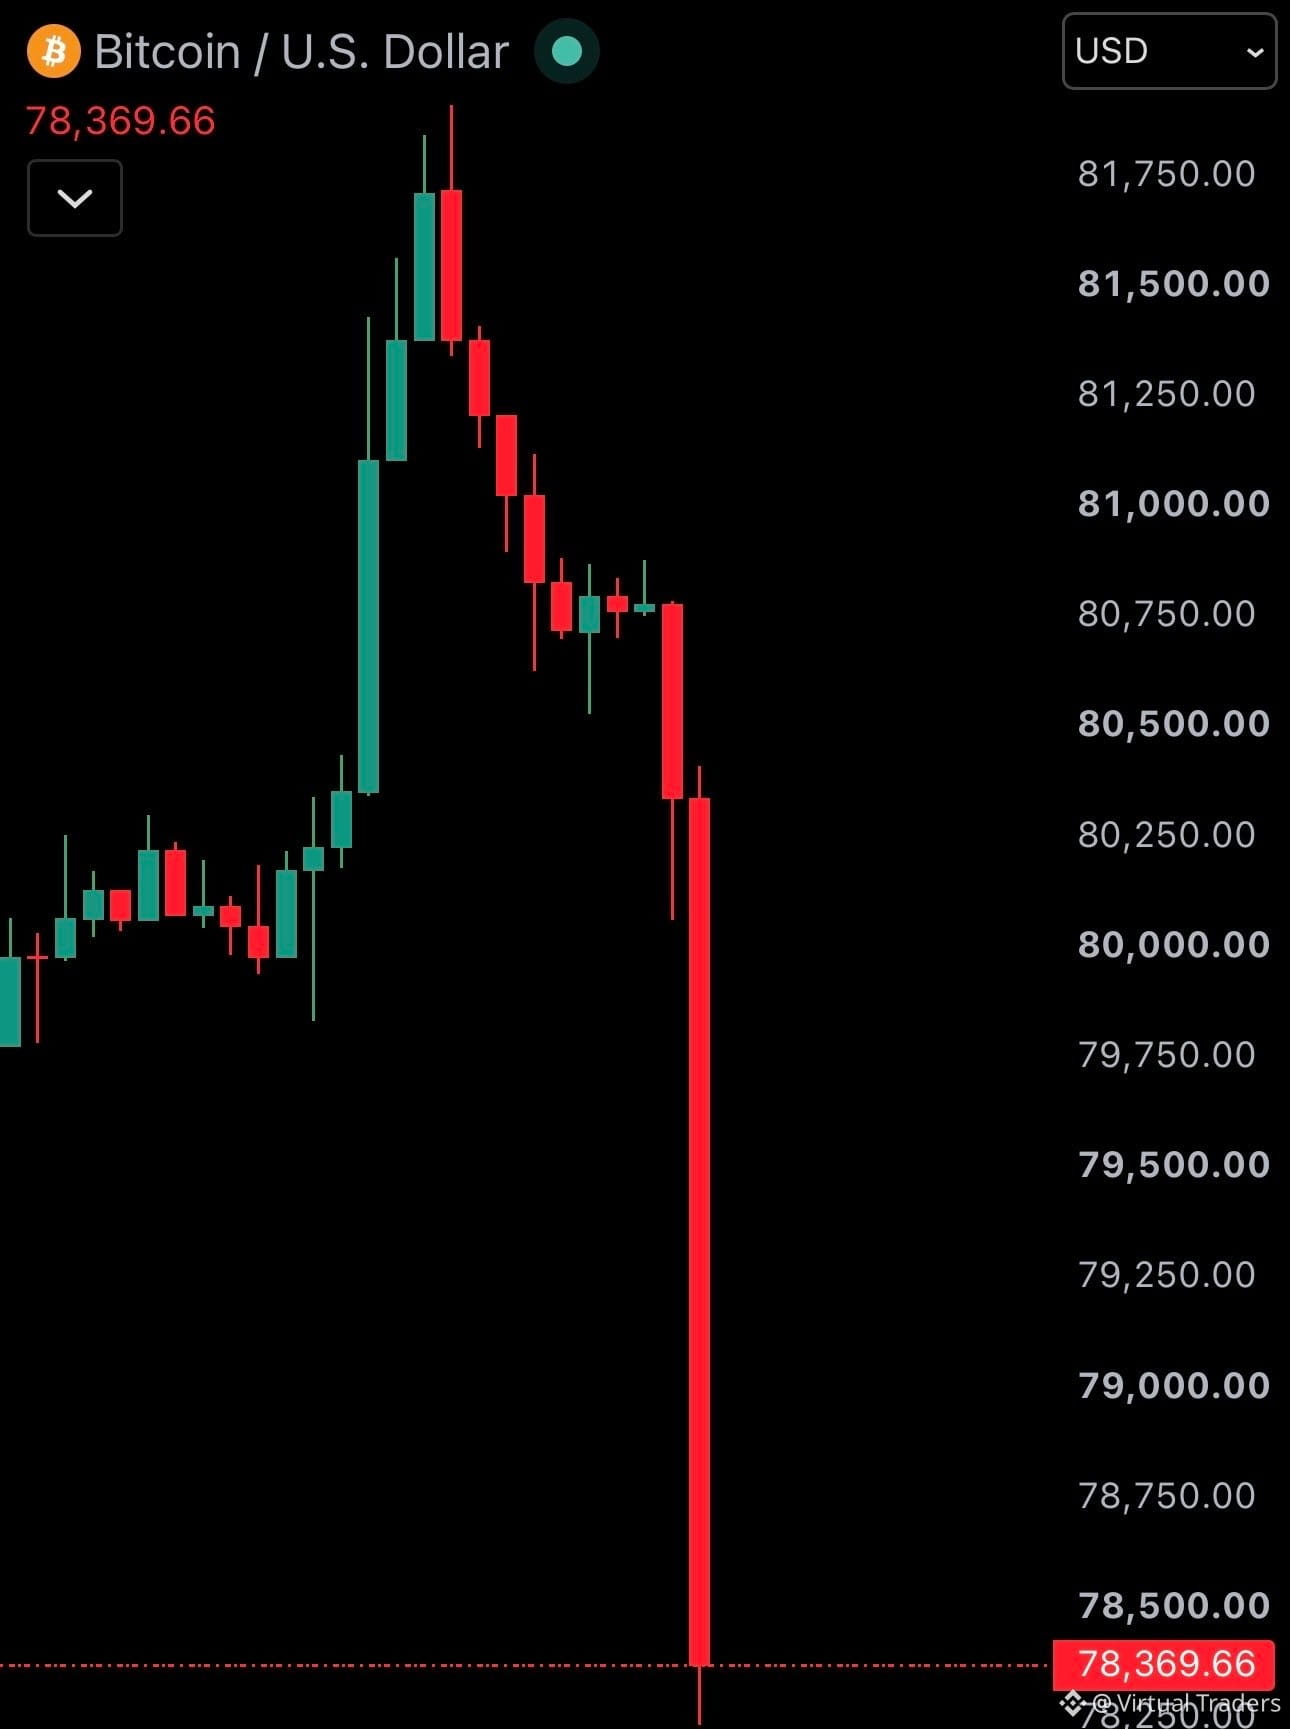
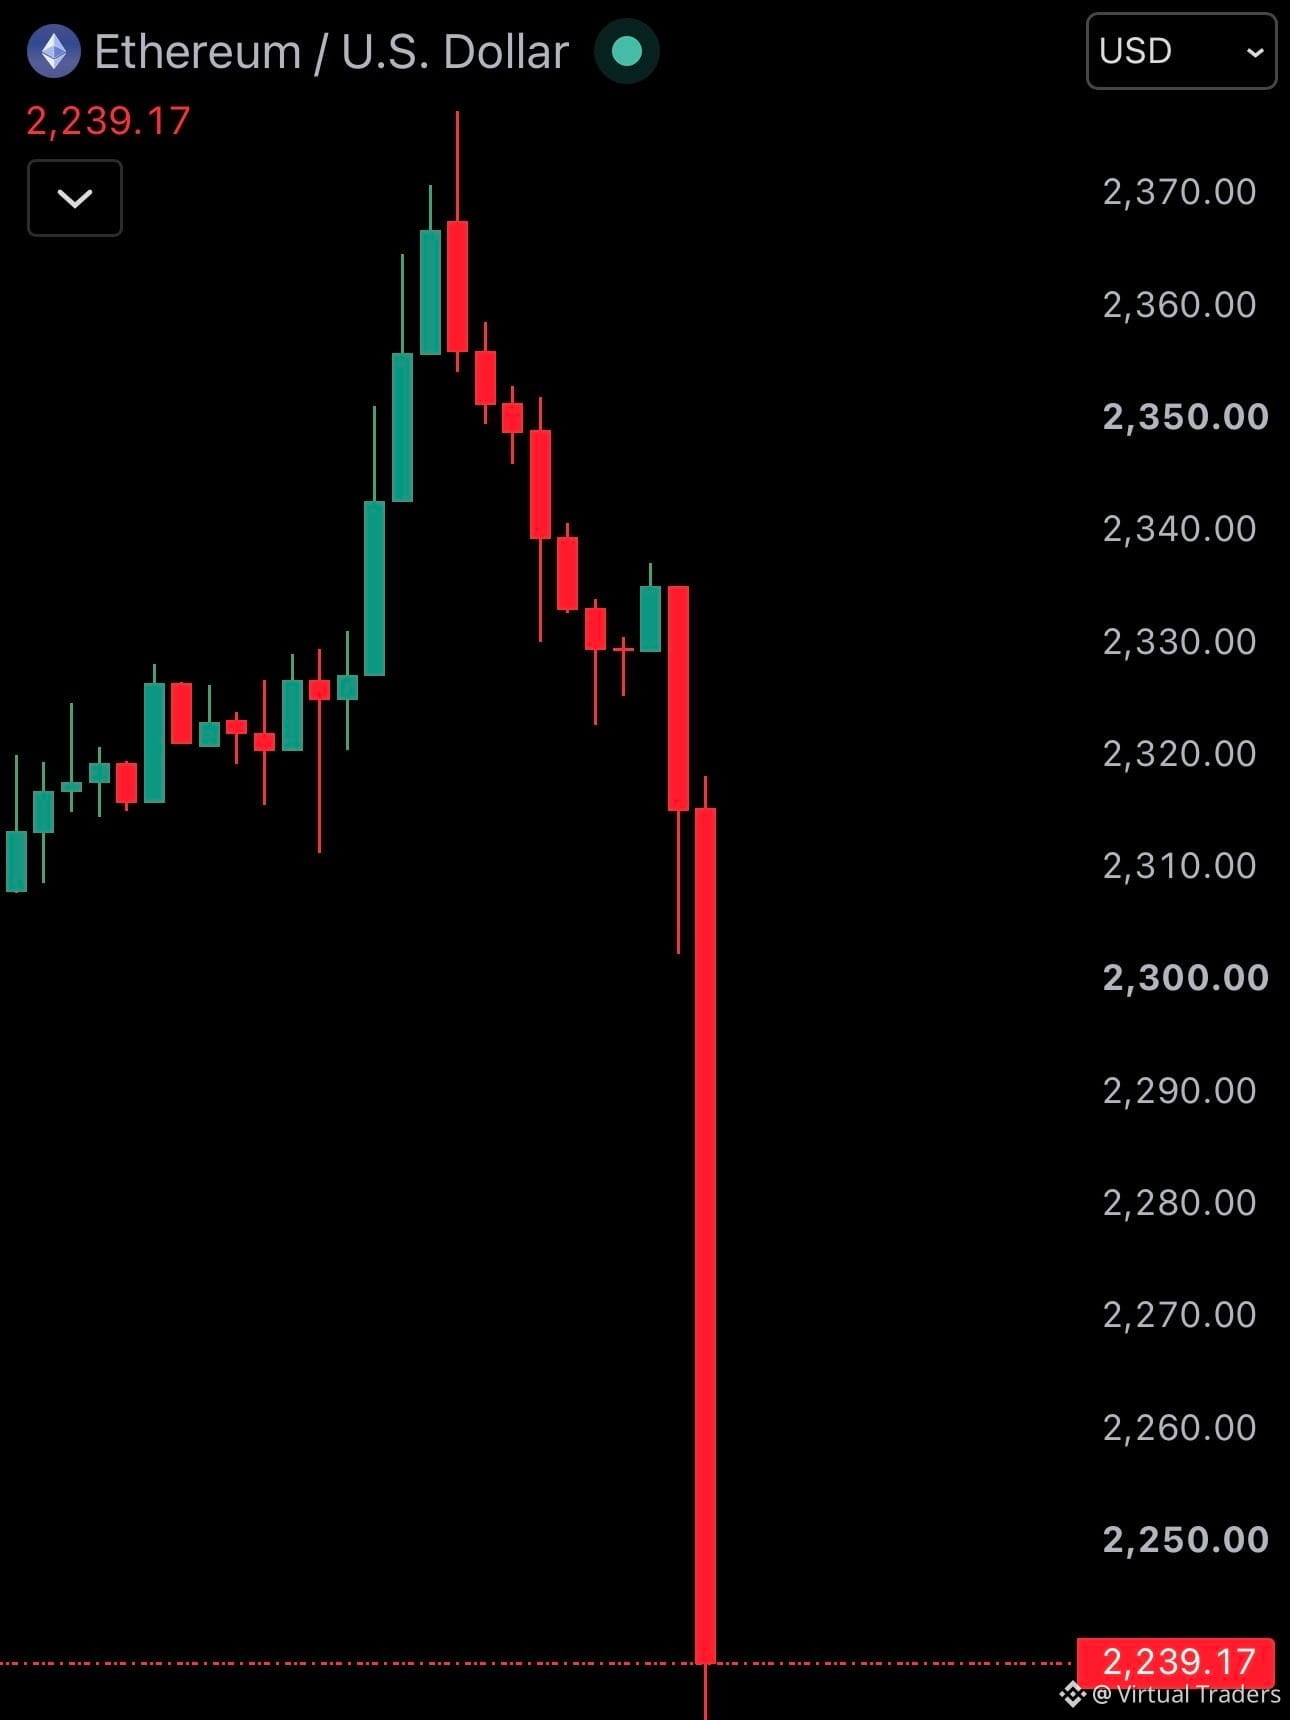
ခရစ်ပ်တိုဈေးကွက် ထိုးကျနေသည်။
$SOL သည် $96 အောက်သို့ ကျဆင်း
$XRP သည် $1.25 အောက်သို့ ကျဆင်း
$ETH သည် $2,250 အောက်သို့ ကျဆင်း
$BTC သည် $78,500 အောက်သို့ ကျဆင်း
ပြီးခဲ့သည့် မိနစ် ၃၀ အတွင်း လီဗာရေ့ချ်ဖြင့် ဖွင့်ထားသော ခရစ်ပ်တို Long position များတွင် ဒေါ်လာ 600,000,000 ကျော် ဖျက်သိမ်းခံခဲ့ရသည်။
#liquidate #crashed #HackedOrExploited
ခရစ်ပ်တိုဈေးကွက် ထိုးကျနေသည်။
$SOL သည် $96 အောက်သို့ ကျဆင်း
$XRP သည် $1.25 အောက်သို့ ကျဆင်း
$ETH သည် $2,250 အောက်သို့ ကျဆင်း
$BTC သည် $78,500 အောက်သို့ ကျဆင်း
ပြီးခဲ့သည့် မိနစ် ၃၀ အတွင်း လီဗာရေ့ချ်ဖြင့် ဖွင့်ထားသော ခရစ်ပ်တို Long position များတွင် ဒေါ်လာ 600,000,000 ကျော် ဖျက်သိမ်းခံခဲ့ရသည်။
#liquidate #crashed #HackedOrExploited
$SOL သည် $96 အောက်သို့ ကျဆင်း
$XRP သည် $1.25 အောက်သို့ ကျဆင်း
$ETH သည် $2,250 အောက်သို့ ကျဆင်း
$BTC သည် $78,500 အောက်သို့ ကျဆင်း
ပြီးခဲ့သည့် မိနစ် ၃၀ အတွင်း လီဗာရေ့ချ်ဖြင့် ဖွင့်ထားသော ခရစ်ပ်တို Long position များတွင် ဒေါ်လာ 600,000,000 ကျော် ဖျက်သိမ်းခံခဲ့ရသည်။
#liquidate #crashed #HackedOrExploited
1
105
သင့်ရဲ့ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတွေနဲ့ ဆာဗာအခြေခံအဆောက်အအုံတွေဟာ backdoor တိုက်ခိုက်မှုတွေကနေ ဘေးကင်းတယ်လို့ 100% သေချာပါသလား?
စတင်တည်ထောင်ခါစလုပ်ငန်းအများစုဟာ ထိခိုက်ပျက်စီးမှုတွေ ဖြစ်ပြီးမှ သူတို့ရဲ့ လုံခြုံရေးချိုးဖောက်ခံခဲ့ရတာကို သိကြပါတယ်။ သင့်ရဲ့ ကာကွယ်ရေးစနစ်တွေကို စမ်းသပ်ဖို့ ဒေတာပေါက်ကြားမှု ဒါမှမဟုတ် ဆာဗာရပ်နားမှု ဖြစ်တဲ့အထိ မစောင့်ပါနဲ့။
အဝေးမှ လုပ်ကိုင်တဲ့လုပ်ငန်းတွေနဲ့ နည်းပညာလုပ်ငန်းတည်ထောင်သူတွေအတွက် အထူးရည်ရွယ်ပြီး 10 မိနစ်အောက်အတွင်း သူတို့ရဲ့စနစ်တွေကို စစ်ဆေးနိုင်မယ့် အခမဲ့ လုံခြုံရေးနဲ့ IT အခြေခံအဆောက်အအုံ စစ်ဆေးရန်အချက် 5 ချက်စာရင်းကို ကျွန်တော် ပြုစုနေပါတယ်။
သင့်ရဲ့ အီးမေးလ်ထဲကို တိုက်ရိုက်ပို့ပေးတာ လိုချင်ပါသလား?
အောက်မှာ 'AUDIT' လို့ မှတ်ချက်ရေးပါ၊ ဒါမှမဟုတ် ကျွန်တော့်ဆီကို တိုက်ရိုက်စာပို့ပါ။ အခမဲ့ မျှဝေပေးပါမယ်။
#CyberSecurity #BinanceSquare #CryptoSecurity
သင့်ရဲ့ ဒစ်ဂျစ်တယ်ပိုင်ဆိုင်မှုတွေနဲ့ ဆာဗာအခြေခံအဆောက်အအုံတွေဟာ backdoor တိုက်ခိုက်မှုတွေကနေ ဘေးကင်းတယ်လို့ 100% သေချာပါသလား?
စတင်တည်ထောင်ခါစလုပ်ငန်းအများစုဟာ ထိခိုက်ပျက်စီးမှုတွေ ဖြစ်ပြီးမှ သူတို့ရဲ့ လုံခြုံရေးချိုးဖောက်ခံခဲ့ရတာကို သိကြပါတယ်။ သင့်ရဲ့ ကာကွယ်ရေးစနစ်တွေကို စမ်းသပ်ဖို့ ဒေတာပေါက်ကြားမှု ဒါမှမဟုတ် ဆာဗာရပ်နားမှု ဖြစ်တဲ့အထိ မစောင့်ပါနဲ့။
အဝေးမှ လုပ်ကိုင်တဲ့လုပ်ငန်းတွေနဲ့ နည်းပညာလုပ်ငန်းတည်ထောင်သူတွေအတွက် အထူးရည်ရွယ်ပြီး 10 မိနစ်အောက်အတွင်း သူတို့ရဲ့စနစ်တွေကို စစ်ဆေးနိုင်မယ့် အခမဲ့ လုံခြုံရေးနဲ့ IT အခြေခံအဆောက်အအုံ စစ်ဆေးရန်အချက် 5 ချက်စာရင်းကို ကျွန်တော် ပြုစုနေပါတယ်။
သင့်ရဲ့ အီးမေးလ်ထဲကို တိုက်ရိုက်ပို့ပေးတာ လိုချင်ပါသလား?
အောက်မှာ 'AUDIT' လို့ မှတ်ချက်ရေးပါ၊ ဒါမှမဟုတ် ကျွန်တော့်ဆီကို တိုက်ရိုက်စာပို့ပါ။ အခမဲ့ မျှဝေပေးပါမယ်။
#CyberSecurity #BinanceSquare #CryptoSecurity
စတင်တည်ထောင်ခါစလုပ်ငန်းအများစုဟာ ထိခိုက်ပျက်စီးမှုတွေ ဖြစ်ပြီးမှ သူတို့ရဲ့ လုံခြုံရေးချိုးဖောက်ခံခဲ့ရတာကို သိကြပါတယ်။ သင့်ရဲ့ ကာကွယ်ရေးစနစ်တွေကို စမ်းသပ်ဖို့ ဒေတာပေါက်ကြားမှု ဒါမှမဟုတ် ဆာဗာရပ်နားမှု ဖြစ်တဲ့အထိ မစောင့်ပါနဲ့။
အဝေးမှ လုပ်ကိုင်တဲ့လုပ်ငန်းတွေနဲ့ နည်းပညာလုပ်ငန်းတည်ထောင်သူတွေအတွက် အထူးရည်ရွယ်ပြီး 10 မိနစ်အောက်အတွင်း သူတို့ရဲ့စနစ်တွေကို စစ်ဆေးနိုင်မယ့် အခမဲ့ လုံခြုံရေးနဲ့ IT အခြေခံအဆောက်အအုံ စစ်ဆေးရန်အချက် 5 ချက်စာရင်းကို ကျွန်တော် ပြုစုနေပါတယ်။
သင့်ရဲ့ အီးမေးလ်ထဲကို တိုက်ရိုက်ပို့ပေးတာ လိုချင်ပါသလား?
အောက်မှာ 'AUDIT' လို့ မှတ်ချက်ရေးပါ၊ ဒါမှမဟုတ် ကျွန်တော့်ဆီကို တိုက်ရိုက်စာပို့ပါ။ အခမဲ့ မျှဝေပေးပါမယ်။
#CyberSecurity #BinanceSquare #CryptoSecurity
190
Neklarna istina o "zagarantovanom povratu"
Svaka veća kripto Ponzi šema ove godine pratila je isti scenario: doteran dashboard, mala rani isplaćivanja da bi se steklo poverenje, pa zatim zaključani depoziti čim se zamka zatvori.
Ako platforma obećava zagarantovane dnevne prinose — to nije samo crvena zastavica. To je priznanje.
Pravo trgovanje nema garancije. Pravi prinos ima stvaran rizik. Čim u razgovor uđe "zagarantovano", razgovor treba da se završi.
Koji je najuverljiviji scam pitch koji STE videli ove godine? Napišite ga ispod — da ga razotkrijemo. 👇
Neklarna istina o "zagarantovanom povratu"
Svaka veća kripto Ponzi šema ove godine pratila je isti scenario: doteran dashboard, mala rani isplaćivanja da bi se steklo poverenje, pa zatim zaključani depoziti čim se zamka zatvori.
Ako platforma obećava zagarantovane dnevne prinose — to nije samo crvena zastavica. To je priznanje.
Pravo trgovanje nema garancije. Pravi prinos ima stvaran rizik. Čim u razgovor uđe "zagarantovano", razgovor treba da se završi.
Koji je najuverljiviji scam pitch koji STE videli ove godine? Napišite ga ispod — da ga razotkrijemo. 👇
Svaka veća kripto Ponzi šema ove godine pratila je isti scenario: doteran dashboard, mala rani isplaćivanja da bi se steklo poverenje, pa zatim zaključani depoziti čim se zamka zatvori.
Ako platforma obećava zagarantovane dnevne prinose — to nije samo crvena zastavica. To je priznanje.
Pravo trgovanje nema garancije. Pravi prinos ima stvaran rizik. Čim u razgovor uđe "zagarantovano", razgovor treba da se završi.
Koji je najuverljiviji scam pitch koji STE videli ove godine? Napišite ga ispod — da ga razotkrijemo. 👇
140
Корейська Народна Демократична Республіка заробила $643 мільйони на крипто цього року
Державні хакерські угруповання відповідали приблизно за дві третини всіх збитків від крися в H1 2026.
Це вже не випадкові злочинці. Це організовані, профінансовані, терплячі атаки на рівні держави — націлені на ті самі біржі та протоколи, якими ви користуєтеся щодня.
Якщо держави вкладають стільки зусиль у підрив безпеки крипто, ваші особисті звички щодо безпеки не можуть бути другорядними. Ставтеся до свого портфеля як до мішені — адже дедалі частіше так і є.
Корейська Народна Демократична Республіка заробила $643 мільйони на крипто цього року
Державні хакерські угруповання відповідали приблизно за дві третини всіх збитків від крися в H1 2026.
Це вже не випадкові злочинці. Це організовані, профінансовані, терплячі атаки на рівні держави — націлені на ті самі біржі та протоколи, якими ви користуєтеся щодня.
Якщо держави вкладають стільки зусиль у підрив безпеки крипто, ваші особисті звички щодо безпеки не можуть бути другорядними. Ставтеся до свого портфеля як до мішені — адже дедалі частіше так і є.
Державні хакерські угруповання відповідали приблизно за дві третини всіх збитків від крися в H1 2026.
Це вже не випадкові злочинці. Це організовані, профінансовані, терплячі атаки на рівні держави — націлені на ті самі біржі та протоколи, якими ви користуєтеся щодня.
Якщо держави вкладають стільки зусиль у підрив безпеки крипто, ваші особисті звички щодо безпеки не можуть бути другорядними. Ставтеся до свого портфеля як до мішені — адже дедалі частіше так і є.
2
212
$1.2 миллиард Кейин ҳам тармак ўрганмаган
Бу йилги барча крипто ҳужумларидаги умумий йўқотишлари эса $1.2 миллиарддан ошди. Технология иш бермади дегани эмас — бунга сабаб кириш назорати ишламади.
Энг катта йўқотишлар бузилган блокчейнлардан келмади. Улар бузиб кирилган калитлар, админка киришининг талон-торож қилиниши ва ижтимоий мухандисликдан келди.
Криптонинг ҳақиқий заифлиги ҳеч қачон кодда бўлмаган. Калитларни ушлаб турган одамларда.
Бу криптодан қўрқиш учун сабаб эмас. Бу унга ҳурмат билан қараш учун сабаб.
$1.2 миллиард Кейин ҳам тармак ўрганмаган
Бу йилги барча крипто ҳужумларидаги умумий йўқотишлари эса $1.2 миллиарддан ошди. Технология иш бермади дегани эмас — бунга сабаб кириш назорати ишламади.
Энг катта йўқотишлар бузилган блокчейнлардан келмади. Улар бузиб кирилган калитлар, админка киришининг талон-торож қилиниши ва ижтимоий мухандисликдан келди.
Криптонинг ҳақиқий заифлиги ҳеч қачон кодда бўлмаган. Калитларни ушлаб турган одамларда.
Бу криптодан қўрқиш учун сабаб эмас. Бу унга ҳурмат билан қараш учун сабаб.
Бу йилги барча крипто ҳужумларидаги умумий йўқотишлари эса $1.2 миллиарддан ошди. Технология иш бермади дегани эмас — бунга сабаб кириш назорати ишламади.
Энг катта йўқотишлар бузилган блокчейнлардан келмади. Улар бузиб кирилган калитлар, админка киришининг талон-торож қилиниши ва ижтимоий мухандисликдан келди.
Криптонинг ҳақиқий заифлиги ҳеч қачон кодда бўлмаган. Калитларни ушлаб турган одамларда.
Бу криптодан қўрқиш учун сабаб эмас. Бу унга ҳурмат билан қараш учун сабаб.
210
Кишёнкаўоі Активи Охоронці — Нові кишенькові злодії
Тебе не зламують. Тебе підводять до підпису власної крадіжки.
Мошенництва з «wallet drainer» працюють так: тебе змушують схвалити шкідливий смартконтракт — один клік, і drainer отримує дозвіл переміщати твої активи, коли захоче.
Твій чеклист захисту:
✅ Регулярно відкликай старі дозволи на токени
✅ Ніколи не підключай гаманець до сайту, який ти знайшов через випадкові DM або коментар
✅ Вважай кожне посилання «claim your airdrop» винним, доки не доведено, що ні
Більшість трейдерів втрачають кошти не через хакерів — а через власний клік.
Кишёнкаўоі Активи Охоронці — Нові кишенькові злодії
Тебе не зламують. Тебе підводять до підпису власної крадіжки.
Мошенництва з «wallet drainer» працюють так: тебе змушують схвалити шкідливий смартконтракт — один клік, і drainer отримує дозвіл переміщати твої активи, коли захоче.
Твій чеклист захисту:
✅ Регулярно відкликай старі дозволи на токени
✅ Ніколи не підключай гаманець до сайту, який ти знайшов через випадкові DM або коментар
✅ Вважай кожне посилання «claim your airdrop» винним, доки не доведено, що ні
Більшість трейдерів втрачають кошти не через хакерів — а через власний клік.
Тебе не зламують. Тебе підводять до підпису власної крадіжки.
Мошенництва з «wallet drainer» працюють так: тебе змушують схвалити шкідливий смартконтракт — один клік, і drainer отримує дозвіл переміщати твої активи, коли захоче.
Твій чеклист захисту:
✅ Регулярно відкликай старі дозволи на токени
✅ Ніколи не підключай гаманець до сайту, який ти знайшов через випадкові DM або коментар
✅ Вважай кожне посилання «claim your airdrop» винним, доки не доведено, що ні
Більшість трейдерів втрачають кошти не через хакерів — а через власний клік.
119
Nahoana ny Fitaka Mampiasa AI no Mahazo Tombony in-4.5 Betsaka
Horonantsary deepfake an’ireo tale mpanatanteraka. Feo nadika mitady "fanamarinana". Fanohanana mpanjifa sandoka izay tena toa olona tokoa.
Ireo fitaka noforonin’ny AI izao dia mahazo vola eo ho eo in-4.5 heny noho ny fitaka nentim-paharazana — satria sarotra kokoa ny mahita azy avy hatrany amin’ny fotoana tena izy.
Ny fitsipika vaovao ho an’ny mpivarotra: raha misy FIKAROHANA tsy nampoizina manosika hanao hetsika avy hatrany —
🔸 misy "mpiasan’ny fanohanana" mandefa DM aloha
🔸 misy "tale orinasa" amin’ny horonan-tsary mangataka famindram-bola
🔸 misy "fampitandremana fiarovana maika" miaraka amin’ny fameram-potoana
Mijanòna kely. Ataovy amin’ny fantsona ofisialy ny fanamarinana. Ny fahamaikana no fototry ny fitaka manontolo — esory ny fahamaikana dia mirodana ilay fitaka.
Nahoana ny Fitaka Mampiasa AI no Mahazo Tombony in-4.5 Betsaka
Horonantsary deepfake an’ireo tale mpanatanteraka. Feo nadika mitady "fanamarinana". Fanohanana mpanjifa sandoka izay tena toa olona tokoa.
Ireo fitaka noforonin’ny AI izao dia mahazo vola eo ho eo in-4.5 heny noho ny fitaka nentim-paharazana — satria sarotra kokoa ny mahita azy avy hatrany amin’ny fotoana tena izy.
Ny fitsipika vaovao ho an’ny mpivarotra: raha misy FIKAROHANA tsy nampoizina manosika hanao hetsika avy hatrany —
🔸 misy "mpiasan’ny fanohanana" mandefa DM aloha
🔸 misy "tale orinasa" amin’ny horonan-tsary mangataka famindram-bola
🔸 misy "fampitandremana fiarovana maika" miaraka amin’ny fameram-potoana
Mijanòna kely. Ataovy amin’ny fantsona ofisialy ny fanamarinana. Ny fahamaikana no fototry ny fitaka manontolo — esory ny fahamaikana dia mirodana ilay fitaka.
Horonantsary deepfake an’ireo tale mpanatanteraka. Feo nadika mitady "fanamarinana". Fanohanana mpanjifa sandoka izay tena toa olona tokoa.
Ireo fitaka noforonin’ny AI izao dia mahazo vola eo ho eo in-4.5 heny noho ny fitaka nentim-paharazana — satria sarotra kokoa ny mahita azy avy hatrany amin’ny fotoana tena izy.
Ny fitsipika vaovao ho an’ny mpivarotra: raha misy FIKAROHANA tsy nampoizina manosika hanao hetsika avy hatrany —
🔸 misy "mpiasan’ny fanohanana" mandefa DM aloha
🔸 misy "tale orinasa" amin’ny horonan-tsary mangataka famindram-bola
🔸 misy "fampitandremana fiarovana maika" miaraka amin’ny fameram-potoana
Mijanòna kely. Ataovy amin’ny fantsona ofisialy ny fanamarinana. Ny fahamaikana no fototry ny fitaka manontolo — esory ny fahamaikana dia mirodana ilay fitaka.
120
ჭყუაკი IRS-ის ყალბი წერილის თაღლითობა, რომელიც ახლა კრიპტო-ინვესტორებს აწვება
ეს არ არის ელ.ფოსტა. ეს არ არის DM. ეს არის ფიზიკური წერილი, რომელიც თქვენს ფოსტაში მოდის.
ახლა თაღლითები აგზავნიან ყალბ შეტყობინებებს, სთხოვენ კრიპტო მფლობელებს დარეგისტრირდნენ „ციფრული აქტივების შესაბამისობის პორტალზე“ კონკრეტული ვადის წინ — პორტალი, რომელიც არ არსებობს. ეს ოფიციალურად გამოიყურება. იყენებს რეალურ საგადასახადო წლებს. ქმნის დაჩქარებულობის განცდას.
თუ ამ წერილს მიიღებთ:
❌ არ დაასკანეროთ მასზე არსებული არც ერთი QR კოდი
❌ არ ეწვიოთ მითითებულ პორტალს
✅ გადაამოწმეთ პირდაპირ თქვენი ოფიციალური საგადასახადო ორგანოს ვებსაიტზე
თაღლითებმა ელ.ფოსტას გადაუსწრეს. ისინი იყენებენ ქაღალდის ფოსტას, რადგან სპამის ფილტრებს ამას ვერ იჭერენ.
ჭყუაკი IRS-ის ყალბი წერილის თაღლითობა, რომელიც ახლა კრიპტო-ინვესტორებს აწვება
ეს არ არის ელ.ფოსტა. ეს არ არის DM. ეს არის ფიზიკური წერილი, რომელიც თქვენს ფოსტაში მოდის.
ახლა თაღლითები აგზავნიან ყალბ შეტყობინებებს, სთხოვენ კრიპტო მფლობელებს დარეგისტრირდნენ „ციფრული აქტივების შესაბამისობის პორტალზე“ კონკრეტული ვადის წინ — პორტალი, რომელიც არ არსებობს. ეს ოფიციალურად გამოიყურება. იყენებს რეალურ საგადასახადო წლებს. ქმნის დაჩქარებულობის განცდას.
თუ ამ წერილს მიიღებთ:
❌ არ დაასკანეროთ მასზე არსებული არც ერთი QR კოდი
❌ არ ეწვიოთ მითითებულ პორტალს
✅ გადაამოწმეთ პირდაპირ თქვენი ოფიციალური საგადასახადო ორგანოს ვებსაიტზე
თაღლითებმა ელ.ფოსტას გადაუსწრეს. ისინი იყენებენ ქაღალდის ფოსტას, რადგან სპამის ფილტრებს ამას ვერ იჭერენ.
ეს არ არის ელ.ფოსტა. ეს არ არის DM. ეს არის ფიზიკური წერილი, რომელიც თქვენს ფოსტაში მოდის.
ახლა თაღლითები აგზავნიან ყალბ შეტყობინებებს, სთხოვენ კრიპტო მფლობელებს დარეგისტრირდნენ „ციფრული აქტივების შესაბამისობის პორტალზე“ კონკრეტული ვადის წინ — პორტალი, რომელიც არ არსებობს. ეს ოფიციალურად გამოიყურება. იყენებს რეალურ საგადასახადო წლებს. ქმნის დაჩქარებულობის განცდას.
თუ ამ წერილს მიიღებთ:
❌ არ დაასკანეროთ მასზე არსებული არც ერთი QR კოდი
❌ არ ეწვიოთ მითითებულ პორტალს
✅ გადაამოწმეთ პირდაპირ თქვენი ოფიციალური საგადასახადო ორგანოს ვებსაიტზე
თაღლითებმა ელ.ფოსტას გადაუსწრეს. ისინი იყენებენ ქაღალდის ფოსტას, რადგან სპამის ფილტრებს ამას ვერ იჭერენ.
162
Iz söäd parolňyz diňe zat däl
Hemmeler öz seed phrase-i altyn ýaly gorap saklaýar. Emma bary-ýogy az adam e-poçtasyny hem şol derejede gorap saklaýar.
Real ýagdaý: hüjümçiler syzdyrylan şahsy maglumatlary satyn aldylar, “unutylan parol” usuly bilen bir exchange hasabyny ele geçirdiler, AI deepfake wideo bilen şahsyýeti ýasadylar — we 24 sagadyň içinde 2 million dollar çykardylar. Hiç bir seed phrase ogurlanmady. Diňe hasap alyndy.
Hakyky hüjüm meýdanyňyz:
🔸 Dikeldiş e-poçtasy
🔸 Telefon belgisi (SIM swap howpy)
🔸 2FA usuly (SMS howpsuz däl, authenticator programmasyny ulanyň)
Howpsuzlyk zynjyryňyz diňe iň gowşak buýnunyň güýçliligine bagly — we ol köplenç seed phrase bolýar.
Iz söäd parolňyz diňe zat däl
Hemmeler öz seed phrase-i altyn ýaly gorap saklaýar. Emma bary-ýogy az adam e-poçtasyny hem şol derejede gorap saklaýar.
Real ýagdaý: hüjümçiler syzdyrylan şahsy maglumatlary satyn aldylar, “unutylan parol” usuly bilen bir exchange hasabyny ele geçirdiler, AI deepfake wideo bilen şahsyýeti ýasadylar — we 24 sagadyň içinde 2 million dollar çykardylar. Hiç bir seed phrase ogurlanmady. Diňe hasap alyndy.
Hakyky hüjüm meýdanyňyz:
🔸 Dikeldiş e-poçtasy
🔸 Telefon belgisi (SIM swap howpy)
🔸 2FA usuly (SMS howpsuz däl, authenticator programmasyny ulanyň)
Howpsuzlyk zynjyryňyz diňe iň gowşak buýnunyň güýçliligine bagly — we ol köplenç seed phrase bolýar.
Hemmeler öz seed phrase-i altyn ýaly gorap saklaýar. Emma bary-ýogy az adam e-poçtasyny hem şol derejede gorap saklaýar.
Real ýagdaý: hüjümçiler syzdyrylan şahsy maglumatlary satyn aldylar, “unutylan parol” usuly bilen bir exchange hasabyny ele geçirdiler, AI deepfake wideo bilen şahsyýeti ýasadylar — we 24 sagadyň içinde 2 million dollar çykardylar. Hiç bir seed phrase ogurlanmady. Diňe hasap alyndy.
Hakyky hüjüm meýdanyňyz:
🔸 Dikeldiş e-poçtasy
🔸 Telefon belgisi (SIM swap howpy)
🔸 2FA usuly (SMS howpsuz däl, authenticator programmasyny ulanyň)
Howpsuzlyk zynjyryňyz diňe iň gowşak buýnunyň güýçliligine bagly — we ol köplenç seed phrase bolýar.
136
Ninguém fala sobre este risco de DeFi
US$ 972 milhões. 207 hacks. Só no primeiro semestre deste ano.
Os maiores golpes individuais não foram aleatórios — vieram de oráculos de preço quebrados que alimentaram dados errados em protocolos “auditados”. Auditado não significa inhackável. Significa que alguém verificou o código uma vez.
Antes de você sair comprando qualquer protocolo de DeFi:
1️⃣ Confira quem fornece o feed de preço
2️⃣ Verifique se o protocolo teve um histórico recente de exploits em oráculos
3️⃣ Nunca deixe mais do que você pode perder em fazendas de rendimento não comprovadas
Os protocolos que costumam ser hackeados são geralmente os que todo mundo mais confiava. Confiança não é um modelo de segurança.
Ninguém fala sobre este risco de DeFi
US$ 972 milhões. 207 hacks. Só no primeiro semestre deste ano.
Os maiores golpes individuais não foram aleatórios — vieram de oráculos de preço quebrados que alimentaram dados errados em protocolos “auditados”. Auditado não significa inhackável. Significa que alguém verificou o código uma vez.
Antes de você sair comprando qualquer protocolo de DeFi:
1️⃣ Confira quem fornece o feed de preço
2️⃣ Verifique se o protocolo teve um histórico recente de exploits em oráculos
3️⃣ Nunca deixe mais do que você pode perder em fazendas de rendimento não comprovadas
Os protocolos que costumam ser hackeados são geralmente os que todo mundo mais confiava. Confiança não é um modelo de segurança.
US$ 972 milhões. 207 hacks. Só no primeiro semestre deste ano.
Os maiores golpes individuais não foram aleatórios — vieram de oráculos de preço quebrados que alimentaram dados errados em protocolos “auditados”. Auditado não significa inhackável. Significa que alguém verificou o código uma vez.
Antes de você sair comprando qualquer protocolo de DeFi:
1️⃣ Confira quem fornece o feed de preço
2️⃣ Verifique se o protocolo teve um histórico recente de exploits em oráculos
3️⃣ Nunca deixe mais do que você pode perder em fazendas de rendimento não comprovadas
Os protocolos que costumam ser hackeados são geralmente os que todo mundo mais confiava. Confiança não é um modelo de segurança.
1
176
Bull Run Konfidens vs Bear Market Wirklikkeit
$972M gestohlen in sechs Monaten. Milliarden verloren durch Hacks in einem Jahr. Und dennoch fließt Kapital weiter zurück.
Das ist das Paradox von Krypto: Das Risiko verschwindet nie, aber auch die Chance nicht.
Jeder Zyklus vermittelt dieselbe Lektion zweimal – einmal im Pump, einmal im Crash. Die Trader, die überleben, sind nicht die Glücklichen. Sie sind diejenigen, die Risk Management als nicht verhandelbar behandelt haben, Zyklus für Zyklus.
Bull Run Konfidens vs Bear Market Wirklikkeit
$972M gestohlen in sechs Monaten. Milliarden verloren durch Hacks in einem Jahr. Und dennoch fließt Kapital weiter zurück.
Das ist das Paradox von Krypto: Das Risiko verschwindet nie, aber auch die Chance nicht.
Jeder Zyklus vermittelt dieselbe Lektion zweimal – einmal im Pump, einmal im Crash. Die Trader, die überleben, sind nicht die Glücklichen. Sie sind diejenigen, die Risk Management als nicht verhandelbar behandelt haben, Zyklus für Zyklus.
$972M gestohlen in sechs Monaten. Milliarden verloren durch Hacks in einem Jahr. Und dennoch fließt Kapital weiter zurück.
Das ist das Paradox von Krypto: Das Risiko verschwindet nie, aber auch die Chance nicht.
Jeder Zyklus vermittelt dieselbe Lektion zweimal – einmal im Pump, einmal im Crash. Die Trader, die überleben, sind nicht die Glücklichen. Sie sind diejenigen, die Risk Management als nicht verhandelbar behandelt haben, Zyklus für Zyklus.
1
151
Das 116M-Wallet, das „sicher“ sein sollte
5.200+ Wallets. 116 Millionen Dollar. In vier Wellen dieses Jahr verschwunden.
Nicht weil die Besitzer sorglos waren. Sondern weil ein Firmware-Fehler von 2021 leise die Seed-Generierung schwächte — Jahre bevor irgendjemand davon wusste.
Das Unheimliche? Jetzt die Firmware zu aktualisieren behebt nicht die Wallets, die bereits einen kompromittierten Seed erzeugt haben. Wenn dein Seed vor dem Patch erstellt wurde, ist er immer noch exponiert.
Die Lektion lautet nicht „Kauf ein anderes Hardware-Wallet“. Sondern: Sicherheit ist kein einmaliges Setup. Sie ist ein fortlaufender Audit.
✅ Prüfe den Firmware-Änderungsprotokoll deines Wallets
✅ Wenn dein Seed vor einer bekannten Schwachstelle liegt — migriere ihn
✅ Verlass dich nie darauf, dass „Cold Storage“ „für immer sicher“ bedeutet
Wie viele von euch haben ihre Hardware-Wallet-Firmware tatsächlich kürzlich überprüft? Kommentiert unten. 👇
Das 116M-Wallet, das „sicher“ sein sollte
5.200+ Wallets. 116 Millionen Dollar. In vier Wellen dieses Jahr verschwunden.
Nicht weil die Besitzer sorglos waren. Sondern weil ein Firmware-Fehler von 2021 leise die Seed-Generierung schwächte — Jahre bevor irgendjemand davon wusste.
Das Unheimliche? Jetzt die Firmware zu aktualisieren behebt nicht die Wallets, die bereits einen kompromittierten Seed erzeugt haben. Wenn dein Seed vor dem Patch erstellt wurde, ist er immer noch exponiert.
Die Lektion lautet nicht „Kauf ein anderes Hardware-Wallet“. Sondern: Sicherheit ist kein einmaliges Setup. Sie ist ein fortlaufender Audit.
✅ Prüfe den Firmware-Änderungsprotokoll deines Wallets
✅ Wenn dein Seed vor einer bekannten Schwachstelle liegt — migriere ihn
✅ Verlass dich nie darauf, dass „Cold Storage“ „für immer sicher“ bedeutet
Wie viele von euch haben ihre Hardware-Wallet-Firmware tatsächlich kürzlich überprüft? Kommentiert unten. 👇
5.200+ Wallets. 116 Millionen Dollar. In vier Wellen dieses Jahr verschwunden.
Nicht weil die Besitzer sorglos waren. Sondern weil ein Firmware-Fehler von 2021 leise die Seed-Generierung schwächte — Jahre bevor irgendjemand davon wusste.
Das Unheimliche? Jetzt die Firmware zu aktualisieren behebt nicht die Wallets, die bereits einen kompromittierten Seed erzeugt haben. Wenn dein Seed vor dem Patch erstellt wurde, ist er immer noch exponiert.
Die Lektion lautet nicht „Kauf ein anderes Hardware-Wallet“. Sondern: Sicherheit ist kein einmaliges Setup. Sie ist ein fortlaufender Audit.
✅ Prüfe den Firmware-Änderungsprotokoll deines Wallets
✅ Wenn dein Seed vor einer bekannten Schwachstelle liegt — migriere ihn
✅ Verlass dich nie darauf, dass „Cold Storage“ „für immer sicher“ bedeutet
Wie viele von euch haben ihre Hardware-Wallet-Firmware tatsächlich kürzlich überprüft? Kommentiert unten. 👇
140
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
WhoWillSucceedJensenHuangatNvidia?
ကြည့်ရှုမှု 189,572 ကြိမ်
1,749 ဦး ဆွေးနွေးနေသည်
“Jensen ကို ထောက်ခံရပ်တည်ပါ” အသနားခံစာ လက်မှတ် ၇၇,၉၀၀ ကျော်ရရှိချိန်တွင် CEO ရာထူးအတွက် ဆွေးနွေးမှုများ မစတင်သေးကြောင်း Nvidia ပြောကြား
Binance News
·နှစ်သက်မှု 33 ခု
·ကြည့်ရှုမှု 66.2k ကြိမ်
WhatWillDriveCryptoandStocks’NextRebound?
ကြည့်ရှုမှု 604,795 ကြိမ်
3,588 ဦး ဆွေးနွေးနေသည်
TradFiForBeginners
ကြည့်ရှုမှု 743,810 ကြိမ်
4,556 ဦး ဆွေးနွေးနေသည်