🤔 МАЖНА ЛИ САМОМУ ЗАРАБАТЫВАТЬ НА POISONING-АТАКАХ — ОТВЕЧАЮ ЧЕСТНА
Корацка: няма. I вось чаму.
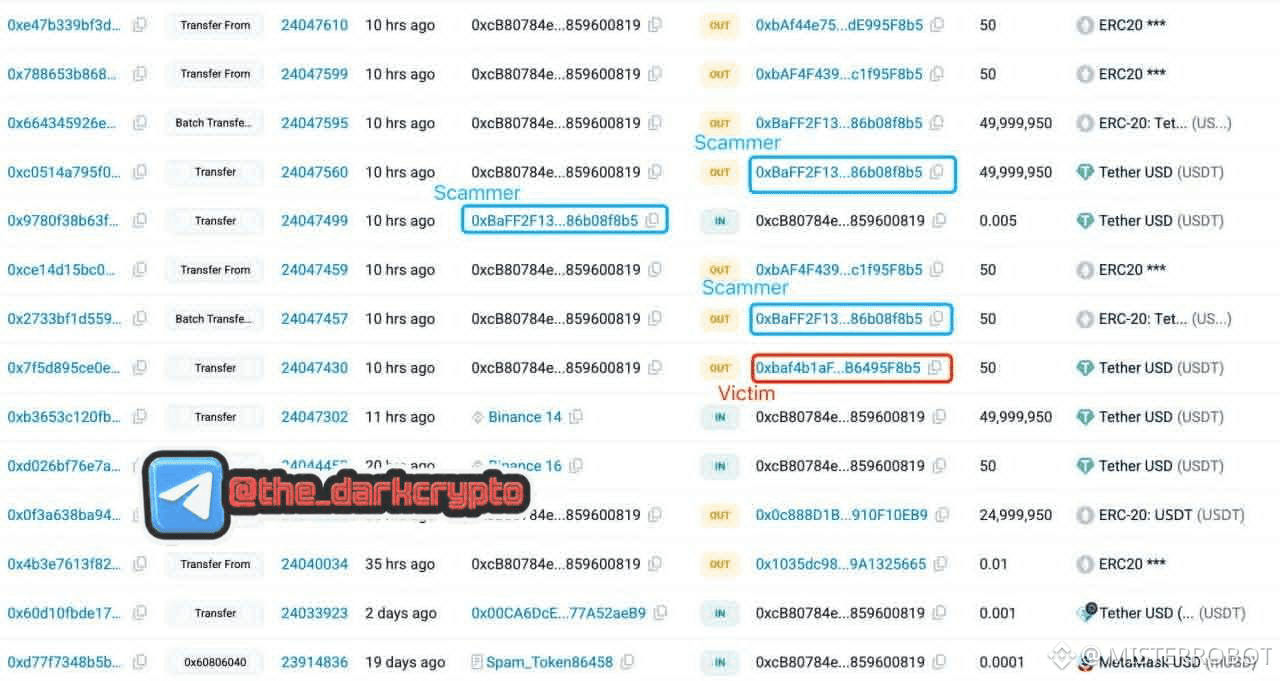
За масавымі рассылкамі стаяць не хакеры-адзіночкі, а транснацыянальныя криптосиндикаты з бюджэтамі як у карпарацый. GPU-фермы для падбору адрасоў, уласныя смарт-кантракты, поўная аўтаматызацыя, штат распрацоўшчыкаў і аналітыкаў. Інфраструктура каштуе мільёны. Толькі за 2022–2024 гады зафіксавана 270 млн спробаў атручвання на 17 млн унікальных адрасоў. Поспех — адзін выпадак з дзесяці тысяч. Але адна крадзеж на $50 млн акупляе ўсё.
Гэтыя групы канкуруюць паміж сабой у рэальным часе. Пасля буйной транзакцыі боты розных груповак спаборнічаюць, хто хутчэй падставіць фейкавы адрас. Зафіксаваны выпадак: пасля пераводу $2 млн USDC за восем хвілін з’явілася трынаццаць падробленых транзакцый ад розных атакуючых. Яны нават «атручваюць» адзін аднаго — адзін злодзей, які скраў $2 млн, праз 25 хвілін сам атруціў свой кашалёк, каб збянтэжыць сляды.
Ваш скрыпт на Python супраць гэтай машыны — гэта выйсці з нажом супраць танкавай дывізіі. Не па ведах, а па рэсурсах.
#crypto #security #defi #blockchain
Падпішыся — тут тлумачу, як уладкавана «ізнанка» криптарынку 🔔
Корацка: няма. I вось чаму.
За масавымі рассылкамі стаяць не хакеры-адзіночкі, а транснацыянальныя криптосиндикаты з бюджэтамі як у карпарацый. GPU-фермы для падбору адрасоў, уласныя смарт-кантракты, поўная аўтаматызацыя, штат распрацоўшчыкаў і аналітыкаў. Інфраструктура каштуе мільёны. Толькі за 2022–2024 гады зафіксавана 270 млн спробаў атручвання на 17 млн унікальных адрасоў. Поспех — адзін выпадак з дзесяці тысяч. Але адна крадзеж на $50 млн акупляе ўсё.
Гэтыя групы канкуруюць паміж сабой у рэальным часе. Пасля буйной транзакцыі боты розных груповак спаборнічаюць, хто хутчэй падставіць фейкавы адрас. Зафіксаваны выпадак: пасля пераводу $2 млн USDC за восем хвілін з’явілася трынаццаць падробленых транзакцый ад розных атакуючых. Яны нават «атручваюць» адзін аднаго — адзін злодзей, які скраў $2 млн, праз 25 хвілін сам атруціў свой кашалёк, каб збянтэжыць сляды.
Ваш скрыпт на Python супраць гэтай машыны — гэта выйсці з нажом супраць танкавай дывізіі. Не па ведах, а па рэсурсах.
#crypto #security #defi #blockchain
Падпішыся — тут тлумачу, як уладкавана «ізнанка» криптарынку 🔔