
#keplr
keplr
ကြည့်ရှုမှု 64,322 ကြိမ်
95 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး
·
--
ဘာသာပြန်ဆိုချက် ကြည့်မည်
Your crypto wallet can be hacked without anyone knowing your password. 😳
Recent security reports have raised concerns about Keplr wallets connected through Google and Apple login.
The issue reportedly involved exposed private keys through wallet infrastructure.
Think about that...
You can use a trusted login method and still face security risks.
This is why serious crypto users should never depend on just one layer of protection.
Use hardware wallets for long-term holdings, protect your recovery phrase, and never share it with anyone.
Convenience is good.
But in crypto, security comes first. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
Your crypto wallet can be hacked without anyone knowing your password. 😳
Recent security reports have raised concerns about Keplr wallets connected through Google and Apple login.
The issue reportedly involved exposed private keys through wallet infrastructure.
Think about that...
You can use a trusted login method and still face security risks.
This is why serious crypto users should never depend on just one layer of protection.
Use hardware wallets for long-term holdings, protect your recovery phrase, and never share it with anyone.
Convenience is good.
But in crypto, security comes first. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
Recent security reports have raised concerns about Keplr wallets connected through Google and Apple login.
The issue reportedly involved exposed private keys through wallet infrastructure.
Think about that...
You can use a trusted login method and still face security risks.
This is why serious crypto users should never depend on just one layer of protection.
Use hardware wallets for long-term holdings, protect your recovery phrase, and never share it with anyone.
Convenience is good.
But in crypto, security comes first. 🔐
#CryptoSecurity #Keplr #Web3 #Bitcoin
1
2
·
--
🚨 Google/Apple ဖြင့် တစ်ချက်နှိပ် ဝင်ရောက်နိုင်တဲ့ ပိုက်ဆံအိတ်—တစ်ညတည်းနဲ့ ပြဿနာတက်၊ Keplr အသုံးပြုသူတွေရဲ့ ကိုယ်ပိုင်သော့များ ပေါက်ကြား!
📌 ဖြစ်စဉ်အကျဉ်းချုပ်:
• 11/7 တွင် Google/Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော အကောင့်အချို့မှ ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့ပြီး၊ ထို့နောက် ဝင်ရောက်မှုနည်းလမ်းနှစ်ခုလုံးကို ယာယီရပ်ဆိုင်းခဲ့သည်
• အကြောင်းရင်းမှာ Consensys လက်အောက်ရှိ ဝင်ရောက်မှုဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံအဆောက်အအုံတွင် ရှိသော အားနည်းချက်ဖြစ်ပြီး Keplr ၏ ကုဒ်ကြောင့် မဟုတ်ပါ
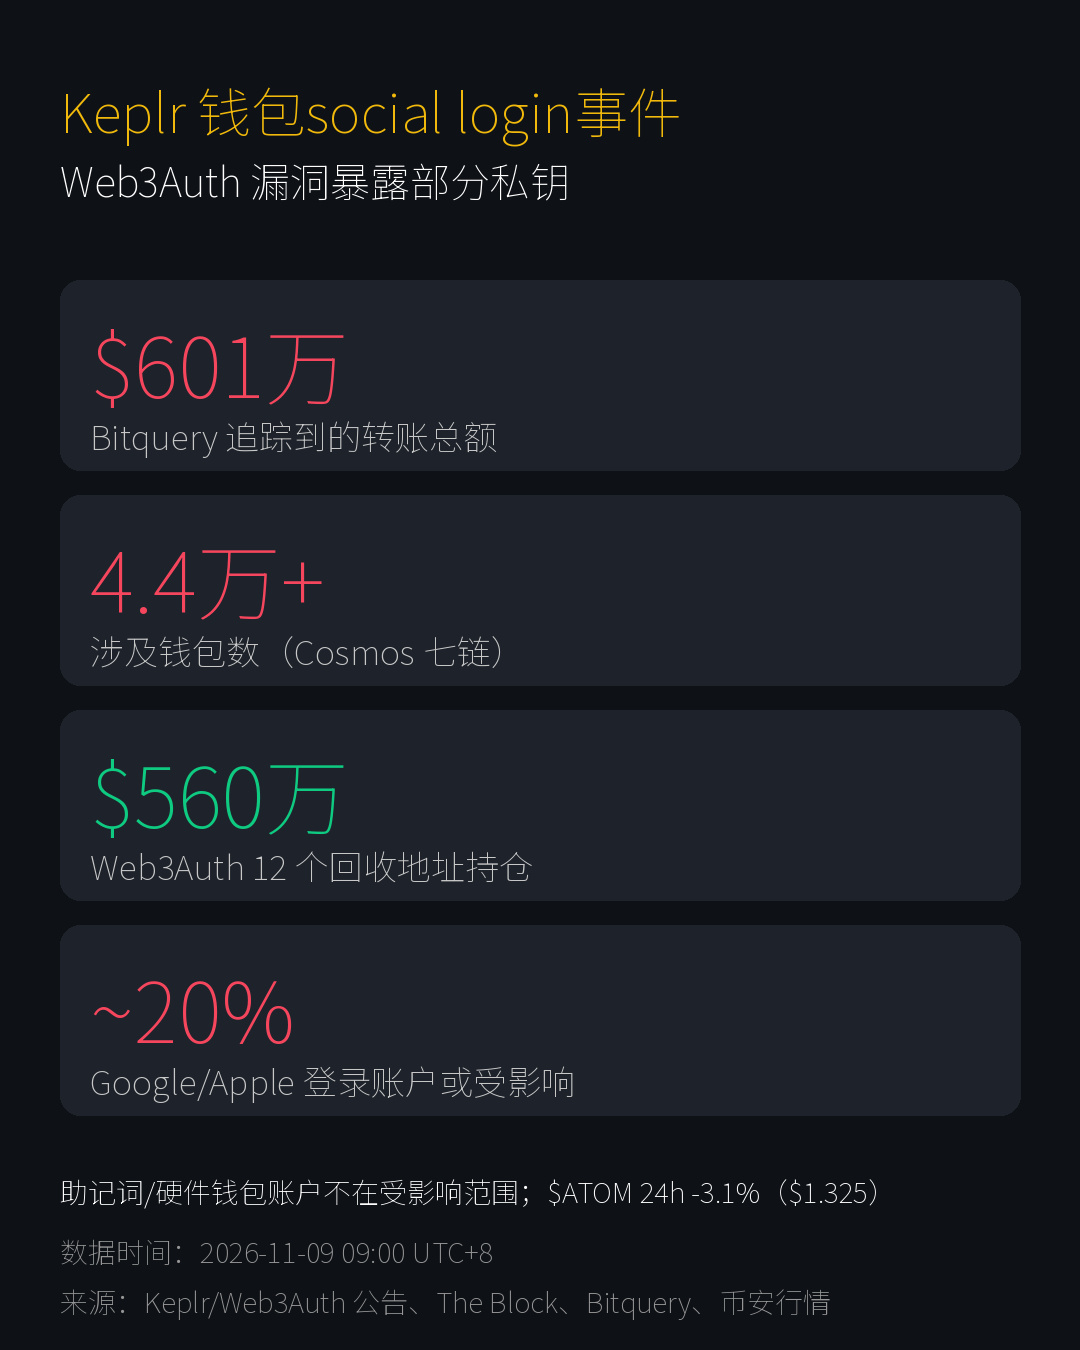
• Bitquery ၏ စာရင်းအင်းအရ ဒေါ်လာ 6 သန်းခန့် လွှဲပြောင်းခဲ့ပြီး Cosmos ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည်။ GoPlus က အနည်းဆုံး ဒေါ်လာ 1 သန်းခန့် ခိုးယူခံခဲ့ရပြီး နောက်ထပ် ဒေါ်လာ 6 သန်းခန့်ကို Web3Auth က ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
✅ ပြန်လည်ရယူရန် စကားစုသုံးသည့် ပိုက်ဆံအိတ်များနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ မထိခိုက်ပါ
⚠️ သင်ခန်းစာများ:
1️⃣ လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းက အဆင်ပြေပေမယ့် ကိုယ်ပိုင်သော့ကို ပြင်ပအဖွဲ့အစည်းထံ အပ်နှံထားရသဖြင့် အန္တရာယ်ဖြစ်စေနိုင်သည့် တစ်ခုတည်းသော အချက်တစ်ခု ပိုတိုးလာသည်
2️⃣ ပမာဏများသော ပိုင်ဆိုင်မှုများကို ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ထဲ ထည့်ထားပါ၊ သို့မဟုတ် ပြန်လည်ရယူရန် စကားစုကို ကိုယ်တိုင်ထိန်းသိမ်းပါ
3️⃣ လက်ကျန်ငွေ သုညဖြစ်သွားတာဟာ ခိုးယူခံရတယ်လို့ မဆိုလိုပါ။ ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းထားပြီး ဖြစ်နိုင်သည်။ အရင်ဆုံး တရားဝင်ကြေညာချက်ကို စစ်ဆေးပြီး မဆင်မခြင် ခွင့်ပြုချက်မပေးပါနှင့်၊ မသိသော “ပြန်လည်ရယူရန်” လင့်ခ်များကိုလည်း မနှိပ်ပါနှင့်
သင့်ပိုက်ဆံအိတ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်သုံးတာလား၊ ပြန်လည်ရယူရန် စကားစုသုံးတာလား။ မှတ်ချက်မှာ ပြောပြကြပါ👇
$BTC $ETH $BNB #钱包安全 #Keplr #ခရစ်ပတိုဈေးကွက်
ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံရန် အကြံပြုချက် မဟုတ်ပါ
🚨 Google/Apple ဖြင့် တစ်ချက်နှိပ် ဝင်ရောက်နိုင်တဲ့ ပိုက်ဆံအိတ်—တစ်ညတည်းနဲ့ ပြဿနာတက်၊ Keplr အသုံးပြုသူတွေရဲ့ ကိုယ်ပိုင်သော့များ ပေါက်ကြား!
📌 ဖြစ်စဉ်အကျဉ်းချုပ်:
• 11/7 တွင် Google/Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော အကောင့်အချို့မှ ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့ပြီး၊ ထို့နောက် ဝင်ရောက်မှုနည်းလမ်းနှစ်ခုလုံးကို ယာယီရပ်ဆိုင်းခဲ့သည်
• အကြောင်းရင်းမှာ Consensys လက်အောက်ရှိ ဝင်ရောက်မှုဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံအဆောက်အအုံတွင် ရှိသော အားနည်းချက်ဖြစ်ပြီး Keplr ၏ ကုဒ်ကြောင့် မဟုတ်ပါ
• Bitquery ၏ စာရင်းအင်းအရ ဒေါ်လာ 6 သန်းခန့် လွှဲပြောင်းခဲ့ပြီး Cosmos ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည်။ GoPlus က အနည်းဆုံး ဒေါ်လာ 1 သန်းခန့် ခိုးယူခံခဲ့ရပြီး နောက်ထပ် ဒေါ်လာ 6 သန်းခန့်ကို Web3Auth က ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
✅ ပြန်လည်ရယူရန် စကားစုသုံးသည့် ပိုက်ဆံအိတ်များနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ မထိခိုက်ပါ
⚠️ သင်ခန်းစာများ:
1️⃣ လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းက အဆင်ပြေပေမယ့် ကိုယ်ပိုင်သော့ကို ပြင်ပအဖွဲ့အစည်းထံ အပ်နှံထားရသဖြင့် အန္တရာယ်ဖြစ်စေနိုင်သည့် တစ်ခုတည်းသော အချက်တစ်ခု ပိုတိုးလာသည်
2️⃣ ပမာဏများသော ပိုင်ဆိုင်မှုများကို ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ထဲ ထည့်ထားပါ၊ သို့မဟုတ် ပြန်လည်ရယူရန် စကားစုကို ကိုယ်တိုင်ထိန်းသိမ်းပါ
3️⃣ လက်ကျန်ငွေ သုညဖြစ်သွားတာဟာ ခိုးယူခံရတယ်လို့ မဆိုလိုပါ။ ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းထားပြီး ဖြစ်နိုင်သည်။ အရင်ဆုံး တရားဝင်ကြေညာချက်ကို စစ်ဆေးပြီး မဆင်မခြင် ခွင့်ပြုချက်မပေးပါနှင့်၊ မသိသော “ပြန်လည်ရယူရန်” လင့်ခ်များကိုလည်း မနှိပ်ပါနှင့်
သင့်ပိုက်ဆံအိတ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်သုံးတာလား၊ ပြန်လည်ရယူရန် စကားစုသုံးတာလား။ မှတ်ချက်မှာ ပြောပြကြပါ👇
$BTC $ETH $BNB #钱包安全 #Keplr #ခရစ်ပတိုဈေးကွက်
ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံရန် အကြံပြုချက် မဟုတ်ပါ
📌 ဖြစ်စဉ်အကျဉ်းချုပ်:
• 11/7 တွင် Google/Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော အကောင့်အချို့မှ ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့ပြီး၊ ထို့နောက် ဝင်ရောက်မှုနည်းလမ်းနှစ်ခုလုံးကို ယာယီရပ်ဆိုင်းခဲ့သည်
• အကြောင်းရင်းမှာ Consensys လက်အောက်ရှိ ဝင်ရောက်မှုဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံအဆောက်အအုံတွင် ရှိသော အားနည်းချက်ဖြစ်ပြီး Keplr ၏ ကုဒ်ကြောင့် မဟုတ်ပါ
• Bitquery ၏ စာရင်းအင်းအရ ဒေါ်လာ 6 သန်းခန့် လွှဲပြောင်းခဲ့ပြီး Cosmos ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည်။ GoPlus က အနည်းဆုံး ဒေါ်လာ 1 သန်းခန့် ခိုးယူခံခဲ့ရပြီး နောက်ထပ် ဒေါ်လာ 6 သန်းခန့်ကို Web3Auth က ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
✅ ပြန်လည်ရယူရန် စကားစုသုံးသည့် ပိုက်ဆံအိတ်များနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ မထိခိုက်ပါ
⚠️ သင်ခန်းစာများ:
1️⃣ လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းက အဆင်ပြေပေမယ့် ကိုယ်ပိုင်သော့ကို ပြင်ပအဖွဲ့အစည်းထံ အပ်နှံထားရသဖြင့် အန္တရာယ်ဖြစ်စေနိုင်သည့် တစ်ခုတည်းသော အချက်တစ်ခု ပိုတိုးလာသည်
2️⃣ ပမာဏများသော ပိုင်ဆိုင်မှုများကို ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ထဲ ထည့်ထားပါ၊ သို့မဟုတ် ပြန်လည်ရယူရန် စကားစုကို ကိုယ်တိုင်ထိန်းသိမ်းပါ
3️⃣ လက်ကျန်ငွေ သုညဖြစ်သွားတာဟာ ခိုးယူခံရတယ်လို့ မဆိုလိုပါ။ ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းထားပြီး ဖြစ်နိုင်သည်။ အရင်ဆုံး တရားဝင်ကြေညာချက်ကို စစ်ဆေးပြီး မဆင်မခြင် ခွင့်ပြုချက်မပေးပါနှင့်၊ မသိသော “ပြန်လည်ရယူရန်” လင့်ခ်များကိုလည်း မနှိပ်ပါနှင့်
သင့်ပိုက်ဆံအိတ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်သုံးတာလား၊ ပြန်လည်ရယူရန် စကားစုသုံးတာလား။ မှတ်ချက်မှာ ပြောပြကြပါ👇
$BTC $ETH $BNB #钱包安全 #Keplr #ခရစ်ပတိုဈေးကွက်
ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံရန် အကြံပြုချက် မဟုတ်ပါ
16
·
--
Article
Keplr ပိုက်ဆံအိတ် လုံခြုံရေးဖြစ်ရပ် - Crypto အသုံးပြုသူများအတွက် သတိပေးချက်Keplr ၏ မကြာသေးမီက လုံခြုံရေးဖြစ်ရပ်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်နိုင်သော ပိုက်ဆံအိတ်များအပေါ် စိုးရိမ်မှုများ ထပ်မံမြင့်တက်လာခဲ့သည်။
နိုဝင်ဘာ ၆ ရက်နှင့် ၇ ရက်အတွင်း Web3Auth နှင့်သက်ဆိုင်သော အားနည်းချက်တစ်ခုကြောင့် Google နှင့် Apple အကောင့်ဖြင့် ဝင်ရောက်သော ပိုက်ဆံအိတ်အချို့ ထိခိုက်ခဲ့သည်။
Blockchain ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ Bitquery ၏ ထုတ်ပြန်ချက်အရ ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော် ပါဝင်ခဲ့ပြီး ပိုင်ဆိုင်မှု ဒေါ်လာ ၆.၀၁ သန်းခန့်ကို လိပ်စာနှစ်ခုသို့ လွှဲပြောင်းခဲ့သည်။
သို့သော် လွှဲပြောင်းမှုအချို့မှာ ကျန်ရှိနေသော ရန်ပုံငွေများကို ကာကွယ်ရန် ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများ၏ တစ်စိတ်တစ်ပိုင်းဖြစ်ပြီး ခိုးယူမှုဟု မဆိုနိုင်ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ ထိခိုက်မှုမရှိကြောင်း Keplr က အတည်ပြုခဲ့သည်။
Keplr ပိုက်ဆံအိတ် လုံခြုံရေးဖြစ်ရပ် - Crypto အသုံးပြုသူများအတွက် သတိပေးချက်
Keplr ၏ မကြာသေးမီက လုံခြုံရေးဖြစ်ရပ်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်နိုင်သော ပိုက်ဆံအိတ်များအပေါ် စိုးရိမ်မှုများ ထပ်မံမြင့်တက်လာခဲ့သည်။
နိုဝင်ဘာ ၆ ရက်နှင့် ၇ ရက်အတွင်း Web3Auth နှင့်သက်ဆိုင်သော အားနည်းချက်တစ်ခုကြောင့် Google နှင့် Apple အကောင့်ဖြင့် ဝင်ရောက်သော ပိုက်ဆံအိတ်အချို့ ထိခိုက်ခဲ့သည်။
Blockchain ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ Bitquery ၏ ထုတ်ပြန်ချက်အရ ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော် ပါဝင်ခဲ့ပြီး ပိုင်ဆိုင်မှု ဒေါ်လာ ၆.၀၁ သန်းခန့်ကို လိပ်စာနှစ်ခုသို့ လွှဲပြောင်းခဲ့သည်။
သို့သော် လွှဲပြောင်းမှုအချို့မှာ ကျန်ရှိနေသော ရန်ပုံငွေများကို ကာကွယ်ရန် ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများ၏ တစ်စိတ်တစ်ပိုင်းဖြစ်ပြီး ခိုးယူမှုဟု မဆိုနိုင်ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ ထိခိုက်မှုမရှိကြောင်း Keplr က အတည်ပြုခဲ့သည်။
နိုဝင်ဘာ ၆ ရက်နှင့် ၇ ရက်အတွင်း Web3Auth နှင့်သက်ဆိုင်သော အားနည်းချက်တစ်ခုကြောင့် Google နှင့် Apple အကောင့်ဖြင့် ဝင်ရောက်သော ပိုက်ဆံအိတ်အချို့ ထိခိုက်ခဲ့သည်။
Blockchain ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ Bitquery ၏ ထုတ်ပြန်ချက်အရ ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော် ပါဝင်ခဲ့ပြီး ပိုင်ဆိုင်မှု ဒေါ်လာ ၆.၀၁ သန်းခန့်ကို လိပ်စာနှစ်ခုသို့ လွှဲပြောင်းခဲ့သည်။
သို့သော် လွှဲပြောင်းမှုအချို့မှာ ကျန်ရှိနေသော ရန်ပုံငွေများကို ကာကွယ်ရန် ပြန်လည်ရယူရေး ကြိုးပမ်းမှုများ၏ တစ်စိတ်တစ်ပိုင်းဖြစ်ပြီး ခိုးယူမှုဟု မဆိုနိုင်ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ ထိခိုက်မှုမရှိကြောင်း Keplr က အတည်ပြုခဲ့သည်။
322

လူမှုကွန်ရက်အကောင့်ဖြင့် (Google သို့မဟုတ် Apple) အကောင့်ဖွင့်ထားသော အသုံးပြုသူများသည် Web3Auth နှင့်ပတ်သက်သည့် အခြေခံဝန်ဆောင်မှုဘက်မှ လုံခြုံရေးချိုးဖောက်မှုတစ်ခု ဖြစ်ပွားခဲ့သဖြင့် ကျန်ရှိနေသော ပိုင်ဆိုင်မှုများကို လွှဲပြောင်းရန် Keplr Wallet က အကြံပြုထားသည်။
အရေးကြီးသော လုံခြုံရေးအပ်ဒိတ်-
ဖြစ်ပွားရသည့် အကြောင်းရင်း: Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် လုပ်ဆောင်ချက်များကို ပံ့ပိုးပေးသော ပြင်ပဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံစနစ်တွင် ချို့ယွင်းချက်တစ်ခုကြောင့် လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ပြီး ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့သည်။
ထိခိုက်သူများ: Google သို့မဟုတ် Apple အကောင့်ဖြင့် ဝင်ရောက်ကာ ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်သည်။ ရိုးရာ seed phrase (ပြန်လည်ရယူရေး စကားစု) သို့မဟုတ် ဟာ့ဒ်ဝဲဝေါလက်ဖြင့် ကာကွယ်ထားသော ဝေါလက်များမှာ လုံးဝထိခိုက်မှုမရှိပါ။
လုပ်ဆောင်ရန်: Keplr နှင့် လုံခြုံရေးအဖွဲ့များက ထိခိုက်သူများအား ရန်ပုံငွေအသစ်များ ထပ်မံအပ်နှံခြင်းကို ရပ်တန့်ရန်နှင့် လွှဲပြောင်းနိုင်သည့် ကျန်ပိုင်ဆိုင်မှုများကို seed phrase ကို ကိုယ်တိုင်ထိန်းချုပ်ထားသော ဝေါလက်အသစ် သို့မဟုတ် ဟာ့ဒ်ဝဲစက်ဖြင့် စီမံခန့်ခွဲသော ဝေါလက်အသစ်သို့ လွှဲပြောင်းရန် တိုက်တွန်းထားသည်။
White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ: ပိုင်ဆိုင်မှုအချို့ လျော့နည်းသွားခြင်း သို့မဟုတ် လက်ကျန်ငွေ ရွှေ့ပြောင်းသွားခြင်းများသည် ရန်လိုသူများထံမှ ရန်ပုံငွေများကို ကာကွယ်ရန် စတင်လုပ်ဆောင်ခဲ့သည့် ခွင့်ပြုချက်ရ White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ၏ တစ်စိတ်တစ်ပိုင်းလည်း ဖြစ်နိုင်ကြောင်း သတိပြုပါ။
လုံခြုံရေးသတိပေးချက်: အတည်မပြုရသေးသော လင့်ခ်များကို မနှိပ်ပါနှင့်။ "ဝေါလက်ပြန်လည်ရယူပေးမည်" ဟု ကူညီရန် ကမ်းလှမ်းသော တိုက်ရိုက်စာများကိုလည်း မတုံ့ပြန်ပါနှင့်၊ အဘယ်ကြောင့်ဆိုသော် လိမ်လည်သူများသည် ထိခိုက်ခံရသူများကို တက်ကြွစွာ ပစ်မှတ်ထားနေသောကြောင့်ဖြစ်သည်။ Keplr ၏ တရားဝင်ချန်နယ်များမှ ထုတ်ပြန်သော အပ်ဒိတ်များကိုသာ အမြဲအားကိုးပါ။
#keplr #BunanceSquareTalk
လူမှုကွန်ရက်အကောင့်ဖြင့် (Google သို့မဟုတ် Apple) အကောင့်ဖွင့်ထားသော အသုံးပြုသူများသည် Web3Auth နှင့်ပတ်သက်သည့် အခြေခံဝန်ဆောင်မှုဘက်မှ လုံခြုံရေးချိုးဖောက်မှုတစ်ခု ဖြစ်ပွားခဲ့သဖြင့် ကျန်ရှိနေသော ပိုင်ဆိုင်မှုများကို လွှဲပြောင်းရန် Keplr Wallet က အကြံပြုထားသည်။
အရေးကြီးသော လုံခြုံရေးအပ်ဒိတ်-
ဖြစ်ပွားရသည့် အကြောင်းရင်း: Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် လုပ်ဆောင်ချက်များကို ပံ့ပိုးပေးသော ပြင်ပဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံစနစ်တွင် ချို့ယွင်းချက်တစ်ခုကြောင့် လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ပြီး ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့သည်။
ထိခိုက်သူများ: Google သို့မဟုတ် Apple အကောင့်ဖြင့် ဝင်ရောက်ကာ ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်သည်။ ရိုးရာ seed phrase (ပြန်လည်ရယူရေး စကားစု) သို့မဟုတ် ဟာ့ဒ်ဝဲဝေါလက်ဖြင့် ကာကွယ်ထားသော ဝေါလက်များမှာ လုံးဝထိခိုက်မှုမရှိပါ။
လုပ်ဆောင်ရန်: Keplr နှင့် လုံခြုံရေးအဖွဲ့များက ထိခိုက်သူများအား ရန်ပုံငွေအသစ်များ ထပ်မံအပ်နှံခြင်းကို ရပ်တန့်ရန်နှင့် လွှဲပြောင်းနိုင်သည့် ကျန်ပိုင်ဆိုင်မှုများကို seed phrase ကို ကိုယ်တိုင်ထိန်းချုပ်ထားသော ဝေါလက်အသစ် သို့မဟုတ် ဟာ့ဒ်ဝဲစက်ဖြင့် စီမံခန့်ခွဲသော ဝေါလက်အသစ်သို့ လွှဲပြောင်းရန် တိုက်တွန်းထားသည်။
White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ: ပိုင်ဆိုင်မှုအချို့ လျော့နည်းသွားခြင်း သို့မဟုတ် လက်ကျန်ငွေ ရွှေ့ပြောင်းသွားခြင်းများသည် ရန်လိုသူများထံမှ ရန်ပုံငွေများကို ကာကွယ်ရန် စတင်လုပ်ဆောင်ခဲ့သည့် ခွင့်ပြုချက်ရ White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ၏ တစ်စိတ်တစ်ပိုင်းလည်း ဖြစ်နိုင်ကြောင်း သတိပြုပါ။
လုံခြုံရေးသတိပေးချက်: အတည်မပြုရသေးသော လင့်ခ်များကို မနှိပ်ပါနှင့်။ "ဝေါလက်ပြန်လည်ရယူပေးမည်" ဟု ကူညီရန် ကမ်းလှမ်းသော တိုက်ရိုက်စာများကိုလည်း မတုံ့ပြန်ပါနှင့်၊ အဘယ်ကြောင့်ဆိုသော် လိမ်လည်သူများသည် ထိခိုက်ခံရသူများကို တက်ကြွစွာ ပစ်မှတ်ထားနေသောကြောင့်ဖြစ်သည်။ Keplr ၏ တရားဝင်ချန်နယ်များမှ ထုတ်ပြန်သော အပ်ဒိတ်များကိုသာ အမြဲအားကိုးပါ။
#keplr #BunanceSquareTalk
အရေးကြီးသော လုံခြုံရေးအပ်ဒိတ်-
ဖြစ်ပွားရသည့် အကြောင်းရင်း: Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် လုပ်ဆောင်ချက်များကို ပံ့ပိုးပေးသော ပြင်ပဝန်ဆောင်မှုပေးသူ Web3Auth ၏ အခြေခံစနစ်တွင် ချို့ယွင်းချက်တစ်ခုကြောင့် လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ပြီး ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့သည်။
ထိခိုက်သူများ: Google သို့မဟုတ် Apple အကောင့်ဖြင့် ဝင်ရောက်ကာ ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်သည်။ ရိုးရာ seed phrase (ပြန်လည်ရယူရေး စကားစု) သို့မဟုတ် ဟာ့ဒ်ဝဲဝေါလက်ဖြင့် ကာကွယ်ထားသော ဝေါလက်များမှာ လုံးဝထိခိုက်မှုမရှိပါ။
လုပ်ဆောင်ရန်: Keplr နှင့် လုံခြုံရေးအဖွဲ့များက ထိခိုက်သူများအား ရန်ပုံငွေအသစ်များ ထပ်မံအပ်နှံခြင်းကို ရပ်တန့်ရန်နှင့် လွှဲပြောင်းနိုင်သည့် ကျန်ပိုင်ဆိုင်မှုများကို seed phrase ကို ကိုယ်တိုင်ထိန်းချုပ်ထားသော ဝေါလက်အသစ် သို့မဟုတ် ဟာ့ဒ်ဝဲစက်ဖြင့် စီမံခန့်ခွဲသော ဝေါလက်အသစ်သို့ လွှဲပြောင်းရန် တိုက်တွန်းထားသည်။
White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ: ပိုင်ဆိုင်မှုအချို့ လျော့နည်းသွားခြင်း သို့မဟုတ် လက်ကျန်ငွေ ရွှေ့ပြောင်းသွားခြင်းများသည် ရန်လိုသူများထံမှ ရန်ပုံငွေများကို ကာကွယ်ရန် စတင်လုပ်ဆောင်ခဲ့သည့် ခွင့်ပြုချက်ရ White-hat ကယ်ဆယ်ရေးလုပ်ဆောင်မှုများ၏ တစ်စိတ်တစ်ပိုင်းလည်း ဖြစ်နိုင်ကြောင်း သတိပြုပါ။
လုံခြုံရေးသတိပေးချက်: အတည်မပြုရသေးသော လင့်ခ်များကို မနှိပ်ပါနှင့်။ "ဝေါလက်ပြန်လည်ရယူပေးမည်" ဟု ကူညီရန် ကမ်းလှမ်းသော တိုက်ရိုက်စာများကိုလည်း မတုံ့ပြန်ပါနှင့်၊ အဘယ်ကြောင့်ဆိုသော် လိမ်လည်သူများသည် ထိခိုက်ခံရသူများကို တက်ကြွစွာ ပစ်မှတ်ထားနေသောကြောင့်ဖြစ်သည်။ Keplr ၏ တရားဝင်ချန်နယ်များမှ ထုတ်ပြန်သော အပ်ဒိတ်များကိုသာ အမြဲအားကိုးပါ။
#keplr #BunanceSquareTalk
8

·
--
Article
Keplr ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ထဲက ငွေတွေ ထုတ်ယူခံရ၊ White Hat တွေက အလားတူ အားနည်းချက်ကို အသုံးပြုပြီး ဒေါ်လာ ၅.၆ သန်းကို အပြိုင်ကယ်တင်နိုဝင်ဘာ ၆ ရက် ညနက်ပိုင်းမှ ၇ ရက်နေ့အထိ Keplr ပိုက်ဆံအိတ်မှာ အတော်ထူးဆန်းတဲ့ဖြစ်ရပ်တစ်ခု ဖြစ်ပွားခဲ့ပါတယ်။ Google သို့မဟုတ် Apple အကောင့်နဲ့ ဝင်ရောက်ပြီး ပိုက်ဆံအိတ်ဖန်တီးထားတဲ့ သုံးစွဲသူတွေရဲ့ ကိုယ်ပိုင်သော့တွေကို Web3Auth ရဲ့ အခြေခံအဆောက်အအုံထဲကနေ တစ်ယောက်ယောက်က ရယူသွားခဲ့ပါတယ်။ Bitquery ရဲ့ ရေတွက်ချက်အရ ၁၈ နာရီအတွင်း ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ထဲက ငွေတွေကို ထုတ်ယူခံခဲ့ရပြီး၊ blockchain ပေါ်မှာ ခြေရာခံလို့ရတဲ့ ပမာဏက ဒေါ်လာ ၆.၀၁ သန်းခန့် ရှိပါတယ်။ ဒါပေမဲ့ ဒီပမာဏထဲမှာ Web3Auth က ကိုယ်တိုင် လွှဲပြောင်းထားတဲ့ ကယ်ဆယ်ရေးရန်ပုံငွေလည်း ပါဝင်နေတာကြောင့် ဟက်ကာတွေ တကယ်ယူသွားတဲ့ ပမာဏကိုတော့ အတိအကျ မသိနိုင်သေးပါဘူး။ ပိုပြီးရင်နာစရာကောင်းတာက ကိန်းဂဏန်းတစ်ခုပါပဲ—ထုတ်ယူခံခဲ့ရတဲ့ ငွေတွေထဲက ၈၆ ရာခိုင်နှုန်းဟာ Keplr က သတိပေးချက်ထုတ်ပြန်ပြီးမှ လွှဲပြောင်းခံခဲ့ရတာပါ။ သတိပေးချက် ထုတ်ပြန်ပြီးချိန်မှာ သော့တွေက တခြားသူတွေလက်ထဲ ရောက်နေပြီဖြစ်လို့ ဝင်ရောက်မှုကို ပိတ်လိုက်ရုံနဲ့ တားဆီးလို့မရခဲ့ပါဘူး။
Keplr ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ထဲက ငွေတွေ ထုတ်ယူခံရ၊ White Hat တွေက အလားတူ အားနည်းချက်ကို အသုံးပြုပြီး ဒေါ်လာ ၅.၆ သန်းကို အပြိုင်ကယ်တင်
နိုဝင်ဘာ ၆ ရက် ညနက်ပိုင်းမှ ၇ ရက်နေ့အထိ Keplr ပိုက်ဆံအိတ်မှာ အတော်ထူးဆန်းတဲ့ဖြစ်ရပ်တစ်ခု ဖြစ်ပွားခဲ့ပါတယ်။ Google သို့မဟုတ် Apple အကောင့်နဲ့ ဝင်ရောက်ပြီး ပိုက်ဆံအိတ်ဖန်တီးထားတဲ့ သုံးစွဲသူတွေရဲ့ ကိုယ်ပိုင်သော့တွေကို Web3Auth ရဲ့ အခြေခံအဆောက်အအုံထဲကနေ တစ်ယောက်ယောက်က ရယူသွားခဲ့ပါတယ်။ Bitquery ရဲ့ ရေတွက်ချက်အရ ၁၈ နာရီအတွင်း ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ထဲက ငွေတွေကို ထုတ်ယူခံခဲ့ရပြီး၊ blockchain ပေါ်မှာ ခြေရာခံလို့ရတဲ့ ပမာဏက ဒေါ်လာ ၆.၀၁ သန်းခန့် ရှိပါတယ်။ ဒါပေမဲ့ ဒီပမာဏထဲမှာ Web3Auth က ကိုယ်တိုင် လွှဲပြောင်းထားတဲ့ ကယ်ဆယ်ရေးရန်ပုံငွေလည်း ပါဝင်နေတာကြောင့် ဟက်ကာတွေ တကယ်ယူသွားတဲ့ ပမာဏကိုတော့ အတိအကျ မသိနိုင်သေးပါဘူး။ ပိုပြီးရင်နာစရာကောင်းတာက ကိန်းဂဏန်းတစ်ခုပါပဲ—ထုတ်ယူခံခဲ့ရတဲ့ ငွေတွေထဲက ၈၆ ရာခိုင်နှုန်းဟာ Keplr က သတိပေးချက်ထုတ်ပြန်ပြီးမှ လွှဲပြောင်းခံခဲ့ရတာပါ။ သတိပေးချက် ထုတ်ပြန်ပြီးချိန်မှာ သော့တွေက တခြားသူတွေလက်ထဲ ရောက်နေပြီဖြစ်လို့ ဝင်ရောက်မှုကို ပိတ်လိုက်ရုံနဲ့ တားဆီးလို့မရခဲ့ပါဘူး။
33
·
--
မနေ့က သတင်းတစ်ပုဒ် တွေ့လိုက်တာ တော်တော်လေး ဂယက်ထသွားစရာပဲ၊ အားလုံးကို မျှဝေပေးလိုက်ပါတယ် 👀
Consensys လက်အောက်ခံ Web3Auth (Keplr မှာ Google/Apple နဲ့ ဝင်ရောက်နိုင်အောင် လုပ်ပေးတဲ့ ဝန်ဆောင်မှု) က စနစ်မှာ အားနည်းချက်ရှိခဲ့ကြောင်း ဝန်ခံခဲ့ပါတယ်။ အဲဒီကြောင့် Google/Apple နဲ့ စာရင်းသွင်းထားတဲ့ Keplr ပိုက်ဆံအိတ်အချို့ရဲ့ သီးသန့်သော့ချက်တွေ ပေါက်ကြားခဲ့ပါတယ်။ တိုက်ခိုက်သူတွေထက် အရင် ငွေတွေကို ပြန်လည်ရယူရန် လိပ်စာ 12 ခုထဲ ရွှေ့ပြောင်းခဲ့ပြီး၊ blockchain ပေါ်က အချက်အလက်တွေအရ အခု စုစုပေါင်း ဒေါ်လာ 5.6 သန်းခန့် ရှိပါတယ်။
အဓိက ကိန်းဂဏန်းများ-
· Bitquery: တိုက်ခိုက်သူတွေက Keplr ပိုက်ဆံအိတ် 4 သောင်းကျော်ထဲက ဒေါ်လာ 6 သန်းခန့် လွှဲယူခဲ့ပါတယ်
· Keplr ပူးတွဲတည်ထောင်သူ Josh Lee: Google/Apple နဲ့ ဝင်ရောက်တဲ့ အကောင့် 20% ခန့် ထိခိုက်ခဲ့ပါတယ် (ပြန်လည်ရယူရေး စကားစု/ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးသူတွေတော့ မထိခိုက်ပါ)
· ပြန်လည်ရယူထားတဲ့ ငွေအများစုက ATOM ဖြစ်ပြီး 249 သန်းခန့်၊ တန်ဖိုးအားဖြင့် ဒေါ်လာ 3.3 သန်းခန့် ရှိပါတယ်။ အများစုက staking လုပ်ထားတာဖြစ်ပြီး၊ ချက်ချင်းလွှဲနိုင်တဲ့ တိုကင်တွေအဖြစ် လဲလှယ်ခဲ့တာကြောင့် staking ဖြုတ်ဖို့ စောင့်ရမယ့် 21 ရက်တာ ကာလကို ရှောင်ရှားနိုင်ခဲ့ပါတယ်
ကျွန်တော့်အမြင်ကတော့ “တတိယပါတီကနေ ဝင်ရောက်တာ = သီးသန့်သော့ချက်ကို အပ်နှံထားတာ” ပါပဲ။ ပုံမှန်အချိန်မှာ အဆင်ပြေပေမယ့် ပြဿနာဖြစ်လာရင်တော့ ဘေးဒုက္ခပါပဲ။ နောက်ဆက်တွဲအနေနဲ့ အချက် 2 ချက်ကို စောင့်ကြည့်ရပါမယ်- ဒေါ်လာ 5.6 သန်းကို သုံးစွဲသူတွေဆီ ဘယ်လိုပြန်ပေးမလဲ၊ Keplr က ဝင်ရောက်နည်းလမ်းကို ပြောင်းလဲမလား။
သင် Keplr သုံးပါသလား။ ဘယ်လိုဝင်ရောက်နည်းကို သုံးပါသလဲ။ မှတ်ချက်မှာ ဆွေးနွေးကြရအောင် 🗣️
#Web3လုံခြုံရေး #Keplr #Web3Auth
မနေ့က သတင်းတစ်ပုဒ် တွေ့လိုက်တာ တော်တော်လေး ဂယက်ထသွားစရာပဲ၊ အားလုံးကို မျှဝေပေးလိုက်ပါတယ် 👀
Consensys လက်အောက်ခံ Web3Auth (Keplr မှာ Google/Apple နဲ့ ဝင်ရောက်နိုင်အောင် လုပ်ပေးတဲ့ ဝန်ဆောင်မှု) က စနစ်မှာ အားနည်းချက်ရှိခဲ့ကြောင်း ဝန်ခံခဲ့ပါတယ်။ အဲဒီကြောင့် Google/Apple နဲ့ စာရင်းသွင်းထားတဲ့ Keplr ပိုက်ဆံအိတ်အချို့ရဲ့ သီးသန့်သော့ချက်တွေ ပေါက်ကြားခဲ့ပါတယ်။ တိုက်ခိုက်သူတွေထက် အရင် ငွေတွေကို ပြန်လည်ရယူရန် လိပ်စာ 12 ခုထဲ ရွှေ့ပြောင်းခဲ့ပြီး၊ blockchain ပေါ်က အချက်အလက်တွေအရ အခု စုစုပေါင်း ဒေါ်လာ 5.6 သန်းခန့် ရှိပါတယ်။
အဓိက ကိန်းဂဏန်းများ-
· Bitquery: တိုက်ခိုက်သူတွေက Keplr ပိုက်ဆံအိတ် 4 သောင်းကျော်ထဲက ဒေါ်လာ 6 သန်းခန့် လွှဲယူခဲ့ပါတယ်
· Keplr ပူးတွဲတည်ထောင်သူ Josh Lee: Google/Apple နဲ့ ဝင်ရောက်တဲ့ အကောင့် 20% ခန့် ထိခိုက်ခဲ့ပါတယ် (ပြန်လည်ရယူရေး စကားစု/ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးသူတွေတော့ မထိခိုက်ပါ)
· ပြန်လည်ရယူထားတဲ့ ငွေအများစုက ATOM ဖြစ်ပြီး 249 သန်းခန့်၊ တန်ဖိုးအားဖြင့် ဒေါ်လာ 3.3 သန်းခန့် ရှိပါတယ်။ အများစုက staking လုပ်ထားတာဖြစ်ပြီး၊ ချက်ချင်းလွှဲနိုင်တဲ့ တိုကင်တွေအဖြစ် လဲလှယ်ခဲ့တာကြောင့် staking ဖြုတ်ဖို့ စောင့်ရမယ့် 21 ရက်တာ ကာလကို ရှောင်ရှားနိုင်ခဲ့ပါတယ်
ကျွန်တော့်အမြင်ကတော့ “တတိယပါတီကနေ ဝင်ရောက်တာ = သီးသန့်သော့ချက်ကို အပ်နှံထားတာ” ပါပဲ။ ပုံမှန်အချိန်မှာ အဆင်ပြေပေမယ့် ပြဿနာဖြစ်လာရင်တော့ ဘေးဒုက္ခပါပဲ။ နောက်ဆက်တွဲအနေနဲ့ အချက် 2 ချက်ကို စောင့်ကြည့်ရပါမယ်- ဒေါ်လာ 5.6 သန်းကို သုံးစွဲသူတွေဆီ ဘယ်လိုပြန်ပေးမလဲ၊ Keplr က ဝင်ရောက်နည်းလမ်းကို ပြောင်းလဲမလား။
သင် Keplr သုံးပါသလား။ ဘယ်လိုဝင်ရောက်နည်းကို သုံးပါသလဲ။ မှတ်ချက်မှာ ဆွေးနွေးကြရအောင် 🗣️
#Web3လုံခြုံရေး #Keplr #Web3Auth
Consensys လက်အောက်ခံ Web3Auth (Keplr မှာ Google/Apple နဲ့ ဝင်ရောက်နိုင်အောင် လုပ်ပေးတဲ့ ဝန်ဆောင်မှု) က စနစ်မှာ အားနည်းချက်ရှိခဲ့ကြောင်း ဝန်ခံခဲ့ပါတယ်။ အဲဒီကြောင့် Google/Apple နဲ့ စာရင်းသွင်းထားတဲ့ Keplr ပိုက်ဆံအိတ်အချို့ရဲ့ သီးသန့်သော့ချက်တွေ ပေါက်ကြားခဲ့ပါတယ်။ တိုက်ခိုက်သူတွေထက် အရင် ငွေတွေကို ပြန်လည်ရယူရန် လိပ်စာ 12 ခုထဲ ရွှေ့ပြောင်းခဲ့ပြီး၊ blockchain ပေါ်က အချက်အလက်တွေအရ အခု စုစုပေါင်း ဒေါ်လာ 5.6 သန်းခန့် ရှိပါတယ်။
အဓိက ကိန်းဂဏန်းများ-
· Bitquery: တိုက်ခိုက်သူတွေက Keplr ပိုက်ဆံအိတ် 4 သောင်းကျော်ထဲက ဒေါ်လာ 6 သန်းခန့် လွှဲယူခဲ့ပါတယ်
· Keplr ပူးတွဲတည်ထောင်သူ Josh Lee: Google/Apple နဲ့ ဝင်ရောက်တဲ့ အကောင့် 20% ခန့် ထိခိုက်ခဲ့ပါတယ် (ပြန်လည်ရယူရေး စကားစု/ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးသူတွေတော့ မထိခိုက်ပါ)
· ပြန်လည်ရယူထားတဲ့ ငွေအများစုက ATOM ဖြစ်ပြီး 249 သန်းခန့်၊ တန်ဖိုးအားဖြင့် ဒေါ်လာ 3.3 သန်းခန့် ရှိပါတယ်။ အများစုက staking လုပ်ထားတာဖြစ်ပြီး၊ ချက်ချင်းလွှဲနိုင်တဲ့ တိုကင်တွေအဖြစ် လဲလှယ်ခဲ့တာကြောင့် staking ဖြုတ်ဖို့ စောင့်ရမယ့် 21 ရက်တာ ကာလကို ရှောင်ရှားနိုင်ခဲ့ပါတယ်
ကျွန်တော့်အမြင်ကတော့ “တတိယပါတီကနေ ဝင်ရောက်တာ = သီးသန့်သော့ချက်ကို အပ်နှံထားတာ” ပါပဲ။ ပုံမှန်အချိန်မှာ အဆင်ပြေပေမယ့် ပြဿနာဖြစ်လာရင်တော့ ဘေးဒုက္ခပါပဲ။ နောက်ဆက်တွဲအနေနဲ့ အချက် 2 ချက်ကို စောင့်ကြည့်ရပါမယ်- ဒေါ်လာ 5.6 သန်းကို သုံးစွဲသူတွေဆီ ဘယ်လိုပြန်ပေးမလဲ၊ Keplr က ဝင်ရောက်နည်းလမ်းကို ပြောင်းလဲမလား။
သင် Keplr သုံးပါသလား။ ဘယ်လိုဝင်ရောက်နည်းကို သုံးပါသလဲ။ မှတ်ချက်မှာ ဆွေးနွေးကြရအောင် 🗣️
#Web3လုံခြုံရေး #Keplr #Web3Auth
482

·
--
#KeplrAdvisesSocialLoginUsersToTransferAssets
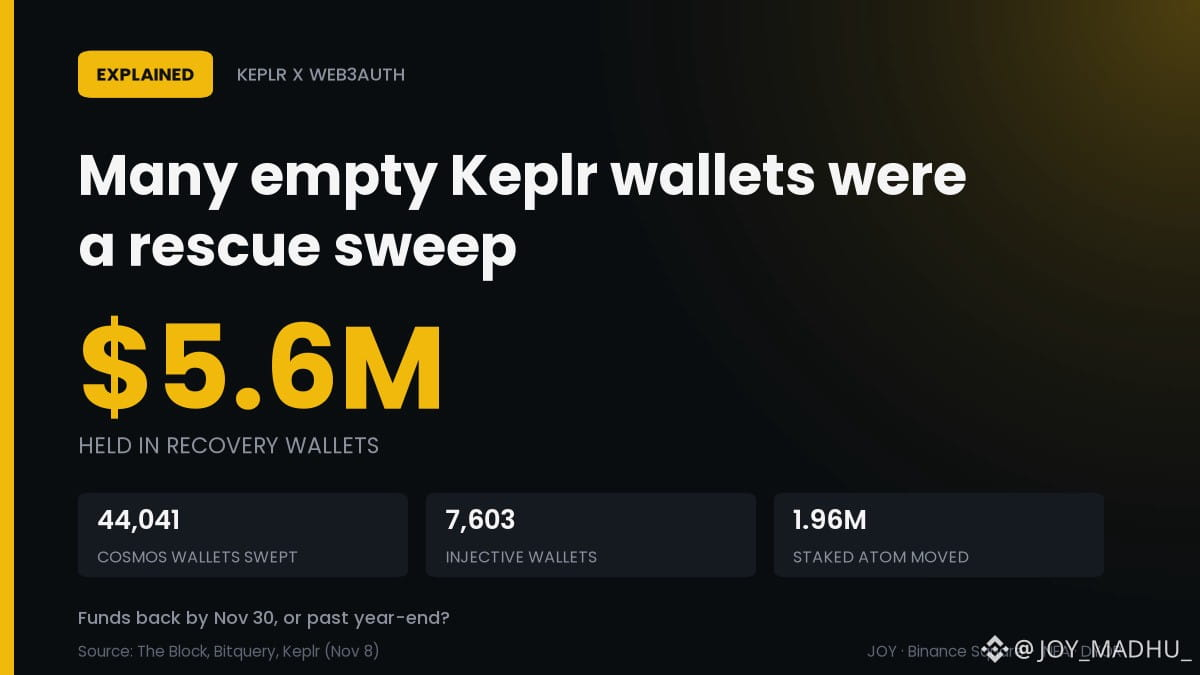
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#KeplrAdvisesSocialLoginUsersToTransferAssets
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
32
·
--
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုမှုဆိုင်ရာ private key ပေါက်ကြားမှု—ဒေါ်လာ ၅.၆ သန်းကို ပြန်လည်ရယူရေးလိပ်စာသို့ လွှဲပြောင်း၊ ATOM ၃.၆% ကျဆင်းWeb3Auth အခြေခံအဆောက်အအုံဆိုင်ရာ အားနည်းချက်ကြောင့် Keplr wallet များ ထိခိုက်ခဲ့သည်။ Odaily က တရားဝင်အပ်ဒိတ်ကို ကိုးကားဖော်ပြရာတွင် Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော Keplr wallet အချို့၏ private key များ ပေါက်ကြားခဲ့ကြောင်း သိရသည်။ Web3Auth သည် ပိုင်ဆိုင်မှုဒေါ်လာ ၅.၆ သန်းခန့်ကို လုံခြုံသောလိပ်စာများသို့ အလျင်အမြန် လွှဲပြောင်းခဲ့ပြီး၊ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုတွင် ATOM ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးအားဖြင့် ဒေါ်လာ ၃.၃ သန်းခန့်ရှိသည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုမှုဆိုင်ရာ private key ပေါက်ကြားမှု—ဒေါ်လာ ၅.၆ သန်းကို ပြန်လည်ရယူရေးလိပ်စာသို့ လွှဲပြောင်း၊ ATOM ၃.၆% ကျဆင်း
Web3Auth အခြေခံအဆောက်အအုံဆိုင်ရာ အားနည်းချက်ကြောင့် Keplr wallet များ ထိခိုက်ခဲ့သည်။ Odaily က တရားဝင်အပ်ဒိတ်ကို ကိုးကားဖော်ပြရာတွင် Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော Keplr wallet အချို့၏ private key များ ပေါက်ကြားခဲ့ကြောင်း သိရသည်။ Web3Auth သည် ပိုင်ဆိုင်မှုဒေါ်လာ ၅.၆ သန်းခန့်ကို လုံခြုံသောလိပ်စာများသို့ အလျင်အမြန် လွှဲပြောင်းခဲ့ပြီး၊ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုတွင် ATOM ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးအားဖြင့် ဒေါ်လာ ၃.၃ သန်းခန့်ရှိသည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
173
·
--
Google သို့မဟုတ် Apple ဖြင့် အကောင့်ဝင်ပြီး Keplr ပိုက်ဆံအိတ်ဖန်တီးထားသူများအတွက် ဆုံးရှုံးမှုကို ကိန်းဂဏန်းများဖြင့် ဖော်ပြနိုင်ပြီဖြစ်သည်။ GoPlus ၏ နိုဝင်ဘာ ၉ ရက် စောင့်ကြည့်မှုအရ ပိုင်ဆိုင်မှု အမေရိကန်ဒေါ်လာ ၁ သန်းခန့် အနည်းဆုံး ခိုးယူခံခဲ့ရပြီး၊ နောက်ထပ် အမေရိကန်ဒေါ်လာ ၆ သန်းခန့်ကို တရားဝင်အတည်ပြုထားသော ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းခဲ့သည်။ ပြန်လည်ရယူရေးစကားစု (seed phrase) နှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ပြီး ပိုက်ဆံအိတ်ဖန်တီးလျှင် သော့၏တစ်စိတ်တစ်ပိုင်းကို ကိုယ်တိုင်မထိန်းချုပ်နိုင်ပါ။ သင့် Keplr ပိုက်ဆံအိတ်ကို အစက ဘယ်နည်းလမ်းနဲ့ ဖန်တီးခဲ့တာလဲ။
#加密安全 #Keplr
Google သို့မဟုတ် Apple ဖြင့် အကောင့်ဝင်ပြီး Keplr ပိုက်ဆံအိတ်ဖန်တီးထားသူများအတွက် ဆုံးရှုံးမှုကို ကိန်းဂဏန်းများဖြင့် ဖော်ပြနိုင်ပြီဖြစ်သည်။ GoPlus ၏ နိုဝင်ဘာ ၉ ရက် စောင့်ကြည့်မှုအရ ပိုင်ဆိုင်မှု အမေရိကန်ဒေါ်လာ ၁ သန်းခန့် အနည်းဆုံး ခိုးယူခံခဲ့ရပြီး၊ နောက်ထပ် အမေရိကန်ဒေါ်လာ ၆ သန်းခန့်ကို တရားဝင်အတည်ပြုထားသော ကယ်ဆယ်ရေးလိပ်စာသို့ လွှဲပြောင်းခဲ့သည်။ ပြန်လည်ရယူရေးစကားစု (seed phrase) နှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ပြီး ပိုက်ဆံအိတ်ဖန်တီးလျှင် သော့၏တစ်စိတ်တစ်ပိုင်းကို ကိုယ်တိုင်မထိန်းချုပ်နိုင်ပါ။ သင့် Keplr ပိုက်ဆံအိတ်ကို အစက ဘယ်နည်းလမ်းနဲ့ ဖန်တီးခဲ့တာလဲ။
#加密安全 #Keplr
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ပြီး ပိုက်ဆံအိတ်ဖန်တီးလျှင် သော့၏တစ်စိတ်တစ်ပိုင်းကို ကိုယ်တိုင်မထိန်းချုပ်နိုင်ပါ။ သင့် Keplr ပိုက်ဆံအိတ်ကို အစက ဘယ်နည်းလမ်းနဲ့ ဖန်တီးခဲ့တာလဲ။
#加密安全 #Keplr
4

·
--
ခရစ်ပတိုဝေါလက်တစ်ခုမှာ « Google နဲ့ ဝင်ရောက်ရန် » ဆိုတာ အဆင်ပြေပါတယ်။ ဒီအပတ်ကုန်မှာတော့ အဲဒီအဆင်ပြေမှုရဲ့ တန်ဖိုးကို သိခဲ့ရပါတယ်။
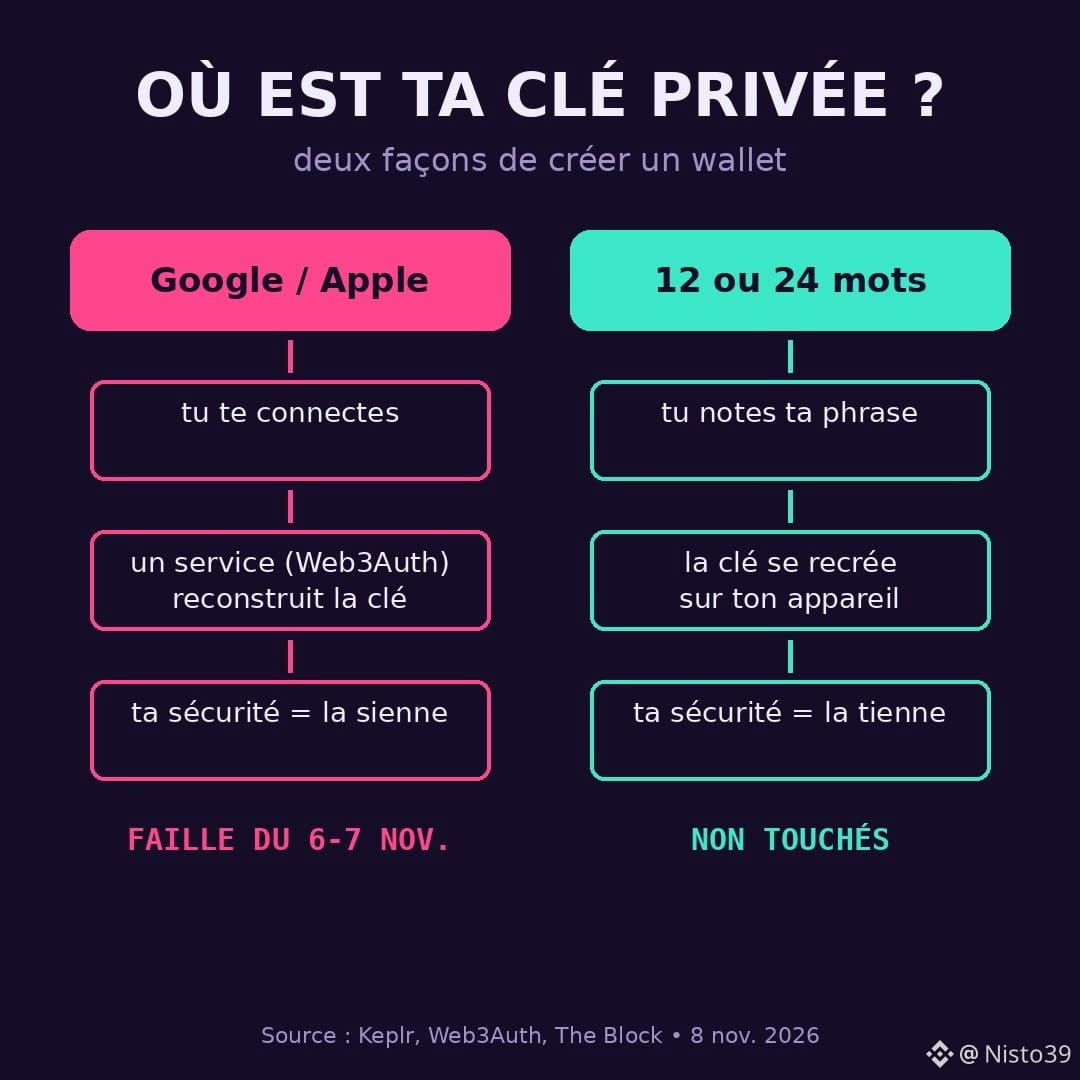
Cosmos ဂေဟစနစ်မှာ အလွန်အသုံးများတဲ့ ဝေါလက်တစ်ခုဖြစ်တဲ့ Keplr ဟာ စနေနေ့မှာ Google နဲ့ Apple ကတစ်ဆင့် ဝင်ရောက်တာကို ရပ်ဆိုင်းခဲ့ပါတယ်။ အသုံးပြုသူတချို့က ဘာမှလက်မှတ်မထိုးခဲ့ပေမယ့် သူတို့ရဲ့ငွေတွေ ထွက်သွားတာကို တွေ့ခဲ့ကြပါတယ်။ အားနည်းချက်ဟာ Keplr မှာမဟုတ်ဘဲ ဒီ « လူမှုကွန်ရက်အကောင့်များဖြင့် » ဝင်ရောက်မှုကို စီမံပေးတဲ့ Web3Auth ဝန်ဆောင်မှုမှာ ဖြစ်ခဲ့တာပါ။ Web3Auth ကို MetaMask ထုတ်လုပ်သူ Consensys က ပိုင်ဆိုင်ပါတယ်။
ဝေါလက်ဆိုတာ ငွေပေးချေမှုတိုင်းကို လက်မှတ်ထိုးပေးတဲ့ လျှို့ဝှက်ချက်ဖြစ်တဲ့ သီးသန့်သော့တစ်ခုပါ။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တဲ့အခါ ဒီလျှို့ဝှက်ချက်ကို ဘယ်တော့မှ မမြင်ရပါဘူး။ ဝန်ဆောင်မှုတစ်ခုက ဝင်ရောက်တိုင်း သင့်အတွက် အဲဒီသော့ကို ပြန်လည်ဖော်ထုတ်ပေးပါတယ်။ အဲဒီဝန်ဆောင်မှုမှာ အပေါက်ရှိရင် သင့်သော့မှာလည်း အပေါက်ရှိပါတယ်။
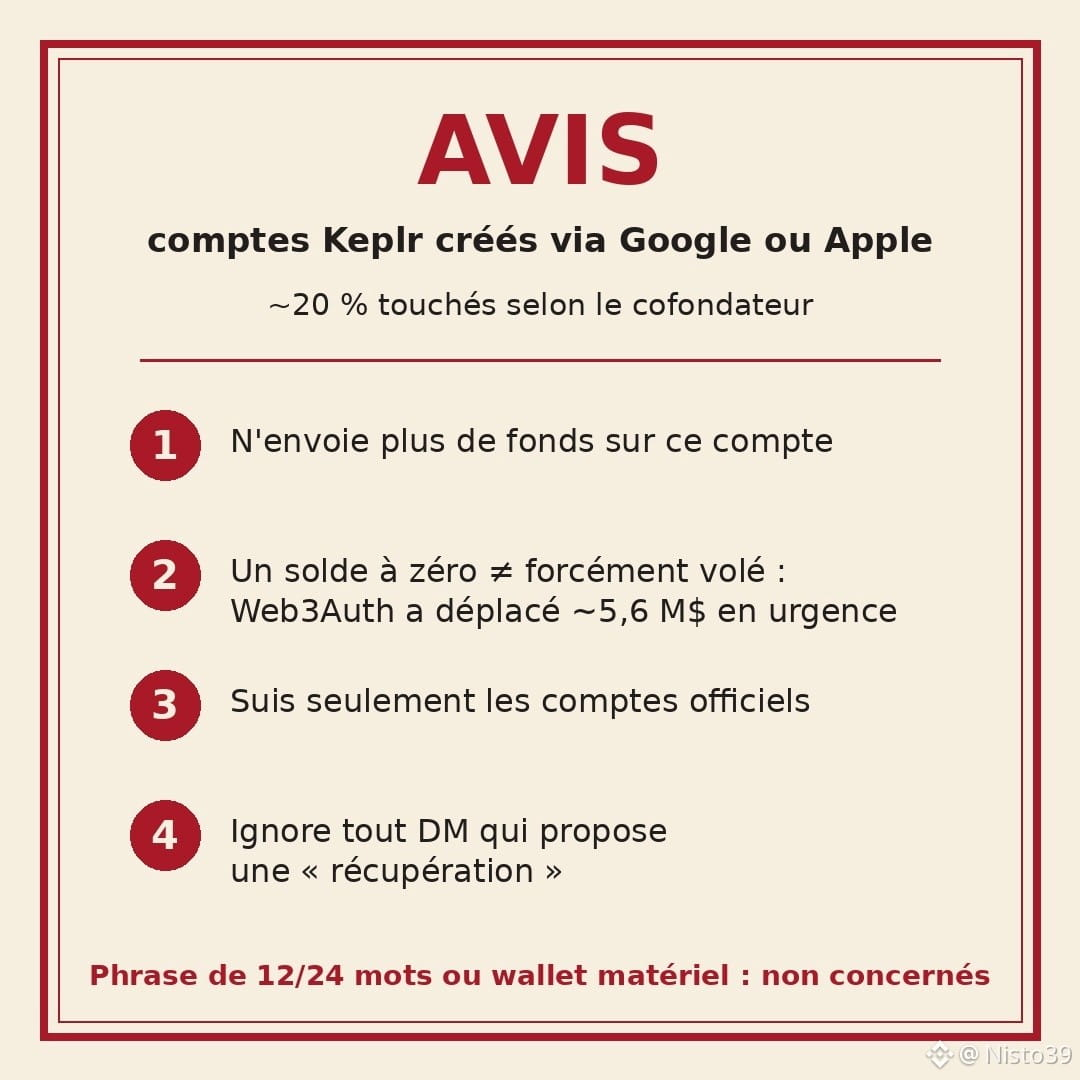
သိရှိထားတဲ့ ကိန်းဂဏန်းတွေကတော့ ပူးတွဲတည်ထောင်သူ Josh Lee ရဲ့အဆိုအရ Google သို့မဟုတ် Apple ကတစ်ဆင့် ဖန်တီးထားတဲ့ Keplr အကောင့်တွေရဲ့ ၂၀ ရာခိုင်နှုန်းခန့် ထိခိုက်နိုင်တယ်လို့ ဆိုပါတယ်။ တိုက်ခိုက်သူက အလားတူနည်းလမ်းကို အသုံးမပြုခင် Web3Auth က ထိခိုက်နိုင်တဲ့ ဝေါလက်တွေထဲက ငွေတွေကို အရေးပေါ် ရွှေ့ထုတ်ခဲ့တယ်လို့ ဆိုပါတယ်။ တနင်္ဂနွေနေ့မှာ သူတို့ရဲ့ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုထဲမှာ ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့ပါတယ် (The Block)။ ဒါကြောင့် လက်ကျန်ငွေ သုညဖြစ်နေတာဟာ « အခိုးခံလိုက်ရပြီ » လို့ မဆိုလိုပါဘူး။ « ကယ်တင်ပြီးပြီ » လို့လည်း မဆိုလိုပါဘူး။
ထိခိုက်မှုမရှိသူတွေကတော့ ပြန်လည်ရယူရေးစကားစု (စကားလုံး ၁၂ လုံး သို့မဟုတ် ၂၄ လုံး) နဲ့ ဖန်တီးထားတဲ့ ဝေါလက်တွေ၊ ဒါမှမဟုတ် ဟာ့ဒ်ဝဲဝေါလက်တွေ ဖြစ်ပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းဟာ လိမ်လည်မှုမဟုတ်ဘဲ အပေးအယူတစ်ခုပါ။ ကိုယ့်စကားလုံး ၁၂ လုံး ပျောက်မှာကို ကြောက်ရတာအစား ကုမ္ပဏီတစ်ခုအပေါ် မှီခိုရတာကို ရွေးချယ်လိုက်တာပါ။ $ATOM နဲ့ $INJ ကိုင်ဆောင်ထားသူတွေကတော့ အခုမှ သိလိုက်ကြရပါတယ်။
သင်လည်း ထိခိုက်နိုင်တယ်ဆိုရင် ဒီအကောင့်ကို ဘာမှ ထပ်မပို့ပါနဲ့။ Keplr နဲ့ Web3Auth ရဲ့ တရားဝင်အကောင့်တွေကိုသာ လိုက်နာပါ။ « ပြန်လည်ရယူပေးမယ် » လို့ ကမ်းလှမ်းတဲ့ သီးသန့်စာတိုအားလုံးကို လျစ်လျူရှုပါ။
ရင်းမြစ်များ - The Block, Keplr, Web3Auth, ၂၀၂၆ နိုဝင်ဘာ ၇-၈ ရက်။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။
စကားလုံး ၁၂ လုံးကို မေ့သွားနိုင်တဲ့ အန္တရာယ်ကို ယူမလား၊ ကိုယ်မထိန်းချုပ်နိုင်တဲ့ ဝန်ဆောင်မှုတစ်ခုအပေါ် မှီခိုမလား။
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
ခရစ်ပတိုဝေါလက်တစ်ခုမှာ « Google နဲ့ ဝင်ရောက်ရန် » ဆိုတာ အဆင်ပြေပါတယ်။ ဒီအပတ်ကုန်မှာတော့ အဲဒီအဆင်ပြေမှုရဲ့ တန်ဖိုးကို သိခဲ့ရပါတယ်။
Cosmos ဂေဟစနစ်မှာ အလွန်အသုံးများတဲ့ ဝေါလက်တစ်ခုဖြစ်တဲ့ Keplr ဟာ စနေနေ့မှာ Google နဲ့ Apple ကတစ်ဆင့် ဝင်ရောက်တာကို ရပ်ဆိုင်းခဲ့ပါတယ်။ အသုံးပြုသူတချို့က ဘာမှလက်မှတ်မထိုးခဲ့ပေမယ့် သူတို့ရဲ့ငွေတွေ ထွက်သွားတာကို တွေ့ခဲ့ကြပါတယ်။ အားနည်းချက်ဟာ Keplr မှာမဟုတ်ဘဲ ဒီ « လူမှုကွန်ရက်အကောင့်များဖြင့် » ဝင်ရောက်မှုကို စီမံပေးတဲ့ Web3Auth ဝန်ဆောင်မှုမှာ ဖြစ်ခဲ့တာပါ။ Web3Auth ကို MetaMask ထုတ်လုပ်သူ Consensys က ပိုင်ဆိုင်ပါတယ်။
ဝေါလက်ဆိုတာ ငွေပေးချေမှုတိုင်းကို လက်မှတ်ထိုးပေးတဲ့ လျှို့ဝှက်ချက်ဖြစ်တဲ့ သီးသန့်သော့တစ်ခုပါ။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တဲ့အခါ ဒီလျှို့ဝှက်ချက်ကို ဘယ်တော့မှ မမြင်ရပါဘူး။ ဝန်ဆောင်မှုတစ်ခုက ဝင်ရောက်တိုင်း သင့်အတွက် အဲဒီသော့ကို ပြန်လည်ဖော်ထုတ်ပေးပါတယ်။ အဲဒီဝန်ဆောင်မှုမှာ အပေါက်ရှိရင် သင့်သော့မှာလည်း အပေါက်ရှိပါတယ်။
သိရှိထားတဲ့ ကိန်းဂဏန်းတွေကတော့ ပူးတွဲတည်ထောင်သူ Josh Lee ရဲ့အဆိုအရ Google သို့မဟုတ် Apple ကတစ်ဆင့် ဖန်တီးထားတဲ့ Keplr အကောင့်တွေရဲ့ ၂၀ ရာခိုင်နှုန်းခန့် ထိခိုက်နိုင်တယ်လို့ ဆိုပါတယ်။ တိုက်ခိုက်သူက အလားတူနည်းလမ်းကို အသုံးမပြုခင် Web3Auth က ထိခိုက်နိုင်တဲ့ ဝေါလက်တွေထဲက ငွေတွေကို အရေးပေါ် ရွှေ့ထုတ်ခဲ့တယ်လို့ ဆိုပါတယ်။ တနင်္ဂနွေနေ့မှာ သူတို့ရဲ့ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုထဲမှာ ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့ပါတယ် (The Block)။ ဒါကြောင့် လက်ကျန်ငွေ သုညဖြစ်နေတာဟာ « အခိုးခံလိုက်ရပြီ » လို့ မဆိုလိုပါဘူး။ « ကယ်တင်ပြီးပြီ » လို့လည်း မဆိုလိုပါဘူး။
ထိခိုက်မှုမရှိသူတွေကတော့ ပြန်လည်ရယူရေးစကားစု (စကားလုံး ၁၂ လုံး သို့မဟုတ် ၂၄ လုံး) နဲ့ ဖန်တီးထားတဲ့ ဝေါလက်တွေ၊ ဒါမှမဟုတ် ဟာ့ဒ်ဝဲဝေါလက်တွေ ဖြစ်ပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းဟာ လိမ်လည်မှုမဟုတ်ဘဲ အပေးအယူတစ်ခုပါ။ ကိုယ့်စကားလုံး ၁၂ လုံး ပျောက်မှာကို ကြောက်ရတာအစား ကုမ္ပဏီတစ်ခုအပေါ် မှီခိုရတာကို ရွေးချယ်လိုက်တာပါ။ $ATOM နဲ့ $INJ ကိုင်ဆောင်ထားသူတွေကတော့ အခုမှ သိလိုက်ကြရပါတယ်။
သင်လည်း ထိခိုက်နိုင်တယ်ဆိုရင် ဒီအကောင့်ကို ဘာမှ ထပ်မပို့ပါနဲ့။ Keplr နဲ့ Web3Auth ရဲ့ တရားဝင်အကောင့်တွေကိုသာ လိုက်နာပါ။ « ပြန်လည်ရယူပေးမယ် » လို့ ကမ်းလှမ်းတဲ့ သီးသန့်စာတိုအားလုံးကို လျစ်လျူရှုပါ။
ရင်းမြစ်များ - The Block, Keplr, Web3Auth, ၂၀၂၆ နိုဝင်ဘာ ၇-၈ ရက်။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။
စကားလုံး ၁၂ လုံးကို မေ့သွားနိုင်တဲ့ အန္တရာယ်ကို ယူမလား၊ ကိုယ်မထိန်းချုပ်နိုင်တဲ့ ဝန်ဆောင်မှုတစ်ခုအပေါ် မှီခိုမလား။
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
Cosmos ဂေဟစနစ်မှာ အလွန်အသုံးများတဲ့ ဝေါလက်တစ်ခုဖြစ်တဲ့ Keplr ဟာ စနေနေ့မှာ Google နဲ့ Apple ကတစ်ဆင့် ဝင်ရောက်တာကို ရပ်ဆိုင်းခဲ့ပါတယ်။ အသုံးပြုသူတချို့က ဘာမှလက်မှတ်မထိုးခဲ့ပေမယ့် သူတို့ရဲ့ငွေတွေ ထွက်သွားတာကို တွေ့ခဲ့ကြပါတယ်။ အားနည်းချက်ဟာ Keplr မှာမဟုတ်ဘဲ ဒီ « လူမှုကွန်ရက်အကောင့်များဖြင့် » ဝင်ရောက်မှုကို စီမံပေးတဲ့ Web3Auth ဝန်ဆောင်မှုမှာ ဖြစ်ခဲ့တာပါ။ Web3Auth ကို MetaMask ထုတ်လုပ်သူ Consensys က ပိုင်ဆိုင်ပါတယ်။
ဝေါလက်ဆိုတာ ငွေပေးချေမှုတိုင်းကို လက်မှတ်ထိုးပေးတဲ့ လျှို့ဝှက်ချက်ဖြစ်တဲ့ သီးသန့်သော့တစ်ခုပါ။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တဲ့အခါ ဒီလျှို့ဝှက်ချက်ကို ဘယ်တော့မှ မမြင်ရပါဘူး။ ဝန်ဆောင်မှုတစ်ခုက ဝင်ရောက်တိုင်း သင့်အတွက် အဲဒီသော့ကို ပြန်လည်ဖော်ထုတ်ပေးပါတယ်။ အဲဒီဝန်ဆောင်မှုမှာ အပေါက်ရှိရင် သင့်သော့မှာလည်း အပေါက်ရှိပါတယ်။
သိရှိထားတဲ့ ကိန်းဂဏန်းတွေကတော့ ပူးတွဲတည်ထောင်သူ Josh Lee ရဲ့အဆိုအရ Google သို့မဟုတ် Apple ကတစ်ဆင့် ဖန်တီးထားတဲ့ Keplr အကောင့်တွေရဲ့ ၂၀ ရာခိုင်နှုန်းခန့် ထိခိုက်နိုင်တယ်လို့ ဆိုပါတယ်။ တိုက်ခိုက်သူက အလားတူနည်းလမ်းကို အသုံးမပြုခင် Web3Auth က ထိခိုက်နိုင်တဲ့ ဝေါလက်တွေထဲက ငွေတွေကို အရေးပေါ် ရွှေ့ထုတ်ခဲ့တယ်လို့ ဆိုပါတယ်။ တနင်္ဂနွေနေ့မှာ သူတို့ရဲ့ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုထဲမှာ ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့ပါတယ် (The Block)။ ဒါကြောင့် လက်ကျန်ငွေ သုညဖြစ်နေတာဟာ « အခိုးခံလိုက်ရပြီ » လို့ မဆိုလိုပါဘူး။ « ကယ်တင်ပြီးပြီ » လို့လည်း မဆိုလိုပါဘူး။
ထိခိုက်မှုမရှိသူတွေကတော့ ပြန်လည်ရယူရေးစကားစု (စကားလုံး ၁၂ လုံး သို့မဟုတ် ၂၄ လုံး) နဲ့ ဖန်တီးထားတဲ့ ဝေါလက်တွေ၊ ဒါမှမဟုတ် ဟာ့ဒ်ဝဲဝေါလက်တွေ ဖြစ်ပါတယ်။
ကျွန်တော် သင်ခန်းစာယူမိတာကတော့ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းဟာ လိမ်လည်မှုမဟုတ်ဘဲ အပေးအယူတစ်ခုပါ။ ကိုယ့်စကားလုံး ၁၂ လုံး ပျောက်မှာကို ကြောက်ရတာအစား ကုမ္ပဏီတစ်ခုအပေါ် မှီခိုရတာကို ရွေးချယ်လိုက်တာပါ။ $ATOM နဲ့ $INJ ကိုင်ဆောင်ထားသူတွေကတော့ အခုမှ သိလိုက်ကြရပါတယ်။
သင်လည်း ထိခိုက်နိုင်တယ်ဆိုရင် ဒီအကောင့်ကို ဘာမှ ထပ်မပို့ပါနဲ့။ Keplr နဲ့ Web3Auth ရဲ့ တရားဝင်အကောင့်တွေကိုသာ လိုက်နာပါ။ « ပြန်လည်ရယူပေးမယ် » လို့ ကမ်းလှမ်းတဲ့ သီးသန့်စာတိုအားလုံးကို လျစ်လျူရှုပါ။
ရင်းမြစ်များ - The Block, Keplr, Web3Auth, ၂၀၂၆ နိုဝင်ဘာ ၇-၈ ရက်။ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။
စကားလုံး ၁၂ လုံးကို မေ့သွားနိုင်တဲ့ အန္တရာယ်ကို ယူမလား၊ ကိုယ်မထိန်းချုပ်နိုင်တဲ့ ဝန်ဆောင်မှုတစ်ခုအပေါ် မှီခိုမလား။
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
1
406

·
--
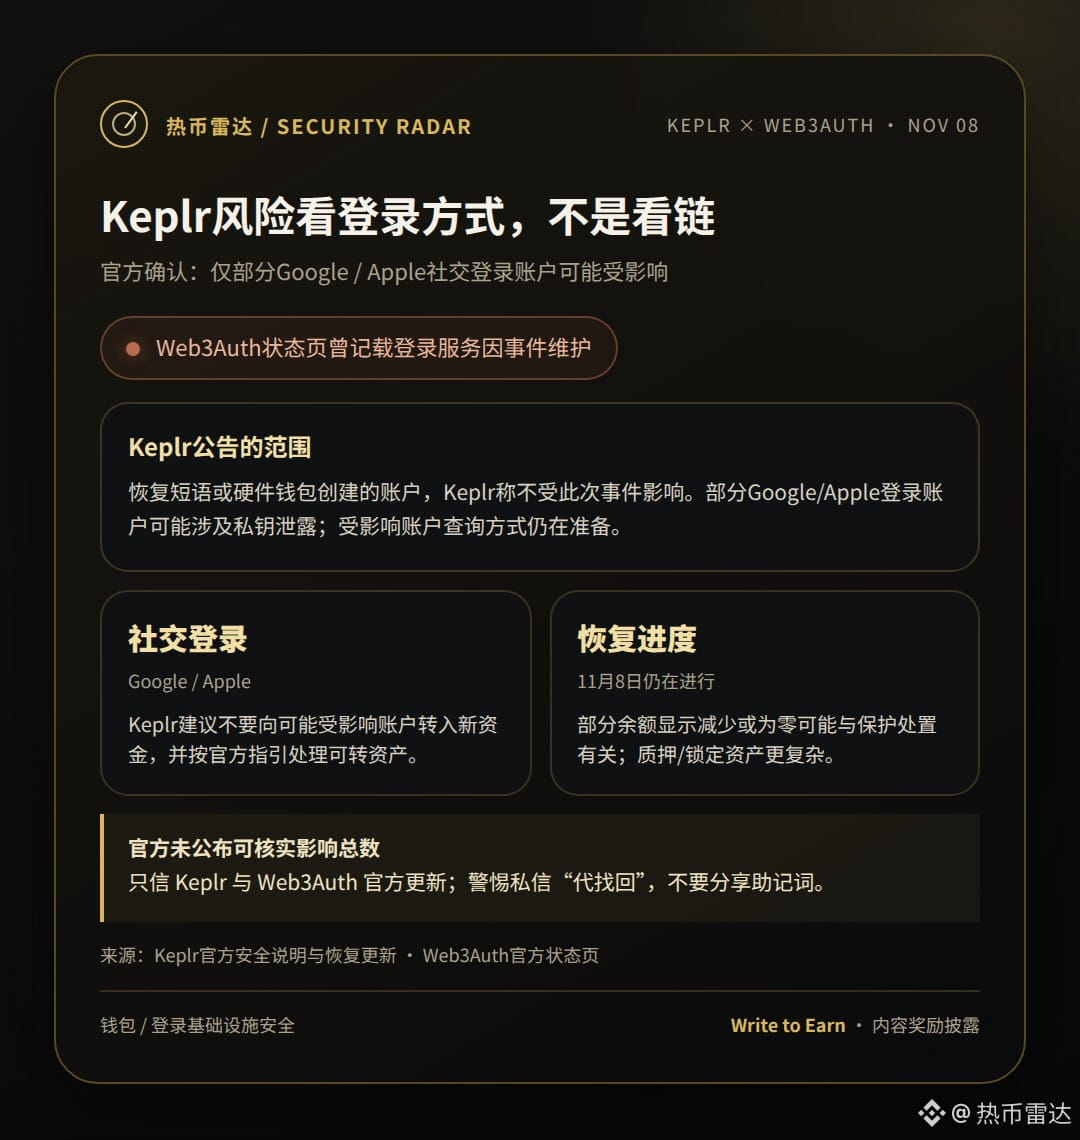
Keplr အတွက် ဒီတစ်ကြိမ် အန္တရာယ်ရှိမရှိကို အကောင့်ဝင်နည်းအပေါ် မူတည်ပြီး ကြည့်ရမှာဖြစ်ပြီး “ပိုက်ဆံအိတ်အားလုံး ထိခိုက်တာ” မဟုတ်ပါ။ Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် မထိခိုက်ပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ထားသော အချို့အကောင့်များတွင် သီးသန့်သော့ ပေါက်ကြားမှု ပါဝင်နိုင်သည်။
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
Keplr အတွက် ဒီတစ်ကြိမ် အန္တရာယ်ရှိမရှိကို အကောင့်ဝင်နည်းအပေါ် မူတည်ပြီး ကြည့်ရမှာဖြစ်ပြီး “ပိုက်ဆံအိတ်အားလုံး ထိခိုက်တာ” မဟုတ်ပါ။ Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် မထိခိုက်ပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ထားသော အချို့အကောင့်များတွင် သီးသန့်သော့ ပေါက်ကြားမှု ပါဝင်နိုင်သည်။
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
81

Web3Auth ကို ကြိုတင်တိုက်ခိုက်ခဲ့သော ဟက်ကာများ: Keplr wallet များမှ ဒေါ်လာ ၅.၆ သန်း ရွှေ့ပြောင်းခဲ့
- Web3Auth က ဖောက်ထွင်းခံထားရသော Keplr wallet များမှ ဒေါ်လာ ၅.၆ သန်း ရွှေ့ပြောင်းခဲ့ကြောင်း အစီရင်ခံခဲ့သည်
- ဟက်ကာကို “ကနဦးတိုက်ခိုက်သူ” ဟု ခေါ်ဆိုခဲ့သည်
- ရန်ပုံငွေအချို့ ခိုးယူခံခဲ့ရသော်လည်း အသေးစိတ်ကို မရှင်းပြထားပါ
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
ရင်းမြစ်: The Block
Web3Auth ကို ကြိုတင်တိုက်ခိုက်ခဲ့သော ဟက်ကာများ: Keplr wallet များမှ ဒေါ်လာ ၅.၆ သန်း ရွှေ့ပြောင်းခဲ့
- Web3Auth က ဖောက်ထွင်းခံထားရသော Keplr wallet များမှ ဒေါ်လာ ၅.၆ သန်း ရွှေ့ပြောင်းခဲ့ကြောင်း အစီရင်ခံခဲ့သည်
- ဟက်ကာကို “ကနဦးတိုက်ခိုက်သူ” ဟု ခေါ်ဆိုခဲ့သည်
- ရန်ပုံငွေအချို့ ခိုးယူခံခဲ့ရသော်လည်း အသေးစိတ်ကို မရှင်းပြထားပါ
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
ရင်းမြစ်: The Block
- Web3Auth က ဖောက်ထွင်းခံထားရသော Keplr wallet များမှ ဒေါ်လာ ၅.၆ သန်း ရွှေ့ပြောင်းခဲ့ကြောင်း အစီရင်ခံခဲ့သည်
- ဟက်ကာကို “ကနဦးတိုက်ခိုက်သူ” ဟု ခေါ်ဆိုခဲ့သည်
- ရန်ပုံငွေအချို့ ခိုးယူခံခဲ့ရသော်လည်း အသေးစိတ်ကို မရှင်းပြထားပါ
#BinanceSquare #CryptoNews #Web3 #Keplr
$btc $eth
#vlikevn Titanbot
ရင်းမြစ်: The Block
33
·
--
Keplr လက်ကျန်ငွေ လျော့ကျသွားခြင်းကို ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုအားလုံး ခိုးယူခံရသည်ဟု မယူဆပါနှင့်
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Keplr လက်ကျန်ငွေ လျော့ကျသွားခြင်းကို ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုအားလုံး ခိုးယူခံရသည်ဟု မယူဆပါနှင့်
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
76

·
--
Web3Auth က Keplr ပိုက်ဆံအိတ်ထဲက ဒင်္ဂါးတွေကို ရွှေ့လိုက်တယ်—ကယ်ဆယ်တာလား၊ ခိုးယူတာလား?
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
Web3Auth က Keplr ပိုက်ဆံအိတ်ထဲက ဒင်္ဂါးတွေကို ရွှေ့လိုက်တယ်—ကယ်ဆယ်တာလား၊ ခိုးယူတာလား?
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
53
·
--
$6.01 သန်း လွှဲပြောင်းမှု၊ ပိုက်ဆံအိတ် 44,000 ကျော်:Keplr ရဲ့ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုမှာ ဘာဖြစ်ခဲ့သလဲ?
$ATOM ဂေဟစနစ်ပိုက်ဆံအိတ် Keplr သည် ပြင်ပအဖွဲ့အစည်း၏ ဝင်ရောက်မှုဝန်ဆောင်မှု Web3Auth တွင် အားနည်းချက်တစ်ခုကြောင့် Google/Apple ဖြင့် ဝင်ရောက်မှုကို ယာယီရပ်ဆိုင်းခဲ့သည်။
အချက်အလက်များ:
• Bitquery ၏ ခြေရာခံချက်အရ လွှဲပြောင်းမှုမှာ $6.01 သန်းခန့်ရှိပြီး ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည် (မီဒီယာဖော်ပြချက်)
• Web3Auth က ၎င်းတို့၏ ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် $5.6 သန်းခန့် ရှိကြောင်း၊ ကာကွယ်ရန် ကြိုတင်လွှဲပြောင်းထားခြင်းဖြစ်ကြောင်း ပြောကြားခဲ့သည် (The Block ၏ ဖော်ပြချက်)
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ထားသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
• Binance ဈေးကွက်အချက်အလက်ကို စစ်ကြည့်ရာ $ATOM ၏ လက်ရှိဈေးမှာ $1.325 ဖြစ်ပြီး 24 နာရီအတွင်း -3.1% ဖြစ်သည်
သတိပြုစရာအချက်အချို့:
1. ပြန်လည်ရယူရေးစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်အကောင့်များသည် ထိခိုက်သည့်အတိုင်းအတာတွင် မပါဝင်ကြောင်း Keplr က ပြောကြားခဲ့သည်
2. $6.01 သန်းသည် အတည်ပြုပြီး ခိုးယူခံရသည့်ပမာဏ မဟုတ်ပါ။ အချို့မှာ ပြန်လည်ရယူရန် လုပ်ဆောင်မှုဖြစ်ပြီး အမှန်တကယ်ဆုံးရှုံးမှုပမာဏကို တရားဝင်ထုတ်ပြန်ထားခြင်း မတွေ့ရသေးပါ
3. Web3Auth က ထိခိုက်ခဲ့သည့် အခြားပိုက်ဆံအိတ်များကို ထုတ်ဖော်ပြောကြားခြင်း မရှိသေးသောကြောင့် အန္တရာယ်သက်ရောက်မှုအတိုင်းအတာမှာ မရှင်းလင်းသေးပါ
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ပိုက်ဆံအိတ်တွေက လုံခြုံနေသေးတယ်လို့ ထင်ပါသလား?မှတ်ချက်မှာ ဆွေးနွေးကြရအောင်။
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
ဤပို့စ်သည် Binance Square ၏ Write to Earn အစီအစဉ်တွင် ပါဝင်ထားပြီး စာရေးသူသည် ပြန်အမ်းကြေး ရရှိနိုင်ပါသည်။
ကိုးကားရန်အတွက်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစုံစမ်းပါ (DYOR)。
$6.01 သန်း လွှဲပြောင်းမှု၊ ပိုက်ဆံအိတ် 44,000 ကျော်:Keplr ရဲ့ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုမှာ ဘာဖြစ်ခဲ့သလဲ?
$ATOM ဂေဟစနစ်ပိုက်ဆံအိတ် Keplr သည် ပြင်ပအဖွဲ့အစည်း၏ ဝင်ရောက်မှုဝန်ဆောင်မှု Web3Auth တွင် အားနည်းချက်တစ်ခုကြောင့် Google/Apple ဖြင့် ဝင်ရောက်မှုကို ယာယီရပ်ဆိုင်းခဲ့သည်။
အချက်အလက်များ:
• Bitquery ၏ ခြေရာခံချက်အရ လွှဲပြောင်းမှုမှာ $6.01 သန်းခန့်ရှိပြီး ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည် (မီဒီယာဖော်ပြချက်)
• Web3Auth က ၎င်းတို့၏ ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် $5.6 သန်းခန့် ရှိကြောင်း၊ ကာကွယ်ရန် ကြိုတင်လွှဲပြောင်းထားခြင်းဖြစ်ကြောင်း ပြောကြားခဲ့သည် (The Block ၏ ဖော်ပြချက်)
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ထားသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
• Binance ဈေးကွက်အချက်အလက်ကို စစ်ကြည့်ရာ $ATOM ၏ လက်ရှိဈေးမှာ $1.325 ဖြစ်ပြီး 24 နာရီအတွင်း -3.1% ဖြစ်သည်
သတိပြုစရာအချက်အချို့:
1. ပြန်လည်ရယူရေးစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်အကောင့်များသည် ထိခိုက်သည့်အတိုင်းအတာတွင် မပါဝင်ကြောင်း Keplr က ပြောကြားခဲ့သည်
2. $6.01 သန်းသည် အတည်ပြုပြီး ခိုးယူခံရသည့်ပမာဏ မဟုတ်ပါ။ အချို့မှာ ပြန်လည်ရယူရန် လုပ်ဆောင်မှုဖြစ်ပြီး အမှန်တကယ်ဆုံးရှုံးမှုပမာဏကို တရားဝင်ထုတ်ပြန်ထားခြင်း မတွေ့ရသေးပါ
3. Web3Auth က ထိခိုက်ခဲ့သည့် အခြားပိုက်ဆံအိတ်များကို ထုတ်ဖော်ပြောကြားခြင်း မရှိသေးသောကြောင့် အန္တရာယ်သက်ရောက်မှုအတိုင်းအတာမှာ မရှင်းလင်းသေးပါ
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ပိုက်ဆံအိတ်တွေက လုံခြုံနေသေးတယ်လို့ ထင်ပါသလား?မှတ်ချက်မှာ ဆွေးနွေးကြရအောင်။
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
ဤပို့စ်သည် Binance Square ၏ Write to Earn အစီအစဉ်တွင် ပါဝင်ထားပြီး စာရေးသူသည် ပြန်အမ်းကြေး ရရှိနိုင်ပါသည်။
ကိုးကားရန်အတွက်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစုံစမ်းပါ (DYOR)。
$ATOM ဂေဟစနစ်ပိုက်ဆံအိတ် Keplr သည် ပြင်ပအဖွဲ့အစည်း၏ ဝင်ရောက်မှုဝန်ဆောင်မှု Web3Auth တွင် အားနည်းချက်တစ်ခုကြောင့် Google/Apple ဖြင့် ဝင်ရောက်မှုကို ယာယီရပ်ဆိုင်းခဲ့သည်။
အချက်အလက်များ:
• Bitquery ၏ ခြေရာခံချက်အရ လွှဲပြောင်းမှုမှာ $6.01 သန်းခန့်ရှိပြီး ပိုက်ဆံအိတ် 44,000 ကျော် ပါဝင်ခဲ့သည် (မီဒီယာဖော်ပြချက်)
• Web3Auth က ၎င်းတို့၏ ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် $5.6 သန်းခန့် ရှိကြောင်း၊ ကာကွယ်ရန် ကြိုတင်လွှဲပြောင်းထားခြင်းဖြစ်ကြောင်း ပြောကြားခဲ့သည် (The Block ၏ ဖော်ပြချက်)
• Keplr ၏ ပူးတွဲတည်ထောင်သူက လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ထားသော အကောင့်များ၏ 20% ခန့် ထိခိုက်နိုင်သည်ဟု ခန့်မှန်းခဲ့သည်
• Binance ဈေးကွက်အချက်အလက်ကို စစ်ကြည့်ရာ $ATOM ၏ လက်ရှိဈေးမှာ $1.325 ဖြစ်ပြီး 24 နာရီအတွင်း -3.1% ဖြစ်သည်
သတိပြုစရာအချက်အချို့:
1. ပြန်လည်ရယူရေးစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်အကောင့်များသည် ထိခိုက်သည့်အတိုင်းအတာတွင် မပါဝင်ကြောင်း Keplr က ပြောကြားခဲ့သည်
2. $6.01 သန်းသည် အတည်ပြုပြီး ခိုးယူခံရသည့်ပမာဏ မဟုတ်ပါ။ အချို့မှာ ပြန်လည်ရယူရန် လုပ်ဆောင်မှုဖြစ်ပြီး အမှန်တကယ်ဆုံးရှုံးမှုပမာဏကို တရားဝင်ထုတ်ပြန်ထားခြင်း မတွေ့ရသေးပါ
3. Web3Auth က ထိခိုက်ခဲ့သည့် အခြားပိုက်ဆံအိတ်များကို ထုတ်ဖော်ပြောကြားခြင်း မရှိသေးသောကြောင့် အန္တရာယ်သက်ရောက်မှုအတိုင်းအတာမှာ မရှင်းလင်းသေးပါ
လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ပိုက်ဆံအိတ်တွေက လုံခြုံနေသေးတယ်လို့ ထင်ပါသလား?မှတ်ချက်မှာ ဆွေးနွေးကြရအောင်။
#Keplr #Web3Auth #钱包安全 #Binance #WriteToEarn
ဤပို့စ်သည် Binance Square ၏ Write to Earn အစီအစဉ်တွင် ပါဝင်ထားပြီး စာရေးသူသည် ပြန်အမ်းကြေး ရရှိနိုင်ပါသည်။
ကိုးကားရန်အတွက်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစုံစမ်းပါ (DYOR)。
120

Article
ဒေါ်လာ ၆ သန်းတန် KEPLR ခရစ်ပတိုပိုက်ဆံအိတ်များ အစုလိုက်အပြုံလိုက် ဖောက်ထွင်းခံရ၊ ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော် အန္တရာယ်ရှိနေ!ခရစ်ပတိုငွေကြေးလုပ်ငန်းတွင် နောက်ထပ် ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်တစ်ခု ဖြစ်ပွားခဲ့သည်။ ၂၀၂၆ ခုနှစ် နိုဝင်ဘာ ၆–၇ ရက်တွင် Keplr ပိုက်ဆံအိတ်အသုံးပြုသူများက ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ပြုလုပ်ခံရကြောင်း စတင်တိုင်ကြားခဲ့ကြသည်။ Google နှင့် Apple မှတစ်ဆင့် အကောင့်ဝင်ရောက်ခွင့်ပြုချက်ယူကာ ဖန်တီးထားသော အကောင့်များကို ပစ်မှတ်ထားတိုက်ခိုက်ခဲ့သည်။
Cosmos ဂေဟစနစ်၏ ဘလော့ခ်ချိန်းများအတွင်း ရန်ပုံငွေစီးဆင်းမှုကို လေ့လာခဲ့သော Bitquery ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ၏ အချက်အလက်များအရ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကြောင့် ပိုက်ဆံအိတ်ပေါင်း ၄၄,၀၀၀ ကျော် ထိခိုက်ခဲ့ပြီး ရွှေ့ပြောင်းခံခဲ့ရသော ပိုင်ဆိုင်မှုများ၏ တန်ဖိုးမှာ ခန့်မှန်းခြေအားဖြင့် ဒေါ်လာ ၆.၀၁ သန်းအထိ ရောက်ရှိခဲ့သည်။
ဒေါ်လာ ၆ သန်းတန် KEPLR ခရစ်ပတိုပိုက်ဆံအိတ်များ အစုလိုက်အပြုံလိုက် ဖောက်ထွင်းခံရ၊ ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော် အန္တရာယ်ရှိနေ!
ခရစ်ပတိုငွေကြေးလုပ်ငန်းတွင် နောက်ထပ် ကြီးမားသော လုံခြုံရေးဖြစ်ရပ်တစ်ခု ဖြစ်ပွားခဲ့သည်။ ၂၀၂၆ ခုနှစ် နိုဝင်ဘာ ၆–၇ ရက်တွင် Keplr ပိုက်ဆံအိတ်အသုံးပြုသူများက ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ပြုလုပ်ခံရကြောင်း စတင်တိုင်ကြားခဲ့ကြသည်။ Google နှင့် Apple မှတစ်ဆင့် အကောင့်ဝင်ရောက်ခွင့်ပြုချက်ယူကာ ဖန်တီးထားသော အကောင့်များကို ပစ်မှတ်ထားတိုက်ခိုက်ခဲ့သည်။
Cosmos ဂေဟစနစ်၏ ဘလော့ခ်ချိန်းများအတွင်း ရန်ပုံငွေစီးဆင်းမှုကို လေ့လာခဲ့သော Bitquery ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ၏ အချက်အလက်များအရ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကြောင့် ပိုက်ဆံအိတ်ပေါင်း ၄၄,၀၀၀ ကျော် ထိခိုက်ခဲ့ပြီး ရွှေ့ပြောင်းခံခဲ့ရသော ပိုင်ဆိုင်မှုများ၏ တန်ဖိုးမှာ ခန့်မှန်းခြေအားဖြင့် ဒေါ်လာ ၆.၀၁ သန်းအထိ ရောက်ရှိခဲ့သည်။
Cosmos ဂေဟစနစ်၏ ဘလော့ခ်ချိန်းများအတွင်း ရန်ပုံငွေစီးဆင်းမှုကို လေ့လာခဲ့သော Bitquery ခွဲခြမ်းစိတ်ဖြာရေးကုမ္ပဏီ၏ အချက်အလက်များအရ သံသယဖြစ်ဖွယ် လုပ်ဆောင်မှုများကြောင့် ပိုက်ဆံအိတ်ပေါင်း ၄၄,၀၀၀ ကျော် ထိခိုက်ခဲ့ပြီး ရွှေ့ပြောင်းခံခဲ့ရသော ပိုင်ဆိုင်မှုများ၏ တန်ဖိုးမှာ ခန့်မှန်းခြေအားဖြင့် ဒေါ်လာ ၆.၀၁ သန်းအထိ ရောက်ရှိခဲ့သည်။
BitChoice I Satya:
The key distinction is exposure versus confirmed loss. Third-party authentication can become a critical security dependency even for noncustodial wallets.
2
11
29k
·
--
【Keplr ခိုးယူမှုအမှု အလှည့်အပြောင်း】
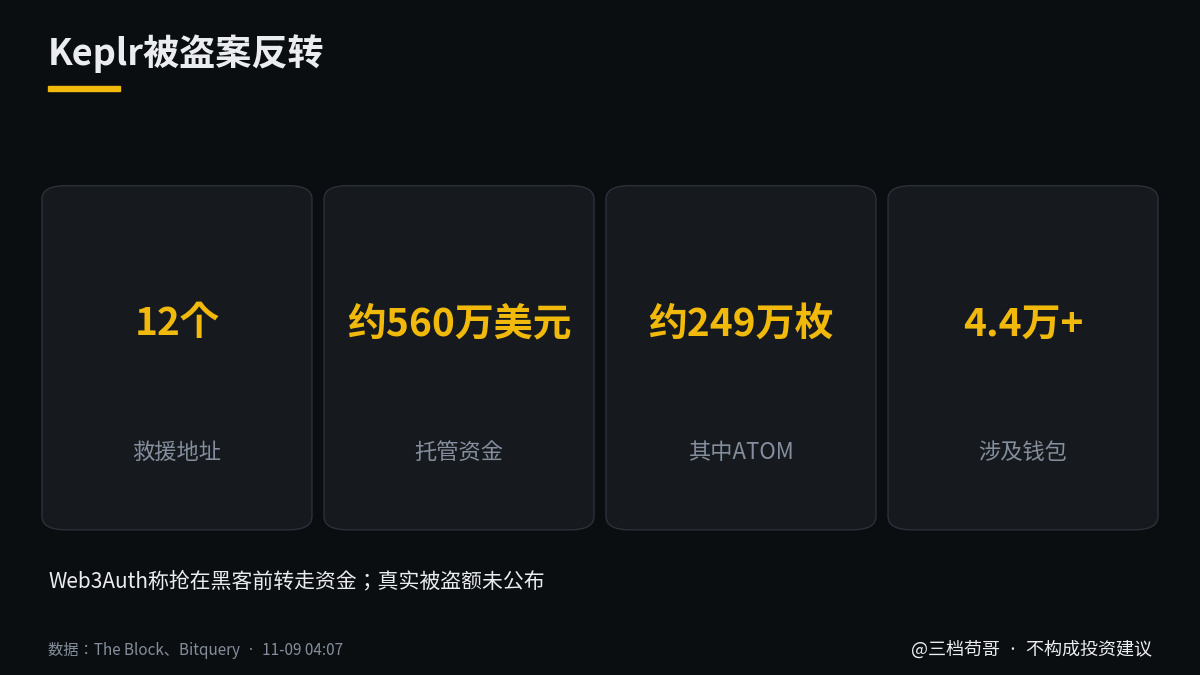
Keplr ပိုက်ဆံအိတ်ကို ဟက်ကာတွေက ဖောက်ထွင်းပြီး ဒေါ်လာ ၆ သန်း ယူသွားတယ်လို့ အားလုံးက ထင်ခဲ့ကြပေမယ့်၊ ကွင်းဆက်ပေါ်က ဒေတာက တခြားအကြောင်းကို ပြနေပါတယ်။ ငွေအများစုကို “ကယ်ဆယ်” ယူခဲ့တာပါ။
11-06 ကစပြီး Google/Apple နဲ့ အကောင့်ဝင်ထားတဲ့ Keplr ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေဟာ ဝန်ဆောင်မှုပေးသူ Web3Auth ရဲ့ အားနည်းချက်ကြောင့် ပေါက်ကြားခဲ့ပါတယ်။ Bitquery က ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ရဲ့ ငွေစီးဆင်းမှုကို ခြေရာခံခဲ့ရာမှာ တူညီတဲ့လိပ်စာအုပ်စုတစ်ခုဆီ ရောက်သွားတာကြောင့် အဲဒီလိပ်စာတွေကို ဟက်ကာတွေလို့ ယူဆခဲ့ကြပါတယ်။
တနင်္ဂနွေနေ့မှာ Web3Auth က ကယ်ဆယ်ရေးလိပ်စာ ၁၂ ခုကို ထုတ်ပြန်ပြီး ဟက်ကာတွေထက်အရင် ငွေတွေကို လွှဲပြောင်းယူခဲ့တယ်လို့ ဆိုပါတယ်။ ပမာဏက ဒေါ်လာ ၅.၆ သန်းခန့်ဖြစ်ပြီး၊ အများစုက ATOM ၂.၄၉ သန်းခန့် ဖြစ်ပါတယ်။ Bitquery က “ဟက်ကာလိပ်စာ” လို့ သတ်မှတ်ထားတဲ့ လိပ်စာတွေအားလုံးဟာ အဲဒီစာရင်းထဲမှာ ပါဝင်ပါတယ်။
ဒါပေမယ့် Web3Auth က “မူလတိုက်ခိုက်သူ” တစ်ဦးလည်း ရှိခဲ့တယ်လို့ ပြောထားပြီး၊ တကယ်ခိုးယူခံခဲ့ရတဲ့ ပမာဏကိုတော့ မထုတ်ပြန်ပါဘူး။ Keplr ကလည်း လျော်ကြေးပေးမယ့်အစီအစဉ်ကို မကြေညာသေးပါဘူး။
ကျွန်တော့်အမြင်ကတော့ ATOM အတွက် အတည်ပြုထားတဲ့ ဆုံးရှုံးမှုထက် စိုးရိမ်မှုက ပိုများနေပါတယ်။ ကယ်ဆယ်ထားတဲ့ငွေတွေကို ကွင်းဆက်ပေါ်မှာ မြင်နိုင်ပါတယ်။ ကျွန်တော် မှားနိုင်တဲ့အခြေအနေကတော့ တကယ်ခိုးယူခံရတဲ့ပမာဏ အများကြီးဖြစ်နေတာ၊ ဒါမှမဟုတ် ကယ်ဆယ်ထားတဲ့ငွေတွေကို အချိန်ကြာမြင့်စွာ ပြန်မပေးတာမျိုးပါ။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေက Keplr ရဲ့ အကြံပြုချက်အတိုင်း ပိုင်ဆိုင်မှုတွေကို မှတ်သားစကားစုပါ ပိုက်ဆံအိတ် ဒါမှမဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဆီ ပြောင်းရွှေ့ပါ။ “ပြန်ရှာပေးမယ်” လို့ ကိုယ်ရေးစာပို့လာသူတွေကို လုံးဝမယုံပါနဲ့။
သင့်ပိုက်ဆံအိတ်ကို လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတာလား။
ရင်းမြစ်:The Block、Bitquery
#Keplr #Cosmos
📈 ကွန်ထရက်ဈေးတက်နှုန်း ထိပ်ဆုံး ၃ ခု(04:01):$JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ဘိုင်နန့်စ်ရင်ပြင်
⚠️ အထက်ပါအကြောင်းအရာသည် အချက်အလက်များကို စုစည်းထားခြင်းနှင့် ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစိစစ်ပါ (DYOR)。
【Keplr ခိုးယူမှုအမှု အလှည့်အပြောင်း】
Keplr ပိုက်ဆံအိတ်ကို ဟက်ကာတွေက ဖောက်ထွင်းပြီး ဒေါ်လာ ၆ သန်း ယူသွားတယ်လို့ အားလုံးက ထင်ခဲ့ကြပေမယ့်၊ ကွင်းဆက်ပေါ်က ဒေတာက တခြားအကြောင်းကို ပြနေပါတယ်။ ငွေအများစုကို “ကယ်ဆယ်” ယူခဲ့တာပါ။
11-06 ကစပြီး Google/Apple နဲ့ အကောင့်ဝင်ထားတဲ့ Keplr ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေဟာ ဝန်ဆောင်မှုပေးသူ Web3Auth ရဲ့ အားနည်းချက်ကြောင့် ပေါက်ကြားခဲ့ပါတယ်။ Bitquery က ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ရဲ့ ငွေစီးဆင်းမှုကို ခြေရာခံခဲ့ရာမှာ တူညီတဲ့လိပ်စာအုပ်စုတစ်ခုဆီ ရောက်သွားတာကြောင့် အဲဒီလိပ်စာတွေကို ဟက်ကာတွေလို့ ယူဆခဲ့ကြပါတယ်။
တနင်္ဂနွေနေ့မှာ Web3Auth က ကယ်ဆယ်ရေးလိပ်စာ ၁၂ ခုကို ထုတ်ပြန်ပြီး ဟက်ကာတွေထက်အရင် ငွေတွေကို လွှဲပြောင်းယူခဲ့တယ်လို့ ဆိုပါတယ်။ ပမာဏက ဒေါ်လာ ၅.၆ သန်းခန့်ဖြစ်ပြီး၊ အများစုက ATOM ၂.၄၉ သန်းခန့် ဖြစ်ပါတယ်။ Bitquery က “ဟက်ကာလိပ်စာ” လို့ သတ်မှတ်ထားတဲ့ လိပ်စာတွေအားလုံးဟာ အဲဒီစာရင်းထဲမှာ ပါဝင်ပါတယ်။
ဒါပေမယ့် Web3Auth က “မူလတိုက်ခိုက်သူ” တစ်ဦးလည်း ရှိခဲ့တယ်လို့ ပြောထားပြီး၊ တကယ်ခိုးယူခံခဲ့ရတဲ့ ပမာဏကိုတော့ မထုတ်ပြန်ပါဘူး။ Keplr ကလည်း လျော်ကြေးပေးမယ့်အစီအစဉ်ကို မကြေညာသေးပါဘူး။
ကျွန်တော့်အမြင်ကတော့ ATOM အတွက် အတည်ပြုထားတဲ့ ဆုံးရှုံးမှုထက် စိုးရိမ်မှုက ပိုများနေပါတယ်။ ကယ်ဆယ်ထားတဲ့ငွေတွေကို ကွင်းဆက်ပေါ်မှာ မြင်နိုင်ပါတယ်။ ကျွန်တော် မှားနိုင်တဲ့အခြေအနေကတော့ တကယ်ခိုးယူခံရတဲ့ပမာဏ အများကြီးဖြစ်နေတာ၊ ဒါမှမဟုတ် ကယ်ဆယ်ထားတဲ့ငွေတွေကို အချိန်ကြာမြင့်စွာ ပြန်မပေးတာမျိုးပါ။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေက Keplr ရဲ့ အကြံပြုချက်အတိုင်း ပိုင်ဆိုင်မှုတွေကို မှတ်သားစကားစုပါ ပိုက်ဆံအိတ် ဒါမှမဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဆီ ပြောင်းရွှေ့ပါ။ “ပြန်ရှာပေးမယ်” လို့ ကိုယ်ရေးစာပို့လာသူတွေကို လုံးဝမယုံပါနဲ့။
သင့်ပိုက်ဆံအိတ်ကို လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတာလား။
ရင်းမြစ်:The Block、Bitquery
#Keplr #Cosmos
📈 ကွန်ထရက်ဈေးတက်နှုန်း ထိပ်ဆုံး ၃ ခု(04:01):$JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ဘိုင်နန့်စ်ရင်ပြင်
⚠️ အထက်ပါအကြောင်းအရာသည် အချက်အလက်များကို စုစည်းထားခြင်းနှင့် ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစိစစ်ပါ (DYOR)。
Keplr ပိုက်ဆံအိတ်ကို ဟက်ကာတွေက ဖောက်ထွင်းပြီး ဒေါ်လာ ၆ သန်း ယူသွားတယ်လို့ အားလုံးက ထင်ခဲ့ကြပေမယ့်၊ ကွင်းဆက်ပေါ်က ဒေတာက တခြားအကြောင်းကို ပြနေပါတယ်။ ငွေအများစုကို “ကယ်ဆယ်” ယူခဲ့တာပါ။
11-06 ကစပြီး Google/Apple နဲ့ အကောင့်ဝင်ထားတဲ့ Keplr ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေဟာ ဝန်ဆောင်မှုပေးသူ Web3Auth ရဲ့ အားနည်းချက်ကြောင့် ပေါက်ကြားခဲ့ပါတယ်။ Bitquery က ပိုက်ဆံအိတ် ၄၄,၀၀၀ ကျော်ရဲ့ ငွေစီးဆင်းမှုကို ခြေရာခံခဲ့ရာမှာ တူညီတဲ့လိပ်စာအုပ်စုတစ်ခုဆီ ရောက်သွားတာကြောင့် အဲဒီလိပ်စာတွေကို ဟက်ကာတွေလို့ ယူဆခဲ့ကြပါတယ်။
တနင်္ဂနွေနေ့မှာ Web3Auth က ကယ်ဆယ်ရေးလိပ်စာ ၁၂ ခုကို ထုတ်ပြန်ပြီး ဟက်ကာတွေထက်အရင် ငွေတွေကို လွှဲပြောင်းယူခဲ့တယ်လို့ ဆိုပါတယ်။ ပမာဏက ဒေါ်လာ ၅.၆ သန်းခန့်ဖြစ်ပြီး၊ အများစုက ATOM ၂.၄၉ သန်းခန့် ဖြစ်ပါတယ်။ Bitquery က “ဟက်ကာလိပ်စာ” လို့ သတ်မှတ်ထားတဲ့ လိပ်စာတွေအားလုံးဟာ အဲဒီစာရင်းထဲမှာ ပါဝင်ပါတယ်။
ဒါပေမယ့် Web3Auth က “မူလတိုက်ခိုက်သူ” တစ်ဦးလည်း ရှိခဲ့တယ်လို့ ပြောထားပြီး၊ တကယ်ခိုးယူခံခဲ့ရတဲ့ ပမာဏကိုတော့ မထုတ်ပြန်ပါဘူး။ Keplr ကလည်း လျော်ကြေးပေးမယ့်အစီအစဉ်ကို မကြေညာသေးပါဘူး။
ကျွန်တော့်အမြင်ကတော့ ATOM အတွက် အတည်ပြုထားတဲ့ ဆုံးရှုံးမှုထက် စိုးရိမ်မှုက ပိုများနေပါတယ်။ ကယ်ဆယ်ထားတဲ့ငွေတွေကို ကွင်းဆက်ပေါ်မှာ မြင်နိုင်ပါတယ်။ ကျွန်တော် မှားနိုင်တဲ့အခြေအနေကတော့ တကယ်ခိုးယူခံရတဲ့ပမာဏ အများကြီးဖြစ်နေတာ၊ ဒါမှမဟုတ် ကယ်ဆယ်ထားတဲ့ငွေတွေကို အချိန်ကြာမြင့်စွာ ပြန်မပေးတာမျိုးပါ။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေက Keplr ရဲ့ အကြံပြုချက်အတိုင်း ပိုင်ဆိုင်မှုတွေကို မှတ်သားစကားစုပါ ပိုက်ဆံအိတ် ဒါမှမဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဆီ ပြောင်းရွှေ့ပါ။ “ပြန်ရှာပေးမယ်” လို့ ကိုယ်ရေးစာပို့လာသူတွေကို လုံးဝမယုံပါနဲ့။
သင့်ပိုက်ဆံအိတ်ကို လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတာလား။
ရင်းမြစ်:The Block、Bitquery
#Keplr #Cosmos
📈 ကွန်ထရက်ဈေးတက်နှုန်း ထိပ်ဆုံး ၃ ခု(04:01):$JCT +380.37%|$AIOT +44.54%|$HOT +21.35%
#ဘိုင်နန့်စ်ရင်ပြင်
⚠️ အထက်ပါအကြောင်းအရာသည် အချက်အလက်များကို စုစည်းထားခြင်းနှင့် ကိုယ်ပိုင်အမြင်သာဖြစ်ပြီး ရင်းနှီးမြှုပ်နှံမှုအကြံပြုချက် မဟုတ်ပါ။ ကိုယ်တိုင်လေ့လာစိစစ်ပါ (DYOR)。
2

·
--
ကျရိပ်ရှိသည်
🚨 Google သို့မဟုတ် Apple ကိုသုံးပြီး crypto ပိုက်ဆံအိတ်တစ်ခု ဖန်တီးခဲ့တယ်ဆိုရင် — သင့် private key ပေါက်ကြားနေနိုင်ပါတယ်
Web3Auth နဲ့ပတ်သက်တဲ့ လုံခြုံရေးချိုးဖောက်မှုတစ်ခု ဖြစ်ပွားပြီးနောက် Keplr အသုံးပြုသူတွေ ရင်ဆိုင်နေရတဲ့ သတိပေးချက်ပါ
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုတဲ့ ပိုက်ဆံအိတ်အချို့မှာ ခွင့်ပြုချက်မရှိတဲ့ ငွေလွှဲမှုတွေ ရှိခဲ့ကြောင်း သတင်းပို့ထားပါတယ်
ဒါက ဘာကြောင့် အရေးကြီးသလဲဆိုတာ အောက်မှာကြည့်ပါ 👇
$GOOGL
{future}(GOOGLUSDT)
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းက recovery phrase ကို ကိုယ်တိုင်စီမံစရာမလိုအောင် လုပ်ပေးတာကြောင့် crypto အသုံးပြုရတာ ပိုလွယ်ကူစေပါတယ်
ဒါပေမဲ့ သင့်ပိုက်ဆံအိတ်ဟာ cryptographic key တွေအပေါ်မှာပဲ မှီခိုနေဆဲဖြစ်ပြီး၊ အဲဒီ key တွေကို ကာကွယ်ပေးတဲ့ အခြေခံစနစ်က အရေးကြီးလာပါတယ်
Keplr က အတည်ပြုထားတာတွေကတော့—
🔴 Google/Apple အကောင့်နဲ့ ဝင်ရောက်ထားတဲ့ အကောင့်အချို့ ပေါက်ကြားခံရနိုင်ပါတယ်
🟢 လက်ရှိစစ်ဆေးချက်အရ recovery phrase နဲ့ hardware ပိုက်ဆံအိတ်တွေကို မထိခိုက်ပါ
⏸️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းကို ယာယီရပ်ဆိုင်းထားပါတယ်
⚠️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုခဲ့ရင် ငွေထပ်မသွင်းတော့ဘဲ လွှဲပြောင်းပါ
$AAPL
{future}(AAPLUSDT)
ကျန်ရှိနေတဲ့ အလွယ်တကူထုတ်ယူနိုင်သော ပိုင်ဆိုင်မှုတွေကို လုံခြုံတဲ့ ပိုက်ဆံအိတ်အသစ်တစ်ခုထဲ လွှဲပြောင်းပါ
နောက်ထပ် စိတ်ဝင်စားစရာတစ်ခုလည်း ရှိပါသေးတယ်
ထိခိုက်လွယ်တဲ့ ပိုက်ဆံအိတ်တွေကို ကာကွယ်ဖို့ Keplr နဲ့ Web3Auth တို့ စတင်ကြိုးပမ်းနေပြီဖြစ်တာကြောင့် လက်ကျန်ငွေ လျော့နည်းနေတာတချို့ဟာ ခိုးယူခံရတာမဟုတ်ဘဲ ပြန်လည်ရယူရေးလုပ်ငန်းစဉ်တွေကြောင့် ဖြစ်နိုင်ပါတယ်
Staking လုပ်ထားတဲ့ ပိုင်ဆိုင်မှုတွေကိုတော့ ကာကွယ်ဖို့ ပိုခက်ခဲနေဆဲပါ
📌 တရားဝင်ထုတ်ပြန်ချက်တွေကိုသာ လိုက်နာပါ။ ငွေပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ တိုက်ရိုက်စာတွေကို လျစ်လျူရှုပါ
အလွယ်တကူ ဝင်ရောက်အသုံးပြုနိုင်ခြင်းက အရေးကြီးပါတယ်
ဒါပေမဲ့ နောက်ကွယ်က key တွေ လုံခြုံမှုမရှိရင် အဆင်ပြေမှုက အဓိပ္ပာယ်မရှိပါဘူး
$ATOM
{future}(ATOMUSDT)
#keplr #Cosmos #CryptoSecurity
🚨 Google သို့မဟုတ် Apple ကိုသုံးပြီး crypto ပိုက်ဆံအိတ်တစ်ခု ဖန်တီးခဲ့တယ်ဆိုရင် — သင့် private key ပေါက်ကြားနေနိုင်ပါတယ်
Web3Auth နဲ့ပတ်သက်တဲ့ လုံခြုံရေးချိုးဖောက်မှုတစ်ခု ဖြစ်ပွားပြီးနောက် Keplr အသုံးပြုသူတွေ ရင်ဆိုင်နေရတဲ့ သတိပေးချက်ပါ
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုတဲ့ ပိုက်ဆံအိတ်အချို့မှာ ခွင့်ပြုချက်မရှိတဲ့ ငွေလွှဲမှုတွေ ရှိခဲ့ကြောင်း သတင်းပို့ထားပါတယ်
ဒါက ဘာကြောင့် အရေးကြီးသလဲဆိုတာ အောက်မှာကြည့်ပါ 👇
$GOOGL
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းက recovery phrase ကို ကိုယ်တိုင်စီမံစရာမလိုအောင် လုပ်ပေးတာကြောင့် crypto အသုံးပြုရတာ ပိုလွယ်ကူစေပါတယ်
ဒါပေမဲ့ သင့်ပိုက်ဆံအိတ်ဟာ cryptographic key တွေအပေါ်မှာပဲ မှီခိုနေဆဲဖြစ်ပြီး၊ အဲဒီ key တွေကို ကာကွယ်ပေးတဲ့ အခြေခံစနစ်က အရေးကြီးလာပါတယ်
Keplr က အတည်ပြုထားတာတွေကတော့—
🔴 Google/Apple အကောင့်နဲ့ ဝင်ရောက်ထားတဲ့ အကောင့်အချို့ ပေါက်ကြားခံရနိုင်ပါတယ်
🟢 လက်ရှိစစ်ဆေးချက်အရ recovery phrase နဲ့ hardware ပိုက်ဆံအိတ်တွေကို မထိခိုက်ပါ
⏸️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းကို ယာယီရပ်ဆိုင်းထားပါတယ်
⚠️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုခဲ့ရင် ငွေထပ်မသွင်းတော့ဘဲ လွှဲပြောင်းပါ
$AAPL
ကျန်ရှိနေတဲ့ အလွယ်တကူထုတ်ယူနိုင်သော ပိုင်ဆိုင်မှုတွေကို လုံခြုံတဲ့ ပိုက်ဆံအိတ်အသစ်တစ်ခုထဲ လွှဲပြောင်းပါ
နောက်ထပ် စိတ်ဝင်စားစရာတစ်ခုလည်း ရှိပါသေးတယ်
ထိခိုက်လွယ်တဲ့ ပိုက်ဆံအိတ်တွေကို ကာကွယ်ဖို့ Keplr နဲ့ Web3Auth တို့ စတင်ကြိုးပမ်းနေပြီဖြစ်တာကြောင့် လက်ကျန်ငွေ လျော့နည်းနေတာတချို့ဟာ ခိုးယူခံရတာမဟုတ်ဘဲ ပြန်လည်ရယူရေးလုပ်ငန်းစဉ်တွေကြောင့် ဖြစ်နိုင်ပါတယ်
Staking လုပ်ထားတဲ့ ပိုင်ဆိုင်မှုတွေကိုတော့ ကာကွယ်ဖို့ ပိုခက်ခဲနေဆဲပါ
📌 တရားဝင်ထုတ်ပြန်ချက်တွေကိုသာ လိုက်နာပါ။ ငွေပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ တိုက်ရိုက်စာတွေကို လျစ်လျူရှုပါ
အလွယ်တကူ ဝင်ရောက်အသုံးပြုနိုင်ခြင်းက အရေးကြီးပါတယ်
ဒါပေမဲ့ နောက်ကွယ်က key တွေ လုံခြုံမှုမရှိရင် အဆင်ပြေမှုက အဓိပ္ပာယ်မရှိပါဘူး
$ATOM
#keplr #Cosmos #CryptoSecurity
Web3Auth နဲ့ပတ်သက်တဲ့ လုံခြုံရေးချိုးဖောက်မှုတစ်ခု ဖြစ်ပွားပြီးနောက် Keplr အသုံးပြုသူတွေ ရင်ဆိုင်နေရတဲ့ သတိပေးချက်ပါ
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုတဲ့ ပိုက်ဆံအိတ်အချို့မှာ ခွင့်ပြုချက်မရှိတဲ့ ငွေလွှဲမှုတွေ ရှိခဲ့ကြောင်း သတင်းပို့ထားပါတယ်
ဒါက ဘာကြောင့် အရေးကြီးသလဲဆိုတာ အောက်မှာကြည့်ပါ 👇
$GOOGL
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းက recovery phrase ကို ကိုယ်တိုင်စီမံစရာမလိုအောင် လုပ်ပေးတာကြောင့် crypto အသုံးပြုရတာ ပိုလွယ်ကူစေပါတယ်
ဒါပေမဲ့ သင့်ပိုက်ဆံအိတ်ဟာ cryptographic key တွေအပေါ်မှာပဲ မှီခိုနေဆဲဖြစ်ပြီး၊ အဲဒီ key တွေကို ကာကွယ်ပေးတဲ့ အခြေခံစနစ်က အရေးကြီးလာပါတယ်
Keplr က အတည်ပြုထားတာတွေကတော့—
🔴 Google/Apple အကောင့်နဲ့ ဝင်ရောက်ထားတဲ့ အကောင့်အချို့ ပေါက်ကြားခံရနိုင်ပါတယ်
🟢 လက်ရှိစစ်ဆေးချက်အရ recovery phrase နဲ့ hardware ပိုက်ဆံအိတ်တွေကို မထိခိုက်ပါ
⏸️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းကို ယာယီရပ်ဆိုင်းထားပါတယ်
⚠️ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်အသုံးပြုခဲ့ရင် ငွေထပ်မသွင်းတော့ဘဲ လွှဲပြောင်းပါ
$AAPL
ကျန်ရှိနေတဲ့ အလွယ်တကူထုတ်ယူနိုင်သော ပိုင်ဆိုင်မှုတွေကို လုံခြုံတဲ့ ပိုက်ဆံအိတ်အသစ်တစ်ခုထဲ လွှဲပြောင်းပါ
နောက်ထပ် စိတ်ဝင်စားစရာတစ်ခုလည်း ရှိပါသေးတယ်
ထိခိုက်လွယ်တဲ့ ပိုက်ဆံအိတ်တွေကို ကာကွယ်ဖို့ Keplr နဲ့ Web3Auth တို့ စတင်ကြိုးပမ်းနေပြီဖြစ်တာကြောင့် လက်ကျန်ငွေ လျော့နည်းနေတာတချို့ဟာ ခိုးယူခံရတာမဟုတ်ဘဲ ပြန်လည်ရယူရေးလုပ်ငန်းစဉ်တွေကြောင့် ဖြစ်နိုင်ပါတယ်
Staking လုပ်ထားတဲ့ ပိုင်ဆိုင်မှုတွေကိုတော့ ကာကွယ်ဖို့ ပိုခက်ခဲနေဆဲပါ
📌 တရားဝင်ထုတ်ပြန်ချက်တွေကိုသာ လိုက်နာပါ။ ငွေပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ တိုက်ရိုက်စာတွေကို လျစ်လျူရှုပါ
အလွယ်တကူ ဝင်ရောက်အသုံးပြုနိုင်ခြင်းက အရေးကြီးပါတယ်
ဒါပေမဲ့ နောက်ကွယ်က key တွေ လုံခြုံမှုမရှိရင် အဆင်ပြေမှုက အဓိပ္ပာယ်မရှိပါဘူး
$ATOM
#keplr #Cosmos #CryptoSecurity
88
·
--
တက်ရိပ်ရှိသည်
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 KEPLR သတိပေးချက် — Social Login အသုံးပြုသူများ၊ သင့်ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ!
Web3Auth ၏ လုံခြုံရေးအားနည်းချက်တစ်ခုကြောင့် ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့ပြီးနောက် Google သို့မဟုတ် Apple ဖြင့် အကောင့်ဝင်ကာ ပိုက်ဆံအိတ်ဖန်တီးထားသူအချို့ကို Keplr Wallet က သတိပေးထားသည်။
⚠️ ဘာတွေဖြစ်နေတာလဲ။
- Social Login ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အချို့ ထိခိုက်နိုင်သည်။
- အသုံးပြုသူများအား ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပိုက်ဆံအိတ်များသို့ လွှဲပြောင်းရန် အကြံပြုထားသည်။
- Recovery Phrase နှင့် Hardware Wallet အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိကြောင်း သိရသည်။
📊 ဘာကြောင့် အရေးကြီးတာလဲ။
ဤဖြစ်ရပ်က ပြင်ပအဖွဲ့အစည်းများ၏ ပိုက်ဆံအိတ်အခြေခံအဆောက်အအုံများတွင် ရှိသည့် အန္တရာယ်များနှင့် မိမိပိုင်ဆိုင်မှုကို မိမိကိုယ်တိုင် လုံခြုံစွာ ထိန်းသိမ်းထားခြင်း၏ အရေးပါမှုကို မီးမောင်းထိုးပြနေသည်။
💡 ကျွန်ုပ်၏ အမြင်:
အဆင်ပြေမှုအတွက် လုံခြုံရေးကို ဘယ်တော့မှ အလဲအလှယ်မလုပ်သင့်ပါ။ သင့်ပိုက်ဆံအိတ်က ကိုယ်ပိုင်သော့များကို ဘယ်လိုကာကွယ်ပေးသလဲဆိုတာ အမြဲနားလည်ထားပါ။
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
{future}(UAIUSDT)
{future}(APRUSDT)
{future}(GOOGLUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 KEPLR သတိပေးချက် — Social Login အသုံးပြုသူများ၊ သင့်ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ!
Web3Auth ၏ လုံခြုံရေးအားနည်းချက်တစ်ခုကြောင့် ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့ပြီးနောက် Google သို့မဟုတ် Apple ဖြင့် အကောင့်ဝင်ကာ ပိုက်ဆံအိတ်ဖန်တီးထားသူအချို့ကို Keplr Wallet က သတိပေးထားသည်။
⚠️ ဘာတွေဖြစ်နေတာလဲ။
- Social Login ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အချို့ ထိခိုက်နိုင်သည်။
- အသုံးပြုသူများအား ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပိုက်ဆံအိတ်များသို့ လွှဲပြောင်းရန် အကြံပြုထားသည်။
- Recovery Phrase နှင့် Hardware Wallet အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိကြောင်း သိရသည်။
📊 ဘာကြောင့် အရေးကြီးတာလဲ။
ဤဖြစ်ရပ်က ပြင်ပအဖွဲ့အစည်းများ၏ ပိုက်ဆံအိတ်အခြေခံအဆောက်အအုံများတွင် ရှိသည့် အန္တရာယ်များနှင့် မိမိပိုင်ဆိုင်မှုကို မိမိကိုယ်တိုင် လုံခြုံစွာ ထိန်းသိမ်းထားခြင်း၏ အရေးပါမှုကို မီးမောင်းထိုးပြနေသည်။
💡 ကျွန်ုပ်၏ အမြင်:
အဆင်ပြေမှုအတွက် လုံခြုံရေးကို ဘယ်တော့မှ အလဲအလှယ်မလုပ်သင့်ပါ။ သင့်ပိုက်ဆံအိတ်က ကိုယ်ပိုင်သော့များကို ဘယ်လိုကာကွယ်ပေးသလဲဆိုတာ အမြဲနားလည်ထားပါ။
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
🚨 KEPLR သတိပေးချက် — Social Login အသုံးပြုသူများ၊ သင့်ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ!
Web3Auth ၏ လုံခြုံရေးအားနည်းချက်တစ်ခုကြောင့် ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့ပြီးနောက် Google သို့မဟုတ် Apple ဖြင့် အကောင့်ဝင်ကာ ပိုက်ဆံအိတ်ဖန်တီးထားသူအချို့ကို Keplr Wallet က သတိပေးထားသည်။
⚠️ ဘာတွေဖြစ်နေတာလဲ။
- Social Login ဖြင့် ဖန်တီးထားသော ပိုက်ဆံအိတ်အချို့ ထိခိုက်နိုင်သည်။
- အသုံးပြုသူများအား ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပိုက်ဆံအိတ်များသို့ လွှဲပြောင်းရန် အကြံပြုထားသည်။
- Recovery Phrase နှင့် Hardware Wallet အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိကြောင်း သိရသည်။
📊 ဘာကြောင့် အရေးကြီးတာလဲ။
ဤဖြစ်ရပ်က ပြင်ပအဖွဲ့အစည်းများ၏ ပိုက်ဆံအိတ်အခြေခံအဆောက်အအုံများတွင် ရှိသည့် အန္တရာယ်များနှင့် မိမိပိုင်ဆိုင်မှုကို မိမိကိုယ်တိုင် လုံခြုံစွာ ထိန်းသိမ်းထားခြင်း၏ အရေးပါမှုကို မီးမောင်းထိုးပြနေသည်။
💡 ကျွန်ုပ်၏ အမြင်:
အဆင်ပြေမှုအတွက် လုံခြုံရေးကို ဘယ်တော့မှ အလဲအလှယ်မလုပ်သင့်ပါ။ သင့်ပိုက်ဆံအိတ်က ကိုယ်ပိုင်သော့များကို ဘယ်လိုကာကွယ်ပေးသလဲဆိုတာ အမြဲနားလည်ထားပါ။
#Keplr #CryptoSecurity #Web3
$GOOGL $APR $UAI
265
·
--
Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော Keplr ပိုက်ဆံအိတ်များ၏ ကိုယ်ပိုင်သော့များသည် Web3Auth ဝန်ဆောင်မှု၏ လုံခြုံရေးအားနည်းချက်ကြောင့် ပေါက်ကြားခဲ့သည်။ Web3Auth က နိုဝင်ဘာ ၉ ရက်တွင် ထိခိုက်ခံရသော ပိုင်ဆိုင်မှုများကို လုံခြုံသည့် လိပ်စာများသို့ ကြိုတင်လွှဲပြောင်းထားကြောင်း ပြောကြားခဲ့သည်။ ၎င်းတို့ထုတ်ပြန်ထားသော ပြန်လည်ရယူရေးလိပ်စာတွင် စုစုပေါင်း ဒေါ်လာ ၅.၆ သန်းခန့် ရှိပြီး၊ $ATOM အမျိုးအစား ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးမှာ ဒေါ်လာ ၃.၃ သန်းခန့် ဖြစ်သည်။
ဤနည်းလမ်းနှစ်မျိုးဖြင့် ဝင်ရောက်အသုံးပြုသူများသည် ကျန်ရှိသော ပိုင်ဆိုင်မှုများကို ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်သို့ ရွှေ့ထားသင့်ပါပြီ။
#Keplr #钱包安全 #Cosmos
Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော Keplr ပိုက်ဆံအိတ်များ၏ ကိုယ်ပိုင်သော့များသည် Web3Auth ဝန်ဆောင်မှု၏ လုံခြုံရေးအားနည်းချက်ကြောင့် ပေါက်ကြားခဲ့သည်။ Web3Auth က နိုဝင်ဘာ ၉ ရက်တွင် ထိခိုက်ခံရသော ပိုင်ဆိုင်မှုများကို လုံခြုံသည့် လိပ်စာများသို့ ကြိုတင်လွှဲပြောင်းထားကြောင်း ပြောကြားခဲ့သည်။ ၎င်းတို့ထုတ်ပြန်ထားသော ပြန်လည်ရယူရေးလိပ်စာတွင် စုစုပေါင်း ဒေါ်လာ ၅.၆ သန်းခန့် ရှိပြီး၊ $ATOM အမျိုးအစား ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးမှာ ဒေါ်လာ ၃.၃ သန်းခန့် ဖြစ်သည်။
ဤနည်းလမ်းနှစ်မျိုးဖြင့် ဝင်ရောက်အသုံးပြုသူများသည် ကျန်ရှိသော ပိုင်ဆိုင်မှုများကို ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်သို့ ရွှေ့ထားသင့်ပါပြီ။
#Keplr #钱包安全 #Cosmos
ဤနည်းလမ်းနှစ်မျိုးဖြင့် ဝင်ရောက်အသုံးပြုသူများသည် ကျန်ရှိသော ပိုင်ဆိုင်မှုများကို ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်သို့ ရွှေ့ထားသင့်ပါပြီ။
#Keplr #钱包安全 #Cosmos
2
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#AnthropicRejectsIPODelayValuationinQuestion
ကြည့်ရှုမှု 411,878 ကြိမ်
3,525 ဦး ဆွေးနွေးနေသည်
2
#CoreWeaveJumps10%On168%RevenueGrowth
ကြည့်ရှုမှု 39,356 ကြိမ်
628 ဦး ဆွေးနွေးနေသည်
3
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
ကြည့်ရှုမှု 19,370 ကြိမ်
125 ဦး ဆွေးနွေးနေသည်
4
#CanNvidiaEarningsEaseMarketConcerns?
ကြည့်ရှုမှု 137,332 ကြိမ်
1,556 ဦး ဆွေးနွေးနေသည်
5
#tZEROWinsCFTCApprovalForRegulatedDerivativesExchange
ကြည့်ရှုမှု 2 ကြိမ်
1 ဦး ဆွေးနွေးနေသည်
6
#HotCPIDecemberHikePriced
ကြည့်ရှုမှု 429,422 ကြိမ်
3,591 ဦး ဆွေးနွေးနေသည်
7
#StablecoinSupplyDrops$14.2BIn30Days
ကြည့်ရှုမှု 74 ကြိမ်
6 ဦး ဆွေးနွေးနေသည်
8
#TradFiForBeginners
ကြည့်ရှုမှု 473,984 ကြိမ်
3,163 ဦး ဆွေးနွေးနေသည်
9
#BitcoinETFsLose$1.6BInNovember
ကြည့်ရှုမှု 15,567 ကြိမ်
82 ဦး ဆွေးနွေးနေသည်
10
#AnthropicDisclosesOver$10BNewComputeDeals
ကြည့်ရှုမှု 3,179 ကြိမ်
44 ဦး ဆွေးနွေးနေသည်